


En İyi 14 Saldırı Tespit ve Önleme (IDPS/IPS) Aracı

Özünde, saldırı tespit ve önleme sistemleri (IDPS) tehditler için ağları izler, yöneticileri uyarır ve olası saldırıları önler.
Kategorilerine, tespit türlerine ve fiyatlandırmaya göre en iyi ticari IDS/IPS araçlarını ve açık kaynak alternatiflerini listeledik.
Ticari IDS/IPS
Bu satıcılar, kurumsal düzeyde otomasyon, hazır panolar ve kullanıma hazır entegrasyon içeren bir güvenlik paketini yıllık abonelikle birlikte sunar.
Sistem | IDS/IPS türleri* | Tespit türü | Ücretsiz sürüm |
|---|---|---|---|
IPS, ağ tabanlı | Geniş tehdit tespiti | ✕ | |
IDS, IPS, ağ tabanlı | Geniş tehdit tespiti | ✕ $1,500+/yıl | |
IDS, IPS, ağ tabanlı | Geniş tehdit tespiti | ✕ $9,500+/yıl | |
IPS, ağ tabanlı | Geniş tehdit tespiti | ✕ | |
IDS, IPS, ağ tabanlı | Geniş tehdit tespiti | Ücretsiz: Anomaly tabanlı HIDS Ücretli: NIDS | |
IDS, IPS, ağ tabanlı, bulut tabanlı | Geniş tehdit tespiti | ✕ |
Açık kaynak IDS/IPS alternatifleri
“Geniş tehdit tespiti” olarak işaretlenen tespit türleri, imza tabanlı, anomali tabanlı, davranış tabanlı ve tehdit istihbaratı tabanlı tespitin bir kombinasyonunu sunar.
IDS/IPS türleri
IDPS 2 ana türe ayrılabilir:
- Saldırı tespit sistemleri (IDS): Bir saldırı tespit sistemi, ağ etkinliğini izler ve şüpheli trafik için sistem ve ana bilgisayar durumunu analiz eder.
- Saldırı önleme sistemleri (IPS): Bir saldırı önleme sistemi, ağ trafiğini izler ve saldırı hedefine ulaşmadan önce anormal trafiği engellemek gibi acil eylemler alarak onu önler.
Ayrıca IDPS “ağ tabanlı” ve “ana bilgisayar tabanlı” koruma sağlayabilir:
- Ağ tabanlı bir araç, tüm ağ trafiğini izler ve saldırıları önlemek için trafiği engelleme gibi eylemleri otomatik olarak gerçekleştirir.
- Ana bilgisayar tabanlı bir araç, saldırılara karşı korumak için tek ana bilgisayarlar veya cihazlar üzerinde çalışır.
>Ticari IDS/IPS açıklandı
Cisco Secure IPS
Cisco Secure IPS, kötü amaçlı yazılımları ve kötü amaçlı ağ etkinliklerini tespit eder ve engeller. Platform, SourceFire (Snort) satın alımından bu yana önemli ölçüde evrildi; Cisco artık şifreli trafikteki tehditleri şifre çözme gerektirmeden tespit etmek ve sınıflandırmak için makine öğrenimini doğrudan Firepower NGIPS motoruna entegre ediyor.
Neden beğeniyoruz:
Cisco’nun güvenlik duvarları geniş bir ekosistemin parçasıdır ve bu da Cisco Secure IPS’i Cisco altyapısına yatırım yapmış kuruluşlar için uygun hale getirir.
Encrypted Visibility Engine (EVE), bağlantıyı çözmeden ClientHello mesajını parmak iziyle eşleştirerek TLS ve QUIC şifreli trafikteki istemci uygulamalarını ve süreçlerini tanımlamak için makine öğrenimini kullanır. Motor, 35 milyar bağlantı üzerinden eğitilmiş 10.000’den fazla bilinen istemci süreci parmak izinden oluşan bir veritabanından yararlanır.1
Cisco Talos tehdit istihbaratı entegrasyonu, sürekli ve gerçek zamanlı imza güncellemeleri sağlar; güvenlik istihbaratı akışları varsayılan olarak iki saatte bir yenilenir ve yeni açıklanan CVE’lere karşı manuel müdahale olmadan koruma sağlar.
Neler geliştirilebilir:
CISA, CVE-2025-20333 (uzaktan kod yürütme) ve CVE-2025-20362 (ayrıcalık yükseltme) aktif istismarını belirledikten sonra 2025 sonlarında Cisco ASA ve Firepower cihazlarının derhal yamalanmasını gerektiren acil bir direktif yayınladı; her ikisi de yeniden başlatma ve yükseltmelerden sonra bile varlığını sürdürdü. Yamalanmamış Firepower cihazları çalıştıran kuruluşlar bunu acil olarak ele almalıdır. 2
Check Point Quantum IPS
Check Point Software Technologies, hükümetler ve kuruluşlar için siber güvenlik konusunda uzmanlaşmıştır. Quantum IPS, doğrudan Check Point’in Yeni Nesil Güvenlik Duvarı platformuna entegre edilmiş imza ve davranışsal koruma sağlar; çoklu gigabit aktarım hızı ve düşük yanlış pozitif oranı sunar.
Neden beğeniyoruz:
- Özelleştirme ve entegre tehdit önleme, Check Point Quantum Saldırı Önleme Sisteminin temel güçlü yönleridir:
- Ağ yöneticileri, paketlerin ne kadar derinlemesine inceleneceğini kontrol etmek için ayrıntılı IPS politikaları yürütebilir; güvenilir akışlar için derin paket incelemesini atlayarak performansı koruyabilir.
- Dünya çapında milyonlarca sensörden sürekli güncellenen Check Point’in daha geniş ThreatCloud istihbaratıyla entegrasyon, sıfır gün ve yeni ortaya çıkan tehditlerin hızla tanımlanmasını sağlar.
- Çözüm, farklı profiller, ağ segmentleri ve ana bilgisayar etkileşimleri genelinde ayrıntılı tehdit önleme politikalarını yapılandırmak için net açıklamalar ve kontroller sunar.
Neler geliştirilebilir:
- Tehdit önlemeyi, özellikle IPS’i etkinleştirmek performansı düşürebilir. Bazı test edilen yapılandırmalarda IPS devre dışı bırakılana kadar ana bilgisayarlar arasında dosya kopyalama ölçülebilir şekilde yavaşladı.
- Kaynak ve hedef kapsamı gibi bazı güvenlik özellikleri varsayılan olarak gizlidir ve yöneticilerin hangi belirli trafiğin incelendiğine dair görünürlüğü açıkça yapılandırmasını gerektirir.
Palo Alto Networks
Palo Alto Networks’ Saldırı Önleme Sistemleri (IPS), Yeni Nesil Güvenlik Duvarı platformunda Gelişmiş Tehdit Koruması hizmetinin bir parçası olarak sunulan imza tabanlı, anomali tabanlı ve politika tabanlı yöntemlerden yararlanır. Palo Alto, IPS’i daha geniş bir platform stratejisinin parçası olarak konumlandırdı; yapay zekâ destekli savunmalar, kurumsal ağlarda otonom yapay zekâ ajanlarının insan çalışanlara oranının 82’ye 1 olduğu bir ortama birincil yanıt olarak konumlandırıldı. 3
Neden beğeniyoruz:
- Palo Alto Networks’ IPS, tehdit önleme politikalarını uygulamadan önce tüm trafiği (şifreli trafik dahil) uygulama, işlev, kullanıcı ve içeriğe göre sınıflandıran Yeni Nesil Güvenlik Duvarı mimarisinden yararlanır. Bu, tehditleri tam bağlamla aktif olarak engellemek için güçlü bir seçim olmasını sağlar.
- Cisco Secure IPS ve Fortinet FortiGuard IPS gibi ürünlere kıyasla Palo Alto önemli ölçüde daha özelleştirilebilirdir. Yöneticiler derin saldırı analizi panolarını keşfedebilir ve tehditlere ayrıntılı düzeyde yanıt verebilir.
- Unit 42 tehdit araştırma entegrasyonu, IPS imzalarının sektördeki en büyük özel tehdit istihbaratı ekiplerinden birinden yararlanmasını sağlar.
Neler geliştirilebilir:
- Palo Alto Networks, alternatiflere kıyasla öğrenmesi ve yönetmesi daha karmaşıktır ve toplam sahip olma maliyeti yüksektir; özellikle tam koruma kapsamına ulaşmak için birden çok eklenti hizmeti gerektiren kuruluşlar için.
Fortinet FortiGuard IPS
Fortinet’in FortiGuard IPS Hizmeti, IPS çerçevesi içinde derin paket incelemesi ve sanal yama entegre eder. İmza veritabanı FortiGuard Labs tarafından Mart 2026 itibarıyla sık sık güncellenmektedir. FortiGuard Labs, ticari yazılımlar, ağ cihazları ve web uygulamalarındaki yeni açıklanan CVE’leri kapsayan haftalık birden çok yeni ve değiştirilmiş IPS imzası yayınlamaktadır.4
Neden beğeniyoruz:
- FortiGate IPS, Fortinet Security Fabric aracılığıyla diğer Fortinet güvenlik özellikleriyle (güvenlik duvarları, anti-virüs, anti-malware ve SIEM) sorunsuz bir şekilde entegre olur ve yöneticilere tek bir yönetim düzlemi sunar.
- Çözüm, sık güncellemelerle imza tabanlı koruma ve anomali tabanlı rakiplere göre kanıtlanabilir şekilde daha düşük yanlış pozitif oranı sağlar. Kullanıcı dostu raporlar ve sıkı SIEM entegrasyonu, günlük operasyonlar için pratik olmasını sağlar.
- Sanal yama, kuruluşların satıcı yamaları uygulanmadan önce bile bilinen istismarlara karşı savunmasız sistemleri korumasına olanak tanır ve özellikle uzatılmış bakım pencereleri olan ortamlarda değerlidir.
Neler geliştirilebilir:
- Derin paket incelemesi, yüksek trafikli ortamlarda veya belirli yapılandırmalarda verimi azaltabilir. 10 Gbps+ hızında inceleme yapan kuruluşlar, FortiGate donanımlarını IPS için yeterli kapasite payı bırakarak boyutlandırmalıdır.
- Bazı güvenlik duvarı modelleri, performansı bozabilecek bir güç tasarrufu moduna girer. Pano özelleştirmesi sınırlıdır; bazı arayüz öğelerini kaldırmak bellenim düzeyinde değişiklikler olmadan mümkün değildir.
Splunk
Splunk, yapay zekâ destekli anomali tespit kuralları kullanan bir ağ saldırı dedektörü ve IPS trafik analizörüdür. Splunk ayrıca BT ortamlarını güvence altına almak ve izlemek için saldırı iyileştirme amaçlı otomatik davranışlar sunar. 2026 yılında Cisco’nun Splunk’ı satın alması, Splunk Enterprise Security ile Cisco’nun daha geniş güvenlik portföyü arasındaki entegrasyonu derinleştirdi; buna ağ yolu bağlamı için ThousandEyes ve ajan yapay zekâ tehdit tespiti için Cisco AI Defense dahildir. Bu, Splunk’ı bağımsız bir ürün olduğu zamana göre daha eksiksiz bir SOC platformu haline getirdi.
Neden beğeniyoruz:
Splunk, günlük verilerini toplamada etkilidir ve günlük analizi için üç benzersiz yetenek sunar:
- Ana verileri (ör. hesaplar) içeren CSV dosyalarını yükleme ve verilerinize bağlam sağlamak için bunları arama tablosu olarak kullanma yeteneği.
- Şemasız aramalar, şemaları önceden tanımlamadan eğilimleri keşfetmek için kaynaklar arasında verileri karıştırıp eşleştirmeye olanak tanır.
- Regex sihirbazı, analistlerin işaretle ve tıkla arayüzü kullanarak metin çıkarma desenleri belirlemesini sağlar ve betik yazma uzmanlığına bağımlılığı azaltır.
Neler geliştirilebilir:
- Yöneticiler, sıkı denetlenen ortamlarda güvenlik endişeleri yaratabilecek yükseltilmiş dosya sistemi erişimi gerektirir.
- Splunk uygulama arayüzünü, özellikle CSS ve JavaScript’i özelleştirmek zordur; panoları ve uygulama düzenlerini kurumsal gereksinimlere uyarlama yeteneğini sınırlar.
Zscaler Cloud IPS
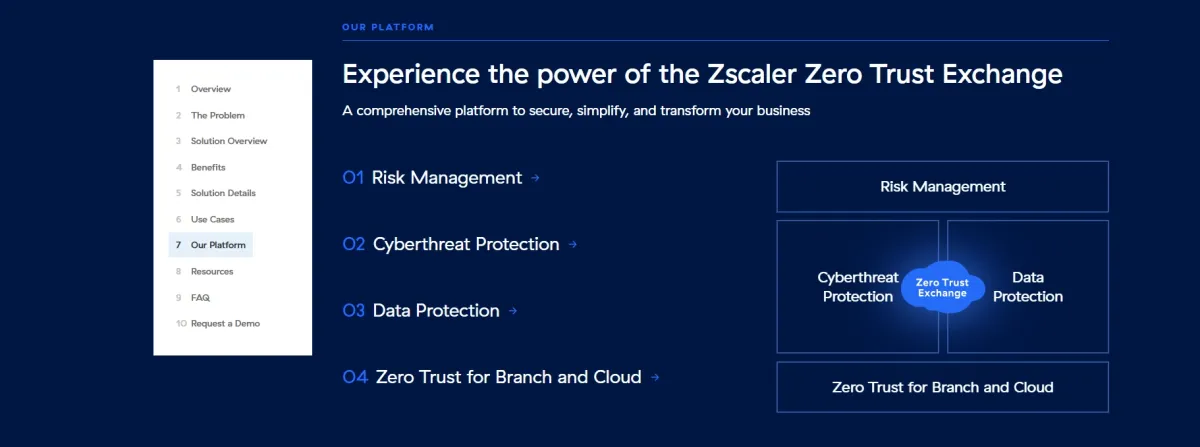
Zscaler Cloud IPS, geniş tehdit tespiti ve diğer bulut güvenlik araçlarıyla sorunsuz entegrasyon sağlayarak bulut öncelikli kuruluşlar için güçlü bir seçimdir. Zscaler’ın Zero Trust Exchange’inin bir parçası olarak çalışır ve şube konumlarında donanım cihazları gerektirmeden SSL/TLS dahil tüm trafiği inceler.
Neden beğeniyoruz:
- Geniş tehdit tespiti; kötü amaçlı yazılım, kimlik avı, komuta ve kontrol iletişimi ve gelişmiş kalıcı tehditleri (APT’ler) kapsar; hepsi tüm bağlantı noktaları ve protokoller üzerinden satır içi olarak incelenir.
- Zscaler Cloud IPS, Zscaler Private Access (ZPA) ve Zscaler Internet Access (ZIA) kullanan ortamlar için amaca yönelik olarak tasarlanmıştır; Zscaler güvenlik platformuna bağlı kalmış kuruluşlar için doğal bir uyum sağlar.
- İmza güncellemeleri bulut dokusuna merkezi olarak uygulanır; bu, tüm kullanıcıların güncellenmiş korumayı aynı anda alması anlamına gelir; zamanlanmış güncelleme işlerine bağımlı olan şirket içi cihazların aksine.
Neler geliştirilebilir:
- Özelleştirme seçenekleri Snort veya Suricata gibi geleneksel IDS/IPS sistemlerine kıyasla sınırlıdır. Belirli tespit mühendisliği gereksinimleri olan kuruluşlar kural özelleştirme yüzeyini çok dar bulabilir.
- Henüz tamamen bulut yerel olmayan kuruluşlar için bulut tabanlı bir IPS modeline geçiş, trafik akışlarının yeniden mimarilendirilmesini gerektirir ve doğrudan internet çıkışı olan siteler için geçiş sırasında karmaşıklık yaratabilir.
>Açık kaynak IDS/IPS alternatifleri açıklandı
OSSEC
OSSEC, saldırı tespiti, günlük izleme ve güvenlik bilgi ve olay yönetimi (SIEM) sunan açık kaynaklı bir ana bilgisayar tabanlı IPS platformudur.
Çözüm üç sürüm sunar:
- Ücretsiz: ücretsiz sürümü, yaygın saldırı desenlerini ve günlük tabanlı anormallikleri kapsayan yüzlerce açık kaynak güvenlik kuralı içerir.
- OSSEC+: Bu sürüm, uç nokta başına yıllık $55 tutarındadır ve ek kurallar, tehdit istihbaratı entegrasyonu ve eklentiler içerir.
- Atomic OSSEC: Bu sürüm, gelişmiş OSSEC kurallarını ModSecurity web uygulaması güvenlik duvarı kurallarıyla tek bir genişletilmiş tespit ve yanıt (XDR) çözümünde birleştirir; ana bilgisayar izleme yanında uygulama katmanı kapsamına ihtiyaç duyan kuruluşlar için uygundur.
Neden beğeniyoruz:
OSSEC, günlük verilerini ölçeklenebilir şekilde etkin bir biçimde izler ve işler; bu da onu ana bilgisayar tabanlı tehdit tespiti için en yetenekli açık kaynak çözümlerinden biri yapar.
Kullanıcılar, önceden tanımlanmış tehdit istihbaratı kural setlerine ücretsiz olarak erişmek için OSSEC’in açık kaynak kural kütüphanesinden yararlanabilir. OSSEC’in teknik topluluğu GitHub üzerinde aktif kalarak topluluk tarafından sürdürülen kural güncellemelerine ve yapılandırma rehberliğine erişim sağlar.
Neler geliştirilmeli:
Teknik olarak bir HIDS olsa da OSSEC, genellikle NIDS ile ilişkilendirilen birkaç sistem izleme özelliği sağlar; ancak ağ düzeyinde kötü amaçlı yazılım veya fidye yazılımı tespiti için kapsamlı bir çözüm değildir.
OSSEC’i kurumsal bir ortamda uygulamak, yerleşik istemci/sunucu modeliyle zorlayıcı olabilir. Daha etkili bir yaklaşım, her kurulumu yapılandırma araçlarıyla (Ansible, Puppet) yönetilen bağımsız bir örnek olarak çalıştırmak ve ardından günlükleri ELK veya Splunk aracılığıyla merkezileştirmektir.
Quadrant Information Security Sagan
Sagan, SIEM ile IDS arasındaki boşluğu kapatan bir günlük analiz motorudur. Özünde Sagan, kavramsal olarak Suricata ve Snort’a benzer ancak canlı ağ trafiği yerine günlük verileri üzerinde çalışır.
Neden beğeniyoruz:
- Sagan’ın kural sözdizimi Snort ve Suricata ile aynıdır; bu araçlara aşina ekipler yeni bir dil öğrenmeden Sagan kurallarını yazıp koruyabilir ve aynı kural çerçevesi içinde günlük tabanlı uyarıları ağ tabanlı IDS/IPS tespitleriyle ilişkilendirebilir.
- Sagan’ın istemci izleme özelliği, ana bilgisayarlar günlük kaydetmeyi başlattığında veya durdurduğunda analistleri bilgilendirir; beklenen veri kaynaklarının aktif olduğunu doğrular, sessiz arızaları veya kurcalamayı tespit etmek için yararlıdır.
- Sagan, belirli koşullar karşılandığında tetiklenen eşik tabanlı uyarıları destekler; gürültülü günlük kaynaklarına sahip ortamlarda uyarı yorgunluğunu azaltır.
Neler geliştirilmeli:
Günlük tarama kurallarının sözdizimi, özellikle geleneksel SIEM platformlarından geçiş yapan analistler için dik bir öğrenme eğrisine sahiptir.
Hillstone S-Series
Hillstone’un Ağ Saldırı Önleme Sistemi (NIPS), veri merkezi ve kurumsal ağ ortamları için tasarlanmış olup sofistike tehditleri tanımlamak, analiz etmek ve azaltmak için kullanılır. Kapsamlı bir saldırı imzası veritabanı, dinamik tehdit analizi için bulut destekli sandbox ve hem pasif (IDS) hem de aktif (IPS) dağıtım modlarını destekler.
Neden beğeniyoruz:
- Hillstone’un güvenlik duvarları, güvenlik özellikleri açısından Juniper, Checkpoint ve Palo Alto’nun önde gelen ürünleriyle sorunsuz bir şekilde entegre olur.
- Hillstone güvenlik duvarları ve UTM cihazları, ağ trafiği üzerinde esneklik ve gelişmiş kontrol sağlayan Katman 2 (veri bağlantı katmanı) ve Katman 3 (ağ katmanı) engelleme seçenekleri sunar.
- Hillstone S-Series, kullanıcı tabanlı web filtreleme için Active Directory (AD) ile sorunsuz entegre olur; işletmelerin birden çok cihazda kullanıcı gruplarına göre politikalar belirlemesine olanak tanıyan yararlı bir özelliktir.
Neler geliştirilmeli:
- Temel web filtreleme ve AD grup entegrasyonu mümkün olsa da bazı UTM cihazlarında karmaşık kuralların kurulumu ve yönetimi zahmetli olabilir; bu da diğer çözümlere kıyasla daha zor bir yapılandırma sürecine yol açabilir.
- Hillstone, Palo Alto veya Fortinet gibi büyük oyunculara kıyasla nispeten az bilinir ve çevrimiçi kullanıcı tarafından oluşturulan içerik eksikliği vardır.
Snort
Snort 3, ağ trafiğini gerçek zamanlı olarak analiz eden ve veri paketlerini kaydeden ağ tabanlı bir saldırı tespit ve önleme sistemidir (IDS/IPS). Anomali, protokol ve imza incelemesini birleştiren kural tabanlı bir dil kullanarak potansiyel olarak kötü amaçlı davranışları tespit eder. Snort Cisco tarafından sürdürülür ve kural biçimi ağ IDS/IPS için fiili standart haline gelmiştir; Snort için yazılan kurallar Suricata ve birçok ticari platformla uyumludur.
Çalışma modları:
Sniffer modu: Ağ paketlerini gerçek zamanlı olarak yakalar ve görüntüler.
Paket kaydedici modu: Çevrimdışı analiz ve adli bilişim için paketleri diske kaydeder.
Ağ saldırı tespit sistemi (NIDS) modu: Canlı ağ trafiğini analiz eder ve önceden tanımlanmış kuralları kullanarak uyarılar üretir.
Neden beğeniyoruz:
- Snort, paket verilerini önceden tanımlanmış kurallar dizisine göre analiz ederek ağ taramalarını, arabellek taşmalarını ve hizmet reddi (DoS) saldırılarını etkili bir şekilde tespit eder.
- Tespitin yanı sıra Snort, tespit edilen tehditlere karşı eylem almak üzere de yapılandırılabilir; örneğin kötü amaçlı trafiği engelleme.
- Snort, çok yönlü bir kural tabanlı dil kullanarak çeşitli trafik biçimlerini izler. Bu kurallar belirli protokolleri, IP adreslerini ve riskli davranışı gösteren desenleri içerecek şekilde uyarlanabilir.
Neler geliştirilmeli:
- Snort’u satır içi yapılandırmada (IPS olarak) çalıştırmak, doğru yapılandırılmazsa gecikmeye neden olabilir veya ağ trafiğini bozabilir.
Suricata
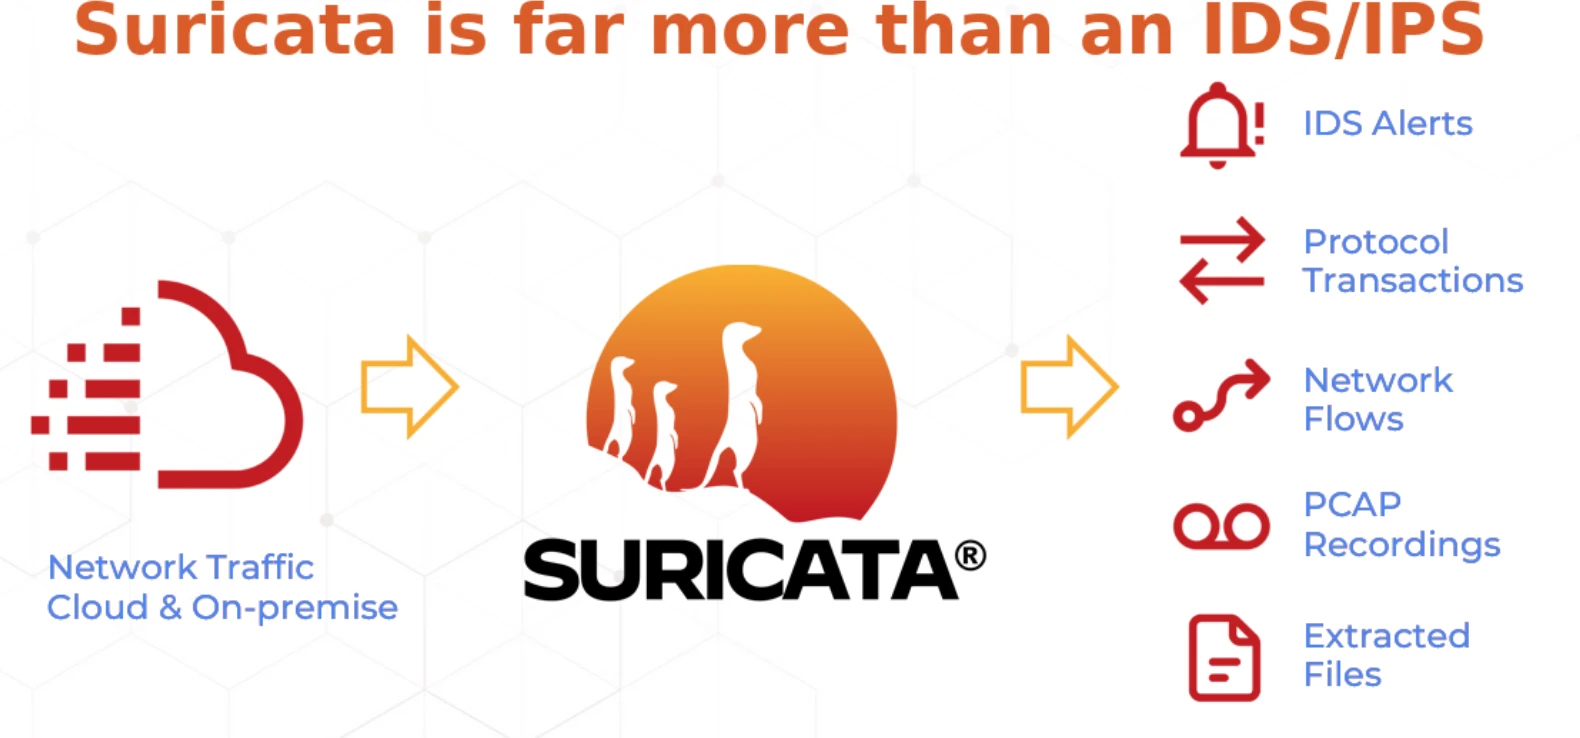
Suricata, açık kaynaklı bir tespit IDS ve IPS motorudur. Open Information Security Foundation (OSIF) tarafından oluşturulmuştur ve hem küçük hem de büyük işletmeler tarafından kullanılan ücretsiz bir araçtır.
Sistem, bir kural seti ve imza dili kullanarak riskleri tespit eder ve önler. Suricata Windows, Mac, Unix ve Linux üzerinde çalışır.
Ayrıca ağ güvenliği izleme (NSM) gibi ek özellikleri de destekler.
Neden beğeniyoruz:
- Suricata, ağ trafiğini Katman 7 (uygulama katmanı) düzeyinde inceleyebilir; bu, SQL enjeksiyonu veya kötü amaçlı yazılım gibi karmaşık saldırıları, şifreli trafik içinde bile (şifre çözme yapılandırılmışsa) tespit etmeye yardımcı olur.
- Hem IDS (tehditleri tespit etme) hem de IPS (tehditleri aktif olarak engelleme) olarak kullanılabilir.
- Suricata çeşitli protokolleri destekler (HTTP, DNS, SMTP, FTP, vb.).
Neler geliştirilmeli:
- Suricata kaynak açısından yoğundur, özellikle yüksek trafikli ortamlarda dağıtıldığında. Önemli miktarda CPU, bellek ve ağ bant genişliği gerektirir.
- Suricata temel düzeyde koruma sağlar, ancak tehdit tespiti elde etmek için (sıfır gün istismarları veya gelişmiş kötü amaçlı yazılım tespiti gibi) ek kurallar veya ücretli kural setleri gerekebilir.
Fail2Ban
Fail2Ban, freemium özellikleriyle temel günlük dosyası tabanlı koruma için iyi bir uyum sağlar.
Neden beğeniyoruz:
- Özellikle SSH, FTP ve web uygulamaları için kaba kuvvet saldırılarına karşı savunmada basit ve etkilidir.
- Hafiftir ve dağıtımı kolaydır; daha küçük ortamlar veya kişisel kullanım için idealdir.
Neler geliştirilmeli:
- Yalnızca IP adreslerine dayanır ve yapılandırılmadıkça ana bilgisayar adı araması yapmaz.
- Fail2Ban, dağıtılmış kaba kuvvet saldırılarına karşı herhangi bir koruma sağlamak için en katı ayarlarını kullanmak zorundadır; çünkü saldırganları IP adreslerine göre tanımlar.
AIDE
Ana bilgisayar tabanlı ortamlarda dosya bütünlüğü izleme için en iyisidir; ancak ağ tespiti ve gerçek zamanlı uyarılardan yoksundur.
Neden beğeniyoruz:
- Belirli dosyaları, dizinleri veya dosya özniteliklerini (izinler veya sahiplik gibi) izlemek için kolayca yapılandırılabilir; ince ayarlı güvenlik izleme sağlar.
- Çeşitli Linux dağıtımlarında kullanılabilir.
Neler geliştirilmeli:
- Bütünlük kontrolü için yerel dosyalara ve veritabanlarına dayanır; bu dosyalar ele geçirilirse savunmasız hale gelir.
- Yerleşik pano yoktur.
Kismet
Kismet, yetkisiz kablosuz erişimi tespit etmek için yararlı olan kablosuz bir paket yakalayıcı ve IDS’dir. Geniş bir kablosuz arayüz yelpazesiyle uyumludur ve Linux, macOS ve Raspberry Pi’yi destekler.
Neden beğeniyoruz:
- Erişim noktalarını, yetkisiz bağlantıları ve kablosuz paket yakalamayı tespit etmede etkilidir.
- Pasif modda çalışabilir; yani ağları onlarla aktif olarak etkileşime girmeden izleyebilir ve potansiyel saldırganlar tarafından tespit edilme riskini azaltır.
Neler geliştirilmeli:
- Kismet kablosuz bir IDS/IPS aracıdır ve kablolu ağları izlemek için uygun değildir.
- Daha eksiksiz IDS/IPS çözümlerinde (Snort gibi) görülen otomatik yanıt mekanizmaları veya derin paket incelemesi (DPI) yeteneği gibi özelliklerden yoksundur.
Ağları korumada IPS’in IDS’ten farkı
Saldırı önleme sistemleri (IPS) ve saldırı tespit sistemleri (IDS) ağ güvenliğinde önemli roller oynar, ancak farklı şekilde çalışırlar.
Saldırı önleme sistemleri, tehditleri aktif olarak tanımlar ve tespit ettikleri tehditlere göre ağ trafiğine izin vererek, engelleyerek veya ayarlayarak yanıt verir. Buna karşılık saldırı tespit sistemleri, politika ihlalleri için ağ etkinliğini ve gelen-giden trafiği izler; olası tehditler hakkında uyarılar üretir ve veri kaydeder, ancak IDS araçları bu tehditleri karşılamak için müdahale etmez.
IPS doğrudan ağın trafik akışı içinde çalışır; bu da aktarımdaki verileri incelemesine ve değiştirmesine olanak tanır. IDS, ağ trafiğinin doğrudan yolunda konumlandırılmaz; bunun yerine ağ paketlerinin kopyalarını analiz eder, bu da onu daha hızlı ve daha az kesintiye neden olur, ancak aynı zamanda pasiftir.
Bir saldırı önleme sistemi, hangi ağ trafiğine izin verileceğini ve hangisinin engelleneceğini belirleyen kuralları otonom olarak uygulayarak güvenlik politikalarını aktif olarak yürütür. Bir saldırı tespit sistemi bu politikaları doğrudan uygulamaz; bunun yerine politika ihlallerini yöneticilere bildirir ve yanıt kararını bir insana veya aşağı akış bir SOAR aracına bırakır.
IDS teknolojisi, paketleri kesmediği için tam da bu nedenle daha hızlı ve dağıtımı daha kolay olabilir. IDS, bir paket kopyasının bulunduğu her yere bağlanabilir; bu da onu endüstriyel kontrol sistemleri veya yüksek erişilebilirlikli veritabanları gibi sürekli çalışması gereken kritik sistemleri izlemek için uygun hale getirir.
IDPS ve Yapay Zekâ
Geleneksel imza tabanlı tespit, yapay zekâ tarafından üretilen tehditlere, deepfake tabanlı kimlik saldırılarına ve yapay zekâ modellerinin veri zehirlenmesine karşı birincil savunma katmanı olarak artık yeterli değildir; bu saldırı sınıfları imza veritabanlarının kapsayamayacağı türdendir. Palo Alto Networks, 2026’yı yapay zekâ destekli savunmaların savunmacılar lehine “dengeyi değiştirdiği” yıl olarak açıkça çerçeveledi; otonom ajanlar ilk uyarı önceliklendirme ve tehdit engellemeyi makine hızında gerçekleştiriyor.3
Alıcılar için pratik sonuç: Bağımsız IDPS ürünleri giderek daha geniş platformlara (NGFW, XDR, NDR ve SASE) emiliyor; burada IPS, özel bir cihaz kategorisi olmaktan ziyade birçok özellik katmanından biri haline geliyor. 2026’da IDS/IPS değerlendiren kuruluşlar, IPS yeteneğini tek başına değil, IPS tespitinin gömülü olduğu platformu değerlendirmelidir.
IDPS dört ana türe ayrılabilir:
- Ağ tabanlı saldırı önleme sistemi (NIPS): Tüm ağ trafiğini kötü amaçlı etkinliklere karşı izler ve korur; şüpheli trafiğe karşı satır içi olarak otomatik eylem alır.
- Ağ davranış analizi (NBA): Olağandışı davranış için trafik desenlerini analiz etmeye odaklanır; özellikle bilinen imzalarla eşleşmeyen DDoS saldırıları, yatay hareket veya politika ihlalleri belirtilerine bakar.
- Ana bilgisayar saldırı önleme sistemi (HIPS): Ana bilgisayar düzeyinde kötü amaçlı etkinliği tanımlamak ve engellemek için bireysel uç noktalarda çalışan yazılım ajanlarına dayanır.
- Kablosuz saldırı önleme sistemi (WIPS): Kablosuz ağlar üzerinden yetkisiz erişimi izler, tespit eder ve önler; sahte erişim noktalarını ve yetkisiz istemci bağlantılarını tanımlar.
IDPS tespit türleri
İmza tabanlı tespit, bilinen kötü amaçlı trafik ve dosyalarda bulunan desenler için parmak izleri oluşturur; bilinen tehditlerin hızlı ve düşük yanlış pozitif oranlı tespitini sağlar.
Anomaly tabanlı tespit, trafiği belirlenmiş taban çizgilerine göre değerlendirerek normal davranıştan sapan veri noktalarını belirler; yeni tehditlerin tespitini sağlar ancak daha yüksek yanlış pozitif oranlara yol açar.
Davranış tabanlı tespit, şüpheli etkinliği davranışsal analiz yoluyla tanımlar; örneğin bir kullanıcının normal kapsamı dışındaki sistemlere erişmeye çalışmasını tespit eder; belirli imzalar eşleşse de eşleşmese de.
Tehdit istihbaratı tabanlı tespit, tehlike göstergeleri (IoC’ler) içeren harici veri akışlarını entegre eder; ekiplerin saldırılar gerçekleşmeden önce bilinen kötü amaçlı IP’leri, alan adlarını ve dosya karmalarını proaktif olarak engellemesini sağlar.
IPS araçlarıyla birlikte kullanılacak temel güvenlik yazılımları
Ağ güvenlik denetim araçları: Kuruluşların siber saldırıları azaltmasına ve uyumluluğu sürdürmesine yardımcı olmak için tehditleri, güvenlik açıklarını ve kötü amaçlı etkinlikleri tanımlar.
NCCM yazılımı: Uzlaşmaya işaret edebilecek yetkisiz değişiklikleri tespit etmek için ağ cihazı yapılandırmalarını izler ve belgeler.
Ağ güvenlik politikası yönetimi çözümleri (NSPM): Geniş bir tehdit yüzeyine karşı güvenlik duvarları ve güvenlik politikaları kullanarak ağ altyapısını korur.
 Tercih edilen kaynak olarak ekle
Daha fazla bilgi
- En İyi 5 Ağ Güvenlik Politikası Yönetimi Çözümü
- Ücretsiz Alternatifleriyle PAM Çözümleri
- Uç Nokta Ayrıcalık Yönetimi (EPM) Yazılımı
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{En İyi 14 Saldırı Tespit ve Önleme (IDPS/IPS) Aracı}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/ips-tools}},
  note   = {AIMultiple. Erişim tarihi: 21 Ağustos 2026}
}14 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
7 güncellemeMakine öğrenimi entegrasyonu ve şifreli trafik analizi hakkında yeni ayrıntılarla "Cisco Secure IPS" bölümü güncellendi.
Referans Linkleri





Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.