


En İyi 8 Ağ Segmentasyonu Aracı
Geleneksel ağ segmentasyonu yaklaşımları genellikle güvenlik duvarı politikalarının manuel kurulumuna ve gözetimine bağlıdır. Bu engelleri aşmak için kuruluşlar ayrıca mikro segmentasyon araçlarını ve Zero Trust framework'ünü kullanarak daha gelişmiş segmentasyon stratejilerini benimseyebilir.
Ağ segmentasyonu platformlarını özelliklere, dağıtım esnekliğine ve doğrulanmış kullanıcı yorumlarına dayanarak analiz ettik. Aşağıdaki araçlar; donanım tabanlı, yazılım tanımlı ve bulutta yerel segmentasyon yaklaşımları arasında en iyi seçenekleri temsil eder.
En iyi ağ segmentasyonu araçları
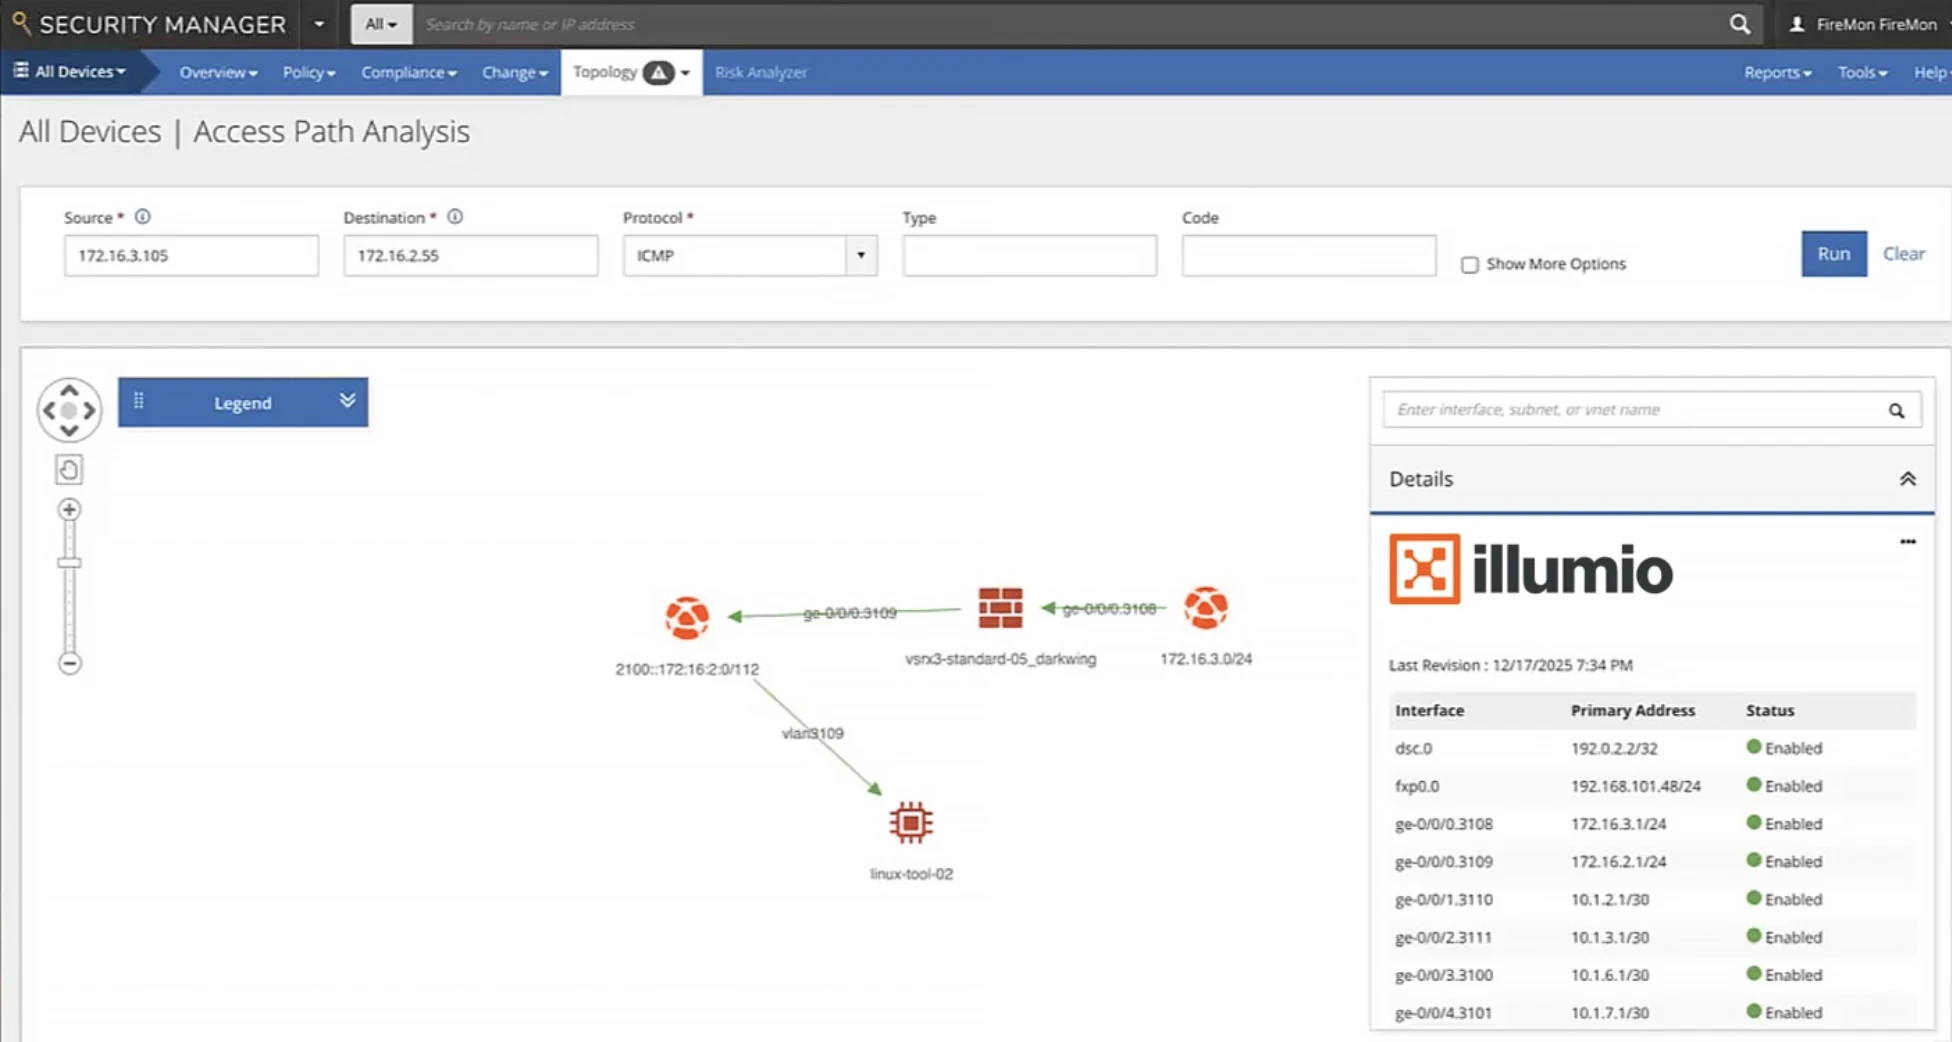
FireMon
FireMon, çok satıcılı güvenlik duvarı ortamları, bulut ve mikro segmentasyon platformları genelinde segmentasyon politikalarının yönetişimini ve sürekli doğrulanmasını sağlayan bir ağ güvenliği politikası yönetim platformudur.
Kendisi bir uygulama katmanı olarak görev yapmak yerine, FireMon; Illumio ve VMware NSX dahil mevcut segmentasyon araçlarının üzerinde konumlanır ve zaman içinde uyguladıkları politikaların doğru, uyumlu ve amaca uygun kalmasını sağlar. Segmentasyon ortamları büyüdükçe politika sapmaları ve yanlış yapılandırmalar birikir; FireMon'un rolü, bu açıkları istismar edilebilir yollar haline gelmeden önce tespit etmek ve düzeltmektir.
Temel özellikler:
- Zero Trust mikro segmentasyon yönetişimi: Zero Trust'u ilk dağıtımın ötesine taşıyarak ağ, bulut ve ana bilgisayar katmanları genelinde segmentasyon kurallarının sürekli, doğrulanmış kontrolünü sağlar.
- Risk Analyzer: Hangi maruziyetlerin gerçekten erişilebilir olduğunu belirlemek için güvenlik açığı verilerini ağ erişim yollarıyla ilişkilendirir ve iyileştirmeyi yalnızca önem derecesi puanları yerine gerçek riske göre önceliklendirir.
- Policy Planner: Politika değişiklikleri güvenlik duvarlarına veya segmentasyon platformlarına dağıtılmadan önce yerleşik risk değerlendirmesiyle değişiklik iş akışlarını otomatikleştirir.
- Policy Manager: Çok satıcılı ortamlar genelinde otomatik uyumluluk raporlaması ve kural optimizasyonuyla gerçek zamanlı ağ güvenliği politikası yönetimi.
- Cloud Defense: Politika yönetişimini AWS, Azure ve GCP ortamlarına genişletir.
- Entegrasyonlar: ITSM, SIEM/SOAR, güvenlik açığı tarayıcıları ve Illumio dahil mikro segmentasyon platformlarıyla bağlantı kurar.
Tufin
Tufin, ağ güvenliği politikalarını yönetme konusunda uzmanlaşmış, bulutta barındırılan bir ağ güvenliği platformudur. Hibrit bir sanal ağ genelinde ağ güvenliği yönetiminin bulut hizmetlerinin korunmasıyla entegrasyonunu sağlar.
Tufin, şirket içi, tamamen bulutta veya şirket içi ile bulut öğelerini birleştiren hibrit bir yaklaşım dahil olmak üzere çeşitli ortamlarda uygulanabilir.
Temel özellikler:
- Görünürlük: Tufin, tüm paketleri hedeflenen yerlere yönlendirerek veya geçişlerini engelleyerek ağ trafiği ve güvenlik ayarları hakkında içgörü sunar. Bu çözüm şirket içinde kurulabilir veya bulut tabanlı bir SaaS teklifi olarak kullanılabilir.
- R25-2 özelliği: Yapay zeka destekli politika içgörüleri ve daha geniş birleşik görünürlük; Tufin'in R25-2 notları ayrıca TOS'un artık hem şirket içi hem de SaaS ortamlarında Akamai Guardicore'u izleyebildiğini belirtmektedir.
- Otomatik ağ keşfi ve trafik akışı eşleme: Sağlayıcı, bağlı tüm ağ cihazlarını ve sunucuları ve aralarındaki bağlantıları belirlemek için ağ yönetim araçlarını kullanır. Yönlendiriciler, anahtarlar, sunucular ve iş istasyonları dahil cihazlar algılandıktan sonra ağ segmentasyon yazılımı bir ağ topolojisi haritası oluşturur.
Cisco Secure Workload
Daha önce Cisco Tetration olarak bilinen Cisco Secure Workload, şirket içi veri merkezleri, genel bulutlar ve özel bulutlar genelinde iş yüklerini koruyan sıfır güven mikro segmentasyon çözümüdür.
Temel özellikler:
- Cisco Secure Workload SaaS sürümü: Bu sürüm, daha geniş Azure keşif ve operasyon kapsamı ekler; buna Azure yük dengeleyicileri, özel bağlantı/özel endpoint hizmetleri, Azure SQL sunucuları, Azure Functions, etiket tabanlı filtreleme ve Azure ağ güvenlik grupları için yedekleme/geri yükleme dahildir.
- Esnek dağıtım seçenekleri: Cisco Secure Workload, Hizmet Olarak Yazılım (SaaS) ve donanım tabanlı cihaz modelleri sunar. SaaS paketi, kuruluşların şirket içi donanım bakım ihtiyacını azaltmasına olanak tanır.
- Zero Trust Segmentasyonu: Her erişim isteğinin kimlik doğrulamasından geçirilmesini ve yetkilendirilmesini sağlayan bir siber güvenlik yaklaşımıdır.
- Ağ güvenliği uyarıları: Bir ağda potansiyel olarak kötü amaçlı etkinlikler algılandığında, ağ güvenliği sistemleri bildirimler üretir. Bu uyarılar ağ kaynaklarını korumaya, veri ihlallerini ve güvenlik tehditlerini önlemeye, ve hassas verileri korumaya yardımcı olur.
VMware NSX
VMware NSX, yazılım tanımlı ağ (SDN) ve güvenlik için bir platformdur; mikro segmentasyon ve ağ erişim yönetimi dahil bir dizi güvenlik yeteneği sunar. Altta yatan fiziksel altyapıdan ayrıştırılmış sanallaştırılmış bir ağ katmanı sağlar.
NSX, zararlı tehditlere ve fidye yazılımı saldırılarına karşı koruma sağlamak için saldırı tespit sistemleri (IDS/IPS), Sandboxing ve ağ trafiği analizi/ağ algılama ve yanıt (NTA/NDR) gibi gelişmiş tehdit önleme mekanizmaları kullanır.
Temel özellikler:
- L2-L7 Ağ Yığını: OSI (Açık Sistemler Ara Bağlantısı) modelindeki 2. ile 7. katmanları ifade eder; burada her katman ağ iletişimlerinin yönetiminde farklı bir işlevle görevlendirilmiştir.
- Dağıtılmış Güvenlik Duvarı: Çeşitli ağ segmentleri genelinde güvenlik duvarı yeteneklerini ve kurallarını hassasiyetle uygular. Öncelikle ağın dış çevresini koruyan geleneksel, merkezi güvenlik duvarlarının aksine, dağıtılmış güvenlik duvarları ağ altyapısının geneline entegre edilmiştir. Bu yöntem ağ güvenliğine daha uyarlanabilir ve kapsamlı bir yaklaşım sağlar.
- Çok Sahalı Ağ ve Güvenlik: Bu yöntem, çeşitli coğrafi konumlar genelinde ağ altyapısının ve güvenlik protokollerinin planlanmasını, dağıtımını ve gözetimini kapsar.
Illumio
Illumio, Zero Trust Segmentasyonu konusunda uzmanlaşmış, şirket içi veri merkezleri ile hem özel hem de genel bulutlar dahil çeşitli ortamlara uyarlanabilen bir güvenlik modeli sağlayan bulut tabanlı bir platform sunar.
Illumio Segmentation, bilgi işlem ortamları genelinde tutarlı güvenlik politikaları uygulamak için iş yükü bağlamından yararlanır.
Illumio, politika perspektifi verilerinin düğümler arasında paylaşılan erişim için Azure Blob Storage veya AWS S3'te saklanmasına olanak tanıyan bir politika perspektifi dışsallaştırma yeteneği ekledi; Illumio'nun 26.1 notları ayrıca daha hızlı kural çakışması kontrolleri dahil performans iyileştirmelerini belgelemektedir.
Temel özellikler:
- Sıfır güven mikro segmentasyon: Bu yaklaşım, Zero Trust (asla güvenme, her zaman doğrula) ilkelerini mikro segmentasyon (ağı daha küçük segmentlere bölme) uygulamasıyla birleştirir.
- İletişim görselleştirme: Illumio ağ segmentasyon çözümü, kuruluşların iş yükleri ile ağ cihazları arasındaki tüm iletişim ve ağ trafiği akışlarını görselleştirmesini sağlar.
- Sürekli izleme: BT altyapılarının ve ağların sürekli izlenmesi, potansiyel güvenlik risklerini, operasyonel verimsizlikleri veya mevzuata uyumsuzluğu belirlemek için çok önemlidir.
AlgoSec
AlgoSec platformu, bulut hizmetleri, yazılım tanımlı ağ (SDN) ve geleneksel şirket içi altyapı dahil hibrit ağlar genelinde güvenlik politikalarının uygulanmasını kolaylaştırır.
AlgoSec; Algo AI bot'unu, daha geniş AWS/Azure/GCP desteğini, Google Cloud Network Firewall Policy iş emri önerilerini, Strata Cloud Manager görünürlüğünü ve NIS2 ile SOC 2 dahil yeni uyumluluk eşlemelerini tanıtan Security Management Solution'ı yayımladı.
Temel özellikler:
- Bulutta yerel Uygulama Koruma Platformu (CNAPP): AlgoSec, yapılandırma ve hizmet olarak altyapı (IaaS) ağ risklerini belirlemek için CNAPP stratejisini uygular.
- Çoklu dağıtım modelleri: Platform, çeşitli BT altyapısı ihtiyaçlarını karşılamak için şirket içi, bulut tabanlı ve hibrit ortamlar dahil olmak üzere çeşitli dağıtım seçenekleri sunar.
 Tercih edilen kaynak olarak ekle
Faddom
Faddom, ağ keşif yetenekleri sunan bir BT varlık dokümantasyon platformudur. Uygulama yapılarının ayrıntılı eşlenmesi yoluyla uyumluluğun sağlanması ve veri merkezleri ile bulut geçişlerine yardımcı olunması için içgörüler sağlayarak Uygulama Bağımlılığı Eşlemesine (ADM) odaklanır.
Faddom'un BT Altyapı Eşleme aracı, sunucular ve depolama cihazları dahil bir kuruluşun BT altyapı bileşenlerini belirler ve görsel olarak temsil eder; böylece BT varlıklarının kapsamlı şekilde anlaşılmasını ve yönetilmesini sağlar.
Temel özellikler:
- Mikro segmentasyon planlaması: Mikro segmentasyon, veri akışı üzerindeki kontrolü artırmak için bir ağı daha küçük, ayrı bölgelere ayıran bir ağ güvenliği stratejisidir. Bu yaklaşım, yanal tehdit hareketi için mevcut yolları sınırlayarak bir ağ içinde tehditlerin yetkisiz yayılmasına karşı savunmada önemli bir rol oynar.
- Ağ eşleme: Ağ eşleme veya ağ sanallaştırma, bir ağ içindeki çeşitli bileşenleri ve bağlantıları belirlemeyi ve görselleştirmeyi içerir. Bu süreç, farklı cihazların ve hizmetlerin nasıl birbirine bağlı olduğunu vurgulayarak ağların hem fiziksel hem de sanal yönlerini görselleştirmeye yardımcı olur. Cihazları, bağlantıları ve her öğenin diğerleriyle nasıl ilişkili olduğunu içeren ağ yapısının kapsamlı bir görünümünü sağlar.
- Ağ keşfi: Ağ keşfi süreci, bir ağ içindeki cihazların tanımlanmasını ve bağlanmasını sağlayarak ağ yöneticileri için önemli bir rol oynar. Bu ilk adım, ağ altyapısının hem eşlenmesi hem de izlenmesi için gereklidir ve böylece tüm ağ sisteminin yönetimini iyileştirir.
- Güvenlik açığı (CVE) tespiti: CVE tespiti, kamuya açıklanmış siber güvenlik açıklarını ve maruziyetleri tanımayı ve kataloglamayı içerir. Bu süreç, yazılım veya donanımı etkileyen bilinen güvenlik açıklarının bir listesini tutmayı gerektirir. Listelenen her güvenlik açığına, farklı güvenlik platformları ve sistemleri arasında tek tip izleme ve tartışmayı kolaylaştıran ayrı bir CVE kimliği atanır.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation, gelişmiş segmentasyon yoluyla ağ güvenliğini artırmak için tasarlanmış bir ağ segmentasyon platformudur. Veri merkezleri, çoklu bulutlar ve endpoint'ler gibi çeşitli ortamlara hitap ederek hem bir SaaS teklifi hem de bir ağ cihazı olarak sunulur.
Akamai'nin ağ segmentasyon çözümleri, ağlar içindeki yetkisiz yanal hareketleri etkili şekilde engellemek ve bireysel işlemler üzerinde ayrıntılı denetim sağlamak için yazılım tanımlı ağ ve mikro segmentasyon kullanır.
Temel özellikler:
- Veri toplama yöntemleri: Guardicore Centra; aracı tabanlı sensörler, ağ tabanlı veri toplayıcılar ve sanal özel bulut (VPC) akış günlükleri dahil olmak üzere bulut hizmeti sağlayıcılarından veri toplamak için çeşitli bir yöntem kullanır. Toplanan bu veriler, otomatik bir etiketleme süreciyle işlenir ve bağlamlandırılır. Guardicore Centra'nın etiketleme prosedürü, yapılandırma yönetimi veritabanları gibi kuruluşun mevcut veri kaynaklarıyla entegre olur.
- Dinamik görsel harita: Değişiklikleri yansıtacak şekilde sürekli yenilenen, ağ altyapısının gerçek zamanlı grafiksel bir tasvirini sunar. Bu dinamik görsel harita, yöneticilere yeni cihazları veya güvenlik risklerini ortaya çıktıkça hızla tespit etmek için sezgisel bir yol sağlar.
- Politika tabanlı segmentasyon: Önceden belirlenmiş kurallara ve politikalara göre bir ağı ayrı segmentlere bölmeyi içerir. Bu yaklaşım, ağ segmentasyon politikasının performansını izler ve kuruluşların ağ güvenliği protokollerini belirli uyumluluk standartlarına uyacak şekilde özelleştirmesini sağlar.
Check Point CloudGuard Network Security
CloudGuard Network Security, bulut ağları için tehdit koruması ve otomatik güvenlik sağlayan bulutta yerel bir güvenlik platformudur. Yöneticilerin ağ güvenlik duvarları ve diğer güvenlik önlemleri dahil ağ segmentasyon politikalarını uygulamasına olanak tanır.
Temel özellikler:
- Otomatik ağ güvenliği destekleri: Sürekli uyumluluğu sağlamak için ağın farklı segmentlerinde API'leri kullanarak IaC, CI/CD uygulamalarını ve ağ güvenliği süreçlerinin otomasyonunu destekler.
- Birleşik güvenlik yönetimi: Birleşik Güvenlik Yönetimi (USM), saldırı önleme sistemleri (IPS), eski güvenlik duvarları ve güvenlik açığı tarayıcıları gibi güvenlik teknolojilerini entegre ederek bir kuruluşun güvenlik duruşuna kapsamlı bir görünüm sağlar.
- Çok katmanlı güvenlik kontrolleri: Çok katmanlı güvenlik, özellikle sanal veri merkezleri ve Ağ Fonksiyonu Sanallaştırması (NFV) için tasarlanmış olarak, BT altyapısındaki farklı noktalarda çeşitli güvenlik önlemlerinin dağıtımını içerir.
Check Point'in şirket içi Quantum güvenlik duvarları, Güvenlik Bölgeleri aracılığıyla ağ segmentasyonunu destekler. Güvenlik Bölgeleri, yöneticilerin farklı segmentler arasındaki trafiği kontrol etmesini sağlayan ağ arayüzlerinin mantıksal gruplarıdır.1
Büyük dağıtımlarda bu ağ geçitleri, her trafik akışına birden çok denetim katmanı uygulayarak yüksek erişilebilirlik ve verim için kümelenebilir. Bu tür donanım güvenlik duvarları, geleneksel veri merkezi ortamlarında bölge tabanlı yalıtım ve güvenlik politikalarını uygulayarak Check Point'in CloudGuard Network Security çözümünü tamamlar.
Ağ segmentasyon aracı nedir?
Ağ segmentasyon aracı, bir ağı daha küçük, ayrı segmentlere veya alt ağlara bölen ağ güvenliği yazılımı veya donanımıdır. Bu, ekiplerin ağ trafiğini segmentlere ayırarak ve belirlenmiş ağ segmentlerine erişimi kısıtlayarak ağ güvenliğini, performansını ve yönetimini iyileştirmesini sağlar.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{En İyi 8 Ağ Segmentasyonu Aracı}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Erişim tarihi: 27 Temmuz 2026}
}
Değişiklik günlüğü
4 güncellemeÇok katmanlı güvenlik kontrolleri bölümüne Check Point'in Quantum güvenlik duvarı Security Zones özelliği eklendi.
En iyi ağ bölümleme araçları bölümüne yeni bir sağlayıcı olarak FireMon eklendi.
Ağ segmentasyon araçlarıyla birleştirilecek önemli güvenlik yazılımları bölümü kaldırıldı.
Referans Linkleri

Sıradaki Okunma
En İyi Firecrawl Alternatifleri: Özellikler ve Fiyatlandırma

Felaket Kurtarma Kıyaslaması: Acronis vs Comet vs MSP360

En İyi 25+ Gizlilik Yönetimi Yazılımı: Özellikler ve Fiyat

En İyi Indeed Dataset Sağlayıcıları

En İyi 10+ Ücretsiz Alternatifli PAM Çözümleri


En İyi Veritabanı Performans İzleme Araçları: En İyi 5 Platform Karşılaştırıldı

Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.