


Análisis de los 5 mejores software de gestión de cambios de firewall

Como Director de Tecnología (CISO) de una organización en rápido crecimiento, superviso una huella de red cada vez mayor. Para gestionar los riesgos asociados con los cambios de configuración del firewall, revisé el software líder de gestión de cambios de firewall:
Las 5 mejores herramientas de gestión de cambios de firewall
Comparativa de funciones
Software | Detección de conflictos | Detección de inactividad | Detección de cambios críticos | Orquestación de cambios | Despliegue |
|---|---|---|---|---|---|
FireMon Policy Manager | ✓ | ✓ | ✓ | ✓ | híbrido |
SolarWinds Network Configuration Manager | ✕ | ✕ | ✓ | ✕ | híbrido |
Tufin SecureChange | ✓ | ✓ | ✓ | ✓ | híbrido |
ManageEngine Firewall Analyzer | ✕ | ✕ | ✕ | ✕ | nube |
AlgoSec FireFlow | ✓ | ✓ | ✓ | ✓ | híbrido |
Resumen de funciones:
- Detección de reglas conflictivas: Detecta y notifica a los administradores cuando las reglas del firewall entran en conflicto o se anulan entre sí, en tiempo real o mediante alertas programadas, lo que ayuda a evitar accesos no deseados o brechas de seguridad.
- Detección de reglas inactivas o no utilizadas: Identifica reglas que no se han activado durante un período definido (por ejemplo, 90 días) y genera alertas en función de umbrales definidos por el usuario para facilitar la limpieza de reglas y la optimización de políticas.
- Detección de cambios en reglas críticas: Supervisa las modificaciones de reglas altamente sensibles, como las reglas amplias de “permitir any-any” o “bloquear any-any”, y envía notificaciones programadas o en tiempo real para garantizar visibilidad y control inmediatos sobre los cambios de alto riesgo.
- Despliegue: Define el entorno operativo, p. ej., nube, local o híbrido, donde se aloja y se ejecuta el software de gestión.
Informes personalizados: Genera visualizaciones de datos a medida y auditorías de cumplimiento basadas en métricas de seguridad específicas y necesidades organizativas. Es una función fundamental.
Resumen de compatibilidad de plataformas
La tabla resume el soporte de plataformas del software de gestión de cambios de firewall mencionado.
Canales de notificación
La tabla especifica los canales de entrega de notificaciones admitidos: API e integraciones de webhooks.
FireMon Policy Manager
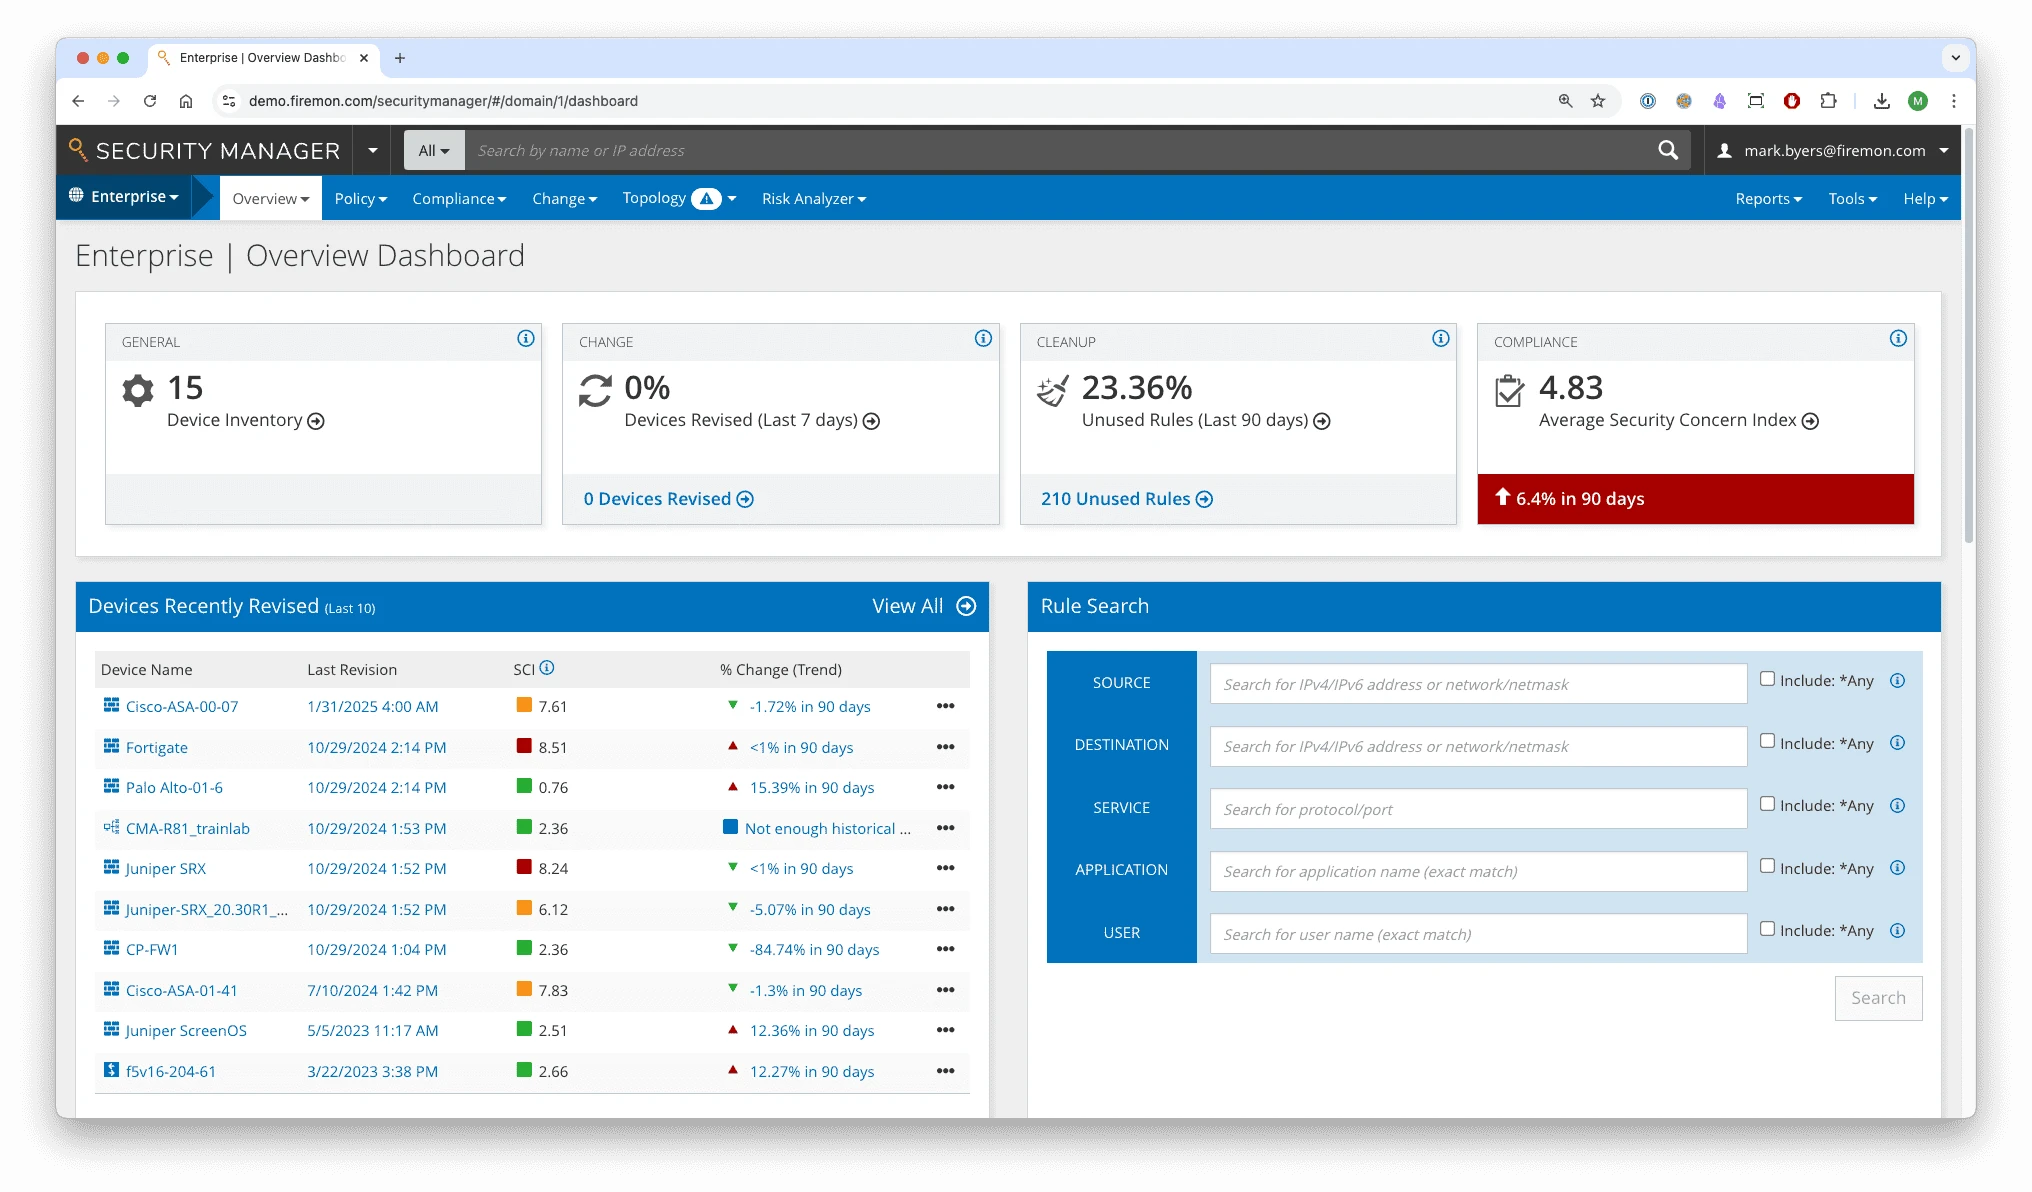
FireMon Policy Planner es el complemento de automatización de cambios de FireMon Security Manager. Security Manager centraliza la visibilidad de las políticas en más de 120 plataformas de firewall y nube, y Policy Planner automatiza todo el flujo de trabajo de cambios, desde la solicitud hasta el despliegue. Otras funciones diferenciadoras incluyen:
- Comprobaciones de cumplimiento previas al despliegue: FireMon analiza cada cambio propuesto antes de ponerlo en producción. Comprueba reglas excesivamente permisivas, conflictos y problemas de cumplimiento. Este análisis proactivo reduce las configuraciones incorrectas, que siguen siendo una causa importante de incidentes relacionados con el firewall.
- Análisis de impacto para decisiones más seguras: Policy Planner comprueba cada regla propuesta en cuanto a riesgos y cumplimiento, y el complemento Risk Analyzer simula cómo un cambio afecta a las rutas de ataque.
En enero de 2026, FireMon añadió Policy Workbench a Policy Planner. Ofrece recomendaciones de reglas sin un mapeo completo de la topología y valida los cambios propuestos en función de marcos como PCI DSS, NIST y DORA antes del despliegue.1
SolarWinds Network Configuration Manager
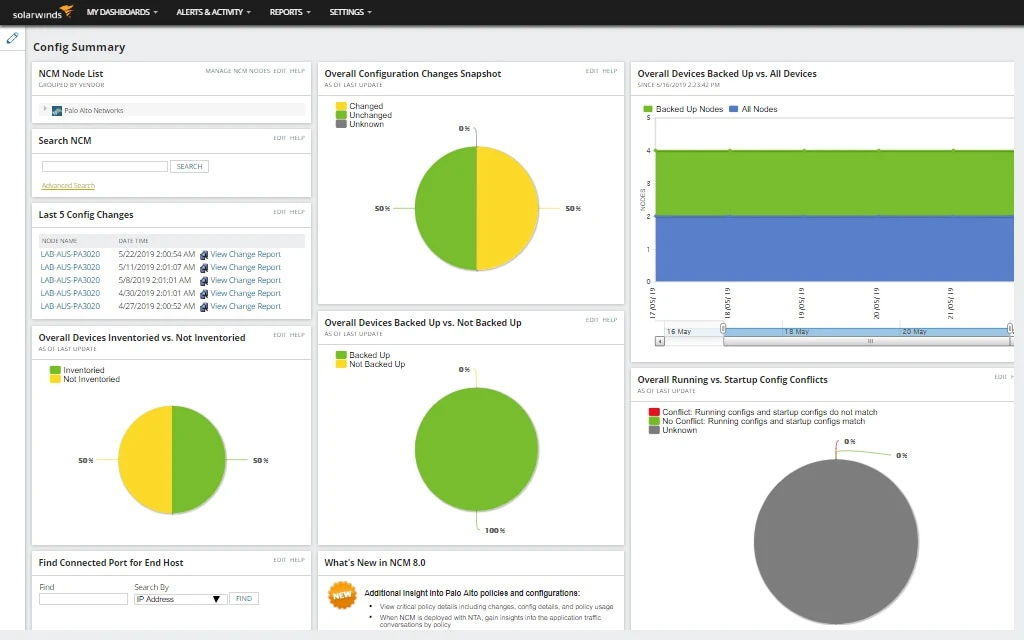
SolarWinds Network Configuration Manager (NCM) automatiza el seguimiento y la gestión de la configuración de los dispositivos de red. Ayuda a garantizar que las configuraciones permanezcan seguras, conformes y coherentes en toda la red.
- Auditorías de cumplimiento automatizadas: NCM realiza auditorías automatizadas y genera informes detallados. Esta supervisión continua permite a los equipos identificar y resolver los problemas de incumplimiento antes de que se conviertan en un riesgo.
- Inventario y visibilidad de red: NCM mantiene un inventario en tiempo real de todos los dispositivos de red. Los equipos pueden realizar un seguimiento de los cambios e identificar rápidamente qué dispositivo o configuración causó un problema.
Tufin SecureChange
Tufin SecureChange ayuda a los equipos de seguridad de red a automatizar y gestionar los cambios en las políticas de firewall y de red. Se centra en flujos de trabajo optimizados, una amplia cobertura y escalabilidad, manteniendo al mismo tiempo el control sobre los riesgos y el cumplimiento. Diferenciador clave:
- Orquestación de cambios automatizada: La herramienta automatiza todo el ciclo de vida de los cambios de firewall, desde la solicitud hasta la aprobación, el despliegue y la retirada. Esto reduce el esfuerzo manual, acelera las solicitudes de cambio y ayuda a los equipos a cumplir con SLA estrictos.
- Gestión de incidentes: Tufin rastrea, prioriza y resuelve brechas de seguridad o violaciones de políticas mediante flujos de trabajo estructurados y alertas automatizadas.
- Mapa de topología: SecureChange proporciona una representación visual de la infraestructura de red para ilustrar el flujo de tráfico y las dependencias entre firewalls y dispositivos.
ManageEngine Firewall Analyzer
ManageEngine Firewall Analyzer supervisa continuamente las configuraciones del firewall y proporciona a los equipos de seguridad un registro claro de cada cambio. La herramienta puede comparar las configuraciones actuales (en ejecución) con los valores predeterminados de inicio, identificar conflictos y generar informes detallados para auditoría. Los equipos también pueden programar informes y filtrar los cambios repetitivos o rutinarios para centrarse en las actualizaciones importantes. Entre las funciones diferenciadoras clave se incluyen:
- Supervisión de cambios de configuración: La herramienta obtiene las configuraciones del firewall a través de CLI o API y realiza un seguimiento de quién realizó cada cambio, qué se modificó y cuándo. Puede comparar las configuraciones en ejecución y de inicio, detectar conflictos y generar informes detallados para auditoría.
- Informes programados y personalizables: Los equipos pueden programar informes, filtrar cambios recurrentes o conocidos y exportar datos en múltiples formatos. Esto ayuda a reducir el ruido y a centrarse en las modificaciones críticas.
AlgoSec FireFlow
AlgoSec FireFlow ofrece una orquestación de cambios automatizada y basada en la intención, alineada con las aplicaciones empresariales. Más allá del análisis de riesgos y la planificación de cambios, la plataforma automatiza todo el ciclo de vida de los cambios. Proporciona auditorías de cumplimiento del firewall automatizadas que verifican continuamente los cambios de reglas en relación con las normativas, identifican lagunas y generan informes listos para auditoría con documentación completa de los cambios.
FireFlow integra el contexto empresarial en los procesos de cambio del firewall, garantizando que las políticas de seguridad respalden los requisitos de conectividad de las aplicaciones, manteniendo al mismo tiempo el cumplimiento y minimizando el riesgo.
Funciones clave:
- Gestión proactiva de riesgos: Al analizar el tráfico y las lagunas de políticas, AlgoSec endurece las reglas excesivamente permisivas y reduce la exposición innecesaria. Los equipos pueden gestionar las reglas en todos los firewalls, garantizando una seguridad coherente en toda la red.
- Conocimiento de la topología y análisis de impacto: AlgoSec identifica todos los firewalls que se verán afectados por un cambio propuesto. Evalúa el impacto en la seguridad, el cumplimiento y las operaciones empresariales antes de la implementación. Esto ayuda a prevenir configuraciones incorrectas y a reducir el riesgo de red.
- Orquestación de cambios basada en la intención: AlgoSec automatiza todo el ciclo de vida de los cambios, desde la planificación, la evaluación de riesgos, la aprobación, la implementación y la validación, mediante una orquestación basada en la intención que alinea los cambios del firewall con los requisitos de las aplicaciones empresariales.
- Análisis de impacto de la intención empresarial: Antes de aplicar cualquier cambio, AlgoSec identifica qué aplicaciones y servicios se verán afectados y evalúa el impacto en la seguridad, el cumplimiento y el negocio para que los equipos puedan prevenir configuraciones incorrectas que interrumpan aplicaciones críticas.
¿Qué es la gestión de cambios de firewall?
La gestión de cambios de firewall se refiere al proceso sistemático de actualizar, aplicar parches y modificar las configuraciones del firewall para mantener la seguridad, el cumplimiento y el rendimiento de la red. Dado que los firewalls son la primera línea de defensa contra las amenazas externas, deben mantenerse actualizados con los últimos parches y actualizaciones de reglas para abordar las vulnerabilidades conocidas y adaptarse a los requisitos cambiantes de la red.
Objetivos clave
- Reducir los riesgos de seguridad: Las actualizaciones oportunas y los cambios de configuración controlados ayudan a cerrar las vulnerabilidades antes de que puedan ser explotadas.
- Mantener la eficacia del firewall: Garantiza que los mecanismos de protección permanezcan alineados con las amenazas emergentes y las topologías de red en evolución.
- Garantizar el cumplimiento y la auditabilidad: Proporciona un proceso documentado para todas las modificaciones a fin de cumplir con las normas internas y reglamentarias. Las normas recientes añaden presión en este punto. La versión 4.0.1 de PCI DSS, obligatoria desde el 31 de marzo de 2025, pide a los equipos que revisen los controles de seguridad de la red al menos cada seis meses y que registren una razón comercial para cada regla. Una herramienta de gestión de cambios mantiene ese historial en un solo lugar y lo presenta a los auditores.2
Proceso de gestión de cambios de firewall
El proceso normalmente incluye:
- Solicitud: Presentar una solicitud formal de cambio (por ejemplo, un parche, una actualización de configuración o una regla nueva).
- Revisión y evaluación de riesgos: Evaluar los posibles impactos operativos y de seguridad del cambio.
- Aprobación: Obtener la autorización mediante flujos de trabajo definidos para garantizar la rendición de cuentas.
- Implementación: Aplicar la actualización o modificación de la regla de manera controlada y documentada.
- Verificación y auditoría: Probar y confirmar que el cambio se realizó correctamente y no introdujo nuevos riesgos.
Cuando está automatizado, este proceso permite actualizaciones más rápidas y seguras al minimizar el error humano y garantizar que cada cambio esté registrado y cumpla con las normas.
La IA está entrando en la gestión de cambios de firewall
Los proveedores están añadiendo IA para acelerar el trabajo de cambios y reducir errores.
- Tufin lanzó TufinAI en abril de 2025. Incluye TufinMate, un asistente de chat que responde a preguntas sobre políticas y cumplimiento en lenguaje natural. 3
- En marzo de 2026, Tufin fue más allá y anunció agentes autónomos para la gestión del cumplimiento, la postura de seguridad y las políticas.4
- AlgoSec ofrece un asistente similar, AlgoBot, que permite a los equipos describir un cambio con palabras sencillas en lugar de escribir reglas manualmente.5
- FireMon anunció FireMon Agentic IA en octubre de 2026, con disponibilidad prevista para noviembre. Su agente Policy Change Designer prepara los cambios del Policy Plan y se detiene cuando un profesional debe elegir entre opciones válidas. No se guarda nada hasta que el profesional acepta la propuesta, y la aceptación guarda el trabajo en Policy Planner sin desplegarlo en un firewall.6
El cambio plantea una nueva pregunta: quién, o qué, está autorizado a realizar un cambio. Los agentes de IA pueden solicitar y aplicar cambios en el firewall a velocidad de máquina, con menos revisión humana. Las herramientas de gestión de cambios ahora rastrean estas solicitudes impulsadas por agentes junto con las humanas.
Una advertencia: la IA puede inflar los conjuntos de reglas
La IA acelera la creación de reglas, pero la velocidad conlleva un riesgo. Algunas herramientas de IA añaden reglas nuevas encima de las antiguas en lugar de fusionarlas o eliminarlas. Una base de reglas de unos pocos cientos de entradas puede crecer hasta miles.
En su interior se esconden duplicados, contradicciones y excepciones olvidadas. Esto debilita la seguridad y dificulta las auditorías. Estándares como PCI DSS y NIST 800-53 exigen acceso con privilegios mínimos y una justificación clara para cada regla. Una base de reglas inflada y creada por IA dificulta mantener ese registro. La limpieza y revisión de reglas siguen siendo necesarias, incluso con IA en el proceso.
Preguntas frecuentes
Aunque trabajan de la mano, la gestión de cambios de firewall y la gestión de la configuración del firewall abordan aspectos diferentes del control y mantenimiento de los entornos de red.
La gestión de cambios se ocupa de cómo y cuándo se introducen las modificaciones en la red. Hace hincapié en una planificación estructurada, pasos de aprobación formales y un despliegue controlado de actualizaciones o modificaciones.
La gestión de la configuración, por otro lado, se centra en lo que existe actualmente dentro de la red. Garantiza que se mantengan registros precisos y actualizados de la configuración de los dispositivos, los parámetros del sistema y las configuraciones de la infraestructura.
Las herramientas de gestión de cambios de firewall se centran en controlar cómo se introducen los cambios, gestionando los flujos de trabajo para solicitar, revisar, aprobar e implementar actualizaciones de las reglas o del software del firewall. Su propósito es garantizar que los cambios se realicen de forma segura, coherente y con una interrupción mínima.
Las herramientas de gestión de la configuración de firewall se centran en mantener un registro preciso y en tiempo real de la configuración actual del firewall, incluidas las reglas, las políticas y los parámetros de los dispositivos. Ayudan a detectar la deriva de la configuración, validar el cumplimiento y garantizar que el estado del firewall coincida con los estándares de seguridad definidos.
 Añadir como fuente preferida
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Análisis de los 5 mejores software de gestión de cambios de firewall}},
  year   = {2026},
  month  = nov,
  howpublished    = {\url{https://aimultiple.com/firewall-change-management-software}},
  note   = {AIMultiple. Recuperado el 2 de noviembre de 2026}
}Resultados y marcas de tiempo de 15 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
4 actualizacionesSe añadió una sección sobre IA en la gestión de cambios de firewall, con TufinAI y AlgoBot.
Se amplió la sección "Diferenciador clave" con nuevas características.
Se amplió la sección "Resumen de características" con nuevas capacidades de detección.
Se reemplazó Algosec por Algosec FireFlow en las descripciones de los productos.
Enlaces de referencia
- Tiene 20 años de experiencia como hacker de sombrero blanco y gurú del desarrollo, con amplia experiencia en lenguajes de programación y arquitecturas de servidores.
- Es asesor de la junta directiva en un capital de riesgo que invierte en empresas tecnológicas en etapas tempranas y en Ödeal, una plataforma regional de pagos digitales que atiende a 125.000 comercios.
- Ha dirigido la infraestructura tecnológica y la ciberseguridad de siete elecciones nacionales y ha sido reconocido en el Salón de la Fama de la ciberseguridad por líderes tecnológicos globales, incluido Twitter.

Siguiente para leer
Los 12 mejores programas de Endpoint Privilege Management (EPM)

Los 25+ mejores software de gestión de privacidad: Funciones y precio

Los 12 mejores software de gestión de parches, incluido NinjaOne
Los 12 mejores software de gestión de dispositivos móviles
Precios de los 6 principales software de Gestión de Servicios de TI (ITSM)

Análisis de las 3 principales herramientas de gestión de firewalls de código abierto


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.