


Top 11 XDR-Lösungen: Vergleich und Funktionen
Wir haben 11 XDR-Lösungen (erweiterte Erkennung und Reaktion) überprüft und fünf davon auf Windows Server 2022 installiert, vier davon auch auf Ubuntu 24.04. Wir führten Angriffssimulationen auf allen fünf durch, Dateiverschlüsselungstests auf zwei und prüften 29 Kriterien und 22 Teilmetriken.
Alle fünf bieten jedes Feature auf unserer 23 Punkte umfassenden Liste, etwa Host-Isolierung und SIEM-Export. Sie unterschieden sich in der Speichernutzung des Windows-Agenten (138 MB bis 1.174 MB), den On-Premises-Konsolenoptionen, der Alert-Aufbewahrung, den Lizenzbedingungen und den Standardeinstellungen.
Top 11 XDR-Lösungen
XDR-Benchmark-Zusammenfassung
Die Tabelle führt nur die abweichenden Ergebnisse auf.
- Bereitstellungskanäle: manuell, CLI/Skript, GPO, MDM/Intune, SCCM/MECM, Konfigurationsverwaltung, Konsolen-Push.
- Dashboard-Optionen: Widgets hinzufügen, entfernen und verschieben, nach Zeit oder Host filtern, persönliche Ansicht speichern, wieder öffnen. IoC-Typen: Hash, IP, Domäne, URL.
- Windows-Installationszeit zählt vom Start bis zur Abschlussmeldung und lässt die Registrierung, spätere Komponenteninstallationen und bei Trend Micro das separate Sensorpaket außen vor.
- Windows-Agent-RAM ist ein Schnappschuss je Anbieter unter dessen eigener Richtlinie und Arbeitslast. Die Aufbewahrung deckt bei jedem Anbieter einen anderen Datensatztyp ab.
Von den fünf getesteten Anbietern dokumentiert nur Trend Micro vollständiges XDR ohne Internetverbindung, über eine separat lizenzierte Sovereign Private Cloud. Acronis und Bitdefender bieten On-Premises-Konsolen, aber ihre XDR-Analysen laufen in der Cloud.
- Alle fünf Plattformen liefern Windows- und Linux-Agenten und unterstützen verhaltensbasierte Bedrohungserkennung, MITRE-ATT&CK-Zuordnung, Host-Isolierung, Wiederherstellung verschlüsselter Dateien, automatisierte Reaktions-Playbooks, Bedrohungssuche, Offline-Endpunktschutz und Alarmansichten mit Prozessbaum, Befehlszeile, Host und Zeitstempel.
- Alle fünf nehmen außerdem E-Mail- und Identitätsdaten auf und bieten SIEM-Export, eine API, den Import benutzerdefinierter Kompromittierungsindikatoren (IoCs), IT-Service-Management (ITSM)-Ticketing, Threat-Intelligence-Feeds mit Alarm-Anreicherung sowie geplante Berichte.
Agenten-Ressourcennutzung
Jeder Wert ist ein Schnappschuss der Speichernutzung der Agentenprozesse unter Windows Server 2022, aufgenommen während der eigenen Testrunde des jeweiligen Anbieters; Richtlinien und Arbeitslasten unterschieden sich daher. Die Tabelle zeigt, was jeder Windows-Wert umfasst, sowie die Linux-Ergebnisse:
Installationszeit
Die Balken zeigen die Zeit vom Start des Windows-Installers bis zu seiner Abschlussmeldung. Wir verwendeten den manuellen Installer jedes Anbieters.
- CrowdStrike und Bitdefender kamen ohne Neustart aus, und Sophos fuhr nach einem empfohlenen Neustart fort. Der Apex-One-Installer von Trend Micro erforderte einen.
- Acronis und Sophos laden während der Installation Komponenten herunter. Der Installer von Acronis war in etwa 50 Sekunden abgeschlossen, aber nach der Registrierung zeigte das Aktivitätsprotokoll der Konsole, dass Agentenkomponenten noch etwa vier weitere Minuten lang installiert wurden.
- Das erste Paket von Trend Micro registrierte den Server als „Nur Sensor“, und der Sensor zeigte 25 Minuten nach der Installation „Läuft“. Für Anti-Malware war ein zweites, 890 MB großes Apex-One-Paket erforderlich.
- Auf Ubuntu 24.04 installierte CrowdStrike in 7 Sekunden, sobald das Paket kopiert war, Bitdefender in 52 Sekunden und Sophos in 53 Sekunden.
Bereitstellungskanäle für Agenten
Alle fünf dokumentieren die manuelle Installation, die Installation per CLI/Skript und MDM/Intune. Das dokumentierte Skript von Trend Micro deckt den Agenten für Standard Endpoint Protection nicht ab. Die übrigen vier Kanäle verteilen sich wie folgt:
Bedrohungserkennung und -blockierung
Alle fünf Plattformen dokumentieren die verhaltensbasierte Erkennung mit Blockierung. Jede Konsole markierte Alarme mit ATT&CK-Technik-IDs, den Bezeichnungen, die MITREs öffentlicher ATT&CK-Katalog Angriffstechniken gibt. Blockierung und automatische Behebung hingen von Einstellungen ab, die mehrere Produkte ab Werk deaktiviert ausliefern:
- Die Standardrichtlinie von CrowdStrike protokollierte die EICAR-Antiviren-Testdatei als informationelle Erkennung, ohne sie zu blockieren. Die Blockierung begann, nachdem wir eine strengere Präventionsrichtlinie zugewiesen hatten (maschinelles Lernen auf Erkennung Aggressiv, Prävention Moderat gesetzt).
- Vorfälle aus dem Haupttestsatz von Acronis blieben „Nicht entschärft“. Die EDR-Playbooks sind standardmäßig deaktiviert; nachdem wir sie aktiviert hatten, wurden neue Vorfälle als „Automatisch entschärft“ geschlossen.
- Die Verhaltensüberwachung von Trend Micro ist unter Windows Server standardmäßig deaktiviert, und die Aktion „Bewerten“ protokolliert Aktivitäten, ohne sie zu blockieren.
Was jedes Produkt in unseren Windows-Tests blockierte oder unter Quarantäne stellte:
- Acronis: Active Protection entschärfte den RanSim-Lauf und stellte die 17 verschlüsselten Dateien wieder her; der Antivirenscan stellte nbtscan und eine EICAR-Testdatei unter Quarantäne.
- CrowdStrike: Unter der strengeren Richtlinie: rundll32- und certutil-Versuche („Zugriff verweigert“); mimikatz- und AMSI-Bypass-Skripte, die versuchen, die Windows-Skriptüberprüfung zu deaktivieren; 12 von APTSimulator abgelegte Dateien
- Bitdefender: PowerShell, gestartet über die Windows-Verwaltungsinstrumentation (WMI); eine über SMB geschriebene EICAR-Datei
- Trend Micro: Eine EICAR-Datei, die 3 Sekunden nach dem Schreiben von der Festplatte verschwunden war; mimikatz.exe, nach dem Kopieren unter Quarantäne gestellt, und ein späterer Ausführungsversuch scheiterte mit „Zugriff verweigert“
- Sophos: Ein LSASS-Speicherabbild über comsvcs.dll (eine Technik zum Diebstahl von Anmeldedaten) und ein AMSI-Bypass (AMSI/Bypass-J); mimikatz wurde als Bedrohungsgraph mit hoher Priorität markiert
MITRE-ATT&CK-Zuordnung
Jede Konsole markierte Alarme mit ATT&CK-Technik-IDs, den Bezeichnungen, die MITREs öffentlicher ATT&CK-Katalog Angriffstechniken gibt:
- Acronis: Auf dem Vorfall aufgeführte Technik-IDs (zum Beispiel T1047 und T1059.001), mit STIX-Export
- CrowdStrike: Taktik und Technik bei jeder Erkennung, etwa Credential Access über OS Credential Dumping
- Bitdefender: Pro Vorfall aufgelistete Techniken, mit der Taktik jedes Alarms im Tab „Ereignisse“
- Trend Micro: Mimikatz-Ereignis markiert mit T1003, T1204.002 und ATT&CK-Software-ID S0002
- Sophos: Technik-IDs in den Namen von Bedrohungsgraphen, etwa Creds_4b (T1003.001) und Lateral_1b (T1105)
Alarmkorrelation
Alle fünf dokumentieren die Gruppierung zusammengehöriger Sicherheitsereignisse in Vorfälle. Unsere Angriffstests liefen auf Endpunkten, daher zeigt die Liste, wie jede Konsole Endpunktalarme darstellte:
- Acronis: Die KI-Angriffszusammenfassung führte Remote-Ausführung über WMI und Anmeldepersistenz zu einer Angriffskette zusammen
- CrowdStrike: Ein Erkennungsbereich kombinierte Prozessbaum, Ereigniszeitleiste, Hash-Details und Bedrohungsinformationen
- Bitdefender: Verwandte Alarme und Artefakte wurden in einem Vorfall gesammelt, mit einem Prozessdiagramm
- Trend Micro: Neue Alarme gelangten über drei Tage in dieselbe Workbench-Erkenntnis, und deren Punktzahl stieg mit ihnen
- Sophos: Bedrohungsgraphen und Fälle wurden automatisch erstellt; Sophos KI führte zwei Mimikatz-Erkennungen zu einer Fallzusammenfassung zusammen
Automatisierung der Vorfallsreaktion
Acronis war das einzige Produkt, dessen Playbooks wir ausgeführt haben. Nach der Aktivierung schlossen sie neue Vorfälle als „Automatisch entschärft“. Für die anderen vier decken unsere Aufzeichnungen die Playbook-Builder und die Dokumentation ab.
Ransomware-Wiederherstellung
Alle fünf dokumentieren einen Weg zur Wiederherstellung von Dateien, die Ransomware verschlüsselt hat. Die Mechanismen unterscheiden sich:
Wir führten Live-Dateiverschlüsselungstests nur auf Acronis und Bitdefender durch. Für CrowdStrike, Trend Micro und Sophos spiegelt die obige Wiederherstellungstabelle die Dokumentation wider. Jedes Produkt erscheint zweimal, da es unter zwei Konfigurationen getestet wurde:
- Nur der RanSim-Lauf auf Acronis stellte Dateien wieder her. Die beiden Acronis-Konfigurationen unterscheiden sich in zweierlei Hinsicht, dem EDR-Paket und dem Testwerkzeug, sodass das Ergebnis den Effekt des Pakets nicht isoliert.
- Bitdefender stellte das Skript beim Schreiben als CMD:Heur.BZC.PZQ.Boxter unter Quarantäne, bevor die Verschlüsselung begann. Nachdem eine Scan-Ausnahme hinzugefügt worden war, verschlüsselte das Skript 20 und dann 200 Dateien; keine wurde wiederhergestellt, und der Bericht zur Ransomware-Aktivität blieb leer.
- Zwei der fünf dokumentierten Mechanismen erfordern menschliches Eingreifen: das RTR-Skript von CrowdStrike und die Genehmigungsaufforderung von Trend Micro.
Bedrohungssuche und Datenaufbewahrung
Die dokumentierte Aufbewahrung jedes Anbieters deckt einen anderen Datensatztyp ab:
Jeder Anbieter hat sein eigenes Abfragetool: Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, Bitdefender Historical Search mit Endpunkt-IOC-Scans, Trend Micro Search und XDR Data Explorer sowie Sophos Live Discover mit SQL-ähnlichen Abfragen. Eine Suche nach „mimikatz“ in CrowdStrike lieferte 18 Ereignisse für einen Tag.
Integration mit vorhandenen Sicherheitstools
Alle fünf leiten Sicherheitsvorfälle an ein SIEM weiter und öffnen Tickets in IT-Service-Management-Tools. Die Wege unterscheiden sich:
Alle fünf importieren benutzerdefinierte Hash- und IP-Indikatoren. Die Unterstützung für Domänen und URLs variiert:
Für Acronis, Bitdefender und Sophos stammt ein Teil dieser Abdeckung aus der Lumu-Integration, die eine eigene Lizenz erfordert. Die Konsole von Trend Micro führte außerdem TAXII- und MISP-Threat-Sharing-Feeds als Drittanbieter-Quellen für Bedrohungsinformationen auf.
Integration von Bedrohungsinformationen
Alle fünf Anbieter veröffentlichen Forschung zu Lazarus-Kampagnen mit Bezug zu Nordkorea. In CrowdStrike zeigte eine Erkennung eines angreifbaren Treibers auf unserem Server ETHEREAL PANDA unter „Verwandte Angreifer“, eine staatlich unterstützte Gruppe mit 10 Geheimdienstberichten.
Berichterstellung und Compliance
Alle fünf führen einen Verlauf der Reaktionsmaßnahmen, auf den Audits zurückgreifen können: Acronis Incident Activities, Audit-Protokolle von CrowdStrike Real Time Response, die Response-Ansicht von Bitdefender, Trend Micro Response Management und Sitzungsaudits von Sophos Live Response.
Frühere Ergebnisse der Angriffssimulation
Unsere erste praktische Testrunde umfasste Windows-Angriffssimulationen zu Signaturerkennung, Living-off-the-Land-Binärdateien, Lateral Movement und Persistenz. Testanzahl und Richtlinien unterschieden sich je Anbieter; lesen Sie daher jede Zeile für sich und nicht als Rangfolge.
- CrowdStrike erkannte Registry-Run-Schlüssel, geplante Aufgaben und das Löschen von Ereignisprotokollen, blockierte sie jedoch nicht, auch nicht unter der strengeren Richtlinie.
- Sophos erkannte codierte PowerShell, rundll32 und das Löschen von Ereignisprotokollen, ohne sie zu blockieren, und übersah das Deaktivieren von Defender sowie die Persistenz über Registrierung und geplante Aufgaben.
- Trend Micro übersah codierte PowerShell, einen certutil-Download, einen AMSI-Bypass, das Löschen von Ereignisprotokollen, das Deaktivieren von Defender sowie die Persistenz über Registry-Run-Schlüssel und geplante Aufgaben.
- Versuche, den Dienst des eigenen Agenten zu beenden, wurden bei CrowdStrike, Sophos und Trend Micro abgewiesen.
1. Acronis Cyber Protect
Acronis Cyber Protect führt Backup, Anti-Malware und EDR von einem Agenten aus. Die Konsole enthält Backup-Speicher, Schutzpläne, EDR-Playbooks, SIEM-Weiterleitungspläne und Vorfälle.
Der Linux-Schutz hängt von der Kernel-Kompatibilität ab. Acronis dokumentiert Ubuntu 24.04 für EDR und Anti-Malware, aber auf unserem Ubuntu-24.04-Server (Kernel 6.8) markierte die Konsole beide Module als „Nicht zutreffend“, und auf AlmaLinux 9.8 ließ sich das Kernelmodul nicht kompilieren. Unter CentOS 7.9 (Kernel 3.10) stellte der Agent eine EICAR-Datei unter Quarantäne.
Advanced Email Security läuft in einer separaten, auf Perception Point aufbauenden Konsole. Sobald die Verbindung hergestellt ist, erscheinen E-Mail- und Identitätsereignisse in derselben Vorfallsansicht, und zu den Reaktionen gehören das Sperren eines Benutzers und das Blockieren eines Entra-ID-Kontos.
Vorfälle zeigen einen Kill-Chain-Prozessbaum, eine KI-Angriffszusammenfassung und eine Schaltfläche, die den Vorfall an Microsoft Security Copilot sendet. Nach der Isolierung können Analysten eine Befehlszeile öffnen, Dateien übertragen oder einen Screenshot aufnehmen; Screenshots erfordern Zwei-Faktor-Authentifizierung.
Ein CyberFit-Score-Widget bewertete unseren Server mit 450 von 850, aufgeteilt auf Anti-Malware, Backup, Firewall, VPN, Festplattenverschlüsselung und NTLM. Das Skript-Repository enthielt 109 Skripte plus einen KI-Skriptgenerator.
Zu den Bereitstellungsoptionen gehören Offline-Installer für 32-Bit, 64-Bit und ARM, die Remote-Installation über die Geräteerkennung sowie Registrierungstoken, die einen Schutzplan anhängen. Die Installer decken Workstations, Server, virtuelle Maschinen und Mobilgeräte ab.
XDR hängt vom Cloud-EDR-Dienst von Acronis ab. Cyber Protect Local und Cyber Protect for OT halten die Verwaltung vor Ort, bieten aber nur lokalen Schutz.
2. CrowdStrike Falcon Insight XDR
Falcon ist rein cloudbasiert. Der Kunde wählt eine Region (EU-1, US-1, US-2 oder GovCloud) und betreibt Endpunkt-, Identitäts-, SIEM- und SOAR-Module (Security Orchestration, Automation and Response) über eine Webkonsole.
- Der Linux-Sensor läuft auf eBPF, sodass Ubuntu 24.04 keinen Kernelmodul-Build benötigte. Er benötigt jedoch Falcon Sensor 7.19.17219 oder neuer.
- Die Host-Verwaltung führte die Windows- und Ubuntu-Server in einer Tabelle auf, unter derselben Hostgruppe und Richtlinie.
- Erkennungen wurden mit CrowdStrike-Kategorien wie KI Powered IOA und Machine Learning via Cloud-based ML gekennzeichnet. Eine blockierte Mimikatz-Erkennung enthielt globale und lokale Prävalenz, 43 kontextbezogene Verhaltensweisen, ein SHA256-Hash-Panel und einen Tab für Google Threat Intelligence.
- Die IOC-Verwaltung akzeptiert CSV- oder JSON-Uploads, und jeder Indikator umfasst Plattform, Hostgruppe, Schweregrad, Ablaufdatum und Audithinweis.
- Network Contain isoliert einen Host, während die Real-Time-Response-Sitzung für Untersuchungen geöffnet bleibt. Die Präventionsrichtlinie kann Ransomware daran hindern, Schattenkopien zu löschen, auf die RTR-basierte Dateiwiederherstellung angewiesen ist.
3. Sophos Intercept X
Sophos Central ist nur als SaaS verfügbar. Die ältere Sophos Enterprise Console ist ein separates Produkt ohne die XDR-Funktionen von Central.
- Der Windows-Installer war ein 2.66 MB großer Stub, der davor warnte, Sicherheitssoftware von Drittanbietern zu entfernen. Er wurde in 4 Minuten und 23 Sekunden abgeschlossen, gegenüber einer Bildschirmschätzung von 10 Minuten.
- Unter „Meine Produkte“ waren Endpoint, Server, Email Security, NDR, Identity, ZTNA und Firewall Management aufgeführt, und das Threat Analysis Center enthält Fälle, Erkennungen, KI Search, Threat Graphs und Live Discover.
- Der Endpunkt protokollierte 9 Erkennungen von bösartigem Verhalten und 3 Malware- oder PUA-Erkennungen. Die Konsole zählte 42 Erkennungen für den Server in 24 Stunden, und das MITRE-Diagramm zeigte Defense Evasion 17, Credential Access 13 und Execution 12.
- Sophos KI fasste einen Mimikatz-Fall über sechs ATT&CK-Phasen zusammen und schlug drei Folgeabfragen vor. Versuche, fünf Sophos-Dienste zu beenden, lieferten Fehlercode 5, und die Dienste liefen weiter.
- Unter Ubuntu lief der Agent im XDR-Sensor-Modus, der keinen Virenschutz umfasst, und der Manipulationsschutz wurde als „Nicht zutreffend“ angezeigt. Er markierte dennoch eine Reverse Shell und eine Übertragung eines Ingress-Tools mit mittlerem Schweregrad.
- Verhaltensanalyse, CryptoGuard und Exploit-Schutz laufen auf dem Gerät; ohne Internet wird die Telemetrie lokal gespeichert und an Central gesendet, sobald die Verbindung zurückkehrt.
4. Bitdefender GravityZone
GravityZone läuft als Cloud-Konsole (in unserem Test Version 6.73) oder vor Ort, wobei die XDR-Funktionen in der Cloud-Version enthalten sind.
- Der Assistent „Install Protection“ bietet vier Methoden: lokale Installation, einen E-Mail-Link an den Benutzer, ein Relay-Paket und Push von der Konsole über ein Relay.
- Die Konsole führte Konnektoren für Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud und Okta auf.
- Die Seiten Incidents, Response, Threats Xplorer und Network enthielten insgesamt 34 voreingestellte Ansichten, jede Liste mit einem benutzerdefinierten Abschnitt für gespeicherte Ansichten.
- Die Endpunkt-Detailseite führte Advanced Threat Control als Aktiv auf, und die HyperDetect-Empfindlichkeit kann auf Permissive, Normal oder Aggressive gesetzt werden. Automatische Aktionen benutzerdefinierter Regeln werden als Action needed, In progress, Completed oder Dismissed nachverfolgt.
- Die primäre Scan-Engine war Central Scan, mit Hybrid Scan als Backup; Local Scan (Full Engines) hält Engines und Sicherheitsinhalte für die Offline-Nutzung auf dem Gerät.
- Die Vorfallsliste enthält eine Spalte „Actors“, die bei unseren Vorfällen leer blieb; Akteursprofile sind im IntelliZone-Add-on enthalten.
5.Trend Micro Vision One
Vision One ist eine SaaS-Plattform mit 10 Sicherheitsmodulen in einem Menü, darunter Identitäts-, E-Mail-, Netzwerk-, Cloud- und Mobilsicherheit. Vor-Ort-Bereitstellungen von Apex Central und Deep Security Manager können eine Verbindung dazu herstellen.
- Der Schutz erfordert zwei Agenten. Das erste Paket registrierte den Server als „Nur Sensor“ und warnte „Schutzfunktionen nicht installiert“; das 890 MB große Apex-One-Paket benötigte etwa fünf Minuten für die Installation und erforderte einen Neustart.
- Im ersten Testlauf öffneten mshta- und rundll32-Versuche calc.exe nicht, doch die Konsole zeigte keinen passenden Alarm. Bei einem späteren erneuten Lauf starteten beide Prozesse.
- Eine Workbench-Erkenntnis zeigte am ersten Tag nur die Phase „Execution“; am dritten Tag deckte sie sieben ATT&CK-Taktiken ab, darunter Credential Access und Privilege Escalation. Dieselbe Erkenntnis führte „Sicherheits-Playbooks: Keine“ auf, mit einem Link zum manuellen Ausführen.
- Ohne Verbindung zu seinem Server führt der Echtzeitscan von Apex One die Arbeit mit lokalen Signaturen fort, und die Korrelation von Vision One wird wieder aufgenommen, sobald die Verbindung zurückkehrt.
- Attack Surface Discovery gab unserem Server eine Risikobewertung von 72 und markierte zwei Hochrisiko-CVEs (CVE-2024-9680, CVE-2025-33053). Der Companion-Assistent beantwortete unsere Fragen auf Türkisch.
6. Stellar Cyber Open XDR
Die Open-XDR-Plattform von Stellar Cyber nimmt Daten von den Sicherheitstools auf, die ein Unternehmen bereits betreibt, und zwar über mehr als 400 vorgefertigte Integrationen, so der Anbieter.1 Stellar Cyber positioniert die Plattform so, dass sie auf bestehenden EDR-, Firewall- und Identitätstools aufsetzt, anstatt sie zu ersetzen.
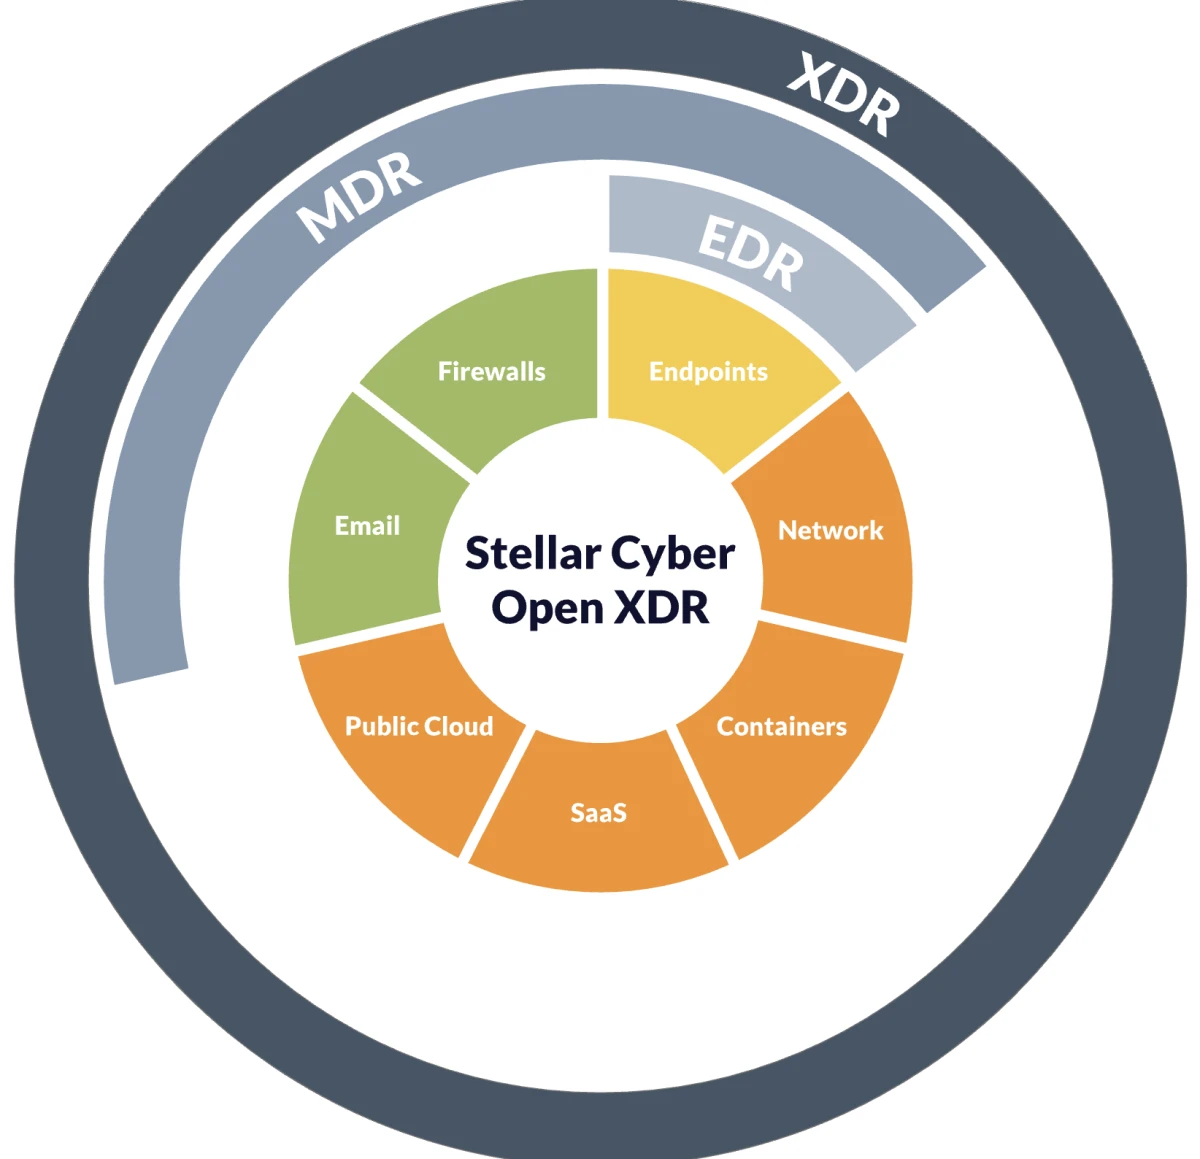
Quelle: Stellar Cyber
Wichtige Funktionen:
- Korrelation per maschinellem Lernen: Daten aus beliebigen Quellen werden normalisiert und mit Kontext angereichert, und korrelierte Vorfälle enthalten die zugrunde liegenden Daten
- Next-Gen-SIEM, eine Threat-Intelligence-Plattform (TIP), UEBA, Dateiintegritätsüberwachung, IDS, NDR und SOAR in einer Plattform
7. SentinelOne Singularity XDR
Die Singularity-Plattform von SentinelOne erweitert Endpoint Detection and Response um ein eigenes KI-SIEM. Der Assistent Purple KI arbeitet mit Daten von SentinelOne und Drittanbieterquellen.2
Wichtige Funktionen:
- Purple KI beantwortet Fragen von Analysten ohne schriftliche Abfrage, erstellt KI-generierte Zusammenfassungen und führt agentische Untersuchungen durch, die nächste Schritte vorschlagen
- 1-Klick-Rollback stellt Dateien und Konfigurationen wieder her, die von einem Angreifer geändert wurden; laut SentinelOne funktionieren die meisten Rollback-Funktionen unter Windows und nutzen Windows Volume Shadow Copy, den der Agent vor Manipulation schützt3
- Die Storyline-Ansicht organisiert Endpunktereignisse zu einer einzigen Erzählung für die Untersuchung
8. Cisco XDR
Cisco XDR hat Cisco SecureX ersetzt, dessen Support am 31. Juli 2024 endete. SecureX-Kunden erben Cisco XDR nicht; es handelt sich um ein separates kostenpflichtiges Abonnement.4 Die Plattform führt Cisco- und Drittanbieter-Sicherheitslösungen zusammen.5
Wichtige Funktionen:
- Übernahm SecureX-Orchestrierung, Dashboards, Bedrohungsreaktion, Integrationen und Geräteeinblicke
- Reichert Vorfallsdaten mit Cisco-Talos-Bedrohungsinformationen und Anlagenkontext an
9. Exabeam New-Scale Security Operations Platform
Exabeam vertreibt New-Scale Fusion als seine New-Scale Security Operations Platform und kombiniert SIEM, User and Entity Behavior Analytics (UEBA) und Automatisierung.6
Wichtige Funktionen:
- Agent Behavior Analytics (ABA), das im Rahmen der New-Scale-Einführung im Januar 2026 hinzugefügt wurde, erweitert die Verhaltensüberwachung auf KI-Agenten7
- Erfasst Aktivitäten von KI-Tools wie ChatGPT, Gemini und Microsoft Copilot
- Outcomes Navigator ordnet die Erkennungsabdeckung Sicherheits-Frameworks zu
 Als bevorzugte Quelle hinzufügen
10. Microsoft Defender XDR
Microsoft Defender XDR korreliert Alarm- und Ereignisdaten aus Microsoft-Sicherheitsprodukten, darunter Defender for Endpoint, Defender for Office 365, Defender for Identity und Defender for Cloud Apps, zu Vorfällen im Microsoft Defender-Portal.8
Wichtige Funktionen:
- Vorfälle führen E-Mail-, Identitäts- und Endpunktalarme zu einem Angriff in einer einzigen Angriffsgeschichte zusammen
- Automatisierte Untersuchung und Reaktion sowie Angriffsunterbrechung reagieren automatisch auf Alarme und Vorfälle
- Microsoft Sentinel läuft im selben Portal; nach dem 31. März 2027 wird Sentinel im Azure-Portal nicht mehr unterstützt
- Security Copilot ist in das Defender-Portal integriert
11. Palo Alto Cortex XDR
Palo Alto Networks gibt an, dass Cortex XDR Daten aus Endpunkt-, Netzwerk-, Cloud-, Identitäts- und E-Mail-Quellen verbindet.9
Wichtige Funktionen:
- Palo Alto meldet 100 % Erkennung auf Technikebene ohne Verzögerungen oder Konfigurationsänderungen in der MITRE-ATT&CK-Enterprise-Auswertung 2024 sowie 8 von 10 verhinderten Angriffsschritten mit null False Positives10
- Einblick in Netzwerkverkehr, Benutzerverhalten und Endpunktaktivität, so der Anbieter
So bewerten Sie XDR-Lösungen
- Führen Sie einen Pilottest auf Ihrer eigenen Betriebssystem- und Kernel-Mischung durch. Acronis dokumentiert die Unterstützung von Ubuntu 24.04, aber auf unserem Server lief nur Backup; CrowdStrike benötigt Sensor 7.19.17219 oder neuer unter Ubuntu 24.04; unsere Trend-Micro-Testversion hatte keine Linux-Lizenz.
- Prüfen Sie, welche Lizenz jede Funktion benötigt. Die EDR-Funktionen von Acronis erfordern das EDR-Paket, die Blockierung von CrowdStrike erfordert Falcon Prevent, die automatischen Aktionen von Bitdefender erfordern eine Schutzlizenz, der XDR-Sensor-Modus von Sophos enthält keinen Virenschutz, und das Offline-XDR von Trend Micro ist ein separates Produkt.
- Führen Sie die Einführung in Phasen durch, beginnen Sie im Erkennungsmodus und gleichen Sie Alarme mit Ihren eigenen Admin-Skripten ab, bevor Sie Prävention und Playbooks aktivieren. Die Playbooks von Acronis und die Verhaltensüberwachung von Trend Micro unter Windows Server sind standardmäßig deaktiviert, und die Standardrichtlinie von CrowdStrike blockierte EICAR nicht.
- Prüfen Sie für die Compliance, was jede Aufbewahrungsfrist abdeckt. Die Aufbewahrung von Vorfällen und Alarmen lag bei vier Anbietern bei 90 bis 180 Tagen, CrowdStrike dokumentiert bis zu 365 Tage für Threat-Graph-Erkennungen, und Sophos löscht abgeschlossene selbstverwaltete Fälle nach 30 Tagen.
- Planen Sie Endpunktspeicher für den Agenten ein. Die Windows-Schnappschüsse reichten von 138 MB bis 1.174 MB.
- Ordnen Sie Integrationen Ihrer bestehenden Sicherheitsinfrastruktur zu: SIEM-Konnektor, ITSM-Tool und API-Ratenlimits.
XDR vs. EDR vs. SIEM
CrowdStrike (Next-Gen SIEM) und Trend Micro (Agentic SIEM und XDR) integrieren die Protokollsuche in dieselbe Konsole wie XDR. Teams, die EDR, E-Mail-Sicherheit und ein SIEM als getrennte Sicherheitssilos betreiben, bearbeiten einen Angriff in mehreren Konsolen; XDR verknüpft diese Signale zu einem Vorfall.
Natives, offenes und hybrides XDR
XDR-Produkte werden üblicherweise als nativ, offen oder hybrid beschrieben, je nachdem, woher ihre Daten stammen:
- Natives XDR basiert auf den eigenen Agenten und Sensoren eines Anbieters. Alle fünf getesteten Plattformen gehen von diesem Modell aus.
- Offenes XDR nimmt Daten von Sicherheitstools anderer Anbieter auf. Stellar Cyber basiert auf diesem Modell.
- Hybrides XDR ist eine native Plattform, die auch Daten von Drittanbietern aufnimmt. Alle fünf getesteten Plattformen dokumentieren solche Konnektoren, zum Beispiel Okta bei Bitdefender und Proofpoint bei CrowdStrike.
Methodik des XDR-Benchmarks
Ein Ja/Nein-Kriterium gilt als erfüllt, wenn die Anbieterdokumentation die Funktion beschreibt und die benötigte Lizenz, das Modul und die Einstellungen benennt. Screenshots aus unserem Labor bestätigen dies, soweit es die Testversion erlaubte. Benotete Teilmetriken zählen Elemente einer festen Checkliste, die auf jeden Anbieter angewendet wird. Wir vergeben keine Gewichtungen und keine Gesamtpunktzahl.
Einschränkungen:
- Der Speicher ist ein Schnappschuss je Anbieter, aufgenommen unter der eigenen Richtlinie und Arbeitslast des jeweiligen Anbieters.
- Die Installationszeit schließt Konsolenregistrierung und Richtliniendownload aus.
- Trend Micro wurde unter Linux nicht getestet, da der Testmandant keine Linux-Lizenz hatte.
- Funktionen hinter separaten Lizenzen, wie Sovereign Private Cloud, haben wir nur in der Dokumentation geprüft.
FAQs
Eine XDR-Lösung (Extended Detection and Response) sammelt Sicherheitsdaten von Endpunkten, E-Mail, Identitätssystemen, Netzwerksensoren und Cloud-Workloads, korreliert sie zu Vorfällen und führt Reaktionsmaßnahmen über eine Konsole aus. Sie erweitert Endpoint Detection and Response (EDR) über den Host hinaus, sodass Sicherheitsteams Bedrohungserkennung und -reaktion an einem Ort erhalten.
Die Verknüpfung von Ereignissen über Quellen hinweg hilft, mehrstufige Angriffe aufzudecken, etwa solche durch Advanced Persistent Threat-Gruppen.
Sammeln: Agenten und Konnektoren senden Daten aus mehreren Sicherheitsebenen (Endpunkt, E-Mail, Identität, Netzwerk und Cloud) an eine Plattform. Alle fünf getesteten Plattformen nehmen Endpunkt-, E-Mail- und Identitätsdaten auf.
Korrelieren: Analysen gruppieren zusammengehörige Sicherheitsereignisse zu Vorfällen. Eine Trend-Micro-Workbench-Erkenntnis gruppierte 69 Alarme und verfolgte die abgedeckten Angriffsphasen.
Reagieren: Playbooks isolieren Hosts, stellen Dateien unter Quarantäne oder blockieren Konten. Acronis dokumentiert das Blockieren eines Entra-ID-Kontos, und seine Playbooks schlossen neue Vorfälle nach der Aktivierung als „Automatisch entschärft“ ab.
Die Korrelation soll False Positives und die Anzahl der von Sicherheitsanalysten zu überprüfenden Alarme reduzieren, indem ein Alarm mit Signalen aus anderen Quellen abgeglichen wird. Unser Test hat die False-Positive-Raten nicht gemessen.
Alle fünf getesteten Anbieter dokumentieren Endpunktschutz, der mit den erforderlichen Modulen und Einstellungen offline weiterläuft; getrennte Endpunkte haben wir nicht getestet. Unter den fünf dokumentiert nur Trend Micro vollständige XDR-Analysen ohne Internetverbindung, über Sovereign Private Cloud.
Alle fünf getesteten Anbieter dokumentieren einen Wiederherstellungspfad, aber nur Acronis, Bitdefender und Sophos stellen automatisch wieder her. In unseren Live-Tests stellte Acronis alle 17 Testdateien in einem RanSim-Lauf mit aktiviertem EDR-Paket wieder her; Läufe mit deaktiviertem Paket und einem anderen Verschlüsselungsskript stellten keine wieder her. Bitdefender stellte das Testskript unter Quarantäne, bevor es irgendetwas verschlüsseln konnte; mit einer Scan-Ausnahme stellte es keine der verschlüsselten Dateien wieder her.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Top 11 XDR-Lösungen: Vergleich und Funktionen}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Abgerufen am 30. Oktober 2026}
}Ergebnisse und Zeitstempel von 75 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 15 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
2 AktualisierungenEinen XDR-Benchmark-Zusammenfassungsabschnitt mit anbieterbezogenen Ergebnissen zu Acronis, Sophos, CrowdStrike, Bitdefender und Trend Micro hinzugefügt.
Praxisnaher Benchmark-Abschnitt zu Acronis, CrowdStrike, Sophos, Bitdefender und Trend Micro samt vollständiger Anbieterbewertungen hinzugefügt.
Referenzlinks
- Verfügt über 20 Jahre Erfahrung als White-Hat-Hacker und Entwicklungsguru mit umfassender Expertise in Programmiersprachen und Serverarchitekturen.
- Ist Beiratsmitglied bei einer VC, die in frühphasige Technologieunternehmen investiert, und bei Ödeal, einer regionalen digitalen Zahlungsplattform, die 125.000 Händler bedient.
- Hat die technologische Infrastruktur und Cybersicherheit von sieben nationalen Wahlen geleitet und wurde von globalen Technologieführern wie Twitter in die Hall of Fame für Cybersicherheit aufgenommen.


Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.