


I migliori 12 software di gestione dei privilegi degli endpoint (EPM)
La gestione dei privilegi degli endpoint (EPM) è la pratica di rimuovere i diritti amministrativi locali permanenti dagli utenti degli endpoint e di sostituirli con l'elevazione temporanea e basata su policy per applicazioni e attività specifiche. Questo approccio affronta i rischi di ransomware e movimento laterale associati agli account con privilegi eccessivi.
Noi summarize 12 soluzioni di gestione dei privilegi degli endpoint con funzionalità e prezzi.
Funzionalità distintive tra gli strumenti di gestione dei privilegi degli endpoint
Prodotto | Agente macOS | Agente Linux | Implementazione on-premises | Integrazione SIEM nativa |
|---|---|---|---|---|
✓ | ✓ | ✓ | ✓ | |
Admin By Request | ✓ | ✓ | ✕ | ✓ |
ARCON Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
BeyondTrust Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
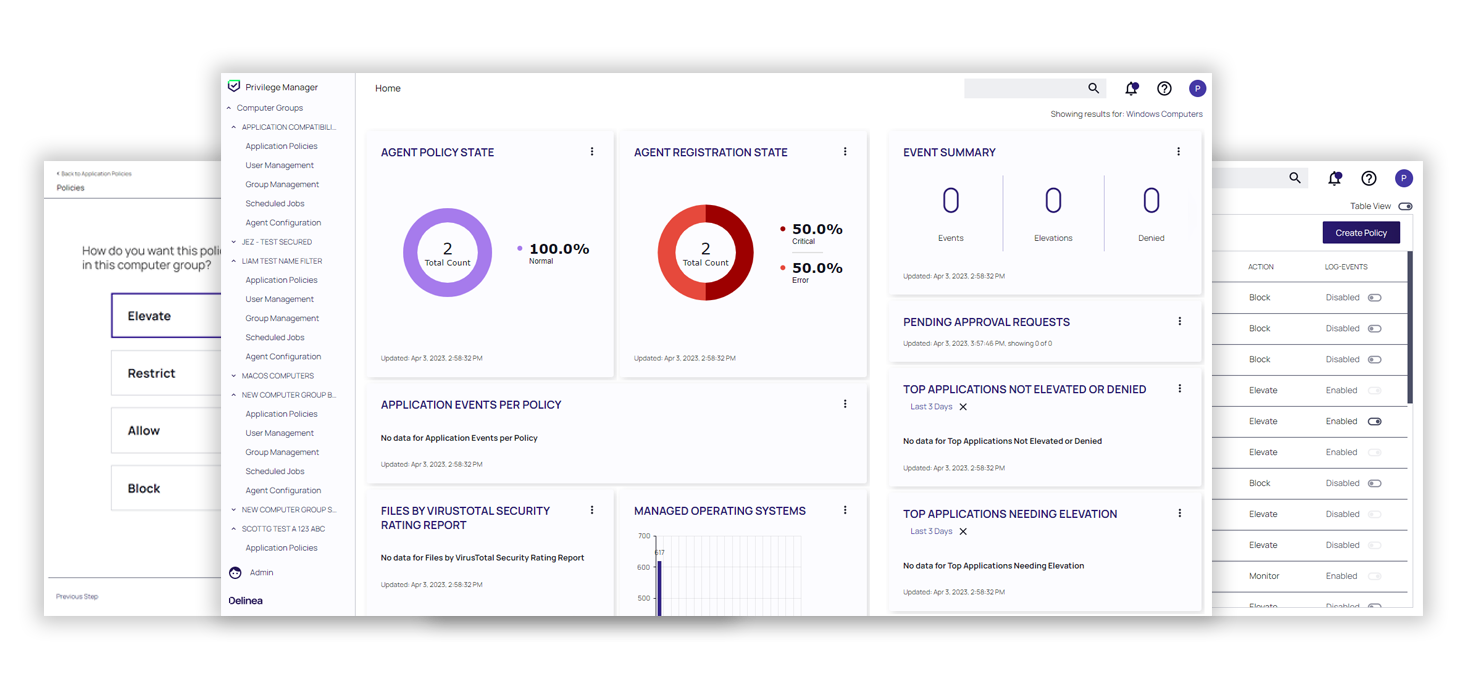
Delinea Privilege Manager | ✓ | ✕ | ✓ | ✓ |
Idira Endpoint Privilege Manager (Palo Alto Networks) | ✓ | ✓ | ✕ | ✓ |
Ivanti Application Control | ✕ | ✓ | ✓ | ✕ |
ManageEngine Application Control Plus | ✓ | ✕ | ✓ | ✕ |
Microsoft Intune Endpoint Privilege Management | ✕ | ✕ | ✕ | ✓ |
Netwrix Endpoint Privilege Manager | ✓ | ✕ | ✓ | ✕ |
I prodotti sono in ordine alfabetico, con gli abbonati ai servizi di benchmarking di AIMultiple in cima.
La tabella sopra confronta le funzionalità che variano tra i dodici prodotti valutati.
- Integrazione SIEM nativa indica connettori documentati e supportati dal fornitore o APIs per Splunk, Microsoft Sentinel o piattaforme equivalenti, anziché l'inoltro manuale dei log.
- Non documentato indica i casi in cui il fornitore non pubblica documentazione sui connettori per il prodotto specifico in esame; non conferma l'assenza di una funzionalità.
Ogni prodotto in questo confronto eleva i diritti per applicazione anziché per sessione, registra ogni elevazione con utente, host e data/ora e supporta un percorso di approvazione tra automatico e manuale. Queste capacità non distinguono gli strumenti.
Le differenze che contano riguardano dove viene applicata l'elevazione quando un dispositivo è offline, se un processo elevato può raggiungere altri programmi e quali sistemi operativi copre effettivamente l'agente.
Confronto dei prezzi delle soluzioni EPM
Non divulgato indica che il fornitore non pubblica tariffe di listino per quel livello.
Fornitori e prodotti
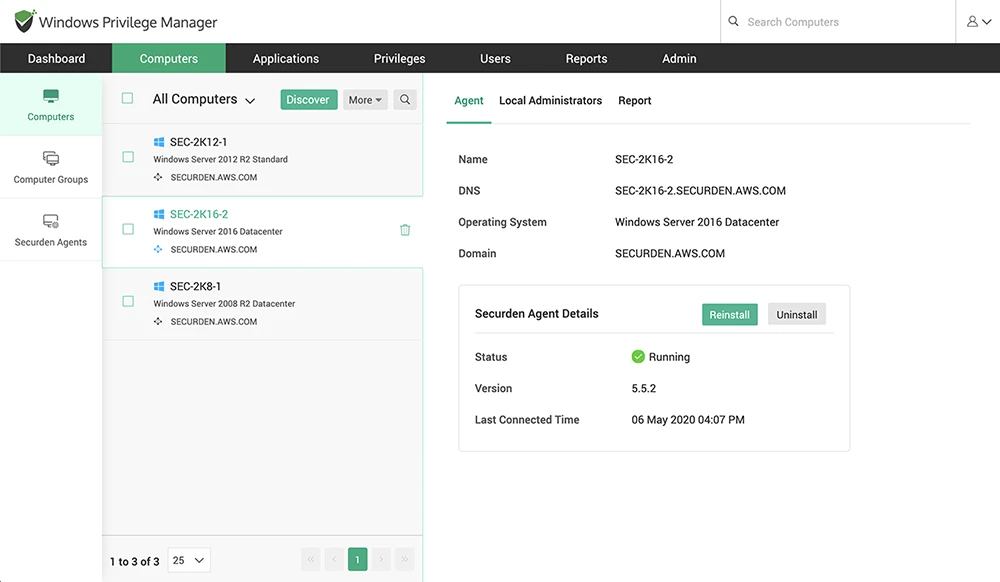
Securden Endpoint Privilege Manager
Securden Endpoint Privilege Manager applica il privilegio minimo con elevazione just-in-time, controllo granulare delle applicazioni e monitoraggio continuo degli endpoint.1
Le policy continuano a essere applicate quando un endpoint perde il percorso di rete, così i laptop sul campo rimangono soggetti alle regole di privilegio minimo offline. Gli utenti standard elevano da soli le applicazioni approvate. I tecnici ottengono diritti temporanei per l'assistenza remota invece di un account amministratore permanente.
Pro:
- Opzioni di implementazione sia on-premises sia SaaS.
Contro:
- L'applicazione offline e l'assistenza remota vengono configurate separatamente dalla policy di elevazione principale, aggiungendo passaggi di configurazione.
Idira Endpoint Privilege Manager (Palo Alto Networks)
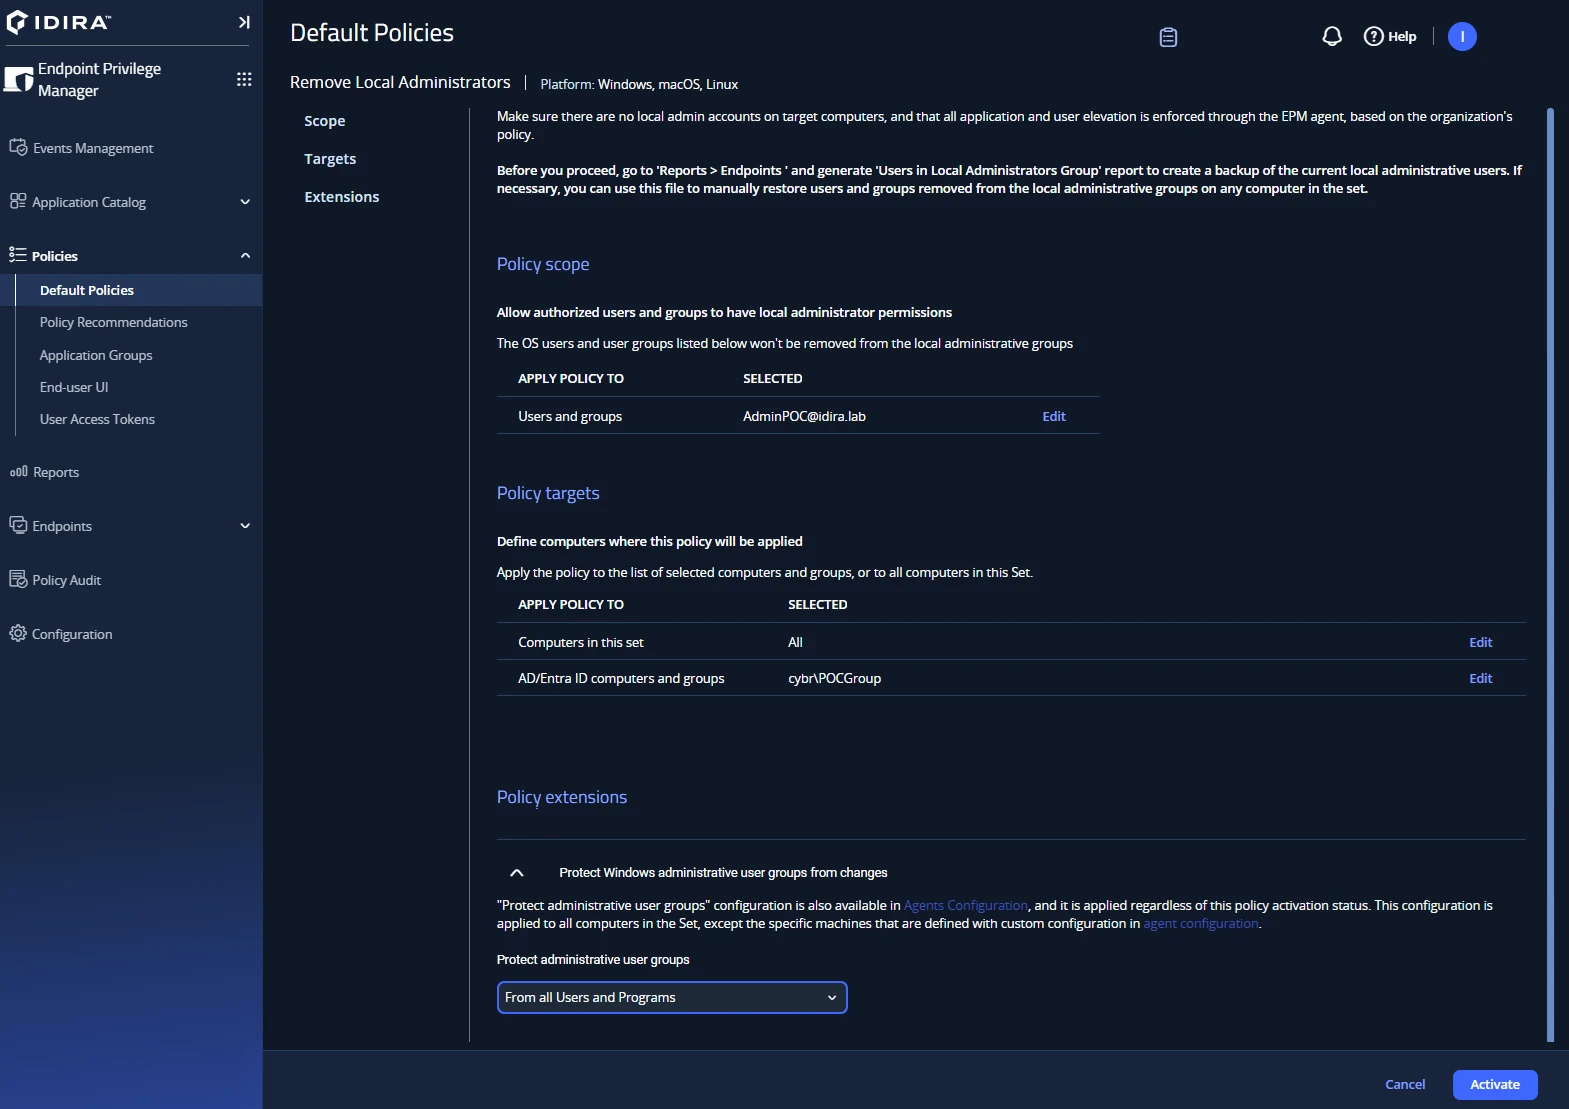
Idira Endpoint Privilege Manager è il successore rinominato di CyberArk Endpoint Privilege Manager, integrato nella Idira Identity Security Platform di Palo Alto Networks. Palo Alto Networks ha completato l'acquisizione di CyberArk a febbraio 2026 e ha lanciato il marchio Idira a maggio 2026.2 I clienti CyberArk esistenti continuano sulla stessa piattaforma con il nuovo marchio.
Non esiste un server di gestione on-premises. Un unico agente copre Windows, Windows Server, macOS e Linux e i dati di elevazione alimentano direttamente Cortex XDR e XSIAM. Un Linux Identity Bridge dedicato fornisce il bridging di Active Directory e la gestione centralizzata delle regole sudo. Il ringfencing delle applicazioni limita ciò che le applicazioni elevate possono fare oltre alle semplici decisioni di tipo consentito o bloccato.
Pro:
- Gestione dei privilegi Linux nativa con autenticazione indipendente dalla directory e gestione centralizzata di sudo.
Contro:
- I prezzi non sono pubblicati, impedendo il confronto dei costi senza contattare le vendite.
Il compromesso è l'impegno verso la piattaforma: la profondità Linux e l'integrazione XDR arrivano insieme allo stack più ampio di Palo Alto Networks.
BeyondTrust Endpoint Privilege Management
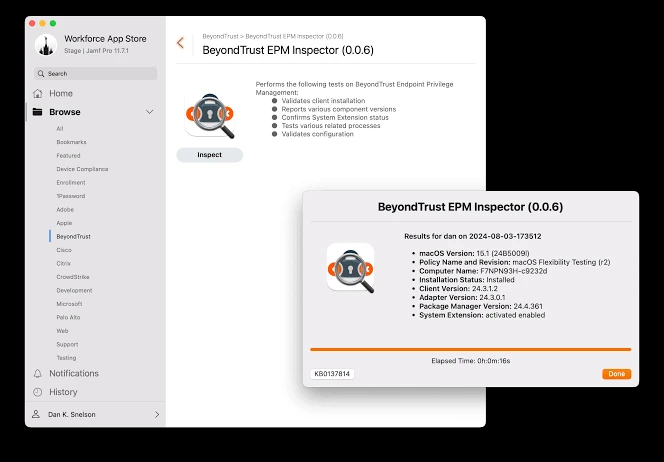
BeyondTrust Endpoint Privilege Management estende il controllo dei privilegi oltre le workstation e i server tradizionali a dispositivi IoT/OT e all'infrastruttura di rete, con un'architettura REST API che consente automazione e integrazione SIEM.3
La registrazione della sessione e il keylogging vengono eseguiti insieme all'elevazione, così una sessione privilegiata lascia una registrazione riproducibile anziché una riga di log. I modelli QuickStart si basano su implementazioni con oltre 100.000 endpoint.
Pro:
- L'integrazione nativa con ServiceNow consente di gestire le richieste di accesso privilegiato tramite i flussi di lavoro di ticketing esistenti.
- Ambito di dispositivi più ampio rispetto alla maggior parte dei concorrenti, inclusi dispositivi IoT/OT e di rete.
Contro:
- La configurazione delle policy copre modalità di lavoro su Windows, macOS, Linux e dispositivi di rete, aggiungendo overhead amministrativo negli ambienti misti.
Pochi concorrenti coprono apparecchiature di rete e dispositivi OT, il che è il motivo principale per valutare questa soluzione invece di uno strumento limitato alle workstation.
Delinea Privilege Manager
Delinea Privilege Manager fornisce la gestione dei privilegi degli endpoint e il controllo delle applicazioni tramite un unico agente che supporta sia macchine unite a dominio sia non unite a dominio.4
Le credenziali degli account di servizio ruotano automaticamente. Le applicazioni elevate vengono eseguite con controllo dei processi figlio e sandboxing. L'elevazione delle applicazioni integra la MFA basata su Microsoft Entra ID al momento dell'elevazione.
Delinea non supporta più Linux. Privilege Manager per Unix/Linux ha raggiunto la fine del rinnovo ad agosto 2025 e la fine del ciclo di vita ad agosto 2026. L'agente Linux resta scaricabile, ma Delinea ha dichiarato che non riceverà ulteriori aggiornamenti.5 L'attuale documentazione di prodotto descrive Privilege Manager come una soluzione per Windows e macOS.
Pro:
- Un unico agente copre gli endpoint uniti a dominio e non uniti a dominio senza dipendere da Active Directory.
- La modalità di apprendimento individua le applicazioni che richiedono diritti di amministratore prima dell'applicazione delle policy.
Contro:
- Il supporto per Linux e Unix è terminato ad agosto 2026; la copertura è ora limitata a Windows e macOS.
- La gestione dei privilegi dei server richiede il prodotto separato Cloud Suite.
Poiché l'agente Linux ha raggiunto la fine del ciclo di vita ad agosto 2026, gli ambienti misti necessitano di un secondo strumento per gli host Unix e Linux.
Microsoft Intune Endpoint Privilege Management
Microsoft Intune Endpoint Privilege Management è un componente aggiuntivo nativo per Microsoft Intune che installa automaticamente un agente client leggero tramite l'assegnazione esistente delle policy di Intune, limitato agli endpoint Windows.6
Sono disponibili due modalità di elevazione: completamente automatica e confermata dall'utente con un prompt di giustificazione. L'elevazione utilizza un account virtuale isolato anziché aggiungere gli utenti al gruppo degli amministratori locali.
Pro:
- Incluso senza costi aggiuntivi per i licenziatari Microsoft 365 E5 ed E7.
- Nessuna console di gestione separata per le organizzazioni che usano Intune, sebbene un agente EPM leggero venga installato automaticamente sui dispositivi gestiti.
Contro:
- Non incluso in Microsoft 365 E3, che ha ricevuto Intune Plan 2, Remote Help e Advanced Analytics nella modifica del pacchetto di luglio 2026.
- Richiede la registrazione in Intune o la co-gestione con Configuration Manager, quindi non è utilizzabile come prodotto autonomo al di fuori dell'ecosistema Microsoft.
ManageEngine Application Control Plus
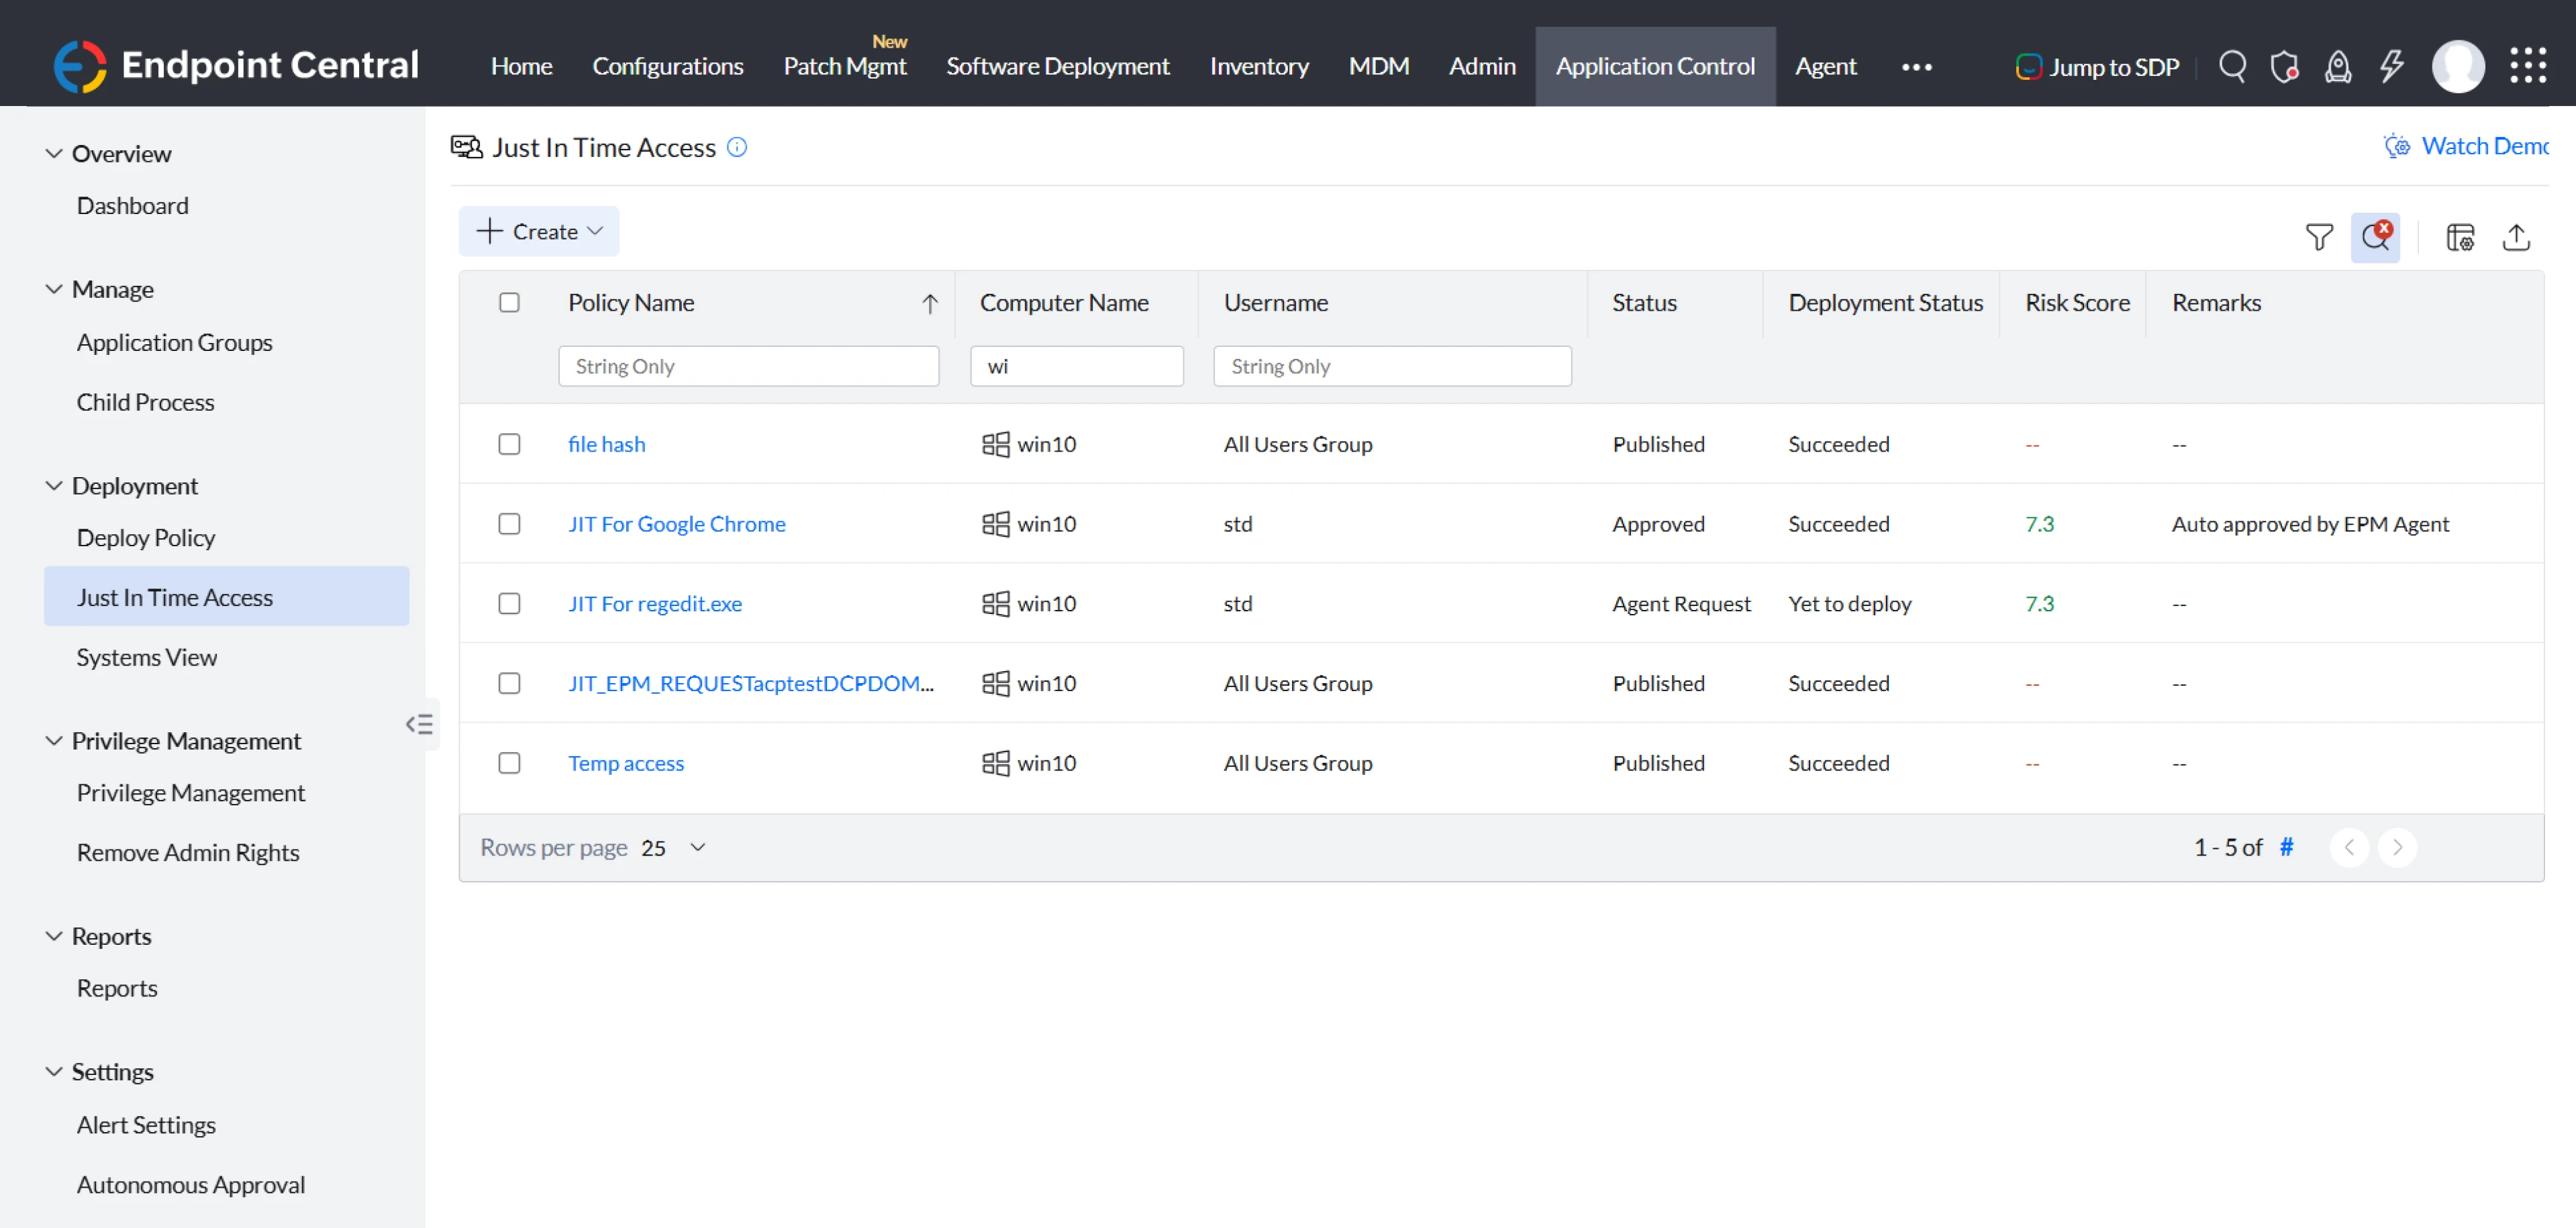
ManageEngine Application Control Plus combina allowlist e blocklist delle applicazioni con la gestione dei privilegi degli endpoint in un'unica console, con creazione automatica delle allowlist basata su regole di controllo configurate.
Un'impostazione “Flexibility Regulator” controlla il rigore con cui viene applicata l'allowlist. La modalità di audit registra il comportamento delle applicazioni prima che le policy inizino a bloccarle.7
Pro:
- L'edizione gratuito è pienamente funzionale per un massimo di 25 dispositivi e non ha limiti di tempo.
Contro:
- La documentazione ufficiale copre il supporto macOS per le versioni dalla 11 alla 14, inclusi i dispositivi Apple Silicon, ma non documenta il supporto Linux.
Admin By Request
Admin By Request è un prodotto SaaS di gestione degli accessi privilegiati che intercetta le richieste di privilegio con elevazione just-in-time e audit trail completi.8
L'agente endpoint è inferiore a 3MB. Le richieste possono essere approvate offline con un codice PIN quando un dispositivo non ha accesso al portale. Break Glass crea account amministratore locali di emergenza a tempo limitato come alternativa a LAPS. Ogni file che passa attraverso l'elevazione o l'approvazione del download viene scansionato da 37 o più motori anti-malware tramite OPSWAT MetaDefender.9
Pro:
- Il piano gratuito copre 25 postazioni workstation e 10 postazioni Windows Server senza limiti di tempo e con un'unica restrizione sulle funzionalità.
- Compatibilità nativa con SCCM, Microsoft Intune e Jamf per l'implementazione insieme agli strumenti esistenti.
Contro:
- L'app mobile supporta approvazioni e visualizzazione dei log di audit, ma l'amministrazione e la configurazione complete richiedono il portale desktop.
Il modello basato sull'ambito applicativo è adatto ai team che utilizzano allowlist e desiderano che l'elevazione sia regolata dallo stesso oggetto policy.
ThreatLocker Elevation Control
ThreatLocker Elevation Control concede diritti di amministratore locale alle applicazioni designate per utenti specifici senza conferire privilegi di amministratore locale permanenti.10
I diritti sono associati all'applicazione, non alla sessione, quindi l'utente non dispone mai dei diritti di amministratore al di fuori di tale processo. Le policy basate sul tempo revocano i diritti alla chiusura della finestra di installazione. Il ringfencing impedisce a un'applicazione elevata di raggiungere altri programmi. Le policy per le applicazioni ad alto rischio prendono di mira specificamente PowerShell, Command Prompt e i motori di scripting.
Pro:
- Generazione automatica dell'elenco di approvazione iniziale apprendendo le applicazioni esistenti.
Contro:
- Elevation Control gestisce gli amministratori locali sugli endpoint Windows e macOS; Linux non è coperto.11
ThreatLocker Elevation Control è pensato per le organizzazioni attente alla sicurezza che danno priorità al contenimento delle applicazioni e alle architetture a zero privilegi permanenti.
ARCON Endpoint Privilege Management
ARCON Endpoint Privilege Management applica l'accesso privilegiato just-in-time secondo i principi Zero Trust e del privilegio minimo su endpoint Windows, macOS, Linux e Unix.12
Il monitoraggio dell'integrità dei file è incluso anziché venduto separatamente, con rilevamento delle modifiche, rollback e monitoraggio cronologico. L'analisi basata su machine learning profila il comportamento privilegiato rispetto a una baseline.
Pro:
- Implementazione flessibile tra modelli on-premises, SaaS e IaaS.
Contro:
- Il valore del prodotto dipende in gran parte dall'adozione della più ampia suite ARCON PAM piuttosto che del solo EPM.
La copertura Unix è rara in questa categoria ed è il motivo più chiaro per inserire ARCON nella shortlist rispetto a un concorrente focalizzato sulle workstation.
Netwrix Endpoint Privilege Manager
Netwrix Endpoint Privilege Manager, precedentemente Least Privilege Manager, rimuove i diritti di amministratore locale permanenti e inserisce nella allowlist applicazioni, programmi di installazione, script e processi approvati.
Un unico motore di policy copre dispositivi uniti a dominio, non uniti a dominio, registrati tramite MDM e virtuali. La distribuzione avviene tramite Criteri di gruppo, Intune, SCCM o il servizio cloud Endpoint Policy Manager, così i canali esistenti possono essere riutilizzati.13
Pro:
- Opzioni di distribuzione sia on-premises sia cloud, oltre a più canali di implementazione di terze parti.
Contro:
- La copertura è limitata a Windows e macOS, senza supporto nativo per gli endpoint Linux.
One Identity Safeguard Privilege Manager for Windows
One Identity Safeguard Privilege Manager for Windows consente agli utenti finali di elevare i propri diritti amministrativi per attività approvate senza contattare un amministratore.14
Le policy vengono distribuite come Oggetti Criteri di gruppo, senza un server di gestione separato. La tecnologia Validation Logic Targeting restringe le macchine e gli utenti a cui si applica una regola. Una libreria di regole preconfezionata e fornita dalla community copre i casi di elevazione comuni.
Pro:
- La libreria di regole di elevazione della community riduce lo sforzo iniziale di creazione delle policy.
Contro:
- Ambito limitato a Windows; non è documentato il supporto per macOS o Linux.
Ivanti Application Control
Ivanti Application Control, precedentemente AppSense, applica l'accesso con privilegio minimo limitando l'esecuzione al software approvato con auto-elevazione contestuale.
Il controllo Trusted Ownership utilizza la proprietà dei file NTFS per decidere cosa può essere eseguito, quindi i file scritti da un utente standard vengono bloccati senza mantenere un elenco di hash o percorsi. Il reporting avviene tramite Ivanti UWM Management Center o Ivanti Xtraction anziché tramite una console EPM dedicata.
Pro:
- Le richieste e le approvazioni di elevazione automatizzate vengono instradate tramite i sistemi di helpdesk integrati.
Contro:
- Ambito incentrato su Windows; il supporto macOS non è documentato per Application Control.
Application Control è concesso in licenza all'interno della suite User Workspace Manager, quindi raramente ha senso come primo acquisto EPM.
Tendenze nella gestione dei privilegi degli endpoint
Due tendenze hanno ridisegnato il panorama della gestione dei privilegi degli endpoint nel 2026: il consolidamento dei fornitori e l'integrazione nativa nelle piattaforme.
Consolidamento del mercato tra i fornitori di identità e privilegi
Palo Alto Networks ha completato l'acquisizione di CyberArk l'11 febbraio.2 Il 12 maggio 2026, Palo Alto Networks ha presentato Idira come piattaforma di sicurezza delle identità di nuova generazione, consolidando la gestione degli accessi privilegiati, la governance e l'amministrazione delle identità, la sicurezza delle identità delle macchine e la sicurezza delle identità agentiche.
L'acquisizione segnala un più ampio cambiamento di mercato in cui la gestione dei privilegi degli endpoint viene sempre più integrata in piattaforme unificate di sicurezza delle identità, riducendo il ruolo dei prodotti autonomi di gestione dei privilegi.
EPM integrato nativamente nelle piattaforme di gestione dei dispositivi
Il 1° luglio 2026, Microsoft ha spostato Endpoint Privilege Management, Enterprise Application Management e Cloud PKI in Microsoft 365 E5 senza costi aggiuntivi, insieme a un aumento del prezzo di listino da $57 a $60 per utente al mese.15 Microsoft 365 E3 ha ricevuto un pacchetto più ristretto che copre Intune Plan 2, Remote Help e Advanced Analytics, lasciando EPM in esclusiva per E5 ed E7.
Il cambiamento riduce la proliferazione degli agenti per le organizzazioni incentrate su Windows, sebbene limiti la copertura EPM agli endpoint Windows registrati in Intune e richieda l'infrastruttura Intune come prerequisito.
Ulteriori letture
 Aggiungi come fonte preferita
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{I migliori 12 software di gestione dei privilegi degli endpoint (EPM)}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-privilege-management}},
  note   = {AIMultiple. Consultato il 1 settembre 2026}
}Risultati e timestamp di 24 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Collegamenti di riferimento
Il lavoro di Cem presso AIMultiple è stato citato da importanti testate internazionali tra cui Business Insider, Forbes, Morning Brew e Washington Post, da aziende globali come Deloitte e HPE, da ONG come il World Economic Forum e da organizzazioni sovranazionali come la Commissione europea. [1], [2], [3], [4], [5]
Nel corso della sua carriera, Cem ha lavorato come consulente tecnologico, acquirente tecnologico e imprenditore tecnologico. Ha consigliato le aziende sulle loro decisioni tecnologiche presso McKinsey & Company e Altman Solon per più di un decennio. Ha inoltre pubblicato un report McKinsey sulla digitalizzazione.
Ha guidato la strategia tecnologica e gli approvvigionamenti di una società di telecomunicazioni rispondendo direttamente al CEO. Ha inoltre guidato la crescita commerciale dell'azienda deep tech Hypatos, che ha raggiunto ricavi ricorrenti annuali a 7 cifre e una valutazione a 9 cifre partendo da zero in 2 anni. Il lavoro di Cem in Hypatos è stato ripreso da importanti testate tecnologiche come TechCrunch e Business Insider.
Cem interviene regolarmente a conferenze tecnologiche internazionali. Si è laureato come ingegnere informatico presso l'Università di Bogazici e possiede un MBA della Columbia Business School.

Prossimo da leggere
I 10 migliori software per la sicurezza degli endpoint

I migliori 20+ strumenti per la gestione di Active Directory
I migliori 12 software di gestione dei dispositivi mobili


Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.