


Segnali di proliferazione degli agenti IA e checklist per gestirla

Quasi l'80% delle organizzazioni ha implementato l'IA agentica.1 Eppure solo il 21% dispone di un modello di governance maturo per questi sistemi. Il divario si manifesta nella pratica come proliferazione di agenti, un accumulo di agenti IA ridondanti, non governati e in conflitto in tutta l'azienda. Si stima che il 40% dei progetti di IA agentica fallirà entro il 2027 a causa della debole governance degli agenti IA e di controlli del rischio inadeguati.2
Trattiamo i segnali e le cause della proliferazione degli agenti, insieme alle piattaforme e a una checklist di governance per affrontarla.
Che cos'è la proliferazione degli agenti IA?
La proliferazione degli agenti IA è la diffusione incontrollata di agenti IA all'interno di un'organizzazione, senza un modo centrale per tracciarli, assegnarne la proprietà o governarli. Quando team diversi creano e distribuiscono agenti autonomi in modo indipendente, può sorgere il problema degli agenti duplicati. Nessun singolo team sa quanti agenti esistano, chi possieda ciascuno di essi o a quali dati ciascuno possa accedere.
Segnali della proliferazione degli agenti IA
La proliferazione degli agenti è probabilmente già in corso se diverse delle seguenti condizioni sono vere:
- Non esiste una governance centralizzata per la distribuzione degli agenti.
- Gli strumenti per creare agenti variano da team a team.
- Gli agenti entrano in produzione senza alcuna revisione di sicurezza.
- I nuovi agenti tendono a emergere solo dopo un guasto o durante un audit.
- Nulla definisce come o quando un agente viene ritirato.
- Due o più team hanno creato la stessa funzionalità senza saperlo.
Perché si verifica la proliferazione degli agenti IA
La proliferazione degli agenti IA si verifica quando i team di sicurezza sperimentano e poi scalano senza un piano condiviso. Alcune cause emergono chiaramente.
Creare un agente è ormai alla portata di quasi chiunque
Le piattaforme no-code e low-code come Creatio Studio e n8n consentono di creare agenti a persone che non hanno mai scritto una riga di codice. Un gruppo prodotto potrebbe lanciare un chatbot per le domande dei clienti. Un gruppo operativo potrebbe collegare un agente per evadere le fatture. Un gruppo recruiting potrebbe automatizzare lo screening iniziale. Nessuno di loro verifica con gli altri.
Non esiste un registro condiviso
Poche aziende mantengono un unico elenco autorevole dei propri agenti. La denominazione è improvvisata e non esiste un luogo comune che registri chi ha creato ciascun agente, cosa fa o a cosa può accedere. Così un agente lanciato da un gruppo è spesso invisibile agli altri.
La distribuzione salta i controlli
Gli agenti tendono a passare direttamente dalla sperimentazione all'uso in produzione, aggirando l'approvazione formale, i controlli di sicurezza e qualsiasi piano concordato per disattivarli in seguito.
La strumentazione è frammentata
Anche i team IT costruiscono su stack diversi. Un gruppo potrebbe usare LangChain, mentre un altro lavora con CrewAI o AutoGen. Il Connectivity Benchmark Report 2026 di Salesforce colloca l'azienda tipo a una dozzina o più di agenti, con circa la metà che opera in isolamento invece che come sistema connesso.3 Il dato di IBM è altrettanto eloquente: solo il 18% delle organizzazioni mantiene un elenco aggiornato e completo degli agenti in uso.4
La traiettoria è ripida. Gartner prevede che entro la fine del 2026 il 40% delle applicazioni aziendali includerà agenti specifici per attività, contro meno del 5% dell'anno precedente.5
I cinque modelli di proliferazione degli agenti
La proliferazione non si manifesta in un'unica forma. Tende a seguire cinque modelli, ciascuno con un proprio costo aziendale. La tabella seguente li illustra.1
La maggior parte delle organizzazioni vede più di uno di questi modelli contemporaneamente. La duplicazione funzionale spreca denaro, gli agenti ombra nascondono rischi di sicurezza, gli agenti orfani restano in vita, la deriva dei permessi amplia il raggio di impatto e la delega non monitorata rende i guasti difficili da tracciare. Individuare quali modelli si hanno è un primo passo utile prima di scegliere una soluzione.
Piattaforme per controllare la proliferazione degli agenti
Gravitee IA Agent Management (Agent Mesh)
Questa piattaforma riunisce agenti, modelli e strumenti in un unico catalogo che copre host come AWS Bedrock e GCP Vertex AI e framework come LangChain e CrewAI. Aggiunge analisi dell'utilizzo, controlli della spesa e applicazione delle policy per limitare gli agenti dispersi e i costi fuori controllo.
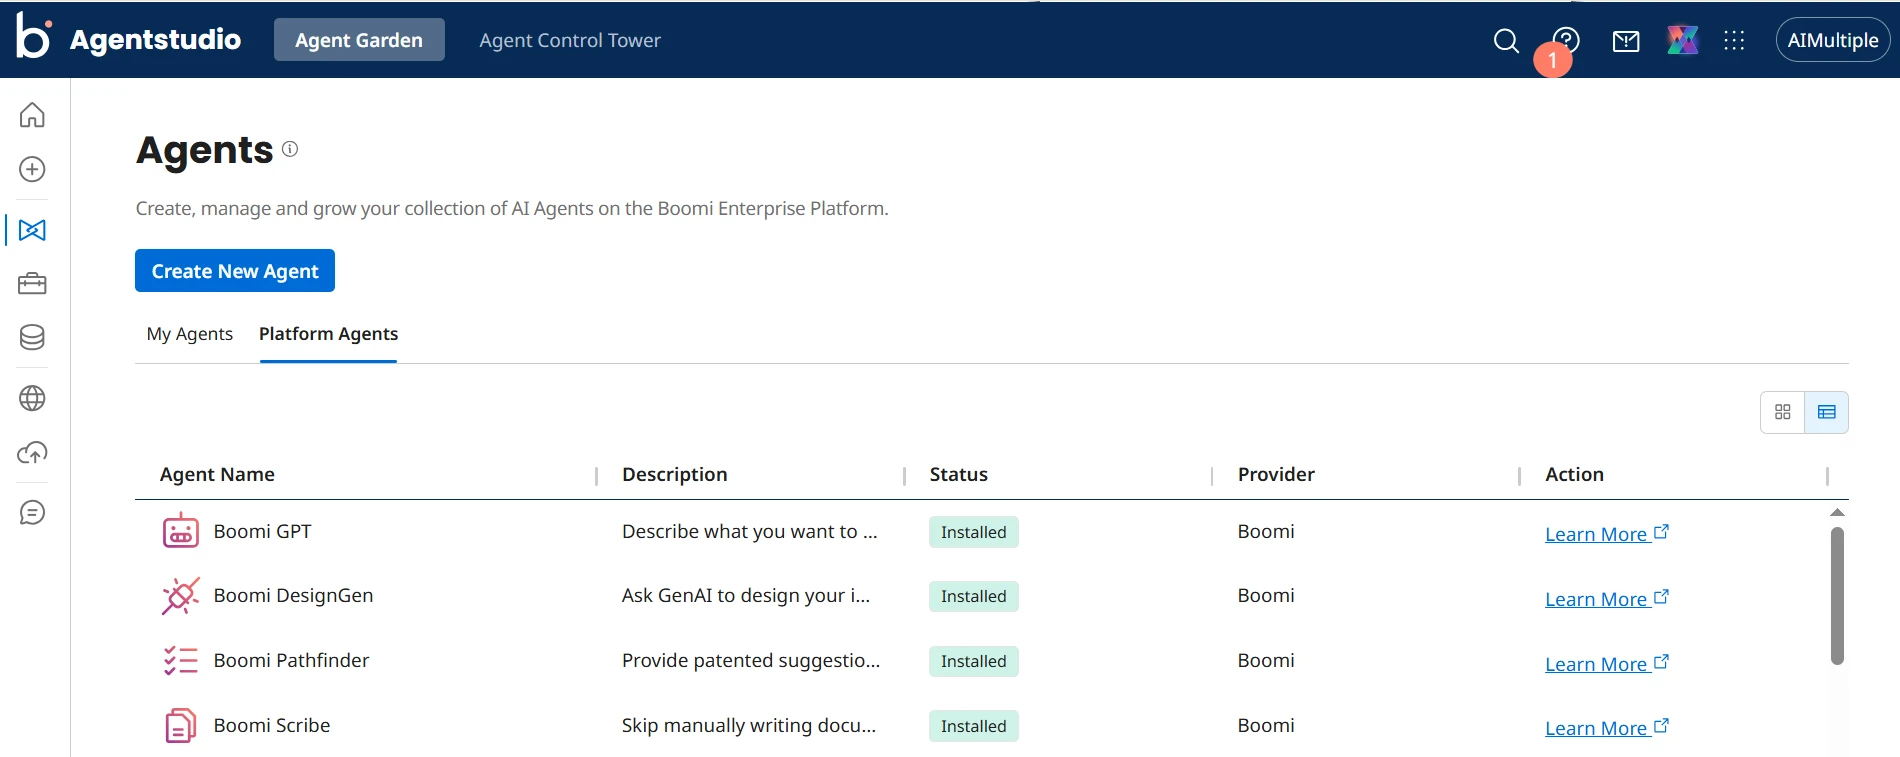
Boomi Agentstudio
Boomi Agentstudio rileva autonomamente gli agenti in ambienti cloud, on-premise e ibridi e governa sia gli agenti creati con Boomi sia quelli esterni, come quelli di Amazon Bedrock. Offre un registro centrale, permessi basati sui ruoli, monitoraggio in tempo reale con rilevamento delle anomalie e log di audit completi.
Okta for IA Agents
Okta for IA Agents tratta ogni agente come una propria identità, proprio come fa per gli accessi dei dipendenti. Può individuare gli agenti in esecuzione in un ambiente, inclusi quelli non approvati, quindi assegnare a ciascuno un proprietario umano e tracciare a cosa si connette. Quando un agente inizia a comportarsi male, gli amministratori possono interromperne l'accesso con un kill switch ed esaminare un registro completo della sua attività.
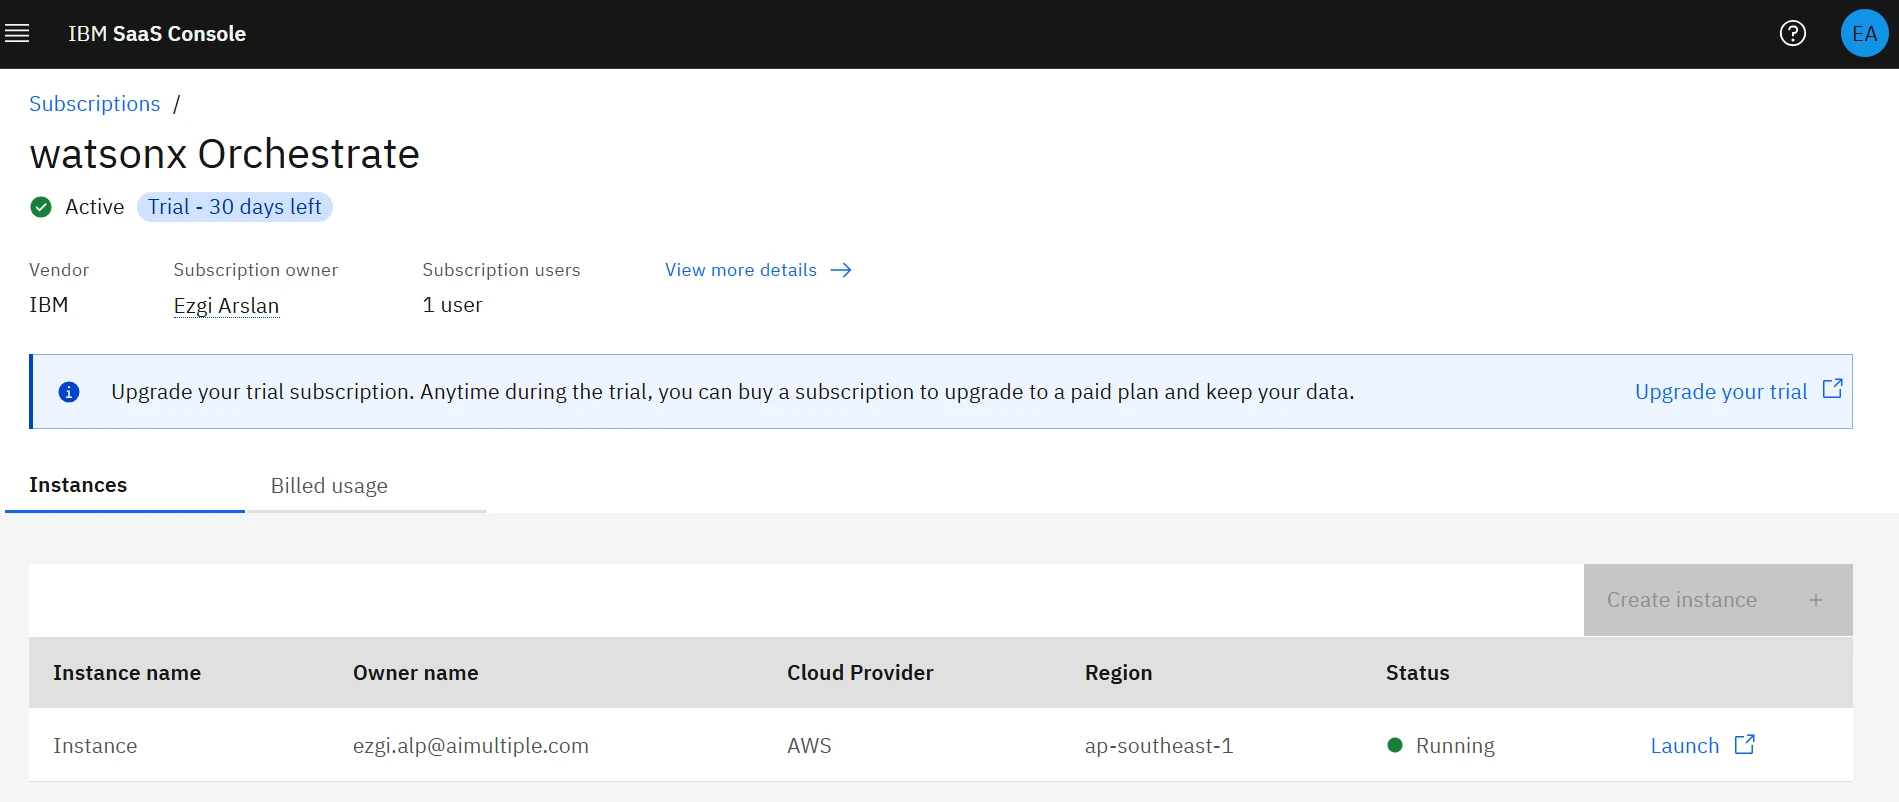
IBM watsonx Orchestrate
watsonx Orchestrate funziona come un piano di controllo che riunisce gli agenti IA dispersi in un unico luogo da gestire. I team possono vedere cosa fa ciascun agente, impostare regole per il loro funzionamento e coordinarli tra app e flussi di lavoro. Si collega inoltre ad agenti e strumenti già in uso, quindi non è necessario ricrearli per portarli sotto controllo.
 Aggiungi come fonte preferita
Checklist pratica in 7 passaggi per la governance degli agenti IA
Entro il 2028, si prevede che le aziende Fortune 500 utilizzeranno oltre 150.000 agenti. 6 Governare gli agenti per gestire la proliferazione degli agenti IA diventa più impegnativo rispetto alla situazione attuale. Abbiamo creato una checklist in 7 passaggi e 22 punti per la governance degli agenti IA:
Fase 1: Gestione della domanda
- Esamina ogni richiesta prima dell'approvazione. Non tutte le attività richiedono un agente. Un semplice quadro decisionale aiuta: usa l'automazione fissa basata su regole per lavori deterministici e ad alto volume come l'instradamento delle fatture, la convalida dei dati o la segnalazione di conformità, e riserva gli agenti ai lavori che richiedono realmente ragionamento, adattamento o output probabilistico.
- Verifica se un agente esistente svolge già il lavoro prima di commissionarne uno nuovo.
Fase 2: Scoperta
- Esegui una scoperta sistematica in tutto l'ambiente. Inventaria ogni agente insieme al suo scopo, all'ereditarietà delle identità e ai permessi e percorsi di accesso ai dati; includi sia gli agenti autorizzati sia l'IA ombra trovata organicamente tra i team.
- Individua ciò che esiste prima di adottare un nuovo agente IA. I team non possono gestire ciò che non vedono, quindi individua prima tutti gli agenti esistenti in ogni reparto.
- Rendi la scoperta continua, non un audit una tantum, poiché continuano ad apparire nuovi agenti.
- Crea un registro centrale. Crea un unico luogo per il registro degli agenti, incluse funzioni e proprietari, per prevenire sviluppi duplicati e chiarire le responsabilità.
Fase 3: Identità e sicurezza degli agenti
- Assegna a ogni agente la propria identità. Tratta gli agenti come identità di prima classe e applica la stessa gestione degli accessi usata per gli account del personale e di servizio.
- Applica il privilegio minimo. La corsa iniziale ha consegnato agli agenti chiavi API di alto livello e permessi estesi su fonti di dati sensibili per renderli privi di attriti, il che crea un enorme raggio di impatto quando un agente IA con privilegi eccessivi interpreta male un prompt o incontra una dipendenza compromessa.
- Usa permessi con scadenza temporale che scadano invece di persistere indefinitamente.
- Definisci in anticipo il ciclo di vita e il modello di autorizzazione. Gestisci l'identità degli agenti, il modello di autorizzazione e i controlli di accesso, quindi esamina e ritira gli agenti ridondanti per prevenire una proliferazione incontrollata.
Fase 4: Governance e policy
- Stabilisci regole chiare su chi può creare e condividere agenti. Definisci chi può creare agenti, chi può condividerli e quali connettori sono consentiti.
- Richiedi l'approvazione prima della distribuzione. Impedisci ai team di distribuire agenti senza l'approvazione, consentendo loro comunque di lavorare su progetti approvati, bilanciando innovazione e supervisione.
- Governa il livello dati. Controlla quali informazioni può accedere ciascun agente, mantieni aggiornati i dati, gestisci i permessi per evitare la condivisione eccessiva e archivia i dati quando sono obsoleti.
- Mappa i flussi di dati personali e regolamentati, affinché la conformità a GDPR, HIPAA e norme simili resti verificabile.
Fase 5: Strategia di piattaforma
- Scegli presto una piattaforma di sviluppo standard. Scegli una piattaforma standard per i nuovi agenti e inizia a districare quelli legacy creati altrove, perché la proliferazione peggiora solo con il tempo e imporre lo standard presto evita di pagarne il costo in seguito.
- Metti la governance al di sopra di ogni singolo fornitore. Gli stack aziendali sono multivendor per impostazione predefinita, quindi servono un livello di controllo unificato, standard di comunicazione condivisi e orchestrazione indipendente dal fornitore piuttosto che controlli per singolo strumento.
- Offri modelli approvati affinché costruire all'interno delle barriere protettive sia più facile che aggirarle.
Fase 6: Operazioni
- Stabilisci una visibilità continua sul comportamento degli agenti. Monitora l'utilizzo degli agenti, verifica la conformità alle policy, rileva comportamenti anomali e correggi gli agenti che superano l'ambito previsto o la tolleranza al rischio.
- Osserva le integrazioni SaaS e le connessioni OAuth, poiché individuare agenti non autorizzati richiede la scoperta continua delle applicazioni nell'ambiente SaaS.
- Ritira gli agenti secondo una pianificazione. Crea un processo di dismissione documentato affinché gli agenti orfani non continuino a funzionare e a generare costi per nulla.
Fase 7: Responsabilità organizzativa
- Assegna un individuo per la gestione del ciclo di vita di ciascun agente.
- Costruisci una cultura dell'uso responsabile. Supporta la forza lavoro con formazione e una comunità di pratica per favorire l'adozione e diffondere buone abitudini di gestione degli agenti nell'organizzazione.
- Forma un gruppo di governance interfunzionale che coinvolga IT, sicurezza, legale, conformità e business.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{phd2026,
  author = {PhD., Ezgi Arslan,},
  title  = {{Segnali di proliferazione degli agenti IA e checklist per gestirla}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/ai-agent-sprawl}},
  note   = {AIMultiple. Consultato il 15 settembre 2026}
}Risultati e timestamp di 5 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente un file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Collegamenti di riferimento



Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.