


En İyi 11 XDR Çözümü Karşılaştırması ve Özellikleri

11 XDR çözümünü (genişletilmiş tespit ve yanıt) inceledik ve bunlardan beşini Windows Server 2022'ye, dördünü ayrıca Ubuntu 24.04'e kurduk. Beşinde saldırı simülasyonları, ikisinde dosya şifreleme testleri çalıştırdık; 29 kriteri ve 22 alt metriği kontrol ettik.
Beş platform da 23 maddelik listemizdeki tüm özellikleri sunuyor; örneğin ana bilgisayar yalıtımı ve SIEM dışa aktarımı. Windows ajan bellek kullanımı (138 MB ile 1.174 MB arasında), şirket içi konsol seçenekleri, uyarı saklama süresi, lisans koşulları ve varsayılan ayarlar açısından farklılaştılar.
En İyi 11 XDR Çözümü
XDR kıyaslama özeti
Tabloda yalnızca farklılık gösteren sonuçlar listelenmiştir.
- Dağıtım kanalları: manuel, CLI/komut dosyası, GPO, MDM/Intune, SCCM/MECM, yapılandırma yönetimi, konsoldan gönderme.
- Pano seçenekleri: widget ekleme, kaldırma ve taşıma; zamana veya ana bilgisayara göre filtreleme; kişisel bir görünümü kaydetme, yeniden açma. IoC türleri: hash, IP, domain, URL.
- Windows yükleyici süresi, başlatmadan tamamlanma mesajına kadar geçen süreyi kapsar ve kayıt, sonraki bileşen kurulumları ve Trend Micro için ayrı sensör paketini hariç tutar.
- Windows ajan RAM, her satıcı için kendi ilkesi ve iş yükü altında alınan tek bir anlık görüntüdür. Saklama süresi her satıcıda farklı bir kayıt türünü kapsar.
Test edilen beş satıcıdan yalnızca Trend Micro, ayrı lisanslanan Sovereign Private Cloud aracılığıyla internet bağlantısı olmadan tam XDR'ı belgelemektedir. Acronis ve Bitdefender şirket içi konsollar sunar, ancak XDR analitikleri bulutta çalışır.
- Beş platformun tümü Windows ve Linux ajanları sunar ve davranışsal tehdit algılama, MITRE ATT&CK eşleme, ana bilgisayar yalıtımı, şifrelenmiş dosya kurtarma, otomatik yanıt playbook'ları, tehdit avcılığı, çevrimdışı uç nokta koruması ve süreç ağacı, komut satırı, ana bilgisayar ve zaman damgası içeren uyarı görünümlerini destekler.
- Beş platformun tümü ayrıca e-posta ve kimlik verilerini alır; SIEM dışa aktarımı, bir API, özel güvenlik ihlali göstergesi (IoC) içe aktarımı, BT hizmet yönetimi (ITSM) biletleme, uyarı zenginleştirmeli tehdit istihbaratı akışları ve zamanlanmış raporlar sunar.
Ajan kaynak kullanımı
Her değer, Windows Server 2022 üzerindeki ajan süreç belleğinin, o satıcının kendi test turu sırasında alınan tek bir anlık görüntüsüdür; bu nedenle ilkeler ve iş yükleri farklılık gösterdi. Tablo, her Windows değerinin neleri içerdiğini ve Linux sonuçlarını gösterir:
Kurulum süresi
Çubuklar, Windows yükleyicisini başlatmaktan tamamlanma mesajına kadar geçen süreyi gösterir. Her satıcının manuel yükleyicisini kullandık.
- CrowdStrike ve Bitdefender yeniden başlatma olmadan tamamlandı; Sophos önerilen yeniden başlatmanın ardından devam etti. Trend Micro'nun Apex One yükleyicisi yeniden başlatma gerektirdi.
- Acronis ve Sophos kurulum sırasında bileşen indirir. Acronis'in yükleyicisi yaklaşık 50 saniyede tamamlandı, ancak kayıttan sonra konsolun etkinlik günlüğü ajan bileşenlerinin yaklaşık dört dakika daha kurulduğunu gösterdi.
- Trend Micro'nun ilk paketi sunucuyu yalnızca “Sensor only” olarak kaydetti; sensör kurulumdan 25 dakika sonra “Running” durumunu gösterdi. Kötü amaçlı yazılım önleme için ikinci bir 890 MB Apex One paketi gerekti.
- Ubuntu 24.04 üzerinde, paket kopyalandıktan sonra CrowdStrike 7 saniyede, Bitdefender 52 saniyede ve Sophos 53 saniyede kuruldu.
Ajan dağıtım kanalları
Beş platformun tümü manuel kurulum, CLI/komut dosyası kurulumu ve MDM/Intune'u belgelemektedir. Trend Micro'nun belgelenen komut dosyası Standard Endpoint Protection ajanını kapsamaz. Diğer dört kanal şu şekilde dağılır:
Tehdit algılama ve engelleme
Beş platformun tümü engelleme ile davranışsal algılamayı belgelemektedir. Her konsol, uyarıları MITRE'nin genel ATT&CK kataloğunun saldırgan tekniklerine verdiği etiketler olan ATT&CK teknik kimlikleriyle etiketledi. Engelleme ve otomatik düzeltme, birkaç ürünün varsayılan olarak kapalı gönderdiği ayarlara bağlıydı:
- CrowdStrike'ın varsayılan ilkesi, EICAR antivirüs test dosyasını engellemeden Informational algılaması olarak günlüğe kaydetti. Engelleme, daha sıkı bir önleme ilkesi atadıktan sonra başladı (makine öğrenimi algılamada Aggressive, önlemede Moderate olarak ayarlandı).
- Acronis'in ana test setinden gelen olaylar “Not mitigated” olarak kaldı. EDR playbook'ları varsayılan olarak kapalıdır; etkinleştirdikten sonra yeni olaylar “Otomatik mitigated” olarak kapandı.
- Trend Micro'nun Behavior Monitoring özelliği Windows Server'da varsayılan olarak kapalıdır ve “Assess” eylemi etkinliği engellemeden günlüğe kaydeder.
Her ürünün Windows testlerimizde engellediği veya karantinaya aldığı öğeler:
- Acronis: Active Protection, RanSim çalıştırmasını hafifletti ve 17 şifrelenmiş dosyayı geri yükledi; antivirüs taraması nbtscan ve bir EICAR test dosyasını karantinaya aldı.
- CrowdStrike: Daha sıkı ilke altında: rundll32 ve certutil girişimleri (“Access is denied”); Windows komut dosyası taramasını kapatmaya çalışan mimikatz ve AMSI atlatma komut dosyaları; APTSimulator tarafından bırakılan 12 dosya
- Bitdefender: PowerShell, Windows Management Instrumentation (WMI) üzerinden başlatıldı; SMB üzerinden yazılan bir EICAR dosyası
- Trend Micro: Bir EICAR dosyası, yazıldıktan 3 saniye sonra diskten kayboldu; mimikatz.exe kopyalandıktan sonra karantinaya alındı ve daha sonra çalıştırma girişimi “Access is denied” hatasıyla başarısız oldu
- Sophos: Bir comsvcs.dll LSASS bellek dökümü (bir kimlik bilgisi hırsızlığı tekniği) ve bir AMSI atlatması (AMSI/Bypass-J); mimikatz Yüksek öncelikli tehdit grafiği olarak işaretlendi
MITRE ATT&CK eşlemesi
Her konsol, uyarıları MITRE'nin genel ATT&CK kataloğunun saldırgan tekniklerine verdiği etiketler olan ATT&CK teknik kimlikleriyle etiketledi:
- Acronis: Teknik kimlikleri olay üzerinde listelendi (örneğin T1047 ve T1059.001), STIX dışa aktarımı ile
- CrowdStrike: Her algılamada taktik ve teknik; örneğin OS Credential Dumping yoluyla Credential Access
- Bitdefender: Olay başına listelenen teknikler; her uyarının taktiği Events sekmesinde
- Trend Micro: Mimikatz olayı T1003, T1204.002 ve ATT&CK yazılım kimliği S0002 ile etiketlendi
- Sophos: Tehdit grafiği adlarında teknik kimlikleri; örneğin Creds_4b (T1003.001) ve Lateral_1b (T1105)
Uyarı ilişkilendirme
Beş platformun tümü, ilgili güvenlik olaylarını olaylar halinde gruplamayı belgelemektedir. Saldırı testlerimiz uç noktalarda çalıştığı için liste, her konsolun uç nokta uyarılarını nasıl sunduğunu gösterir:
- Acronis: Yapay zeka saldırı özeti, WMI aracılığıyla uzaktan yürütme ile oturum açma kalıcılığını tek bir saldırı zincirinde birleştirdi
- CrowdStrike: Tek algılama paneli; süreç ağacını, olay zaman çizelgesini, hash ayrıntılarını ve tehdit istihbaratını birleştirdi
- Bitdefender: İlgili uyarılar ve yapıtlar tek bir olayda toplandı; süreç grafiğiyle birlikte
- Trend Micro: Yeni uyarılar üç gün boyunca aynı Workbench içgörüsüne katıldı ve eklendikçe puanı yükseldi
- Sophos: Tehdit grafikleri ve vakalar otomatik olarak oluşturuldu; Sophos AI iki mimikatz algılamasını tek bir vaka özetinde birleştirdi
Olay müdahale otomasyonu
Acronis, playbook'larını çalıştırdığımız tek üründü. Etkinleştirildikten sonra yeni olayları “Otomatik mitigated” olarak kapattılar. Diğer dördü için kayıtlarımız playbook oluşturucularını ve belgeleri kapsıyor.
Fidye yazılımı kurtarma
Beş platformun tümü, fidye yazılımının şifrelediği dosyaları kurtarmanın bir yolunu belgelemektedir. Mekanizmalar farklılık gösterir:
Yalnızca Acronis ve Bitdefender'da canlı dosya şifreleme testleri çalıştırdık. CrowdStrike, Trend Micro ve Sophos için yukarıdaki kurtarma tablosu belgeleri yansıtmaktadır. Her ürün iki farklı kurulum altında test edildiği için iki kez görünür:
- Yalnızca Acronis üzerindeki RanSim çalıştırması dosyaları geri yükledi. İki Acronis kurulumu iki açıdan farklıdır: EDR paketi ve test aracı; bu nedenle sonuç paketin etkisini tek başına göstermez.
- Bitdefender, şifreleme başlamadan önce betiği yazma sırasında CMD:Heur.BZC.PZQ.Boxter olarak karantinaya aldı. Bir tarama hariç tutması eklendikten sonra betik 20 ve ardından 200 dosyayı şifreledi; hiçbiri geri yüklenmedi ve Ransomware Activity raporu boş kaldı.
- Belgelenen beş mekanizmadan ikisi bir kişinin işlem yapmasını gerektirir: CrowdStrike'ın RTR betiği ve Trend Micro'nun onay prompt'lar.
Tehdit avcılığı ve veri saklama
Her satıcının belgelediği saklama süresi farklı bir kayıt türünü kapsar:
Her satıcının kendi sorgulama aracı vardır: Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, uç nokta IOC taramaları içeren Bitdefender Historical Search, Trend Micro Search ve XDR Data Explorer ve SQL benzeri sorgularla Sophos Live Discover. CrowdStrike'da yapılan bir “mimikatz” araması bir gün için 18 olay döndürdü.
Mevcut güvenlik araçlarıyla entegrasyon
Beş platformun tümü güvenlik olaylarını bir SIEM'e iletir ve BT hizmet yönetimi araçlarında bilet açar. Yollar farklılık gösterir:
Beş platformun tümü özel hash ve IP göstergelerini içe aktarır. Domain ve URL desteği değişiklik gösterir:
Acronis, Bitdefender ve Sophos için bu kapsamın bir kısmı kendi lisansını gerektiren Lumu entegrasyonu aracılığıyla sağlanır. Trend Micro'nun konsolunda ayrıca TAXII ve MISP tehdit paylaşım akışları üçüncü taraf istihbarat kaynakları olarak listelenmiştir.
Tehdit istihbaratı entegrasyonu
Beş satıcının tümü Kuzey Kore ile bağlantılı Lazarus kampanyaları hakkında araştırma yayınlamaktadır. CrowdStrike'da sunucumuzdaki bir güvenlik açıklı sürücü algılaması, “Related adversaries” altında 10 istihbarat raporuna sahip devlet destekli bir grup olan ETHEREAL PANDA'yı gösterdi.
Raporlama ve uyumluluk
Beş platformun tümü, denetimlerin yararlanabileceği yanıt eylemleri geçmişini tutar: Acronis Incident Activities, CrowdStrike Real Time Response denetim günlükleri, Bitdefender Response görünümü, Trend Micro Response Management ve Sophos Live Response oturum denetimleri.
Önceki saldırı simülasyonu sonuçları
İlk uygulamalı turda imza algılama, sistemdeki mevcut araçları kullanma, yanal hareket ve kalıcılık konularını kapsayan Windows saldırı simülasyonları çalıştırdık. Test sayıları ve ilkeler satıcıya göre değişti; bu nedenle her satırı bir sıralama olarak değil kendi başına değerlendirin.
- CrowdStrike, kayıt defteri Run anahtarlarını, zamanlanmış görevleri ve olay günlüğü temizlemeyi algıladı ancak sıkı ilke altında bile engellemedi.
- Sophos, kodlanmış PowerShell, rundll32 ve olay günlüğü temizlemeyi engellemeden algıladı; Defender'ı devre dışı bırakma ile kayıt defteri ve zamanlanmış görev kalıcılığını gözden kaçırdı.
- Trend Micro; kodlanmış PowerShell, certutil indirmesi, AMSI atlatması, olay günlüğü temizleme, Defender'ı devre dışı bırakma ve kayıt defteri Run anahtarı ile zamanlanmış görev kalıcılığını gözden kaçırdı.
- Ajanın kendi hizmetini durdurma girişimleri CrowdStrike, Sophos ve Trend Micro'da reddedildi.
1. Acronis Cyber Protect
Acronis Cyber Protect, yedekleme, kötü amaçlı yazılım önleme ve EDR'yi tek bir ajandan çalıştırır. Konsolu; yedekleme depolaması, koruma planları, EDR playbook'ları, SIEM yönlendirme planları ve olayları barındırır.
Linux koruması çekirdek uyumluluğuna bağlıdır. Acronis, EDR ve kötü amaçlı yazılım önleme için Ubuntu 24.04'ü belgelemektedir; ancak Ubuntu 24.04 sunucumuzda (çekirdek 6.8) konsol her iki modülü de “Not applicable” olarak işaretledi ve AlmaLinux 9.8'de çekirdek modülü derlenmedi. CentOS 7.9 (çekirdek 3.10) üzerinde ajan bir EICAR dosyasını karantinaya aldı.
Advanced Email Security, Perception Point üzerine kurulu ayrı bir konsolda çalışır. Bağlandıktan sonra e-posta ve kimlik olayları aynı olay görünümünde görünür ve yanıtlar arasında bir kullanıcıyı askıya alma ile bir Entra ID hesabını engelleme bulunur.
Olaylar; saldırı zinciri süreç ağacını, yapay zeka saldırı özetini ve olayı Microsoft Security Copilot'a gönderen bir düğmeyi gösterir. Yalıtımın ardından analistler bir komut satırı açabilir, dosya aktarabilir veya ekran görüntüsü alabilir; ekran görüntüleri iki faktörlü kimlik doğrulama gerektirir.
CyberFit Score widget'ı sunucumuzu 850 üzerinden 450 olarak derecelendirdi; kötü amaçlı yazılım önleme, yedekleme, güvenlik duvarı, VPN, disk şifreleme ve NTLM'ye bölünmüştü. Betik deposu 109 betik ve ayrıca yapay zeka betik üreticisi içeriyordu.
Dağıtım seçenekleri arasında 32 bit, 64 bit ve ARM için çevrimdışı yükleyiciler, cihaz keşfi yoluyla uzaktan kurulum ve bir koruma planı ekleyen kayıt token'ları bulunur. Yükleyiciler iş istasyonlarını, sunucuları, sanal makineleri ve mobil cihazları kapsar.
XDR, Acronis'in bulut EDR hizmetine bağlıdır. Cyber Protect Local ve Cyber Protect for OT yönetimi şirket içinde tutar ancak yalnızca yerel koruma sağlar.
2. CrowdStrike Falcon Insight XDR
Falcon yalnızca bulutta çalışır. Müşteri bir bölge seçer (EU-1, US-1, US-2 veya GovCloud) ve uç nokta, kimlik, SIEM ile SOAR (güvenlik orkestrasyonu, otomasyon ve yanıt) modüllerini tek bir web konsolundan çalıştırır.
- Linux sensörü eBPF üzerinde çalışır; bu nedenle Ubuntu 24.04 çekirdek modülü derlemesi gerektirmedi. Falcon sensörü 7.19.17219 veya sonrasını gerektirir.
- Ana bilgisayar yönetimi, Windows ve Ubuntu sunucularını aynı ana bilgisayar grubu ve ilkesi altında tek bir tabloda listeledi.
- Algılamalar; AI Powered IOA ve Cloud-based ML aracılığıyla Machine Learning gibi CrowdStrike kategorileriyle etiketlendi. Engellenen bir mimikatz algılaması; küresel ve yerel yaygınlık, 43 bağlamsal davranış, SHA256 hash paneli ve Google Threat Intelligence sekmesi taşıyordu.
- IOC yönetimi CSV veya JSON yüklemelerini kabul eder ve her gösterge; platform, ana bilgisayar grubu, önem düzeyi, son kullanma tarihi ve denetim notu alır.
- Network contain, inceleme için Real Time Response oturumunu açık tutarken bir ana bilgisayarı yalıtır. Önleme ilkesi, RTR tabanlı dosya kurtarmanın dayandığı gölge kopyaları fidye yazılımının silmesini engelleyebilir.
3. Sophos Intercept X
Sophos Central yalnızca SaaS'tır. Eski Sophos Enterprise Console, Central'ın XDR özellikleri olmayan ayrı bir üründür.
- Windows yükleyicisi, üçüncü taraf güvenlik yazılımlarını kaldıracağı uyarısı veren 2.66 MB'lık bir taslaktı. Ekrandaki 10 dakikalık tahmine karşın 4 dakika 23 saniyede tamamlandı.
- My Products; Endpoint, Server, Email Security, NDR, Identity, ZTNA ve Firewall Management öğelerini listeledi; Threat Analysis Center ise Cases, Detections, AI Search, Threat Graphs ve Live Discover öğelerini barındırır.
- Uç nokta; 9 kötü amaçlı davranış ve 3 kötü amaçlı yazılım veya PUA algılaması kaydetti. Konsol, sunucu için 24 saatte 42 algılama saydı ve MITRE grafiğinde Defense Evasion 17, Credential Access 13 ve Execution 12 gösterdi.
- Sophos AI, bir mimikatz vakasını altı ATT&CK aşaması boyunca özetledi ve üç takip sorgusu önerdi. Beş Sophos hizmetini durdurma girişimleri 5 hata kodu döndürdü ve hizmetler çalışmaya devam etti.
- Ubuntu'da ajan, antivirüs içermeyen XDR Sensor modunda çalıştı ve kurcalama koruması “Not applicable” olarak göründü. Yine de bir ters kabuk ile bir giriş aracı aktarımını Orta önem düzeyinde işaretledi.
- Davranış analizi, CryptoGuard ve istismar koruması aygıt üzerinde çalışır; internet yokken telemetri yerel olarak saklanır ve bağlantı geri geldiğinde Central'a gönderilir.
4. Bitdefender GravityZone
GravityZone, testimizde sürüm 6.73 olan bir bulut konsolu veya şirket içinde çalışır; XDR özellikleri bulut sürümündedir.
- Install Protection sihirbazı dört yöntem sunar: yerel kurulum, kullanıcıya e-posta bağlantısı, bir röle paketi ve röle aracılığıyla konsoldan gönderme.
- Konsol; Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud ve Okta bağlayıcılarını listeledi.
- Incidents, Response, Threats Xplorer ve Network sayfaları toplam 34 hazır görünüm içeriyordu; her listede kayıtlı görünümler için Custom bölümü bulunuyordu.
- Uç nokta ayrıntıları sayfası Advanced Threat Control özelliğini Açık olarak listeledi; HyperDetect hassasiyeti Permissive, Normal veya Aggressive olarak ayarlanabilir. Özel kuralların otomatik eylemleri Action needed, In progress, Completed veya Dismissed olarak izlenir.
- Birincil tarama motoru Central Scan'di; yedek olarak Hybrid Scan vardı. Local Scan (Full Engines), motorları ve güvenlik içeriğini çevrimdışı kullanım için aygıtta tutar.
- Olay listesinde bizim olaylarımız için boş kalan bir Actors sütunu vardır; aktör profilleri IntelliZone eklentisiyle gelir.
5.Trend Micro Vision One
Vision One, tek bir menüde kimlik, e-posta, ağ, bulut ve mobil güvenlik dahil 10 güvenlik modülü içeren bir SaaS platformudur. Şirket içi Apex Central ve Deep Security Manager dağıtımları bu platforma bağlanabilir.
- Koruma iki ajan gerektirir. İlk paket sunucuyu “Sensor only” olarak kaydetti ve “Protection features not installed” uyarısı verdi; 890 MB Apex One paketinin kurulumu yaklaşık beş dakika sürdü ve yeniden başlatma gerektirdi.
- İlk test çalıştırmasında mshta ve rundll32 girişimleri calc.exe'yi açmadı, ancak konsol eşleşen bir uyarı göstermedi. Daha sonraki yeniden çalıştırmada her iki süreç de başladı.
- Bir Workbench içgörüsü ilk gün yalnızca Execution aşamasını gösterdi; üçüncü gün Credential Access ve Privilege Escalation dahil yedi ATT&CK taktiğini kapsıyordu. Aynı içgörü, "Security Playbooks: None" ifadesini ve birini manuel olarak çalıştırma bağlantısını listeledi.
- Sunucusuna bağlantı olmadan Apex One'ın gerçek zamanlı taraması yerel imzalarla çalışmaya devam eder; bağlantı geri geldiğinde Vision One ilişkilendirmesi kaldığı yerden sürer.
- Attack Surface Discovery, sunucumuza 72 risk puanı verdi ve iki yüksek riskli CVE'yi (CVE-2024-9680, CVE-2025-33053) işaretledi. Companion asistanı sorularımızı Türkçe yanıtladı.
6. Stellar Cyber Open XDR
Satıcıya göre Stellar Cyber'ın Open XDR platformu, bir kuruluşun halihazırda çalıştırdığı güvenlik araçlarından verileri 400'den fazla hazır entegrasyon aracılığıyla alır.1 Stellar Cyber, bunu mevcut EDR, güvenlik duvarı ve kimlik araçlarını değiştirmek yerine onların üzerine çalışacak şekilde konumlandırır.
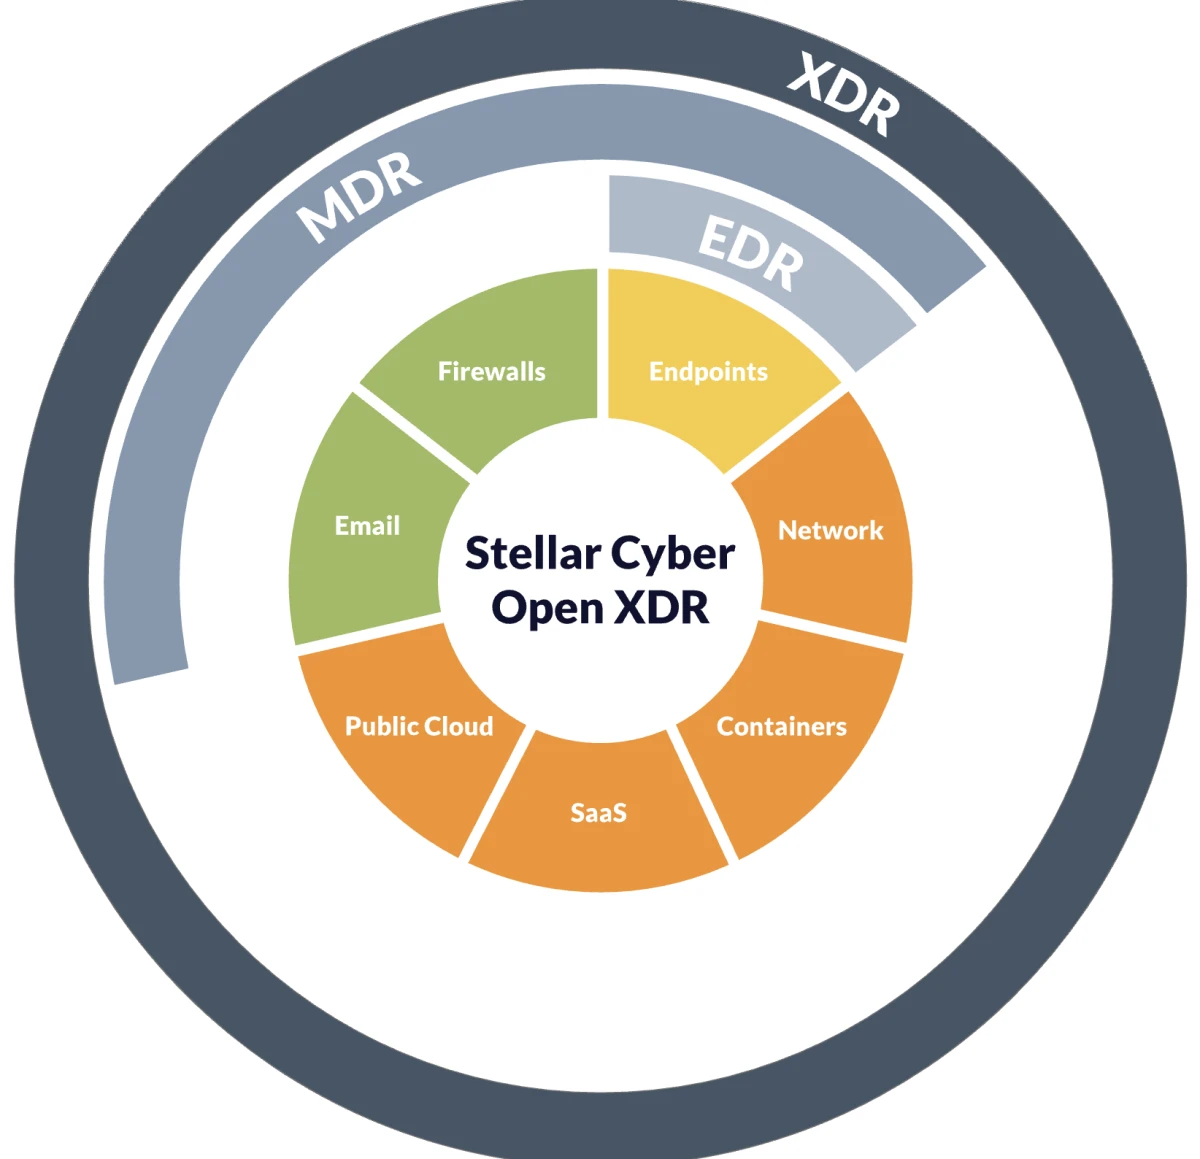
Kaynak: Stellar Cyber
Temel özellikler:
- Makine öğrenimi ilişkilendirmesi: herhangi bir kaynaktan gelen veriler normalleştirilir ve bağlamla zenginleştirilir; ilişkilendirilmiş olaylar temel verileri içerir
- Tek platformda yeni nesil SIEM, tehdit istihbaratı platformu (TIP), UEBA, dosya bütünlüğü izleme, IDS, NDR ve SOAR
7. SentinelOne Singularity XDR
SentinelOne'ın Singularity platformu, kendi AI-SIEM'iyle uç nokta tespit ve yanıtı genişletir. Purple AI asistanı SentinelOne ve üçüncü taraf kaynaklardan gelen veriler üzerinde çalışır.2
Temel özellikler:
- Purple AI, yazılı bir sorgu olmadan analistlerin sorularını yanıtlar, yapay zekâ tarafından üretilen özetler oluşturur ve sonraki adımları öneren ajan tabanlı incelemeler yürütür.
- Tek tıkla Rollback, bir saldırganın değiştirdiği dosyaları ve yapılandırmaları geri yükler; SentinelOne'a göre çoğu geri alma özelliği Windows üzerinde çalışır ve ajanın kurcalamaya karşı koruduğu Windows Volume Shadow Copy özelliğini kullanır3
- Storyline görünümü, uç nokta olaylarını inceleme için tek bir anlatıda düzenler
8. Cisco XDR
Cisco XDR, desteği 31 Temmuz 2024'te sona eren Cisco SecureX'in yerini aldı. SecureX müşterileri Cisco XDR'yi devralmaz; bu ayrı bir ücretli aboneliktir.4 Platform, Cisco ve üçüncü taraf güvenlik çözümlerini bir araya getirir.5
Temel özellikler:
- SecureX orkestrasyonunu, panolarını, tehdit yanıtını, entegrasyonlarını ve cihaz içgörülerini devraldı
- Olay verilerini Cisco Talos tehdit istihbaratı ve varlık bağlamıyla zenginleştirir
9. Exabeam New-Scale Security Operations Platform
Exabeam, New-Scale Fusion'ı; SIEM, kullanıcı ve varlık davranış analitiği (UEBA) ile otomasyonu birleştiren New-Scale Security Operations Platform olarak satmaktadır.6
Temel özellikler:
- Ocak 2026 New-Scale lansmanında eklenen Agent Behavior Analytics (ABA), davranışsal izlemeyi yapay zekâ ajanlarına kadar genişletir7
- ChatGPT, Gemini ve Microsoft Copilot gibi yapay zekâ araçlarındaki etkinlikleri alır
- Outcomes Navigator, algılama kapsamını güvenlik çerçeveleriyle eşleştirir
 Tercih edilen kaynak olarak ekle
10. Microsoft Defender XDR
Microsoft Defender XDR; Defender for Endpoint, Defender for Office 365, Defender for Identity ve Defender for Cloud Apps dahil Microsoft güvenlik ürünlerinden gelen uyarıları ve olayları Microsoft Defender portalında olaylar halinde ilişkilendirir.8
Temel özellikler:
- Olaylar, bir saldırıya ait e-posta, kimlik ve uç nokta uyarılarını tek bir saldırı hikâyesinde birleştirir
- Otomatik inceleme ve yanıt ile saldırı kesintisi, uyarılar ve olaylar üzerinde otomatik olarak işlem yapar
- Microsoft Sentinel aynı portalda çalışır; 31 Mart 2027'den sonra Sentinel Azure portalında artık desteklenmeyecektir
- Security Copilot, Defender portalının içine yerleştirilmiştir
11. Palo Alto Cortex XDR
Palo Alto Networks; Cortex XDR'ın uç nokta, ağ, bulut, kimlik ve e-posta kaynaklarından gelen verileri birbirine bağladığını belirtmektedir.9
Temel özellikler:
- Palo Alto, 2024 MITRE ATT&CK Enterprise değerlendirmesinde gecikme veya yapılandırma değişikliği olmadan %100 teknik düzeyinde algılama ve 10 saldırı adımının 8'inin sıfır yanlış pozitifle engellendiğini bildirir10
- Satıcıya göre ağ trafiği, kullanıcı davranışı ve uç nokta etkinliğinde görünürlük
XDR çözümleri nasıl değerlendirilir
- Kendi işletim sisteminiz ve çekirdek karışımınızda pilot uygulama yapın. Acronis, Ubuntu 24.04 desteğini belgelemektedir; ancak sunucumuz yalnızca yedekleme çalıştırdı. CrowdStrike, Ubuntu 24.04'te 7.19.17219 veya sonrası sensör gerektirir; Trend Micro denememizde Linux lisansı yoktu.
- Her özelliğin hangi lisansı gerektirdiğini kontrol edin. Acronis'in EDR özellikleri EDR paketini, CrowdStrike'ın engellemesi Falcon Prevent'i, Bitdefender'ın otomatik eylemleri koruma lisansını gerektirir; Sophos'un XDR sensör modu antivirüs içermez ve Trend Micro'nun çevrimdışı XDR'ı ayrı bir üründür.
- Önleme ve playbook'ları etkinleştirmeden önce algılama modunda başlayarak ve uyarıları kendi yönetici betiklerinizle karşılaştırarak aşamalı olarak devreye alın. Acronis'in playbook'ları ve Windows Server'daki Trend Micro Behavior Monitoring varsayılan olarak kapalıdır; CrowdStrike'ın varsayılan ilkesi EICAR'ı engellemedi.
- Uyumluluk için her saklama süresinin neyi kapsadığını kontrol edin. Dört satıcıda olay ve uyarı saklama süresi 90 ila 180 gündü; CrowdStrike, Threat Graph algılamaları için 365 güne kadar belgelemektedir; Sophos, çözümlenmiş self-managed vakaları 30 gün sonra siler.
- Ajan için uç nokta belleğini planlayın. Windows anlık görüntüleri 138 MB ile 1.174 MB arasında değişiyordu.
- Entegrasyonları mevcut güvenlik altyapınızla eşleştirin: SIEM bağlayıcısı, ITSM aracı ve API hız limitleri.
XDR, EDR ve SIEM
CrowdStrike (Next-Gen SIEM) ve Trend Micro (Agentic SIEM ve XDR), XDR ile aynı konsolda günlük aramasını içerir. EDR, e-posta güvenliği ve SIEM'i ayrı güvenlik siloları olarak çalıştıran ekipler bir saldırıyı birkaç konsolda inceler; XDR bu sinyalleri tek bir olayda birleştirir.
Yerel, açık ve hibrit XDR
XDR ürünleri, verilerinin nereden geldiğine bağlı olarak genellikle yerel, açık veya hibrit olarak tanımlanır:
- Yerel XDR tek bir satıcının kendi ajanları ve sensörleri üzerine kuruludur. Test edilen beş platformun tümü bu modelden başlar.
- Açık XDR, diğer satıcıların güvenlik araçlarından veri alır. Stellar Cyber bu model üzerine kuruludur.
- Hibrit XDR, aynı zamanda üçüncü taraf verileri de alan yerel bir platformdur. Test edilen beş platformun tümü bu tür bağlayıcıları belgelemektedir; örneğin Bitdefender'da Okta ve CrowdStrike'da Proofpoint.
XDR kıyaslama metodolojisi
Evet/hayır kriteri, satıcı belgeleri özelliği tanımladığında ve ihtiyaç duyduğu lisansı, modülü ve ayarları adlandırdığında karşılanmış sayılır. Denemenin izin verdiği yerlerde laboratuvarımızdan alınan ekran görüntüleri bunu doğrular. Puanlanan alt metrikler, her satıcıya uygulanan sabit bir kontrol listesindeki öğeleri sayar. Ağırlık ve toplam puan atamıyoruz.
Sınırlamalar:
- Bellek, her satıcının kendi ilkesi ve iş yükü altında alınan satıcı başına tek bir anlık görüntüdür.
- Yükleyici süresi konsol kaydını ve ilke indirmeyi kapsamaz.
- Trend Micro, deneme kiracısında Linux lisansı olmadığı için Linux üzerinde test edilmedi.
- Sovereign Private Cloud gibi ayrı lisansların arkasındaki özellikleri yalnızca belgelerde kontrol ettik.
SSS'ler
Bir XDR (genişletilmiş tespit ve yanıt) çözümü; uç noktalar, e-posta, kimlik sistemleri, ağ sensörleri ve bulut iş yüklerinden güvenlik verilerini toplar, bunları olaylar halinde ilişkilendirir ve tek bir konsoldan yanıt eylemleri çalıştırır. Uç nokta tespit ve yanıtı (EDR) ana bilgisayarın ötesine genişletir; böylece güvenlik ekipleri tehdit tespiti ve yanıtı tek bir yerde elde eder.
Kaynaklar arasında olayları ilişkilendirmek, gelişmiş kalıcı tehdit grupları tarafından gerçekleştirilenler gibi çok aşamalı saldırıların ortaya çıkarılmasına yardımcı olur.
Toplama: ajanlar ve bağlayıcılar, birden çok güvenlik katmanından (uç nokta, e-posta, kimlik, ağ ve bulut) verileri tek bir platforma gönderir. Test edilen beş platformun tümü uç nokta, e-posta ve kimlik verilerini alır.
İlişkilendirme: analitik, ilgili güvenlik olaylarını olaylar halinde gruplandırır. Trend Micro'ya ait bir Workbench içgörüsü 69 uyarıyı gruplandırdı ve kapsadıkları saldırı aşamalarını izledi.
Yanıt: playbook'lar ana bilgisayarları yalıtır, dosyaları karantinaya alır veya hesapları engeller. Acronis, bir Entra ID hesabının engellenmesini belgelemektedir ve playbook'ları etkinleştirildiğinde yeni olayları “Otomatik mitigated” olarak kapattı.
İlişkilendirme, bir uyarıyı diğer kaynaklardan gelen sinyallere karşı kontrol ederek yanlış pozitifleri ve güvenlik analistlerinin incelediği uyarı sayısını azaltmayı amaçlar. Testimiz yanlış pozitif oranlarını ölçmedi.
Test edilen beş satıcının tümü, gerekli modüller ve ayarlarla çevrimdışı çalışmaya devam eden uç nokta korumasını belgelemektedir; biz bağlantısı kesilmiş uç noktaları test etmedik. Beşi arasında yalnızca Trend Micro, Sovereign Private Cloud aracılığıyla internet bağlantısı olmadan tam XDR analitiğini belgelemektedir.
Test edilen beş satıcının tümü bir kurtarma yolu belgelemektedir; ancak yalnızca Acronis, Bitdefender ve Sophos otomatik olarak geri yükler. Canlı testlerimizde Acronis, EDR paketi etkinken bir RanSim çalıştırmasında 17 test dosyasının tümünü geri yükledi; paket kapalıyken ve farklı bir şifreleme betiğiyle yapılan çalıştırmalarda hiçbirini geri yüklemedi. Bitdefender, test betiğini herhangi bir şeyi şifreleyemeden karantinaya aldı; tarama hariç tutmasıyla şifrelenmiş dosyaların hiçbirini geri yüklemedi.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{En İyi 11 XDR Çözümü Karşılaştırması ve Özellikleri}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Erişim tarihi: 30 Ekim 2026}
}75 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 15 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
2 güncellemeAcronis, Sophos, CrowdStrike, Bitdefender ve Trend Micro için satıcı bazlı bulgular içeren XDR kıyaslama özeti bölümü eklendi.
Acronis, CrowdStrike, Sophos, Bitdefender ve Trend Micro'yu kapsayan uygulamalı kıyaslama bölümü ve tam sağlayıcı incelemeleri eklendi.
Referans Linkleri
- Programlama dilleri ve sunucu mimarileri konusunda kapsamlı uzmanlığa sahip, 20 yıllık deneyime sahip bir beyaz şapkalı hacker ve geliştirme gurusudur.
- Erken aşama teknoloji şirketlerine yatırım yapan bir VC'de ve 125.000 işletmeye hizmet veren bölgesel bir dijital ödeme platformu olan Ödeal'da yönetim kurulu danışmanıdır.
- Yedi ulusal seçimin teknoloji altyapısını ve siber güvenliğini yönetmiş ve Twitter dahil küresel teknoloji liderleri tarafından siber güvenlik Onur Listesi'nde tanınmıştır.



Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.