


En İyi 10+ Mikro Segmentasyon Araçları

Mikro segmentasyon, ağları kontrollü segmentlere bölerek ihlallerin yayılmasını sınırlar.
Resmî ürün dokümantasyonunu inceleyerek, sürüm notlarını çapraz referanslayarak ve saha bildirimlerini gözden geçirerek 11 mikro segmentasyon platformunu araştırdık. Temel özelliklere ve pazar varlığına göre en iyi 11 mikro segmentasyon aracını inceleyin:
Özellikler
Tüm sağlayıcılar ortak özellikler sunar ve bu nedenle tipik mikro segmentasyon kullanım durumlarını destekleyebilir.
Satıcılar:
- APT (gelişmiş kalıcı tehdit) savunması: Olağan dışı trafik modellerini analiz ederek hedefli tehditleri tanımlar
- Ağ topolojisi eşlemesi: Bir ağın bileşenlerini ve topolojisini keşfederek ağ mimarisinin görsel bir haritasını oluşturur.
satıcı seçim kriterlerine bakın.
FireMon
FireMon, Ağ Güvenliği Politikası Yönetimi (NSPM) kurucusudur ve modern kurumsal ağlarda güvenlik politikası için kontrol düzlemi işlevi görür. Platform; güvenlik duvarı politikası yönetimi, Zero Trust kontrol düzlemi, yapay zeka destekli politika kontrolü ve risk farkındalıklı politika değişiklik yönetimini birleştirerek sapmayı algılar, maruziyeti ölçer ve öncelikli düzeltici eylemi yönlendirir.
FireMon ayrıca Illumio, VMware NSX ve Akamai Guardicore Segmentation dahil olmak üzere mikro segmentasyon platformlarıyla entegre olur; segmentasyon politikalarının zaman içinde uyumlu kalması için yönetişimi uygulama katmanlarına yayar.1
Ana özellikler:
- Mikro segmentasyon politikası kontrolü: Segmentasyon politikasını güvenlik duvarı ve bulut kurallarıyla aynı normalize edilmiş modelde yönetir ve uygulamadan önce değişiklikleri doğrular.
- Security Manager: Platformun zorunlu çekirdeği olup güvenlik duvarları, bulut güvenlik grupları ve mikro segmentasyon platformları genelinde gerçek zamanlı değişiklik algılama, uyumluluk raporlama ve tek politika veritabanı sunar.
- Risk Analyzer: Asıl erişilebilirlik göz önüne alındığında hangi maruziyetin en önemli olduğunu önceliklendirmek için güvenlik açığı verilerini ağ erişim yollarıyla ilişkilendirir.
- Policy Planner: Politika değişiklikleri dağıtılmadan önce yerleşik risk değerlendirmesiyle değişiklik iş akışlarını otomatikleştirir.
- Agentic AI: Insights politika sorularını sade bir dille yanıtlar ve FireMon Agentic AI, uygulayıcı incelemesi için değişiklik önerileri hazırlar.
- Bulut politikası yönetişimi: AWS, Azure ve Google Cloud güvenlik gruplarını şirket içi güvenlik duvarlarıyla aynı politika modelinde inceler.
- Entegrasyonlar: ITSM, SIEM/SOAR ve güvenlik açığı tarayıcılarıyla bağlantı kurar2; ayrıca Illumio, VMware NSX ve Akamai Guardicore dahil mikro segmentasyon platformlarıyla da bağlantı kurar.3
Artılar
- Politika temizliği: Policy Optimizer aşırı izin veren, süresi geçmiş ve kullanılmayan kuralları işaretler ve her incelemeyi kural sahibine iletir.4
- Merkezi görünürlük: Security Manager, şirket içi güvenlik duvarları, bulut güvenlik grupları ve mikro segmentasyon platformları genelinde tek bir politika veritabanı tutar.5
- Kural arama: FireMon'un SIQL sorgu dili kuralları, cihazları ve bulut güvenlik gruplarını gerçek zamanlı olarak arar.2
- Kural azaltma: FireMon ortalama %37 kural azaltımı bildiriyor ve çoğu müşterinin ilk ay içinde kural tabanının 30-%40 kadarını geri kazandığını söylüyor.6
Eksiler
- Uygulama: FireMon segmentasyon politikasını yönetir ve bir mikro segmentasyon platformunun yerine geçmez; bu nedenle Illumio, VMware NSX veya Akamai Guardicore gibi bir uygulama aracına ihtiyaç duyar.7
- Entegrasyon derinliği: Destek düzeyleri platforma göre değişir. FireMon, VMware NSX-T'yi beş düzeyin tümünde, Illumio PCE'yi üç düzeyde ve Akamai Guardicore'u iki düzeyde listeler.3
- Modüler lisanslama: Her dağıtım Security Manager gerektirir; Policy Planner, Policy Optimizer ve Risk Analyzer ek modüllerdir.8
Tufin
Tufin, farklı satıcıların cihazları ve platformlarında çalışır; bu, birden fazla üreticinin ekipmanını yönetirken faydalıdır. Satıcıdan bağımsız bu yaklaşım, çeşitli ağ bileşenlerinde görünürlük sağlar.
SecureTrack+ canlı ağ davranışını tanımlanmış segmentasyon bölgelerine göre ölçer, ihlalleri işaretler ve istisnaları yönetir.9
Ana özellikler:
- Ağ değişiklik yönetimi: Yapılandırmaları belgeleyerek kuruluşunuzun ağ cihazları hakkındaki bilgileri izleyin.
- Ağ güvenliği politikası yönetimi: Güvenlik duvarlarını, ağları ve varlıkları yetkisiz erişime karşı korumak için politikaları yönetin.
- Güvenlik duvarı orkestrasyonu: Güvenlik politikalarını güvenlik duvarları genelinde uygulamak için merkezi bir güvenlik yönetimi katmanı yürütün.
- Akamai Guardicore entegrasyonu: Ortak çözüm; Akamai Guardicore Segmentation'ın iş yükü düzeyindeki uygulamasını Tufin'in merkezi politika kontrol düzlemiyle birleştirir ve güvenlik duvarları, bulut, SASE ve mikro segmentasyon genelinde tek bir görünümde yönetişim sağlar.10
En iyi uygulamalar:
Ağ mikro segmentlerini uygulayın ve izleyin: Kullanıcılar bir kurumsal matris kullanarak mikro segmentler genelindeki erişim ihlallerini belirleyebilir ve bunları silmeyi veya geçici sapmalar olarak işaretlemeyi seçebilir.
Sıfır güven bölgelerini tanımlayın: Kullanıcılar Tufin ile sıfır güven bulut ağ erişimini etkinleştirebilir.
Tufin ile politika oluşturma:
Kullanıcılar bir “politika adı” yazabilir ve aşağıdakileri seçebilir:
- Uyumluluk politika türü
- Cihazlar uyumluluk politikasının uygulanacağı cihazlar
- Alıcılar kurulu politika bu uyumluluk politikasıyla çakıştığında uyarı alır
Artılar
- Segmentasyon politikası: SecureTrack+ cihazlar genelinde segmentasyon bölgelerini tanımlar ve aralarındaki trafiği merkezi bir politika matrisi üzerinden yönetir.9
- Cihaz kapsamı: SecureTrack+ güvenlik duvarları, NGFW'ler, yönlendiriciler, anahtarlar, SDN ve hibrit bulut genelinde politika yönetimini merkezileştirir.9
- Mikro segmentasyon izleme: TOS, Guardicore ve Illumio mikro segmentasyon iş yüklerini destekler.11
- Değişiklik otomasyonu: TOS'un yerleşik talep sistemi SecureChange, değişen otomasyon düzeylerine sahip özelleştirilebilir değişiklik iş akışları sunar.12
Eksiler
- Şeffaf güvenlik duvarları: Şeffaf moddaki güvenlik duvarlarının yönlendirme bilgisi yoktur; bu nedenle bir yönetici onları ekleyene kadar Harita'da görünmezler.13
- İzlenmeyen cihazlar: SecureTrack'in izlemediği cihazlar, bir yönetici onları arayüz ve yönlendirme verileriyle genel cihazlar olarak eklemedikçe topoloji hesaplamalarının dışında kalır.14
- Lisanslama: Güvenlik duvarı birimleri, bulut VM'leri ve mikro segmentasyon iş yükleri ayrı olarak lisanslanır. Bir mikro segmentasyon lisansı bir sunucuyu veya beş uç noktaya kadarını kapsar ve 100 birimlik bloklar halinde satılır.
Cisco Identity Services Engine
Cisco ISE, mikro segmentasyonu ağ erişim kontrolü (NAC) ile birleştirir.
Artılar
- Ağ erişim kontrolü: Essentials katmanı AAA ve 802.1X kimlik doğrulaması içerir.15
- Grup tabanlı segmentasyon: Advantage katmanı TrustSec grup tabanlı politika, profilleme ve pxGrid bağlam paylaşımı ekler.
- Duruş: Premier katmanı duruş, MDM uyumluluğu ve tehdit odaklı ağ erişim kontrolü ekler.15
Eksiler
- Lisanslama: TrustSec ile segmentasyon Advantage katmanını gerektirir ve her sanal veya buluta dağıtılan düğümün kendi VM lisansına ihtiyacı vardır.
- Bulut yükseltmeleri: Yerel bulut dağıtımları yedekleme ve geri yükleme yoluyla yükseltilmelidir.16
AlgoSec
AlgoSec ağları izler, güvenlik duvarı kurallarını iş uygulamalarıyla ilişkilendirir ve IP motorunu kullanarak uyumluluk anomalilerini tespit eder.
Artılar
- Güvenlik duvarı kuralları: Horizon Security Analyzer riskli kuralları, maruz bıraktıkları varlıkları ve bu kuralların kullanımda olup olmadığını belirler.17
- Otomasyon: Kullanılmayan, yinelenen, çakışan ve süresi geçmiş kuralları bulur ve Horizon FireFlow güvenlik politikası değişiklik sürecini otomatikleştirir.
- Uygulama eşlemesi: AppViz her güvenlik duvarı kuralını desteklediği iş uygulamalarıyla ilişkilendirir.
Eksiler
- Kullanılmayan kural analizi: Algılama Check Point ve Juniper gibi cihazlar için günlük verilerine dayanır ve AFA varsayılan olarak 60 günlük kaydı tutar.18
- Merkezi konsol: Unified Security Management, tek bir konsoldan hibrit bulutlar ve şirket içi ortamlar genelinde görünürlük, politika yönetimi, günlük kaydı ve raporlama sağlar.
Eksiler
- Yönetim bağımlılığı: Ağ geçitleri bir Security Management Server gerektirir ve Check Point, Google Cloud üzerindeki otomatik ölçeklendirme dağıtımları için Smart-1 Cloud'u önerir.19
VMware NSX
Mikro segmentasyonu, ağ güvenliğini, yazılım tanımlı ağ iletişimini ve özel bulut dağıtımını yönetir. Ağ sanallaştırması yoluyla fiziksel altyapıdan sanal altyapıya geçişe yardımcı olur.
Artılar
- Katman 7 politikası: Politikalar uygulama kimliğini, kullanıcı kimliğini ve FQDN filtrelemeyi destekler.20
- Illumio Insights Network Posture: Hibrit, çoklu bulut ve OT ortamlarında yatay hareket riskinin sistem genelinde gerçek zamanlı görünürlüğünü sağlayan; öncelikli izolasyon için uçtan uca saldırı yollarını ortaya çıkaran AI güvenlik grafiği geliştirmesidir.21
Artılar
- Aşamalı kullanıma alma: İş yükleri Idle durumundan Visibility Only, Selective ve Full enforcement durumlarına geçer. Visibility Only, trafik akışlarını engellemeden raporlar.22
- Trafik görselleştirme: Illumination haritası trafiği izinli, potansiyel olarak engellenmiş veya engellenmiş olarak gösterir.23
- Etiket tabanlı politika: Politika ve iş yükü aynı etiketleri paylaştığında kurallar iş yüküne ulaşır.
Eksiler
- Ajan bağımlılığı: VEN, her iş yükünün yerel ana bilgisayar güvenlik duvarını yöneterek politikayı uygular. VEN'in kurulamadığı yerlerde iş yükü yalnızca VEN'siz, yönetilmeyen bir iş yükü olarak bulunur.23
- Ana bilgisayar güvenlik duvarı kontrolü: Exclusive modunda Illumio, Windows Advanced Firewall politikasını devre dışı bırakır ve Linux nftables üzerindeki tüm Illumio dışı filtreleri siler.24
Zscaler Private Access (ZPA)
2007 yılında kuruldu. 11K+ müşteri; Forbes Global 2000'in %40+ kadarı dahil.25
Eksiler
- Windows güvenlik duvarı çakışmaları: Windows Firewall (WAF) modunda, üçüncü taraf bir güvenlik duvarı mevcut olduğunda ajanlar politikayı güvenilir şekilde uygulayamaz.26
- Platform eksiklikleri: AIX uygulamasında IPv6 desteği yoktur ve Windows Kubernetes podları uygulama, kullanıcı veya hizmet tabanlı politikaları desteklemez.
- Şirket içi kapasite: Donanım cihazları ayrıntılı modda en fazla 10.000 iş yükü (orta) ve 37.500 iş yükü (büyük) destekler.
Nutanix Flow Network Security
Nutanix Flow Network Security (FNS), Nutanix'in mikro segmentasyon ürünüdür. AHV hipervizörüne yerleşiktir ve NCI Pro ile Ultimate'a dahildir. Advanced Networking olarak da adlandırılan Flow Virtual Networking, Mikro Segmentasyon ilk kez etkinleştirildiğinde etkinleştirilmesi gereken overlay ağ hizmetidir.
Artılar
- Kategori tabanlı politika: Politikalar statik IP adresleri yerine dinamik kategoriler kullanır.
- Politika testi: FNS, uygulama iş akışlarını bağlantı noktası düzeyinde eşler ve uygulamadan önce politika etkisini izler.
Eksiler
- Hipervizör kapsamı: FNS Next-Gen 7.5 yalnızca AHV kümelerinde çalışır.27
- Bellek ek yükü: FNS'nin etkinleştirilmesi her Prism Central VM'ye 2 GB ekler; ayrıca her AHV ana bilgisayarında 3 GB kullanıcı alanı ve 1 GB çekirdek belleği ekler.27
Mikro segmentasyon nedir?
Mikro segmentasyon, bir kuruluşun ağındaki iş yüküne dayalı olarak verileri bölen bir güvenlik yaklaşımıdır. Güvenlik mimarları, tüm trafiğin kuzey-güney ve doğu-batı yönünde nasıl aktığını tanımlayan protokoller oluşturabilir.
Mikro segmentasyon araçlarının faydaları
1. Azaltılmış saldırı yüzeyi
Tek varlıkları yalıtarak mikro segmentasyon, saldırganın birden fazla kaynağa erişme riskini en aza indirir. Illumio, hassas müşteri verilerini koruyan segmentasyon politikalarını uygulayarak Hi-Temp Insulation'ın saldırı yüzeyini azaltmasına yardımcı oldu.
2. Düzenleyici standartlara uyumluluk
Mikro segmentasyon, hassas verilerin ihlal edilmemesini sağlayarak şirketlerin GDPR gibi düzenleyici gereklilikleri karşılamasına yardımcı olur. Cisco, Zürih merkezli İsviçreli özel banka Frankfurter Bankgesellschaft'ın ayrıntılı segmentasyon kurallarıyla bulut ortamını güvence altına alarak veri koruma yasalarına uyum sağlamasına olanak tanıdı.
3. Ayrıntılı politika kontrolü
Mikro segmentasyon, ağ politikaları üzerinde ayrıntılı kontrol sağlar ve işletmelerin kullanıcılar, uygulamalar veya iş yüklerine dayalı güvenlik politikaları tanımlamasına olanak tanır. VMware, California Department of Water Resources'ın sağlık uygulamaları için ayrıntılı kontroller uygulamasını sağlayarak veri ihlali riskini azalttı.
4. Gelişmiş bulut güvenliği
Bulut ortamlarında mikro segmentasyon, farklı sanal makinelerdeki veya kapsayıcılardaki iş yüklerinin yalıtılmasını sağlar. Illumio, Brezilya'daki önde gelen bir hastane ağının bulut altyapısını güvence altına almasına ve hassas verilere yetkisiz erişimi önlemesine yardımcı olmak için mikro segmentasyon kullandı.
 Tercih edilen kaynak olarak ekle
Ağ segmentasyonu ve mikro segmentasyon
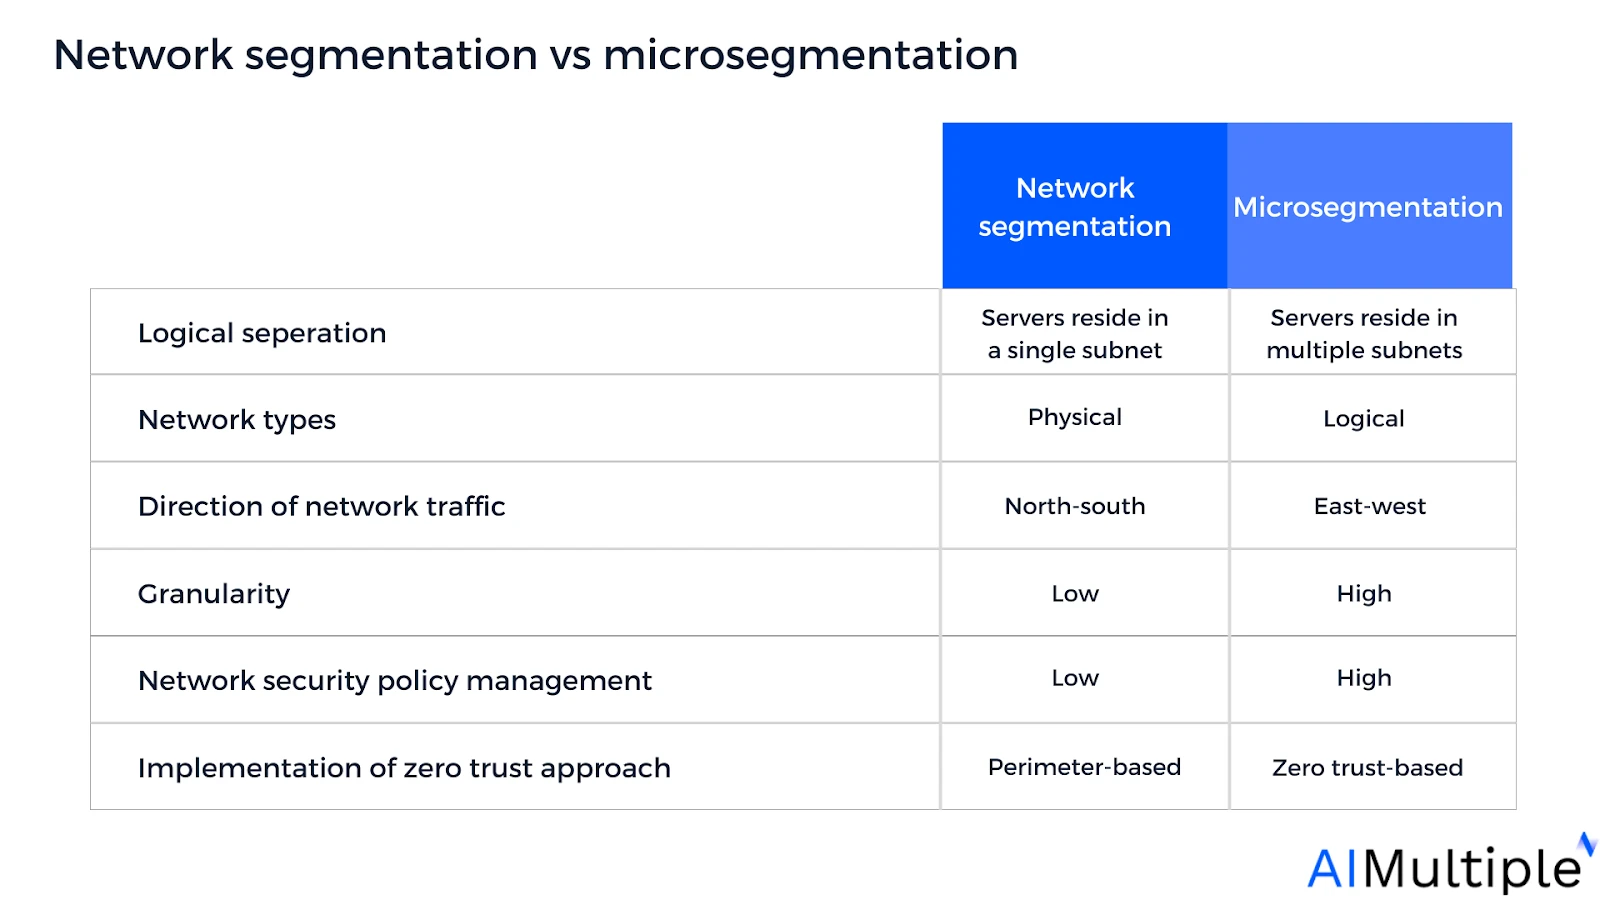
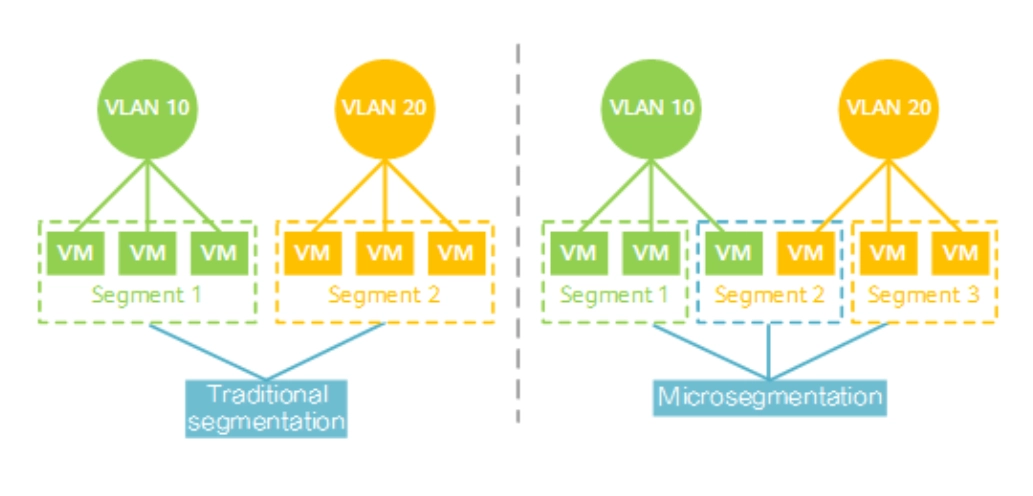
- Ağ segmentasyonu ağ sınırlarında güvenlik duvarı kurallarından yararlanan geleneksel kale-hendeği politikalarını uygular
- Mikro segmentasyon, tek alt ağlar genelinde ana bilgisayar (bilgisayar) düzeyine kadar yapılandırılabilen güvenlik bölgeleri oluşturur.
Ağ segmentasyonu ile mikro segmentasyon karşılaştırması – VLAN'lar kullanılarak –
Kaynak: Huawei28
Geleneksel ağ segmentasyonunu kimler kullanmalı?
KOBİ'ler bütçe dostu seçeneklere, ayrıntılı uygulama düzeyinde yapılandırmalar olmadan kapsayıcı altyapı güvenliğine, temel güvenlik ihtiyaçları olan basit ağlara veya sınırlı teknik personelle eşleşen çözümlere ihtiyaç duyar.
Ağ segmentasyonu ve mikro segmentasyon arasında seçim yapmak için temel parametreler:
- İş kapsamı: Çekirdek iş alanlarında mikro segmentasyon uygulamak fidye yazılımı saldırısının yatay yayılmasını önemli ölçüde azaltabilir. Çok sayıda şubesi olan şirketler ağ içi trafiği kontrol etmek için mikro segmentasyonu seçebilir.
- Gereken güvenlik düzeyi: Fortune 1000 şirketleri, küresel bankalar veya çok uluslu şirketler gibi yüksek ağ güvenliği ihtiyacı olan kuruluşlar, daha ince taneli yönetim ve uygulama düzeyinde güvenlik için mikro segmentasyonu seçebilir.
- Ağ karmaşıklığı: BT uzmanlarının %35 kadarı ağlarını segmentlere ayırırken ağ karmaşıklığının engel olduğunu söylüyor. Daha az karmaşık ağlara sahip kuruluşlar geleneksel segmentasyonu kullanabilir.
- Finansal bütçe: Mikro segmentasyonun bir güvenlik yığınıyla entegrasyonunun ortalama olarak $40K ile $100K arasında maliyete sahip olması bekleniyor. Sınırlı bütçesi ve eski altyapısı olan şirketler ağ segmentasyonunu tercih edebilir.
- Vasıflı iş gücü bulunabilirliği: BT uzmanlarının yaklaşık %40 kadarı mikro segmentasyon uygularken temel sorun olarak beceri ve uzmanlık eksikliğini bildiriyor. Sınırlı teknik personeli olan şirketler geleneksel ağ segmentasyonunu seçebilir.
Satıcı seçim kriterleri
- İnceleme sayısı: Gartner, G2, PeerSpot ve TrustRadius üzerinde toplam 10+ inceleme.
- Ortalama puan: Gartner, G2, PeerSpot ve TrustRadius üzerinde 4.0/5'in üzerinde.
- Sıralama: Satıcılar, kıyaslama hizmetlerimize abone olanlar hariç olmak üzere toplam inceleme sayısına göre azalan sırada sıralanır.
Mikro segmentasyon yazılımı özellikleri
Benzersiz Özellikler
Bir veya birkaç satıcı tarafından sunulur:
- Güvenlik duvarı orkestrasyonu: Merkezi güvenlik duvarı yönetimi ve yapılandırması
- 2. Gün ağ operasyonları: Uygulama odaklı trafiği/yönlendirmeleri, güvenlik duvarlarını ve ACL sağlığını doğrular
- Hibrit bulut yönetimi: Bulut ve şirket içi ortamlar genelinde segmentasyonu yönetir
- Tıbbi ağ erişim kontrolü: Tıbbi cihazları ve hasta kayıtlarını korur
- Çalışma zamanı koruması: Bulut tabanlı görevler, web uygulamaları ve API'ler için anında güvenlik
- Çoklu kiracılık: Self-servis tedarik ve IP korumasıyla güvenli çok kiracılı yalıtım
Şeffaflık: AIMultiple, Tufin dahil gelişmekte olan teknoloji satıcılarıyla çalışır.
Ortak Özellikler
Tüm satıcılar şunları sağlar:
- Ağ görünürlüğü ve keşfi: Güvenlik değişikliklerine ve ihlallerine anında içgörü
- Sıfır güven: Çevre içindekiler de dahil olmak üzere varsayılan güven yok
- Tehdit algılama ve yanıt: Makine öğrenimi ve davranış analizi kullanarak verileri izler
- Uyumluluk desteği: BT sistem bütünlüğünü yöneten politikaları sürdürür
Daha Fazla Okuma
- En İyi Güvenlik Duvarı Yönetim Araçları: Analiz ve Karşılaştırma
- En İyi 5 Ağ Güvenliği Politikası Yönetimi Çözümü
- En İyi 10+ SOAR Platformu
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{En İyi 10+ Mikro Segmentasyon Araçları}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Erişim tarihi: 16 Temmuz 2026}
}11 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, bir CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
12 güncellemeMikrosegmentasyon araçları listesine on birinci sağlayıcı olarak FireMon eklendi ve AlgoSec benimseme istatistikleri kaldırıldı.
Tufin'in özelliklerine Akamai Guardicore entegrasyonu eklendi.
Referans Linkleri







Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.