


En İyi 12 Uç Nokta Ayrıcalık Yönetimi (EPM) Yazılımı
Uç nokta ayrıcalık yönetimi (EPM), uç nokta kullanıcılarından kalıcı yerel yönetici haklarını kaldırma ve bunları belirli uygulamalar ve görevler için geçici, ilke tabanlı yükseltmeyle değiştirme uygulamasıdır. Bu yaklaşım, aşırı ayrıcalıklı hesaplarla ilişkili fidye yazılımı ve yatay hareket risklerini ele alır.
Biz summarize 12 uç nokta ayrıcalık yönetimi çözümünü özellikler ve fiyatlandırmayla ele alıyoruz.
Uç nokta ayrıcalık yönetimi araçları arasında ayırt edici özellikler
Ürün | macOS ajanı | Linux ajanı | Şirket içi dağıtım | Yerel SIEM entegrasyonu |
|---|---|---|---|---|
✓ | ✓ | ✓ | ✓ | |
Admin By Request | ✓ | ✓ | ✕ | ✓ |
ARCON Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
BeyondTrust Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
Delinea Privilege Manager | ✓ | ✕ | ✓ | ✓ |
Idira Endpoint Privilege Manager (Palo Alto Networks) | ✓ | ✓ | ✕ | ✓ |
Ivanti Application Control | ✕ | ✓ | ✓ | ✕ |
ManageEngine Application Control Plus | ✓ | ✕ | ✓ | ✕ |
Microsoft Intune Endpoint Privilege Management | ✕ | ✕ | ✕ | ✓ |
Netwrix Endpoint Privilege Manager | ✓ | ✕ | ✓ | ✕ |
Ürünler alfabetik sıradadır; AIMultiple'ın kıyaslama hizmetlerine abone olanlar en üsttedir.
Yukarıdaki tablo, değerlendirilen on iki ürün arasında değişen özellikleri karşılaştırır.
- Yerel SIEM entegrasyonu, elle günlük iletme yerine Splunk, Microsoft Sentinel veya eşdeğer platformlar için belgelenmiş, satıcı destekli bağlayıcıları veya API'leri ifade eder.
- Belgelenmemiş, satıcının incelenen belirli ürün için bağlayıcı belgesi yayınlamadığı durumları işaret eder; bir yeteneğin bulunmadığını doğrulamaz.
Bu karşılaştırmadaki her ürün, oturum başına değil uygulama başına hakları yükseltir; her yükseltmeyi kullanıcı, ana bilgisayar ve zaman damgasıyla kaydeder ve otomatik ile manuel arasında bir onay yolu destekler. Bu yetenekler araçları birbirinden ayırmaz.
Önemli farklar; bir cihaz çevrimdışıyken yükseltmenin nerede uygulandığı, yükseltilmiş bir sürecin diğer programlara erişip erişemediği ve ajanın gerçekte hangi işletim sistemlerini kapsadığıdır.
EPM çözümlerinin fiyatlandırma karşılaştırması
Açıklanmadı, satıcının bu katman için liste fiyatlarını yayınlamadığını gösterir.
Satıcılar ve ürünler
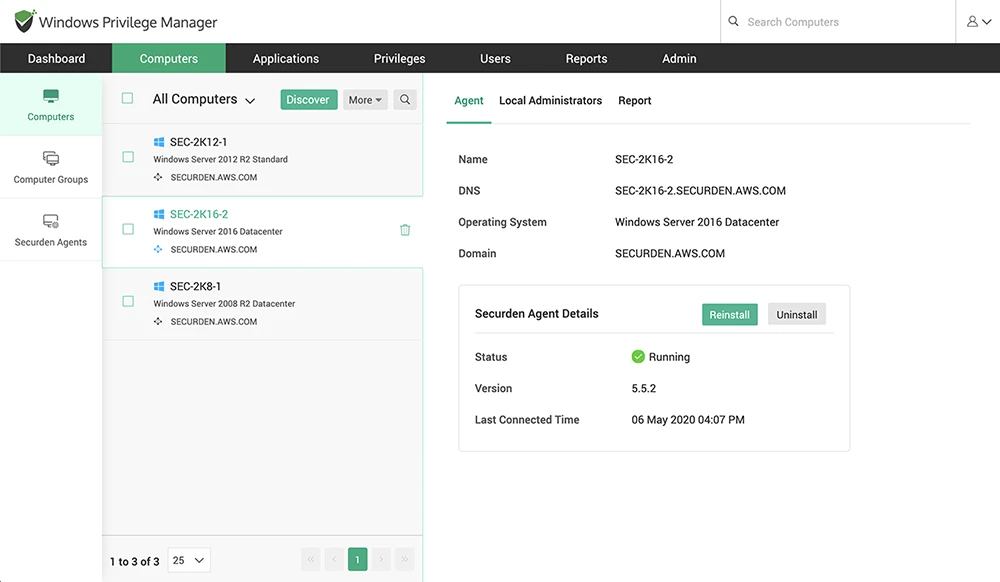
Securden Endpoint Privilege Manager
Securden Endpoint Privilege Manager; tam zamanında yükseltme, ayrıntılı uygulama kontrolü ve sürekli uç nokta izleme ile en az ayrıcalık ilkesini uygular.1
İlkeler, bir uç nokta ağ yolunu kaybettiğinde de uygulanmaya devam eder; böylece saha dizüstü bilgisayarları çevrimdışıyken en az ayrıcalık kuralları altında kalır. Standart kullanıcılar onaylanmış uygulamaları kendileri yükseltir. Teknisyenler kalıcı bir yönetici hesabı yerine uzaktan yardım için geçici haklar alır.
Artılar:
- Hem şirket içi hem de SaaS dağıtım seçenekleri.
Eksiler:
- Çevrimdışı uygulama ve uzaktan yardım, çekirdek yükseltme ilkesinden ayrı olarak yapılandırılır ve bu da kurulum adımlarını artırır.
Idira Endpoint Privilege Manager (Palo Alto Networks)
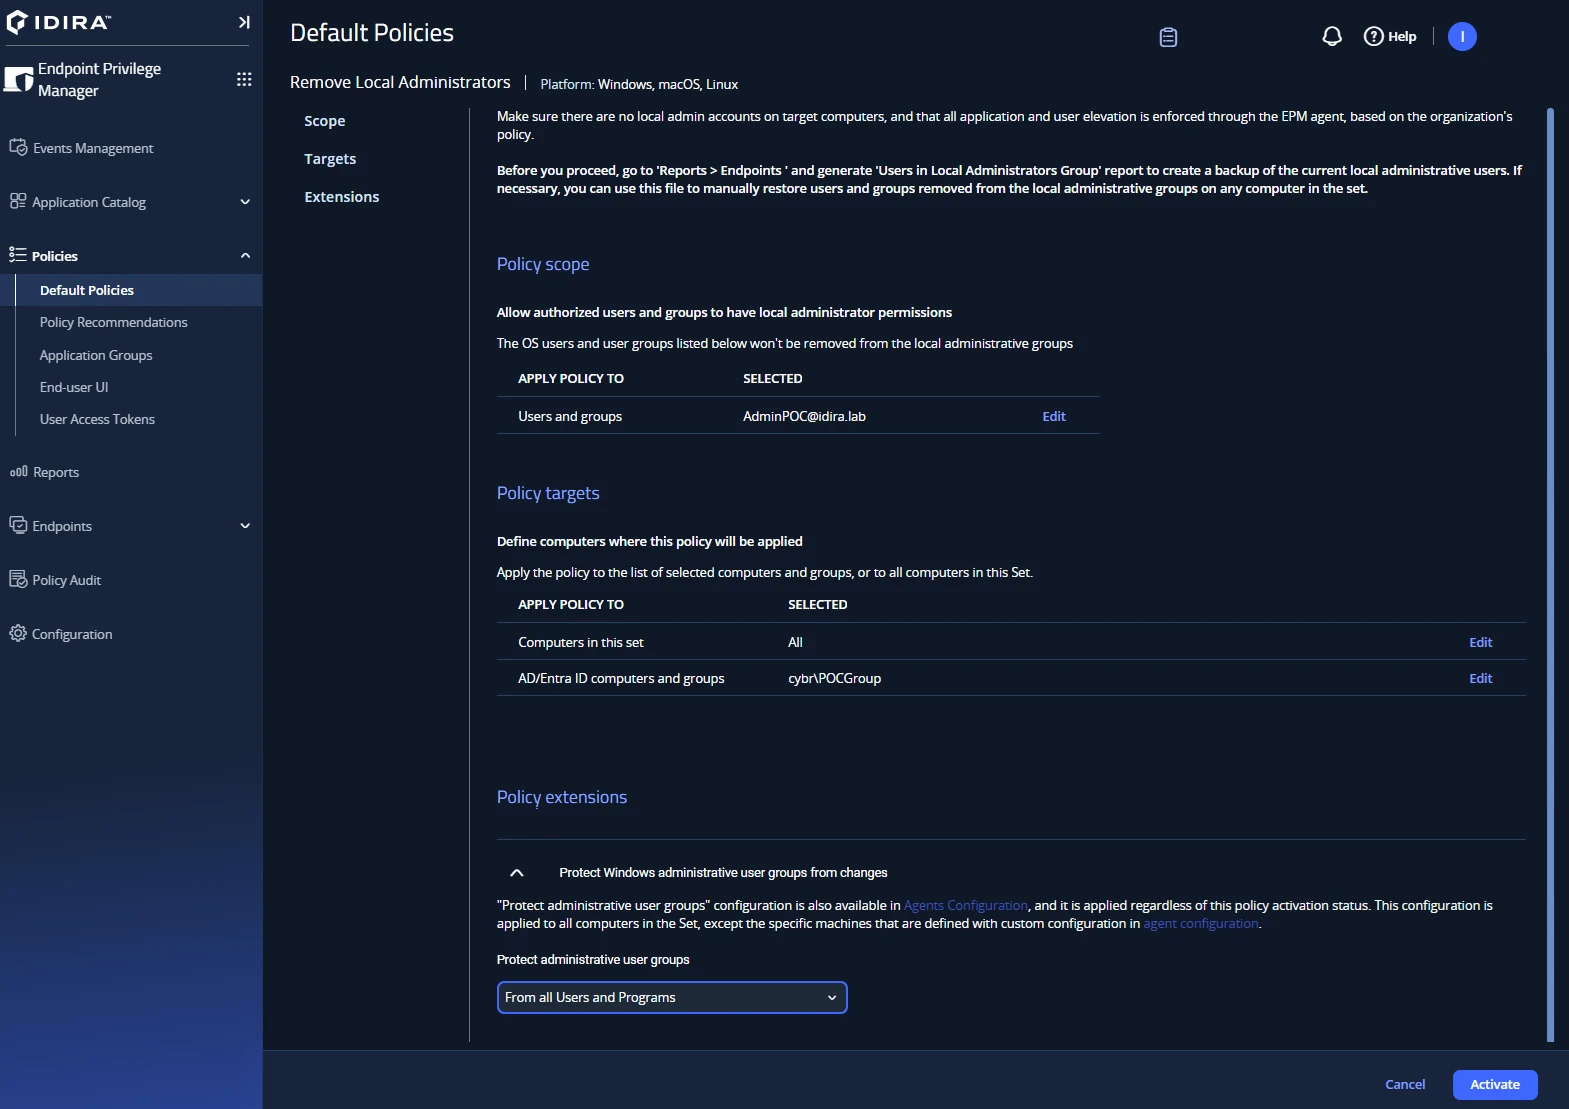
Idira Endpoint Privilege Manager, CyberArk Endpoint Privilege Manager'ın yeniden markalanmış halefidir ve Palo Alto Networks'ün Idira Identity Security Platform'una entegre edilmiştir. Palo Alto Networks, CyberArk'ı Şubat 2026'da satın alma işlemini tamamladı ve Idira markasını Mayıs 2026'da piyasaya sürdü.2 Mevcut CyberArk müşterileri aynı platformda yeni marka altında devam etmektedir.
Şirket içi yönetim sunucusu yoktur. Tek bir ajan Windows, Windows Server, macOS ve Linux'u kapsar ve yükseltme verileri doğrudan Cortex XDR ve XSIAM'i besler. Özel bir Linux Identity Bridge; Active Directory köprüleme ve merkezi sudo kural yönetimi sağlar. Uygulama ringfencing'i, yükseltilmiş uygulamaların basit izin ver ve engelle kararlarının ötesinde neler yapabileceğini kısıtlar.
Artılar:
- Dizin bağımsız kimlik doğrulama ve merkezi sudo yönetimi ile yerel Linux ayrıcalık yönetimi.
Eksiler:
- Fiyatlandırma yayınlanmadığından satış görüşmesi olmadan maliyet karşılaştırması yapılamaz.
Ödünleşim platform bağlılığıdır: Linux derinliği ve XDR entegrasyonu, daha geniş Palo Alto Networks yığınıyla birlikte gelir.
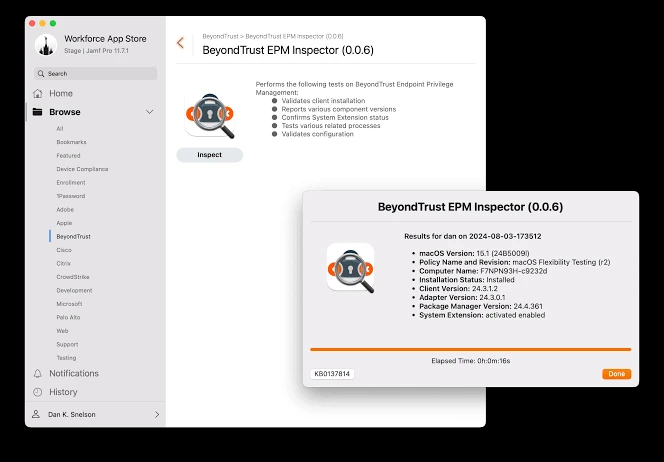
BeyondTrust Endpoint Privilege Management
BeyondTrust Endpoint Privilege Management, ayrıcalık kontrolünü geleneksel iş istasyonları ve sunucuların ötesine taşıyarak IoT/OT cihazlarına ve ağ altyapısına genişletir; REST API mimarisi otomasyon ve SIEM entegrasyonunu sağlar.3
Oturum kaydı ve tuş vuruşu günlüğü yükseltmeyle birlikte çalışır; böylece ayrıcalıklı bir oturum yalnızca bir günlük satırı yerine yeniden oynatılabilir bir kayıt bırakır. QuickStart şablonları 100.000'den fazla uç noktaya sahip dağıtımlardan yararlanır.
Artılar:
- Yerel ServiceNow entegrasyonu, ayrıcalıklı erişim taleplerinin mevcut bilet iş akışları üzerinden yönetilmesini sağlar.
- Çoğu rakibe göre IoT/OT ve ağ cihazları dahil daha geniş cihaz kapsamı.
Eksiler:
- İlke yapılandırması Windows, macOS, Linux ve ağ cihazı çalışma biçimlerini kapsar ve karma ortamlarda yönetim yükünü artırır.
Çok az rakip ağ donanımına ve OT cihazlarına erişebilir; bu da yalnızca iş istasyonuna odaklanan bir araç yerine buraya bakmanın temel nedenidir.
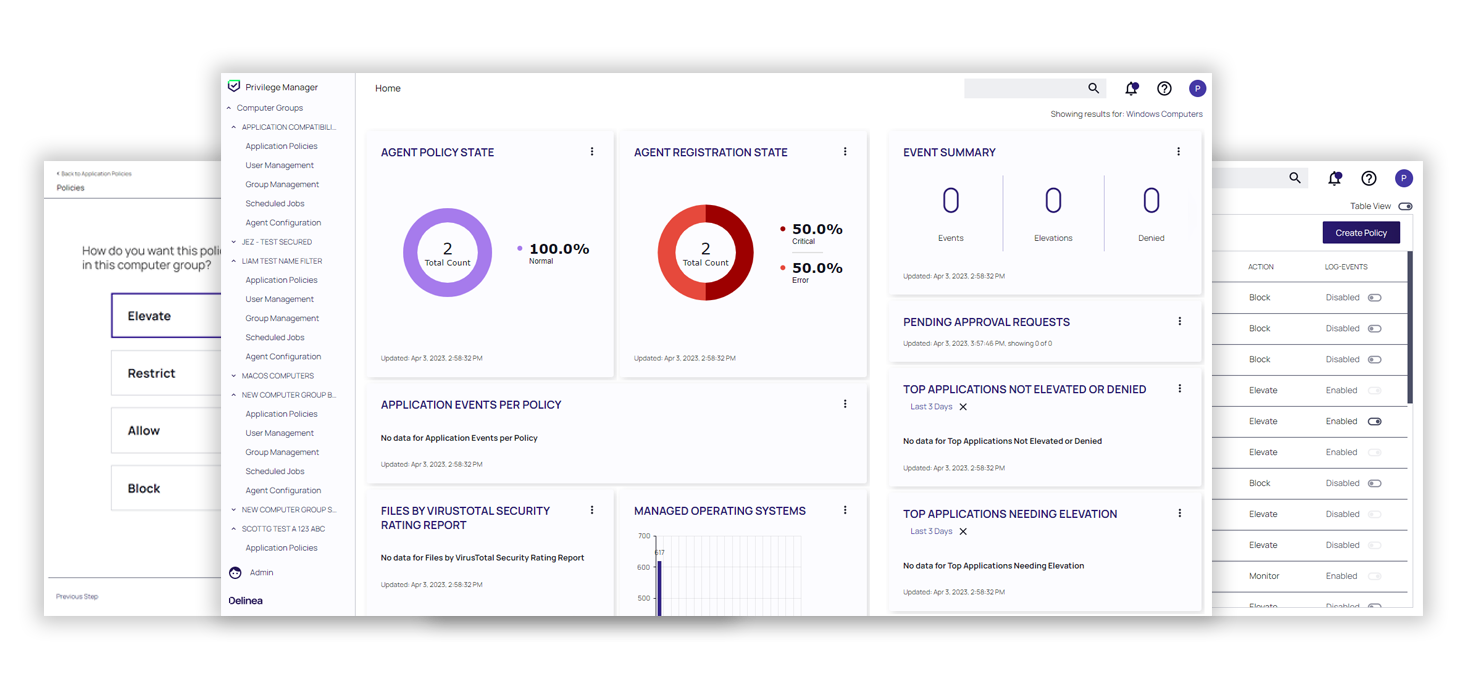
Delinea Privilege Manager
Delinea Privilege Manager, hem etki alanına katılmış hem de etki alanı dışı makineleri destekleyen tek bir ajan aracılığıyla uç nokta ayrıcalık yönetimi ve uygulama kontrolü sağlar.4
Servis hesabı kimlik bilgileri otomatik olarak döner. Yükseltilmiş uygulamalar alt süreç kontrolü ve korumalı alan altında çalışır. Uygulama yükseltme, yükseltme noktasında Microsoft Entra ID tabanlı MFA'yı entegre eder.
Delinea artık Linux'u desteklememektedir. Unix/Linux için Privilege Manager, Ağustos 2025'te Yenileme Sonuna, Ağustos 2026'da Kullanım Ömrü Sonuna ulaştı. Linux ajanı indirilebilir olmaya devam ediyor ancak Delinea, başka güncelleme almayacağını belirtti.5 Güncel ürün belgeleri Privilege Manager'ı bir Windows ve macOS çözümü olarak tanımlamaktadır.
Artılar:
- Tek bir ajan, Active Directory bağımlılığı olmadan etki alanına katılmış ve etki alanı dışı uç noktaları kapsar.
- Öğrenme Modu, ilkeler uygulanmadan önce yönetici hakları gerektiren uygulamaları keşfeder.
Eksiler:
- Linux ve Unix desteği Ağustos 2026'da sona erdi; kapsam artık Windows ve macOS ile sınırlıdır.
- Sunucu ayrıcalık yönetimi ayrı Cloud Suite ürününü gerektirir.
Linux ajanı Ağustos 2026'da kullanım ömrü sonuna ulaştığından karma ortamlar Unix ve Linux ana bilgisayarları için ikinci bir araca ihtiyaç duyar.
Microsoft Intune Endpoint Privilege Management
Microsoft Intune Endpoint Privilege Management, mevcut Intune ilke ataması aracılığıyla otomatik olarak hafif bir istemci tarafı ajanı kuran ve Windows uç noktalarıyla sınırlı olan Microsoft Intune'a yerel bir eklentidir.6
İki yükseltme modu mevcuttur: tam otomatik ve gerekçe istemiyle kullanıcı onaylı. Yükseltme, kullanıcıları yerel yöneticiler grubuna eklemek yerine yalıtılmış bir sanal hesap kullanır.
Artılar:
- Microsoft 365 E5 ve E7 lisans sahipleri için ek ücret olmadan dahildir.
- Intune çalıştıran kuruluşlar için ayrı bir yönetim konsolu yoktur; yine de yönetilen cihazlara hafif bir EPM ajanı otomatik olarak kurulur.
Eksiler:
- Microsoft 365 E3'e dahil değildir; bu plan Temmuz 2026 paketleme değişikliğinde Intune Plan 2, Remote Help ve Advanced Analytics aldı.
- Intune veya Configuration Manager ortak yönetimine kaydolmayı gerektirir; Microsoft ekosistemi dışında bağımsız bir ürün olarak kullanılamaz.
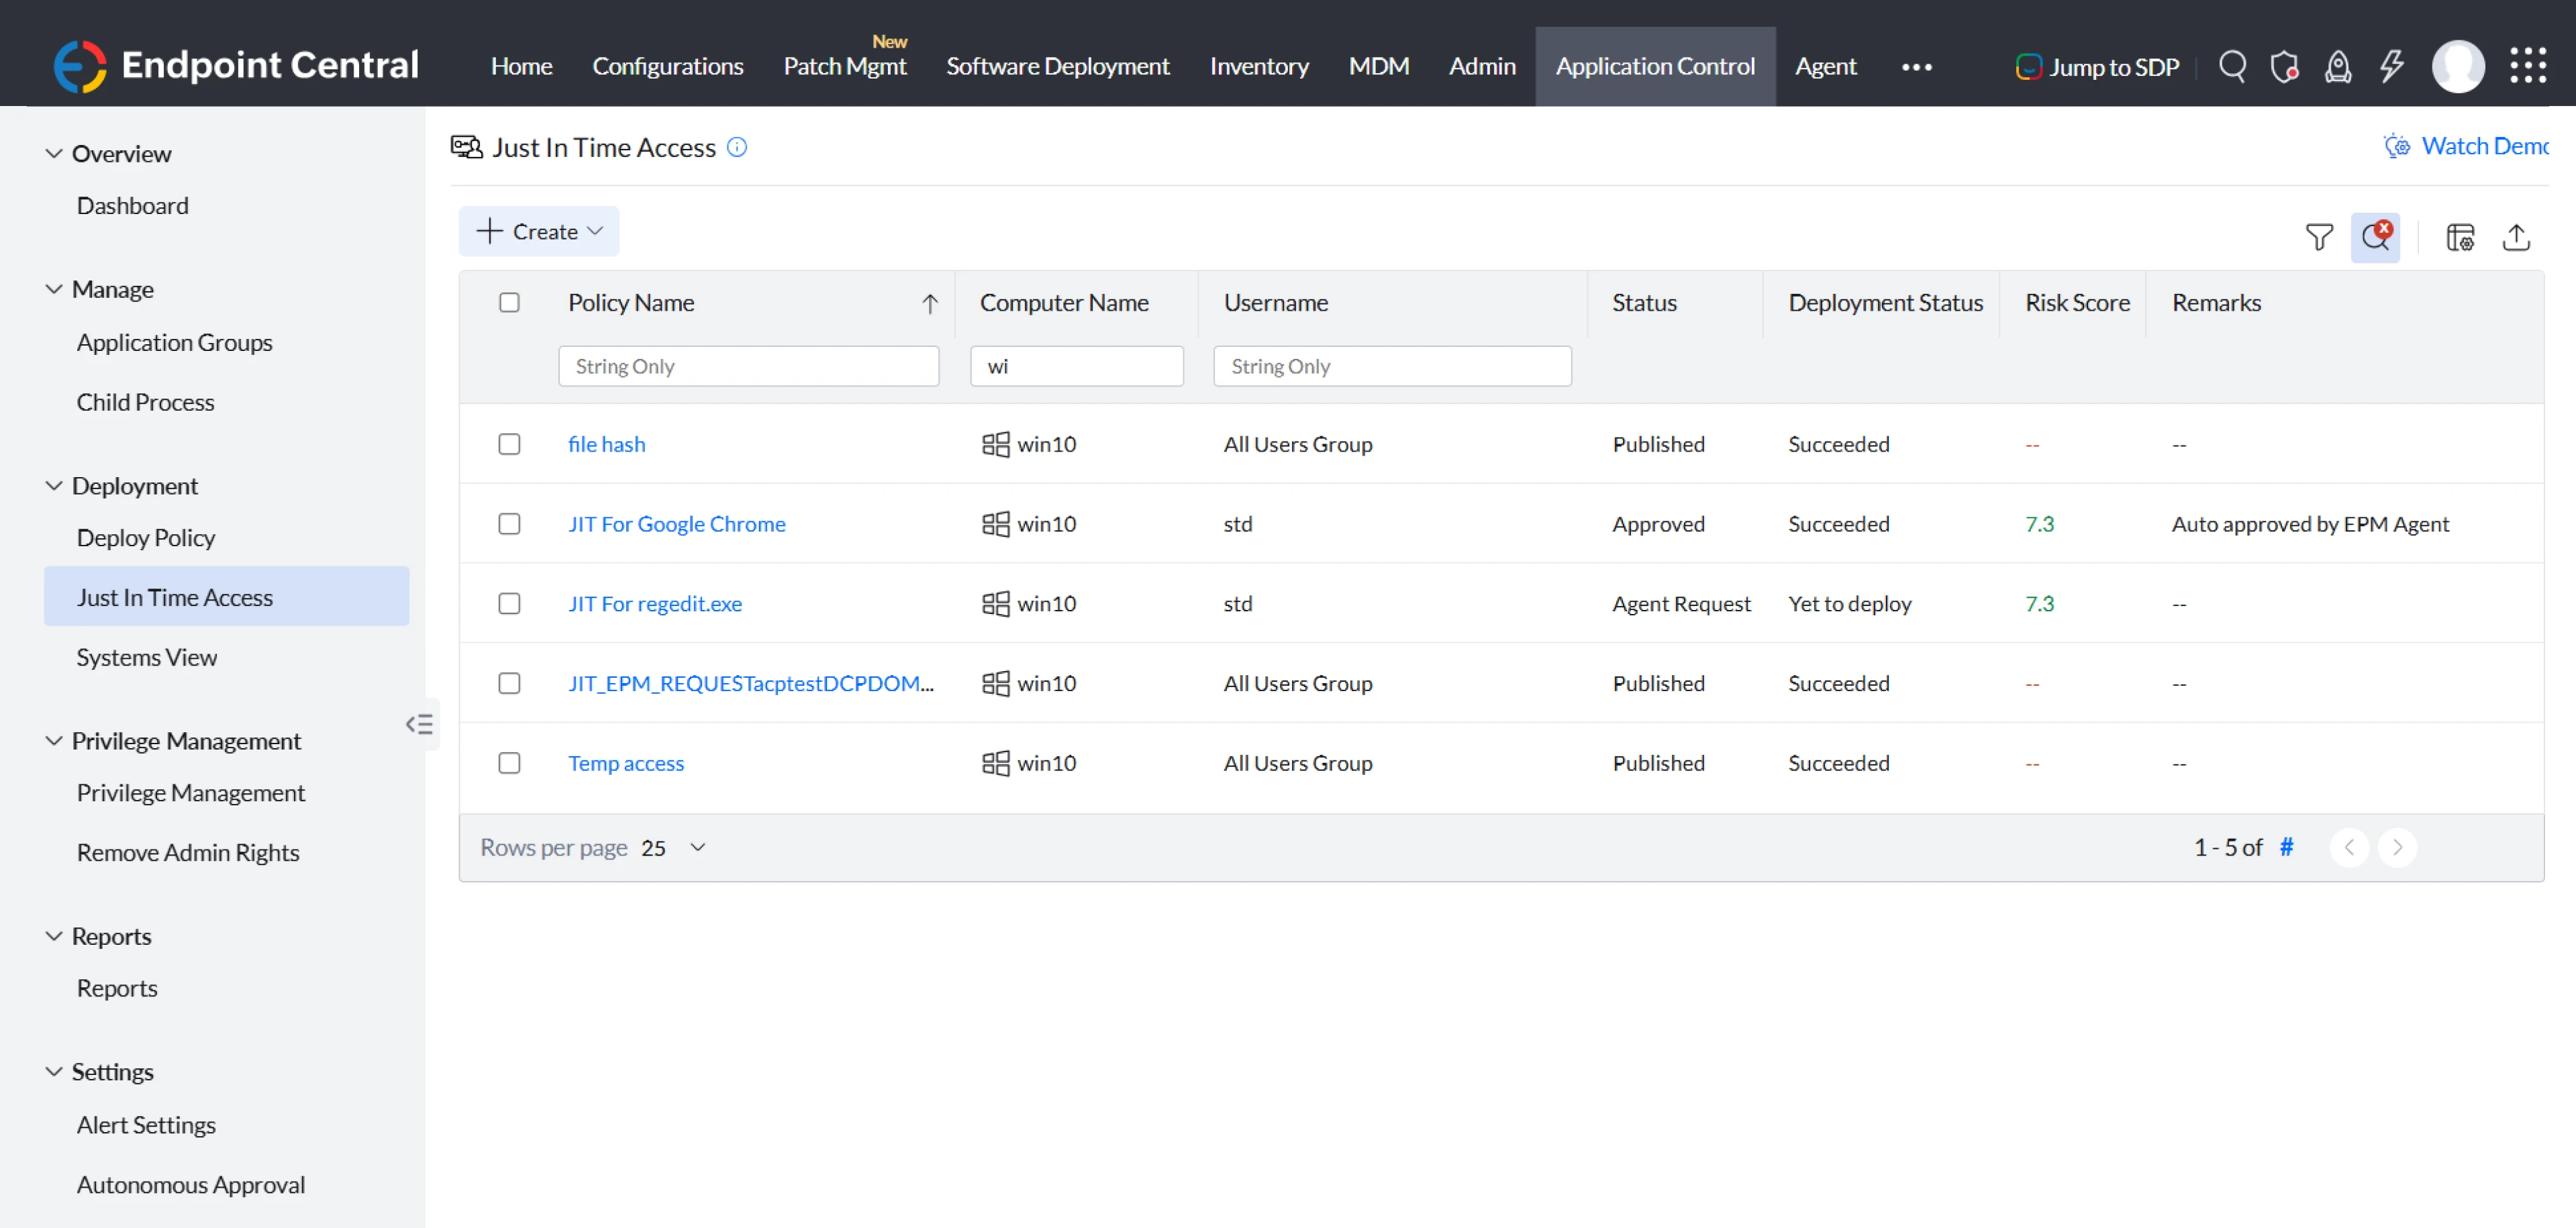
ManageEngine Application Control Plus
ManageEngine Application Control Plus, uygulama izin listesi ve engel listesini tek bir konsolda uç nokta ayrıcalık yönetimiyle birleştirir ve yapılandırılmış kontrol kurallarına göre otomatik izin listesi oluşturur.
Bir “Flexibility Regulator” ayarı, izin listesinin ne kadar katı uygulanacağını kontrol eder. Denetim modu, herhangi bir ilke engellemeye başlamadan önce uygulama davranışını kaydeder.7
Artılar:
- ücretsiz sürüm, süre sınırlaması olmaksızın 25 cihaza kadar tam işlevseldir.
Eksiler:
- Resmi belgeler, 11 ile 14 arası sürümler için Apple Silicon cihazları dahil olmak üzere macOS desteğini kapsar ancak Linux desteğini belgelememektedir.
Admin By Request
Admin By Request, ayrıcalık taleplerini tam zamanında yükseltme ve eksiksiz denetim izleriyle yakalayan bir SaaS ayrıcalıklı erişim yönetimi ürünüdür.8
Uç nokta ajanı 3MB altındadır. Bir cihazın portala bağlantısı olmadığında talepler PIN koduyla çevrimdışı olarak onaylanabilir. Break Glass, LAPS alternatifi olarak süre sınırlı acil durum yerel yönetici hesapları oluşturur. Yükseltme veya indirme onayından geçen her dosya, OPSWAT MetaDefender aracılığıyla 37 veya daha fazla kötü amaçlı yazılım önleme motoru tarafından taranır.9
Artılar:
- Ücretsiz plan; süre sınırı olmaksızın ve tek bir özellik kısıtlamasıyla 25 iş istasyonu koltuğunu ve 10 Windows Server koltuğunu kapsar.
- SCCM, Microsoft Intune ve Jamf ile mevcut araçların yanında dağıtım için yerel uyumluluk.
Eksiler:
- Mobil uygulama onayları ve denetim günlüğü görüntülemeyi destekler, ancak tam yönetim ve yapılandırma masaüstü portalını gerektirir.
Uygulama kapsamlı model, yükseltmenin aynı ilke nesnesi tarafından yönetilmesini isteyen ve izin listesi kullanan ekipler için uygundur.
ThreatLocker Elevation Control
ThreatLocker Elevation Control, belirli kullanıcılar için belirlenmiş uygulamalara kalıcı yerel yönetici ayrıcalıkları vermeden yerel yönetici hakları tanır.10
Haklar oturuma değil uygulamaya bağlıdır; böylece kullanıcı bu süreç dışında asla yönetici yetkisi taşımaz. Zamana dayalı ilkeler, bir kurulum penceresi kapandığında hakları geri alır. Ringfencing, yükseltilmiş bir uygulamanın diğer programlara erişmesini engeller. Yüksek riskli uygulama ilkeleri özellikle PowerShell, Command Prompt ve betik motorlarını hedefler.
Artılar:
- Mevcut uygulamaları öğrenerek otomatik başlangıç onay listesi oluşturma.
Eksiler:
- Elevation Control, Windows ve macOS uç noktalarında yerel yöneticileri yönetir; Linux kapsanmaz.11
ThreatLocker Elevation Control, uygulama kapsamasına ve sıfır kalıcı ayrıcalık mimarilerine öncelik veren güvenlik odaklı kuruluşlara hizmet eder.
ARCON Endpoint Privilege Management
ARCON Endpoint Privilege Management, Windows, macOS, Linux ve Unix uç noktalarında Zero Trust ve en az ayrıcalık ilkeleri altında tam zamanında ayrıcalıklı erişimi uygular.12
Dosya bütünlüğü izleme; değişiklik algılama, geri alma ve geçmiş izleme ile birlikte ayrı satılmak yerine pakete dahildir. Makine öğrenimi analitiği, ayrıcalıklı davranışı bir taban çizgisine göre profiller.
Artılar:
- Şirket içi, SaaS ve IaaS modelleri arasında esnek dağıtım.
Eksiler:
- Ürün değeri büyük ölçüde yalnızca EPM yerine daha geniş ARCON PAM paketinin benimsenmesine bağlıdır.
Unix kapsamı bu kategoride nadirdir ve iş istasyonu odaklı bir rakip yerine ARCON'u kısa listeye almanın en açık nedenidir.
Netwrix Endpoint Privilege Manager
Netwrix Endpoint Privilege Manager (eski adıyla Least Privilege Manager), kalıcı yerel yönetici haklarını kaldırır ve onaylanmış uygulamaları, yükleyicileri, betikleri ve süreçleri izin listesine alır.
Tek bir ilke motoru; etki alanına katılmış, etki alanı dışı, MDM'ye kayıtlı ve sanal cihazları kapsar. Dağıtım; Grup İlkesi, Intune, SCCM veya Endpoint Policy Manager bulut hizmeti üzerinden çalışır, böylece mevcut kanallar yeniden kullanılabilir.13
Artılar:
- Hem şirket içi hem de bulut dağıtım seçenekleri ve ayrıca birden çok üçüncü taraf dağıtım kanalı.
Eksiler:
- Kapsam Windows ve macOS ile sınırlıdır; yerel Linux uç nokta desteği yoktur.
One Identity Safeguard Privilege Manager for Windows
One Identity Safeguard Privilege Manager for Windows, son kullanıcıların yöneticiyle iletişime geçmeden onaylanmış görevler için kendi yönetici haklarını yükseltmelerini sağlar.14
İlkeler, ayrı bir yönetim sunucusu olmadan Grup İlkesi Nesneleri olarak dağıtılır. Validation Logic Targeting Technology, bir kuralın hangi makinelere ve kullanıcılara uygulanacağını daraltır. Önceden paketlenmiş ve topluluk katkılı bir kural kitaplığı yaygın yükseltme durumlarını kapsar.
Artılar:
- Topluluk yükseltme kuralları kitaplığı, başlangıçtaki ilke yazma çabasını azaltır.
Eksiler:
- Yalnızca Windows kapsamı; macOS veya Linux desteği belgelenmemiştir.
Ivanti Application Control
Ivanti Application Control (eski adıyla AppSense), yürütmeyi bağlam duyarlı kendi kendine yükseltme ile onaylanmış yazılımlarla sınırlayarak en az ayrıcalıklı erişimi uygular.
Trusted Ownership denetimi, neyin çalışacağına karar vermek için NTFS dosya sahipliğini kullanır; böylece standart bir kullanıcı tarafından yazılan dosyalar bir karma veya yol listesi tutulmadan engellenir. Raporlama, özel bir EPM konsolu yerine Ivanti UWM Management Center veya Ivanti Xtraction üzerinden çalışır.
Artılar:
- Otomatik yükseltme talepleri ve onayları, entegre yardım masası sistemleri üzerinden yönlendirilir.
Eksiler:
- Windows odaklı kapsam; Application Control için macOS desteği belgelenmemiştir.
Application Control, User Workspace Manager paketi içinde lisanslanır; bu nedenle ilk EPM satın alımı olarak nadiren mantıklıdır.
Uç nokta ayrıcalık yönetimi trendleri
2026'da uç nokta ayrıcalık yönetimi ortamını iki eğilim yeniden şekillendirdi: satıcı konsolidasyonu ve platforma yerel entegrasyon.
Kimlik ve ayrıcalık satıcıları arasında pazar konsolidasyonu
Palo Alto Networks, CyberArk'ı satın alma işlemini 11 Şubat'ta tamamladı.2 12 Mayıs 2026'da Palo Alto Networks; ayrıcalıklı erişim yönetimi, kimlik yönetişimi ve yönetimi, makine kimliği güvenliği ve ajanik kimlik güvenliğini birleştiren yeni nesil kimlik güvenliği platformu Idira'yı tanıttı.
Bu satın alma; uç nokta ayrıcalık yönetiminin giderek birleşik kimlik güvenliği platformlarına entegre edildiği ve bağımsız ayrıcalık yönetimi ürünlerinin rolünü azalttığı daha geniş bir pazar değişimine işaret ediyor.
Cihaz yönetimi platformlarına yerel olarak yerleştirilmiş EPM
1 Temmuz 2026'da Microsoft, Endpoint Privilege Management, Enterprise Application Management ve Cloud PKI'yi kullanıcı başına aylık 57$'dan 60$'a liste fiyat artışıyla birlikte ek ücret olmadan Microsoft 365 E5'e taşıdı.15 Microsoft 365 E3; Intune Plan 2, Remote Help ve Advanced Analytics'i kapsayan daha dar bir set aldı ve EPM'yi E5 ve E7'ye özel bıraktı.
Bu değişiklik, Windows merkezli kuruluşlar için ajan yayılımını azaltır; ancak EPM kapsamını Intune'a kayıtlı Windows uç noktalarıyla sınırlar ve ön koşul olarak Intune altyapısını gerektirir.
Ek okumalar
 Tercih edilen kaynak olarak ekle
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{En İyi 12 Uç Nokta Ayrıcalık Yönetimi (EPM) Yazılımı}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-privilege-management}},
  note   = {AIMultiple. Erişim tarihi: 1 Eylül 2026}
}24 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Referans Linkleri


Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.