


E-posta Güvenliği Çözümleri: Acronis Email Security & Sophos

E-posta, siber saldırılar için en yaygın giriş noktalarından biridir ve yerleşik korumalar hedefli tehditleri ele almak için artık yeterli değildir. Üç bulut e-posta güvenliği platformunu (Acronis Email Security, Sophos Email Security ve Barracuda Email Protection) 100 testle ve 11 tehdit kategorisinde test ettik.
Bulut e-posta güvenliği çözümleri benchmark sonuçları
Bu araçları nasıl test ettiğimizi ve sonuçları nasıl ölçtüğümüzü öğrenmek için e-posta güvenliği çözümleri benchmark metodolojisini okuyun.
E-posta güvenliği çözümlerinin karar kategorilerine göre karşılaştırması
Acronis Email Security
- Acronis, en yüksek genel tespit puanına sahiptir (122/200) ve GenAI oltalama karşısında %100 ile en güçlü performansı gösterir. Sahte yönetim kurulu ön okumaları, Microsoft 365 yeniden onay akışları ve hayali yasal NDA'lar dahil olmak üzere on cilalı iş bahanesinin tümü engellendi.
- Bu, benchmark içindeki en zor kategoriydi ve ortalama zorluk 8.2/10 idi. On testin tamamının yakalanması, Acronis'in bu benchmark'ta yalnızca belirgin dil bilgisi veya biçimlendirme sinyallerine bağlı kalmak yerine anlamsal ve bağlamsal oltalama ipuçlarını iyi ele aldığını gösterir.
- Kategori F ve Kategori D de bu tabloyu destekler: Acronis, marka/alan adı taklidinde %89 ve URL oltalama konusunda %90 puan aldı; buna kimlik doğrulama sonuçları başlık enjeksiyon testinde BLOCK da dahildir. Toplu sonuçlar, taklit ve URL analizi vakalarının güçlü bir şekilde ele alındığını göstermektedir.
- Temiz yanlış pozitif kaydı operasyonel açıdan önemlidir. Sekiz kontrol mesajının hiçbiri engellenmedi; bu da %66 tespit oranının, meşru e-posta kaybında dengeleyici bir maliyet getirmediği anlamına gelir.
- Olumsuzluklar daha düşük zorluk seviyelerinde yoğunlaşmaktadır. Temel spam (Kategori A, %44) diğer araçlardan daha düşüktür; ilaç spam'i, piyango dolandırıcılıkları ve 1 ila 2 zorluk seviyelerinde temel bir romantik dolandırıcılıkta ıskalamalar vardır. Bu fark, Acronis'in toplu, düşük çaba gerektiren trafik yerine karmaşık saldırılara öncelik verdiğini göstermektedir.
Sophos Email Security
- Sophos, en yüksek ikinci genel puana sahiptir (105.5/200). Kategori B'de (EICAR kötü amaçlı yazılım varyantları) %100 elde etti; her arşiv iç içe geçme varyantını, parola korumalı ZIP'i ve ofset toleransı testini yakaladı.
- Sophos'un en görünür zayıflıkları URL oltalama (Kategori D, %58) ve kaçınma teknikleridir (Kategori J, %22). URL oltalama açığı dikkate değerdir çünkü bağlantılar en yaygın oltalama dağıtım mekanizmaları arasındadır ve Kategori D, saldırganların bunları gizleme veya yönlendirme konusunda çeşitli gerçekçi yolları test etmektedir.
- Sophos'un %58 puanı, Acronis'in %90 puanıyla karşılaştırıldığında, URL analizi katmanının yönlendirmeler, gizleme ve gövde dışı URL yerleşimleri arasında daha az tutarlı olduğunu gösterir.
Barracuda Email Protection
- Barracuda'nın 60/200 tespit puanı diğer iki üründen daha düşüktür. Kategori I (GenAI oltalama) %0 tespit döndürdü ve Kategori A (Spam: %33) rakipler arasında en düşük puana sahiptir. Bu, Barracuda'nın bu yapılandırmada benchmark'ın spam, GenAI oltalama ve sosyal mühendislik senaryolarına karşı daha az etkili olduğunu göstermektedir.
- Kategori B (EICAR test dizgileri aracılığıyla bilinen kötü amaçlı yazılım tespiti, %89) ve Kategori C (gömülü JavaScript içeren PDF'ler, HTML smuggling ve LNK kısayolları gibi taşıyıcı dosya türleri, %70) diğer satıcılarla rekabet edebilir düzeydedir.
- Barracuda'nın Kategori J (kaçınma teknikleri, %44) sonuçları, üç satıcı arasında en iyisini gösterir. Bu, temel içerik inceleme motorunun sıfır genişlikli karakterler, kodlanmış konular ve homoglifler gibi özellikleri makul ölçüde ele alabildiğini gösterir.
- Zayıflıklar, modern tehdit koruması için en çok önem taşıyan kategorilerde daha belirgindir. QR kodlu oltalama (Kategori E, %13), marka taklidi (Kategori F, %11), BEC (Kategori G, %11) ve gasp (Kategori H, %22) karşılaştırmanın oldukça altındadır.
- On bir zor seviye testinin genelinde Barracuda birini engelledi ve kalan onunu ıskaladı.
En İyi 3 Bulut E-posta Güvenliği Çözümleri
Acronis Email Security ayrıntılı analizi
Sol menüdeki Acronis Cyber Protect Cloud arayüzünde Acronis Email Security öğesini seçtiğimizde aşağıdaki ekranı görürüz. Ardından Email Security konsoluna erişmek için ilerleriz.
Henüz herhangi bir kurulum tamamlamadığımız için panomuz menü öğelerini gösterir:
- Olaylar: Tespit edilen güvenlik olayları ve saldırı etkinliği.
- Olay Müdahalesi: Olayları araştırmak ve yanıtlamak için araçlar.
- Trafik: Taranan e-posta veya web trafiği desenlerine görünürlük.
- Periyodik Raporlar: Planlanmış güvenlik ve koruma raporları.
- Güvenlik Operasyonları: Operasyonel güvenlik kontrolleri ve izleme araçları.
- Tespit Kurulumu: Tespit kuralları, tarama ve koruma ayarları için yapılandırma.
Soldaki Ayarlar menüsünden Korunan E-posta Varlıkları'na gidiyoruz.
Henüz varlık olmadığından sistem bizi yapılandırma akışına yönlendirir. E-posta korumasını yapılandır'a tıklıyoruz. Sistem bizden sorunları bildirmek için bir eskalasyon e-posta adresi ister ve hangi e-posta hizmetini kullandığımızı sorar.
Bu test için MX aracılığıyla özel bir sağlayıcı ile ilerleyeceğiz. Bunu, Microsoft 365 veya Google Workspace içindeki yerleşik korumalardan etkilenmeden satıcıları doğrudan karşılaştırmak için yapıyoruz.
E-posta hizmetini seçiyoruz ve Inline bağlantı yöntemini seçiyoruz. Bu, Acronis'in kötü amaçlı e-postaları teslim edilmeden önce tarayıp engellediği anlamına gelir.
Ayrıca, Acronis'in hesap ele geçirme, güvenlik veya bağlantı sorunları için kullanabileceği bir eskalasyon kişisi ekliyoruz. Sonraki adım, katılım, faturalandırma için doğru kullanıcı sayımı ve yanlışlıkla teslim edilen kötü amaçlı e-postaların kaldırılması gibi düzeltme eylemlerini destekleyen Google Workspace uygulamasını etkinleştirmektir.
Bağlı alan adını, aimultiple.com, ekliyoruz ve sistem MX kayıtlarını otomatik olarak alır.
Ayrıca lisans hesaplama yöntemini “Bildirilen koltuklara göre” olarak ayarlıyoruz ve 100 koltuk giriyoruz. Bu ayarlardan sonra MX yapılandırmasına devam etmek için İleri ile ilerliyoruz.
Sistem, alan adı sahipliğini doğrulamak için bir TXT kaydı eklememizi ister. Kaydı ekliyoruz ve doğrulama için bekliyoruz.
Ayrıca yapılandırılmış SMTP hedef sunucularını yönetebilir, TLS'in etkin olduğunu doğrulayabilir ve TXT kaydının doğru yayınlandığını doğrulamak için Doğrula eylemini kullanabiliriz. Bu sayfa aynı zamanda sunucu ve TLS ayarlarını düzenlememize veya gerekirse alan adını silmemize olanak tanır.
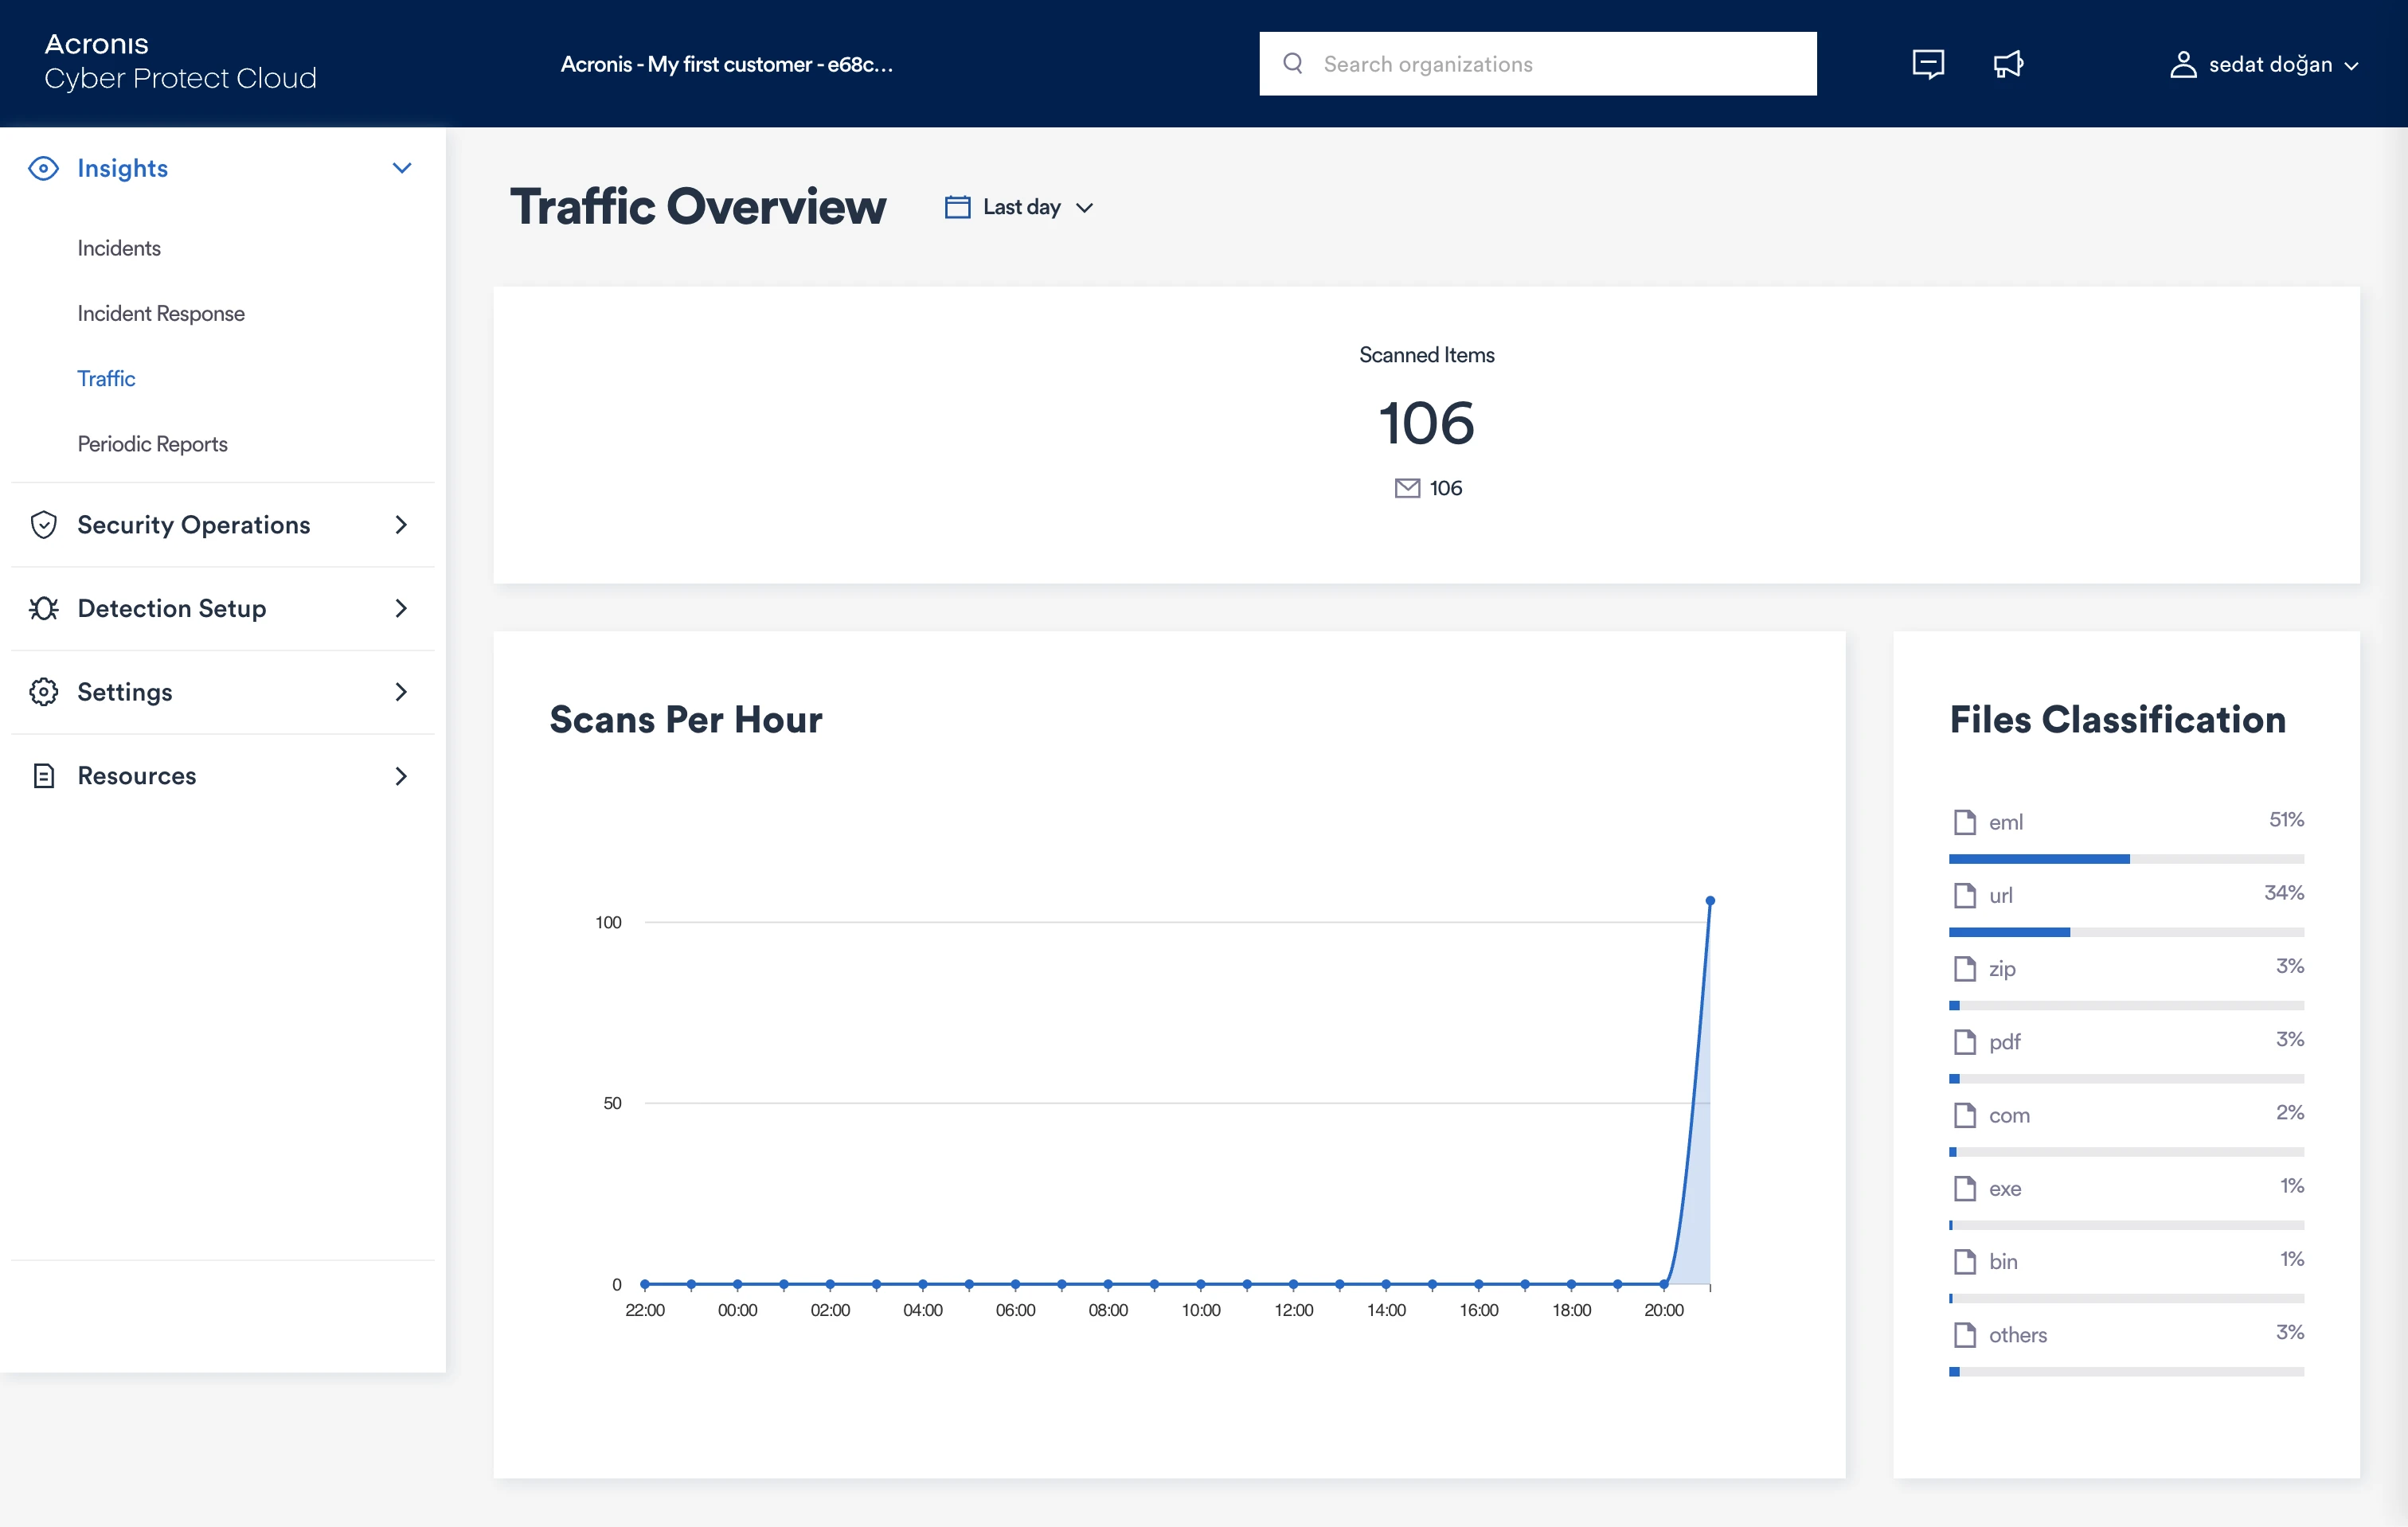
Kötü amaçlı veya spam olarak değerlendirilebilecek toplam 100 e-posta gönderdik. Pano artık kaç e-postanın tarandığı, kaçının spam olarak sınıflandırıldığı, kaçının kötü amaçlı olarak sınıflandırıldığı ve saldırı türüne göre kaç e-posta alındığı gibi istatistikleri gösterir. Ayrıca hangi e-posta adreslerine en sık saldırıldığını gösteren bir istatistik bulunur.
Tarama menüsünde, tüm gelen e-postalar için tarama istatistiklerini görebiliriz. Dosya türüne göre dağılım da yararlı bir ayrıntıdır. Ayrıca uygulama genelinde, sayfanın üst kısmındaki Son Gün'e tıklayarak tarih aralığını ayarlayabiliriz.
Tarama bölümündeki filtreleme oldukça ayrıntılıdır. İşte seçeneklerden bazıları:
- Gönderen adresi/alan adı/IP: Kötü amaçlı veya sahte gönderenleri belirlemek için birincil göstergeler.
- Taklit edilen görünen ad: Görünen adın meşru göründüğü ancak gerçek adresin öyle olmadığı en yaygın oltalama tekniklerinden birini doğrudan hedefler.
- Yanıtla adresi: Bir diğer önemli oltalama uyarı işareti. Yanıtla adresi gönderen adresinden farklı olduğunda, genellikle yanıtları saldırgan kontrolündeki bir gelen kutusuna yönlendirme girişimine işaret eder.
- Eylem (karantinaya alındı/teslim edildi): Bir tehdidin yakalanıp yakalanmadığını veya alıcıya ulaşıp ulaşmadığını anlamak için gereklidir.
- Konu: Birden fazla hedefte aynı veya neredeyse aynı konu satırlarını kullanan oltalama kampanyalarını belirlemek için.
- Alıcı adresi: Bir saldırının kapsamını belirlemek için kritiktir. Kaç kullanıcının hedeflendiğini ve aralarında yüksek değerli kişilerin (yöneticiler, finans) olup olmadığını gösterir.
- Yük (ekler/URL'ler): Aramayı en yaygın kötü amaçlı yazılım dağıtım mekanizmalarını taşıyan e-postalara daraltır.
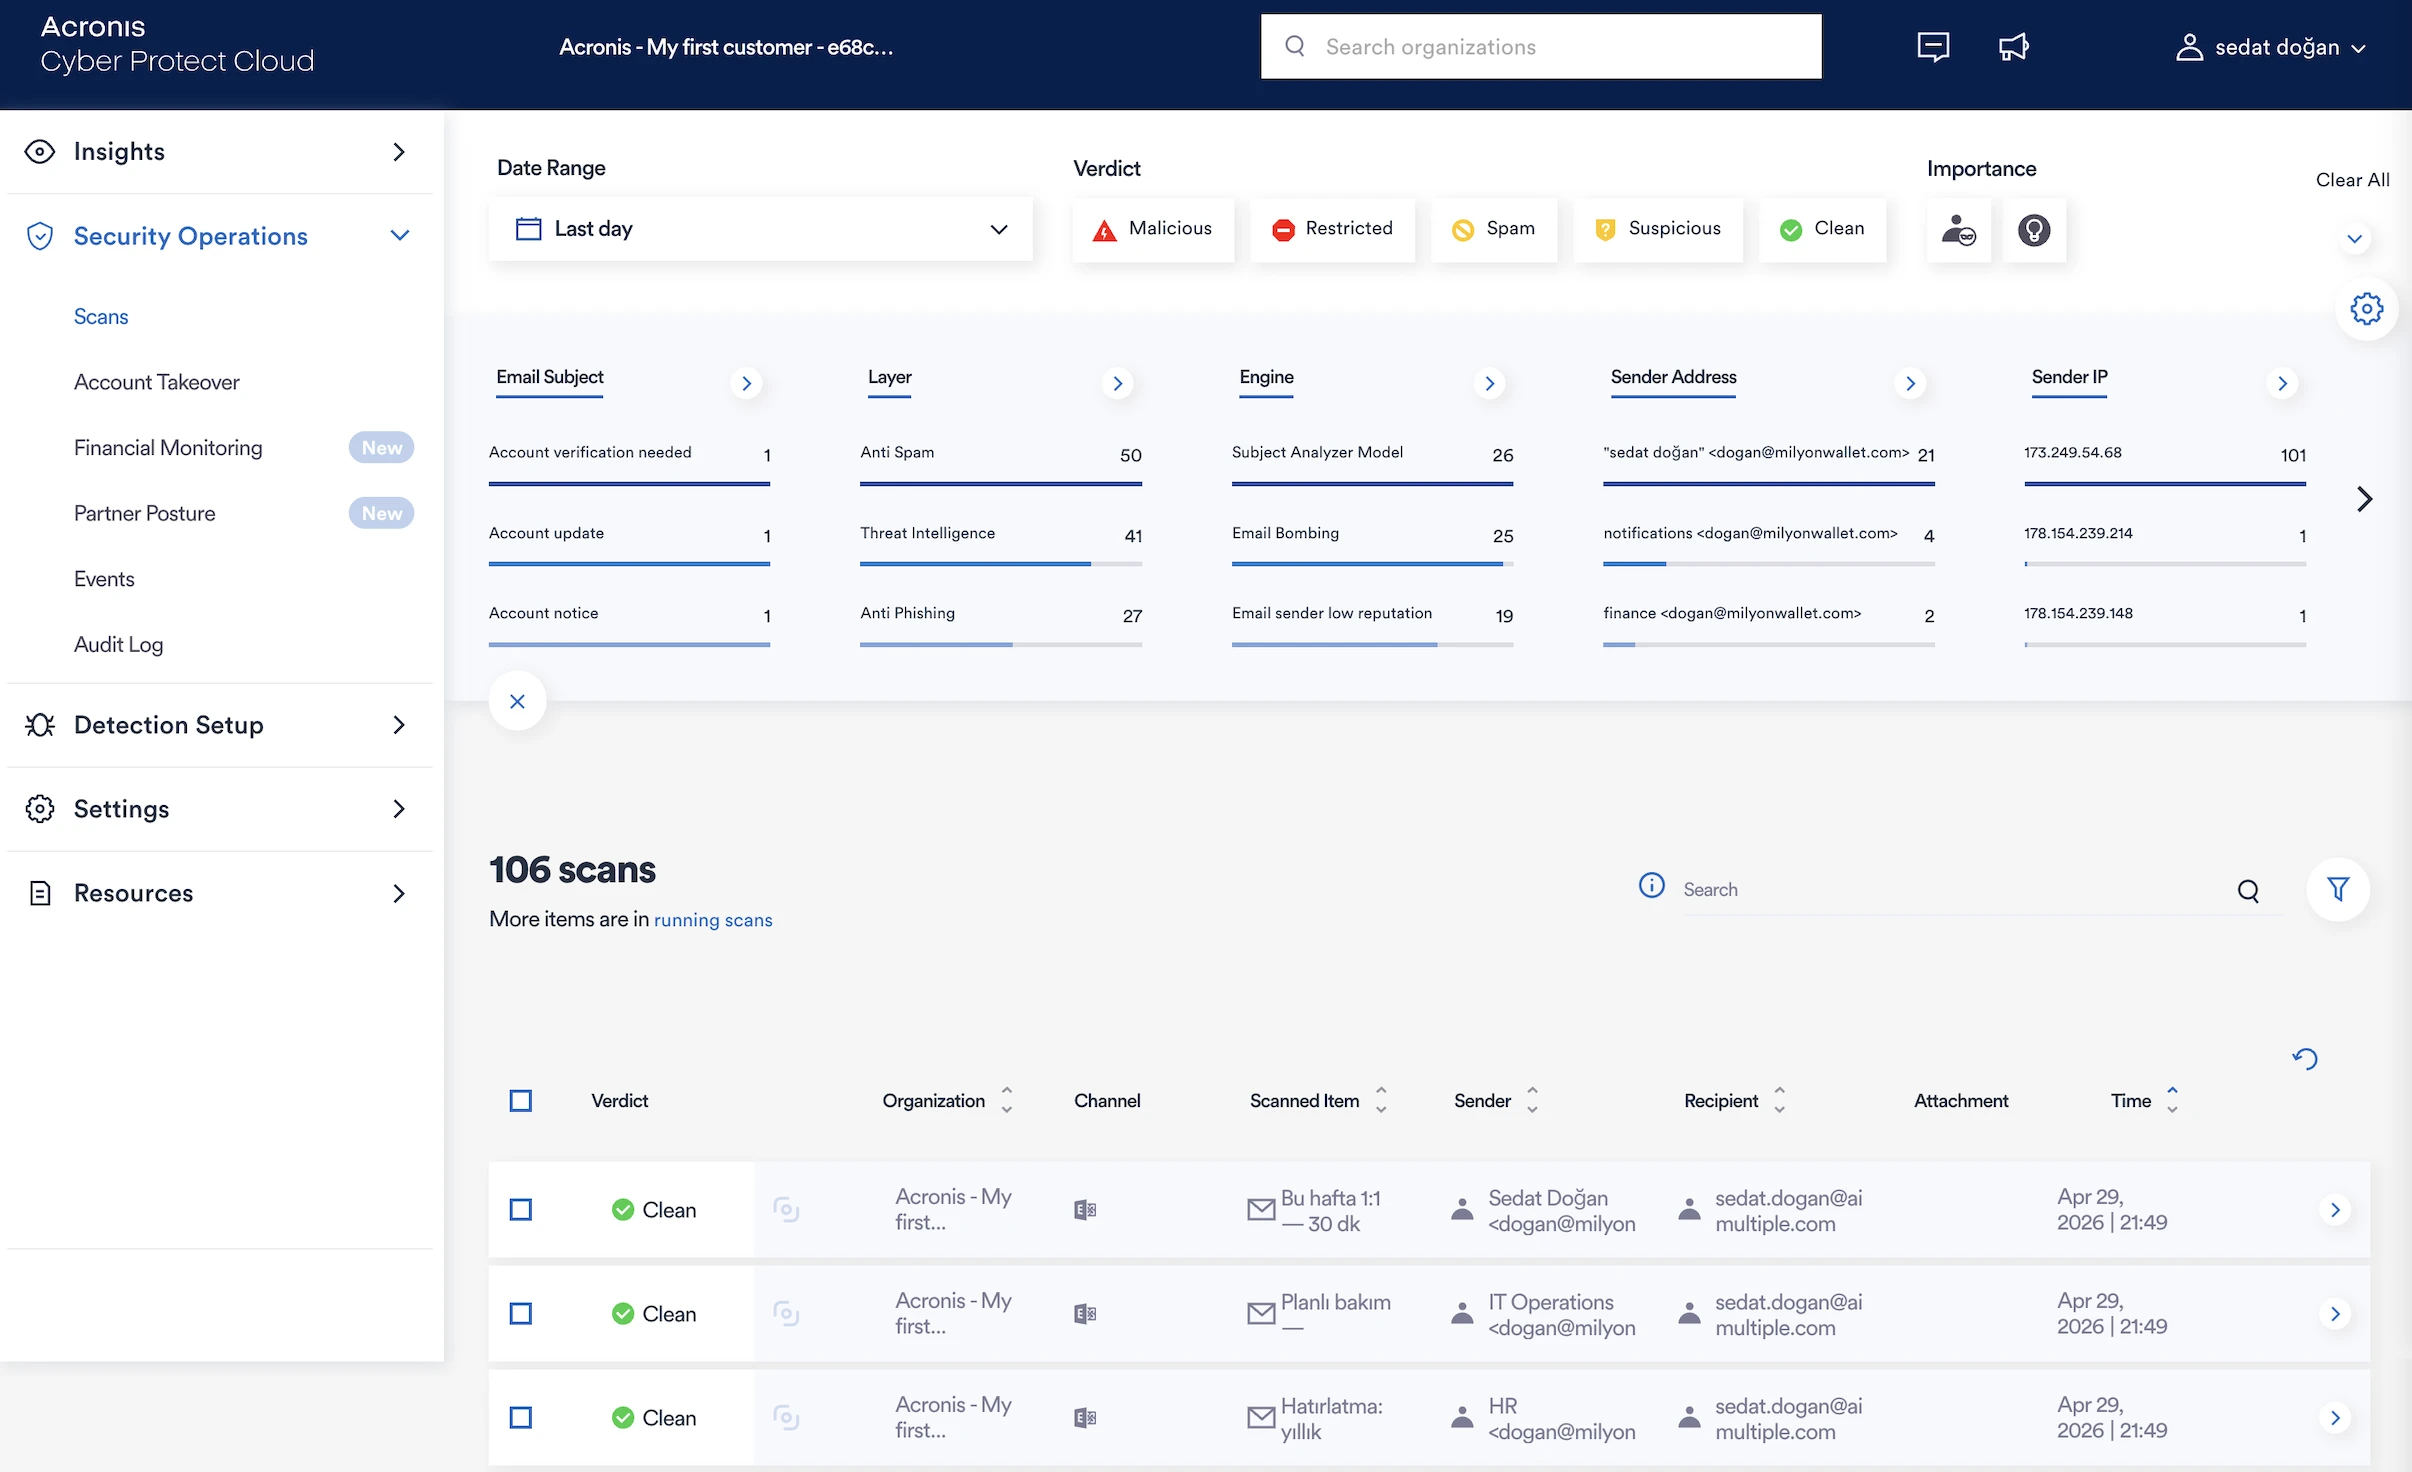
Sol menüden Güvenlik Operasyonları'na gittiğimizde Tarama bölümüne ulaşırız. Bu ekrandan taramalarla ilgili ayrıntılara erişebiliriz. Tüm taramalar burada listelenir ve ayrıca temiz, spam ve kötü amaçlı gibi sonuç kategorizasyonlarını da görebiliriz.
Bir e-postanın ayrıntılarını açtığımızda, sistemin onu nasıl değerlendirdiğini ve mevcut durumunu görebiliriz. Ayrıca durumunu şu şekilde değiştirebiliriz:
- Kararı Onayla (İşle): Mevcut kararı kabul et ve e-postayı buna göre işle.
- E-postayı kısıtlı olarak işaretle: E-postayı kısıtlı veya politika ihlali olarak sınıflandır.
- E-postayı Spam olarak işaretle: E-postayı istenmeyen veya talep edilmemiş olarak sınıflandır.
- E-postayı Şüpheli olarak işaretle: E-postayı potansiyel olarak riskli ve dikkat gerektiren olarak işaretle.
- E-postayı Temiz (YP) olarak işaretle: E-postayı güvenli olarak işaretle ve bunun bir yanlış pozitif olduğunu belirt.
Aşağıdaki görünüm kompakt görünümdür. Sağ üst köşedeki Ayrıntılı sekmesine tıkladığımızda birçok ek ayrıntı görebiliriz.
Kompakt görünümde, Acronis tarafından karantinaya alınan kötü amaçlı bir oltalama e-postasının tarama ayrıntılarını görebiliriz. E-postanın neden kötü amaçlı olarak kabul edildiğini açıklayan ve şüpheli gönderen alan adı, e-posta bombalama davranışı ve riskli bir URL gibi göstergeleri gösteren yapay zeka tarafından oluşturulmuş bir genel bakış içerir. Ayrıntılar bölümünde kanalı, gerçekleştirilen eylemi, tarama zamanını, işleme süresini, kuruluşu ve IR durumunu doğrulayabiliriz.
E-posta Denetçisi'nde konu, gönderen, alıcı, zaman, dönüş yolu ve kaynak IP dahil olmak üzere mesaj meta verilerini inceleyebiliriz. E-posta gövdesi de görüntülenir, böylece sosyal mühendislik girişimini doğrudan değerlendirebiliriz.
Olay değerlendirme kriterleri açık ve şeffaftır. Bir olay için ayrıca Soruşturma talep et düğmesine tıklayabilir, “Bu e-postanın temiz olduğunu düşünüyorum” seçeneğini seçebilir ve inceleme için Acronis ekibine gönderebiliriz. Aynı e-postayla ilgili önceki taramaları görüntüleyebiliriz.
Ekran Görüntüleri düğmesiyle e-postanın işlenmiş sürümünü görebiliriz; bu yararlı bir özelliktir. Özellikle sistem, e-postayı tarayıcıda HTML olarak işlemez, böylece e-postadaki tespit edilmemiş hiçbir güvenlik açığı inceleme sırasında bir ihlali tetikleyemez.
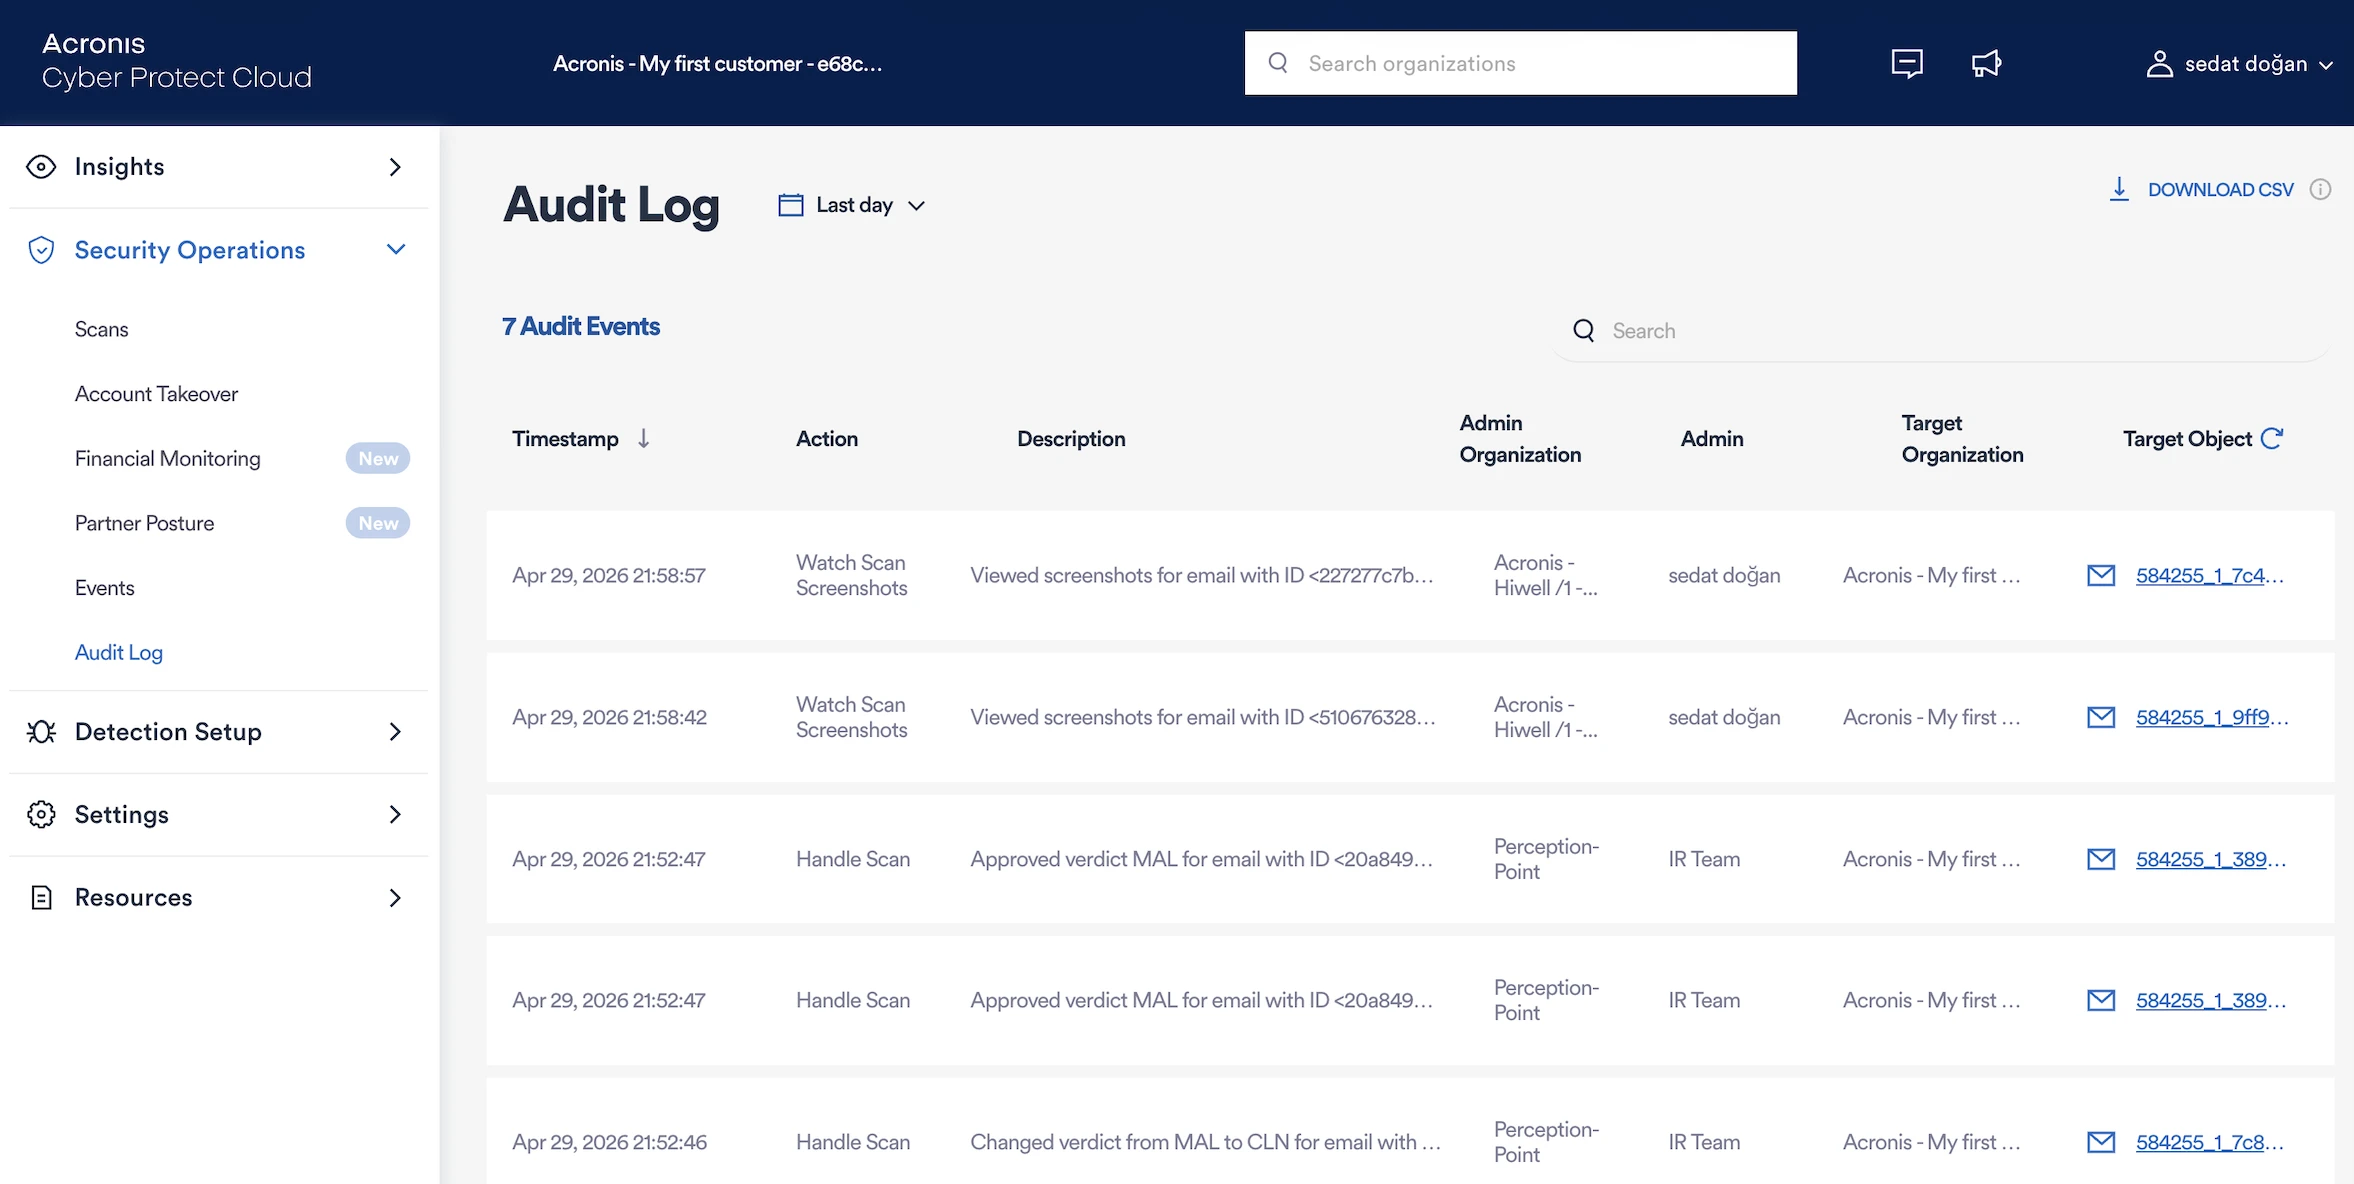
Bu testte gözlemlenen kullanıcı eylemleri sol menüdeki Denetim günlüğünde mevcuttu. Bu kayıtlardan bazıları şunlardır:
- Tarama ekran görüntülerini izle
- Taramayı işle
- UI Eylemi
Her günlük; zaman damgası, eylem, açıklama, yönetici veya ekip, hedef kuruluş ve ilgili e-posta veya hedef nesneyi kaydeder.
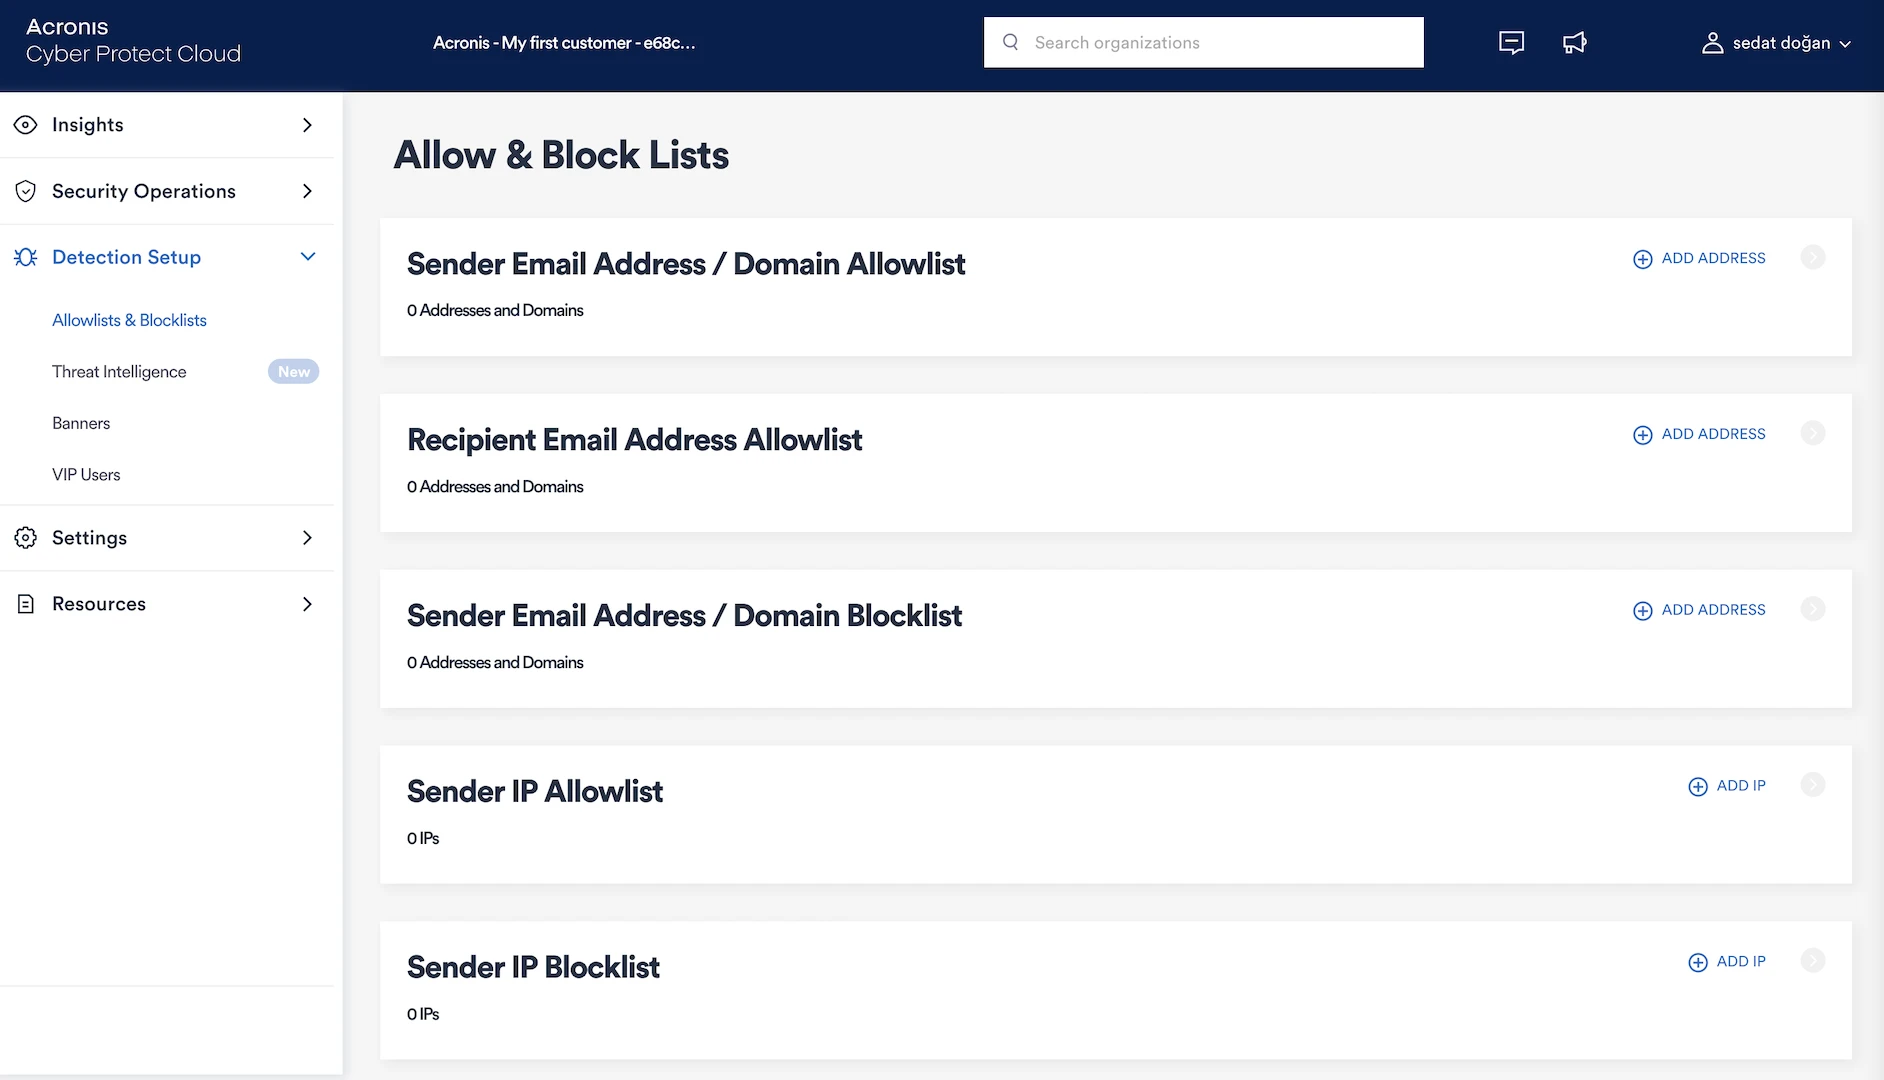
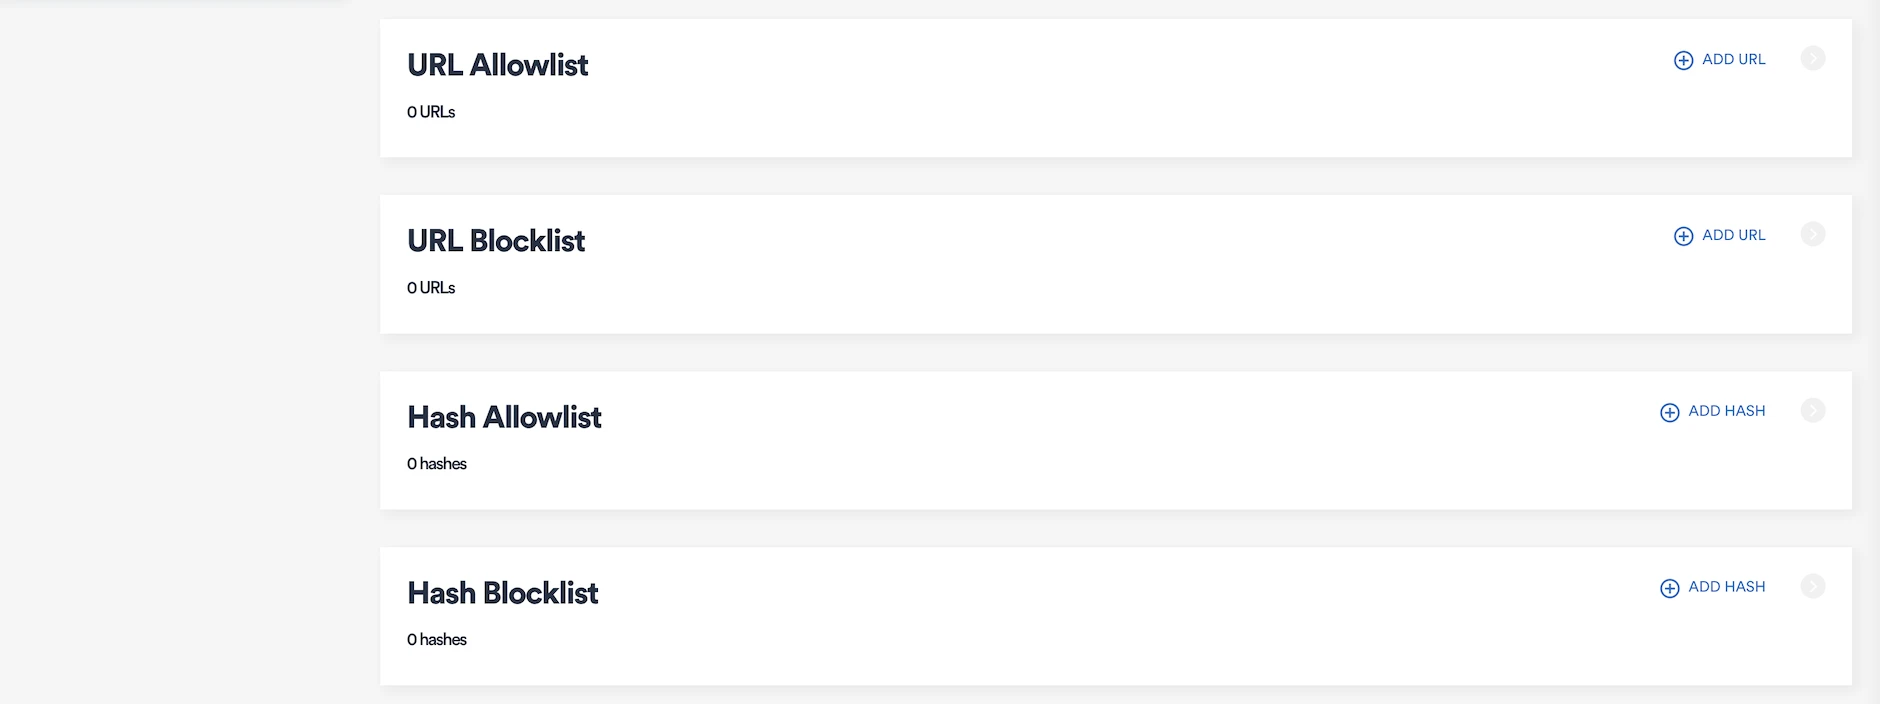
Sol menüdeki Tespit Kurulumu bölümünde izin listelerini ve engel listelerini ayrıntılı olarak yönetebiliriz; bu son derece yararlı bir özelliktir:
- Gönderen e-posta adresi/alan adı izin listesi: Bu listedeki adreslerden veya alan adlarından gelen e-postalar her zaman güvenilir kabul edilir ve spam/tehdit filtrelerini atlar. Bu, aksi takdirde yanlış pozitifleri tetikleyebilecek bilinen iş ortaklarını veya iç sistemleri beyaz listeye almak için yararlı olabilir.
- Alıcı e-posta adresi izin listesi: Tüm gelen postaları filtreleme olmadan alması gereken iç alıcı adreslerini belirtir. Bu, belirli kullanıcıların (ör. tümünü yakalayan bir gelen kutusu) bilinmeyen gönderenlerden bile her zaman e-posta almasını sağlar.
- Gönderen e-posta adresi/alan adı engel listesi: Bu listedeki adreslerden veya alan adlarından gelen e-postalar otomatik olarak reddedilir veya karantinaya alınır. Bilinen spam kaynaklarını, kötü amaçlı alan adlarını veya istenmeyen toplu gönderenleri kalıcı olarak engellemek için kullanılabilir.
- Gönderen IP izin listesi: Bu listedeki IP'lere sahip posta sunucuları güvenilir kabul edilir ve e-postaları IP tabanlı itibar kontrollerini atlar. Güvenilen üçüncü taraf posta hizmetleri veya şirket içi posta aktarıcıları için kullanılabilir.
- Gönderen IP engel listesi: Bu IP'lerden gelen bağlantılar, gönderen adresine bakılmaksızın engellenir. Bu, bilinen kötü amaçlı posta sunucularına veya ele geçirilmiş altyapıya karşı etkili olabilir.
- URL izin listesi: E-posta gövdelerinde bu URL'lerle veya alan adlarıyla eşleşen bağlantılar güvenli kabul edilir ve işaretlenmez.
- URL engel listesi: Bu URL'leri içeren e-postalar işaretlenir, engellenir veya karantinaya alınır.
- Karma izin listesi: Bu kriptografik karmalarla eşleşen dosya ekleri güvenli kabul edilir ve tarama uyarısı olmadan geçer.
- Karma engel listesi: Karması bu listedeki bir girdiyle eşleşen ekler hemen engellenir. Bu, bilinen kötü amaçlı dosyaların yeniden adlandırılsa veya gizlense bile hassas, imza tabanlı olarak engellenmesini sağlar.
Bahsedilmeye değer olan ancak özel olarak test etmediğimiz özelliklerden bazıları şunlardır:
Tespit kurulumu altında:
- Tehdit istihbaratı: Harici tehdit istihbaratı kaynaklarından göstergeleri çeker. Bu özellik, yaygın ticari kötü amaçlı yazılımları, kötü amaçlı URL'leri ve aktif saldırı kampanyalarını yakalamaya yardımcı olur.
- Bannerlar: Politikalara ve kurallara göre gelen e-postalara özelleştirilebilir bannerlar ekler.
- VIP Kullanıcılar: Yöneticilerin yüksek değerli kullanıcıların (yöneticiler, finans personeli vb.) listesini tutmasına olanak tanır.
Güvenlik operasyonları altında:
Hesap Ele Geçirme (ATO): Ele geçirilmiş Microsoft 365 posta kutularının sinyallerini tespit eder.
Motor, şüpheli posta kutusu kurallarını (e-postaları iletme, yeniden yönlendirme, taşıma veya silme), imkansız seyahat oturumlarını ve alışılmadık konumlardan veya cihazlardan oturum açmaları işaretler. Bu sinyallerden birini tespit ettiğinde konsolda bir vaka açar ve olay müdahale ekibi birlikte araştırmak için yöneticiye ulaşır.
Sophos Email Security ayrıntılı analizi
Sophos'a başlamak için bir deneme bağlantısı oluşturuyoruz ve aşağıdaki ekrana yönlendiriliyoruz. Barracuda'ya benzer şekilde Sophos bizden bir bölge seçmemizi ister.
Sistem daha sonra hangi ürünü yüklemek istediğimizi sorar. Email Security'yi seçiyoruz. Kurulabilecek diğer ürünler arasında Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix ve Switches bulunur.
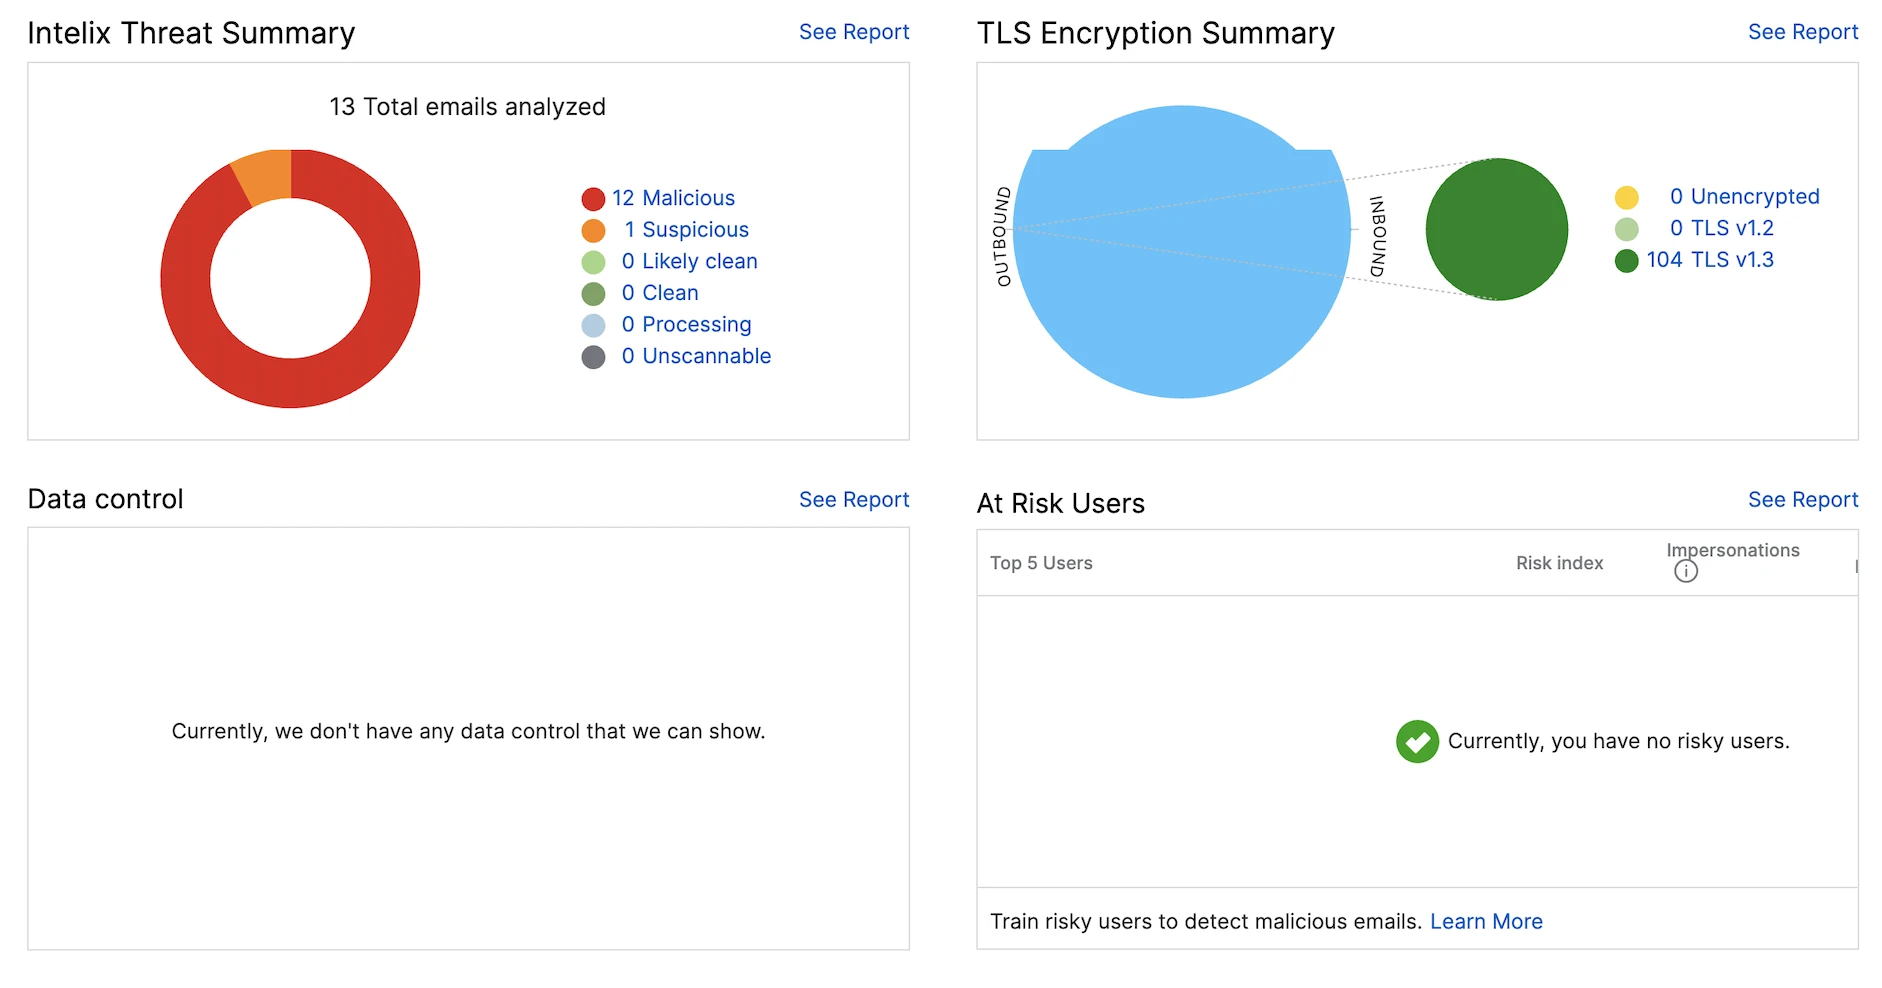
100 e-posta göndereceğiz ve aşağıdaki görüntü panoyu göstermektedir. Taranan gelen e-postaların toplam sayısı, potansiyel tehditler ve tespit edilen tehdit türleri gibi istatistikleri içerir. Giden e-postalar için de istatistikler vardır, ancak bu benchmark'ta giden e-posta güvenliğini test etmiyoruz.
Ayrıca e-posta etkinlik eğilimleri, tehdit özetleri ve güvenlik durumu göstergeleri gibi diğer pano öğelerini de görebiliriz.
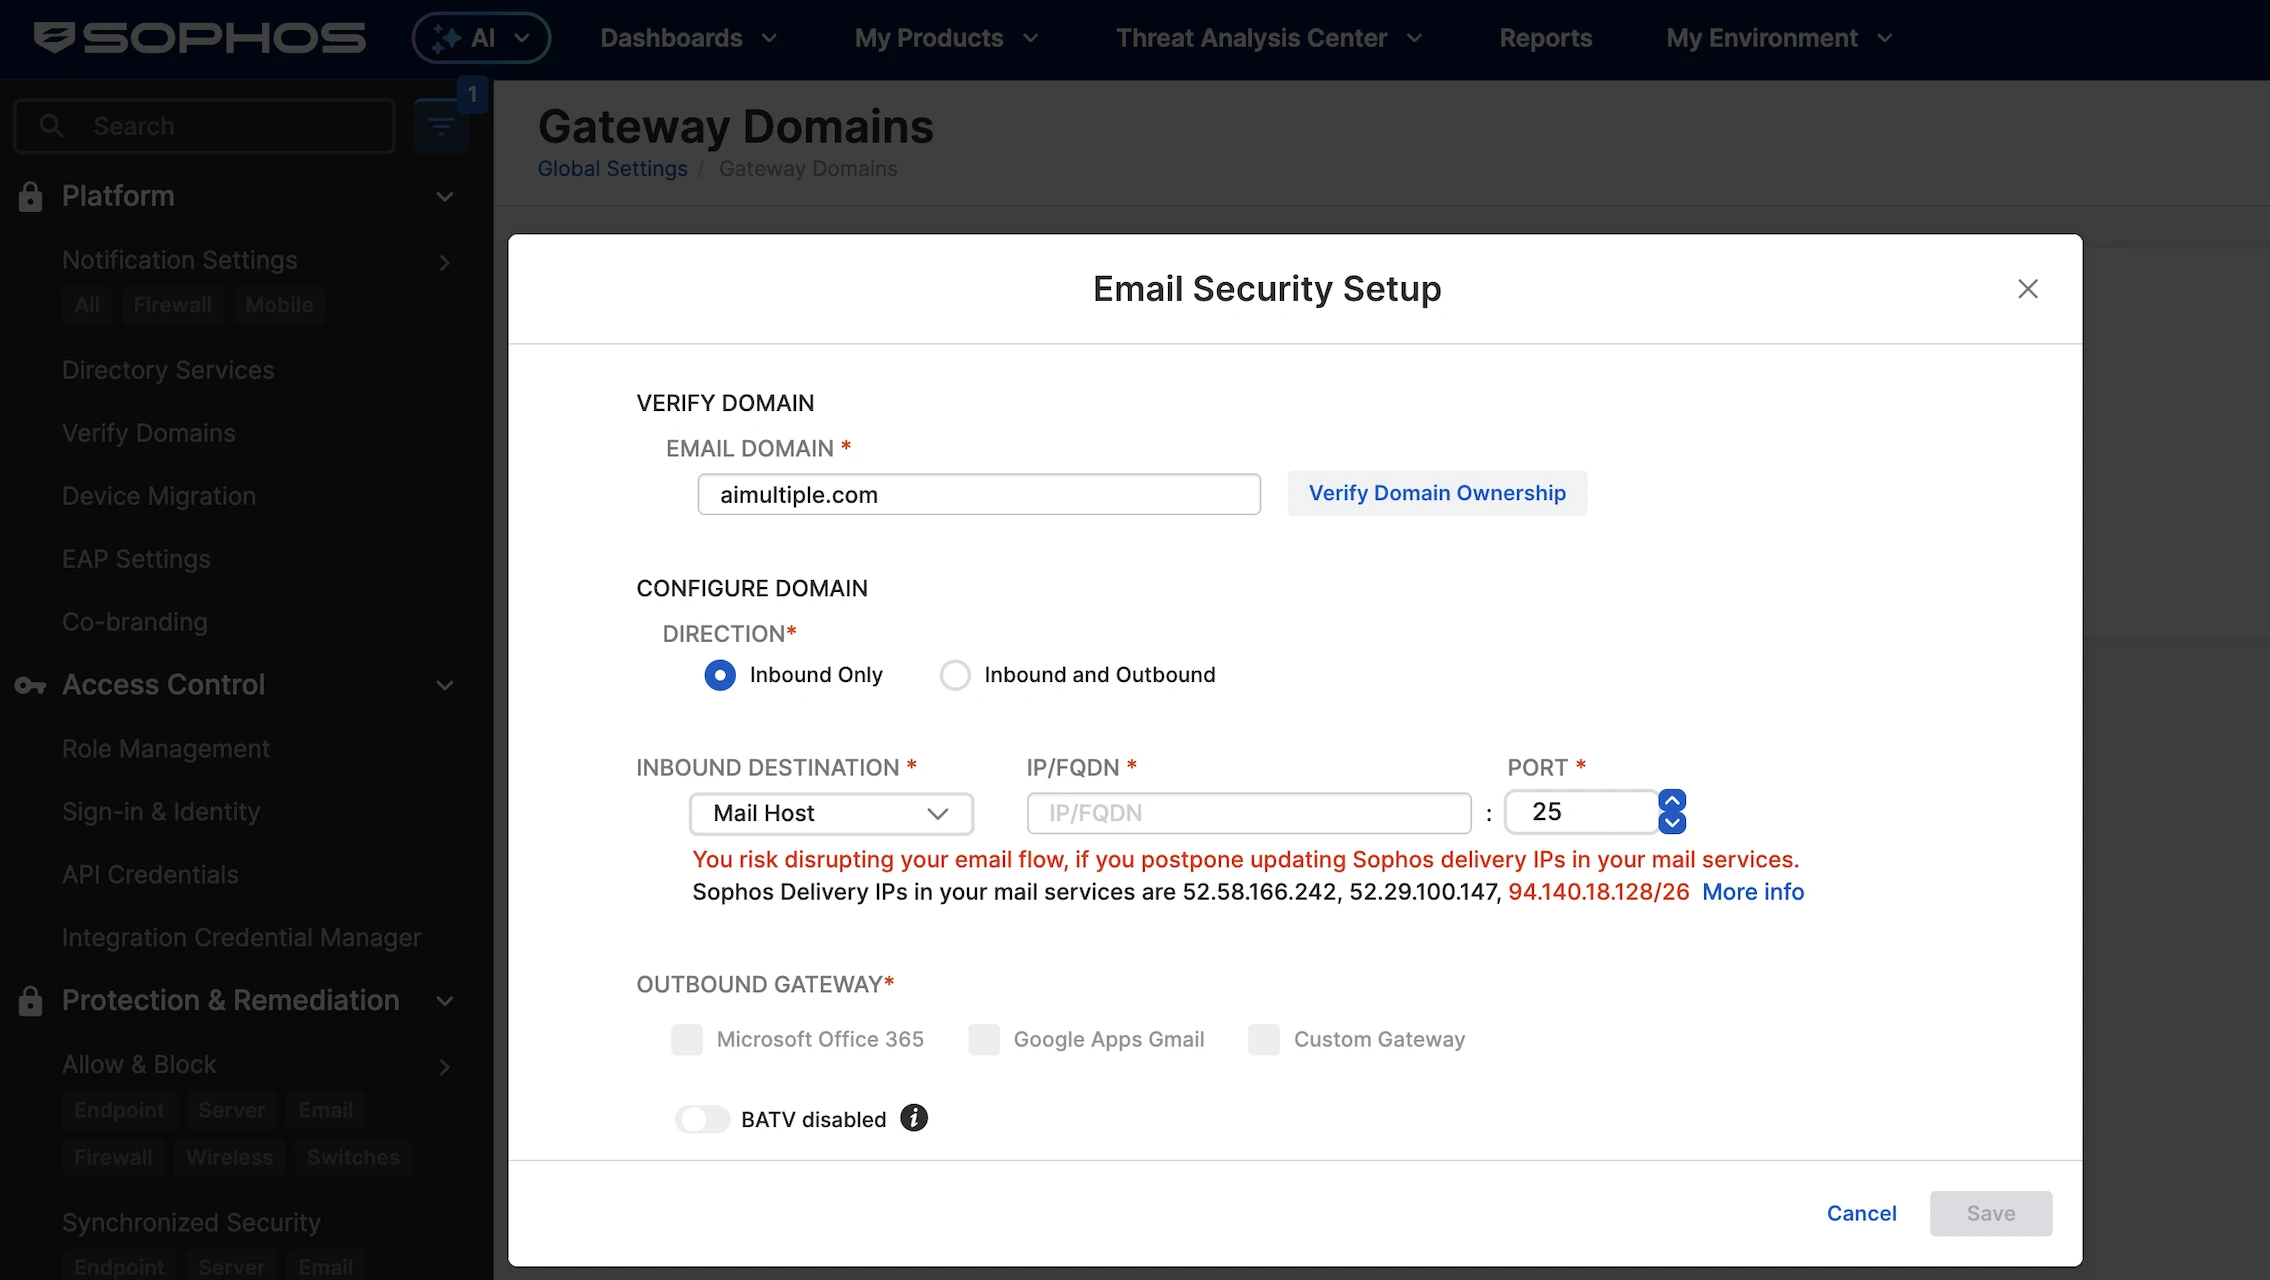
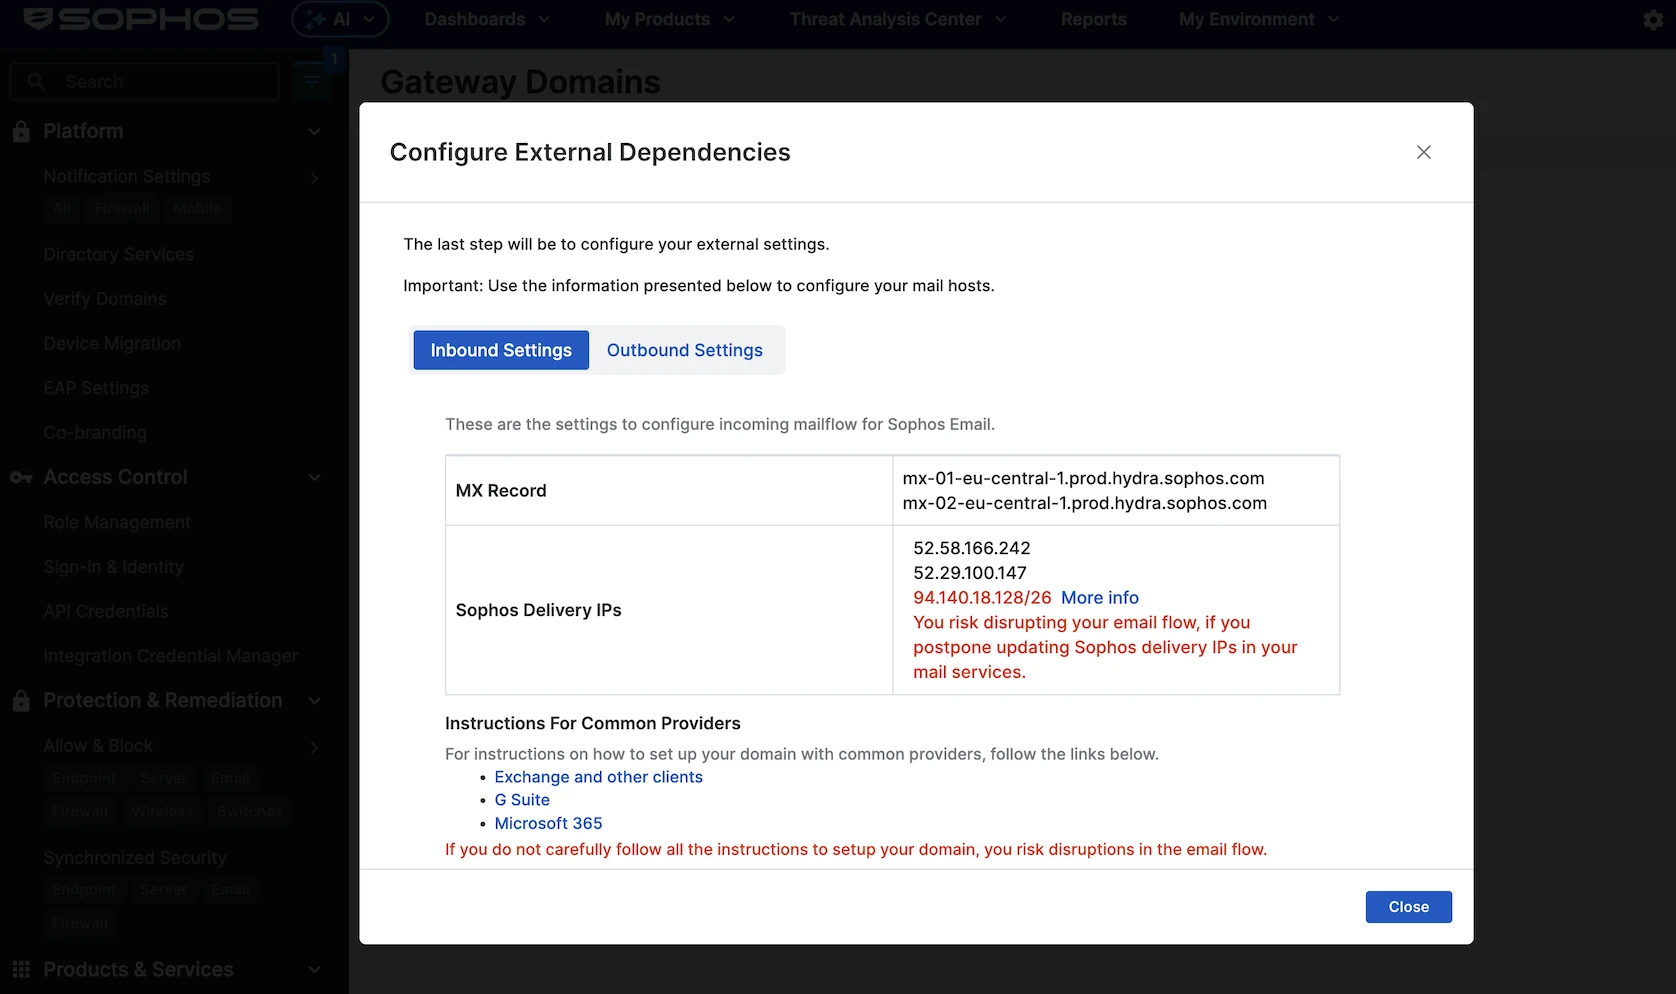
E-posta ağ geçidi ayarlarını yapılandır'a tıkladık. Sistem alan adımızı doğrulamamızı ister. Ardından yalnızca gelen veya hem gelen hem giden seçeneklerini seçebileceğimiz yararlı bir ayar görüyoruz. Ayrıca güvenlik sorunlarını önlemek için giden e-postaları da kontrol eder.
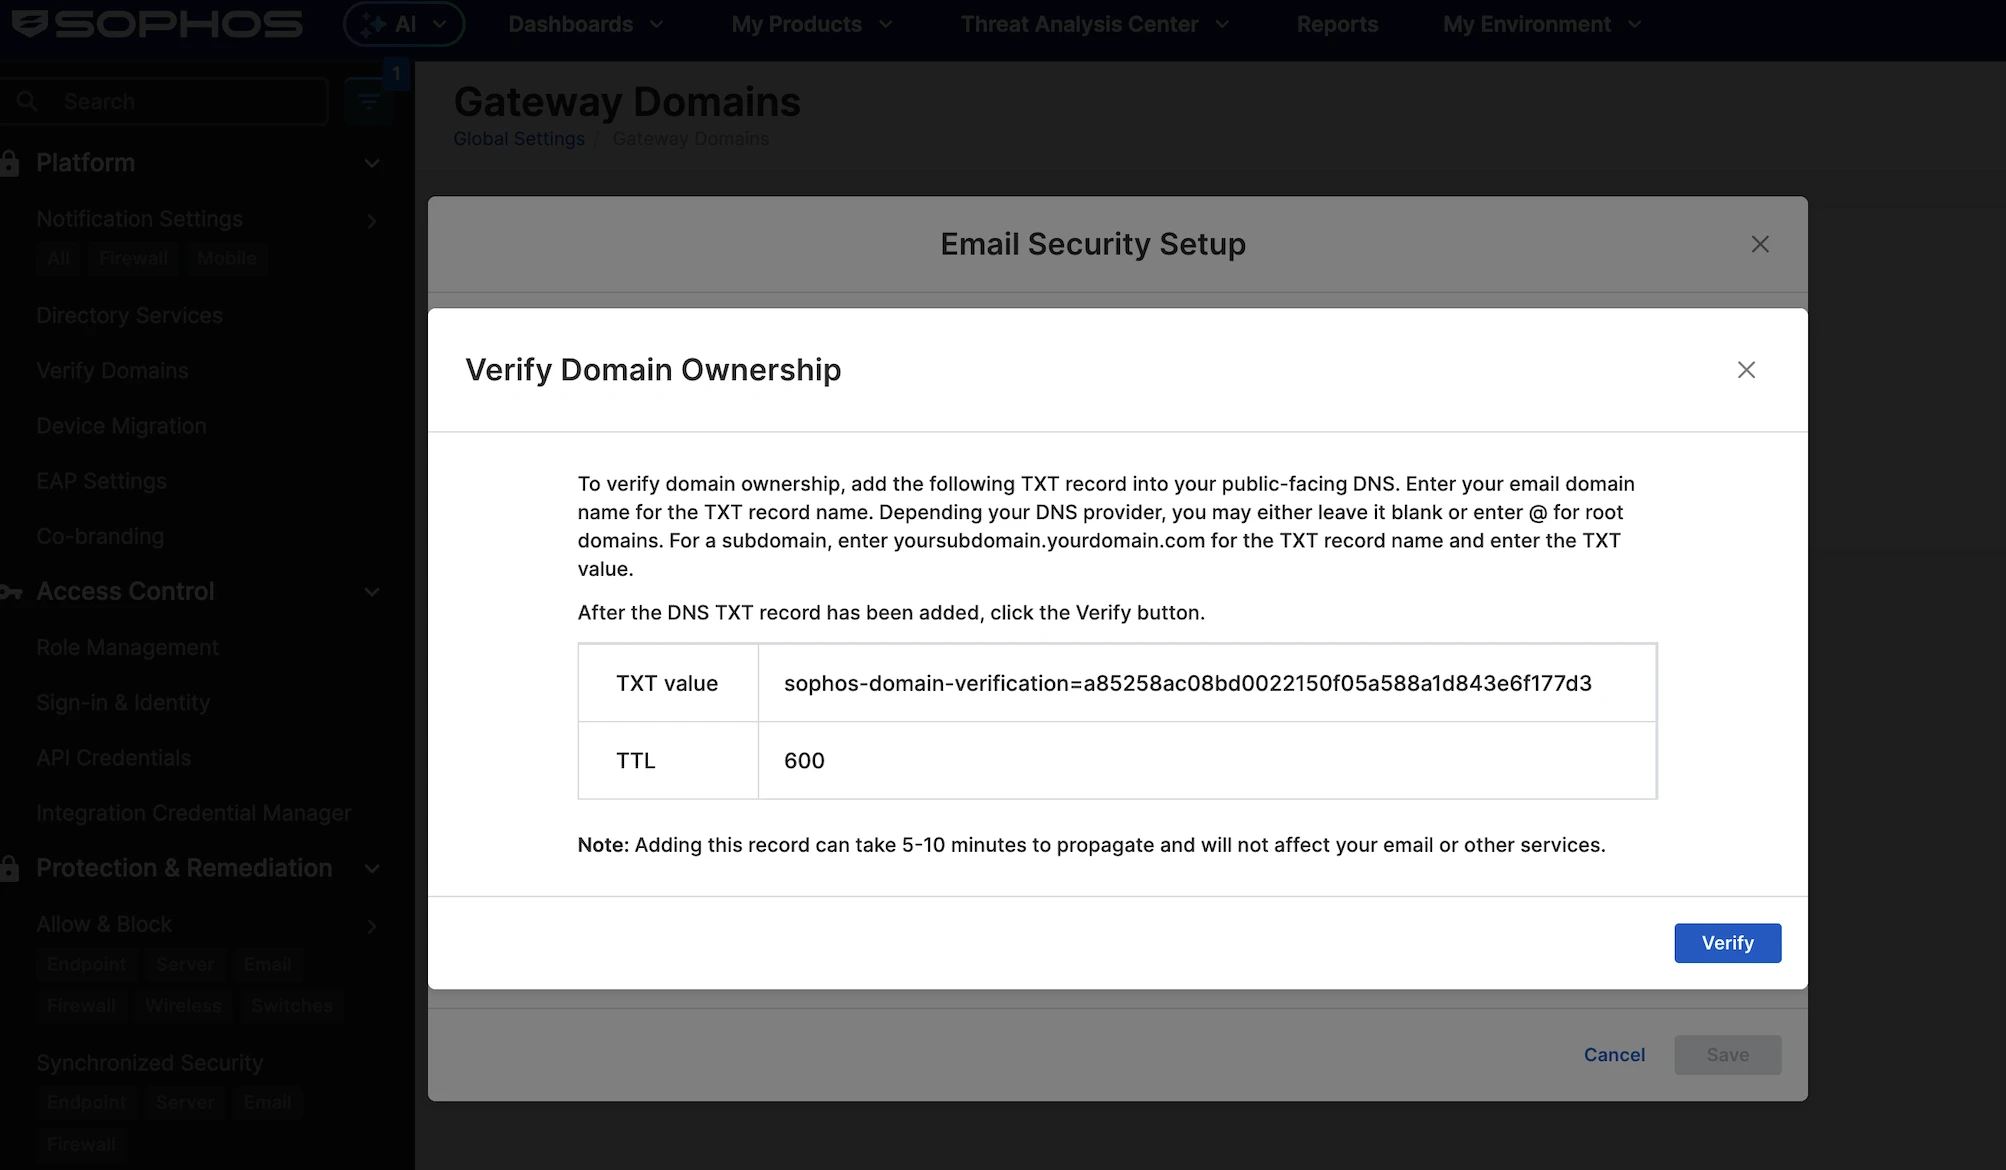
Sistem, girmemiz gereken DNS kaydını gösterir. Ardından ekliyoruz ve ilerliyoruz.
TXT kaydını alan adının genel DNS'ine ekliyoruz. TXT değeri bir Sophos alan adı doğrulama token'ıdır ve TTL 600 olarak ayarlanmıştır. DNS kaydını ekledikten sonra yayılmasını bekliyoruz, ardından Sophos'un alan adının sahibi olduğumuzu doğrulayabilmesi için Doğrula'ya tıklıyoruz.
Kaydı ekledik ve alan adımızı doğruladık. Gelen hedef için MX seçtik ve Google Workspace MX kaydını girdik: aspmx.l.google.com.
Barracuda gibi Sophos da MX yönlendirmesi gerektirir. Sophos ve Barracuda'nın aksine, Acronis bu süreci bir API aracılığıyla sorunsuz bir şekilde ele aldı ve herhangi bir ayarı değiştirmemiz gerekmedi.
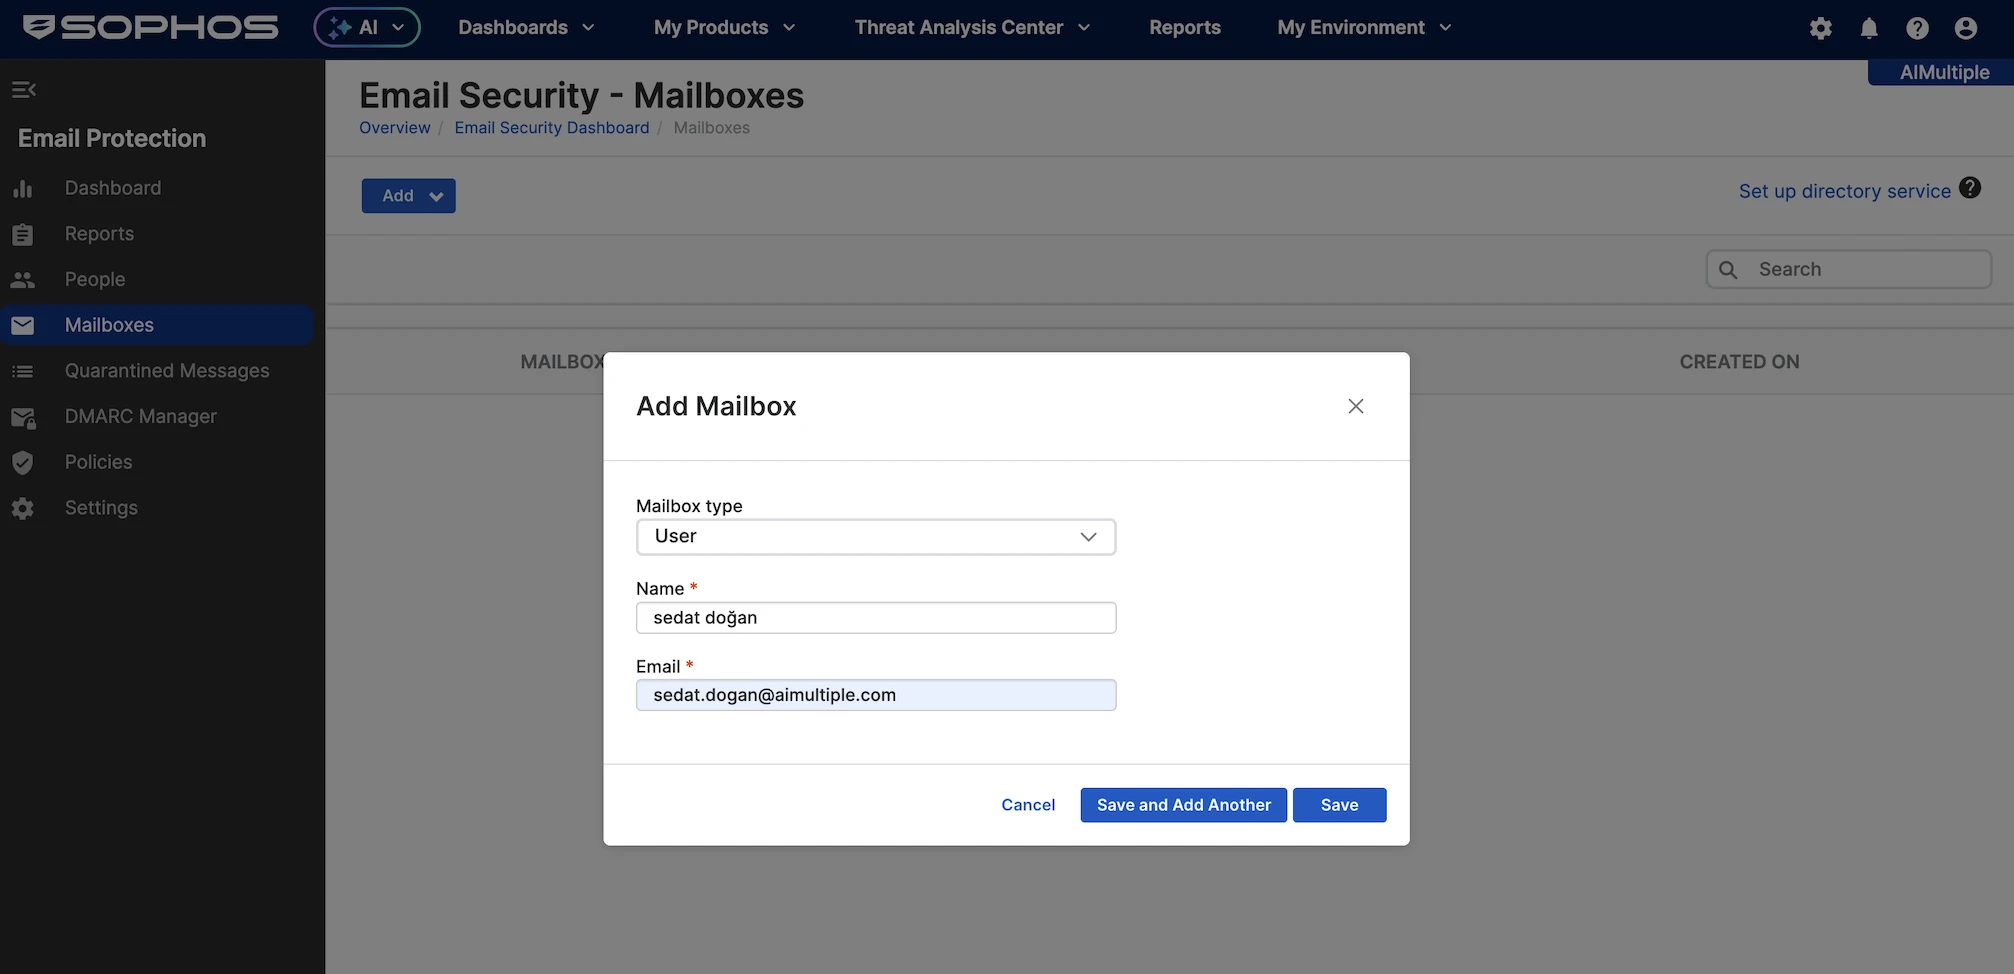
MX ayarlarını tamamladık ve bir test e-postası gönderdik, ancak iletilmedi. Biraz araştırdıktan sonra hatanın şu olduğunu gördük: “Bu e-posta adresi bulunamadı” ki bu beklenmedikti.
Panele girmemiz, sol menüden Posta Kutuları bölümünü açmamız ve kullanıcıları tek manuel olarak eklememiz gerekiyor. Bu, genel deneyime zarar veren bir kullanılabilirlik sorunudur; çünkü hem Acronis hem de Barracuda hemen çalıştı. Test için kendi e-posta adresimizi ekledik ve test etmeye bu hesapla devam ettik.
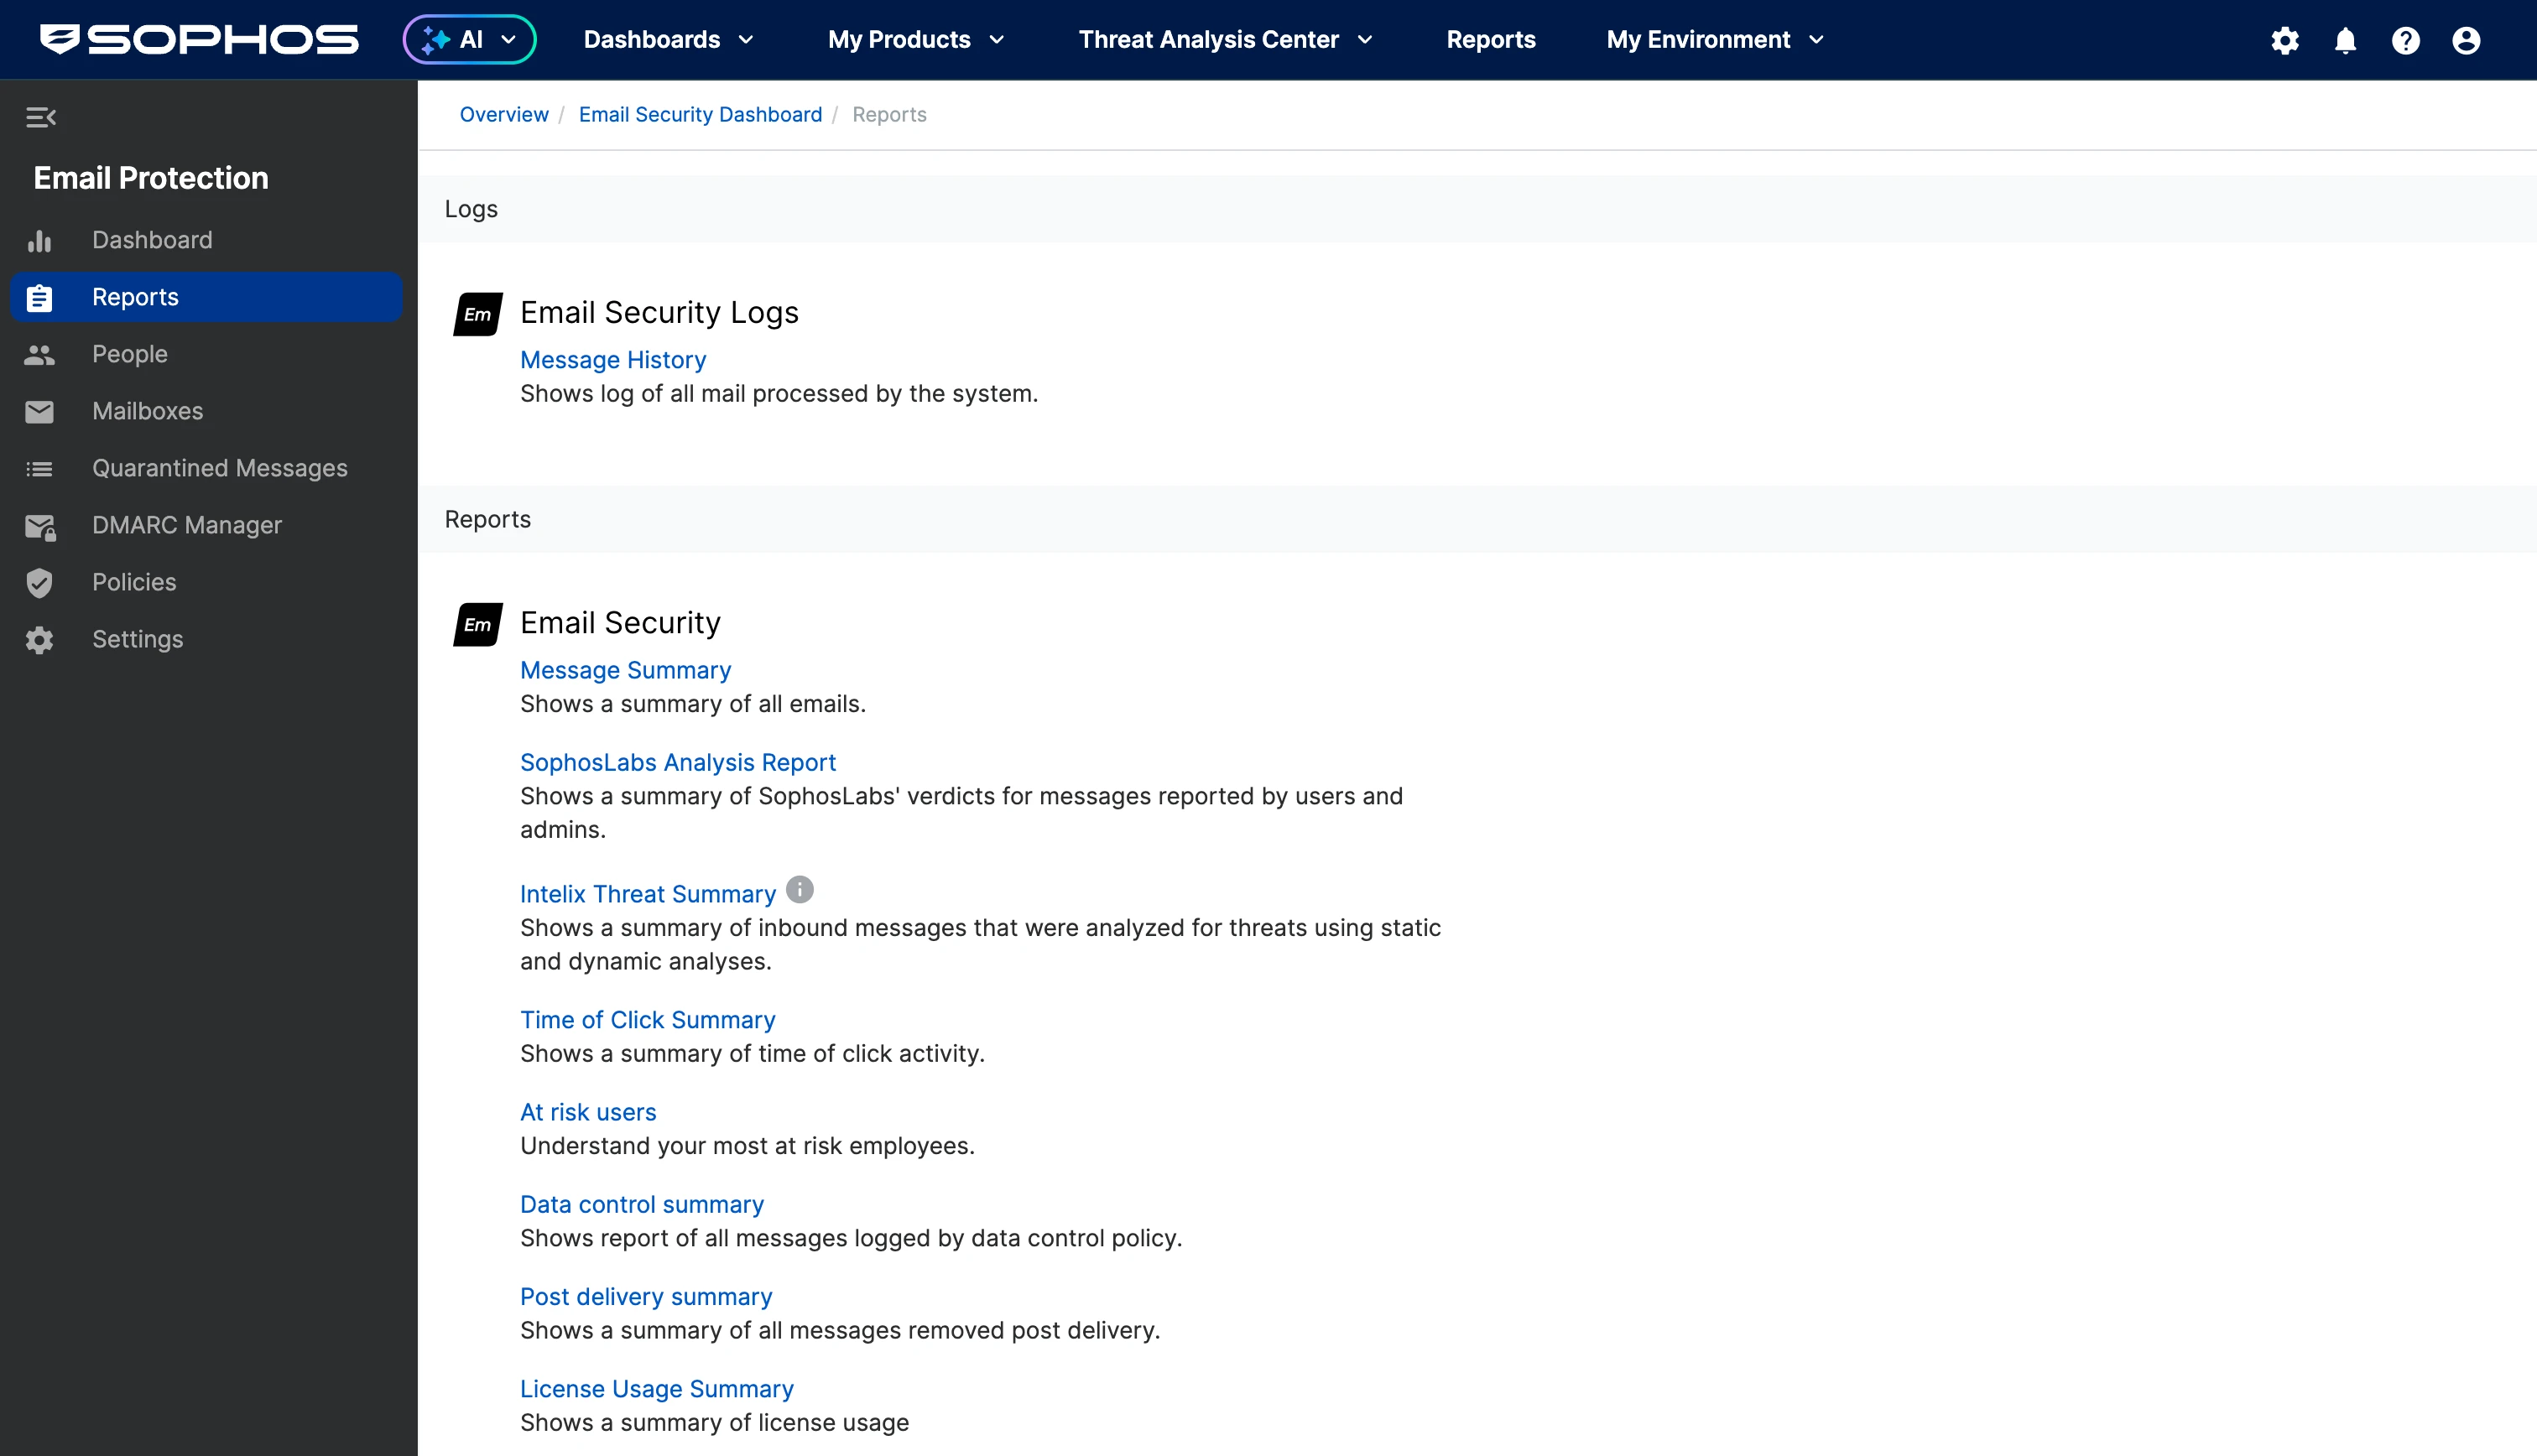
Rapor bölümü sol menüdedir. Oluşturabileceğimiz raporlardan bazıları şunlardır:
- Mesaj özeti: Genel e-posta hacmi ve durumu.
- SophosLabs analiz raporu: Kullanıcı/yönetici tarafından bildirilen mesaj kararları.
- Intelix tehdit özeti: Gelen e-postalar için tehdit analizi.
- Tıklama zamanı özeti: Bağlantı tıklama etkinliği raporu.
- Risk altındaki kullanıcılar: En savunmasız çalışanlar.
- Veri kontrolü özeti: Veri kaybı politikası eşleşmeleri.
- Teslim sonrası özeti: Teslimattan sonra kaldırılan e-postalar.
- Lisans kullanım özeti: E-posta güvenliği lisans kullanımı.
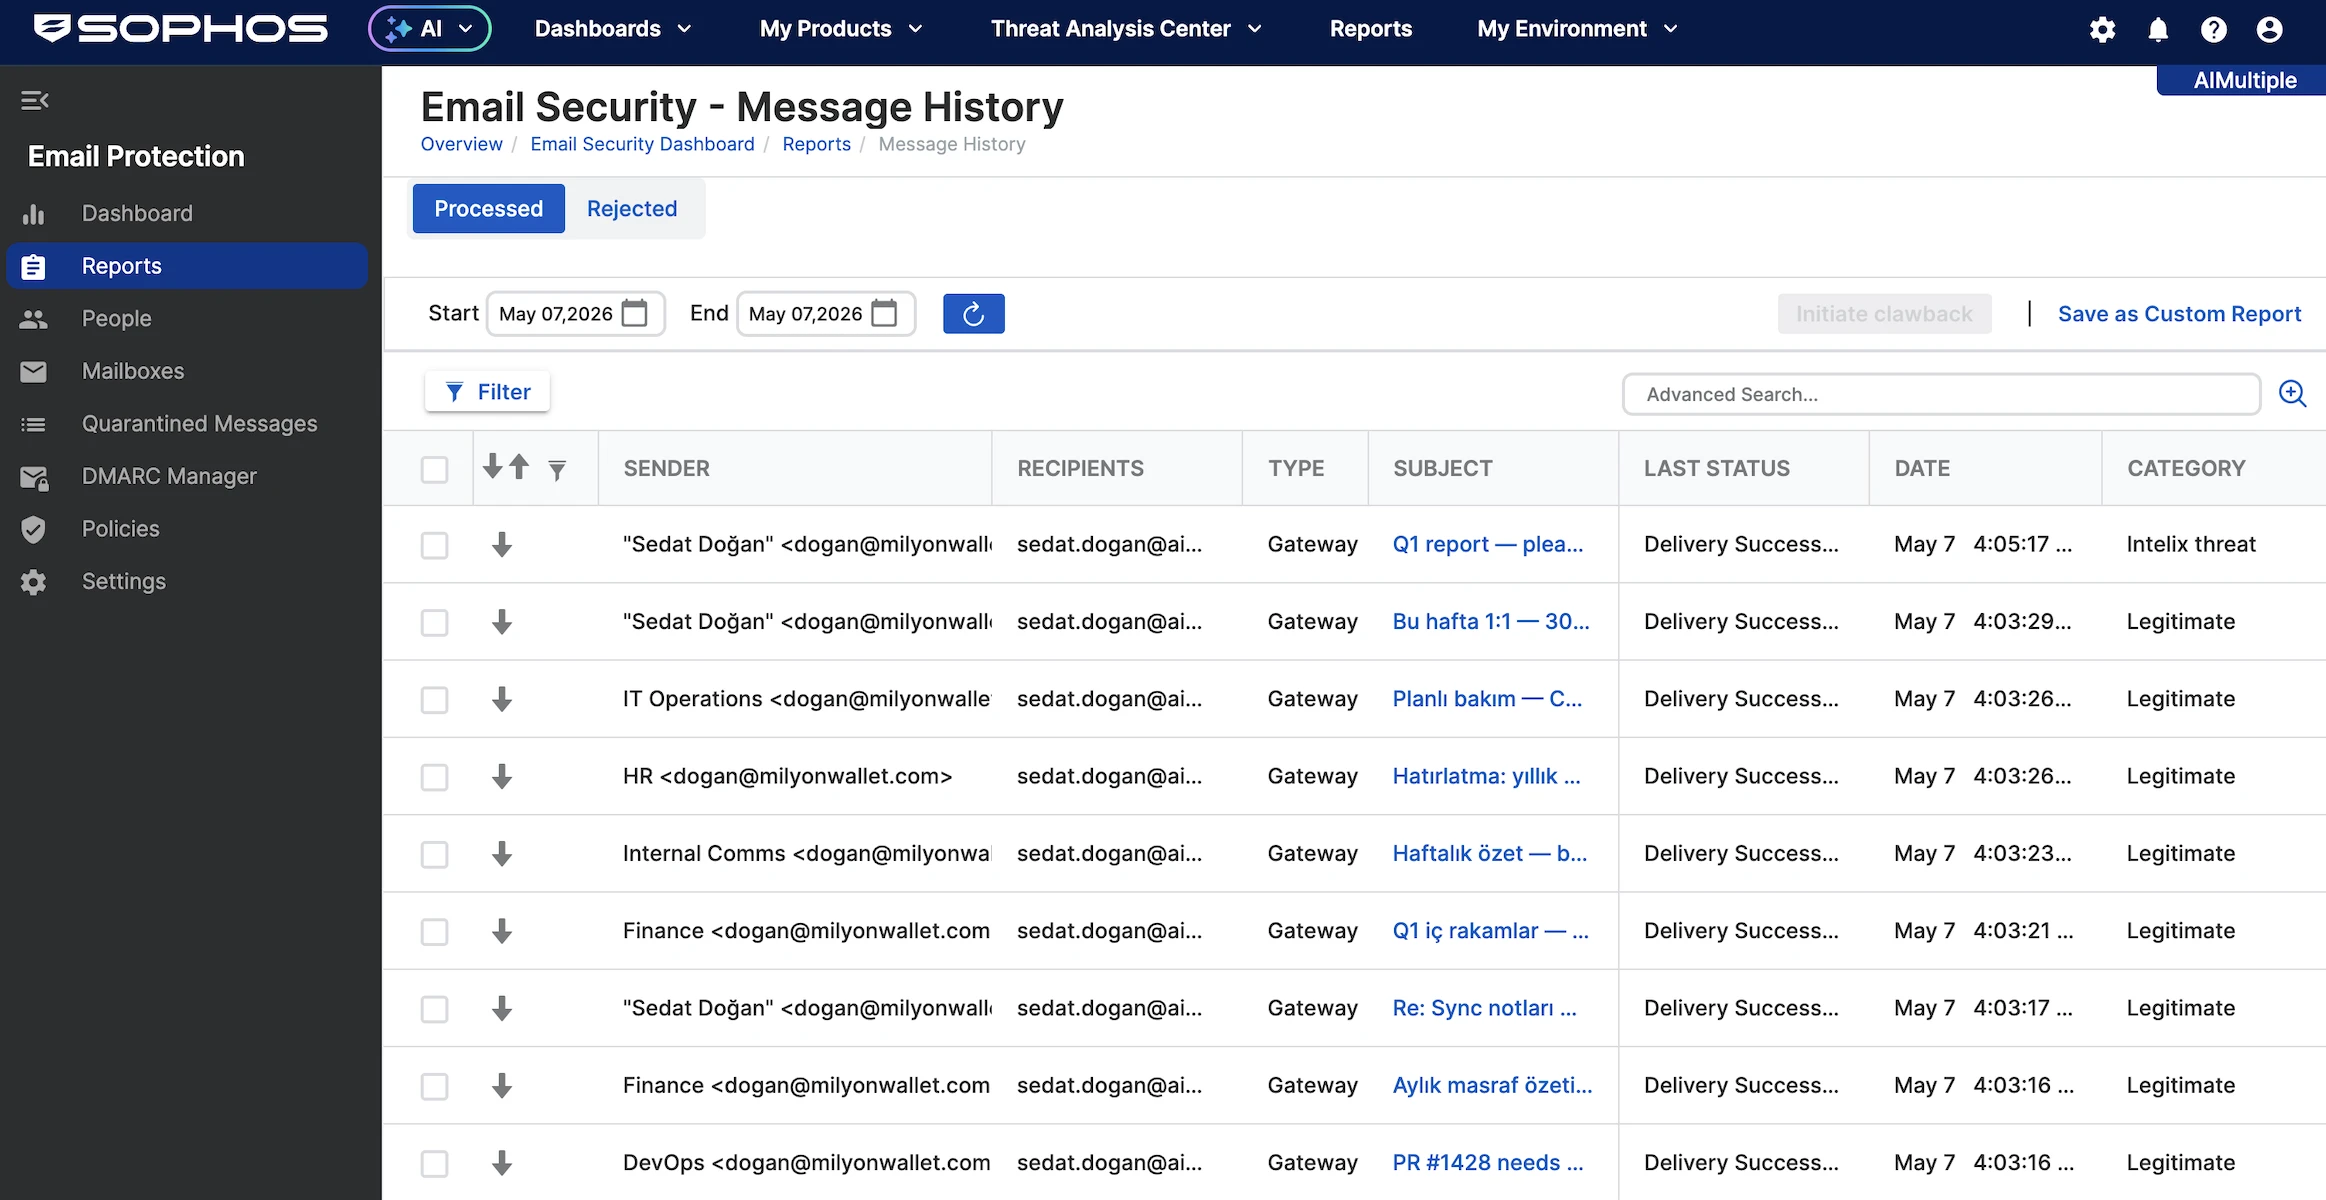
Email Security > Mesaj Geçmişi'ne gittiğimizde tüm gelen e-postaları ve her birinin nasıl sınıflandırıldığını görebiliriz. Bu Mesaj Geçmişi raporu, Sophos Email Security tarafından işlenen tek e-postaları listeler. Birkaç önemli alan şunlardır:
- Gönderen: E-postanın kimden geliyormuş gibi göründüğü.
- Alıcılar: Mesajı kimlerin aldığı.
- Tür: E-postanın sisteme nasıl girdiği, genellikle Gateway.
- Konu: E-posta konu satırı.
- Son Durum: Sophos'un onunla ne yaptığı; Teslim Edildi, Silindi veya Karantinaya Alındı gibi.
- Tarih: E-postanın ne zaman işlendiği.
- Kategori: Sophos'un sınıflandırması; Meşru, Spam, Kötü Amaçlı Yazılım, Intelix tehdidi veya Kimlik Doğrulama gibi.
Kategorilerden bazı örnekler şunlardır:
- Meşru: Geçmesine izin verilen normal e-postalar.
- Spam: Şüpheli veya istenmeyen e-postalar; birçoğu karantinaya alınır.
- Kötü Amaçlı Yazılım: Kötü amaçlı içerik barındıran tehlikeli e-postalar; bunlar silinir.
- Intelix tehdidi: Sophos Intelix tarafından analiz edilen ve şüpheli veya tehdit edici bulunan e-postalar.
- Karantinaya Alındı: E-posta engellendi ve inceleme için karantinaya alındı.
- Silindi: E-posta teslim edilmek yerine kaldırıldı.
Aşağıdaki filtreler, kullanıcıların e-posta günlüğünü mesaj kategorisine göre daraltmasına olanak tanır:
- Meşru: İzin verilen normal e-postalar.
- Güvenli mesaj: Şifrelenmiş veya korunan e-postalar.
- Veri kontrolü: Veri kaybı/güvenlik kurallarıyla eşleşen e-postalar.
- Kimlik doğrulama hatası: Başarısız SPF, DKIM veya DMARC kontrolleri.
- Taklit: Olası gönderen sahteciliği veya kimlik dolandırıcılığı.
- Toplu: Toplu pazarlama veya otomatik e-postalar.
- Spam: İstenmeyen veya şüpheli e-postalar.
- URL/QR Kod: Riskli bağlantılar veya QR kodları içeren e-postalar.
- Intelix tehdidi: Sophos tehdit analizi tarafından işaretlenen e-postalar.
- Taranamayan: Sophos'un tam olarak inceleyemediği e-postalar.
- Kötü Amaçlı Yazılım: Kötü amaçlı dosyalar veya içerik barındıran e-postalar.
- Kurumsal engellendi: Şirket politikası tarafından engellenen e-postalar.
Posta Kutuları menüsü izlenen posta kutularını gösterir. Bir posta kutusunu açarak hangi politikaların uygulanacağını seçebiliriz. Temel Politika – Email Security altında aşağıdaki ayarlar bulunur:
Kimlik Doğrulama, gelen mesajlar için e-posta kimlik doğrulama kontrollerini içerir. Sophos'un DMARC, SPF ve DKIM hatalarını nasıl ele alacağını, gönderen politikasına uyma veya konu satırını bir uyarıyla etiketleme gibi eylemler dahil olmak üzere yapılandırabiliriz.
- Ayrıca, başlık anomalileri ve alan adı anomalileri için gönderen kontrollerini içerir; bu, kendi alan adınızdan veya düzgün DNS kayıtları olmayan şüpheli alan adlarından geliyor gibi görünen e-postaları tespit etmeye yardımcı olur. Ayrıca, alıcılara gelen mesajların güven düzeyini gösteren son kullanıcı bannerlarını etkinleştirebilir ve gönderenlere izin verme veya engelleme konusunda karar vermemize yardımcı olabilir.
Kötü Amaçlı Yazılım Önleme, e-posta mesajları için gelen kötü amaçlı yazılım taramasını yönetir. Kötü amaçlı yazılım tespitleri için Sil gibi varsayılan eylemi seçebilir ve daha derin içerik ve dosya analizi için gelişmiş kötü amaçlı yazılım taramasını etkinleştirebiliriz.
- Ayrıca, taranmayan e-postalar ve Sophos'un şüpheli mesajları sınıflandırmak için statik ve dinamik analiz kullanabildiği Intelix Tehdit Analizi üzerinde kontrol sağlar. Karara bağlı olarak, kötü amaçlı ve şüpheli e-postaları silme, teslim etme veya farklı şekilde ele alma gibi eylemler tanımlayabiliriz.
Spam Önleme, Sophos'un spam ve toplu e-postayı nasıl ele aldığını yönetir. Onaylanmış Spam ve Toplu gibi kategoriler için mesajları karantinaya alma ve son kullanıcı karantinasında görünüp görünmeyeceklerine karar verme dahil eylemler ayarlayabiliriz. Ayrıca, daha yüksek seviyelerin spam tespitinin agresifliğini artırdığı özelleştirilebilir bir spam yakalama oranı kaydırıcısı içerir.
Yeni alan adı/gönderen, yeni kaydedilen alan adları ve yeni gönderenler için korumaları içerir. Genellikle oltalama kampanyalarında kullanılan yeni oluşturulmuş alan adlarından gönderilen e-postalar için kontrolleri etkinleştirebiliriz. Ayrıca, bir alıcı daha önce o gönderenden e-posta almamışsa Yeni Gönderen bannerının gösterilmesine izin verir.
Kaynak ülke, e-postaların gönderenin ülkesine göre kontrol edilmesine olanak tanır. Belirli ülkeler bir listeden seçilebilir ve eşleşen e-postalar politikaya uygun olarak karantinaya alınabilir veya başka şekilde ele alınabilir.
- Ayrıca her mesaj atlamasını kontrol etme seçeneği de vardır; bu, bir e-postanın alıcıya ulaşmadan önce izlediği rotayı incelemeye yardımcı olur.
Dil, mesaj diline göre filtrelemeyi yönetir. Yasaklamak istediğimiz belirli dilleri seçebilir ve Sophos'un eşleşen mesajları karantinaya alma gibi gerçekleştirmesi gereken eylemi seçebiliriz.
Taklit koruması özelliği VIP, marka ve genel taklit girişimlerine yönelik kontrolleri etkinleştirir.
URL ve QR kodu koruması için, e-postaları kötü amaçlı URL'ler ve QR kodları açısından kontrol edebiliriz. Sophos, kullanıcılar etkileşime geçmeden önce tehditleri tespit etmek için bağlantıları tarayabilir ve QR kodlarından URL'leri extract edebilir. Ayrıca, bağlantıların yeniden yazıldığı ve kullanıcı tıkladığında kontrol edildiği Tıklama Zamanı URL Koruması'nı yönetir.
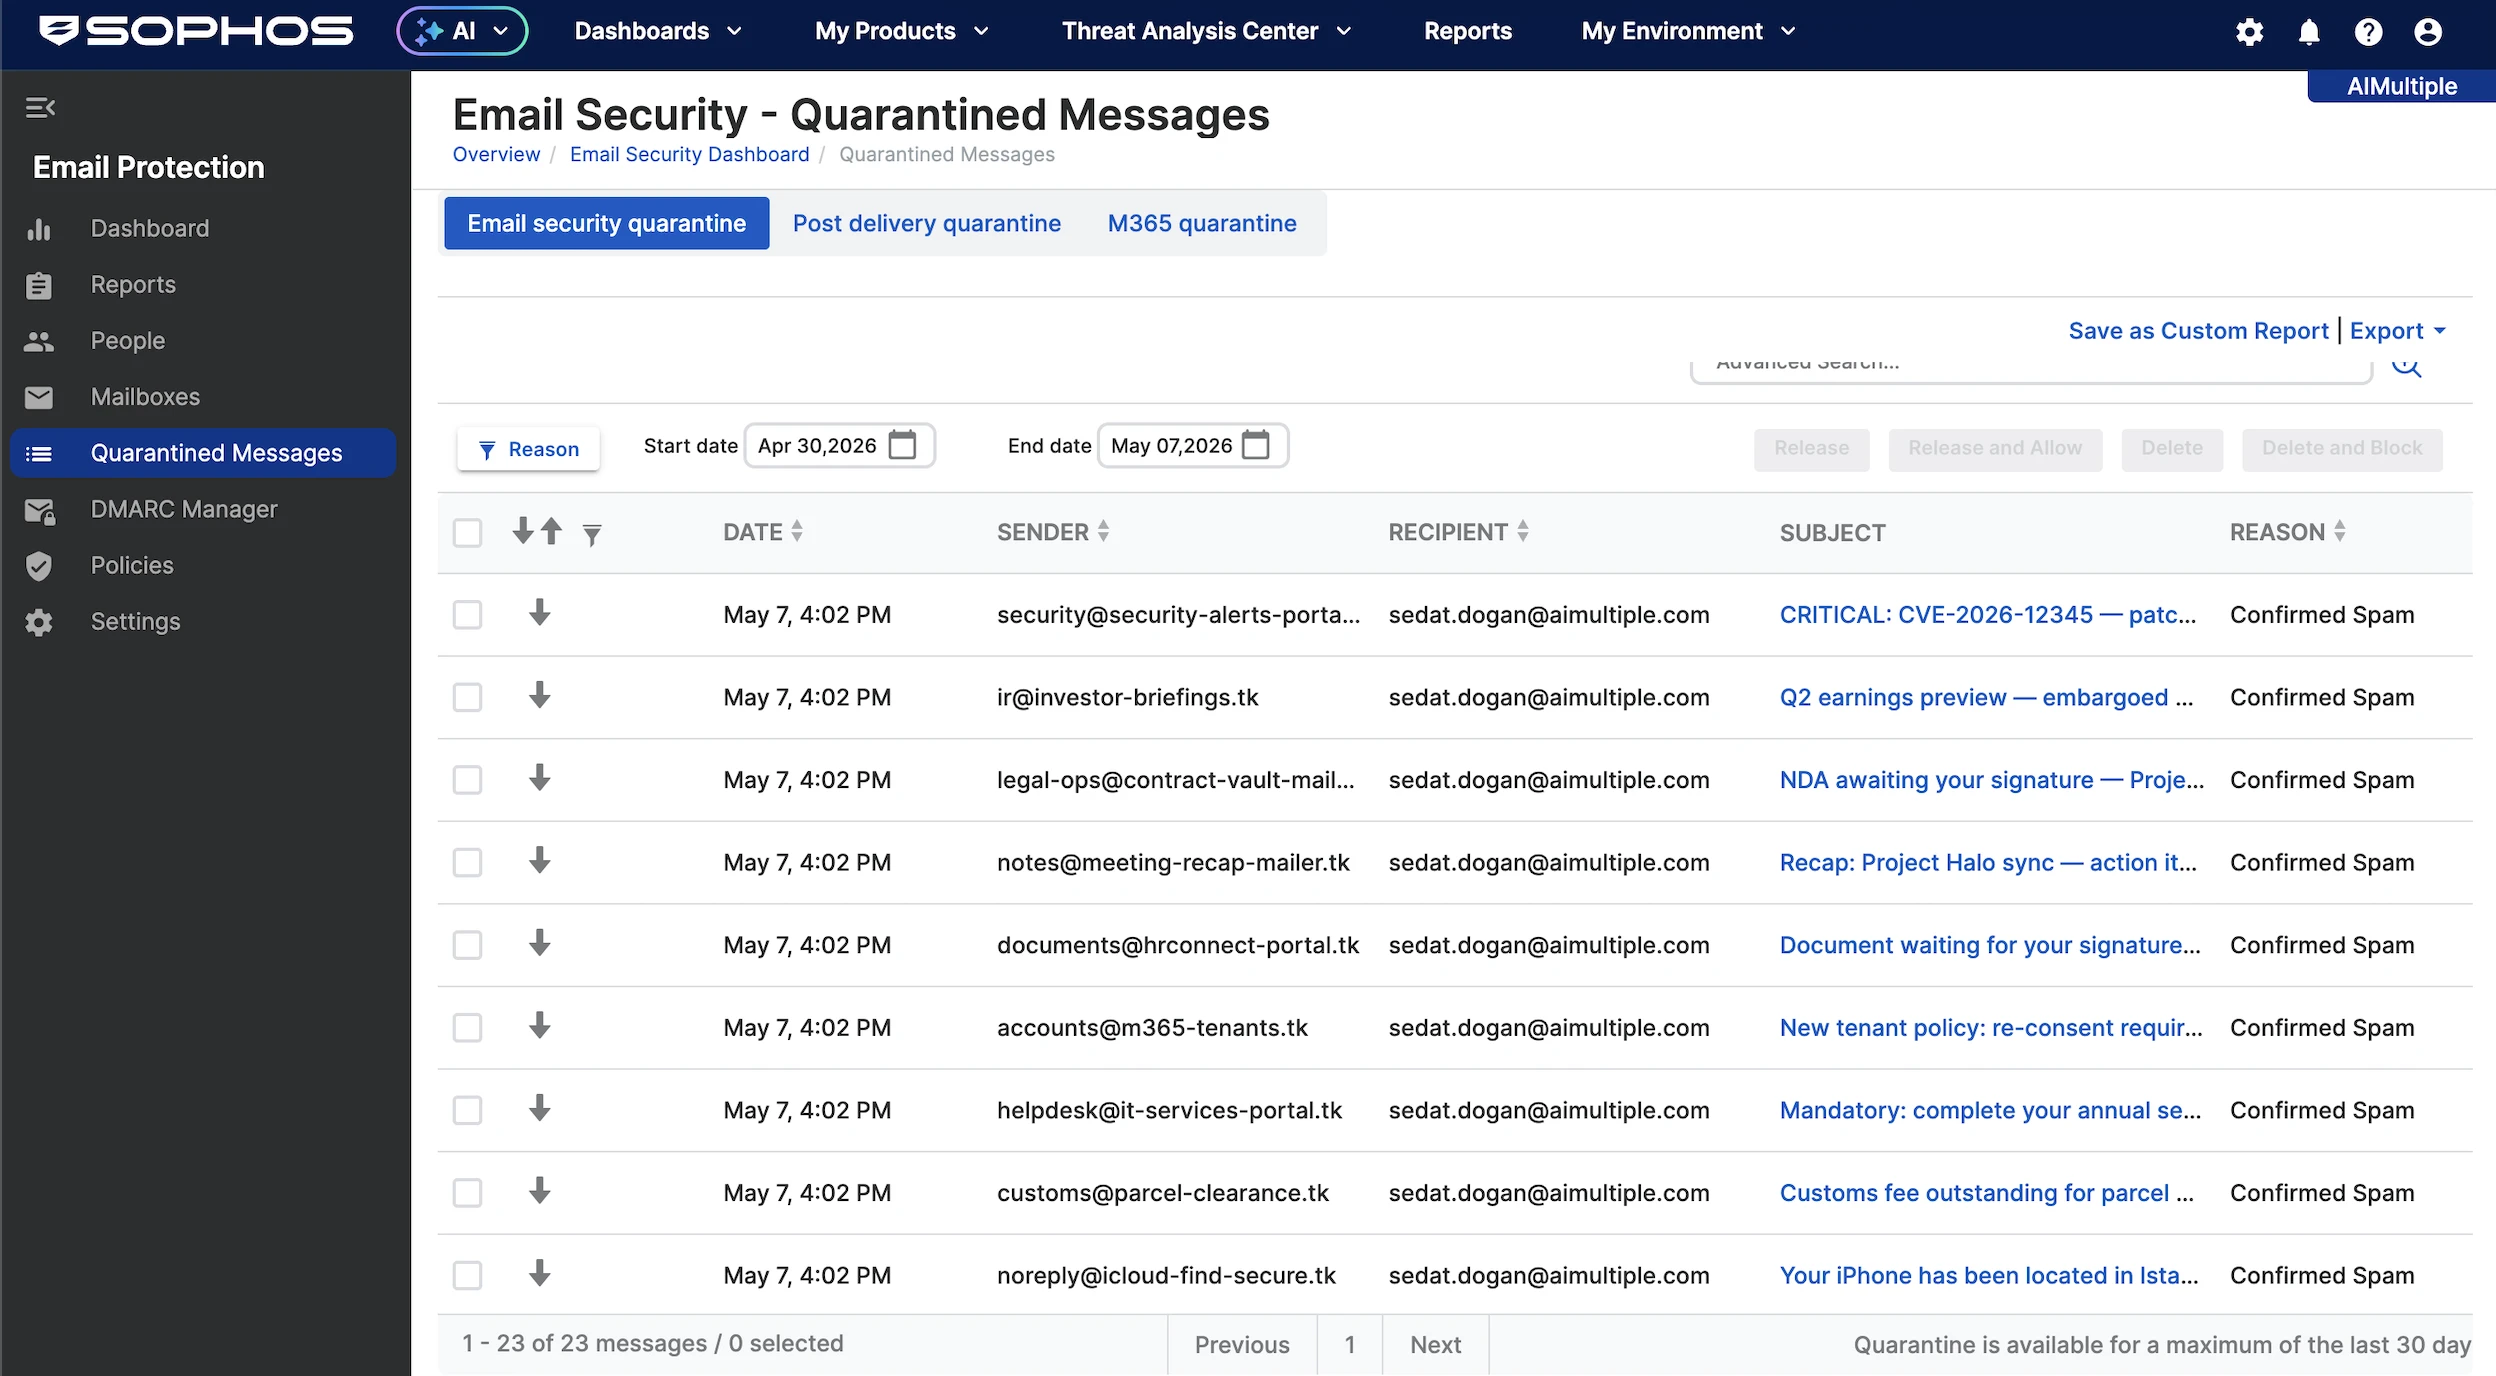
Sol menüdeki Karantinaya Alınan Mesajlar bölümü, bir tehdit tespit edilen tüm e-postaları gösterir. Şu şekilde filtreleyebiliriz:
- Kötü Amaçlı Yazılım Önleme: Kötü amaçlı yazılım taraması sırasında işaretlenen e-postalar. Bu, tehlikeli ekler, kötü amaçlı içerik veya Sophos'un tam olarak inceleyemediği öğeler içeren mesajları içerir:
- Kötü Amaçlı Yazılım: Kötü amaçlı dosyalar, bağlantılar veya içerik barındırdığı doğrulanan e-postalar. Bunlar genellikle silinir veya karantinaya alınır.
- Taranamayan: Örneğin şifreleme, bozulma, parola korumalı ekler veya desteklenmeyen dosya türleri nedeniyle Sophos'un düzgün şekilde inceleyemediği e-postalar.
- Spam Önleme: Spam tespit kuralları aracılığıyla sınıflandırılan e-postalar:
- Toplu: Bültenler, pazarlama kampanyaları veya otomatik bildirimler gibi toplu gönderilen e-postalar.
- Onaylanmış Spam: Spam olarak güvenle tanımlanan e-postalar. Bunlar genellikle karantinaya alınır veya engellenir.
- Şüpheli Spam: Şüpheli görünen ancak spam olduğu doğrulanmayan e-postalar. Politikaya bağlı olarak karantinaya alınabilir, etiketlenebilir veya teslim edilebilir.
- Taklit: Güvenilen bir kişiden, markadan, alan adından veya iç gönderenden geliyormuş gibi davranan e-postalar.
- Yasaklı Ülke: Politika tarafından kısıtlanan bir ülkeden gönderildiği için engellenen veya karantinaya alınan e-postalar.
- Yasaklı Dil: Tespit edilen dil politika tarafından izin verilmediği için engellenen veya karantinaya alınan e-postalar.
- BATV: Sahte geri dönme mesajlarını veya geri saçılan spam'ı tespit etmeye yardımcı olmak için kullanılan Bounce Address Tag Validation ile ilgili e-postalar.
- Yeni alan adı/NRD: Genellikle oltalama veya kısa ömürlü saldırı kampanyalarında kullanılan yeni kaydedilmiş alan adlarından gelen e-postalar.
- Kimlik Doğrulama: SPF, DKIM veya DMARC hataları gibi gönderen kimlik doğrulama kontrollerine göre filtrelenen e-postalar.
Bir e-postaya tıkladığımızda, neden karantinaya alındığını açıklayan mesajları görebiliriz. E-postayı silebilir ve göndereni engelleyebilir, mesajı karantinadan serbest bırakabilir veya serbest bırakıp gelecekte benzer mesajlara izin verebiliriz.
Ham Başlık bölümünde, e-postanın tüm başlık bilgilerini görüntüleyebiliriz. Ayrıca eklerini ve mesajda bulunan URL'leri de görüntüleyebiliriz. Değerlendirmemizde bu yeterince ayrıntılı görünmedi. Acronis ve Barracuda bu konuda daha kapsamlı ve bilgilendirici bir deneyim sağladı.
Mesaj sekmesinde, e-posta içeriğini olduğu gibi görüntüleyebiliriz; bu güvenli olmayabilir. Acronis'te gözlemlediğimiz gibi e-posta içeriğini ekran görüntüsü olarak görebilseydik daha iyi olurdu.
Burada 23 e-posta var, çünkü bunlar spam olarak işaretlendi; bazıları ise doğrudan reddedildi. Kısacası sistem, spam olarak işaretlenen e-postaları karantinaya alır.
Tüm gelen e-postaları dışa aktarmak istediğimizde bunu doğrudan rapor ekranlarından yapamayız. E-posta Günlükleri'nden özel bir rapor oluşturmamız, ardından onu açıp Rapor Oluştur'u seçmemiz, CSV'yi seçmemiz ve son olarak her şeyi CSV olarak dışa aktarmamız gerekir. Bu iş akışı gereksiz yere dolaylı ve kullanıcı dostu değil gibi hissettirir.
Barracuda Email Protection ayrıntılı analizi
Barracuda'dan bir deneme aldıktan sonra panele gittik, Email Protection için Aç'a tıkladık ve devam ettik.
Denemenizde Mevcut altında, dahil edilen ana ürünleri görebiliriz:
- E-posta koruması: E-posta tehditlerini önler, e-postayı teslimattan önce ve sonra güvence altına alır ve e-posta olay müdahalesini otomatikleştirir.
- Buluttan buluta yedekleme: Microsoft 365 verilerini yedekler.
- Veri denetçisi: OneDrive ve SharePoint'te hassas verileri ve tespit edilmemiş kötü amaçlı yazılımları bulur.
- Güvenlik farkındalığı eğitimi: Çalışanlara e-posta güvenliği tehditleri hakkında eğitim verir.
- Bulut arşivleme hizmeti: Uyumluluk ve e-keşif için e-posta saklamayı uygular.
Henüz herhangi bir alan adı veya ilgili ayar yapılandırmadığımız için sistem bizi doğrudan kurulum sihirbazına götürdü; bu, e-posta ayarlarını yapılandırmak için yararlı bir özelliktir.
İleri'ye tıkladığımızda sistem bizi bir Microsoft 365 hesabı bağlamaya zorladı. Ancak biz Google Workspace kullanıyoruz ve hizmeti bu ortam için değerlendiriyoruz.
Daha sonra Barracuda'nın Google Workspace'i desteklediğini gördük. Standart kurulumla devam ettik.
Sistem bizden bir veri bölgesi seçmemizi istedi. Bu, GDPR uyumluluğu için önemli bir özelliktir; bu nedenle Almanya'yı seçtik ve devam ettik.
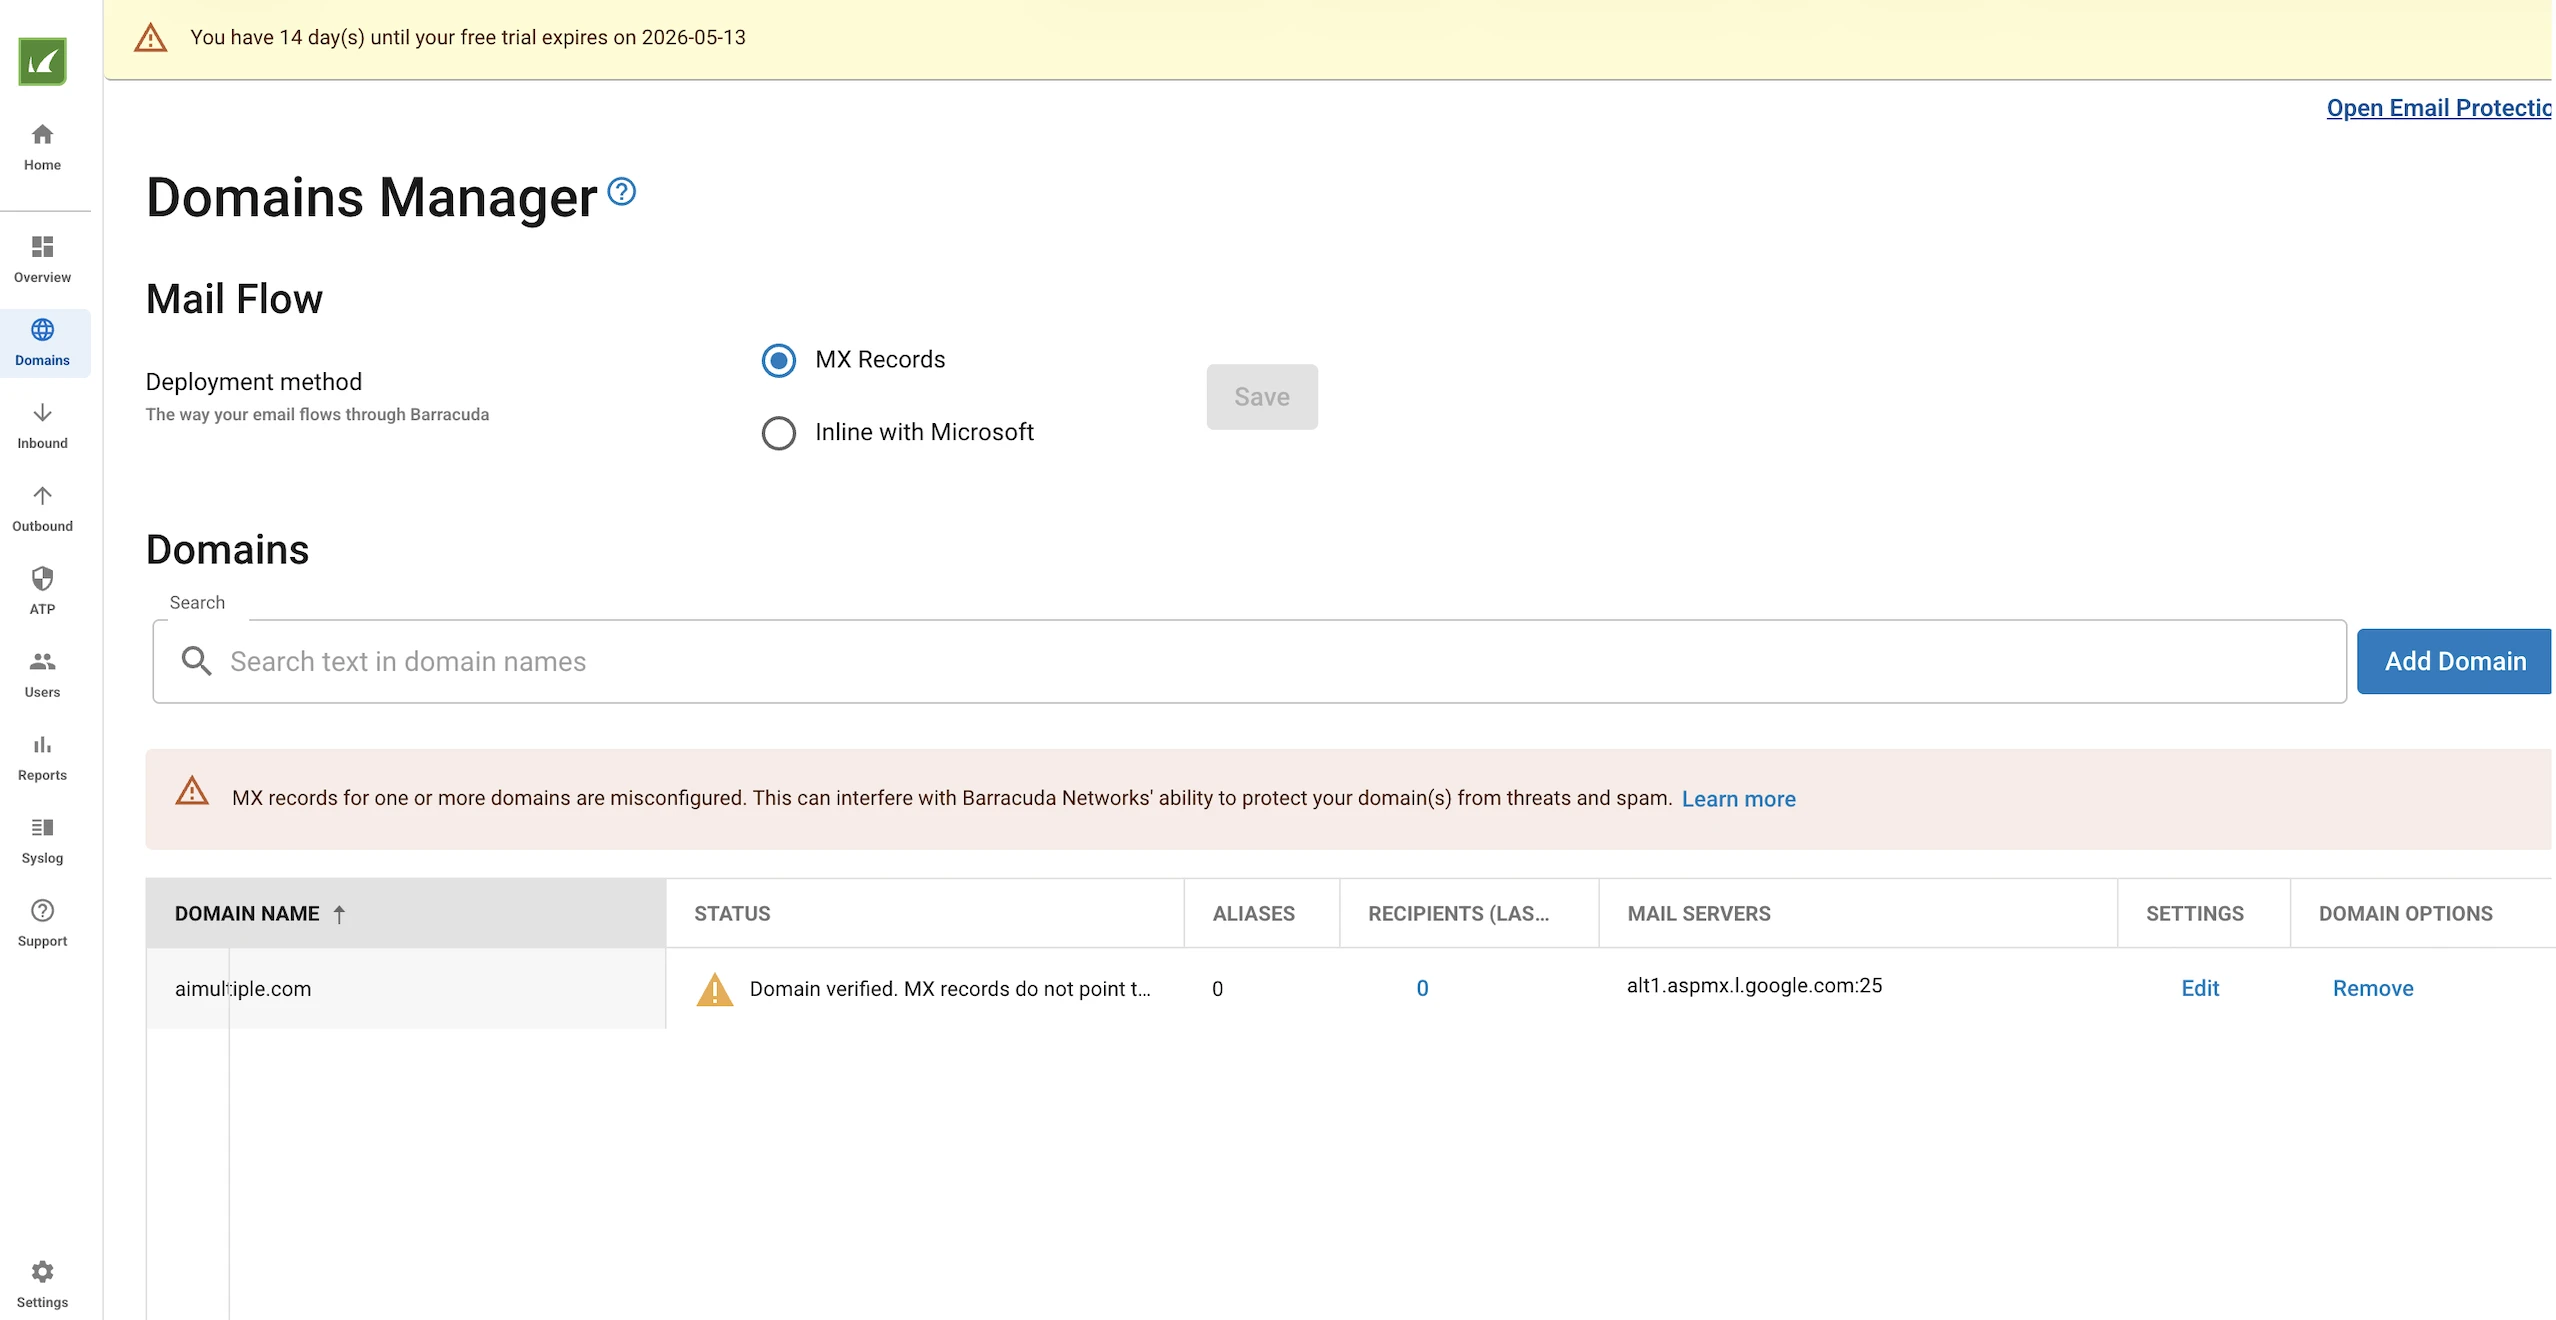
Barracuda daha sonra alan adımıza ait bir e-posta adresi girmemizi ve MX kayıtlarımızı doğrulamamızı istedi. Doğrulama düğmesine tıkladık ve ek bir işlem yapmadık. Sistem kayıtları başarıyla doğruladı.
Yapılandırmamızın sonraki aşamalarında Barracuda'nın Google Workspace ile yerel bir entegrasyonunun olmadığını gördük. Bunun yerine, mevcut MX kayıtlarımızı değiştirmemiz için bize yeni MX kayıtları verdi. Bu MX kayıtlarını güncellediğimizde, gelen e-postaların önce Barracuda'ya ulaştığı görünür.
Barracuda daha sonra uygun olmayan e-postaları filtreler ve kabul edilebilir olanları iletir. Google Workspace entegrasyonu için MX kaydı değişiklikleri gerektirmek kötü bir yaklaşımdır.
Bundan sonra MX kayıtlarını güncelledik ve doğruladık. Kurulumu tamamladık ve e-posta göndermeye başladık.
E-postaları gönderirken Barracuda'nın bazı SMTP isteklerini reddettiğini ve bazı ekleri geri çevirdiğini gözlemledik. Aynı testi Acronis ile gerçekleştirdiğimizde tüm e-postalar teslim edildi ve sistemde görünürdü. Burada Barracuda, bazı e-postaları panoda görünmeden önce reddeder.
Onları gerçekten kötü amaçlı oldukları için reddetse de, bu otomatik süreç sonucunda görünürlüğü kaybederiz. Başka bir deyişle, bir saldırının gelip gelmediğini ve reddedildiğini bile bilmeyebiliriz. Bu, Barracuda'yı e-posta güvenliği için kullanmanın bir zorluğudur; çünkü güvenlik bağlamlarında görünürlük her şeydir. Bir ürün olayları keyfi olarak reddedip görünmez hale getirirse, güvenlik ekibine zarar verir.
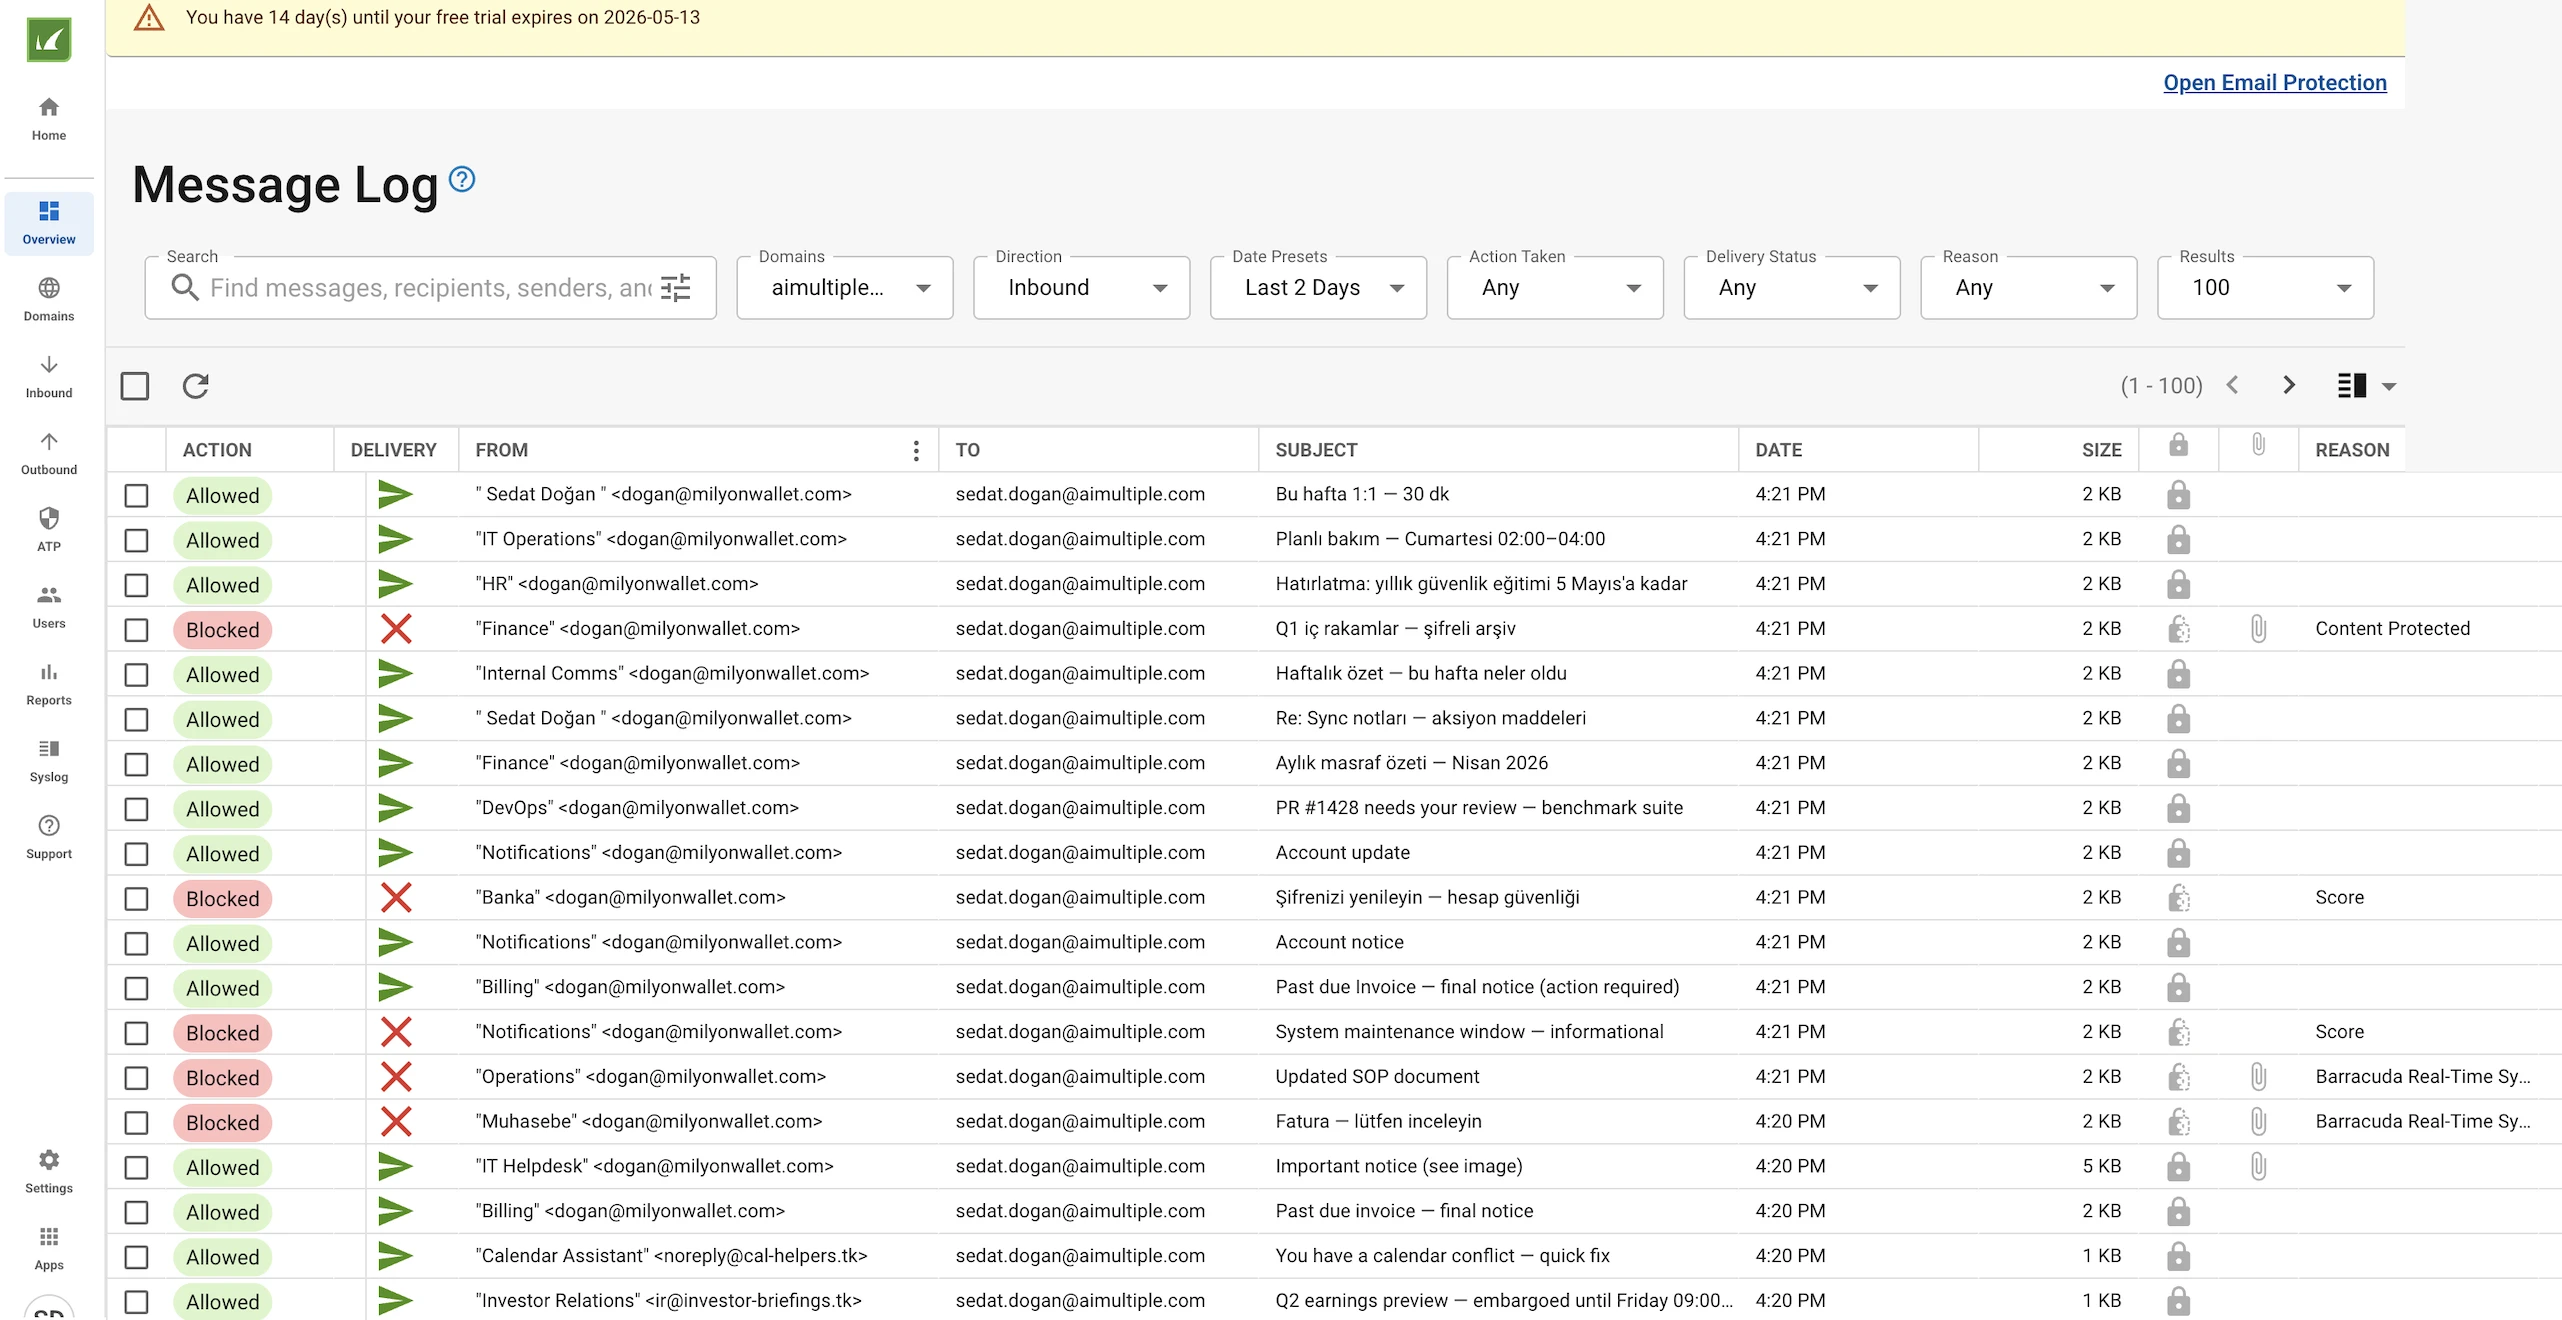
Bu zorluklara rağmen tüm test e-postaları gönderildi. Barracuda panosunda, taranan tüm e-postaların listelendiği Mesaj Günlüğü ekranına yönlendiriliyoruz.
Mesaj Günlüğü bölümü üstte bir filtreleme alanı içerir. Filtreleme seçenekleri şunlardır:
- Ara: Mesajlar, alıcılar, gönderenler ve diğer alanlarda metin araması.
- Alan adları: Sonuçları seçilen alan adına göre filtreler.
- Yön: E-posta yönüne göre filtreler; Gelen veya Giden.
- Tarih/saat aralığı: Sonuçları belirli bir zaman aralığıyla sınırlar.
- Gerçekleştirilen eylem: Gerçekleştirilen eyleme göre filtreler; ör. İzin Verildi, Engellendi, Ertelendi.
- Teslimat durumu: E-postanın teslim edilip edilmediğine, başarısız olduğuna, karantinaya alındığına vb. göre filtreler.
- Neden: Bir eylemi tetikleyen tespit nedenine göre filtreler (ör. Puan, DMARC, Antivirüs, İçerik Korumalı).
- Sonuçlar: Sayfa başına kaç kayıt görüntüleneceğini kontrol eder.
Bunu yanlış sınıflandırılmış olarak bildirebiliriz. Örneğin, bir e-posta güvenli ancak yanlışlıkla zararlı olarak sınıflandırılmış. E-postayı güvenli olarak bildirdik.
Başka bir e-posta engellendi, ancak pano ek ayrıntı sağlamıyor. Bu nedenle Barracuda bu alanda yetersiz kalıyor. Engelleme puanına ek olarak mesajın neden engellendiğine dair daha fazla bilgi görebilseydik daha yararlı olurdu.
Soldaki Alan Adları bölümünde, posta korumasına dahil etmek istediğimiz alan adlarını görüntüleyebilir, ekleyebilir ve silebiliriz; bunlar standart işlevlerdir.
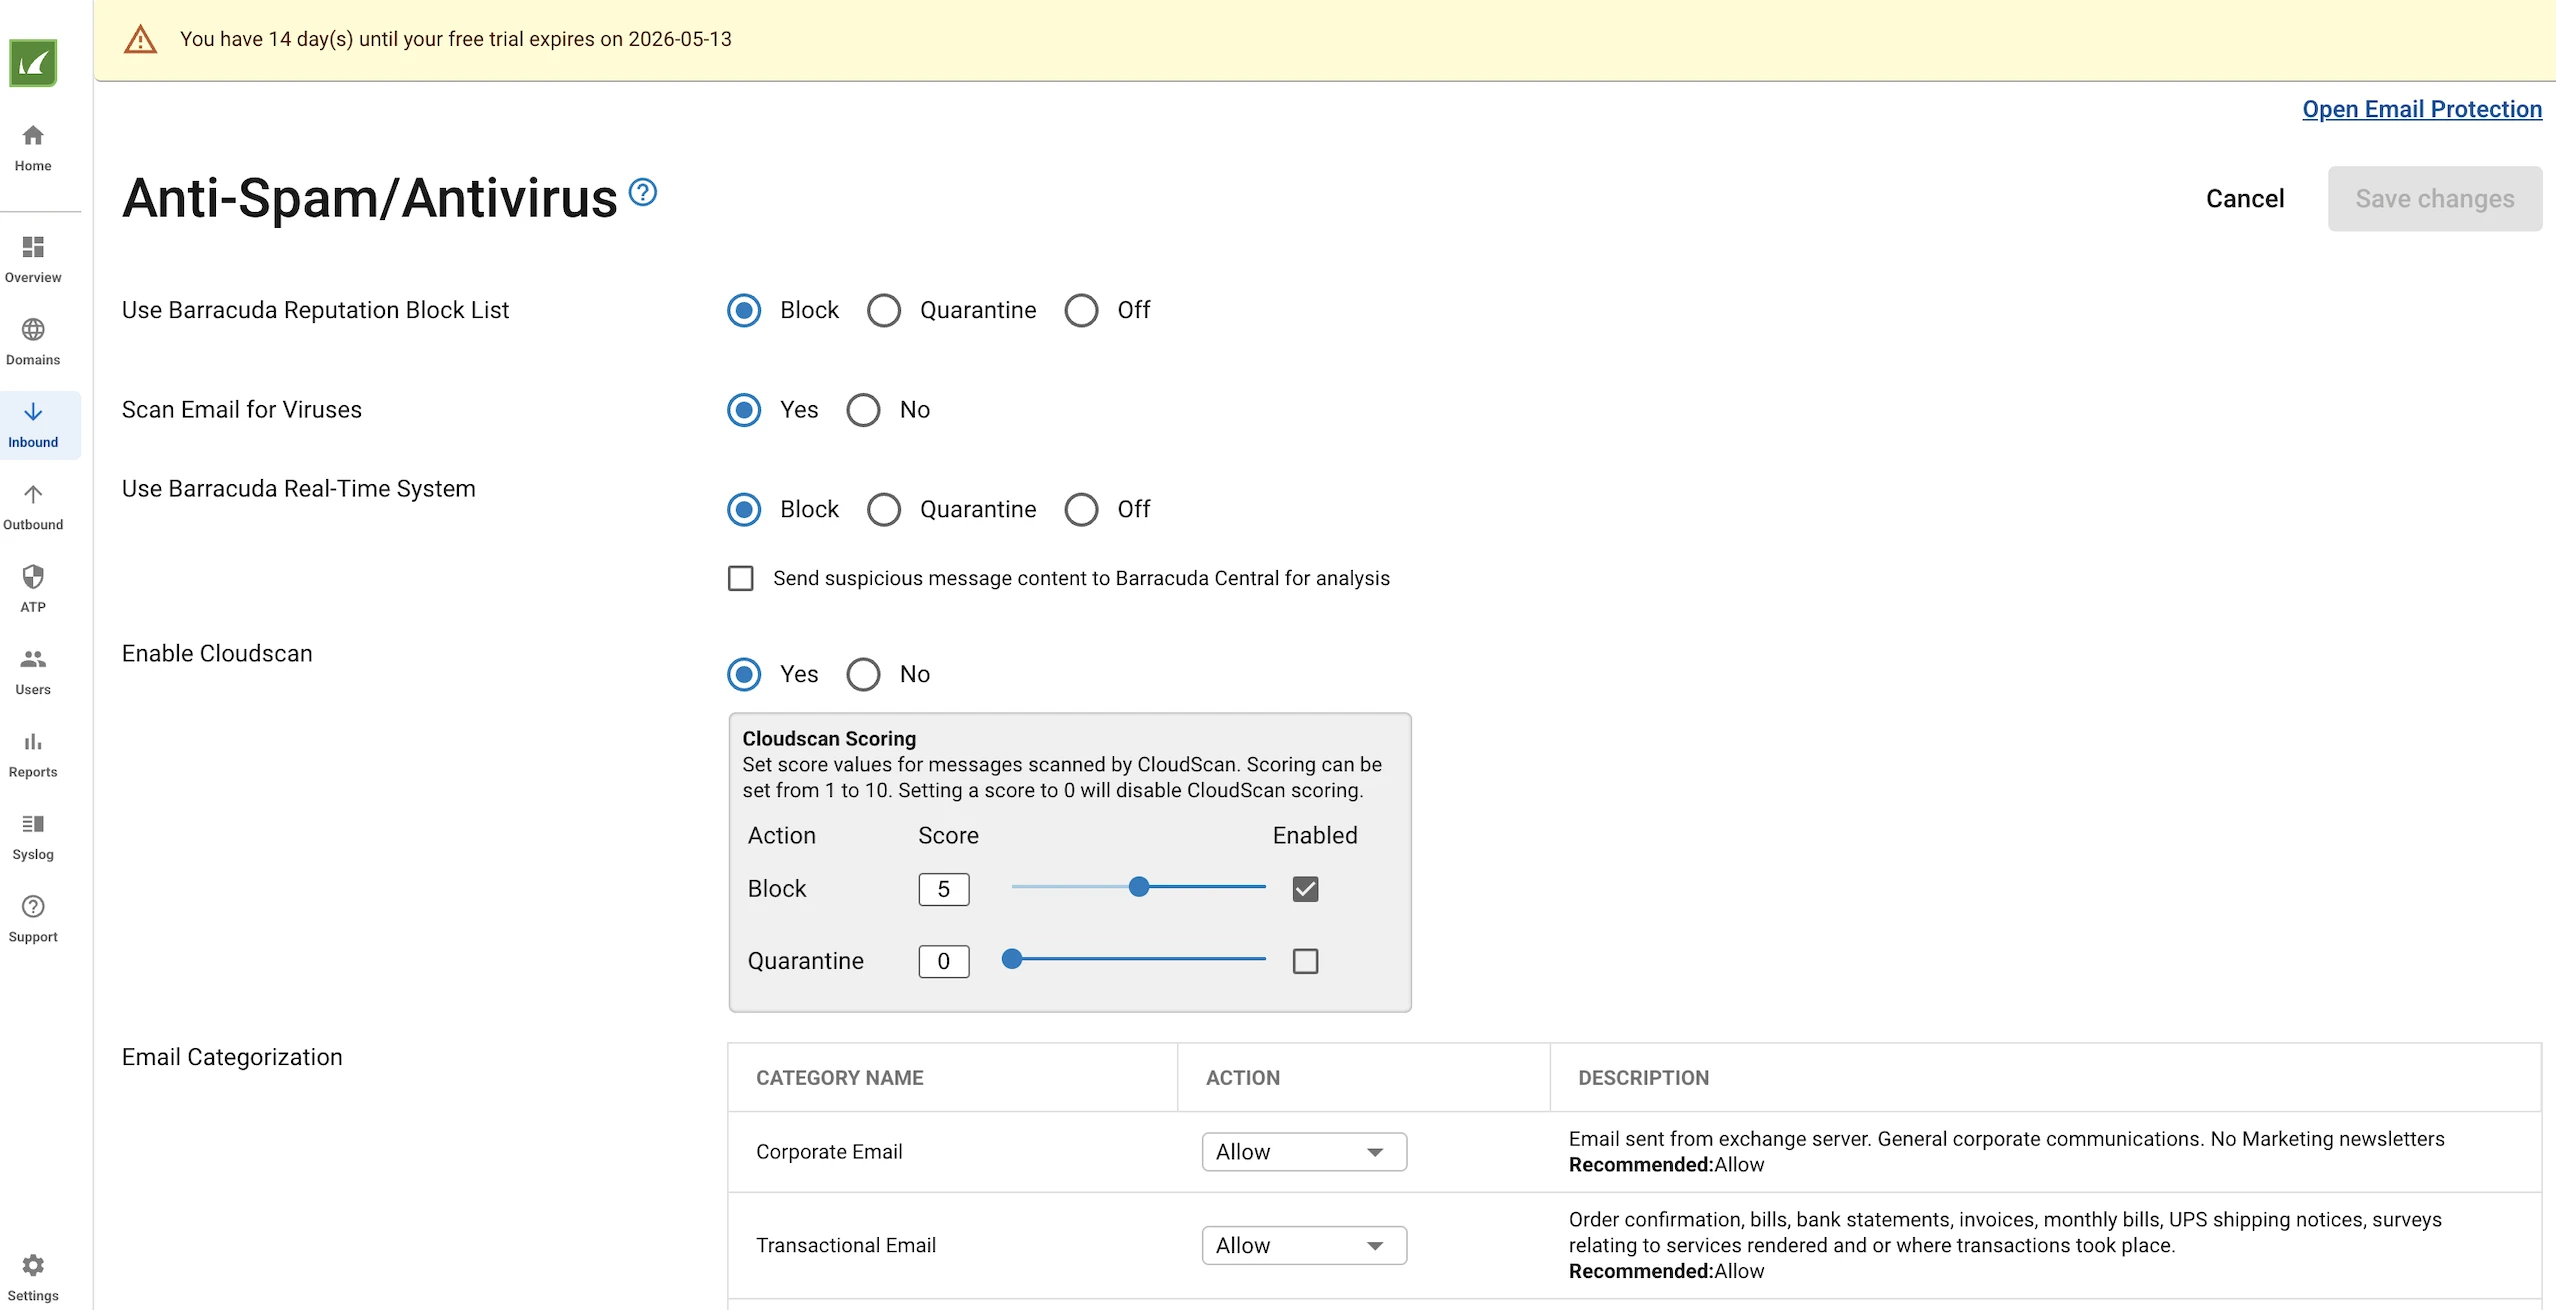
Soldaki Gelen menüsünün içinde Barracuda, bu kontroller için kullanılan filtreleri sağlar. Bu filtreleri yapılandırabiliriz.
Örneğin, Spam Önleme/antivirüs ayarları altında şunları yapılandırabiliriz:
- Barracuda itibar engel listesini kullan: Gelen postaları Barracuda'nın bilinen kötü amaçlı gönderenler veritabanına göre kontrol eder. Block, Karantina veya Kapalı olarak ayarlanabilir.
- E-postaları virüslere karşı tara: Tüm gelen e-postalarda virüs taramasını etkinleştirir veya devre dışı bırakır.
- Barracuda gerçek zamanlı sistemini kullan: E-postaları Barracuda'nın canlı tehdit istihbaratı akışıyla çapraz kontrol eder. Engellenebilir, Karantinaya Alınabilir veya kapatılabilir. İsteğe bağlı olarak şüpheli içeriği daha fazla analiz için Barracuda Central'a gönderir.
- Cloudscan'i etkinleştir: Spam puanlamayı Barracuda'nın bulut motoruna devreder. Puanlar 1 ile 10 arasında değişir; eşiği aşan e-postalar yapılandırılan eylemi tetikler.
- E-posta kategorizasyonu: Gelen e-postaları türe göre sınıflandırır ve kategori başına bir eylem uygular. Kategoriler arasında Kurumsal E-posta, İşlemsel E-posta, Pazarlama Materyalleri ve Bültenler, Posta Listeleri ve Sosyal Medya bulunur; her biri bağımsız olarak İzin Ver, Karantinaya Al, Block veya Kapalı olarak ayarlanır.
- Toplu e-posta tespiti: Toplu/çoklu gönderilen e-postaları algılar ve bunlara göre eylemde bulunur. Kapalı olarak ayarlandığında toplu e-postalar ayrıca filtrelenmez.
- Toplu e-posta muafiyetleri: Belirli e-posta adreslerinin veya alan adlarının, gönderen veya alıcı başına tanımlanarak toplu e-posta tespitini atlamasına izin verir.
Hız Sınırı sayfaları, bir gönderen IP adresinin her 30 dakikalık dönemde kaç e-posta gönderebileceğini tanımlar; bu yararlı bir ayardır. Tek bir gönderen IP'sinden e-posta kötüye kullanımını ve ani yüksek hacimli saldırıları önleyebilir.
Bir IP adresinin 30 dakikalık dönemde kaç e-posta gönderebileceğini sınırlayarak sistem şunların etkisini azaltabilir:
- Spam kampanyaları
- Oltalama patlamaları
- Kötü amaçlı yazılım dağıtımı
- Ele geçirilmiş gönderen hesapları veya sunucuları
- Hizmet reddi tarzı e-posta taşması
IP Beyaz Liste/Kara Liste sayfasında, belirli IP adreslerinden gelen e-postalar için taramayı atlayabilir veya bunları doğrudan engelleyebiliriz.
Bölgesel Politikalar'da coğrafi engelleme veya beyaz listeye alma uygulayabiliriz. Ayrıca içerik diline göre e-postaları engelleyebilir veya izin verebiliriz.
Alıcı Politikaları'nda, alıcı e-posta adresine göre tarama veya atlama kuralları yapılandırabiliriz.
Barracuda, gönderenler için de benzer politikalar sağlar. Gönderene göre istisnalar uygulayabiliriz.
Ayrıca DMARC, DKIM ve SPF gibi standart e-posta güvenliği kontrollerine göre istisnalar tanımlayabileceğimiz bir pano da vardır.
İçerik Politikaları'nda, dosya adı veya dosya türüne göre e-postaları tarayıp taramayacağımızı veya atlayacağımızı yapılandırabiliriz. Ayrıca düzenli ifadeler kullanarak mesaj gövdesi içeriğine göre tarama veya atlama kuralları tanımlayabiliriz.
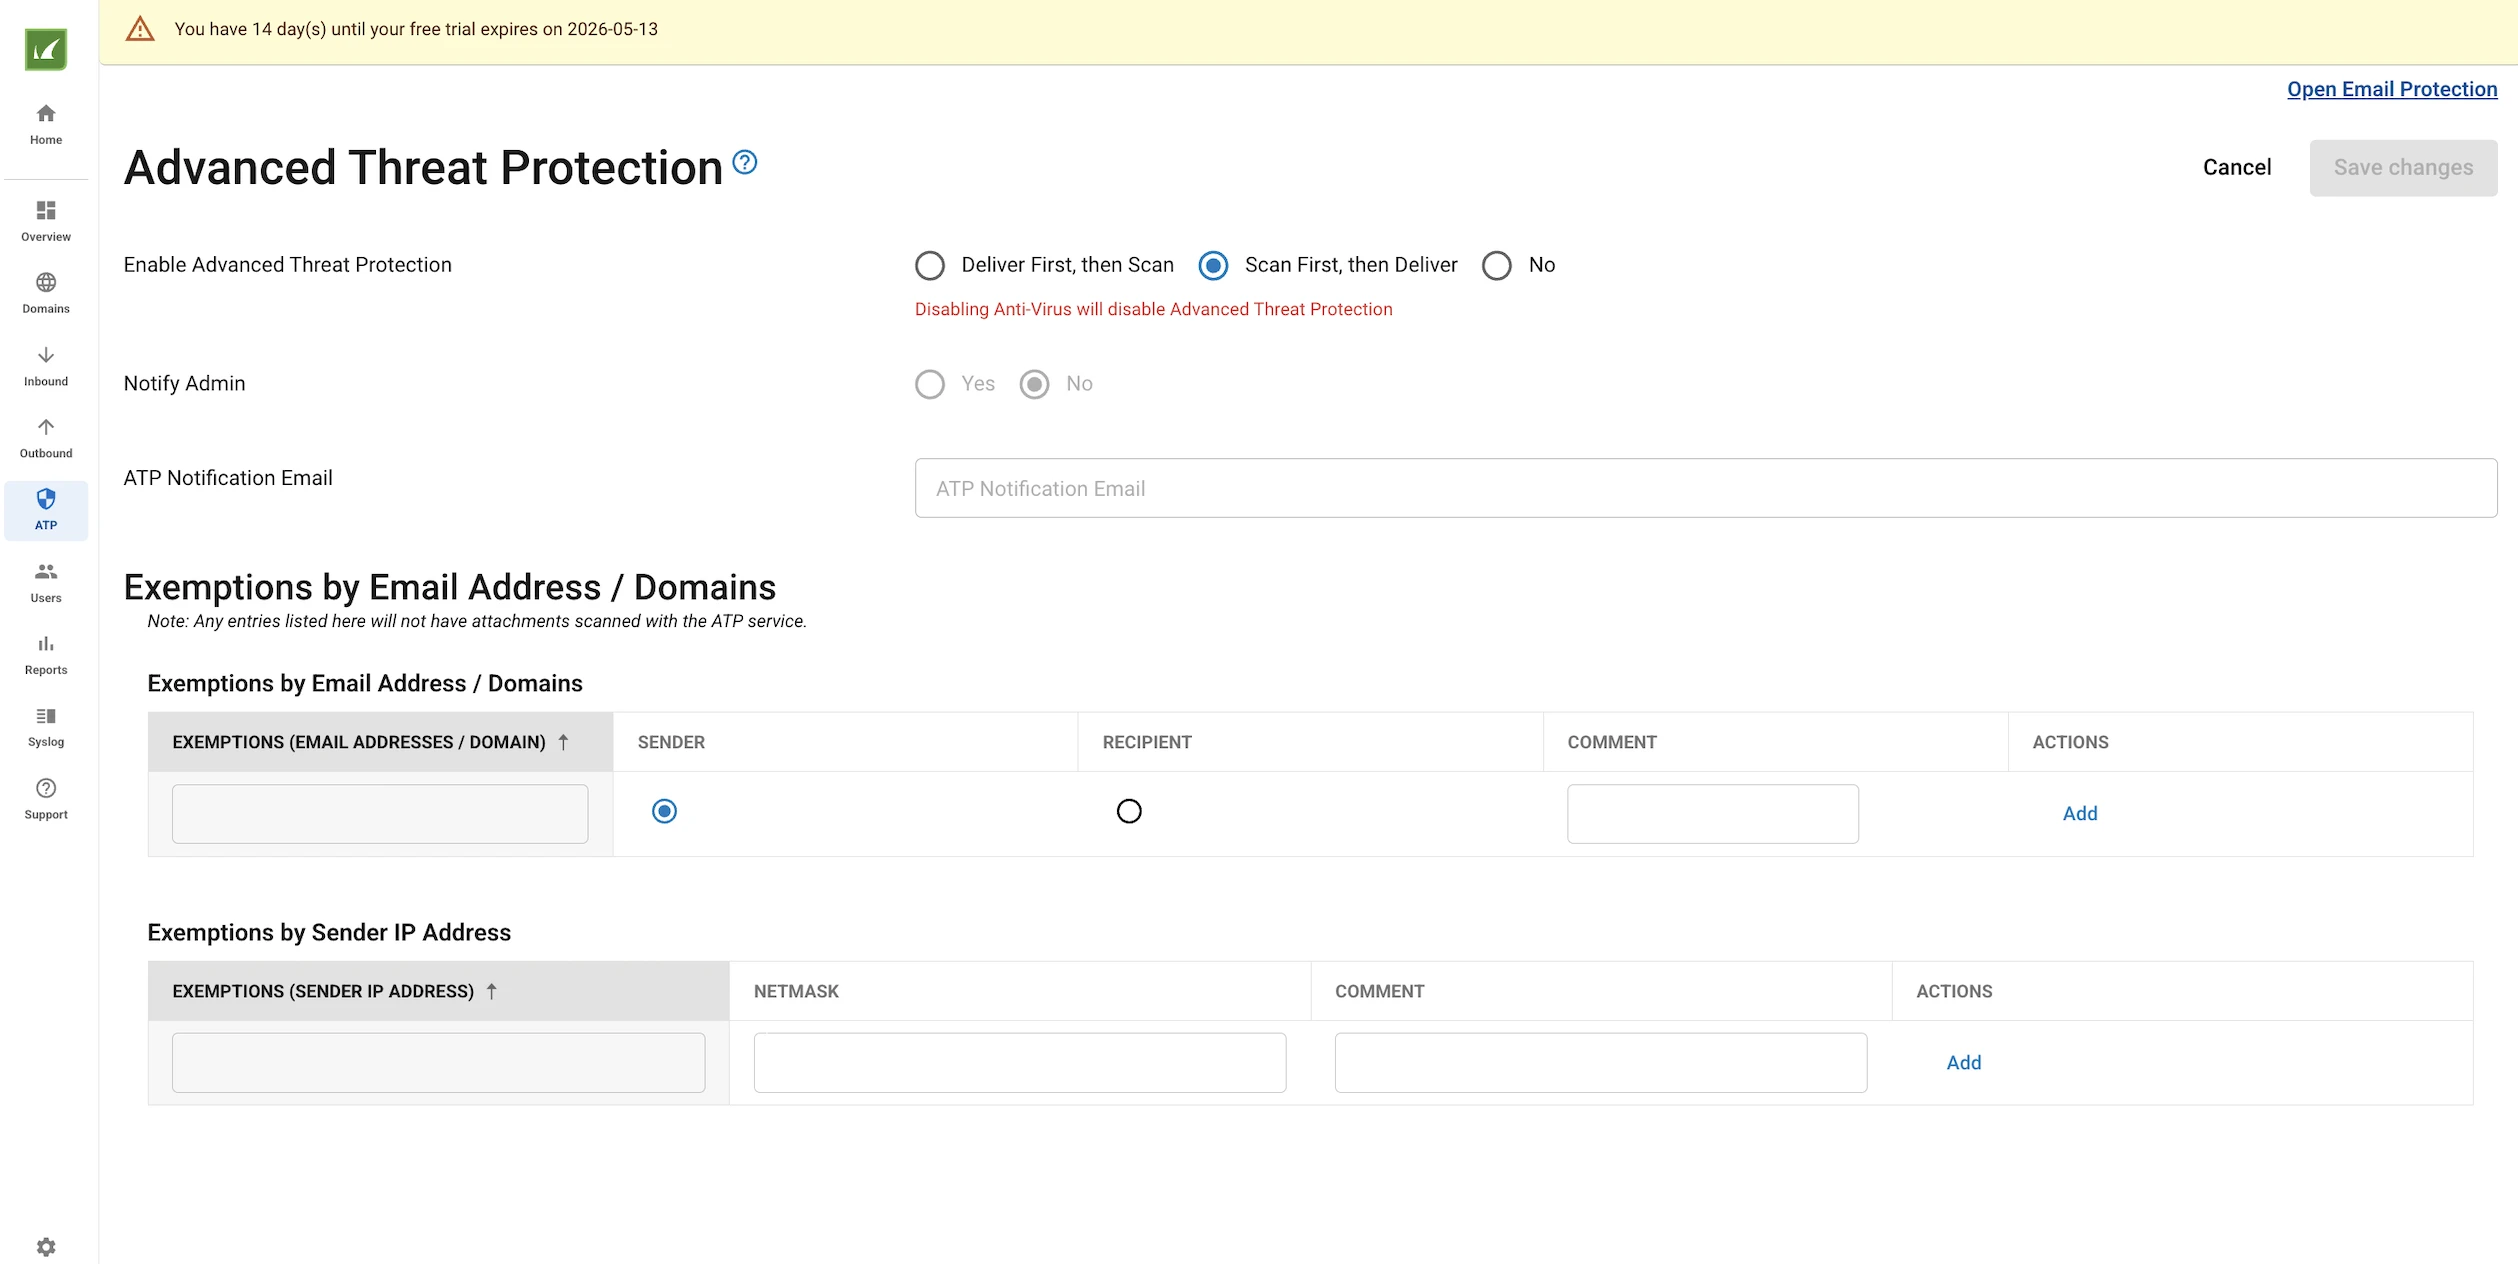
Barracuda, normal virüs tarayıcısına ek olarak abonelik olarak Advanced Threat Protection sağlar. Advanced Threat Protection (ATP), standart virüs tarayıcılarının gözden kaçırabileceği tehditleri tespit etmek için e-posta eklerini güvenli bir bulut ortamında analiz eden bulut tabanlı bir tarama hizmetidir. Gelen mesajlara uygulanır ve çoğu MIME dosya türünü destekler.
ATP'de üç mod vardır:
- Önce Teslim Et, Sonra Tara, e-posta geldiğinde eki gerçek zamanlı olarak taramaya çalışır. Tarama zamanında tamamlanır ve bir tehdit tespit edilirse e-posta engellenir. Tarama zamanında bitmezse e-posta sonucu beklemeden hemen teslim edilir. Tarama arka planda çalışmaya devam eder ve daha sonra bir tehdit bulunursa alıcı bilgilendirilir, ancak e-posta gelen kutusuna ulaşmıştır. Bu, alıcının tehdit tanımlanmadan önce virüslü bir eki açabileceği anlamına gelir.
- Önce Tara, Sonra Teslim Et, teslimattan önce eki tarar. Bir tehdit tespit edilirse e-posta engellenir. Temizse teslim edilir. Tarama bekleyen e-postalar Mesaj Günlüğü'nde neden olarak “Tarama Bekliyor” ile görünür. Bir mesaj dört saatten fazla ertelenmiş kalırsa karantinaya alınır. Bu mod daha güvenlidir ancak teslimatı geciktirebilir.
- Devre Dışı: ATP tamamen kapatılır.
Buradaki temel ödünleşim hız ve güvenlik arasındadır. “Önce Teslim Et” teslimat hızına öncelik verir ancak bir risk penceresi yaratır. “Önce Tara” bu riski ortadan kaldırır ancak ekli mesajları geciktirebilir veya erteleyebilir.
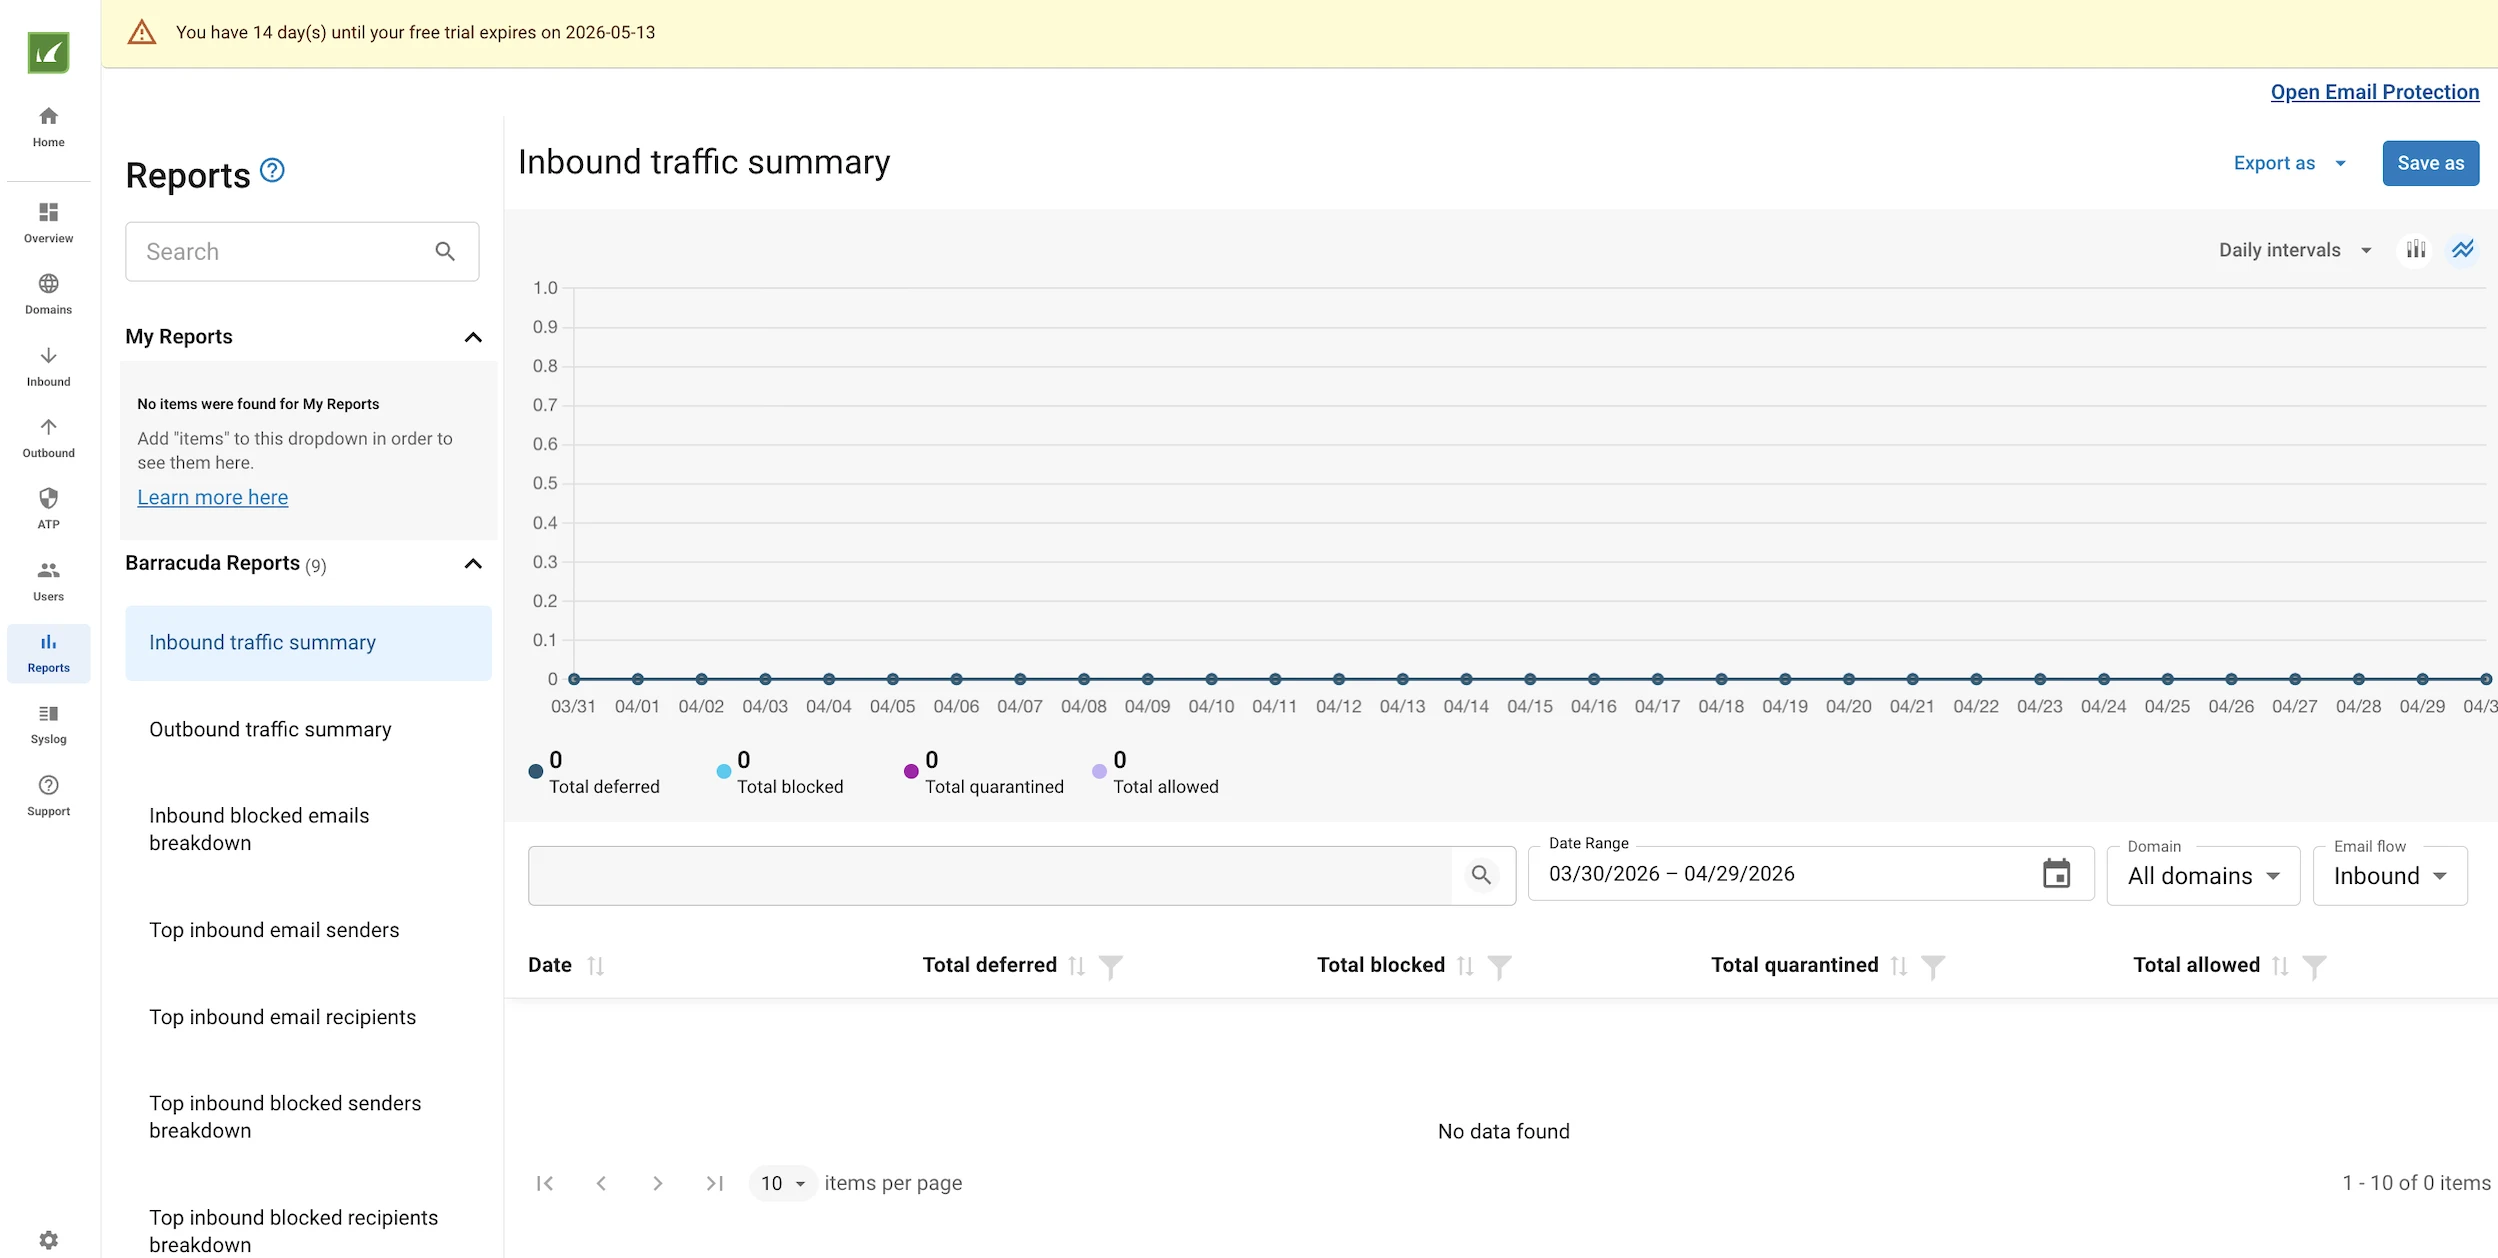
Rapor bölümünde Barracuda, e-posta güvenliği hakkında ayrıntılı raporlar oluşturur:
- Gelen/giden trafik özeti: Ertelenen, engellenen, karantinaya alınan ve izin verilen olarak ayrılmış tüm gelen ve giden e-posta etkinliğine genel bakış.
- Engellenen gelen e-postaların dökümü: Gelen e-postaların neden engellendiğine ilişkin ayrıntılı döküm.
- En çok gelen e-posta gönderenleri/alıcıları: Gelen e-postaların en sık gönderenlerini/alıcılarını gösterir.
- En çok engellenen gelen gönderenlerin dökümü: E-postaları en sık engellenen gönderenleri gerekçeleriyle listeler.
- En çok engellenen gelen alıcıların dökümü: Engellenen e-postalar tarafından en sık hedeflenen iç alıcıları gösterir.
- En çok giden e-posta gönderenleri: En yüksek hacimde giden e-posta gönderen iç kullanıcılara genel bakış.
- En çok engellenen giden gönderenler: Giden e-postaları en sık engellenen iç kullanıcıları gösterir.
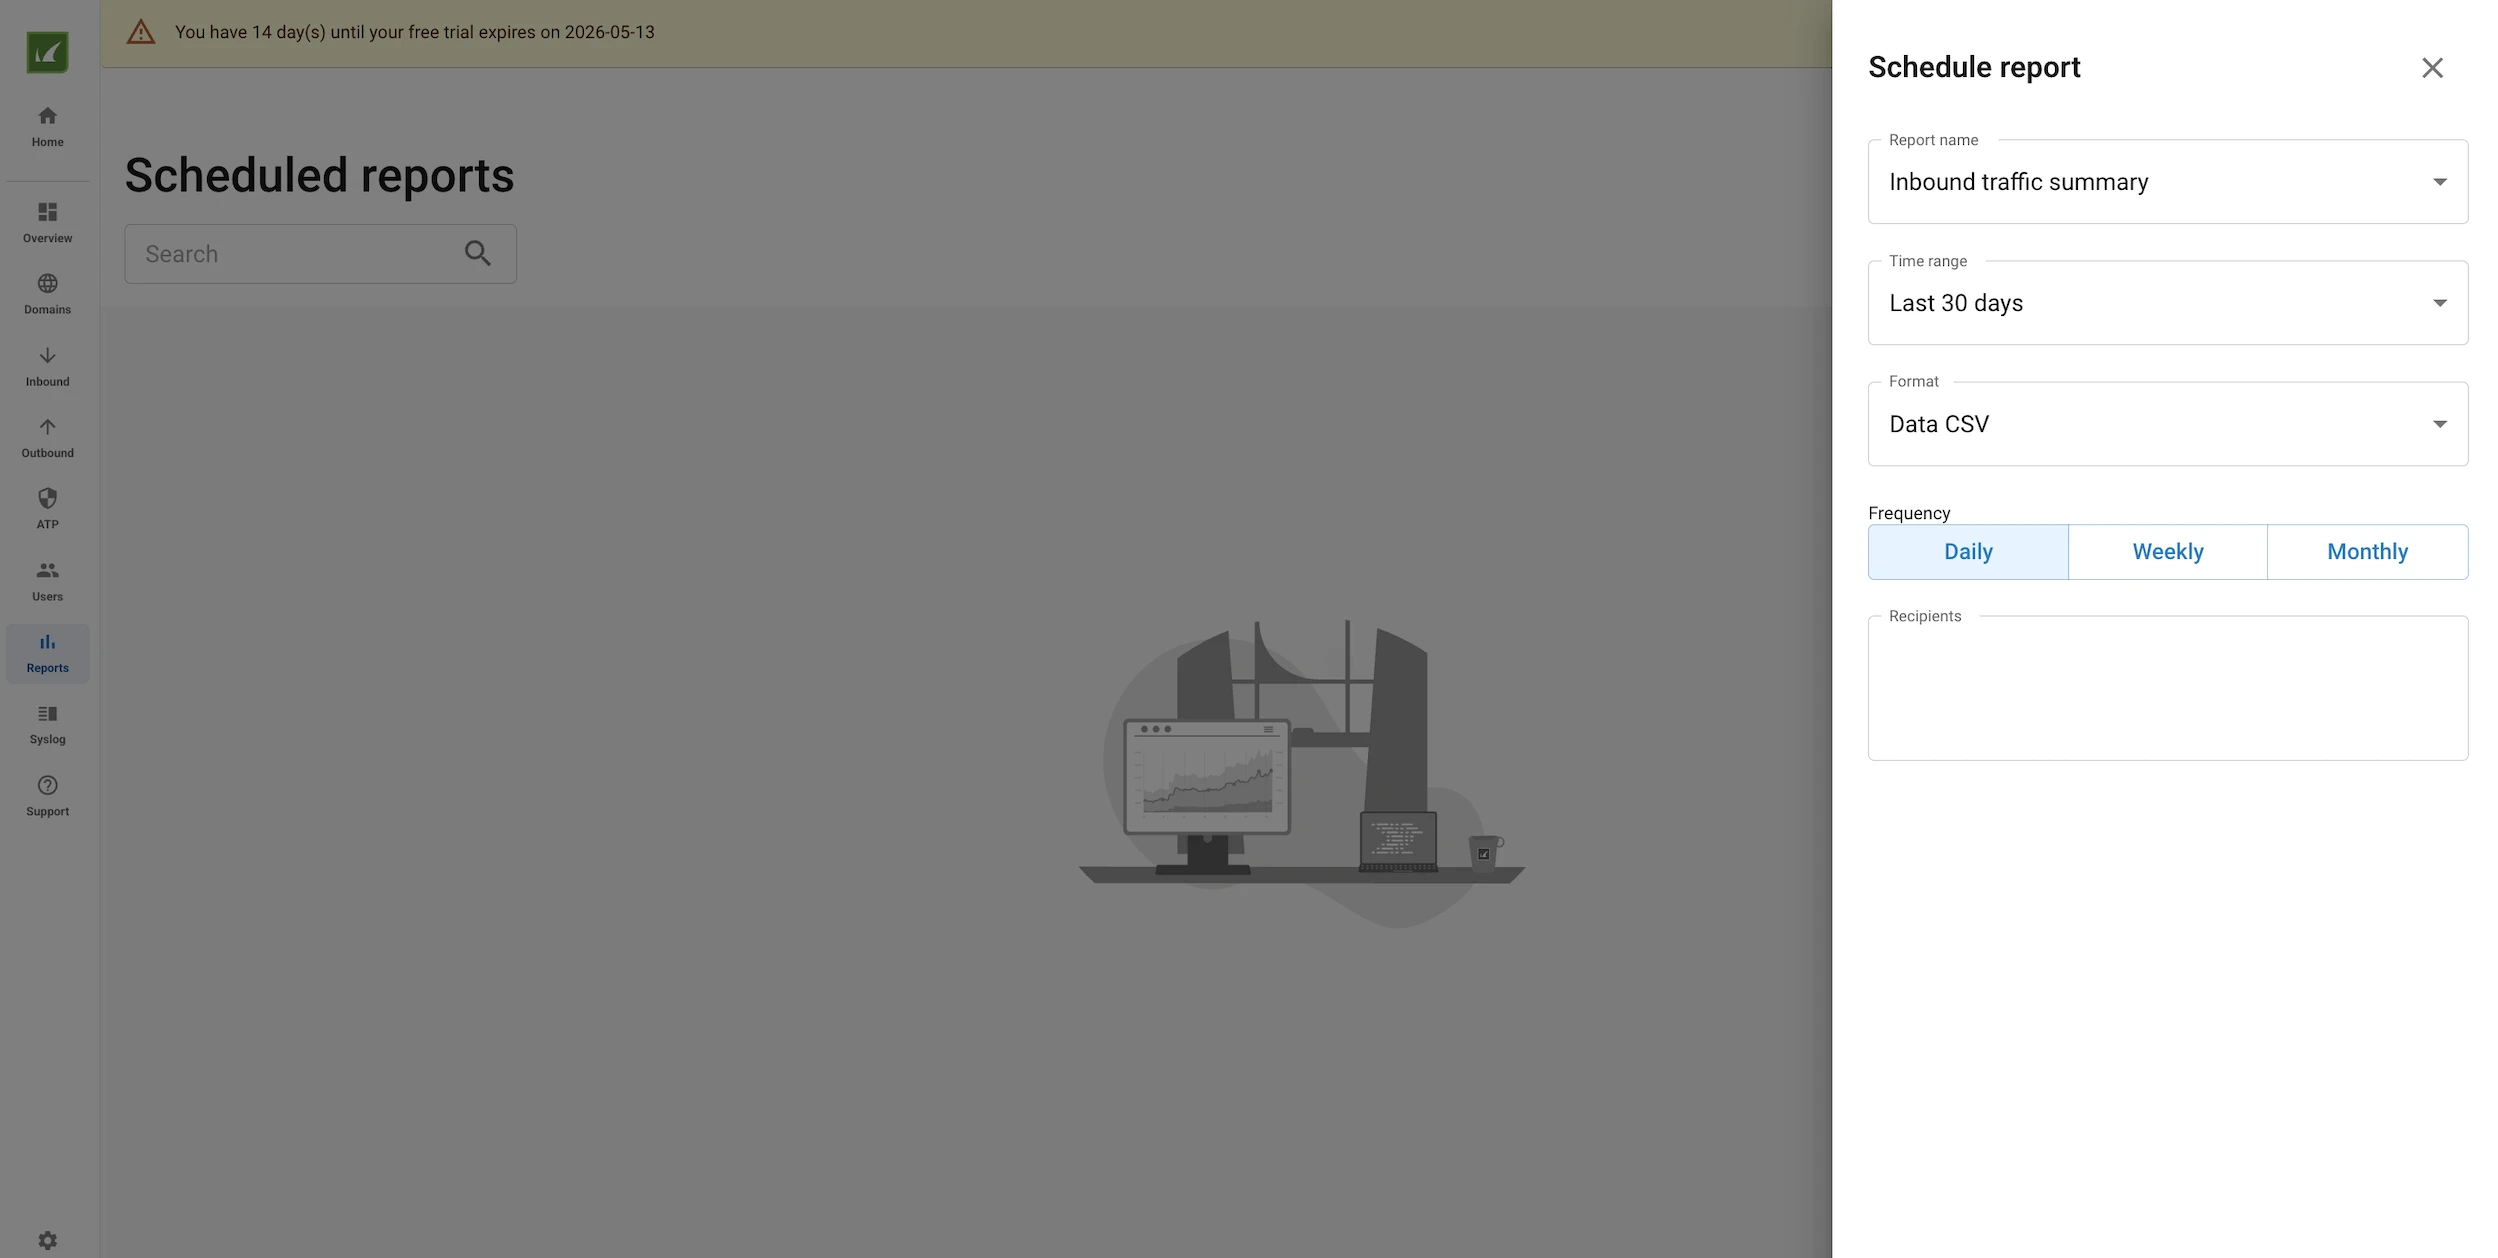
Ayrıca otomatik raporlar zamanlayabiliriz; bu yararlı bir özelliktir. Panoları kontrol etmek için tekrar oturum açmak yerine tehditler, karantinaya alınan mesajlar, spam eğilimleri, kötü amaçlı yazılım tespitleri, taklit girişimleri, politika eylemleri ve kullanıcı riski hakkında düzenli özetler alabiliriz. Zamanlanmış raporlar ayrıca kullanıcıların oltalama e-postalarındaki artış, belirli kullanıcılara yönelik tekrarlanan saldırılar veya engellenen kötü amaçlı eklerdeki artış gibi örüntüleri erken tespit etmelerine yardımcı olabilir.
Soldaki Syslog menüsü, tüm bu kayıtları seçtiğimiz bir günlük sunucusuna iletmemize olanak tanır. Bu, SIEM entegrasyonları için yararlı bir özelliktir.
Genel olarak ürün çok çeşitli özellikler sunar, ancak bu testte tehdit tespitinde düşük performans gösterir. Yapılandırmanın önemli bir kısmı kullanıcıya bırakılmıştır; bu da özellikle Google Workspace veya Microsoft 365 Uyumluluk Merkezi kullanan kuruluşlar için eklenen değerin ek yükü haklı çıkarıp çıkarmadığı sorusunu gündeme getirir.
Bulut e-posta güvenliği çözümlerinin temel özellikleri
Bulut e-posta güvenliği platformlarının farklılaştırıcı yetenekleri
Kullanıcı odaklı güvenlik (insan katmanı)
Birçok olay bir kullanıcı eylemiyle başlar. Bu nedenle modern e-posta güvenliği platformları, filtrelemeye güvenmek yerine davranışı yönlendiren araçlar içerir.
- Bağlamsal uyarı bannerları, bir mesaj şüpheli göründüğünde kullanıcıları uyarabilir.
- Eğitim de daha uyarlanabilir hale geliyor. Kullanıcılar, genel simülasyonlar yerine etkileşim örüntülerine göre uyarlanmış rehberlik alır.
Birleşik güvenlik & platform entegrasyonu
Uç nokta ve kimlik sistemleriyle entegrasyon, koordineli yanıtlar sağlar. Örneğin, bir e-posta kimlik bilgisi hırsızlığına yol açarsa sistem gelen kutusunun ötesinde eylemler tetikleyebilir.
Merkezi panolar, ekiplere genel güvenlik durumlarına dair daha net bir bakış sağlar ve araçlar arasındaki iletişim kopukluklarını azaltır.
Veri koruma, şifreleme & uyumluluk
E-posta genellikle sözleşmeler, finansal ayrıntılar ve diğer hassas verileri taşır. Bu bilgileri korumak, tehdit tespitinden daha fazlasını gerektirir.
- Şifreleme, mesajların iletim sırasında ve bekleme durumunda gizli kalmasını sağlar. Veri kaybı önleme politikaları, kazara veya kasıtlı olsun yetkisiz paylaşımı önlemeye yardımcı olur.
- Uyumluluk özellikleri, denetim izleri ve saklama politikaları dahil olmak üzere düzenleyici gereksinimleri destekler. Bu, özellikle sınır ötesi faaliyet gösteren ve katı yasal veya sektöre özgü kurallara tabi verileri işleyen kuruluşlar için geçerlidir.
 Tercih edilen kaynak olarak ekle
Bulut e-posta güvenliği benchmark metodolojisi
Üç e-posta güvenliği ürününü benchmark ettik: Acronis Email Security (Perception Point destekli), Sophos Email Security ve Barracuda Email Protection.
Benchmark, 100 uçtan uca test içeriyordu ve dört ilkeyi izledi.
- Kapsam odaklı: Her test, satıcının kamuya açık olarak sağladığını iddia ettiği bir yeteneğe karşılık gelir.
- Zorluk ağırlıklı: Basit bir 1/10 testini kaçırmak ciddi bir ürün açığına işaret eder. 9/10 testini kaçırmak daha anlaşılırdır çünkü bu vakalar uzman düzeyinde tespit sorunlarını yansıtır. Puanlama yöntemi, tüm ıskalamaları eşit değerlendirmek yerine bu vakaları ayırır.
- Yeniden üretilebilir: Benchmark, kendi kendine yeten bir PHP test düzeneği ile çalıştırılır ve ayrı bir doğrulama paketi tarafından kontrol edilir. Herhangi bir test e-postası gönderilmeden önce doğrulayıcı, test yüklerinin eksiksiz, geçerli ve doğru yapılandırıldığını doğrulamak için 1.800'den fazla kontrol gerçekleştirir.
- Etik: Kötü amaçlı yazılım testleri EICAR antivirüs test dizgisini kullanır. Oltalama URL'leri etkisiz veya var olmayan kanarya altyapısına işaret eder. Tüm test posta kutuları test ekibine aittir.
Testleri, her satıcının kamuya açık iddiaları en az bir kez test edilecek şekilde seçtik. Başa baş karşılaştırmayı adil tutmak için üç satıcının da tespit ettiğini iddia ettiği tehditlere öncelik verdik. Ayrıca ilgili oldukları yerlerde daha az sayıda satıcıya özgü vaka da ekledik. Örneğin, konuşma ele geçirme temel bir Barracuda iddiasıdır ve deepfake tarzı GenAI tuzakları en çok yapay zeka öncelikli satıcılar tarafından tanıtılır.
Benchmark on bir kategori halinde düzenlenmiştir. Her kategori farklı bir tespit mekanizmasını test eder. Test sayıları parantez içinde gösterilmiştir; toplamda 100 test vardır.
Kategori A: Spam (9 test)
Bu kategori; toplu ilaç reklamları, kripto para pump-and-dump e-postaları, piyango dolandırıcılıkları, maaş günü kredileri, flört platformu açılış mesajları ve B2B SEO soğuk erişimini kapsar.
Bu kategorideki çoğu test bilinçli olarak kolaydır. Gri posta pazarlaması ve B2B soğuk erişim olmak üzere iki test, agresif filtreleme meşru iş e-postasını engelleyebileceği için yanlış pozitif sınırına daha yakındır.
Kategori B: EICAR test dizgisini kullanan bilinen kötü amaçlı yazılım (9 test)
Bu kategori, yaygın ve iç içe geçmiş ek biçimleri arasında EICAR teslimatını test eder:
- Düz .txt eki,
- Normal ZIP,
- Parolası e-posta gövdesinde yer alan parola korumalı ZIP,
- Başka bir ZIP içine yerleştirilmiş ZIP,
- Uzantı ve içerik uyuşmazlığı işlemeyi test etmek için .exe uzantılı EICAR,
- .tar.gz, üç seviyeli özyinelemeli arşiv,
- Tar sarmalayıcısı olmayan tek dosyalık .gz,
- Ofset toleransını test etmek için başına dört kilobayt çöp eklenmiş EICAR.
Bu testler; arşiv açmayı, biçim desteğini ve e-posta gövdesinden parola çıkarmayı dener. Bunlar modern e-posta ağ geçitleri için temel yeteneklerdir.
Kategori C: Taşıyıcı dosya türleri (10 test)
Bu kategori, kötü amaçlı davranışı taşımak veya tetiklemek için yaygın olarak kullanılan dosya biçimlerini test eder. Set şunları içerir:
- Gömülü JavaScript ve OpenAction tetikleyicisi içeren PDF,
- Base64 ile kodlanmış bir blob üzerinde URL.createObjectURL kullanan HTML smuggling,
- Onload betiği ve uzak XHR içeren SVG,
- Bağımsız değişken bloğunda PowerShell yükü içeren Windows .lnk kısayolu,
- PDF/ZIP çok dilli dosya,
- VBScript içeren HTML Application .hta,
- XMLHTTP ve ADODB.Stream kullanan Windows Script Host JavaScript dropper,
- EICAR içeren ISO 9660 görüntüsü,
- Internet Shortcut .url dosyası,
- Excel Internet Query .iqy dosyası.
Bu, ürün sonuçları bu taşıyıcı türleri arasında büyük farklılıklar gösterdiği için daha ayırt edici kategorilerden biridir.
Kategori D: URL oltalama (10 test)
Bu kategori; doğrudan bağlantılar, yönlendirmeler, gizleme ve gövde dışı konumlar arasında URL analizini ölçer. Şunları içerir:
- Şüpheli bir TLD'de doğrudan oltalama URL'si,
- Bitly ile kısaltılmış hedef,
- Google'ın açık yönlendiricisi ve t.co üzerinden çok atlamalı yönlendirme zinciri,
- раypal.com içinde Kiril “а” kullanan Punycode IDN homoglifi,
- Sıfır genişlikli karakterler ve bir piksellik beyaz metin kullanan HTML gizli URL,
- PDF notu içinde bulunan URL,
- Oltalama bağlantısı içeren Base64 ile kodlanmış HTML taşıyan URI,
- Gerçek ana bilgisayarın sorgu dizesinde gömülü olduğu aşırı uzun URL,
- Meşru görünen bir ana bilgisayarda açık yönlendirme parametresi,
- Oltalama hedefini google.com/amp/s/ arkasına gizleyen Google AMP önbellek URL'si.
Kategori E: QR kodlu oltalama (8 test)
Bu kategori, ürünlerin QR kodlarının içine gizlenmiş oltalama URL'lerini extract edip inceleyip inceleyemediğini test eder. Set şunları içerir:
- MFA yeniden kaydı için satır içi PNG QR kodları,
- DocuSign imzalama,
- Maaş bordrosu erişimi,
- Kargo yeniden teslimat bildirimi
- Sesli mesaj erişimi
- Banka 2FA sıfırlama.
Ayrıca kaçınma varyantlarını da içerir: e-posta gövdesinde QR içeriği olmayan bir PDF içine gömülü QR kodu, SVG ile sarılmış bir görüntü olarak teslim edilen QR kodu ve bir <img> etiketi yerine CSS background-image data URI'si olarak ayarlanmış QR kodu.
Bu vakalar, tarayıcının görüntüleri en belirgin HTML kaplarının dışında inceleyip incelemediğini test eder.
Kategori F: Marka ve alan adı taklidi (9 test)
Bu kategori; gönderen, alan adı, marka ve başlık taklidini test eder ve şunları içerir:
- Genel bir Gmail hesabından görünen ad sahteciliği,
- m1crosoft-account.com kullanan tıraşlama (typosquat) alan adı,
- Apple için IDN punycode homoglifi
- microsoft.support-team-portal.tk üzerinden alt alan adı kötüye kullanımı
- Gerçek logo ve Segoe UI stili kullanan Microsoft marka kiti taklidi
- Gönderen ve From başlığı uyuşmazlığı
- Yerel banka taklidi
- Bir e-ticaret şirketinin alan adı tıraşlaması
- Saldırganın mesaja sahte spf=pass, dkim=pass ve dmarc=pass değerleri eklediği Authentication-Results başlık enjeksiyonu.
Son vaka, aşağı yönlü ayrıştırıcıların gerçek yukarı akış sonuçlarını doğrulamak yerine saldırgan tarafından sağlanan kimlik doğrulama başlıklarına güvenip güvenmediğini test eder.
Kategori G: Yük içermeyen BEC ve hedefli oltalama (9 test)
Bu kategori, kötü amaçlı ekler veya bağlantılar olmadan sosyal mühendisliğe odaklanır ve şunları içerir:
- Bir Gmail hesabından gönderilen CEO banka havalesi talebi,
- Satıcı E-posta Dolandırıcılığı banka değişikliği bahanesi,
- Çalışan self-servis maaş yönlendirmesi,
- CFO taklitçisinden çevrimiçi hediye kartı dolandırıcılığı
- Re:Re: konusu ve sahte In-Reply-To başlıkları kullanan konuşma ele geçirme,
- Sahte bir hukuk bürosundan gizli kanıt talebi,
- Ekli özgeçmişle dışarıdan işe alım uzmanı erişimi,
- WhatsApp iki faktörlü kimlik doğrulama ele geçirme bahanesi,
- Gizlilik dilini aciliyetle birleştiren M&A içeriden öğrenen bahanesi.
Kategori H: Gasp ve dolandırıcılıklar (9 test)
Bu kategori yaygın dolandırıcılık ve gasp örüntülerini kapsar. Testler şunları içerir:
- Eski sızdırılmış bir parola kullanan e-posta,
- PDF içinde kötü amaçlı ödeme bağlantısı bulunan sahte fatura,
- Avans ücreti mektubu,
- Vergi dairesinden el koyma tehdidi,
- Bir web sitesine karşı DDoS gaspı,
- Kilit açma bağlantısı içeren sahte Apple iCloud kilit bildirimi,
- Kurye gümrük vergisi dolandırıcılığı
- Doxing gaspı,
- Gümrükte mahsur kalan akraba dolandırıcılığı.
Kategori I: GenAI kalitesinde oltalama (10 test)
Bu kategori, eski sistemlerin sıklıkla güvendiği belirgin ipuçlarını ortadan kaldıran cilalı oltalama e-postalarını test eder. Set şunları içerir:
- Yapılandırılmış adımlar ve marka düğmesi içeren BT yardım masası yeniden doğrulama e-postası,
- Gizlilik dili ve çalışma alanı bağlantısı içeren sahte yönetim kurulu ön okuması,
- Yedi gün içinde yeniden onay gerektiren Microsoft 365 kiracı politikası güncellemesi,
- İK Davranış Kuralları e-imza talebi,
- Hayali bir toplantı sonrası müşteri başarısı takibi,
- Toplantı özeti taklidi,
- Hayali bir karşı taraftan yasal NDA,
- CISO tarzı kritik CVE danışmanlığı,
- Ambargo dili içeren yatırımcı ilişkileri kazanç önizlemesi,
- Tek seferlik SSO oturumu gerektiren takvim çakışması çözücü.
Bu kategorideki her e-posta, yetkin bir anadili İngilizce olan iş mesajı gibi okunacak şekilde yazılmıştır. Testler, bozuk dil bilgisi, garip ifadeler ve bariz marka uyumsuzlukları gibi eski oltalama ipuçlarından bilinçli olarak kaçınır.
Kategori J: Kaçınma teknikleri (9 test)
Bu kategori, yüzeysel içerik incelemesini bozabilecek gizlemeyi test eder ve şunları içerir:
- Tetikleyici kelimelerin içinde sıfır genişlikli Unicode karakterler,
- Tüm oltalama mesajının taranabilir gövde metni olmayan bir PNG olarak işlendiği OCR atlatma,
- Ek dosya adında sağdan sola geçersiz kılma karakteri,
- Çift uzantılı dosya adı,
- İşlenen metin zararsız görünürken DOM'un oltalama içeriğini barındırdığı CSS gizli tuzak,
- RFC 2047 kodlanmış kelime konusu,
- Ana bilgisayarda onaltılık kodlanmış karakterler içeren URL,
- Latin “e” yerine Kiril “е” kullanan konu homoglifi,
- Bir data-* HTML özniteliğinde gizlenen ve tıklama anında satır içi JavaScript tarafından alınan URL.
Kategori K: Kontrol seti ve yanlış pozitif testi (8 test)
Kontrol seti, uyarı olmadan geçmesi gereken meşru iş e-postalarını içerir ve şunları kapsar:
- Dahili ekip bildirimleri,
- Aylık gider raporları,
- Toplantı takipleri,
- Haftalık özetler,
- Meşru dahili paylaşım için kullanılan parola korumalı ZIP dosyaları,
- Eğitim hatırlatıcıları,
- BT bakım bildirimleri,
- Bire bir planlama e-postaları.
Bu mesajlardan birini işaretleyen her ürün yanlış pozitif cezası alır.
E-posta güvenliği benchmark sınırlamaları
Tek seferlik bir benchmark'ın ötesinde altyapı veya koşullar gerektirdiği için birkaç kategoriyi hariç tuttuk:
- Tıklama zamanı URL değiştirme: Bu saldırı, teslim anında zararsız görünen ve daha sonra bir oltalama hedefine yönlendiren bir URL sunar. Test etmek, içeriğini değiştiren durum bilgisi olan bir HTTP sunucusu ve kullanıcı tarafında bir tıklama eylemi gerektirir.
- Hesap ele geçirme ve yanal oltalama: Bu, benchmark kurulumunun dışında kalan bir iç posta kutusunun kontrolünü gerektirir.
- Sandbox farkında dinamik kötü amaçlı yazılım: Sanallaştırmayı algılayan ve patlatmadan kaçınan gerçek polimorfik örnekler etik nedenlerle hariç tutulmuştur.
- Canlı oltalama kiti açılış sayfaları: Tüm URL'ler etkisiz ana bilgisayarlara çözümlenir. Benchmark, tıklama sonrası deneyimi test etmez.
Grup S göndereni, hizalı olmayan From başlıklarına izin veren bir SMTP aktarıcısı gerektirir. Bulut SMTP hizmetleri genellikle bu testleri ağ düzeyinde reddeder. İzin veren bir aktarıcı bulunmadığında benchmark, 38 içerik odaklı test bırakan Grup L'ye düşer.
İki gönderenli mimari
Birçok e-posta güvenliği testi, içerik odaklı ve gönderen kimliği odaklı saldırılar arasındaki önemli ayrımı göz ardı eder. Bazı tehditler, kimin gönderdiğine bakılmaksızın mesaj gövdeleri veya ekleri nedeniyle tehlikelidir. Diğerleri ise e-postanın temsil etmediği birinden geliyormuş gibi davranması nedeniyle tehlikelidir. Bu iki sınıf farklı gönderim kurulumları gerektirir.
Benchmark'ı iki gönderen grubuna ayırdık.
- Grup L, Meşru, 38 test: Bu e-postalar kimliği doğrulanmış bir SMTP hizmetinden gönderilir. SPF, DKIM ve DMARC, gönderen alan adı için doğru şekilde hizalanır. Görünen ad; Finans, BT Yardım Masası veya test eden kişinin gerçek adı gibi teste göre değişir, ancak From adresi kimliği doğrulanmış gönderen adresi olarak kalır.
- Grup L, içerik odaklı kategoriler için kullanılır: K, B, C, J ve gönderenden bağımsız olarak URL'nin tehdit olduğu iki URL oltalama testi.
- Grup S, Sahte, 62 test: Bu e-postalar, From alan adı hizalamasını zorunlu kılmayan izin veren bir SMTP aktarıcısı üzerinden gönderilir. From adresi, test senaryosunun belirttiği her neyse odur; bu nedenle SPF ve DMARC hizalaması tasarım gereği başarısız olur.
- Grup S, gönderen kimliği odaklı kategoriler için kullanılır: A, D'nin çoğu, E, F, G, H ve I.
Bu ayrım gerçek saldırgan davranışını yansıtır. Oltalama operatörleri genellikle ucuz sanal sunucular ve tek kullanımlık alan adları kullanır; çünkü doğrulanmış alan adlarına sahip Gmail, Office 365 ve AWS SES gibi ana akım bulut SMTP hizmetleri, hizalı olmayan bir From başlığıyla posta gönderilmesini engeller.
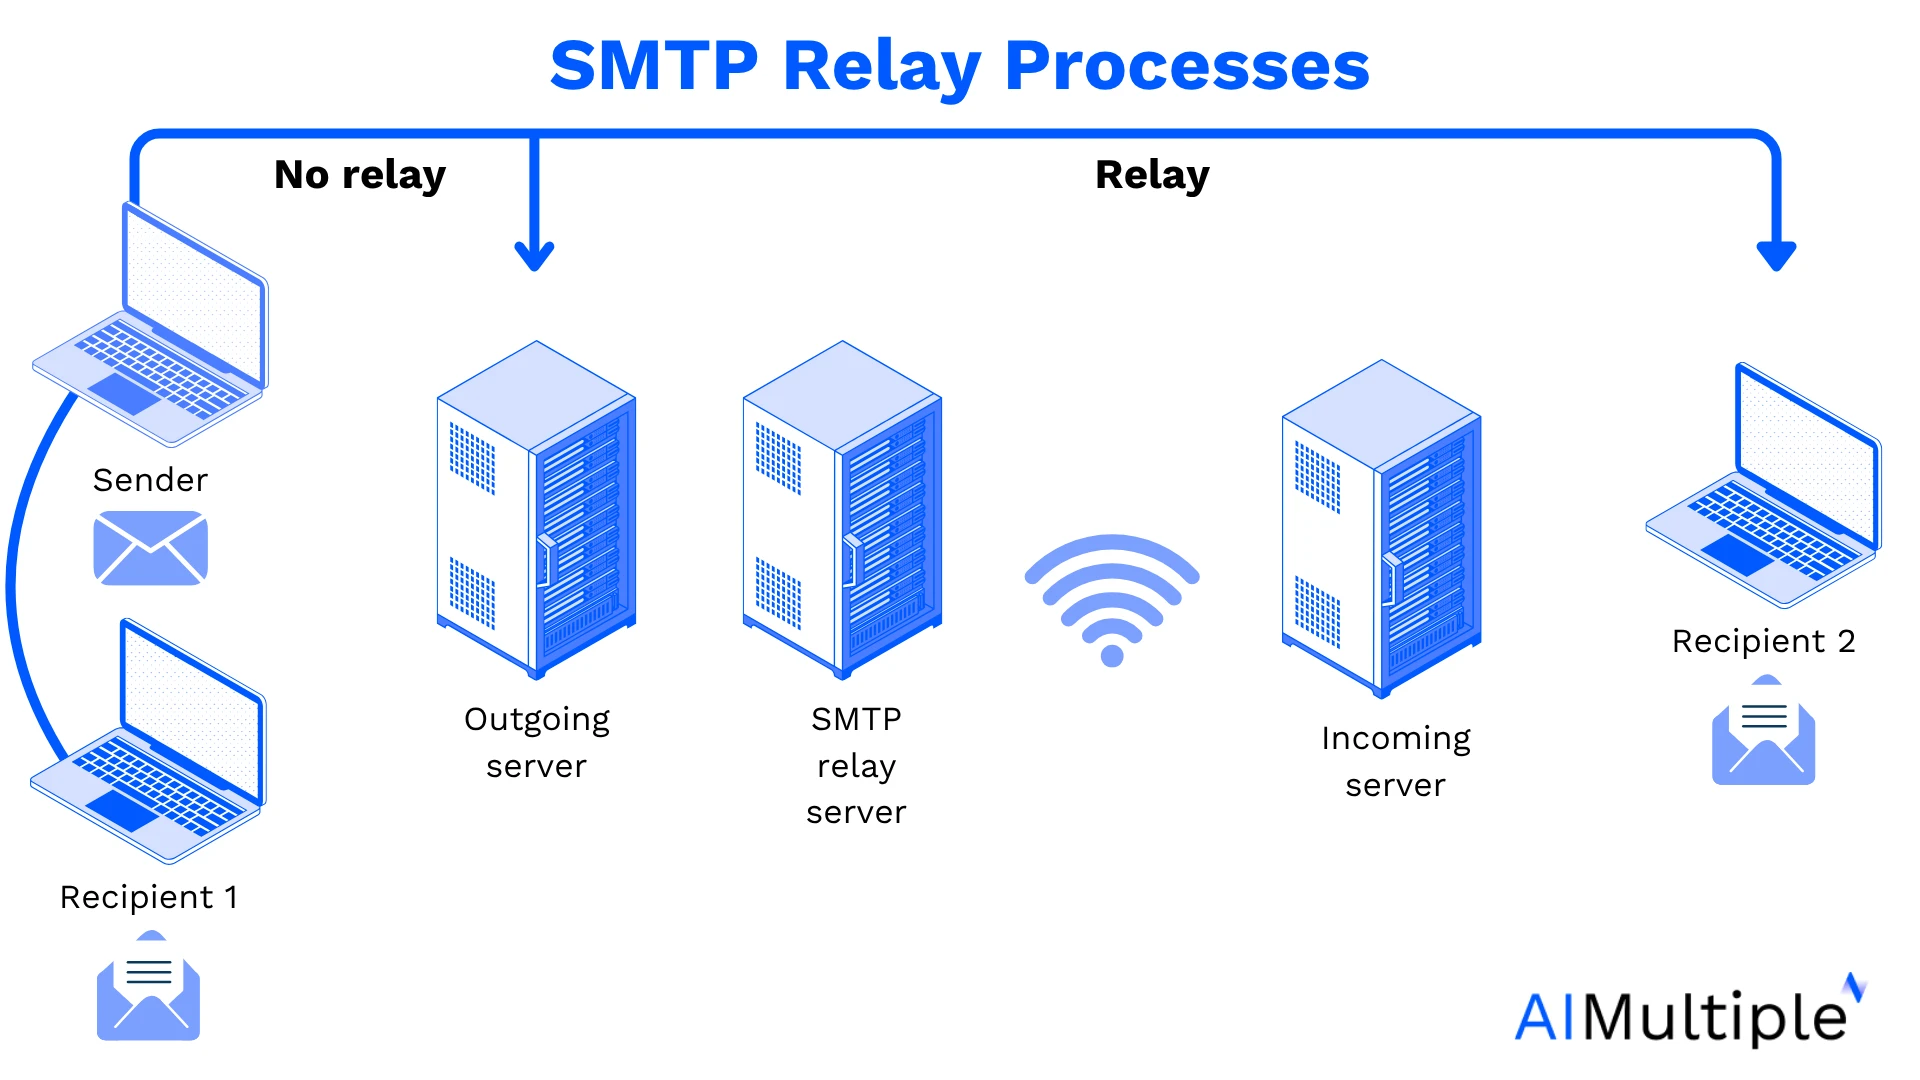
Şekil 1: Bir SMTP aktarıcı sunucusunun nasıl çalıştığını gösteren şekil. SMTP aktarıcı sunucusu, göndericiden e-postalar alan ve bunları gönderenin kendi posta sağlayıcı alan adı dışındaki alıcı sunucularına ileten üçüncü taraf bir posta sunucusudur.
Zorluk ağırlıklandırması
Her testin 1 ile 10 arasında bir zorluk derecesi vardır. Derecelendirme, yetkin bir e-posta güvenliği ürününün testi ne kadar zor bulması gerektiğini gösterir.
- 1 ila 2, önemsiz: Bunlar anlamlı bir gizleme içermeyen ders kitabı imzalarıdır. Onları kaçırmak temel bir tespit açığına işaret eder. Örnekler arasında ilaç spam'i, ZIP içinde düz EICAR ve 419 Nijerya mektubu bulunur.
- 3 ila 4, iyi bilinen: Bunlar modern ürünlerin yakalaması gereken tanıdık örüntülerdir. Örnekler arasında PDF JavaScript, sızdırılmış parola şantajı ve CEO görünen ad sahteciliği yer alır.
- 5 ila 6, orta: Bu vakalar; HTML smuggling, IDN homoglif URL'leri ve satır içi QR kodlu oltalama dahil olmak üzere modern yapay zeka, sandboxing veya bilgisayarlı görü gibi daha güçlü analizler gerektirir.
- 7 ila 8, ileri: Bunlar, PDF/ZIP çok dilli dosyalar, çok atlamalı yönlendirme zincirleri, marka kiti görsel taklidi ve yalnızca görüntü içeren OCR atlatma tuzakları gibi daha güçlü ürünlerin tutarlı şekilde ele aldığı uç vakalardır.
- 9 ila 10, uzman: Bunlar, yakalamanın güçlü bir sonuç olduğu ve kaçırmanın sektör genelinde yaygın olduğu gerçekten zor vakalardır. Örnekler arasında sahte konu başlıklı konuşma ele geçirme, GenAI kalitesinde bir müşteri başarısı takibi ve daha önce bilinmeyen bir karşı taraftan sahte yasal NDA yer alır.
- Kontrol testleri: K kategorisi mesajları geçmelidir. Bu kategorideki herhangi bir tespit yanlış pozitif olarak sayılır.
Kategori ortalamaları amaçlanan zorluk eğrisini izler: A spam ortalaması 2.2/10, B EICAR ortalaması 2.8/10, H gasp ortalaması 3.8/10, C taşıyıcı dosyalar ortalaması 5.0/10, F marka taklidi ve J kaçınma ortalaması 5.6/10, D URL oltalama ortalaması 5.8/10, E QR kodlu oltalama ortalaması 6.8/10, G BEC ortalaması 6.8/10 ve I GenAI oltalama ortalaması 8.2/10 şeklindedir.
Benchmark puanlaması
Her ürün, test başına beş karardan birini alır:
- BLOCK: Mesaj karantinaya alınır veya reddedilir (2 puan).
- WARN: Ürün bir banner ekler, e-postayı önemsiz klasörüne gönderir veya eki kaldırır (0.5 puan).
- LATE: Mesaj önce teslim edilir, ardından teslimattan sonra kaldırılır (1 puan).
- MISS: Mesaj uyarı olmadan gelen kutusuna ulaşır (0 puan).
- FP: Bir kontrol seti mesajı yanlışlıkla işaretlenir (-2 puan cezası).
Tespit oranı; toplam puanın saldırı testleri için mümkün olan maksimum puana bölünmesi ve ardından yüzde olarak ifade edilmesiyle hesaplanır. Mümkün olan maksimum puan, saldırı testi sayısının ikiyle çarpımına eşittir.
Yanlış pozitif oranı ayrıca raporlanır. Meşru postayı engelleyerek %90 tespit oranına ulaşan bir ürün, yanlış pozitif olmadan %80 tespit oranına ulaşan bir üründen daha fazla operasyonel risk oluşturur.
Yeniden üretilebilirlik ve araç kullanımı
Benchmark, kendi kendine yeten tek bir PHP betiğinden çalışır. Betik, özel bir multipart oluşturucu ile bellekte 100 MIME mesajı oluşturur. Yükleri yerel olarak üretir; bunlar arasında ZIP'ler, AES-256 ile şifrelenmiş ZIP'ler, tar.gz dosyaları, tek dosyalık .gz dosyaları, JavaScript eylemleri içeren PDF'ler, HTML smuggling örnekleri, onload JavaScript içeren SVG dosyaları, doğru Shell Link CLSID ve UTF-16LE bağımsız değişken bloğuna sahip Windows .lnk dosyaları ve minimal bir ISO 9660 disk görüntüsü bulunur.
Betik, her testi gönderen grubuna göre doğru SMTP yolu üzerinden gönderir.
Her mesaj şu izleme başlıklarını içerir: X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case ve X-Bench-Group. Bu başlıklar, her testi gelen kutuları, karantina konsolları ve ürün günlükleri arasında izlenebilir kılar.
Ayrı bir doğrulama düzeneği, iletimden önce 1.800'den fazla sağlamlık kontrolü çalıştırır. Her testin gerekli alanlara sahip olduğunu, her zorluk derecesinin [1, 10] aralığında veya kontroller için sıfır olduğunu ve EICAR'ın parola korumalı ve üç kat iç içe arşivler dahil olmak üzere her B kategorisi ekinde mevcut ve kurtarılabilir olduğunu doğrular.
Doğrulayıcı ayrıca PDF'lerin geçerli %PDF- başlıkları ve %%EOF işaretleri içerdiğini, PNG'lerin geçerli imzalar ve IEND yığınları içerdiğini, SVG'lerin iyi biçimlendirilmiş XML olarak ayrıştırıldığını, LNK dosyasının doğru Shell Link CLSID'ye ve beklenen PowerShell bağımsız değişken dizesine sahip olduğunu, ISO 9660 Birincil Birim Tanımlayıcısının doğru \x01CD001 imzasıyla sektör 16'da göründüğünü ve grup çıkarımının belgelenen Grup L ve Grup S ayrımıyla eşleştiğini kontrol eder.
Manuel karar girişinden sonra üçüncü bir betik, ürün başına CSV'leri işler. Test başına yan yana karar tablosu, kategori başına tespit oranları, toplam puanlar, tespit oranı yüzdeleri, yanlış pozitif sayıları ve üç adli alt tablo içeren karşılaştırmalı bir rapor üretir:
- en az bir MISS içeren ve zorluk ≤ 2 olarak tanımlanan önemsiz ama kaçırılmış vakalar
- en az bir BLOCK içeren ve zorluk ≥ 8 olarak tanımlanan yüksek zorluklu ama yakalanmış vakalar
- tüm yanlış pozitif olayları
Etik ve operasyonel kısıtlar
Gerçek bir kötü amaçlı yazılım oluşturulmadı veya iletilmedi. Kötü amaçlı ekler ya EICAR antivirüs test dizgisini, Avrupa Bilgisayar Antivirüs Araştırma Enstitüsü tarafından tanımlanan 68 karakterlik test belgesini ya da zararsız göstericileri kullanır. Örnekler arasında JavaScript'i app.alert çağıran bir PDF, EICAR dizgisi üzerinde URL.createObjectURL kullanan bir HTML sayfası ve onload olayı var olmayan bir endpoint'i çağıran bir SVG bulunur.
Canlı oltalama altyapısı kullanılmadı. Test URL'leri üç güvenli hedeften birine çözümlenir: RFC 2606'da tanımlanan .invalid ayrılmış TLD'si, kontrolümüz altında olan ve 404 döndüren placeholder .tk alan adları veya benchmark için kaydedilmiş ve içerik sunmayan m1crosoft-account.com ve xn--pple-43d.com gibi parodi ana bilgisayarlar.
Hiçbir kimlik bilgisi toplama sayfası dağıtılmadı. Tüm test posta kutuları test ekibine aittir ve onlar tarafından izlenir. SMTP kimlik bilgileri benchmark ile sınırlandırılmıştır ve her etkileşimden sonra döndürülür.
Bu benchmarkı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{E-posta Güvenliği Çözümleri: Acronis Email Security & Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Erişim tarihi: 30 Eylül 2026}
}15 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 4 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
- Programlama dilleri ve sunucu mimarileri konusunda kapsamlı uzmanlığa sahip, 20 yıllık deneyime sahip bir beyaz şapkalı hacker ve geliştirme gurusudur.
- Erken aşama teknoloji şirketlerine yatırım yapan bir VC'de ve 125.000 işletmeye hizmet veren bölgesel bir dijital ödeme platformu olan Ödeal'da yönetim kurulu danışmanıdır.
- Yedi ulusal seçimin teknoloji altyapısını ve siber güvenliğini yönetmiş ve Twitter dahil küresel teknoloji liderleri tarafından siber güvenlik Onur Listesi'nde tanınmıştır.






Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.