


En İyi 5 Güvenlik Duvarı Değişiklik Yönetimi Yazılımının Analizi

Hızla büyüyen bir organizasyonun Baş Teknoloji Sorumlusu (CISO) olarak büyüyen ağ yapısını denetliyorum. Güvenlik duvarı yapılandırma değişiklikleriyle ilişkili riskleri yönetmek için önde gelen güvenlik duvarı değişiklik yönetimi yazılımlarını inceledim:
En İyi 5 Güvenlik Duvarı Değişiklik Yönetimi Aracı
Özellik karşılaştırması
Yazılım | Çakışma tespiti | Etkin olmama tespiti | Kritik değişiklik tespiti | Değişiklik orkestrasyonu | Dağıtım |
|---|---|---|---|---|---|
FireMon Policy Manager | ✓ | ✓ | ✓ | ✓ | hibrit |
SolarWinds Network Configuration Manager | ✕ | ✕ | ✓ | ✕ | hibrit |
Tufin SecureChange | ✓ | ✓ | ✓ | ✓ | hibrit |
ManageEngine Firewall Analyzer | ✕ | ✕ | ✕ | ✕ | bulut |
AlgoSec FireFlow | ✓ | ✓ | ✓ | ✓ | hibrit |
Özellik özeti:
- Çakışan kuralların tespiti: Güvenlik duvarı kuralları çakıştığında veya birbirini geçersiz kıldığında, gerçek zamanlı olarak veya planlanmış uyarılar aracılığıyla yöneticileri tespit edip bilgilendirir; istenmeyen erişimi veya güvenlik açıklarını önlemeye yardımcı olur.
- Etkin olmayan veya kullanılmayan kuralların tespiti: Belirli bir süre boyunca (örn. 90 gün) tetiklenmemiş kuralları tanımlar ve kural temizliği ile politika optimizasyonunu desteklemek için kullanıcı tanımlı eşiklere göre uyarılar üretir.
- Görev açısından kritik kural değişikliklerinin tespiti: Geniş “any-any allow” veya “any-any block” kuralları gibi yüksek hassasiyetli kurallardaki değişiklikleri izler ve yüksek riskli değişiklikler üzerinde anında görünürlük ve kontrol sağlamak için gerçek zamanlı veya planlanmış bildirimler gönderir.
- Dağıtım: yönetim yazılımının barındırıldığı ve çalıştırıldığı bulut, şirket içi veya hibrit gibi operasyonel ortamı tanımlar.
Özelleştirilmiş raporlama: Belirli güvenlik metriklerine ve kurumsal ihtiyaçlara dayalı olarak ihtiyaca göre uyarlanmış veri görselleştirmeleri ve uyumluluk denetimleri üretir. Bu temel bir özelliktir.
Platform uyumluluğu özeti
Tablo, söz konusu güvenlik duvarı değişiklik yönetimi yazılımlarının platform desteğini özetlemektedir.
Bildirim kanalları
Tablo, desteklenen bildirim iletim kanallarını belirtir: API ve Webhook entegrasyonları.
FireMon Policy Manager
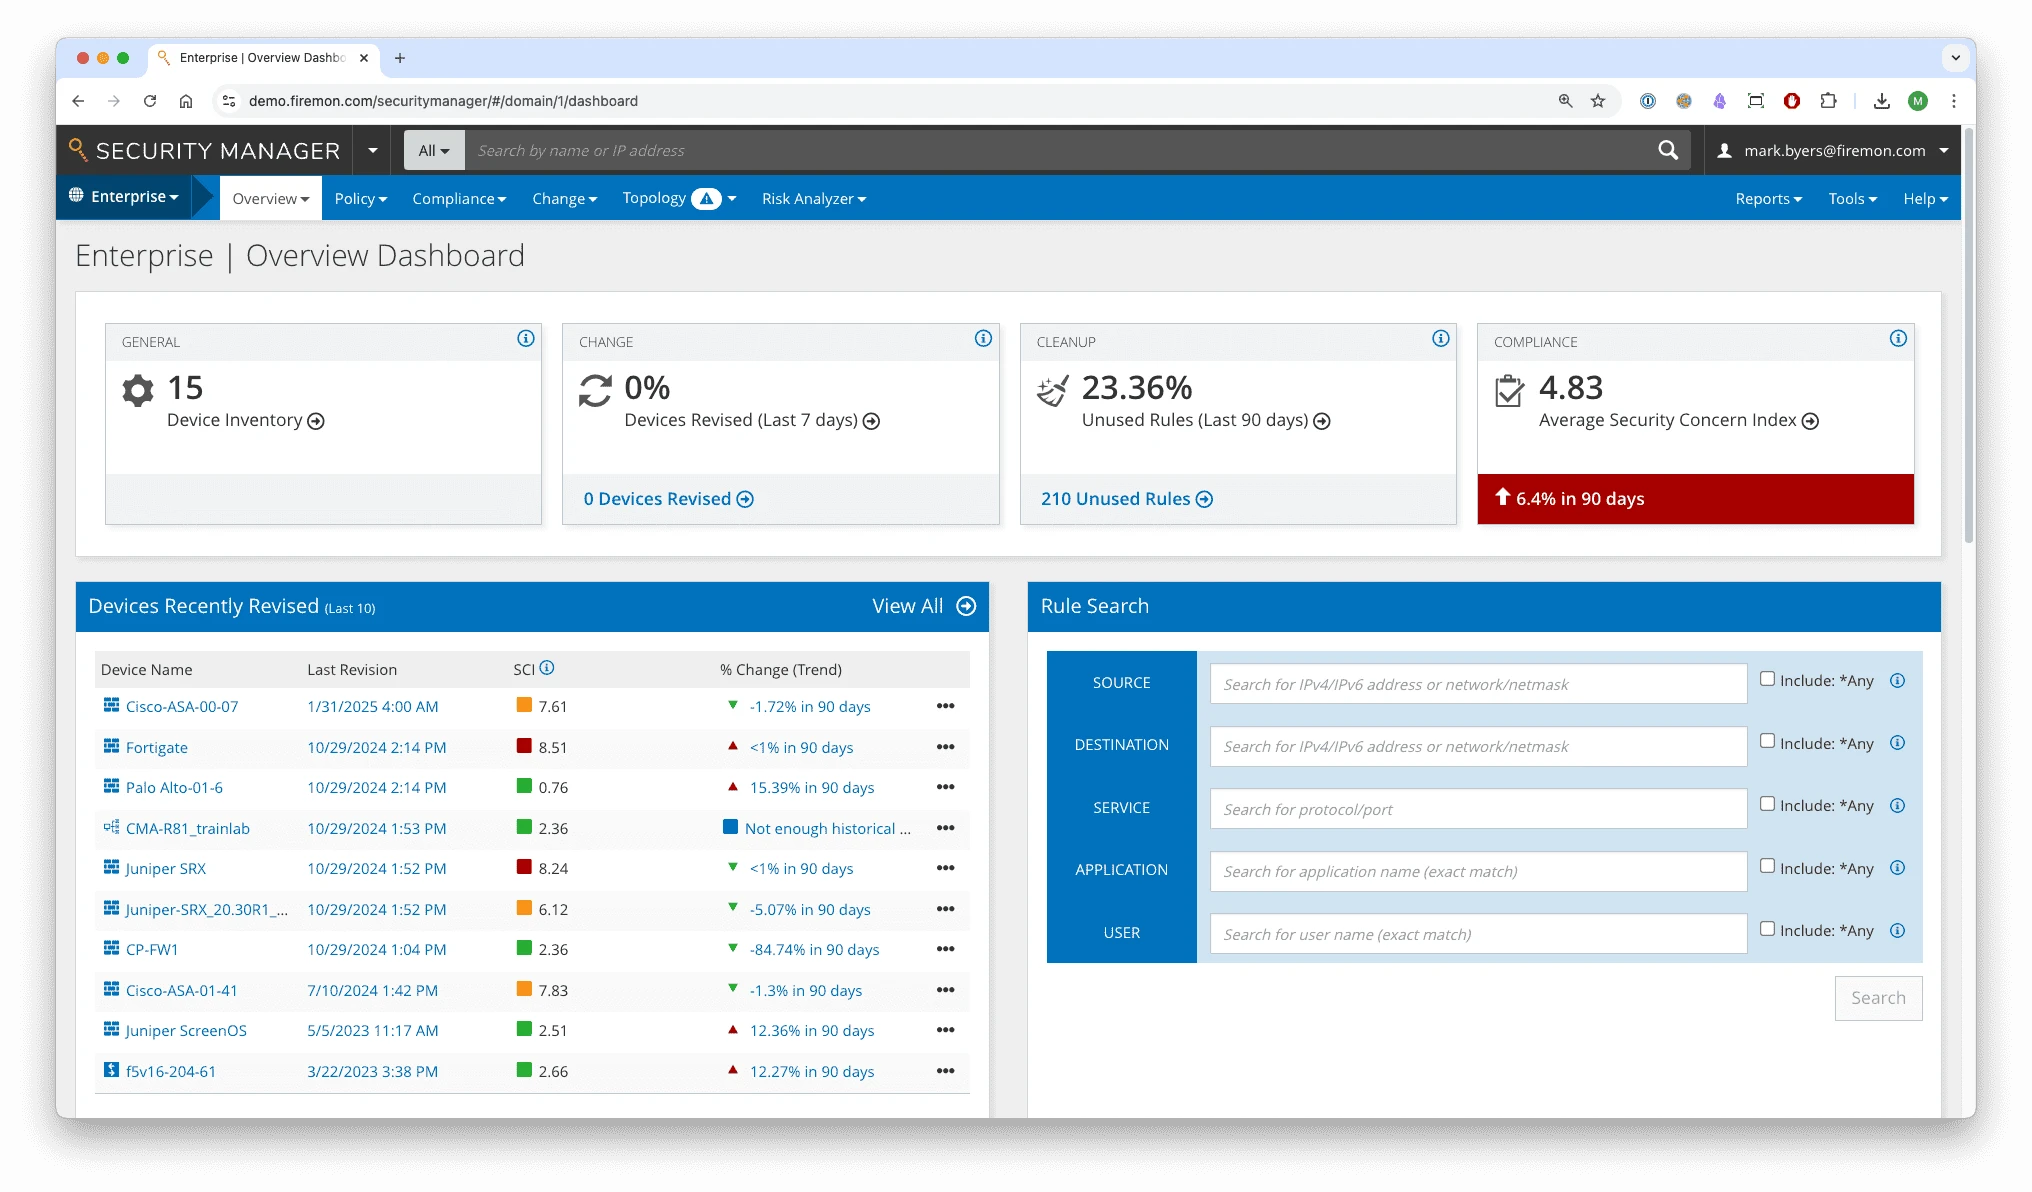
FireMon Policy Planner, FireMon Security Manager için değişiklik otomasyonu eklentisidir. Security Manager, 120'den fazla güvenlik duvarı ve bulut platformunda politika görünürlüğünü merkezileştirir; Policy Planner ise talepten dağıtıma kadar tüm değişiklik iş akışını otomatikleştirir. Diğer farklılaştırıcı özellikler şunlardır:
- Dağıtım öncesi uyumluluk kontrolleri: FireMon, önerilen her değişikliği canlıya geçmeden önce analiz eder. Aşırı izin veren kuralları, çakışmaları ve uyumluluk sorunlarını kontrol eder. Bu proaktif analiz, güvenlik duvarı kaynaklı olayların başlıca nedeni olmaya devam eden yanlış yapılandırmaları azaltır.
- Etki analizi ile daha güvenli kararlar: Policy Planner, önerilen her kuralı risk ve uyumluluk açısından kontrol eder; Risk Analyzer eklentisi ise bir değişikliğin saldırı yollarını nasıl etkilediğini simüle eder.
Ocak 2026'da FireMon, Policy Planner'a Policy Workbench'i ekledi. Tam topoloji eşlemesi olmadan kural önerileri sunar ve dağıtımdan önce PCI DSS, NIST ve DORA gibi çerçevelere göre önerilen değişiklikleri doğrular.1
SolarWinds Network Configuration Manager
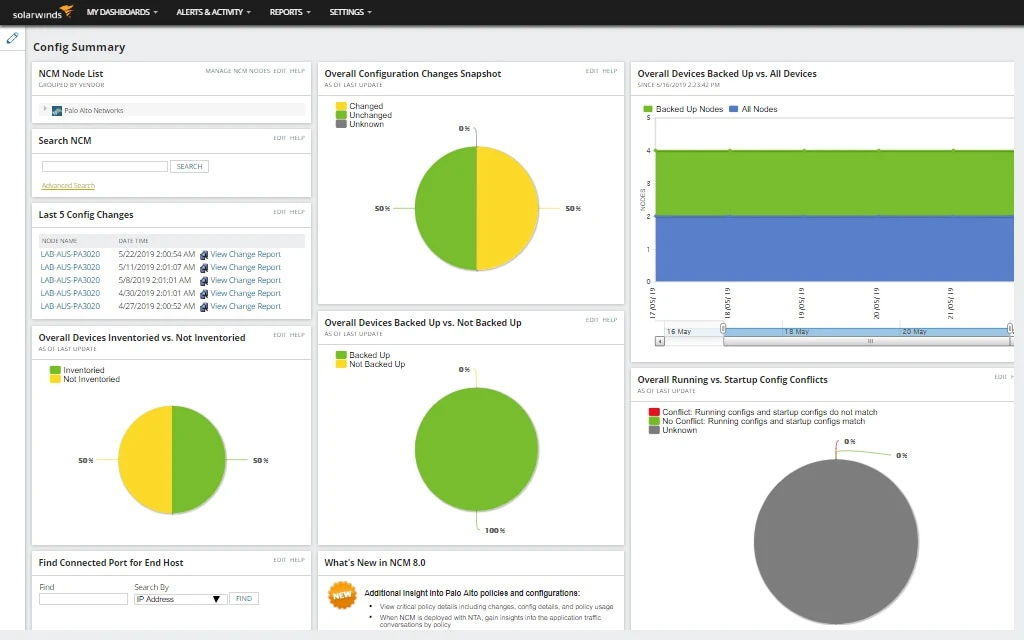
SolarWinds Network Configuration Manager (NCM), ağ cihazı ayarlarının izlenmesini ve yönetimini otomatikleştirir. Yapılandırmaların tüm ağda güvenli, uyumlu ve tutarlı kalmasına yardımcı olur.
- Otomatik uyumluluk denetimleri: NCM otomatik denetimler yürütür ve ayrıntılı raporlar üretir. Bu sürekli izleme, ekiplerin uyumsuzluk sorunlarını risk haline gelmeden önce tespit edip ele almasını sağlar.
- Ağ envanteri ve görünürlük: NCM, tüm ağ cihazlarının gerçek zamanlı envanterini tutar. Ekipler değişiklikleri izleyebilir ve hangi cihazın veya ayarın soruna yol açtığını hızla tespit edebilir.
Tufin SecureChange
Tufin SecureChange, ağ güvenliği ekiplerinin güvenlik duvarı ve ağ politikası değişikliklerini otomatikleştirmesine ve yönetmesine yardımcı olur. Risk ve uyumluluk üzerindeki kontrolü korurken kolaylaştırılmış iş akışlarına, geniş kapsama ve ölçeklenebilirliğe odaklanır. Temel farklılaştırıcı:
- Otomatik değişiklik orkestrasyonu: Araç, güvenlik duvarı değişikliklerinin talepten onaya, dağıtıma ve devre dışı bırakmaya kadar tüm yaşam döngüsünü otomatikleştirir. Bu, manuel çabayı azaltır, değişiklik taleplerini hızlandırır ve ekiplerin katı SLA'lara uymasına yardımcı olur.
- Olay yönetimi: Tufin, güvenlik ihlallerini veya politika ihlallerini yapılandırılmış iş akışları ve otomatik uyarılar aracılığıyla izler, önceliklendirir ve çözer.
- Topoloji haritası: SecureChange, trafik akışını ve güvenlik duvarları ile cihazlar arasındaki bağımlılıkları göstermek için ağ altyapısının görsel bir temsilini sağlar.
ManageEngine Firewall Analyzer
ManageEngine Firewall Analyzer, güvenlik duvarı yapılandırmalarını sürekli izleyerek güvenlik ekiplerine her değişikliğin net bir kaydını sunar. Araç, mevcut (çalışan) yapılandırmaları başlangıç varsayılanlarıyla karşılaştırabilir, çakışmaları tespit edebilir ve denetim için ayrıntılı raporlar üretebilir. Ekipler ayrıca raporları planlayabilir ve önemli güncellemelere odaklanmak için tekrarlayan veya rutin değişiklikleri filtreleyebilir. Temel farklılaştırıcı özellikler şunlardır:
- Yapılandırma değişikliği izleme: Araç, güvenlik duvarı yapılandırmalarını CLI veya API aracılığıyla alır; kimin hangi değişikliği yaptığını, neyin değiştirildiğini ve ne zaman yapıldığını izler. Çalışan ve başlangıç yapılandırmalarını karşılaştırabilir, çakışmaları tespit edebilir ve denetim için ayrıntılı raporlar üretebilir.
- Planlanmış ve özelleştirilebilir raporlar: Ekipler raporları planlayabilir, yinelenen veya bilinen değişiklikleri filtreleyebilir ve verileri birden çok biçimde dışa aktarabilir. Bu, karmaşayı azaltmaya ve kritik değişikliklere odaklanmaya yardımcı olur.
AlgoSec FireFlow
AlgoSec FireFlow, iş uygulamalarıyla uyumlu otomatik, niyet tabanlı değişiklik orkestrasyonu sağlar. Risk analizi ve değişiklik planlamasının ötesinde platform, tüm değişiklik yaşam döngüsünü otomatikleştirir. Kural değişikliklerini düzenlemelere göre sürekli denetleyen, boşlukları belirleyen ve tam değişiklik dokümantasyonuyla denetime hazır raporlar üreten otomatik güvenlik duvarı uyumluluğu denetimi sağlar.
FireFlow, güvenlik duvarı değişiklik süreçlerine iş bağlamını entegre eder; güvenlik politikalarının uyumluluğu koruyarak ve riski en aza indirerek uygulama bağlantı gereksinimlerini desteklemesini sağlar.
Temel özellikler:
- Proaktif risk yönetimi: AlgoSec, trafik ve politika boşluklarını analiz ederek aşırı izin veren kuralları sıkılaştırır ve gereksiz maruziyeti azaltır. Ekipler tüm güvenlik duvarlarındaki kuralları yönetebilir ve ağ genelinde tutarlı güvenlik sağlayabilir.
- Topoloji farkındalığı ve etki analizi: AlgoSec, önerilen bir değişiklikten etkilenecek tüm güvenlik duvarlarını belirler. Uygulamadan önce güvenlik, uyumluluk ve iş operasyonları üzerindeki etkiyi değerlendirir. Bu, yanlış yapılandırmaların önlenmesine ve ağ riskinin azaltılmasına yardımcı olur.
- Niyet tabanlı değişiklik orkestrasyonu: AlgoSec, planlama, risk değerlendirmesi, onay, uygulama ve doğrulamadan başlayarak tüm değişiklik yaşam döngüsünü, güvenlik duvarı değişikliklerini iş uygulaması gereksinimleriyle hizalayan niyet tabanlı orkestrasyon kullanarak otomatikleştirir.
- İş niyeti etki analizi: Herhangi bir değişiklik uygulanmadan önce AlgoSec hangi uygulamaların ve hizmetlerin etkileneceğini belirler; güvenlik, uyumluluk ve iş etkisini değerlendirir. Böylece ekipler kritik uygulamaları kesintiye uğratan yanlış yapılandırmaları önleyebilir.
Güvenlik duvarı değişiklik yönetimi nedir?
Güvenlik duvarı değişiklik yönetimi; güvenliği, uyumluluğu ve ağ performansını sürdürmek için güvenlik duvarı yapılandırmalarını güncelleme, yama yapma ve değiştirme sürecinin sistematik olarak yürütülmesini ifade eder. Güvenlik duvarları dış tehditlere karşı ilk savunma hattı olduğundan, bilinen güvenlik açıklarını gidermek ve gelişen ağ gereksinimlerine uyum sağlamak için en son yamalar ve kural güncellemeleriyle güncel tutulmalıdır.
Temel hedefler
- Güvenlik risklerini azaltma: Zamanında güncellemeler ve kontrollü yapılandırma değişiklikleri, güvenlik açıklarının istismar edilmeden önce kapatılmasına yardımcı olur.
- Güvenlik duvarı etkinliğini sürdürme: Koruma mekanizmalarının ortaya çıkan tehditler ve gelişen ağ topolojileriyle uyumlu kalmasını sağlar.
- Uyumluluk ve denetlenebilirliği sağlama: Tüm değişiklikler için iç ve düzenleyici standartları karşılamak üzere belgelenmiş bir süreç sunar. Son düzenlemeler burada baskıyı artırıyor. 31 Mart 2025'ten bu yana zorunlu olan PCI DSS sürüm 4.0.1, ekiplerin en az altı ayda bir ağ güvenliği kontrollerini gözden geçirmesini ve her kural için bir iş gerekçesi kaydetmesini ister. Bir değişiklik yönetimi aracı bu geçmişi tek yerde tutar ve denetçilere sunar.2
Güvenlik duvarı değişiklik yönetimi süreci
Süreç genellikle şunları içerir:
- Talep: Bir değişiklik için resmi talepte bulunulması (örn. yama, yapılandırma güncellemesi veya yeni kural).
- İnceleme ve risk değerlendirmesi: Değişikliğin potansiyel güvenlik ve operasyonel etkilerinin değerlendirilmesi.
- Onay: Hesap verebilirliği sağlamak için tanımlanmış iş akışları aracılığıyla yetkilendirme alınması.
- Uygulama: Güncellemenin veya kural değişikliğinin kontrollü ve belgelenmiş şekilde uygulanması.
- Doğrulama ve denetim: Değişikliğin başarılı olduğunun ve yeni riskler getirmediğinin test edilip onaylanması.
Otomatikleştirildiğinde bu süreç, insan hatasını en aza indirerek ve her değişikliğin izlenmesini ve uyumlu olmasını sağlayarak daha hızlı ve daha güvenli güncellemelere olanak tanır.
Yapay zeka güvenlik duvarı değişiklik yönetimine giriyor
Satıcılar, değişiklik çalışmalarını hızlandırmak ve hataları azaltmak için yapay zeka ekliyor.
- Tufin, Nisan 2025'te TufinAI'yi piyasaya sürdü. Politika ve uyumluluk sorularını sade bir dille yanıtlayan sohbet asistanı TufinMate'i içeriyor. 3
- Mart 2026'da Tufin daha da ileri giderek uyumluluk, güvenlik duruşu ve politika yönetimi için otonom ajanlar duyurdu.4
- AlgoSec, ekiplerin bir değişikliği elle kural yazmak yerine düz sözcüklerle tanımlamasına olanak tanıyan benzer bir asistan olan AlgoBot'u sunar.5
- FireMon, Ekim 2026'da FireMon Agentic AI'yi duyurdu; kullanılabilirlik Kasım ayında planlanıyor. Policy Change Designer ajanı, Policy Plan değişikliklerini hazırlar ve uygulayıcının geçerli seçenekler arasında seçim yapması gerektiğinde duraklar. Uygulayıcı teklifi kabul edene kadar hiçbir şey kaydedilmez; kabul, çalışmayı bir güvenlik duvarına dağıtmadan Policy Planner'a kaydeder.6
Bu değişim yeni bir soruyu gündeme getiriyor: Değişikliği kimin veya neyin yapmasına izin veriliyor. Yapay zeka ajanları, insan incelemesi daha az olacak şekilde güvenlik duvarı değişikliklerini makine hızında talep edip uygulayabilir. Değişiklik yönetimi araçları artık bu ajan kaynaklı talepleri insan kaynaklı taleplerle birlikte izliyor.
Dikkat: Yapay zeka kural setlerini şişirebilir
Yapay zeka kural oluşturmayı hızlandırır, ancak hız bir risk getirir. Bazı yapay zeka araçları eski kuralları birleştirmek veya kaldırmak yerine yenilerini eskilerinin üzerine ekler. Birkaç yüz girdiden oluşan bir kural tabanı binlere ulaşabilir.
İçinde gizli kopyalar, çelişkiler ve unutulmuş istisnalar vardır. Bunlar güvenliği zayıflatır ve denetimleri zorlaştırır. PCI DSS ve NIST 800-53 gibi standartlar, en az ayrıcalıklı erişim ve her kural için net bir gerekçe gerektirir. Yapay zekanın oluşturduğu şişkin bir kural tabanı bu kaydın tutulmasını zorlaştırır. Yapay zeka döngüde olsa bile kural temizliği ve gözden geçirme gerekli olmaya devam eder.
SSS'ler
Birlikte çalışsalar da güvenlik duvarı değişiklik yönetimi ile güvenlik duvarı yapılandırma yönetimi, ağ ortamlarını kontrol etme ve sürdürme konusunun farklı yönlerini ele alır.
Değişiklik yönetimi, değişikliklerin ağa nasıl ve ne zaman getirildiğiyle ilgilenir. Yapılandırılmış planlamayı, resmi onay adımlarını ve güncellemelerin veya değişikliklerin kontrollü dağıtımını vurgular.
Yapılandırma yönetimi ise ağda şu anda ne bulunduğuna odaklanır. Cihaz ayarlarının, sistem parametrelerinin ve altyapı yapılandırmalarının doğru ve güncel kayıtlarının tutulmasını sağlar.
Güvenlik duvarı değişiklik yönetimi araçları, değişikliklerin nasıl getirildiğini kontrol etmeye, güvenlik duvarı kuralları veya yazılımına yönelik güncellemeler için talep, inceleme, onay ve uygulama iş akışlarını yönetmeye odaklanır. Amaçları, değişikliklerin güvenli, tutarlı ve en az kesintiyle gerçekleşmesini sağlamaktır.
Güvenlik duvarı yapılandırma yönetimi araçları ise güvenlik duvarı kuralları, politikalar ve cihaz parametreleri dahil olmak üzere güvenlik duvarının mevcut ayarlarının doğru ve gerçek zamanlı bir kaydını tutmaya odaklanır. Yapılandırma sapmasını tespit etmeye, uyumluluğu doğrulamaya ve güvenlik duvarının durumunun tanımlanmış güvenlik standartlarıyla eşleşmesini sağlamaya yardımcı olurlar.
 Tercih edilen kaynak olarak ekle
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{En İyi 5 Güvenlik Duvarı Değişiklik Yönetimi Yazılımının Analizi}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/firewall-change-management-software}},
  note   = {AIMultiple. Erişim tarihi: 28 Eylül 2026}
}15 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 3 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
4 güncellemeGüvenlik duvarı değişiklik yönetiminde yapay zekayla ilgili bir bölüm eklendi; TufinAI ve AlgoBot ele alındı.
Yeni özelliklerle "Temel farklılaştırıcı" bölümü genişletildi.
Yeni algılama yetenekleriyle "Özellikler özeti" bölümü genişletildi.
Ürün açıklamalarında Algosec, Algosec FireFlow ile değiştirildi.
Referans Linkleri
- Programlama dilleri ve sunucu mimarileri konusunda kapsamlı uzmanlığa sahip, 20 yıllık deneyime sahip bir beyaz şapkalı hacker ve geliştirme gurusudur.
- Erken aşama teknoloji şirketlerine yatırım yapan bir VC'de ve 125.000 işletmeye hizmet veren bölgesel bir dijital ödeme platformu olan Ödeal'da yönetim kurulu danışmanıdır.
- Yedi ulusal seçimin teknoloji altyapısını ve siber güvenliğini yönetmiş ve Twitter dahil küresel teknoloji liderleri tarafından siber güvenlik Onur Listesi'nde tanınmıştır.

Sıradaki Okunma
En İyi 12 Endpoint Ayrıcalık Yönetimi (EPM) Yazılımı

En İyi 25+ Gizlilik Yönetimi Yazılımı: Özellikler ve Fiyat

En İyi 12 Yama Yönetimi Yazılımı: NinjaOne Dahil


Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.