


Yapay Zeka Ajanı Yayılımı Belirtileri ve Yayılımı Yönetme Kontrol Listesi

Kuruluşların yaklaşık %80'i ajan temelli yapay zekayı devreye almıştır.1 Yine de yalnızca %21'i bu sistemler için olgun bir yönetişim modeline sahiptir. Bu açık pratikte, işletme genelinde gereksiz, yönetilmeyen ve çelişen yapay zeka ajanlarının birikmesi olan ajan yayılımı olarak kendini gösterir. Ajan temelli yapay zeka projelerinin %40'ının zayıf yapay zeka ajanları yönetişimi ve yetersiz risk kontrolleri nedeniyle 2027'ye kadar başarısız olacağı tahmin ediliyor.2
Ajan yayılımının belirtilerini ve nedenlerini, bunu ele alacak platformlar ve bir yönetişim kontrol listesiyle birlikte ele alıyoruz.
Yapay zeka ajanı yayılımı nedir?
Yapay zeka ajanı yayılımı, bir kuruluş genelinde onları izlemek, sahiplik atamak veya yönetmek için merkezi bir yol olmaksızın yapay zeka ajanlarının kontrolsüz biçimde çoğalmasıdır. Farklı ekipler otonom ajanları bağımsız olarak oluşturup dağıttığında, mükerrer ajan sorunu ortaya çıkabilir. Hiçbir ekip kaç ajan olduğunu, her birinin kime ait olduğunu veya her birinin hangi verilere erişebildiğini tek başına bilmez.
Yapay zeka ajanı yayılımının belirtileri
Aşağıdakilerden birkaçı doğruysa ajan yayılımı muhtemelen çoktan başlamış demektir:
- Ajan dağıtımı için merkezi bir yönetişim yoktur.
- Ajan oluşturma araçları ekipten ekibe farklılık gösterir.
- Ajanlar güvenlik incelemesi olmadan yayına alınır.
- Yeni ajanlar genellikle ancak bir hata sonrasında veya denetim sırasında ortaya çıkar.
- Bir ajanın nasıl veya ne zaman kullanımdan kaldırılacağını tanımlayan hiçbir şey yoktur.
- İki veya daha fazla ekip, farkında olmadan aynı yeteneği oluşturmuştur.
Yapay zeka ajanı yayılımı neden olur
Yapay zeka ajanı yayılımı, güvenlik ekipleri denemeler yapıp ardından ortak bir plan olmadan ölçeklendikçe ortaya çıkar. Birkaç neden öne çıkar.
Bir ajan oluşturmak artık neredeyse herkesin erişiminde
Kodsuz ve az kodlu platformlar (Creatio Studio ve n8n gibi) hiç kod yazmamış kişilerin ajan oluşturmasını sağlar. Bir ürün grubu müşteri soruları için bir chatbot başlatabilir. Bir operasyon grubu faturaları temizlemek için bir ajan bağlayabilir. Bir işe alım grubu ilk tur elemeyi otomatikleştirebilir. Hiçbiri diğerleriyle kontrol etmez.
Paylaşılan bir kayıt defteri yoktur
Çok az şirket ajanlarının tek bir yetkili listesini tutar. Adlandırma düzensizdir ve her bir ajanı kimin oluşturduğunu, ne yaptığını veya nelere erişebildiğini kaydeden ortak bir yer yoktur. Bu nedenle bir grup tarafından başlatılan bir ajan, geri kalanlar için çoğu zaman görünmezdir.
Dağıtım kapıları atlar
Ajanlar, resmi onayı, güvenlik kontrollerini ve daha sonra kapatmak için üzerinde anlaşılan herhangi bir planı atlayarak doğrudan denemeden canlı kullanıma geçme eğilimindedir.
Araçlar parçalıdır
BT ekipleri de farklı yığınlar üzerinde geliştirme yapar. Bir grup LangChain kullanırken bir diğeri CrewAI veya AutoGen ile çalışır. Salesforce'un 2026 Connectivity Benchmark Raporu, tipik bir kuruluşun bir düzine veya daha fazla ajana sahip olduğunu ve bunların yaklaşık yarısının bağlı bir sistem olarak değil, yalıtılmış biçimde çalıştığını ortaya koyuyor.3 IBM'in verisi de aynı derecede çarpıcı: kuruluşların yalnızca %18'i çalıştırdıkları ajanların güncel ve eksiksiz bir listesini tutuyor.4
Gidişat diktir. Gartner, 2026 sonuna kadar kurumsal uygulamaların %40'ının göreve özel ajanlarla birlikte sunulacağını, bir önceki yıl bu oranın %5'in altında olduğunu öngörüyor.5
Ajan yayılımının beş örüntüsü
Yayılım yalnızca tek bir biçimde ortaya çıkmaz. Her biri kendi iş maliyetine sahip beş örüntüyü izleme eğilimindedir. Aşağıdaki tablo bunları ortaya koymaktadır.1
Çoğu kuruluş bunların birden fazlasını aynı anda görür. İşlevsel çoğaltma para israfına yol açar, gölge ajanlar güvenlik riskini gizler, yetim ajanlar oyalanır, izin sürünmesi patlama yarıçapını genişletir ve izlenmeyen delegasyon hataların izini sürmeyi zorlaştırır. Hangi örüntülere sahip olduğunuzu tespit etmek, bir çözüm seçmeden önce yararlı bir ilk adımdır.
Ajan yayılımını kontrol etmek için platformlar
Gravitee AI Agent Management (Agent Mesh)
Bu platform; AWS Bedrock ve GCP Vertex AI gibi barındırma ortamlarını, LangChain ile CrewAI gibi framework'leri kapsayan tek bir katalogda ajanları, model'leri ve araçları bir araya getirir. Başıboş ajanları ve kontrolden çıkan maliyetleri dizginlemek için kullanım analitiği, harcama kontrolleri ve politika uygulama katmanları ekler.
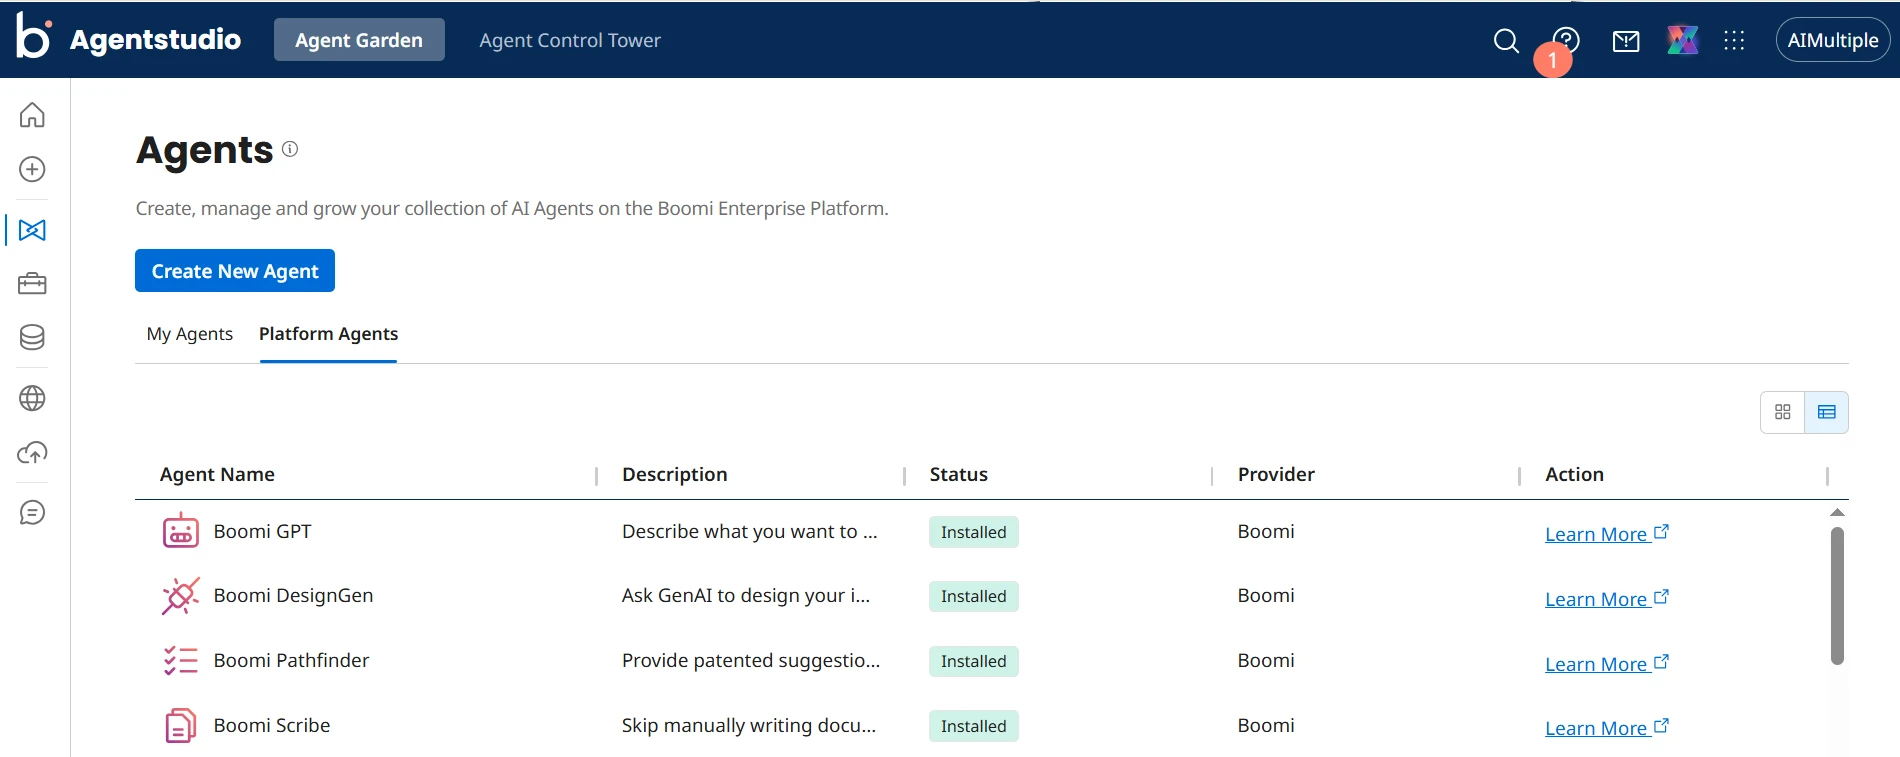
Boomi Agentstudio
Boomi Agentstudio; bulut, şirket içi ve hibrit kurulumlarda ajanları kendiliğinden tespit eder ve hem Boomi yapımı hem de Amazon Bedrock gibi dışarıdan gelen ajanları yönetir. Merkezi bir kayıt defteri, rol tabanlı izinler, anormallik algılamalı canlı izleme ve eksiksiz denetim günlükleri sağlar.
Okta for AI Agents
Okta for AI Agents, tıpkı çalışan oturum açmalarında yaptığı gibi her ajanı kendi kimliği olarak ele alır. Bir ortamda çalışan ajanları, onaylanmamış olanlar dahil, bulabilir, ardından her birine insan bir sahip atayabilir ve neye bağlandığını izleyebilir. Bir ajan sorun çıkarmaya başladığında yöneticiler acil durdurma anahtarıyla erişimini kesebilir ve etkinliğinin tam kaydını inceleyebilir.
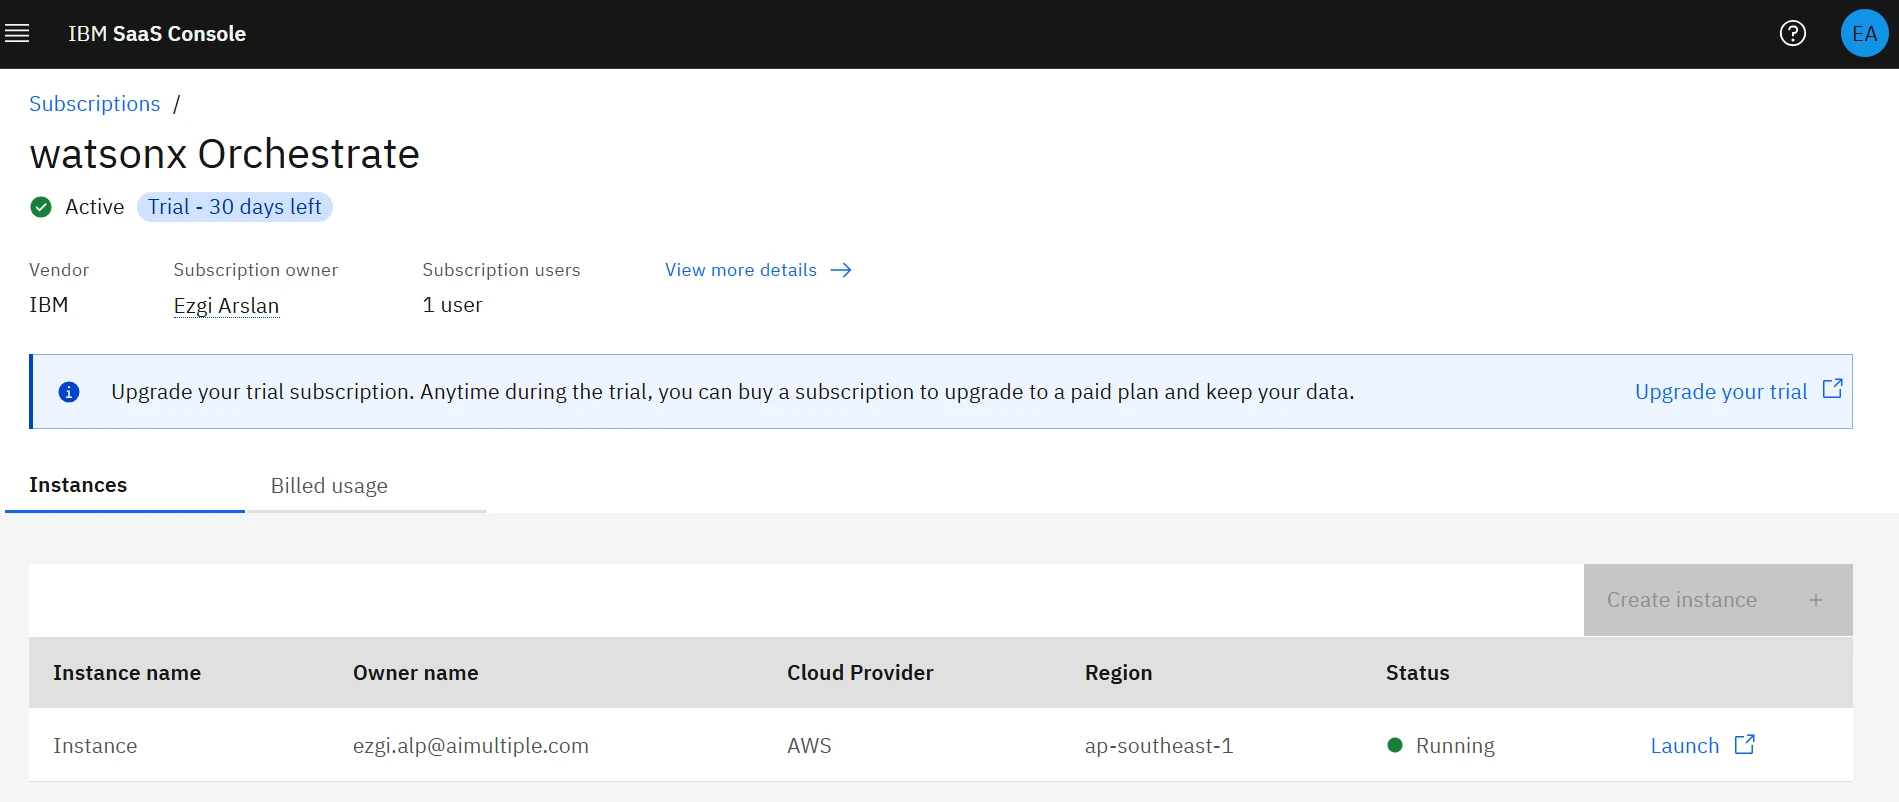
IBM watsonx Orchestrate
watsonx Orchestrate; dağınık yapay zeka ajanlarını yönetmek için tek bir yere çeken bir kontrol düzlemi olarak çalışır. Ekipler her ajanın ne yaptığını görebilir, ajanların nasıl çalışacağına ilişkin kurallar belirleyebilir ve bunları uygulamalar ile iş akışları arasında koordine edebilir. Halihazırda kullanılan ajanlarla ve araçlarla da bağlantı kurar; böylece onları kontrol altına almak için yeniden oluşturmaya gerek kalmaz.
 Tercih edilen kaynak olarak ekle
Yapay zeka ajanı yönetişimi için 7 adımlı pratik kontrol listesi
2028 yılına kadar Fortune 500 şirketlerinin 150.000'in üzerinde ajan kullanacağı tahmin ediliyor. 6 Yapay zeka ajanı yayılımını yönetmek için ajanları yönetmek mevcut durumdan daha zorlu hale geliyor. Yapay zeka ajanı yönetişimi için 7 adımlı, 22 maddeli bir kontrol listesi oluşturduk:
Aşama 1: Talep yönetimi
- Onaydan önce her talebi inceleyin. Her görev bir ajan gerektirmez. Basit bir karar framework'ü yardımcı olur: fatura yönlendirme, veri doğrulama veya uyum işaretleme gibi belirli ve yüksek hacimli işler için sabit, kural tabanlı otomasyonu kullanın; ajanları gerçekten akıl yürütme, uyarlama veya olasılıksal çıktı gerektiren işler için saklayın.
- Yeni bir ajan görevlendirmeden önce mevcut bir ajanın bu işi zaten yapıp yapmadığını kontrol edin.
Aşama 2: Keşif
- Kuruluş genelinde sistematik keşif yürütün. Her ajanı; amacı, kimlik devralma durumu, veri erişim izinleri ve yollarıyla birlikte envanterleyin; hem onaylı ajanları hem de ekipler arasında organik olarak bulunan gölge yapay zekayı dahil edin.
- Yeni bir yapay zeka ajanı edinmeden önce neyin mevcut olduğunu bulun. Ekipler göremediklerini yönetemez, bu nedenle önce her departmandaki tüm mevcut ajanları tespit edin.
- Keşfi sürekli hale getirin, yeni ajanlar ortaya çıkmaya devam ettiği için tek seferlik bir denetim olarak bırakmayın.
- Merkezi bir kayıt defteri oluşturun. Mükerrer geliştirmeyi önlemek ve sorumluluğu netleştirmek için işlevleri ve sahipleri dahil olmak üzere ajan kayıt defteri için tek bir yer oluşturun.
Aşama 3: Ajan kimliği ve güvenlik
- Her ajana kendi kimliğini verin. Ajanları birinci sınıf kimlikler olarak ele alın ve personel ile hizmet hesapları için kullanılan erişim yönetimini uygulayın.
- En az ayrıcalığı uygulayın. İlk dönemdeki acele, ajanları sürtünmesiz hale getirmek için yüksek seviyeli API anahtarları ve yaygın hassas veri kaynağı izinleri verdi; bu da aşırı ayrıcalıklı bir yapay zeka ajanı bir prompt'u yanlış okuduğunda veya ele geçirilmiş bir bağımlılığa çarptığında devasa bir patlama yarıçapı yaratır.
- Zaman sınırlı izinler kullanın; bunlar süresiz devam etmek yerine sona erer.
- Yaşam döngüsünü ve izin model'ini en baştanımlayın. Ajan kimliğini, izin model'ini ve erişim kontrollerini yönetin; ardından kontrolsüz yayılımı önlemek için gereksiz ajanları gözden geçirin ve kullanımdan kaldırın.
Aşama 4: Yönetişim ve politika
- Ajanları kimlerin oluşturabileceği ve paylaşabileceği konusunda net kurallar belirleyin. Kimlerin ajan oluşturabileceğini, kimlerin paylaşabileceğini ve hangi bağlayıcıların kullanılabileceğini tanımlayın.
- Dağıtımdan önce onay isteyin. Ekiplerin onay olmadan ajan dağıtmasını durdurun; ancak yine de onaylı projeler üzerinde çalışmalarına izin vererek inovasyon ile gözetimi dengeleyin.
- Veri katmanını yönetin. Her ajanın hangi bilgilere erişebileceğini kontrol edin, bu verileri güncel tutun, aşırı paylaşımı önlemek için izinleri yönetin ve verileri eskidiğinde arşivleyin.
- Kişisel ve düzenlemeye tabi verilerin nerede aktığını haritalandırın; böylece GDPR, HIPAA ve benzeri kurallara uyum denetlenebilir kalır.
Aşama 5: Platform stratejisi
- Standart bir geliştirme platformunu erken seçin. Yeni ajanlar için standart bir platform seçin ve başka yerlerde oluşturulmuş eski ajanları çözmeye başlayın; çünkü yayılım zamanla daha da kötüleşir ve standardı erken uygulamak maliyeti sonradan ödemekten kaçınmanızı sağlar.
- Yönetişimi herhangi bir tek tedarikçinin üzerinde tutun. Kurumsal yığınlar varsayılan olarak çok tedarikçilidir; bu nedenle araç başına kontroller yerine birleşik bir kontrol katmanı, paylaşılan iletişim standartları ve tedarikçiden bağımsız orkestrasyon gerekir.
- Koruyucu bariyerlerin içinde geliştirmeyi bunların etrafından dolaşmaktan daha kolay hale getirmek için onaylı şablonlar sunun.
Aşama 6: Operasyonlar
- Ajan davranışına ilişkin sürekli görünürlük sağlayın. Ajan kullanımını izleyin, politika uyumunu kontrol edin, anormal davranışları tespit edin ve amaçlanan kapsamı veya risk toleransını aşan ajanları düzeltin.
- SaaS entegrasyonlarını ve OAuth bağlantılarını izleyin; çünkü onaylanmamış ajanları tespit etmek SaaS ortamında sürekli uygulama keşfi gerektirir.
- Ajanları zamanlanmış şekilde kullanımdan kaldırın. Yetim ajanların çalışmaya ve boş yere ücretlendirmeye devam etmemesi için belgelenmiş bir devre dışı bırakma süreci oluşturun.
Aşama 7: Kurumsal hesap verebilirlik
- Her ajanın yaşam döngüsü yönetimi için bir kişi atayın.
- Sorumlu kullanım kültürü oluşturun. Benimsemeyi artırmak ve kuruluş genelinde iyi ajan yönetimi alışkanlıklarını yaymak için iş gücünü eğitimle ve bir uygulama topluluğuyla destekleyin.
- BT, güvenlik, hukuk, uyum ve iş birimlerini kapsayan çapraz fonksiyonlu bir yönetişim grubu oluşturun.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{phd2026,
  author = {PhD., Ezgi Arslan,},
  title  = {{Yapay Zeka Ajanı Yayılımı Belirtileri ve Yayılımı Yönetme Kontrol Listesi}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/ai-agent-sprawl}},
  note   = {AIMultiple. Erişim tarihi: 15 Eylül 2026}
}5 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, bir CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Referans Linkleri




Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.