


En İyi 6 Açık Kaynaklı Günlük Analizi Aracı: Wazuh, Graylog ve Daha Fazlası
Yüksek düzeyde düzenlenmiş bir sektörde ~2 on yıllık siber güvenlik uzmanlığına sahip bir CISO olarak birden fazla SIEM benzeri günlük analizi platformuyla çalıştım. Bunlar arasından en iyi 6 açık kaynaklı günlük analizi aracını seçtim. Bu araçları değerlendirirken günlük toplama esnekliği, gerçek zamanlı olay algılama, ölçeklenebilirlik ve çeşitli günlük formatlarına destek gibi temel faktörlere odaklandım.
Günlük yönetimi ve algılama özellikleri
Bütünlük ve inkâr edilemezlik özellikleri
Günlük analizi araçlarının fiyatlandırması
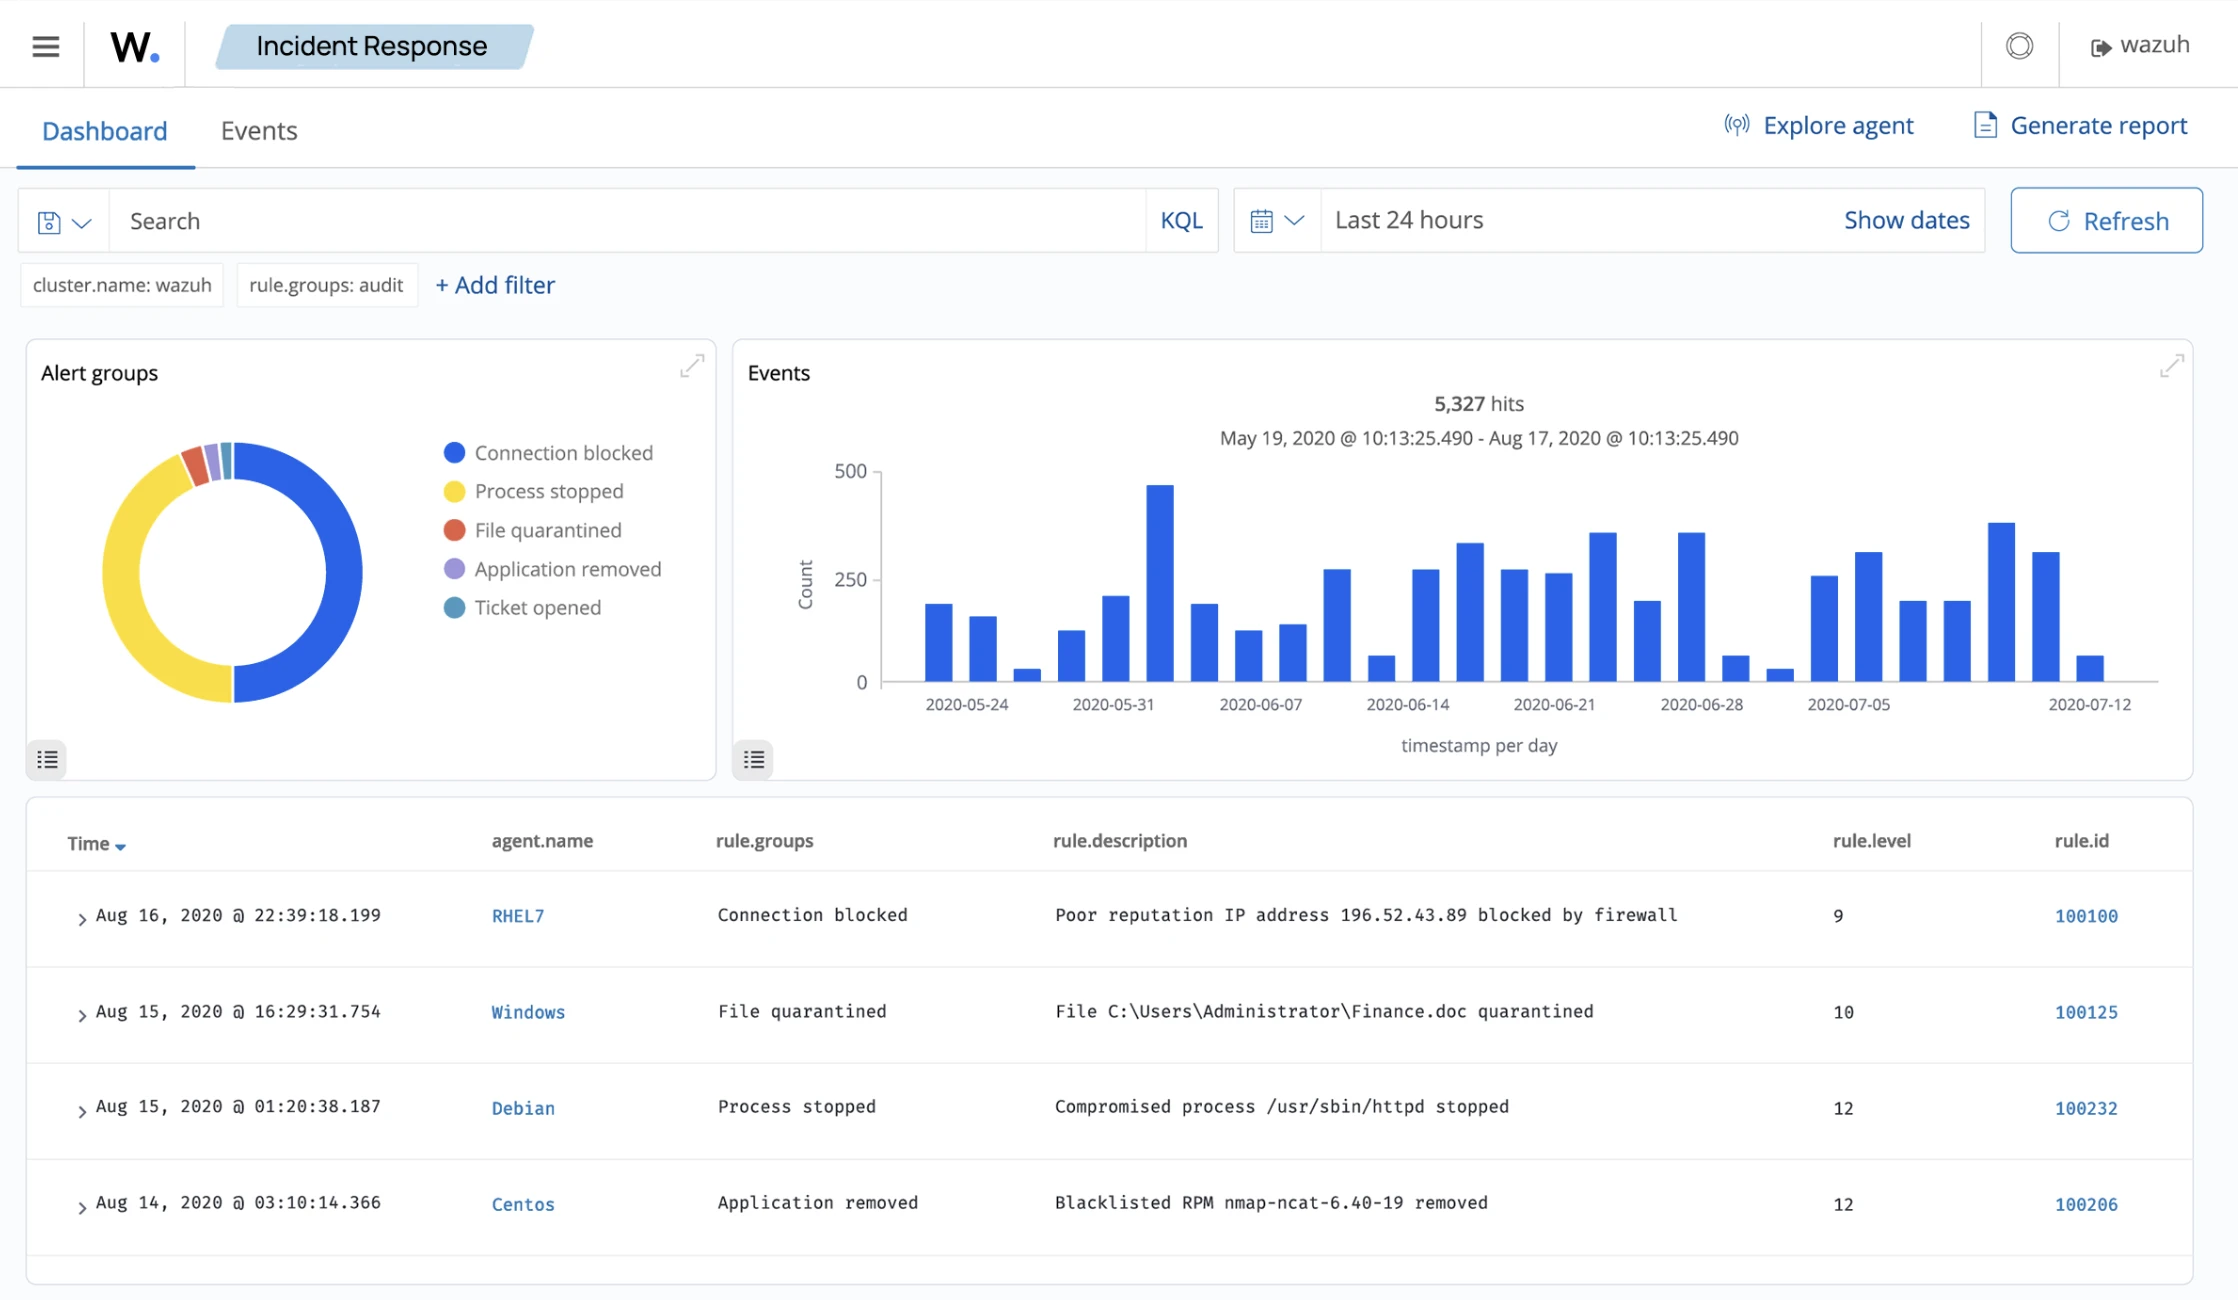
Wazuh
Wazuh, bu kategorideki çoğu araçtan daha ileri giden bir açık kaynaklı SIEM'dir. Tek bir ajan tabanlı platformda günlük izleme, uç nokta güvenliği, dosya bütünlüğü izleme, zafiyet tespiti ve gerçek zamanlı güvenlik olayı algılamayı birleştirir.
Wazuh'ta günlük yönetimi nasıl çalışır?
İzlenen her sistemde dağıtılan bir uç nokta ajanı, günlükleri yerel olarak toplar ve işlenmek ve analiz edilmek üzere Wazuh yönetim sunucusuna iletir. Ajan; günlük toplama, bütünlük izleme ve aktif yanıtı yerel olarak gerçekleştirir. Wazuh, Elastic Stack ile yerel olarak bütünleşir; günlük depolama ve arama için Elasticsearch’ü, pano ve inceleme için ise Kibana’yı (Wazuh eklentisi aracılığıyla) kullanır.
Kural motoru yönetici üzerinde çalışır ve gelen günlük olaylarını varsayılan kuralları, CIS kıyaslamalarını, MITRE ATT&CK eşlemelerini ve yazdığınız tüm özel kuralları içeren bir kural kümesine göre değerlendirir. Bir kural tetiklendiğinde Wazuh bir uyarı üretir ve yapılandırılmış bir aktif yanıtınız varsa uç noktada otomatik eylem gerçekleştirebilir: IP engelleme, süreç sonlandırma veya dosya karantinaya alma.
Barındırma seçenekleri:
- Kendi sunucunuzda: Platformu indirmek ve kullanmak ücretsiz'dir. Opsiyonel yıllık destek, izlenen uç nokta sayısına (sunucular, iş istasyonları ve ağ cihazları) göre fiyatlandırılır. Bu modelde donanım ve kaynakların bakımından kuruluş sorumludur.
- Bulutta barındırılan: Barındırma sağlayıcısı Wazuh Server ve Elastic Stack'i yönetir; ajanları dağıtmanız gerekir. Fiyatlandırma, dizine alınan verilere (önceden sıcak depolama olarak adlandırılan) ve seçilen saklama süresine bağlıdır.
Öne çıkan özellikler:
- Esnek günlük toplama: Wazuh, Windows Event Viewer, Linux sistem mesajları, JSON biçimli uygulama günlükleri ve çok çeşitli kaynak türlerinden ek eklentiler olmadan günlük alır. Kullanıma hazır kapsam, aynı genişliğe ulaşmak için daha fazla yapılandırma gerektiren Graylog veya Logstash'ten daha geniştir.
- MITRE ATT&CK eşlemesi: Kurallar varsayılan olarak MITRE ATT&CK tekniklerine eşlenir; böylece uyarılar yalnızca ne olduğunu değil, saldırı zincirinin neresine oturduğunu da gösterir. Bu, triyaj için önemlidir; özel korelasyon yazmadan gürültülü bir kimlik doğrulama hatası ile bir kimlik bilgisi doldurma girişimi arasındaki farkı anlayabilirsiniz.
- Üçüncü taraf entegrasyonlar: Office 365, AWS, GCP, Azure ve Rapid7 ile yerel entegrasyonlar. Yerleşik bir Python kütüphanesi, Syslog-ng veya Fluentd'in gerektirdiği eklenti yapılandırması olmadan özel entegrasyonları destekler.
- API ve aktif yanıt: RESTful bir API; günlük sorgularını, kural ve çözücü yönetimini, uyarı sorgularını ve ajan etkileşimlerini kapsar. Aktif yanıt özelliği, uyarı üzerine izlenen uç noktada komut dosyaları yürütür; IP adreslerini engeller, süreçleri sonlandırır, ana bilgisayarları yalıtır. Bu, Elastic Stack'te ek araçlar olmadan kullanılamaz.
Graylog
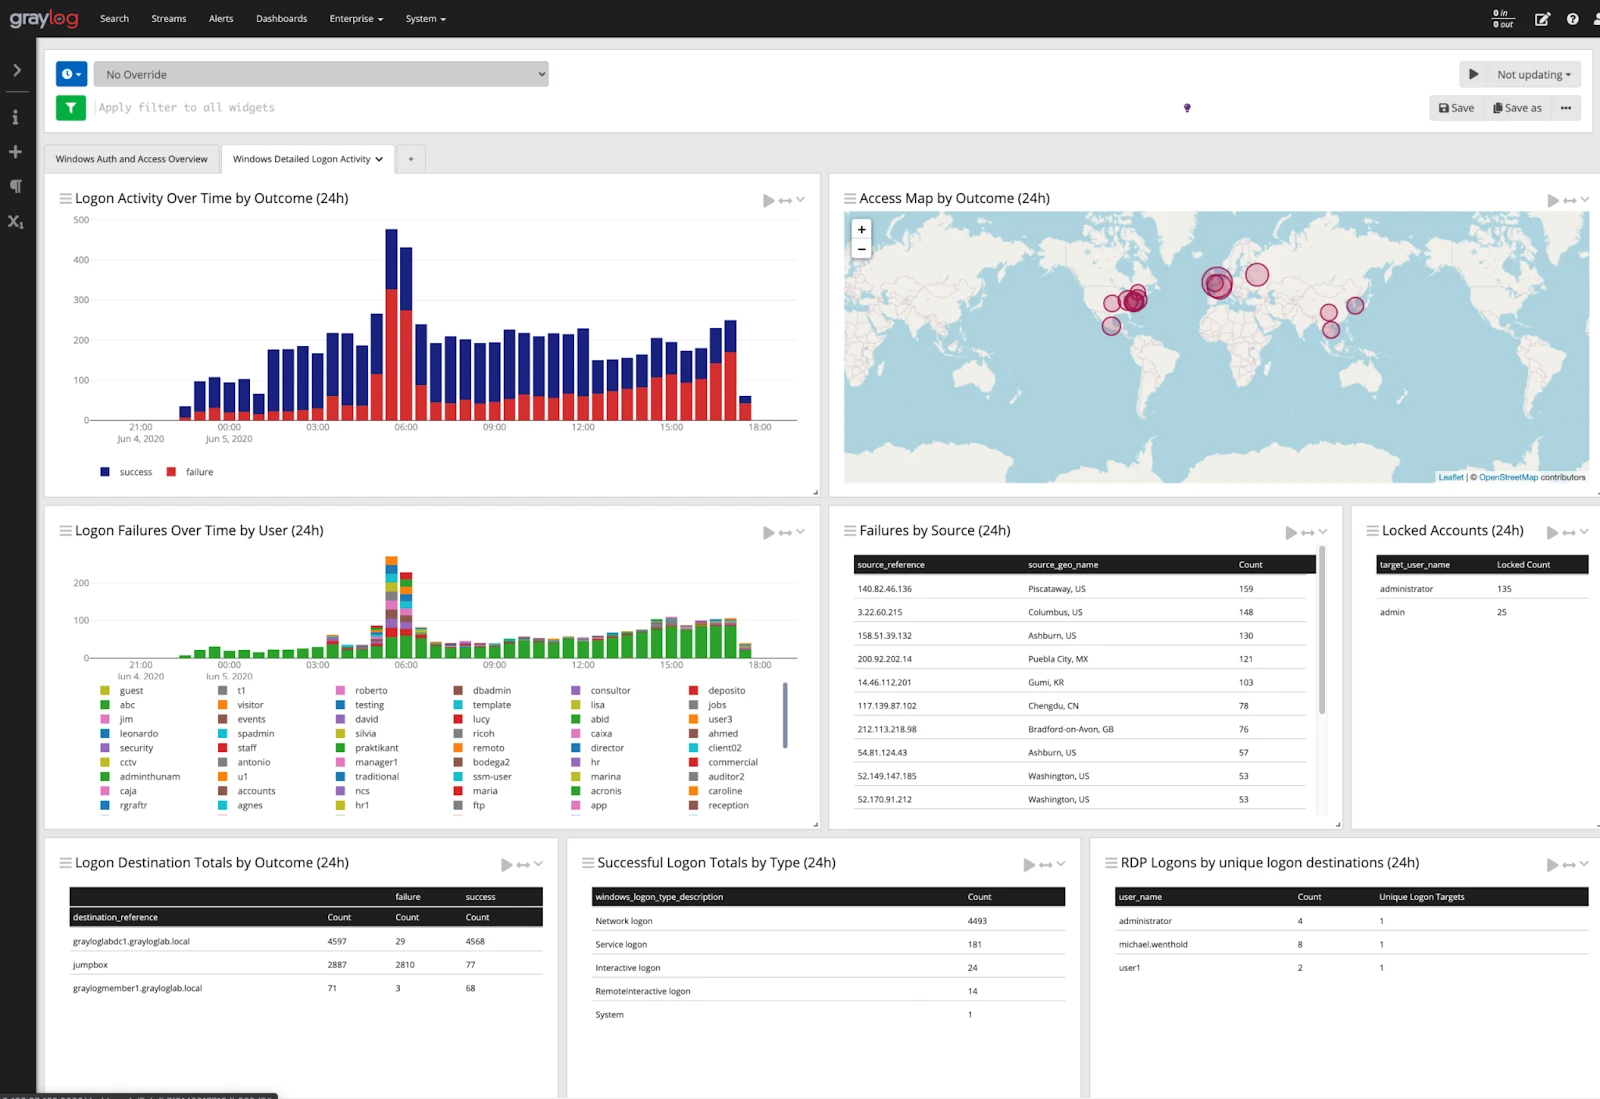
Graylog, kaynak kodu erişilebilir bir çekirdeğe (Graylog Open) ve güvenlik operasyonlarına uzanan ücretli sürümlere sahip bir günlük yönetimi platformudur. Bu ayrım, çoğu satıcı açıklamasının gösterdiğinden daha önemlidir: Graylog Open; günlük toplama, arama, işleme pipeline'ları, panolar ve akış tabanlı uyarı sağlar; bu operasyonel kullanım durumları için yeterlidir. Sigma kuralları, MITRE ATT&CK uyumu, UEBA, anomali tespiti ve vaka yönetimi ücretli Graylog Security ve Enterprise özellikleridir. Birincil kullanım durumunuz altyapı izleme değil güvenlik operasyonlarıysa, bunu maliyet hesabına dahil edin.
Graylog nasıl çalışır?
Graylog, GELF (Graylog Extended Log Format), syslog, Beats veya HTTP girdileri üzerinden günlük verisi alır; bunu Elasticsearch veya OpenSearch'te (Graylog Data Node aracılığıyla) depolar ve bir web arayüzü üzerinden aranabilir hale getirir. Akış sistemi, Graylog'un çalışma biçiminin merkezinde yer alır: gelen mesajlar kurallara göre akışlara yönlendirilir; uyarı, pipeline'lar ve erişim kontrolleri depolama katmanına değil akışlara bağlanır. Bu, uygulama hataları için bir akışın bir ekibe, kimlik doğrulama olayları için ayrı bir akışın güvenlik ekibine yönlendirilebileceği ve her birinde farklı saklama politikaları ve izinler olabileceği anlamına gelir.
İşleme pipeline'ları, mesajları depolamadan önce ayrıştırmanıza, zenginleştirmenize, düşürmenize veya yeniden yazmanıza olanak tanır. Uygulama günlükleriniz yapılandırılmamış metin olarak geliyorsa alanları yapılandırılmış verilere çıkarmak için bir pipeline kuralı yazarsınız. Graylog Illuminate (ücretli sürümlerde dahildir, sınırlamalarla Open için kullanılabilir) yaygın kaynaklar için hazır ayrıştırıcılar ve panolar sağlar: Windows Event Logs, Cisco, Palo Alto, AWS CloudTrail ve diğerleri.
- Kafka broker minimumu 2.1'dir. Daha eski bir broker'a bağlı herhangi bir Kafka girdisi, yükseltme sonrasında başarısız olur.
- API token'ları artık varsayılan olarak 30 gün sonra sona eriyor. Uzun ömürlü bir API token'ı kullanan herhangi bir otomasyon, izleme entegrasyonu veya betik, bir token rotasyonu politikanız olmadıkça çalışmayı durdurur. Bu durum genellikle yükseltme sırasında değil, bir şey raporlamayı bıraktığında gece yarısı olayı olarak ortaya çıkar.
Öne çıkan özellikler:
- Akış tabanlı yönlendirme ve işleme: Akış modeli, günlük verilerini alım sırasında kaynağa, uygulamaya veya hassasiyet düzeyine göre bölümlere ayırmanıza ve ardından her akışa farklı pipeline'lar, saklama politikaları ve erişim kontrolleri uygulamanıza olanak tanır. Bu, Elasticsearch kaynak başına dizin desenlerinden operasyonel olarak daha esnektir.
- Günlük çıkarma ve ayrıştırma: Çıkarıcılar, alım sırasında günlük mesajlarından belirli alanları çeker. İşleme pipeline'ları daha karmaşık dönüşümleri, koşullu mantığı, aramaları, alan yeniden adlandırmayı ve mesaj düşürmeyi işler. Together bunlar, depolamaya neyin gireceği konusunda size ayrıntılı kontrol sağlar. Graylog Illuminate ayrıca 7.0.3 sürümünde, yanlış zaman değerleri üreten Apache HTTPD zaman damgası ayrıştırması için bir düzeltme de dahil olmak üzere ayrıştırıcı düzeltmeleri yayımladı.
- Arama ve inceleme: Graylog'un arama sözdizimi, temel sorgular için Lucene/KQL'den daha basittir; bu, gece yarısı referans dokümantasyonu olmadan bir çağrı üzerine mühendisin günlük araması gerektiğinde önemlidir. Kaydedilmiş aramalar, göreli zaman aralıkları ve histogram katmanları, ücretli eklentiler olmadan kullanılabilir.
- AD/LDAP entegrasyonuyla kullanıcı yönetimi: Active Directory ve LDAP kimlik doğrulaması Graylog Open'da desteklenir. Rol tabanlı erişim kontrolleri, her ekibin hangi akışları ve panoları görebileceğini kısıtlamanıza olanak tanır.
Graylog'un zorlandığı noktalar
Güvenlik operasyonları sizin kullanım durumunuzsa, Graylog'un ücretsiz katmanında önemli boşluklar vardır: Sigma kuralı desteği, anomali tespiti ve vaka yönetimi ücretlidir. Elasticsearch/OpenSearch bağımlılığı, ELK Stack'e benzer operasyonel karmaşıklık ekler. Büyük ölçekte pipeline işleme, pipeline aşaması sıralamasının ve işçi iş parçacığı tahsisinin dikkatli ayarlanmasını gerektiren performans darboğazları yaratabilir.
Elastic Stack (ELK Stack) – Logstash
Elastic Stack, açık kaynaklı ürünlerden oluşan bir settir; temel bileşenleri Elasticsearch, Kibana ve Logstash'tır.
ELK günlük analizi nasıl çalışır?
Logstash, sunucu tarafı bir veri işleme pipeline'ıdır. Girdilerden (dosyalar, Beats, syslog, Kafka, HTTP ve düzinelerce diğerleri) günlük verisi alır, verileri ayrıştırıp zenginleştirmek için filtre eklentileri uygular ve çıktıyı bir veya daha fazla hedefe yönlendirir. Çoğu dağıtım çıktıyı Elasticsearch'e gönderir, ancak Logstash aynı anda S3'e, bir SIEM'e, bir mesaj kuyruğuna veya başka bir Elasticsearch kümesine yazabilir.
Elasticsearch, işlenen günlük verilerini depolar ve ters dizin kullanarak aranabilir hale getirir. ELK'nin hedefli sorgularda saniye altı arama sonuçları döndürürken petabaytlara ölçeklenmesinin nedeni budur; ancak bu performans dizin yapısından gelir; bu da yazma yoğunluklu iş yüklerinin dikkatli dizin yaşam döngüsü yönetimi gerektirdiği anlamına gelir. Kibana, Elasticsearch'in üzerinde yer alır ve görsel katmanı sağlar: panolar, geçici günlük araması için Discover görünümü, özel raporlar için Canvas ve sürükle-bırak görselleştirmeleri için Lens.
- Ölçekte tam metin arama: Elasticsearch'in ters dizin mimarisi, milyarlarca günlük girdisinde saniye altı aramayı destekler. KQL (Kibana Query Language) ve ES|QL (9.x'teki daha yeni pipe tabanlı sorgu dili), analistlere nasıl çalışmayı tercih ettiklerine bağlı olarak iki farklı sorgu arayüzü sunar. Büyük dataset'lerde karmaşık günlük incelemeleri için açık kaynak alanında hiçbir şey ELK'nin arama derinliğiyle eşleşemez.
- Çok kaynaklı alım ve filtreleme: Logstash yaklaşık 200 girdi eklentisi ve 200 filtre eklentisine sahiptir. Grok filtresi, adlandırılmış yakalama desenleri kullanarak yapılandırılmamış metni işler; json filtresi yapılandırılmış JSON günlüklerini işler; csv filtresi tablo verilerini işler. Birden fazla filtre aşaması sırayla çalışır; böylece ham syslog satırını ayrıştırabilir, alanları çıkarabilir, bir IP'yi GeoIP veritabanında sorgulayabilir ve olay Elasticsearch'e ulaşmadan önce tek bir pipeline içinde hata ayıklama düzeyindeki mesajları düşürebilirsiniz.
- Makine öğrenimi anomali tespiti: Kibana'nın ML özellikleri (ücretli), eşik tanımlamanızı gerektirmeden günlük verilerindeki olağandışı desenleri belirler. Sabit eşikli uyarıların gözden kaçırdığı yavaş gelişen saldırıları veya kademeli performans düşüşünü tespit etmek için yararlıdır.
- Kibana panoları: Kibana'nın görselleştirme seçenekleri geniştir: zaman serileri, haritalar, ısı haritaları, veri tabloları, sayaçlar ve daha fazlası. Kaydedilmiş aramalar ve dizin desenleri, analistlerin inceleme bağlamlarını ekipler arasında paylaşabilmesini sağlar.
- Genişletilebilir çıktı yönlendirme: Tek bir Logstash pipeline'ı aynı anda Elasticsearch'e, bir S3 bucket'a, olağanüstü durum kurtarma için ikinci bir Elasticsearch kümesine ve aşağı akış işleme için bir Kafka konusuna yazabilir.
ELK'nin zorlandığı noktalar
Operasyonel yük gerçektir. Elasticsearch kümeleri; bellek planlaması (JVM heap'inin dikkatli boyutlandırılması gerekir), shard yönetimi (çok fazla küçük shard veya çok az büyük shard performansı olumsuz etkiler) ve saklama maliyetlerini kontrol etmek için dizin yaşam döngüsü politikası yapılandırması gerektirir.
ELK'yi ölçekte çalıştıran çoğu ekip, birincil sorumluluğu Elasticsearch olan adanmış bir platform mühendisine sahip olur. Lisans durumu da anlaşılmaya değer: Elastic Stack bileşenleri, OSI onaylı açık kaynak değil, Elastic License 2.0 altındadır. Kendi sunucunuzda kullanım ücretsiz'dir, ancak üçüncü taraflara yönetilen bir hizmet olarak Elasticsearch sunmak ücretsiz katmanı kapsamında izin verilmez.
Fluentd
Fluentd, Apache License 2.0 kapsamında açık kaynaklı bir veri toplayıcıdır; heterojen altyapıda günlük alımını ve yönlendirmeyi birleştirmek için tasarlanmıştır. Temel görevi basittir: kaynaklardan günlük olaylarını kabul etmek, isteğe bağlı işleme uygulamak ve bunları hedeflere yönlendirmek. Fluentd günlükleri kendisi depolamaz veya analiz etmez; bir toplayıcı ve yönlendiricidir, bir günlük analizi platformu değildir1
Bu ayrım, Fluentd'i Wazuh veya Graylog'a karşı değerlendirirken önemlidir. Fluentd genellikle daha büyük bir pipeline'ın ilk katmanıdır. Yaygın bir mimari: her sunucudaki Fluentd ajanları uygulama günlüklerini, sistem günlüklerini ve konteyner günlüklerini toplar, alt akış hedefi geçici olarak kullanılamıyorsa hiçbir şey kaybolmaması için bunları yerel olarak tamponlar, ayrıştırma ve filtreleme uygular ve sonucu Elasticsearch'e, Splunk'a, bir bulut SIEM'ine veya başka bir depolama arka ucuna iletir. Analiz, veriyi alan her neyse orada gerçekleşir.
Fluentd ile Fluent Bit
Kubernetes ortamları için Fluentd'i değerlendiren ekipler genellikle Fluent Bit'i tercih eder; bunun nedenini anlamak önemlidir. Fluent Bit, aynı CNCF ekosisteminde hafif bir ileticidir; Fluentd'in Ruby tabanlı sürecine kıyasla yaklaşık 4 MB ikili dosyadır ve belirgin şekilde daha hafif çalışır. Her düğümde DaemonSet olarak çalışan bir günlük toplayıcı istediğiniz Kubernetes dağıtımlarında kaynak ayak izi farkı ölçekte önemlidir. Fluent Bit ayrıca çok satırlı günlük ayrıştırmayı, Kubernetes pod etiketlerinden ve notlarından dinamik meta veri enjeksiyonunu ve alt akış hedefleri yavaşladığında veri kaybını önlemek için yerleşik geri basınç yönetimini destekler.
Fluentd, tam 500+ eklenti ekosistemine veya Fluent Bit'in daha küçük eklenti kütüphanesinin kapsayamadığı karmaşık yönlendirme mantığına ihtiyaç duyduğunuzda daha iyi bir seçimdir. Doğrudan günlük gönderimi yapan Kubernetes-yerel çoğu dağıtım için pratik seçim Fluent Bit'tir. Projeler yapılandırma kavramlarını paylaşır; bu nedenle aralarında geçiş yapmak tam bir yeniden yazım değildir.
Fluentd günlük verilerini nasıl işler?
Fluentd, günlük verilerini etiketli olaylar akışı olarak modeller. Her olayın bir etiketi (app.web veya system.syslog gibi noktayla ayrılmış bir dize), bir zaman damgası ve bir kaydı vardır. Etiketler yönlendirmeyi yönlendirir: yapılandırmadaki eşleştirme direktifleri hangi etiketlerin nereye gönderileceğini, hangi filtrelerin uygulanacağını ve hangi sırada olacağını belirtir. Birden fazla çıktı aynı etiketle eşleşebilir; böylece aynı olayları aynı anda hem Elasticsearch'e hem de bir S3 arşivine gönderebilirsiniz.
Tampon sistemi, Fluentd'i üretimde güvenilir kılan şeydir. Olaylar doğrudan hedefe yazılmak yerine bir tamponda birikir ve yapılandırılabilir aralıklarla veya tampon bir boyut eşiğine ulaştığında parçalar halinde boşaltılır. Hedefe ulaşılamıyorsa olaylar tamponda kalır ve üstel geri çekilmeyle yeniden denenir.
Öne çıkan özellikler:
- 500+ topluluk eklentisi: Özel geliştirme olmadan çoğu büyük günlük hedefi ve veri kaynağıyla entegrasyonları kapsar.
- Esnek veri yönlendirme: Olaylar, etiket tabanlı yönlendirme kurallarına göre dosyalar, RDBMS, NoSQL, IaaS, SaaS ve Hadoop gibi birden çok eşzamanlı hedefe yönlendirilebilir.
- Günlük işleme odağı: Fluentd, ölçekte günlük işleme ve iletme için optimize edilmiştir; bu da onu bağımsız bir analiz platformu olarak değil, Elasticsearch veya diğer depolama arka uçlarının önünde bir toplama ve yönlendirme katmanı olarak iyi bir seçim haline getirir.
 Tercih edilen kaynak olarak ekle
Syslog-ng
Syslog-ng, günlük verilerini birden fazla kaynaktan toplayan, sınıflandıran, dönüştüren ve depolamaya veya alt akış platformlarına yönlendiren açık kaynaklı bir günlük yönetimi programıdır. Ayırt edici yeteneği yapılandırılmış işlemedir: günlükler, Apache Kafka veya Elasticsearch gibi sistemlere iletilmeden önce tutarlı bir biçime normalleştirilebilir.
Yetenekler:
- csv-parser gibi yerleşik ayrıştırıcıları kullanarak günlükleri sınıflandırın ve yapılandırın
- Günlükleri dosyalarda, mesaj kuyruklarında (AMQP) veya veritabanlarında (PostgreSQL, MongoDB) depolayın
- Büyük veri platformlarına iletin; bunlar arasında Elasticsearch, Apache Kafka veya Hadoop bulunur
Ayırt edici özellikler:
- Otomatik günlük arşivleme: Syslog-ng, sıkıştırma ve zaman damgalı dosya adlandırma dahil olmak üzere günlük rotasyonunu ve arşivlemeyi yerel olarak yönetir. Saklama uyumluluğu gereksinimleri olan ortamlar için bu, üstüne eklenen logrotate gibi harici araçlara olan ihtiyacı azaltır.
- Çoklu mesaj formatı desteği: RFC3164 (geleneksel syslog), RFC5424 (yapılandırılmış syslog), JSON ve anahtar-değer formatlarının tümü yerel olarak ayrıştırılır. Syslog-ng, bir RFC3164 mesajını alıp eklenen yapılandırılmış veri alanlarıyla RFC5424 olarak çıkarabilir; bu, modern syslog formatı bekleyen sistemlere beslerken yararlıdır.
- Şifreli taşıma: TLS ile şifrelenmiş syslog taşıması, hem alma hem de iletme için yerel olarak desteklenir. Bu, günlük verilerinin güvenilmeyen ağ kesimlerinden geçtiği ortamlarda önemlidir.
- Koşullu yönlendirme: Filtre ifadeleri; ayrıştırıcılar tarafından çıkarılan önem düzeyi, tesis, ana bilgisayar veya özel alanlardan herhangi birine göre yönlendirme yapmanıza olanak tanır. Tek bir syslog-ng örneği, kimlik doğrulama hatalarını güvenlik ekibinin akışına, uygulama hatalarını geliştirme ekibinin akışına ve hata ayıklama mesajlarını /dev/null'a yönlendirebilir.
Syslog-ng nereye uyar (ve nereye uymaz)
Syslog-ng, günlük kaynaklarınız öncelikle syslog konuşan ağ cihazları ve sunucular olduğunda ve bir depolama arka ucuna iletmeden önce yapılandırılmış alan çıkarımıyla güvenilir, yüksek verimli toplama gerektiğinde doğru seçimdir. Bir günlük analizi platformu değildir; yerleşik sorgu arayüzü, pano veya uyarı özelliği yoktur. Bağımsız bir araç olarak değil, Elasticsearch veya Graylog'un önünde toplama ve yönlendirme katmanı olarak çalışır.
Nagios
Daha ileri gitmeden önce gerekli bir açıklama: Nagios Core, GPL lisanslı açık kaynaklı izleme projesidir ve günlük analizinden ziyade ana bilgisayar, hizmet ve ağ izlemeye odaklanır.[15] Burada açıklanan ürün, Nagios Enterprises'ın ayrı bir ticari ürünü olan Nagios Log Server'dır. Özellikle açık kaynaklı, maliyetsiz bir günlük analizi aracı arıyorsanız Nagios Log Server aradığınız şey değildir. Sunduğu şey, altyapı izleme konusunda uzun bir geçmişe sahip bir satıcıdan ticari olarak desteklenen bir günlük yönetimi platformudur.
Nagios Log Server gerçek zamanlı olarak günlük verisi toplar ve bunları bir arama arayüzüne besler. Windows, Linux ve Unix sunucularıyla uyumludur ve yeni uç noktalar veya uygulamaları entegre etmek için bir kurulum sihirbazı içerir.2
Öne çıkan özellikler:
- Ağ hizmeti izleme: SMTP, POP3, HTTP, PING ve diğer ağ hizmetlerini altyapı sağlığına odaklanarak kapsar.
- Ana bilgisayar kaynağı izleme: İzlenen ana bilgisayarlarda işlemci yükünü, disk kullanımını ve sistem sağlığını izler.
- Günlük dosyası rotasyonu ve arşivleme: Manuel müdahale olmadan otomatik rotasyon ve uzun süreli arşivleme.
- Coğrafi günlük filtreleme: Günlük verilerini coğrafi kökene göre filtreler ve trafik akış haritaları üretir.
- Web arayüzü: Mevcut ağ durumunu ve günlük dosyalarını görüntülemek için isteğe bağlı arayüz.
SSS'ler
Açık kaynaklı günlük analizi araçları, kullanıcıların sunucular, uygulamalar ve ağ cihazları gibi çeşitli kaynaklardan günlük verilerini toplamasına, işlemesine, depolamasına, aramasına ve analiz etmesine olanak tanır. Bu araçlar SecOps, ITOps ve DevOps ekiplerine şunlarda yardımcı olabilir:
-İşlem günlük dosyalarını izleyerek sistem sorun giderme gerçekleştirin.
-Optimal veritabanı performansını korumak veya kullanıcı ve varlık davranışı analitiği (UEBA) yürütmek için güvenlik olay yanıtı ve incelemesinden yararlanın.
-Denetimler, mevzuat ve özel güvenlik kuralları (GDPR) ile uyumluluğu koruyun.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{En İyi 6 Açık Kaynaklı Günlük Analizi Aracı: Wazuh, Graylog ve Daha Fazlası}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-log-analysis-tools}},
  note   = {AIMultiple. Erişim tarihi: 14 Eylül 2026}
}18 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 3 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
6 güncellemeGraylog, ELK Stack, Fluentd ve syslog-ng için nasıl çalıştığı ve sınırlamalar bölümleri eklendi.
Wazuh ürünü, yeni algılama yetenekleri ve bir SCA politikası ile güncellendi.
Referans Linkleri

Sıradaki Okunma
En İyi 5 Home Depot Scraper'ı Kıyaslandı ve Karşılaştırıldı
Web Kazıma için En İyi 5 Ücretsiz Chrome Uzantısı

En İyi 11 XDR Çözümü Karşılaştırması ve Özellikleri

Kişisel Yapay Zeka Ajanları Oluşturma + 18 Ajan Platformları ve Araçları

Farklı Yapay Zeka Özelliklerine Sahip En İyi 3 MFT Platformu
Sentetik Kullanıcılar Açıklandı: En İyi 7 Yapay Zeka Kullanıcı Araştırma Aracı




Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.