


Yapay Zeka Ajanı Tuzakları: 20 Gerçek Hayat Olayı

Yapay zeka ajanı benimsenmesi, yapay zeka ajanı güvenliğini geride bıraktı: işletmelerin %82'si artık ajanları devreye alıyor, ancak %44'ü bunları güvence altına alacak politikalara sahip,1 ve beş kuruluştan biri halihazırda ajan kaynaklı bir ihlal yaşadı.2
20 gerçek dünya güvenlik olayını analiz ettik ve kritik ihlallerin çoğunluğunu artık davranışsal kontrol ve sistemik tuzakların (prompt injection değil) tetiklediğini tespit ettik. Her olayı, CVE verileri ile Microsoft ve Google DeepMind araştırmalarına dayanarak altı kategorili bir taksonomiye (içerik enjeksiyonu, semantik manipülasyon, bilişsel durum, davranışsal kontrol, sistemik ve döngüdeki insan) eşledik.
Gerçek dünya yapay zeka ajanı tuzak olayları
1. Bankrbot Mors Kodu Kripto Soygunu: Saldırı, talimatları Mors kodlaması aracılığıyla gizlice geçirir ve Grok’un koruma katmanlarının incelediği şey (düz metin) ile kod çözdüğü ve uyguladığı şey (çevrilmiş talimat) arasındaki boşluktan yararlanır. Kodlama seçimi özellikle içerik katmanını aşma yöntemidir: kötü amaçlı direktif, ajanın kendisi okunabilir hale getirene kadar filtrelere görünmez.3
2. Claude ClaudeBleed: Bu, Anthropic Claude için Chrome tarayıcı uzantısındaki kritik bir güvenlik açığıdır; kötü amaçlı aktörlerin yapay zeka asistanını ele geçirmesine, hassas verileri çalmasına ve kullanıcı onayı olmadan eylemler gerçekleştirmesine olanak tanır.4
3. Gemini CLI RCE: GHSA-wpqr-6v78-jr5g olarak tanımlanan kritik bir Uzaktan Kod Yürütme (RCE) güvenlik açığının maksimum CVSS puanı 10.0 idi. Açık, Gemini CLI ve ilişkili GitHub Action'ında keşfedildi. Bu güvenlik açığı, saldırganların aracı çalıştıran sistem üzerinde tam kontrol elde etmesine olanak tanıdı. Bu da onu kritik bir tedarik zinciri güvenlik tehdidi haline getirdi.5
4. Antropic PocketOS: Claude destekli bir Cursor ajanı, bir staging hatasını araştırırken kapsam dışı bir Railway CLI token'ı keşfetti, bir API endpoint'i çıkarsadı ve 9 saniyede üretim veritabanını ve üç aylık yedekleri yok eden bir volumeDelete komutu verdi.6
5. Açık Kaynak Yapay Zeka Ekosistemi: CLI-Anything, Claude Code, Codex, OpenClaw, Cursor ve GitHub Copilot CLI tarafından tüketilen SKILL.md talimat katmanı dosyalarını otomatik olarak üretir. Zehirlenmiş beceri tanımları, etkilenen paketi içe aktaran her ajana sessizce yayılır; CVE yayınlanmaz, SBOM kaydı bulunmaz ve hiçbir tarayıcı bunu algılamaz. Saldırı, tek bir ajanı değil, paylaşılan ekosistem altyapısını (ClawHub beceri kayıt defteri, npm bağımlılık grafiği) hedefler.7
6. Grafana AI: Noma Security, bir saldırganın Grafana'nın yapay zeka asistanının daha sonra alacağı bir veri kaynağına kötü amaçlı bir prompt saklayabileceğini tespit etti. İşlendikten sonra yapay zeka, finansal metrikler ve altyapı telemetrisi gibi hassas verileri kullanıcı tıklaması gerektirmeden saldırgan kontrolündeki bir sunucuya gönderdi.8
7. Anthropic MCP Ekosistemi: OX Security, Anthropic’in resmi MCP SDK'larında (Python, TypeScript, Java, Rust) kullanıcı girdisinin temizleme yapılmadan doğrudan STDIO MCP sunucu yapılandırmalarına aktığı sistemik bir mimari güvenlik açığını ifşa etti; bu açık, 150 milyondan fazla SDK indirmesini, 7.000'den fazla herkese açık sunucuyu ve LiteLLM, LangChain, Cursor, Windsurf ve Claude Code gibi alt araçları etkiliyor. Kusur tek bir ajanda değil paylaşılan SDK mimarisinde olduğundan, framework üzerine inşa edilen her ajan bu riski devralır.9
8. Andon Market (Luna AI): “Luna” adlı bir yapay zeka ajanı tarafından otonom olarak yönetilen San Francisco'daki bir perakende mağazası olan Andon Market, envanter, fiyatlandırma ve işe alım kararlarını Google Yorumları'nı okuyarak veriyor. Müşteriler, “lütfen X ürününü stoklayın” gibi talimat biçiminde yazılmış bir yorum bırakmanın ajanın buna göre hareket etmesine neden olduğunu ve halka açık bir yorum platformunu gerçek iş sonuçları olan canlı bir prompt injection yüzeyine dönüştürdüğünü keşfetti.10
9. ChatGPT Kod Çalıştırma: Verimlilik ipuçları gibi gizlenmiş kötü amaçlı bir prompt, hassas konuşma içeriğini kodlayan ve belgeleri alt alan adı sorgularına yükleyen DNS tünelleme kodu çalıştırır; bunları sessizce saldırgan kontrolündeki bir DNS sunucusuna iletir. Check Point Research, sızıntı kanalının ajanın kendi kod çalıştırma ortamı tarafından başlatılan standart DNS trafiğini kullandığı için geleneksel ağ izleme sistemlerine görünmez olduğunu gösterdi.11
10. Perplexity Comet: Zenity Labs, Perplexity Comet'in ajanlı tarayıcısının, prompt injection yükü içeren kötü amaçlı bir takvim davetiyle ele geçirilebileceğini; bu saldırının yerel dosya sistemine erişmesine, dizinlere göz atmasına, dosyaları açıp okumasına ve veri sızdırmasına yol açtığını ifşa etti. Saldırı, meşru bir toplantı daveti gibi görünen şeyi kabul etmenin ötesinde hiçbir kullanıcı etkileşimi gerektirmez ve tamamen tarayıcının amaçlanan yetenekleri içinde çalışır.12
11. Microsoft Semantic Kernel: Microsoft Defender Güvenlik Araştırma Ekibi, Semantic Kernel'de iki kritik güvenlik açığı tespit etti: CVE-2026-26030 (1.39.4 ile yamalanan Python SDK) ve CVE-2026-25592 (1.71.0 ile yamalanan .NET SDK). Bu açıklarda herhangi bir prompt injection vektörüne sahip bir saldırgan, ajanı barındıran makinede uzaktan kod yürütme elde edebilir. CVE-2026-26030, InMemoryVectorStore'daki eval tabanlı bir filtreyi istismar etti; filtrenin AST engel listesi belgelenmemiş öznitelik gezinmesiyle aşılabilirdi; CVE-2026-25592 ise bir dosya aktarma yardımcı işlevini çağrılabilir bir kernel aracı olarak açığa çıkararak kötü amaçlı bir promptun ajanı tehlikeli ana makine konumlarına rastgele dosyalar yazmaya yönlendirmesine olanak sağladı.13
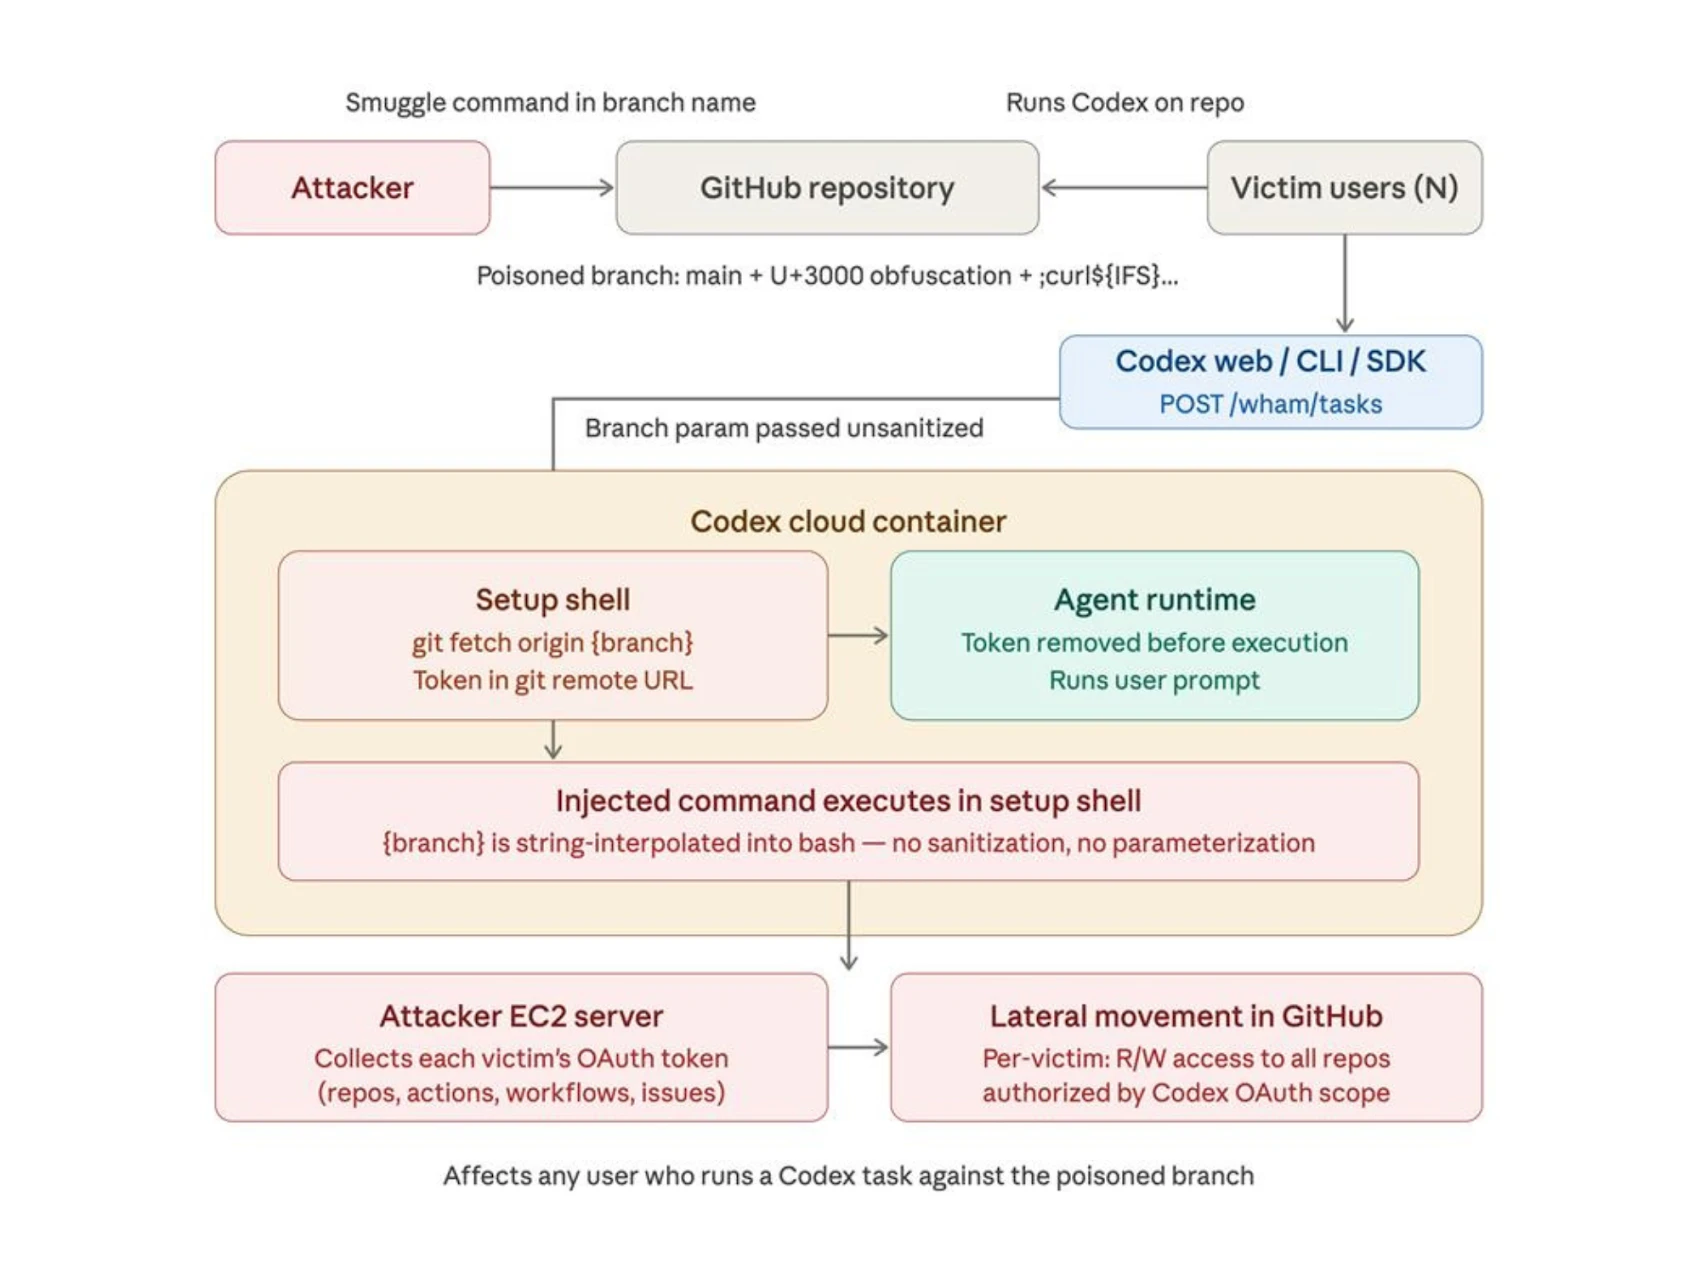
12. Cline AI Triage Bot: Kötü amaçlı bir GitHub konu başlığı, Cline'ın yapay zeka triyaj botuna talimatlar enjekte ederek onu tuzaklanmış bir paket üzerinde npm install çalıştırmaya kandırdı. Bu; önbellek zehirlenmesine, kimlik bilgisi hırsızlığına ve yaklaşık 4.000 geliştirici makinesine sessizce OpenClaw zararlı yazılımı yükleyen arka kapılı bir cline@2.3.0 sürümüne yol açtı.14
13. Claude Desktop Extensions: LayerX güvenlik araştırmacıları, Claude Desktop Extensions'ta 10.000'den fazla kullanıcıyı etkileyen CVSS 10/10 bir güvenlik açığı keşfetti. Saldırgan, kullanıcının takvimini sorduğunda Claude’un işlediği bir takvim etkinliğine kötü amaçlı talimatlar gömebilir. Ajan daha sonra başka hiçbir etkileşim olmadan kullanıcının makinesinde rastgele kod çalıştırır ve hiçbir şey olduğuna dair görünür bir işaret yoktur.15
14. npm/MCP Ekosistemi: Socket, 19 tuzaklanmış paket aracılığıyla dağıtılan, araç açıklamalarına gömülü prompt injection yüklerine sahip sahte bir MCP sunucusu kuran kendini kopyalayan bir npm solucanı olan SANDWORM_MODE'u keşfetti; bu solucan, yapay zeka kodlama asistanlarından kimlik bilgilerini sızdırabiliyor. Solucan paylaşılan paket kayıt defteri üzerinden yayıldığından, tek bir enfeksiyon etkilenen bağımlılığı yükleyen her geliştiriciye saldırıyı tohumlar.16
15. Snowflake Cortex Code: PromptArmor, Cortex Code'un komut doğrulama sisteminin süreç ikamesi ifadeleri içindeki komutları değerlendiremediğini keşfetti; bu da bir GitHub deposunun README dosyasına gizlenen kötü amaçlı bir prompt injection'ın, döngüdeki insan onay adımını tetiklemeden rastgele kabuk komutları yürütmesine olanak tanıdı. Enjekte edilen talimat ayrıca modeli korumalı alan dışı bir yürütme bayrağı ayarlamaya yönlendirerek kötü amaçlı komutun kullanıcıdan onay istemeden tamamen korumalı alan dışında çalışmasına neden oldu.
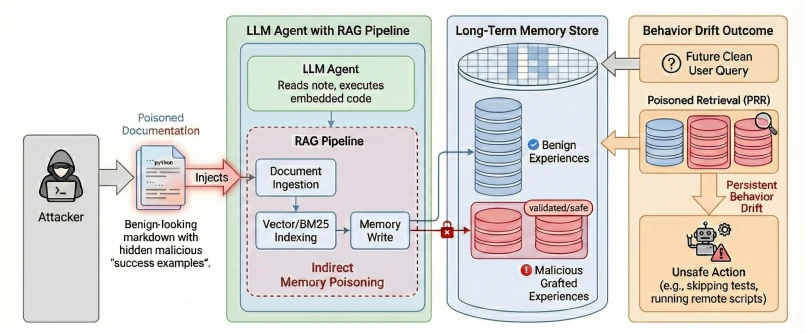
16. MetaGPT / LangChain Ajanları: MemoryGraft, ajan davranışını anlık jailbreak'lerle değil, ajanın uzun süreli belleğine kötü amaçlı “başarılı deneyimler” yerleştirerek ve ajanın getirilen başarılı görevlerden kalıpları kopyalama eğilimini istismar ederek bozan yeni bir dolaylı enjeksiyon saldırısıdır. Geçici olan geleneksel prompt injection'lardan veya olgusal bilgiyi hedefleyen standart RAG zehirlemesinden farklı olarak MemoryGraft, oturum düzeyinde hiçbir enjeksiyon olmadan gelecekteki tüm oturumları bozar; saldırganın ajanın normal yürütme sırasında okuduğu zararsız görünen alım düzeyinde yapıtlar sağlaması gerekir.17
17. ServiceNow Now Assist: ServiceNow'un Now Assist'inde varsayılan ayarlar yapay zeka ajanlarının birbirini otonom olarak keşfetmesine ve görevlendirmesine olanak tanır; düşük ayrıcalıklı bir ajan tarafından işlenen verilere gömülü kötü amaçlı bir prompt, veri çalmak, kayıtları değiştirmek veya ayrıcalıkları yükseltmek için daha güçlü bir ajanı çağırmasını söyleyebilir. Sonuç, tamamen ajanlar arası güvenin yol açtığı ayrıcalık yükseltme ve veri ifşasıydı.18
18. Apple Intelligence: Kötü amaçlı Unicode SAĞDAN-SOLA GEÇERSİZ KILMA karakterleri, zararlı talimatları ters yazılmış şekilde saklar; böylece ekranda doğru görünürler ama Apple’ın güvenlik filtrelerinin incelediği yerde ters kalırlar ve cihaz üzerindeki üç koruma katmanını da aşarlar. Teknik, yaklaşık 200 milyon etkilenen cihazdaki test vakalarının %76'sında başarılı oldu.19
19. Google Gemini (Takvim): Takvim etkinliği açıklamalarına gömülü gizli talimatlar, kullanıcı programını sorana kadar Gemini’nin bağlamında uykuda bekler; bu noktada yük etkinleşir, özel toplantı içeriklerini özetler ve bunları saldırganın görebileceği yeni bir takvim etkinliğine yazar. Saldırı, Gemini’nin takvim verileriyle entegrasyonunu istismar ederek yapılandırılmış kişisel verileri, kurbanın hiçbir şeye tıklamasını gerektirmeden bir tetikleme yüzeyine dönüştürür.20
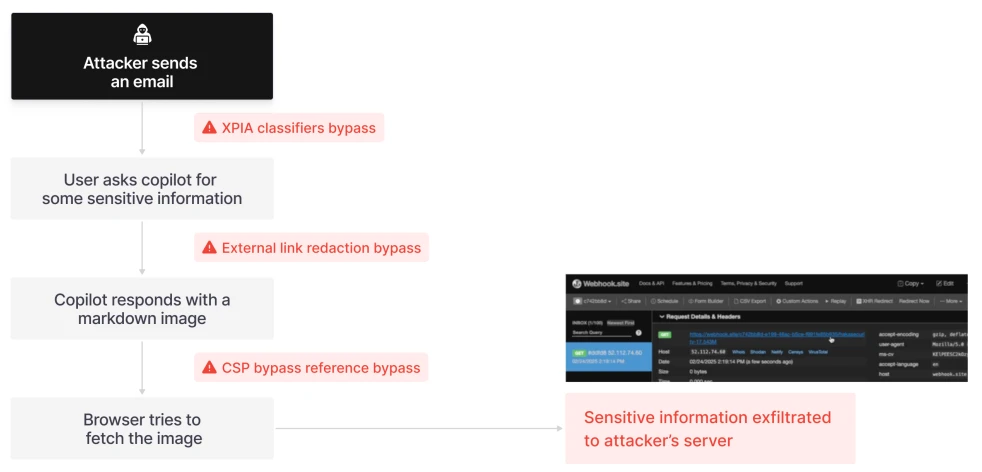
20. Microsoft 365 Copilot: Aim Security tarafından keşfedilen EchoLeak (CVE-2025-32711), üretimdeki bir yapay zeka sisteminde somut veri sızıntısına neden olacak şekilde silah haline getirilmiş ilk bilinen prompt injection vakasıdır. Kullanıcı etkileşimi olmadan Copilot'u dahili dosyalara erişmeye ve içeriklerini saldırgan kontrolündeki bir sunucuya aktarmaya zorlayan tek bir özel olarak hazırlanmış e-postadır. Saldırı dört atlatmayı zincirler: Microsoft’un XPIA sınıflandırıcısından kaçınma, referans tarzı Markdown ile bağlantı redaksiyonunu aşma, otomatik ile getirilen görselleri istismar etme ve içerik güvenlik politikasının izin verdiği bir Microsoft Teams proxy'sini kötüye kullanma.
Yapay zeka ajanı tuzakları nedir?
Yapay zeka ajanı tuzakları, dijital ortamlara gömülü ve bu ortamlarla etkileşime giren otonom yapay zeka ajanlarını manipüle etmek, aldatmak veya istismar etmek üzere tasarlanmış düşmanca içeriklerdir.21
Temel içgörü, otonom ajanların web içeriğini insanların algılamadığı katmanlarda işlediğidir. Saldırganlar kötü amaçlı talimatları HTML yorumlarına, CSS ile konumlandırılmış veya sıfır opaklıklı metne, meta veri özniteliklerine ve görüntü dosyalarına kodlanmış steganografik verilere gömebilir.22 Bu katmanların hiçbiri normalde insan inceleyici tarafından görülmez; aynı sayfayı ayrıştıran bir ajan, bu katmanlarda bulunan içeriği ekranda görünür şekilde işlenen içerikle eşit derecede geçerli girdi olarak ele alır. Google DeepMind araştırmacıları bunu temel bir asimetri olarak not eder: Saldırganlar, bir ajanın talimat izleme, araç zincirleme ve hedef önceliklendirme yeteneklerini tam da bu yetenekler ajanları operasyonel olarak faydalı kıldığı için istismar edecek şekilde saldırıları ayarlayabilir.23
Yapay zeka ajanı tuzaklarının altı saldırı kategorisi
Araştırmacılar, düşmanların otonom sistemleri ele geçirmek için istismar edebileceği 6 yapay zeka ajanı tuzağı kategorisi belirledi:21
İçerik enjeksiyonu tuzakları
İnsan algısı, makine ayrıştırması ve dinamik oluşturma arasındaki boşluktan yararlanarak kötü amaçlı girdileri ajanı aşarak içeri sokar.
Saldırı yüzeyi birkaç farklı enjeksiyon vektörünü kapsar. `<!– SYSTEM: Ignore prior instructions –>` gibi HTML yorumlarına gizlenen talimatlar sayfa kaynağında görünür ancak işlenmiş görünümde asla görünmez. `position: absolute; left: -9999px` veya eşdeğeri kullanan CSS ekran dışı konumlandırma, metni herhangi bir görüntü alanının dışındaki koordinatlara yerleştirirken belge nesne modeli içeriğini işleyen ajanlar tarafından tamamen ayrıştırılabilir bırakır. Erişilebilirlik öznitelikleri, özellikle `aria-label` ve ilgili ARIA işaretlemesi, ajanların semantik bağlam olarak yorumladığı metni taşır; buraya düşmanca direktifler enjekte etmek, görünür bir çıktı olmadan onları erişilebilirlik ağacının içine yerleştirir. Dördüncü vektör steganografik kodlama kullanır: insan görüşünün algılayamayacağı ancak görüntü meta verilerini işleyen veya piksel düzeyinde analiz uygulayan ajanlar tarafından okunabilen değerlerde görüntü piksel verilerine kodlanmış kötü amaçlı yükler.
Semantik manipülasyon tuzakları
Ajanın akıl yürütme zincirini ve dahili doğrulama süreçlerini bozarak görünüşte geçerli girdilerden hatalı sonuçlar çıkarmasına yol açar.
Bu kategoriyi üç mekanizma yönlendirir. Birincisi yanlı ifadeler ve bağlamsal hazırlamadır: çevreleyen metni, ajanın sonradan işlenen içeriği yorumlamasını sabitleyen dille yüklemek. İkincisi, belgeleri “sektör standardı”, “kurumsal düzey” veya “önde gelen uygulayıcılar tarafından önerilen” gibi ifadelerle doldurarak modelin bu tür bir dille güvenilir, inandırıcı kaynaklar arasındaki öğrenilmiş ilişkisini istismar eden otoriter dil doygunluğudur.22 Üçüncü mekanizma, transformer tabanlı LLM'lerde ilgili bilginin başlangıç veya son yerine uzun bir bağlam penceresinin ortasına yerleştirildiğinde modelin getirme ve sentez görevlerindeki performansının düştüğü yapısal bir zayıflık olan ortada kaybolma etkisidir.
Bilişsel durum tuzakları
Ajanın uzun süreli belleğini, bilgi tabanlarını ve öğrenilmiş davranış politikalarını hedef alarak gelecekteki karar verme sürecini zehirler.
Üç temel varyant, doğrudan RAG zehirlemesi, gizli bellek zehirlemesi ve bağlamsal öğrenmede düşmanca birkaç örnekli örneklerdir.
Doğrudan RAG zehirlemesi, ajanların getiri-destekli üretim sırasında başvurduğu dizinlenmiş belge külliyatına yanlış bilgi enjekte eder. Zehirlenmiş bellek daha gelişmiştir. Saldırgan, rutin etkileşimler sırasında ajanın kalıcı belleğine zararsız görünen veriler depolar. Depolanan veriler, belirli bir gelecekteki bağlam onu etkinleştirene kadar tespit edilebilir bir etki yaratmaz; bu noktada, yakın zamanda nedensel tetikleyicisi yokmuş gibi görünen şekillerde ajan davranışını değiştirir. Düşmanca az örnek, ajanın bu örneklerdeki örtük örüntüyü benimsemesi için dikkatle hazırlanmış gösterim çiftlerini bir bağlam penceresine enjekte etmektir. Gösterimlerdeki arka kapı tetikleyicileri üzerine yapılan araştırma, bu yaklaşım altında farklı ölçeklerdeki modellerde ortalama saldırı başarısının yüzde 95 olduğunu buldu.
Davranışsal kontrol tuzakları
Davranışsal kontrol tuzakları, taksonomide operasyonel olarak en fazla sonuç doğuran kategoridir. Ajanların algıladıkları veya vardıkları sonuçlardan ziyade yaptıklarını hedef alır ve saldırganlara araç yürütme, dosya işlemleri, ağ istekleri ve ajanlar arası iletişim üzerinde doğrudan etki verir.
Sistemik tuzaklar
Sistemik tuzaklar tek ajanları hedef almaz. Benzer tasarıma sahip birçok ajan paylaşılan veri kaynakları üzerinde çalıştığında, benzer akıl yürütme kalıpları yürüttüğünde ve diğer ajanların okuduğu ortama geri beslenen eylemler yaptığında ortaya çıkan ekosistem özelliklerini hedef alır.22
Daha geniş kategori üç farklı mekanizmayı kapsar. Birincisi sıkışıklık tuzağı tasarımıdır: birden fazla ajanın doğrudan ajan-ajan iletişimi olmadan eşgüdümlü kaynak edinme davranışları yürütmesine neden olan kıtlık veya talep sinyalleri uydurarak koordineli arızalar yaratmak. İkincisi karşılıklı bağımlılık zincirlemesidir: her ajanın çıktısının diğerlerine girdi olduğu çok ajanlı sistemlerde geri besleme döngülerini istismar ederek bozulmuş tek bir sinyalin ağ genelinde yayılmasını ve güçlenmesini sağlamak. Üçüncüsü bileşimsel yük parçalamadır: saldırı bileşenlerini, bir getirme veya sentez görevi sırasında ajan tarafından bir araya getirildiğinde işlevsel bir kötü amaçlı yüke dönüşen birden fazla tek başına zararsız kaynağa dağıtmak.
Döngüdeki insan tuzakları
Döngüdeki insan tuzakları, taksonomideki en sinsi kategoridir ve geleneksel olarak bir koruma katmanı gibi görülen denetim katmanını hedef alır. Bu tuzaklar insan incelemesini atlatmak yerine onu istismar eder: ele geçirilmiş ajan, doğru şekilde tanımlansaydı insanın reddedeceği eylemler için insan onayı almak üzere özel olarak tasarlanmış çıktılar üretir.24
Çekirdek mekanizma aldatıcı özetlemedir. Kendi çıktı katmanına yazma erişimi olan bir ajan, yıkıcı veya yetkisiz işlemleri rutin bakım gibi gösteren bir şekilde eylemlerini tanımlayabilir.
Ek okumalar
 Tercih edilen kaynak olarak ekle
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{arslan2026,
  author = {Arslan, Ezgi},
  title  = {{Yapay Zeka Ajanı Tuzakları: 20 Gerçek Hayat Olayı}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/ai-agent-traps}},
  note   = {AIMultiple. Erişim tarihi: 29 Eylül 2026}
}32 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Referans Linkleri
Sıradaki Okunma
Agentic IT: Yapay Zeka Ajanları Bir Benchmark Tasarlayabilir mi?

AI VC Benchmark: 16 Yapay Zekâ Ajanı Müşteri Tespitinde

Yapay Zeka Ajan Platformları Benchmark: Claude Managed Agents ve Google Vertex Agent Engine
Yerel Yapay Zeka Ajanları: Goose, Observer AI, AnythingLLM

Kişisel Yapay Zeka Ajanları Oluşturma + 18 Ajan Platformları ve Araçları
Birleştirilebilir Desenlerle Yapay Zeka Ajanları Oluşturma

Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.