


E-Mail-Sicherheitslösungen: Acronis Email Security & Sophos

E-Mail ist einer der häufigsten Einstiegspunkte für Cyberangriffe, und integrierte Schutzfunktionen reichen nicht mehr aus, um gezielte Bedrohungen abzuwehren. Wir haben drei Cloud-E-Mail-Sicherheitsplattformen (Acronis Email Security, Sophos Email Security und Barracuda Email Protection) mit 100 Tests in 11 Bedrohungskategorien getestet.
Benchmark-Ergebnisse für Cloud-E-Mail-Sicherheitslösungen
Lesen Sie die Benchmark-Methodik für E-Mail-Sicherheitslösungen, um zu erfahren, wie wir diese Tools getestet und die Ergebnisse gemessen haben.
Vergleich der E-Mail-Sicherheitslösungen nach Urteilskategorien
Acronis Email Security
- Acronis hat die höchste Gesamt-Erkennungsbewertung (122/200) und schneidet am besten gegen GenAI-Phishing ab: 100 %. Alle zehn polierten Business-Vorwände wurden blockiert, darunter gefälschte Board-Vorabinformationen, Microsoft 365-Neuzustimmungsabläufe und fiktive rechtliche NDAs.
- Dies war die schwierigste Kategorie im Benchmark, mit einer durchschnittlichen Schwierigkeit von 8.2/10. Das Abfangen aller zehn deutet darauf hin, dass Acronis semantische und kontextuelle Phishing-Hinweise in diesem Benchmark gut verarbeitet hat, statt sich nur auf offensichtliche Grammatik- oder Formatierungssignale zu verlassen.
- Kategorie F und Kategorie D stützen dieses Bild ebenfalls: Acronis erreichte 89 % bei Marken-/Domänen-Imitation und 90 % bei URL-Phishing, einschließlich eines BLOCKs beim Test mit Injektion des Authentication-Results-Headers. Die Gesamtergebnisse deuten auf eine starke Verarbeitung von Imitations- und URL-Analysefällen hin.
- Die saubere False-Positive-Bilanz ist operativ bedeutsam. Keine der acht Kontrollnachrichten wurde blockiert, was bedeutet, dass die Erkennungsrate von 66 % keine gegenläufigen Kosten durch den Verlust legitimer E-Mails mit sich bringt.
- Die Schwächen konzentrieren sich auf niedrigere Schwierigkeitsstufen. Basis-Spam (Kategorie A, 44 %) liegt niedriger als bei anderen Tools, mit Fehlern bei Pharma-Spam, Lotteriebetrug und einem einfachen Romance-Scam auf den Schwierigkeitsstufen 1 bis 2. Die Lücke deutet darauf hin, dass Acronis ausgeklügelte Angriffe gegenüber massenhaftem, wenig aufwendigem Traffic priorisiert.
Sophos Email Security
- Sophos hat die zweithöchste Gesamtbewertung (105.5/200). Es erreichte 100 % in Kategorie B (EICAR-Malware-Varianten) und fing jede Archiv-Verschachtelungsvariante, jedes passwortgeschützte ZIP und jeden Offset-Toleranz-Test ab.
- Die sichtbarsten Schwächen von Sophos sind URL-Phishing (Kategorie D, 58 %) und Evasion-Techniken (Kategorie J, 22 %). Die URL-Phishing-Lücke ist bemerkenswert, weil Links zu den häufigsten Phishing-Zustellmechanismen gehören und Kategorie D mehrere realistische Wege testet, wie Angreifer sie verstecken oder umleiten.
- Die Bewertung von Sophos von 58 % im Vergleich zu Acronis mit 90 % deutet darauf hin, dass die URL-Analyseebene bei Weiterleitungen, Verschleierung und URL-Platzierungen außerhalb des Nachrichtentexts weniger konsistent war.
Barracuda Email Protection
- Barracudas Erkennungsbewertung von 60/200 liegt unter den beiden anderen Produkten. Kategorie I (GenAI-Phishing) erzielte 0 % Erkennung, und Kategorie A (Spam: 33 %) hat den niedrigsten Wert unter den Wettbewerbern. Dies deutet darauf hin, dass Barracuda in dieser Konfiguration gegen Spam, GenAI-Phishing und Social-Engineering-Szenarien des Benchmarks weniger effektiv war.
- Kategorie B (Erkennung bekannter Malware über EICAR-Teststrings, 89 %) und Kategorie C (Trägerdateitypen wie PDFs mit eingebettetem JavaScript, HTML-Smuggling und LNK-Verknüpfungen, 70 %) sind im Vergleich zu anderen Anbietern konkurrenzfähig.
- Barracudas Ergebnisse in Kategorie J (Evasion-Techniken, 44 %) sind die besten der drei Anbieter. Das deutet darauf hin, dass die zugrunde liegende Content-Inspection-Engine Merkmale wie Zero-Width-Zeichen, kodierte Betreffzeilen und Homoglyphen recht gut verarbeiten kann.
- Die Schwächen sind in den Kategorien, die für modernen Bedrohungsschutz am wichtigsten sind, deutlicher. QR-Code-Phishing (Kategorie E, 13 %), Markenimitation (Kategorie F, 11 %), BEC (Kategorie G, 11 %) und Erpressung (Kategorie H, 22 %) liegen alle deutlich unter dem Vergleich.
- In den elf Tests der schweren Stufe blockierte Barracuda einen und verfehlte die übrigen zehn.
Top 3 Cloud-E-Mail-Sicherheitslösungen
Acronis Email Security detaillierte Analyse
Wenn wir im linken Menü der Acronis Cyber Protect Cloud-Oberfläche Acronis Email Security auswählen, sehen wir den folgenden Bildschirm. Anschließend klicken wir uns durch, um auf die Email Security-Konsole zuzugreifen.
Da wir noch kein Setup abgeschlossen haben, zeigt unser Dashboard die folgenden Menüpunkte:
- Vorfälle: Erkannte Sicherheitsvorfälle und Angriffsaktivitäten.
- Incident Response: Werkzeuge zur Untersuchung von und Reaktion auf Vorfälle.
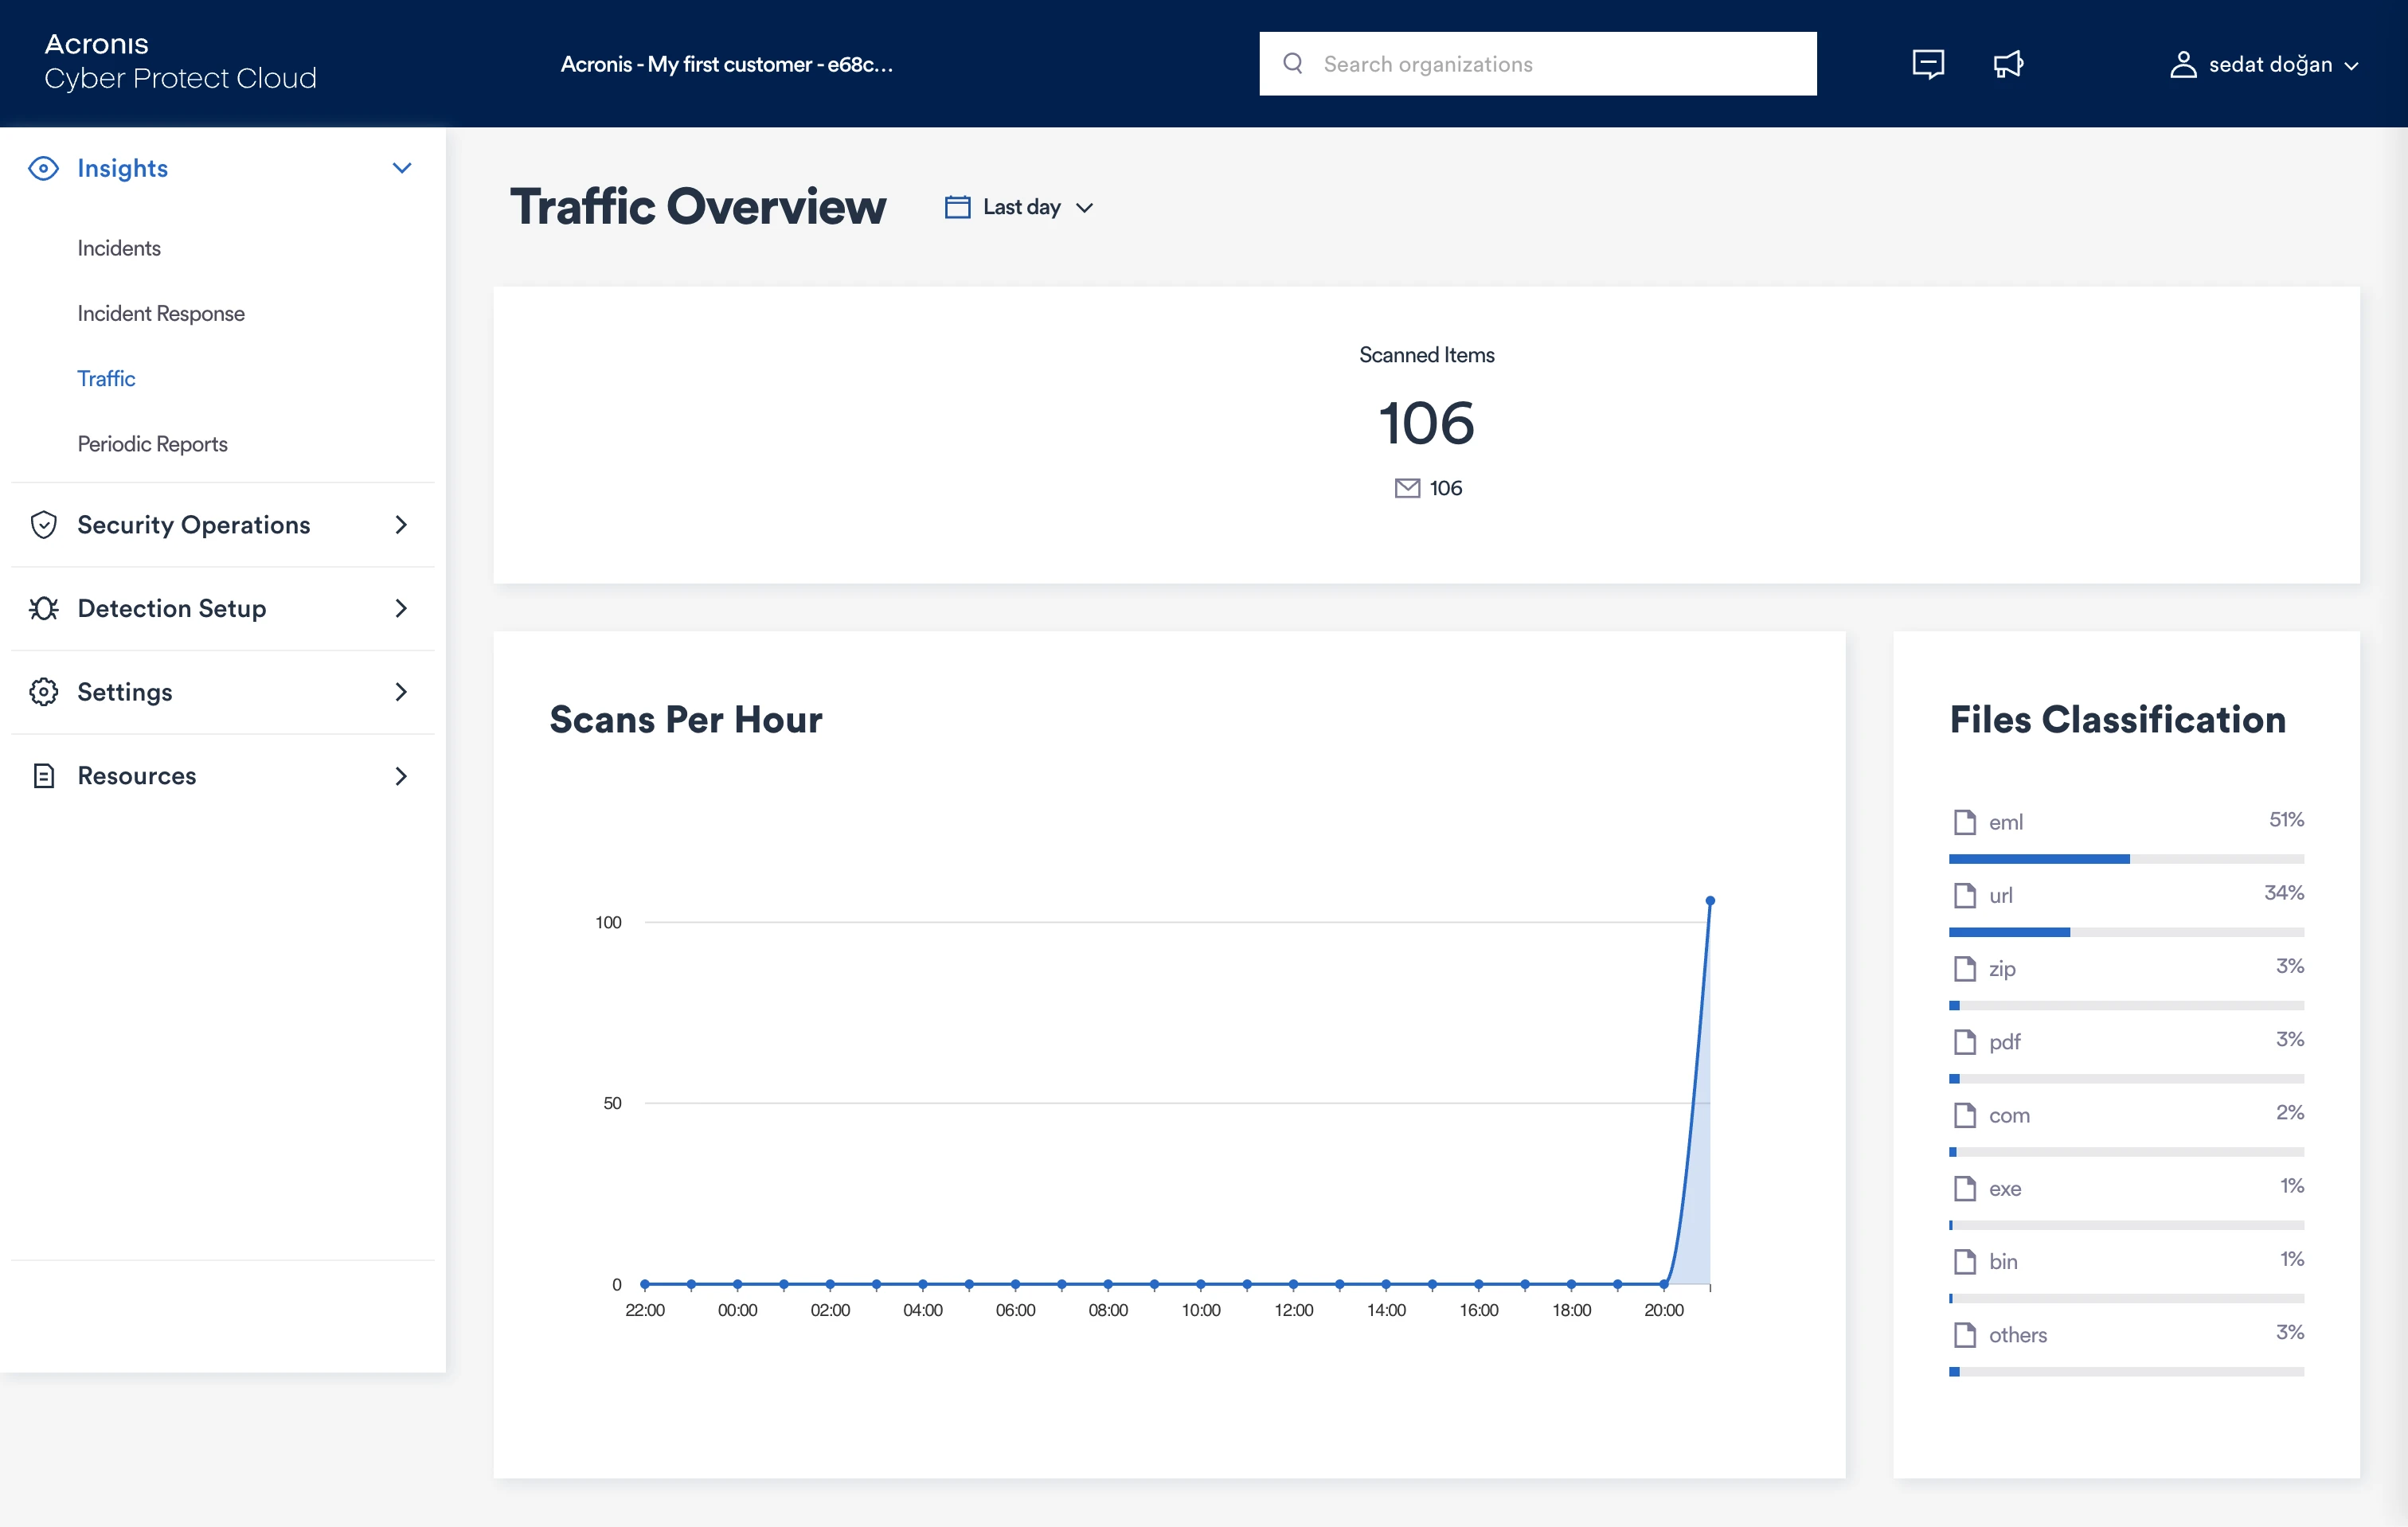
- Traffic: Einblick in gescannte E-Mail- oder Web-Traffic-Muster.
- Periodische Berichte: Geplante Sicherheits- und Schutzberichte.
- Security Operations: Operative Sicherheitskontrollen und Überwachungswerkzeuge.
- Detection Setup: Konfiguration für Erkennungsregeln, Scan- und Schutzeinstellungen.
Vom Menü „Einstellungen“ auf der linken Seite gehen wir zu „Geschützte E-Mail-Assets“.
Da es noch keine Assets gibt, leitet uns das System zum Konfigurationsablauf weiter. Wir klicken auf „E-Mail-Schutz konfigurieren“. Das System fragt uns nach einer Eskalations-E-Mail-Adresse für die Meldung von Problemen und danach, welchen E-Mail-Dienst wir verwenden.
Für diesen Test fahren wir mit einem benutzerdefinierten Anbieter per MX fort. Wir tun dies, um Anbieter direkt zu vergleichen, ohne von den integrierten Schutzmechanismen in Microsoft 365 oder Google Workspace beeinflusst zu werden.
Wir wählen den E-Mail-Dienst und die Verbindungsmethode „Inline“. Das bedeutet, dass Acronis bösartige E-Mails scannt und blockiert, bevor sie zugestellt werden.
Wir fügen außerdem einen Eskalationskontakt hinzu, den Acronis bei Account-Übernahmen, Sicherheits- oder Verbindungsproblemen nutzen kann. Der nächste Schritt besteht darin, die Google Workspace-App zu aktivieren, die Onboarding, genaue Benutzerzählung für die Abrechnung und Behebungsmaßnahmen unterstützt, etwa das Entfernen versehentlich zugestellter bösartiger E-Mails.
Wir fügen die verbundene Domäne aimultiple.com hinzu, und das System ruft automatisch die MX-Einträge ab.
Wir stellen außerdem die Lizenzberechnungsmethode auf „Nach gemeldeten Arbeitsplätzen“ und geben 100 Arbeitsplätze ein. Nach diesen Einstellungen fahren wir mit „Weiter“ fort, um die MX-Konfiguration fortzusetzen.
Das System fordert uns auf, einen TXT-Eintrag hinzuzufügen, um die Domäneninhaberschaft zu bestätigen. Wir fügen den Eintrag hinzu und warten auf die Überprüfung.
Wir können außerdem die konfigurierten SMTP-Zielserver verwalten, bestätigen, dass TLS aktiviert ist, und die Aktion „Überprüfen“ verwenden, um zu bestätigen, dass der TXT-Eintrag korrekt veröffentlicht wurde. Diese Seite erlaubt uns auch, Server- und TLS-Einstellungen zu bearbeiten oder die Domäne bei Bedarf zu löschen.
Wir haben insgesamt 100 E-Mails gesendet, die als bösartig oder Spam eingestuft werden könnten. Das Dashboard zeigt nun Statistiken wie die Anzahl gescannter E-Mails, wie viele als Spam klassifiziert wurden, wie viele als bösartig eingestuft wurden und wie viele E-Mails nach Angriffstyp empfangen wurden. Außerdem gibt es eine Statistik, die zeigt, welche E-Mail-Adressen am häufigsten angegriffen wurden.
Im Menü „Scans“ sehen wir die Scan-Statistiken für alle eingehenden E-Mails. Die Aufschlüsselung nach Dateityp ist ebenfalls ein nützliches Detail. Außerdem können wir in der gesamten Anwendung den Datumsbereich anpassen, indem wir oben auf der Seite auf „Letzter Tag“ klicken.
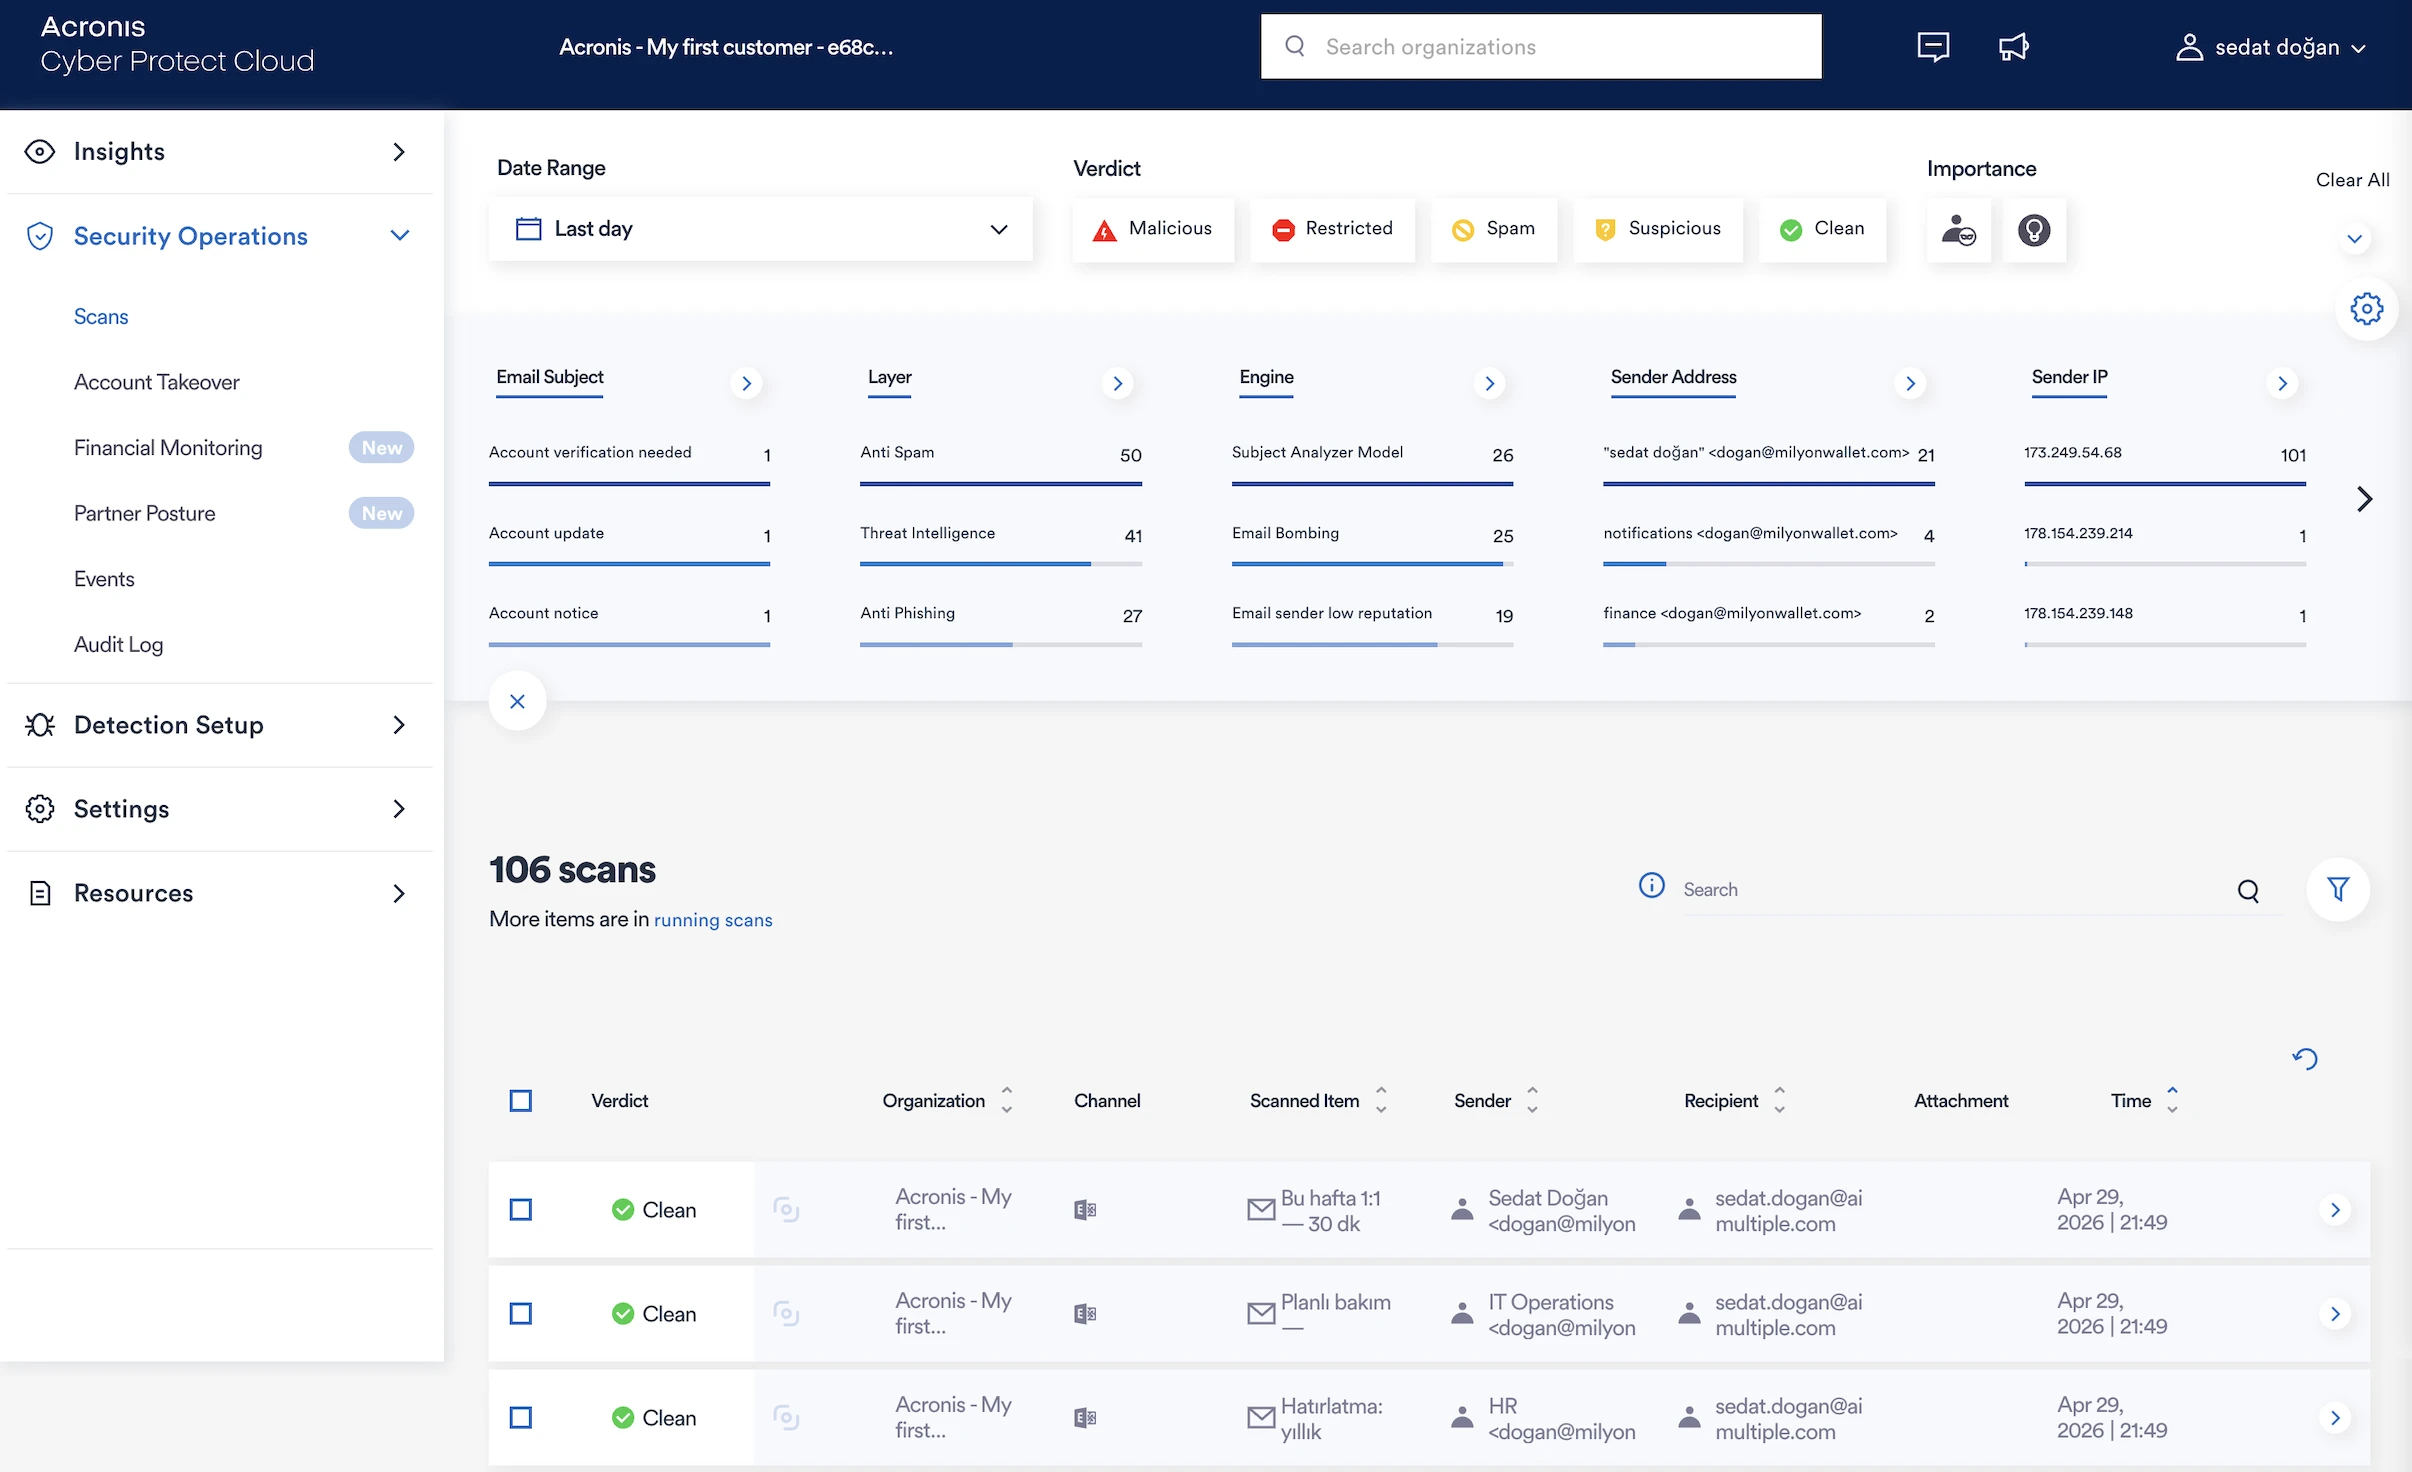
Die Filterung im Abschnitt „Scans“ ist sehr detailliert. Hier sind einige der Optionen:
- Absenderadresse/-domäne/-IP: Die Hauptindikatoren zur Identifizierung bösartiger oder gespoofter Absender.
- Imitierter Anzeigename: Zielt direkt auf eine der häufigsten Phishing-Techniken ab, bei der sichtbare Name legitim aussieht, die tatsächliche Adresse jedoch nicht.
- Reply-to-Adresse: Ein weiteres wichtiges Phishing-Warnsignal. Wenn die Reply-to-Adresse von der Absenderadresse abweicht, signalisiert dies oft den Versuch, Antworten auf ein vom Angreifer kontrolliertes Postfach umzuleiten.
- Aktion (quarantäniert/zugestellt): Entscheidend, um zu verstehen, ob eine Bedrohung abgefangen wurde oder den Empfänger erreicht hat.
- Betreff: Zum Identifizieren von Phishing-Kampagnen, die identische oder fast identische Betreffzeilen bei mehreren Zielen verwenden.
- Empfängeradresse: Entscheidend, um den Umfang eines Angriffs zu bestimmen. Zeigt, wie viele Benutzer angegriffen wurden und ob hochwertige Personen (Führungskräfte, Finanzabteilung) darunter waren.
- Payload (Anhänge/URLs): Grenzt die Suche auf E-Mails ein, die gängigsten Mechanismen zur Malware-Zustellung enthalten.
Wenn wir im linken Menü zu „Security Operations“ gehen, gelangen wir zum Abschnitt „Scans“. Von diesem Bildschirm aus können wir auf Details zu den Scans zugreifen. Alle Scans werden hier aufgelistet, und wir können auch die resultierenden Kategorisierungen wie „Sauber“, „Spam“ und „Bösartig“ sehen.
Wenn wir die Details einer E-Mail öffnen, können wir sehen, wie das System sie bewertet hat und welchen aktuellen Status sie hat. Wir können ihren Status auch ändern in:
- Urteil genehmigen (Behandeln): Das aktuelle Urteil akzeptieren und die E-Mail entsprechend verarbeiten.
- E-Mail als eingeschränkt markieren: Die E-Mail als eingeschränkt oder richtlinienverletzend einstufen.
- E-Mail als Spam markieren: Die E-Mail als unerwünscht oder unaufgefordert einstufen.
- E-Mail als verdächtig markieren: Die E-Mail als potenziell riskant markieren und zur Vorsicht raten.
- E-Mail als sauber markieren (FP): Die E-Mail als sicher markieren und angeben, dass es sich um einen False-Positive handelt.
Die folgende Ansicht ist die kompakte Ansicht. Wenn wir oben rechts auf die Registerkarte „Detailliert“ klicken, können wir viele zusätzliche Details sehen.
In der kompakten Ansicht sehen wir die Scan-Details einer bösartigen Phishing-E-Mail, die von Acronis unter Quarantäne gestellt wurde. Sie enthält eine KI-generierte Übersicht, die erklärt, warum die E-Mail als bösartig eingestuft wird, und zeigt Indikatoren wie eine verdächtige Absenderdomäne, E-Mail-Bombing-Verhalten und eine riskante URL. Im Abschnitt „Details“ können wir Kanal, ergriffene Maßnahme, Scanzeit, Verarbeitungszeit, Organisation und IR-Status überprüfen.
Im E-Mail-Inspektor können wir die Metadaten der Nachricht einsehen, einschließlich Betreff, Absender, Empfänger, Zeit, Rückgabepfad und Quell-IP. Auch der E-Mail-Text wird angezeigt, sodass wir den Social-Engineering-Versuch direkt bewerten können.
Die Kriterien zur Bewertung von Vorfällen sind klar und transparent. Bei einem Vorfall können wir außerdem auf die Schaltfläche „Untersuchung anfordern“ klicken, „Ich halte diese E-Mail für sauber“ auswählen und sie zur Überprüfung an das Acronis-Team senden. Wir können frühere Scans zu derselben E-Mail anzeigen.
Mit der Schaltfläche „Screenshots“ können wir die gerenderte Version der E-Mail ansehen, was eine nützliche Funktion ist. Bemerkenswerterweise rendert das System die E-Mail im Browser nicht als HTML, sodass eine unerkannte Schwachstelle in der E-Mail während der Überprüfung keinen Sicherheitsvorfall auslösen kann.
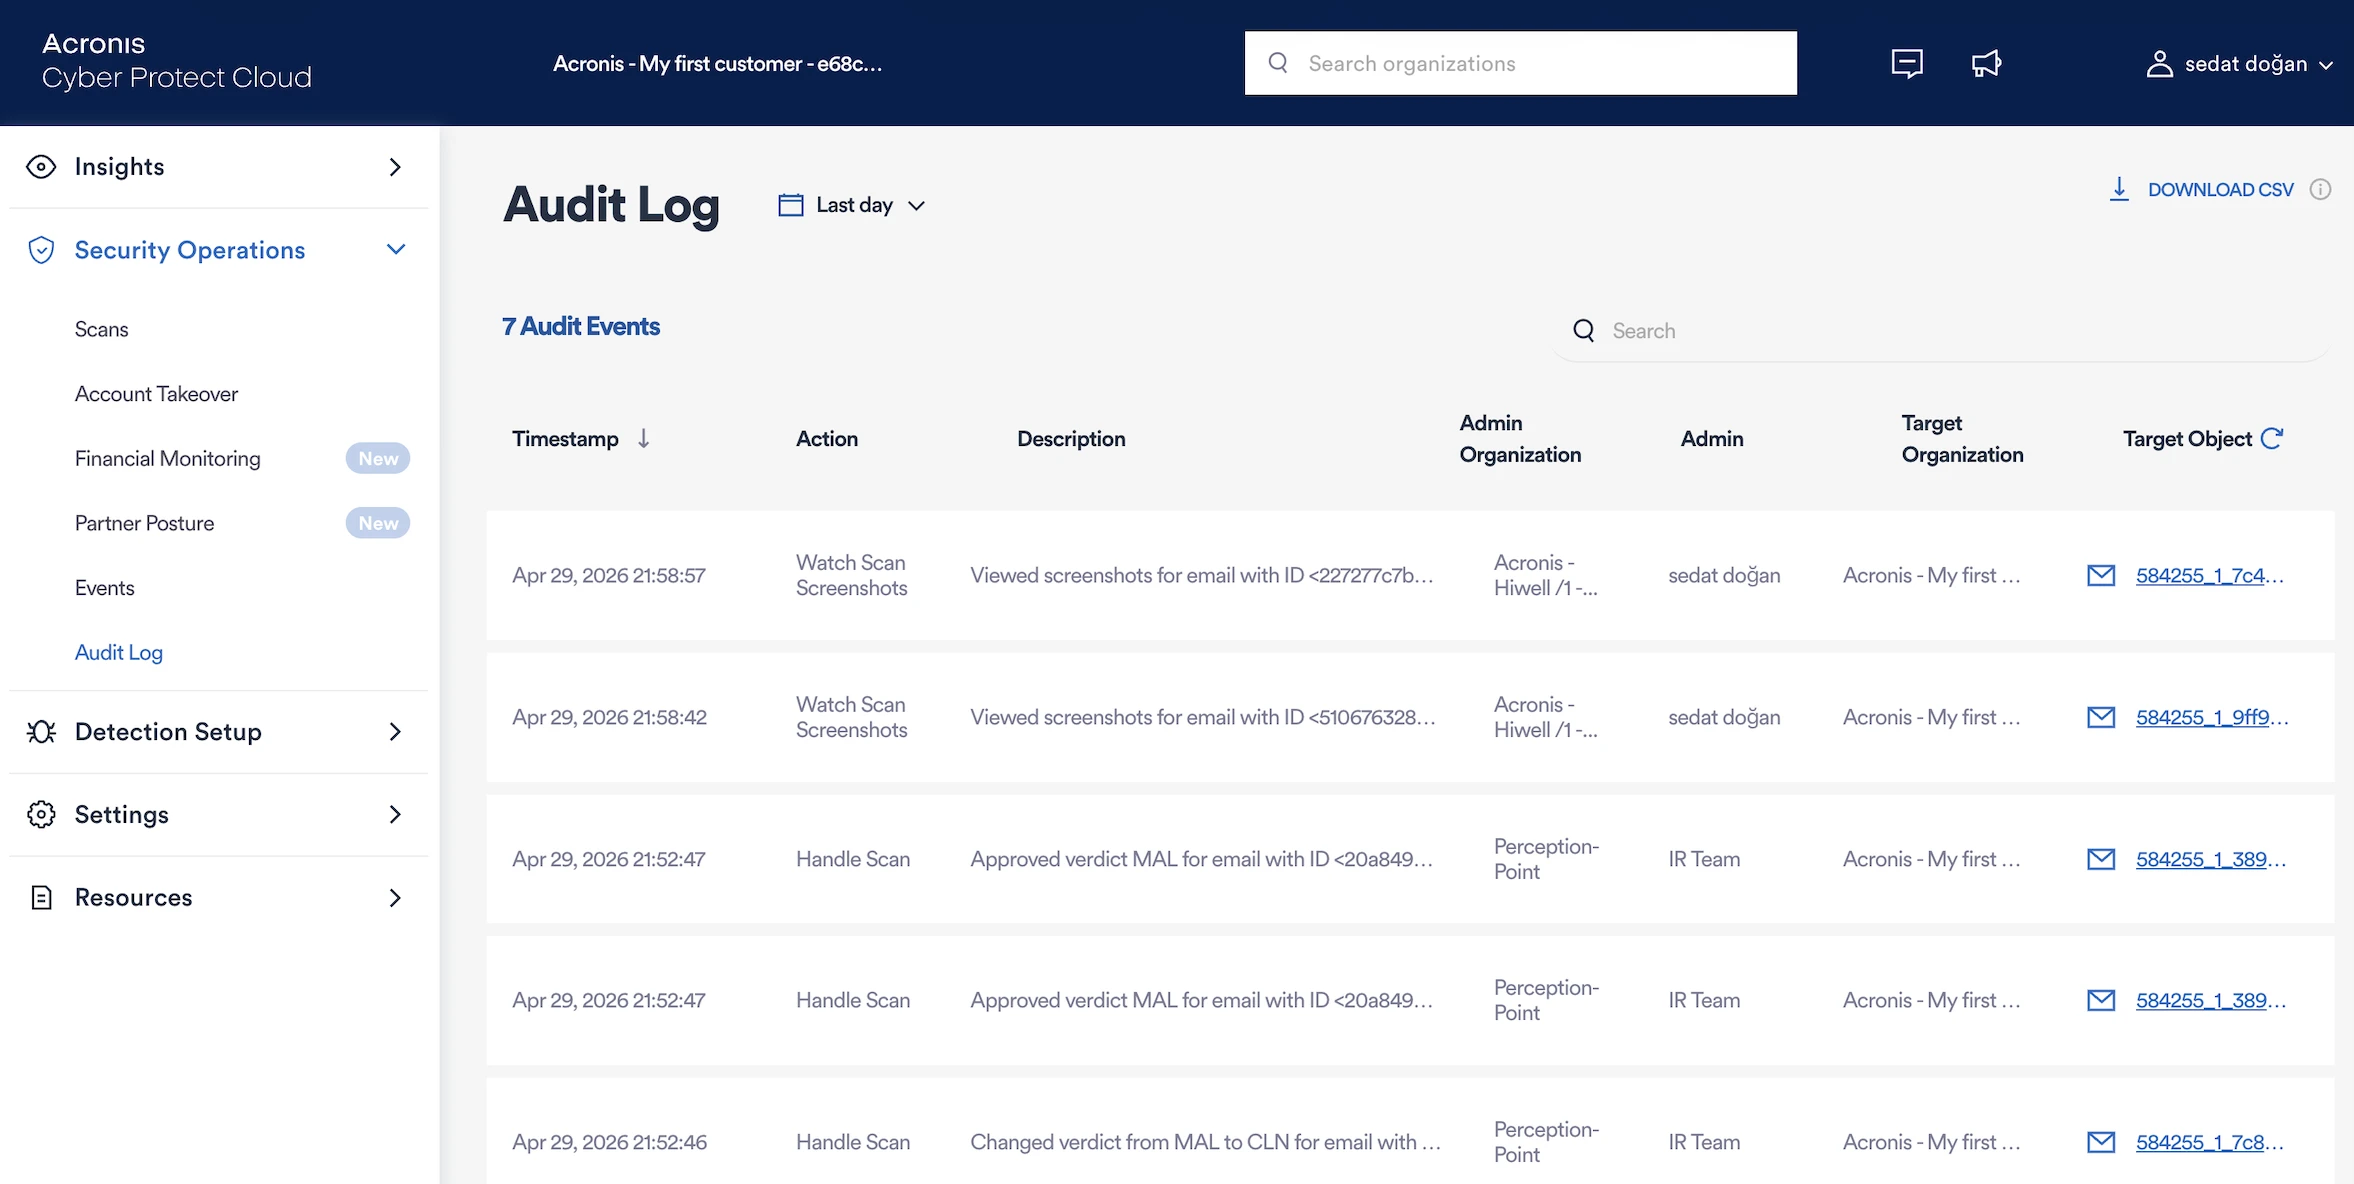
Die in diesem Test beobachteten Benutzeraktionen waren im Audit-Protokoll im linken Menü verfügbar. Einige dieser Datensätze sind:
- Scan-Screenshots ansehen
- Scan bearbeiten
- UI-Aktion
Jedes Protokoll erfasst Zeitstempel, Aktion, Beschreibung, Administrator oder Team, Zielorganisation und die zugehörige E-Mail bzw. das Zielobjekt.
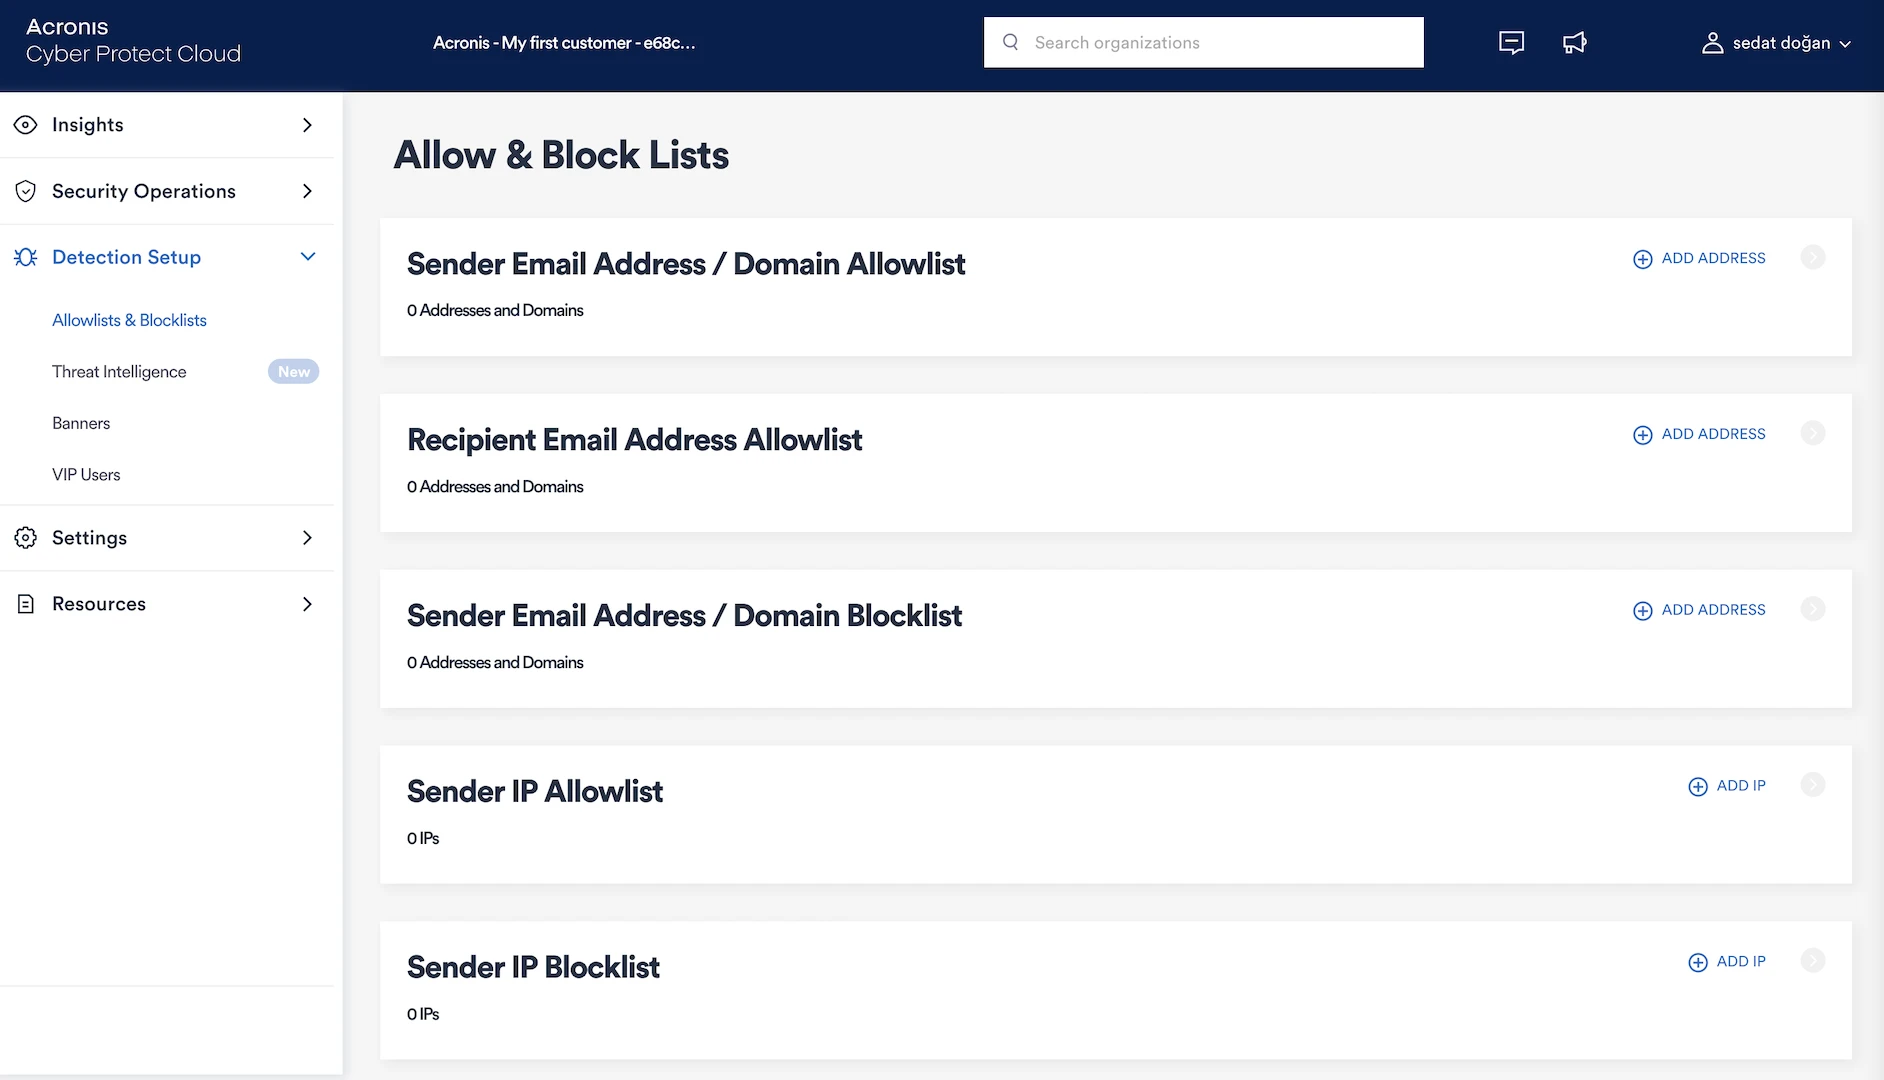
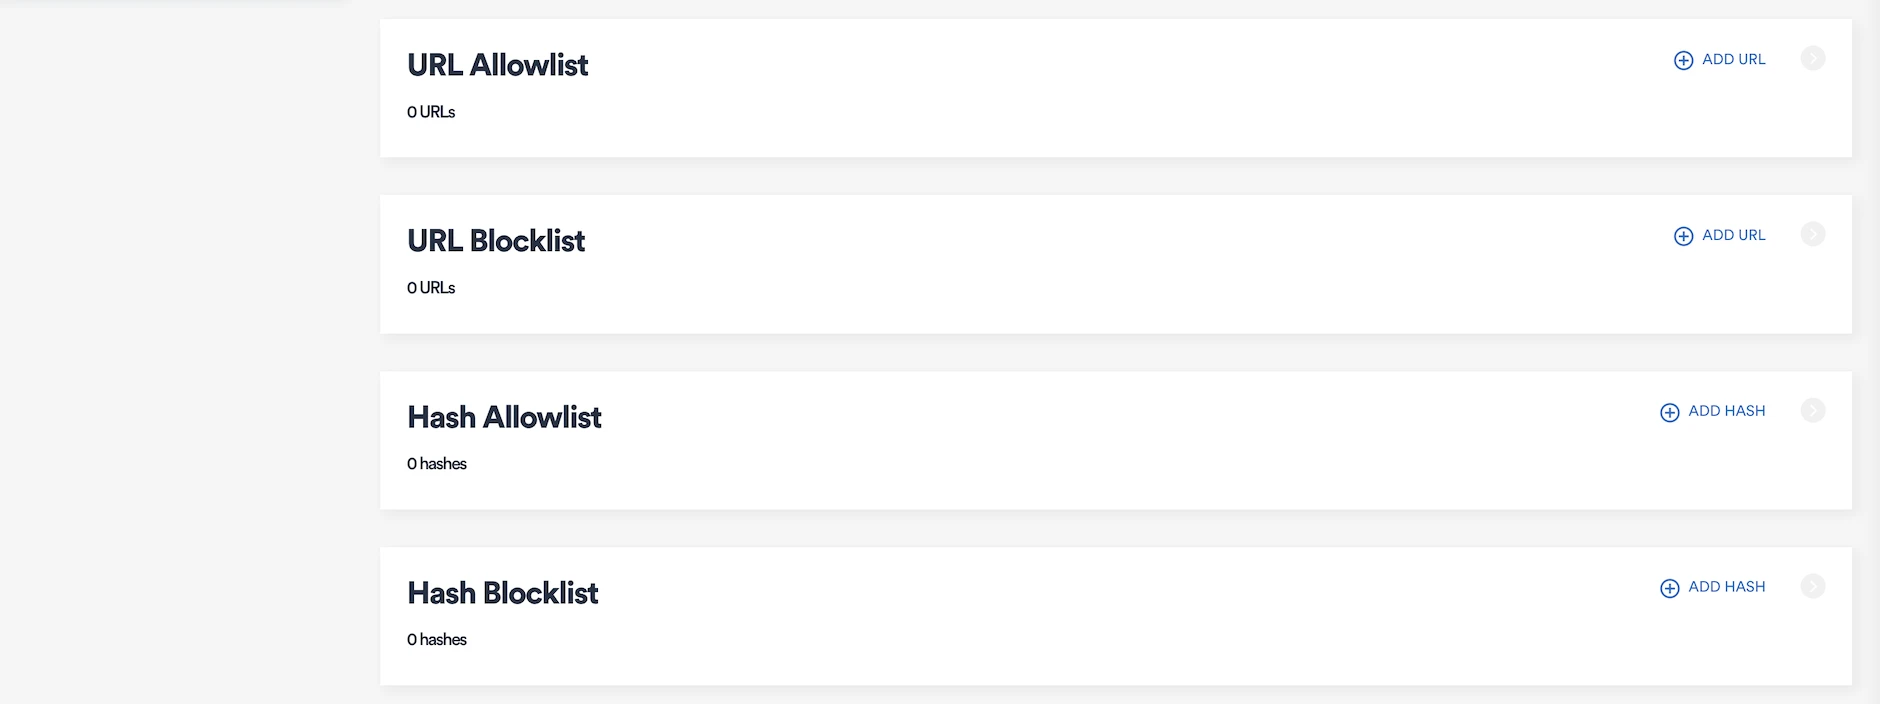
Unter „Detection Setup“ im linken Menü können wir Zulassungslisten (Allowlists) und Blocklisten (Blocklists) detailliert verwalten – eine sehr nützliche Funktion:
- Absender-E-Mail-Adresse/Domäne – Allowlist: E-Mails von Adressen oder Domänen auf dieser Liste gelten immer als vertrauenswürdig und umgehen Spam-/Bedrohungsfilter. Dies kann nützlich sein, um bekannte Partner oder interne Systeme auf die Whitelist zu setzen, die andernfalls False-Positives auslösen könnten.
- Empfänger-E-Mail-Adresse – Allowlist: Gibt interne Empfängeradressen an, die alle eingehenden E-Mails ungefiltert erhalten sollen. Dadurch wird sichergestellt, dass bestimmte Benutzer (z. B. ein Catch-all-Postfach) immer E-Mails erhalten, auch von unbekannten Absendern.
- Absender-E-Mail-Adresse/Domäne – Blocklist: E-Mails von Adressen oder Domänen auf dieser Liste werden automatisch zurückgewiesen oder unter Quarantäne gestellt. Damit können bekannte Spam-Quellen, bösartige Domänen oder unerwünschte Massenabsender dauerhaft blockiert werden.
- Absender-IP – Allowlist: E-Mail-Server mit IPs auf dieser Liste gelten als vertrauenswürdig, und ihre E-Mails überspringen IP-basierte Reputationsprüfungen. Kann für vertrauenswürdige E-Mail-Dienste Dritter oder lokale E-Mail-Relays verwendet werden.
- Absender-IP – Blocklist: Verbindungen von diesen IPs werden unabhängig von der Absenderadresse blockiert. Dies kann gegen bekannte bösartige Mailserver oder kompromittierte Infrastruktur wirksam sein.
- URL-Allowlist: Links, die diesen URLs oder Domänen im E-Mail-Text entsprechen, gelten als sicher und werden nicht markiert.
- URL-Blocklist: E-Mails, die diese URLs enthalten, werden markiert, blockiert oder unter Quarantäne gestellt.
- Hash-Allowlist: Dateianhänge, die diesen kryptografischen Hashes entsprechen, werden als sicher eingestuft und passieren ohne Scan-Warnungen.
- Hash-Blocklist: Anhänge, deren Hash mit einem Eintrag in dieser Liste übereinstimmt, werden sofort blockiert. Dies ermöglicht eine präzise, signaturbasierte Blockierung bekannter bösartiger Dateien, selbst wenn sie umbenannt oder getarnt wurden.
Einige Funktionen, die erwähnenswert sind, aber von uns nicht speziell getestet wurden, sind:
Unter „Detection Setup“:
- Threat Intelligence: Ruft Indikatoren aus externen Threat-Intelligence-Quellen ab. Diese Funktion hilft, weit verbreitete Commodity-Malware, bösartige URLs und aktive Angriffskampagnen zu erkennen.
- Banner: Fügt eingehenden E-Mails basierend auf Richtlinien und Regeln anpassbare Banner hinzu.
- VIP-Benutzer: Ermöglicht Administratoren, eine Liste hochwertiger Benutzer (Führungskräfte, Finanzmitarbeiter usw.) zu pflegen.
Unter „Security Operations“:
Account-Übernahme (ATO): Erkennt Anzeichen für kompromittierte Microsoft 365-Postfächer.
Die Engine kennzeichnet verdächtige Postfachregeln (Weiterleiten, Umleiten, Verschieben oder Löschen von E-Mails), Impossible-Travel-Anmeldungen und Anmeldungen von unbekannten Standorten oder Geräten. Wenn sie eines dieser Signale erkennt, eröffnet sie einen Fall in der Konsole, und das Incident-Response-Team kontaktiert den Administrator, um gemeinsam zu ermitteln.
Sophos Email Security detaillierte Analyse
Um mit Sophos zu beginnen, erstellen wir einen Testlink und werden zum folgenden Bildschirm weitergeleitet. Ähnlich wie Barracuda fordert Sophos uns auf, eine Region auszuwählen.
Das System fragt dann, welches Produkt wir installieren möchten. Wir wählen Email Security. Weitere Produkte, die eingerichtet werden können, sind Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix und Switches.
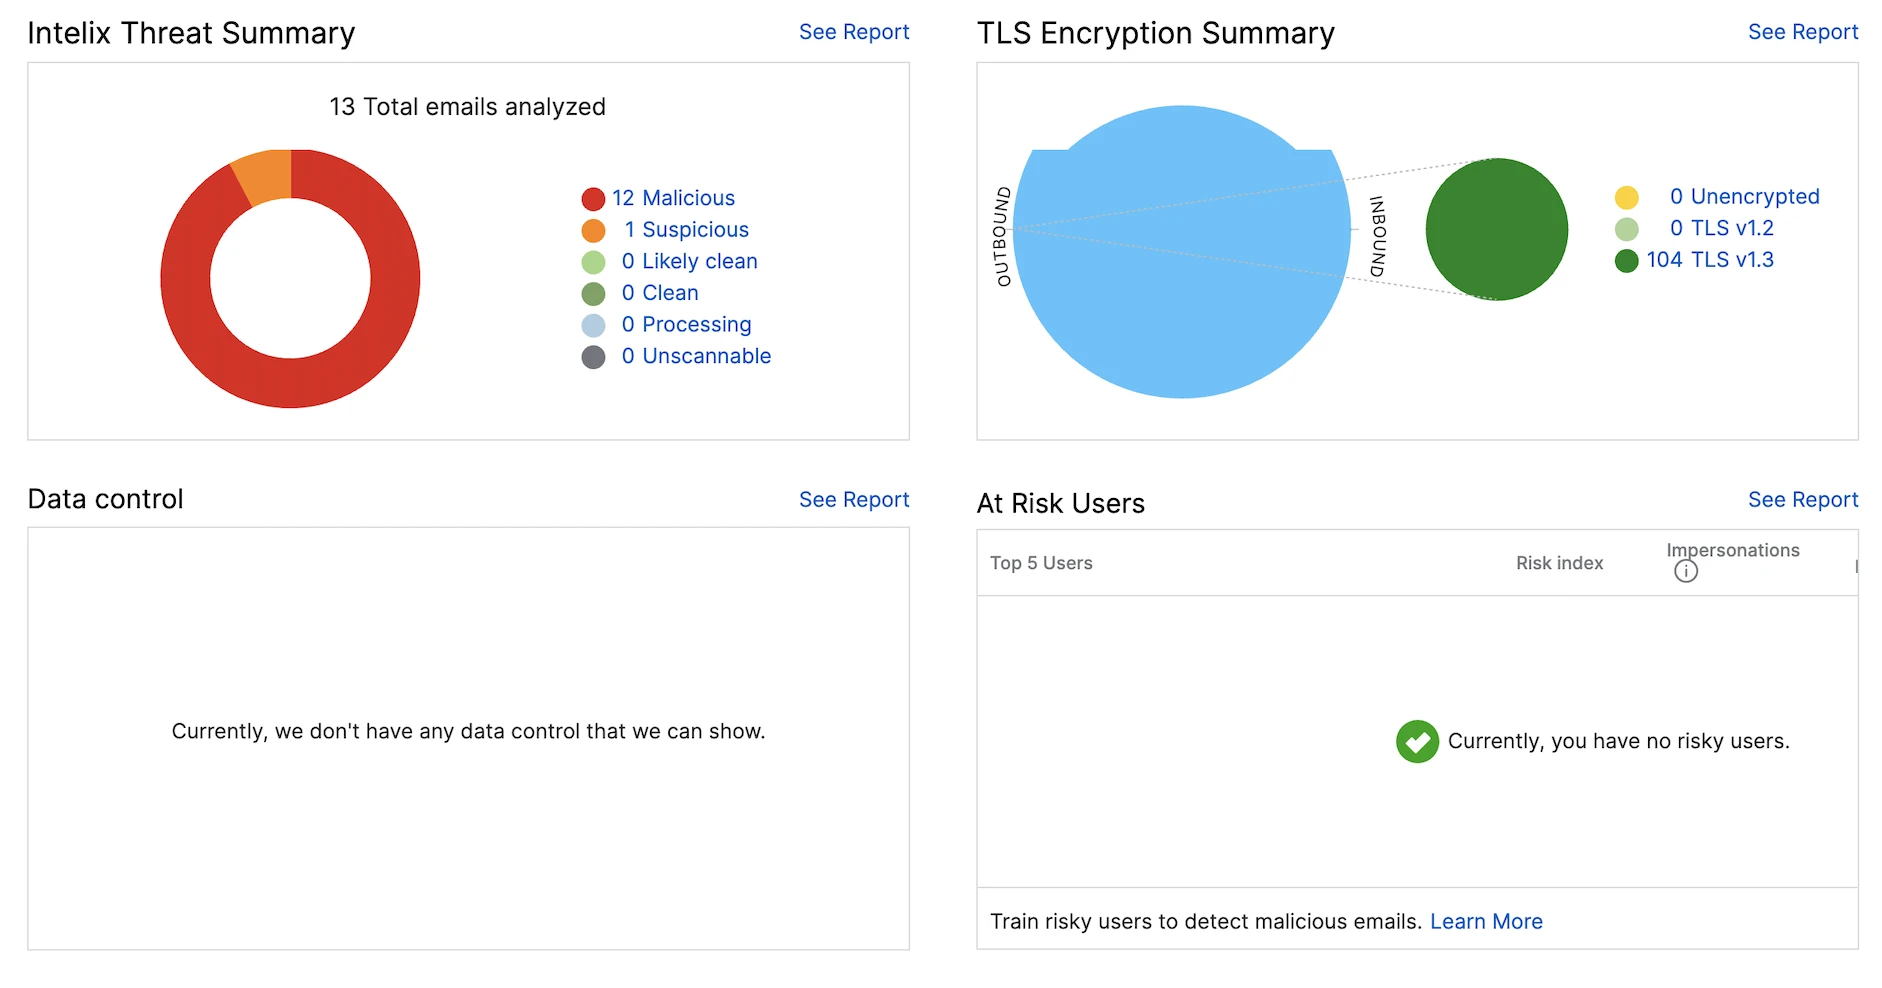
Wir werden 100 E-Mails senden, und das Bild unten zeigt das Dashboard. Es enthält Statistiken wie die Gesamtzahl gescannter eingehender E-Mails, potenzielle Bedrohungen und erkannte Bedrohungstypen. Es gibt auch Statistiken für ausgehende E-Mails, aber wir testen in diesem Benchmark keine ausgehende E-Mail-Sicherheit.
Wir können auch weitere Dashboard-Elemente wie E-Mail-Aktivitätstrends, Bedrohungszusammenfassungen und Sicherheitsstatusindikatoren sehen.
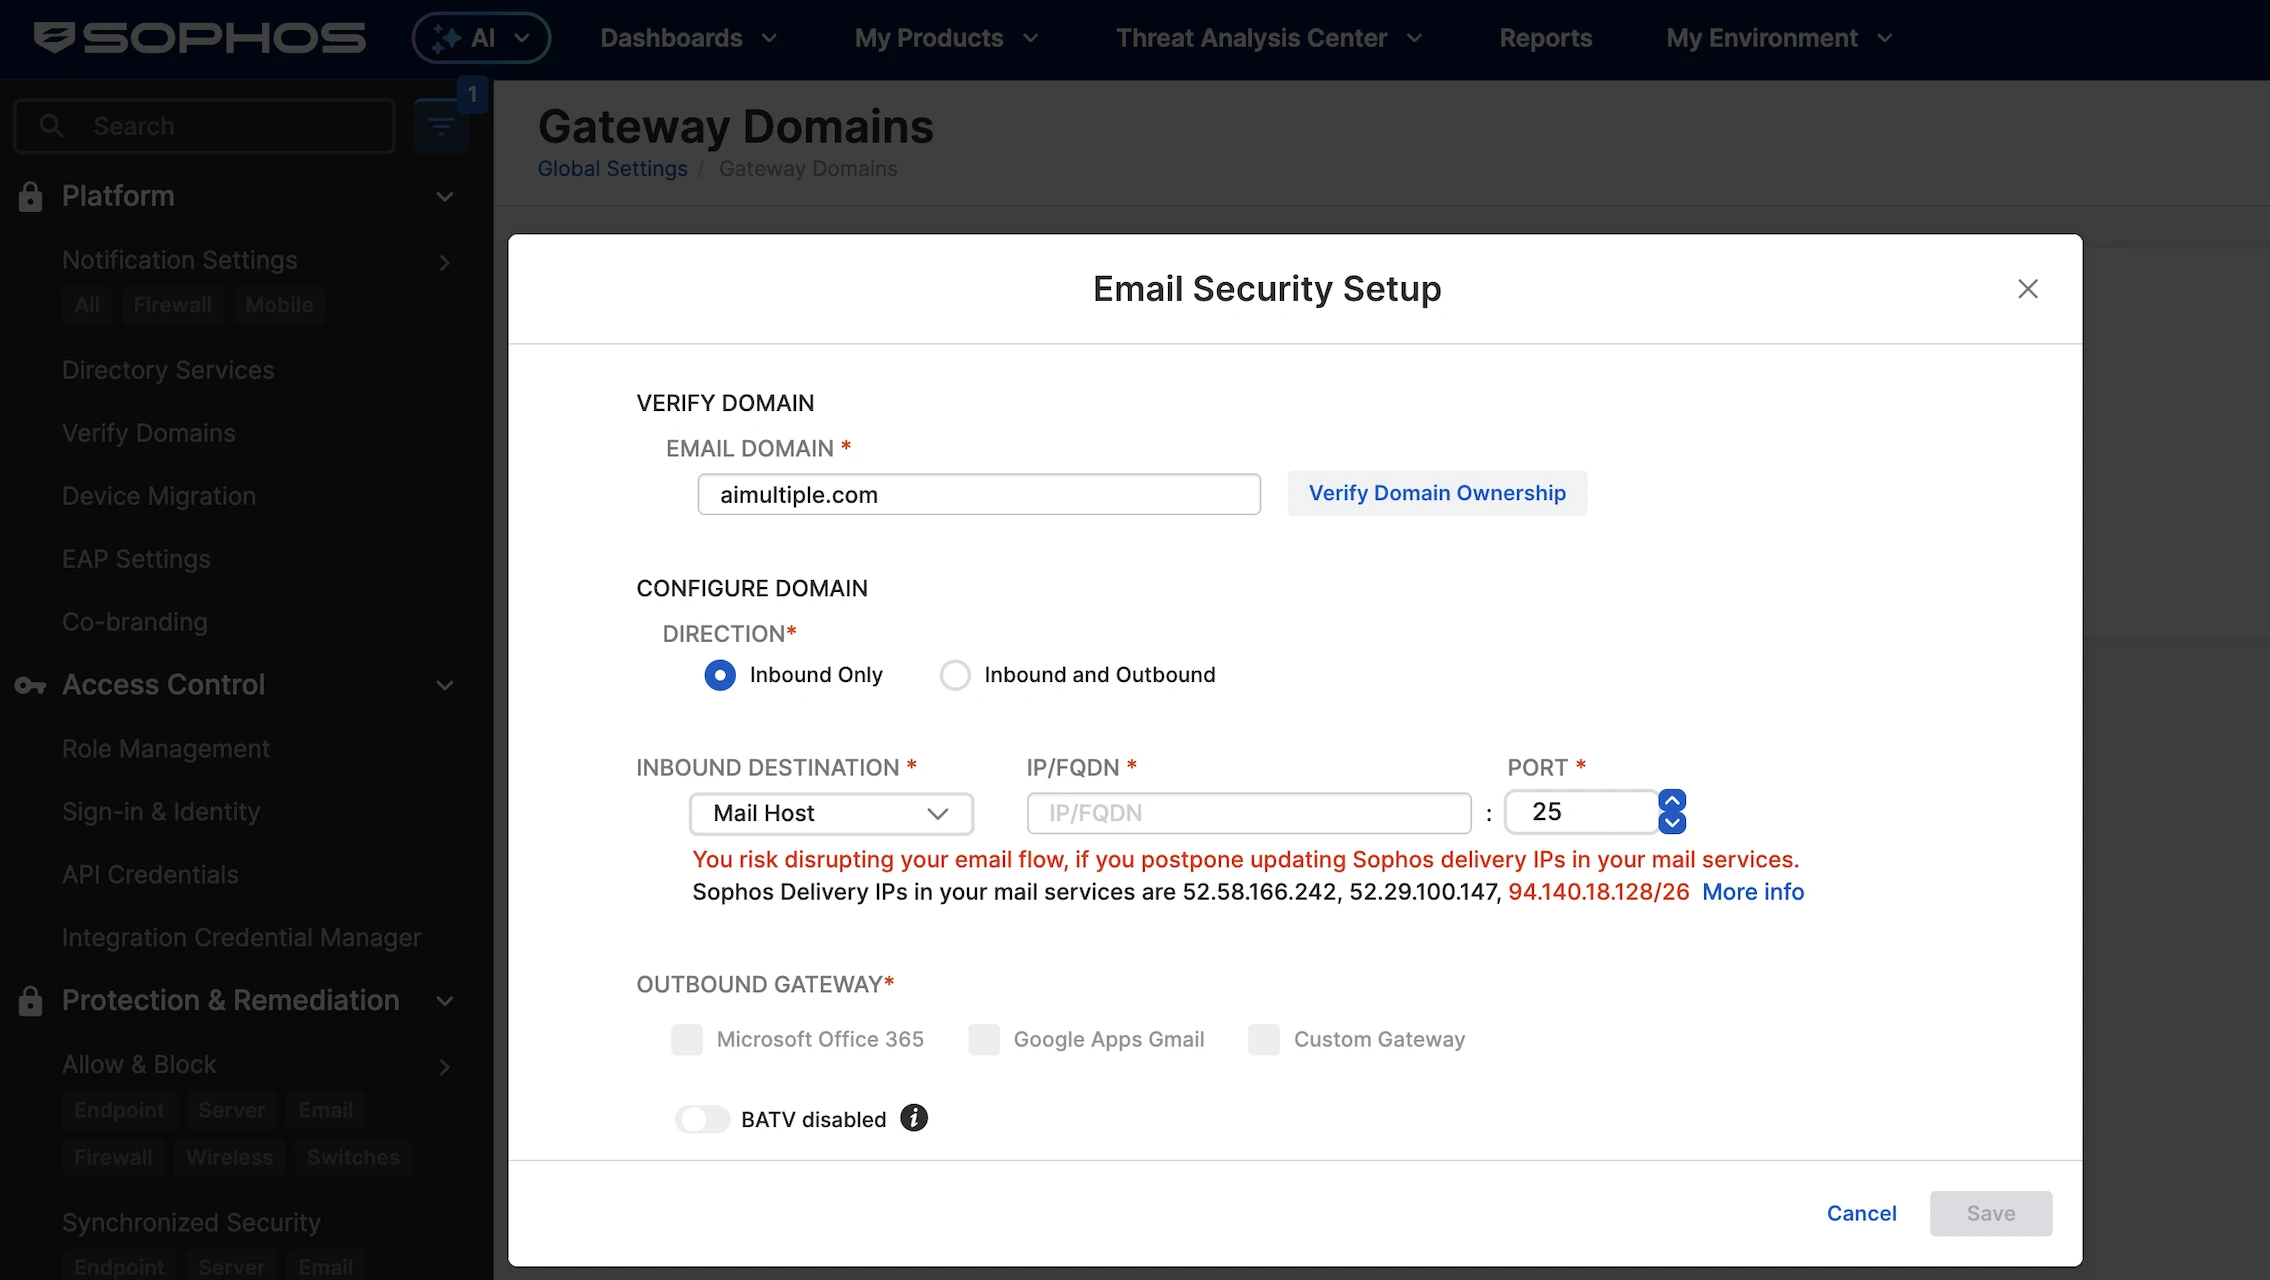
Wir klickten auf „E-Mail-Gateway-Einstellungen einrichten“. Das System fordert uns auf, unsere Domäne zu verifizieren. Dann sehen wir eine nützliche Einstellung, in der wir nur eingehend oder sowohl eingehend als auch ausgehend wählen können. Außerdem werden ausgehende E-Mails geprüft, um Sicherheitsprobleme zu verhindern.
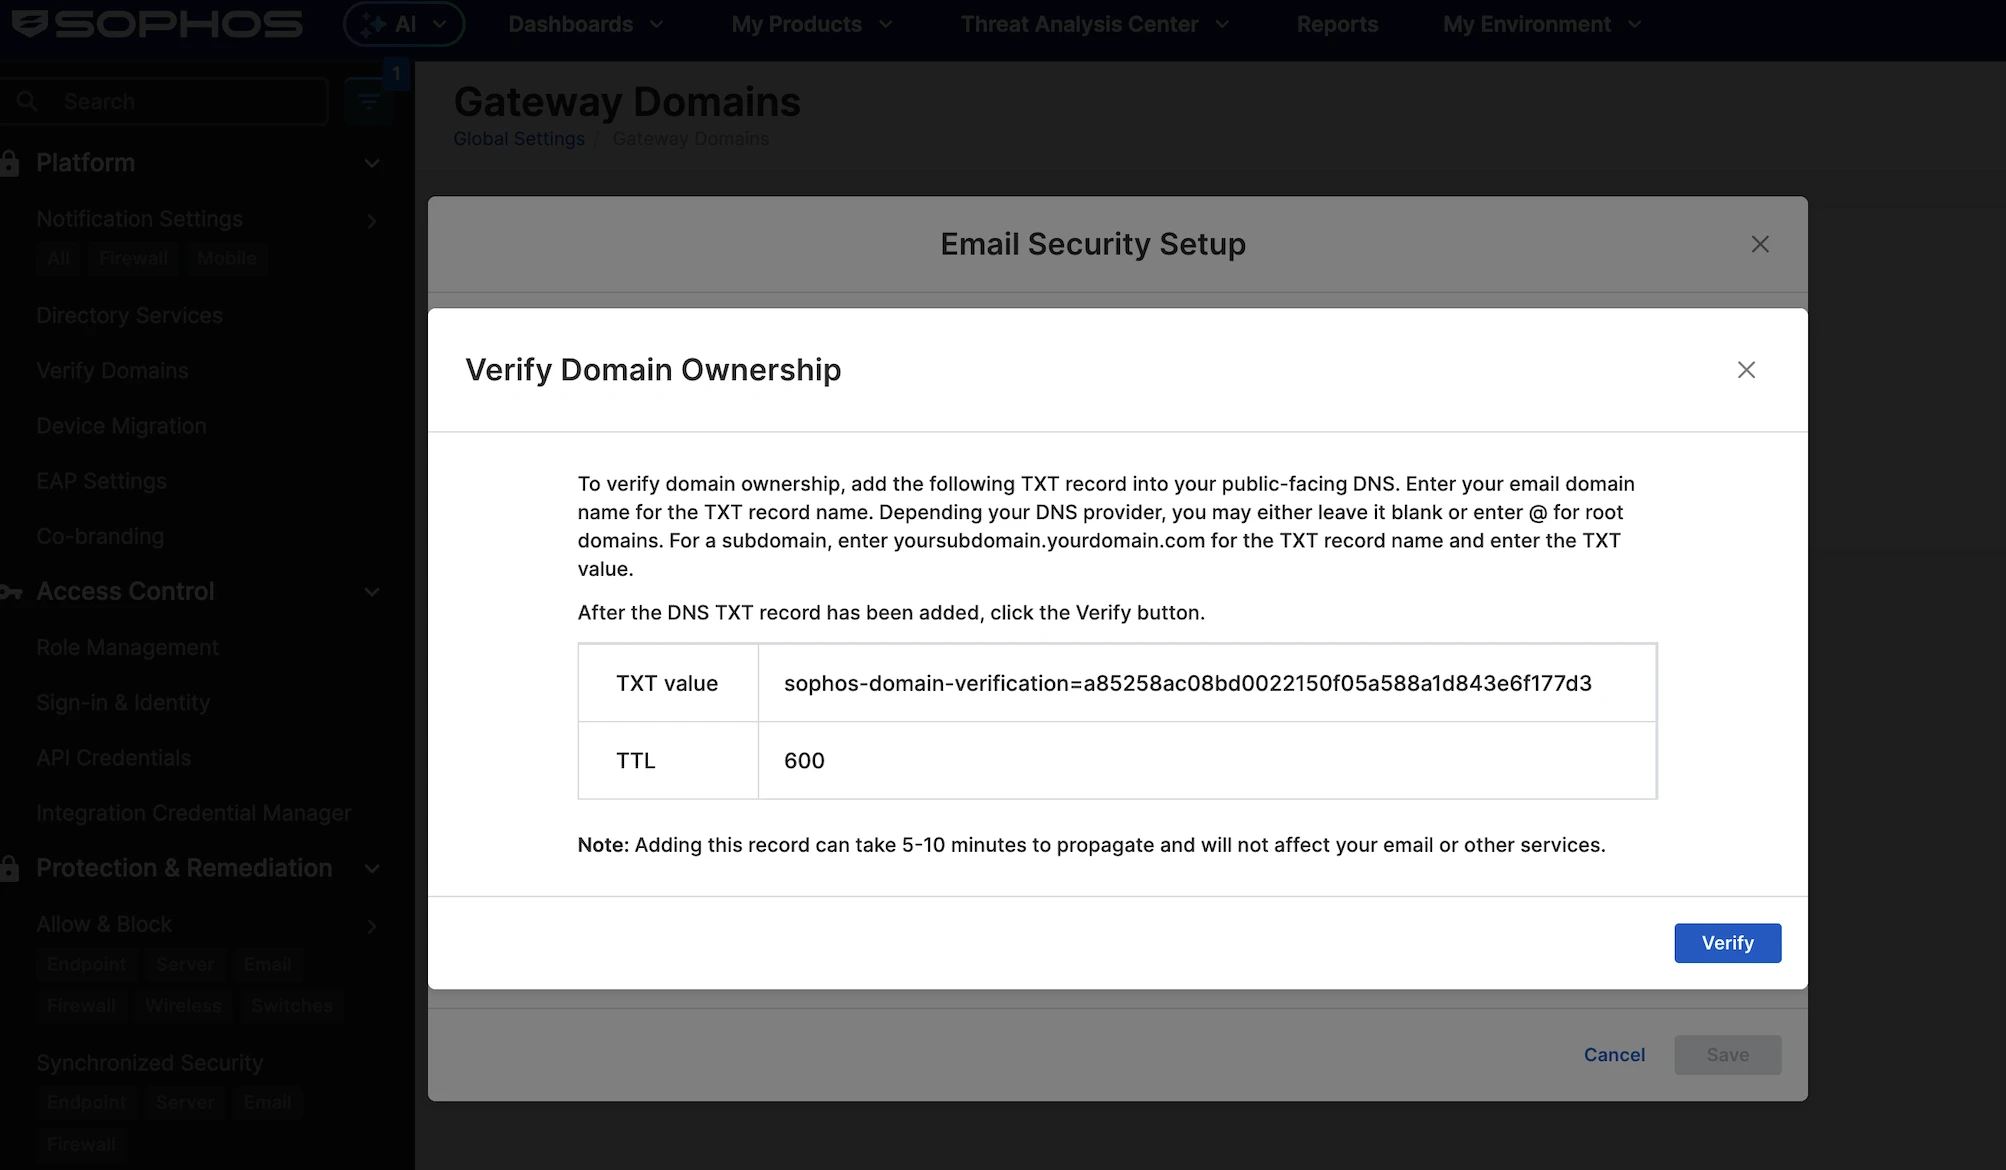
Das System zeigt den DNS-Eintrag, den wir eingeben müssen. Wir fügen ihn dann hinzu und fahren fort.
Wir fügen den TXT-Eintrag zum öffentlichen DNS der Domäne hinzu. Der TXT-Wert ist ein Sophos-Domänenverifizierungstoken, und die TTL ist auf 600 eingestellt. Nach dem Hinzufügen des DNS-Eintrags warten wir auf die Verbreitung und klicken dann auf „Verifizieren“, damit Sophos bestätigen kann, dass wir die Domäne besitzen.
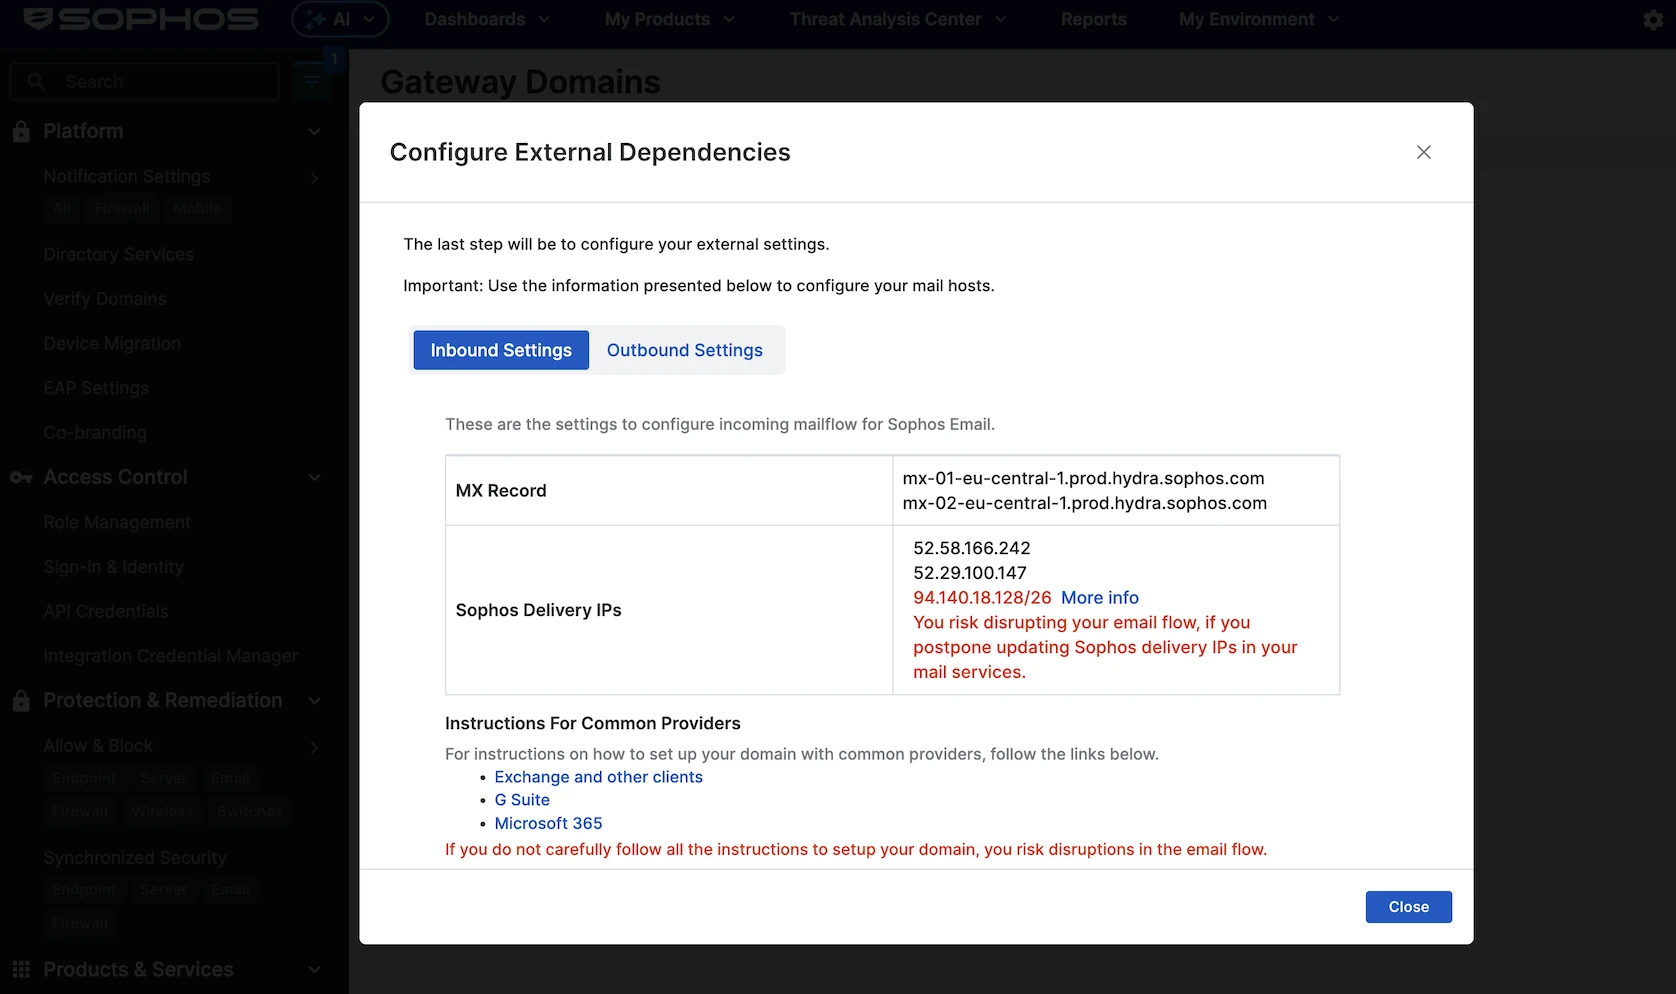
Wir haben den Eintrag hinzugefügt und unsere Domäne verifiziert. Für das eingehende Ziel wählten wir MX aus und gaben den Google Workspace MX-Eintrag ein: aspmx.l.google.com.
Wie Barracuda erfordert Sophos MX-Routing. Im Gegensatz zu Sophos und Barracuda bewältigte Acronis diesen Prozess sauber über eine API, und wir mussten keine Einstellungen ändern.
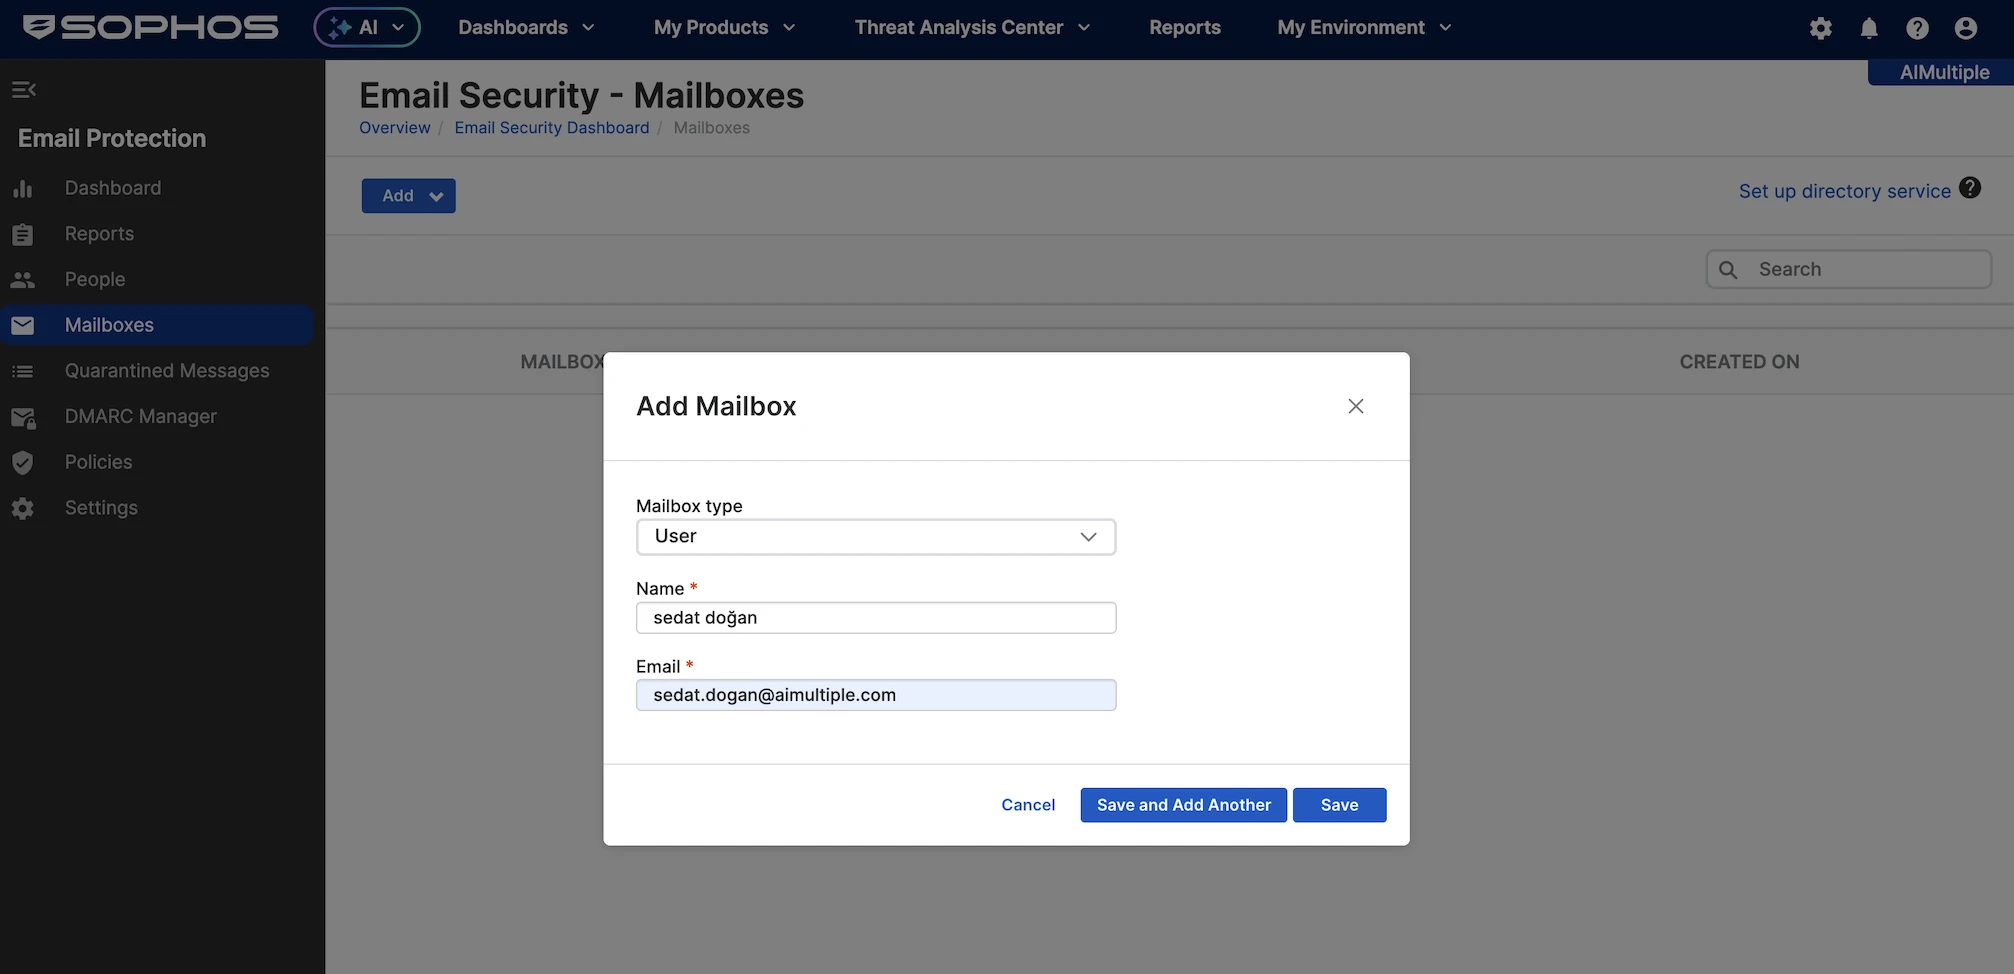
Wir schlossen die MX-Einstellungen ab und sendeten eine Test-E-Mail, aber sie kam nicht durch. Nach einiger Untersuchung sahen wir, dass der Fehler lautete: „Diese E-Mail-Adresse wurde nicht gefunden.“ Das war unerwartet.
Wir müssen ins Panel gehen, im linken Menü den Abschnitt „Postfächer“ öffnen und Benutzer manuell einzeln hinzufügen. Dies ist ein Usability-Problem, das die allgemeine Erfahrung beeinträchtigt, da sowohl Acronis als auch Barracuda sofort funktionierten. Für den Test haben wir unsere eigene E-Mail-Adresse hinzugefügt und über dieses Konto weiter getestet.
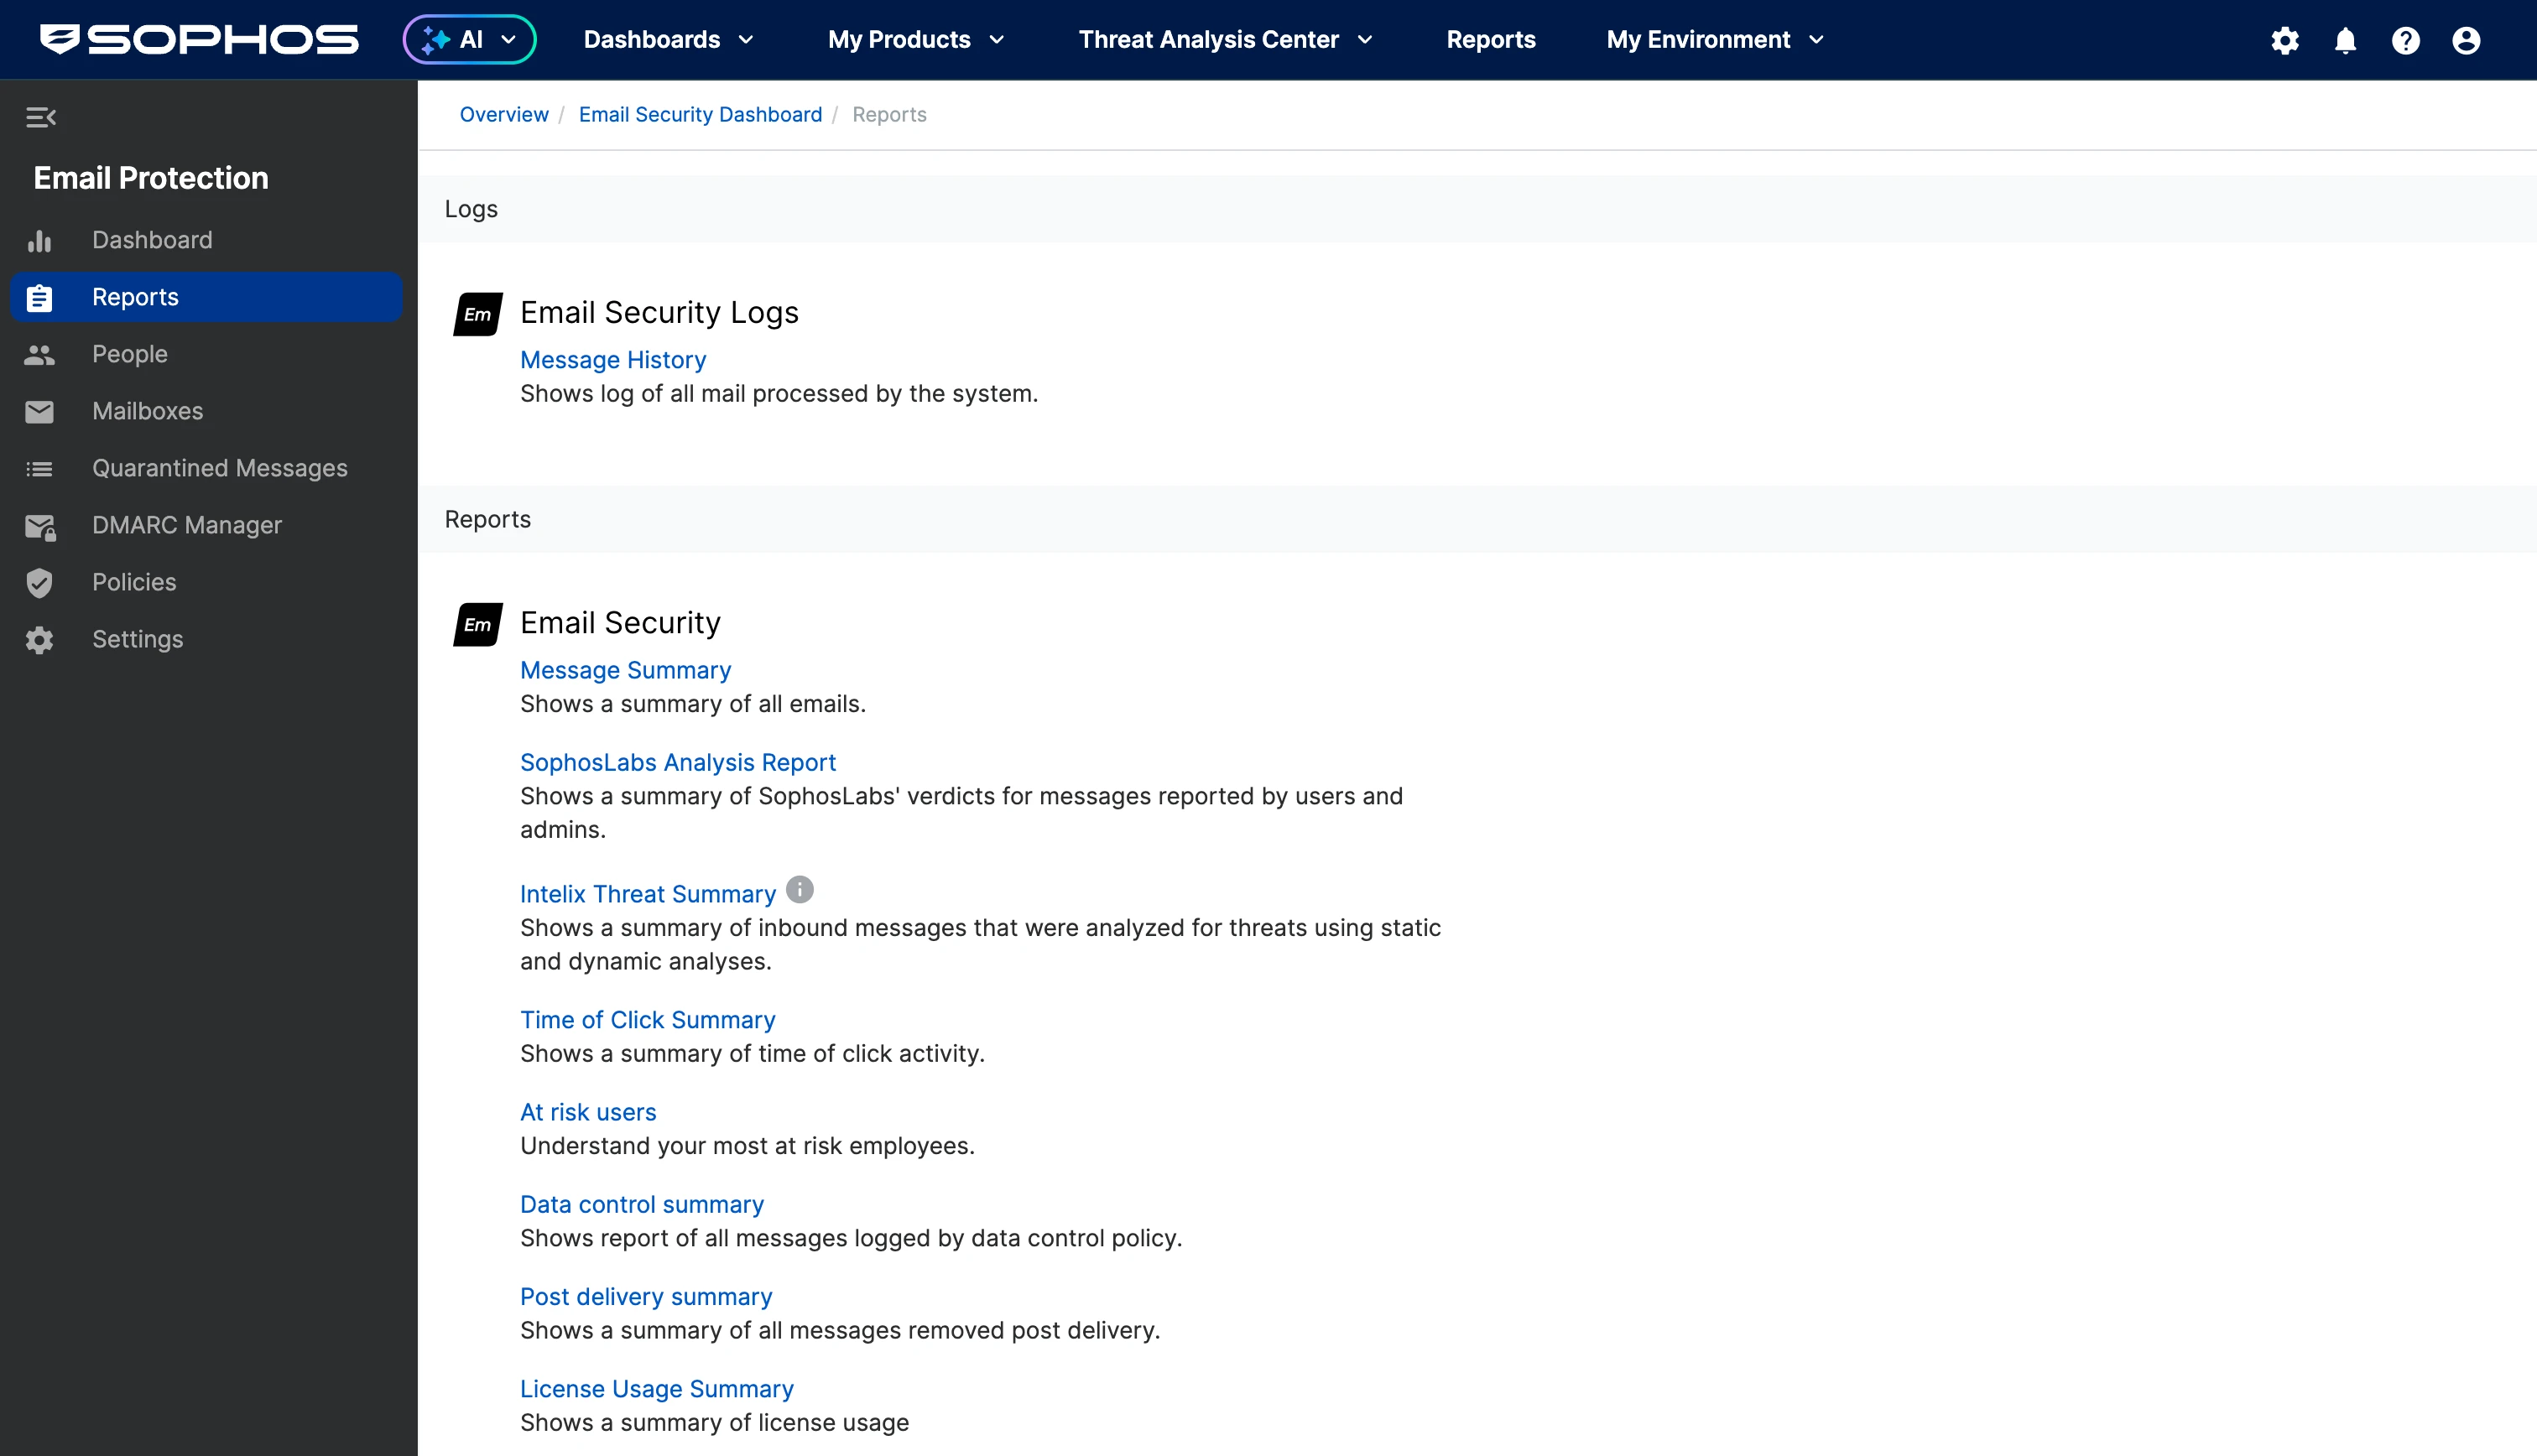
Der Abschnitt „Berichte“ befindet sich im linken Menü. Hier sind einige der Berichte, die wir erstellen können:
- Nachrichtenübersicht: Gesamtes E-Mail-Volumen und Status.
- SophosLabs-Analysebericht: Von Benutzern/Administratoren gemeldete Nachrichtenurteile.
- Intelix-Bedrohungsübersicht: Bedrohungsanalyse für eingehende E-Mails.
- Klickzeit-Übersicht: Bericht über Link-Klick-Aktivitäten.
- Gefährdete Benutzer: Die am stärksten gefährdeten Mitarbeiter.
- Datenkontrollübersicht: Treffer von Data-Loss-Richtlinien.
- Post-Delivery-Übersicht: Nach der Zustellung entfernte E-Mails.
- Lizenznutzungsübersicht: Nutzung der E-Mail-Sicherheitslizenzen.
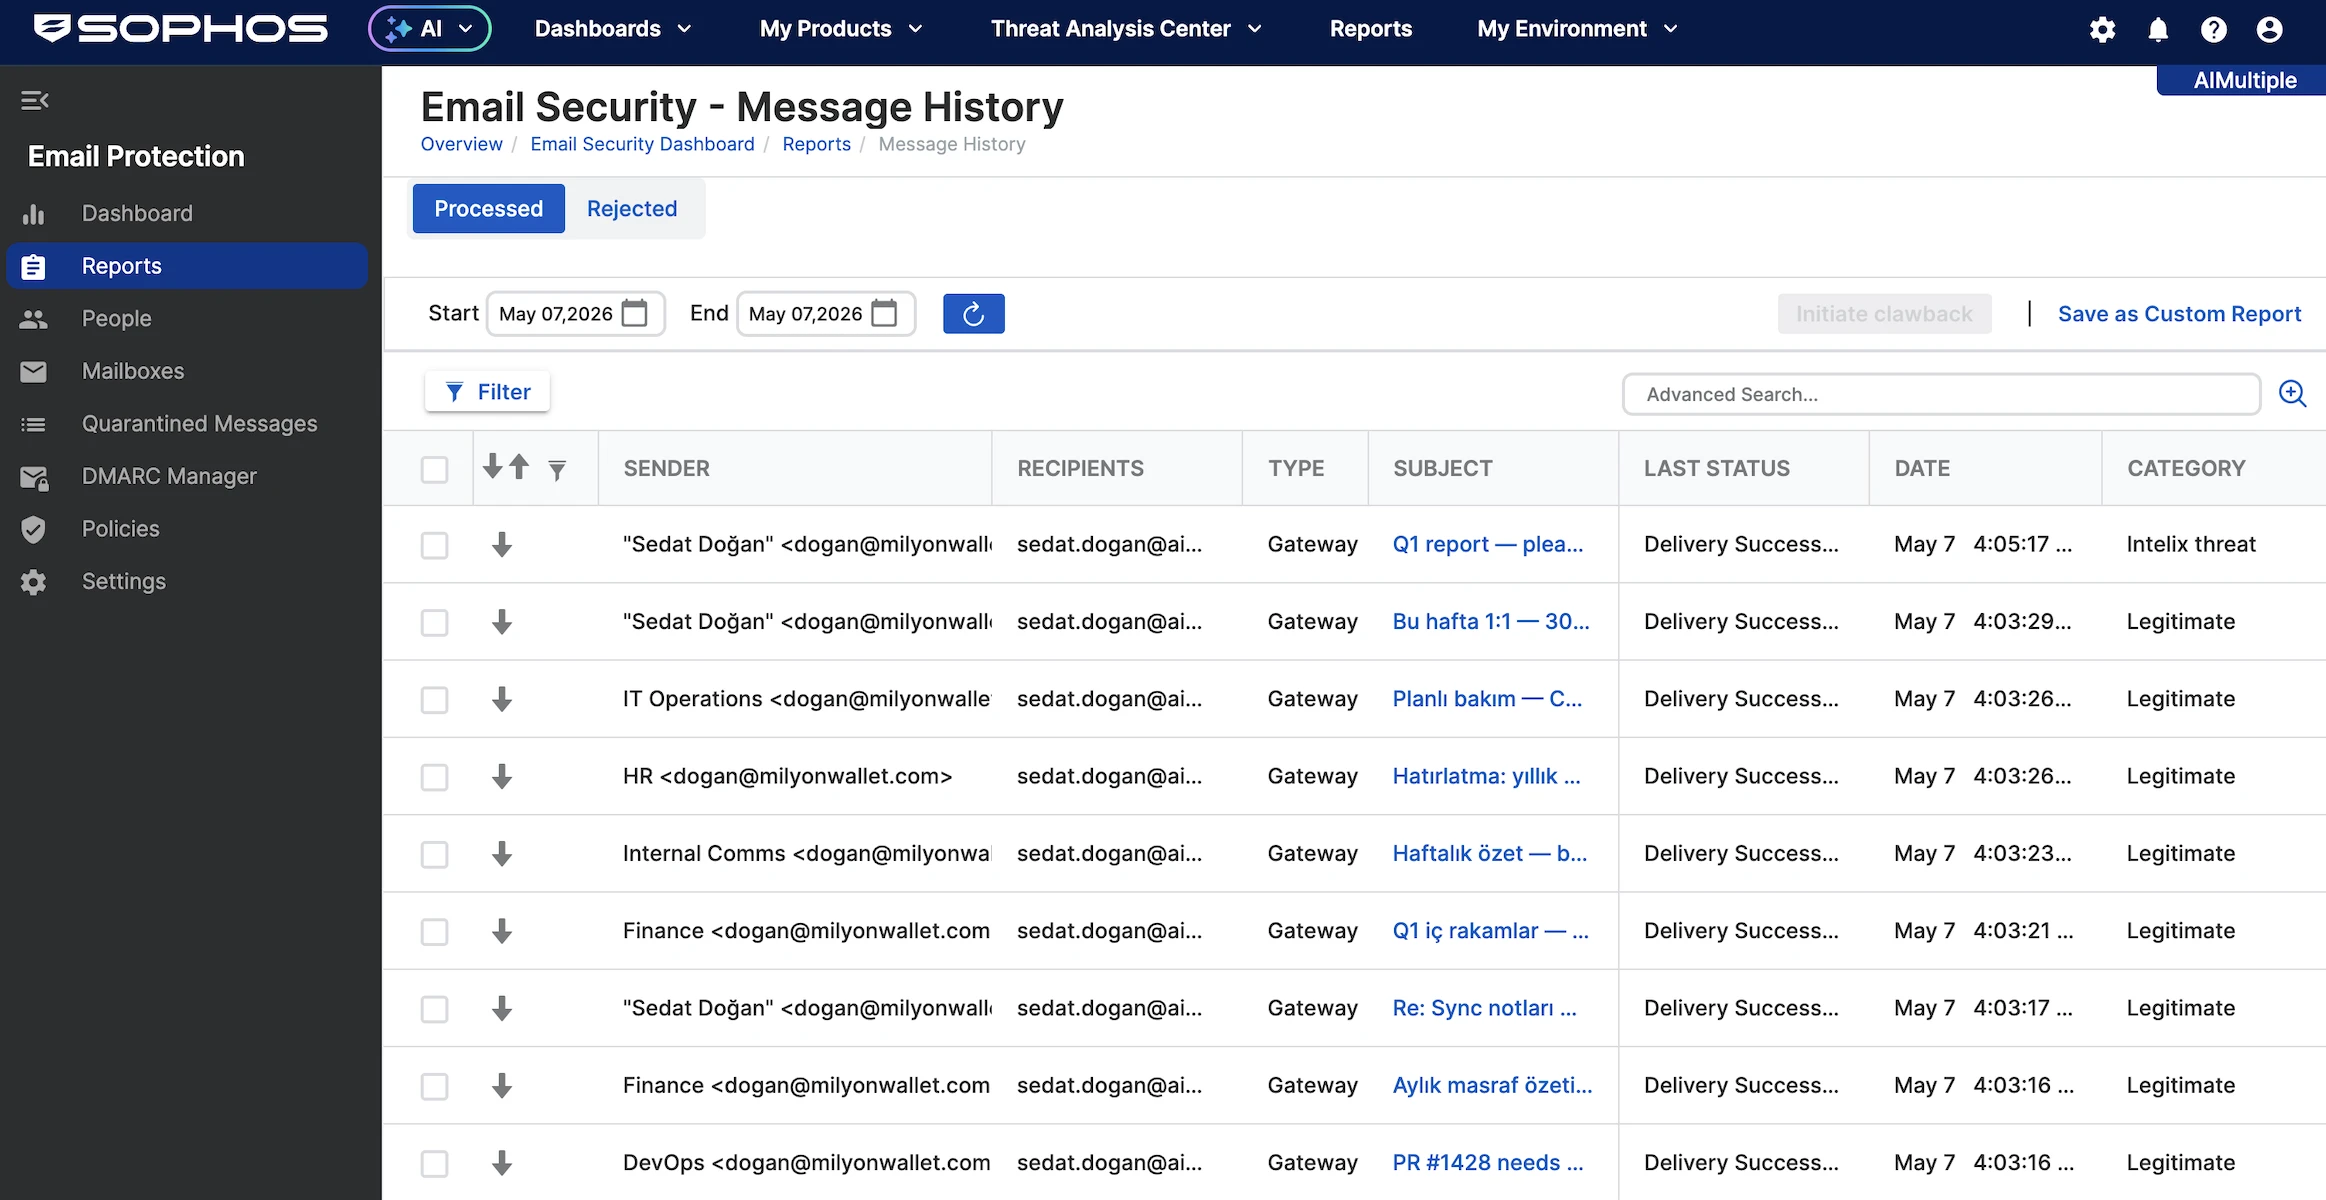
Wenn wir zu Email Security > Nachrichtenverlauf gehen, sehen wir alle eingehenden E-Mails und wie jede einzelne klassifiziert wurde. Dieser Nachrichtenverlaufsbericht listet einzelne E-Mails auf, die von Sophos Email Security verarbeitet wurden. Einige Schlüsselfelder sind:
- Absender: Von wem die E-Mail zu stammen schien.
- Empfänger: Wer die Nachricht erhalten hat.
- Typ: Wie die E-Mail in das System gelangt ist, normalerweise Gateway.
- Betreff: Die Betreffzeile der E-Mail.
- Letzter Status: Was Sophos damit gemacht hat, z. B. Zugestellt, Gelöscht oder Quarantäniert.
- Datum: Wann die E-Mail verarbeitet wurde.
- Kategorie: Die Klassifizierung von Sophos, z. B. Legitim, Spam, Malware, Intelix-Bedrohung oder Authentifizierung.
Einige Beispiele aus den Kategorien sind:
- Legitim: Normale E-Mails, die durchgelassen wurden.
- Spam: Verdächtige oder unerwünschte E-Mails; viele werden unter Quarantäne gestellt.
- Malware: Gefährliche E-Mails mit bösartigem Inhalt; diese werden gelöscht.
- Intelix-Bedrohung: E-Mails, die von Sophos Intelix analysiert und als verdächtig oder bedrohlich eingestuft wurden.
- Quarantäniert: Die E-Mail wurde blockiert und zur Überprüfung in Quarantäne gelegt.
- Gelöscht: Die E-Mail wurde entfernt, anstatt zugestellt zu werden.
Die unten stehenden Filter ermöglichen es Benutzern, das E-Mail-Protokoll nach Nachrichtenkategorie einzugrenzen:
- Legitim: Normale erlaubte E-Mails.
- Sichere Nachricht: Verschlüsselte oder geschützte E-Mails.
- Datenkontrolle: E-Mails, die Datenverlust-/Sicherheitsregeln entsprechen.
- Authentifizierungsfehler: Fehlgeschlagene SPF-, DKIM- oder DMARC-Prüfungen.
- Imitation: Mögliches Absender-Spoofing oder Identitätsbetrug.
- Massenmail: Massenmarketing oder automatisierte E-Mails.
- Spam: Unerwünschte oder verdächtige E-Mails.
- URL/QR-Code: E-Mails mit riskanten Links oder QR-Codes.
- Intelix-Bedrohung: Von der Bedrohungsanalyse von Sophos markierte E-Mails.
- Nicht scanbar: E-Mails, die Sophos nicht vollständig überprüfen konnte.
- Malware: E-Mails mit bösartigen Dateien oder Inhalten.
- Unternehmensweit blockiert: Durch Unternehmensrichtlinien blockierte E-Mails.
Das Menü „Postfächer“ zeigt die überwachten Postfächer. Durch Öffnen eines Postfachs können wir auswählen, welche Richtlinien angewendet werden sollen. Unter „Basisrichtlinie – Email Security“ sind die folgenden Einstellungen verfügbar:
Authentifizierung umfasst E-Mail-Authentifizierungsprüfungen für eingehende Nachrichten. Wir können konfigurieren, wie Sophos mit DMARC-, SPF- und DKIM-Fehlern umgeht, einschließlich Aktionen wie der Befolgung der Absenderrichtlinie oder dem Markieren der Betreffzeile mit einer Warnung.
- Sie umfasst außerdem Absenderprüfungen auf Header- und Domänenanomalien, die helfen, E-Mails zu erkennen, die scheinbar von der eigenen Domäne oder von verdächtigen Domänen ohne ordnungsgemäße DNS-Einträge stammen. Wir können auch Endbenutzer-Banner aktivieren, um Empfängern das Vertrauensniveau eingehender Nachrichten anzuzeigen und uns bei der Entscheidung zu helfen, ob Absender zugelassen oder blockiert werden sollen.
Anti-Malware verwaltet die eingehende Anti-Malware-Prüfung für E-Mail-Nachrichten. Wir können die Standardaktion für Malware-Erkennungen auswählen, z. B. Löschen, und die erweiterte Malware-Prüfung für tiefere Inhalts- und Dateianalysen aktivieren.
- Sie ermöglicht außerdem die Kontrolle über nicht gescannte E-Mails und die Intelix-Bedrohungsanalyse, bei der Sophos statische und dynamische Analysen verwenden kann, um verdächtige Nachrichten zu klassifizieren. Basierend auf dem Urteil können wir Aktionen wie das Löschen oder Zustellen definieren oder bösartige und verdächtige E-Mails unterschiedlich behandeln.
Anti-Spam verwaltet, wie Sophos Spam und Massen-E-Mails behandelt. Wir können Aktionen für Kategorien wie „Bestätigter Spam“ und „Massenmail“ festlegen, einschließlich der Quarantänisierung von Nachrichten und der Entscheidung, ob sie in der Endbenutzer-Quarantäne erscheinen. Außerdem gibt es einen anpassbaren Schieberegler für die Spam-Erkennungsrate, bei dem höhere Stufen die Aggressivität der Spam-Erkennung erhöhen.
Neue Domäne/Neuer Absender umfasst Schutz für neu registrierte Domänen und neue Absender. Wir können Prüfungen für E-Mails aktivieren, die von kürzlich erstellten Domänen gesendet wurden, die häufig in Phishing-Kampagnen verwendet werden. Außerdem kann ein „Neuer Absender“-Banner angezeigt werden, wenn ein Empfänger zuvor noch keine E-Mails von diesem Absender erhalten hat.
Das Herkunftsland ermöglicht die Kontrolle von E-Mails anhand des Absenderlandes. Bestimmte Länder können aus einer Liste ausgewählt werden, und passende E-Mails können gemäß Richtlinie unter Quarantäne gestellt oder anderweitig behandelt werden.
- Es gibt auch eine Option, jeden Nachrichten-Hop zu prüfen, was hilft, den Weg einer E-Mail vor Erreichen des Empfängers zu untersuchen.
Sprache verwaltet die Filterung nach Nachrichtensprache. Wir können bestimmte Sprachen auswählen, die wir nicht zulassen möchten, und die Aktion wählen, die Sophos ausführen soll, z. B. passende Nachrichten unter Quarantäne zu stellen.
Der Imitationsschutz ermöglicht Prüfungen für VIP-, Marken- und allgemeine Imitationsversuche.
Für den URL- und QR-Code-Schutz können wir E-Mails auf bösartige URLs und QR-Codes prüfen. Sophos kann Links scannen und URLs aus QR-Codes extract, um Bedrohungen zu erkennen, bevor Benutzer mit ihnen interagieren. Außerdem verwaltet es den Time-of-Click-URL-Schutz, bei dem Links umgeschrieben und beim Anklicken überprüft werden.
Im linken Menü zeigt der Abschnitt „Quarantänisierte Nachrichten“ alle E-Mails, in denen eine Bedrohung erkannt wurde. Wir können filtern nach:
- Anti-Malware: E-Mails, die beim Malware-Scan markiert wurden. Dazu gehören Nachrichten mit gefährlichen Anhängen, bösartigem Inhalt oder Elementen, die Sophos nicht vollständig prüfen konnte:
- Malware: E-Mails, die bestätigt bösartige Dateien, Links oder Inhalte enthalten. Diese werden normalerweise gelöscht oder unter Quarantäne gestellt.
- Nicht scanbar: E-Mails, die Sophos nicht ordnungsgemäß prüfen konnte, z. B. wegen Verschlüsselung, Beschädigung, passwortgeschützter Anhänge oder nicht unterstützter Dateitypen.
- Anti-Spam: E-Mails, die durch Spam-Erkennungsregeln klassifiziert werden:
- Massenmail: Massenhaft gesendete E-Mails wie Newsletter, Marketingkampagnen oder automatisierte Benachrichtigungen.
- Bestätigter Spam: E-Mails, die sicher als Spam identifiziert wurden. Diese werden normalerweise unter Quarantäne gestellt oder blockiert.
- Verdächtiger Spam: E-Mails, die verdächtig aussehen, aber kein bestätigter Spam sind. Sie können je nach Richtlinie unter Quarantäne gestellt, markiert oder zugestellt werden.
- Imitation: E-Mails, die vorgeben, von einer vertrauenswürdigen Person, Marke, Domäne oder einem internen Absender zu stammen.
- Nicht zulässiges Land: E-Mails, die blockiert oder unter Quarantäne gestellt wurden, weil sie aus einem durch Richtlinie eingeschränkten Land stammen.
- Nicht zulässige Sprache: E-Mails, die blockiert oder unter Quarantäne gestellt wurden, weil ihre erkannte Sprache gemäß Richtlinie nicht zulässig ist.
- BATV: E-Mails im Zusammenhang mit der Bounce Address Tag Validation, die hilft, gefälschte Bounce-Nachrichten oder Backscatter-Spam zu erkennen.
- Neue Domäne/NRD: E-Mails von neu registrierten Domänen, die häufig bei Phishing oder kurzlebigen Angriffskampagnen verwendet werden.
- Authentifizierung: E-Mails, die anhand von Absenderauthentifizierungsprüfungen wie SPF-, DKIM- oder DMARC-Fehlern gefiltert werden.
Wenn wir auf eine E-Mail klicken, sehen wir die Meldungen, die erklären, warum sie unter Quarantäne gestellt wurde. Wir können sie löschen und den Absender blockieren, die Nachricht aus der Quarantäne freigeben oder sie freigeben und ähnliche Nachrichten in Zukunft erlauben.
Im Abschnitt „Raw Header“ können wir alle Header-Informationen der E-Mail einsehen. Wir können auch ihre Anhänge und die in der Nachricht enthaltenen URLs anzeigen. Dies erschien in unserer Bewertung nicht ausreichend detailliert. Acronis und Barracuda boten in dieser Hinsicht eine umfassendere und informativere Erfahrung.
In der Registerkarte „Nachricht“ können wir den E-Mail-Inhalt unverändert anzeigen, was unsicher sein kann. Es wäre besser, wenn wir den E-Mail-Inhalt als Screenshot sehen könnten, wie wir es bei Acronis beobachtet haben.
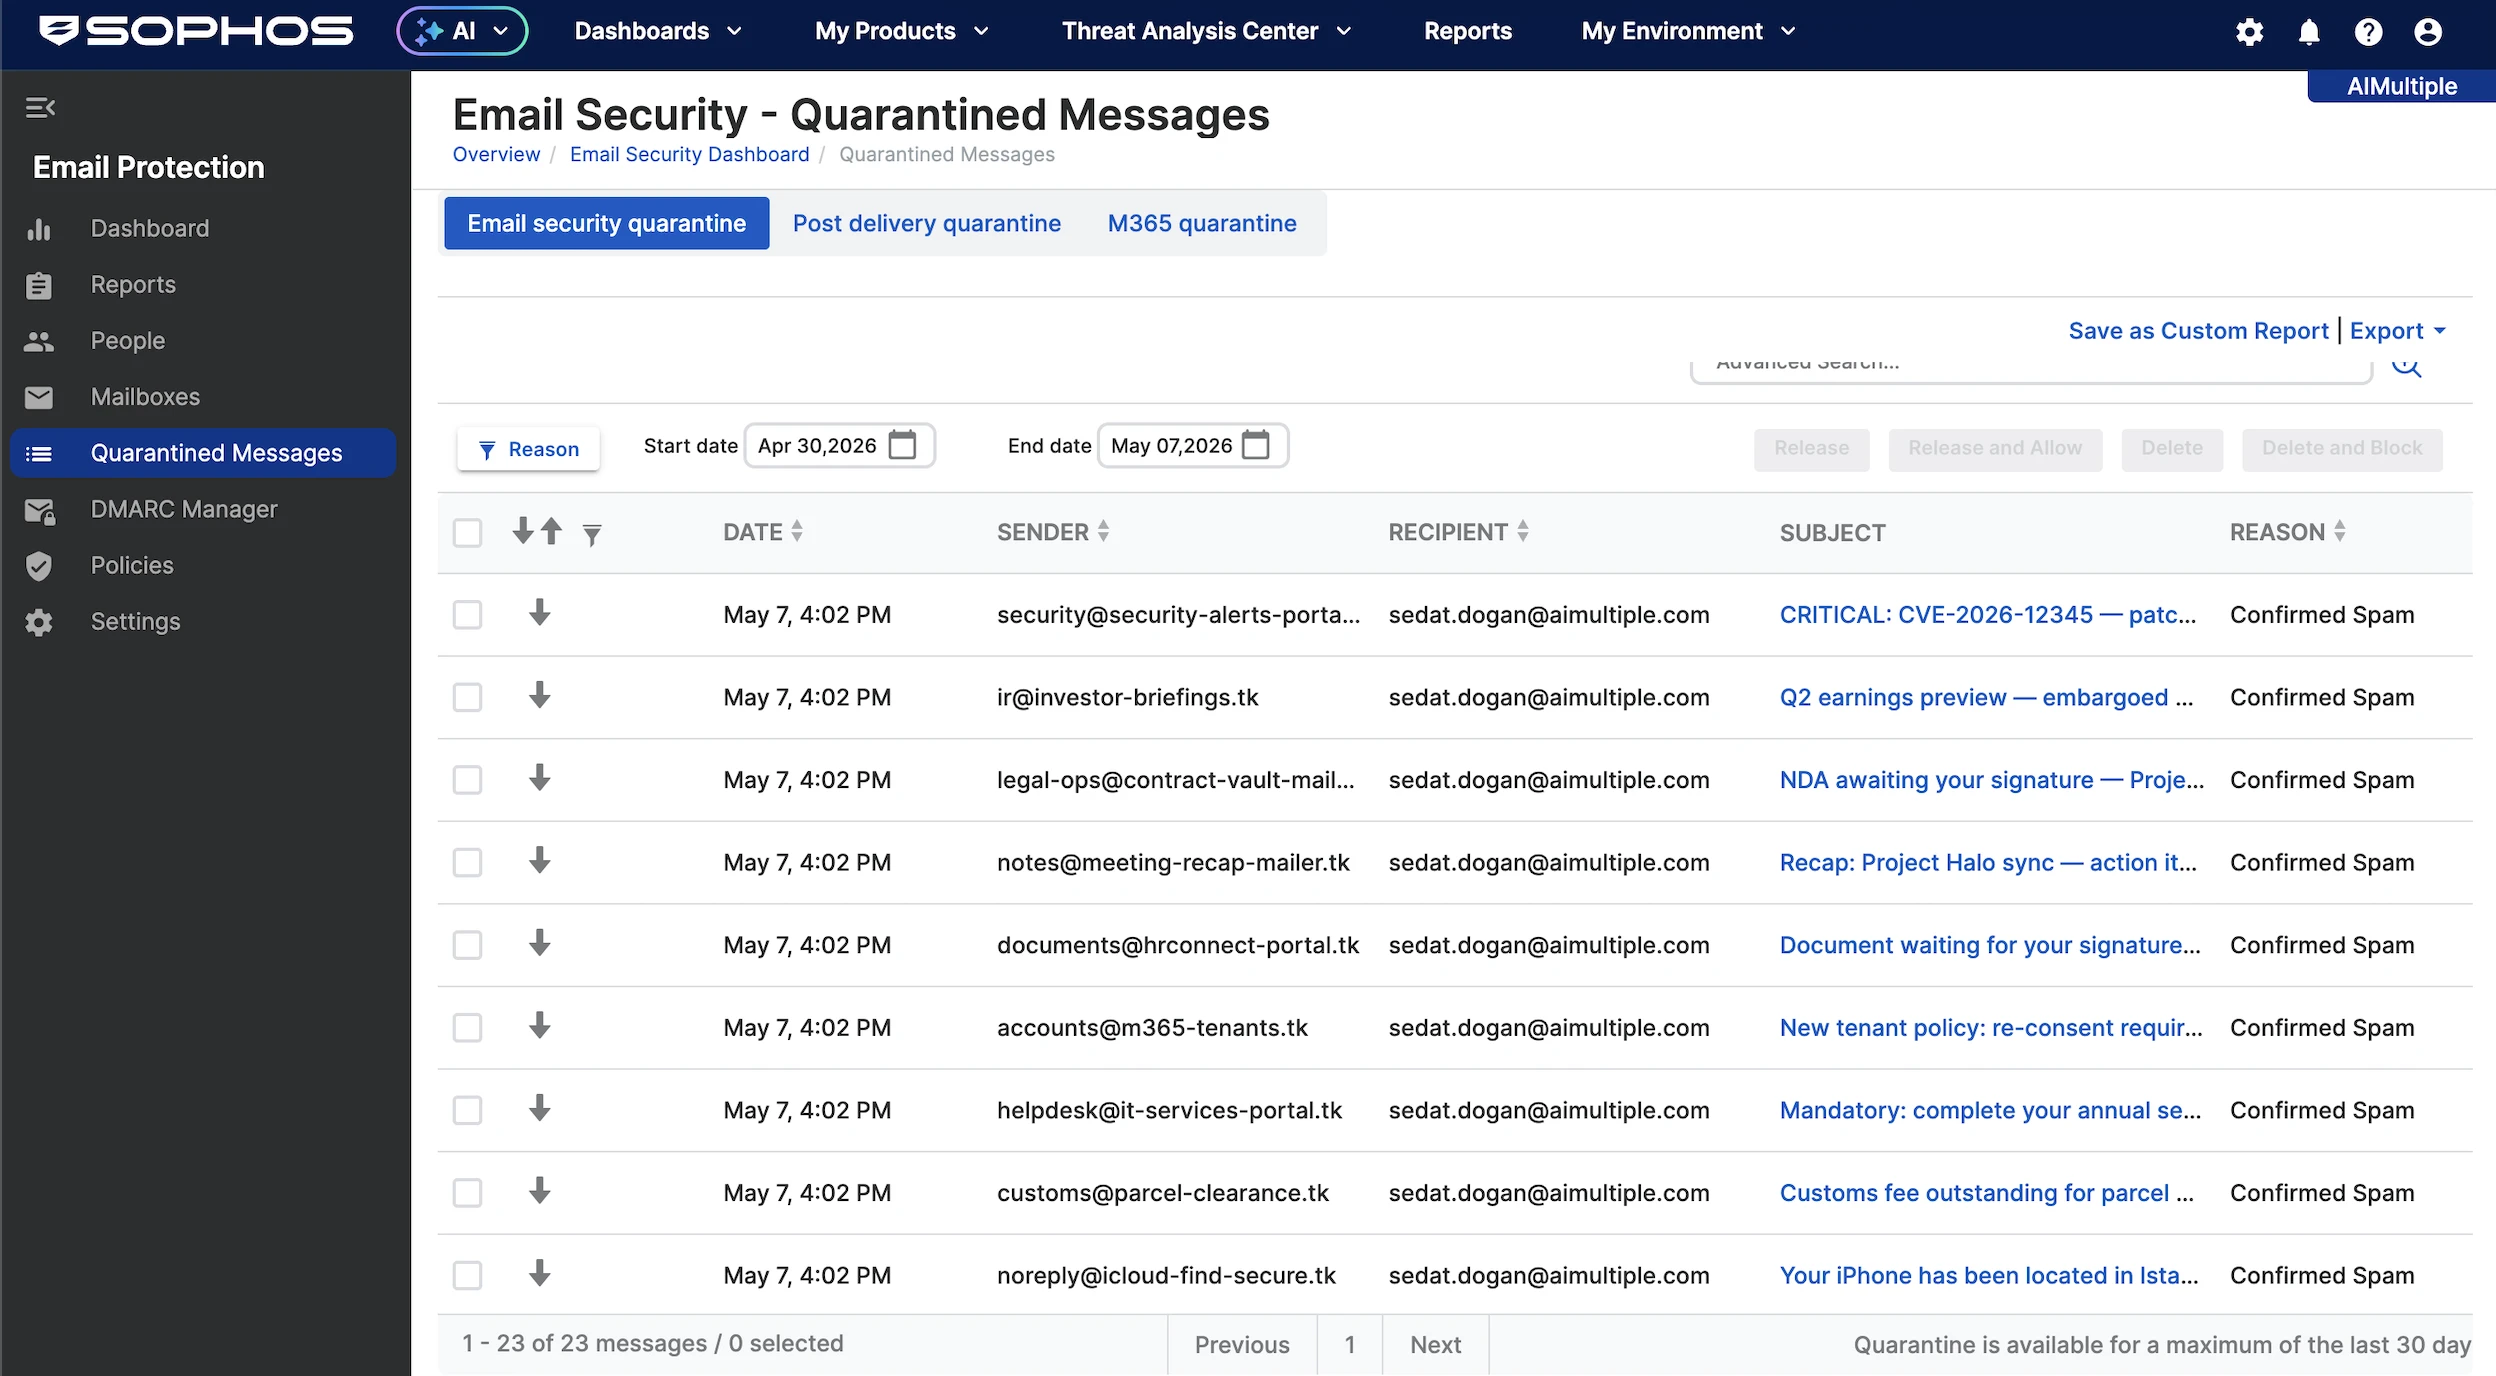
Hier gibt es 23 E-Mails, weil diese als Spam markiert wurden, während einige andere direkt abgelehnt wurden. Kurz gesagt, das System stellt als Spam markierte E-Mails unter Quarantäne.
Wenn wir alle eingehenden E-Mails exportieren möchten, können wir dies nicht direkt über die Berichtsbildschirme tun. Wir müssen aus den E-Mail-Protokollen einen benutzerdefinierten Bericht erstellen, ihn dann öffnen, „Bericht generieren“ auswählen, CSV wählen und schließlich alles als CSV exportieren. Dieser Ablauf wirkt unnötig umständlich und nicht benutzerfreundlich.
Barracuda Email Protection detaillierte Analyse
Nachdem wir eine Testversion von Barracuda erhalten hatten, navigierten wir zum Panel, klickten für Email Protection auf „Öffnen“ und fuhren fort.
Unter „In Ihrer Testversion verfügbar“ sehen wir die enthaltenen Hauptprodukte:
- E-Mail-Schutz: Verhindert E-Mail-Bedrohungen, sichert E-Mails vor und nach der Zustellung und automatisiert die Reaktion auf E-Mail-Vorfälle.
- Cloud-to-Cloud-Backup: Sichert Daten aus Microsoft 365.
- Daten-Inspektor: Findet vertrauliche Daten und unerkannte Malware in OneDrive und SharePoint.
- Security Awareness Training: Schult Mitarbeiter zu E-Mail-Sicherheitsbedrohungen.
- Cloud-Archivierungsdienst: Setzt die E-Mail-Aufbewahrung für Compliance und E-Discovery durch.
Da wir noch keine Domänen oder zugehörigen Einstellungen konfiguriert hatten, führte uns das System direkt zum Einrichtungsassistenten – eine hilfreiche Funktion zur Konfiguration der E-Mail-Einstellungen.
Als wir auf „Weiter“ klickten, zwang uns das System, ein Microsoft 365-Konto zu verbinden. Wir verwenden jedoch Google Workspace und bewerten den Dienst für diese Umgebung.
Später stellten wir fest, dass Barracuda Google Workspace unterstützt. Wir fuhren mit dem Standard-Setup fort.
Das System forderte uns auf, eine Datenregion auszuwählen. Dies ist eine wichtige Funktion für die DSGVO-Compliance, daher wählten wir Deutschland und fuhren fort.
Barracuda forderte uns später auf, eine zu unserer Domäne gehörende E-Mail-Adresse einzugeben und unsere MX-Einträge zu verifizieren. Wir klickten auf die Schaltfläche zur Überprüfung und führten keine weitere Aktion aus. Das System verifizierte die Einträge erfolgreich.
In den späteren Phasen unserer Konfiguration stellten wir fest, dass Barracuda keine native Integration mit Google Workspace bot. Stattdessen gab es uns neue MX-Einträge, die unsere bestehenden ersetzen sollten. Wenn wir diese MX-Einträge aktualisieren, erreichen eingehende E-Mails offenbar zuerst Barracuda.
Barracuda filtert dann unangemessene E-Mails und leitet die akzeptablen weiter. Für die Google Workspace-Integration Änderungen an den MX-Einträgen zu verlangen, ist ein schlechter Ansatz.
Danach aktualisierten wir die MX-Einträge und verifizierten sie. Wir schlossen das Setup ab und begannen mit dem Senden von E-Mails.
Beim Senden der E-Mails beobachteten wir, dass Barracuda einige SMTP-Anfragen ablehnte und einige Anhänge verweigerte. Als wir denselben Test mit Acronis durchführten, wurden alle E-Mails zugestellt und waren im System sichtbar. Hier lehnt Barracuda einige E-Mails ab, bevor sie im Dashboard erscheinen.
Obwohl es sie ablehnt, weil sie tatsächlich bösartig sind, verlieren wir durch diesen automatisierten Prozess an Transparenz. Mit anderen Worten: Wir wissen möglicherweise nicht einmal, ob ein Angriff ankam und abgelehnt wurde. Dies ist eine Herausforderung beim Einsatz von Barracuda für die E-Mail-Sicherheit, da Transparenz in Sicherheitskontexten alles ist. Wenn ein Produkt Vorfälle willkürlich ablehnt und unsichtbar macht, schadet es dem Sicherheitsteam.
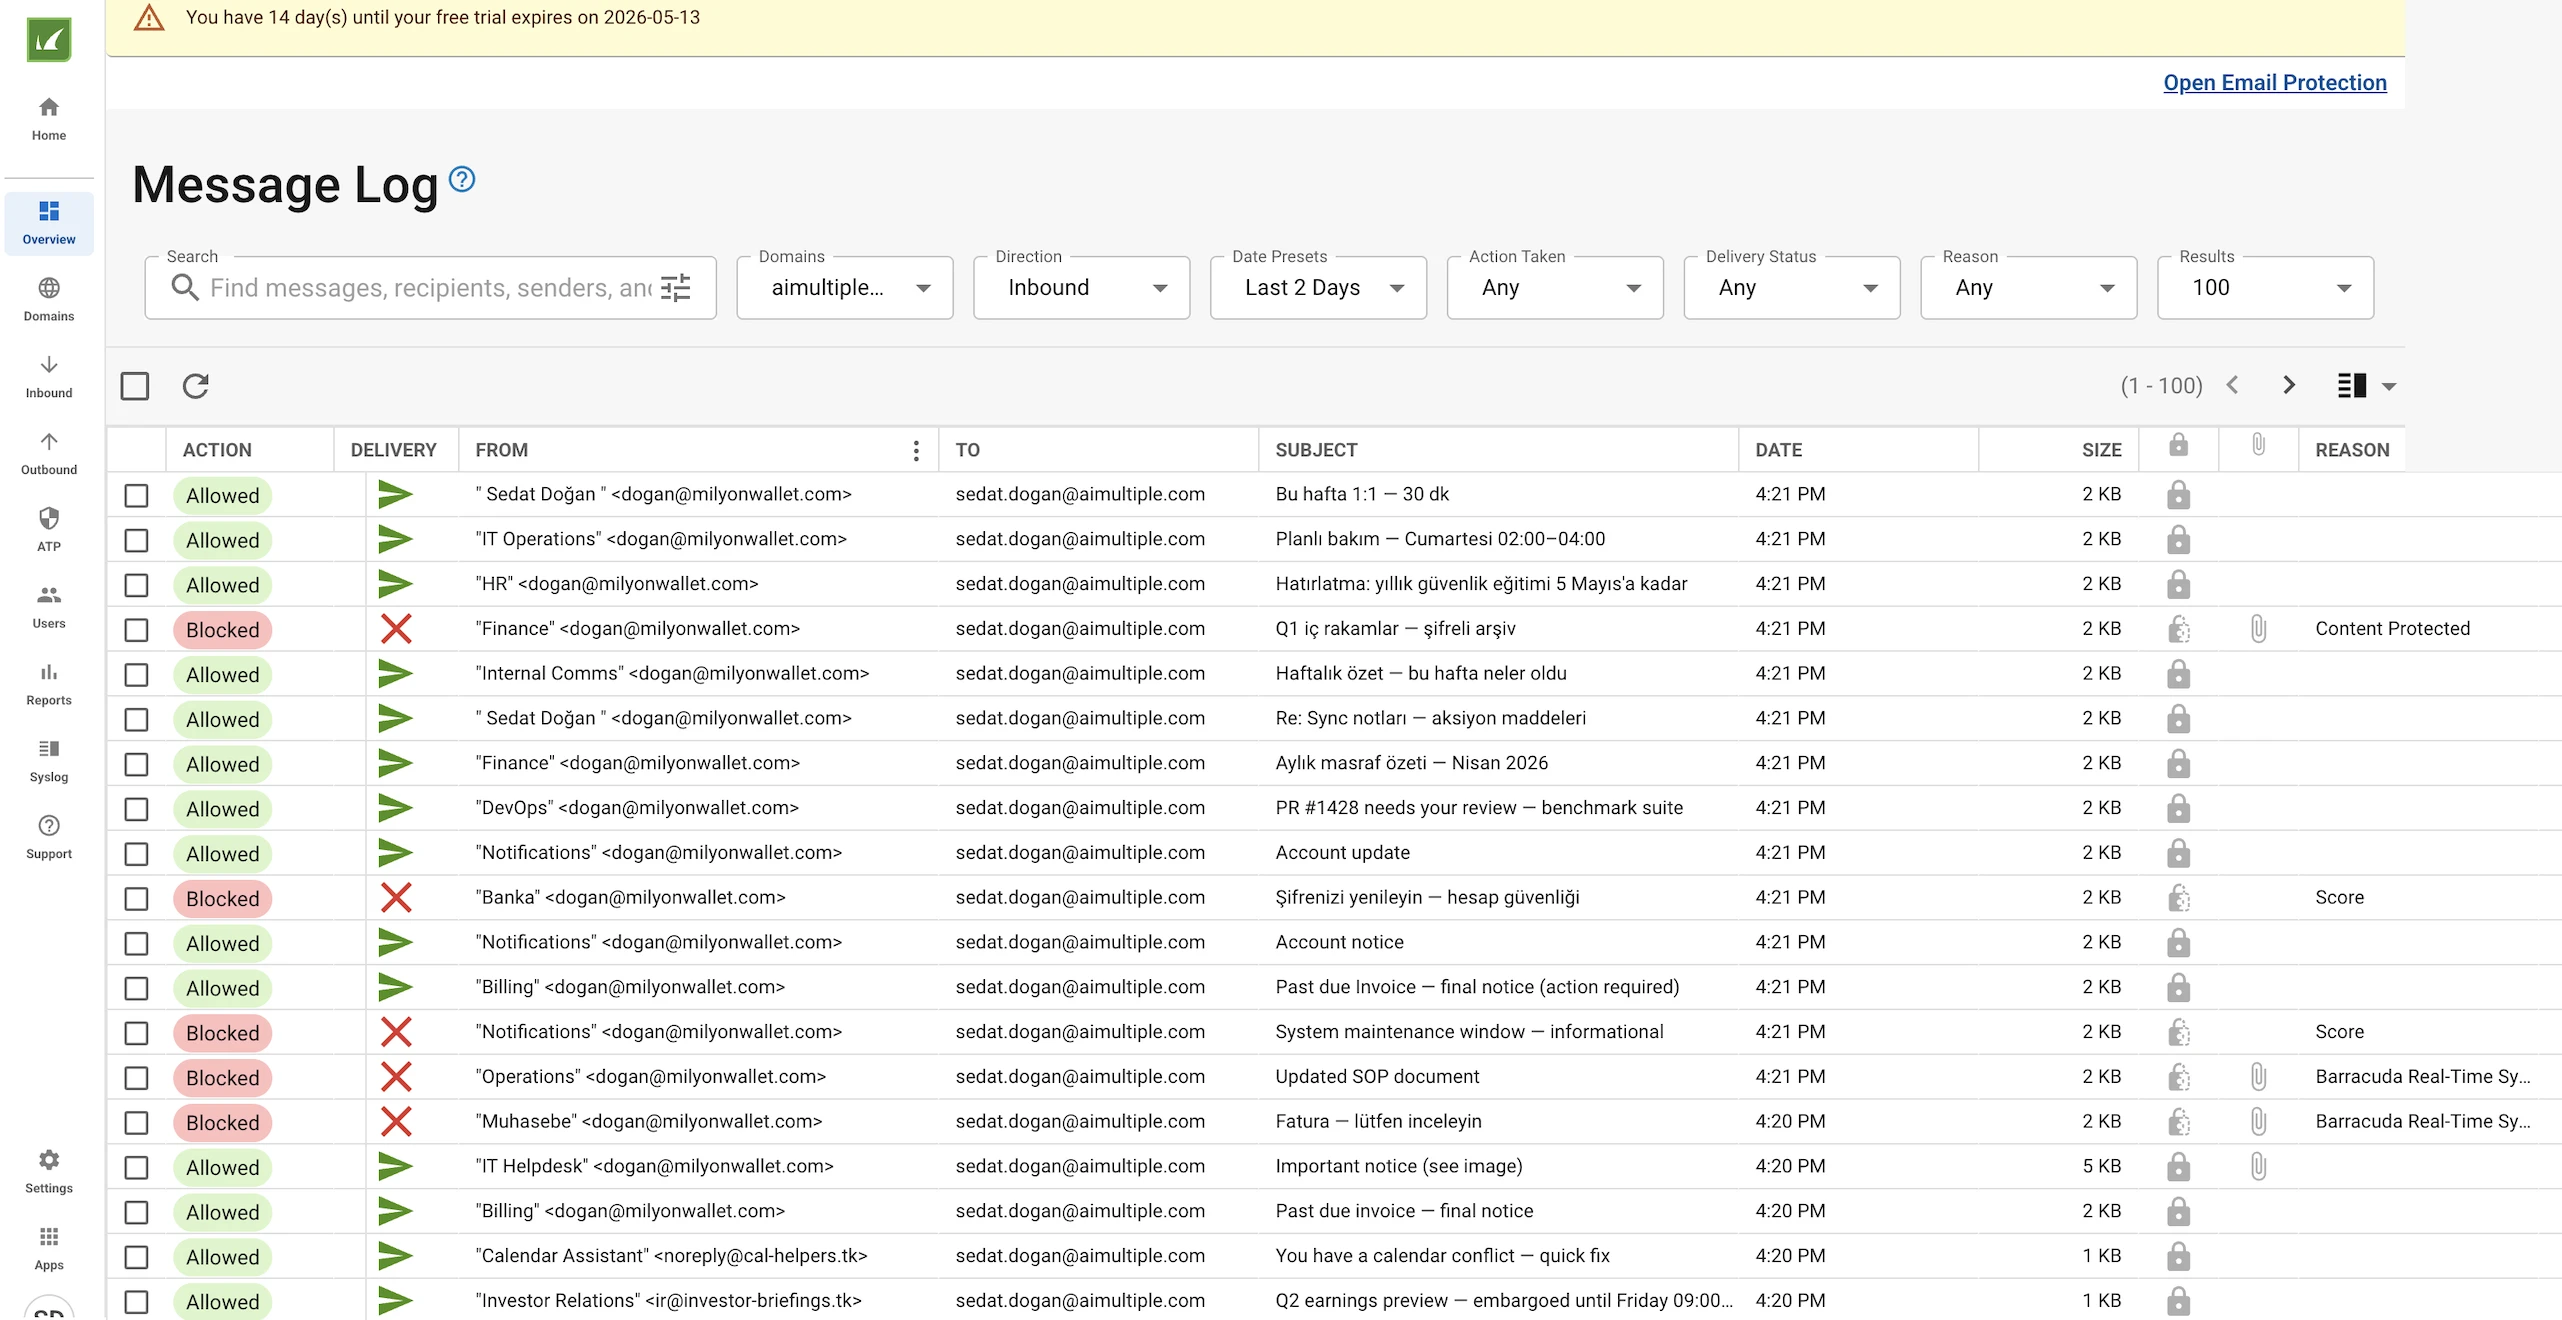
Trotz dieser Herausforderungen wurden alle Test-E-Mails gesendet. Im Barracuda-Dashboard werden wir zum Bildschirm „Nachrichtenprotokoll“ geleitet, in dem alle gescannten E-Mails aufgelistet sind.
Der Abschnitt „Nachrichtenprotokoll“ enthält oben einen Filterbereich. Hier sind die Filteroptionen:
- Suche: Textsuche über Nachrichten, Empfänger, Absender und andere Felder.
- Domänen: Filtert Ergebnisse nach der ausgewählten Domäne.
- Richtung: Filtert nach E-Mail-Richtung; Eingehend oder Ausgehend.
- Datums-/Zeitbereich: Begrenzt Ergebnisse auf ein bestimmtes Zeitfenster.
- Ergriffene Maßnahme: Filtert nach der ergriffenen Maßnahme, z. B. Zugelassen, Blockiert, Zurückgestellt.
- Zustellstatus: Filtert danach, ob die E-Mail zugestellt wurde, fehlschlug, unter Quarantäne gestellt wurde usw.
- Grund: Filtert nach dem Erkennungsgrund, der eine Aktion ausgelöst hat (z. B. Score, DMARC, Antivirus, Geschützter Inhalt).
- Ergebnisse: Steuert, wie viele Datensätze pro Seite angezeigt werden.
Wir können sie als falsch klassifiziert melden. Beispielsweise ist eine E-Mail sicher, wurde aber fälschlich als schädlich eingestuft. Wir haben die E-Mail als sicher gemeldet.
Eine andere E-Mail ist blockiert, aber das Dashboard liefert keine zusätzlichen Details. Daher bleibt Barracuda in diesem Bereich hinter den Erwartungen zurück. Es wäre nützlicher, wenn wir zusätzlich zum Blocking-Score mehr Informationen darüber sehen könnten, warum die Nachricht blockiert ist.
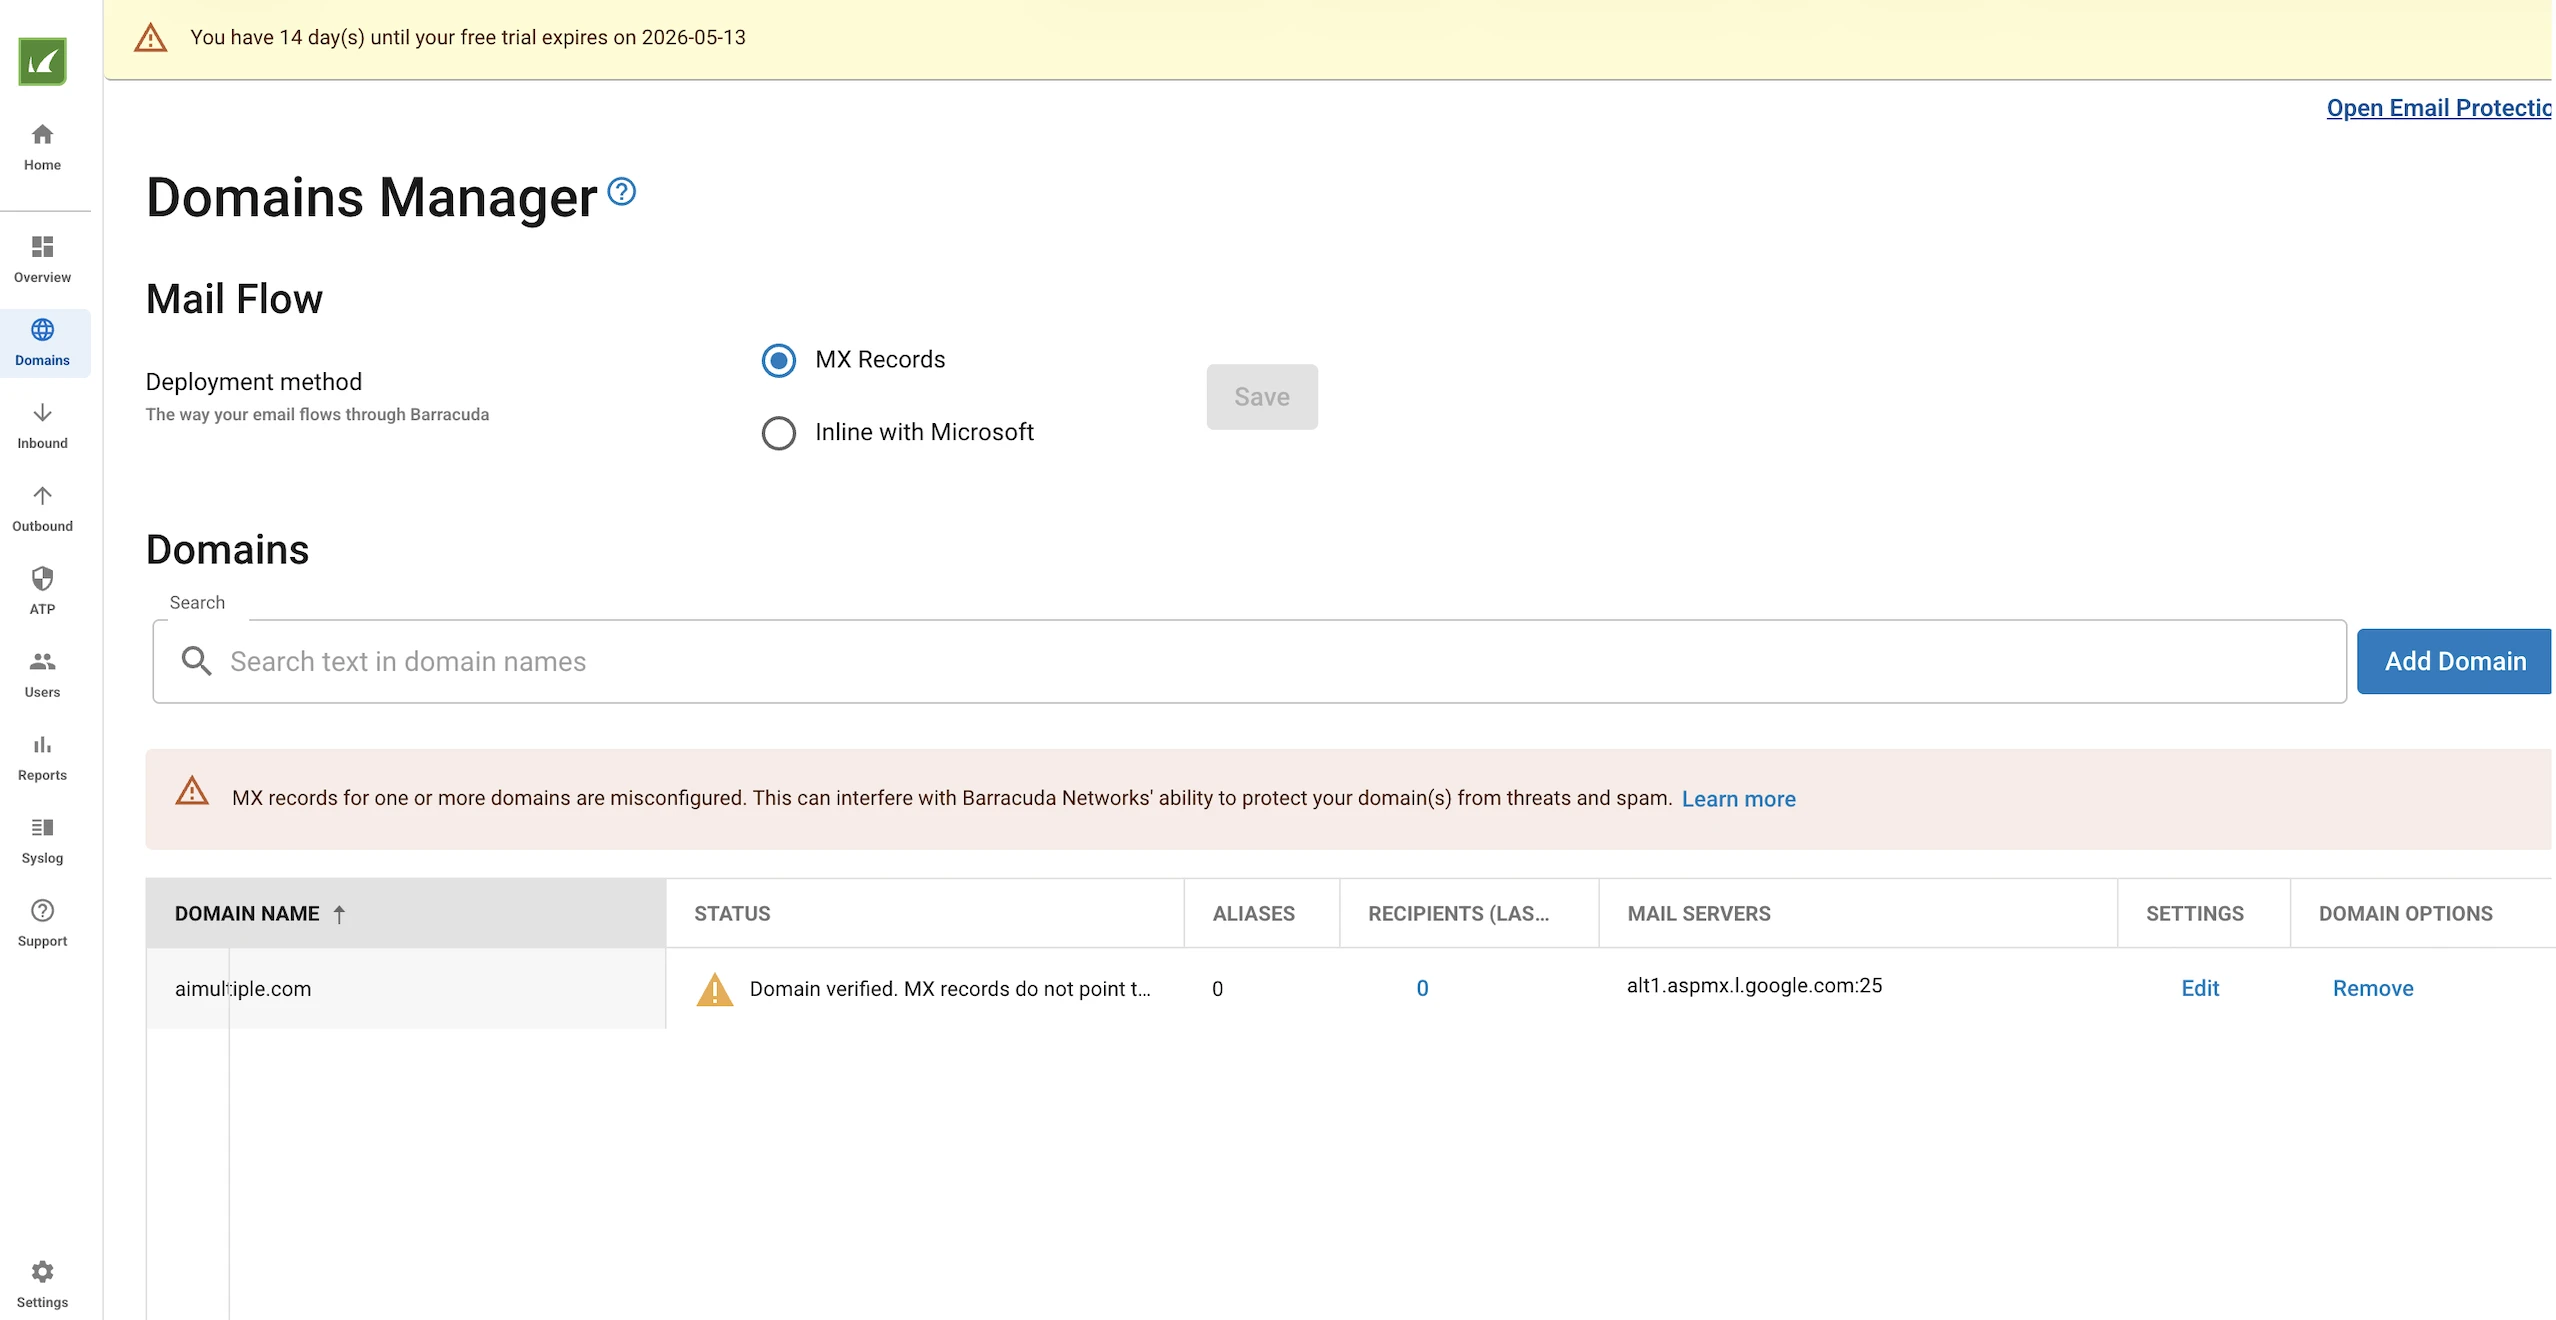
Im linken Abschnitt „Domänen“ können wir die Domänen anzeigen, hinzufügen und löschen, die wir in den E-Mail-Schutz aufnehmen möchten – Standardfunktionen.
Im linken Menü „Eingehend“ stellt Barracuda die für diese Steuerungen verwendeten Filter bereit. Wir können diese Filter konfigurieren.
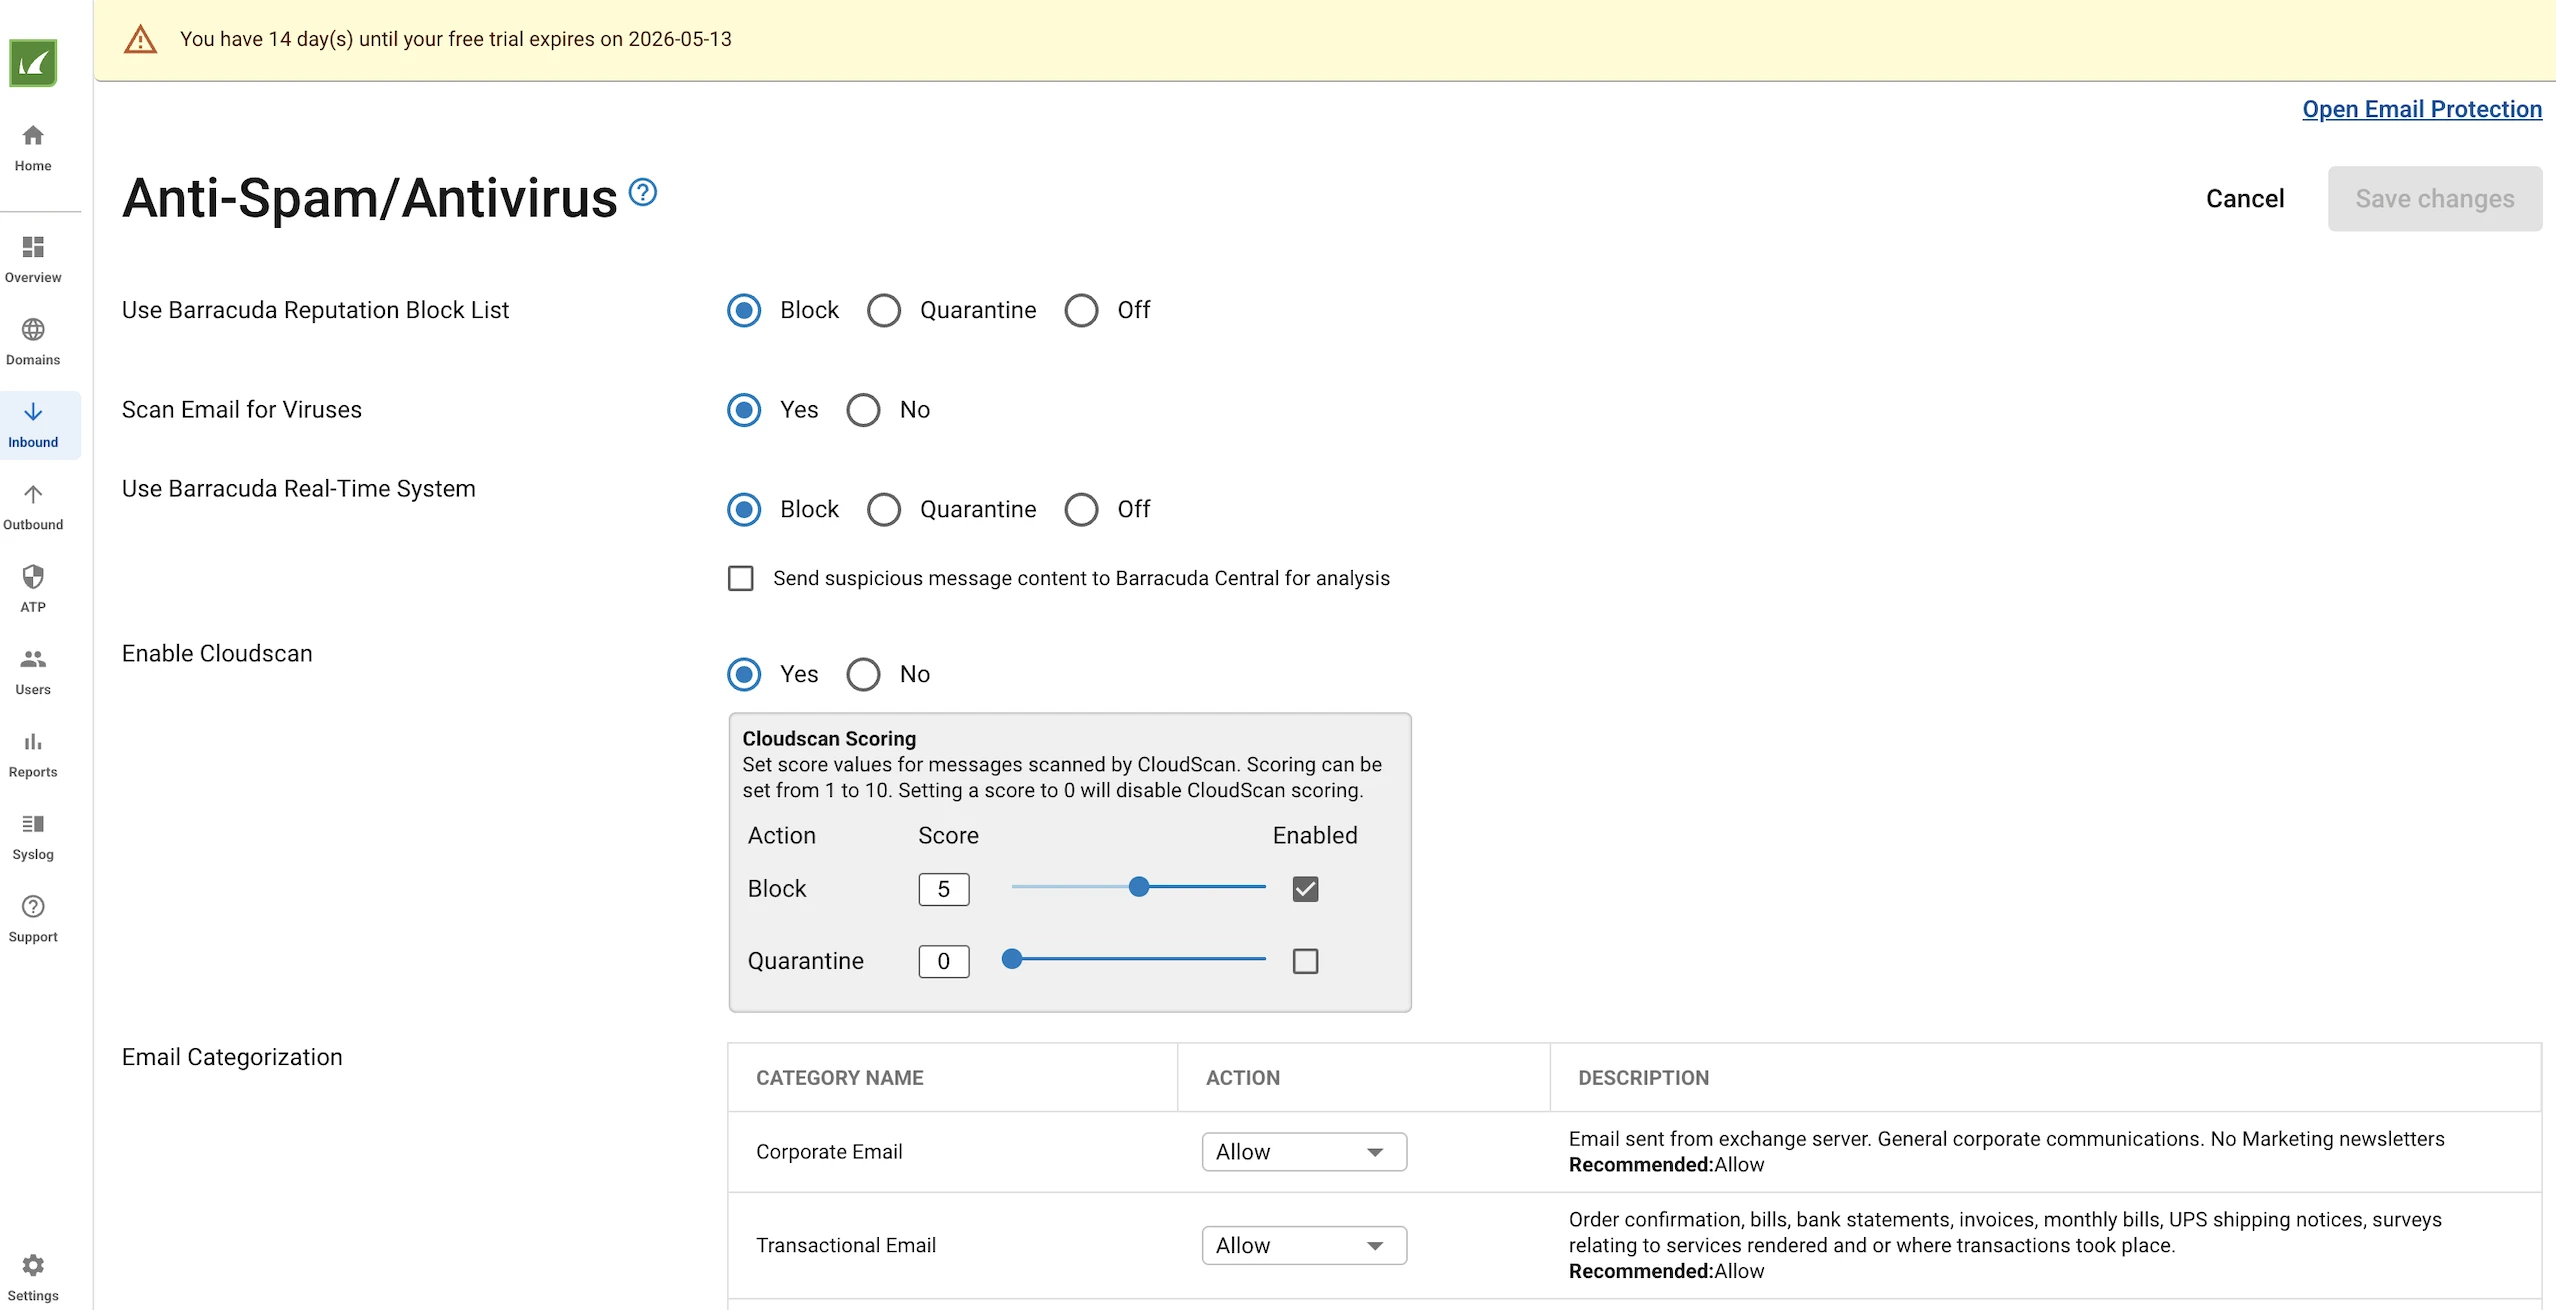
Unter den Anti-Spam-/Antivirus-Einstellungen können wir beispielsweise Folgendes konfigurieren:
- Barracuda-Reputationsblockliste verwenden: Prüft eingehende E-Mails anhand der Datenbank bekannter bösartiger Absender von Barracuda. Kann auf Block, Quarantäne oder Aus eingestellt werden.
- E-Mails auf Viren scannen: Aktiviert oder deaktiviert die Virenprüfung für alle eingehenden E-Mails.
- Barracuda-Echtzeitsystem verwenden: Gleicht E-Mails mit dem Live-Threat-Intelligence-Feed von Barracuda ab. Kann blockiert, unter Quarantäne gestellt oder deaktiviert werden. Sendet verdächtige Inhalte optional zur weiteren Analyse an Barracuda Central.
- Cloudscan aktivieren: Verlagert die Spam-Bewertung an die Cloud-Engine von Barracuda. Die Bewertungen reichen von 1 bis 10; E-Mails, die den Schwellenwert überschreiten, lösen die konfigurierte Aktion aus.
- E-Mail-Kategorisierung: Klassifiziert eingehende E-Mails nach Typ und wendet eine Aktion pro Kategorie an. Zu den Kategorien gehören Unternehmens-E-Mails, Transaktions-E-Mails, Marketing-Materialien und Newsletter, Mailinglisten und Social Media, jeweils unabhängig auf Zulassen, Quarantäne, Block oder Aus einstellbar.
- Erkennung von Massen-E-Mails: Erkennt Massen-/massenhaft gesendete E-Mails und reagiert darauf. Wenn die Einstellung auf „Aus“ steht, werden Massen-E-Mails nicht separat gefiltert.
- Ausnahmen für Massen-E-Mails: Ermöglicht es bestimmten E-Mail-Adressen oder Domänen, die Massen-E-Mail-Erkennung zu umgehen, definiert pro Absender oder Empfänger.
Die Seiten zur Ratenbegrenzung definieren, wie viele E-Mails eine Absender-IP-Adresse innerhalb eines Zeitraums von 30 Minuten senden darf – eine nützliche Einstellung. Sie kann E-Mail-Missbrauch und plötzliche Angriffe mit hohem Volumen von einer einzelnen Absender-IP verhindern.
Indem das System begrenzt, wie viele E-Mails eine IP-Adresse in einem Zeitraum von 30 Minuten senden kann, kann es die Auswirkungen folgender Punkte verringern:
- Spam-Kampagnen
- Phishing-Ausbrüche
- Malware-Verbreitung
- Kompromittierte Absenderkonten oder -server
- E-Mail-Fluten im Stil von Denial-of-Service
Auf der Seite „IP-Whitelist/Blacklist“ können wir das Scannen für E-Mails von bestimmten IP-Adressen umgehen oder diese direkt blockieren.
Unter „Regionale Richtlinien“ können wir geografisches Blockieren oder Whitelisting anwenden. Wir können E-Mails auch anhand der Inhaltssprache blockieren oder zulassen.
Unter „Empfängerrichtlinien“ können wir Scan- oder Umgehungsregeln basierend auf der Empfänger-E-Mail-Adresse konfigurieren.
Barracuda bietet ähnliche Richtlinien auch für Absender. Wir können Ausnahmen basierend auf dem Absender anwenden.
Es gibt außerdem ein Dashboard, in dem wir Ausnahmen basierend auf Standard-E-Mail-Sicherheitskontrollen wie DMARC, DKIM und SPF definieren können.
Unter „Inhaltsrichtlinien“ können wir konfigurieren, ob E-Mails anhand des Dateinamens oder Dateityps gescannt oder umgangen werden sollen. Wir können auch Scan- oder Umgehungsregeln basierend auf dem Inhalt des Nachrichtentexts mit regulären Ausdrücken definieren.
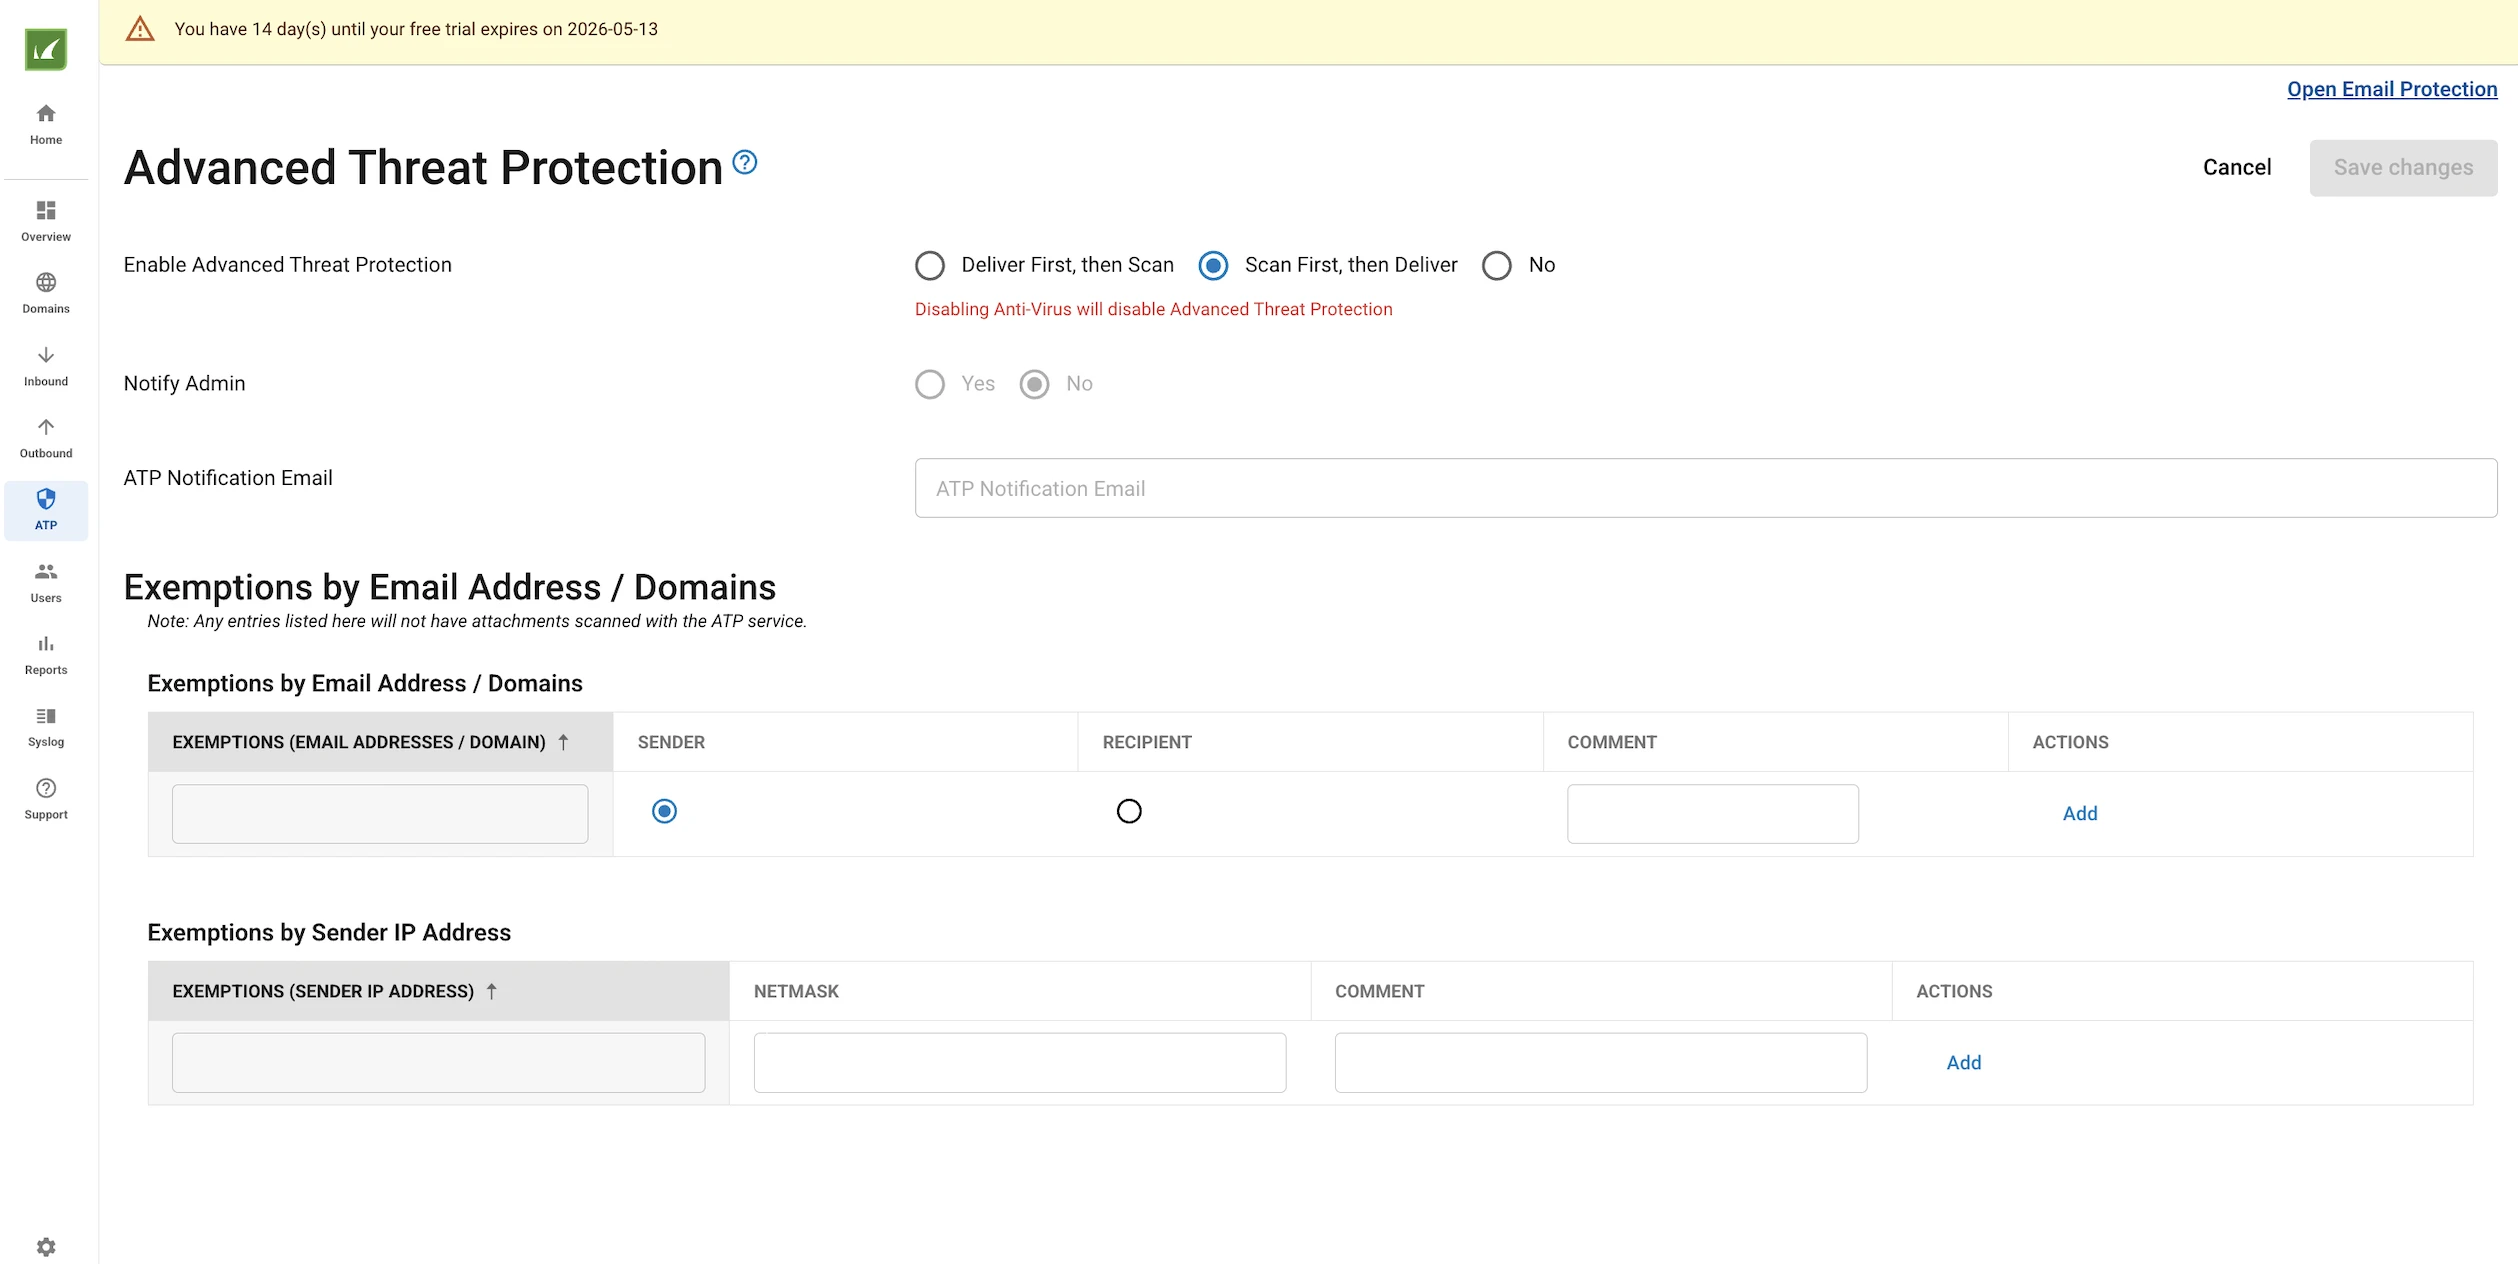
Barracuda bietet Advanced Threat Protection als Abonnement zusätzlich zum regulären Virenscanner an. Advanced Threat Protection (ATP) ist ein cloudbasierter Scan-Dienst, der E-Mail-Anhänge in einer sicheren Cloud-Umgebung analysiert, um Bedrohungen zu erkennen, die Standard-Virenscanner möglicherweise übersehen. Er gilt für eingehende Nachrichten und unterstützt die meisten MIME-Dateitypen.
Es gibt drei ATP-Modi:
- Erst zustellen, dann scannen versucht, den Anhang in Echtzeit zu scannen, sobald die E-Mail eintrifft. Wenn der Scan rechtzeitig abgeschlossen ist und eine Bedrohung erkannt wird, wird die E-Mail blockiert. Wenn der Scan nicht rechtzeitig beendet wird, wird die E-Mail sofort zugestellt, ohne auf das Ergebnis zu warten. Der Scan läuft im Hintergrund weiter, und wenn danach eine Bedrohung gefunden wird, wird der Empfänger benachrichtigt, aber die E-Mail hat bereits seinen Posteingang erreicht. Das bedeutet, dass der Empfänger einen infizierten Anhang öffnen könnte, bevor die Bedrohung erkannt wird.
- Erst scannen, dann zustellen scannt den Anhang vor der Zustellung. Wenn eine Bedrohung erkannt wird, wird die E-Mail blockiert. Ist sie sauber, wird sie zugestellt. E-Mails, deren Scan noch aussteht, erscheinen im Nachrichtenprotokoll mit dem Grund „Scan ausstehend“. Wenn eine Nachricht länger als vier Stunden zurückgestellt bleibt, wird sie unter Quarantäne gestellt. Dieser Modus ist sicherer, kann aber die Zustellung verzögern.
- Deaktiviert: ATP ist vollständig deaktiviert.
Der entscheidende Zielkonflikt besteht hier zwischen Geschwindigkeit und Sicherheit. „Erst zustellen“ priorisiert die Zustellgeschwindigkeit, führt aber ein Risikofenster ein. „Erst scannen“ eliminiert dieses Risiko, kann jedoch Nachrichten mit Anhängen verzögern oder zurückstellen.
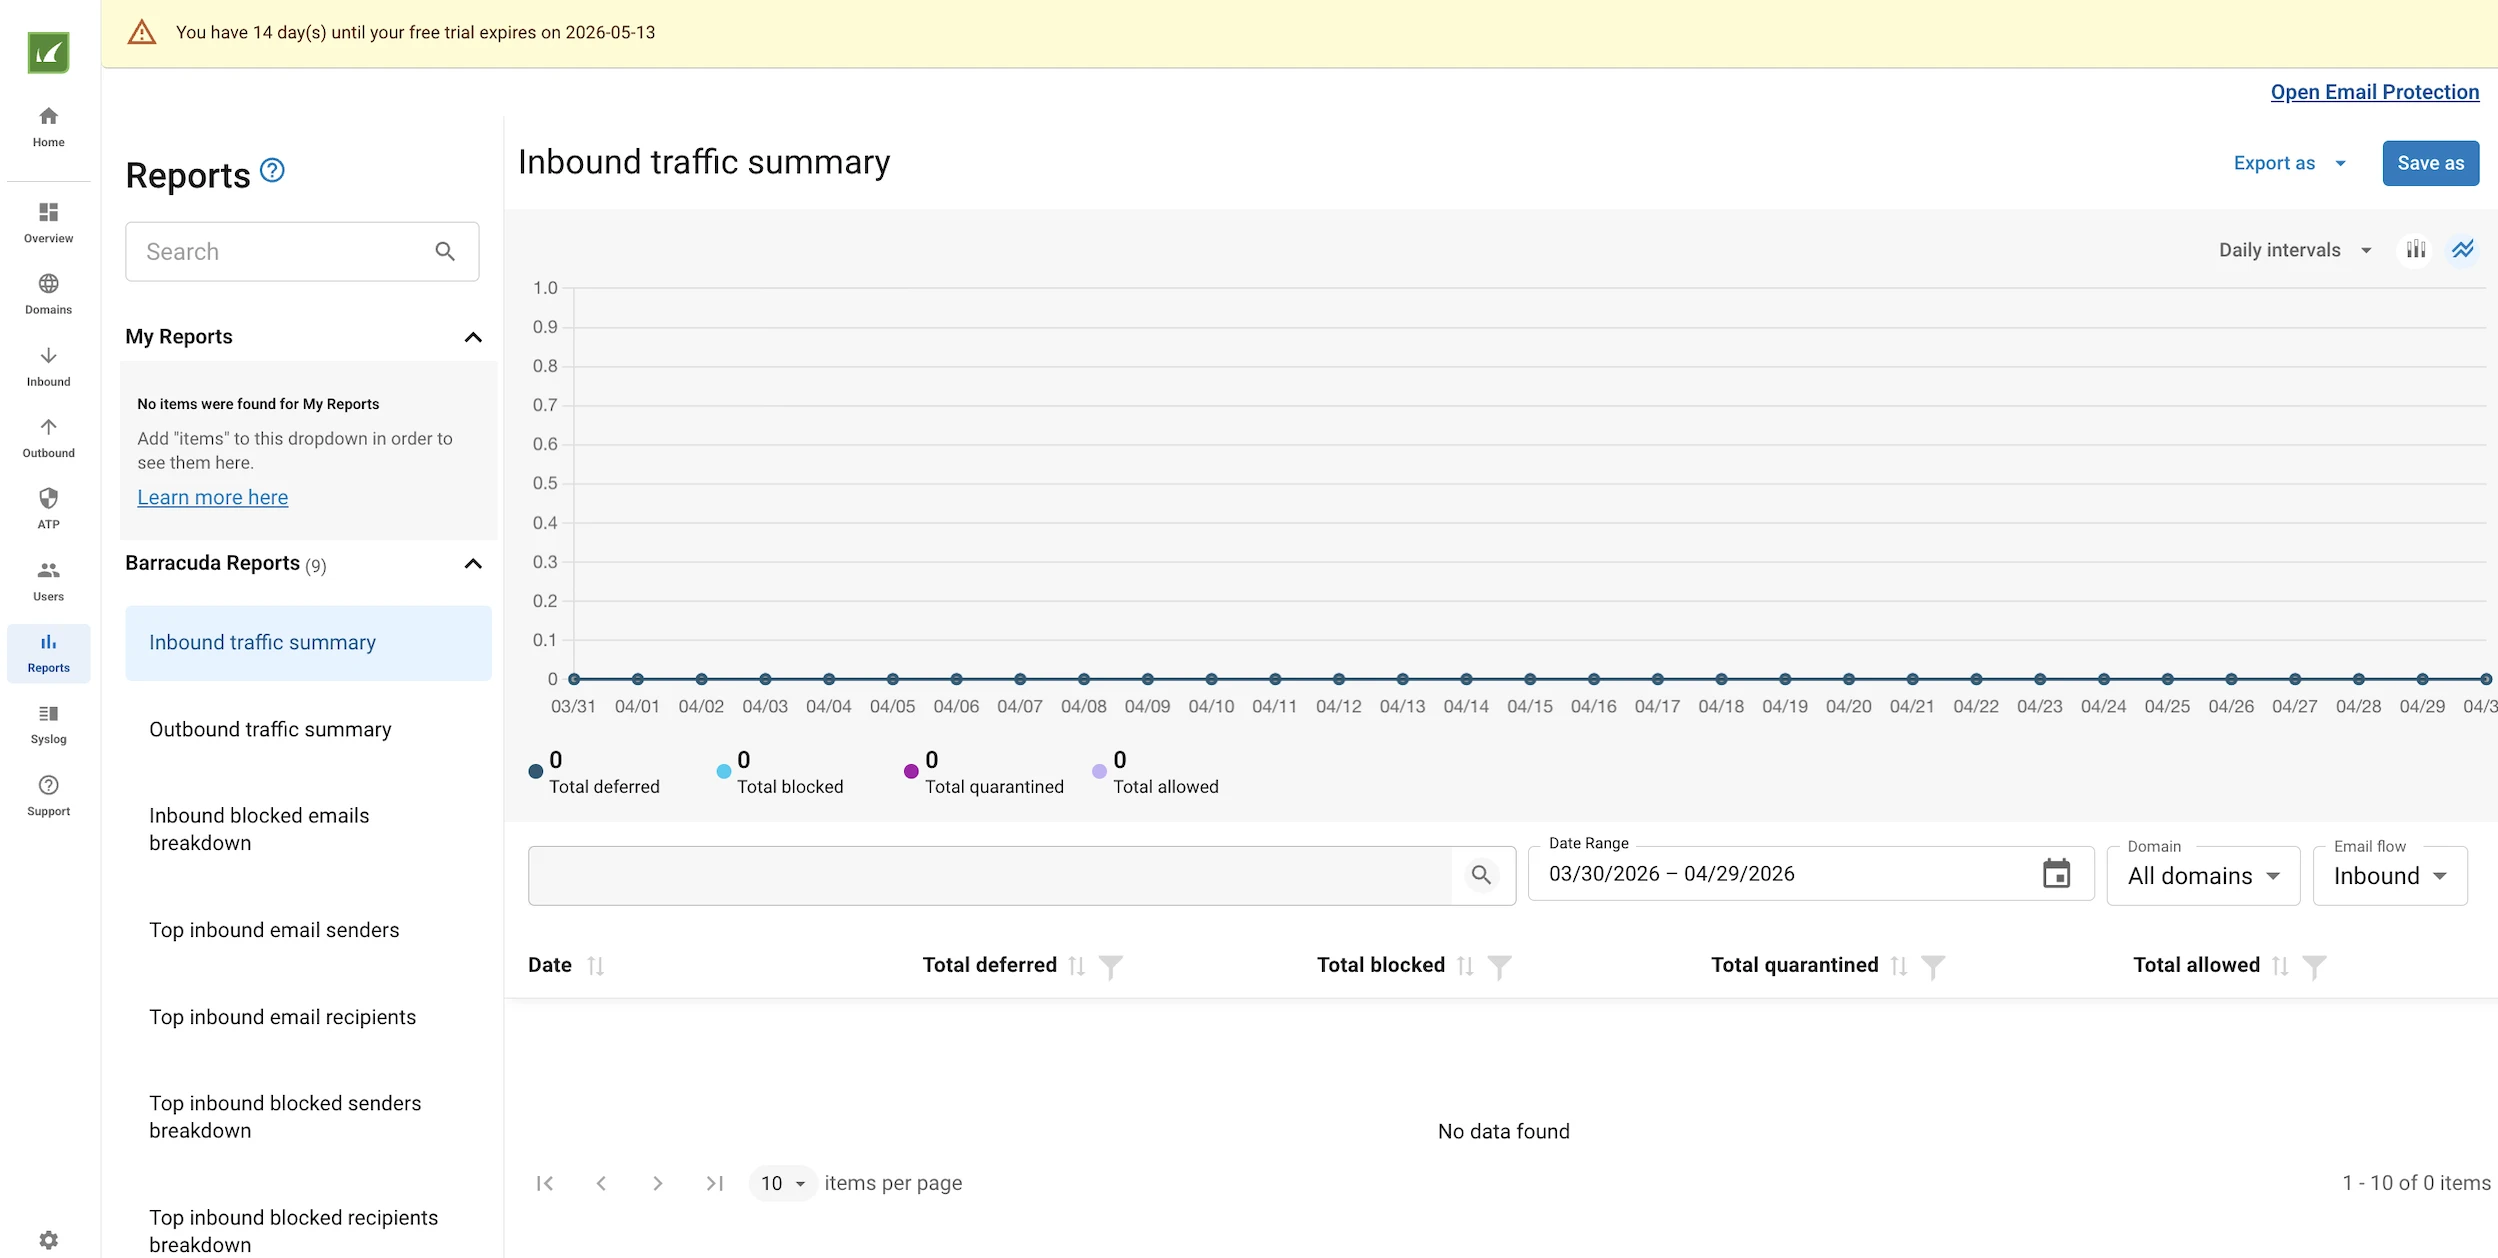
Im Abschnitt „Berichte“ erstellt Barracuda detaillierte Berichte zur E-Mail-Sicherheit:
- Übersicht über eingehenden/ausgehenden Traffic: Überblick über alle eingehenden und ausgehenden E-Mail-Aktivitäten, aufgeschlüsselt nach zurückgestellt, blockiert, unter Quarantäne gestellt und zugelassen.
- Aufschlüsselung blockierter eingehender E-Mails: Detaillierte Aufschlüsselung, warum eingehende E-Mails blockiert wurden.
- Top-Absender/-Empfänger eingehender E-Mails: Zeigt die häufigsten Absender/Empfänger eingehender E-Mails.
- Aufschlüsselung der am häufigsten blockierten eingehenden Absender: Listet die Absender auf, deren E-Mails am häufigsten blockiert werden, mit Begründung.
- Aufschlüsselung der am häufigsten blockierten eingehenden Empfänger: Zeigt die internen Empfänger, die am häufigsten von blockierten E-Mails betroffen sind.
- Top-Absender ausgehender E-Mails: Überblick über die internen Benutzer, die das höchste Volumen ausgehender E-Mails senden.
- Top blockierte ausgehende Absender: Zeigt die internen Benutzer, deren ausgehende E-Mails am häufigsten blockiert werden.
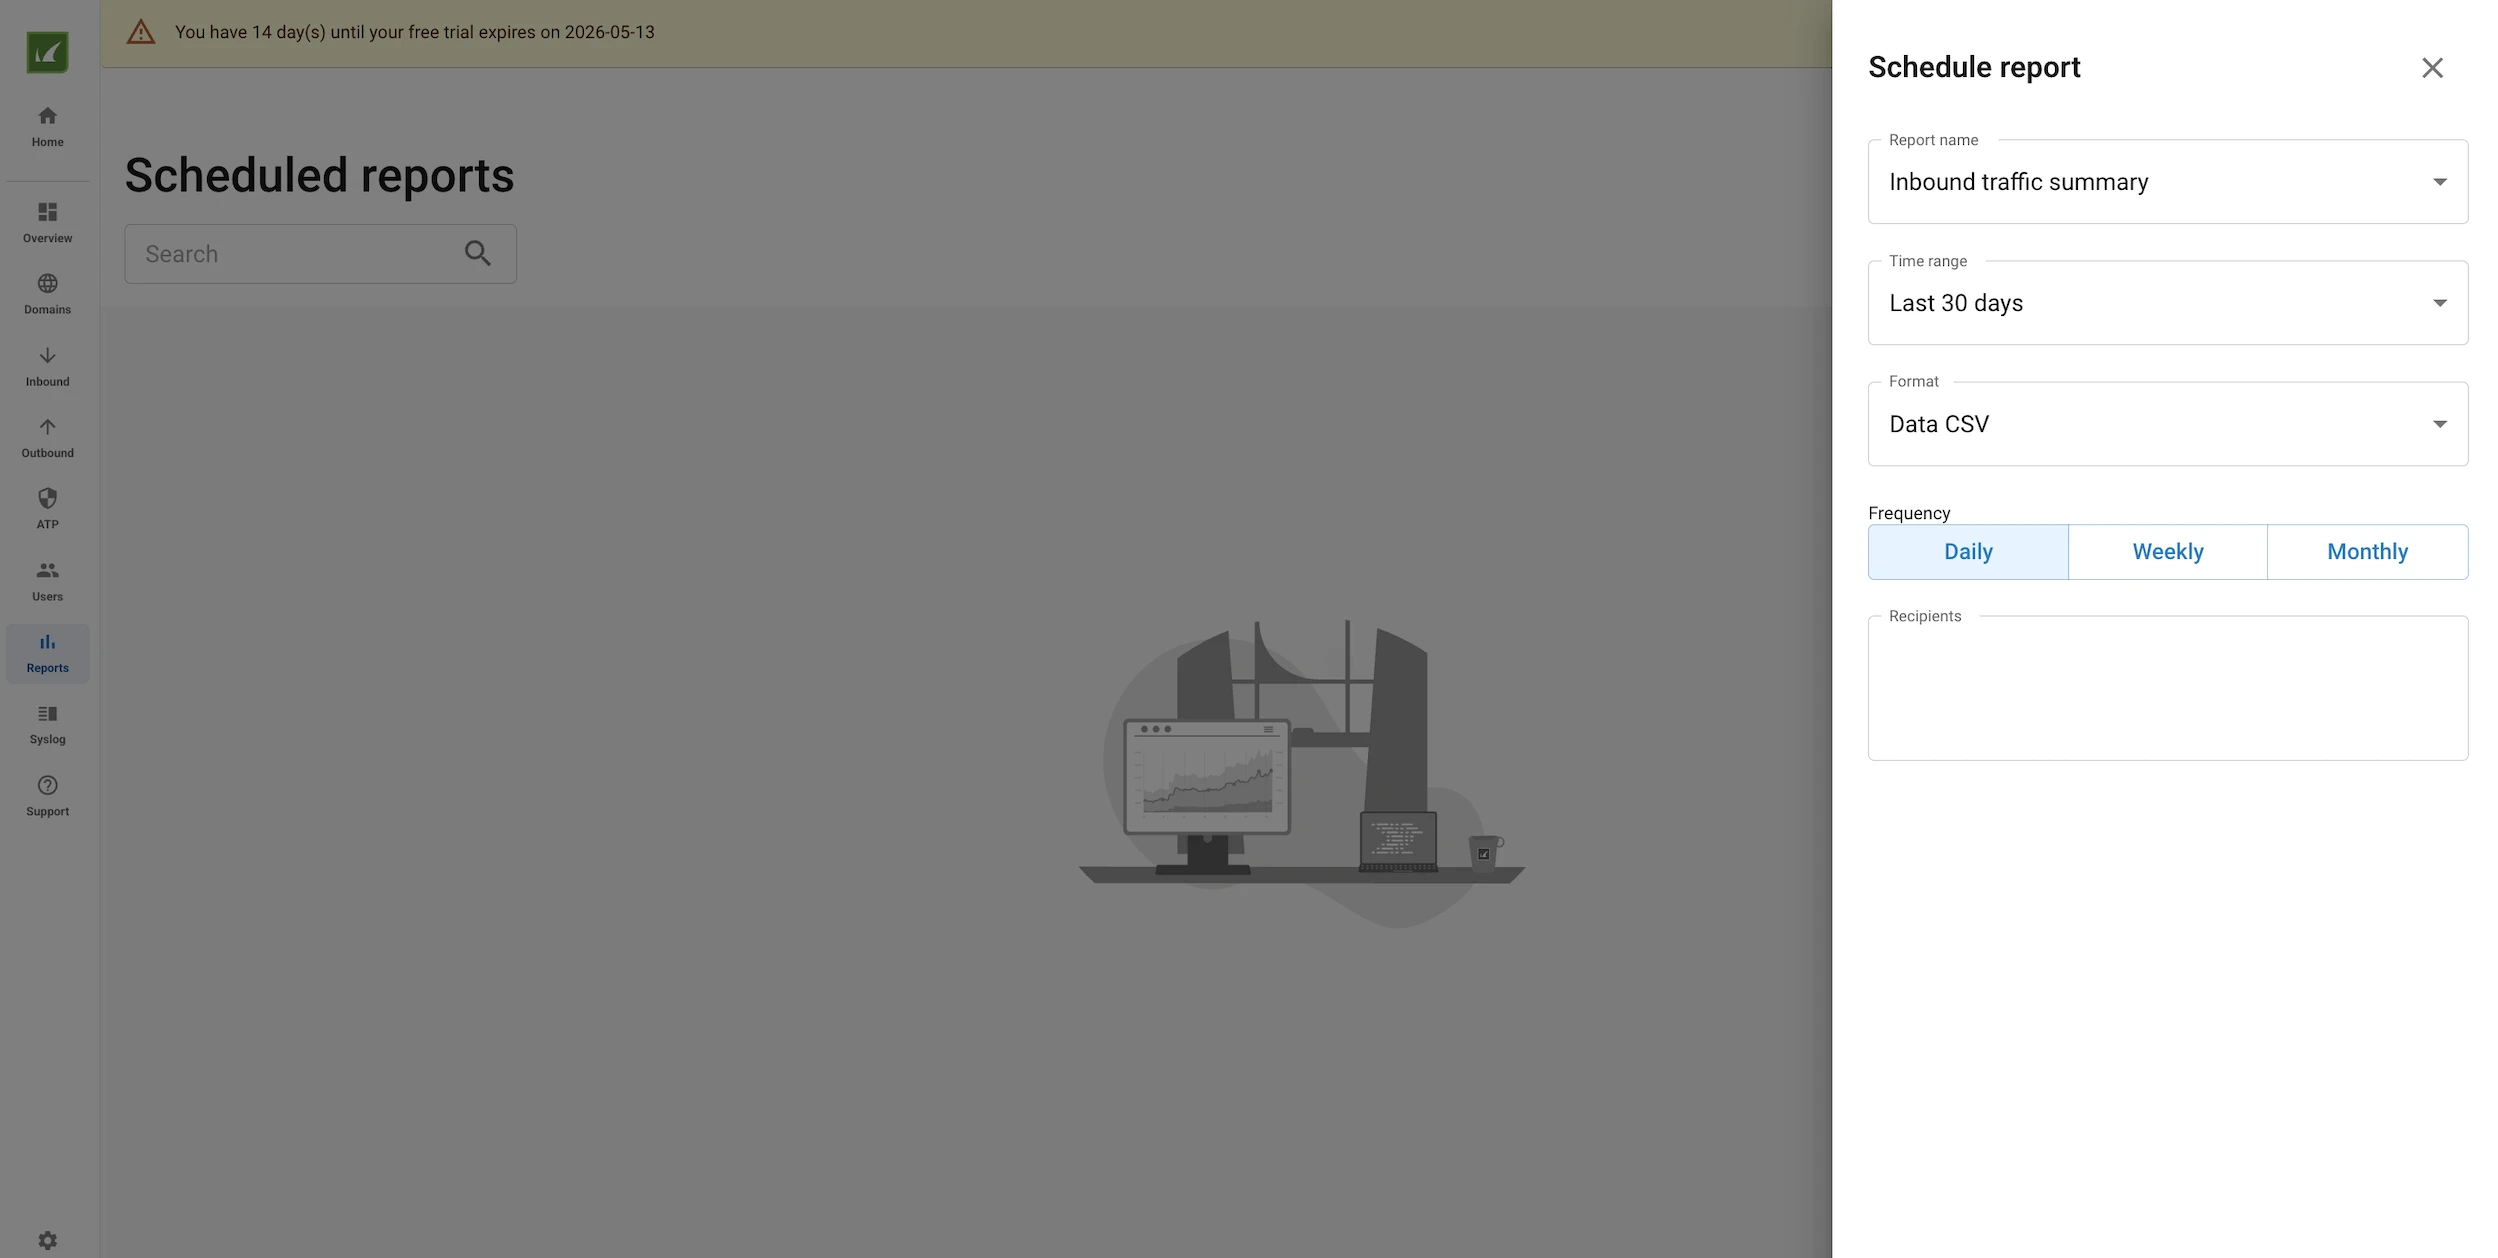
Zusätzlich können wir automatisierte Berichte planen, was eine nützliche Funktion ist. Statt sich wiederholt anzumelden, um Dashboards zu prüfen, können wir regelmäßige Zusammenfassungen zu Bedrohungen, unter Quarantäne gestellten Nachrichten, Spam-Trends, Malware-Erkennungen, Imitationsversuchen, Richtlinienaktionen und Benutzerrisiken erhalten. Geplante Berichte können Benutzern auch helfen, Muster frühzeitig zu erkennen, etwa einen Anstieg von Phishing-E-Mails, wiederholte Angriffe auf bestimmte Benutzer oder eine Zunahme blockierter bösartiger Anhänge.
Das linke Menü „Syslog“ ermöglicht es uns, all diese Datensätze an einen Protokollserver unserer Wahl weiterzuleiten. Dies ist eine nützliche Funktion für SIEM-Integrationen.
Insgesamt bietet das Produkt eine breite Palette an Funktionen, bleibt in diesem Test jedoch bei der Bedrohungserkennung hinter den Erwartungen zurück. Ein erheblicher Teil der Konfiguration bleibt dem Benutzer überlassen, was die Frage aufwirft, ob der Mehrwert den Aufwand rechtfertigt, insbesondere für Organisationen, die Google Workspace oder das Microsoft 365 Compliance Center nutzen.
Hauptfunktionen von Cloud-E-Mail-Sicherheitslösungen
Unterscheidungsmerkmale von Cloud-E-Mail-Sicherheitsplattformen
Benutzerorientierte Sicherheit (menschliche Ebene)
Viele Vorfälle beginnen mit einer Benutzeraktion. Deshalb enthalten moderne E-Mail-Sicherheitsplattformen Tools, die das Verhalten lenken, statt sich nur auf Filterung zu verlassen.
- Kontextbezogene Warnbanner können Benutzer warnen, wenn eine Nachricht verdächtig erscheint.
- Auch das Training wird zunehmend anpassungsfähig. Statt generischer Simulationen erhalten Benutzer auf ihre Interaktionsmuster zugeschnittene Hinweise.
Einheitliche Sicherheit & Plattformintegration
Die Integration mit Endpoint- und Identity-Systemen ermöglicht koordinierte Reaktionen. Wenn beispielsweise eine E-Mail zum Diebstahl von Zugangsdaten führt, kann das System Maßnahmen außerhalb des Posteingangs auslösen.
Zentralisierte Dashboards geben Teams einen klareren Überblick über ihre allgemeine Sicherheitslage und reduzieren Missverständnisse zwischen den Tools.
Datenschutz, Verschlüsselung & Compliance
E-Mails enthalten häufig Verträge, Finanzdaten und andere vertrauliche Informationen. Der Schutz dieser Informationen erfordert mehr als nur Bedrohungserkennung.
- Verschlüsselung stellt sicher, dass Nachrichten während der Übertragung und im Ruhezustand privat bleiben. Data Loss Prevention-Richtlinien helfen, unbefugtes Teilen zu verhindern, ob versehentlich oder absichtlich.
- Compliance-Funktionen unterstützen regulatorische Anforderungen, einschließlich Audit-Trails und Aufbewahrungsrichtlinien. Dies ist besonders relevant für Organisationen, die grenzüberschreitend tätig sind und Daten verarbeiten, die strengen gesetzlichen oder branchenspezifischen Vorschriften unterliegen.
 Als bevorzugte Quelle hinzufügen
Cloud-E-Mail-Sicherheits-Benchmark-Methodik
Wir haben drei E-Mail-Sicherheitsprodukte getestet: Acronis Email Security (betrieben von Perception Point), Sophos Email Security und Barracuda Email Protection.
Der Benchmark umfasste 100 End-to-End-Tests und folgte vier Grundsätzen.
- Abdeckungsorientiert: Jeder Test entspricht einer Fähigkeit, die der Anbieter öffentlich zu bieten beansprucht.
- Schwierigkeitsgewichtet: Das Verfehlen eines einfachen 1/10-Tests signalisiert eine schwerwiegende Produktlücke. Das Verfehlen eines 9/10-Tests ist verständlicher, da diese Fälle Erkennungsprobleme auf Expertenniveau widerspiegeln. Die Bewertungsmethode trennt diese Fälle, statt alle Fehlversuche gleich zu behandeln.
- Reproduzierbar: Der Benchmark wird mit einem eigenständigen PHP-Testgerüst ausgeführt und von einer separaten Prüfserie kontrolliert. Bevor eine Test-E-Mail gesendet wird, führt der Prüfer mehr als 1.800 Prüfungen durch, um zu bestätigen, dass die Test-Payloads vollständig, gültig und korrekt konfiguriert sind.
- Ethisch: Malware-Tests verwenden den EICAR-Antiviren-Teststring. Phishing-URLs verweisen auf inerte oder nicht vorhandene Canary-Infrastruktur. Alle Testpostfächer gehören dem Testteam.
Wir wählten die Tests so aus, dass die öffentlichen Behauptungen jedes Anbieters mindestens einmal geprüft wurden. Wir priorisierten Bedrohungen, die alle drei Anbieter zu erkennen beanspruchen, um den direkten Vergleich fair zu halten. Außerdem nahmen wir eine kleinere Anzahl anbieterspezifischer Fälle auf, sofern relevant. Beispielsweise ist Conversation Hijacking eine Kernbehauptung von Barracuda, und Deepfake-artige GenAI-Köder werden am häufigsten von KI-zentrierten Anbietern beworben.
Der Benchmark ist in elf Kategorien gegliedert. Jede Kategorie testet einen anderen Erkennungsmechanismus. Die Testanzahlen stehen in Klammern; insgesamt sind es 100 Tests.
Kategorie A: Spam (9 Tests)
Diese Kategorie umfasst massenhafte Pharma-Werbung, Kryptowährungs-Pump-and-Dump-E-Mails, Lotteriebetrug, Kurzzeitkredite, Dating-Plattform-Einstiegsnachrichten und B2B-SEO-Kaltakquise.
Die meisten Tests in dieser Kategorie sind absichtlich einfach. Zwei Tests, Graymail-Marketing und B2B-Kaltakquise, liegen näher an der False-Positive-Grenze, weil aggressives Filtern legitime Geschäfts-E-Mails blockieren kann.
Kategorie B: Bekannte Malware mit dem EICAR-Teststring (9 Tests)
Diese Kategorie testet die Zustellung von EICAR in gängigen und verschachtelten Anhangsformaten:
- Einfacher .txt-Anhang,
- Normales ZIP-Archiv,
- Passwortgeschütztes ZIP mit dem im E-Mail-Text enthaltenen Passwort,
- ZIP verschachtelt in einem weiteren ZIP,
- EICAR mit .exe-Endung, um den Umgang mit einer Abweichung zwischen Endung und Inhalt zu testen,
- .tar.gz, dreistufig rekursives Archiv,
- Einzelne .gz-Datei ohne Tar-Wrapper,
- EICAR mit vier Kilobyte vorgestelltem Datenmüll zum Testen der Offset-Toleranz.
Diese Tests prüfen das Entpacken von Archiven, die Formatunterstützung und die Passwortextraktion aus dem E-Mail-Text. Dies sind Basisfähigkeiten moderner E-Mail-Gateways.
Kategorie C: Trägerdateitypen (10 Tests)
Diese Kategorie testet Dateiformate, die häufig dazu verwendet werden, bösartiges Verhalten zu übertragen oder auszulösen. Das Set umfasst:
- PDF mit eingebettetem JavaScript und OpenAction-Trigger,
- HTML-Smuggling unter Verwendung von URL.createObjectURL auf einem Base64-kodierten Blob,
- SVG mit Onload-Skript und remote XHR,
- Windows-.lnk-Verknüpfung mit PowerShell-Payload im Argumentblock,
- PDF/ZIP-Polyglot-Datei,
- HTML Application (.hta) mit VBScript,
- JavaScript-Dropper des Windows Script Host mit XMLHTTP und ADODB.Stream,
- ISO-9660-Abbild mit EICAR,
- Internet Shortcut-.url-Datei,
- Excel Internet Query-.iqy-Datei.
Dies ist eine der trennschärferen Kategorien, weil die Produktergebnisse bei diesen Trägerdateitypen stark variieren.
Kategorie D: URL-Phishing (10 Tests)
Diese Kategorie misst die URL-Analyse über direkte Links, Weiterleitungen, Verschleierung und Platzierungen außerhalb des Nachrichtentexts. Sie umfasst:
- Direkte Phishing-URL auf einer verdächtigen TLD,
- Bitly-gekürztes Ziel,
- Mehrstufige Weiterleitungskette über den offenen Redirector von Google und t.co,
- Punycode-IDN-Homoglyph mit kyrillischem „а“ in раypal.com,
- In HTML versteckte URL mit Zero-Width-Zeichen und ein Pixel großem weißen Text,
- URL in einer PDF-Anmerkung,
- URI mit Base64-kodiertem HTML und einem Phishing-Link,
- Extrem lange URL, bei der echte Host in der Query-String vergraben ist,
- Open-Redirect-Parameter auf einem legitim aussehenden Host,
- Google-AMP-Cache-URL, die das Phishing-Ziel hinter google.com/amp/s/ verbirgt.
Kategorie E: QR-Code-Phishing (8 Tests)
Diese Kategorie testet, ob Produkte in QR-Codes versteckte Phishing-URLs extract und prüfen können. Das Set umfasst:
- Inline-PNG-QR-Codes für die MFA-Neuregistrierung,
- DocuSign-Signierung,
- Zugriff auf Gehaltsabrechnungen,
- Benachrichtigung über erneute Lieferung
- Zugriff auf Voicemail
- Bank-2FA-Zurücksetzung.
Sie umfasst außerdem Evasion-Varianten: einen QR-Code, der in ein PDF eingebettet ist, ohne dass der E-Mail-Text einen QR-Inhalt enthält, einen als SVG-gerahmtes Bild zugestellten QR-Code und einen QR-Code, der als CSS-Hintergrundbild-Data-URI anstelle eines <img>-Tags gesetzt ist.
Diese Fälle testen, ob der Scanner Bilder außerhalb der offensichtlichsten HTML-Container untersucht.
Kategorie F: Marken- und Domänenimitation (9 Tests)
Diese Kategorie testet Absender-, Domänen-, Marken- und Header-Imitation und umfasst:
- Display-Name-Spoofing über ein generisches Gmail-Konto,
- Typosquatting-Domäne m1crosoft-account.com,
- IDN-Punycode-Homoglyph für Apple
- Subdomain-Missbrauch über microsoft.support-team-portal.tk
- Microsoft-Markenkit-Imitation mit echtem Logo und Segoe-UI-Stil
- Abweichung zwischen Sender- und From-Header
- Lokale Bank-Imitation
- Typosquatting durch ein E-Commerce-Unternehmen
- Injektion eines Authentication-Results-Headers, bei der Angreifer gefälschte Werte spf=pass, dkim=pass und dmarc=pass in die Nachricht einfügt.
Der letzte Fall testet, ob nachgelagerte Parser den vom Angreifer bereitgestellten Authentifizierungs-Headern vertrauen, statt die tatsächlichen vorgelagerten Ergebnisse zu validieren.
Kategorie G: BEC und Spear-Phishing ohne Payloads (9 Tests)
Diese Kategorie konzentriert sich auf Social Engineering ohne bösartige Anhänge oder Links und umfasst:
- CEO-Überweisungsanforderung von einem Gmail-Konto,
- Vendor Email Compromise mit Vorwand einer Bankdatenänderung,
- Selbstbedienungs-Gehaltsumleitung durch einen Mitarbeiter,
- Online-Geschenkkartenbetrug durch einen CFO-Imitator,
- Conversation Hijacking mit Re:Re:-Betreff und gefälschten In-Reply-To-Headern,
- Anforderung vertraulicher Beweise durch eine gefälschte Anwaltskanzlei,
- Externer Headhunter-Kontakt mit beigefügtem Lebenslauf,
- WhatsApp-Übernahmevorwand über Zwei-Faktor-Authentifizierung,
- M&A-Insider-Vorwand, der Vertraulichkeitssprache mit Dringlichkeit kombiniert.
Kategorie H: Erpressung und Betrug (9 Tests)
Diese Kategorie deckt häufige Betrugs- und Erpressungsmuster ab. Die Tests umfassen:
- E-Mail mit einem alten geleakten Passwort,
- Gefälschte Rechnung mit bösartigem Zahlungslink in einem PDF,
- Vorkassebrief,
- Beschlagnahmungsdrohung durch die Steuerbehörde,
- DDoS-Erpressung gegen eine Website,
- Gefälschte Apple-iCloud-Sperrmeldung mit Entsperrlink,
- Kurier-Zollgebührenbetrug
- Doxing-Erpressung,
- Betrug mit einem im Zoll steckenden Verwandten.
Kategorie I: GenAI-Qualitäts-Phishing (10 Tests)
Diese Kategorie testet ausgefeilte Phishing-E-Mails, die offensichtlichen Hinweise entfernen, auf die sich ältere Systeme oft verlassen. Das Set umfasst:
- IT-Helpdesk-Neuverifizierungs-E-Mail mit strukturierten Schritten und einem Marken-Button,
- Gefälschte Board-Vorabinformation mit Vertraulichkeitssprache und einem Workspace-Link,
- Microsoft 365-Mandantenrichtlinien-Update, das innerhalb von sieben Tagen eine erneute Zustimmung erfordert,
- HR-Verhaltenskodex-E-Signaturanforderung,
- Customer-Success-Nachfass nach einem fiktiven Meeting,
- Meeting-Zusammenfassungs-Imitation,
- Rechtliche NDA von einem fiktiven Vertragspartner,
- Kritische CVE-Empfehlung im CISO-Stil,
- Investor-Relations-Ergebnisvorschau mit Embargo-Sprache,
- Kalenderkonfliktlösung, die einmalige SSO-Anmeldung erfordert.
Jede E-Mail in dieser Kategorie wurde so geschrieben, dass sie wie eine kompetente englischsprachige Geschäftsnachricht klingt. Die Tests vermeiden bewusst ältere Phishing-Warnsignale wie fehlerhafte Grammatik, unbeholfene Formulierungen und offensichtliche Markenabweichungen.
Kategorie J: Evasion-Techniken (9 Tests)
Diese Kategorie testet Verschleierungstechniken, die oberflächliche Inhaltsprüfungen aushebeln können, und umfasst:
- Zero-Width-Unicode-Zeichen in Triggerwörtern,
- OCR-Umgehung, bei der die gesamte Phishing-Nachricht als PNG ohne scanbaren Text dargestellt wird,
- Right-to-Left-Override-Zeichen in einem Anhangsdateinamen,
- Doppelte Dateinamenerweiterung,
- CSS-versteckter Köder, bei dem der gerenderte Text harmlos erscheint, während das DOM den Phishing-Inhalt enthält,
- RFC-2047-Encoded-Word-Betreff,
- URL mit hexadezimal kodierten Zeichen im Host,
- Betreff-Homoglyph mit kyrillischem „е“ für lateinisches „e“,
- URL versteckt in einem data-* HTML-Attribut, die beim Klicken durch Inline-JavaScript abgerufen wird.
Kategorie K: Kontrollset und False-Positive-Tests (8 Tests)
Das Kontrollset enthält legitime Geschäfts-E-Mails, die ohne Warnung passieren sollten, und umfasst:
- Interne Team-Benachrichtigungen,
- Monatliche Spesenabrechnungen,
- Meeting-Nachfassnachrichten,
- Wöchentliche Zusammenfassungen,
- Passwortgeschützte ZIP-Dateien für legitimes internes Teilen,
- Schulungserinnerungen,
- IT-Wartungshinweise,
- Einzeltermin-Planungs-E-Mails.
Jedes Produkt, das eine dieser Nachrichten markiert, erhält eine False-Positive-Strafe.
Grenzen des E-Mail-Sicherheits-Benchmarks
Wir haben mehrere Kategorien ausgeschlossen, da sie Infrastrukturen oder Bedingungen erfordern, die über einen einmaligen Benchmark hinausgehen:
- Time-of-Click-URL-Flipping: Dieser Angriff stellt eine URL zu, die zum Zustellzeitpunkt harmlos erscheint und später auf ein Phishing-Ziel weiterleitet. Das Testen würde einen zustandsbehafteten HTTP-Server erfordern, der seinen Inhalt verändert, plus eine benutzerseitige Klickaktion.
- Kontoübernahme und laterales Phishing: Dies würde die Kontrolle über ein internes Postfach erfordern, was außerhalb des Benchmark-Setups lag.
- Sandbox-bewusste dynamische Malware: Echte polymorphe Samples, die Virtualisierung erkennen und eine Detonation vermeiden, wurden aus ethischen Gründen ausgeschlossen.
- Live-Phishing-Kit-Landingpages: Alle URLs verweisen auf inerte Hosts. Der Benchmark testet nicht die Erfahrung nach dem Klick.
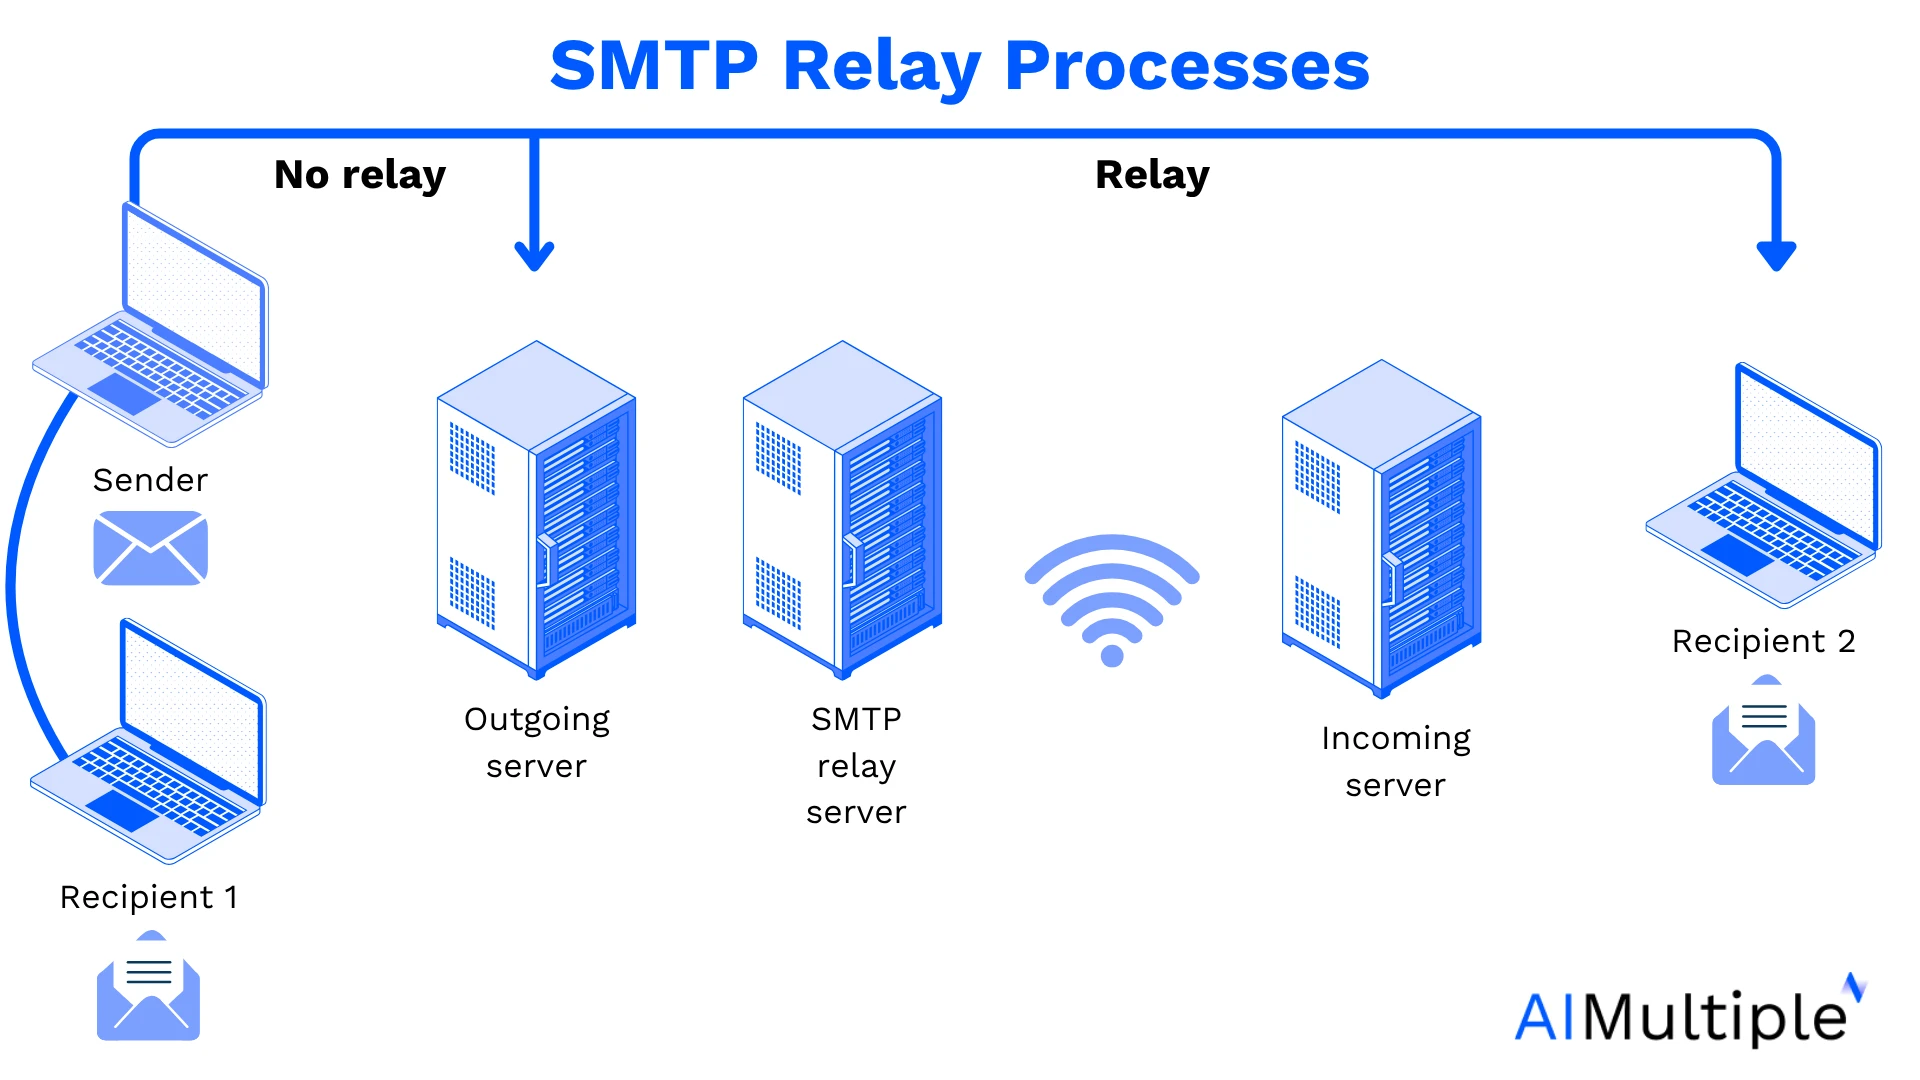
Der Absender der Gruppe S erfordert einen SMTP-Relay, der nicht übereinstimmende From-Header zulässt. Cloud-SMTP-Dienste lehnen diese Tests normalerweise auf Netzwerkebene ab. Wenn kein permissiver Relay verfügbar ist, wird der Benchmark auf Gruppe L reduziert, was 38 inhaltsbasierte Tests übrig lässt.
Zwei-Absender-Architektur
Viele E-Mail-Sicherheitstests übersehen einen wichtigen Unterschied zwischen inhaltsbasierten und absenderidentitätsbasierten Angriffen. Einige Bedrohungen sind wegen ihres Nachrichtentexts oder ihrer Anhänge gefährlich, unabhängig davon, wer sie sendet. Andere sind gefährlich, weil die E-Mail behauptet, von jemandem zu stammen, den sie nicht repräsentiert. Diese beiden Klassen erfordern unterschiedliche Versand-Setups.
Wir haben den Benchmark in zwei Absendergruppen aufgeteilt.
- Gruppe L, Legitim, 38 Tests: Diese E-Mails werden über einen authentifizierten SMTP-Dienst gesendet. SPF, DKIM und DMARC stimmen für die sendende Domäne korrekt überein. Der Anzeigename ändert sich je nach Test, z. B. Finanzen, IT-Helpdesk oder der echte Name des Testers, aber die From-Adresse bleibt die authentifizierte Absenderadresse.
- Gruppe L wird für inhaltsbasierte Kategorien verwendet: K, B, C, J und die beiden URL-Phishing-Tests, bei denen die URL unabhängig vom Absender die Bedrohung darstellt.
- Gruppe S, Spoof, 62 Tests: Diese E-Mails werden über einen permissiven SMTP-Relay gesendet, der keine From-Domänen-Übereinstimmung erzwingt. Die From-Adresse ist jeweils das, was der Testfall vorgibt, sodass die SPF- und DMARC-Übereinstimmung absichtlich fehlschlägt.
- Gruppe S wird für absenderidentitätsbasierte Kategorien verwendet: A, der größte Teil von D, E, F, G, H und I.
Diese Aufteilung spiegelt reales Angreiferverhalten wider. Phishing-Betreiber verwenden häufig billige virtuelle Server und Wegwerfdomänen, weil gängige Cloud-SMTP-Dienste wie Gmail, Office 365 und AWS SES mit verifizierten Domänen verhindern, dass E-Mails mit einem nicht übereinstimmenden From-Header gesendet werden.
Abbildung 1: Abbildung, die zeigt, wie ein SMTP-Relay-Server funktioniert. Ein SMTP-Relay-Server ist ein Drittanbieter-Mailserver, der E-Mails von einem Absender empfängt und sie an Empfängerserver außerhalb der Domäne des eigenen E-Mail-Anbieters des Absenders weiterleitet.
Schwierigkeitsgewichtung
Jeder Test hat eine Schwierigkeitsbewertung von 1 bis 10. Die Bewertung gibt an, wie schwer ein kompetentes E-Mail-Sicherheitsprodukt den Test finden sollte.
- 1 bis 2, trivial: Dies sind Lehrbuch-Signaturen ohne nennenswerte Verschleierung. Werden sie verfehlt, deutet dies auf eine grundlegende Erkennungslücke hin. Beispiele sind Pharma-Spam, einfaches EICAR in einem ZIP und ein 419 Nigerian-Brief.
- 3 bis 4, bekannt: Dies sind vertraute Muster, die moderne Produkte erkennen sollten. Beispiele sind PDF-JavaScript, Sextortion mit geleaktem Passwort und CEO-Display-Name-Spoofing.
- 5 bis 6, mittelschwer: Diese Fälle erfordern stärkere Analyseverfahren wie moderne KI, Sandboxing oder Computer Vision, darunter HTML-Smuggling, IDN-Homoglyph-URLs und Inline-QR-Code-Phishing.
- 7 bis 8, fortgeschritten: Dies sind Grenzfälle, die stärkere Produkte konsistent bewältigen, etwa PDF/ZIP-Polyglots, mehrstufige Weiterleitungsketten, visuelle Markenkit-Imitation und bildbasierte OCR-Umgehungsköder.
- 9 bis 10, Expertenniveau: Dies sind wirklich schwierige Fälle, bei denen ein Abfangen ein starkes Ergebnis ist und ein Verfehlen in der Branche häufig vorkommt. Beispiele sind Conversation Hijacking über gefälschte Threads, ein Customer-Success-Nachfass in GenAI-Qualität und eine gefälschte rechtliche NDA eines zuvor unbekannten Vertragspartners.
- Kontrolltests: Nachrichten der Kategorie K sollten durchgehen. Jede Erkennung in dieser Kategorie zählt als False-Positive.
Die Kategoriendurchschnitte folgen der beabsichtigten Schwierigkeitskurve: A Spam im Durchschnitt 2.2/10, B EICAR im Durchschnitt 2.8/10, H Erpressung im Durchschnitt 3.8/10, C Trägerdateien im Durchschnitt 5.0/10, F Markenimitation und J Evasion im Durchschnitt 5.6/10, D URL-Phishing im Durchschnitt 5.8/10, E QR-Code-Phishing im Durchschnitt 6.8/10, G BEC im Durchschnitt 6.8/10 und I GenAI-Phishing im Durchschnitt 8.2/10.
Benchmark-Bewertung
Jedes Produkt erhält pro Test eines von fünf Urteilen:
- BLOCK: Die Nachricht wird unter Quarantäne gestellt oder abgelehnt (2 Punkte).
- WARN: Das Produkt fügt einen Banner ein, sendet die E-Mail in den Spam-Ordner oder entfernt den Anhang (0.5 Punkte).
- LATE: Die Nachricht wird zuerst zugestellt und dann nach der Zustellung entfernt (1 Punkt).
- MISS: Die Nachricht erreicht den Posteingang ohne Warnung (0 Punkte).
- FP: Eine Nachricht aus dem Kontrollset wird fälschlich markiert (-2 Punkte Strafe).
Die Erkennungsrate wird berechnet als Gesamtpunktzahl geteilt durch die maximal mögliche Punktzahl für Angriffstests und dann als Prozentsatz ausgedrückt. Die maximal mögliche Punktzahl entspricht der Anzahl der Angriffstests multipliziert mit zwei.
Die False-Positive-Rate wird separat ausgewiesen. Ein Produkt, das 90 % Erkennung erreicht, indem es legitime E-Mails blockiert, stellt ein höheres betriebliches Risiko dar als eines, das 80 % Erkennung ohne False-Positives erreicht.
Reproduzierbarkeit und Tooling
Der Benchmark läuft über ein einzelnes eigenständiges PHP-Skript. Das Skript erstellt 100 MIME-Nachrichten im Arbeitsspeicher mit einem benutzerdefinierten Multipart-Builder. Es generiert die Payloads lokal, darunter ZIP-Dateien, AES-256-verschlüsselte ZIPs, tar.gz-Dateien, einzelne .gz-Dateien, PDFs mit JavaScript-Aktionen, HTML-Smuggling-Proben, SVG-Dateien mit Onload-JavaScript, Windows-.lnk-Dateien mit der korrekten Shell-Link-CLSID und UTF-16LE-Argumentblock sowie ein minimales ISO-9660-Disc-Image.
Das Skript sendet jeden Test über den richtigen SMTP-Pfad, basierend auf seiner Absendergruppe.
Jede Nachricht enthält Trace-Header: X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case und X-Bench-Group. Diese Header machen jeden Test über Posteingänge, Quarantäne-Konsolen und Produktprotokolle hinweg nachverfolgbar.
Ein separates Verifizierungs-Harness führt vor der Übertragung mehr als 1.800 Plausibilitätsprüfungen durch. Es validiert, dass jeder Test über die erforderlichen Felder verfügt, jede Schwierigkeitsbewertung innerhalb von [1, 10] liegt oder null für Kontrollen beträgt und EICAR in jedem Anhang der Kategorie B vorhanden und wiederherstellbar ist, einschließlich passwortgeschützter und dreifach verschachtelter Archive.
Der Verifizierer prüft außerdem, dass PDFs gültige %PDF-Header und %%EOF-Marker enthalten, PNGs gültige Signaturen und IEND-Chunks aufweisen, SVGs als wohlgeformtes XML geparst werden können, die LNK-Datei die korrekte Shell-Link-CLSID und die erwartete PowerShell-Argumentzeichenfolge enthält, der ISO-9660-Primary-Volume-Descriptor bei Sektor 16 mit der korrekten Signatur \x01CD001 erscheint und die Gruppenableitung der dokumentierten Aufteilung in Gruppe L und Gruppe S entspricht.
Ein drittes Skript verarbeitet die produktspezifischen CSVs nach der manuellen Urteilserfassung. Es erstellt einen Vergleichsbericht mit einer nebeneinanderstehenden Urteilstabelle pro Test, Erkennungsraten pro Kategorie, Gesamtpunktzahlen, Erkennungsraten-Prozentsätzen, False-Positive-Zählungen und drei forensischen Untertabellen:
- triviale, aber verfehlte Fälle, definiert als Schwierigkeit ≤ 2 mit mindestens einem MISS
- trotz hoher Schwierigkeit abgefangene Fälle, definiert als Schwierigkeit ≥ 8 mit mindestens einem BLOCK
- alle False-Positive-Vorfälle
Ethische und operative Einschränkungen
Es wurde keine echte Malware erstellt oder übertragen. Bösartige Anhänge verwenden entweder den EICAR-Antiviren-Teststring, ein 68-Zeichen-Testdokument, das vom European Institute for Computer Antivirus Research definiert wurde, oder harmlose Demonstratoren. Beispiele sind ein PDF, dessen JavaScript app.alert aufruft, eine HTML-Seite, die URL.createObjectURL auf den EICAR-String anwendet, und eine SVG-Datei, deren Onload einen nicht vorhandenen Endpunkt aufruft.
Es wurde keine Live-Phishing-Infrastruktur verwendet. Test-URLs verweisen auf eines von drei sicheren Zielen: die reservierte TLD .invalid gemäß RFC 2606, von uns kontrollierte Platzhalter-.tk-Domains, die eine 404 liefern, oder Parodie-Hosts wie m1crosoft-account.com und xn--pple-43d.com, die für den Benchmark registriert wurden und keine Inhalte bereitstellen.
Es wurde keine Seite zum Abgreifen von Zugangsdaten bereitgestellt. Alle Testpostfächer gehören dem Testteam und werden von ihm überwacht. Die SMTP-Zugangsdaten sind auf den Benchmark beschränkt und werden nach jedem Einsatz rotiert.
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{E-Mail-Sicherheitslösungen: Acronis Email Security & Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Abgerufen am 30. September 2026}
}Ergebnisse und Zeitstempel von 15 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 4 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
- Verfügt über 20 Jahre Erfahrung als White-Hat-Hacker und Entwicklungsguru mit umfassender Expertise in Programmiersprachen und Serverarchitekturen.
- Ist Beiratsmitglied bei einer VC, die in frühphasige Technologieunternehmen investiert, und bei Ödeal, einer regionalen digitalen Zahlungsplattform, die 125.000 Händler bedient.
- Hat die technologische Infrastruktur und Cybersicherheit von sieben nationalen Wahlen geleitet und wurde von globalen Technologieführern wie Twitter in die Hall of Fame für Cybersicherheit aufgenommen.






Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.