


Top 14 Intrusion-Detection- und Prevention-Tools (IDPS/IPS)

Im Kern überwachen Intrusion-Detection- und Prevention-Systeme (IDPS) Netzwerke auf Bedrohungen, alarmieren Administratoren und verhindern potenzielle Angriffe.
Wir haben die besten kommerziellen IDS/IPS-Tools und Open-Source-Alternativen basierend auf ihren Kategorien, Erkennungstypen und Preisen aufgelistet.
Kommerzielle IDS/IPS
Diese Anbieter bieten ein Sicherheitspaket mit Enterprise-Automatisierung, vorgefertigten Dashboards und Out-of-the-Box-Integration sowie einem Jahresabonnement.
System | IDS/IPS-Typen* | Erkennungstyp | Kostenlose Version |
|---|---|---|---|
IPS, netzwerkbasiert | Umfassende Bedrohungserkennung | ✕ | |
IDS, IPS, netzwerkbasiert | Umfassende Bedrohungserkennung | ✕ $1,500+/Jahr | |
IDS, IPS, netzwerkbasiert | Umfassende Bedrohungserkennung | ✕ $9,500+/Jahr | |
IPS, netzwerkbasiert | Umfassende Bedrohungserkennung | ✕ | |
IDS, IPS, netzwerkbasiert | Umfassende Bedrohungserkennung | Kostenlos: Anomaly-basierte HIDS Kostenpflichtig: NIDS | |
IDS, IPS, netzwerkbasiert, cloudbasiert | Umfassende Bedrohungserkennung | ✕ |
Open-Source-Alternativen für IDS/IPS
Erkennungstypen, die mit „Umfassende Bedrohungserkennung“ gekennzeichnet sind, bieten eine Kombination aus signaturbasierter, anomaliebasierter, verhaltensbasierter und bedrohungsdatenbasierter Erkennung.
IDS/IPS-Typen
IDPS lassen sich in zwei Haupttypen unterteilen:
- Intrusion-Detection-Systeme (IDS): Ein Intrusion-Detection-System überwacht die Netzwerkaktivität und analysiert den System- und Host-Zustand auf verdächtigen Datenverkehr.
- Intrusion-Prevention-Systeme (IPS): Ein Intrusion-Prevention-System überwacht den Netzwerkverkehr und verhindert Angriffe, indem es sofortige Maßnahmen ergreift, z. B. anomalen Datenverkehr blockiert, bevor der Angriff sein Ziel erreicht.
Darüber hinaus können IDPS „netzwerkbasierten“ und „hostbasierten“ Schutz bieten:
- Ein netzwerkbasiertes Tool überwacht den gesamten Netzwerkverkehr und ergreift automatisch Maßnahmen wie das Blockieren von Datenverkehr, um Angriffe zu verhindern.
- Ein hostbasiertes Tool arbeitet auf einzelnen Hosts oder Geräten, um sie vor Angriffen zu schützen.
>Kommerzielle IDS/IPS erklärt
Cisco Secure IPS
Cisco Secure IPS erkennt und blockiert Malware und bösartige Netzwerkaktivitäten. Die Plattform hat sich seit der Übernahme von SourceFire (Snort) erheblich weiterentwickelt; Cisco integriert jetzt maschinelles Lernen direkt in seine Firepower-NGIPS-Engine, um Bedrohungen in verschlüsseltem Datenverkehr ohne Entschlüsselung zu erkennen und zu klassifizieren.
Was uns gefällt:
Die Firewalls von Cisco sind Teil eines breiten Ökosystems, wodurch Cisco Secure IPS für Organisationen geeignet ist, die in die Cisco-Infrastruktur investiert haben.
Die Encrypted Visibility Engine (EVE) nutzt maschinelles Lernen, um Client-Anwendungen und -Prozesse in TLS- und QUIC-verschlüsseltem Datenverkehr zu identifizieren, indem sie die ClientHello-Nachricht per Fingerprinting analysiert, ohne die Verbindung zu entschlüsseln. Die Engine greift auf eine Datenbank mit über 10.000 bekannten Fingerabdrücken von Client-Prozessen zurück, die über 35 Milliarden Verbindungen trainiert wurden.1
Die Integration der Bedrohungsdaten von Cisco Talos bietet kontinuierliche Signaturaktualisierungen in Echtzeit; Security-Intelligence-Feeds werden standardmäßig alle zwei Stunden aktualisiert und gewährleisten so Schutz vor neu veröffentlichten CVEs ohne manuelles Eingreifen.
Was verbessert werden kann:
Die CISA erließ Ende 2025 eine Notfallrichtlinie, die ein sofortiges Patchen von Cisco ASA- und Firepower-Geräten vorschreibt, nachdem eine aktive Ausnutzung von CVE-2025-20333 (Remote Code Execution) und CVE-2025-20362 (Privilege Escalation) festgestellt wurde, die beide über Neustarts und Upgrades hinweg bestehen blieben. Organisationen, die ungepatchte Firepower-Geräte betreiben, sollten dies als dringend behandeln. 2
Check Point Quantum IPS
Check Point Software Technologies ist auf Cybersicherheit für Regierungen und Unternehmen spezialisiert. Das Quantum IPS bietet Signatur- und Verhaltensschutz, der direkt in die Next-Generation-Firewall-Plattform von Check Point integriert ist, mit Multi-Gigabit-Durchsatz und einer niedrigen Falsch-Positiv-Rate.
Was uns gefällt:
- Anpassbarkeit und integrierte Bedrohungsprävention sind zentrale Stärken des Check Point Quantum Intrusion Prevention System:
- Netzwerkadministratoren können detaillierte IPS-Richtlinien ausführen, um zu steuern, wie tief Pakete inspiziert werden, einschließlich der Umgehung von Deep Packet Inspection für vertrauenswürdige Datenströme, um die Leistung zu erhalten.
- Die Integration mit den umfassenderen ThreatCloud-Bedrohungsdaten von Check Point, die kontinuierlich von Millionen von Sensoren weltweit aktualisiert werden, ermöglicht die schnelle Erkennung von Zero-Day- und neu auftretenden Bedrohungen.
- Die Lösung bietet klare Beschreibungen und Steuerelemente zur Konfiguration granularer Bedrohungspräventionsrichtlinien über verschiedene Profile, Netzwerksegmente und Host-Interaktionen hinweg.
Was verbessert werden kann:
- Das Aktivieren der Bedrohungsprävention, insbesondere von IPS, kann die Leistung beeinträchtigen. Das Kopieren von Dateien zwischen Hosts wurde in einigen getesteten Konfigurationen messbar verlangsamt, bis IPS deaktiviert wurde.
- Einige Sicherheitsfunktionen wie der Quell- und Zielbereich sind standardmäßig ausgeblendet, sodass Administratoren die Sichtbarkeit, welcher Datenverkehr genau inspiziert wird, explizit konfigurieren müssen.
Palo Alto Networks
Die Intrusion-Prevention-Systeme (IPS) von Palo Alto Networks nutzen signaturbasierte, anomaliebasierte und richtlinienbasierte Methoden, die als Teil des Advanced Threat Protection-Dienstes innerhalb der Next-Generation-Firewall-Plattform bereitgestellt werden. Palo Alto positioniert IPS als Teil einer umfassenderen Plattformstrategie, bei der KI-gesteuerte Verteidigungen die primäre Reaktion auf eine Umgebung darstellen, in der autonome KI-Agenten menschliche Mitarbeiter in Unternehmensnetzwerken um 82 zu 1 übertreffen. 3
Was uns gefällt:
- Das IPS von Palo Alto Networks profitiert von seiner Next-Generation-Firewall-Architektur, die den gesamten Datenverkehr, einschließlich verschlüsselten Datenverkehrs, nach Anwendung, Funktion, Benutzer und Inhalt klassifiziert, bevor Bedrohungspräventionsrichtlinien angewendet werden. Dies macht es zu einer starken Wahl, um Bedrohungen mit vollem Kontext aktiv zu blockieren.
- Im Vergleich zu Produkten wie Cisco Secure IPS und Fortinet FortiGuard IPS ist Palo Alto deutlich besser anpassbar. Administratoren können tiefgehende Dashboards zur Angriffsanalyse einsehen und auf Bedrohungen auf granularer Ebene reagieren.
- Die Integration der Bedrohungsforschung von Unit 42 bedeutet, dass IPS-Signaturen von einem der größten dedizierten Bedrohungsforschungsteams der Branche profitieren.
Was verbessert werden kann:
- Palo Alto Networks ist im Vergleich zu Alternativen komplexer zu erlernen und zu verwalten, und die Gesamtbetriebskosten sind hoch, insbesondere für Organisationen, die mehrere Zusatzdienste benötigen, um eine vollständige Schutzabdeckung zu erreichen.
Fortinet FortiGuard IPS
Der FortiGuard IPS Service von Fortinet integriert Deep Packet Inspection und virtuelles Patchen in sein IPS-Framework. Die Signaturdatenbank wird von FortiGuard Labs mit Stand März 2026 häufig aktualisiert. FortiGuard Labs veröffentlicht wöchentlich mehrere neue und geänderte IPS-Signaturen, die neu bekannt gewordene CVEs in kommerzieller Software, Netzwerkgeräten und Webanwendungen abdecken.4
Was uns gefällt:
- FortiGate IPS lässt sich nahtlos in andere Sicherheitsfunktionen von Fortinet integrieren: Firewalls, Antivirus, Anti-Malware und SIEM über das Fortinet Security Fabric, wodurch Administratoren eine einzige Verwaltungsebene erhalten.
- Die Lösung bietet signaturbasierten Schutz mit häufigen Updates und einer nachweislich niedrigeren Falsch-Positiv-Rate als anomaliebasierte Wettbewerber. Benutzerfreundliche Berichte und eine enge SIEM-Integration machen sie für den täglichen Betrieb praktikabel.
- Virtuelles Patchen ermöglicht es Organisationen, gefährdete Systeme vor bekannten Exploits zu schützen, noch bevor Hersteller-Patches angewendet werden, und ist besonders wertvoll in Umgebungen mit langen Wartungsfenstern.
Was verbessert werden kann:
- Deep Packet Inspection kann den Durchsatz in Umgebungen mit hohem Datenverkehr oder bei bestimmten Konfigurationen verringern. Organisationen, die Überprüfung mit 10 Gbit/s+ durchführen, sollten ihre FortiGate-Hardware mit IPS-Leistungsreserven dimensionieren.
- Einige Firewall-Modelle wechseln in einen Energiesparmodus, der die Leistung beeinträchtigen kann. Die Dashboard-Anpassung ist begrenzt; das Entfernen bestimmter Oberflächenelemente ist ohne Änderungen auf Firmware-Ebene nicht möglich.
Splunk
Splunk ist ein Netzwerk-Intrusion-Detektor und IPS-Datenverkehrsanalysator, der KI-gestützte Anomalieerkennungsregeln einsetzt. Splunk bietet außerdem automatisierte Verhaltensweisen zur Intrusion-Remediation, um IT-Umgebungen zu schützen und zu überwachen. Im Jahr 2026 hat die Übernahme von Splunk durch Cisco die Integration zwischen Splunk Enterprise Security und dem breiteren Sicherheitsportfolio von Cisco vertieft, einschließlich ThousandEyes für Netzwerkpfadkontext und Cisco KI Defense für agentische KI-Bedrohungserkennung, was es zu einer vollständigeren SOC-Plattform macht, als es als eigenständiges Produkt war.
Was uns gefällt:
Splunk eignet sich hervorragend zum Aggregieren von Protokolldaten und bietet drei einzigartige Funktionen für die Protokollanalyse:
- Die Möglichkeit, CSV-Dateien mit Stammdaten (z. B. Konten) zu laden und sie als Lookups zu verwenden, um Ihren Daten Kontext zu geben.
- Schemalose Suchen ermöglichen das Mischen und Kombinieren von Daten aus verschiedenen Quellen, um Trends zu untersuchen, ohne Schemas im Voraus definieren zu müssen.
- Ein Regex-Assistent ermöglicht es Analysten, Muster für die Textextraktion über eine Point-and-Click-Oberfläche festzulegen, wodurch die Abhängigkeit von Skripting-Kenntnissen verringert wird.
Was verbessert werden kann:
- Administratoren benötigen erhöhten Dateisystemzugriff, was in streng kontrollierten Umgebungen Sicherheitsbedenken hervorrufen kann.
- Das Anpassen der Splunk-App-Oberfläche, insbesondere von CSS und JavaScript, ist schwierig und schränkt die Möglichkeit ein, Dashboards und App-Layouts an organisatorische Anforderungen anzupassen.
Zscaler Cloud IPS
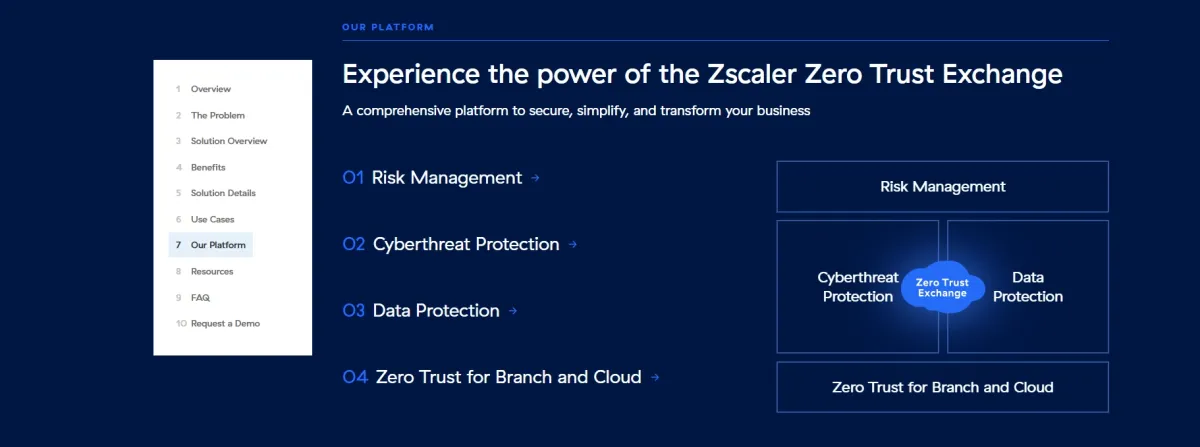
Zscaler Cloud IPS ist eine starke Wahl für Cloud-First-Organisationen und bietet umfassende Bedrohungserkennung sowie nahtlose Integration mit anderen Cloud-Sicherheitstools. Es arbeitet als Teil von Zscalers Zero Trust Exchange und inspiziert den gesamten Datenverkehr, einschließlich SSL/TLS, ohne Hardware-Appliances an Niederlassungen zu benötigen.
Was uns gefällt:
- Die umfassende Bedrohungserkennung umfasst Malware, Phishing, Command-and-Control-Kommunikation und fortgeschrittene persistente Bedrohungen (APTs), die alle über alle Ports und Protokolle inline inspiziert werden.
- Zscaler Cloud IPS wurde speziell für Umgebungen entwickelt, die Zscaler Private Access (ZPA) und Zscaler Internet Access (ZIA) verwenden, und ist daher eine natürliche Wahl für Organisationen, die sich für die Zscaler-Sicherheitsplattform entschieden haben.
- Signaturaktualisierungen werden zentral auf die Cloud-Fabric angewendet, sodass alle Benutzer gleichzeitig aktualisierten Schutz erhalten, im Gegensatz zu lokalen Appliances, die auf geplante Update-Aufträge angewiesen sind.
Was verbessert werden kann:
- Die Anpassungsoptionen sind im Vergleich zu herkömmlichen IDS/IPS-Systemen wie Snort oder Suricata begrenzt. Organisationen mit spezifischen Anforderungen an das Detection-Engineering finden die Oberfläche zur Regelanpassung möglicherweise zu eng.
- Für Organisationen, die noch nicht vollständig Cloud-nativ sind, erfordert die Migration zu einem cloudbasierten IPS-Modell eine Neugestaltung der Datenverkehrsflüsse und kann während der Umstellung für Standorte mit direktem Internet-Breakout zu Komplexität führen.
>Open-Source-Alternativen für IDS/IPS erklärt
OSSEC
OSSEC ist eine hostbasierte IPS-Plattform, die Einbruchserkennung, Protokollüberwachung sowie Security Information and Event Management (SIEM) als Open-Source-Paket bietet.
Die Lösung bietet drei Versionen:
- Kostenlos: Die kostenlos Version enthält Hunderte von Open-Source-Sicherheitsregeln, die gängige Angriffsmuster und protokollbasierte Anomalien abdecken.
- OSSEC+: Diese Version kostet $55 pro Endpunkt und Jahr und umfasst zusätzliche Regeln, Threat-Intelligence-Integration und Add-ons.
- Atomic OSSEC: Diese Version kombiniert erweiterte OSSEC-Regeln mit ModSecurity-Web-Application-Firewall-Regeln zu einer einzigen Extended-Detection-and-Response-Lösung (XDR), die sich für Organisationen eignet, die neben der Host-Überwachung auch eine Abdeckung auf Anwendungsebene benötigen.
Was uns gefällt:
OSSEC überwacht und verarbeitet Protokolldaten effektiv in großem Umfang und ist damit eine der leistungsfähigsten Open-Source-Lösungen für hostbasierte Bedrohungserkennung.
Benutzer können auf die Open-Source-Regelbibliothek von OSSEC zugreifen, um vordefinierte Threat-Intelligence-Regelsätze für kostenlos zu nutzen. Die technische Community von OSSEC ist auf GitHub weiterhin aktiv und ermöglicht den Zugriff auf fortlaufend von der Community gepflegte Regelaktualisierungen und Konfigurationsanleitungen.
Was verbessert werden muss:
Obwohl OSSEC technisch gesehen ein HIDS ist, bietet es mehrere Systemüberwachungsfunktionen, die typischerweise mit NIDS verbunden sind, ist jedoch keine umfassende Lösung zur Erkennung von netzwerkbasierter Malware oder Ransomware.
Die Implementierung von OSSEC in einer Unternehmensumgebung kann mit seinem integrierten Client/Server-Modell eine Herausforderung darstellen. Ein effektiverer Ansatz besteht darin, jede Installation als eigenständige Instanz zu betreiben, die von Konfigurationstools (Ansible, Puppet) verwaltet wird, und die Protokolle dann über ELK oder Splunk zu zentralisieren.
Quadrant Information Security Sagan
Sagan ist eine Protokollanalyse-Engine, die Lücke zwischen SIEM und IDS schließt. Im Kern ist Sagan konzeptionell ähnlich wie Suricata und Snort, arbeitet jedoch mit Protokolldaten statt mit Live-Netzwerkverkehr.
Was uns gefällt:
- Die Regelsyntax von Sagan ist identisch mit der von Snort und Suricata, sodass Teams, die mit diesen Tools vertraut sind, Sagan-Regeln schreiben und pflegen können, ohne eine neue Sprache zu lernen, und protokollbasierte Warnungen mit netzwerkbasierten IDS/IPS-Erkennungen innerhalb desselben Regel-Frameworks korrelieren können.
- Die Client-Tracking-Funktion von Sagan benachrichtigt Analysten, wenn Hosts mit der Protokollierung beginnen oder aufhören, und bestätigt so, dass erwartete Datenquellen aktiv sind – nützlich zum Erkennen stiller Ausfälle oder Manipulationen.
- Sagan unterstützt schwellenwertbasierte Warnungen, die ausgelöst werden, nachdem bestimmte Bedingungen erfüllt sind, und reduziert so die Alarmmüdigkeit in Umgebungen mit verrauschten Protokollquellen.
Was verbessert werden muss:
Die Syntax für Protokoll-Scan-Regeln ist steil und stellt insbesondere für Analysten, die von herkömmlichen SIEM-Plattformen wechseln, eine Lernkurve dar.
Hillstone S-Series
Das Network Intrusion Prevention System (NIPS) von Hillstone ist für Rechenzentrums- und Unternehmensnetzwerkumgebungen konzipiert, um ausgefeilte Bedrohungen zu identifizieren, zu analysieren und zu entschärfen. Es bietet eine umfangreiche Datenbank mit Angriffssignaturen, eine Cloud-basierte Sandbox für dynamische Bedrohungsanalysen und Unterstützung sowohl für passive (IDS) als auch aktive (IPS) Bereitstellungsmodi.
Was uns gefällt:
- Die Firewalls von Hillstone lassen sich im Hinblick auf Sicherheitsfunktionen nahtlos in führende Produkte von Juniper, Checkpoint und Palo Alto integrieren.
- Hillstone-Firewalls und UTM-Geräte bieten Blockierungsoptionen auf Layer 2 (Sicherungsschicht) und Layer 3 (Netzwerkschicht), die Flexibilität und verbesserte Kontrolle über den Netzwerkverkehr bieten.
- Hillstone S-Series integriert sich nahtlos mit Active Directory (AD) für benutzerbasiertes Web-Filtering – eine nützliche Funktion, die es Unternehmen ermöglicht, Richtlinien auf der Grundlage von Benutzergruppen über mehrere Geräte hinweg festzulegen.
Was verbessert werden muss:
- Während grundlegendes Web-Filtering und die AD-Gruppenintegration möglich sind, kann das Einrichten und Verwalten komplexer Regeln auf einigen UTM-Geräten mühsam sein und im Vergleich zu anderen Lösungen möglicherweise zu einem schwierigeren Konfigurationsprozess führen.
- Hillstone ist im Vergleich zu großen Anbietern wie Palo Alto oder Fortinet relativ unbekannt, und es mangelt an nutzergenerierten Inhalten im Internet.
Snort
Snort 3 ist ein netzwerkbasiertes Intrusion-Detection- und Prevention-System (IDS/IPS), das den Netzwerkverkehr in Echtzeit analysiert und Datenpakete aufzeichnet. Es erkennt potenziell bösartiges Verhalten mithilfe einer regelbasierten Sprache, die Anomalie-, Protokoll- und Signaturprüfung kombiniert. Snort wird von Cisco gepflegt, und sein Regelformat ist de facto zum Standard für Netzwerk-IDS/IPS geworden, was bedeutet, dass für Snort geschriebene Regeln mit Suricata und vielen kommerziellen Plattformen kompatibel sind.
Betriebsmodi:
Sniffer-Modus: Erfasst und zeigt Netzwerkpakete in Echtzeit an.
Packet-Logger-Modus: Zeichnet Pakete zur Offline-Analyse und Forensik auf der Festplatte auf.
Netzwerk-Intrusion-Detection-System-Modus (NIDS): Analysiert Live-Netzwerkverkehr und löst mithilfe vordefinierter Regeln Warnungen aus.
Was uns gefällt:
- Snort erkennt effektiv Netzwerk-Scans, Pufferüberläufe und Denial-of-Service-Angriffe (DoS), indem es Paketdaten mit einer Reihe vordefinierter Regeln vergleicht.
- Zusätzlich zur Erkennung kann Snort auch so konfiguriert werden, dass es Maßnahmen ergreift gegen erkannte Bedrohungen, z. B. das Blockieren von bösartigem Datenverkehr.
- Snort überwacht verschiedene Arten von Datenverkehr mithilfe einer vielseitigen regelbasierten Sprache. Diese Regeln können so angepasst werden, dass sie bestimmte Protokolle, IP-Adressen und Muster enthalten, die auf riskantes Verhalten hindeuten.
Was verbessert werden muss:
- Der Betrieb von Snort in einer Inline-Konfiguration (als IPS) kann Latenz verursachen oder den Netzwerkverkehr stören, wenn er nicht korrekt konfiguriert ist.
Suricata
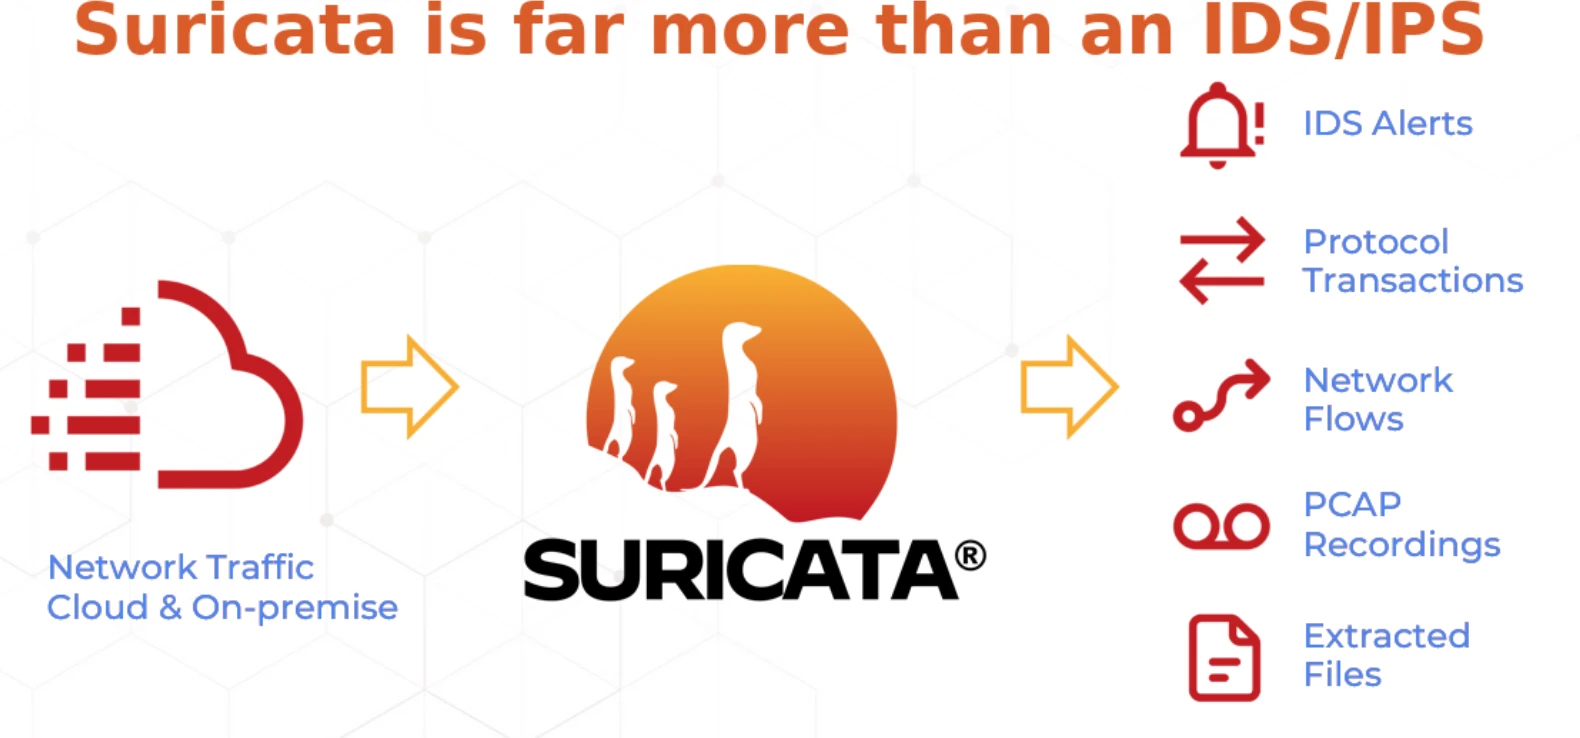
Suricata ist eine Open-Source-Detection-Engine für IDS und IPS. Sie wurde von der Open Information Security Foundation (OSIF) entwickelt und ist ein kostenlos Tool, das sowohl von kleinen als auch von großen Unternehmen genutzt wird.
Das System erkennt und verhindert Risiken durch den Einsatz eines Regelsatzes und einer Signatursprache. Suricata läuft unter Windows, Mac, Unix und Linux.
Es unterstützt außerdem zusätzliche Funktionen wie Network Security Monitoring (NSM).
Was uns gefällt:
- Suricata kann den Netzwerkverkehr auf Layer 7 (Anwendungsschicht) untersuchen, was hilft, komplexe Angriffe wie SQL-Injection oder Malware zu erkennen, selbst innerhalb verschlüsselten Datenverkehrs (sofern die Entschlüsselung konfiguriert ist).
- Es kann sowohl als IDS (Erkennen von Bedrohungen) als auch als IPS (aktives Blockieren von Bedrohungen) eingesetzt werden.
- Suricata unterstützt mehrere Protokolle (HTTP, DNS, SMTP, FTP usw.).
Was verbessert werden muss:
- Suricata ist ressourcenintensiv, insbesondere in Umgebungen mit hohem Datenverkehr. Es erfordert erhebliche CPU, Arbeitsspeicher und Netzwerkbandbreite.
- Suricata bietet ein grundlegendes Schutzniveau, aber um Bedrohungserkennung zu erreichen (wie die Erkennung von Zero-Day-Exploits oder fortgeschrittener Malware), sind möglicherweise zusätzliche Regeln oder kostenpflichtige Regelsätze erforderlich.
Fail2Ban
Fail2Ban eignet sich gut für den grundlegenden Schutz auf Basis von Protokolldateien und bietet Freemium-Funktionen.
Was uns gefällt:
- Einfach und effektiv zur Abwehr von Brute-Force-Angriffen, insbesondere für SSH, FTP und Webanwendungen.
- Leichtgewichtig und einfach zu implementieren, daher ideal für kleinere Umgebungen oder den persönlichen Gebrauch.
Was verbessert werden muss:
- Verlässt sich ausschließlich auf IP-Adressen und führt keine Hostnamen-Auflösung durch, sofern dies nicht entsprechend konfiguriert ist.
- Fail2Ban muss seine strengsten Einstellungen verwenden, um Schutz vor verteilten Brute-Force-Angriffen zu bieten, da es Eindringlinge anhand ihrer IP-Adresse identifiziert.
AIDE
Am besten für die Dateiintegritätsüberwachung in hostbasierten Umgebungen geeignet, bietet jedoch keine Netzwerkerkennung und keine Echtzeitwarnungen.
Was uns gefällt:
- Kann einfach konfiguriert werden, um bestimmte Dateien, Verzeichnisse oder Dateiattribute (wie Berechtigungen oder Eigentümerschaft) zu überwachen, was eine fein abgestimmte Sicherheitsüberwachung ermöglicht.
- Kann auf verschiedenen Linux-Distributionen verwendet werden.
Was verbessert werden muss:
- Verlässt sich auf lokale Dateien und Datenbanken für die Integritätsprüfung, was es anfällig macht, wenn diese Dateien kompromittiert werden.
- Kein integriertes Dashboard.
Kismet
Kismet ist ein drahtloser Paket-Sniffer und IDS, der nützlich ist, um unbefugten drahtlosen Zugriff zu erkennen. Es ist mit einer Vielzahl von Wireless-Schnittstellen kompatibel und unterstützt Linux, macOS und Raspberry Pi.
Was uns gefällt:
- Effektiv bei der Erkennung von Access Points, unbefugten Verbindungen und Wireless-Sniffing.
- Es kann im Passivmodus arbeiten, d. h. es kann Netzwerke überwachen, ohne aktiv mit ihnen zu interagieren, wodurch das Risiko verringert wird, von potenziellen Angreifern entdeckt zu werden.
Was verbessert werden muss:
- Kismet ist ein Wireless-IDS/IPS-Tool und eignet sich nicht zur Überwachung kabelgebundener Netzwerke.
- Es fehlen Funktionen wie automatisierte Reaktionsmechanismen oder die Möglichkeit zur Deep Packet Inspection (DPI), wie sie in umfassenderen IDS/IPS-Lösungen wie Snort zu finden sind.
Wie sich IPS von IDS beim Schutz von Netzwerken unterscheidet
Intrusion-Prevention-Systeme (IPS) und Intrusion-Detection-Systeme (IDS) spielen beide eine entscheidende Rolle für die Netzwerksicherheit, funktionieren jedoch unterschiedlich.
Intrusion-Prevention-Systeme erkennen Bedrohungen aktiv und reagieren, indem sie den Netzwerkverkehr basierend auf den erkannten Bedrohungen zulassen, blockieren oder anpassen. Im Gegensatz dazu überwachen Intrusion-Detection-Systeme die Netzwerkaktivität sowie ein- und ausgehenden Datenverkehr auf Richtlinienverstöße, generieren Warnungen und zeichnen Daten über potenzielle Bedrohungen auf, greifen jedoch nicht ein, um diesen Bedrohungen entgegenzuwirken.
IPS arbeitet direkt im Datenstrom des Netzwerks und kann so Daten während der Übertragung untersuchen und verändern. IDS befindet sich nicht unmittelbar im Pfad des Netzwerkverkehrs, sondern analysiert Kopien von Netzwerkpaketen, was es schneller und weniger störend, aber auch passiv macht.
Ein Intrusion-Prevention-System setzt Sicherheitsrichtlinien aktiv durch, indem es autonom Regeln implementiert, die festlegen, welcher Netzwerkverkehr zulässig und welcher blockiert ist. Ein Intrusion-Detection-System setzt diese Richtlinien nicht direkt durch, sondern benachrichtigt Administratoren über Richtlinienverstöße und überlässt die Reaktionsentscheidung einem Menschen oder einem nachgelagerten SOAR-Tool.
IDS-Technologie kann gerade deshalb schneller und einfacher bereitzustellen sein, weil sie Pakete nicht abfängt. IDS kann überall dort angeschlossen werden, wo eine Paketkopie verfügbar ist, und eignet sich daher zur Überwachung kritischer Systeme, die kontinuierlich laufen müssen, wie z. B. industrielle Steuerungssysteme oder hochverfügbare Datenbanken.
IDPS und KI
Die herkömmliche signaturbasierte Erkennung reicht als primäre Verteidigungsschicht gegen KI-generierte Bedrohungen, Deepfake-basierte Identitätsangriffe und Datenvergiftung von KI-Modellen nicht mehr aus – Angriffsklassen, die Signaturdatenbanken nicht abdecken können. Palo Alto Networks bezeichnete 2026 ausdrücklich als das Jahr, in dem KI-gesteuerte Verteidigungen „das Zünglein an der Waage“ zugunsten der Verteidiger sind, wobei autonome Agenten die erste Alarmtriage und Bedrohungsblockierung mit Maschinengeschwindigkeit übernehmen.3
Die praktische Konsequenz für Käufer: Eigenständige IDPS-Produkte werden zunehmend in breitere Plattformen integriert: NGFW, XDR, NDR und SASE, wo IPS eine Funktionsebene unter vielen ist und keine eigenständige Appliance-Kategorie. Organisationen, die IDS/IPS im Jahr 2026 bewerten, sollten die Plattform bewerten, in die IPS-Erkennung eingebettet ist, und nicht die IPS-Fähigkeit isoliert betrachten.
IDPS lassen sich in vier Haupttypen unterteilen:
- Netzwerkbasiertes Intrusion-Prevention-System (NIPS): Überwacht und schützt den gesamten Netzwerkverkehr vor bösartigen Aktivitäten und ergreift automatisch Maßnahmen gegen verdächtigen Datenverkehr inline.
- Network Behavior Analysis (NBA): Konzentriert sich auf die Analyse von Verkehrsmustern auf ungewöhnliches Verhalten, insbesondere auf Anzeichen von DDoS-Angriffen, Lateral Movement oder Richtlinienverstößen, die nicht mit bekannten Signaturen übereinstimmen.
- Host-Intrusion-Prevention-System (HIPS): Setzt auf Software-Agenten, die auf einzelnen Endpunkten ausgeführt werden, um bösartige Aktivitäten auf Host-Ebene zu erkennen und zu blockieren.
- Wireless-Intrusion-Prevention-System (WIPS): Überwacht, erkennt und verhindert unbefugten Zugriff über drahtlose Netzwerke, indem es Rogue Access Points und unbefugte Client-Verbindungen identifiziert.
IDPS-Erkennungstypen
Die signaturbasierte Erkennung erstellt Fingerabdrücke für Muster, die in bekanntem bösartigem Datenverkehr und Dateien gefunden werden, und ermöglicht so eine schnelle und falsch-positiv-arme Erkennung bekannter Bedrohungen.
Die Anomaly-basierte Erkennung bewertet den Datenverkehr anhand etablierter Basislinien, um Datenpunkte zu identifizieren, die vom normalen Verhalten abweichen. Dies ermöglicht die Erkennung neuartiger Bedrohungen, führt aber auch zu höheren Falsch-Positiv-Raten.
Die verhaltensbasierte Erkennung identifiziert verdächtige Aktivitäten durch Verhaltensanalyse, z. B. die Erkennung, wenn ein Benutzer versucht, auf Systeme außerhalb seines normalen Bereichs zuzugreifen, unabhängig davon, ob bestimmte Signaturen übereinstimmen.
Die auf Bedrohungsdaten basierende Erkennung integriert externe Datenfeeds mit Indicators of Compromise (IoCs) und ermöglicht es Teams, bekannte bösartige IPs, Domains und Datei-Hashes proaktiv zu blockieren, bevor Angriffe ausgeführt werden.
Wichtige Sicherheitssoftware für den Einsatz mit IPS-Tools
Network-Security-Audit-Tools: Identifizieren Bedrohungen, Schwachstellen und bösartige Aktivitäten, um Organisationen bei der Abwehr von Cyberangriffen und der Einhaltung von Compliance-Vorgaben zu unterstützen.
NCCM-Software: Überwacht und dokumentiert Konfigurationen von Netzwerkgeräten, um unbefugte Änderungen zu erkennen, die auf eine Kompromittierung hindeuten können.
Network-Security-Policy-Management-Lösungen (NSPM): Schützen die Netzwerkinfrastruktur mithilfe von Firewalls und Sicherheitsrichtlinien vor einer breiten Bedrohungsfläche.
 Als bevorzugte Quelle hinzufügen
Weiterführende Literatur
- Top 5 Network-Security-Policy-Management-Lösungen
- PAM-Lösungen mit kostenlosen Alternativen
- Endpoint-Privilege-Management-Software (EPM)
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 14 Intrusion-Detection- und Prevention-Tools (IDPS/IPS)}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/ips-tools}},
  note   = {AIMultiple. Abgerufen am 21. August 2026}
}Ergebnisse und Zeitstempel von 14 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 2 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
7 AktualisierungenDer Abschnitt „Cisco Secure IPS“ wurde mit neuen Details zur Integration von maschinellem Lernen und zur Analyse des verschlüsselten Datenverkehrs aktualisiert.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.