


Las 8 mejores herramientas de segmentación de red
Los enfoques tradicionales de segmentación de red suelen depender de la configuración manual y la supervisión de las políticas de cortafuegos. Para superar estos obstáculos, las organizaciones también pueden adoptar estrategias de segmentación más sofisticadas mediante herramientas de microsegmentación y el marco Zero Trust.
Analizamos plataformas de segmentación de red en función de sus características, flexibilidad de implementación y opiniones verificadas de usuarios. Las herramientas que se presentan a continuación representan las mejores opciones en enfoques de segmentación basados en hardware, definidos por software y nativos de la nube.
Las mejores herramientas de segmentación de red
FireMon
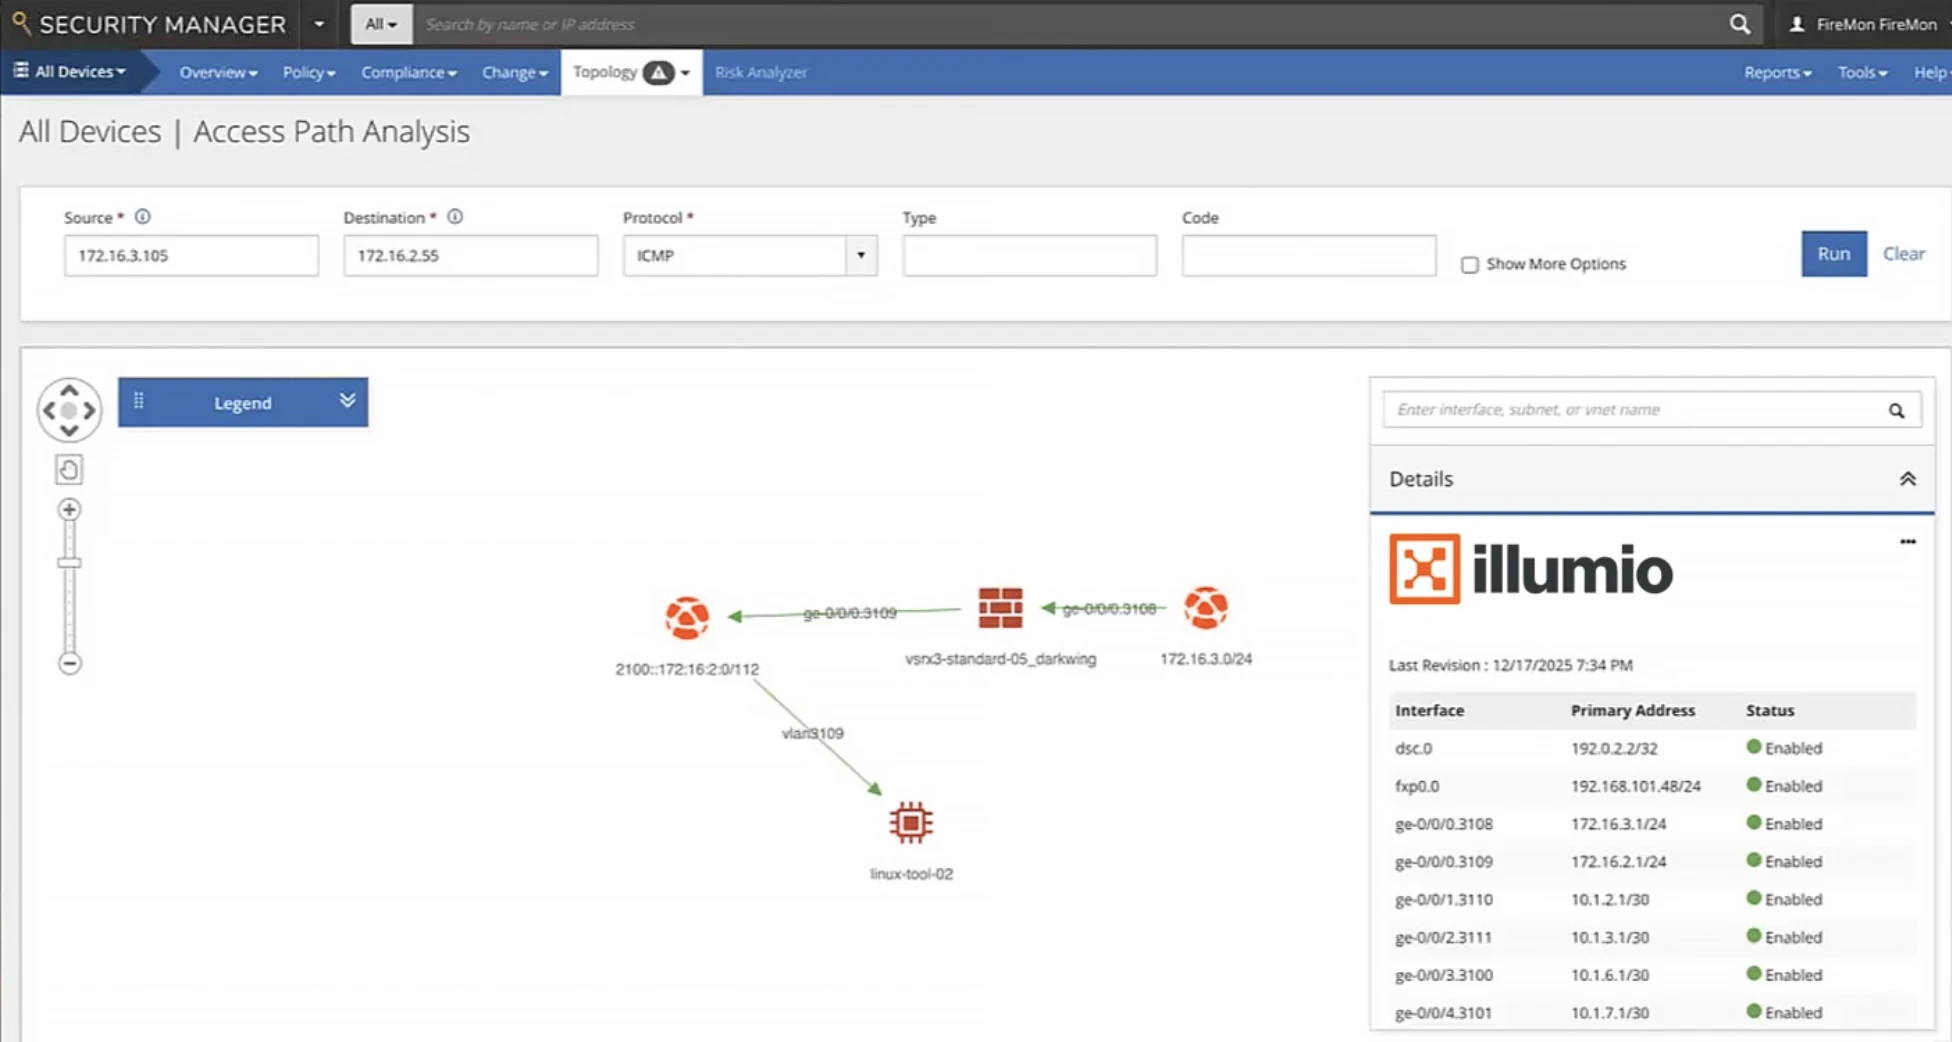
FireMon es una plataforma de gestión de políticas de seguridad de red que proporciona gobernanza y validación continua de las políticas de segmentación en entornos de cortafuegos de múltiples proveedores, nube y plataformas de microsegmentación.
En lugar de actuar como una capa de aplicación en sí misma, FireMon se sitúa por encima de las herramientas de segmentación existentes, incluidas Illumio y VMware NSX, y garantiza que las políticas que aplican se mantengan precisas, conformes y alineadas con la intención a lo largo del tiempo. A medida que crecen los entornos de segmentación, la deriva de políticas y las configuraciones erróneas se acumulan; la función de FireMon es detectar y corregir esas brechas antes de que se conviertan en rutas explotables.
Características principales:
- Gobernanza de microsegmentación Zero Trust: lleva Zero Trust más allá de la implementación inicial hacia un control continuo y verificado de las reglas de segmentación en las capas de red, nube y host.
- Risk Analyzer: correlaciona datos de vulnerabilidades con rutas de acceso a la red para identificar qué exposiciones son realmente alcanzables, priorizando la corrección según el riesgo real en lugar de únicamente las puntuaciones de gravedad.
- Policy Planner: automatiza los flujos de trabajo de cambios con una evaluación de riesgos integrada antes de implementar los cambios de políticas en cortafuegos o plataformas de segmentación.
- Policy Manager: gestión en tiempo real de políticas de seguridad de red con informes de cumplimiento automatizados y optimización de reglas en entornos de múltiples proveedores.
- Cloud Defense: extiende la gobernanza de políticas a entornos de AWS, Azure y GCP.
- Integraciones: se conecta con ITSM, SIEM/SOAR, escáneres de vulnerabilidades y plataformas de microsegmentación, incluida Illumio.
Tufin
Tufin es una plataforma de seguridad de red alojada en la nube especializada en la gestión de políticas de seguridad de red. Permite integrar la gestión de la seguridad de red con la protección de servicios en la nube en una red virtual híbrida.
Tufin puede implementarse en varios entornos, ya sea localmente, íntegramente en la nube o mediante un enfoque híbrido que combina elementos locales y de nube.
Características principales:
- Visibilidad: Tufin ofrece información sobre el tráfico de red y la configuración de seguridad dirigiendo todos los paquetes a sus destinos previstos o impidiendo su paso. Esta solución puede instalarse localmente o utilizarse como una oferta de SaaS basada en la nube.
- Característica R25-2: conocimientos de políticas asistidos por IA y visibilidad unificada más amplia; las notas R25-2 de Tufin también indican que TOS ahora puede supervisar Akamai Guardicore tanto en entornos locales como de SaaS.
- Detección automática de red y mapeo del flujo de tráfico: el proveedor utiliza herramientas de gestión de red para identificar todos los dispositivos y servidores de red conectados, así como las conexiones entre ellos. Tras detectar los dispositivos, incluidos routers, conmutadores, servidores y estaciones de trabajo, el software de segmentación de red crea un mapa de la topología de red.
Cisco Secure Workload
Cisco Secure Workload, anteriormente conocido como Cisco Tetration, es una solución de microsegmentación de confianza cero que protege cargas de trabajo en centros de datos locales, nubes públicas y nubes privadas.
Características principales:
- Versión SaaS de Cisco Secure Workload: la versión añade una cobertura más amplia de descubrimiento y operaciones de Azure, incluidos balanceadores de carga de Azure, servicios de enlace privado/endpoints privados, servidores Azure SQL, Azure Functions, filtrado basado en etiquetas y copia de seguridad/restauración para grupos de seguridad de red de Azure.
- Opciones de implementación flexibles: Cisco Secure Workload ofrece modelos como software como servicio (SaaS) y basados en dispositivos de hardware. El paquete SaaS permite a las organizaciones reducir la necesidad de mantenimiento de hardware local.
- Segmentación Zero Trust: es un enfoque de ciberseguridad que parte de la premisa de garantizar que cada solicitud de acceso sea autenticada y autorizada.
- Alertas de seguridad de red: cuando se detectan actividades potencialmente maliciosas dentro de una red, los sistemas de seguridad de red generan notificaciones. Estas alertas sirven para salvaguardar los recursos de red, prevenir violaciones de datos y amenazas de seguridad, y proteger los datos confidenciales.
VMware NSX
VMware NSX es una plataforma de redes definidas por software (SDN) y seguridad que ofrece una variedad de capacidades de seguridad, incluidas la microsegmentación y la gestión del acceso a la red. Proporciona una capa de red virtualizada, desacoplada de la infraestructura física subyacente.
NSX emplea mecanismos sofisticados de prevención de amenazas, como sistemas de detección de intrusiones (IDS/IPS), sandboxing y análisis de tráfico de red/detección y respuesta de red (NTA/NDR), para protegerse contra amenazas dañinas y ataques de ransomware.
Características principales:
- Pila de red L2-L7: se refiere a las capas 2 a 7 del modelo OSI (Open Systems Interconnection), donde cada capa tiene una función distinta en la gestión de las comunicaciones de red.
- Cortafuegos distribuido: implementa capacidades y reglas de cortafuegos con precisión en varios segmentos de red. A diferencia de los cortafuegos convencionales y centralizados que protegen principalmente el perímetro exterior de la red, los cortafuegos distribuidos están integrados en toda la infraestructura de red. Este método permite un enfoque más adaptable y completo de la seguridad de red.
- Redes y seguridad multisitio: este método abarca la planificación, implementación y supervisión de la infraestructura de red y los protocolos de seguridad en diversas ubicaciones geográficas.
Illumio
Illumio ofrece una plataforma basada en la nube especializada en la segmentación Zero Trust, que permite un modelo de seguridad adaptable a diversos entornos, incluidos centros de datos locales y nubes privadas y públicas.
La segmentación de Illumio aprovecha el contexto de las cargas de trabajo para aplicar políticas de seguridad coherentes en todos los entornos informáticos.
Illumio añadió una capacidad de externalización de la perspectiva de políticas, que permite almacenar los datos de perspectiva de políticas en Azure Blob Storage o AWS S3 para el acceso compartido entre nodos; las notas de la versión 26.1 de Illumio también documentan mejoras de rendimiento, incluidas comprobaciones más rápidas de superposición de reglas.
Características principales:
- Microsegmentación de confianza cero: este enfoque combina los principios de Zero Trust (nunca confiar, siempre verificar) con la práctica de la microsegmentación (dividir la red en segmentos más pequeños).
- Visualización de comunicaciones: la solución de segmentación de red de Illumio permite a las organizaciones visualizar todos los flujos de comunicación y tráfico de red entre cargas de trabajo y dispositivos de red.
- Supervisión continua: la supervisión constante de las infraestructuras y redes de TI es crucial para identificar posibles riesgos de seguridad, ineficiencias operativas o incumplimientos normativos.
AlgoSec
La plataforma AlgoSec facilita la implementación de políticas de seguridad en redes híbridas, incluidos servicios en la nube, redes definidas por software (SDN) e infraestructura local tradicional.
AlgoSec lanzó su Security Management Solution, que introduce el bot Algo IA, un soporte más amplio de AWS/Azure/GCP, recomendaciones de órdenes de trabajo de políticas de cortafuegos de red de Google Cloud, visibilidad de Strata Cloud Manager y nuevas asignaciones de cumplimiento, incluidas NIS2 y SOC 2.
Características principales:
- Plataforma de protección de aplicaciones nativas de la nube (CNAPP): AlgoSec implementa la estrategia CNAPP para identificar riesgos de red de configuración e infraestructura como servicio (IaaS).
- Múltiples modelos de implementación: la plataforma ofrece diversas opciones de implementación, incluidos entornos locales, basados en la nube e híbridos, para satisfacer las distintas necesidades de infraestructura de TI.
 Añadir como fuente preferida
Faddom
Faddom es una plataforma de documentación de activos de TI que ofrece capacidades de descubrimiento de red. Se centra en el mapeo de dependencias de aplicaciones (ADM) y proporciona información para garantizar el cumplimiento y facilitar la transición de centros de datos y migraciones a la nube mediante el mapeo detallado de las estructuras de las aplicaciones.
La herramienta de mapeo de infraestructura de TI de Faddom identifica y representa visualmente los componentes de la infraestructura de TI de una organización, incluidos servidores y dispositivos de almacenamiento, lo que permite una comprensión y gestión completas de los activos de TI.
Características principales:
- Planificación de microsegmentación: la microsegmentación es una estrategia de seguridad de red que divide una red en zonas más pequeñas y diferenciadas para mejorar el control del flujo de datos. Este enfoque es fundamental para defenderse contra la propagación no autorizada de amenazas dentro de una red al limitar las rutas disponibles para el movimiento lateral de amenazas.
- Mapeo de red: el mapeo de red, o la virtualización de red, implica identificar e ilustrar los diversos componentes y conexiones dentro de una red. Este proceso ayuda a visualizar tanto los aspectos físicos como virtuales de las redes, destacando cómo los distintos dispositivos y servicios están interconectados. Proporciona una visión integral de la estructura de la red, incluidos sus dispositivos, conexiones y cómo se relaciona cada elemento con los demás.
- Descubrimiento de red: el proceso de descubrimiento de red desempeña un papel crucial para los administradores de red al permitir la identificación y conexión de dispositivos dentro de una red. Este primer paso es esencial tanto para el mapeo como para el seguimiento de la infraestructura de red, mejorando así la gestión de todo el sistema de red.
- Detección de vulnerabilidades (CVEs): la detección de CVE implica reconocer y catalogar vulnerabilidades de ciberseguridad y exposiciones que se han divulgado públicamente. Este proceso implica mantener una lista de vulnerabilidades de seguridad conocidas que afectan al software o al hardware. A cada vulnerabilidad listada se le asigna un identificador CVE distinto, lo que facilita la supervisión y el debate uniformes en diferentes plataformas y sistemas de seguridad.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation es una plataforma de segmentación de red diseñada para mejorar la seguridad de red mediante una segmentación avanzada. Está disponible tanto como oferta de SaaS como dispositivo de red, y se adapta a entornos diversos como centros de datos, multinubes y endpoints.
Las soluciones de segmentación de red de Akamai utilizan redes definidas por software y microsegmentación para bloquear eficazmente los movimientos laterales no autorizados dentro de las redes, lo que garantiza un control granular sobre los procesos individuales.
Características principales:
- Métodos de recopilación de datos: Guardicore Centra emplea un método diverso para recopilar datos de proveedores de servicios en la nube, incluidos sensores basados en agentes, recopiladores de datos basados en red y registros de flujo de nube privada virtual (VPC). Estos datos recopilados se procesan y contextualizan mediante un proceso de etiquetado automatizado. El procedimiento de etiquetado de Guardicore Centra se integra con las fuentes de datos existentes de la organización, como las bases de datos de gestión de configuraciones.
- Mapa visual dinámico: ofrece una representación gráfica en tiempo real de la infraestructura de red, actualizada constantemente para reflejar cualquier cambio. Este mapa visual dinámico ofrece a los administradores una forma intuitiva de detectar rápidamente nuevos dispositivos o riesgos de seguridad a medida que surgen.
- Segmentación basada en políticas: implica dividir una red en segmentos separados según reglas y políticas predeterminadas. Este enfoque supervisa el rendimiento de la política de segmentación de red y permite a las organizaciones personalizar sus protocolos de seguridad de red para cumplir con estándares de cumplimiento específicos.
Check Point CloudGuard Network Security
CloudGuard Network Security es una plataforma de seguridad nativa de la nube que proporciona protección contra amenazas y seguridad automatizada para redes en la nube. Permite a los administradores aplicar políticas de segmentación de red, incluidos cortafuegos de red y otras medidas de seguridad.
Características principales:
- Soporte automatizado de seguridad de red: admite prácticas de IaC, CI/CD y la automatización de los procesos de seguridad de red mediante APIs en diferentes segmentos de una red para garantizar el cumplimiento continuo.
- Gestión unificada de la seguridad: la gestión unificada de la seguridad (USM) proporciona una visión integral de la postura de seguridad de una organización mediante la integración de tecnologías de seguridad, como sistemas de prevención de intrusiones (IPS), cortafuegos heredados y escáneres de vulnerabilidades.
- Controles de seguridad multicapa: la seguridad multicapa implica la implementación de diversas medidas de seguridad en diferentes puntos de la infraestructura de TI, específicamente adaptadas para centros de datos virtuales y virtualización de funciones de red (NFV).
Los cortafuegos Quantum locales de Check Point admiten la segmentación de red mediante zonas de seguridad. Las zonas de seguridad son agrupaciones lógicas de interfaces de red que permiten a los administradores controlar el tráfico entre diferentes segmentos.1
En implementaciones grandes, estas puertas de enlace pueden agruparse en clústeres para lograr alta disponibilidad y rendimiento, aplicando múltiples capas de inspección en cada flujo de tráfico. Estos cortafuegos de hardware complementan CloudGuard Network Security de Check Point al aplicar aislamiento basado en zonas y políticas de seguridad en entornos de centros de datos tradicionales.
¿Qué es una herramienta de segmentación de red?
Una herramienta de segmentación de red es un software o hardware de seguridad de red que divide una red en segmentos o subredes más pequeños y diferenciados. Esto permite a los equipos mejorar la seguridad, el rendimiento y la gestión de la red al segmentar el tráfico de red y restringir el acceso a los segmentos de red designados.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{Las 8 mejores herramientas de segmentación de red}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Recuperado el 27 de julio de 2026}
}
Registro de cambios
4 actualizacionesSe añadió la función Security Zones del firewall Quantum de Check Point a la sección de controles de seguridad multicapa.
Añadido FireMon como nueva entrada de proveedor en la sección de mejores herramientas de segmentación de red.
Se eliminó la sección 'Software de seguridad importante para combinar con herramientas de segmentación de red'.
Enlaces de referencia

Siguiente para leer
Las mejores alternativas a Firecrawl: características y precios

Mejores proveedores de LLM API de tarifa plana

Comparación de datasets de Amazon

Creadores de agentes de IA con poco o sin código: n8n, make y Zapier


Las 30+ mejores herramientas de automatización DevOps por métricas de POC

Las 11 mejores soluciones de autenticación multifactor (MFA)

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.