


Los 12 mejores software de gestión de privilegios de endpoints (EPM)
La gestión de privilegios de endpoints (EPM) es la práctica de eliminar los derechos administrativos locales permanentes de los usuarios de endpoints y sustituirlos por elevaciones temporales basadas en políticas para aplicaciones y tareas específicas. Este enfoque aborda los riesgos de ransomware y movimiento lateral asociados a las cuentas con privilegios excesivos.
Nosotros summarize 12 soluciones de gestión de privilegios de endpoints con funciones y precios.
Características diferenciadoras entre las herramientas de gestión de privilegios de endpoints
Producto | Agente macOS | Agente Linux | Implementación local | Integración nativa con SIEM |
|---|---|---|---|---|
✓ | ✓ | ✓ | ✓ | |
Admin By Request | ✓ | ✓ | ✕ | ✓ |
ARCON Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
BeyondTrust Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
Delinea Privilege Manager | ✓ | ✕ | ✓ | ✓ |
Idira Endpoint Privilege Manager (Palo Alto Networks) | ✓ | ✓ | ✕ | ✓ |
Ivanti Application Control | ✕ | ✓ | ✓ | ✕ |
ManageEngine Application Control Plus | ✓ | ✕ | ✓ | ✕ |
Microsoft Intune Endpoint Privilege Management | ✕ | ✕ | ✕ | ✓ |
Netwrix Endpoint Privilege Manager | ✓ | ✕ | ✓ | ✕ |
Los productos están en orden alfabético, con los suscriptores de los servicios de benchmarking de AIMultiple en la parte superior.
La tabla anterior compara las características que varían entre los doce productos evaluados.
- Integración nativa con SIEM indica conectores documentados y soportados por el proveedor o APIs para Splunk, Microsoft Sentinel o plataformas equivalentes, en lugar del reenvío manual de registros.
- No documentado señala los casos en los que el proveedor no publica documentación de conectores para el producto específico analizado; no confirma la ausencia de una capacidad.
Cada producto de esta comparación eleva derechos por aplicación y no por sesión, registra cada elevación con usuario, host y marca de tiempo, y admite alguna vía de aprobación entre automática y manual. Esas capacidades no diferencian las herramientas.
Las diferencias que importan son dónde se aplica la elevación cuando un dispositivo está sin conexión, si un proceso elevado puede alcanzar otros programas y qué sistemas operativos cubre realmente el agente.
Comparación de precios de soluciones EPM
No divulgado indica que el proveedor no publica tarifas de lista para ese nivel.
Proveedores y productos
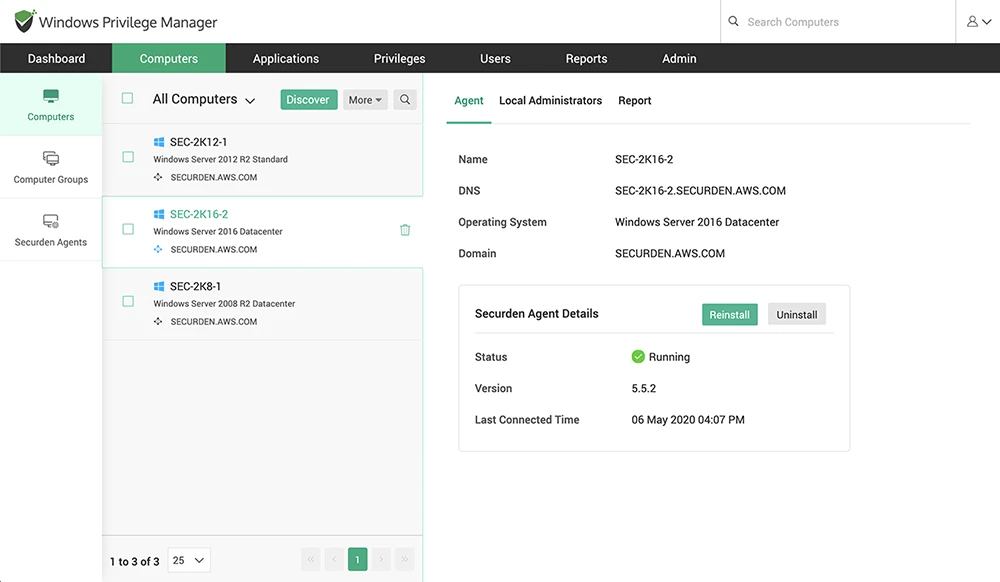
Securden Endpoint Privilege Manager
Securden Endpoint Privilege Manager aplica el mínimo privilegio con elevación just-in-time, control granular de aplicaciones y supervisión continua de endpoints.1
Las políticas siguen aplicándose cuando un endpoint pierde su ruta de red, de modo que los portátiles de campo permanecen bajo reglas de mínimo privilegio sin conexión. Los usuarios estándar elevan por sí mismos las aplicaciones aprobadas. Los técnicos obtienen derechos temporales para la asistencia remota en lugar de una cuenta de administrador permanente.
Ventajas:
- Opciones de implementación tanto locales como SaaS.
Desventajas:
- La aplicación sin conexión y la asistencia remota se configuran por separado de la política de elevación principal, lo que añade pasos de configuración.
Idira Endpoint Privilege Manager (Palo Alto Networks)
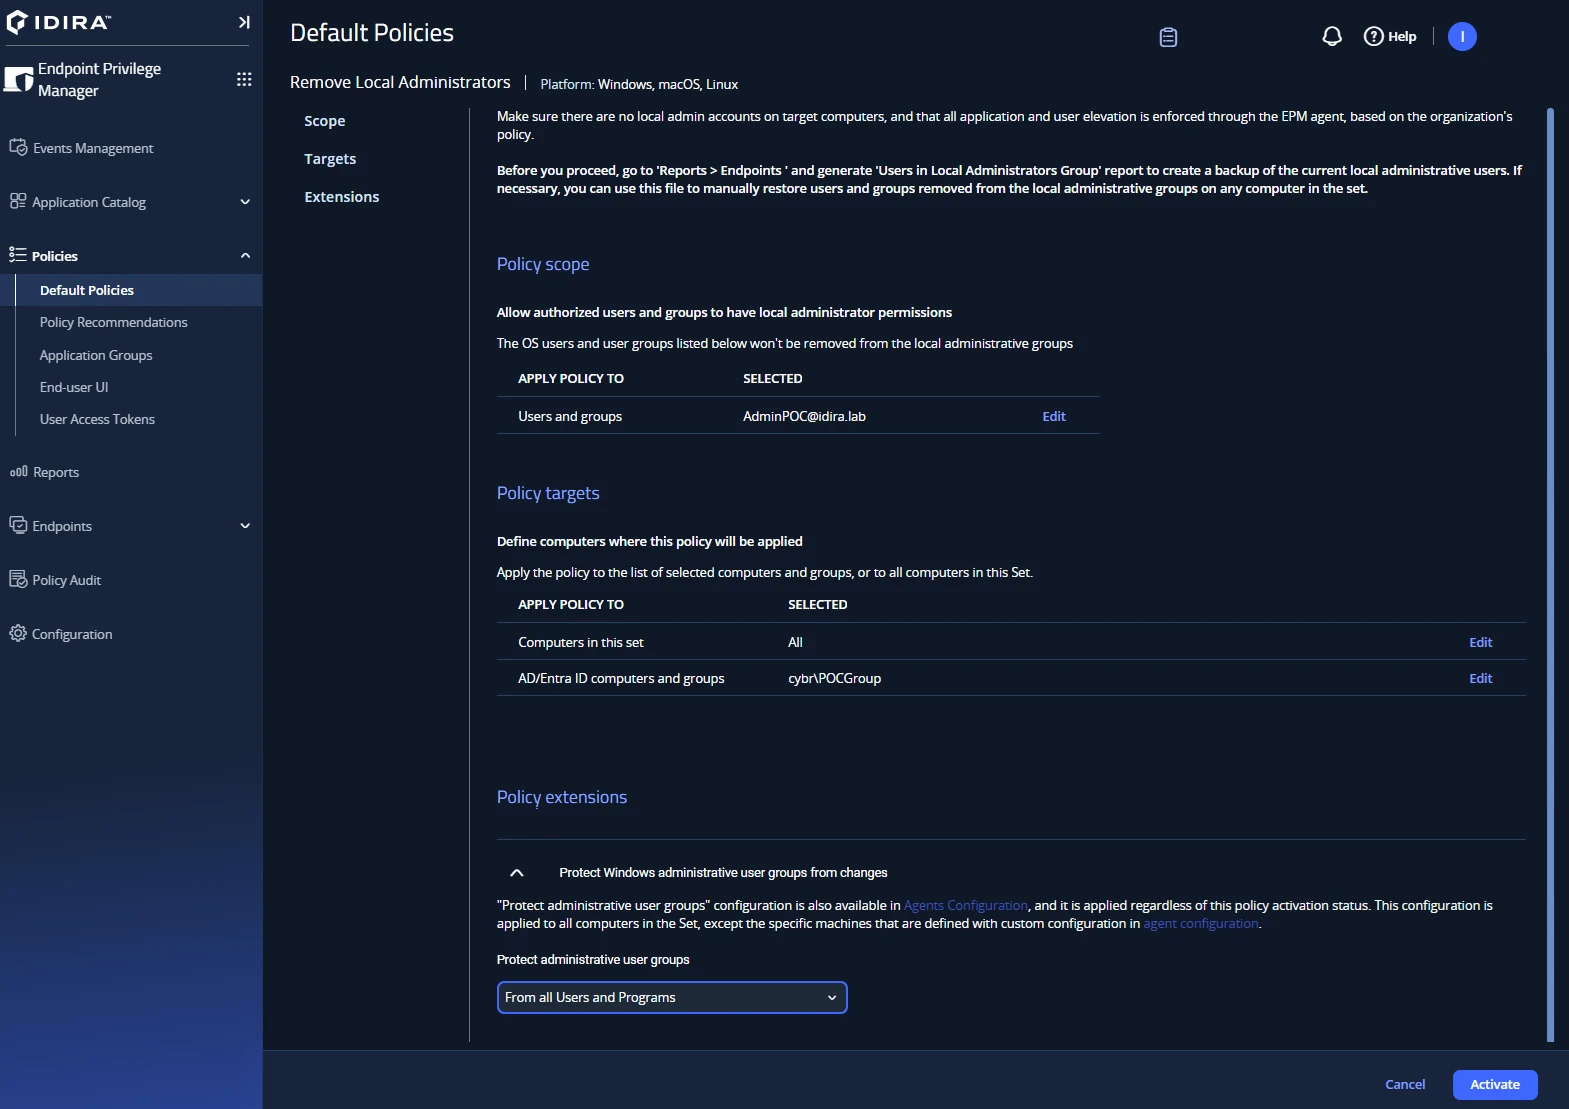
Idira Endpoint Privilege Manager es el sucesor renombrado de CyberArk Endpoint Privilege Manager, integrado en la Idira Identity Security Platform de Palo Alto Networks. Palo Alto Networks completó la adquisición de CyberArk en febrero de 2026 y lanzó la marca Idira en mayo de 2026.2 Los clientes actuales de CyberArk continúan en la misma plataforma bajo la nueva marca.
No hay un servidor de gestión local. Un único agente cubre Windows, Windows Server, macOS y Linux, y los datos de elevación alimentan directamente Cortex XDR y XSIAM. Un Linux Identity Bridge dedicado proporciona puente de Active Directory y gestión centralizada de reglas sudo. El aislamiento de aplicaciones restringe lo que pueden hacer las aplicaciones elevadas más allá de las simples decisiones de permitir y bloquear.
Ventajas:
- Gestión de privilegios nativa de Linux con autenticación independiente del directorio y gestión centralizada de sudo.
Desventajas:
- El precio no se publica, lo que impide comparar costes sin contactar con ventas.
La contrapartida es el compromiso con la plataforma: la profundidad en Linux y la integración con XDR llegan junto con el stack más amplio de Palo Alto Networks.
BeyondTrust Endpoint Privilege Management
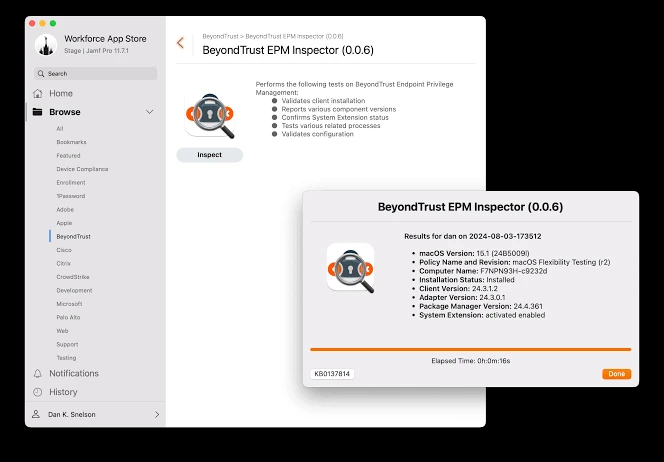
BeyondTrust Endpoint Privilege Management extiende el control de privilegios más allá de las estaciones de trabajo y servidores tradicionales a los dispositivos IoT/OT y la infraestructura de red, con una arquitectura REST API que permite la automatización y la integración con SIEM.3
La grabación de sesiones y el registro de pulsaciones de teclas se ejecutan junto con la elevación, de modo que una sesión privilegiada deja un registro reproducible en lugar de una línea de registro. Las plantillas QuickStart se basan en implementaciones de más de 100.000 endpoints.
Ventajas:
- La integración nativa con ServiceNow permite gestionar las solicitudes de acceso privilegiado a través de los flujos de trabajo de ticketing existentes.
- Alcance de dispositivos más amplio que la mayoría de los competidores, incluyendo dispositivos IoT/OT y de red.
Desventajas:
- La configuración de políticas abarca Windows, macOS, Linux y estilos de trabajo de dispositivos de red, lo que añade sobrecarga administrativa en entornos mixtos.
Pocos competidores llegan a los equipos de red y a los dispositivos OT, lo que es la principal razón para mirar aquí en lugar de una herramienta solo para estaciones de trabajo.
Delinea Privilege Manager
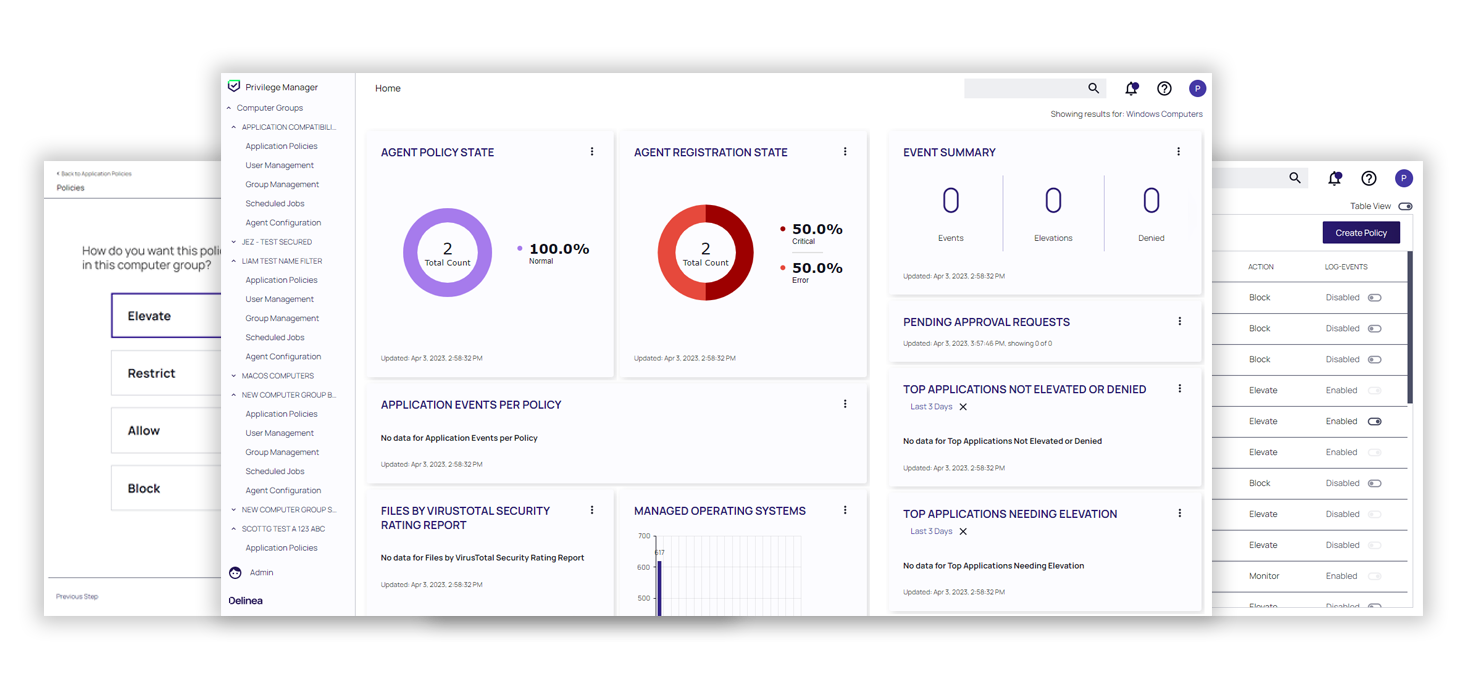
Delinea Privilege Manager proporciona gestión de privilegios de endpoints y control de aplicaciones mediante un único agente que admite equipos unidos a dominio y no unidos a dominio.4
Las credenciales de las cuentas de servicio rotan automáticamente. Las aplicaciones elevadas se ejecutan bajo control de procesos secundarios y sandboxing. La elevación de aplicaciones integra MFA basada en Microsoft Entra ID en el momento de la elevación.
Delinea ya no admite Linux. Privilege Manager para Unix/Linux alcanzó el fin de renovación en agosto de 2025 y el fin de vida útil en agosto de 2026. El agente de Linux sigue siendo descargable, pero Delinea ha declarado que no recibirá más actualizaciones.5 La documentación actual del producto describe Privilege Manager como una solución para Windows y macOS.
Ventajas:
- Un único agente cubre endpoints unidos a dominio y no unidos a dominio sin depender de Active Directory.
- El modo de aprendizaje descubre aplicaciones que requieren derechos de administrador antes de aplicar las políticas.
Desventajas:
- El soporte de Linux y Unix finalizó en agosto de 2026; la cobertura se limita ahora a Windows y macOS.
- La gestión de privilegios de servidores requiere el producto Cloud Suite independiente.
Dado que el agente de Linux alcanzó el fin de vida útil en agosto de 2026, los entornos mixtos necesitan una segunda herramienta para los hosts Unix y Linux.
Microsoft Intune Endpoint Privilege Management
Microsoft Intune Endpoint Privilege Management es un complemento nativo de Microsoft Intune que instala automáticamente un agente ligero en el lado del cliente mediante la asignación de políticas existente de Intune, limitado a endpoints Windows.6
Hay dos modos de elevación disponibles: totalmente automático y confirmado por el usuario con un aviso de justificación. La elevación utiliza una cuenta virtual aislada en lugar de añadir usuarios al grupo de administradores locales.
Ventajas:
- Incluido sin coste adicional para los licenciatarios de Microsoft 365 E5 y E7.
- No requiere una consola de gestión independiente para las organizaciones que usan Intune, aunque un agente ligero de EPM se instala automáticamente en los dispositivos gestionados.
Desventajas:
- No está incluido en Microsoft 365 E3, que recibió Intune Plan 2, Remote Help y Advanced Analytics en el cambio de empaquetado de julio de 2026.
- Requiere inscripción en Intune o cogestión con Configuration Manager; no se puede usar como producto independiente fuera del ecosistema de Microsoft.
ManageEngine Application Control Plus
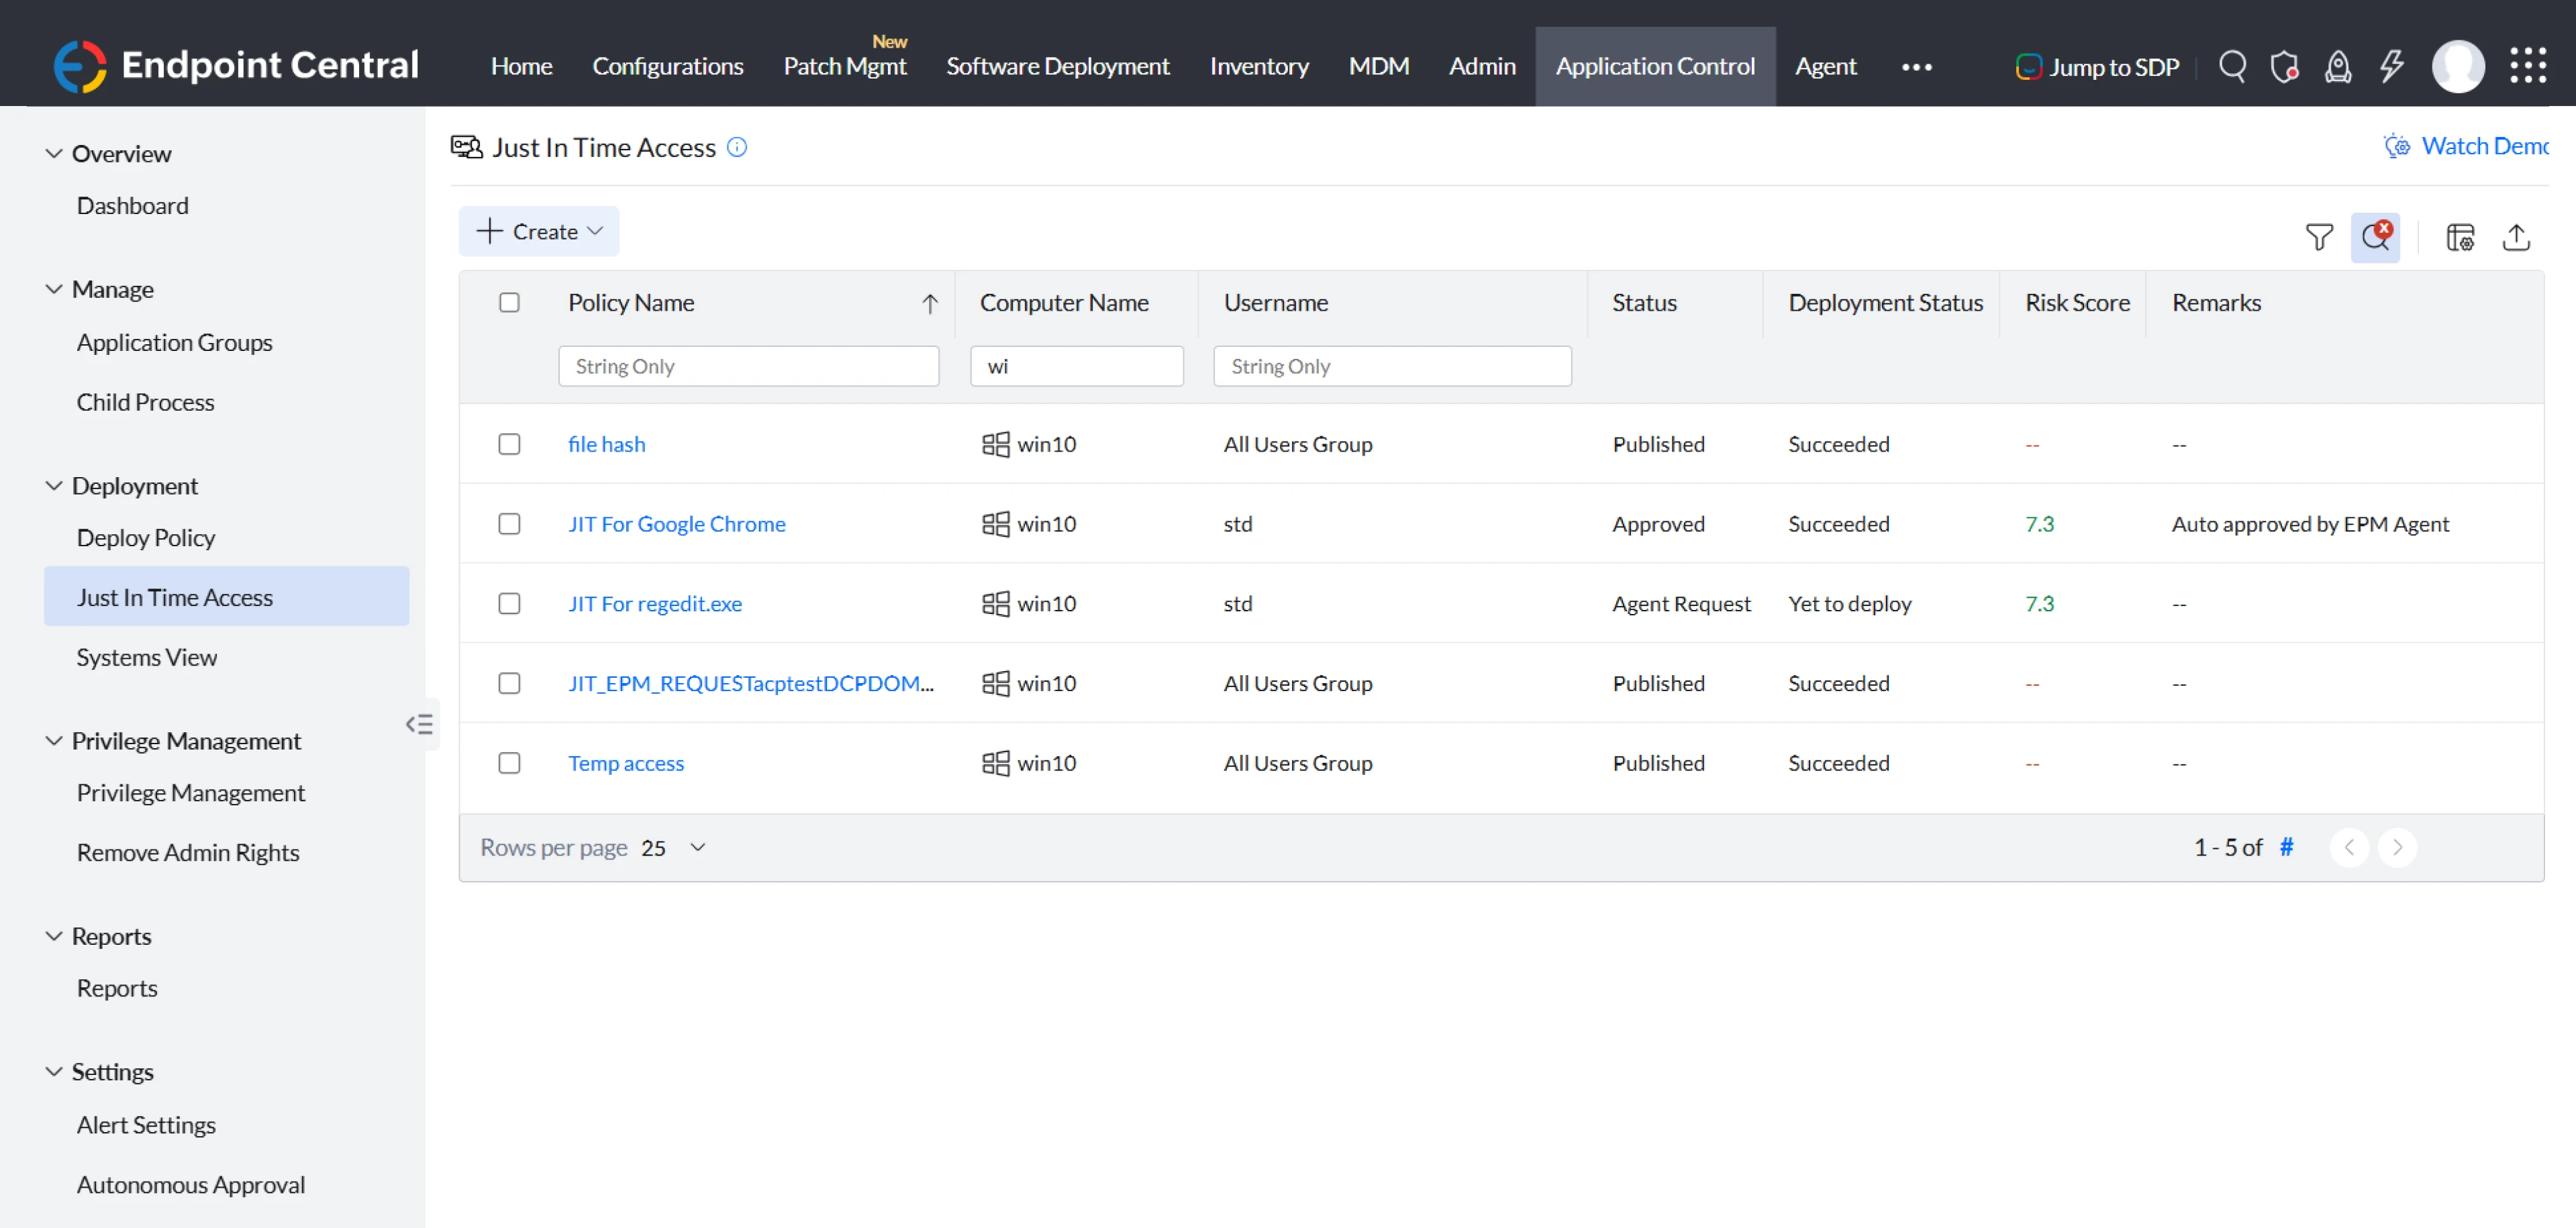
ManageEngine Application Control Plus combina listas blancas y listas negras de aplicaciones con la gestión de privilegios de endpoints en una sola consola, con creación automatizada de listas blancas basada en reglas de control configuradas.
Una configuración de “Flexibility Regulator” controla con qué rigor se aplica la lista blanca. El modo de auditoría registra el comportamiento de las aplicaciones antes de que cualquier política empiece a bloquear.7
Ventajas:
- La edición gratis es totalmente funcional para hasta 25 dispositivos y no está limitada en el tiempo.
Desventajas:
- La documentación oficial cubre la compatibilidad con macOS para las versiones 11 a 14, incluidos los dispositivos Apple Silicon, pero no documenta compatibilidad con Linux.
Admin By Request
Admin By Request es un producto SaaS de gestión de accesos privilegiados que intercepta las solicitudes de privilegios con elevación just-in-time y pistas de auditoría completas.8
El agente de endpoint ocupa menos de 3MB. Las solicitudes se pueden aprobar sin conexión con un código PIN cuando un dispositivo no tiene ruta al portal. Break Glass crea cuentas de administrador local de emergencia limitadas en el tiempo como alternativa a LAPS. Todos los archivos que pasan por la elevación o la aprobación de descargas son analizados por 37 o más motores antimalware a través de OPSWAT MetaDefender.9
Ventajas:
- El plan gratuito cubre 25 puestos de estaciones de trabajo y 10 puestos de Windows Server sin límite de tiempo y con una única restricción de funciones.
- Compatibilidad nativa con SCCM, Microsoft Intune y Jamf para una implementación junto a las herramientas existentes.
Desventajas:
- La aplicación móvil admite aprobaciones y visualización del registro de auditoría, pero la administración y configuración completas requieren el portal de escritorio.
El modelo centrado en aplicaciones se adapta a equipos que usan listas blancas y desean que la elevación se rija por el mismo objeto de política.
ThreatLocker Elevation Control
ThreatLocker Elevation Control otorga derechos de administrador local a aplicaciones designadas para usuarios específicos sin conferir privilegios permanentes de administrador local.10
Los derechos se asocian a la aplicación, no a la sesión, de modo que el usuario nunca tiene derechos de administrador fuera de ese proceso. Las políticas basadas en tiempo revocan los derechos cuando se cierra una ventana de instalación. El aislamiento impide que una aplicación elevada acceda a otros programas. Las políticas de aplicaciones de alto riesgo se dirigen específicamente a PowerShell, Command Prompt y motores de scripting.
Ventajas:
- Generación automática de la lista de aprobación inicial mediante el aprendizaje de las aplicaciones existentes.
Desventajas:
- Elevation Control gestiona administradores locales en endpoints Windows y macOS; Linux no está cubierto.11
ThreatLocker Elevation Control está dirigido a organizaciones centradas en la seguridad que priorizan la contención de aplicaciones y las arquitecturas de cero privilegios permanentes.
ARCON Endpoint Privilege Management
ARCON Endpoint Privilege Management aplica acceso privilegiado just-in-time bajo los principios de Zero Trust y mínimo privilegio en endpoints Windows, macOS, Linux y Unix.12
La supervisión de la integridad de archivos se incluye en lugar de venderse por separado, con detección de cambios, reversión y seguimiento histórico. El análisis de aprendizaje automático perfila el comportamiento privilegiado respecto a una línea base.
Ventajas:
- Implementación flexible en modelos locales, SaaS e IaaS.
Desventajas:
- El valor del producto depende en gran medida de adoptar la suite ARCON PAM más amplia en lugar de EPM por sí solo.
La cobertura de Unix es poco frecuente en esta categoría y es la razón más clara para incluir ARCON en la lista en lugar de un competidor centrado en estaciones de trabajo.
Netwrix Endpoint Privilege Manager
Netwrix Endpoint Privilege Manager, anteriormente Least Privilege Manager, elimina los derechos de administrador local permanentes e incluye en listas blancas aplicaciones, instaladores, scripts y procesos aprobados.
Un único motor de políticas cubre dispositivos unidos a dominio, no unidos a dominio, inscritos en MDM y virtuales. La distribución se realiza a través de Group Policy, Intune, SCCM o el servicio en la nube Endpoint Policy Manager, de modo que se pueden reutilizar los canales existentes.13
Ventajas:
- Opciones de distribución tanto locales como en la nube, además de múltiples canales de implementación de terceros.
Desventajas:
- La cobertura se limita a Windows y macOS, sin soporte nativo de endpoints Linux.
One Identity Safeguard Privilege Manager for Windows
One Identity Safeguard Privilege Manager for Windows permite a los usuarios finales elevar sus propios derechos administrativos para tareas aprobadas sin contactar con el administrador.14
Las políticas se implementan como Objetos de directiva de grupo, sin un servidor de gestión independiente. Validation Logic Targeting Technology limita a qué equipos y usuarios se aplica una regla. Una biblioteca de reglas preempaquetadas y aportadas por la comunidad cubre los casos de elevación más comunes.
Ventajas:
- La biblioteca de reglas de elevación de la comunidad reduce el esfuerzo inicial de creación de políticas.
Desventajas:
- Alcance exclusivo de Windows; no se documenta compatibilidad con macOS o Linux.
Ivanti Application Control
Ivanti Application Control, anteriormente AppSense, aplica el acceso con mínimo privilegio limitando la ejecución a software aprobado con auto-elevación contextual.
La comprobación de Trusted Ownership utiliza la propiedad de archivos NTFS para decidir qué se ejecuta, de modo que los archivos escritos por un usuario estándar se bloquean sin mantener una lista de hashes o rutas. Los informes se ejecutan a través de Ivanti UWM Management Center o Ivanti Xtraction en lugar de una consola EPM dedicada.
Ventajas:
- Las solicitudes y aprobaciones de elevación automatizadas se enrutan a través de sistemas de helpdesk integrados.
Desventajas:
- Alcance centrado en Windows; no se documenta compatibilidad con macOS para Application Control.
Application Control se licencia dentro de la suite User Workspace Manager, por lo que rara vez tiene sentido como primera compra de EPM.
Tendencias en la gestión de privilegios de endpoints
Dos tendencias remodelaron el panorama de la gestión de privilegios de endpoints en 2026: la consolidación de proveedores y la integración nativa en plataformas.
Consolidación del mercado entre proveedores de identidad y privilegios
Palo Alto Networks completó la adquisición de CyberArk el 11 de febrero.2 El 12 de mayo de 2026, Palo Alto Networks presentó Idira como su plataforma de seguridad de identidad de próxima generación, consolidando la gestión de accesos privilegiados, la gobernanza y administración de identidades, la seguridad de identidades de máquinas y la seguridad de identidades agénticas.
La adquisición señala un cambio más amplio del mercado en el que la gestión de privilegios de endpoint se integra cada vez más en plataformas unificadas de seguridad de identidad, reduciendo el papel de los productos independientes de gestión de privilegios.
EPM integrado de forma nativa en las plataformas de gestión de dispositivos
El 1 de julio de 2026, Microsoft incluyó Endpoint Privilege Management, Enterprise Application Management y Cloud PKI en Microsoft 365 E5 sin coste adicional, junto con un aumento del precio de lista de $57 a $60 por usuario al mes.15 Microsoft 365 E3 recibió un conjunto más reducido que cubre Intune Plan 2, Remote Help y Advanced Analytics, dejando EPM exclusivo para E5 y E7.
El cambio reduce la proliferación de agentes para las organizaciones centradas en Windows, aunque limita la cobertura de EPM a endpoints Windows inscritos en Intune y requiere la infraestructura de Intune como requisito previo.
Lecturas adicionales
 Añadir como fuente preferida
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Los 12 mejores software de gestión de privilegios de endpoints (EPM)}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-privilege-management}},
  note   = {AIMultiple. Recuperado el 1 de septiembre de 2026}
}Resultados y marcas de tiempo de 24 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 2 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.
Siguiente para leer
Los 10 mejores software de seguridad de endpoints

Las 20+ mejores herramientas de gestión de Active Directory
Los 12 mejores software de gestión de dispositivos móviles


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.