


Os 12 Melhores Softwares de Gerenciamento de Privilégios de Endpoint (EPM)
O gerenciamento de privilégios de endpoint (EPM) é a prática de remover direitos administrativos locais permanentes dos usuários de endpoint e substituí-los por elevação temporária baseada em políticas para aplicativos e tarefas específicos. Essa abordagem aborda os riscos de ransomware e movimento lateral associados a contas com privilégios excessivos.
Nós summarize 12 soluções de gerenciamento de privilégios de endpoint com recursos e preços.
Recursos diferenciadores entre as ferramentas de gerenciamento de privilégios de endpoint
Produto | Agente macOS | Agente Linux | Implantação local | Integração nativa com SIEM |
|---|---|---|---|---|
✓ | ✓ | ✓ | ✓ | |
Admin By Request | ✓ | ✓ | ✕ | ✓ |
ARCON Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
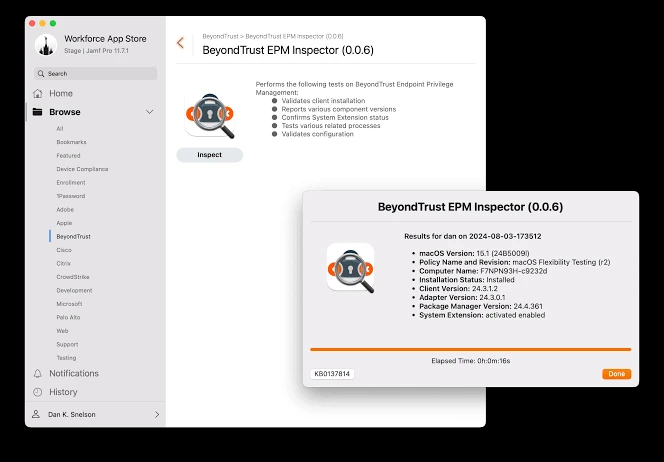
BeyondTrust Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
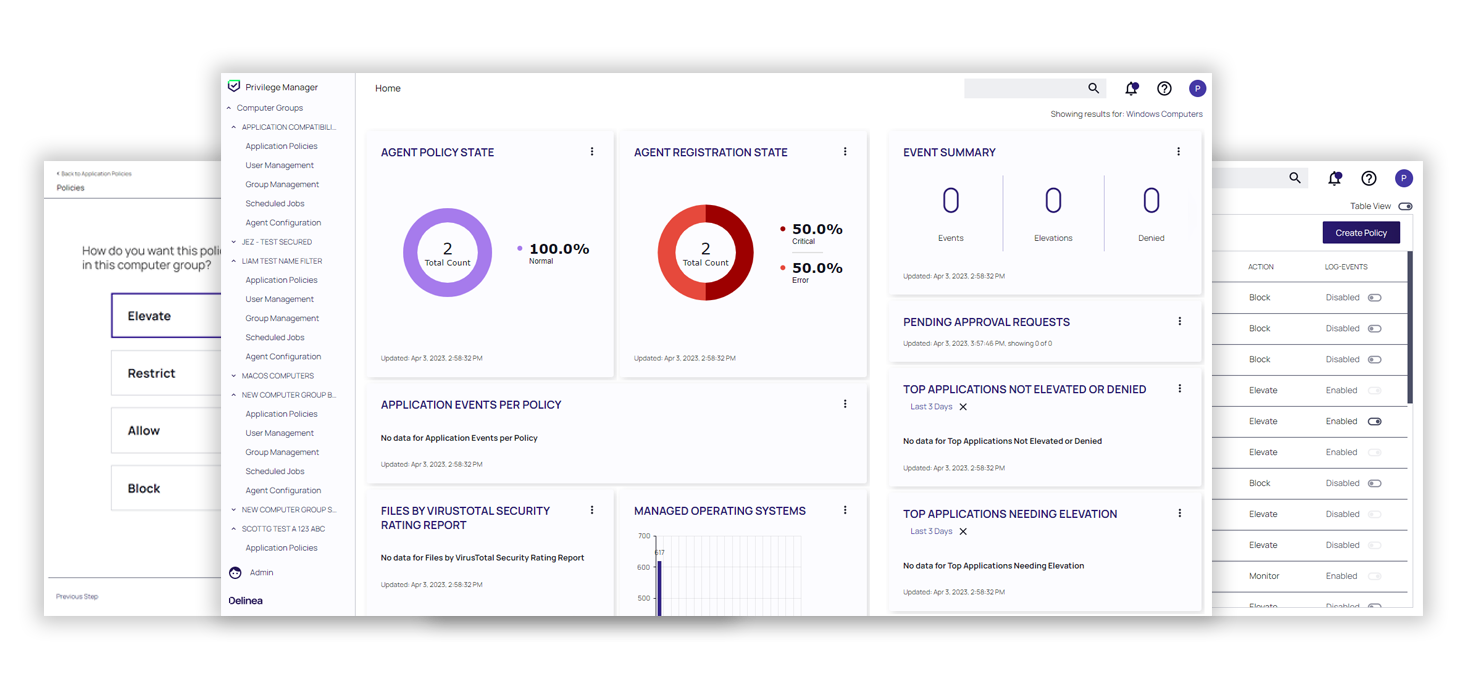
Delinea Privilege Manager | ✓ | ✕ | ✓ | ✓ |
Idira Endpoint Privilege Manager (Palo Alto Networks) | ✓ | ✓ | ✕ | ✓ |
Ivanti Application Control | ✕ | ✓ | ✓ | ✕ |
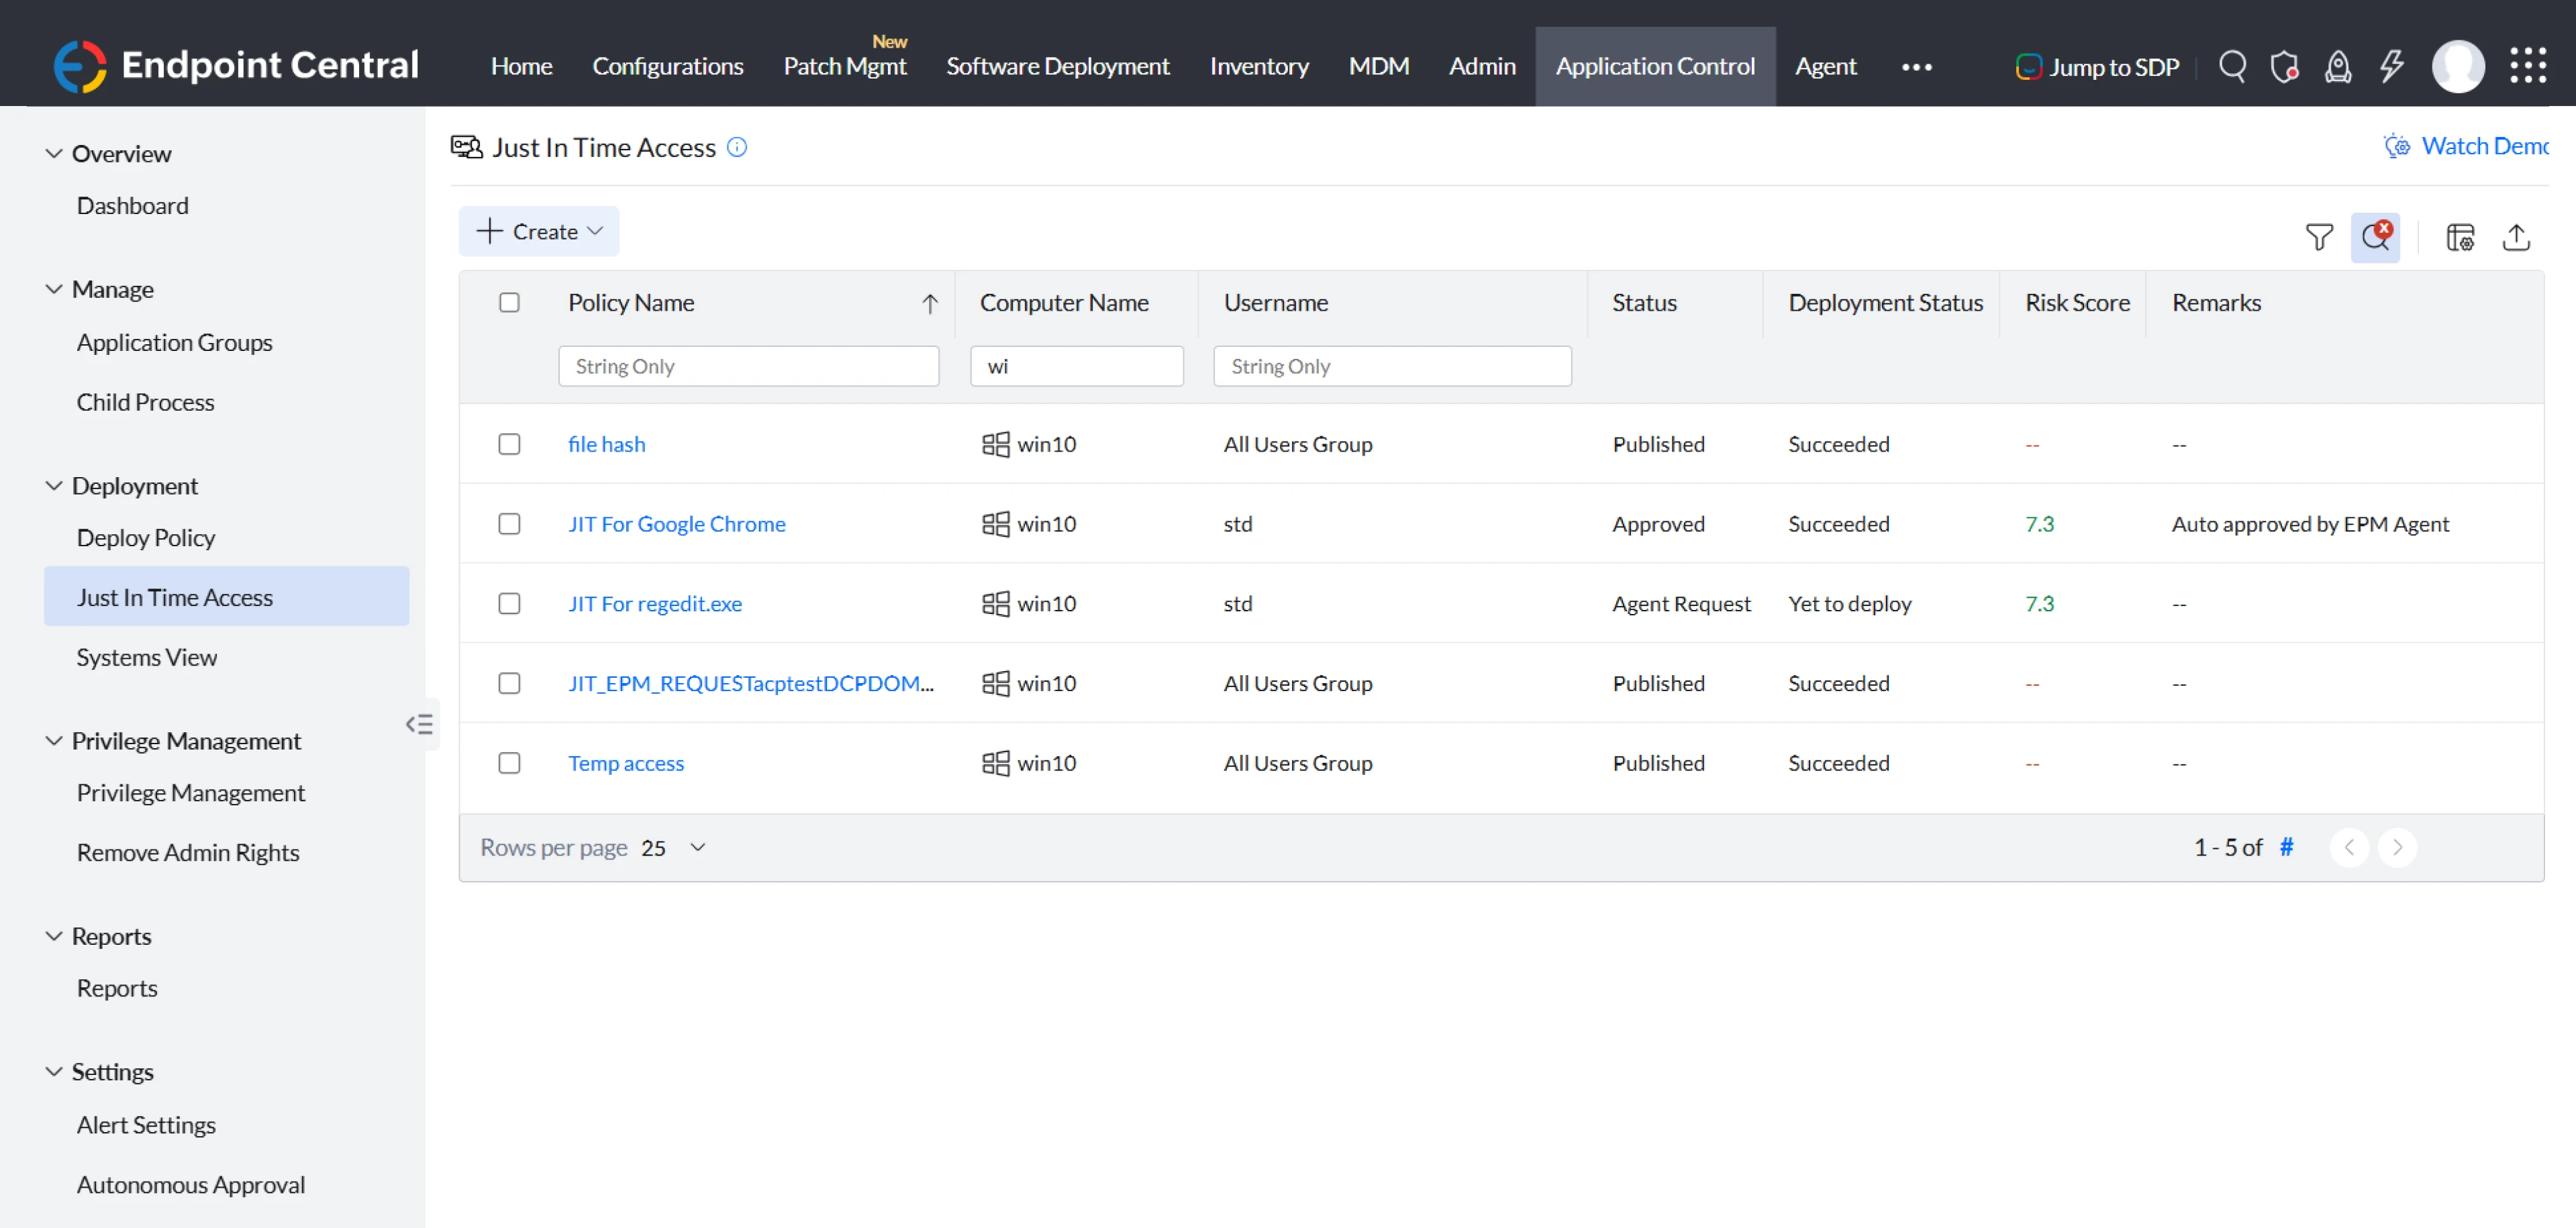
ManageEngine Application Control Plus | ✓ | ✕ | ✓ | ✕ |
Microsoft Intune Endpoint Privilege Management | ✕ | ✕ | ✕ | ✓ |
Netwrix Endpoint Privilege Manager | ✓ | ✕ | ✓ | ✕ |
Os produtos estão em ordem alfabética, com os assinantes dos serviços de benchmarking da AIMultiple no topo.
A tabela acima compara recursos que variam entre os doze produtos avaliados.
- Integração nativa com SIEM indica conectores documentados e suportados pelo fornecedor ou APIs para Splunk, Microsoft Sentinel ou plataformas equivalentes, em vez de encaminhamento manual de logs.
- Não documentado marca os casos em que o fornecedor não publica documentação do conector para o produto específico em análise; isso não confirma a ausência da capacidade.
Cada produto nesta comparação eleva direitos por aplicativo, e não por sessão, registra cada elevação com usuário, host e carimbo de data/hora, e oferece algum caminho de aprovação entre automático e manual.
As diferenças que importam são onde a elevação é aplicada quando um dispositivo está offline, se um processo elevado pode acessar outros programas e quais sistemas operacionais o agente realmente cobre.
Comparação de preços das soluções de EPM
Não divulgado indica que o fornecedor não publica preços de tabela para essa camada.
Fornecedores e produtos
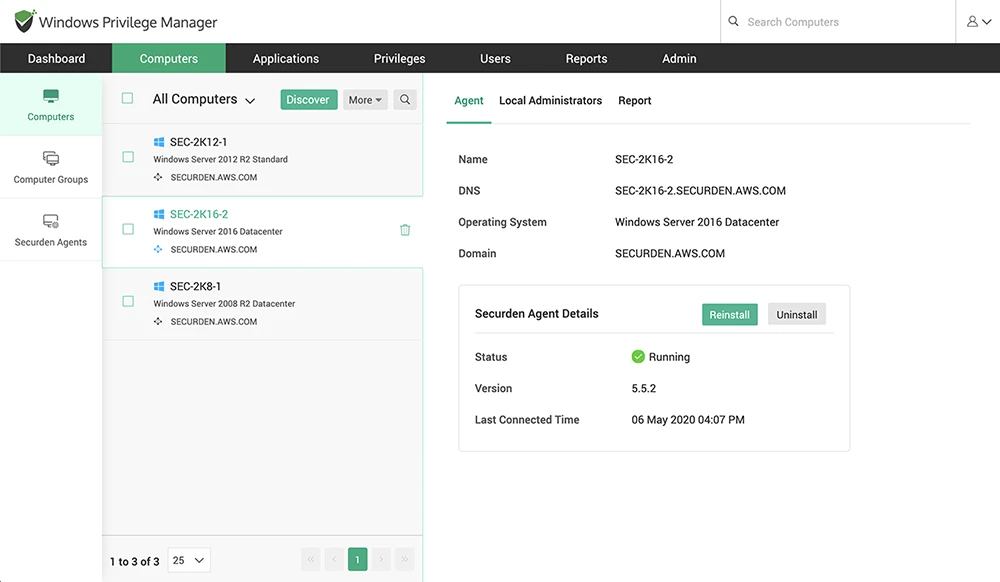
Securden Endpoint Privilege Manager
Securden Endpoint Privilege Manager impõe privilégio mínimo com elevação just-in-time, controle granular de aplicativos e monitoramento contínuo de endpoints.1
As políticas continuam sendo aplicadas quando um endpoint perde o caminho de rede, de modo que laptops em campo permaneçam sob regras de privilégio mínimo offline. Os usuários padrão elevam os aplicativos aprovados por conta própria. Os técnicos recebem direitos temporários para assistência remota, em vez de uma conta de administrador permanente.
Prós:
- Opções de implantação locais e SaaS.
Contras:
- A aplicação offline e a assistência remota são configuradas separadamente da política central de elevação, acrescentando etapas de configuração.
Idira Endpoint Privilege Manager (Palo Alto Networks)
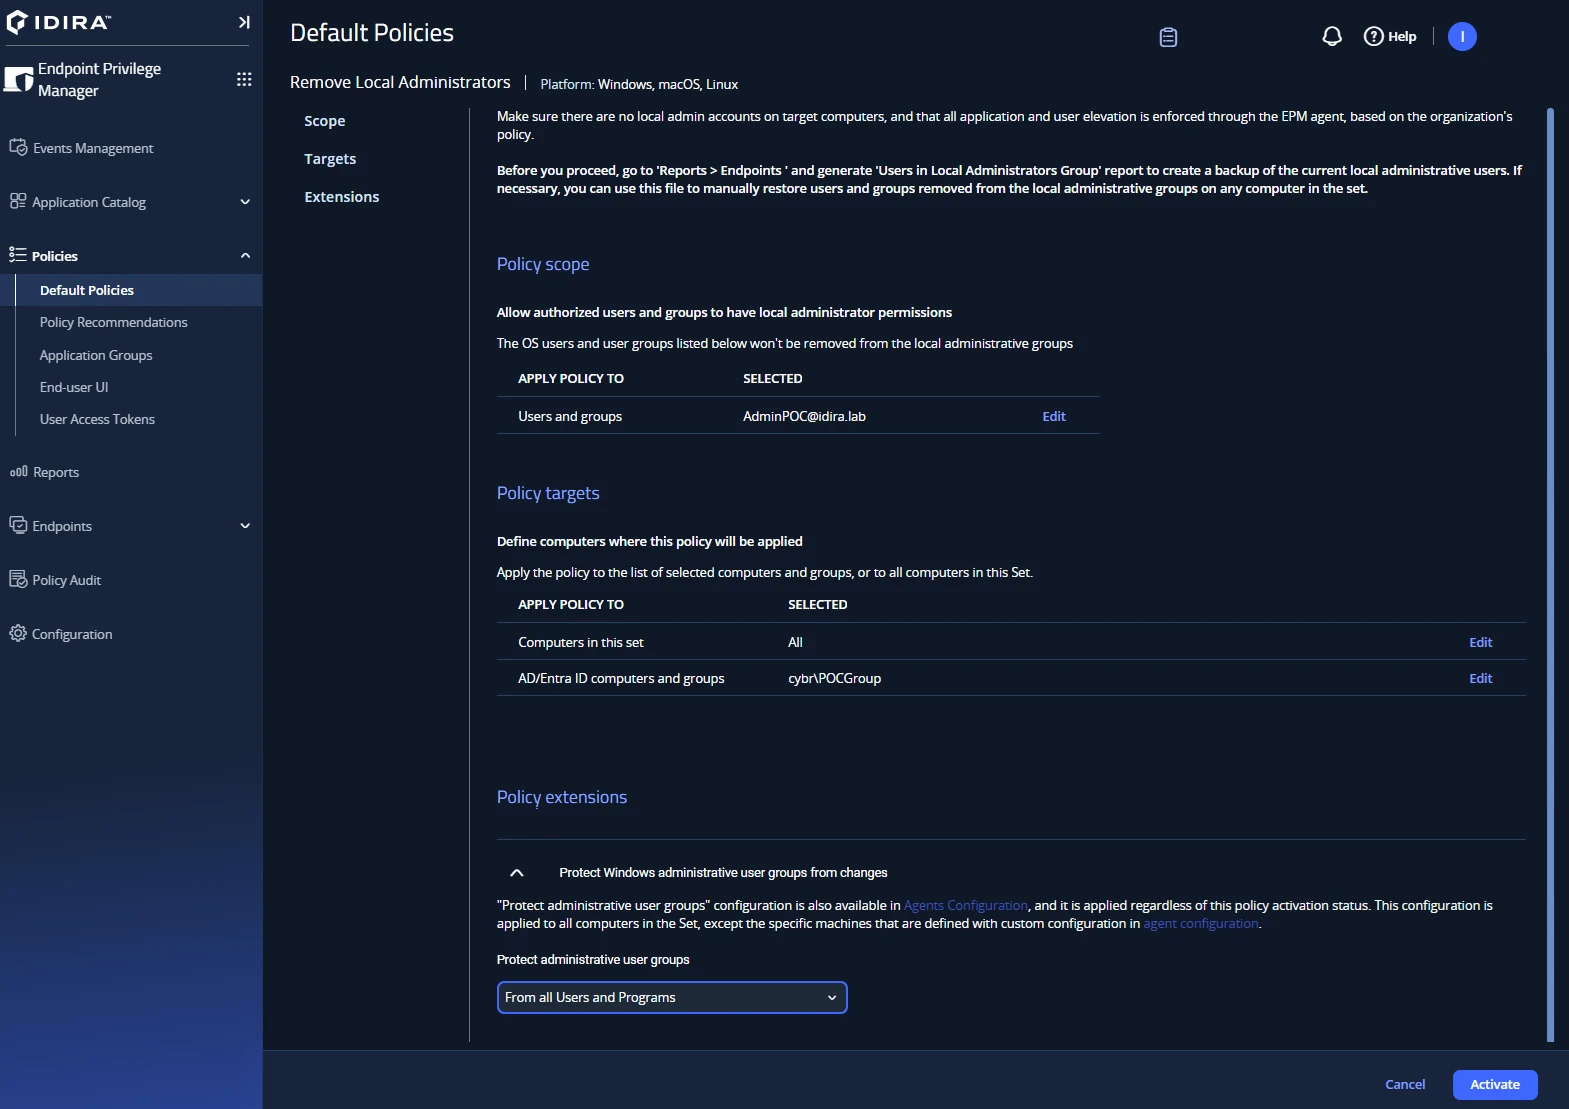
O Idira Endpoint Privilege Manager é o sucessor renomeado do CyberArk Endpoint Privilege Manager, integrado à Idira Identity Security Platform da Palo Alto Networks. A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026 e lançou a marca Idira em maio de 2026.2 Os clientes existentes da CyberArk continuam na mesma plataforma sob a nova marca.
Não há servidor de gerenciamento local. Um agente cobre Windows, Windows Server, macOS e Linux, e os dados de elevação alimentam o Cortex XDR e o XSIAM diretamente. Um Linux Identity Bridge dedicado fornece ponte com o Active Directory e gerenciamento centralizado de regras do sudo. O isolamento de aplicativos restringe o que aplicativos elevados podem fazer além de decisões simples de permissão e bloqueio.
Prós:
- Gerenciamento nativo de privilégios no Linux com autenticação independente de diretório e gerenciamento centralizado do sudo.
Contras:
- O preço não é publicado, o que impede a comparação de custos sem contato com vendas.
A compensação é o compromisso com a plataforma: a profundidade no Linux e a integração com o XDR vêm integradas à pilha mais ampla da Palo Alto Networks.
BeyondTrust Endpoint Privilege Management
O BeyondTrust Endpoint Privilege Management estende o controle de privilégios além das estações de trabalho e servidores tradicionais para dispositivos IoT/OT e infraestrutura de rede, com arquitetura de API REST que permite automação e integração com SIEM.3
A gravação de sessão e o registro de teclas são executados junto com a elevação, de modo que uma sessão privilegiada deixa um registro reproduzível em vez de uma linha de log. Os modelos QuickStart baseiam-se em implantações acima de 100.000 endpoints.
Prós:
- Integração nativa com o ServiceNow permite que solicitações de acesso privilegiado sejam gerenciadas por meio de fluxos de trabalho de tickets existentes.
- Escopo de dispositivos mais amplo do que a maioria dos concorrentes, incluindo dispositivos IoT/OT e de rede.
Contras:
- A configuração de políticas abrange estilos de trabalho de Windows, macOS, Linux e dispositivos de rede, acrescentando sobrecarga administrativa em ambientes mistos.
Poucos concorrentes alcançam equipamentos de rede e dispositivos OT, o que é o principal motivo para procurar aqui em vez de uma ferramenta somente para estações de trabalho.
Delinea Privilege Manager
O Delinea Privilege Manager oferece gerenciamento de privilégios de endpoint e controle de aplicativos por meio de um único agente compatível com máquinas ingressadas em domínio e não ingressadas.4
As credenciais da conta de serviço são rotacionadas automaticamente. Os aplicativos elevados são executados sob controle de processos filhos e sandboxing. A elevação de aplicativos integra MFA baseado no Microsoft Entra ID no momento da elevação.
A Delinea não oferece mais suporte ao Linux. O Privilege Manager para Unix/Linux chegou ao Fim da Renovação em agosto de 2025 e ao Fim da Vida em agosto de 2026. O agente Linux permanece disponível para download, mas a Delinea afirmou que não receberá mais atualizações.5 A documentação atual do produto descreve o Privilege Manager como uma solução para Windows e macOS.
Prós:
- Um único agente cobre endpoints ingressados em domínio e não ingressados sem dependência do Active Directory.
- O Modo de Aprendizagem descobre aplicativos que exigem direitos de administrador antes que as políticas sejam aplicadas.
Contras:
- O suporte a Linux e Unix terminou em agosto de 2026; a cobertura agora está limitada a Windows e macOS.
- O gerenciamento de privilégios de servidor exige o produto separado Cloud Suite.
Como o agente Linux chegou ao fim da vida em agosto de 2026, ambientes mistos precisam de uma segunda ferramenta para hosts Unix e Linux.
Microsoft Intune Endpoint Privilege Management
Microsoft Intune Endpoint Privilege Management é um complemento nativo do Microsoft Intune que instala um agente leve no lado do cliente automaticamente por meio da atribuição de política existente do Intune, limitado a endpoints Windows.6
Dois modos de elevação estão disponíveis: totalmente automático e confirmado pelo usuário com uma solicitação de justificativa. A elevação usa uma conta virtual isolada, em vez de adicionar usuários ao grupo de administradores locais.
Prós:
- Incluído sem custo adicional para licenciados do Microsoft 365 E5 e E7.
- Sem console de gerenciamento separado para organizações que executam o Intune, embora um agente leve de EPM seja instalado automaticamente nos dispositivos gerenciados.
Contras:
- Não incluído no Microsoft 365 E3, que recebeu Intune Plan 2, Remote Help e Advanced Analytics na mudança de pacotes de julho de 2026.
- Exige inscrição no Intune ou cogerenciamento com o Configuration Manager; inutilizável como produto autônomo fora do ecossistema Microsoft.
ManageEngine Application Control Plus
O ManageEngine Application Control Plus combina listas de permissão e listas de bloqueio de aplicativos com gerenciamento de privilégios de endpoint em um único console, com criação automatizada de listas de permissão baseada em regras de controle configuradas.
Uma configuração de “Regulador de Flexibilidade” controla a rigidez com que a lista de permissões é aplicada. O modo de auditoria registra o comportamento dos aplicativos antes que qualquer política comece a bloquear.7
Prós:
- A edição gratuito é totalmente funcional para até 25 dispositivos e não tem limite de tempo.
Contras:
- A documentação oficial cobre o suporte ao macOS para as versões 11 a 14, incluindo dispositivos Apple Silicon, mas não documenta o suporte ao Linux.
Admin By Request
O Admin By Request é um produto SaaS de gerenciamento de acesso privilegiado que intercepta solicitações de privilégio com elevação just-in-time e trilhas de auditoria completas.8
O agente de endpoint tem menos de 3MB. As solicitações podem ser aprovadas offline com um código PIN quando o dispositivo não tem caminho para o portal. O Break Glass cria contas de administrador local de emergência com tempo limitado como alternativa ao LAPS. Todos os arquivos que passam pela elevação ou aprovação de download são verificados por 37 ou mais mecanismos antimalware por meio do OPSWAT MetaDefender.9
Prós:
- O plano gratuito cobre 25 assentos de estação de trabalho e 10 assentos de Windows Server sem limite de tempo e com uma única restrição de recurso.
- Compatibilidade nativa com SCCM, Microsoft Intune e Jamf para implantação junto com as ferramentas existentes.
Contras:
- O aplicativo móvel oferece suporte a aprovações e visualização do registro de auditoria, mas a administração e a configuração completas exigem o portal desktop.
O modelo com escopo por aplicativo atende equipes que executam listas de permissões e desejam que a elevação seja governada pelo mesmo objeto de política.
ThreatLocker Elevation Control
O ThreatLocker Elevation Control concede direitos de administrador local a aplicativos designados para usuários específicos sem conferir privilégios locais de administrador permanentes.10
Os direitos são vinculados ao aplicativo, não à sessão, de modo que o usuário nunca tenha privilégios de administrador fora desse processo. Políticas baseadas em tempo revogam direitos quando uma janela de instalação se encerra. O ringfencing impede que um aplicativo elevado alcance outros programas. As políticas de aplicativos de alto risco visam especificamente o PowerShell, o Command Prompt e mecanismos de script.
Prós:
- Geração automática da lista de aprovação inicial por meio do aprendizado dos aplicativos existentes.
Contras:
- O Elevation Control gerencia administradores locais em endpoints Windows e macOS; o Linux não é coberto.11
O ThreatLocker Elevation Control atende organizações focadas em segurança que priorizam a contenção de aplicativos e arquiteturas de zero privilégio permanente.
ARCON Endpoint Privilege Management
O ARCON Endpoint Privilege Management impõe acesso privilegiado just-in-time sob os princípios de Zero Trust e privilégio mínimo em endpoints Windows, macOS, Linux e Unix.12
O monitoramento de integridade de arquivos é incluído, em vez de vendido separadamente, com detecção de alterações, reversão e rastreamento histórico. A análise baseada em aprendizado de máquina traça o perfil do comportamento privilegiado em relação a uma linha de base.
Prós:
- Implantação flexível nos modelos locais, SaaS e IaaS.
Contras:
- O valor do produto depende substancialmente da adoção da suíte ARCON PAM mais ampla, em vez de apenas do EPM.
A cobertura Unix é rara nessa categoria e é o motivo mais claro para selecionar a ARCON em vez de um concorrente focado em estações de trabalho.
Netwrix Endpoint Privilege Manager
O Netwrix Endpoint Privilege Manager, anteriormente Least Privilege Manager, remove direitos administrativos locais permanentes e permite listas de aplicativos, instaladores, scripts e processos aprovados.
Um mecanismo de política único cobre dispositivos ingressados em domínio, não ingressados, registrados em MDM e virtuais. A entrega é feita por meio de Group Policy, Intune, SCCM ou do serviço de nuvem Endpoint Policy Manager, de modo que os canais existentes possam ser reutilizados.13
Prós:
- Opções de entrega locais e em nuvem, além de vários canais de implantação de terceiros.
Contras:
- A cobertura é limitada a Windows e macOS, sem suporte nativo a endpoints Linux.
One Identity Safeguard Privilege Manager for Windows
O One Identity Safeguard Privilege Manager for Windows permite que os usuários finais elevem seus próprios direitos administrativos para tarefas aprovadas sem contato com o administrador.14
As políticas são implantadas como Objetos de Política de Grupo, sem servidor de gerenciamento separado. A Validation Logic Targeting Technology restringe a quais máquinas e usuários uma regra se aplica. Uma biblioteca de regras pré-empacotada e contribuída pela comunidade cobre casos comuns de elevação.
Prós:
- A biblioteca de regras de elevação da comunidade reduz o esforço inicial de criação de políticas.
Contras:
- Escopo somente para Windows; não há suporte documentado para macOS ou Linux.
Ivanti Application Control
O Ivanti Application Control, anteriormente AppSense, impõe acesso com privilégio mínimo ao limitar a execução a software aprovado com auto-elevação sensível ao contexto.
A verificação de Propriedade Confiável usa a propriedade de arquivo NTFS para decidir o que é executado, de modo que arquivos gravados por um usuário padrão sejam bloqueados sem manter uma lista de hashes ou caminhos. Os relatórios são executados por meio do Ivanti UWM Management Center ou do Ivanti Xtraction, em vez de um console dedicado de EPM.
Prós:
- Solicitações e aprovações de elevação automatizadas são roteadas por meio de sistemas de helpdesk integrados.
Contras:
- Escopo focado em Windows; o suporte ao macOS não está documentado para o Application Control.
O Application Control é licenciado dentro da suíte User Workspace Manager, então raramente faz sentido como primeira compra de EPM.
Tendências do gerenciamento de privilégios de endpoint
Duas tendências remodelaram o cenário do gerenciamento de privilégios de endpoint em 2026: a consolidação de fornecedores e a integração nativa da plataforma.
Consolidação do mercado entre fornecedores de identidade e privilégio
A Palo Alto Networks concluiu sua aquisição da CyberArk em 11 de fevereiro.2 Em 12 de maio de 2026, a Palo Alto Networks apresentou a Idira como sua plataforma de segurança de identidade de próxima geração, consolidando gerenciamento de acesso privilegiado, governança e administração de identidade, segurança de identidade de máquinas e segurança de identidade agêntica.
A aquisição sinaliza uma mudança de mercado mais ampla, na qual o gerenciamento de privilégios de endpoint está sendo cada vez mais integrado a plataformas unificadas de segurança de identidade, reduzindo o papel dos produtos autônomos de gerenciamento de privilégios.
EPM integrado nativamente às plataformas de gerenciamento de dispositivos
Em 1º de julho de 2026, a Microsoft moveu o Endpoint Privilege Management, o Enterprise Application Management e o Cloud PKI para o Microsoft 365 E5 sem custo adicional, junto com um aumento de preço de lista de US$ 57 para US$ 60 por usuário por mês.15 O Microsoft 365 E3 recebeu um conjunto mais restrito que cobre Intune Plan 2, Remote Help e Advanced Analytics, deixando o EPM exclusivo para E5 e E7.
A mudança reduz a proliferação de agentes para organizações centradas em Windows, embora limite a cobertura de EPM a endpoints Windows registrados no Intune e exija a infraestrutura do Intune como pré-requisito.
Leituras adicionais
 Adicionar como fonte preferencial
Cite esta pesquisa
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Os 12 Melhores Softwares de Gerenciamento de Privilégios de Endpoint (EPM)}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-privilege-management}},
  note   = {AIMultiple. Acessado em 1 setembro 2026}
}Resultados e carimbos de data/hora de 24 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 2 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
Links de referência
O trabalho de Cem na AIMultiple foi citado por publicações globais líderes, incluindo Business Insider, Forbes, Morning Brew e Washington Post, por empresas globais como Deloitte e HPE, ONGs como o World Economic Forum e organizações supranacionais como a European Commission. [1], [2], [3], [4], [5]
Ao longo de sua carreira, Cem atuou como consultor de tecnologia, comprador de tecnologia e empreendedor de tecnologia. Ele aconselhou empresas sobre suas decisões de tecnologia na McKinsey & Company e na Altman Solon por mais de uma década. Ele também publicou um relatório da McKinsey sobre digitalização.
Ele liderou a estratégia de tecnologia e as compras de uma operadora de telecomunicações, reportando-se ao CEO. Ele também liderou o crescimento comercial da empresa de deep tech Hypatos, que atingiu uma receita recorrente anual de 7 dígitos e uma avaliação de 9 dígitos partindo do zero em 2 anos. O trabalho de Cem na Hypatos foi coberto por publicações de tecnologia líderes como TechCrunch e Business Insider.
Cem fala regularmente em conferências internacionais de tecnologia. Ele se formou como engenheiro da computação pela Bogazici University e possui um MBA pela Columbia Business School.


Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.