


En İyi 3 Açık Kaynak Güvenlik Duvarı Denetim Aracı Karşılaştırması
Açık kaynaklı güvenlik duvarı denetim araçları, BT ekiplerinin yüksek maliyetlere katlanmadan güvenlik duvarlarının doğru yapılandırılıp yapılandırılmadığını değerlendirmesini sağlar. Ancak orta ölçekli ve kurumsal şirketler daha kapsamlı çözümler için kapalı kaynak güvenlik duvarı denetim yazılımını değerlendirebilir.
Açık kaynak güvenlik duvarı denetim araçlarındaki kilit oyuncuları keşfedin; özelliklerine, faydalarına ve dezavantajlarına kapsamlı bir genel bakış sunar:
Yazılım karşılaştırması
* Analiz edilen tüm yazılım paketleri Windows ile uyumludur
Sıralama: Şirketler toplam GitHub yıldız sayısına göre sıralanmıştır.
1. Firewall Orchestrator
Firewall Orchestrator, birden fazla satıcıdan güvenlik duvarı yapılandırmalarını içe aktarır ve uyumluluk raporları ile kural kümesi dokümantasyonu üretir. Kural analizi, raporlama ve uyumluluk iş akışları dahil olmak üzere genellikle Network Security Policy Management (NSPM) araçlarıyla ilişkilendirilen yetenekler sağlar.
Check Point, Fortinet, Cisco ve Juniper gibi güvenlik duvarı satıcılarına bağlanır ve içe aktarılan verileri bir PostgreSQL veritabanında saklar. Raporlar uyumluluk incelemeleri için dışa aktarılabilir.
Apache-2.0 lisansı altında dağıtılır. Windows'u destekler ve kısmi Linux desteği sağlar.
2. Firewall Audit
Firewall Audit, güvenlik duvarı kurallarını kullanıcı tanımlı bir politika dosyasına göre denetler. Kural kümesini okur, kriterlerinizle karşılaştırır ve eşleşmeyen her şeyi işaretler. Araç CLI tabanlıdır; web arayüzü yerine komut satırından çalışır ve platformlar arasıdır.
Firewall Audit, Apache-2.0 ve MIT lisanslarıyla çift lisanslıdır. Linux ile uyumludur. Kurulum minimum düzeydedir: bir yapılandırma dosyasıyla tek bir ikili dosya olarak çalışır ve her değişiklikte güvenlik kontrolleri çalıştıran otomatik bir yazılım dağıtım sürecine sahiptir.
3. Batfish
Batfish, ağın amaçlandığı gibi davrandığını doğrulamak için yönlendiriciler, anahtarlar ve güvenlik duvarları dahil ağ cihazı yapılandırmalarını analiz eder. Bunu canlı cihazlara bağlanmadan yapar; tamamen yapılandırma dosyalarından çalışır.
Temel analiz, cihaz yapılandırma dosyalarını gerektirir. Ağ cihazlarına doğrudan erişim gerekmez. Bu, bir denetim aracını üretim donanımına bağlamanın bir seçenek olmadığı büyük veya hassas ortamlar için önemlidir.
Ana gücü 'ne olur' analizidir: önerilen bir yapılandırma değişikliğini dağıtmadan önce erişim kontrol listelerinize (ACL'ler) yani hangi trafiğe izin verildiğini denetleyen kurallara karşı test edebilirsiniz. Batfish, değişikliğin ağdaki belirli bir akışa izin mi vereceğini yoksa engel mi olacağını doğrulayabilir.
Apache Lisansı 2.0 altında dağıtılır. MacOS ile uyumludur.
Açık kaynaklı güvenlik duvarı denetim çözümlerinin temel özellikleri
En iyi güvenlik duvarı denetim aracını seçerken, optimum işlevsellik ve kurumsal ihtiyaçlarla uyum sağlamak için birkaç temel faktörün dikkate alınması gerekir. Değerlendirilecek temel unsurlar şunlardır:
1. Lisans
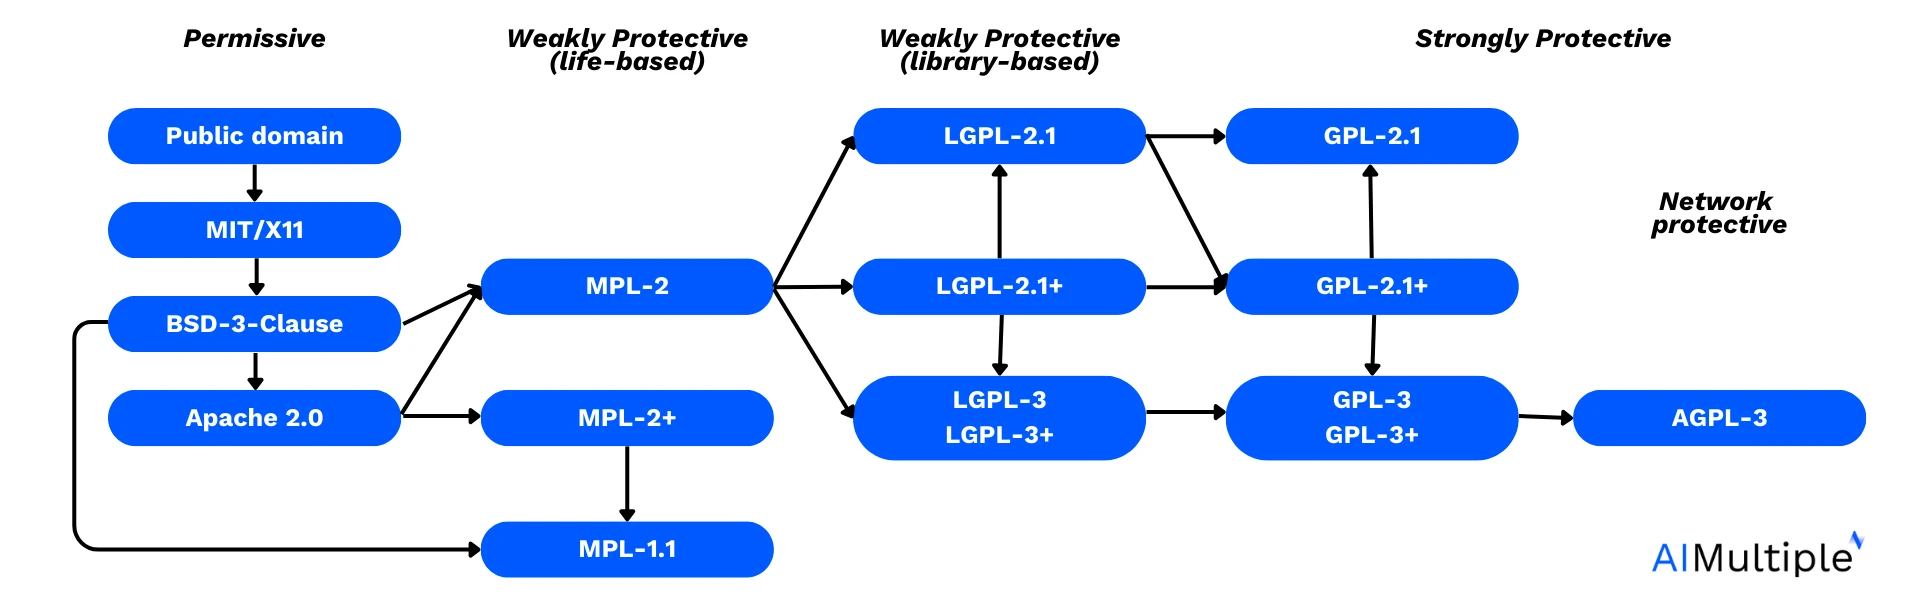
Kaynak: David A. Wheeler (2007)1
Aracın lisansı kullanım haklarını, yeniden dağıtımı ve kuruluşunuzun politikalarıyla uyumluluğu belirler. Yazılımın lisansı kullanım haklarını, yeniden dağıtım politikalarını ve kurumsal gereksinimler ile uyumluluk standartlarına uygun olup olmadığını belirler.
Apache 2.0 izin veren doğasıyla bilinir; kullanıcıların belirli koşullar altında türev çalışmaları değiştirmesine ve dağıtmasına olanak tanır. GPL-2, GPL-2+ ve LGPL-2.1, açık kaynak ilkelerine öncelik veren ve türev çalışmaların da açık kaynak olmasını ve belirli dağıtım koşullarına uymasını gerektiren lisanslardır.
MIT, kullanıcılara yazılımı minimum kısıtlamalarla kullanma, değiştirme ve dağıtma özgürlüğü veren bir başka izin veren lisanstır ve bu da onu çok çeşitli proje ve lisanslarla uyumlu hale getirir.
2. Platform uyumluluğu
Yazılımın platform uyumluluğunu dikkate almak; mevcut altyapı, ağ cihazları ve bulut hizmeti sağlayıcılarıyla sorunsuz entegrasyon sağlar. Windows, MacOS, Linux ve diğer işletim sistemleriyle uyumluluk, yaygın dağıtım ve yönetim kolaylığı açısından çok önemlidir.
3. Dağıtım yöntemi
Dağıtım yöntemi, bir aracın ne kadar hızlı kurulabileceğini ve hangi altyapıyı gerektirdiğini belirler. Yaygın dağıtım yöntemleri arasında ek bağımlılık olmadan çalışan bağımsız CLI ikili dosyaları ve Docker kullanan konteynerli kurulumlar yer alır; bunlar bir konteyner çalışma zamanı gerektirir ancak bağımlılık yönetimini basitleştirir. Bazı araçlar ayrıca raporlama ve sorgulama için içe aktarılan yapılandırmaları saklamak üzere bir veritabanı gerektirir.
Açık kaynak güvenlik duvarı denetim araçlarını kullanma nedenleri
1. Sürekli uyumluluk
Açık kaynak güvenlik duvarı denetim araçları, düzenli güvenlik duvarı denetimleri yapılmasını sağlayarak NIS2, DORA, PCI DSS ve GDPR gibi düzenleyici standartlara uyumu ve güvenli bir ağ ortamını destekler.
Hiçbir düzenleme belirli bir aracı zorunlu kılmaz. Ancak her ikisi de denetim sırasında güvenlik duvarı kontrollerine ilişkin belgelenmiş kanıt gerektirir. Rapor dışa aktarabilen açık kaynaklı bir denetim aracı, bu gereksinimi hiçbir maliyet olmadan karşılayabilir.
2. Kural şişkinliğini ve sapmasını bulma
Güvenlik duvarı kural kümeleri büyür. Bir projeye eklenen kurallar, proje sona erdiğinde nadiren kaldırılır. Denetim aracı; gereksiz, aşırı izin veren veya çelişkili kuralları yani ölçek nedeniyle manuel incelemenin gözden kaçırdığı sorunları kontrol eder.
3. Dağıtım öncesi doğrulama
Batfish gibi araçlar, önerilen bir kural değişikliğini canlıya geçmeden önce doğrulayabilir. Bu, aksi takdirde üretimde engellenmiş bir hizmet veya istenmeyen açık bir bağlantı noktası olarak ortaya çıkacak hataları yakalar.
 Tercih edilen kaynak olarak ekle
Açık kaynak güvenlik duvarı denetim araçlarıyla çalışmanın faydaları ve dezavantajları
Faydalar
1. Lisans maliyeti yok
Açık kaynak yazılımlar genellikle ücretsiz olarak kullanılabilir; bu da lisans ücretlerini ortadan kaldırır ve güvenlik duvarı denetim yazılımı tedarikiyle ilişkili genel maliyetleri azaltır. Bu maliyet etkinliği, özellikle sınırlı bütçeye sahip kuruluşlar veya kaliteden ödün vermeden uygun maliyetli çözümler arayanlar için faydalıdır.
2. Özelleştirilebilirlik ve esneklik
Açık kaynak güvenlik duvarı denetim araçlarının temel güçlü yönlerinden biri özelleştirilebilirliğinde yatar. Kullanıcılar, kaynak kodunu kendi belirli güvenlik duvarı yapılandırmalarına, ağ güvenlik politikalarına ve uyumluluk gereksinimlerine göre değiştirme ve uyarlama özgürlüğüne sahiptir. Bu esneklik düzeyi, kuruluşların aracı benzersiz güvenlik yönetimi ihtiyaçlarına göre uyarlamasına olanak tanıyarak güvenlik duvarı denetimine daha sağlam ve özel bir yaklaşım sağlar.
3. Topluluk desteği ve iş birliği
Açık kaynak projeleri, topluluk odaklı destek ve iş birliğiyle gelişir. Kullanıcılar; geliştiriciler, güvenlik uzmanları ve meraklılardan oluşan çeşitli bir topluluğun kolektif uzmanlığından ve katkılarından yararlanabilir.
Bu iş birliğine dayalı ortam; sürekli iyileştirmeyi, yeniliği ve yeni özelliklerin ve işlevlerin hızla geliştirilmesini teşvik ederek açık kaynak güvenlik duvarı denetim araçlarının genel kalitesini ve etkinliğini artırır.
4. Denetlenebilir kod
Açık kaynak güvenlik duvarı denetim araçlarının şeffaflığı, kuruluşlara aracın kod tabanı, güvenlik mekanizmaları ve veri işleme uygulamaları üzerinde daha fazla görünürlük sağlar. Bu şeffaflık; kullanıcılar kaynak kodu güvenlik açıkları, güvenlik standartlarına uyum ve en iyi uygulamalara bağlılık açısından bağımsız olarak inceleyip denetleyebildiğinden araca olan güveni ve itimadı artırır.
Ayrıca yazılımın açık doğası, zamanında güvenlik güncellemeleri ve yamaları mümkün kılarak ağ güvenliğini ve yeni ortaya çıkan tehditlere karşı dayanıklılığı daha da güçlendirir.
5. Entegrasyon ve uyumluluk
CLI tabanlı araçlar CI/CD iş akışlarında çalışır. Bir kural kümesi kontrolü, her dağıtımın parçası haline gelebilir; tıpkı her commit'te bir kod denetleyicisinin (linter) çalışması gibi.
Ayrıca açık kaynak araçlar genellikle çeşitli endüstri standardı protokolleri ve formatları destekler; diğer güvenlik araçları ve yönetim platformlarıyla birlikte çalışabilirliği ve veri alışverişini kolaylaştırır.
Dezavantajlar
1. Satıcı desteği yok
Açık kaynak toplulukları değerli yardım ve kaynaklar sunabilse de destek, kapalı kaynak güvenlik duvarı satıcılarının sağladığı kadar kapsamlı veya zamanında olmayabilir. Bu, karmaşık güvenlik duvarı yapılandırmalarında anında yardım, güvenlik olaylarını giderme veya teknik sorunları hızla çözme gereksinimi duyan kuruluşlar için endişe kaynağı olabilir.
2. Kurulum teknik uzmanlık gerektirir
Özelleştirme, kuruluşların güvenlik duvarı yapılandırmalarını ve güvenlik politikalarını kendi özel ihtiyaçlarına göre uyarlamasına olanak tanısa da özellikle sınırlı teknik uzmanlığa sahip kullanıcılar için karmaşıklığa da yol açabilir.
Firewall Orchestrator, Docker Compose ve bir veritabanı gerektirir. Batfish, bir Python istemcisiyle Docker konteyneri olarak çalışır. İkisi de teknik olmayan bir kullanıcı için basit bir kurulum değildir.
Açık kaynak güvenlik duvarı denetim araçlarını etkili bir şekilde yapılandırmak ve yönetmek; ağ güvenliği ilkeleri, güvenlik duvarı politikaları ve denetim süreçleri hakkında tüm kullanıcılar için kolayca erişilebilir olmayabilecek daha derin bir anlayış gerektirebilir.
3. Entegrasyon zorlukları
Bulut hizmeti sağlayıcıları, ağ altyapısı veya diğer güvenlik araçlarıyla yaşanan uyumluluk sorunları; ek geliştirme çabaları veya geçici çözümler gerektirebilir ve uygulama sürecine karmaşıklık ekler. Kuruluşların, açık kaynak güvenlik duvarı denetim araçlarının mevcut altyapılarıyla uyumluluğunu dikkatle değerlendirmesi ve sorunsuz entegrasyon için gereken çaba düzeyini belirlemesi gerekir.
SSS'ler
Açık kaynak güvenlik duvarı denetim araçları, topluluk odaklı oldukları ve lisans ücreti içermedikleri için ücretsiz veya nispeten düşük bir maliyetle edinilebilir.
Öte yandan, tescilli güvenlik duvarı denetim araçları; tek seferlik lisans ücretleri, aylık veya yıllık ödemelere dayalı abonelik modelleri veya bulut tabanlı çözümler için kullanıma dayalı fiyatlandırma gibi fiyatlandırma yapılarına sahip olabilir. Kuruluşunuzun ihtiyaçlarına ve bütçesine göre en uygun seçeneği belirlemek için farklı güvenlik duvarı denetim araçlarını araştırmak ve karşılaştırmak çok önemlidir.
Güvenlik duvarı denetim yazılımı, sektördeki en iyi uygulamalara dayalı olarak güvenlik duvarı kuralları için otomatik olarak optimizasyonlar önerebilir. Bu öneriler genellikle ağ trafiği desenleri, güvenlik politikaları ve bilinen güvenlik açıklarının analizi yoluyla üretilir.
Açık kaynak güvenlik duvarı denetim araçları, makine öğrenimi algoritmalarından ve kural tabanlı motorlardan yararlanarak gereksiz veya etkisiz kuralları belirleyebilir, potansiyel güvenlik açıklarını tespit edebilir ve ağın genel güvenlik duruşunu geliştirmek için optimizasyonlar önerebilir.
Bu öneriler aşağıdakiler gibi öneriler içerebilir:
Karmaşıklığı azaltmak ve performansı artırmak için gereksiz veya kullanılmayan güvenlik duvarı kurallarının kaldırılması.
Güvenlik duvarı politika yönetimini kolaylaştırmak için örtüşen kuralların birleştirilmesi.
Ağı güvenlik risklerine maruz bırakabilecek aşırı izin veren kuralların belirlenmesi ve ele alınması.
PCI DSS veya HIPAA gibi belirli uyumluluk gereksinimlerine dayalı kural optimizasyonlarının uygulanması.
Daha etkili tehdit önleme ve azaltma için kritik kuralların veya trafiğin önceliklendirilmesi.
Açık kaynak güvenlik duvarı denetim araçlarıyla birleştirilecek güvenlik yazılımları
Ağ güvenliği denetim araçları: Şirketlerin siber saldırıları azaltmasına ve düzenlemelere uyum sağlamasına yardımcı olmak için tehditleri, güvenlik açıklarını ve kötü amaçlı etkinlikleri belirler.
DSPM satıcıları: Hassas verilerin nerede bulunacağı, bu verilere kimlerin erişebileceği ve bulut genelinde nasıl kullanıldığı konusunda ağ görünürlüğü sağlar.
Ağ güvenlik politikası yönetim çözümleri (NSPM): Ağ altyapısını tüm tehditlere karşı güvenlik duvarları ve güvenlik politikaları kullanarak korur.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{En İyi 3 Açık Kaynak Güvenlik Duvarı Denetim Aracı Karşılaştırması}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall-audit-tools}},
  note   = {AIMultiple. Erişim tarihi: 4 Haziran 2026}
}43 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
4 güncellemeTemel özellikler bölümüne dağıtım yöntemi kriteri eklendi ve 4 bin GitHub yıldızı dahil etme kriteri kaldırıldı.
Karşılaştırılan üç araç, GitHub yıldızlarına göre sıralanan Firewall Orchestrator, Firewall Audit ve Batfish ile değiştirildi.
Referans Linkleri





Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.