


Las 14 mejores herramientas de detección y prevención de intrusiones (IDPS/IPS)

En esencia, los sistemas de detección y prevención de intrusiones (IDPS) supervisan las redes en busca de amenazas, alertan a los administradores y previenen posibles ataques.
Hemos enumerado las mejores herramientas IDS/IPS comerciales y alternativas de código abierto según sus categorías, tipos de detección y precios.
IDS/IPS comerciales
Estos proveedores ofrecen un paquete de seguridad con automatización de nivel empresarial, paneles listos para usar e integración inmediata, junto con una suscripción anual.
Sistema | Tipos de IDS/IPS* | Tipo de detección | Versión gratuita |
|---|---|---|---|
IPS, basado en red | Detección amplia de amenazas | ✕ | |
IDS, IPS, basado en red | Detección amplia de amenazas | ✕ $1,500+/año | |
IDS, IPS, basado en red | Detección amplia de amenazas | ✕ $9,500+/año | |
IPS, basado en red | Detección amplia de amenazas | ✕ | |
IDS, IPS, basado en red | Detección amplia de amenazas | Gratis: HIDS basado en Anomaly De pago: NIDS | |
IDS, IPS, basado en red, basado en la nube | Detección amplia de amenazas | ✕ |
Alternativas de IDS/IPS de código abierto
Los tipos de detección marcados como “detección amplia de amenazas” ofrecen una combinación de detección basada en firmas, basada en anomalías, basada en comportamiento y basada en inteligencia de amenazas.
Tipos de IDS/IPS
Los IDPS se pueden clasificar en 2 tipos principales:
- Sistemas de detección de intrusiones (IDS): Un sistema de detección de intrusiones supervisa la actividad de la red y analiza el estado del sistema y del host en busca de tráfico sospechoso.
- Sistemas de prevención de intrusiones (IPS): Un sistema de prevención de intrusiones supervisa el tráfico de red y lo previene tomando medidas inmediatas, como bloquear el tráfico anómalo antes de que el ataque alcance su objetivo.
Además, los IDPS pueden ofrecer protección “basada en red” y “basada en host”:
- Una herramienta basada en red supervisa todo el tráfico de red y toma medidas automáticamente, como bloquear el tráfico para prevenir ataques.
- Una herramienta basada en host opera en hosts o dispositivos individuales para protegerlos de ataques.
>Explicación de los IDS/IPS comerciales
Cisco Secure IPS
Cisco Secure IPS detecta y bloquea malware y actividades de red maliciosas. La plataforma ha evolucionado significativamente desde su adquisición de SourceFire (Snort), y Cisco ahora integra el aprendizaje automático directamente en su motor Firepower NGIPS para detectar y clasificar amenazas en tráfico cifrado sin necesidad de descifrado.
Por qué nos gusta:
Los firewalls de Cisco forman parte de un amplio ecosistema, lo que hace que Cisco Secure IPS sea adecuado para organizaciones que invierten en la infraestructura de Cisco.
El motor Encrypted Visibility Engine (EVE) utiliza aprendizaje automático para identificar aplicaciones y procesos cliente en tráfico cifrado TLS y QUIC mediante la toma de huellas del mensaje ClientHello sin descifrar la conexión. El motor se basa en una base de datos de más de 10.000 huellas conocidas de procesos cliente entrenadas a través de 35 mil millones de conexiones.1
La integración de inteligencia de amenazas de Cisco Talos proporciona actualizaciones continuas de firmas en tiempo real; los feeds de inteligencia de seguridad se actualizan de forma predeterminada cada dos horas, lo que garantiza protección contra las CVE recién divulgadas sin intervención manual.
Qué se puede mejorar:
CISA emitió una directiva de emergencia a finales de 2025 que exige la aplicación inmediata de parches en los dispositivos Cisco ASA y Firepower tras identificar la explotación activa de CVE-2025-20333 (ejecución remota de código) y CVE-2025-20362 (escalada de privilegios), ambas persistentes a través de reinicios y actualizaciones. Las organizaciones que ejecutan dispositivos Firepower sin parches deben tratar esto como urgente. 2
Check Point Quantum IPS
Check Point Software Technologies se especializa en ciberseguridad para gobiernos y empresas. Su Quantum IPS ofrece protecciones basadas en firmas y comportamiento integradas directamente en la plataforma Next-Generation Firewall de Check Point, con un rendimiento de múltiples gigabits y una baja tasa de falsos positivos.
Por qué nos gusta:
- La personalización y la prevención integrada de amenazas son puntos fuertes clave del sistema de prevención de intrusiones Check Point Quantum:
- Los administradores de red pueden ejecutar políticas IPS detalladas para controlar la profundidad con la que se inspeccionan los paquetes, incluida la omisión de la inspección profunda de paquetes para los flujos de confianza a fin de preservar el rendimiento.
- La integración con la inteligencia ThreatCloud más amplia de Check Point, actualizada continuamente desde millones de sensores en todo el mundo, permite la identificación rápida de amenazas de día cero y emergentes.
- La solución ofrece descripciones y controles claros para configurar políticas granulares de prevención de amenazas en diferentes perfiles, segmentos de red e interacciones con los hosts.
Qué se puede mejorar:
- Habilitar la prevención de amenazas, especialmente IPS, puede reducir el rendimiento. La copia de archivos entre hosts se ralentizó de manera medible hasta que IPS se deshabilitó en algunas configuraciones probadas.
- Algunas funciones de seguridad, como el alcance de origen y destino, están ocultas de forma predeterminada, lo que requiere que los administradores configuren explícitamente la visibilidad sobre qué tráfico específico se inspecciona.
Palo Alto Networks
Los sistemas de prevención de intrusiones (IPS) de Palo Alto Networks aprovechan métodos basados en firmas, basados en anomalías y basados en políticas, entregados como parte del servicio Advanced Threat Protection dentro de su plataforma Next-Generation Firewall. Palo Alto planteó IPS como parte de una estrategia de plataforma más amplia con defensas impulsadas por IA posicionadas como la respuesta principal a un entorno donde los agentes autónomos de IA superan en número a los empleados humanos en una proporción de 82 a 1 dentro de las redes empresariales. 3
Por qué nos gusta:
- Los IPS de Palo Alto Networks se benefician de su arquitectura Next-Generation Firewall, que clasifica todo el tráfico, incluido el tráfico cifrado, por aplicación, función, usuario y contenido antes de aplicar políticas de prevención de amenazas. Esto lo convierte en una opción sólida para bloquear amenazas de forma activa con contexto completo.
- En comparación con productos como Cisco Secure IPS y Fortinet FortiGuard IPS, Palo Alto es considerablemente más personalizable. Los administradores pueden explorar paneles de análisis profundo de intrusiones y responder a las amenazas a un nivel granular.
- La integración de la investigación de amenazas de Unit 42 significa que las firmas IPS se benefician de uno de los mayores equipos dedicados de inteligencia de amenazas de la industria.
Qué se puede mejorar:
- Palo Alto Networks es más complejo de aprender y administrar en comparación con las alternativas, y el costo total de propiedad es alto, especialmente para las organizaciones que requieren múltiples servicios complementarios para lograr una cobertura de protección completa.
Fortinet FortiGuard IPS
El servicio FortiGuard IPS de Fortinet integra inspección profunda de paquetes y parches virtuales dentro de su framework IPS. La base de datos de firmas es actualizada con frecuencia por FortiGuard Labs a partir de marzo de 2026. FortiGuard Labs publica múltiples firmas IPS nuevas y modificadas semanalmente, cubriendo las CVE recién divulgadas en software comercial, dispositivos de red y aplicaciones web.4
Por qué nos gusta:
- FortiGate IPS se integra perfectamente con otras funciones de seguridad de Fortinet: firewalls, antivirus, antimalware y SIEM a través de Fortinet Security Fabric, lo que brinda a los administradores un plano de gestión único.
- La solución ofrece protección basada en firmas con actualizaciones frecuentes y una tasa de falsos positivos demostrablemente más baja que los competidores basados en anomalías. Los informes fáciles de usar y la estrecha integración con SIEM la hacen práctica para las operaciones diarias.
- Los parches virtuales permiten a las organizaciones proteger sistemas vulnerables contra exploits conocidos, incluso antes de que se apliquen los parches del proveedor, y son particularmente valiosos en entornos con ventanas de mantenimiento extendidas.
Qué se puede mejorar:
- La inspección profunda de paquetes puede reducir el rendimiento en entornos de alto tráfico o configuraciones específicas. Las organizaciones que ejecutan inspección a 10 Gbps+ deben dimensionar su hardware FortiGate teniendo en cuenta el margen de IPS.
- Algunos modelos de firewall entran en un modo de ahorro de energía que puede alterar el rendimiento. La personalización del panel es limitada; no es posible eliminar ciertos elementos de la interfaz sin cambios a nivel de firmware.
Splunk
Splunk es un detector de intrusiones de red y analizador de tráfico IPS que emplea reglas de detección de anomalías impulsadas por IA. Splunk también cuenta con comportamientos automatizados para la corrección de intrusiones y así asegurar y supervisar los entornos de TI. En 2026, la adquisición de Splunk por parte de Cisco ha profundizado la integración entre Splunk Enterprise Security y la cartera de seguridad más amplia de Cisco, incluidos ThousandEyes para el contexto de rutas de red y Cisco IA Defense para la detección de amenazas de IA agéntica, lo que la convierte en una plataforma SOC más completa de lo que era como producto independiente.
Por qué nos gusta:
Splunk es eficaz para agregar datos de registro y ofrece tres capacidades únicas para el análisis de registros:
- La capacidad de cargar archivos CSV que contienen datos maestros (por ejemplo, cuentas) y usarlos como búsquedas para proporcionar contexto a sus datos.
- Las búsquedas sin esquema permiten mezclar y combinar datos de distintas fuentes para explorar tendencias sin definir esquemas de antemano.
- Un asistente de Regex permite a los analistas establecer patrones de extracción de texto mediante una interfaz de apuntar y hacer clic, lo que reduce la dependencia de conocimientos de scripting.
Qué se puede mejorar:
- Los administradores requieren acceso elevado al sistema de archivos, lo que puede generar problemas de seguridad en entornos estrictamente controlados.
- Personalizar la interfaz de la aplicación Splunk, en particular CSS y JavaScript, es difícil, lo que limita la capacidad de adaptar los paneles y los diseños de las aplicaciones a los requisitos organizativos.
Zscaler Cloud IPS
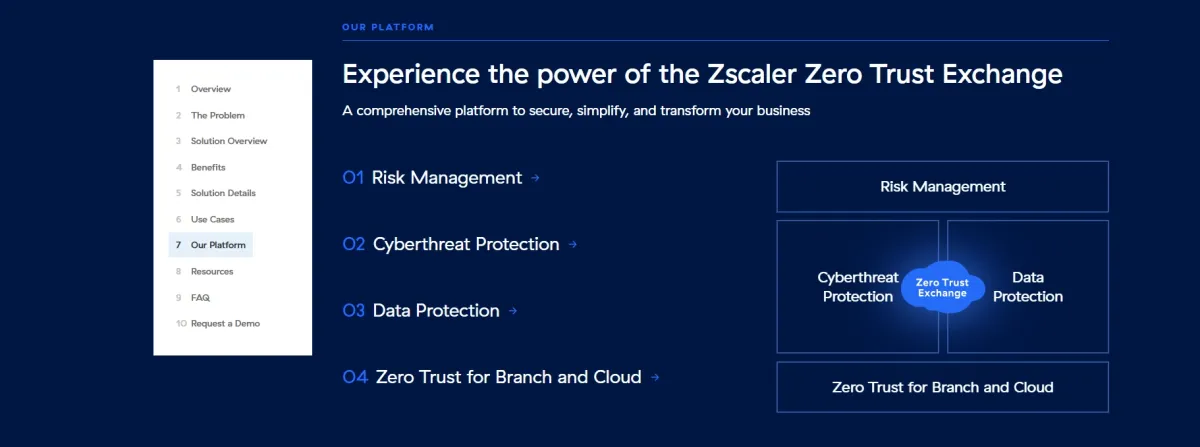
Zscaler Cloud IPS es una opción sólida para organizaciones que priorizan la nube, ya que ofrece una detección amplia de amenazas y una integración perfecta con otras herramientas de seguridad en la nube. Funciona como parte de Zero Trust Exchange de Zscaler inspeccionando todo el tráfico, incluido SSL/TLS, sin necesidad de dispositivos de hardware en las sucursales.
Por qué nos gusta:
- La detección amplia de amenazas abarca malware, phishing, comunicación de comando y control y amenazas persistentes avanzadas (APT), todo inspeccionado en línea en todos los puertos y protocolos.
- Zscaler Cloud IPS está diseñado específicamente para entornos que utilizan Zscaler Private Access (ZPA) y Zscaler Internet Access (ZIA), lo que lo convierte en una opción natural para las organizaciones que se han comprometido con la plataforma de seguridad de Zscaler.
- Las actualizaciones de firmas se aplican de forma centralizada al tejido de la nube, lo que significa que todos los usuarios reciben protección actualizada simultáneamente, a diferencia de los dispositivos locales que dependen de trabajos de actualización programados.
Qué se puede mejorar:
- Las opciones de personalización son limitadas en comparación con los sistemas IDS/IPS tradicionales como Snort o Suricata. Las organizaciones con requisitos específicos de ingeniería de detección pueden encontrar que la superficie de personalización de reglas es demasiado limitada.
- Para las organizaciones que aún no son totalmente nativas de la nube, migrar a un modelo IPS basado en la nube requiere rediseñar los flujos de tráfico y puede introducir complejidad durante la transición para los sitios con salida directa a Internet.
>Explicación de las alternativas de IDS/IPS de código abierto
OSSEC
OSSEC es una plataforma IPS basada en host que ofrece detección de intrusiones, monitoreo de registros y gestión de eventos e información de seguridad (SIEM) como paquete de código abierto.
La solución ofrece tres versiones:
- Gratuita: La versión gratis incluye cientos de reglas de seguridad de código abierto que cubren patrones de ataque comunes y anomalías basadas en registros.
- OSSEC+: Esta versión cuesta $55 por endpoint al año e incluye reglas adicionales, integración de inteligencia de amenazas y complementos.
- Atomic OSSEC: Esta versión combina reglas avanzadas de OSSEC con reglas de firewall de aplicaciones web ModSecurity en una única solución de detección y respuesta extendidas (XDR), adecuada para organizaciones que necesitan cobertura de la capa de aplicación junto con monitoreo de host.
Por qué nos gusta:
OSSEC supervisa y procesa datos de registro de forma eficaz a escala, lo que lo convierte en una de las soluciones de código abierto más capaces para la detección de amenazas basada en host.
Los usuarios pueden aprovechar la biblioteca de reglas de código abierto de OSSEC para acceder a conjuntos de reglas predefinidos de inteligencia de amenazas de forma gratis. La comunidad técnica de OSSEC permanece activa en GitHub, lo que permite acceder a actualizaciones de reglas mantenidas por la comunidad y a orientación de configuración continua.
Qué necesita mejorar:
Aunque técnicamente es un HIDS, OSSEC proporciona varias funciones de monitoreo del sistema típicamente asociadas con NIDS, pero no es una solución integral para detectar malware o ransomware a nivel de red.
Implementar OSSEC en un entorno empresarial puede ser un desafío con su modelo cliente/servidor integrado. Un enfoque más eficaz es ejecutar cada instalación como una instancia independiente administrada por herramientas de configuración (Ansible, Puppet) y luego centralizar los registros a través de ELK o Splunk.
Quadrant Information Security Sagan
Sagan es un motor de análisis de registros que cierra la brecha entre SIEM e IDS. En esencia, Sagan es conceptualmente similar a Suricata y Snort, pero opera con datos de registro en lugar de tráfico de red en vivo.
Por qué nos gusta:
- La sintaxis de reglas de Sagan es idéntica a la de Snort y Suricata, lo que significa que los equipos familiarizados con esas herramientas pueden escribir y mantener reglas de Sagan sin aprender un nuevo lenguaje y pueden correlacionar alertas basadas en registros con detecciones IDS/IPS basadas en red dentro del mismo framework de reglas.
- La función de seguimiento de clientes de Sagan notifica a los analistas cuando los hosts comienzan o dejan de registrar, confirmando que las fuentes de datos esperadas están activas, lo que es útil para detectar fallos silenciosos o manipulaciones.
- Sagan admite alertas basadas en umbrales que se activan después de que se cumplan condiciones específicas, lo que reduce la fatiga de alertas en entornos con fuentes de registro ruidosas.
Qué necesita mejorar:
La sintaxis de las reglas de escaneo de registros tiene una curva de aprendizaje pronunciada, particularmente para los analistas que migran desde plataformas SIEM tradicionales.
Hillstone S-Series
El sistema de prevención de intrusiones de red (NIPS) de Hillstone está diseñado para entornos de centros de datos y redes empresariales para identificar, analizar y mitigar amenazas sofisticadas. Ofrece una amplia base de datos de firmas de ataques, un sandbox impulsado por la nube para el análisis dinámico de amenazas y soporte para modos de implementación tanto pasivo (IDS) como activo (IPS).
Por qué nos gusta:
- Los firewalls de Hillstone se integran perfectamente con productos líderes de Juniper, Checkpoint y Palo Alto en términos de funciones de seguridad.
- Los firewalls y dispositivos UTM de Hillstone ofrecen opciones de bloqueo de capa 2 (capa de enlace de datos) y capa 3 (capa de red), lo que proporciona flexibilidad y un mayor control sobre el tráfico de red.
- Hillstone S-Series se integra con Active Directory (AD) sin problemas para el filtrado web basado en usuarios, una función útil que permite a las empresas establecer políticas basadas en grupos de usuarios en varios dispositivos.
Qué necesita mejorar:
- Aunque el filtrado web básico y la integración de grupos AD son posibles, configurar y gestionar reglas complejas puede resultar engorroso en algunos dispositivos UTM, lo que puede llevar a un proceso de configuración más difícil en comparación con otras soluciones.
- Hillstone es relativamente desconocido en comparación con los principales actores como Palo Alto o Fortinet, y hay una falta de contenido generado por usuarios en línea.
Snort
Snort 3 es un sistema de detección y prevención de intrusiones (IDS/IPS) basado en red que analiza el tráfico de red en tiempo real y registra paquetes de datos. Detecta comportamientos potencialmente maliciosos mediante un lenguaje basado en reglas que combina inspección de anomalías, protocolos y firmas. Snort es mantenido por Cisco, y su formato de reglas se ha convertido en el estándar de facto para IDS/IPS de red, lo que significa que las reglas escritas para Snort son compatibles con Suricata y muchas plataformas comerciales.
Modos de operación:
Modo sniffer: Captura y muestra paquetes de red en tiempo real.
Modo de registro de paquetes: Registra paquetes en disco para análisis y análisis forense fuera de línea.
Modo de sistema de detección de intrusiones de red (NIDS): Analiza el tráfico de red en vivo y activa alertas utilizando reglas predefinidas.
Por qué nos gusta:
- Snort detecta de manera eficaz escaneos de red, desbordamientos de búfer y ataques de denegación de servicio (DoS) analizando los datos de los paquetes contra un conjunto de reglas predefinidas.
- Además de la detección, Snort también puede configurarse para tomar medidas contra las amenazas detectadas, como bloquear el tráfico malicioso.
- Snort supervisa varias formas de tráfico mediante un lenguaje versátil basado en reglas. Estas reglas se pueden adaptar para incluir ciertos protocolos, direcciones IP y patrones que indican comportamientos riesgosos.
Qué necesita mejorar:
- Ejecutar Snort en una configuración en línea (como IPS) puede introducir latencia o interrumpir el tráfico de red si no está configurado correctamente.
Suricata
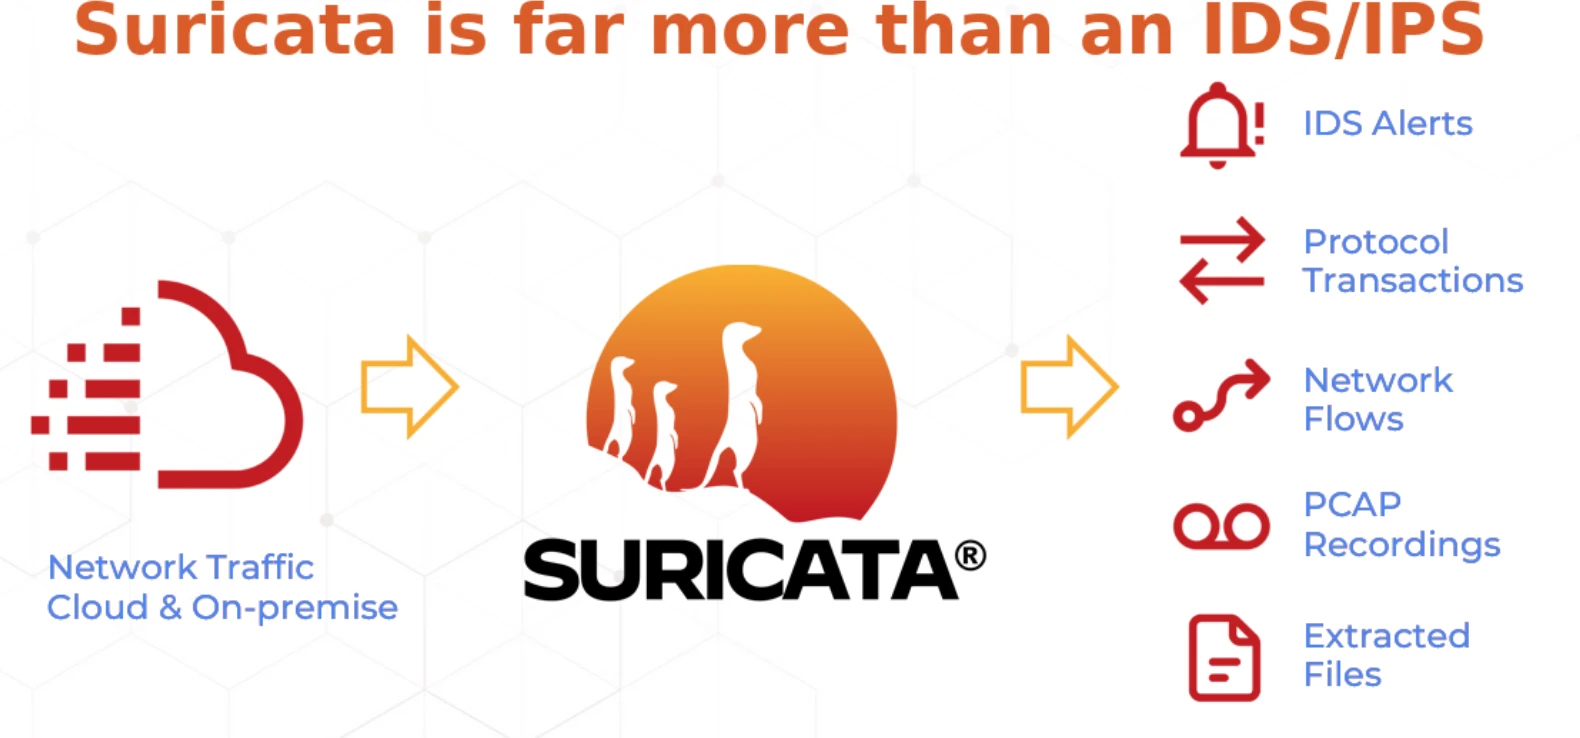
Suricata es un motor de detección IDS e IPS de código abierto. Fue creado por la Open Information Security Foundation (OSIF) y es una herramienta gratis utilizada tanto por pequeñas como por grandes empresas.
El sistema detecta y previene riesgos mediante el uso de un conjunto de reglas y un lenguaje de firmas. Suricata funciona en Windows, Mac, Unix y Linux.
También admite funciones adicionales como el monitoreo de seguridad de red (NSM).
Por qué nos gusta:
- Suricata puede inspeccionar el tráfico de red en la capa 7 (capa de aplicación), lo que ayuda a detectar ataques complejos, como la inyección SQL o malware, incluso dentro del tráfico cifrado (si el descifrado está configurado).
- Se puede utilizar tanto como IDS (detección de amenazas) como IPS (bloqueo activo de amenazas).
- Suricata admite varios protocolos (HTTP, DNS, SMTP, FTP, etc.).
Qué necesita mejorar:
- Suricata consume muchos recursos, especialmente cuando se implementa en entornos de alto tráfico. Requiere una cantidad considerable de CPU, memoria y ancho de banda de red.
- Suricata ofrece un nivel básico de protección, pero para lograr la detección de amenazas (como la detección de exploits de día cero o malware avanzado) es posible que se necesiten reglas adicionales o conjuntos de reglas de pago.
Fail2Ban
Fail2Ban es una buena opción para la protección básica basada en archivos de registro, con funciones freemium.
Por qué nos gusta:
- Sencillo y eficaz para defenderse de ataques de fuerza bruta, especialmente para SSH, FTP y aplicaciones web.
- Ligero y fácil de implementar, lo que lo hace ideal para entornos más pequeños o uso personal.
Qué necesita mejorar:
- Depende únicamente de direcciones IP y no realiza búsquedas de nombres de host a menos que se configure para ello.
- Fail2Ban debe usar su configuración más estricta para ofrecer protección contra ataques de fuerza bruta distribuidos, ya que identifica a los intrusos por su dirección IP.
AIDE
Ideal para el monitoreo de integridad de archivos en entornos basados en host, pero carece de detección de red y alertas en tiempo real.
Por qué nos gusta:
- Se puede configurar fácilmente para monitorear archivos, directorios o atributos de archivos específicos (como permisos o propiedad), lo que permite un monitoreo de seguridad detallado.
- Se puede utilizar en varias distribuciones de Linux.
Qué necesita mejorar:
- Depende de archivos y bases de datos locales para la verificación de integridad, lo que lo hace vulnerable si esos archivos se ven comprometidos.
- Sin panel de control integrado.
Kismet
Kismet es un sniffer de paquetes inalámbrico y un IDS útil para detectar accesos inalámbricos no autorizados. Es compatible con una amplia gama de interfaces inalámbricas y admite Linux, macOS y Raspberry Pi.
Por qué nos gusta:
- Eficaz en la detección de puntos de acceso, conexiones no autorizadas y sniffing inalámbrico.
- Puede operar en modo pasivo, lo que significa que puede monitorear redes sin interactuar activamente con ellas, reduciendo el riesgo de ser detectado por posibles atacantes.
Qué necesita mejorar:
- Kismet es una herramienta IDS/IPS inalámbrica y no es adecuada para monitorear redes cableadas.
- Carece de funciones como mecanismos de respuesta automatizados o la capacidad de realizar inspección profunda de paquetes (DPI), presentes en soluciones IDS/IPS más completas como Snort.
En qué se diferencia IPS de IDS en la protección de redes
Los sistemas de prevención de intrusiones (IPS) y los sistemas de detección de intrusiones (IDS) desempeñan papeles cruciales en la seguridad de la red, pero funcionan de manera diferente.
Los sistemas de prevención de intrusiones identifican activamente las amenazas y responden permitiendo, bloqueando o ajustando el tráfico de red en función de las amenazas que detectan. Por el contrario, los sistemas de detección de intrusiones supervisan la actividad de la red y el tráfico entrante y saliente en busca de violaciones de políticas, generan alertas y registran datos sobre posibles amenazas, pero las herramientas IDS no intervienen para contrarrestar esas amenazas.
IPS opera directamente dentro del flujo de tráfico de la red, lo que le permite examinar y alterar los datos en tránsito. IDS no se sitúa en la ruta inmediata del tráfico de red; en cambio, analiza copias de los paquetes de red, lo que lo hace más rápido y menos disruptivo, pero también pasivo.
Un sistema de prevención de intrusiones aplica activamente políticas de seguridad implementando de forma autónoma reglas que determinan qué tráfico de red está permitido y cuál está bloqueado. Un sistema de detección de intrusiones no aplica directamente estas políticas, sino que notifica a los administradores sobre violaciones de políticas, dejando la decisión de respuesta a un humano o a una herramienta SOAR posterior.
La tecnología IDS puede ser más rápida y fácil de implementar precisamente porque no intercepta paquetes. IDS se puede conectar en cualquier lugar donde haya una copia de paquetes disponible, lo que lo hace adecuado para monitorear sistemas críticos que deben funcionar de forma continua, como sistemas de control industrial o bases de datos de alta disponibilidad.
IDPS e IA
La detección tradicional basada en firmas ya no es suficiente como capa de defensa principal contra las amenazas generadas por IA, los ataques de identidad basados en deepfakes y el envenenamiento de datos de los modelos de IA, que representan clases de ataques que las bases de datos de firmas no pueden cubrir. Palo Alto Networks planteó explícitamente 2026 como el año en que las defensas impulsadas por IA “inclinan la balanza” a favor de los defensores, con agentes autónomos que gestionan el triaje inicial de alertas y el bloqueo de amenazas a velocidad de máquina.3
La consecuencia práctica para los compradores: los productos IDPS independientes se están integrando cada vez más en plataformas más amplias: NGFW, XDR, NDR y SASE, donde IPS es una capa de funciones entre muchas en lugar de una categoría de dispositivo dedicada. Las organizaciones que evalúen IDS/IPS en 2026 deben evaluar la plataforma en la que está integrada la detección IPS, no la capacidad IPS de forma aislada.
Los IDPS se pueden clasificar en cuatro tipos principales:
- Sistema de prevención de intrusiones basado en red (NIPS): Supervisa y protege todo el tráfico de red contra actividades maliciosas, tomando medidas automáticas contra el tráfico sospechoso en línea.
- Análisis de comportamiento de red (NBA): Se centra en analizar patrones de tráfico en busca de comportamientos inusuales, en particular signos de ataques DDoS, movimiento lateral o violaciones de políticas que no coinciden con firmas conocidas.
- Sistema de prevención de intrusiones en host (HIPS): Se basa en agentes de software que se ejecutan en endpoints individuales para identificar y bloquear actividades maliciosas a nivel de host.
- Sistema de prevención de intrusiones inalámbrico (WIPS): Supervisa, detecta y previene accesos no autorizados en redes inalámbricas, identificando puntos de acceso no autorizados y conexiones de clientes no autorizadas.
Tipos de detección de IDPS
La detección basada en firmas crea huellas digitales para patrones encontrados en tráfico y archivos maliciosos conocidos, lo que permite una detección rápida y con baja tasa de falsos positivos de amenazas conocidas.
La detección basada en Anomaly evalúa el tráfico con respecto a líneas base establecidas para identificar puntos de datos que se desvían del comportamiento normal, lo que permite detectar amenazas novedosas, pero también conduce a tasas más altas de falsos positivos.
La detección basada en comportamiento identifica actividades sospechosas mediante análisis de comportamiento, por ejemplo, cuando un usuario intenta acceder a sistemas fuera de su alcance normal, independientemente de si coinciden firmas específicas.
La detección basada en inteligencia de amenazas integra fuentes de datos externas que contienen indicadores de compromiso (IoC), lo que permite a los equipos bloquear de forma proactiva IP, dominios y hashes de archivos maliciosos conocidos antes de que se ejecuten los ataques.
Software de seguridad clave para usar con herramientas IPS
Herramientas de auditoría de seguridad de red: Identifican amenazas, vulnerabilidades y actividades maliciosas para ayudar a las organizaciones a mitigar ciberataques y mantener el cumplimiento.
Software NCCM: Supervisa y documenta las configuraciones de los dispositivos de red para detectar cambios no autorizados que puedan indicar un compromiso.
Soluciones de gestión de políticas de seguridad de red (NSPM): Protegen la infraestructura de red mediante firewalls y políticas de seguridad contra una amplia superficie de amenazas.
 Añadir como fuente preferida
Lecturas adicionales
- Las 5 mejores soluciones de gestión de políticas de seguridad de red
- Soluciones PAM con alternativas gratuitas
- Software de gestión de privilegios en endpoints (EPM)
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las 14 mejores herramientas de detección y prevención de intrusiones (IDPS/IPS)}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/ips-tools}},
  note   = {AIMultiple. Recuperado el 21 de agosto de 2026}
}Resultados y marcas de tiempo de 14 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 2 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
7 actualizacionesSe actualizó la sección "Cisco Secure IPS" con nuevos detalles sobre la integración del aprendizaje automático y el análisis de tráfico cifrado.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.

Siguiente para leer
Mejores herramientas de IA emocional probadas
Las 25 mejores herramientas de control de versiones

Comparar las 20+ mejores herramientas de orquestación de TI



Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.