


Soluciones de seguridad de correo electrónico: Acronis Email Security y Sophos

El correo electrónico es uno de los puntos de entrada más comunes de los ciberataques, y las protecciones integradas ya no son suficientes para hacer frente a las amenazas dirigidas. Probamos tres plataformas de seguridad de correo electrónico en la nube (Acronis Email Security, Sophos Email Security y Barracuda Email Protection) con 100 pruebas en 11 categorías de amenazas.
Resultados del benchmark de soluciones de seguridad de correo electrónico en la nube
Lea la metodología del benchmark de soluciones de seguridad de correo electrónico para saber cómo probamos estas herramientas y medimos los resultados.
Comparación de soluciones de seguridad de correo electrónico según las categorías de veredicto
Acronis Email Security
- Acronis tiene la puntuación de detección global más alta (122/200) y su mejor rendimiento es contra el phishing de GenAI con un 100 %. Se bloquearon los diez pretextos empresariales refinados, incluidos los pre-lecturas falsos del consejo, los flujos de re-consentimiento de Microsoft 365 y los NDA legales ficticios.
- Esta fue la categoría más difícil del benchmark, con una dificultad media de 8,2/10. Detectar las diez sugiere que Acronis manejó bien las señales semánticas y contextuales del phishing en este benchmark, en lugar de depender únicamente de señales obvias de gramática o formato.
- La categoría F y la categoría D también respaldan este panorama: Acronis obtuvo un 89 % en suplantación de marca/dominio y un 90 % en phishing de URL, incluido un BLOCK en la prueba de inyección de cabeceras de resultados de autenticación. Los resultados agregados sugieren un manejo sólido de los casos de suplantación y análisis de URL.
- El historial limpio de falsos positivos es operativamente significativo. No se bloqueó ninguno de los ocho mensajes de control, lo que significa que la tasa de detección del 66 % no conlleva un coste compensatorio en pérdida de correo legítimo.
- Los aspectos negativos se concentran en los niveles de dificultad más bajos. El spam básico (categoría A, 44 %) es inferior al de otras herramientas, con fallos en spam farmacéutico, estafas de lotería y una estafa romántica básica en los niveles de dificultad 1 a 2. La brecha sugiere que Acronis prioriza los ataques sofisticados sobre el tráfico masivo de bajo esfuerzo.
Sophos Email Security
- Sophos tiene la segunda puntuación global más alta (105,5/200). Logró un 100 % en la categoría B (variantes de malware EICAR), detectando todas las variantes de anidamiento de archivos, ZIP protegidos con contraseña y pruebas de tolerancia de desplazamiento.
- Las debilidades más visibles de Sophos son el phishing de URL (categoría D, 58 %) y las técnicas de evasión (categoría J, 22 %). La brecha en phishing de URL es notable porque los enlaces se encuentran entre los mecanismos de entrega de phishing más comunes, y la categoría D prueba varias formas realistas en que los atacantes los ocultan o enrutan.
- La puntuación del 58 % de Sophos, en comparación con el 90 % de Acronis, sugiere que su capa de análisis de URL fue menos consistente en redirecciones, ofuscación y ubicaciones de URL fuera del cuerpo.
Barracuda Email Protection
- La puntuación de detección de 60/200 de Barracuda es inferior a la de los otros dos productos. La categoría I (phishing de GenAI) obtuvo un 0 % de detección, y la categoría A (Spam: 33 %) tiene la puntuación más baja entre los competidores. Esto sugiere que Barracuda fue menos eficaz en esta configuración contra los escenarios de spam, phishing de GenAI e ingeniería social del benchmark.
- La categoría B (detección de malware conocido mediante cadenas de prueba EICAR, 89 %) y la categoría C (tipos de archivos portadores como PDF con JavaScript incrustado, contrabando de HTML y accesos directos LNK, 70 %) son competitivas con otros proveedores.
- Los resultados de la categoría J (técnicas de evasión, 44 %) de Barracuda muestran lo mejor de los tres proveedores. Esto sugiere que el motor subyacente de inspección de contenido puede manejar razonablemente bien características como caracteres de ancho cero, asuntos codificados y homoglifos.
- Las debilidades son más prominentes en las categorías que más importan para la protección moderna contra amenazas. El phishing con códigos QR (categoría E, 13 %), la suplantación de marca (categoría F, 11 %), el BEC (categoría G, 11 %) y la extorsión (categoría H, 22 %) están muy por debajo de la comparación.
- En las once pruebas de nivel difícil, Barracuda bloqueó una y no detectó las diez restantes.
Las 3 mejores soluciones de seguridad de correo electrónico en la nube
Acronis Email Security: análisis detallado
Al seleccionar Acronis Email Security en el menú de la izquierda de la interfaz de Acronis Cyber Protect Cloud, vemos la siguiente pantalla. A continuación, hacemos clic para acceder a la consola de Email Security.
Como aún no hemos completado ninguna configuración, nuestro panel muestra los siguientes elementos de menú:
- Incidentes: Incidentes de seguridad detectados y actividad de ataques.
- Respuesta a incidentes: Herramientas para investigar y responder a incidentes.
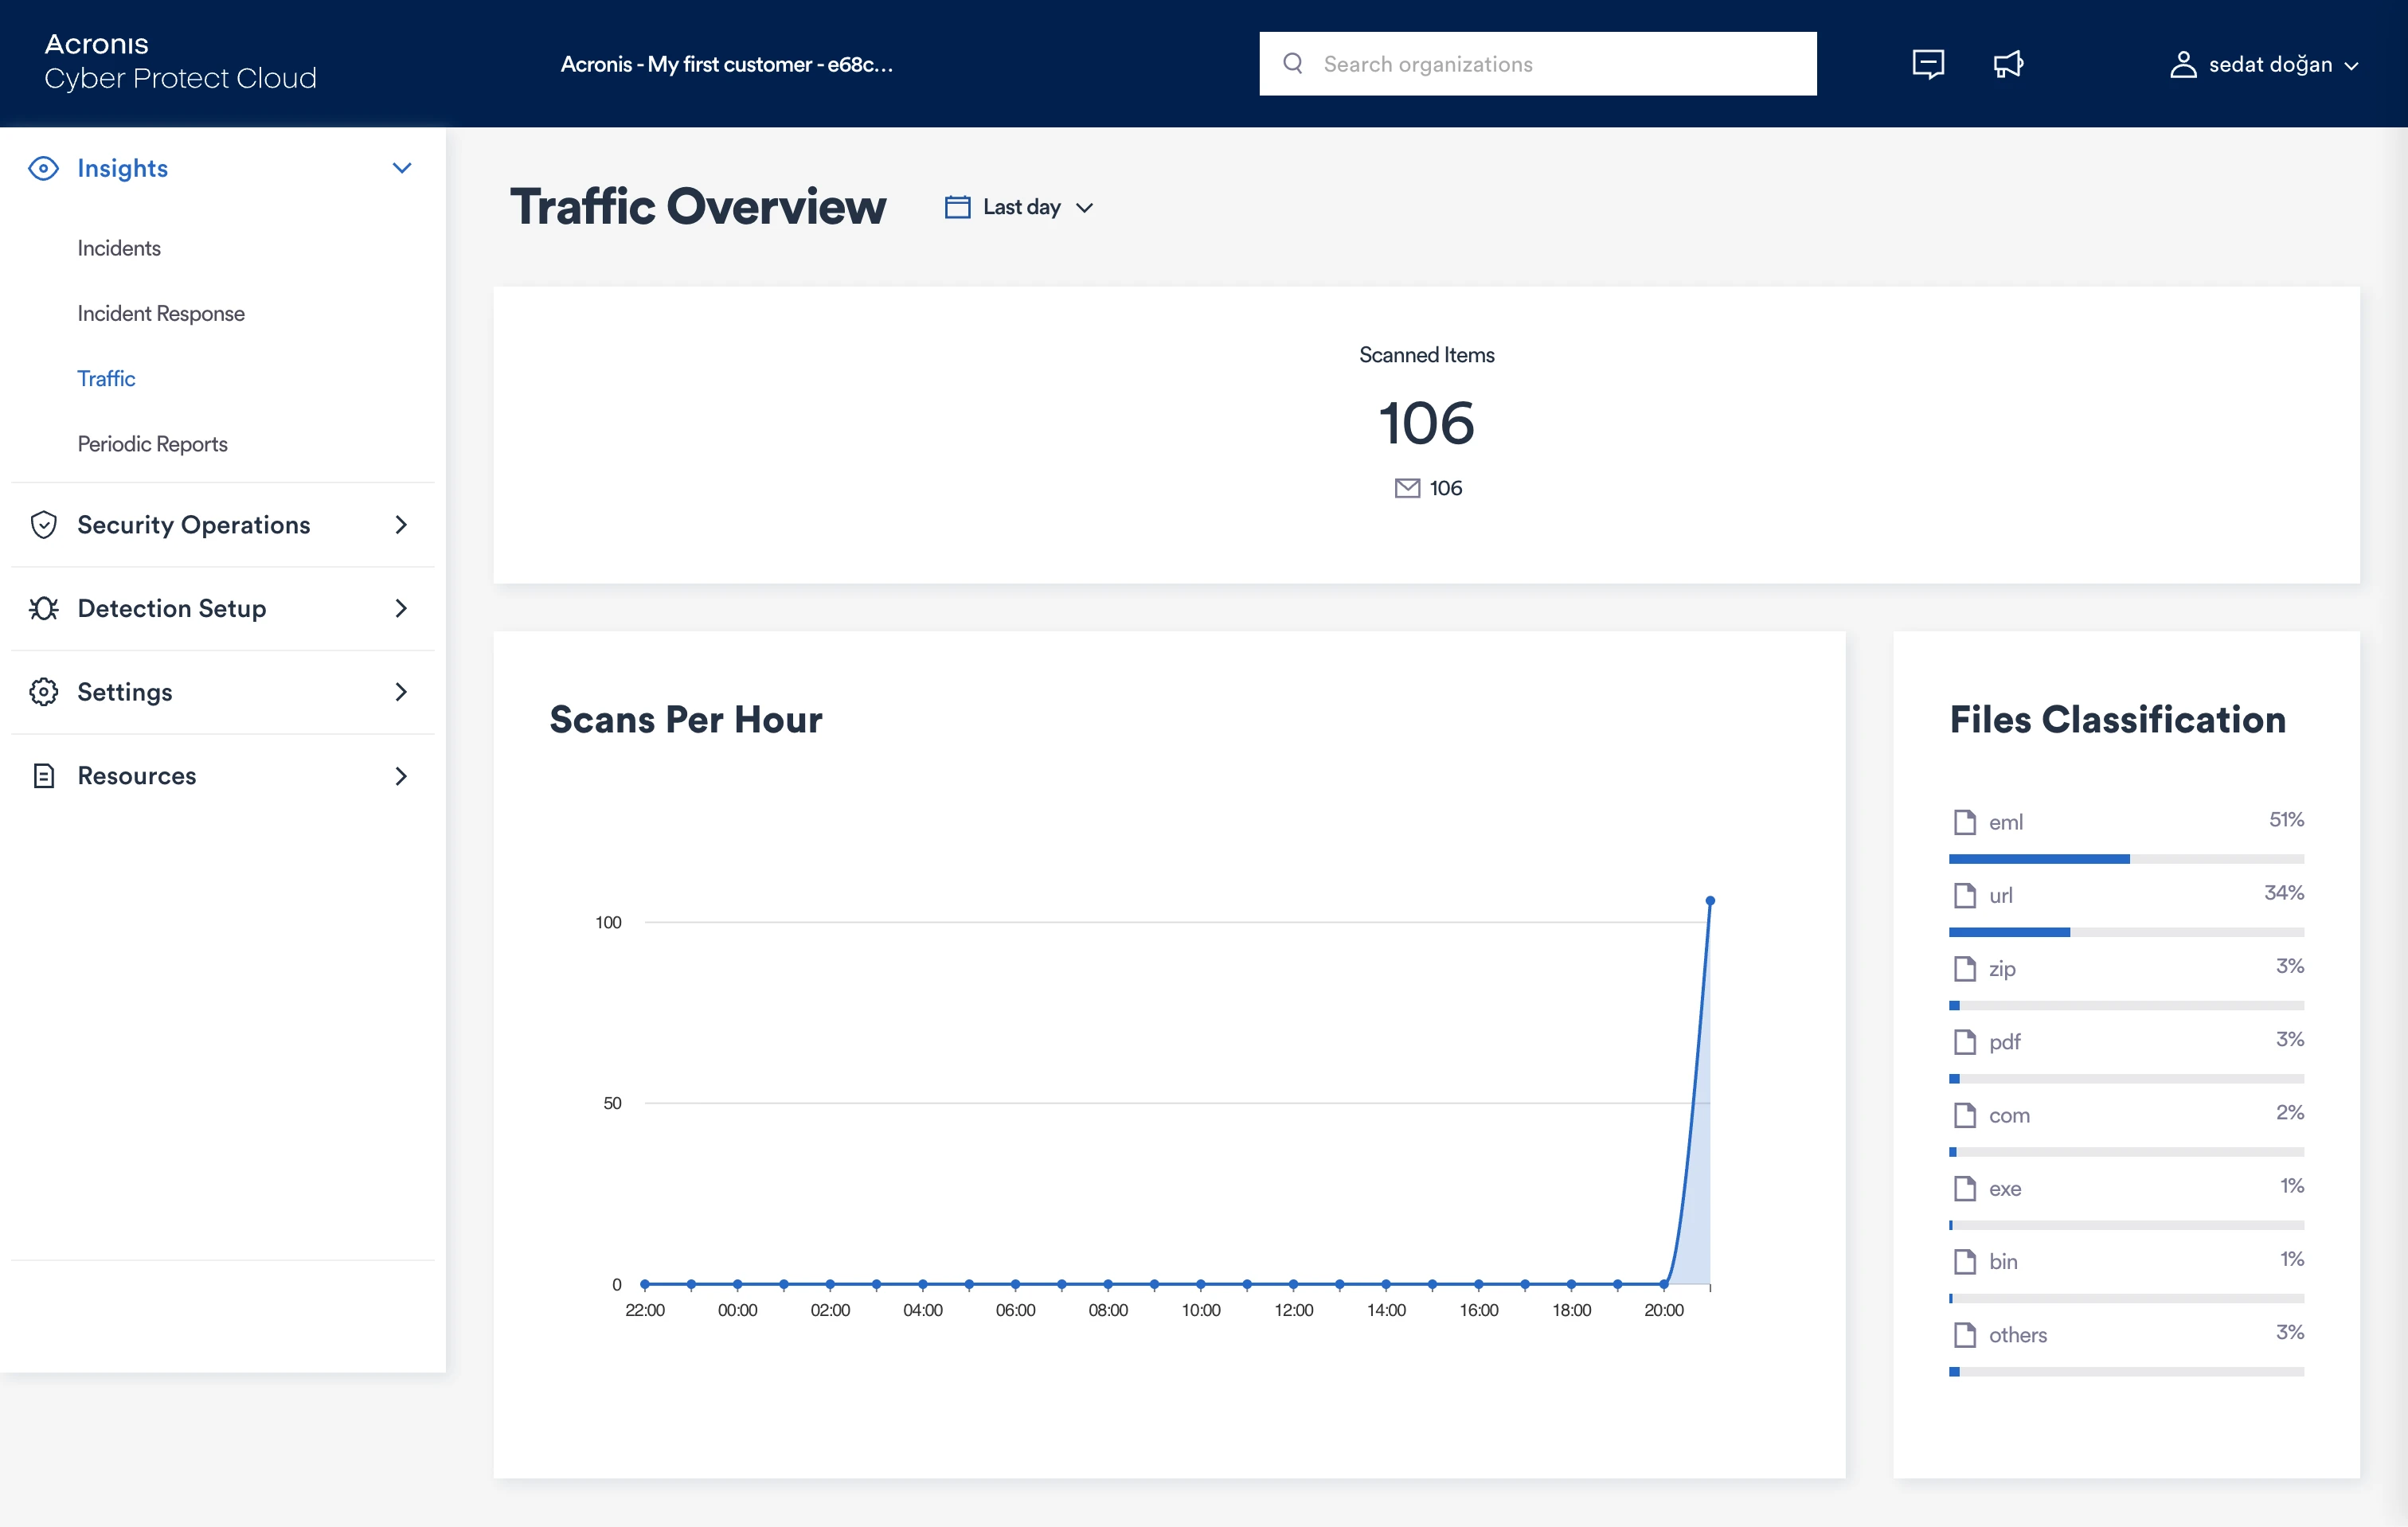
- Tráfico: Visibilidad de los patrones de tráfico de correo electrónico o web analizados.
- Informes periódicos: Informes programados de seguridad y protección.
- Operaciones de seguridad: Controles de seguridad operativos y herramientas de monitorización.
- Configuración de detección: Configuración de reglas de detección, análisis y ajustes de protección.
Desde el menú de Configuración de la izquierda, vamos a Activos de correo electrónico protegidos.
Como todavía no hay activos, el sistema nos redirige al flujo de configuración. Hacemos clic en Configurar protección de correo electrónico. El sistema nos pide una dirección de correo electrónico de escalado para informar de problemas y nos pregunta qué servicio de correo electrónico utilizamos.
Para esta prueba, procederemos con un proveedor personalizado mediante MX. Lo hacemos para comparar directamente a los proveedores, sin que nos afecten las protecciones integradas de Microsoft 365 o Google Workspace.
Seleccionamos el servicio de correo electrónico y elegimos el método de conexión Inline. Esto significa que Acronis analiza y bloquea los correos electrónicos maliciosos antes de que se entreguen.
También añadimos un contacto de escalado que Acronis puede utilizar para problemas de apropiación de cuentas, seguridad o conexión. El siguiente paso es habilitar la aplicación de Google Workspace, que admite la incorporación, el recuento preciso de usuarios para la facturación y acciones de corrección, como la eliminación de correos electrónicos maliciosos entregados por error.
Añadimos el dominio conectado, aimultiple.com, y el sistema recupera automáticamente los registros MX.
También configuramos el método de cálculo de licencias en «Según los puestos declarados» e introducimos 100 puestos. Tras estos ajustes, continuamos con Siguiente para proseguir con la configuración MX.
El sistema nos pide que añadamos un registro TXT para verificar la propiedad del dominio. Añadimos el registro y esperamos la verificación.
También podemos gestionar los servidores de destino SMTP configurados, confirmar que TLS está habilitado y usar la acción Verificar para comprobar que el registro TXT se ha publicado correctamente. Esta página también nos permite editar la configuración del servidor y de TLS o eliminar el dominio si es necesario.
Enviamos un total de 100 correos electrónicos que podrían considerarse maliciosos o spam. El panel ahora muestra estadísticas como cuántos correos se analizaron, cuántos se clasificaron como spam, cuántos se clasificaron como maliciosos y cuántos correos se recibieron por tipo de ataque. También hay una estadística que muestra qué direcciones de correo electrónico fueron atacadas con más frecuencia.
En el menú Análisis, podemos ver las estadísticas de análisis de todos los correos electrónicos entrantes. El desglose por tipo de archivo también es un detalle útil. Además, en toda la aplicación podemos ajustar el intervalo de fechas haciendo clic en Último día en la parte superior de la página.
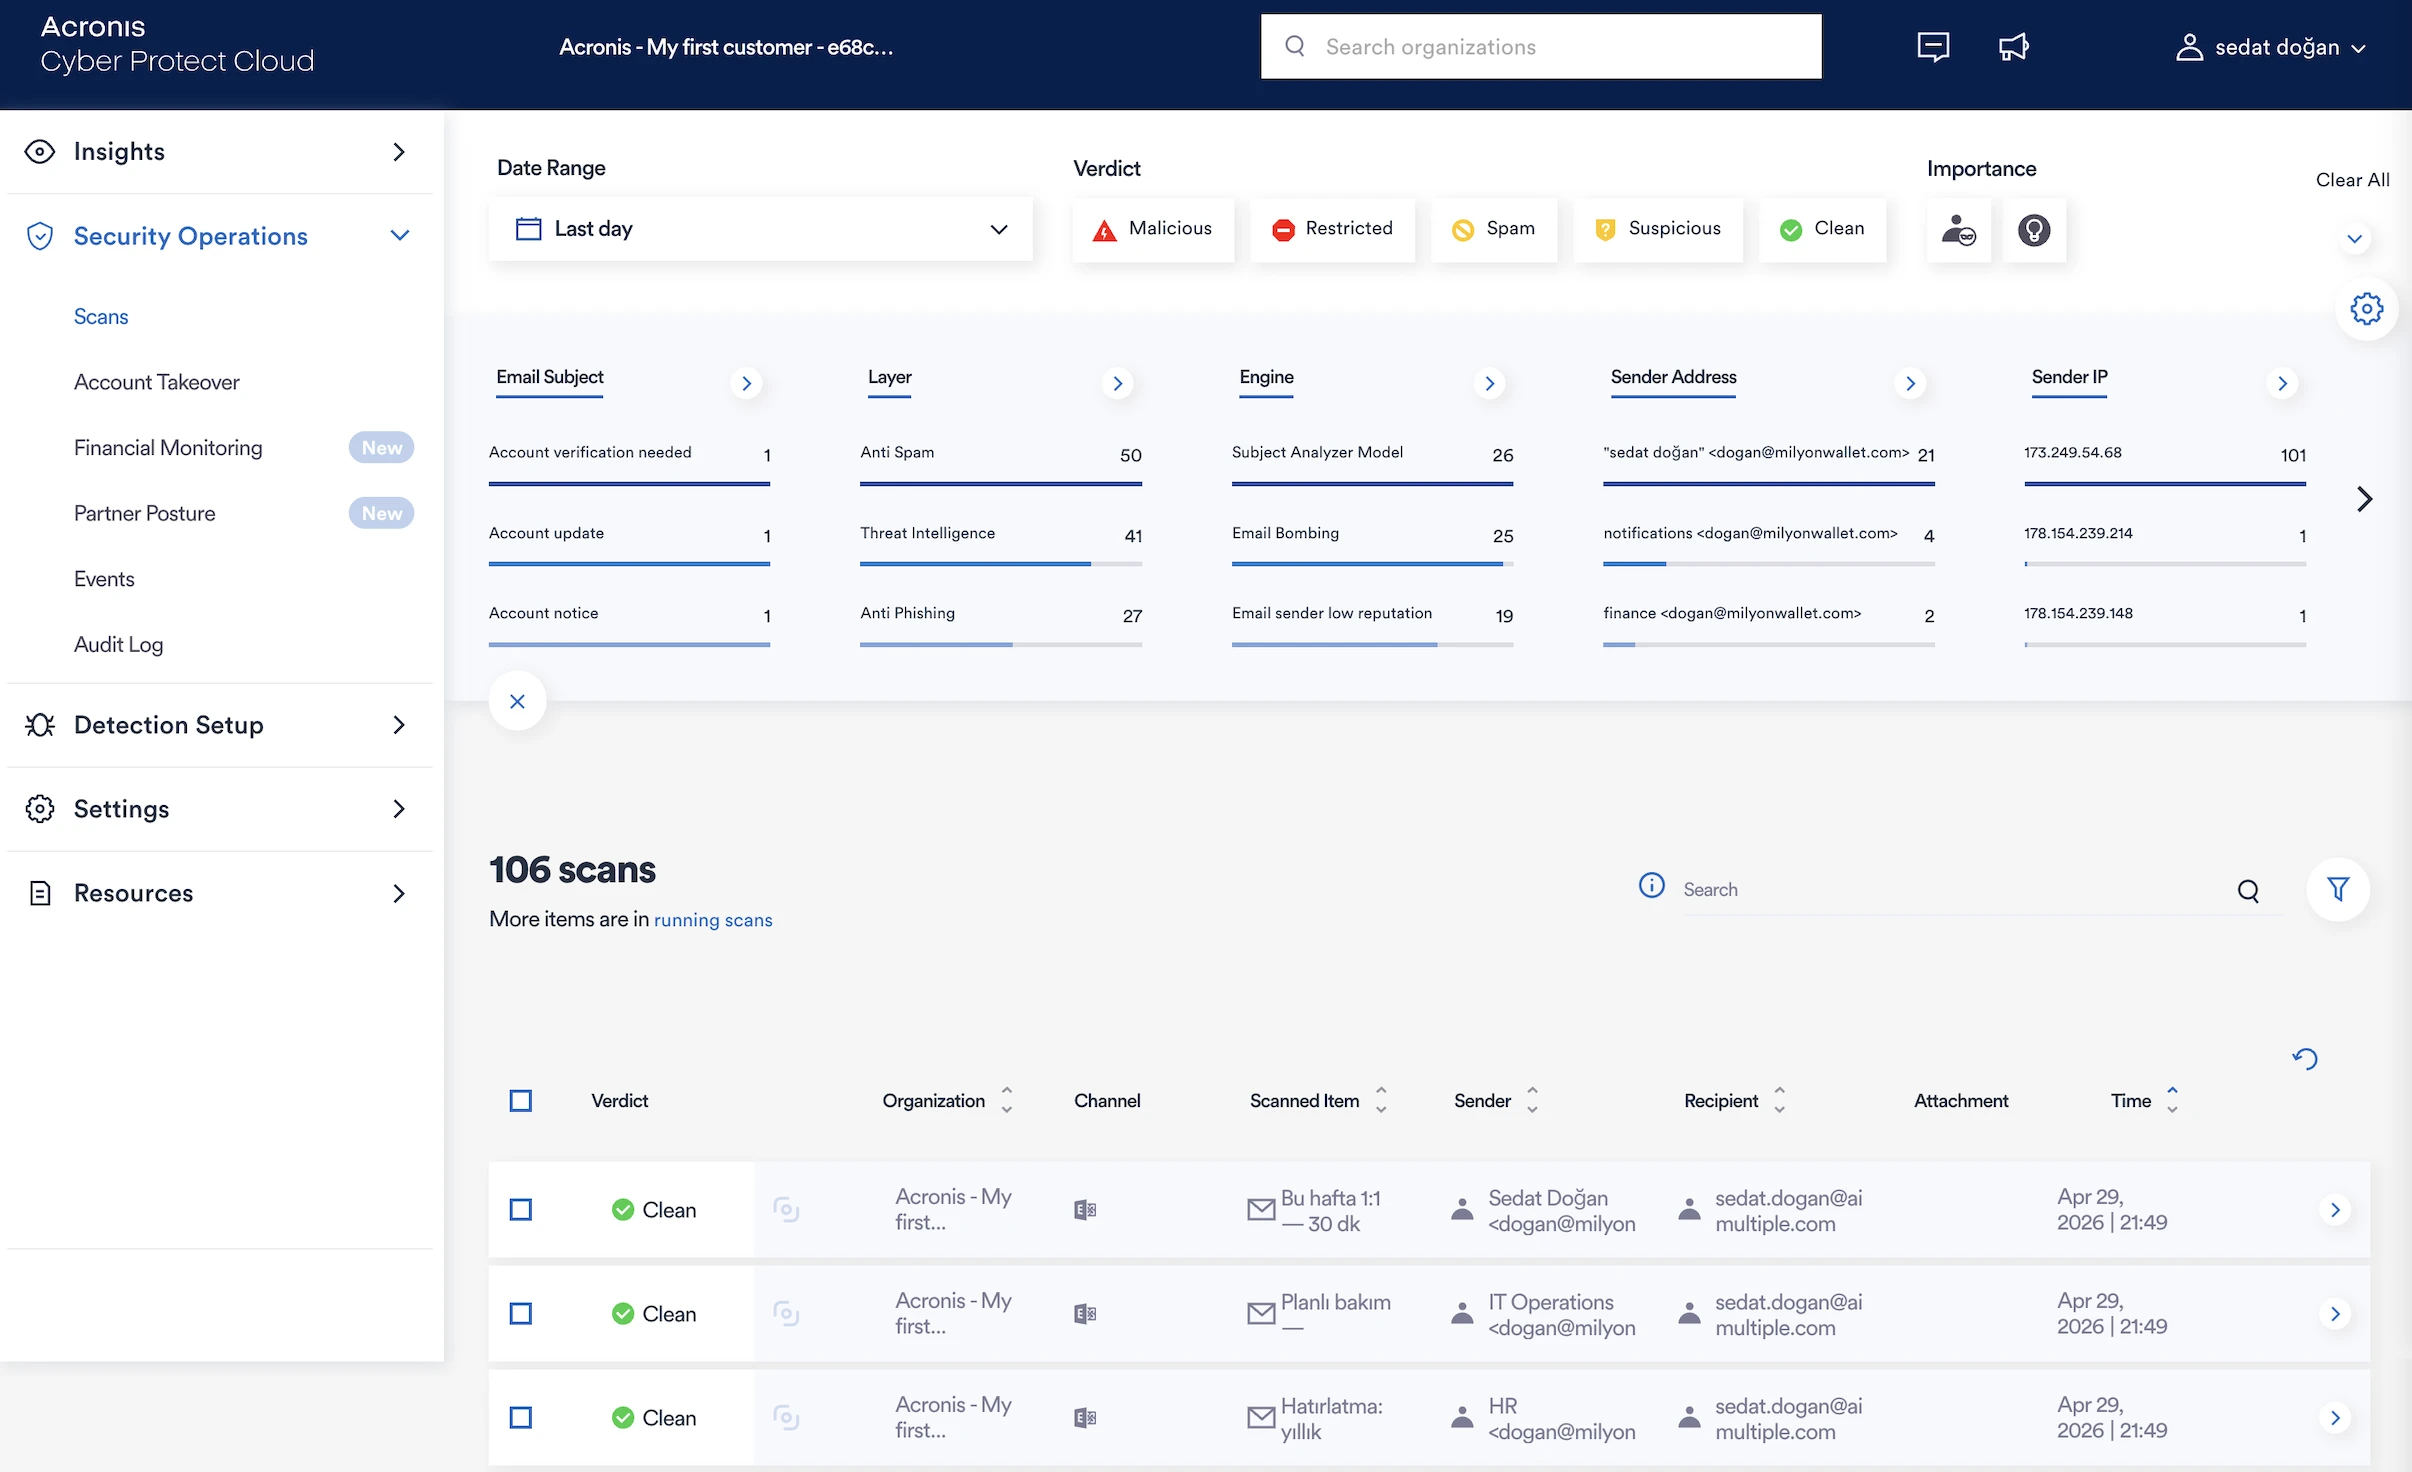
El filtrado de la sección Análisis es muy detallado. Estas son algunas de las opciones:
- Dirección/dominio/IP del remitente: Los indicadores principales para identificar remitentes maliciosos o suplantados.
- Nombre visible suplantado: Apunta directamente a una de las técnicas de phishing más comunes, donde el nombre visible parece legítimo pero la dirección real no lo es.
- Dirección de respuesta: Otra señal de alarma importante de phishing. Cuando la dirección de respuesta difiere de la del remitente, a menudo indica un intento de redirigir las respuestas a una bandeja de entrada controlada por el atacante.
- Acción (en cuarentena/entregado): Esencial para entender si una amenaza fue detectada o llegó al destinatario.
- Asunto: Para identificar campañas de phishing que utilizan líneas de asunto idénticas o casi idénticas en múltiples objetivos.
- Dirección del receptor: Fundamental para determinar el alcance de un ataque. Muestra cuántos usuarios fueron objetivo y si entre ellos había personas de alto valor (directivos, finanzas).
- Carga útil (adjuntos/URL): Limita la búsqueda a los correos que contienen los mecanismos de entrega de malware más comunes.
Al ir a Operaciones de seguridad desde el menú de la izquierda, llegamos a la sección Análisis. Desde esta pantalla, podemos acceder a los detalles relacionados con los análisis. Todos los análisis se enumeran aquí, y también podemos ver las categorizaciones resultantes, como limpio, spam y malicioso.
Al abrir los detalles de un correo electrónico, podemos ver cómo lo evaluó el sistema y su estado actual. También podemos cambiar su estado a:
- Aprobar veredicto (Gestionar): Aceptar el veredicto actual y procesar el correo electrónico en consecuencia.
- Marcar correo como restringido: Clasificar el correo como restringido o que infringe las políticas.
- Marcar correo como spam: Clasificar el correo como no deseado o no solicitado.
- Marcar correo como sospechoso: Marcar el correo como potencialmente arriesgado y que requiere precaución.
- Marcar correo como limpio (FP): Marcar el correo como seguro e indicar que fue un falso positivo.
La vista siguiente es la vista compacta. Al hacer clic en la pestaña Detallada en la esquina superior derecha, podemos ver muchos detalles adicionales.
En la vista compacta, podemos ver los detalles del análisis de un correo electrónico de phishing malicioso que fue puesto en cuarentena por Acronis. Incluye un resumen generado por IA que explica por qué el correo se considera malicioso y muestra indicadores como un dominio de remitente sospechoso, comportamiento de bombardeo de correo y una URL arriesgada. En la sección Detalles, podemos verificar el canal, la acción realizada, la hora del análisis, el tiempo de procesamiento, la organización y el estado de IR.
En el Inspector de correo electrónico, podemos revisar los metadatos del mensaje, incluidos el asunto, el remitente, el destinatario, la hora, la ruta de retorno y la IP de origen. El cuerpo del correo electrónico también se muestra, por lo que podemos evaluar directamente el intento de ingeniería social.
Los criterios de evaluación de incidentes son claros y transparentes. Para un incidente, también podemos hacer clic en el botón Solicitar investigación, seleccionar «Creo que este correo electrónico es limpio» y enviarlo al equipo de Acronis para su revisión. Podemos ver los análisis anteriores relacionados con el mismo correo electrónico.
Con el botón Capturas de pantalla, podemos ver la versión renderizada del correo electrónico, lo cual es una función útil. Cabe destacar que el sistema no renderiza el correo electrónico como HTML en el navegador, por lo que ninguna vulnerabilidad no detectada en el correo puede provocar una brecha durante la revisión.
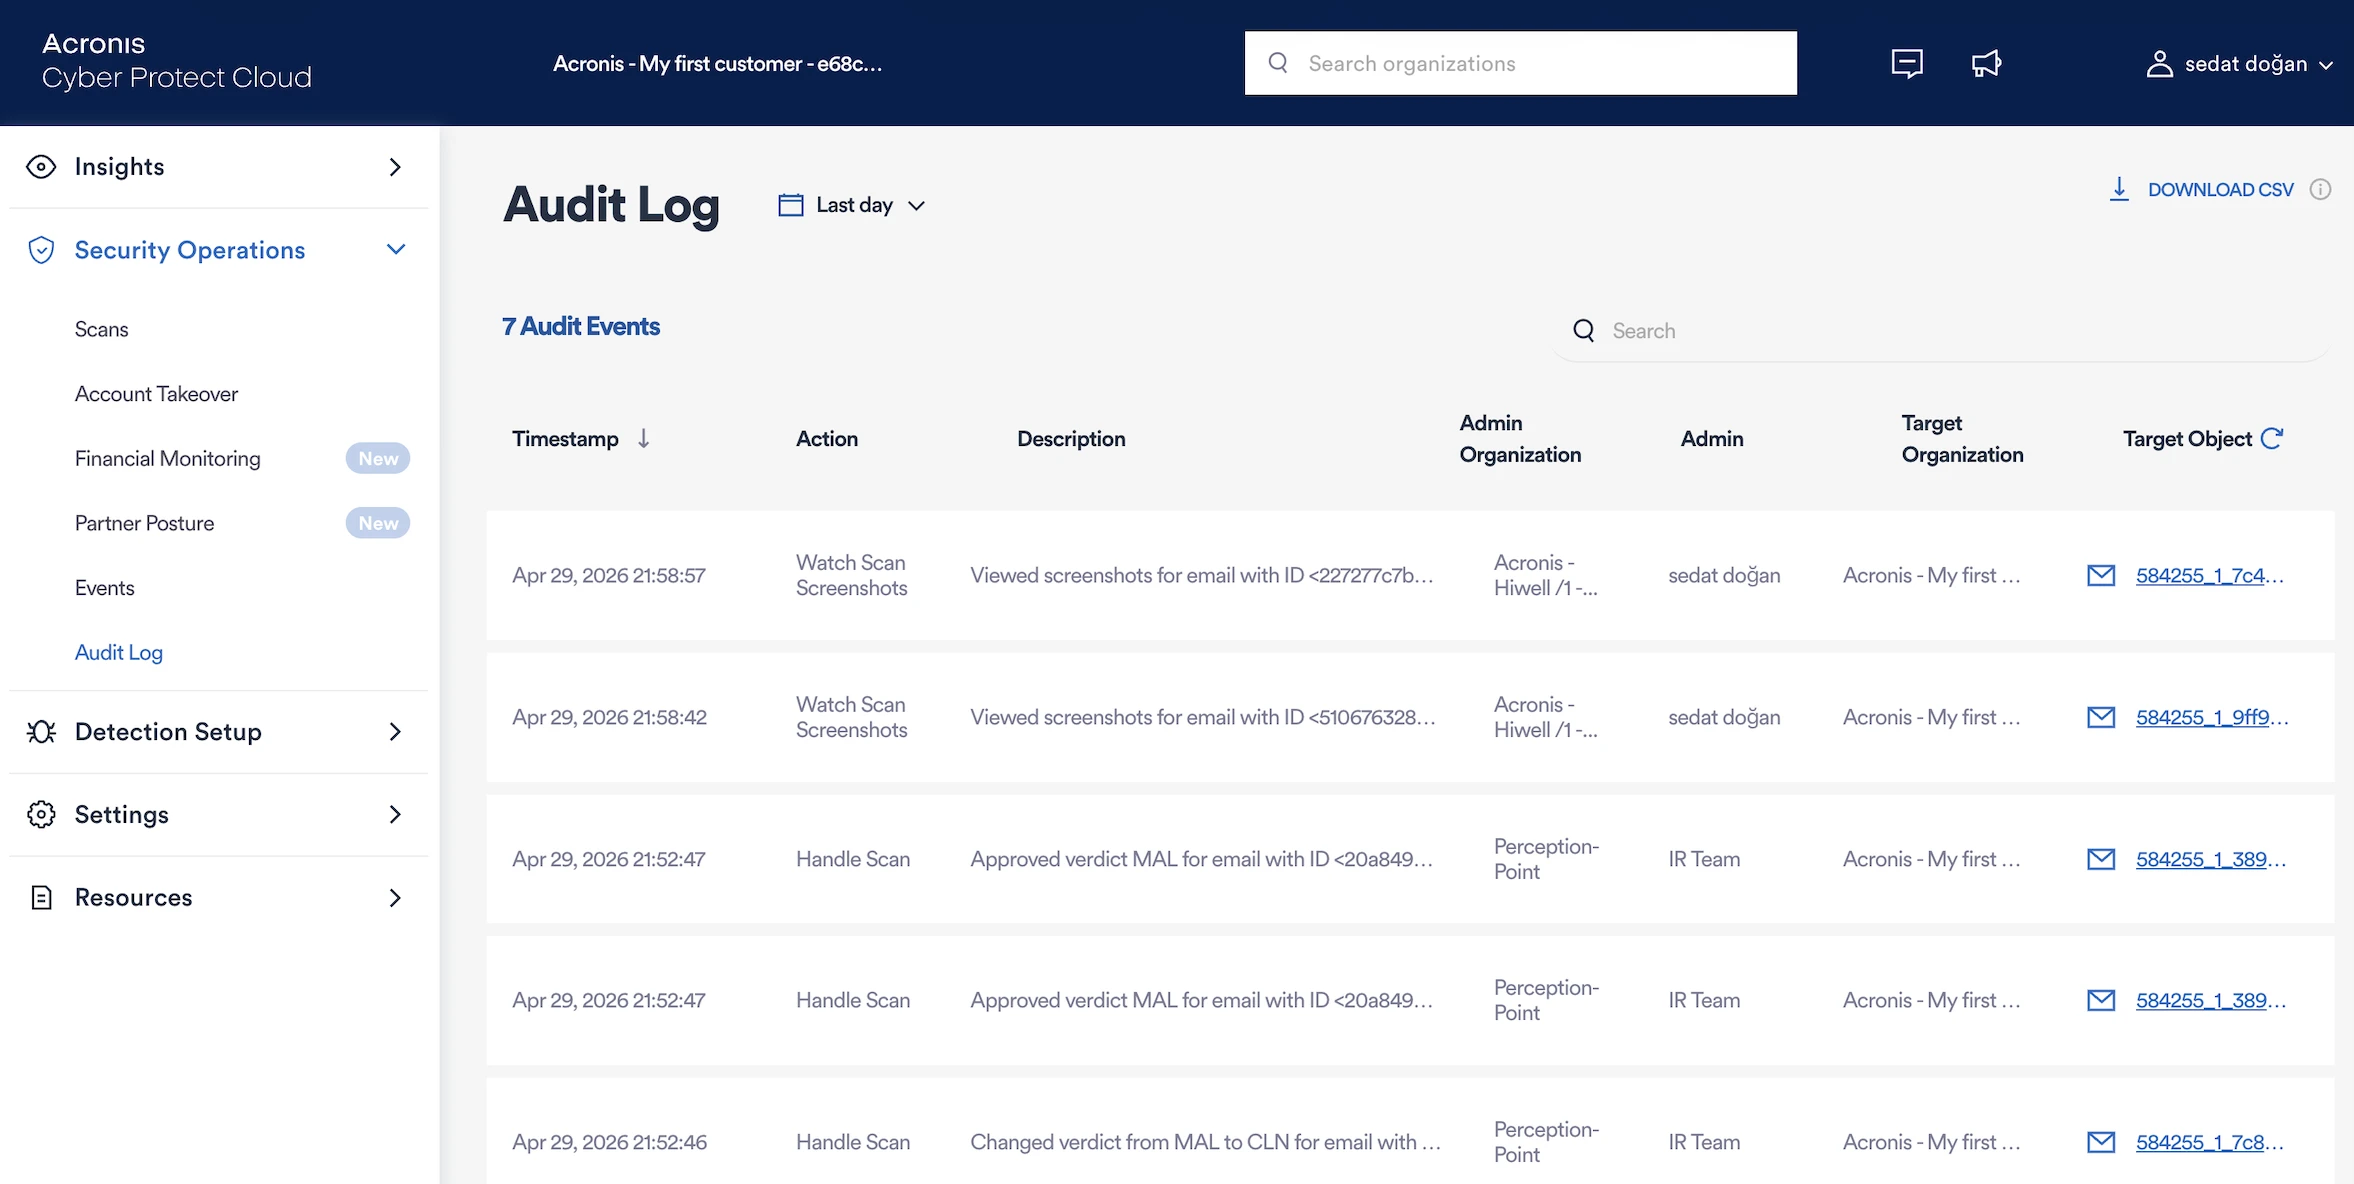
Las acciones de usuario observadas en esta prueba estaban disponibles en el registro de auditoría del menú de la izquierda. Algunos de estos registros son:
- Ver capturas de pantalla del análisis
- Gestionar análisis
- Acción de interfaz de usuario
Cada registro recoge la marca de tiempo, la acción, la descripción, el administrador o equipo, la organización de destino y el correo electrónico u objeto de destino relacionado.
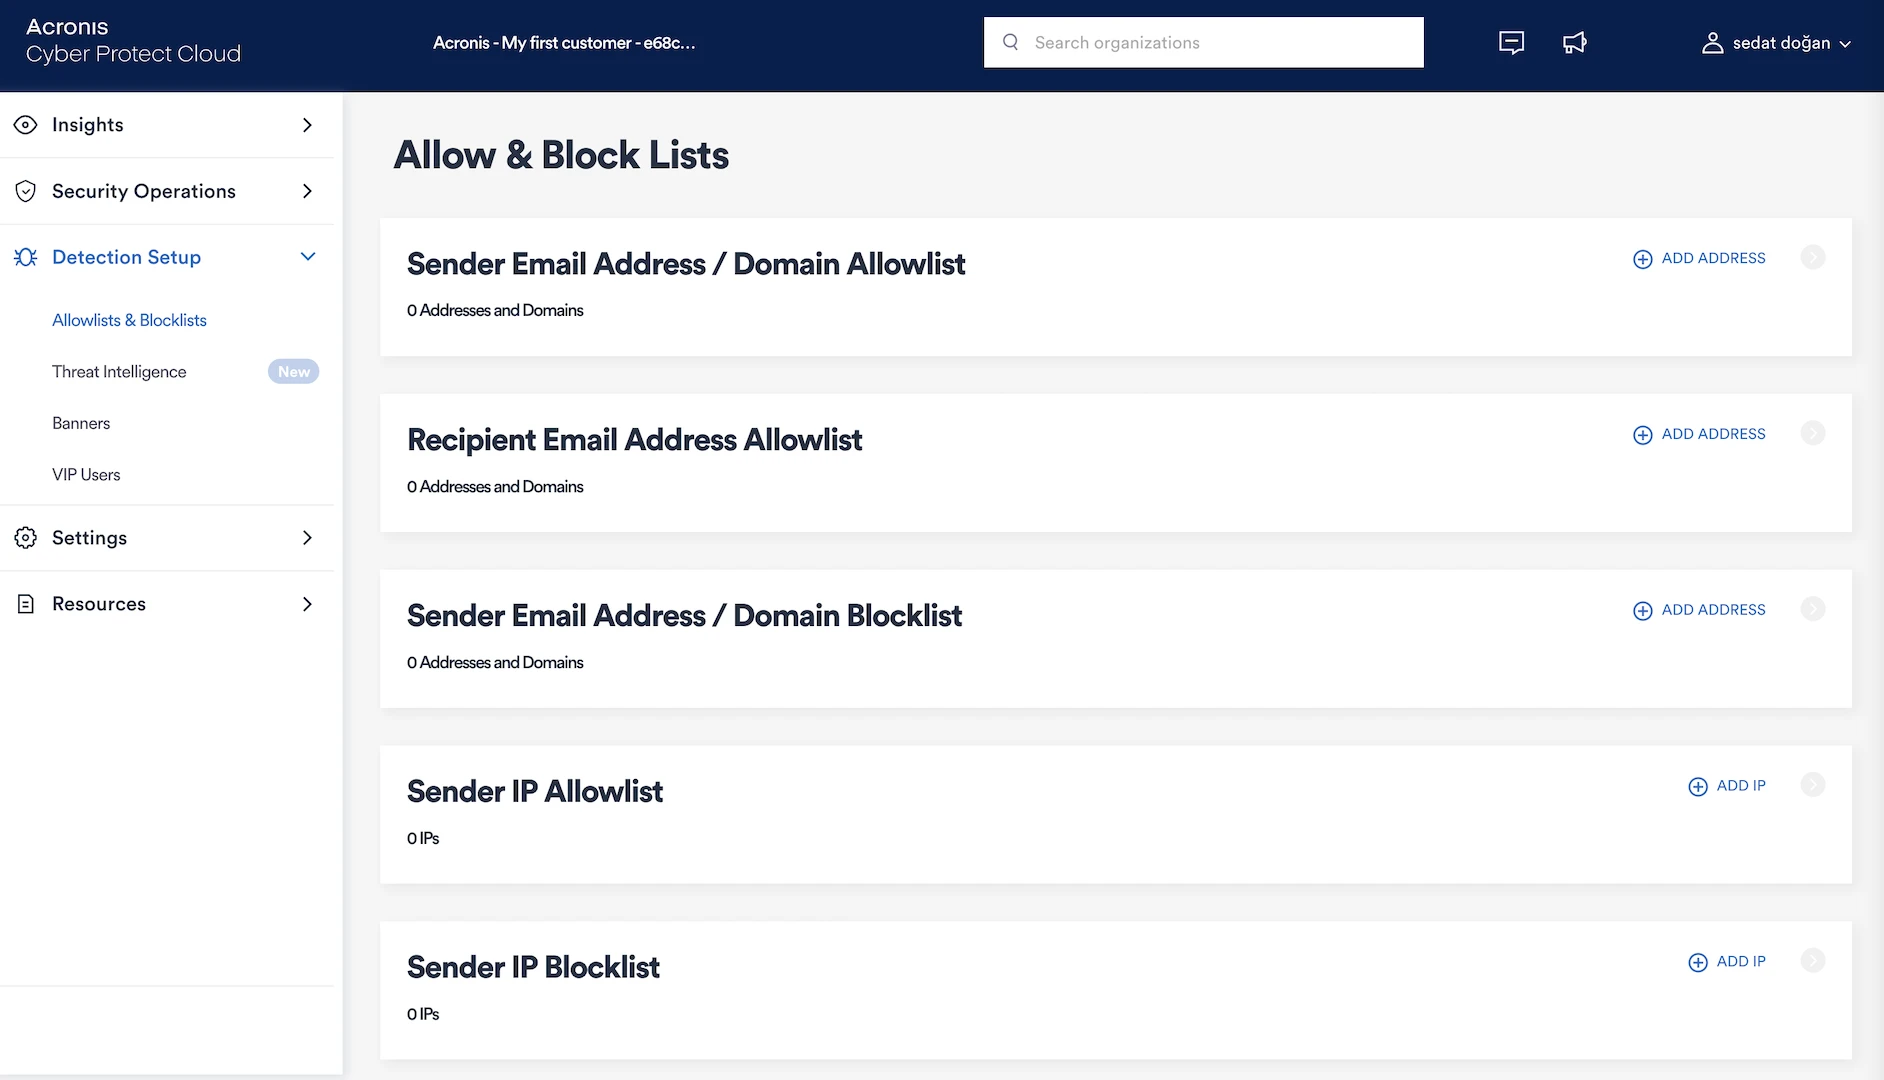
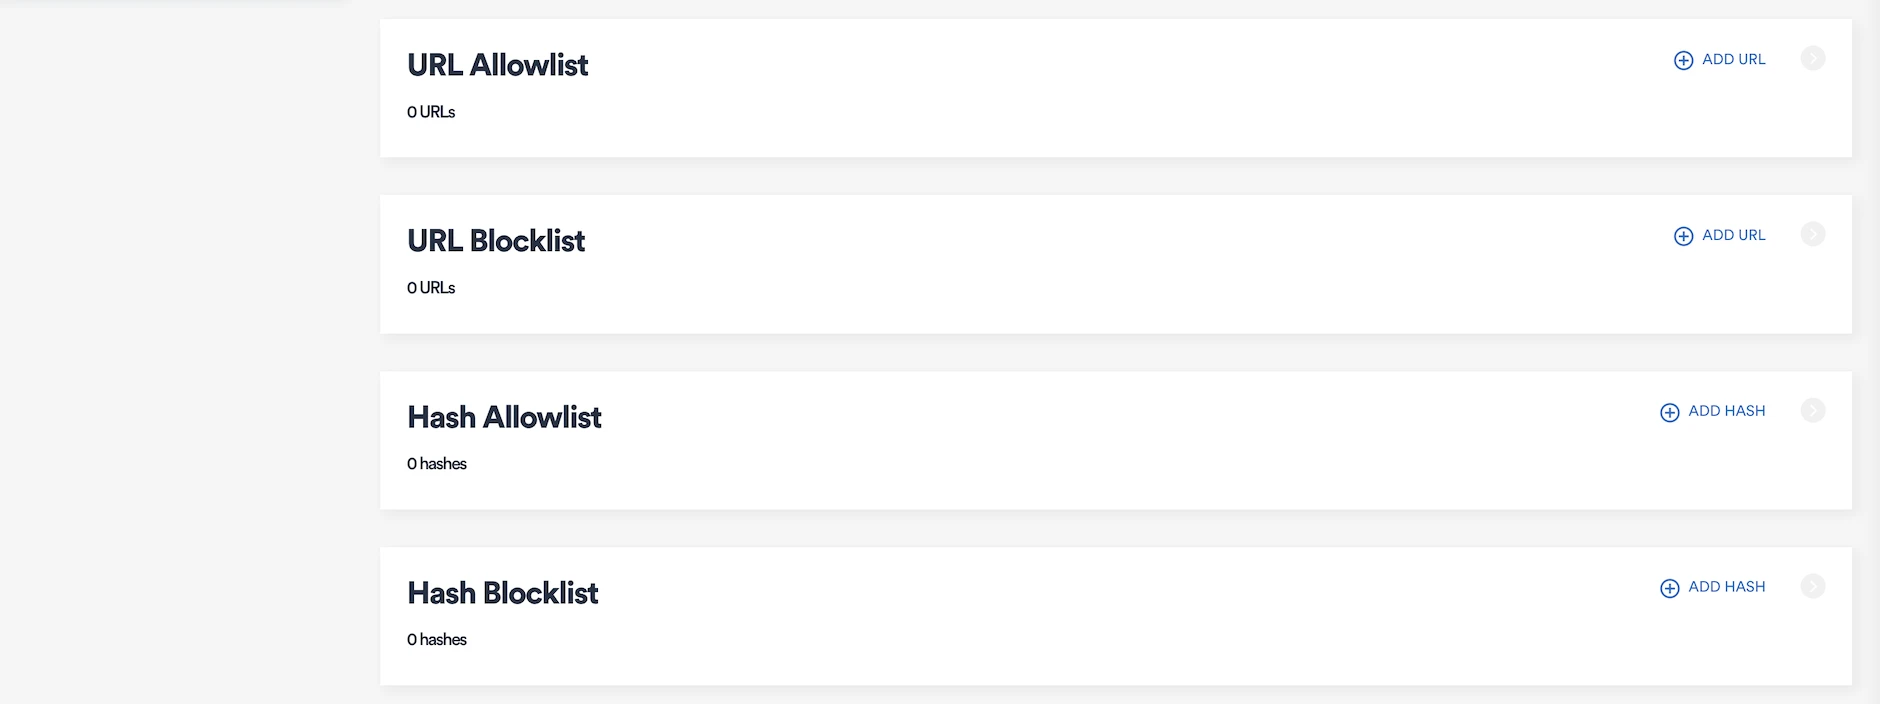
En Configuración de detección del menú de la izquierda, podemos gestionar listas de permitidos y listas de bloqueo en detalle, lo cual es una función muy útil:
- Lista de permitidos de direcciones/dominios de remitente: Los correos de direcciones o dominios de esta lista siempre son de confianza y omitirán los filtros de spam/amenazas. Puede ser útil para incluir en la lista blanca a socios conocidos o sistemas internos que de otro modo podrían provocar falsos positivos.
- Lista de permitidos de direcciones de destinatario: Especifica las direcciones de destinatario internas que deben recibir todo el correo entrante sin filtrar. Esto garantiza que ciertos usuarios (p. ej., una bandeja de entrada general) siempre reciban correos, incluso de remitentes desconocidos.
- Lista de bloqueo de direcciones/dominios de remitente: Los correos de direcciones o dominios de esta lista se rechazan o ponen en cuarentena automáticamente. Se puede utilizar para bloquear permanentemente fuentes de spam conocidas, dominios maliciosos o remitentes masivos no deseados.
- Lista de permitidos de IP de remitente: Los servidores de correo con IP de esta lista se consideran de confianza y sus correos omiten las comprobaciones de reputación basadas en IP. Se puede utilizar para servicios de correo de terceros de confianza o relés de correo locales.
- Lista de bloqueo de IP de remitente: Las conexiones desde estas IP se bloquean, independientemente de la dirección del remitente. Puede ser eficaz contra servidores de correo maliciosos conocidos o infraestructuras comprometidas.
- Lista de permitidos de URL: Los enlaces que coinciden con estas URL o dominios dentro del cuerpo de los correos se consideran seguros y no se marcarán.
- Lista de bloqueo de URL: Los correos electrónicos que contienen estas URL se marcan, bloquean o ponen en cuarentena.
- Lista de permitidos de hash: Los archivos adjuntos que coinciden con estos hashes criptográficos se tratan como seguros y pasan sin alertas de análisis.
- Lista de bloqueo de hash: Los adjuntos cuyo hash coincide con una entrada de esta lista se bloquean de inmediato. Esto proporciona un bloqueo preciso basado en firmas de archivos maliciosos conocidos, incluso si se renombran o disfrazan.
Algunas de las funciones que merece la pena mencionar, pero que no probamos específicamente, son:
En configuración de detección:
- Inteligencia de amenazas: Extrae indicadores de fuentes externas de inteligencia de amenazas. Esta función ayuda a detectar malware comercial generalizado, URL maliciosas y campañas de ataque activas.
- Banners: Añade banners personalizables a los correos electrónicos entrantes según políticas y reglas.
- Usuarios VIP: Permite a los administradores mantener una lista de usuarios de alto valor (directivos, personal de finanzas, etc.).
En operaciones de seguridad:
Apropiación de cuentas (ATO): Detecta señales de buzones de Microsoft 365 comprometidos.
El motor marca reglas de buzón sospechosas (reenvío, redirección, movimiento o eliminación de correos), inicios de sesión con viajes imposibles e inicios de sesión desde ubicaciones o dispositivos desconocidos. Cuando detecta una de estas señales, abre un caso en la consola y el equipo de respuesta a incidentes se pone en contacto con el administrador para investigar conjuntamente.
Sophos Email Security: análisis detallado
Para empezar con Sophos, creamos un enlace de prueba y se nos dirige a la siguiente pantalla. Al igual que Barracuda, Sophos nos pide que seleccionemos una región.
A continuación, el sistema nos pregunta qué producto queremos instalar. Seleccionamos Email Security. Otros productos que se pueden configurar incluyen Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix y Switches.
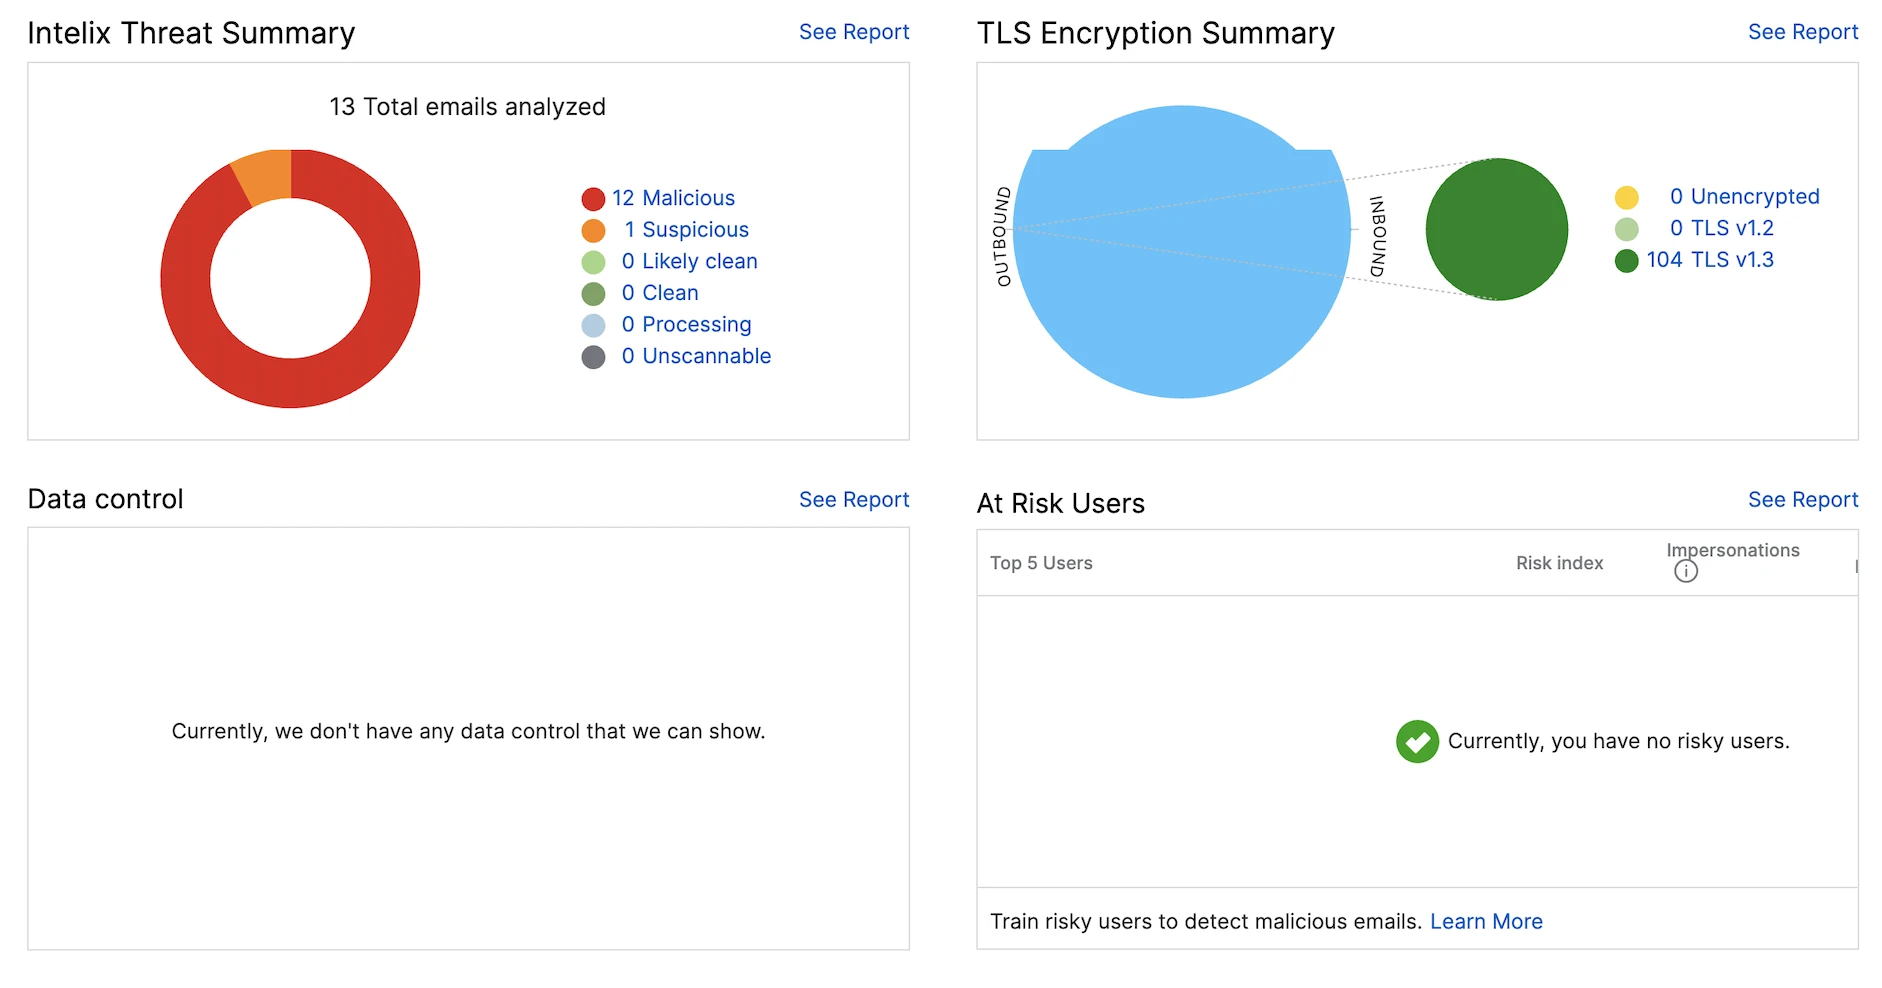
Enviaremos 100 correos electrónicos y la imagen siguiente muestra el panel. Incluye estadísticas como el número total de correos entrantes analizados, amenazas potenciales y tipos de amenazas detectadas. También hay estadísticas de correos salientes, pero no estamos probando la seguridad del correo saliente en este benchmark.
También podemos ver otros elementos del panel, como tendencias de actividad de correo electrónico, resúmenes de amenazas e indicadores de estado de seguridad.
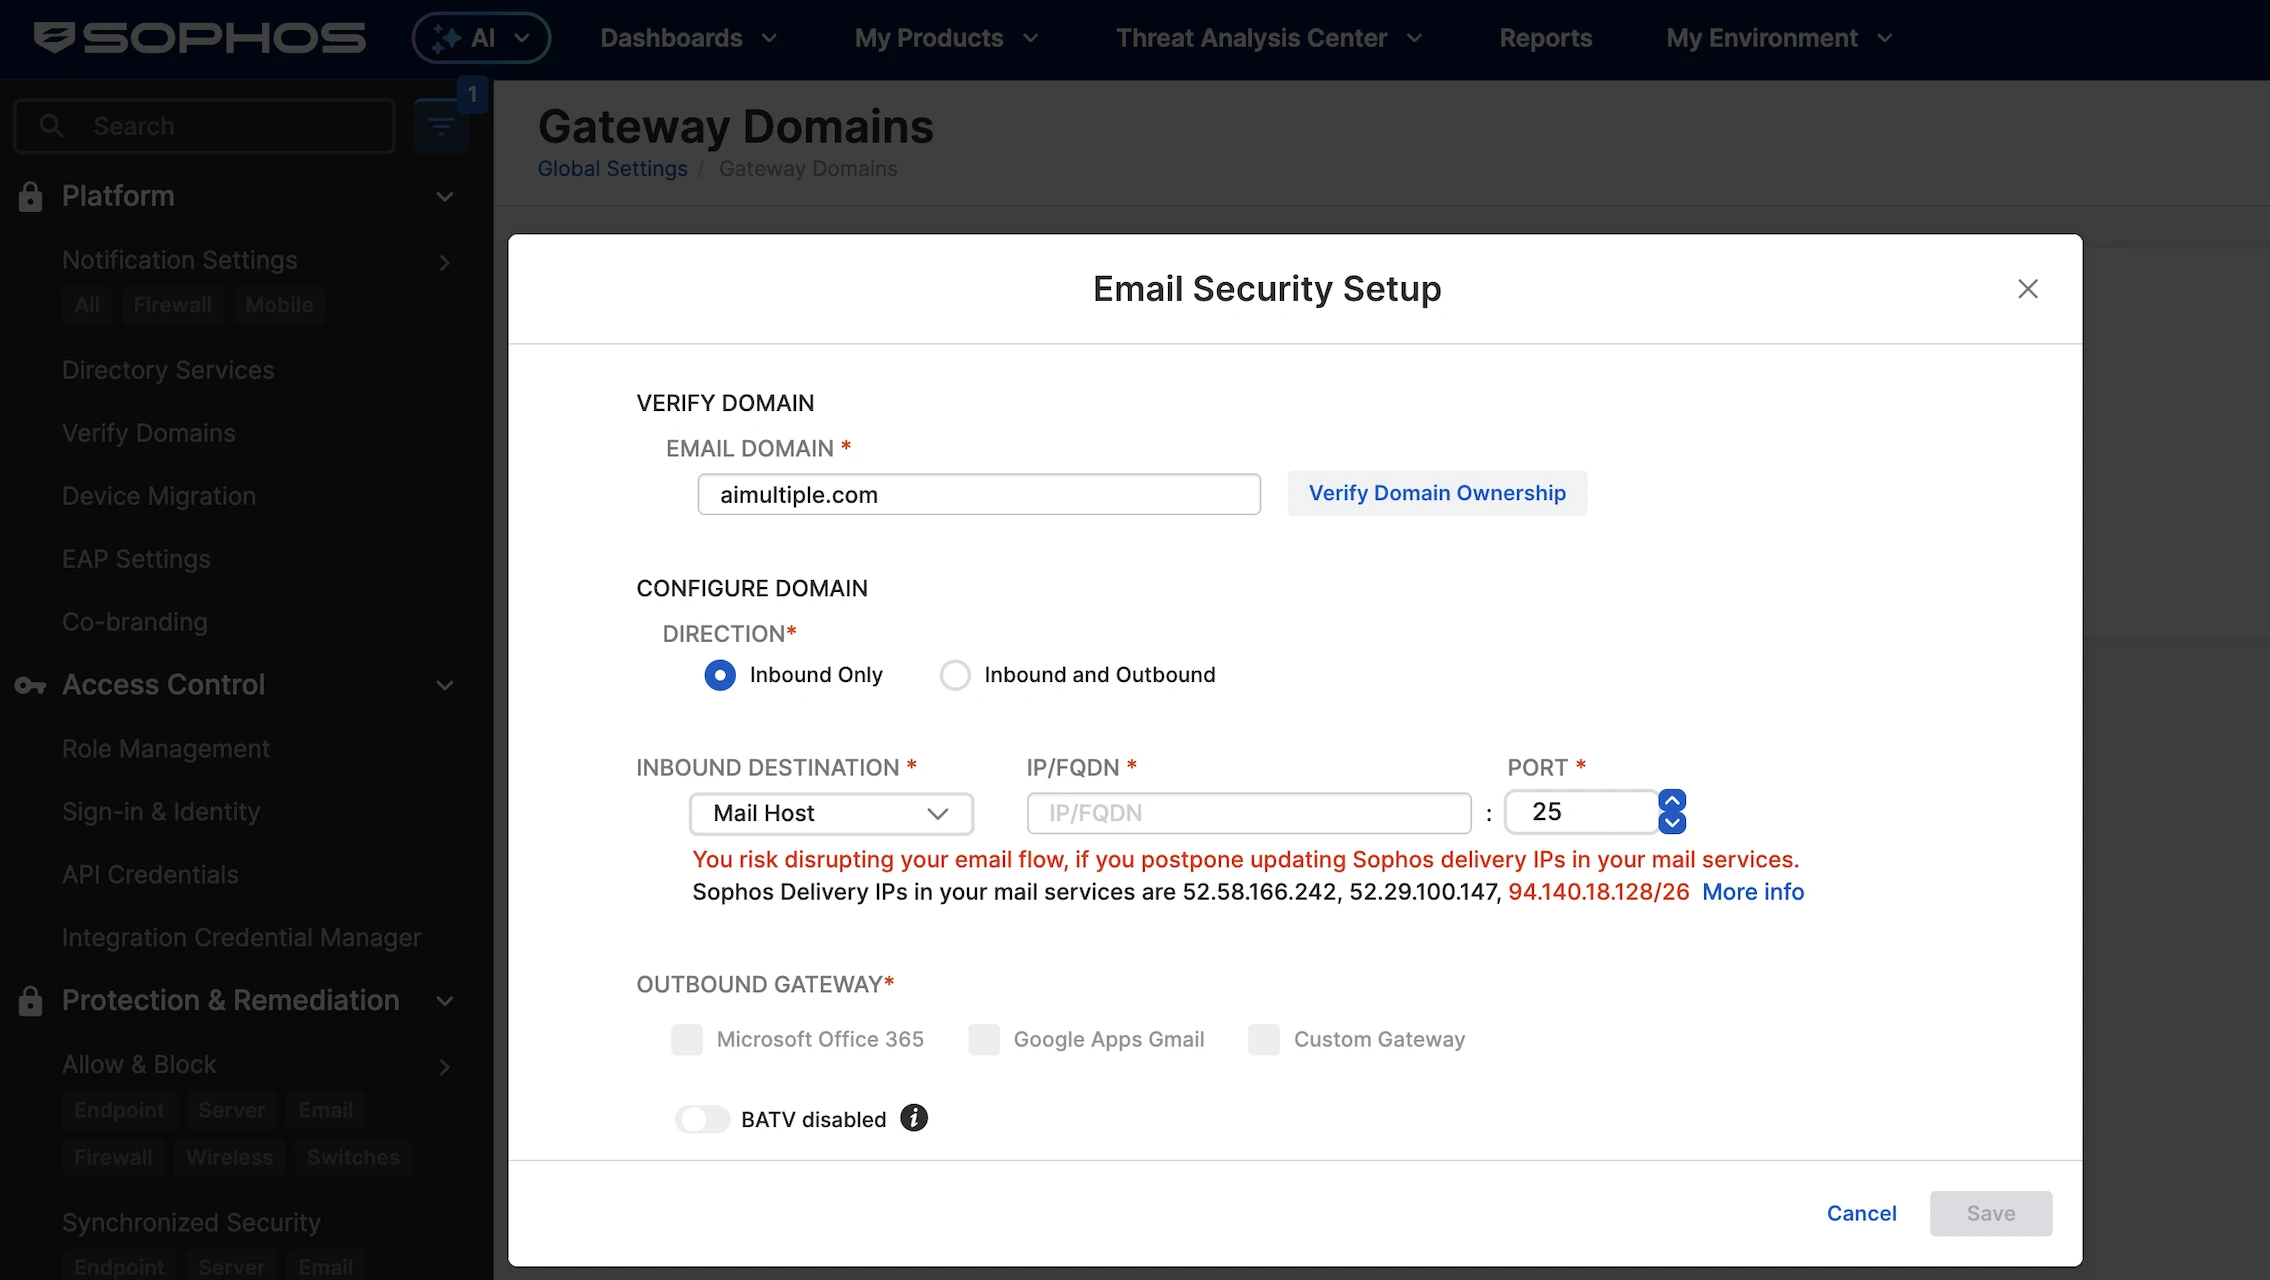
Hicimos clic en Configurar ajustes de la puerta de enlace de correo electrónico. El sistema nos pide que verifiquemos nuestro dominio. A continuación, observamos un ajuste útil en el que podemos elegir solo entrante o entrante y saliente. También comprueba los correos salientes para evitar problemas de seguridad.
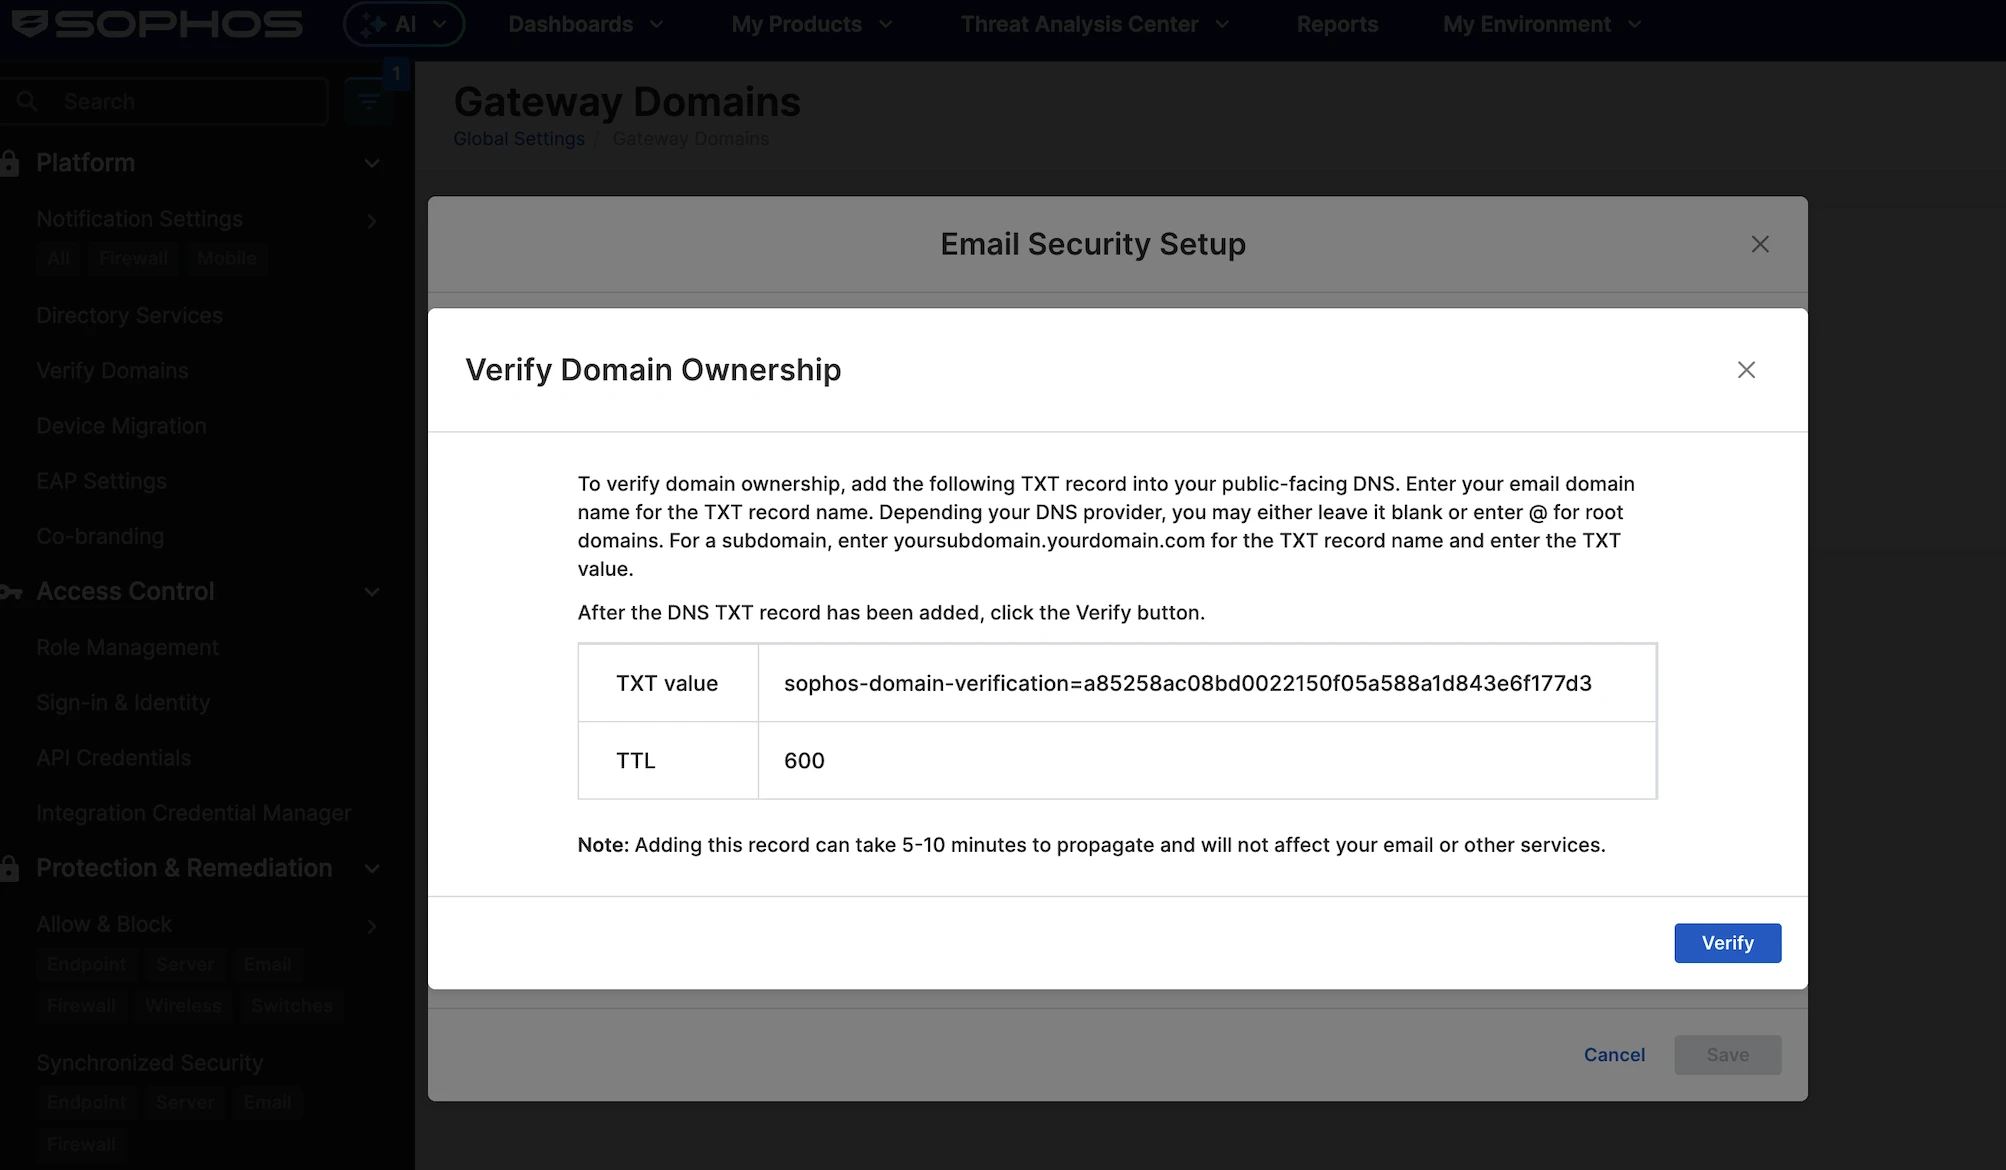
El sistema muestra el registro DNS que debemos introducir. A continuación, lo añadimos y continuamos.
Añadimos el registro TXT al DNS público del dominio. El valor TXT es un token de verificación de dominio de Sophos y el TTL está configurado en 600. Tras añadir el registro DNS, esperamos a la propagación y hacemos clic en Verificar para que Sophos confirme que somos propietarios del dominio.
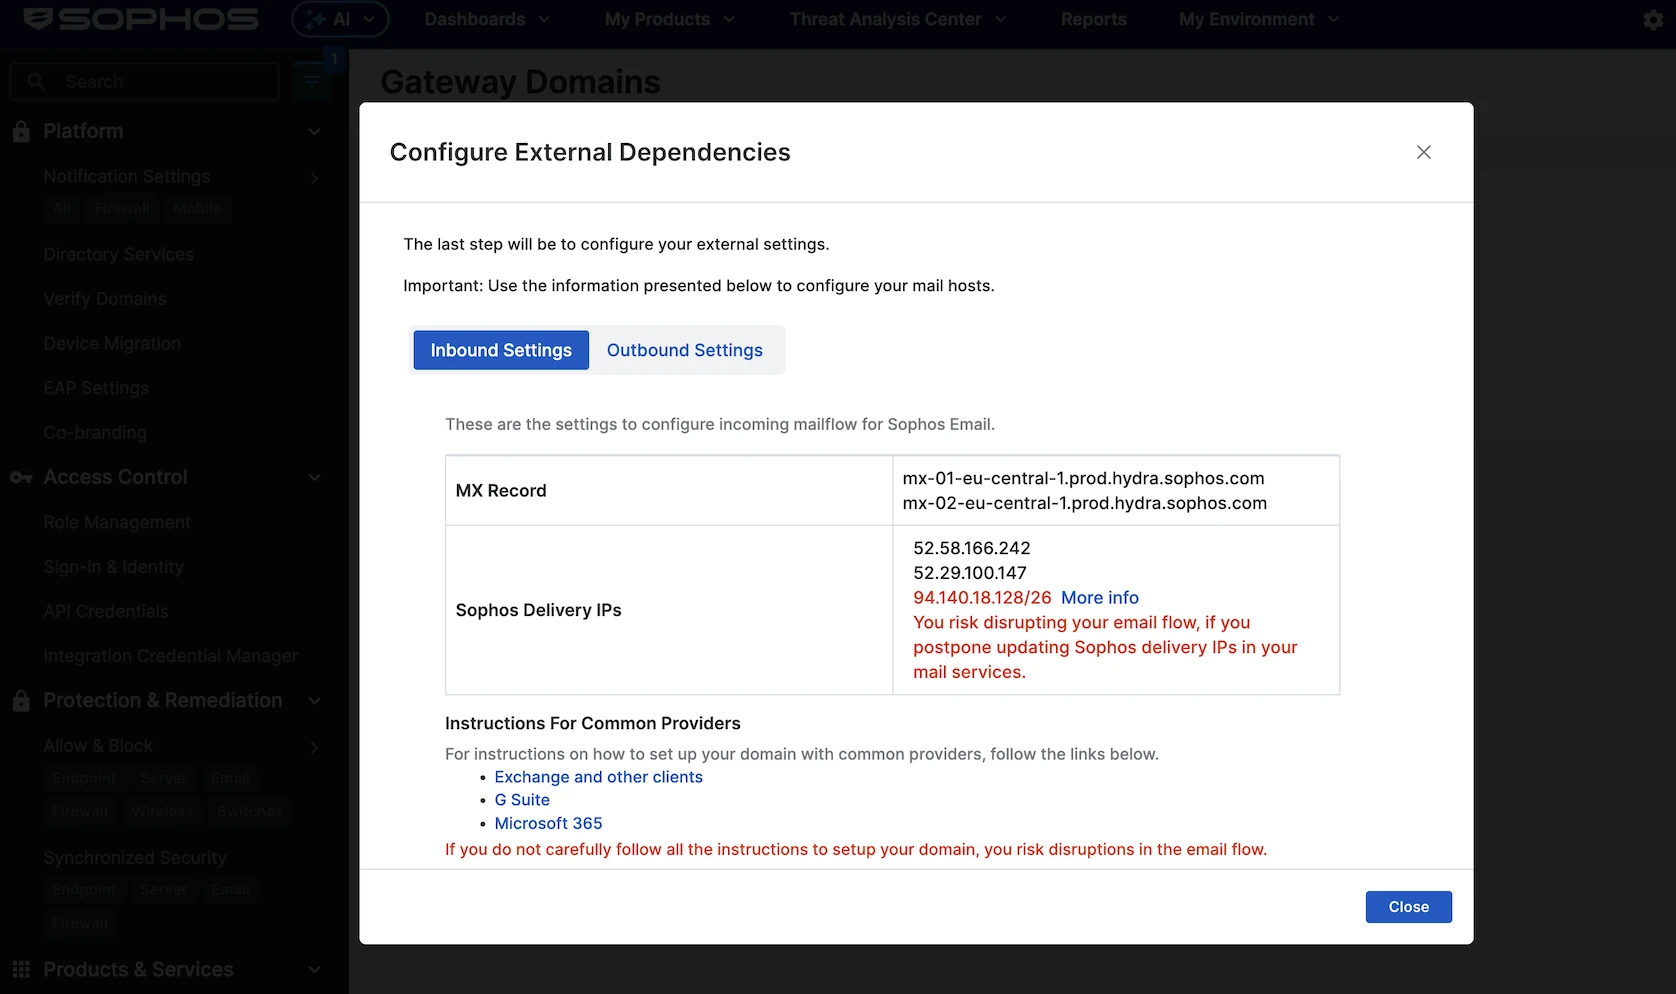
Añadimos el registro y verificamos nuestro dominio. Para el destino entrante, seleccionamos MX e introdujimos el registro MX de Google Workspace: aspmx.l.google.com.
Al igual que Barracuda, Sophos requiere enrutamiento MX. A diferencia de Sophos y Barracuda, Acronis gestionó este proceso limpiamente a través de una API y no necesitamos cambiar ninguna configuración.
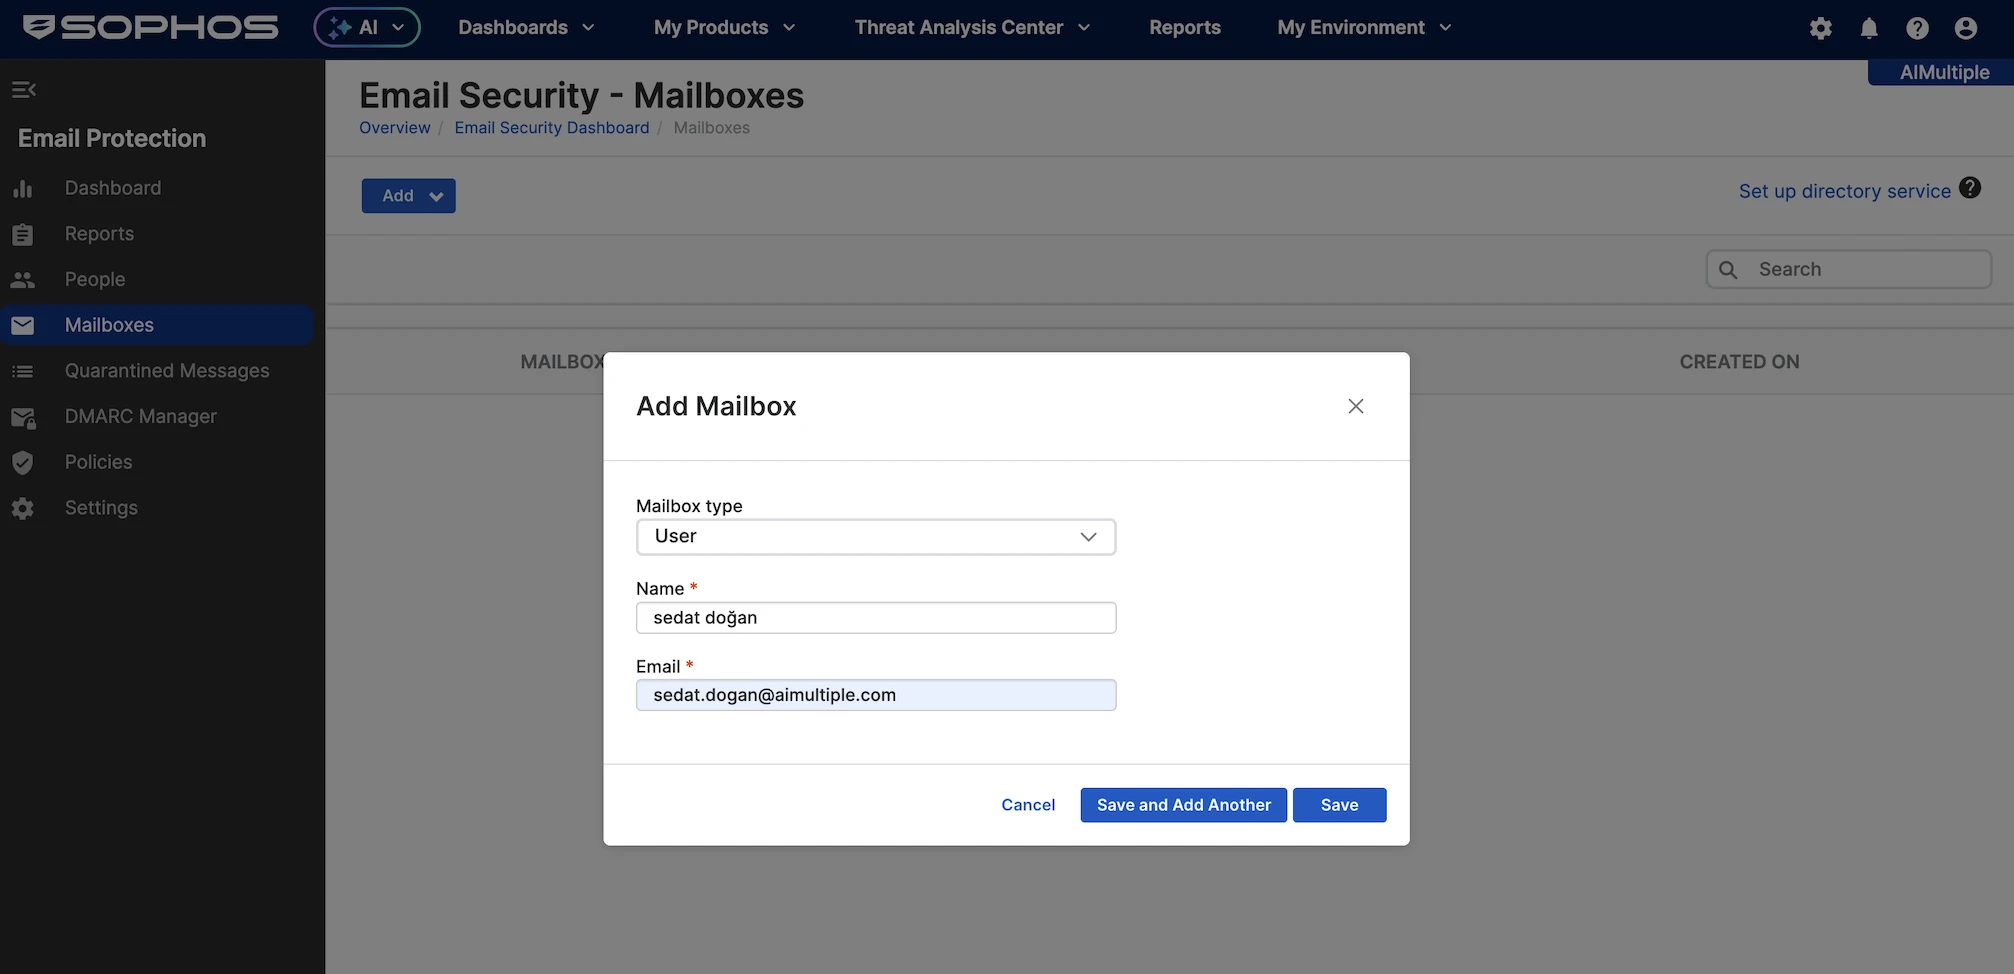
Completamos la configuración MX y enviamos un correo de prueba, pero no se entregó. Tras investigar un poco, vimos que el error era: «No se encontró esta dirección de correo electrónico», lo cual fue inesperado.
Necesitamos ir al panel, abrir la sección Buzones del menú de la izquierda y añadir usuarios manualmente uno a uno. Esto es un problema de usabilidad que perjudica la experiencia general, ya que tanto Acronis como Barracuda funcionaron de inmediato. Para la prueba, añadimos nuestra propia dirección de correo electrónico y continuamos las pruebas a través de esa cuenta.
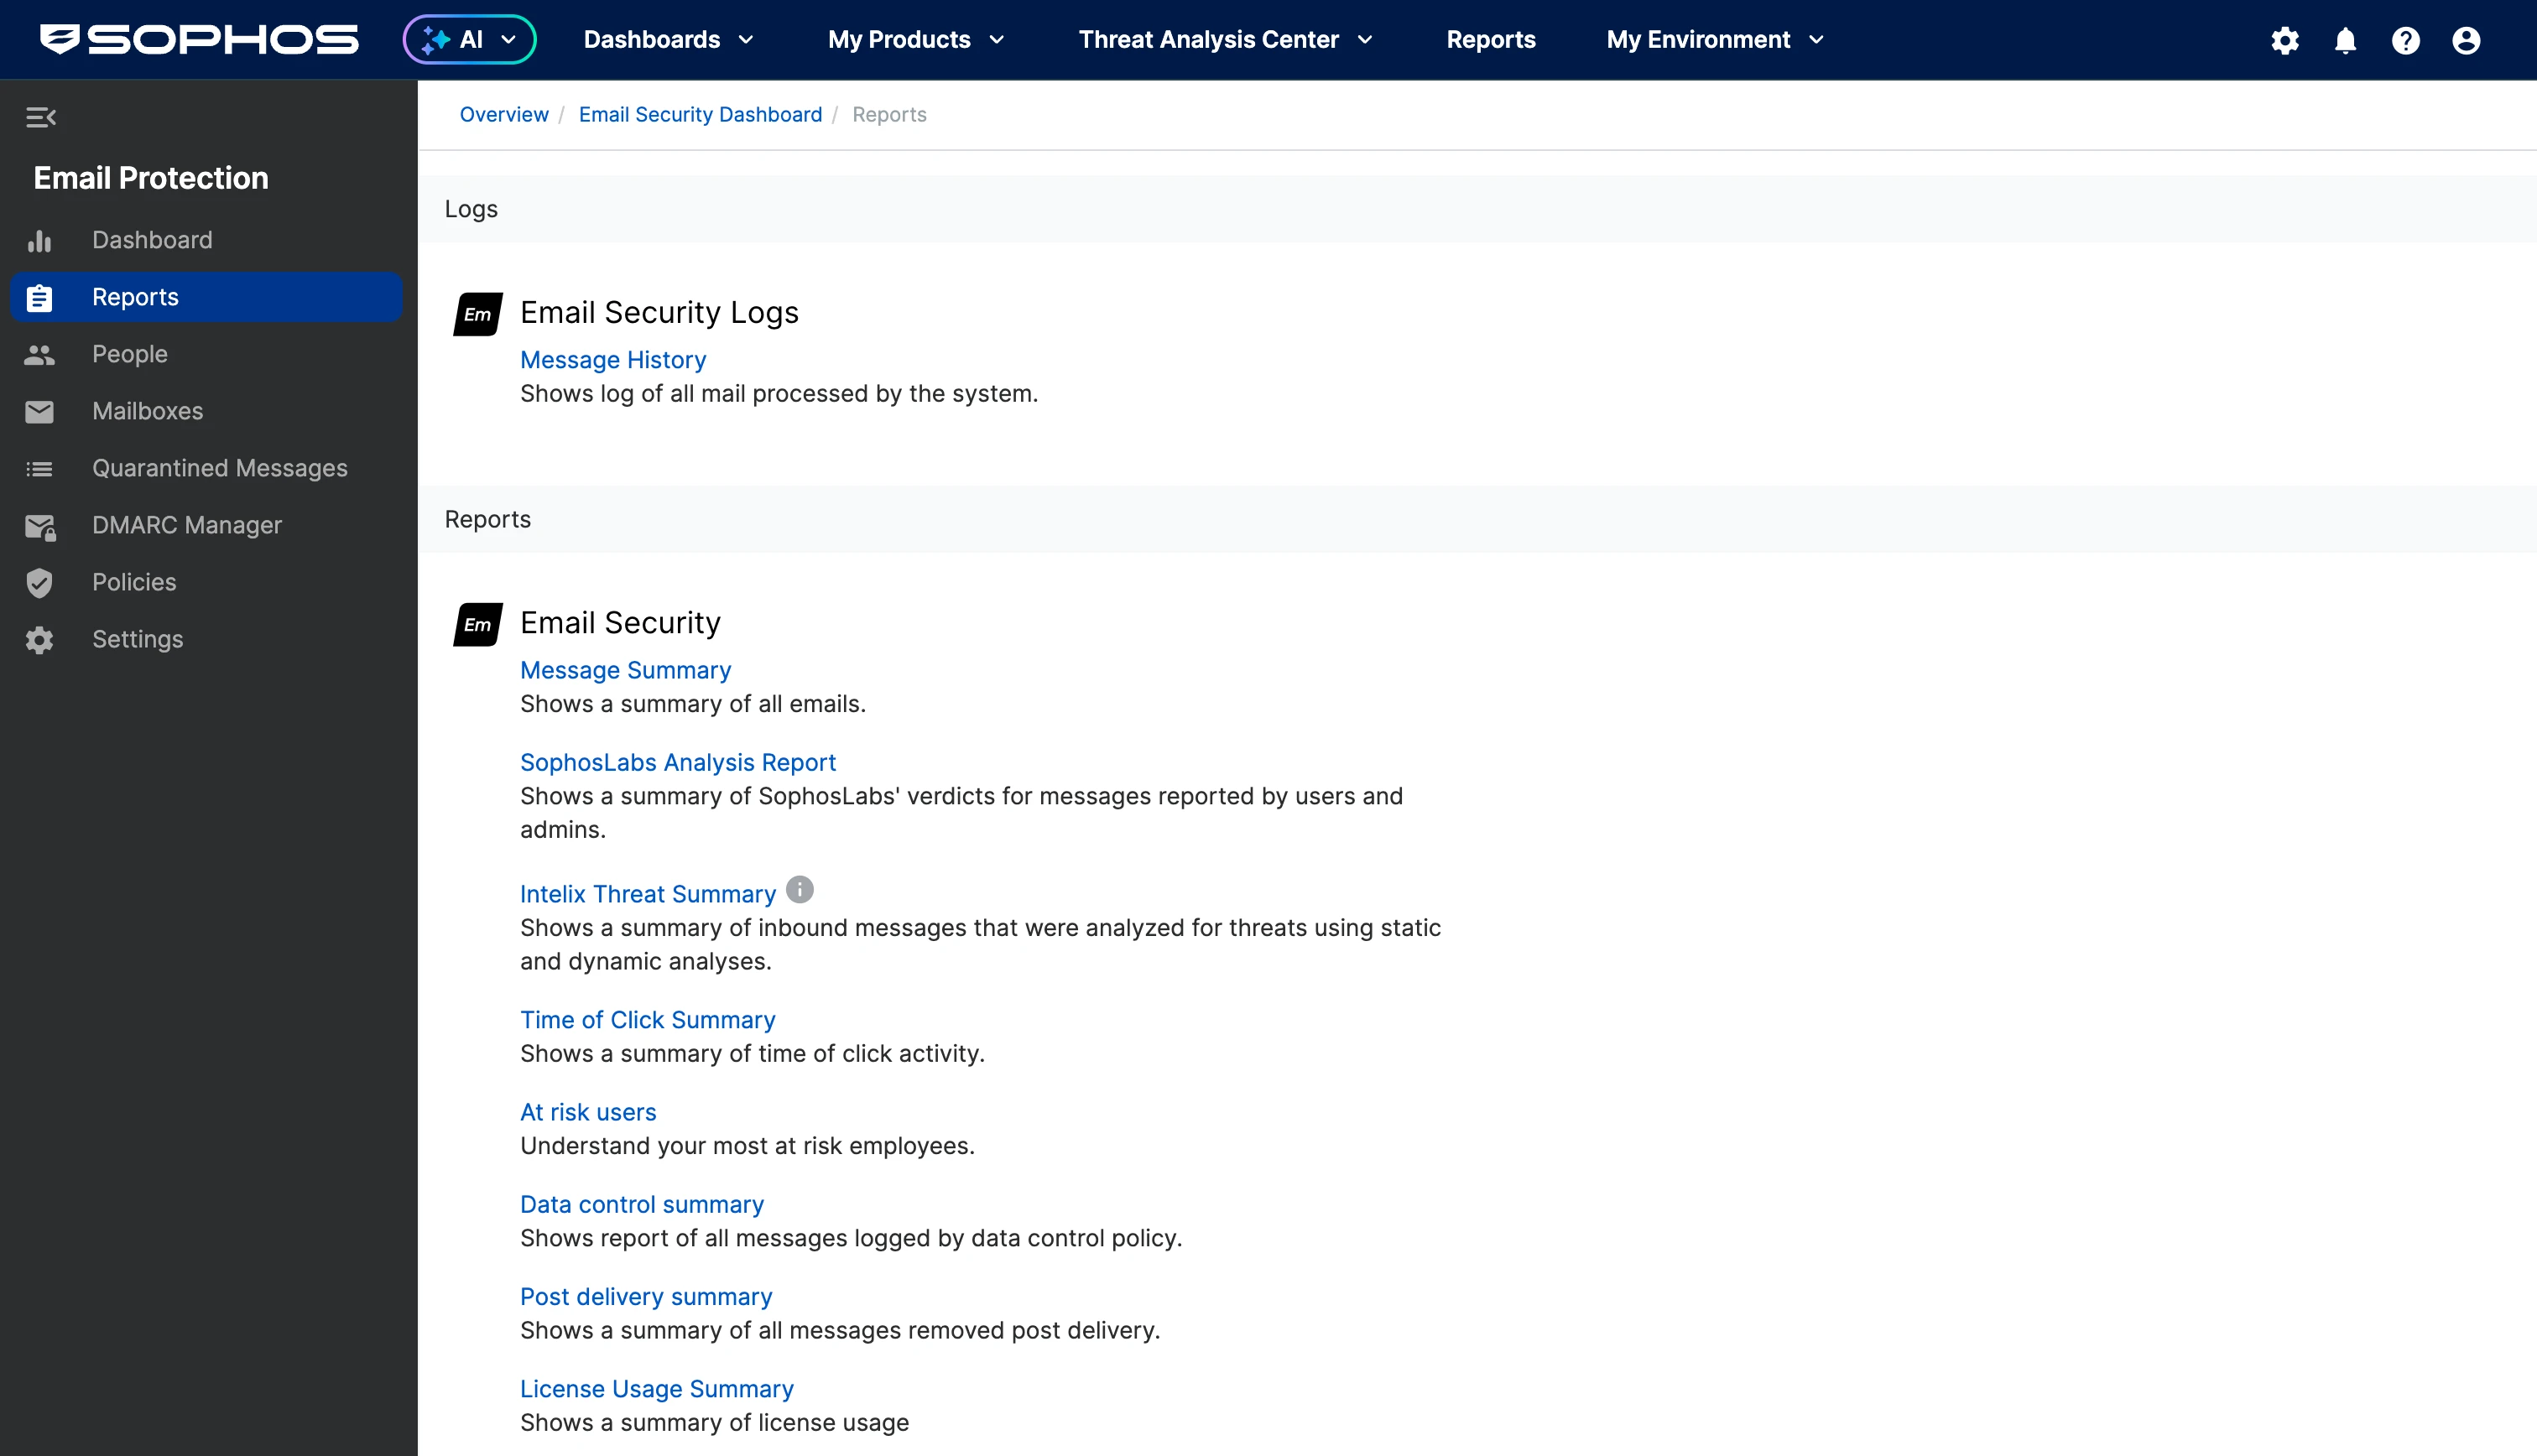
La sección de informes está en el menú de la izquierda. Estos son algunos de los informes que podemos crear:
- Resumen de mensajes: Volumen y estado general del correo electrónico.
- Informe de análisis de SophosLabs: Veredictos de mensajes notificados por usuarios/administradores.
- Resumen de amenazas de Intelix: Análisis de amenazas para correos entrantes.
- Resumen de hora de clic: Informe de actividad de clics en enlaces.
- Usuarios en riesgo: Empleados más vulnerables.
- Resumen de control de datos: Coincidencias con políticas de pérdida de datos.
- Resumen posterior a la entrega: Correos eliminados después de la entrega.
- Resumen de uso de licencias: Uso de licencias de seguridad de correo electrónico.
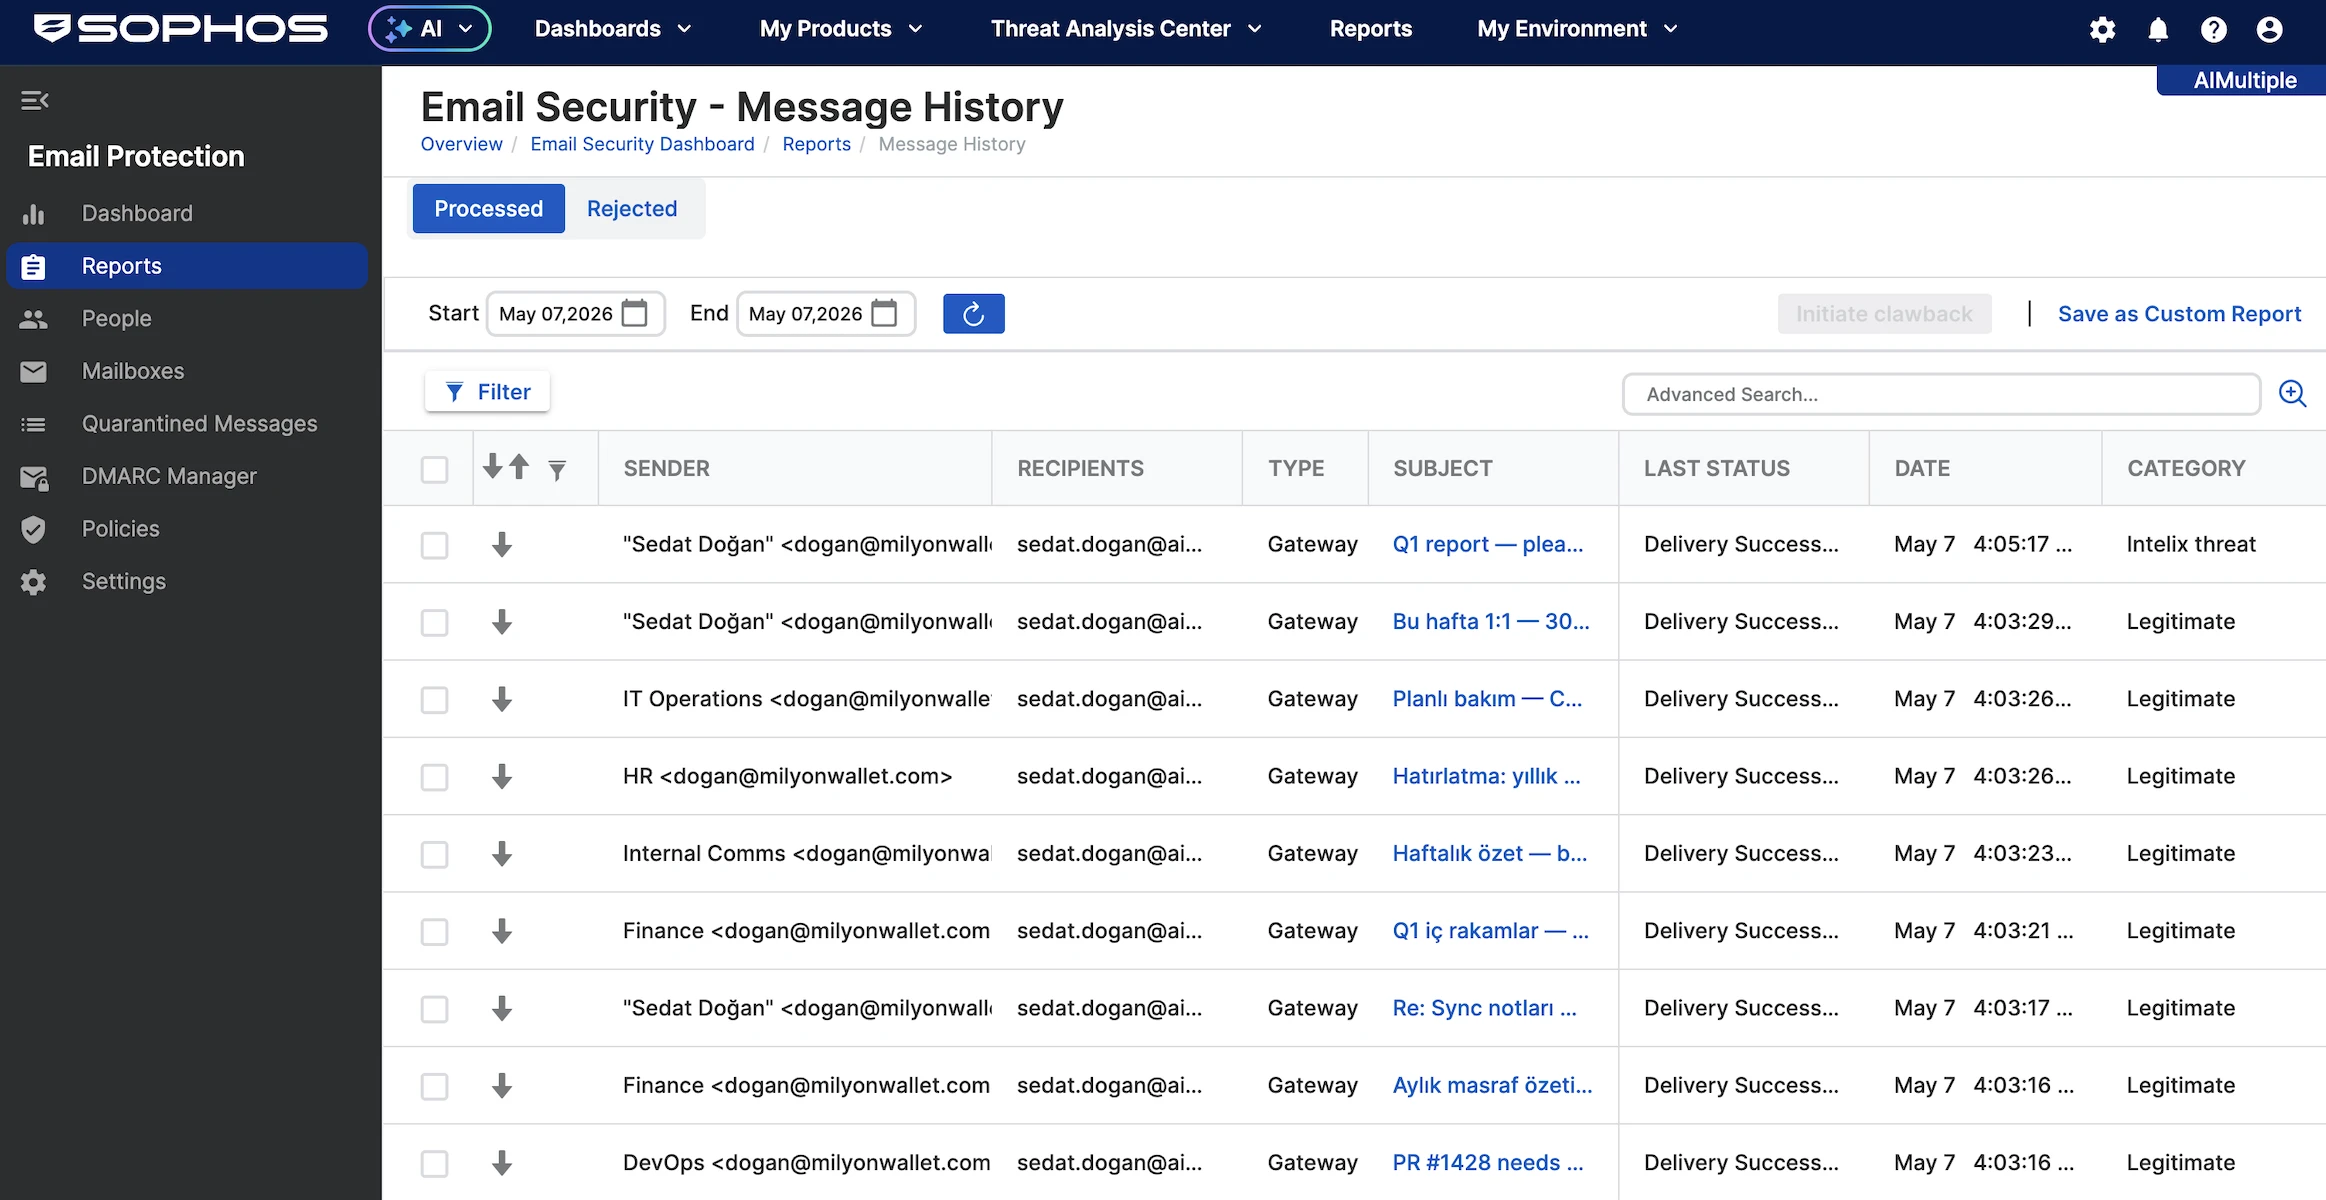
Al ir a Email Security > Historial de mensajes, podemos ver todos los correos entrantes y cómo se clasificó cada uno. Este informe de Historial de mensajes enumera los correos electrónicos individuales procesados por Sophos Email Security. Algunos campos clave son:
- Remitente: De quién parecía proceder el correo.
- Destinatarios: Quién recibió el mensaje.
- Tipo: Cómo entró el correo en el sistema, normalmente Puerta de enlace.
- Asunto: La línea de asunto del correo.
- Último estado: Qué hizo Sophos con él, como Entregado, Eliminado o En cuarentena.
- Fecha: Cuándo se procesó el correo.
- Categoría: La clasificación de Sophos, como Legítimo, Spam, Malware, Amenaza de Intelix o Autenticación.
Algunos ejemplos de las categorías son:
- Legítimo: Correos normales que se permitieron pasar.
- Spam: Correos sospechosos o no deseados; muchos se ponen en cuarentena.
- Malware: Correos peligrosos que contienen contenido malicioso; se eliminan.
- Amenaza de Intelix: Correos analizados por Sophos Intelix que resultaron sospechosos o amenazantes.
- En cuarentena: El correo se bloqueó y se puso en cuarentena para su revisión.
- Eliminado: El correo se eliminó en lugar de entregarse.
Los filtros siguientes permiten a los usuarios limitar el registro de correo por categoría de mensaje:
- Legítimo: Correos permitidos normales.
- Mensaje seguro: Correos cifrados o protegidos.
- Control de datos: Correos que coinciden con reglas de pérdida de datos/seguridad.
- Fallo de autenticación: Comprobaciones SPF, DKIM o DMARC fallidas.
- Suplantación: Posible falsificación del remitente o fraude de identidad.
- Masivo: Correos de marketing masivo o automatizados.
- Spam: Correos no deseados o sospechosos.
- URL/Código QR: Correos con enlaces o códigos QR arriesgados.
- Amenaza de Intelix: Correos marcados por el análisis de amenazas de Sophos.
- No analizable: Correos que Sophos no pudo inspeccionar completamente.
- Malware: Correos que contienen archivos o contenido maliciosos.
- Bloqueado por la empresa: Correos bloqueados por la política de la empresa.
El menú Buzones muestra los buzones vigilados. Al abrir un buzón, podemos seleccionar qué políticas aplicar. En Política base – Email Security, están disponibles los siguientes ajustes:
Autenticación incluye comprobaciones de autenticación de correo electrónico para mensajes entrantes. Podemos configurar cómo maneja Sophos los fallos de DMARC, SPF y DKIM, incluidas acciones como ajustarse a la política del remitente o etiquetar la línea de asunto con una advertencia.
- También incluye comprobaciones de remitente para anomalías de cabecera y anomalías de dominio, que ayudan a detectar correos que parecen proceder de su propio dominio o de dominios sospechosos sin registros DNS adecuados. También podemos habilitar banners para el usuario final para mostrar a los destinatarios el nivel de confianza de los mensajes entrantes y ayudarnos a decidir si permitir o bloquear remitentes.
Anti-malware gestiona el análisis anti-malware entrante de los mensajes de correo electrónico. Podemos elegir la acción predeterminada para las detecciones de malware, como Eliminar, y habilitar el análisis de malware mejorado para un análisis más profundo del contenido y de los archivos.
- También permite controlar los correos no analizados y el Análisis de amenazas de Intelix, donde Sophos puede utilizar análisis estático y dinámico para clasificar mensajes sospechosos. Según el veredicto, podemos definir acciones como eliminar, entregar o manejar de forma diferente los correos maliciosos y sospechosos.
Anti-spam gestiona cómo maneja Sophos el spam y el correo masivo. Podemos configurar acciones para categorías como Spam confirmado y Masivo, incluyendo poner mensajes en cuarentena y decidir si aparecen en la cuarentena del usuario final. También incluye un control deslizante personalizable de tasa de detección de spam, donde los niveles más altos aumentan la agresividad de la detección de spam.
Dominio/remitente nuevo incluye protecciones para dominios recién registrados y remitentes nuevos. Podemos habilitar comprobaciones para correos enviados desde dominios creados recientemente, que a menudo se utilizan en campañas de phishing. También permite mostrar un banner de Remitente nuevo cuando un destinatario no ha recibido correos de ese remitente antes.
El país de origen permite controlar los correos electrónicos según el país del remitente. Se pueden seleccionar países específicos de una lista, y los correos coincidentes se pueden poner en cuarentena o gestionar de otro modo según la política.
- También hay una opción para comprobar cada salto del mensaje, lo que ayuda a inspeccionar la ruta que siguió un correo antes de llegar al destinatario.
Idioma gestiona el filtrado por idioma del mensaje. Podemos seleccionar idiomas específicos que queramos rechazar y elegir la acción que Sophos debe tomar, como poner en cuarentena los mensajes coincidentes.
La función de protección contra suplantación habilita comprobaciones de intentos de suplantación de VIP, marca y suplantación general.
Para la protección de URL y códigos QR, podemos comprobar los correos en busca de URL maliciosas y códigos QR. Sophos puede analizar enlaces y extraer URL de los códigos QR para detectar amenazas antes de que los usuarios interactúen con ellos. También gestiona la protección de URL en el momento del clic, donde los enlaces se reescriben y se comprueban cuando el usuario hace clic en ellos.
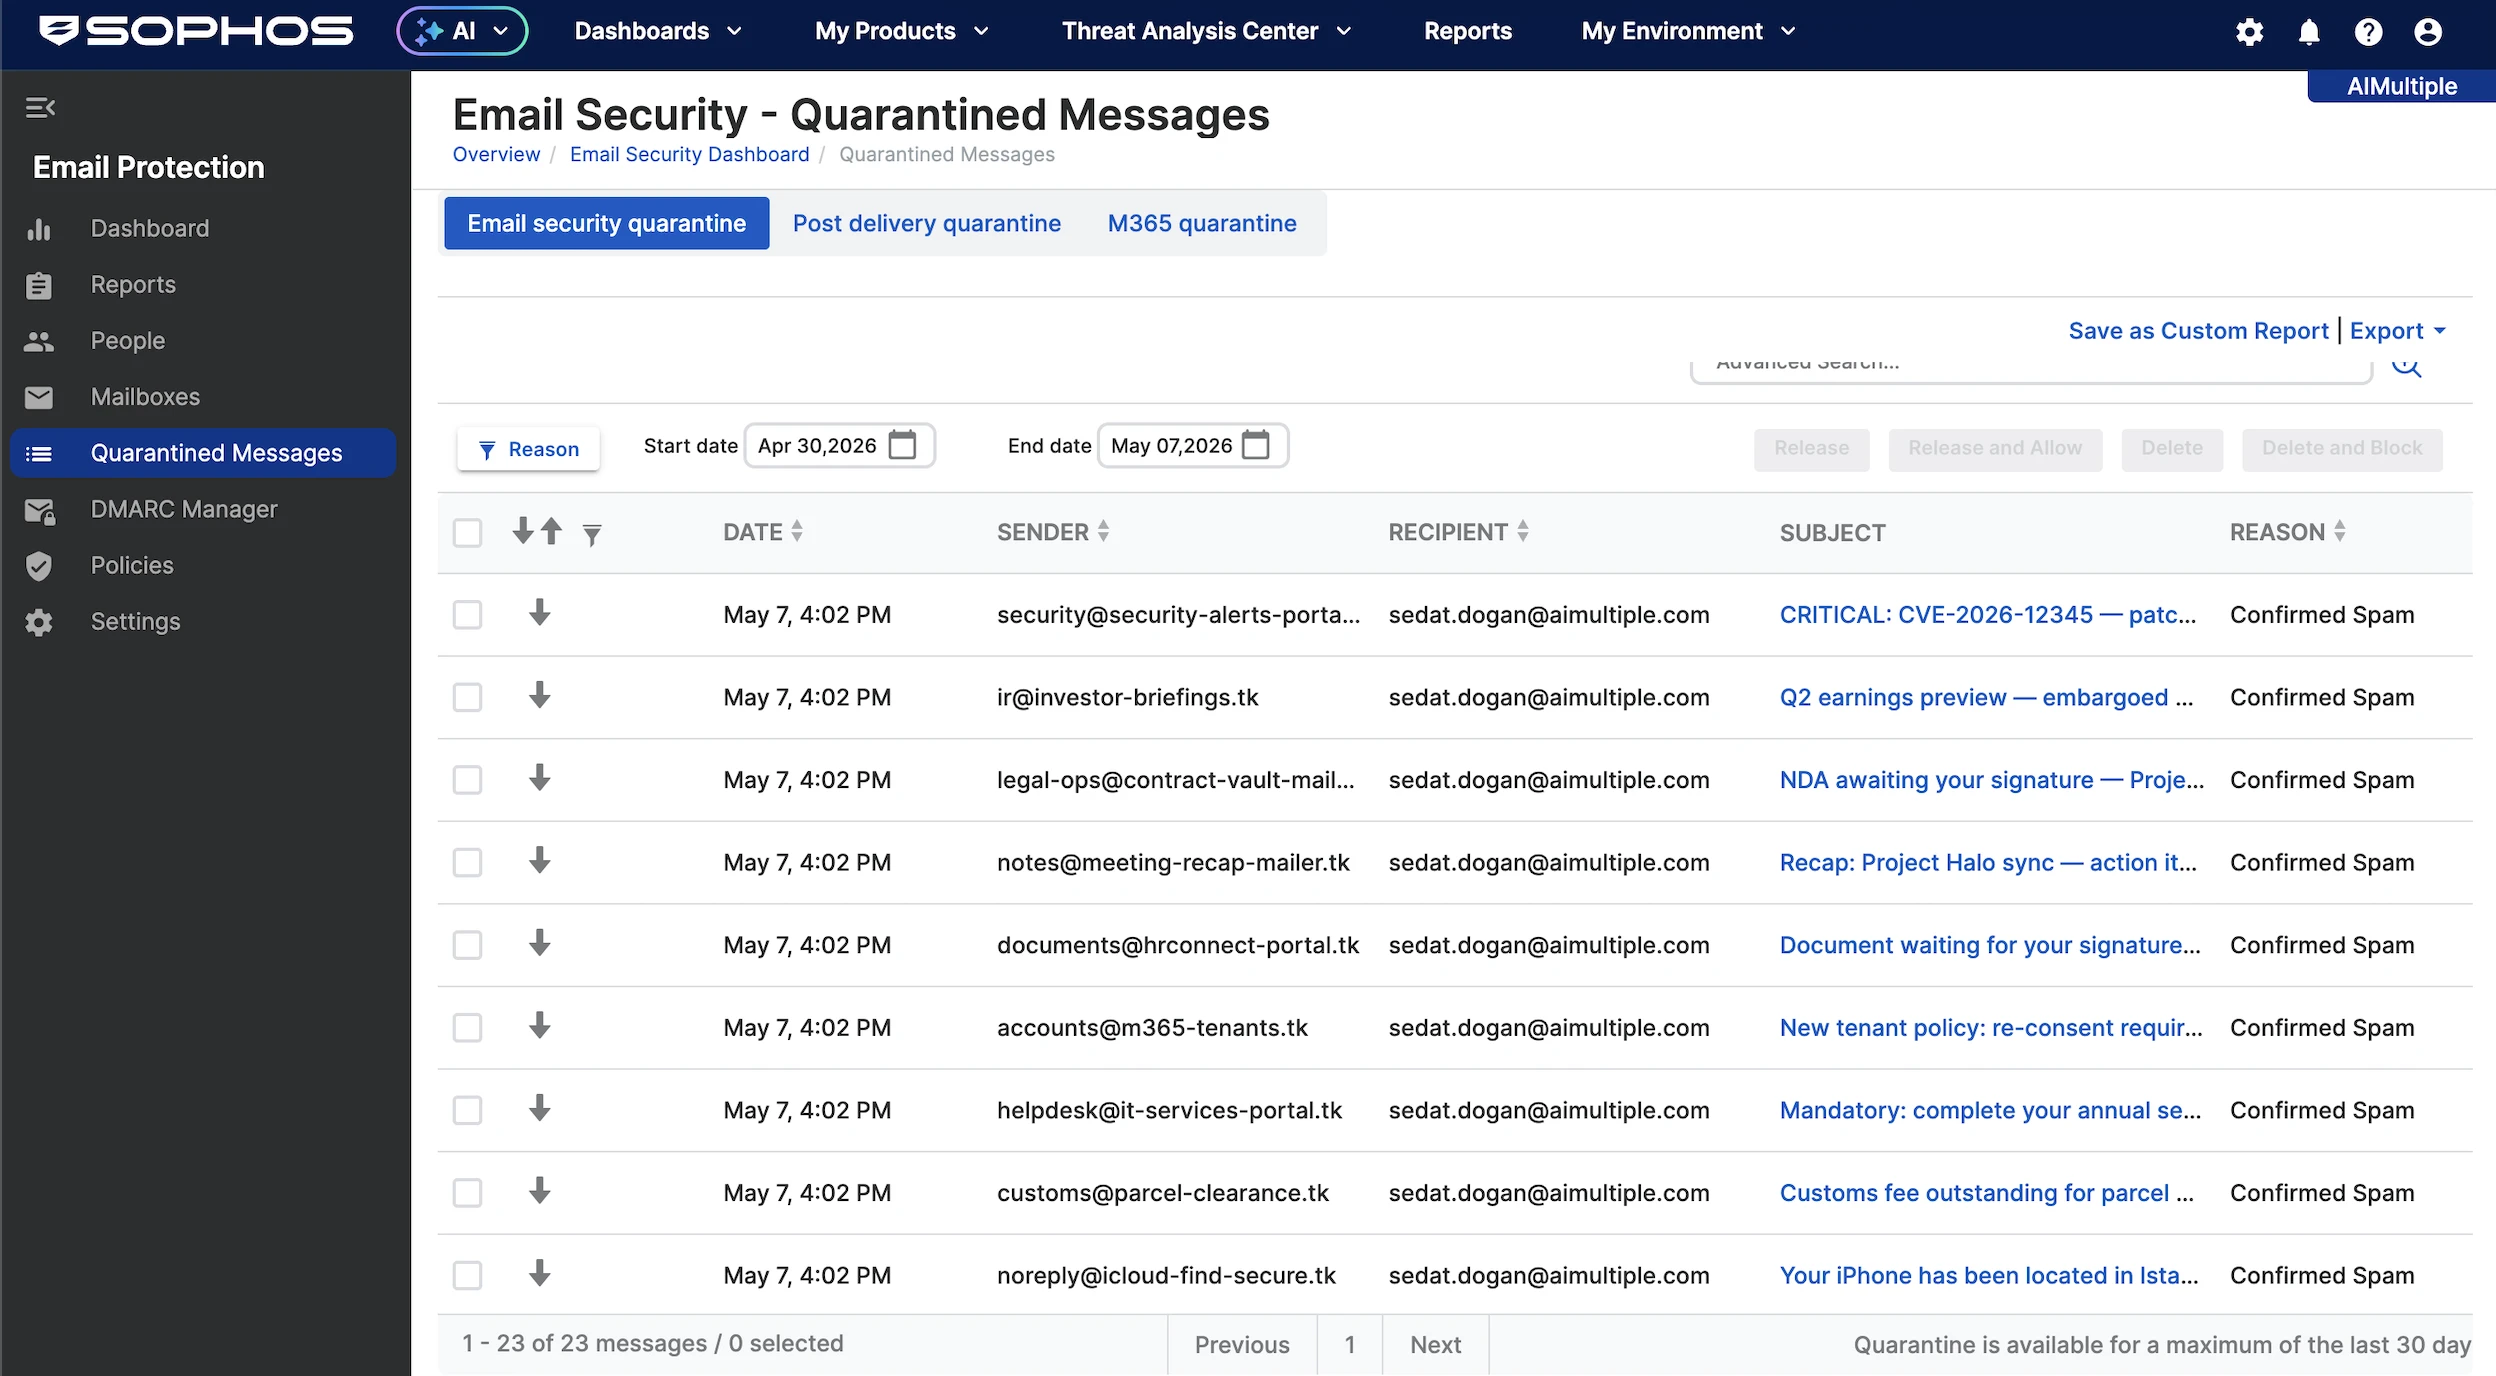
En el menú de la izquierda, la sección Mensajes en cuarentena muestra todos los correos en los que se ha detectado una amenaza. Podemos filtrar por:
- Anti-malware: Correos marcados durante el análisis de malware. Incluye mensajes con adjuntos peligrosos, contenido malicioso o elementos que Sophos no pudo inspeccionar completamente:
- Malware: Correos confirmados que contienen archivos, enlaces o contenido maliciosos. Normalmente se eliminan o se ponen en cuarentena.
- No analizable: Correos que Sophos no pudo inspeccionar correctamente, por ejemplo, debido a cifrado, corrupción, adjuntos protegidos con contraseña o tipos de archivo no compatibles.
- Anti-spam: Correos que se clasifican mediante reglas de detección de spam:
- Masivo: Correos enviados en masa, como boletines, campañas de marketing o notificaciones automatizadas.
- Spam confirmado: Correos identificados con confianza como spam. Normalmente se ponen en cuarentena o se bloquean.
- Spam sospechoso: Correos que parecen sospechosos pero no son spam confirmado. Pueden ponerse en cuarentena, etiquetarse o entregarse según la política.
- Suplantación: Correos que pueden fingir proceder de una persona, marca, dominio o remitente interno de confianza.
- País no permitido: Correos bloqueados o puestos en cuarentena porque proceden de un país restringido por la política.
- Idioma no permitido: Correos bloqueados o puestos en cuarentena porque su idioma detectado no está permitido por la política.
- BATV: Correos relacionados con la validación de etiquetas de dirección de rebote, utilizados para ayudar a detectar mensajes de rebote falsificados o spam de retrodispersión.
- Dominio nuevo/NRD: Correos de dominios recién registrados, que a menudo se utilizan en campañas de phishing o ataques de corta duración.
- Autenticación: Correos filtrados según comprobaciones de autenticación del remitente, como fallos de SPF, DKIM o DMARC.
Al hacer clic en un correo electrónico, podemos ver los mensajes que explican por qué se puso en cuarentena. Podemos eliminarlo y bloquear al remitente, liberar el mensaje de la cuarentena, o liberarlo y permitir mensajes similares en el futuro.
En la sección Cabecera sin procesar, podemos ver toda la información de cabecera del correo electrónico. También podemos ver sus adjuntos y las URL contenidas en el mensaje. Esto no nos pareció suficientemente detallado en nuestra evaluación. Acronis y Barracuda ofrecieron una experiencia más completa e informativa a este respecto.
En la pestaña Mensaje, podemos ver el contenido del correo electrónico tal cual, lo que puede ser inseguro. Sería mejor si pudiéramos ver el contenido del correo como una captura de pantalla, como observamos en Acronis.
Aquí hay 23 correos electrónicos porque estos se marcaron como spam, mientras que otros fueron rechazados directamente. En resumen, el sistema pone en cuarentena los correos marcados como spam.
Cuando queremos exportar todos los correos entrantes, no podemos hacerlo directamente desde las pantallas de informes. Necesitamos crear un informe personalizado desde Registros de correo electrónico, abrirlo, seleccionar Generar informe, elegir CSV y, por último, exportar todo como CSV. Este flujo de trabajo resulta innecesariamente indirecto y poco fácil de usar.
Barracuda Email Protection: análisis detallado
Tras obtener una prueba de Barracuda, navegamos hasta el panel, hicimos clic en Abrir para Email Protection y continuamos.
En Disponible en su prueba, podemos ver los principales productos incluidos:
- Protección de correo electrónico: Previene las amenazas de correo electrónico, protege el correo antes y después de la entrega y automatiza la respuesta a incidentes de correo electrónico.
- Copia de seguridad de nube a nube: Realiza copias de seguridad de los datos de Microsoft 365.
- Inspector de datos: Encuentra datos confidenciales y malware no detectado en OneDrive y SharePoint.
- Formación en concienciación de seguridad: Forma a los empleados sobre las amenazas de seguridad del correo electrónico.
- Servicio de archivado en la nube: Impone la retención de correo electrónico para el cumplimiento y el descubrimiento electrónico.
Como todavía no habíamos configurado ningún dominio ni ajustes relacionados, el sistema nos llevó directamente al asistente de configuración, lo cual es una función útil para configurar los ajustes de correo electrónico.
Al hacer clic en Siguiente, el sistema nos obligó a conectar una cuenta de Microsoft 365. Sin embargo, utilizamos Google Workspace y estamos evaluando el servicio para ese entorno.
Más tarde descubrimos que Barracuda es compatible con Google Workspace. Continuamos con la configuración estándar.
El sistema nos pidió que seleccionáramos una región de datos. Esta es una función importante para el cumplimiento del RGPD, así que seleccionamos Alemania y continuamos.
Más tarde, Barracuda nos pidió que introdujéramos una dirección de correo electrónico perteneciente a nuestro dominio y verificáramos nuestros registros MX. Hicimos clic en el botón de verificación y no realizamos ninguna acción adicional. El sistema verificó los registros correctamente.
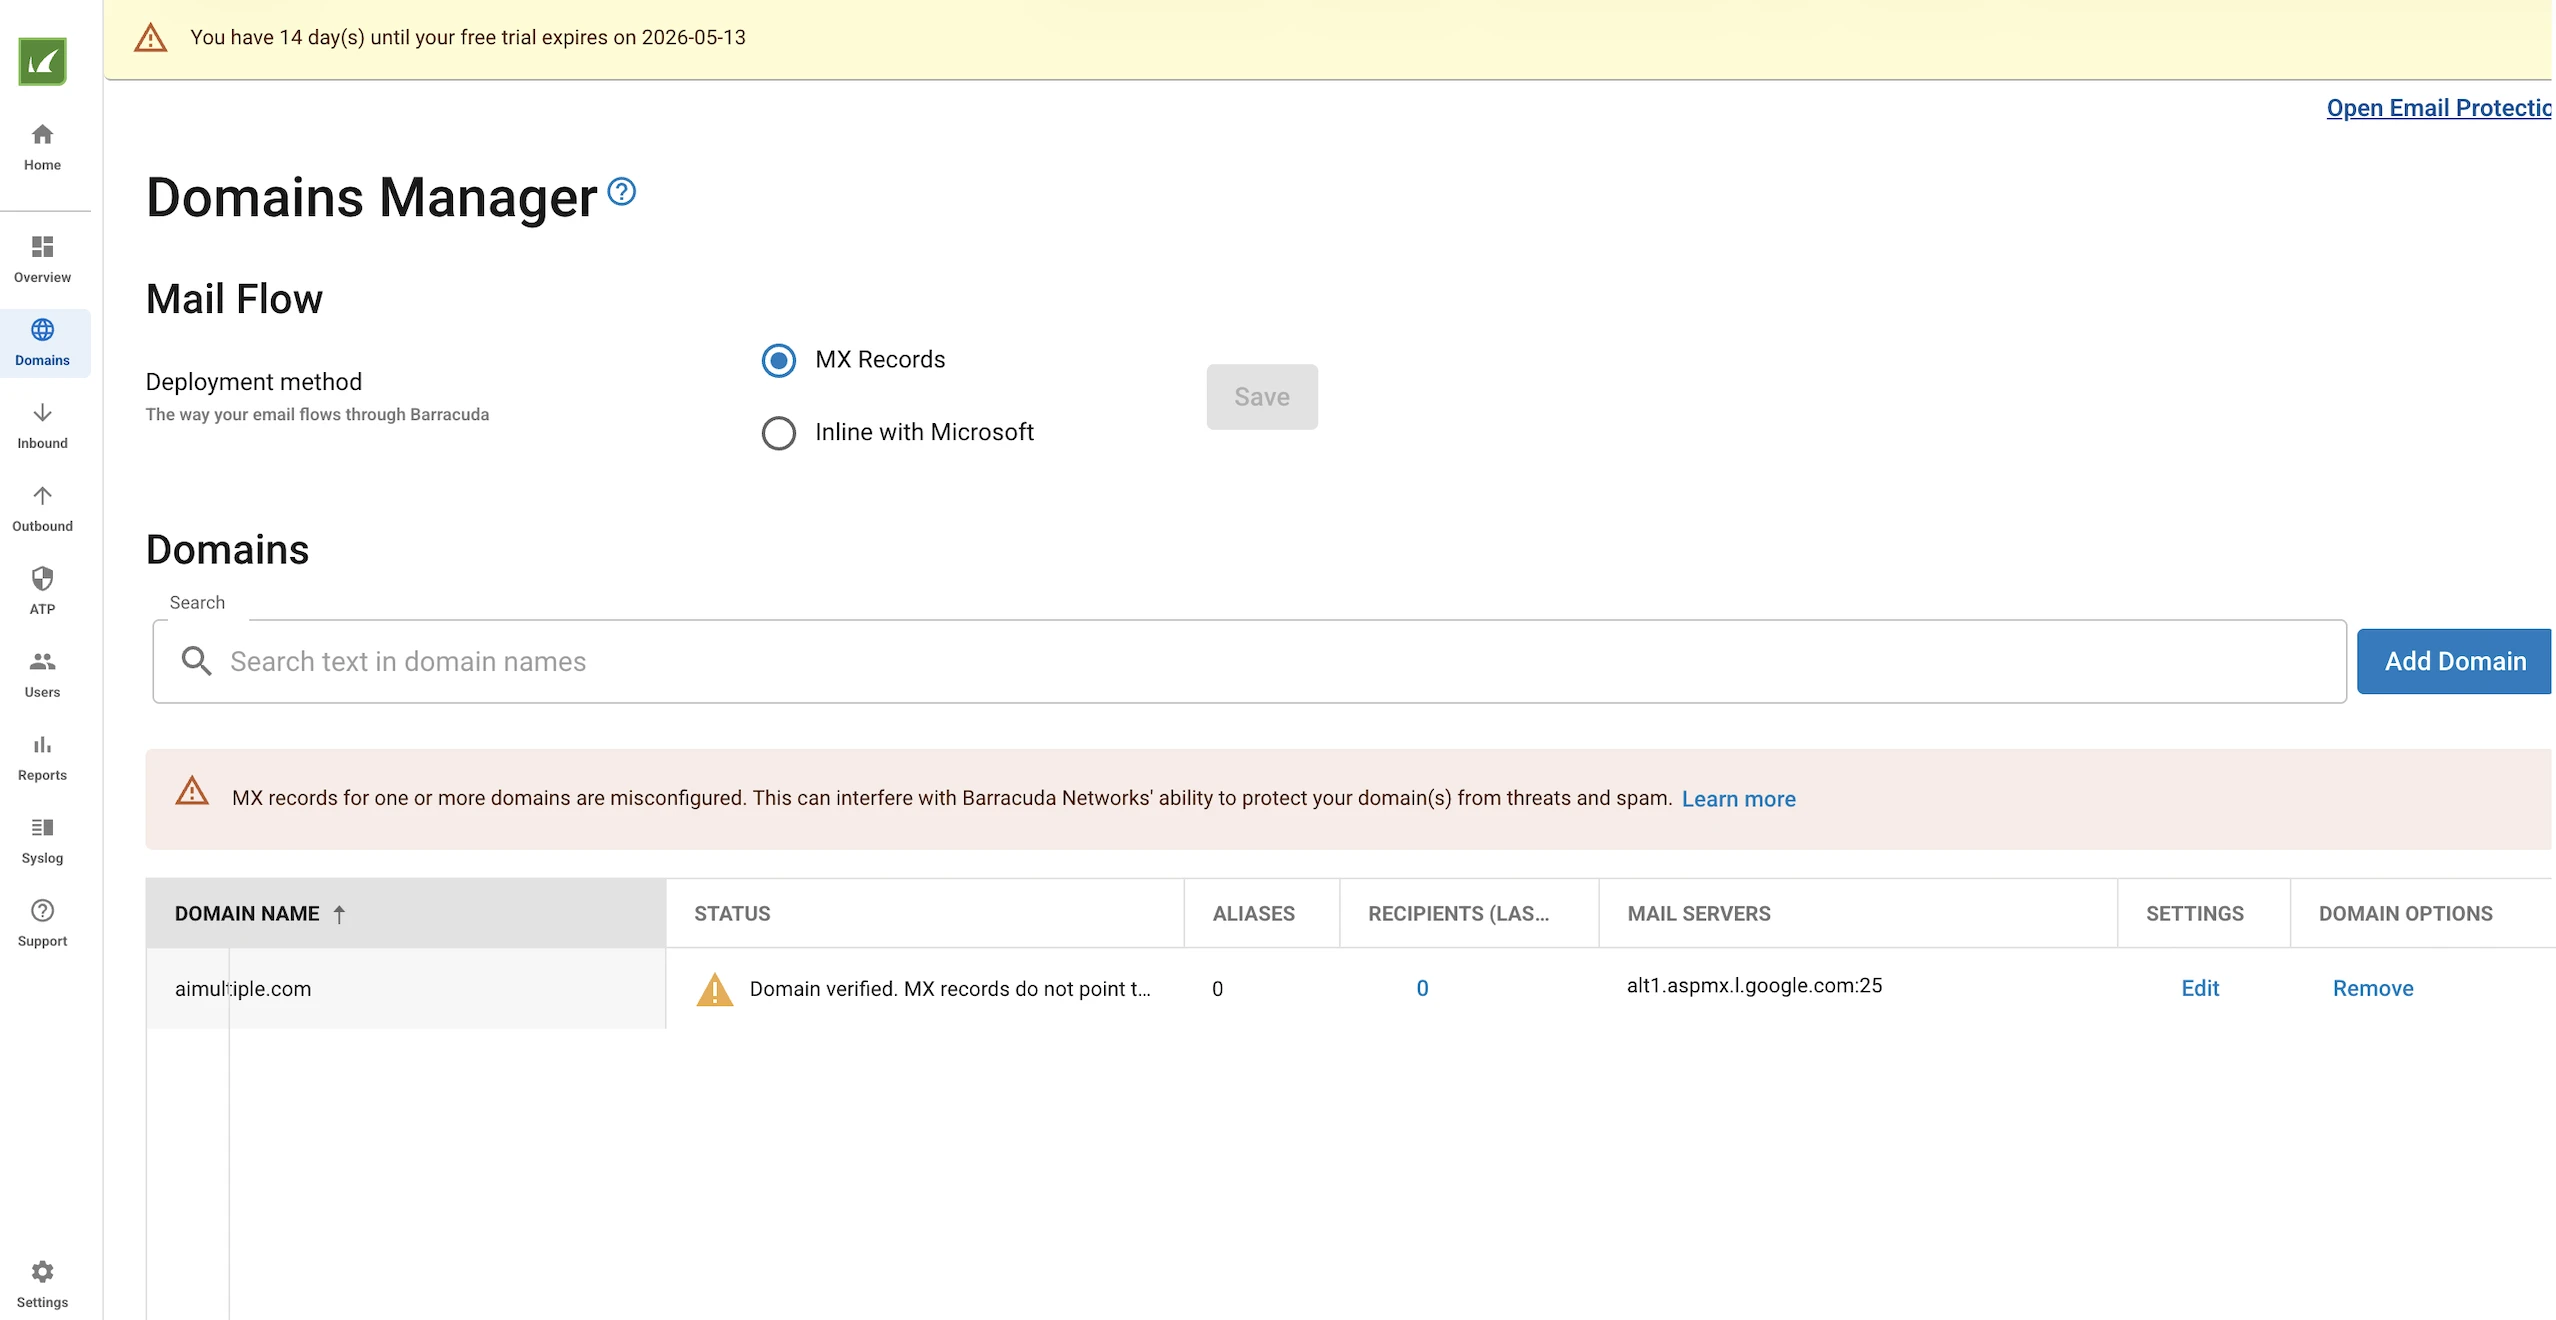
Durante las últimas etapas de nuestra configuración, descubrimos que Barracuda carecía de una integración nativa con Google Workspace. En su lugar, nos dio nuevos registros MX para sustituir los existentes. Al actualizar estos registros MX, los correos entrantes parecen llegar primero a Barracuda.
Barracuda filtra los correos inapropiados y reenvía los aceptables. Exigir cambios de registros MX para la integración con Google Workspace es un enfoque deficiente.
Después, actualizamos los registros MX y los verificamos. Completamos la configuración y empezamos a enviar correos electrónicos.
Al enviar los correos, observamos que Barracuda rechazó algunas solicitudes SMTP y rechazó algunos adjuntos. Al realizar la misma prueba con Acronis, todos los correos se entregaron y fueron visibles en el sistema. Aquí, Barracuda rechaza algunos correos antes de que aparezcan en el panel.
Aunque los rechaza porque son realmente maliciosos, perdemos visibilidad como resultado de este proceso automatizado. En otras palabras, puede que ni siquiera sepamos si llegó un ataque y fue rechazado. Esto es un reto para usar Barracuda en seguridad de correo electrónico, ya que la visibilidad lo es todo en contextos de seguridad. Si un producto rechaza incidentes de manera arbitraria y los hace invisibles, perjudica al equipo de seguridad.
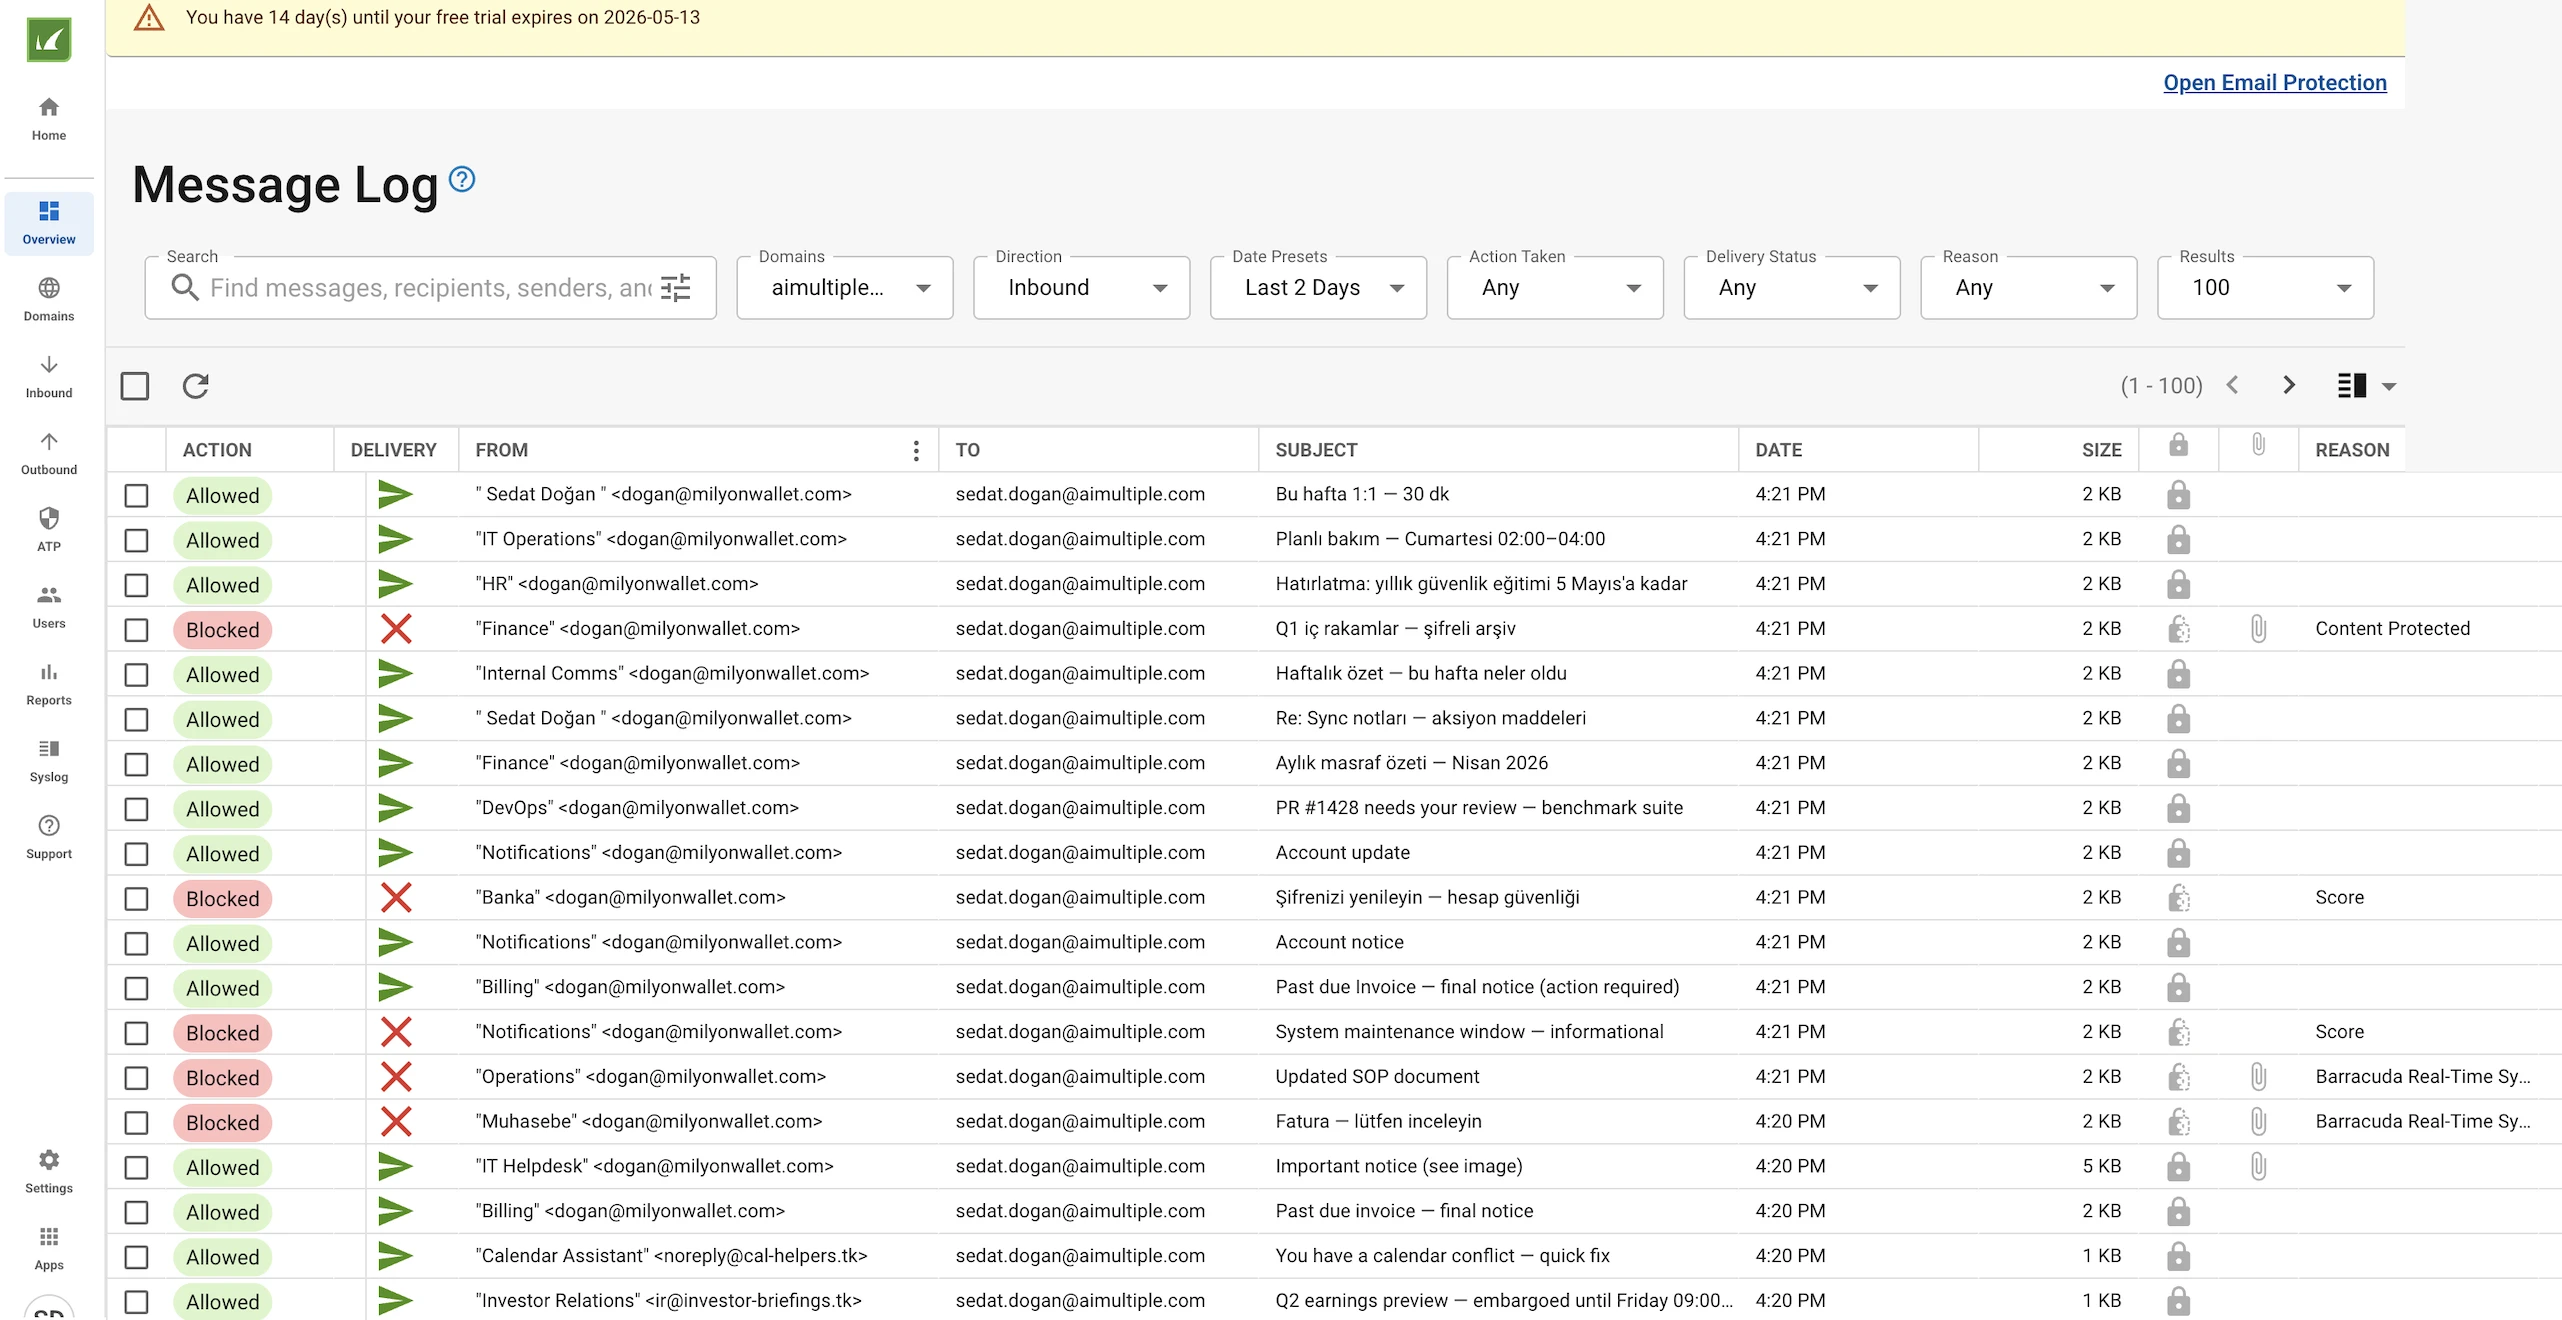
A pesar de estos retos, todos los correos de prueba se enviaron. En el panel de Barracuda, se nos dirige a la pantalla Registro de mensajes, donde se enumeran todos los correos analizados.
La sección Registro de mensajes incluye un área de filtrado en la parte superior. Estas son las opciones de filtrado:
- Búsqueda: Búsqueda de texto en mensajes, destinatarios, remitentes y otros campos.
- Dominios: Filtra los resultados por el dominio seleccionado.
- Dirección: Filtra por dirección del correo; Entrante o Saliente.
- Intervalo de fecha/hora: Limita los resultados a una ventana temporal específica.
- Acción realizada: Filtra por la acción realizada, p. ej., Permitido, Bloqueado, Diferido.
- Estado de entrega: Filtra por si el correo se entregó, falló, se puso en cuarentena, etc.
- Motivo: Filtra por el motivo de detección que activó una acción (p. ej., Puntuación, DMARC, Antivirus, Contenido protegido).
- Resultados: Controla cuántos registros se muestran por página.
Podemos informar de que se ha clasificado incorrectamente. Por ejemplo, un correo es seguro pero se clasificó incorrectamente como dañino. Informamos del correo como seguro.
Otro correo está bloqueado, pero el panel no proporciona detalles adicionales. Por lo tanto, Barracuda se queda corto en este ámbito. Sería más útil si pudiéramos ver más información sobre por qué se bloquea el mensaje, además de la puntuación de bloqueo.
En la sección Dominios de la izquierda, podemos ver, añadir y eliminar los dominios que queremos incluir en la protección del correo, que son funciones estándar.
Dentro del menú Entrante de la izquierda, Barracuda proporciona los filtros utilizados para estos controles. Podemos configurar estos filtros.
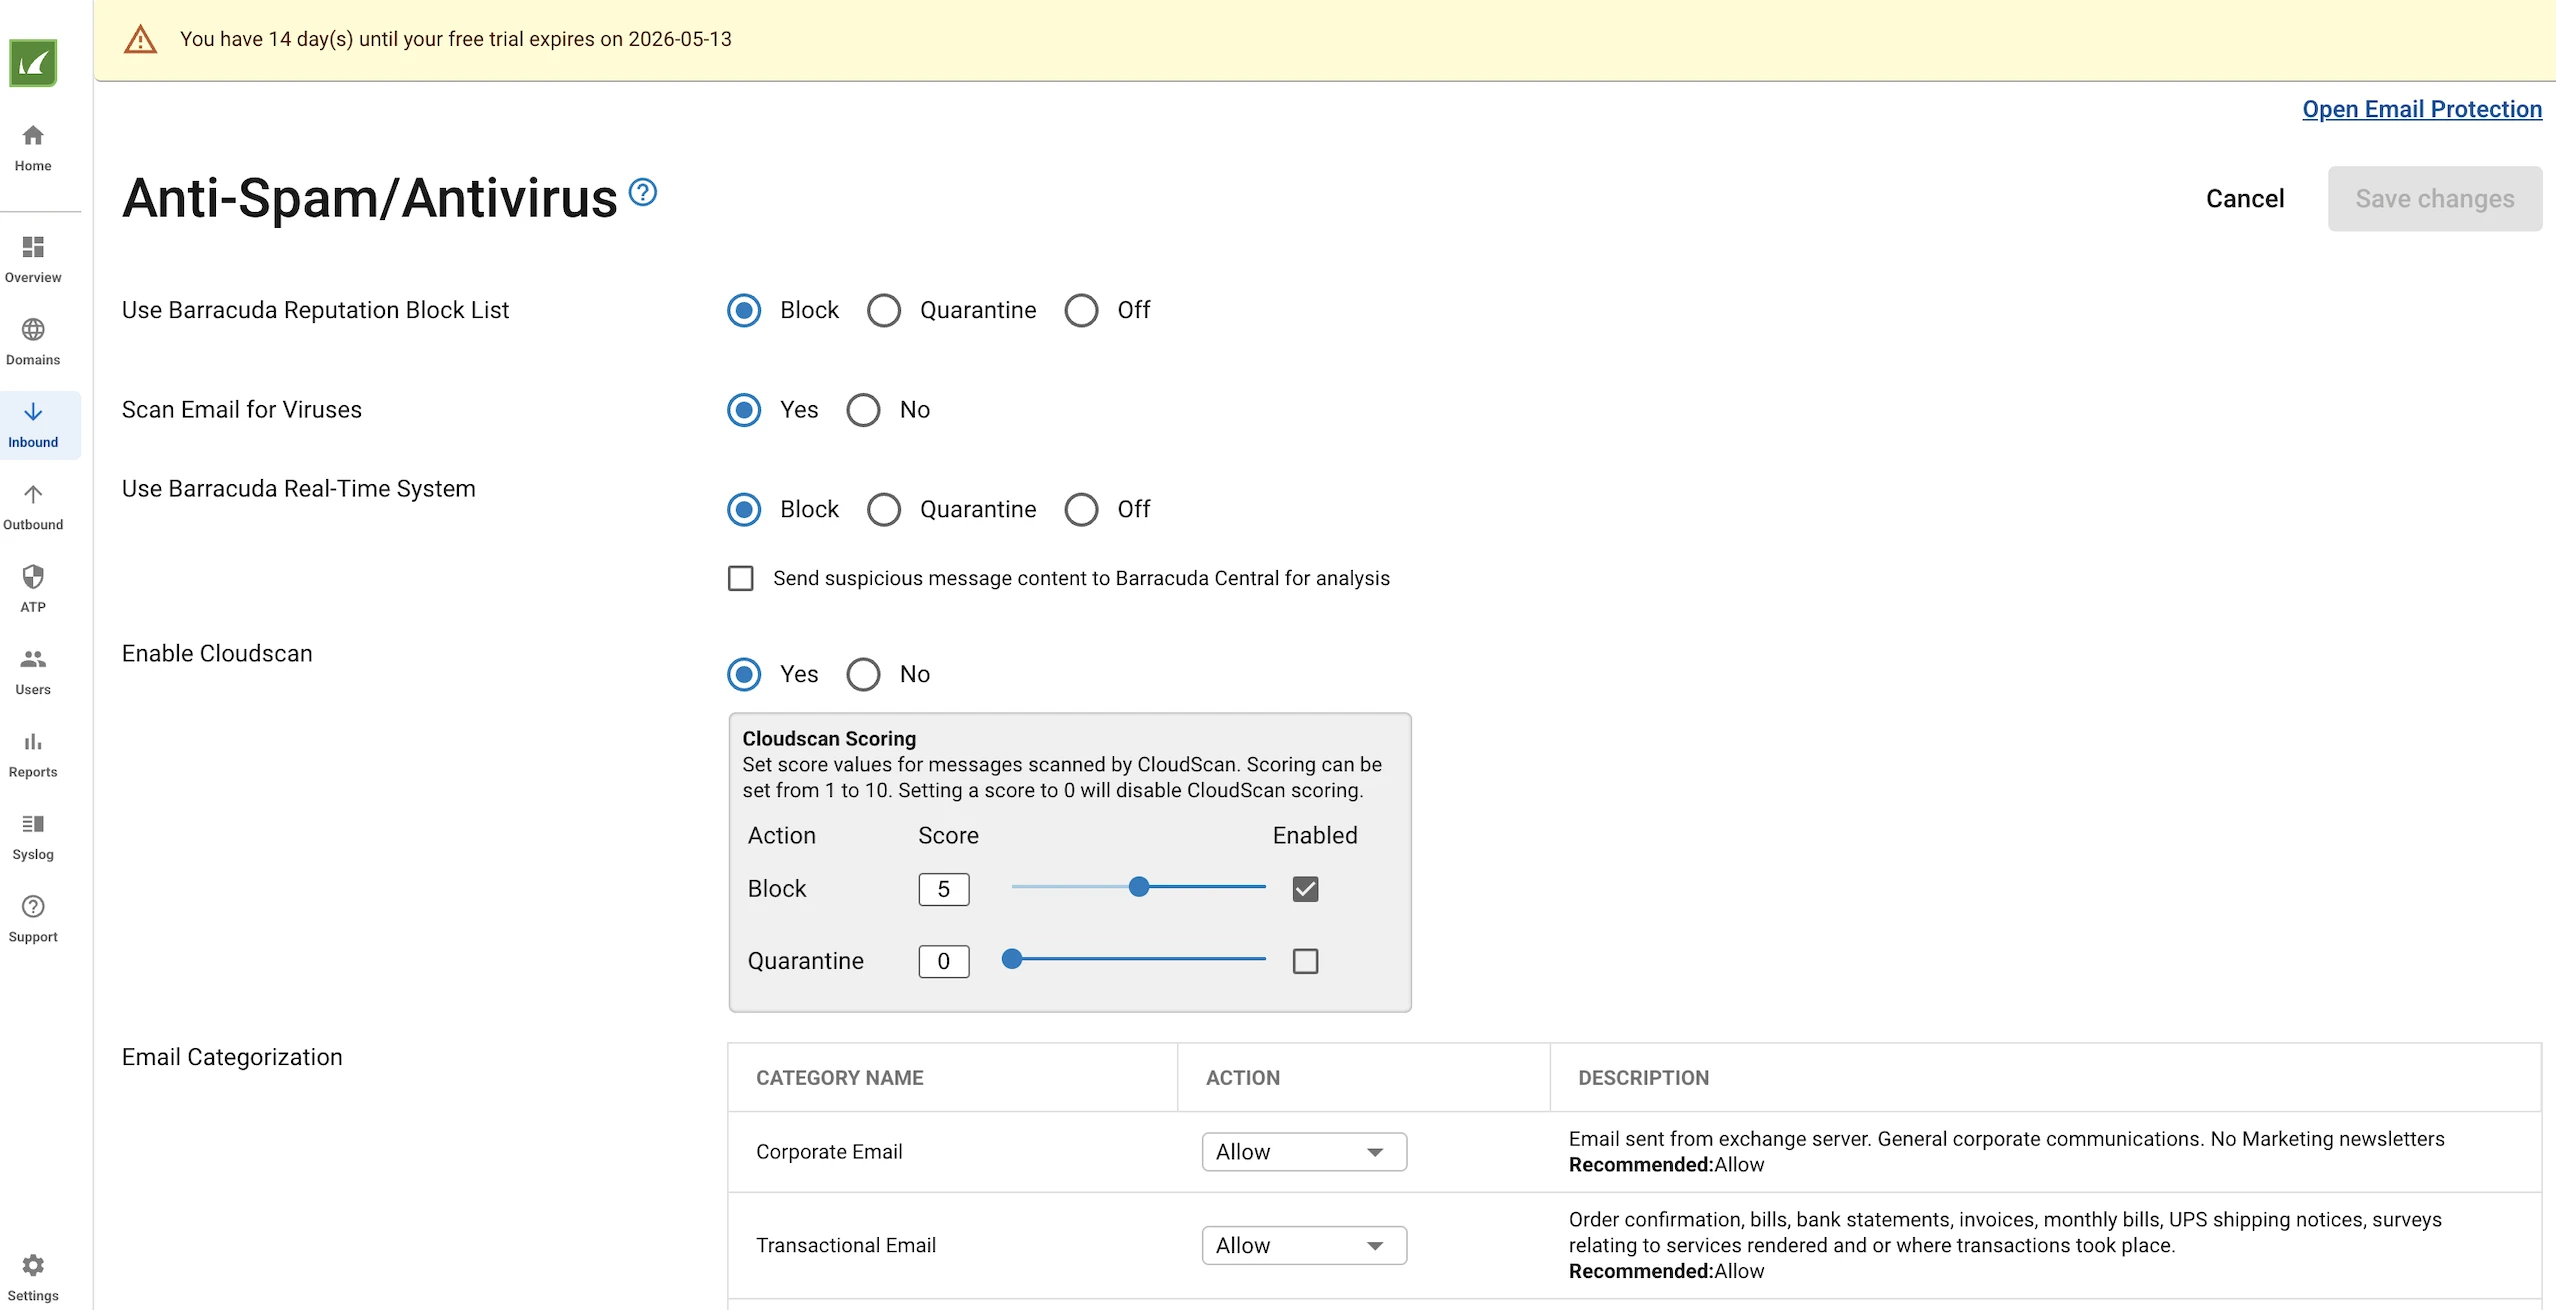
Por ejemplo, en la configuración Anti-spam/antivirus, podemos configurar:
- Usar lista de bloqueo de reputación de Barracuda: Comprueba el correo entrante contra la base de datos de Barracuda de remitentes maliciosos conocidos. Se puede configurar en Block, Cuarentena o Desactivado.
- Analizar correo en busca de virus: Habilita o deshabilita el análisis de virus en todos los correos entrantes.
- Usar sistema en tiempo real de Barracuda: Contrasta los correos con la fuente de inteligencia de amenazas en vivo de Barracuda. Se puede bloquear, poner en cuarentena o desactivar. Opcionalmente, envía contenido sospechoso a Barracuda Central para un análisis más profundo.
- Habilitar cloudscan: Descarga la puntuación de spam en el motor en la nube de Barracuda. Las puntuaciones van de 1 a 10; los correos que superan el umbral activan la acción configurada.
- Categorización de correo electrónico: Clasifica los correos entrantes por tipo y aplica una acción por categoría. Las categorías incluyen Correo corporativo, Correo transaccional, Materiales de marketing y boletines, Listas de correo y Redes sociales, cada una configurada independientemente en Permitir, Cuarentena, Block o Desactivado.
- Detección de correo masivo: Detecta y actúa sobre correos enviados en masa. Cuando está desactivado, los correos masivos no se filtran por separado.
- Exenciones de correo masivo: Permite que direcciones de correo o dominios específicos omitan la detección de correo masivo, definidos por remitente o destinatario.
Las páginas de Límite de velocidad definen cuántos correos electrónicos puede enviar una dirección IP de remitente en cada periodo de 30 minutos, lo cual es un ajuste útil. Puede prevenir el abuso del correo electrónico y los ataques repentinos de gran volumen desde una única IP de remitente.
Al limitar cuántos correos puede enviar una dirección IP en un periodo de 30 minutos, el sistema puede reducir el impacto de:
- Campañas de spam
- Ráfagas de phishing
- Distribución de malware
- Cuentas o servidores de remitente comprometidos
- Inundación de correo electrónico estilo denegación de servicio
En la página Lista blanca/negra de IP, podemos omitir el análisis de los correos procedentes de direcciones IP específicas o bloquearlos directamente.
En Políticas regionales, podemos aplicar bloqueo geográfico o listas blancas. También podemos bloquear o permitir correos según el idioma del contenido.
En Políticas de destinatario, podemos configurar reglas de análisis u omisión basadas en la dirección de correo del destinatario.
Barracuda también proporciona políticas similares para remitentes. Podemos aplicar excepciones basadas en el remitente.
También hay un panel donde podemos definir excepciones basadas en controles estándar de seguridad de correo electrónico como DMARC, DKIM y SPF.
En Políticas de contenido, podemos configurar si analizar u omitir correos según el nombre o tipo de archivo. También podemos definir reglas de análisis u omisión basadas en el contenido del cuerpo del mensaje mediante expresiones regulares.
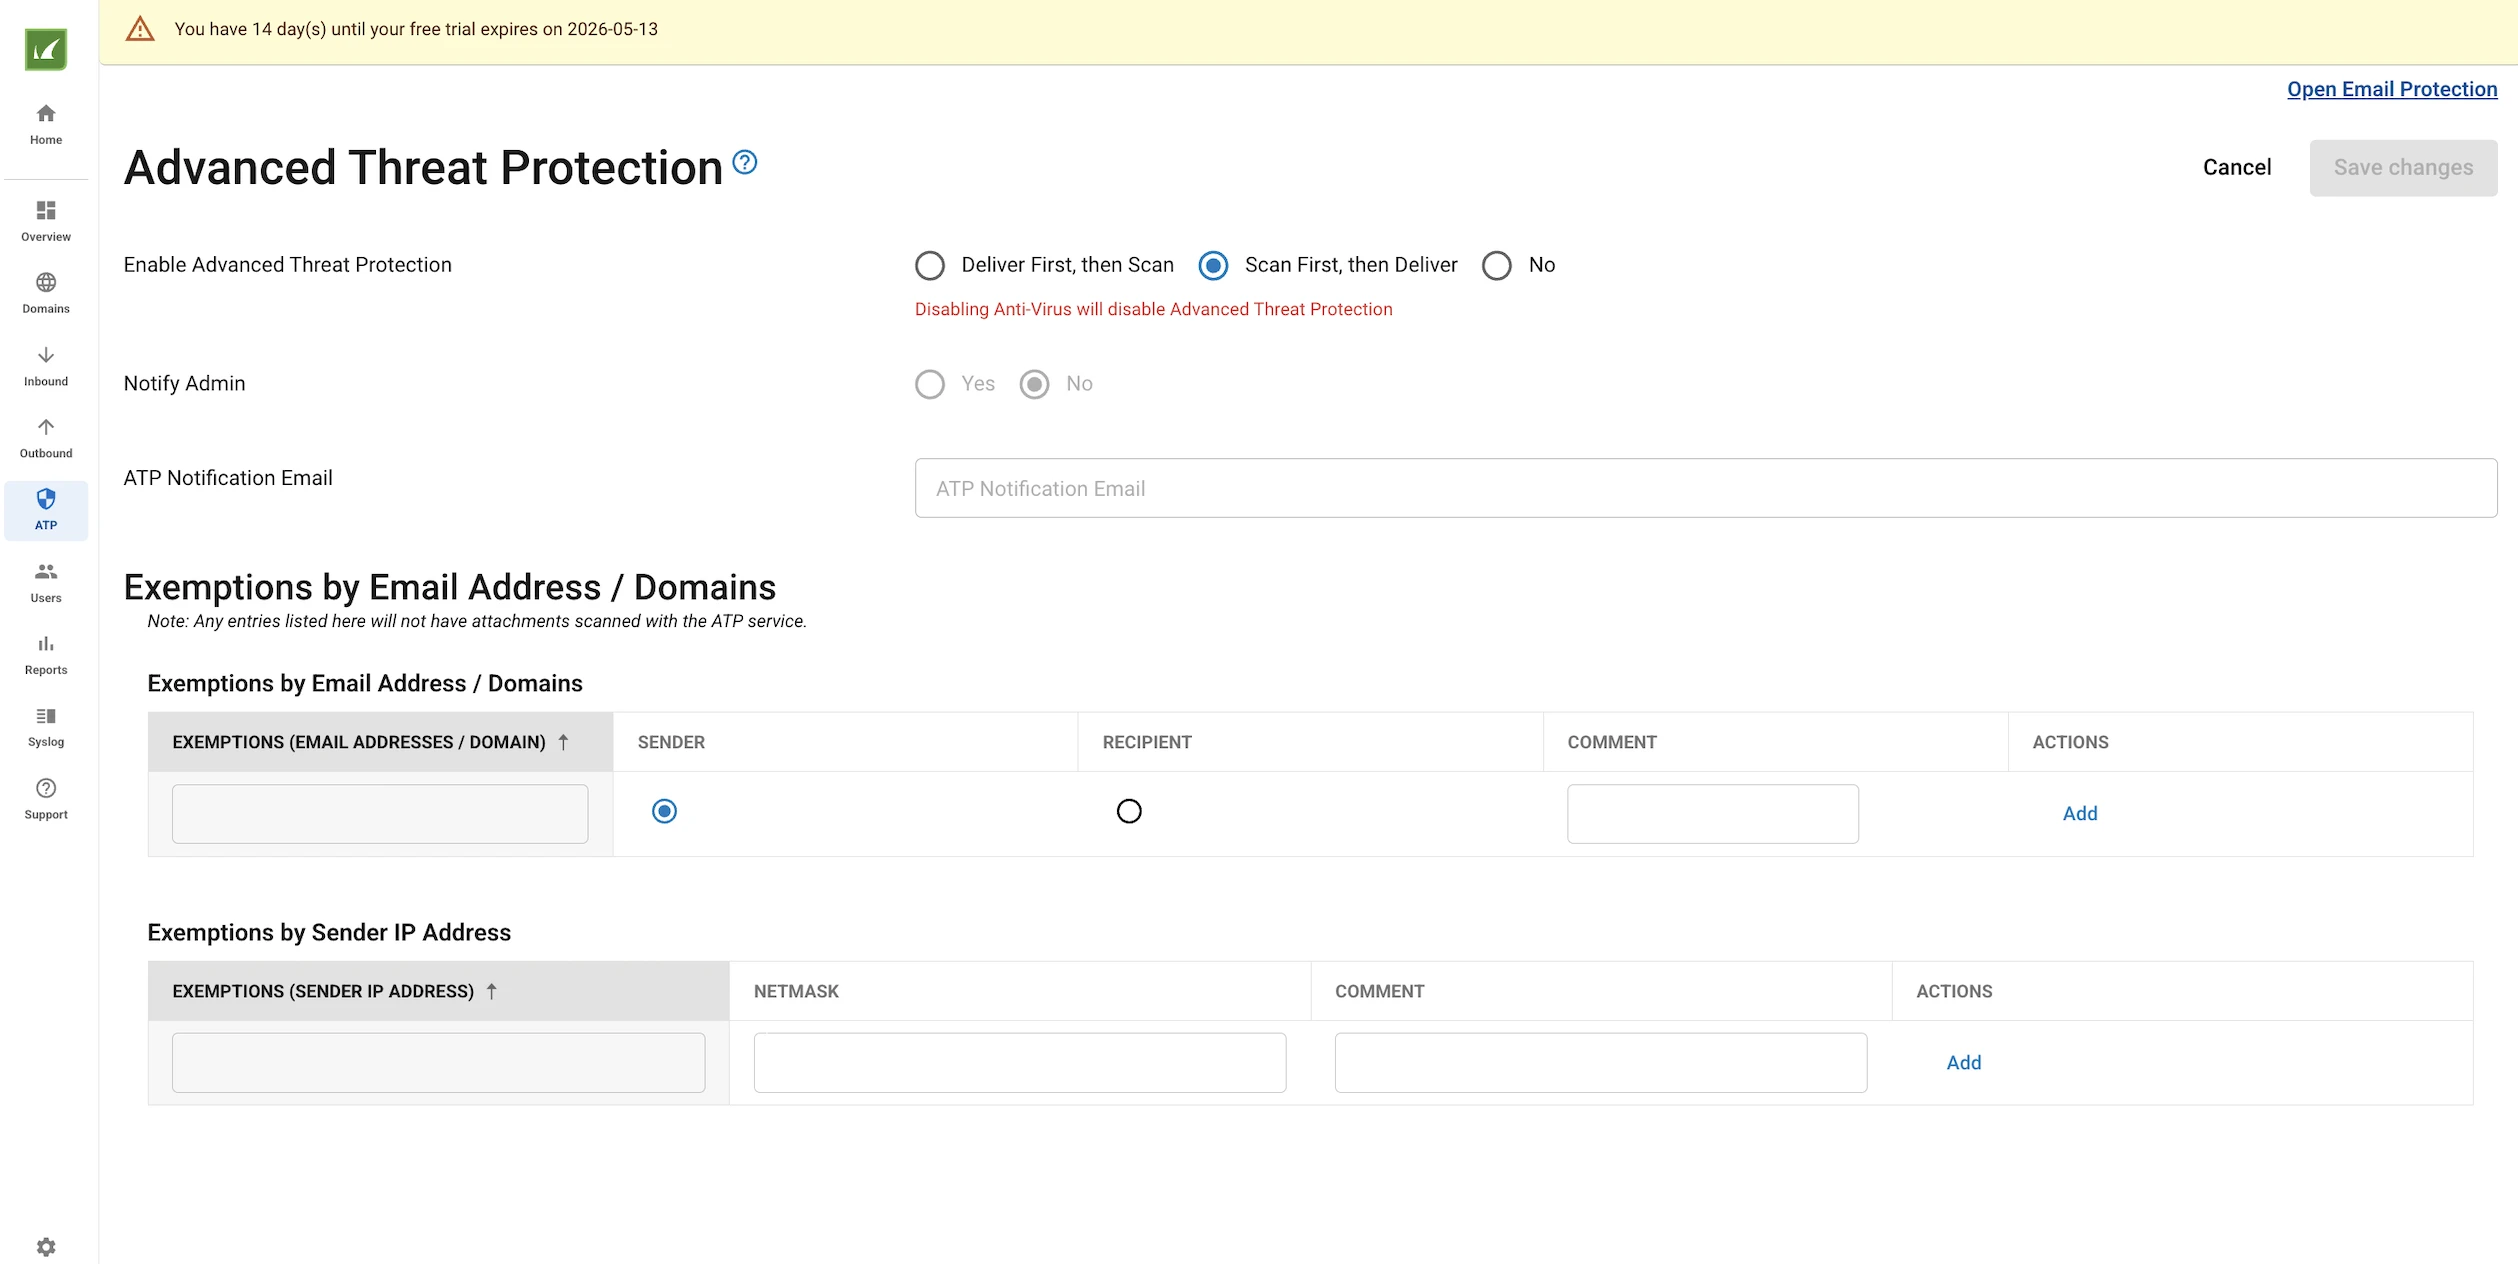
Barracuda ofrece Advanced Threat Protection como suscripción además del escáner de virus normal. Advanced Threat Protection (ATP) es un servicio de análisis basado en la nube que analiza los adjuntos de correo electrónico en un entorno de nube seguro para detectar amenazas que los escáneres de virus estándar podrían pasar por alto. Se aplica a mensajes entrantes y admite la mayoría de los tipos de archivo MIME.
Hay tres modos en ATP:
- Entregar primero, analizar después intenta analizar el adjunto en tiempo real a medida que llega el correo. Si el análisis se completa a tiempo y se detecta una amenaza, el correo se bloquea. Si el análisis no termina a tiempo, el correo se entrega de inmediato sin esperar el resultado. El análisis continúa ejecutándose en segundo plano y, si se encuentra una amenaza después, se notifica al destinatario, pero el correo ya ha llegado a su bandeja de entrada. Esto significa que el destinatario podría abrir un adjunto infectado antes de que se identifique la amenaza.
- Analizar primero, entregar después analiza el adjunto antes de la entrega. Si se detecta una amenaza, el correo se bloquea. Si está limpio, se entrega. Los correos pendientes de análisis aparecen en el Registro de mensajes con «Análisis pendiente» como motivo. Si un mensaje permanece diferido durante más de cuatro horas, se pone en cuarentena. Este modo es más seguro pero puede retrasar la entrega.
- Desactivado: ATP está completamente desactivado.
El principal equilibrio aquí es entre velocidad y seguridad. «Entregar primero» prioriza la velocidad de entrega pero introduce una ventana de riesgo. «Analizar primero» elimina ese riesgo pero puede retrasar o diferir los mensajes con adjuntos.
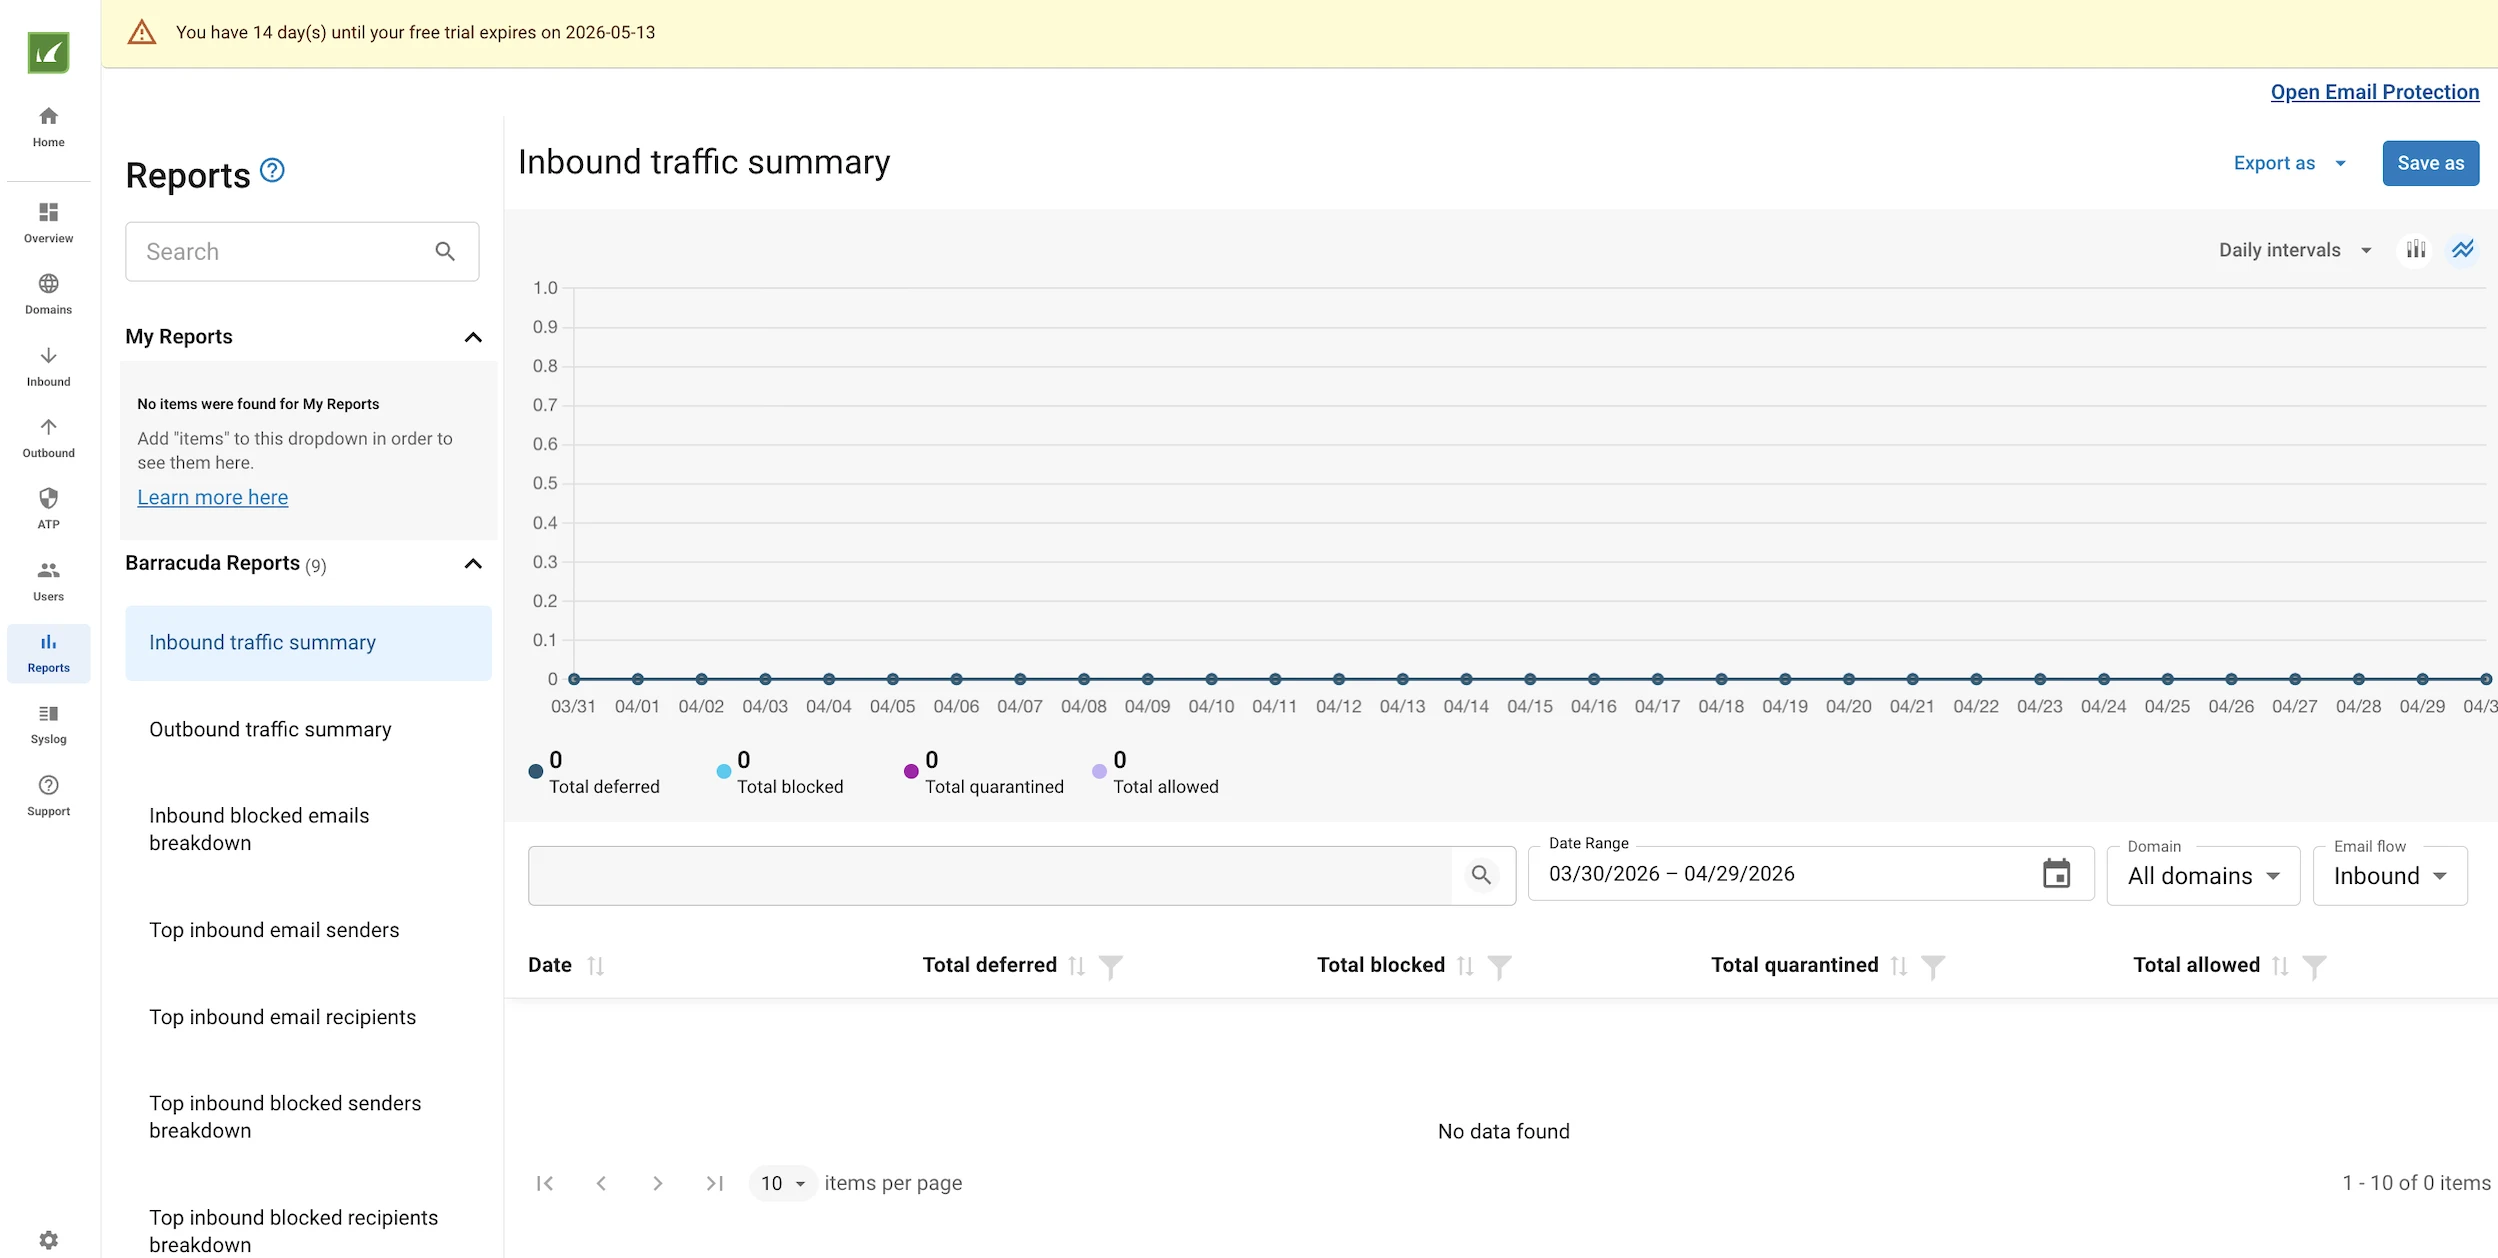
En la sección Informes, Barracuda crea informes detallados sobre seguridad del correo electrónico:
- Resumen de tráfico entrante/saliente: Visión general de toda la actividad de correo entrante y saliente, desglosada por diferido, bloqueado, en cuarentena y permitido.
- Desglose de correos entrantes bloqueados: Desglose detallado de por qué se bloquearon los correos entrantes.
- Principales remitentes/destinatarios de correo entrante: Muestra los remitentes/destinatarios más frecuentes del correo entrante.
- Desglose de principales remitentes entrantes bloqueados: Enumera los remitentes cuyos correos se bloquean con más frecuencia, con el razonamiento.
- Desglose de principales destinatarios entrantes bloqueados: Muestra los destinatarios internos que son objetivo con más frecuencia de correos bloqueados.
- Principales remitentes de correo saliente: Visión general de los usuarios internos que envían el mayor volumen de correo saliente.
- Principales remitentes salientes bloqueados: Muestra los usuarios internos cuyos correos salientes se bloquean con más frecuencia.
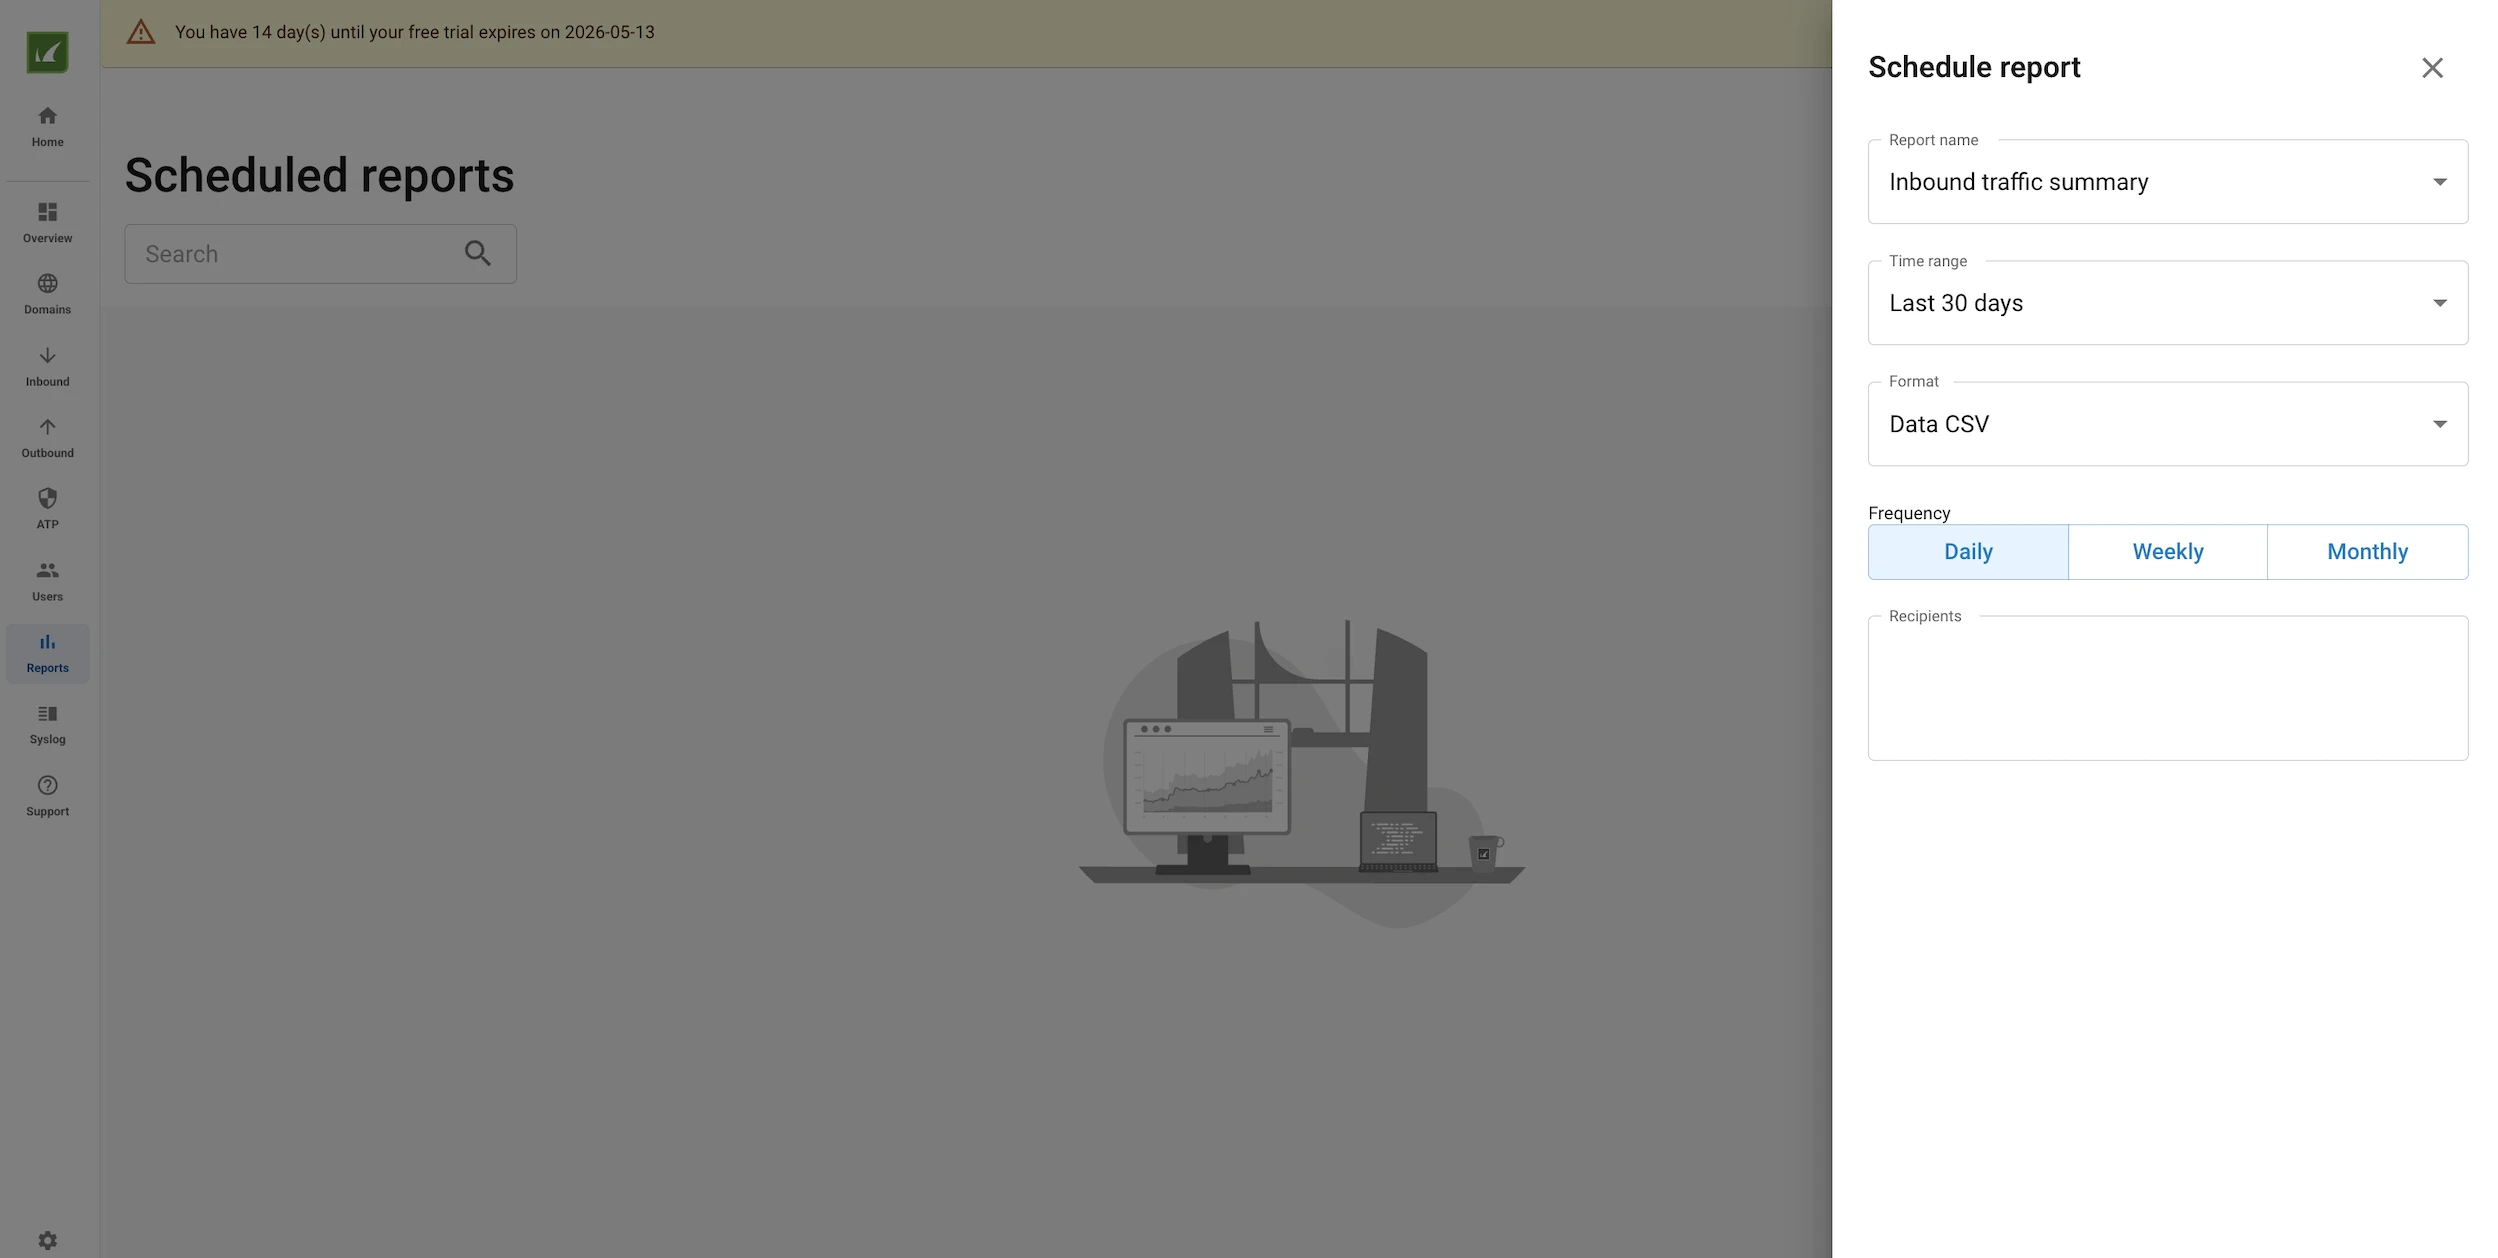
Además, podemos programar informes automatizados, lo cual es una función útil. En lugar de iniciar sesión repetidamente para consultar los paneles, podemos recibir resúmenes periódicos de amenazas, mensajes en cuarentena, tendencias de spam, detecciones de malware, intentos de suplantación, acciones de políticas y riesgo de usuarios. Los informes programados también pueden ayudar a los usuarios a identificar patrones de forma temprana, como un aumento de los correos de phishing, ataques repetidos contra usuarios específicos o un incremento de adjuntos maliciosos bloqueados.
El menú Syslog de la izquierda nos permite reenviar todos estos registros a un servidor de registros de nuestra elección. Es una función útil para integraciones SIEM.
En general, el producto ofrece una amplia gama de funciones, pero en esta prueba tiene un rendimiento inferior en detección de amenazas. Una parte importante de la configuración queda en manos del usuario, lo que plantea la cuestión de si el valor añadido justifica la sobrecarga, en particular para las organizaciones que utilizan Google Workspace o Microsoft 365 Compliance Center.
Características clave de las soluciones de seguridad de correo electrónico en la nube
Capacidades diferenciadoras de las plataformas de seguridad de correo electrónico en la nube
Seguridad centrada en el usuario (capa humana)
Muchos incidentes empiezan con una acción del usuario. Por eso las plataformas modernas de seguridad de correo electrónico incluyen herramientas que guían el comportamiento en lugar de depender del filtrado.
- Los banners de advertencia contextuales pueden alertar a los usuarios cuando un mensaje parece sospechoso.
- La formación también se está volviendo más adaptativa. En lugar de simulaciones genéricas, los usuarios reciben orientación adaptada a sus patrones de interacción.
Seguridad unificada e integración de plataformas
La integración con sistemas de endpoints e identidad permite respuestas coordinadas. Por ejemplo, si un correo electrónico conduce al robo de credenciales, el sistema puede activar acciones más allá de la bandeja de entrada.
Los paneles centralizados ofrecen a los equipos una visión más clara de su postura de seguridad general, lo que reduce la falta de comunicación entre herramientas.
Protección de datos, cifrado y cumplimiento
El correo electrónico suele contener contratos, datos financieros y otros datos confidenciales. Proteger esta información requiere algo más que detección de amenazas.
- El cifrado garantiza que los mensajes permanezcan privados en tránsito y en reposo. Las políticas de prevención de pérdida de datos ayudan a evitar el intercambio no autorizado, ya sea accidental o intencionado.
- Las funciones de cumplimiento respaldan los requisitos normativos, incluidos los registros de auditoría y las políticas de retención. Esto es especialmente relevante para organizaciones que operan a través de fronteras y manejan datos sujetos a normas legales o específicas del sector estrictas.
 Añadir como fuente preferida
Metodología del benchmark de seguridad de correo electrónico en la nube
Hicimos un benchmark de tres productos de seguridad de correo electrónico: Acronis Email Security (con tecnología de Perception Point), Sophos Email Security y Barracuda Email Protection.
El benchmark incluyó 100 pruebas de extremo a extremo y siguió cuatro principios.
- Impulsado por la cobertura: Cada prueba corresponde a una capacidad que el proveedor afirma públicamente ofrecer.
- Ponderado por dificultad: No superar una prueba sencilla de 1/10 indica una brecha grave del producto. No superar una prueba de 9/10 es más comprensible porque esos casos reflejan problemas de detección de nivel experto. El método de puntuación separa estos casos en lugar de tratar todos los fallos por igual.
- Reproducible: El benchmark se ejecuta con un arnés de pruebas PHP autónomo y se comprueba mediante una suite de verificación independiente. Antes de enviar cualquier correo de prueba, el verificador realiza más de 1.800 comprobaciones para confirmar que las cargas útiles de prueba están completas, son válidas y están correctamente configuradas.
- Ético: Las pruebas de malware utilizan la cadena de prueba antivirus EICAR. Las URL de phishing apuntan a infraestructura canaria inerte o inexistente. Todos los buzones de prueba son propiedad del equipo de pruebas.
Seleccionamos las pruebas para que las afirmaciones públicas de cada proveedor se pusieran a prueba al menos una vez. Priorizamos las amenazas que los tres proveedores afirman detectar para mantener justa la comparación directa. También incluimos un número menor de casos específicos de cada proveedor cuando eran relevantes. Por ejemplo, el secuestro de conversaciones es una afirmación central de Barracuda y los señuelos GenAI de estilo deepfake suelen ser promovidos por proveedores centrados en IA.
El benchmark se organiza en once categorías. Cada categoría prueba un mecanismo de detección diferente. El número de pruebas se muestra entre paréntesis, con 100 pruebas en total.
Categoría A: Spam (9 pruebas)
Esta categoría cubre anuncios farmacéuticos masivos, correos de pump-and-dump de criptomonedas, estafas de lotería, préstamos de día de pago, mensajes iniciales de plataformas de citas y prospección en frío B2B de SEO.
La mayoría de las pruebas de esta categoría son intencionadamente fáciles. Dos pruebas, el marketing de correo gris y la prospección en frío B2B, se sitúan más cerca del límite de falsos positivos porque el filtrado agresivo puede bloquear el correo empresarial legítimo.
Categoría B: Malware conocido mediante la cadena de prueba EICAR (9 pruebas)
Esta categoría prueba la entrega de EICAR en formatos de adjunto comunes y anidados:
- Adjunto .txt simple,
- ZIP normal,
- ZIP protegido con contraseña con la contraseña incluida en el cuerpo del correo,
- ZIP anidado dentro de otro ZIP,
- EICAR con extensión .exe para probar el manejo de discrepancias entre extensión y contenido,
- .tar.gz, archivo recursivo de tres niveles,
- .gz de un solo archivo sin contenedor tar,
- EICAR con cuatro kilobytes de basura antepuesta para probar la tolerancia de desplazamiento.
Estas pruebas ejercitan el desempaquetado de archivos, el soporte de formatos y la extracción de contraseñas del cuerpo del correo. Son capacidades básicas para las puertas de enlace de correo electrónico modernas.
Categoría C: Tipos de archivos portadores (10 pruebas)
Esta categoría prueba formatos de archivo comúnmente utilizados para transportar o desencadenar comportamiento malicioso. El conjunto incluye:
- PDF con JavaScript incrustado y un desencadenador OpenAction,
- Contrabando de HTML mediante URL.createObjectURL en un blob codificado en Base64,
- SVG con un script onload y XHR remoto,
- Acceso directo .lnk de Windows con una carga útil de PowerShell en el bloque de argumentos,
- Archivo políglota PDF/ZIP,
- Aplicación HTML .hta con VBScript,
- Dropper de JavaScript de Windows Script Host que utiliza XMLHTTP y ADODB.Stream,
- Imagen ISO 9660 que contiene EICAR,
- Archivo de acceso directo de Internet .url,
- Archivo de consulta de Internet de Excel .iqy.
Esta es una de las categorías más discriminantes porque los resultados de los productos varían ampliamente entre estos tipos de portadores.
Categoría D: Phishing de URL (10 pruebas)
Esta categoría mide el análisis de URL en enlaces directos, redirecciones, ofuscación y ubicaciones fuera del cuerpo. Incluye:
- URL de phishing directa en un TLD sospechoso,
- Destino acortado con Bitly,
- Cadena de redirección de múltiples saltos a través del redireccionador abierto de Google y t.co,
- Homoglifo IDN punycode que utiliza «а» cirílica en раypal.com,
- URL oculta en HTML mediante caracteres de ancho cero y texto blanco de un píxel,
- URL presente dentro de una anotación de PDF,
- URI que contiene HTML codificado en Base64 con un enlace de phishing,
- URL extremadamente larga con el host real oculto en la cadena de consulta,
- Parámetro de redirección abierta en un host de apariencia legítima,
- URL de caché AMP de Google que oculta el destino de phishing detrás de google.com/amp/s/.
Categoría E: Phishing con códigos QR (8 pruebas)
Esta categoría prueba si los productos pueden extraer e inspeccionar URL de phishing ocultas dentro de códigos QR. El conjunto incluye:
- Códigos QR PNG integrados para la reinscripción de MFA,
- Firma de DocuSign,
- Acceso a nómina,
- Aviso de reenvío de envío
- Acceso al buzón de voz
- Restablecimiento de 2FA bancario.
También incluye variantes de evasión: un código QR incrustado dentro de un PDF sin contenido QR en el cuerpo del correo, un código QR entregado como imagen envuelta en SVG y un código QR configurado como URI de datos de imagen de fondo CSS en lugar de una etiqueta <img>.
Estos casos prueban si el escáner examina imágenes fuera de los contenedores HTML más obvios.
Categoría F: Suplantación de marca y dominio (9 pruebas)
Esta categoría prueba la suplantación de remitente, dominio, marca y cabeceras e incluye:
- Suplantación de nombre visible desde una cuenta genérica de Gmail,
- Dominio typosquat que utiliza m1crosoft-account.com,
- Homoglifo IDN punycode para Apple
- Abuso de subdominio mediante microsoft.support-team-portal.tk
- Imitación del kit de marca de Microsoft utilizando el logotipo real y el estilo Segoe UI
- Discordancia entre remitente y cabecera From
- Suplantación de un banco local
- Typosquatting de una empresa de comercio electrónico
- Inyección de cabecera Authentication-Results donde el atacante añade valores falsificados spf=pass, dkim=pass y dmarc=pass al mensaje.
El último caso prueba si los analizadores posteriores confían en las cabeceras de autenticación suministradas por el atacante en lugar de validar los resultados reales anteriores.
Categoría G: BEC y spear phishing sin cargas útiles (9 pruebas)
Esta categoría se centra en la ingeniería social sin adjuntos ni enlaces maliciosos e incluye:
- Solicitud de transferencia bancaria del director general enviada desde una cuenta de Gmail,
- Pretexto de cambio bancario de Vendor Email Compromise,
- Redirección de nómina de autoservicio del empleado,
- Estafa de tarjetas regalo en línea de un suplantador del director financiero
- Secuestro de conversación mediante un asunto Re:Re: y cabeceras In-Reply-To falsificadas,
- Solicitud de pruebas confidenciales de un bufete de abogados falso,
- Contacto externo de cazatalentos con un currículum adjunto,
- Pretexto de apropiación de autenticación de dos factores de WhatsApp,
- Pretexto interno de fusiones y adquisiciones que combina lenguaje de confidencialidad con urgencia.
Categoría H: Extorsión y estafas (9 pruebas)
Esta categoría cubre patrones comunes de estafa y extorsión. Las pruebas incluyen:
- Correo que utiliza una contraseña filtrada antigua,
- Factura falsa con un enlace de pago malicioso en un PDF,
- Carta de anticipo,
- Amenaza de confiscación de la autoridad fiscal,
- Extorsión DDoS contra un sitio web,
- Aviso falso de bloqueo de iCloud de Apple con un enlace de desbloqueo,
- Estafa de tasas de aduana de mensajería
- Extorsión por doxing,
- Estafa del familiar atrapado en la aduana.
Categoría I: Phishing de calidad GenAI (10 pruebas)
Esta categoría prueba correos de phishing refinados que eliminan las pistas obvias en las que suelen basarse los sistemas más antiguos. El conjunto incluye:
- Correo de reverificación del servicio de asistencia de TI con pasos estructurados y un botón de marca,
- Prelectura falsa del consejo con lenguaje de confidencialidad y un enlace de espacio de trabajo,
- Actualización de la política de inquilino de Microsoft 365 que requiere un nuevo consentimiento en un plazo de siete días,
- Solicitud de firma electrónica del código de conducta de RR. HH.,
- Seguimiento de éxito del cliente después de una reunión ficticia,
- Suplantación de resumen de reunión,
- NDA legal de una contraparte ficticia,
- Aviso crítico de CVE al estilo de un CISO,
- Avance de resultados de relaciones con inversores con lenguaje de embargo,
- Resolución de conflictos de calendario que requiere un inicio de sesión SSO único.
Cada correo electrónico de esta categoría se redactó para que se leyera como un mensaje empresarial competente en inglés nativo. Las pruebas evitan deliberadamente los indicios de phishing más antiguos, como gramática incorrecta, frases torpes y desajustes de marca evidentes.
Categoría J: Técnicas de evasión (9 pruebas)
Esta categoría prueba la ofuscación que puede romper la inspección superficial de contenido e incluye:
- Caracteres Unicode de ancho cero dentro de palabras desencadenantes,
- Omisión de OCR donde todo el mensaje de phishing se renderiza como PNG sin texto de cuerpo analizable,
- Carácter de anulación de derecha a izquierda en el nombre de un archivo adjunto,
- Nombre de archivo con doble extensión,
- Señuelo oculto con CSS donde el texto renderizado parece benigno mientras el DOM contiene el contenido de phishing,
- Asunto con palabra codificada RFC 2047,
- URL con caracteres codificados en hexadecimal en el host,
- Homoglifo de asunto que utiliza «е» cirílica en lugar de «e» latina,
- URL oculta en un atributo HTML data-* y recuperada en el momento del clic mediante JavaScript integrado.
Categoría K: Conjunto de control y pruebas de falsos positivos (8 pruebas)
El conjunto de control contiene correos empresariales legítimos que deberían pasar sin advertencia e incluye:
- Notificaciones internas del equipo,
- Informes de gastos mensuales,
- Seguimiento de reuniones,
- Resúmenes semanales,
- Archivos ZIP protegidos con contraseña utilizados para el intercambio interno legítimo,
- Recordatorios de formación,
- Avisos de mantenimiento de TI,
- Correos de programación individual.
Cualquier producto que marque uno de estos mensajes recibe una penalización por falso positivo.
Limitaciones del benchmark de seguridad de correo electrónico
Excluimos varias categorías porque requieren infraestructura o condiciones que van más allá de un benchmark puntual:
- Cambio de URL en el momento del clic: Este ataque entrega una URL que parece benigna en el momento de la entrega y luego redirige a un destino de phishing. Probarlo requeriría un servidor HTTP con estado que mute su contenido, además de una acción de clic por parte del usuario.
- Apropiación de cuentas y phishing lateral: Esto requeriría el control de un buzón interno, lo cual estaba fuera de la configuración del benchmark.
- Malware dinámico consciente del sandbox: Las muestras polimórficas reales que detectan la virtualización y evitan la detonación se excluyeron por razones éticas.
- Páginas de destino de kits de phishing en vivo: Todas las URL se resuelven en hosts inertes. El benchmark no prueba la experiencia posterior al clic.
El remitente del Grupo S requiere un relé SMTP que permita cabeceras From desalineadas. Los servicios SMTP en la nube suelen rechazar estas pruebas a nivel de red. Cuando no hay disponible un relé permisivo, el benchmark se degrada al Grupo L, lo que deja 38 pruebas basadas en contenido.
Arquitectura de dos remitentes
Muchas pruebas de seguridad de correo electrónico pasan por alto una distinción importante entre los ataques basados en contenido y los basados en la identidad del remitente. Algunas amenazas son peligrosas por el cuerpo de sus mensajes o adjuntos, independientemente de quién las envíe. Otras son peligrosas porque el correo afirma proceder de alguien a quien no representa. Estas dos clases requieren configuraciones de envío diferentes.
Dividimos el benchmark en dos grupos de remitentes.
- Grupo L, Legítimo, 38 pruebas: Estos correos se envían desde un servicio SMTP autenticado. SPF, DKIM y DMARC se alinean correctamente para el dominio de envío. El nombre visible cambia según la prueba, como Finanzas, Soporte de TI o el nombre real del evaluador, pero la dirección From sigue siendo la dirección del remitente autenticado.
- El Grupo L se utiliza para las categorías basadas en contenido: K, B, C, J y las dos pruebas de phishing de URL, donde la URL es la amenaza independientemente del remitente.
- Grupo S, Suplantación, 62 pruebas: Estos correos se envían a través de un relé SMTP permisivo que no impone la alineación del dominio From. La dirección From es la que especifique el caso de prueba, por lo que la alineación SPF y DMARC falla por diseño.
- El Grupo S se utiliza para las categorías basadas en la identidad del remitente: A, la mayor parte de D, E, F, G, H e I.
Esta división refleja el comportamiento real de los atacantes. Los operadores de phishing suelen utilizar servidores virtuales baratos y dominios desechables porque los servicios SMTP en la nube convencionales, como Gmail, Office 365 y AWS SES, con dominios verificados, impiden que se envíe correo con una cabecera From desalineada.
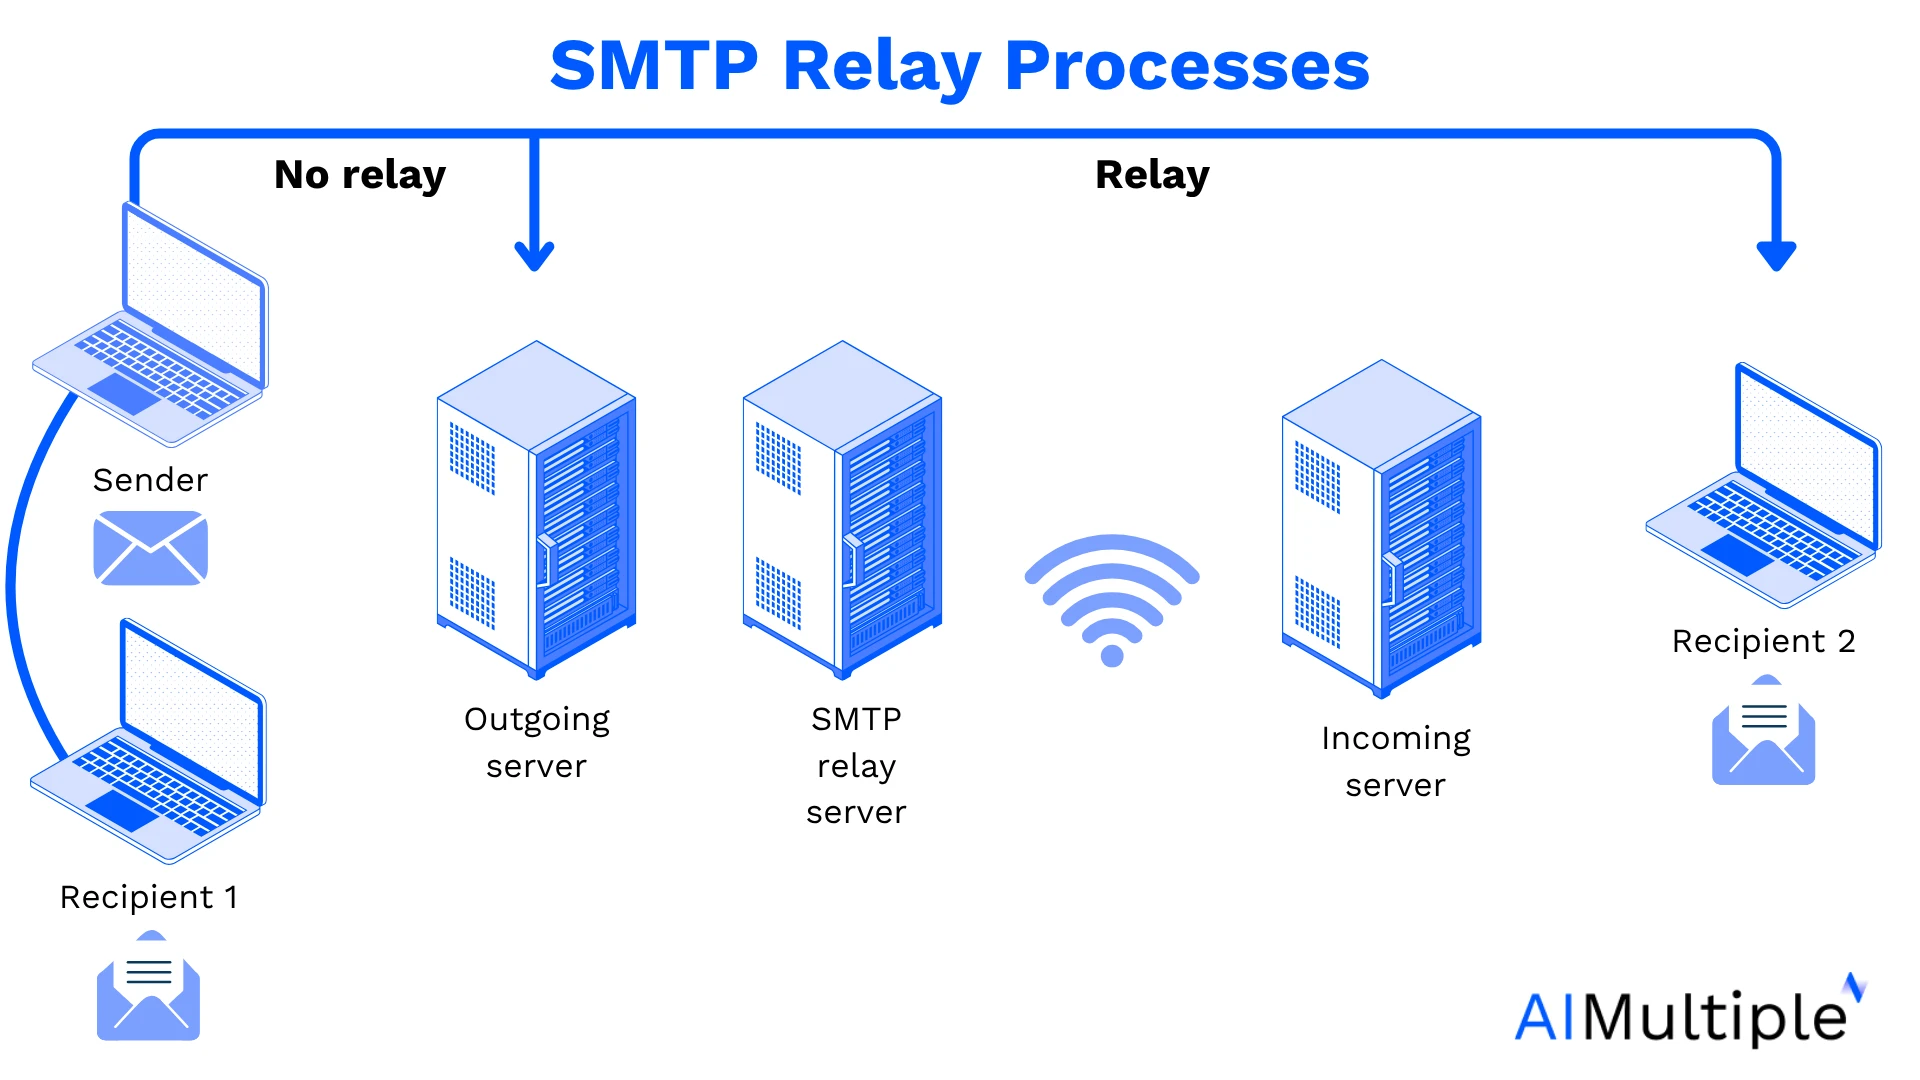
Figura 1: Figura que muestra cómo funciona un servidor de relé SMTP. Un servidor de relé SMTP es un servidor de correo de terceros que recibe correos de un remitente y los reenvía a servidores de destinatarios fuera del dominio del proveedor de correo del propio remitente.
Ponderación por dificultad
Cada prueba tiene una clasificación de dificultad del 1 al 10. La clasificación indica lo difícil que debería resultar la prueba para un producto de seguridad de correo electrónico competente.
- 1 a 2, trivial: Son firmas de libro de texto sin ofuscación significativa. No detectarlas indica una brecha de detección fundamental. Algunos ejemplos son el spam farmacéutico, EICAR simple en un ZIP y una carta nigeriana 419.
- 3 a 4, bien conocido: Son patrones familiares que los productos modernos deberían detectar. Algunos ejemplos incluyen PDF con JavaScript, sextorsión con contraseña filtrada y suplantación del nombre visible del director general.
- 5 a 6, intermedio: Estos casos requieren un análisis más sólido, como IA moderna, sandboxing o visión artificial, incluido el contrabando de HTML, URL homoglifas IDN y phishing con códigos QR integrados.
- 7 a 8, avanzado: Son casos límite que los productos más sólidos manejan de forma consistente, como políglotas PDF/ZIP, cadenas de redirección de múltiples saltos, suplantación visual del kit de marca y señuelos de omisión de OCR solo con imágenes.
- 9 a 10, experto: Son casos realmente difíciles en los que detectarlos es un buen resultado y no detectarlos es habitual en todo el sector. Algunos ejemplos incluyen el secuestro de conversaciones con hilos falsificados, un seguimiento de éxito del cliente de calidad GenAI y un NDA legal falso de una contraparte previamente desconocida.
- Pruebas de control: Los mensajes de la categoría K deberían pasar. Cualquier detección en esta categoría cuenta como falso positivo.
Las medias de las categorías siguen la curva de dificultad prevista: el spam A tiene una media de 2,2/10, EICAR B de 2,8/10, extorsión H de 3,8/10, archivos portadores C de 5,0/10, suplantación de marca F y evasión J de 5,6/10, phishing de URL D de 5,8/10, phishing con códigos QR E de 6,8/10, BEC G de 6,8/10 y phishing GenAI I de 8,2/10.
Puntuación del benchmark
Cada producto recibe uno de cinco veredictos por prueba:
- BLOCK: El mensaje se pone en cuarentena o se rechaza (2 puntos).
- WARN: El producto inyecta un banner, envía el correo a correo no deseado o elimina el adjunto (0,5 puntos).
- LATE: El mensaje se entrega primero y luego se elimina después de la entrega (1 punto).
- MISS: El mensaje llega a la bandeja de entrada sin advertencia (0 puntos).
- FP: Un mensaje del conjunto de control se marca incorrectamente (penalización de -2 puntos).
La tasa de detección se calcula como el total de puntos dividido por la puntuación máxima posible en las pruebas de ataque, expresado como porcentaje. La puntuación máxima posible es igual al número de pruebas de ataque multiplicado por dos.
La tasa de falsos positivos se informa por separado. Un producto que alcanza un 90 % de detección bloqueando correo legítimo plantea más riesgo operativo que uno que alcanza un 80 % de detección sin falsos positivos.
Reproducibilidad y herramientas
El benchmark se ejecuta desde un único script PHP autónomo. El script construye 100 mensajes MIME en memoria con un constructor multipartes personalizado. Genera las cargas útiles localmente, incluidos ZIP, ZIP cifrados con AES-256, archivos tar.gz, archivos .gz de un solo archivo, PDF con acciones JavaScript, muestras de contrabando de HTML, archivos SVG con JavaScript onload, archivos .lnk de Windows con el CLSID de Shell Link correcto y bloque de argumentos UTF-16LE, y una imagen de disco ISO 9660 mínima.
El script envía cada prueba a través de la ruta SMTP correcta según su grupo de remitentes.
Cada mensaje incluye cabeceras de rastreo: X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case y X-Bench-Group. Estas cabeceras hacen que cada prueba sea rastreable en bandejas de entrada, consolas de cuarentena y registros de productos.
Un arnés de verificación independiente ejecuta más de 1.800 comprobaciones de integridad antes de la transmisión. Valida que cada prueba tenga los campos requeridos, que cada clasificación de dificultad esté dentro de [1, 10] o sea cero para los controles, y que EICAR esté presente y sea recuperable en cada adjunto de la categoría B, incluidos los archivos protegidos con contraseña y los anidados triplemente.
El verificador también comprueba que los PDF contengan cabeceras %PDF- válidas y marcadores %%EOF, que los PNG contengan firmas válidas y fragmentos IEND, que los SVG se analicen como XML bien formado, que el archivo LNK tenga el CLSID de Shell Link correcto y la cadena de argumentos de PowerShell esperada, que el descriptor de volumen primario ISO 9660 aparezca en el sector 16 con la firma \x01CD001 correcta y que la inferencia de grupos coincida con la división documentada del Grupo L y el Grupo S.
Un tercer script procesa los CSV por producto tras la introducción manual de veredictos. Produce un informe comparativo con una tabla de veredictos lado a lado por prueba, tasas de detección por categoría, puntuaciones totales, porcentajes de tasa de detección, recuentos de falsos positivos y tres subtablas forenses:
- casos triviales pero no detectados, definidos como dificultad ≤ 2 con al menos un MISS
- casos de alta dificultad pero detectados, definidos como dificultad ≥ 8 con al menos un BLOCK
- todos los incidentes de falsos positivos
Restricciones éticas y operativas
No se creó ni transmitió malware real. Los adjuntos maliciosos utilizan la cadena de prueba antivirus EICAR, un documento de prueba de 68 caracteres definido por el Instituto Europeo de Investigación Antivirus Informático, o demostradores benignos. Algunos ejemplos incluyen un PDF cuyo JavaScript llama a app.alert, una página HTML que utiliza URL.createObjectURL en la cadena EICAR y un SVG cuyo onload llama a un endpoint inexistente.
No se utilizó infraestructura de phishing en vivo. Las URL de prueba se resuelven en uno de tres destinos seguros: el TLD reservado .invalid definido en RFC 2606, dominios .tk de marcador de posición bajo nuestro control que devuelven un 404, o hosts de parodia como m1crosoft-account.com y xn--pple-43d.com registrados para el benchmark y sin contenido.
No se desplegó ninguna página de recolección de credenciales. Todos los buzones de prueba son propiedad del equipo de pruebas y están monitorizados por él. Las credenciales SMTP están limitadas al benchmark y se rotan después de cada compromiso.
Cita este benchmark
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{Soluciones de seguridad de correo electrónico: Acronis Email Security y Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Recuperado el 30 de septiembre de 2026}
}Resultados y marcas de tiempo de 15 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 4 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
- Tiene 20 años de experiencia como hacker de sombrero blanco y gurú del desarrollo, con amplia experiencia en lenguajes de programación y arquitecturas de servidores.
- Es asesor de la junta directiva en un capital de riesgo que invierte en empresas tecnológicas en etapas tempranas y en Ödeal, una plataforma regional de pagos digitales que atiende a 125.000 comercios.
- Ha dirigido la infraestructura tecnológica y la ciberseguridad de siete elecciones nacionales y ha sido reconocido en el Salón de la Fama de la ciberseguridad por líderes tecnológicos globales, incluido Twitter.
Siguiente para leer
Benchmark de software de archivado de correo electrónico

Las 5 mejores soluciones de seguridad DNS: Características y Benchmark

Comparativa de precios de email marketing: los 20 principales proveedores




Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.