

Os 5 Principais Serviços de Inteligência de Ameaças Cibernéticas em Benchmark

Executamos provas de conceito práticas em 5 serviços de inteligência de ameaças cibernéticas, pontuando cada um com base nos mesmos 33 critérios em 8 categorias, usando um conjunto compartilhado de sondas com IOCs históricos, 6 atores de ameaças e 4 CVEs exploradas. O resultado mais contraintuitivo é que o gratuito AlienVault OTX empatou com o CrowdStrike, a plataforma mais cara aqui, em automação.
Veja como os 5 serviços pontuaram, onde cada um lidera e como combiná-los em um programa de inteligência de ameaças em camadas:
Serviços de inteligência de ameaças cibernéticas comparados
ConfirmadosParciais ou em uma camada separadaAusentes*O CrowdStrike é pontuado no nível de família de produtos, pois suas capacidades abrangem mais de 4 assinaturas (veja a metodologia).
Pontuações por categoria
ConfirmadosParciais ou em uma camada separadaAusentesEsses 5 serviços representam 5 arquétipos distintos de inteligência de ameaças, portanto o benchmark identifica posicionamento em vez de declarar um único vencedor: cada produto desempenha uma função diferente em um programa de inteligência de ameaças.
Principais conclusões
Preço e nível não preveem capacidade na mesma direção nas 8 categorias:
- A plataforma gratuito empatou com os líderes premium nas interfaces de automação. O AlienVault OTX expõe APIs REST, SDKs e TAXII sem custo e obtém nota máxima em integração e API, o mesmo 4 de 4 que CrowdStrike e Feedly, enquanto o CrowdStrike restringe seu feed STIX/TAXII ao Premium e o X-Force retorna 403 em chamadas de API a partir do nível gratuito.
- O líder de cobertura transferiu a inteligência de CVEs para um produto separado. O CrowdStrike confirmou 30 dos 33 critérios, com 0 capacidades ausentes e 1 lacuna estrutural. Os dados de CVE e a pontuação ExPRT.IA ficam no SKU separado Falcon Exposure Management, e não no Adversary Intelligence. Em termos de profundidade de CVE, o X-Force freemium e o Feedly são mais integrados do que o produto mais caro do benchmark.
- A pontuação mais baixa não significa o pior produto. O GreyNoise confirmou 10 critérios e ficou ausente em 16. Suas notas confirmadas se concentram em um único ponto: classificar IPs de varredura como benignos, maliciosos, suspeitos ou desconhecidos, algo que nenhum dos outros 4 serviços faz. Os 16 critérios ausentes são atribuição, malware, dark web e inteligência finalizada.
- A plataforma freemium mais completa está sendo descontinuada. O X-Force ofereceu a experiência freemium mais completa do benchmark, mas a IBM anunciou data de fim de vida em 31 de agosto de 2026, com a transição dos clientes para o Palo Alto Cortex.1
- O agregador OSINT ficou em segundo lugar. O Feedly confirmou 19 capacidades por meio de extração de IoC e TTP baseada em IA, inteligência de vulnerabilidades com pontuação EPSS e a mais ampla variedade de exportação e entrega entre os 5.
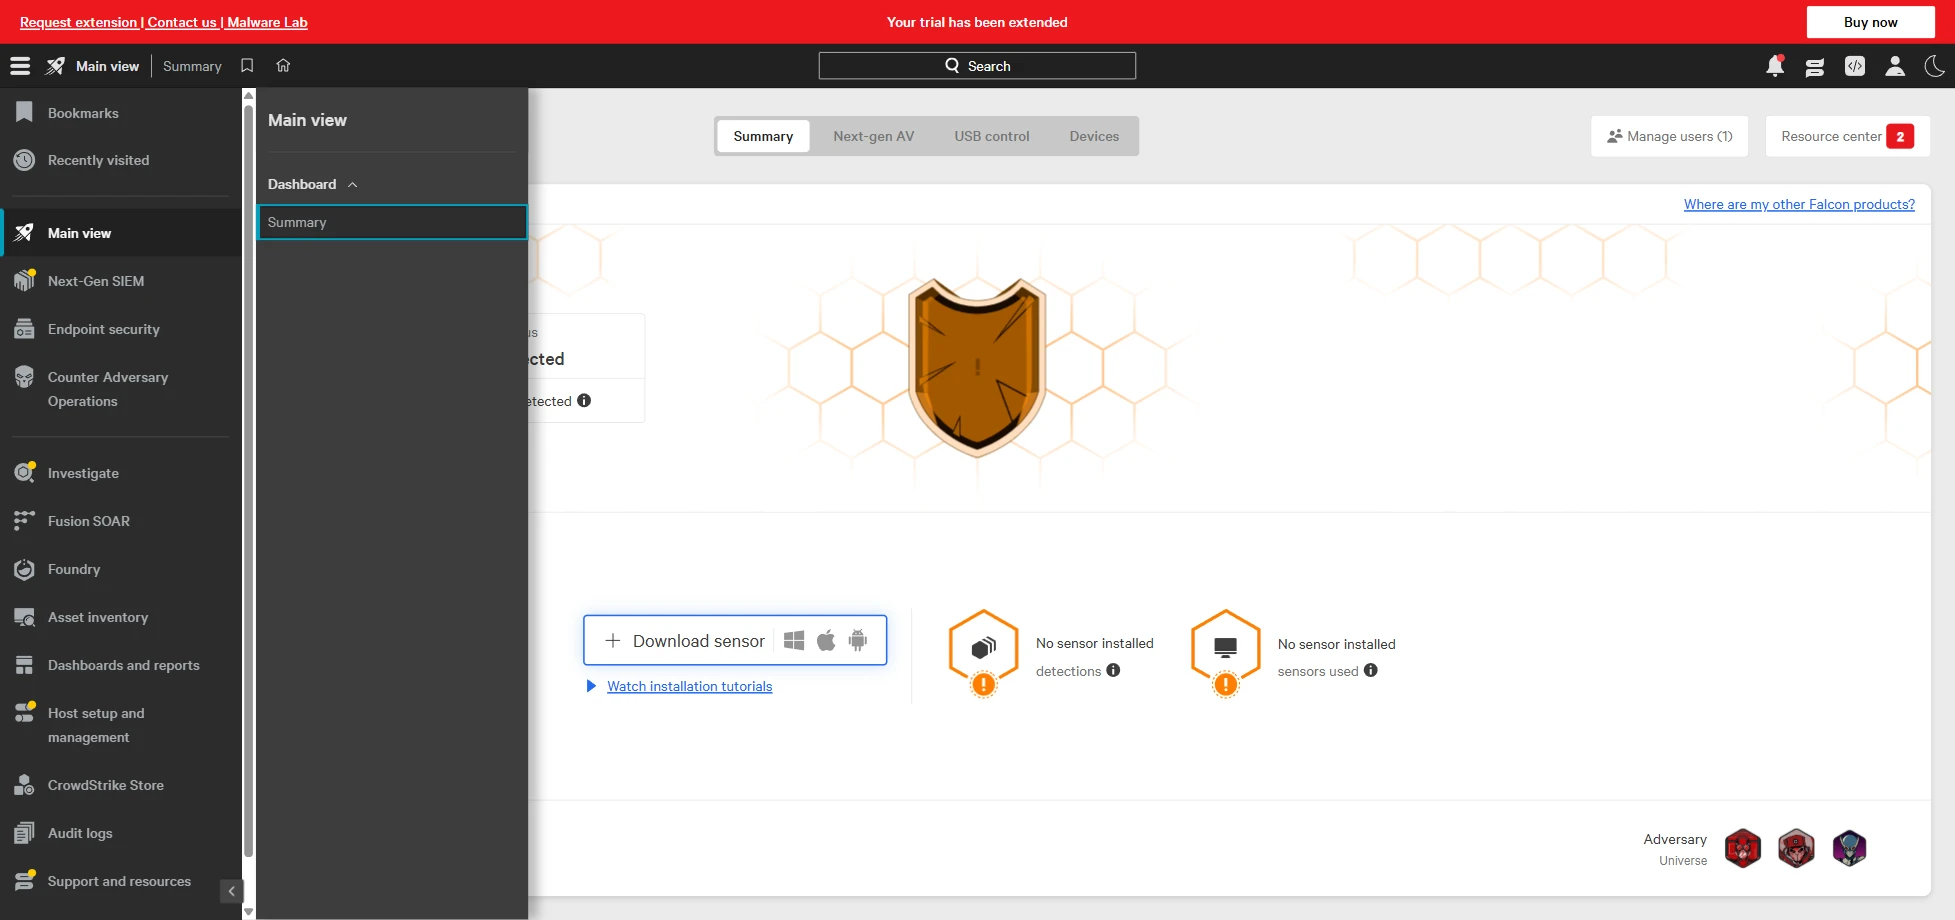
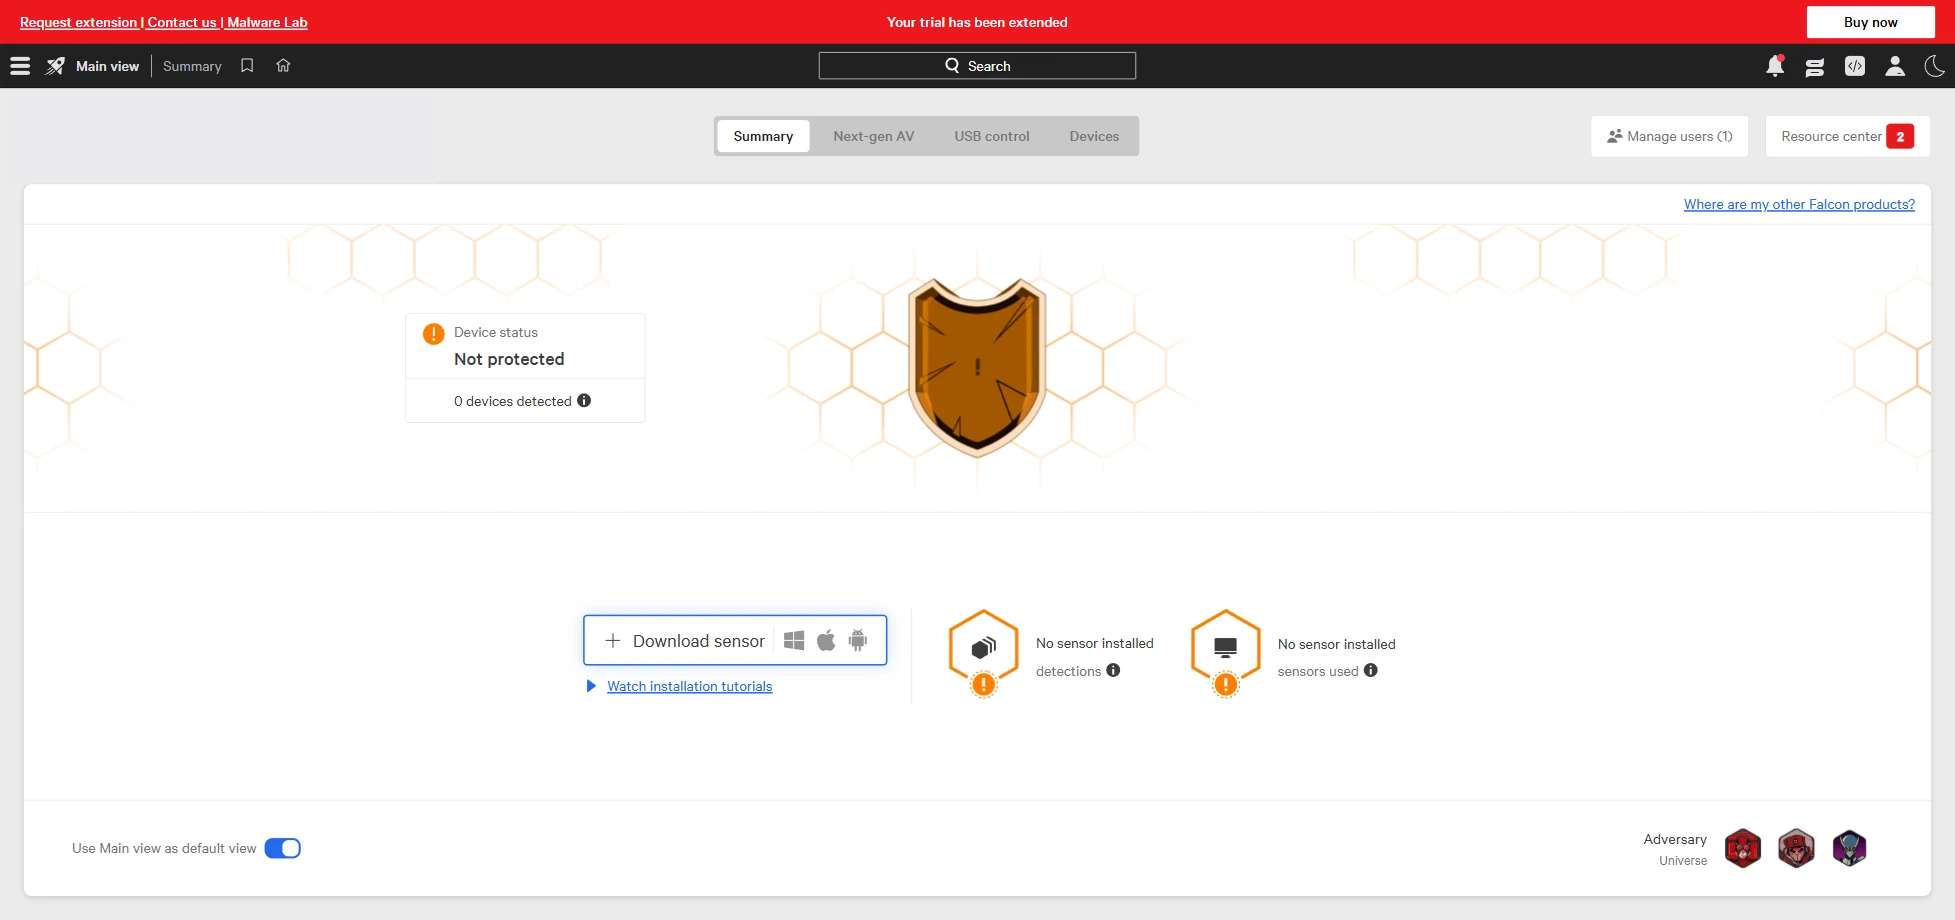
CrowdStrike Falcon Adversary Intelligence
Figura 1. Visão principal do CrowdStrike Falcon Adversary Intelligence
O CrowdStrike cobre todos os 33 critérios no nível de família de produtos, embora 3 estejam parcialmente disponíveis. Nós o testamos em uma avaliação Premium na região EU-1.2 A avaliação não exigiu MFA, embora as sessões tenham expirado após cerca de uma hora. As capacidades de CTI do CrowdStrike não são um único produto, mas uma família, abrangendo Adversary Intelligence (básico), Adversary Intelligence Premium, Counter Adversary Operations (CAO) Elite, Recon e Recon+, e Exposure Management. A pontuação é medida no nível de família de produtos por esse motivo.
Fontes de dados
A base é a telemetria primária dos sensores Falcon combinada com as pesquisas de Counter Adversary Operations e OverWatch, além da coleta do Recon em toda a web aberta, profunda e dark web.
Figura 2. O painel do CrowdStrike Falcon permite adicionar páginas restritas
O Recon monitora milhões de páginas restritas, fóruns criminosos e plataformas criptografadas, sendo o único serviço aqui que alcança fontes underground dentro da família de produtos.
Cobertura e tipos de inteligência
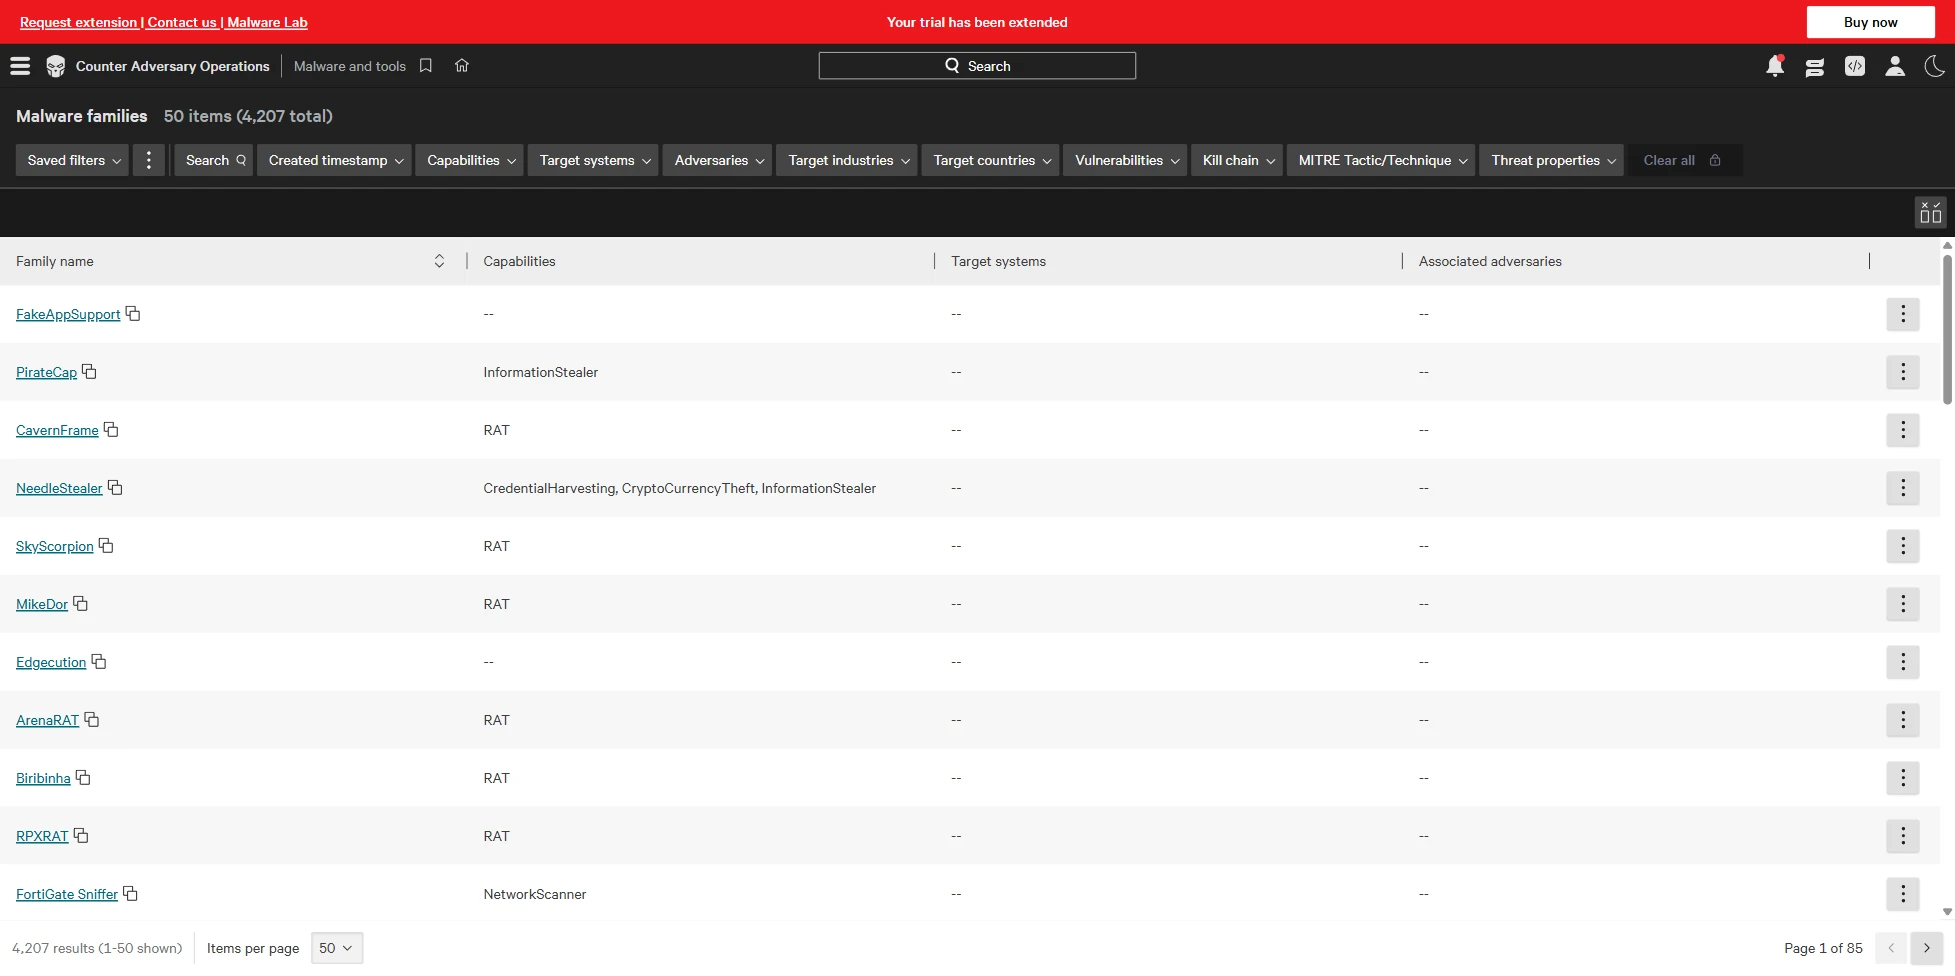
O módulo de malware lista 4.207 famílias de malware, cada uma com capacidades (RAT, InfoStealer, coleta de credenciais, botnet), sistemas-alvo, adversários associados e filtros para vulnerabilidades, cadeia de ataque e MITRE.
Figura 3. O módulo de malware
O MalQuery pesquisa mais de 3.5B arquivos e o Falcon Sandbox roda no nível básico. O monitoramento de marca, a detecção de impersonação de domínio e redes sociais (Recon) e a detecção de credenciais expostas com redefinição forçada do Falcon Identity Protection (Recon) existem aqui e em nenhum outro serviço testado. A única lacuna é a inteligência de vulnerabilidades. Os dados de CVE e a pontuação ExPRT.IA ficam no SKU separado Exposure Management; portanto, conectar um adversário a uma CVE exige duas assinaturas.
Análise e enriquecimento
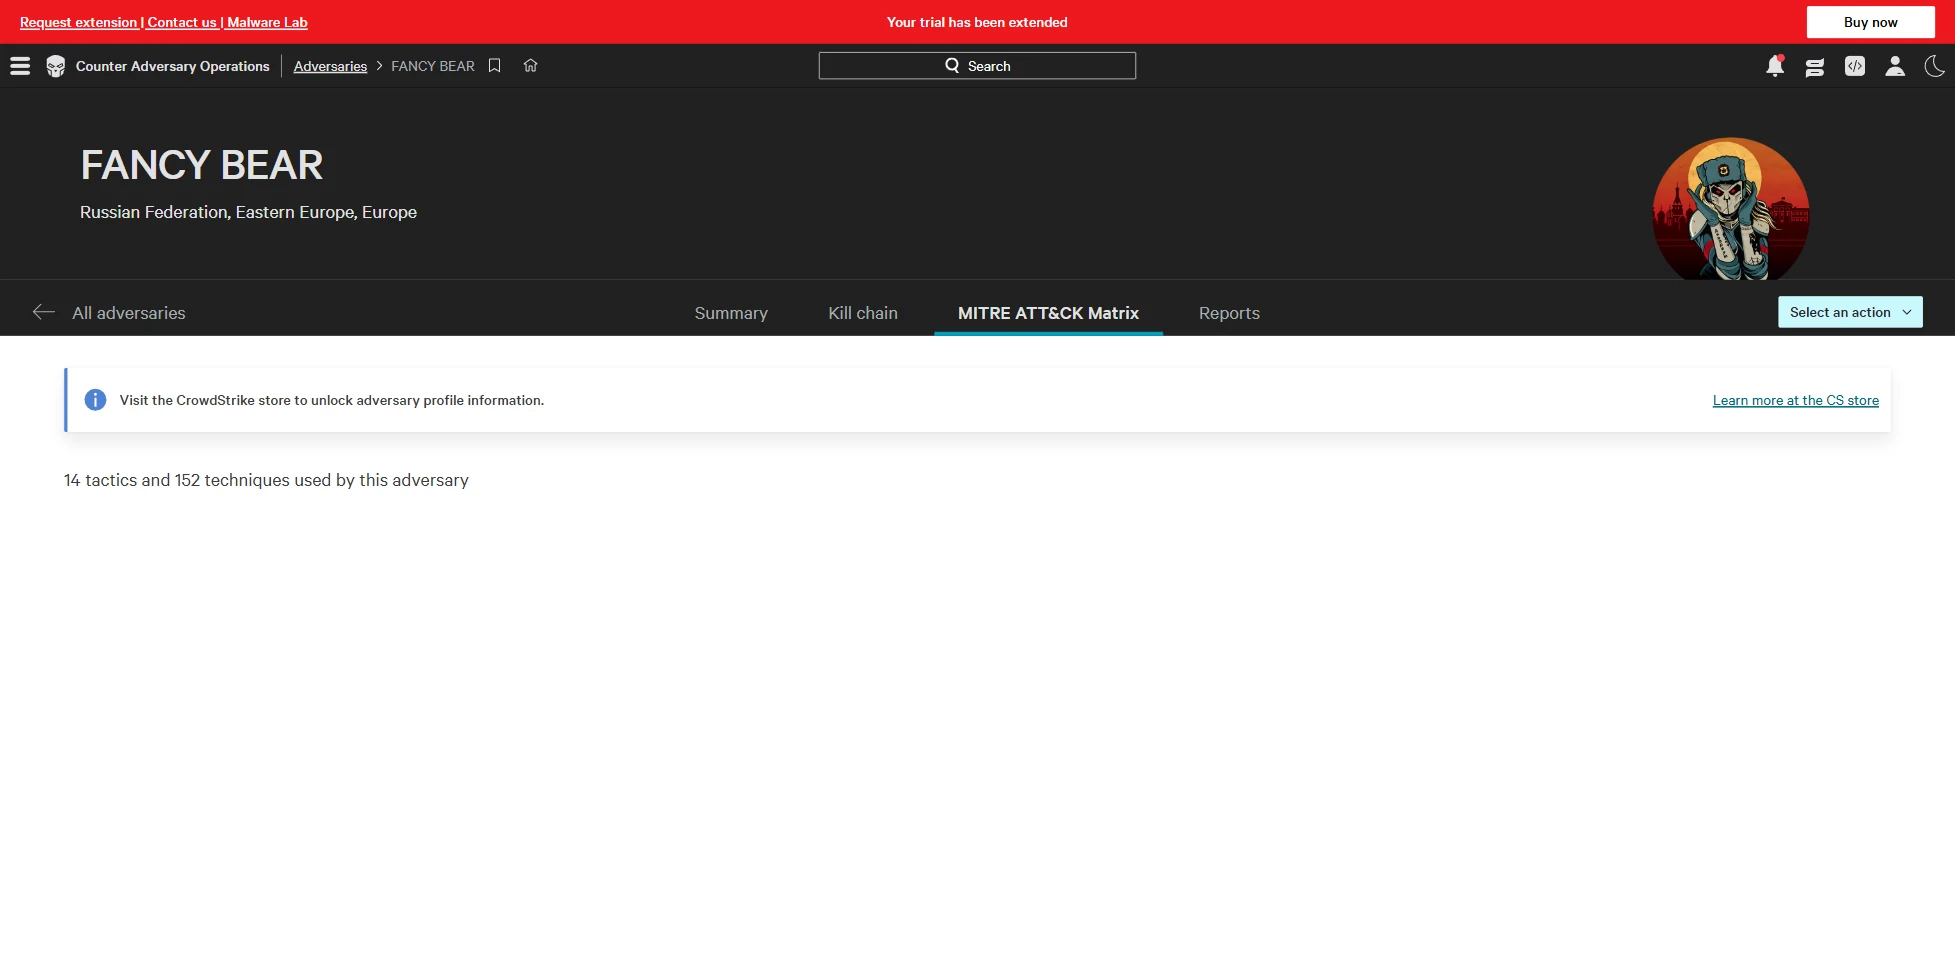
Cada perfil de adversário inclui uma matriz MITRE ATT&CK e uma aba de cadeia de ataque diretamente na interface, no nível básico, sem chamada de API e sem barreira Premium. Nenhum outro serviço testado renderiza ATT&CK nativamente. O OTX o retorna somente por meio da API; o X-Force o reserva para conteúdo Premium e o Feedly o deriva por agregação.
Figura 4. Matriz ATT&CK por adversário
O Intel Explorer reúne adversário, malware, vulnerabilidade e relatório, e a API Indicator Graph expõe esses relacionamentos. O risco de IOC usa faixas de malicious_confidence (alta, média, baixa, não verificado), que são mais grosseiras do que a escala numérica de 1 a 10 do X-Force.
287 adversários nomeados, cada um com perfil estruturado cobrindo origem, motivação, setores-alvo e mais de 30 países-alvo. Em nossas sondas, o mapeamento de aliases do APT28 (STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, BlueDelta) coincidiu exatamente com nosso gabarito.
Atribuição
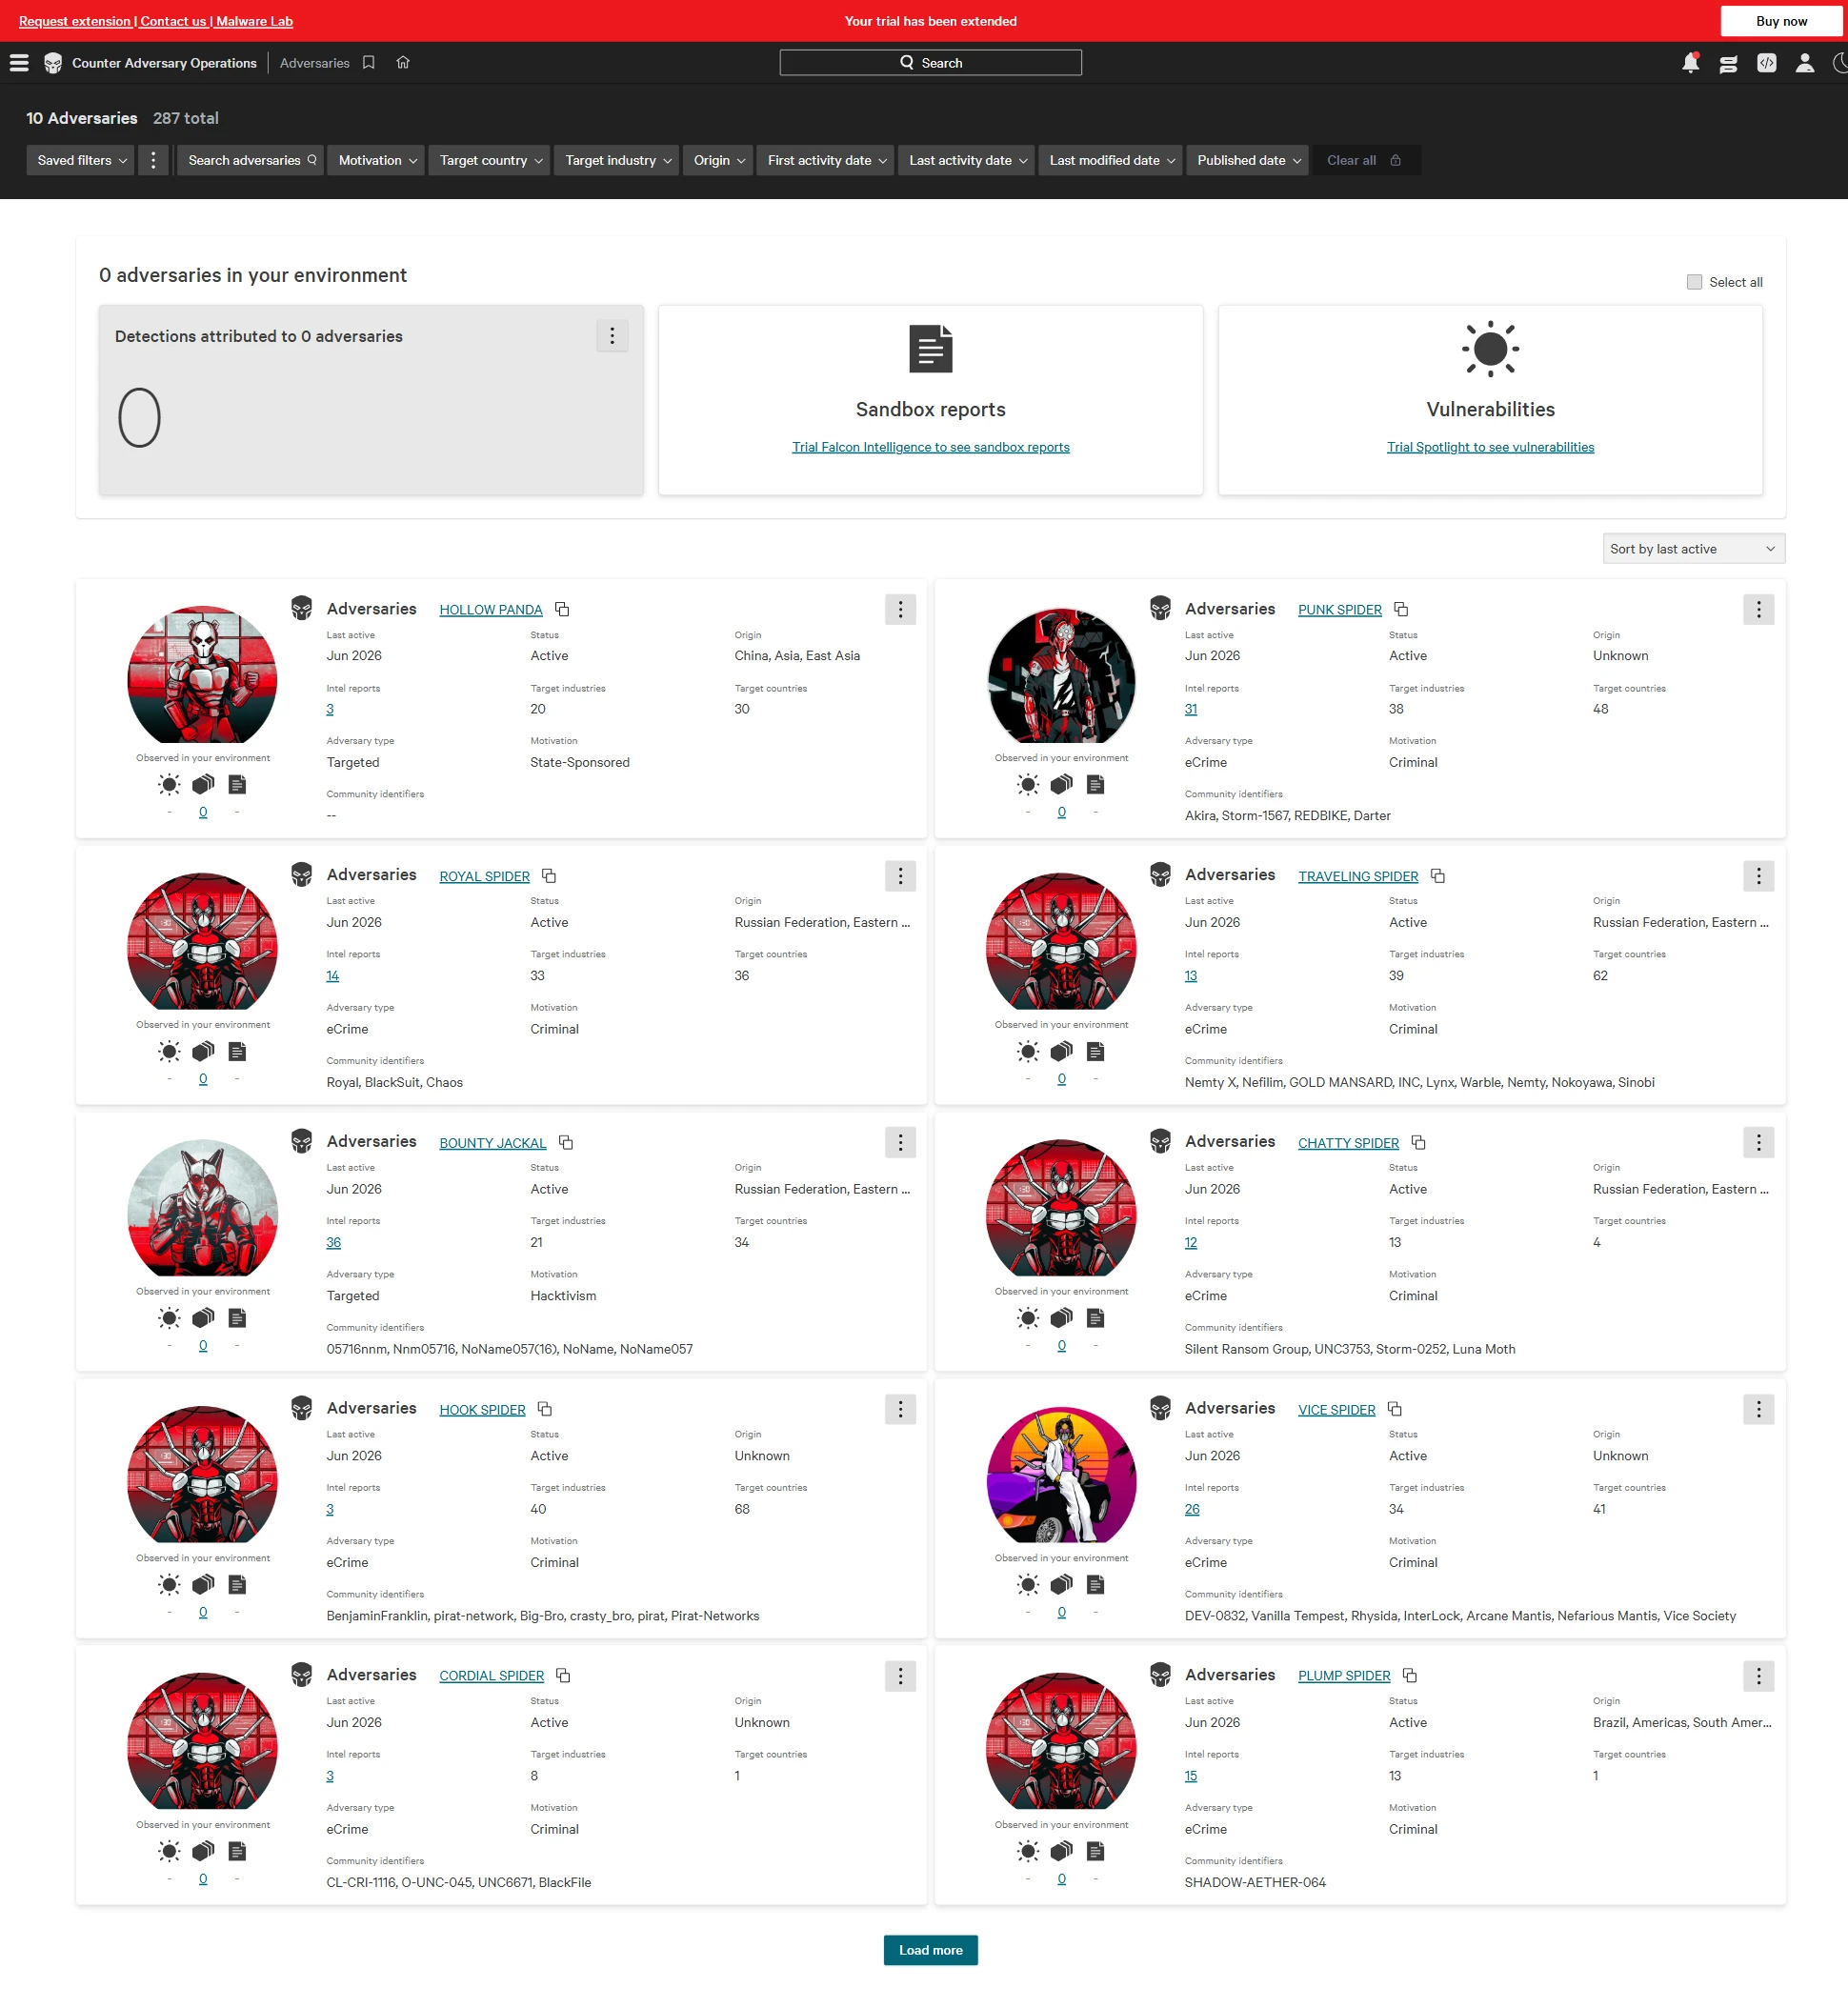
O console listou 287 adversários nomeados (materiais públicos citam mais de 281 para 2026), cada um estruturado com origem, motivação, setores e países-alvo, quantidade de relatórios de inteligência e ID da comunidade.
Figura 5. Adversários no CrowdStrike Falcon
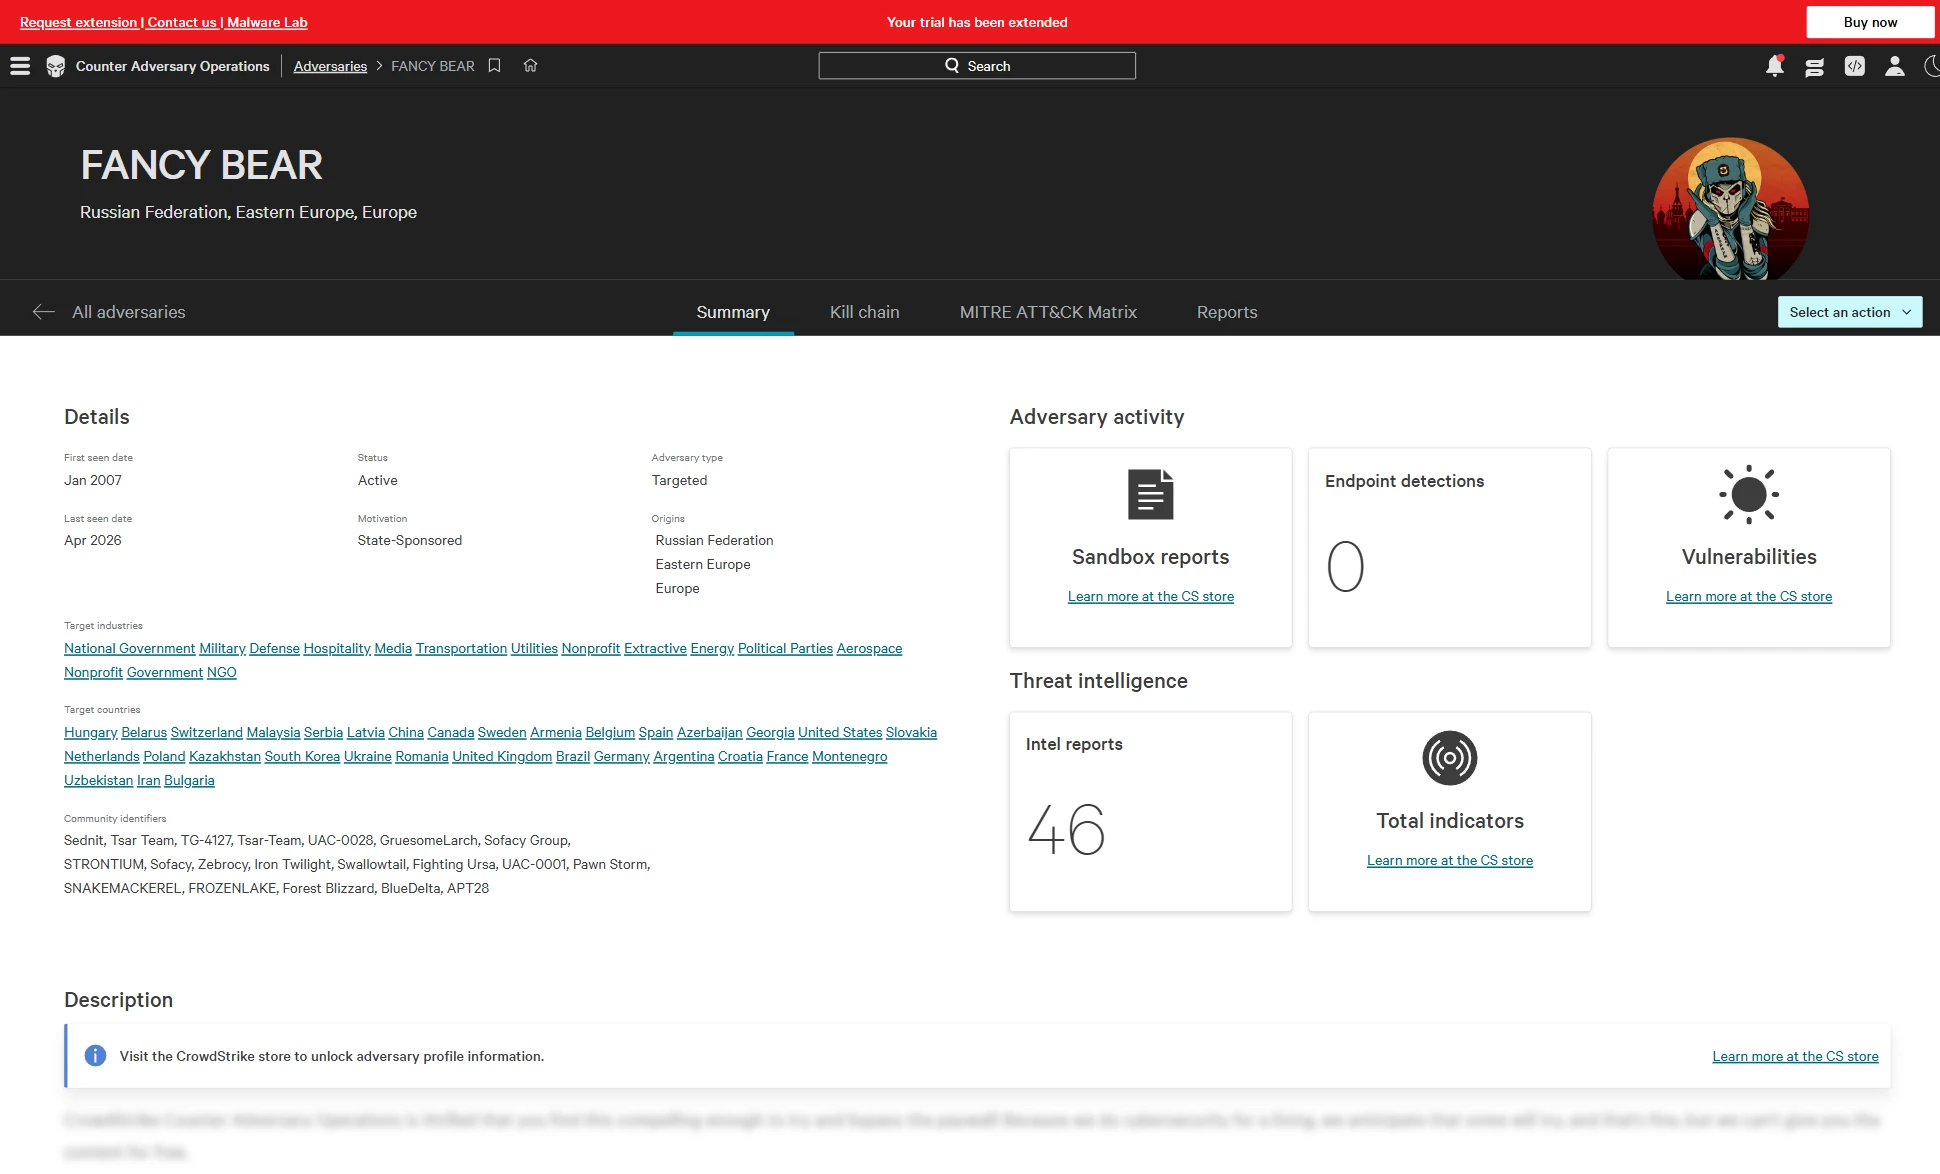
O perfil FANCY BEAR (APT28) ia da data do primeiro registro em 2007 até o último registro em abril de 2026, marcado como patrocinado por Estado, origem Federação Russa, mais de 30 países-alvo, com reconciliação completa de aliases: STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, Iron Twilight, BlueDelta e APT28, coincidindo exatamente com nosso gabarito.
Figura 6. Resumo da inteligência de ameaças com o Fancy Bear
O Labyrinth Chollima foi mapeado para o Lazarus e o Carbon Spider para o FIN7; LockBit, Scattered Spider e MuddyWater puderam ser pesquisados pelo ID da comunidade. Tudo isso está no nível básico.
Plataforma
A busca facetada de adversários, o FQL em toda a plataforma e uma API SearchIndicators atendem às necessidades de consulta; o hub de inteligência inclui painéis, favoritos e notificações, com regras de monitoramento do Recon para alertas de marca e identidade.
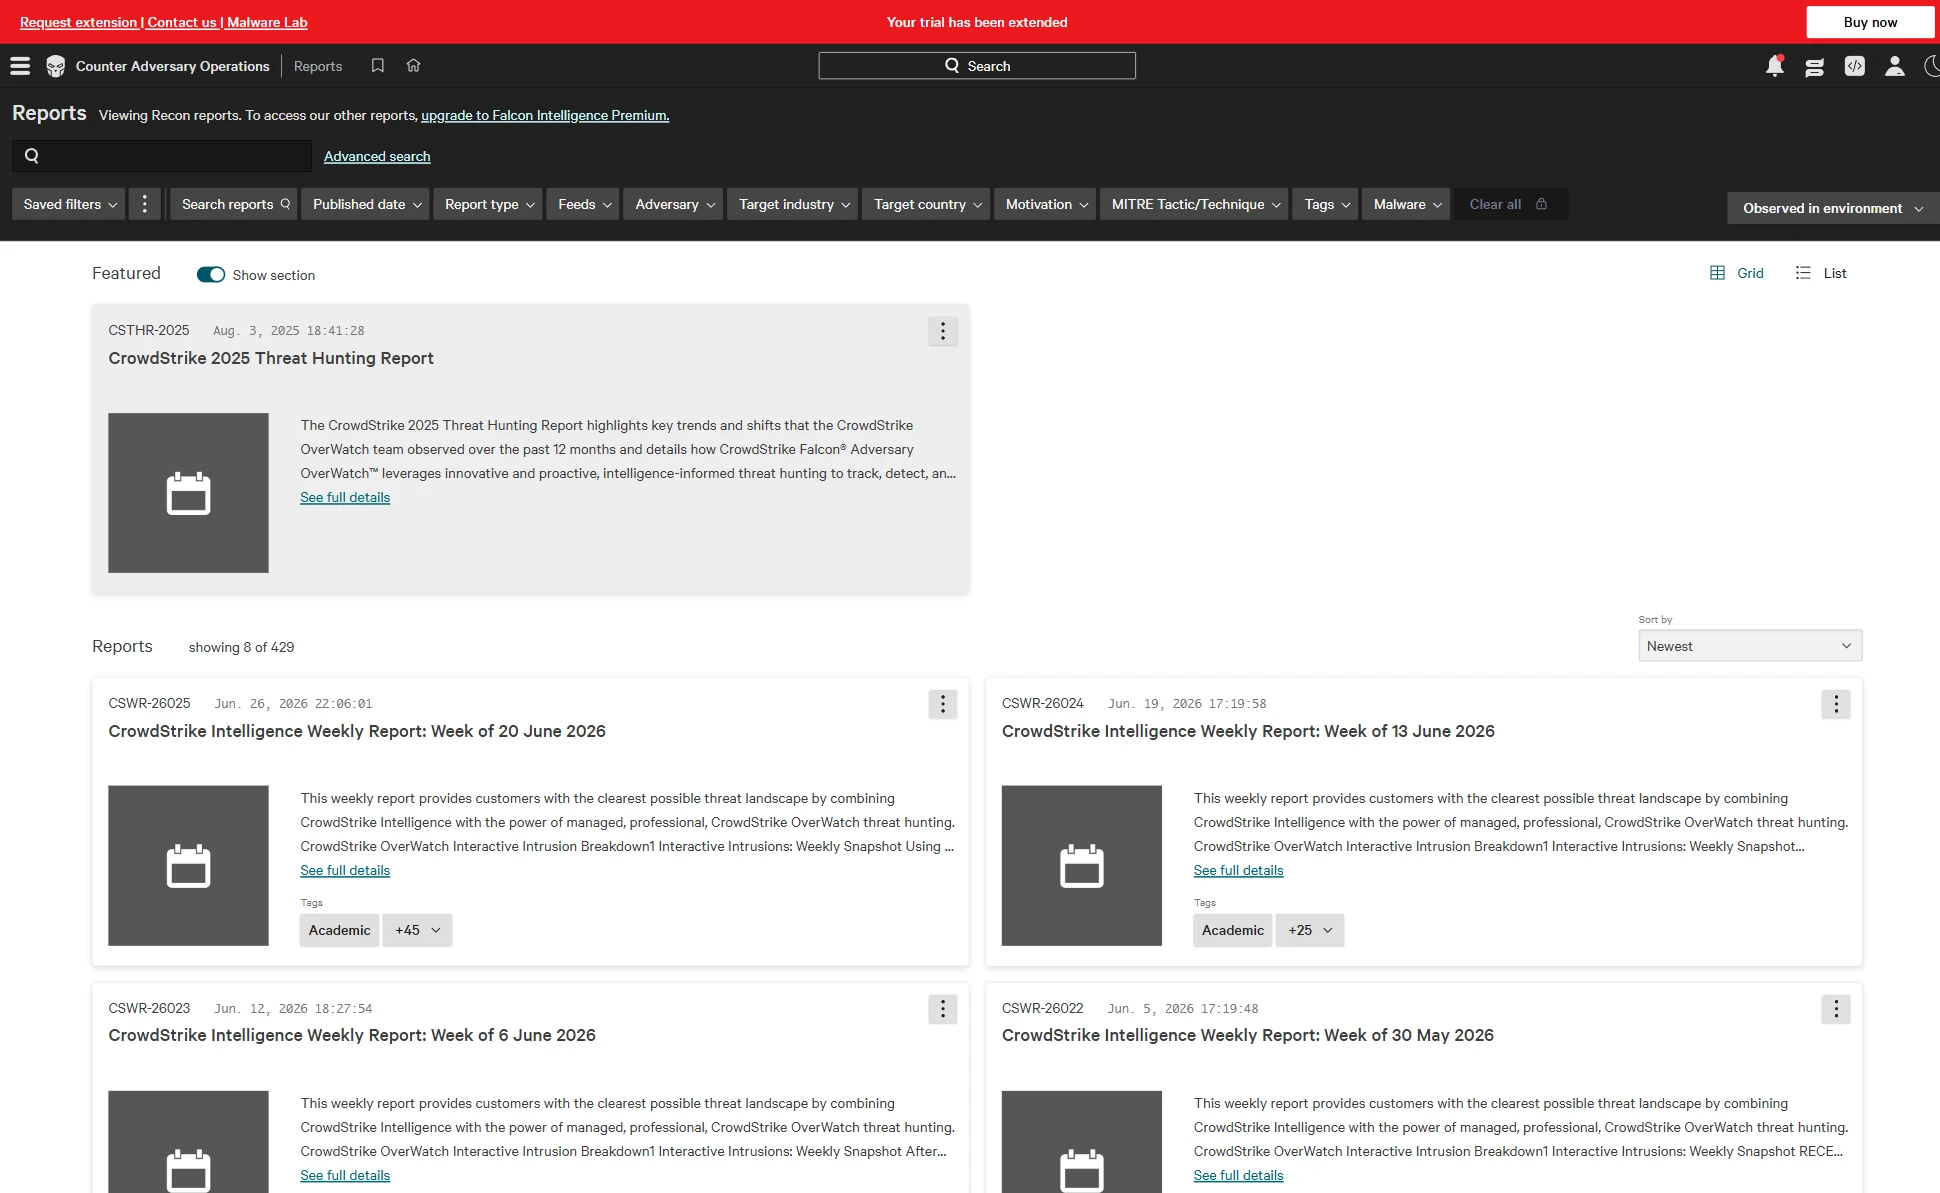
O módulo Reports contém 429 relatórios de inteligência concluídos (filtrados por adversário, MITRE, setor, país e malware), além do Threat Hunting Report 2025; a biblioteca completa é Premium.
Nenhum outro serviço testado oferece acesso RFI (5 por ano, Premium) ou um analista designado (CAO Elite). Como a CTI compartilha um console com Falcon EDR/XDR, NG-SIEM, Investigate e Fusion SOAR, um cliente Falcon existente pode acessá-la pelo mesmo console que EDR/XDR, NG-SIEM, Investigate e Fusion SOAR.
Integração e API.
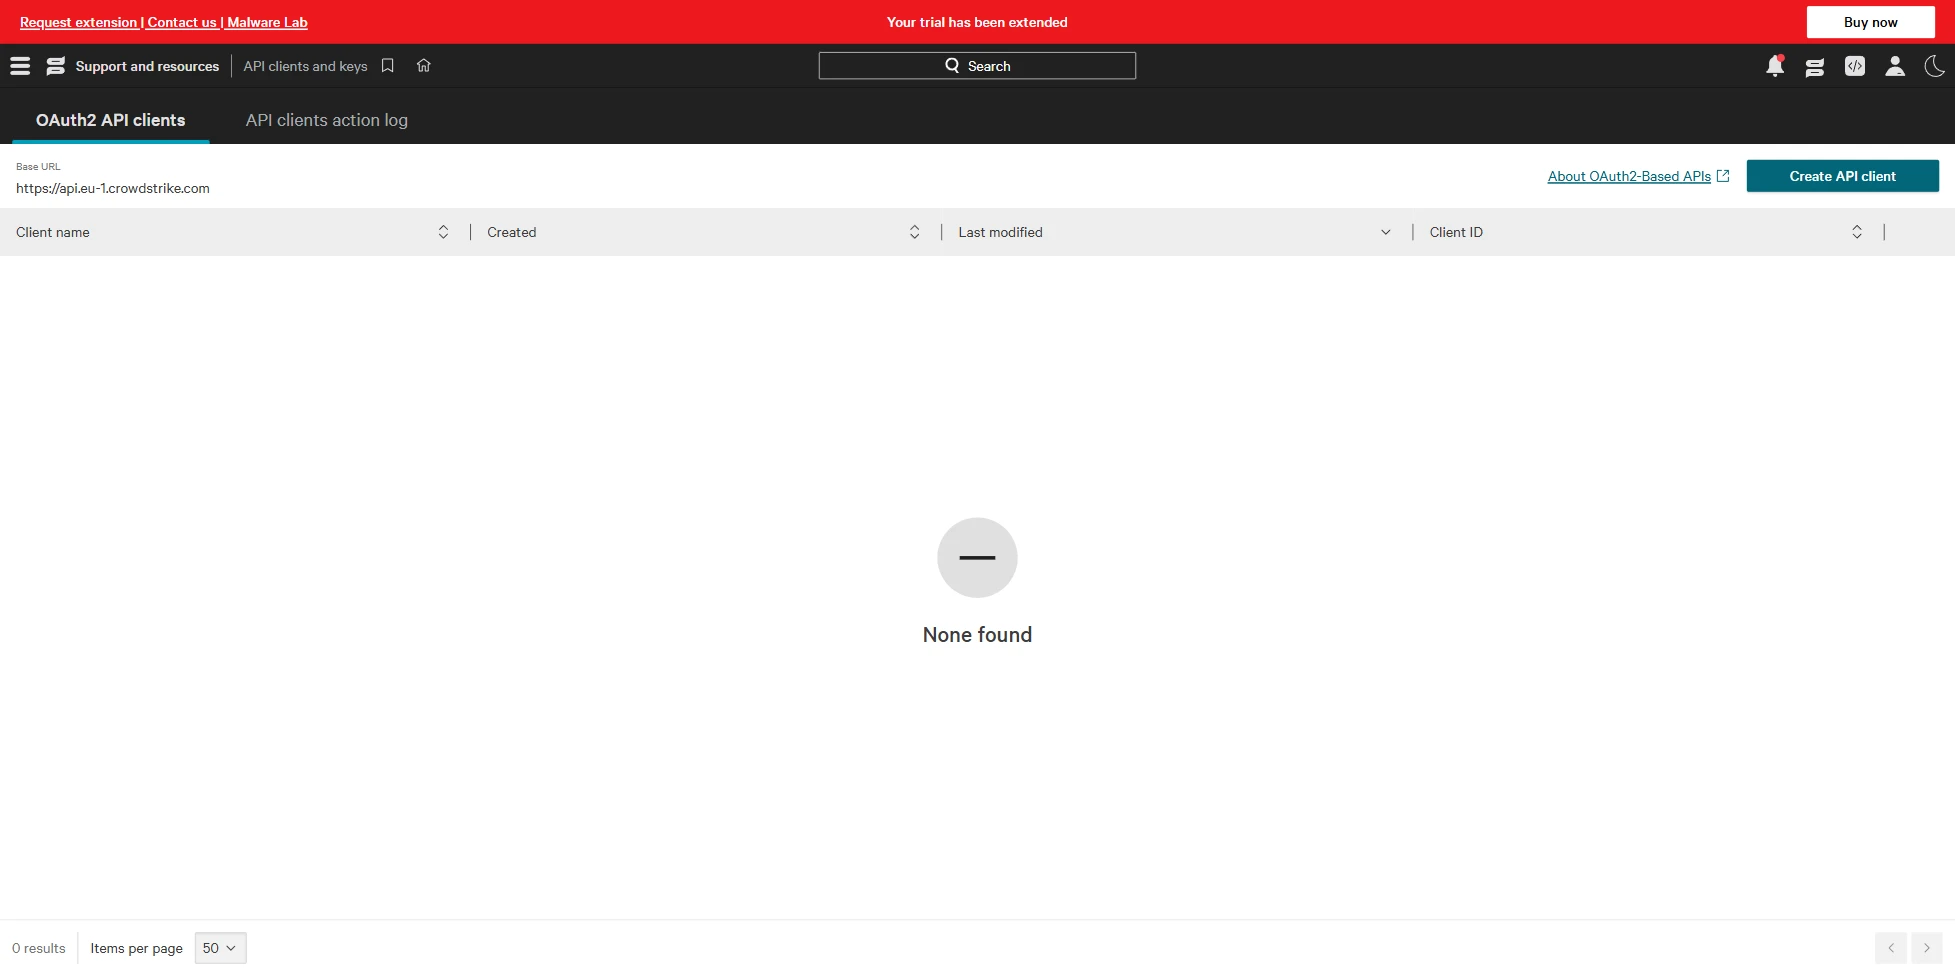
Uma API REST OAuth2 (cliente Create API, base api.eu-1) é fornecida com dois SDKs oficiais, FalconPy para Python e PSFalcon para PowerShell, o acesso programático mais maduro entre os 5.
Figura 7. Lista de clientes da API REST OAuth2 do CrowdStrike Falcon
O Fusion SOAR é nativo e o feed de inteligência exporta STIX/TAXII/JSON, embora o feed STIX/TAXII seja Premium. Apenas no eixo de automação gratuito, o OTX é mais forte.
Relatórios
A ferramenta abrange relatórios estratégicos, operacionais, táticos e setoriais, com PDF de relatório, API, STIX/TAXII e entrega por e-mail ou SIEM. O módulo Reports contém 429 relatórios de inteligência finalizados (filtros por adversário, MITRE, setor, país e malware), além do Threat Hunting Report 2025; a biblioteca completa é Premium.
Figura 8. Relatórios finalizados do Recon no CrowdStrike Falcon
Cenários operacionais
O Recon+ oferece derrubada gerenciada de ponta a ponta (contas falsas, phishing, domínios) com um clique no CSC Global, a única derrubada dentro da plataforma entre os 5. A caça gerenciada OverWatch, o Fusion SOAR, o FalconPy e o YARA/SNORT apoiam a caça orientada por inteligência (Premium). O CrowdStrike perde as duas notas parciais por empacotamento: a priorização de vulnerabilidades (ExPRT.IA) fica no Exposure Management, e o monitoramento da cadeia de suprimentos do Recon se concentra em impersonação de parceiros e fornecedores, em vez de uma classificação completa de risco de fornecedores.
Onde ele lidera e onde custa caro
Duas das 3 notas parciais vêm da inteligência de CVE que fica em um SKU separado. A terceira é a cobertura da cadeia de suprimentos, que se limita à impersonação de parceiros e fornecedores e não se estende à classificação de risco de fornecedores. As verdadeiras desvantagens são a fragmentação de SKUs em mais de 4 assinaturas, o custo total mais alto entre os 5, a ausência de uma camada de feed gratuito e uma pontuação de risco mais grosseira do que a do X-Force ou do GreyNoise.
Ideal para: equipes maduras de SOC e CTI com um programa de inteligência de ameaças centrado em atribuição (rastreamento de APTs, campanhas, ATT&CK) e orçamento para proteção contra riscos digitais, especialmente clientes existentes do Falcon EDR/XDR. Equipes com orçamento restrito ou que precisam de uma única capacidade específica devem procurar outras opções.
Feedly Threat Intelligence
A camada de agregação IA-OSINT, e a segunda maior pontuação entre os 5. Nós o testamos em uma avaliação de 30 dias do Threat Intelligence (“Playground”) com login por magic link sem senha. O Feedly não produz telemetria primária. Sua IA Leo lê fontes e seu Threat Graph contém mais de 10M artigos, mais de 681M IoCs, mais de 300K CVEs, 979 atores de ameaças, mais de 12K famílias de malware e 800 TTPs. O preço gira em torno de US$ 19.2K por ano para o Standard e US$ 38.4K para o Advanced, com o MCP Server e a API avançada no Advanced ou Enterprise.
Fontes de dados
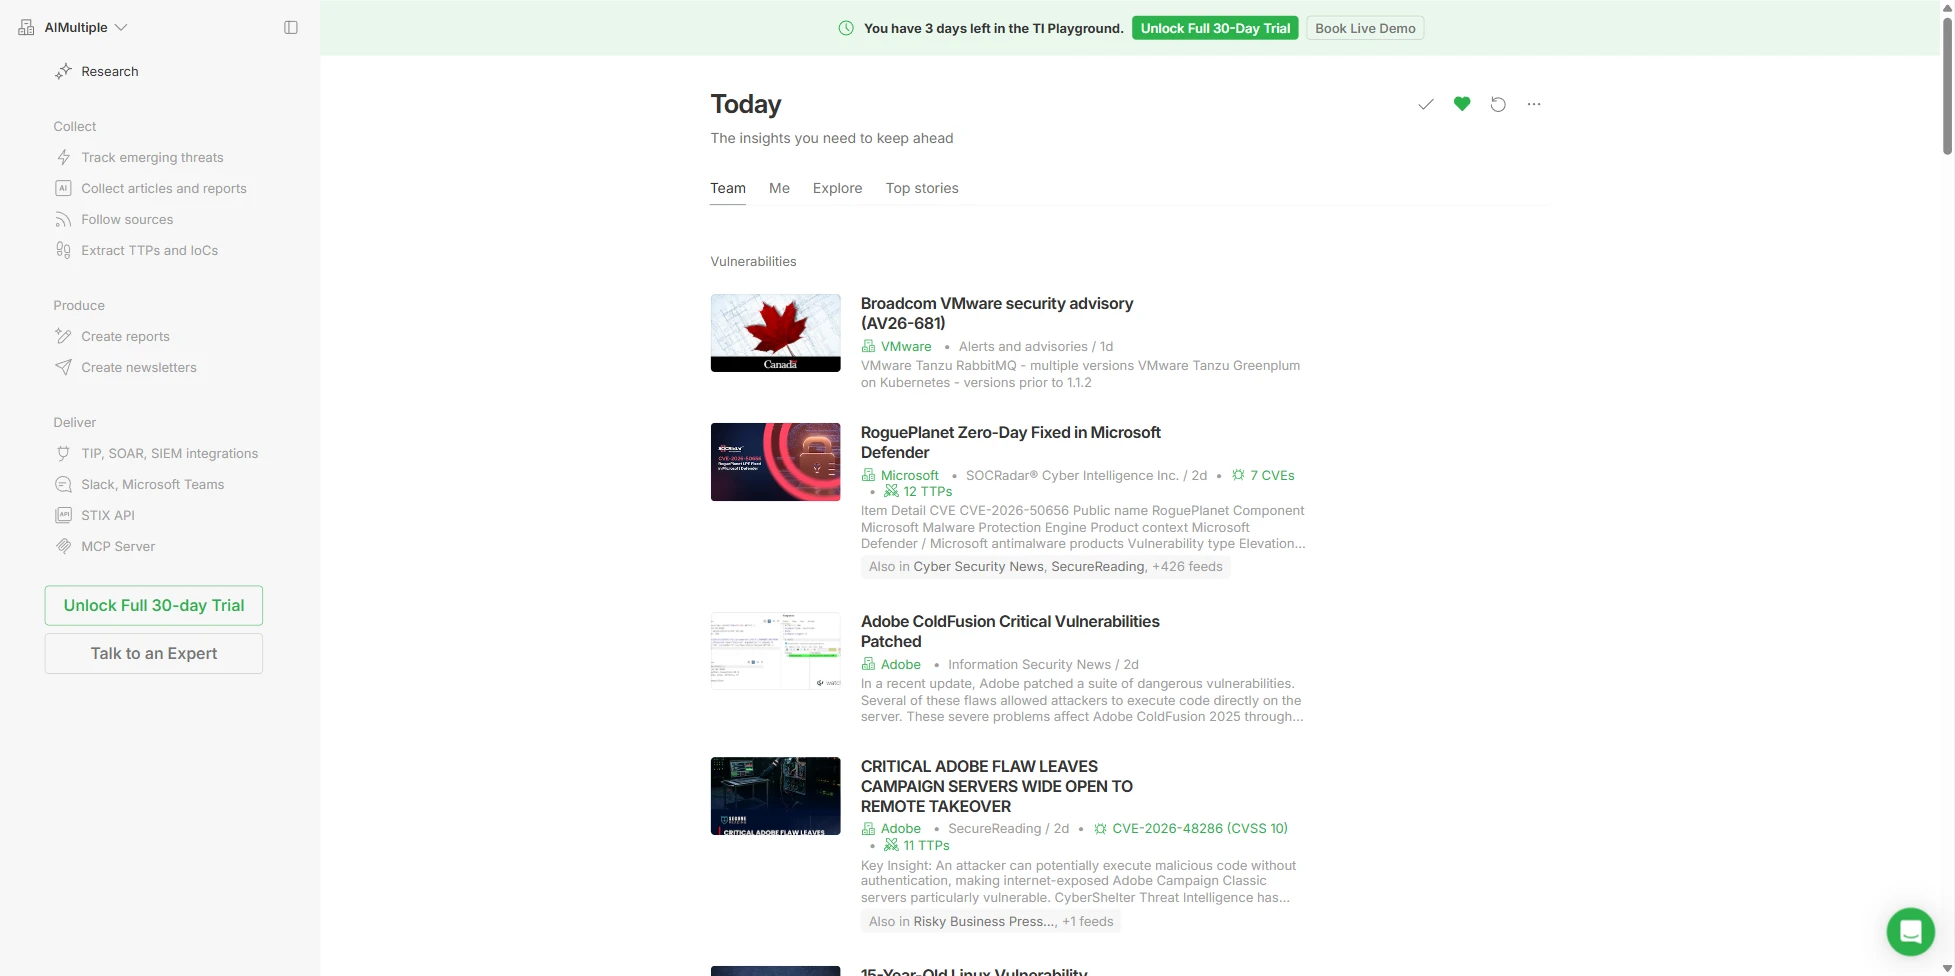
O painel Today classifica artigos em categorias curadas por IA (vulnerabilidades, ataques cibernéticos, inteligência de ameaças, notícias de segurança, avisos de fornecedores) e deduplica a cobertura de um mesmo evento em muitas fontes, transformando um cartão marcado como “+426 feeds” em um único item. Por trás dele estão mais de 10.000 fontes curadas da web clara e dark web, além de milhões de feeds brutos. O Feedly não opera uma rede própria de sensores, a única nota ausente nesta categoria, e alcança a dark web por meio da agregação de fontes publicadas.
Figura 9. Workspace do Feedly Threat Intelligence
Cobertura e tipos de inteligência
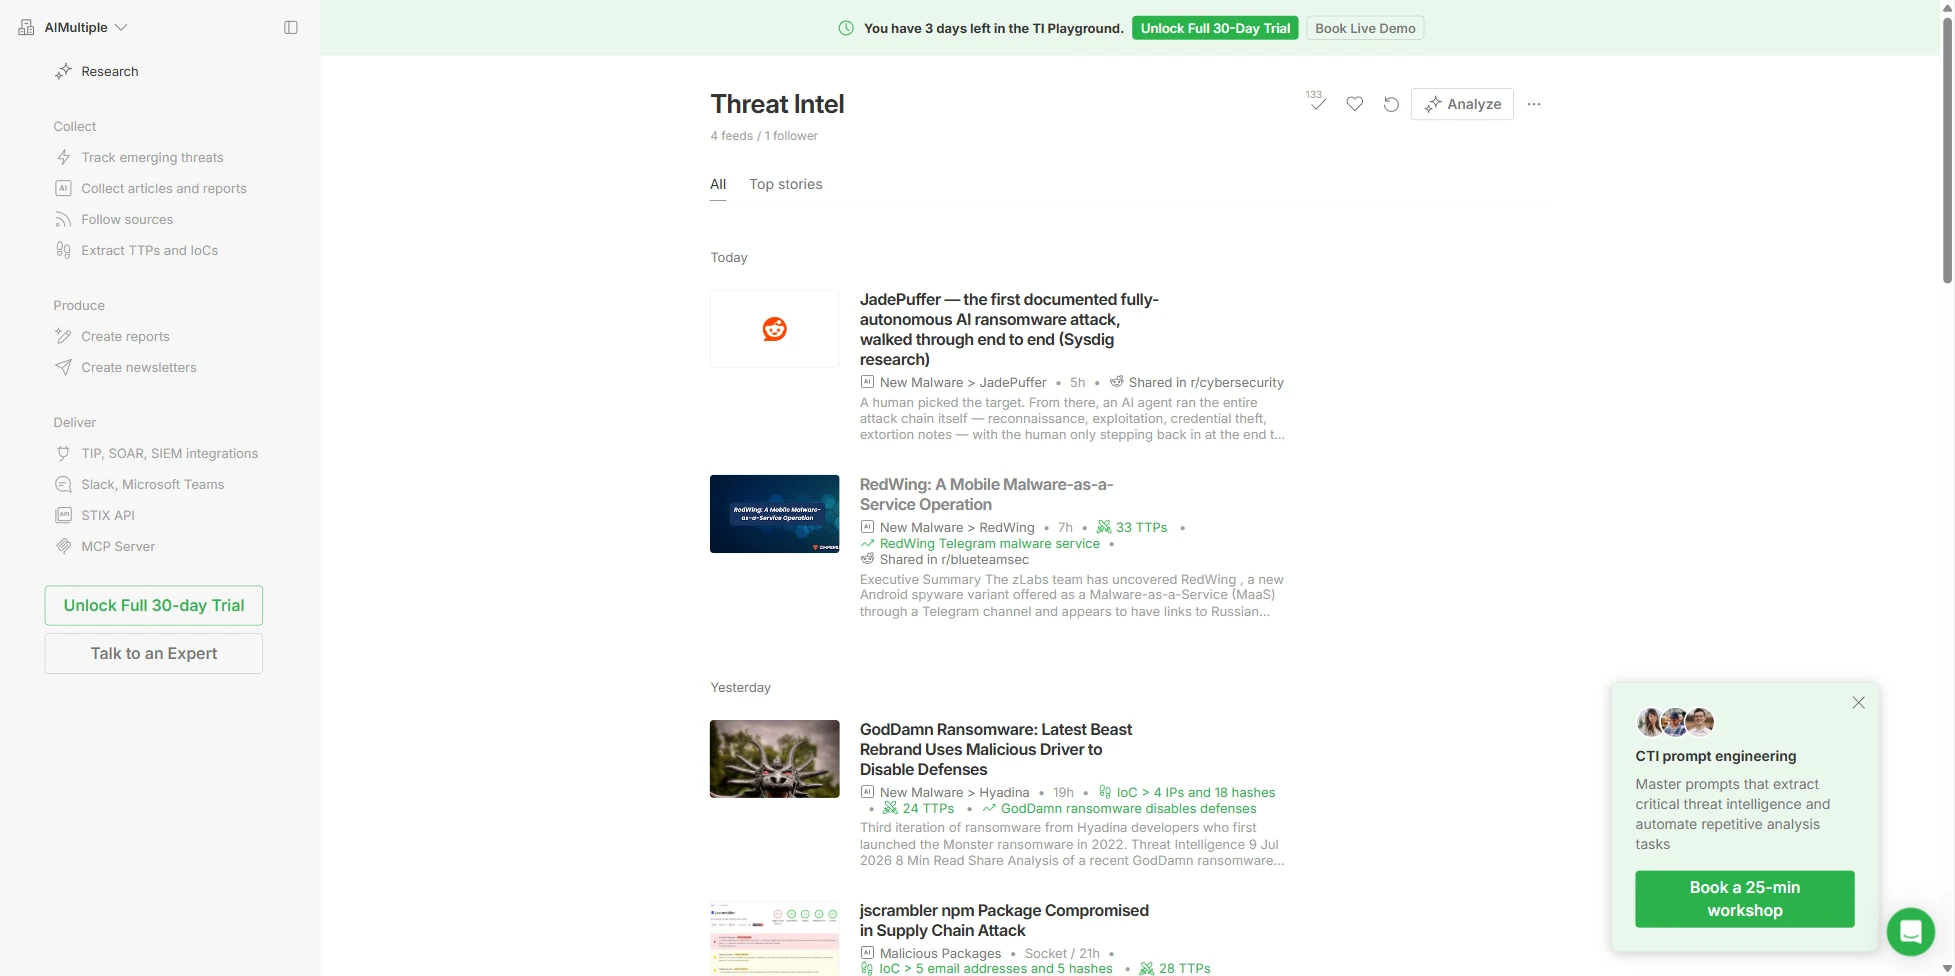
O Leo extrai IoCs automaticamente do texto dos artigos: um cartão do GodDamn Ransomware foi marcado como “IoC > 4 IPs e 18 hashes” e um cartão de cadeia de suprimentos da jscrambler como “5 endereços de e-mail e 5 hashes”, extraindo estruturalmente 4 tipos de IoCs, algo que tags de pulse e consultas de reputação não conseguem fazer.
Figura 10. Painel de Threat Intel
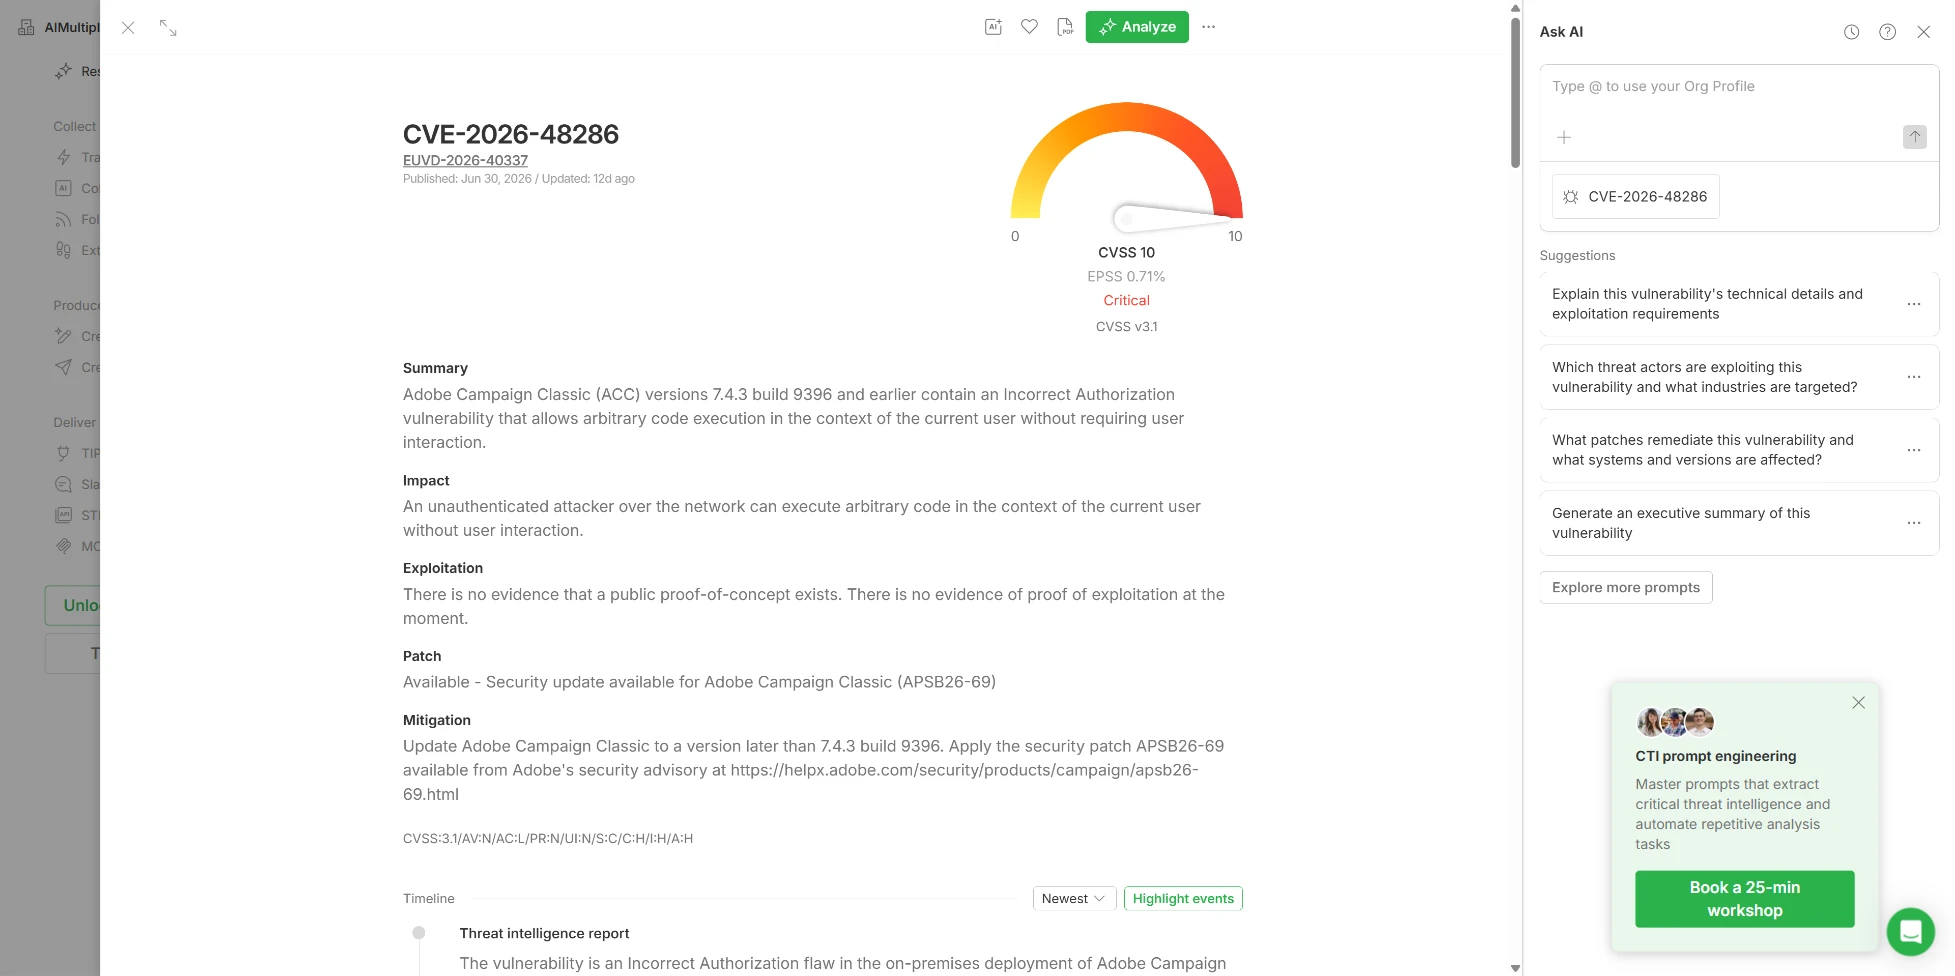
Nenhum outro serviço testado coloca CVSS, EPSS, KEV e status de exploração em uma única tela.
Figura 11. Detalhe do item CVE
As duas lacunas são rastreamento de marca (parcial, baseado em palavras-chave) e credenciais vazadas (ausente).
Análise e enriquecimento
O Leo marca artigos com técnicas ATT&CK (“33 TTPs”, “24 TTPs”, “TA0004”) e os exporta para o Navigator, e o Real-Time Threat Graph é um grafo de relacionamento funcional entre artigos, IoCs, CVEs, TTPs, atores e malware. A reputação bruta de IP e hash não são mecanismos próprios; eles cruzam dados do VirusTotal e do GreyNoise. Não há uma pontuação formal de risco de artigo; a pontuação permanece no lado das vulnerabilidades, por meio de EPSS e CVSS.
Atribuição
Os Threat Actor Insights Cards cobrem 979 atores, com reconciliação de aliases e links para alvos, TTPs, malware e CVEs. No entanto, o conteúdo é derivado de OSINT, e não primário; portanto, o Feedly compila a atribuição em vez de produzi-la.
Plataforma
Os IA Feeds aceitam consultas booleanas, o Ask IA aceita linguagem natural e os Team Boards incluem alertas de watchlist. A inteligência finalizada é gerada por máquina por meio do Ask IA e dos Insights Cards, que obtiveram nota parcial em um critério escrito para bibliotecas produzidas por analistas. RFI e analista sob demanda estão ausentes.
Integração e API
Uma API REST STIX 2.1, mais de 11 conectores SIEM/SOAR (Anomali, MISP, Cortex XSOAR, EclecticIQ, ThreatQ, ThreatConnect, Sentinel, Splunk, OpenCTI), exportação em múltiplos formatos e entrega para Slack, Teams, e-mail e newsletter estão todos presentes. O MCP Server, para automação de CTI assistida por IA, não aparece em nenhum outro serviço testado.
Relatórios
O Report Builder e o Ask IA geram resumos executivos, avisos de vulnerabilidades, briefings de TTPs de atores e newsletters, de modo que o produto produz entregáveis prontos em vez de dados brutos.
Cenários operacionais
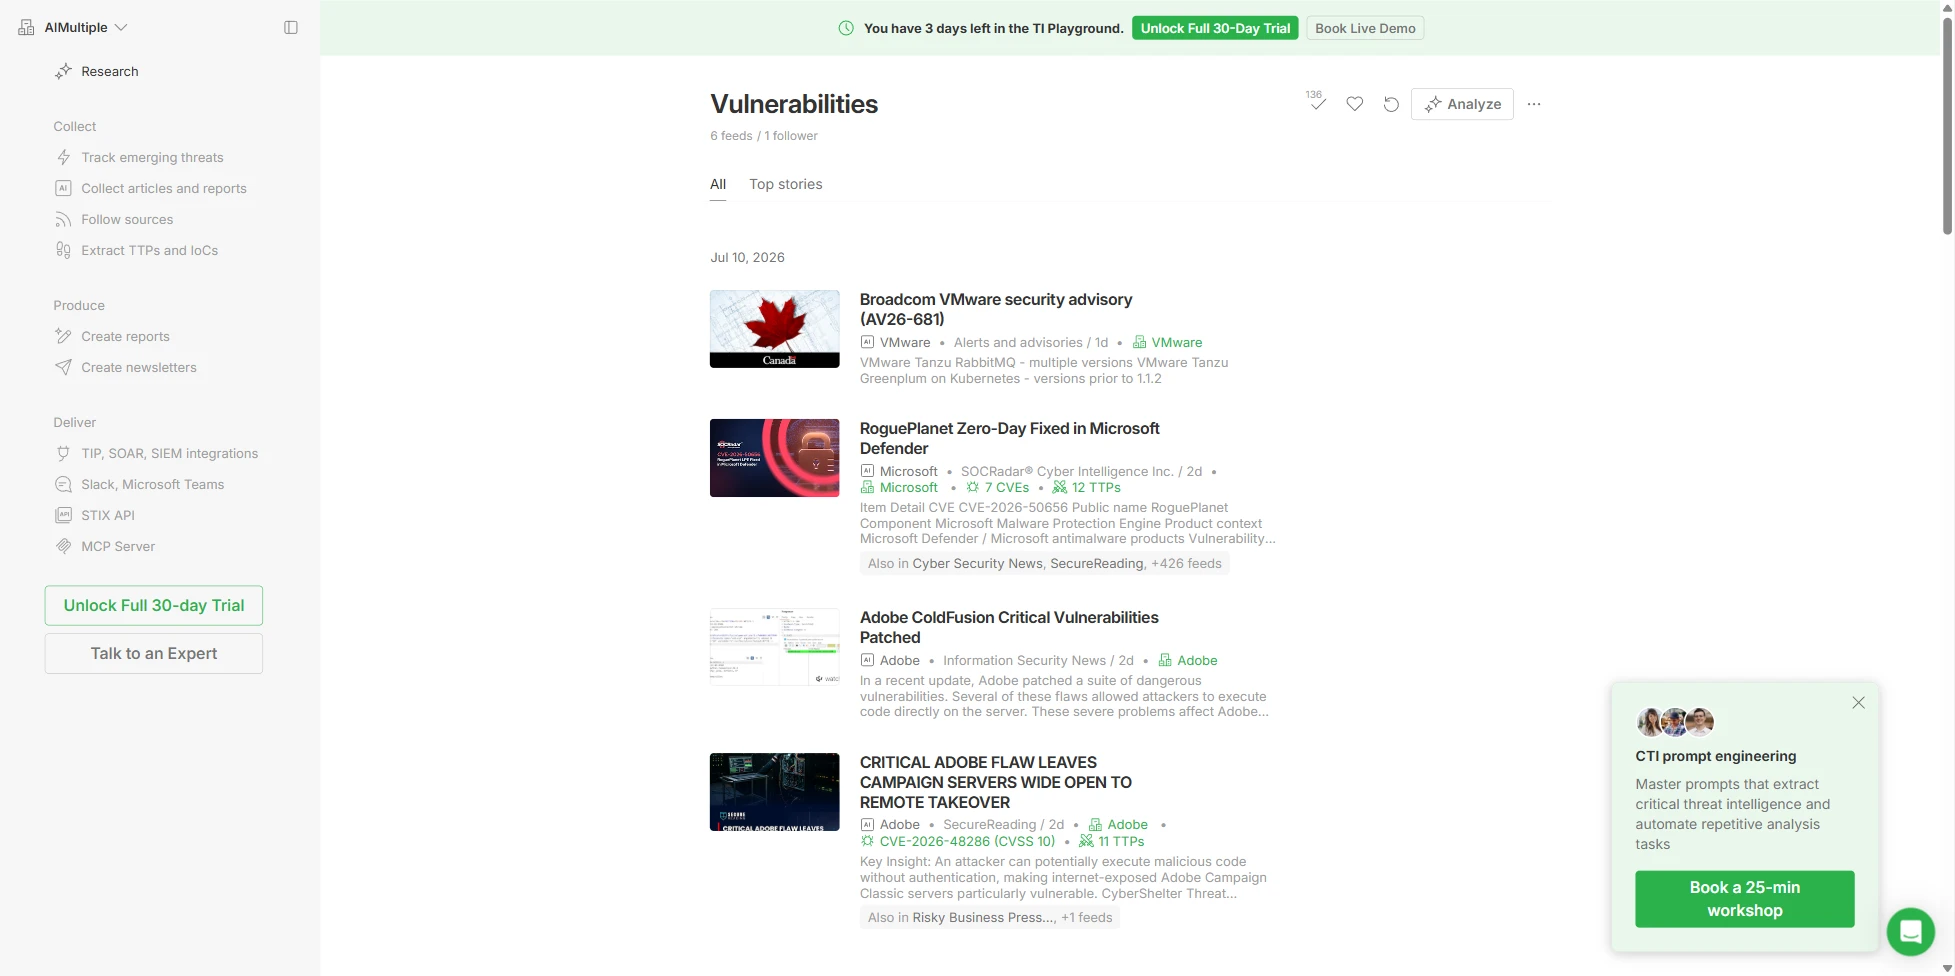
O Vulnerability Dashboard é a priorização integrada de EPSS/KEV no produto principal de qualquer serviço testado. A correspondência de IoCs alimenta SOAR e TIP com contexto, e existe um caminho de tickets do ServiceNow orientado por MCP. O Vulnerability Dashboard é a única priorização EPSS/KEV integrada, incorporada ao produto principal em vez de um complemento.
Figura 12. Painel de vulnerabilidades do Feedly Threat Intelligence
Onde ele lidera e onde fica aquém
O Feedly ficou ausente em 4 critérios: telemetria primária de sensores, banco de dados de credenciais vazadas, acesso RFI e serviço de derrubada. Seus 4 critérios de atribuição obtiveram nota parcial porque os dados de atores são compilados de pesquisas publicadas, e não gerados internamente.
Ideal para: equipes de CTI de autoatendimento que desejam agilizar a triagem de OSINT, acompanhar CVEs e TTPs e produzir entregáveis de inteligência prontos. Trate-o como uma camada compiladora sobre fontes primárias, não como substituto delas.
IBM X-Force Exchange (descontinuado em breve)
⚠ A IBM anunciou o fim de vida do X-Force Exchange em 31 de agosto de 2026, com as capacidades de QRadar e inteligência de ameaças em transição para o Palo Alto Cortex. Uma arquitetura construída sobre ele precisa de um caminho de migração desde o início.
Figura 13. Painel do IBM X-Force Exchange
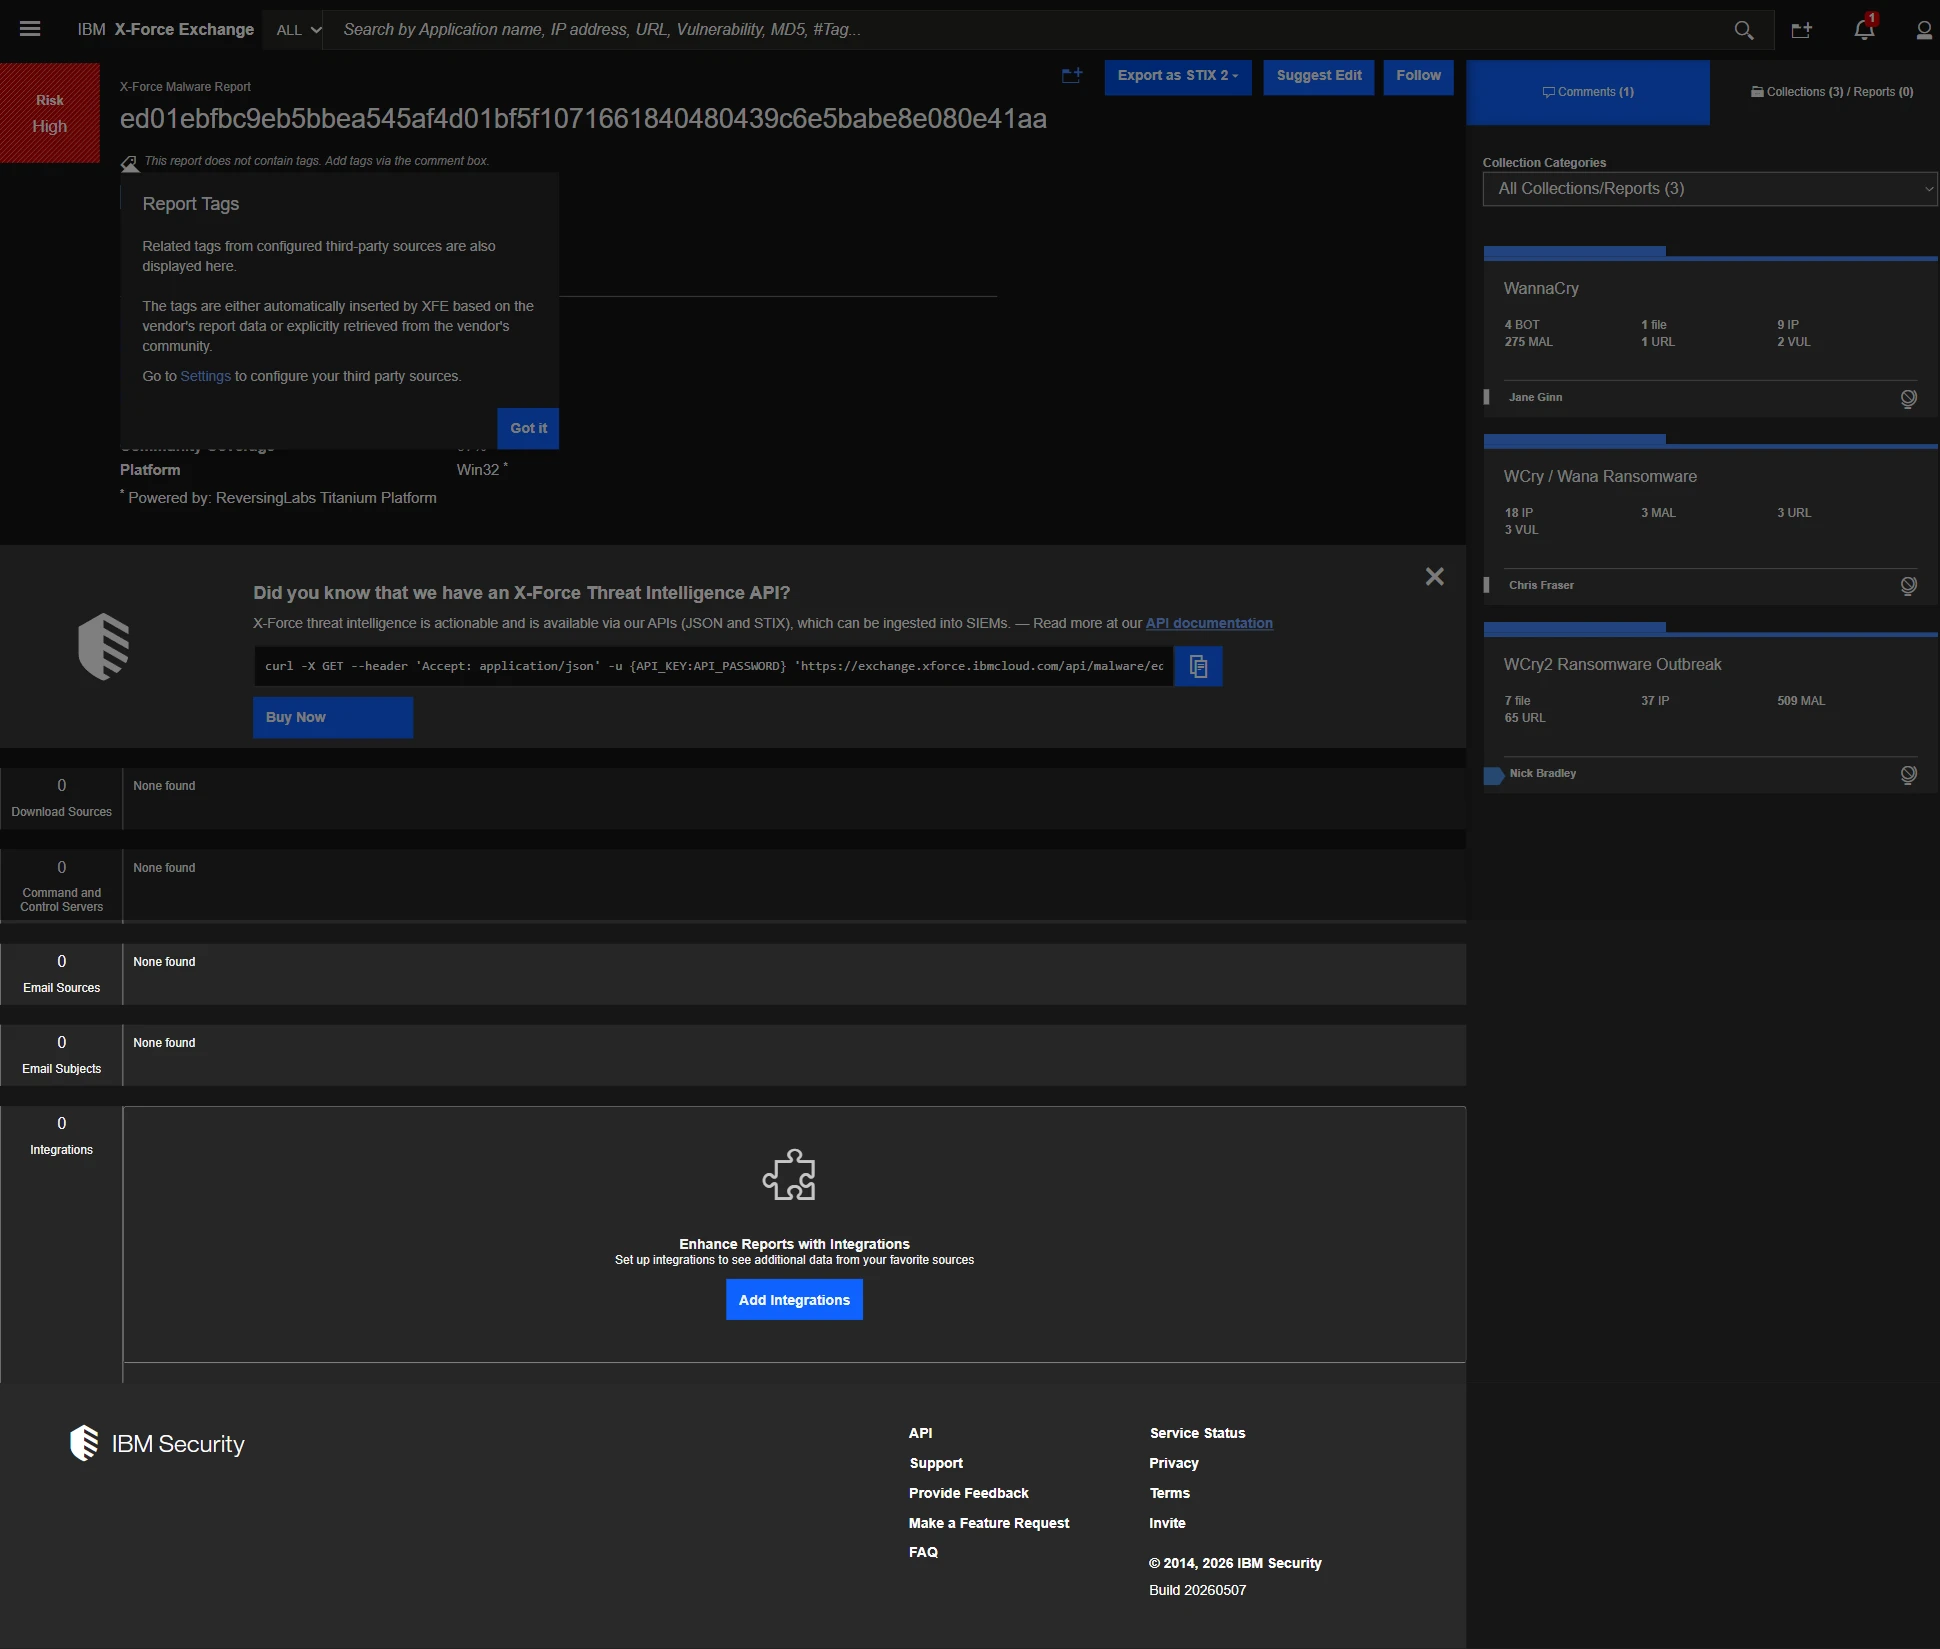
O X-Force pontuou 16 confirmados, 12 parciais e 5 ausentes, a maior contagem de confirmados entre os níveis gratuito e freemium testados. Nós o testamos no nível Freemium gratuito com um IBMid.3 O primeiro login forçou a inscrição em MFA por e-mail OTP e a aceitação dos termos de serviço. O modelo de níveis divide capacidades por preço. O Freemium oferece o portal e relatórios de amostra sem API; o Essentials adiciona a API REST, enriquecimento e TAXII; o Standard adiciona um feed em massa; e o Premium desbloqueia profundidade de grupos de ameaças, setores, malware e ATT&CK.
Fontes de dados
O feed combina as próprias equipes de pesquisa da IBM, uma parceria de malware com a ReversingLabs, feeds de IP, URL, vulnerabilidades e assinaturas, e telemetria de DNS da Quad9. O volume fica abaixo dos cerca de 20M IOCs por dia do OTX. O domínio SUNBURST retornou uma única classificação de C2 de botnet contra as 1.487 tags que o mesmo indicador recebeu no OTX. A dark web está ausente da plataforma; o monitoramento real ocorre em serviços separados do X-Force IRIS.
Cobertura e tipos de inteligência
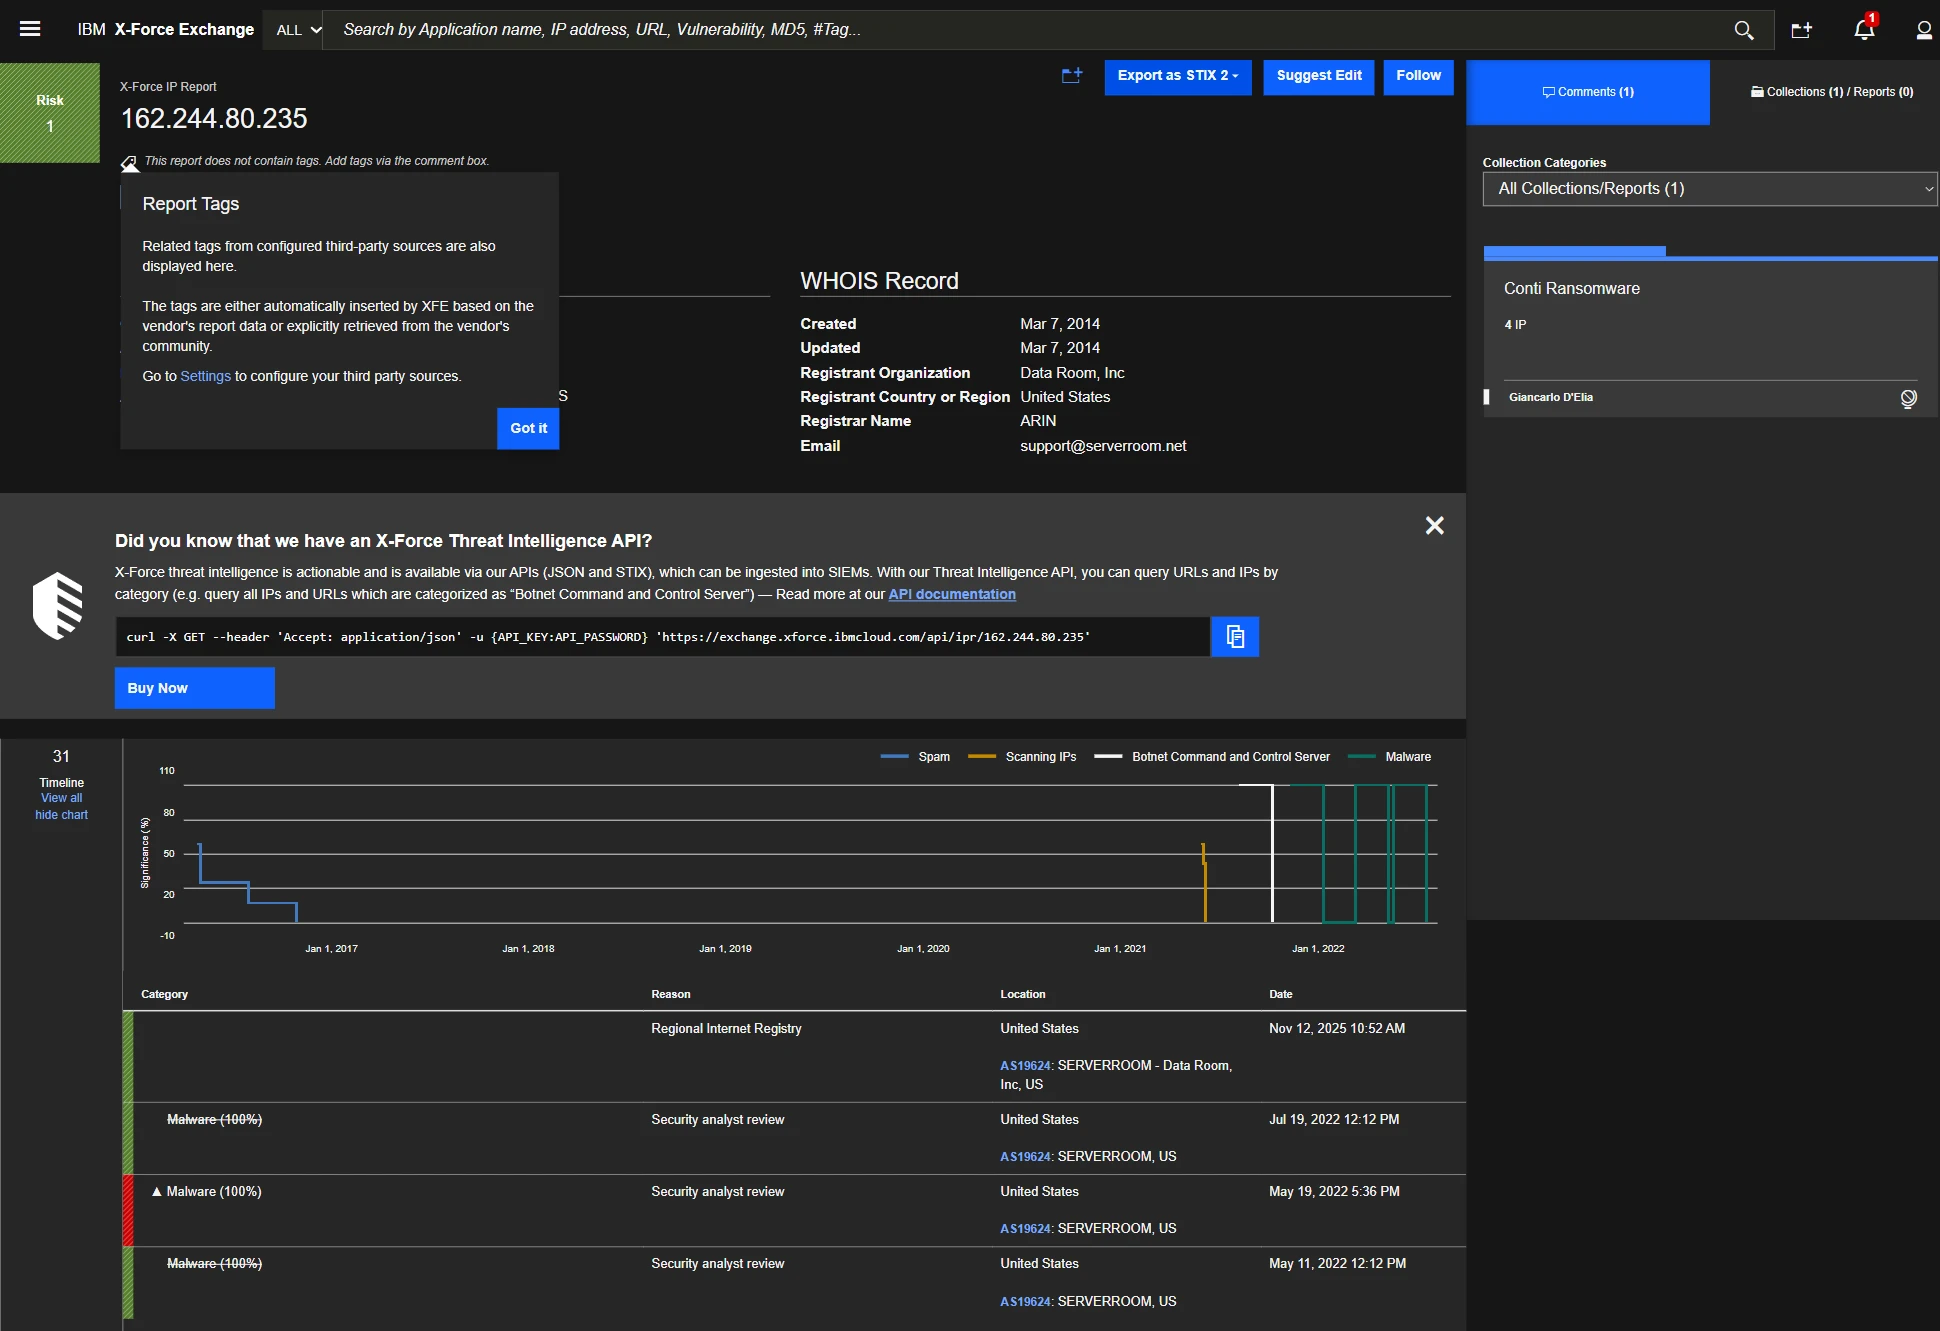
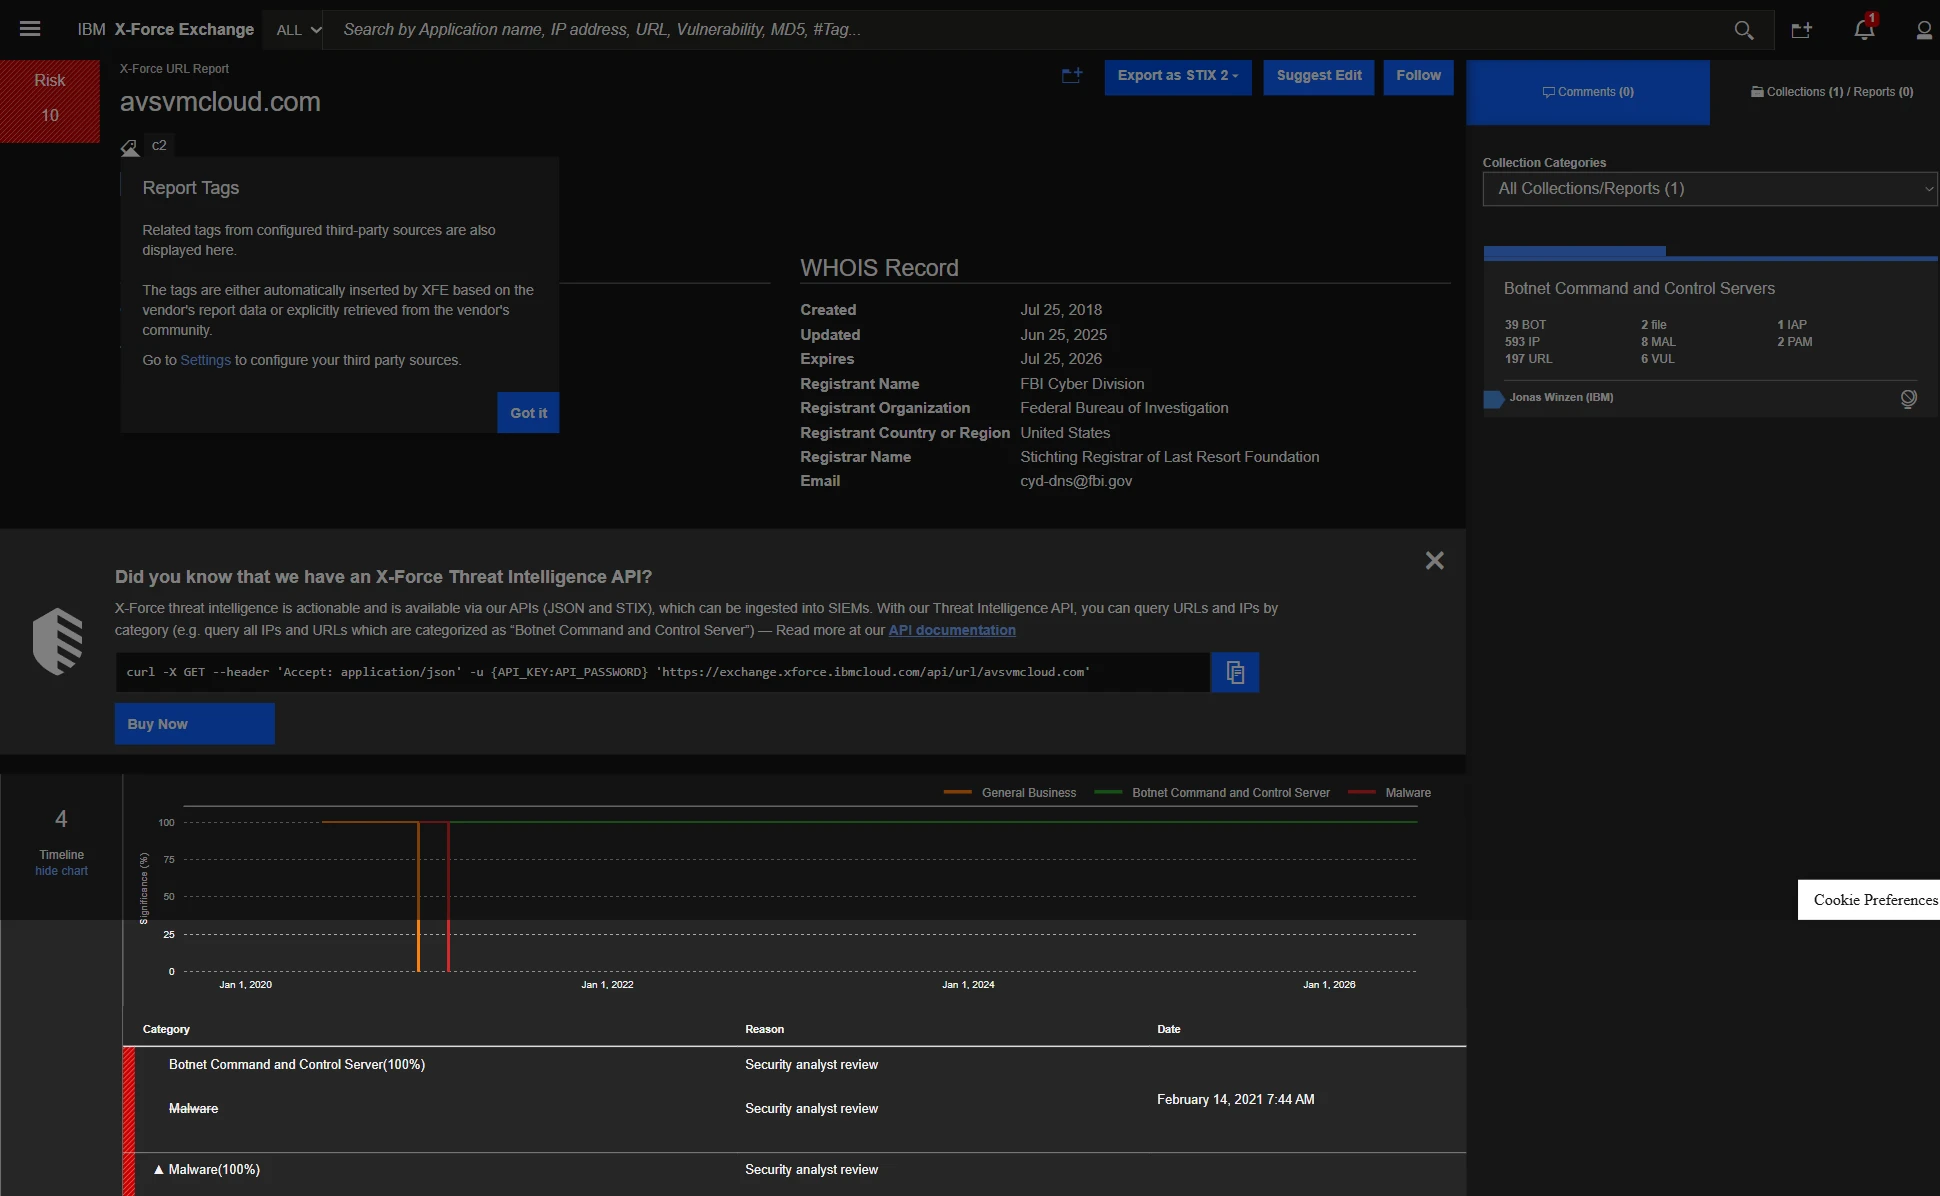
O IP do C2 do Conti (162.244.80.235) retornou um Risco numérico 1/10 após envelhecimento, um histórico de categorização (marcado como “Unsuspicious” no momento do teste, depois que uma revisão de analista de 2022 removeu a tag de malware), uma linha do tempo de 31 eventos, ASN e sub-rede, WHOIS e DNS passivo. O domínio SUNBURST4 retornou Risco 10/10, Botnet C2, com o sinkhole da Divisão Cibernética do FBI registrado no WHOIS, contra o ruído de 1.487 tags que o mesmo indicador recebeu no OTX. A capacidade de assinatura é o X-Force Database, com mais de 260K vulnerabilidades: uma busca por Log4Shell cruzou 50 vulnerabilidades, 200 assinaturas, 200 IPs exploradores, 5 perfis de grupos de ameaças, 11 análises de malware e 3 setores, sem nenhum SKU adicional. O hash do WannaCry retornou família, tipo, plataforma, 97% de cobertura da comunidade e dados da ReversingLabs Titanium com datas do primeiro e último registro. Credenciais vazadas estão ausentes e a marca é parcial.
Cobertura e tipos de inteligência
O IP do C2 do Conti (162.244.80.235) retornou um Risco numérico 1/10 após envelhecimento, um histórico de categorização (marcado como “Unsuspicious” hoje, depois que uma revisão de analista de 2022 removeu a tag de malware), uma linha do tempo de 31 eventos, ASN e sub-rede, WHOIS e DNS passivo.
Figura 14. IP do C2 do Conti no IBM X-Force
O domínio SUNBURST4 retornou Risco 10/10, Botnet C2, com o sinkhole da Divisão Cibernética do FBI registrado no WHOIS, contra as 1.487 tags que o mesmo indicador recebeu no OTX.
Figura 15. Pesquisa pela URL do SUNBURST
A capacidade de assinatura é o X-Force Database, com mais de 260K vulnerabilidades: uma busca por Log4Shell cruzou 50 vulnerabilidades, 200 assinaturas, 200 IPs exploradores, 5 perfis de grupos de ameaças, 11 análises de malware e 3 setores, sem nenhum SKU adicional.
Figura 16. Rastreamento do Log4Shell
O hash do WannaCry retornou família, tipo, plataforma, 97% de cobertura da comunidade e dados da ReversingLabs Titanium com datas do primeiro e último registro. Credenciais vazadas estão ausentes e marca é parcial.
Figura 17. Relatório de malware do WannaCry
Análise e enriquecimento
A pontuação numérica de Risco de 1 a 10 carrega uma linha do tempo de revisão de analistas, sendo o único modelo de pontuação numérica em um nível gratuito. O OTX não oferece pontuação numérica, e o GreyNoise usa 4 categorias. O ATT&CK não está na página de IOC; aparece no conteúdo Premium, e não há grafo visual de vínculos.
Atribuição
Existem perfis estruturados de Threat Group e IRIS ITG, e o fluxo de avisos de 2026 está atualizado (APT28 PRISMEX, Early Warning). Mas o Freemium mostra apenas amostras, perfis profundos são Premium e a maioria dos grandes APTs não tem perfil dedicado na nomenclatura ITG da IBM; assim, a reconciliação de aliases fica com o analista. Isso fica atrás dos perfis de 287 adversários do CrowdStrike com ATT&CK nativo na interface.
Plataforma
A busca facetada (mais de 10 tipos, além de um filtro de risco), uma Watchlist focada em vulnerabilidades, Coleções e Notificações fazem do portal gratuito o mais maduro entre os níveis freemium e comunitário. A lacuna é o acesso a analistas: não há RFI no produto.
Relatórios
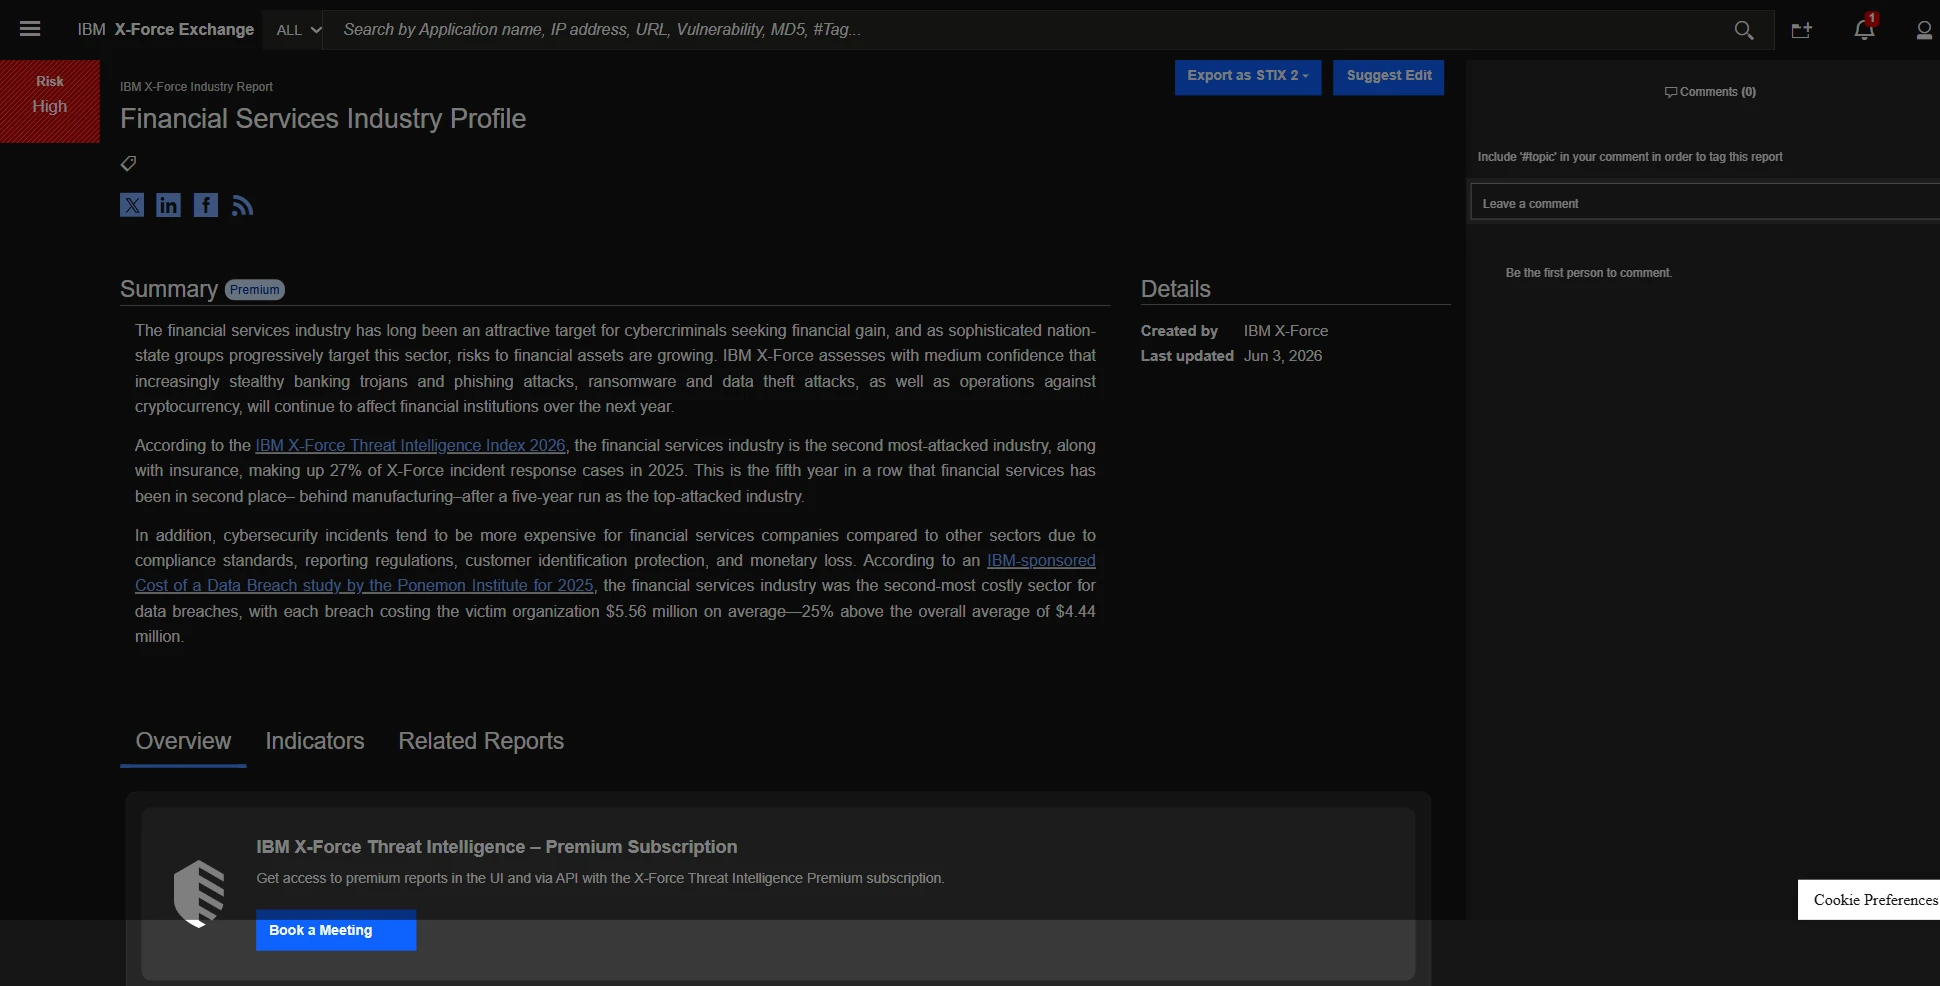
A biblioteca de inteligência finalizada chega a mais de 8 tipos de relatórios (Threat Group, OSINT, Malware, Indústria, Threat Index) e permanece atualizada até 2026, com um perfil do setor de Serviços Financeiros detalhando setor e geografia. Em relação aos cenários operacionais: a pontuação de explorabilidade CVSS e o cruzamento de referências estão presentes. O EPSS está ausente e não há um caminho produtizado da lista de CVEs para a ordem de aplicação de patches.
Figura 18. Relatório de perfil do setor de Serviços Financeiros
Integração e API
A exportação STIX 2 por relatório funciona no Freemium, e a integração com o QRadar é nativa, mas a API e o TAXII começam no Essentials e o feed em massa no Standard; por isso, o nível gratuito retorna 403 em chamadas de API. O X-Force oferece a interface gratuitamente e cobra pela automação. O OTX faz o contrário.
Cenários operacionais
Monitoramento da dark web, credenciais vazadas, derrubadas e RFIs estão fora da plataforma, alguns deles em serviços separados X-Force IR e TI. A caça a ameaças depende de Coleções, exportação STIX e QRadar, com a operacionalização em massa vinculada à API paga.
Onde ele lidera e onde fica aquém
O banco de dados de vulnerabilidades XFDB, o enriquecimento de risco numérico e a biblioteca atualizada de inteligência finalizada colocam o X-Force acima do OTX e abaixo do CrowdStrike, na faixa média-alta. Pontos fracos: data de fim de vida, automação paga, ausência de camada de ação na plataforma e atribuição restrita ao Premium. A data de fim de vida de agosto de 2026 define o horizonte útil.
Ideal para: analistas que precisam de enriquecimento estruturado de IOC gratuito e pesquisa de vulnerabilidades dentro do ecossistema IBM/QRadar, até a migração.
GreyNoise
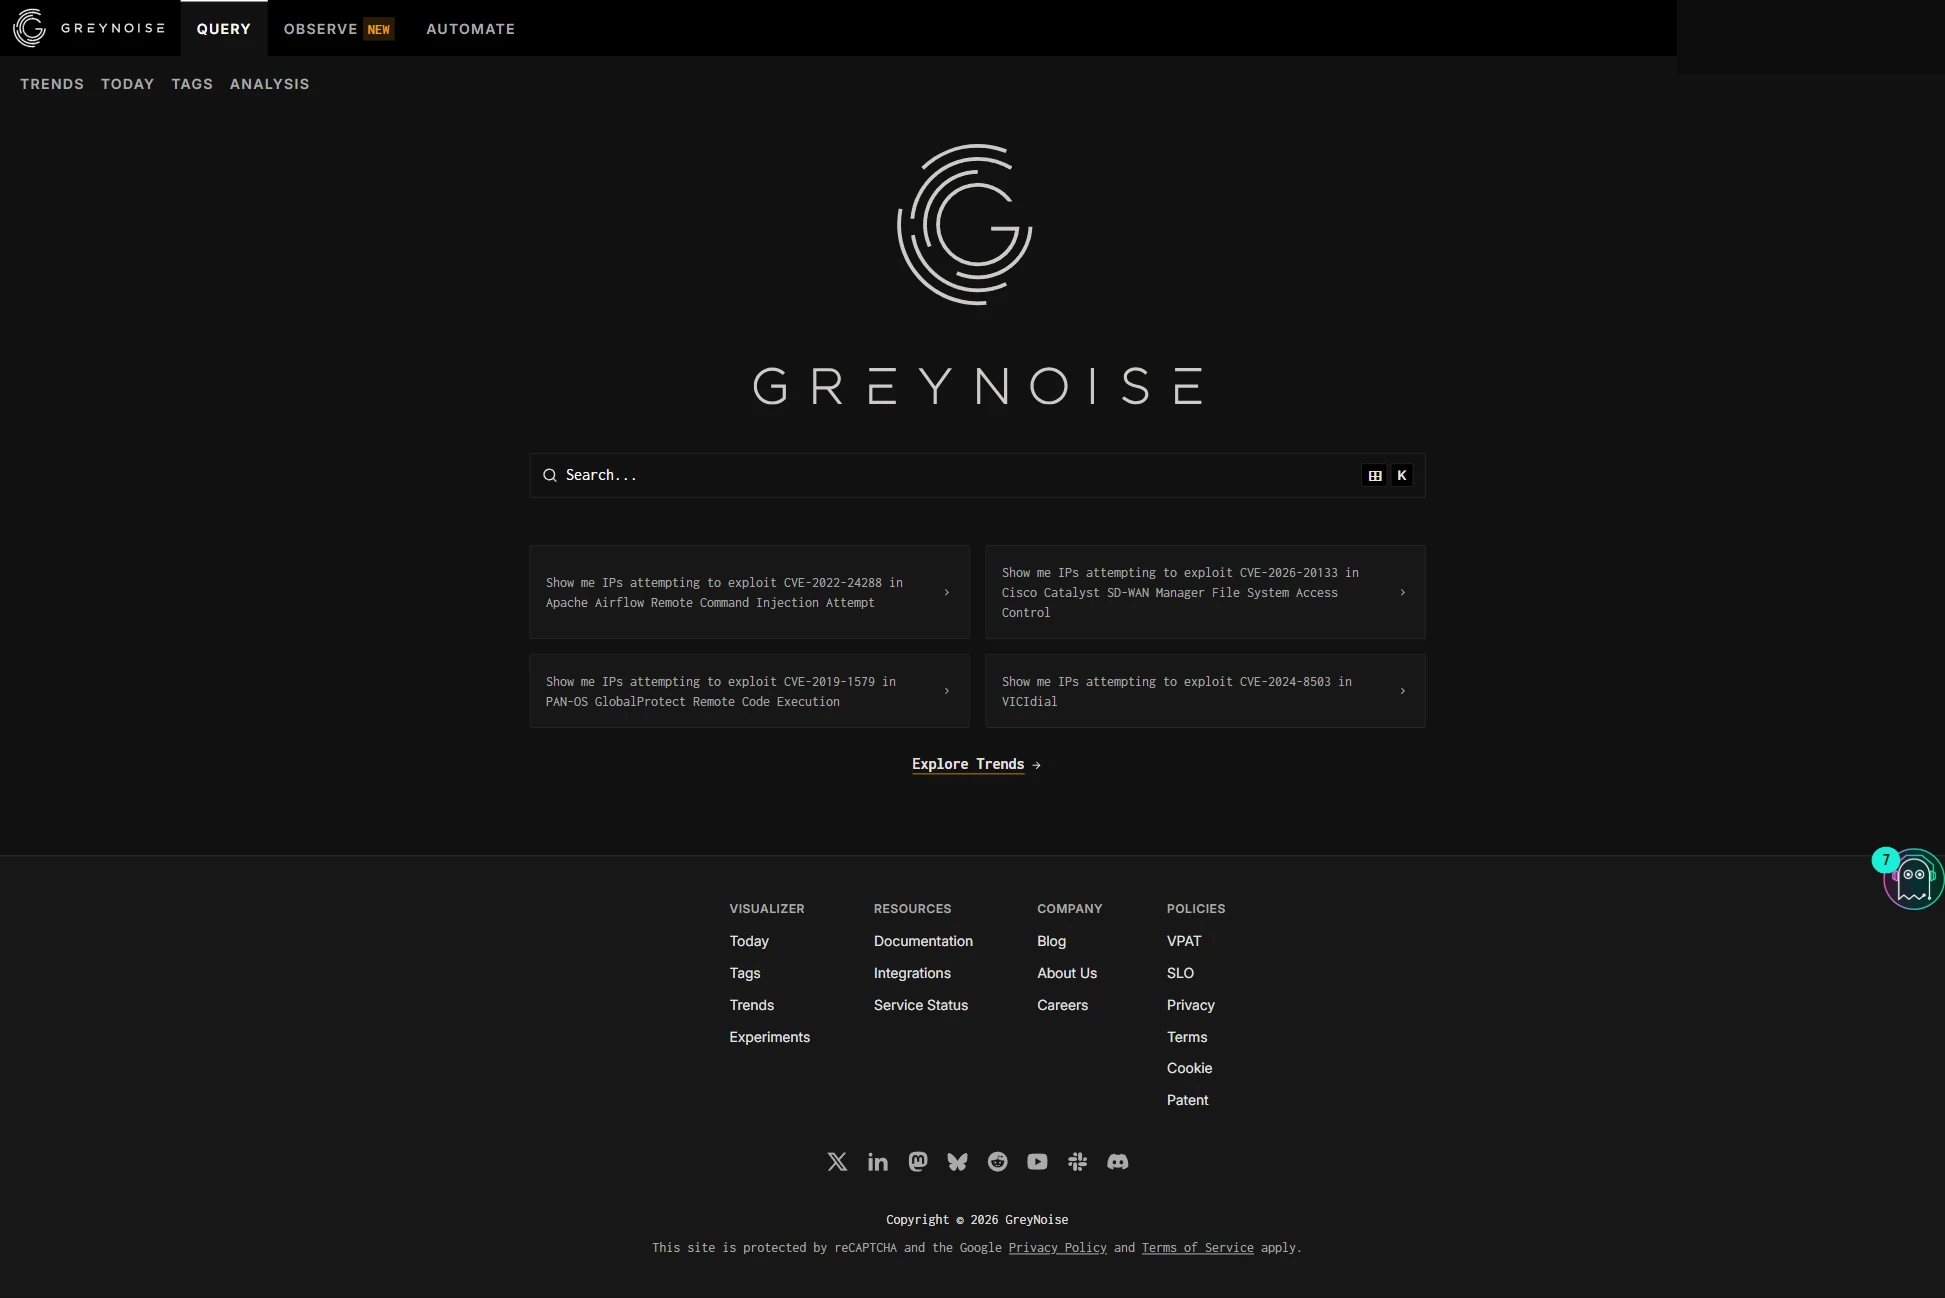
Figura 19. Painel inicial do GreyNoise
O GreyNoise pontuou 10 confirmados, 7 parciais e 16 ausentes, a menor contagem de confirmados entre os 5 e o escopo mais restrito. Testamos o nível Community gratuito5 com login Auth0 sem MFA. O GreyNoise classifica um único tipo de indicador. Para um determinado IP, ele retorna se o endereço está escaneando a internet em massa, uma classificação de malicioso, benigno, suspeito ou desconhecido, e as tags que descrevem o que ele tem como alvo.
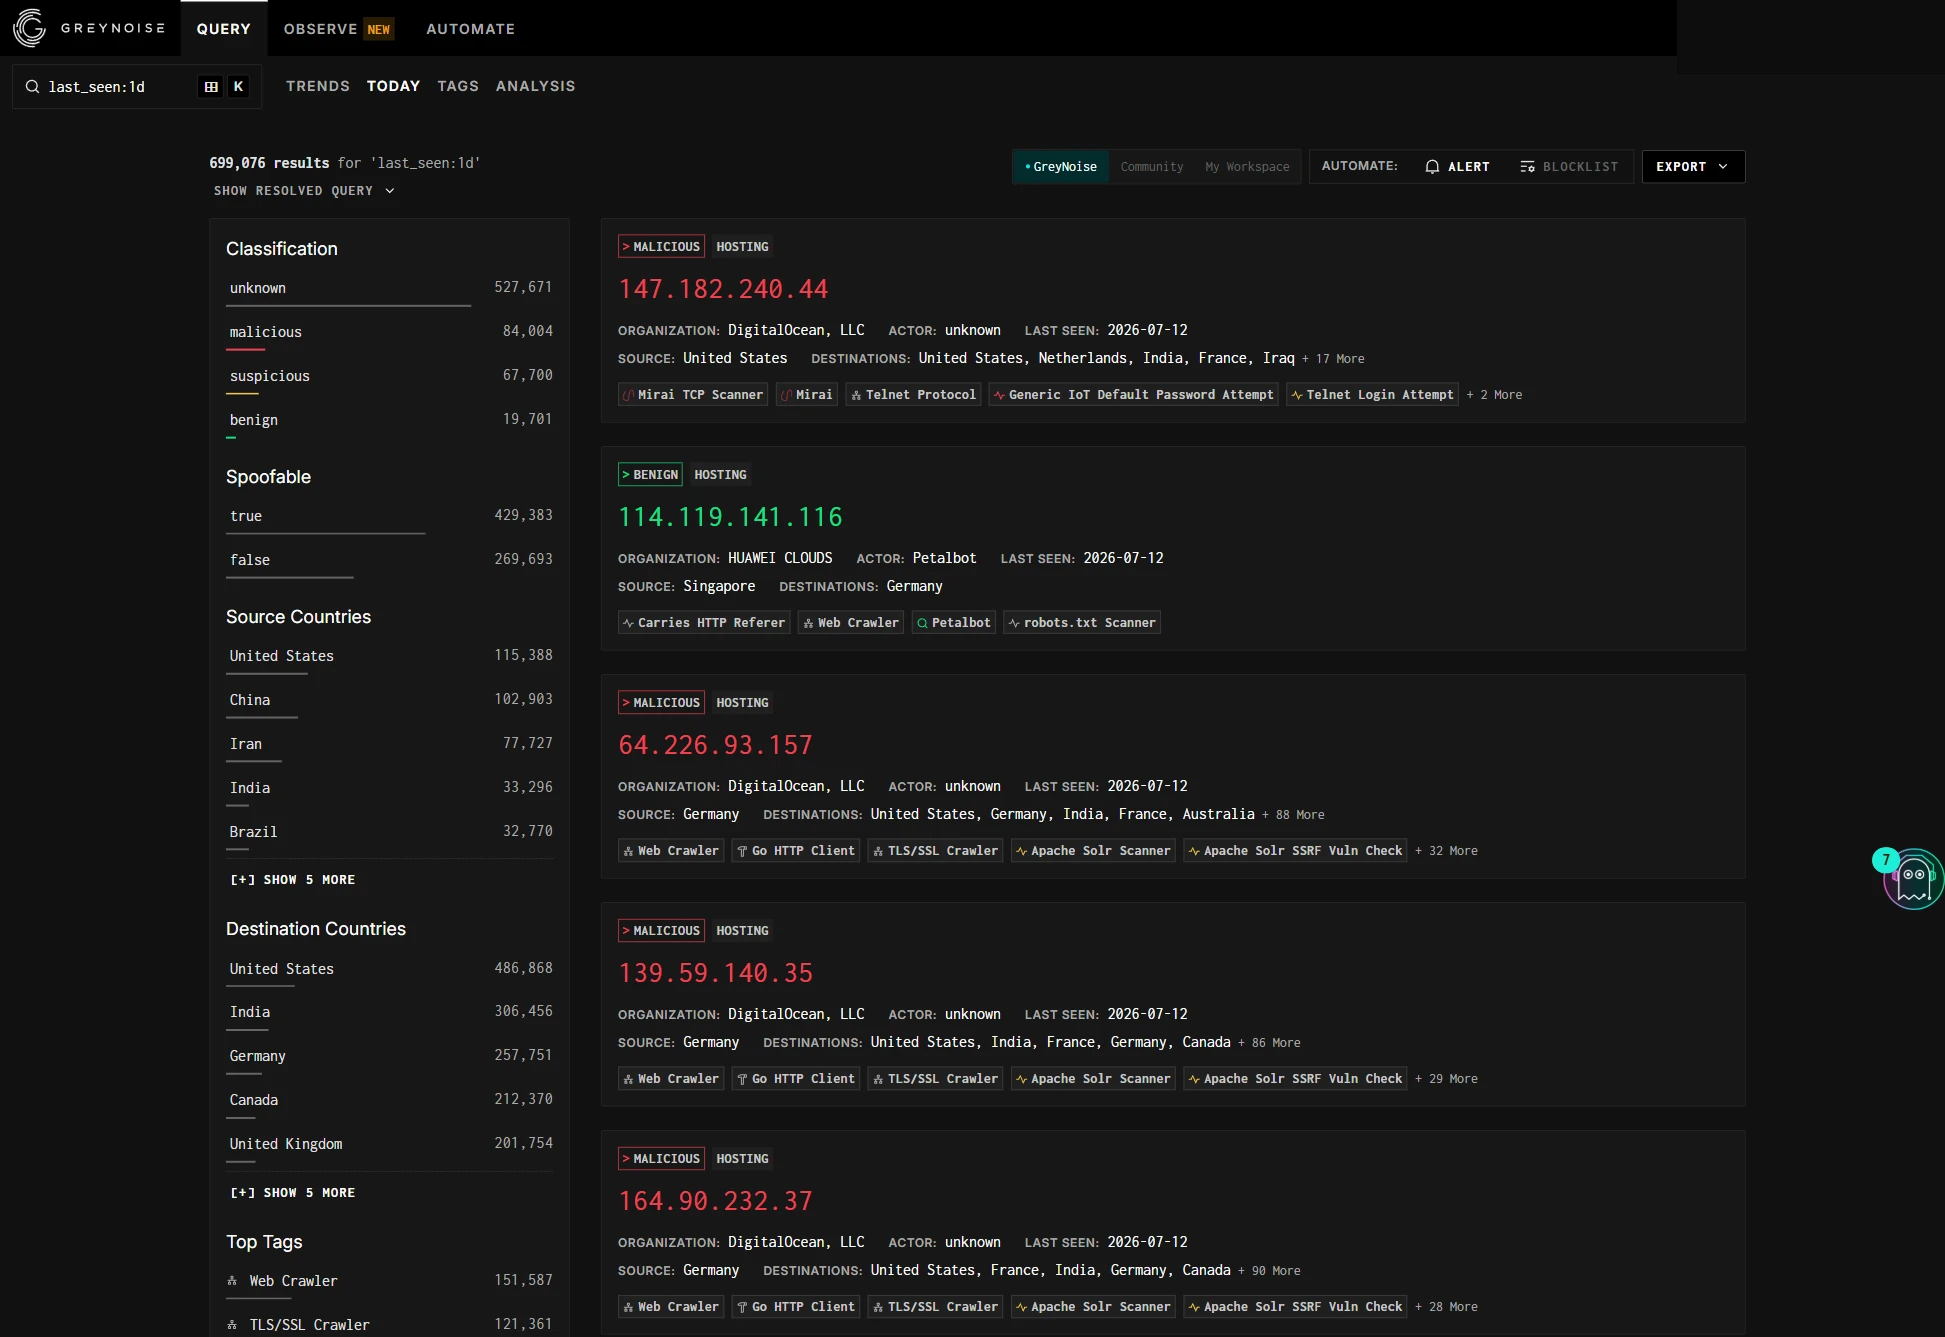
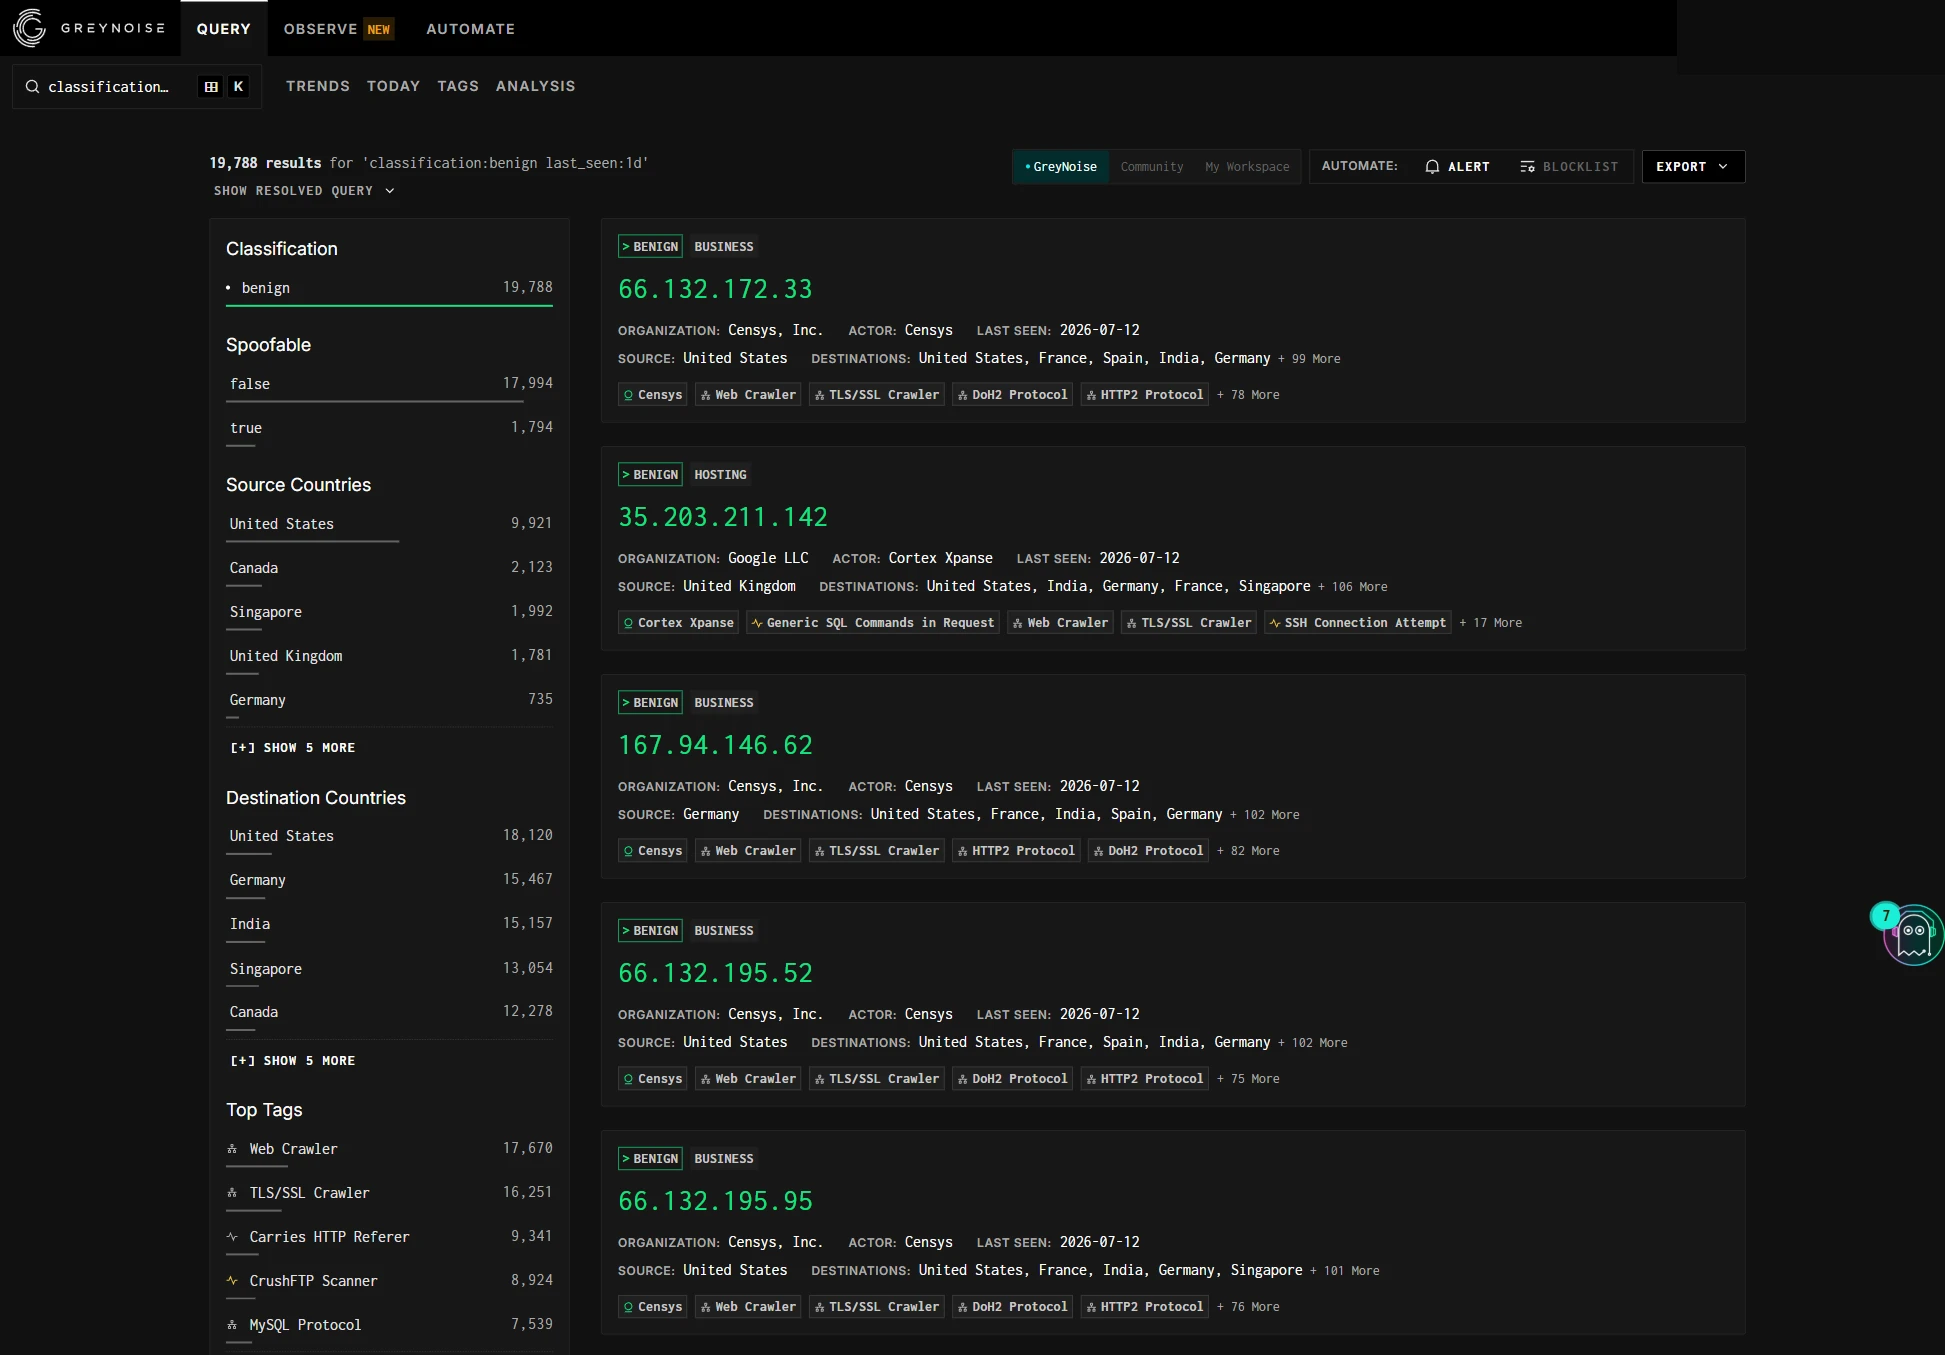
Os dados vêm de sua própria Global Observation Grid: mais de 5.000 sensores em cerca de 80 países, entre 500M e 1B sessões por dia e mais de 50M IPs observados. Uma consulta last_seen:1d no dia do teste retornou 699.076 IPs de scanner ativos. O modelo de níveis limita a profundidade de lookback em vez de recursos. O Community oferece uma janela de 10 dias e enriquecimento básico, com RIOT, a faceta cve: e janelas mais longas nos níveis superiores. 17 dos 33 critérios são acessíveis no Community.
Fontes de dados
O GreyNoise é dono de sua telemetria de varredura, algo que o feed colaborativo do OTX e a agregação do Feedly não têm, e isso fica em um eixo diferente da telemetria de endpoint do CrowdStrike. O restante da categoria é limitado: a fonte é de um único tipo (IPs de varredura), os metadados de IP e geolocalização são técnicos, e não um perfil regional de ameaças, e a dark web está fora do escopo.
Figura 20. Resultados da pesquisa para last_seen:1d
Cobertura e tipos de inteligência
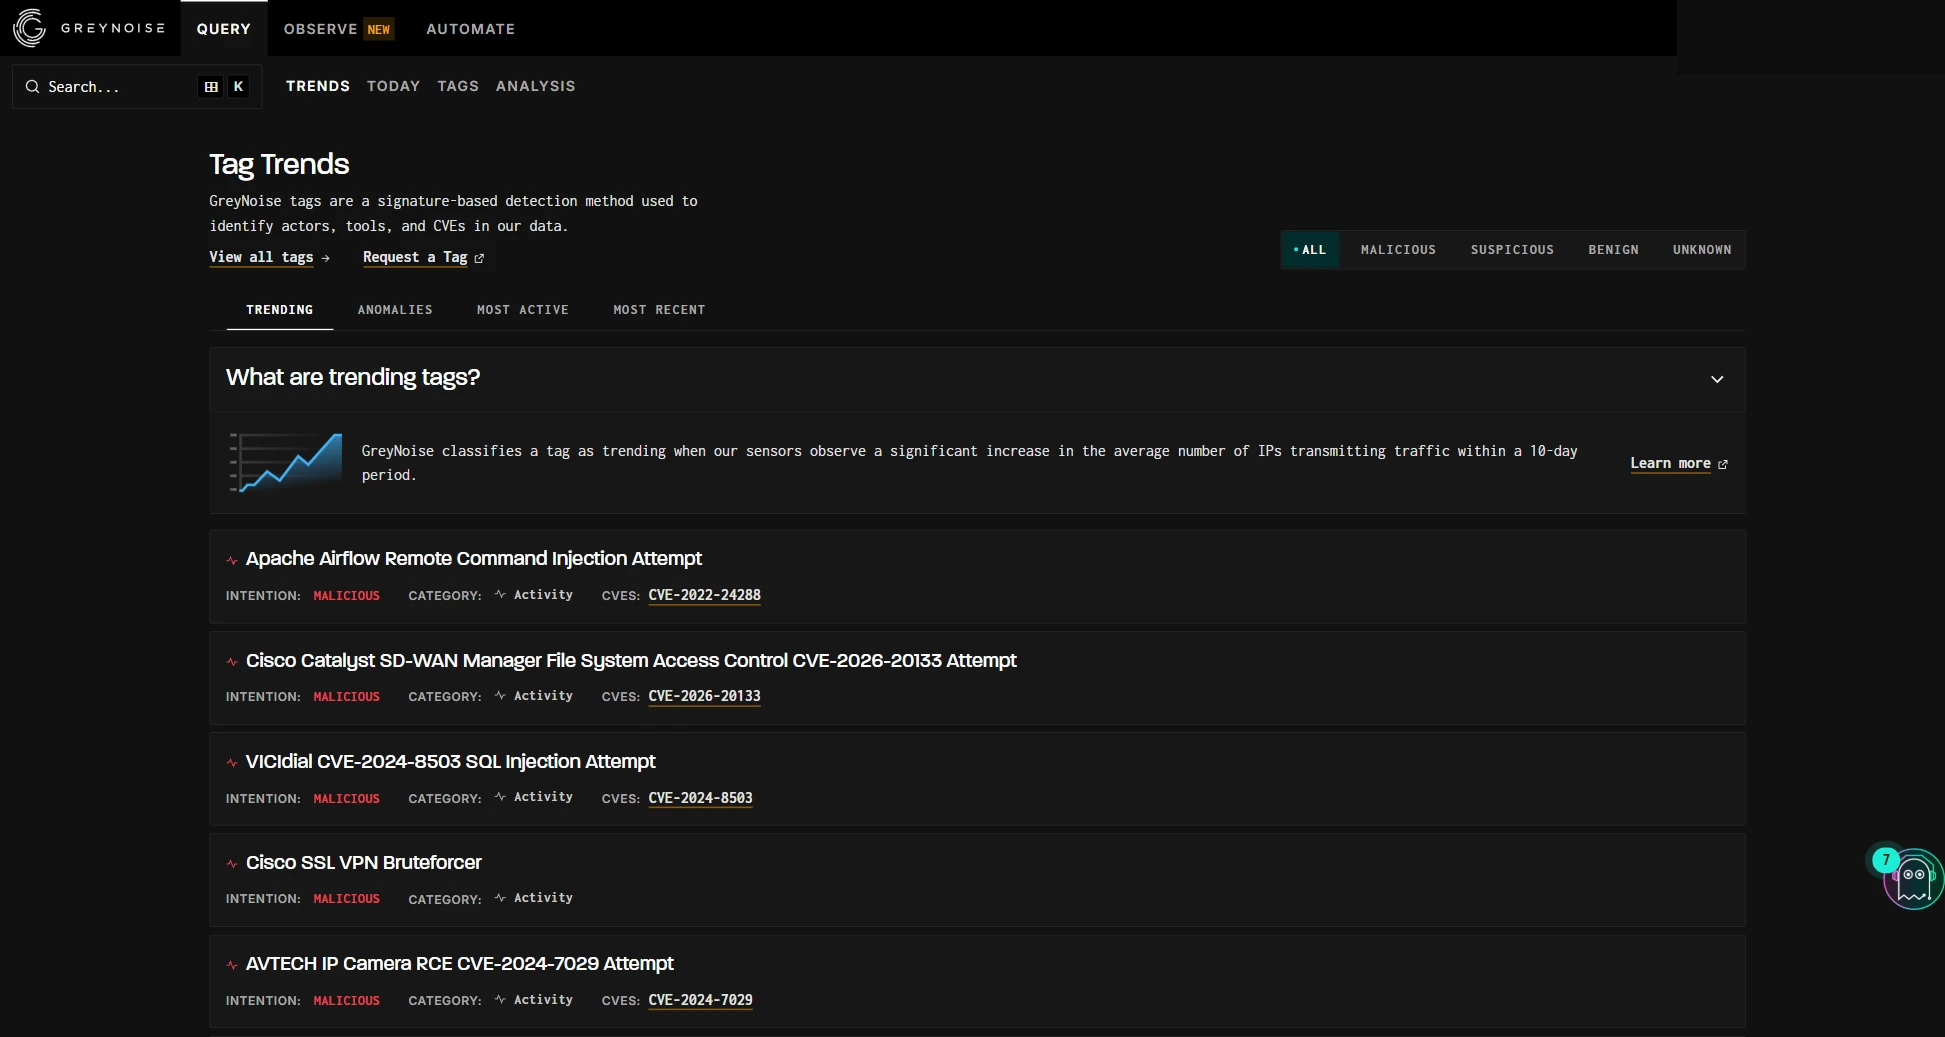
O GreyNoise obteve 0 confirmados, 2 parciais e 3 ausentes aqui, sua categoria mais baixa. O GreyNoise lida com um único tipo de indicador, endereços IP, além de dados de CVE, tag e JA4 vinculados a IPs, sem reputação nativa de hash, domínio ou URL. Uma consulta para 8.8.8.8 (Google DNS) retornou corretamente NOT OBSERVED, já que um servidor DNS não é um scanner. A faceta cve: está bloqueada acima do Community. A visão Trends lista CVEs sob exploração em massa no momento da consulta, sem dados de CVSS, EPSS ou patch anexados.
Figura 21. Exploração em tendência mapeada por CVE
Análise e enriquecimento
Um IP malicioso (139.59.140.35) retornou uma linha do tempo de classificação, 34 tags, um indicador de falsificação, geolocalização (Alemanha, Hesse, Frankfurt, AS14061 DigitalOcean), carrier e rDNS, mais contexto por IP do que qualquer outro serviço testado retornou. O risco usa um modelo categórico de 4 classes (malicioso, benigno, suspeito, desconhecido) com correspondência de bons conhecidos do RIOT, em vez de uma pontuação numérica; no dia do teste, a distribuição ao vivo era de 84K maliciosos, 20K benignos, 68K suspeitos e cerca de 528K desconhecidos. Não há mapeamento ATT&CK.
Atribuição
Todos os 4 critérios obtiveram nota ausente. Não há APTs nomeados, e as tags de atores nomeiam scanners benignos, como Shodan e Censys.
Plataforma
O GNQL é uma linguagem de consulta baseada em Lucene em campos de IP, classificação, tags, ator, CVE e metadados, a única linguagem de consulta entre os 5, com sintaxe Lucene em IP, classificação, tags, ator, CVE e metadados. Alertas (uma consulta GNQL salva para e-mail), uma lista de bloqueio baseada em consulta e um painel Trends cobrem o monitoramento, embora o painel seja limitado. Inteligência finalizada e RFI estão ambos ausentes.
Integração e API
Mais de cinquenta integrações abrangem SIEM, SOAR, TIP e firewall (Splunk, Sentinel, QRadar, Tines, ThreatConnect, MISP, OpenCTI, Palo Alto, Fortinet); três níveis de API (Community, Enterprise, On-Prem) são fornecidos com o SDK oficial pygreynoise, e toda consulta GNQL também funciona como uma URL de lista de bloqueio ao vivo compatível com firewall. A lacuna é STIX/TAXII nativo, que exige uma ponte MISP ou OpenCTI.
Relatórios
A exportação é feita em JSON e CSV, além da URL de lista de bloqueio e da entrega de Alertas, e os dados estão em tempo quase real, mas não há formato de relatório nem relatórios de inteligência finalizada ou setoriais.
Cenários operacionais
O cenário central é reduzir o ruído de alertas do SOC classificando scanners conhecidos como benignos antes que cheguem ao SIEM, além de análise de IPs em massa. Nenhum dos outros 4 faz isso. O sinal de exploração do Trends complementa pontuações baseadas em probabilidade, com o produto completo em um complemento pago. Derrubada e cadeia de suprimentos estão fora do escopo.
Figura 22. Resultados da pesquisa para benign last_seen:1d
Onde ele lidera e onde fica aquém
O GreyNoise deixa de atender 16 critérios que nunca se propôs a cumprir. As fraquezas diante de uma expectativa de plataforma completa são escopo limitado a IPs, ausência de atribuição, ausência de inteligência finalizada ou RFI, ausência de pontuação de risco numérica e ausência de STIX/TAXII nativo. Ele funciona como uma camada, não como uma plataforma.
Ideal para: uma camada complementar à frente de um SIEM ou stack de inteligência de ameaças existente: triagem de alertas, análise de IP em massa e verificações do tipo “esta CVE está realmente sendo explorada?”. Ele não pode servir como plataforma independente de inteligência de ameaças, e não afirma que serve.
AlienVault OTX
Figura 23. Painel principal do AlienVault OTX
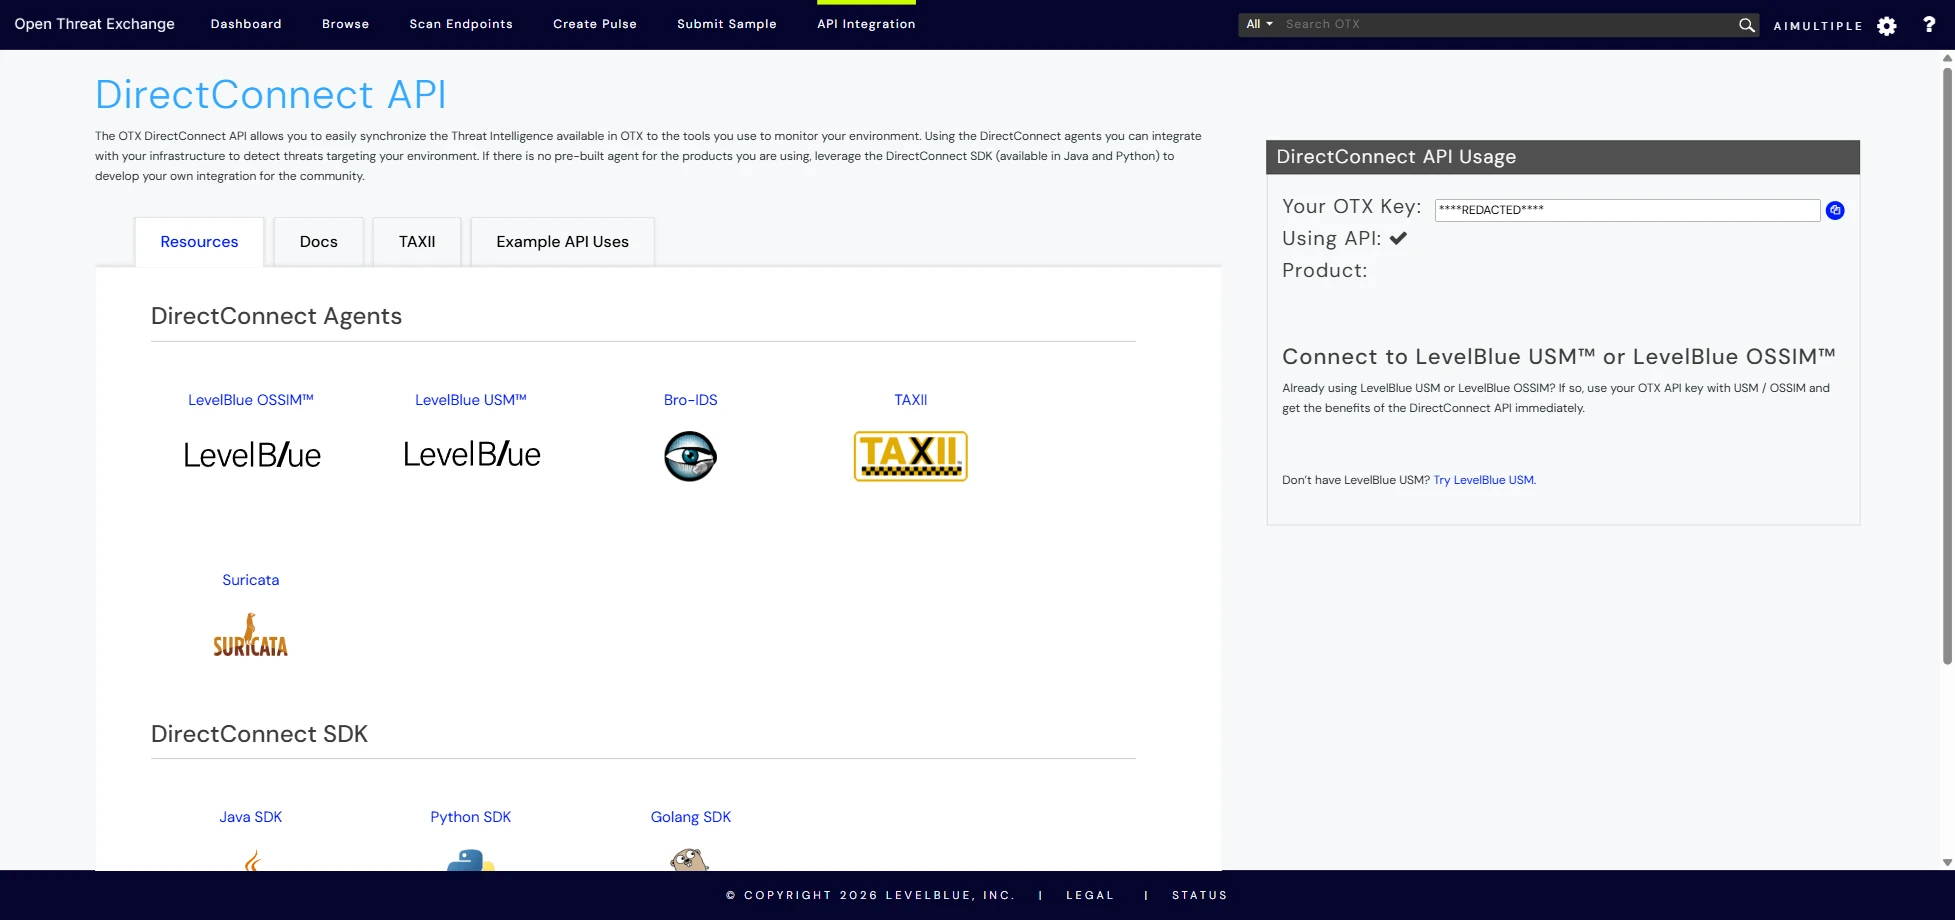
O mecanismo de feed e automação gratuito, operado pela LevelBlue (anteriormente AT&T Cybersecurity / AlienVault). Testamos o console do nível Community,6 o acesso mais sem atrito entre os 5, sem cartão de crédito, sem contador de avaliação, sem MFA e com sessão persistente. Uma chave de API está a um clique em Settings, e o DirectConnect documenta a API REST, os SDKs e o servidor TAXII.
Fontes de dados
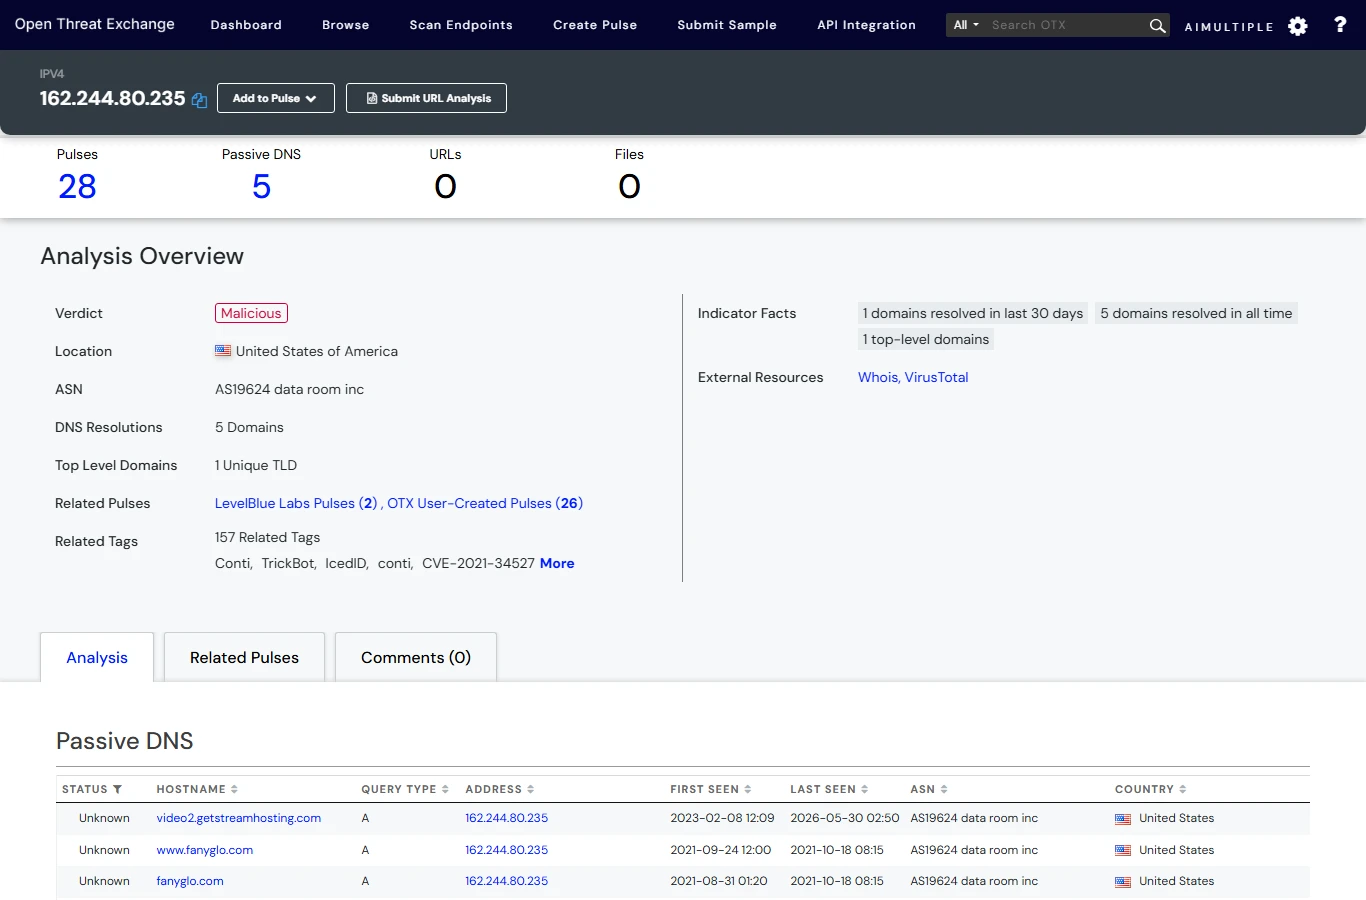
O OTX movimenta cerca de 20M IOCs por dia de aproximadamente 200K participantes, com 95M indicadores navegáveis. Todas as 4 sondas históricas de IOC foram encontradas. O IP do C2 do Conti (162.244.80.235, CISA AA21-265A) retornou veredicto malicioso, ASN AS19624, DNS passivo com datas do primeiro e último registro e 28 pulses.
Figura 24. Análise do IP do C2 do Conti
A pesquisa primária é escassa. Os pulses avaliados pelo Alien Labs se dissolvem no fluxo da comunidade, e a inteligência primária curada fica no produto pago USM. A dark web está ausente do núcleo gratuito; ela vive no AlienApp separado de monitoramento de dark web do USM Anywhere com o SpyCloud.
Cobertura e tipos de inteligência
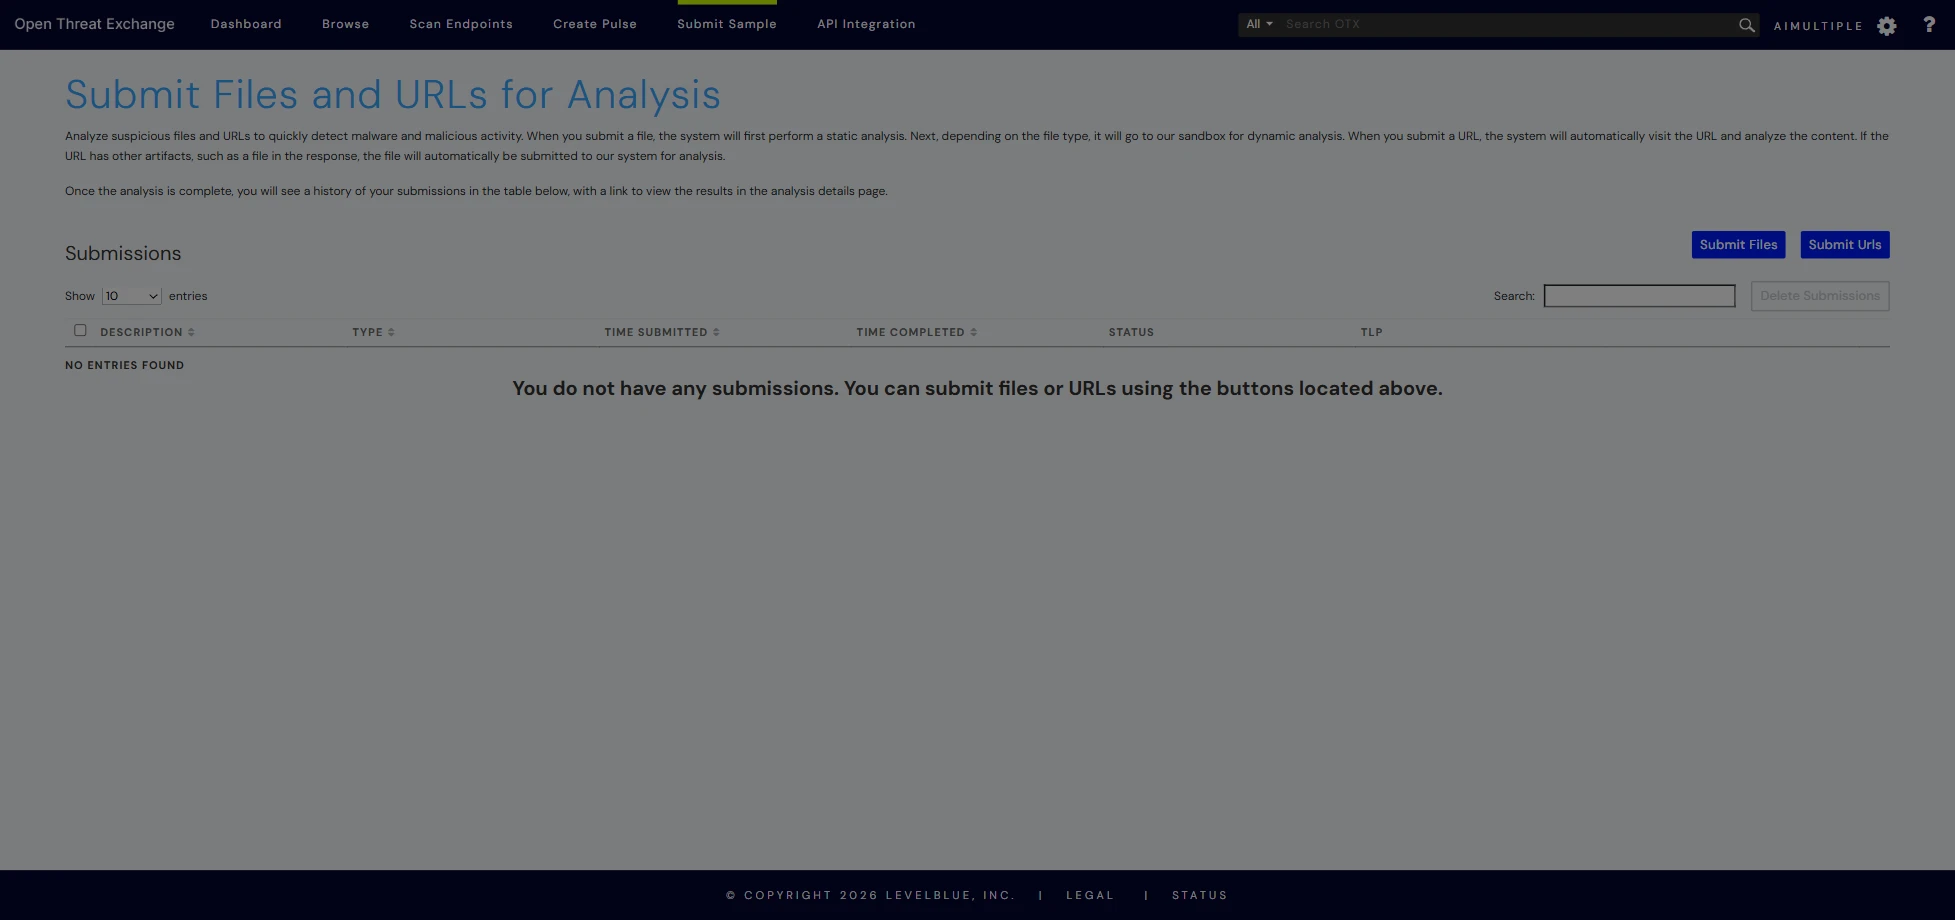
Cada sonda histórica retornou de 28 a 50 correspondências de pulse contra 95M indicadores navegáveis. A página gratuito Submit Sample executa análise estática e dinâmica em sandbox de arquivos e URLs com suporte a YARA, uma alternativa viável aos sandboxes pagos.
Figura 25. Envio de Files e URLs para análise
Os dados de vulnerabilidade são um esqueleto parcial (uma página de indicador de CVE com Exploits 40 e Targeted Products 373, além de CVSS na API), sem EPSS, KEV ou priorização. Marca e credenciais vazadas estão ambos ausentes.
Análise e enriquecimento
Não há perfil estruturado de ator, nem pontuação de risco ajustável, nem grafo visual, e os dados de ATT&CK estão disponíveis na API, mas não na interface. Os aliases da comunidade coincidiram com nosso gabarito: Sofacy para APT28, Anunak para FIN7, Muddled Libra para Scattered Spider, UTA0218 para a atividade PAN-OS e Lace Tempest para MOVEit. Em contrapartida, o domínio SUNBURST carregava 1.487 tags, a entrada do killswitch do WannaCry continha rótulos falsos gerados por LLM, a maioria dos pulses de atores datava de 2015 a 2017 e a tag de adversário do LockBit estava vazia. Sem uma pontuação de risco numérica, a triagem automatizada é difícil.
Atribuição
Tags de adversários e pulses existem, e os aliases são bons, mas não há perfil estruturado e a maior parte do conteúdo está desatualizada.
Plataforma
Há um painel e uma assinatura de pulses, mas não há monitoramento de ativos ou palavras-chave, biblioteca de inteligência finalizada ou RFI. O OTX é uma fonte de feeds, e não um console de pesquisa.
Integração e API
Essa parte é a única vantagem clara do OTX entre os 5. Uma API REST, SDKs Python, Java e Go, um servidor TAXII nativo e exportação STIX/JSON/CSV/OpenIOC/MAEC fazem dele o único serviço entre os 5 a abrir acesso programático completo sem custo.
Figura 26. API DirectConnect do AlienVault OTX
A API retorna dados mais ricos do que a interface, incluindo IDs ATT&CK e famílias de malware. Um limite de taxa não documentado é a restrição prática. Consultas em massa expiraram, 4 de 13 na primeira rodada, e exigiram repetição e backoff.
Relatórios
Forte exportação de feed de IOCs em vários formatos, mas sem entrega de relatórios e sem relatórios setoriais ou personalizáveis.
Cenários operacionais
A caça a ameaças é operacionalizada por meio da API gratuito, do OTX Endpoint baseado em osquery e de assinaturas de pulses que alimentam listas de bloqueio do SIEM. Derrubada, priorização de vulnerabilidades e cadeia de suprimentos estão todas ausentes, presentes em produtos pagos separados da LevelBlue, USM, SpyCloud ou Tenable.
Onde ele lidera e onde fica aquém
Dez critérios estão ausentes do núcleo gratuito (dark web, credenciais vazadas, marca, derrubada, inteligência finalizada, RFI, relatórios setoriais, priorização de vulnerabilidades e cadeia de suprimentos), a maioria deles presente em produtos pagos separados da LevelBlue, USM ou SpyCloud; o OTX é a linha de base gratuito dessa família. Pontos fracos: zero notas máximas em análise e atribuição, alto ruído da comunidade sem pontuação de risco e limite de taxa não documentado da API. O OTX alimenta bem as máquinas; ele não apoia sozinho a tomada de decisão humana.
Ideal para: equipes que precisam de um feed de IOC gratuito e de alto volume para um SIEM, MISP ou TIP, além de automação e caça sem custo. O OTX alimenta bem as máquinas; ele não apoia sozinho a tomada de decisão humana.
Qual serviço se encaixa em qual cenário
- Você usa Falcon EDR/XDR e rastreia APTs: CrowdStrike, para inteligência de adversários em console único, contexto de ATT&CK e campanhas.
- Você precisa de cobertura de dark web, credenciais vazadas, derrubada ou analista sob demanda: CrowdStrike Recon/Recon+/CAO Elite, a única opção entre os 5.
- Seu SOC se afoga em alertas de IPs de varredura: GreyNoise à frente do SIEM para classificar ruído e reduzir falsos positivos.
- Você precisa priorizar milhares de vulnerabilidades divulgadas: Feedly (EPSS + KEV + CVSS em um único cartão) ou o XFDB do X-Force enquanto ele durar; valide com as observações de exploração do GreyNoise.
- Você não tem orçamento, mas precisa de feeds de inteligência de ameaças e automação: a API gratuito do OTX, os SDKs e o servidor TAXII.
- Você precisa de relatórios finalizados e newsletters sem contratar analistas: Report Builder e Ask IA do Feedly.
 Adicionar como fonte preferencial
A pilha em camadas: como os 5 serviços se combinam
Entre os 5 serviços, nossas sondas produziram 83 notas completas, 47 parciais e 35 ausentes, e nenhum produto único equivale a um programa completo de inteligência de ameaças. Uma arquitetura realista os trata como camadas complementares, e não como rivais:
- Base de feed gratuito: o OTX fornece volume bruto de IOCs e automação sem custo para o SIEM/TIP.
- Filtro de ruído: o GreyNoise fica à frente do SIEM, suprimindo alertas de scanners benignos e sinalizando exploração ativa.
- Agregação e entrega: o Feedly compila OSINT, extrai IoCs/TTPs e produz relatórios; seu enriquecimento cruza dados do GreyNoise e do VirusTotal.
- Pesquisa e enriquecimento: o X-Force cobre consultas estruturadas gratuito e pesquisa de vulnerabilidades até agosto de 2026; depois disso, sua posição precisará de um sucessor.
- Atribuição premium e risco digital: o CrowdStrike está no topo da pilha para inteligência de adversários nomeados, monitoramento da dark web, derrubadas e acesso a analistas.
A pergunta certa não é “qual plataforma de inteligência de ameaças é a melhor?”, mas “qual camada estou preenchendo com qual produto e o que substituirá o X-Force após seu fim de vida?”
Metodologia do benchmark de inteligência de ameaças cibernéticas
Avaliamos em benchmark cinco serviços de inteligência de ameaças cibernéticas: AlienVault OTX (Community), IBM X-Force Exchange (Freemium), CrowdStrike Falcon Adversary Intelligence (avaliação Premium), GreyNoise (Community) e Feedly Threat Intelligence (avaliação de 30 dias).
Cada serviço foi pontuado com base nos mesmos 33 critérios em 8 categorias e consultado com um conjunto idêntico de sondas. As 8 categorias mapeiam o ciclo de vida da inteligência de ameaças. Fontes de dados e cobertura medem a coleta; análise e atribuição medem o estágio de análise; e integração, relatórios e cenários operacionais medem distribuição e ação.
Categoria 1: Fontes de dados e coleta (4 critérios)
Onde a inteligência se origina, antes de qualquer processamento.
- DK-01 — Cobertura de OSINT e feeds técnicos: amplitude de fontes abertas e feeds técnicos ingeridos.
- DK-02 — Acesso à dark e deep web: fóruns, mercados, sites de vazamentos e plataformas criptografadas.
- DK-03 — Rede de sensores primária e pesquisa original: telemetria que o fornecedor gera por conta própria, em oposição ao material coletado de terceiros.
- DK-04 — Cobertura linguística e geográfica: alcance regional e multilíngue da coleta.
Esta categoria separa produtores de compiladores. Uma consulta last_seen:1d no GreyNoise retornou 699.076 IPs de scanner ativos de sua própria grade de sensores no dia do teste, enquanto a cobertura do Feedly se baseia em mais de 10.000 fontes curadas, sem rede própria de sensores.
Categoria 2: Cobertura e tipos de inteligência (5 critérios)
Quais tipos de ameaças o serviço cobre, testados contra o conjunto de sondas, e não contra a ficha técnica.
- KP-01 — Cobertura e volume de IOCs: IPs, domínios, hashes e URLs.
- KP-02 — Inteligência de malware e ferramentas: famílias, análise em sandbox e suporte a YARA.
- KP-03 — Inteligência de vulnerabilidades: dados de CVE, pontuação e contexto de exploração.
- KP-04 — Marca e risco digital: typosquatting, impersonação e monitoramento de domínios.
- KP-05 — Credenciais vazadas e dados expostos: consultas de exposição de credenciais e violações.
Esta é a categoria em que as fronteiras entre arquétipos aparecem de forma mais nítida. Uma consulta para 8.8.8.8 no GreyNoise retornou NOT OBSERVED, que é a resposta correta para um servidor DNS, e não um scanner, e também demonstra que o produto lida com um único tipo de indicador.
Categoria 3: Análise e enriquecimento (4 critérios)
Quanta interpretação o serviço adiciona a um indicador bruto.
- AN-01 — Profundidade de enriquecimento de IOC: o que uma única consulta de indicador retorna.
- AN-02 — Pontuação de risco e priorização: numérica, categórica ou ausente.
- AN-03 — Mapeamento MITRE ATT&CK: se as técnicas são mapeadas e se o mapeamento está na interface ou na API.
- AN-04 — Análise de relacionamentos e grafo: pivotagem entre entidades e se existe um grafo visual.
A sonda do IP do C2 do Conti tornou as diferenças legíveis. O X-Force retornou um Risco numérico 1/10 após envelhecimento, um histórico de categorização, uma linha do tempo de 31 eventos, ASN e sub-rede, WHOIS e DNS passivo. O OTX retornou veredicto malicioso, ASN AS19624, DNS passivo e 28 pulses contra 157 tags.
Categoria 4: Atribuição e rastreamento de atores (4 critérios)
Se o serviço nomeia adversários e com que base metodológica.
- AT-01 — Rastreamento de adversários nomeados e APTs: perfis estruturados de atores.
- AT-02 — Rastreamento de campanhas e operações: campanhas nomeadas com linhas do tempo.
- AT-03 — Perfis de TTPs e metodologia de atribuição: o raciocínio que conecta a atividade a um ator, além da reconciliação de aliases.
- AT-04 — Perfilamento setorial e geográfico de ameaças: quais setores e países um ator tem como alvo.
Esta categoria produziu a maior dispersão entre as oito. A sonda de seis atores foi pontuada contra o gabarito; portanto, um serviço que listou um conjunto de aliases correspondente ao gabarito pontuou de forma diferente de um que retornou uma tag de adversário vazia.
Categoria 5: Plataforma e usabilidade (4 critérios)
Se o produto é uma fonte de dados ou um console no qual o analista pode trabalhar.
- PL-01 — Busca e linguagem de consulta: operadores, facetas ou uma linguagem de consulta real.
- PL-02 — Painel, watchlist e alertas: superfícies de monitoramento e regras de notificação.
- PL-03 — Biblioteca de inteligência finalizada: relatórios escritos por analistas disponíveis dentro do produto.
- PL-04 — RFI e acesso a analistas: a capacidade de fazer uma pergunta a um analista humano.
PL-03 e PL-04 são os dois critérios em que os níveis gratuito e pagos divergem de forma mais consistente entre os cinco produtos.
Categoria 6: Integração e API (4 critérios)
Como a inteligência chega ao restante da stack de segurança.
- EN-01 — Suporte a STIX e TAXII: servidor nativo, STIX entregue via REST ou ponte necessária.
- EN-02 — Integração com SIEM, SOAR e TIP: conectores disponíveis.
- EN-03 — Cobertura de API REST, SDKs e documentação: superfície programática e bibliotecas clientes oficiais.
- EN-04 — Distribuição de feeds e formatos: formatos de exportação e canais de entrega.
Testamos esta categoria manualmente onde o nível permitiu. No OTX, pegamos uma chave de API em Settings e executamos as sondas de indicadores por meio do DirectConnect, que retornou IDs ATT&CK, tags de adversários e famílias de malware que a interface não exibia. No CrowdStrike, criamos um cliente API OAuth2 na base api.eu-1. No X-Force, o nível Freemium retornou 403; portanto, a exportação STIX por relatório foi o máximo que funcionou sem pagamento.
Categoria 7: Relatórios e inteligência finalizada (4 critérios)
A camada que separa a inteligência processada dos dados brutos.
- RP-01 — Tipos de relatórios: cobertura estratégica, operacional e tática.
- RP-02 — Frequência e atualidade de publicação: o quão atual a biblioteca está.
- RP-03 — Personalização e relatórios setoriais: detalhamentos por setor e região.
- RP-04 — Exportação e entrega: formatos e canais de entrega para o produto final.
Categoria 8: Cenários operacionais (4 critérios)
Se a inteligência se transforma em ação dentro de um SOC ou fluxo de trabalho de resposta a incidentes.
- OP-01 — Serviço de derrubada e remediação: remoção gerenciada de infraestrutura maliciosa.
- OP-02 — Fluxo de trabalho de priorização de vulnerabilidades: um caminho produtizado da lista de CVEs para a ordem de aplicação de patches.
- OP-03 — Caça a ameaças e operacionalização de IOCs: alimentar indicadores em caça, listas de bloqueio e SIEM.
- OP-04 — Inteligência de riscos de terceiros e cadeia de suprimentos: exposição de fornecedores e parceiros.
OP-04 foi o critério mais fraco em todo o benchmark, sem que nenhum produto atingisse uma nota confirmada.
O que é inteligência de ameaças cibernéticas?
A inteligência de ameaças cibernéticas (CTI) refere-se à coleta e análise de dados brutos sobre ameaças atuais e emergentes, gerando percepções acionáveis que ajudam as equipes de segurança a prevenir, detectar e responder a ataques cibernéticos. Os serviços de CTI coletam dados de ameaças de fontes como redes de sensores, inteligência de fontes abertas, fóruns da dark web e bancos de dados de vulnerabilidades e, em seguida, os processam em indicadores de ameaças, perfis de atores e relatórios que informam decisões.
A inteligência de ameaças cibernéticas ajuda as organizações a antecipar ameaças futuras em vez de reagir a incidentes de segurança depois que o dano ocorre. Ela orienta as empresas para uma defesa cibernética proativa: identificar ativos expostos para reduzir a superfície de ataque, detectar tendências emergentes de hackers antes de um ataque e priorizar investimentos em segurança contra as ameaças específicas que visam seu setor.
Tipos de inteligência de ameaças
A inteligência de ameaças pode ser categorizada em 4 frameworks, e um programa maduro de inteligência de ameaças consome todos os 4:
- Inteligência estratégica de ameaças oferece uma visão de alto nível do cenário de ameaças cibernéticas para executivos e traduz complexidades técnicas em risco comercial para as partes interessadas relevantes. Exemplo do nosso benchmark: Threat Index da IBM e Threat Hunting Report do CrowdStrike.
- Inteligência tática de ameaças concentra-se nas táticas, técnicas e procedimentos dos atacantes (TTPs), normalmente mapeados para o MITRE ATT&CK. Exemplo: matrizes ATT&CK por adversário do CrowdStrike e extração automática de TTPs do Feedly.
- Inteligência operacional de ameaças cobre campanhas e ataques específicos em andamento, dando às equipes de resposta a incidentes contexto em tempo real. Exemplo: relatórios de análise de ameaças do X-Force e campanhas Early Warning.
- Inteligência técnica de ameaças consiste em indicadores de comprometimento (IOCs), como IPs, domínios, hashes e URLs, que alimentam a detecção automatizada. Exemplo: pulses do OTX e classificações de IP do GreyNoise.
O ciclo de vida da inteligência de ameaças
O ciclo de vida da inteligência de ameaças tem 6 estágios que transformam dados brutos em inteligência de ameaças acionável:
- Requisitos: definir o que a equipe de segurança e as partes interessadas precisam saber.
- Coleta de dados: reunir dados brutos de feeds, sensores, OSINT e dark web.
- Processamento: normalizar, deduplicar e estruturar os dados coletados.
- Análise: converter dados processados em avaliações, pontuações e relatórios.
- Distribuição: entregar inteligência às pessoas e ferramentas que agem sobre ela, como SIEM, SOAR e firewalls.
- Feedback: as partes interessadas relatam o que funcionou, informando ajustes para que o programa se adapte às ameaças em evolução.
Nossas 8 categorias de benchmark mapeiam esse ciclo de vida: fontes de dados e cobertura medem a coleta; análise e atribuição medem o estágio de análise; e integração, relatórios e cenários operacionais medem distribuição e ação.
Por que integrar inteligência de ameaças com operações de segurança?
- Avisos antecipados: combinar feeds de inteligência de ameaças com um SIEM classifica atividades de alto risco conforme aparecem nos logs, antes que um incidente escale.
- Menos falsos positivos: alertas de alta fidelidade, como a classificação de scanners benignos do GreyNoise, minimizam a fadiga de alertas para que os analistas de segurança investiguem ameaças reais.
- Resposta a incidentes mais rápida: contexto imediato sobre operações de malware e atores de ameaças aprimora as capacidades de resposta a incidentes e ajuda a isolar sistemas comprometidos antes do movimento lateral.
- Correção informada por ameaças: milhares de vulnerabilidades de software são divulgadas anualmente; pontuações cientes de exploração (EPSS, KEV, ExPRT.IA, observações do GreyNoise) priorizam aquelas que estão sendo exploradas.
- Alocação informada de recursos: organizações que usam inteligência de ameaças podem direcionar recursos de cibersegurança para os vetores de ataque e potenciais atores de ameaças relevantes para seu setor.
Perguntas frequentes
Nenhum dos 5 vence de forma absoluta. O CrowdStrike lidera em cobertura (30 de 33 critérios), mas custa mais caro e divide capacidades em mais de 4 SKUs. O Feedly lidera em agregação de autoatendimento, o X-Force lidera em pesquisa gratuito (até seu EOL em agosto de 2026), o GreyNoise lidera em triagem de IPs e o OTX lidera em automação gratuito. A maioria das organizações combina 2 a 3 deles em camadas.
Para feeds de IOCs, consultas de enriquecimento e caça, sim: OTX, GreyNoise Community e X-Force Freemium cobrem isso sem custo. Inteligência finalizada, monitoramento da dark web, detecção de credenciais vazadas, derrubadas e acesso a analistas apareceram apenas em níveis pagos, principalmente na família CrowdStrike.
Ao classificar a atividade antes que os analistas a vejam. Em nossos testes, o GreyNoise rotulou scanners conhecidos, como Shodan e Censys, como benignos; o X-Force reduziu um antigo IP do C2 do Conti para Risco 1/10 após revisão de analistas; e o Feedly deduplicou 426 feeds que cobriam um mesmo evento em um único cartão.
Cite este benchmark
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dogan2026,
  author = {Dogan, Sedat and PhD., Ezgi Arslan,},
  title  = {{Os 5 Principais Serviços de Inteligência de Ameaças Cibernéticas em Benchmark}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/cyber-threat-intelligence-services}},
  note   = {AIMultiple. Acessado em 31 Agosto 2026}
}Resultados e carimbos de data/hora de 14 pontos de dados. Baixe os dados utilizados neste artigo como um arquivo ZIP contendo 2 arquivos CSV.
Links de referência
- Tem 20 anos de experiência como hacker de chapéu branco e guru de desenvolvimento, com ampla experiência em linguagens de programação e arquiteturas de servidores.
- É conselheiro de administração em uma VC que investe em empresas de tecnologia em estágio inicial e na Ödeal, uma plataforma regional de pagamentos digitais que atende 125.000 comerciantes.
- Liderou a infraestrutura tecnológica e a cibersegurança de sete eleições nacionais e foi reconhecido no Hall da Fama da cibersegurança por líderes globais de tecnologia, incluindo o Twitter.

A seguir, leia
Melhores Ferramentas de Gestão de Vulnerabilidades

Soluções de Segurança de E-mail: Acronis, Sophos & Barracuda
Benchmark de Plataformas de Agentes de IA: Claude Managed Agents vs Google Vertex Agent Engine



Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.