


Soluções de segurança de e-mail: Acronis Email Security & Sophos

O e-mail é um dos pontos de entrada mais comuns para ataques cibernéticos, e as proteções integradas não são mais suficientes para lidar com ameaças direcionadas. Testamos três plataformas de segurança de e-mail em nuvem (Acronis Email Security, Sophos Email Security e Barracuda Email Protection) com 100 testes em 11 categorias de ameaças.
Resultados do benchmark de soluções de segurança de e-mail em nuvem
Leia a metodologia do benchmark de soluções de segurança de e-mail para saber como testamos essas ferramentas e medimos os resultados.
Comparação de soluções de segurança de e-mail com base em categorias de veredito
Acronis Email Security
- Acronis tem a maior pontuação geral de detecção (122/200) e tem o melhor desempenho contra phishing de GenAI com 100%. Todos os dez pretextos empresariais refinados foram bloqueados, incluindo pré-leituras falsas do conselho, fluxos de reconsentimento do Microsoft 365 e NDAs legais fictícios.
- Essa foi a categoria mais difícil do benchmark, com dificuldade média de 8.2/10. Capturar todos os dez sugere que o Acronis lidou bem com sinais semânticos e contextuais de phishing neste benchmark, em vez de depender apenas de sinais óbvios de gramática ou formatação.
- A Categoria F e a Categoria D também reforçam esse quadro: o Acronis marcou 89% em falsificação de marca/domínio e 90% em phishing por URL, incluindo um BLOCK no teste de injeção de cabeçalho authentication-results. Os resultados agregados sugerem um forte tratamento de casos de falsificação e análise de URL.
- O registro limpo de falsos positivos é operacionalmente significativo. Nenhuma das oito mensagens de controle foi bloqueada, o que significa que a taxa de detecção de 66% não acarreta custo compensatório na perda de e-mails legítimos.
- Os pontos negativos estão concentrados em níveis de dificuldade mais baixos. O spam básico (Categoria A, 44%) é inferior ao de outras ferramentas, com falhas em spam farmacêutico, golpes de loteria e um golpe romântico básico nos níveis de dificuldade 1 a 2. A lacuna sugere que o Acronis prioriza ataques sofisticados em vez de tráfego em massa e de baixo esforço.
Sophos Email Security
- A Sophos tem a segunda maior pontuação geral (105.5/200). Ela alcançou 100% na Categoria B (variantes de malware EICAR), detectando todas as variantes de aninhamento de arquivos, ZIP protegido por senha e teste de tolerância a deslocamento.
- Os pontos fracos mais visíveis da Sophos são phishing por URL (Categoria D, 58%) e técnicas de evasão (Categoria J, 22%). A lacuna em phishing por URL é notável porque os links estão entre os mecanismos de entrega de phishing mais comuns, e a Categoria D testa várias maneiras realistas pelas quais os invasores os ocultam ou roteiam.
- A pontuação de 58% da Sophos, comparada com os 90% do Acronis, sugere que sua camada de análise de URL foi menos consistente em redirecionamentos, ofuscação e posicionamentos de URL fora do corpo da mensagem.
Barracuda Email Protection
- A pontuação de detecção de 60/200 do Barracuda é menor que a dos outros dois produtos. A Categoria I (phishing de GenAI) retornou 0% de detecção, e a Categoria A (Spam: 33%) tem a menor pontuação entre os concorrentes. Isso sugere que o Barracuda foi menos eficaz nesta configuração contra os cenários de spam, phishing de GenAI e engenharia social do benchmark.
- A Categoria B (detecção de malware conhecido por meio de strings de teste EICAR, 89%) e a Categoria C (tipos de arquivos transportadores, como PDFs com JavaScript incorporado, HTML smuggling e atalhos LNK, 70%) são competitivas com outros fornecedores.
- Os resultados da Categoria J (técnicas de evasão, 44%) do Barracuda mostram o melhor dos três fornecedores. Isso sugere que o mecanismo subjacente de inspeção de conteúdo pode lidar razoavelmente bem com recursos como caracteres de largura zero, assuntos codificados e homóglifos.
- Os pontos fracos são mais proeminentes nas categorias que mais importam para a proteção contra ameaças modernas. Phishing por código QR (Categoria E, 13%), falsificação de marca (Categoria F, 11%), BEC (Categoria G, 11%) e extorsão (Categoria H, 22%) estão todos bem abaixo da comparação.
- Nos onze testes de nível difícil, o Barracuda bloqueou um e falhou nos dez restantes.
Top 3 soluções de segurança de e-mail em nuvem
Acronis Email Security análise detalhada
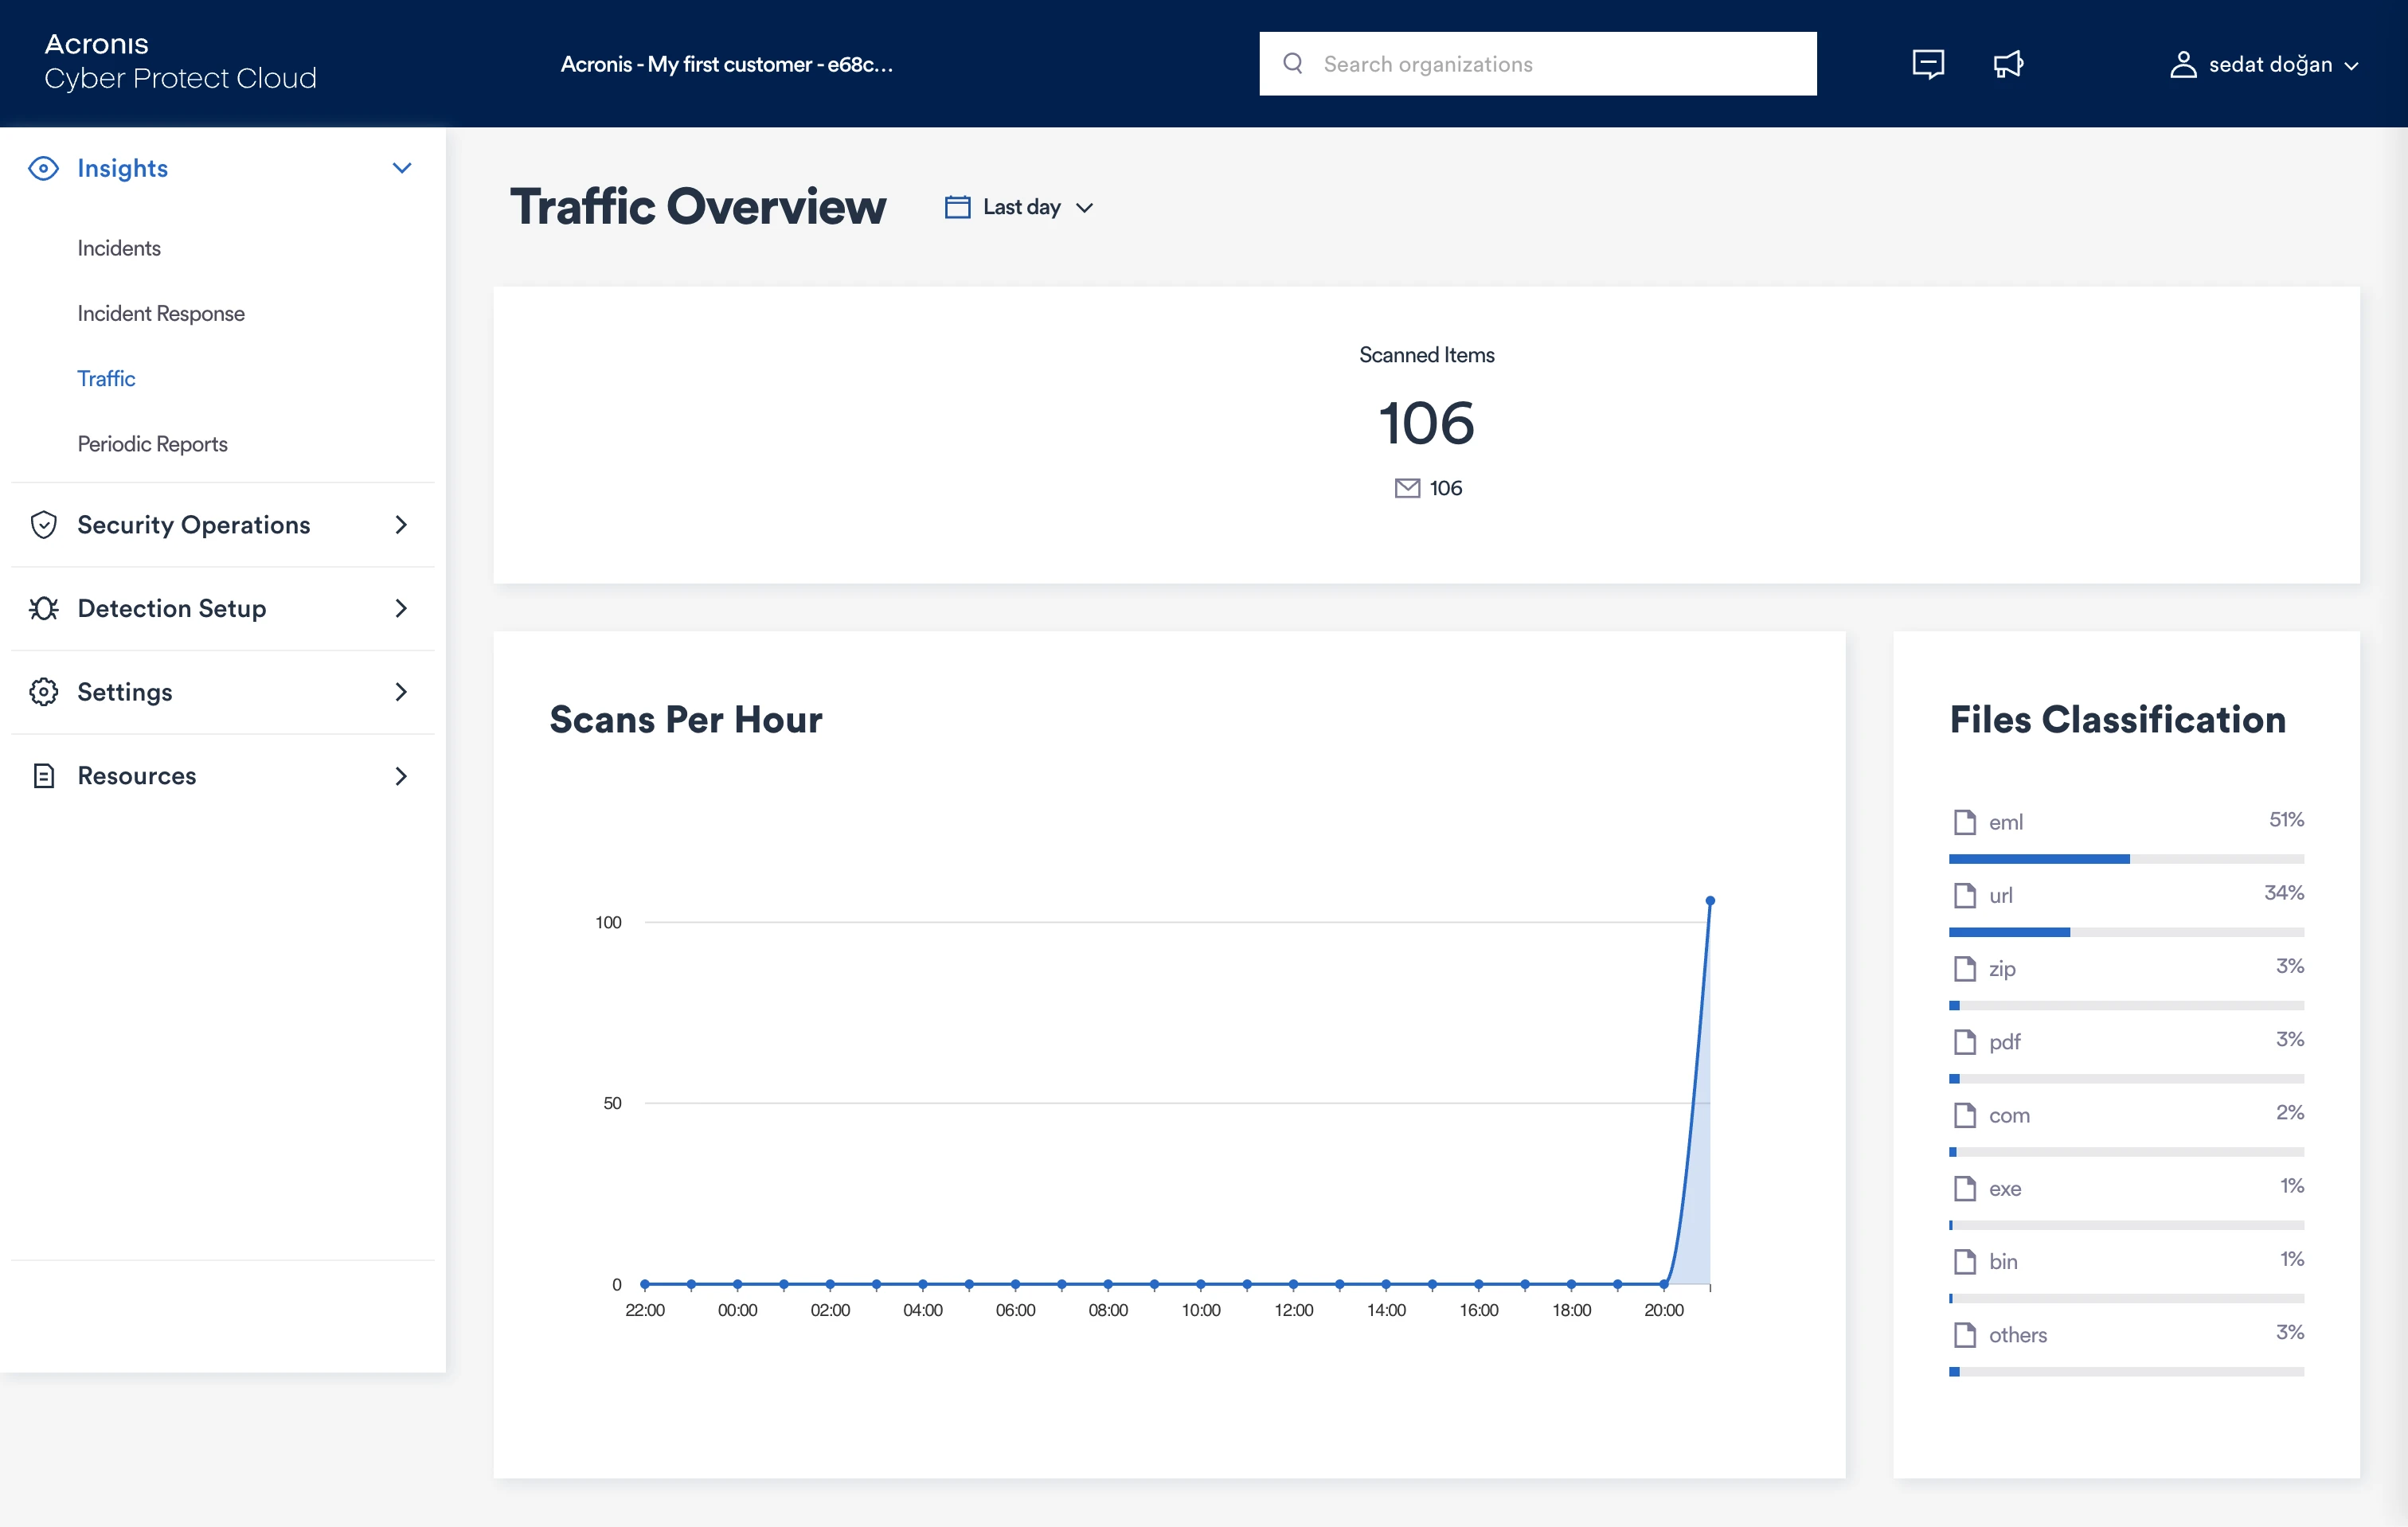
Ao selecionar Acronis Email Security no menu à esquerda na interface do Acronis Cyber Protect Cloud, vemos a tela a seguir. Em seguida, clicamos para acessar o console do Email Security.
Como ainda não concluímos nenhuma configuração, nosso painel exibe os itens de menu:
- Incidentes: Atividades de ataque e incidentes de segurança detectados.
- Resposta a incidentes: Ferramentas para investigar e responder a incidentes.
- Tráfego: Visibilidade sobre padrões de tráfego de e-mail ou web verificados.
- Relatórios periódicos: Relatórios programados de segurança e proteção.
- Operações de segurança: Controles de segurança operacional e ferramentas de monitoramento.
- Configuração de detecção: Configuração de regras de detecção, verificação e definições de proteção.
No menu Configurações à esquerda, vamos para Ativos de E-mail Protegidos.
Como ainda não há ativos, o sistema nos redireciona para o fluxo de configuração. Clicamos em Configurar proteção de e-mail. O sistema solicita um endereço de e-mail de escalação para relatar problemas e pergunta qual serviço de e-mail usamos.
Para este teste, prosseguiremos com um provedor personalizado via MX. Fazemos isso para comparar os fornecedores diretamente, sem sermos afetados pelas proteções integradas do Microsoft 365 ou do Google Workspace.
Selecionamos o serviço de e-mail e escolhemos o método de conexão Inline. Isso significa que o Acronis verifica e bloqueia e-mails maliciosos antes de serem entregues.
Também adicionamos um contato de escalação que a Acronis pode usar para problemas de tomada de conta, segurança ou conexão. O próximo passo é ativar o aplicativo do Google Workspace, que oferece suporte a integração, contagem precisa de usuários para cobrança e ações de correção, como remover e-mails maliciosos entregues por engano.
Adicionamos o domínio conectado, aimultiple.com, e o sistema recupera automaticamente os registros MX.
Também definimos o método de cálculo de licença para “De acordo com os assentos reportados” e inserimos 100 assentos. Após essas configurações, prosseguimos com Avançar para continuar a configuração do MX.
O sistema solicita que adicionemos um registro TXT para verificar a propriedade do domínio. Adicionamos o registro e aguardamos a verificação.
Também podemos gerenciar os servidores de destino SMTP configurados, confirmar que o TLS está ativado e usar a ação Verificar para confirmar que o registro TXT foi publicado corretamente. Esta página também permite editar configurações de servidor e TLS ou excluir o domínio, se necessário.
Enviamos um total de 100 e-mails que poderiam ser considerados maliciosos ou spam. O painel agora mostra estatísticas como quantos e-mails foram verificados, quantos foram classificados como spam, quantos foram classificados como maliciosos e quantos e-mails foram recebidos por tipo de ataque. Também há uma estatística mostrando quais endereços de e-mail foram atacados com mais frequência.
No menu Verificações, podemos ver as estatísticas de verificação de todos os e-mails recebidos. A divisão por tipo de arquivo também é um detalhe útil. Além disso, em todo o aplicativo, podemos ajustar o intervalo de datas clicando em Último Dia no topo da página.
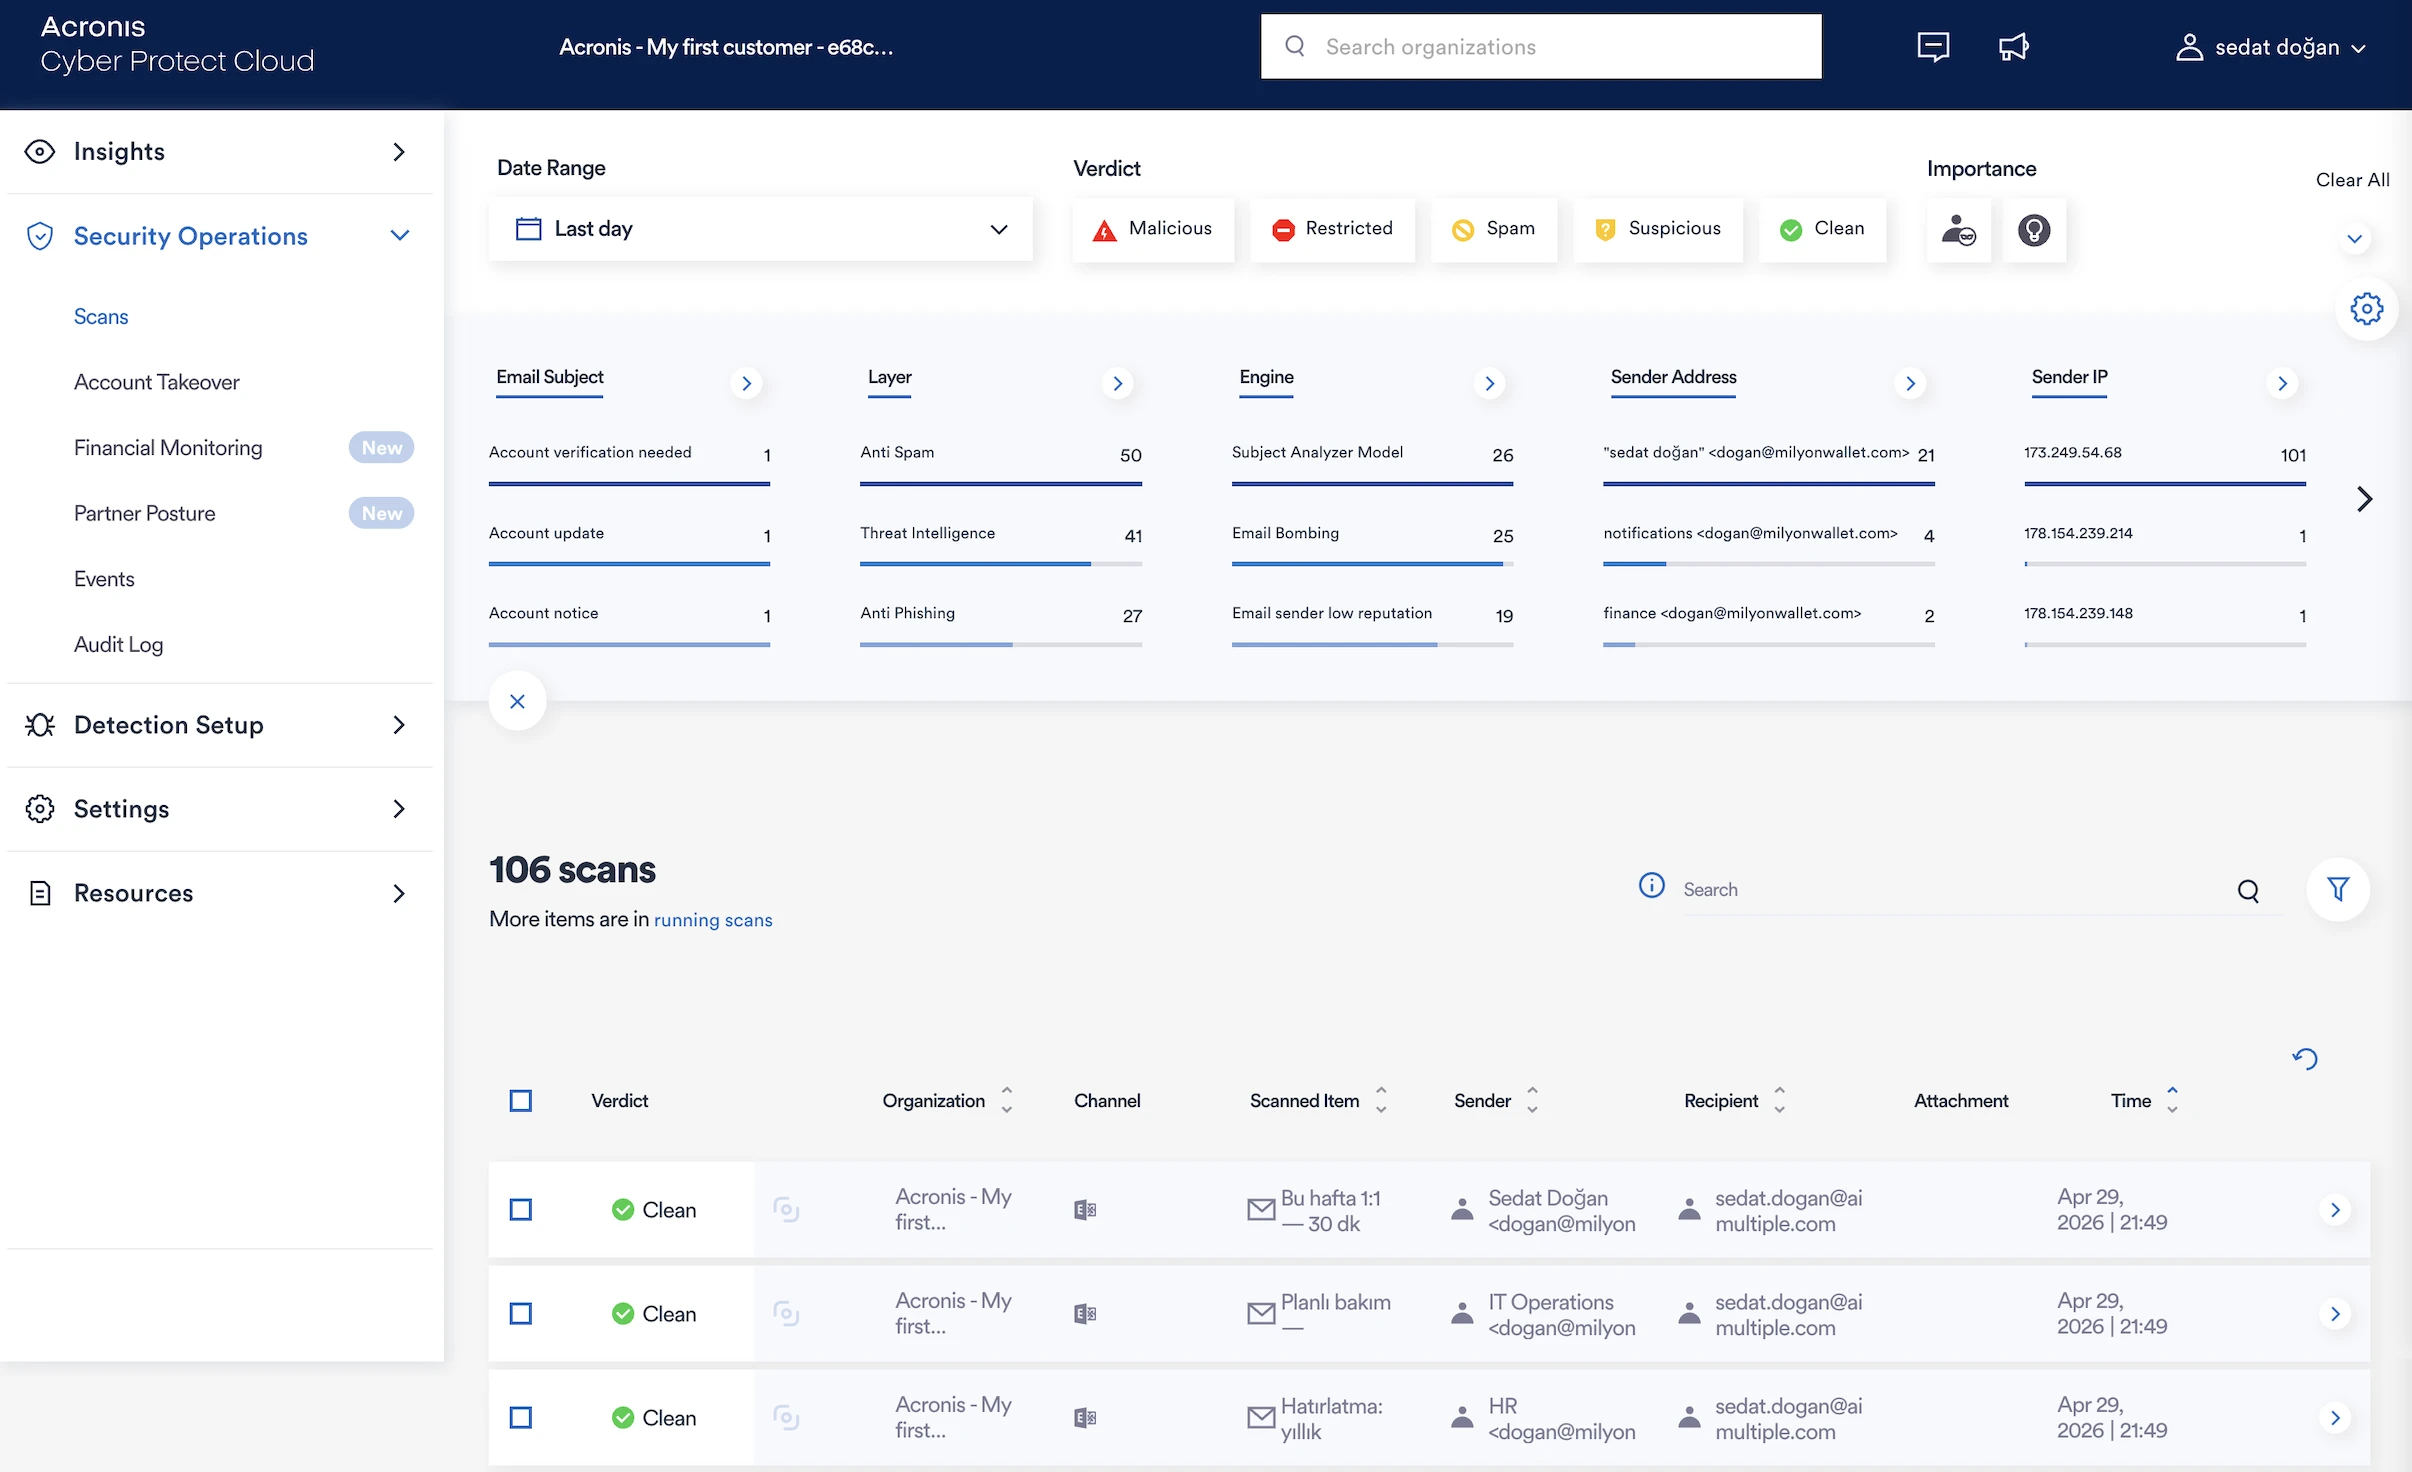
A filtragem na seção Verificações é altamente detalhada. Aqui estão algumas das opções:
- Endereço/domínio/IP do remetente: Os principais indicadores para identificar remetentes maliciosos ou falsificados.
- Nome de exibição falsificado: Visa diretamente uma das técnicas de phishing mais comuns, em que o nome visível parece legítimo, mas o endereço real não.
- Endereço de resposta (reply-to): Outro sinal de alerta importante de phishing. Quando o reply-to difere do endereço do remetente, geralmente indica uma tentativa de redirecionar as respostas para uma caixa de entrada controlada pelo invasor.
- Ação (colocado em quarentena/entregue): Essencial para entender se uma ameaça foi capturada ou chegou ao destinatário.
- Assunto: Para identificar campanhas de phishing que usam linhas de assunto idênticas ou quase idênticas em vários alvos.
- Endereço do destinatário: Fundamental para determinar o escopo de um ataque. Mostra quantos usuários foram alvos e se indivíduos de alto valor (executivos, finanças) estavam entre eles.
- Payload (anexos/URLs): Restringe a pesquisa a e-mails que carregam os mecanismos de entrega de malware mais comuns.
Ao acessar Operações de Segurança no menu à esquerda, chegamos à seção Verificações. Nesta tela, podemos acessar detalhes relacionados às verificações. Todas as verificações são listadas aqui e também podemos ver as categorizações resultantes, como limpo, spam e malicioso.
Ao abrir os detalhes de um e-mail, podemos ver como o sistema o avaliou e seu status atual. Também podemos alterar seu status para:
- Aprovar veredito (Tratar): Aceitar o veredito atual e processar o e-mail de acordo.
- Marcar e-mail como restrito: Classificar o e-mail como restrito ou violador de política.
- Marcar e-mail como Spam: Classificar o e-mail como indesejado ou não solicitado.
- Marcar e-mail como Suspeito: Sinalizar o e-mail como potencialmente arriscado e que requer cautela.
- Marcar e-mail como Limpo (FP): Marcar o e-mail como seguro e indicar que foi um falso positivo.
A visualização abaixo é a visão compacta. Ao clicar na guia Detalhado no canto superior direito, podemos ver muitos detalhes adicionais.
Na visão compacta, podemos ver os detalhes da verificação de um e-mail de phishing malicioso que foi colocado em quarentena pelo Acronis. Ele inclui uma visão geral gerada por IA explicando por que o e-mail é considerado malicioso e mostrando indicadores como domínio de remetente suspeito, comportamento de bombardeio de e-mail e uma URL arriscada. Na seção Detalhes, podemos verificar o canal, a ação tomada, o horário da verificação, o tempo de processamento, a organização e o status de RI.
No Inspetor de E-mail, podemos revisar os metadados da mensagem, incluindo assunto, remetente, destinatário, horário, caminho de retorno e IP de origem. O corpo do e-mail também é exibido, para que possamos avaliar a tentativa de engenharia social diretamente.
Os critérios de avaliação de incidentes são claros e transparentes. Para um incidente, também podemos clicar no botão Solicitar investigação, selecionar “Acho que este e-mail é limpo” e enviá-lo à equipe do Acronis para revisão. Podemos ver verificações anteriores relacionadas ao mesmo e-mail.
Com o botão Capturas de tela, podemos ver a versão renderizada do e-mail, o que é um recurso útil. Vale notar que o sistema não renderiza o e-mail como HTML no navegador, portanto qualquer vulnerabilidade não detectada no e-mail não pode causar uma violação durante a revisão.
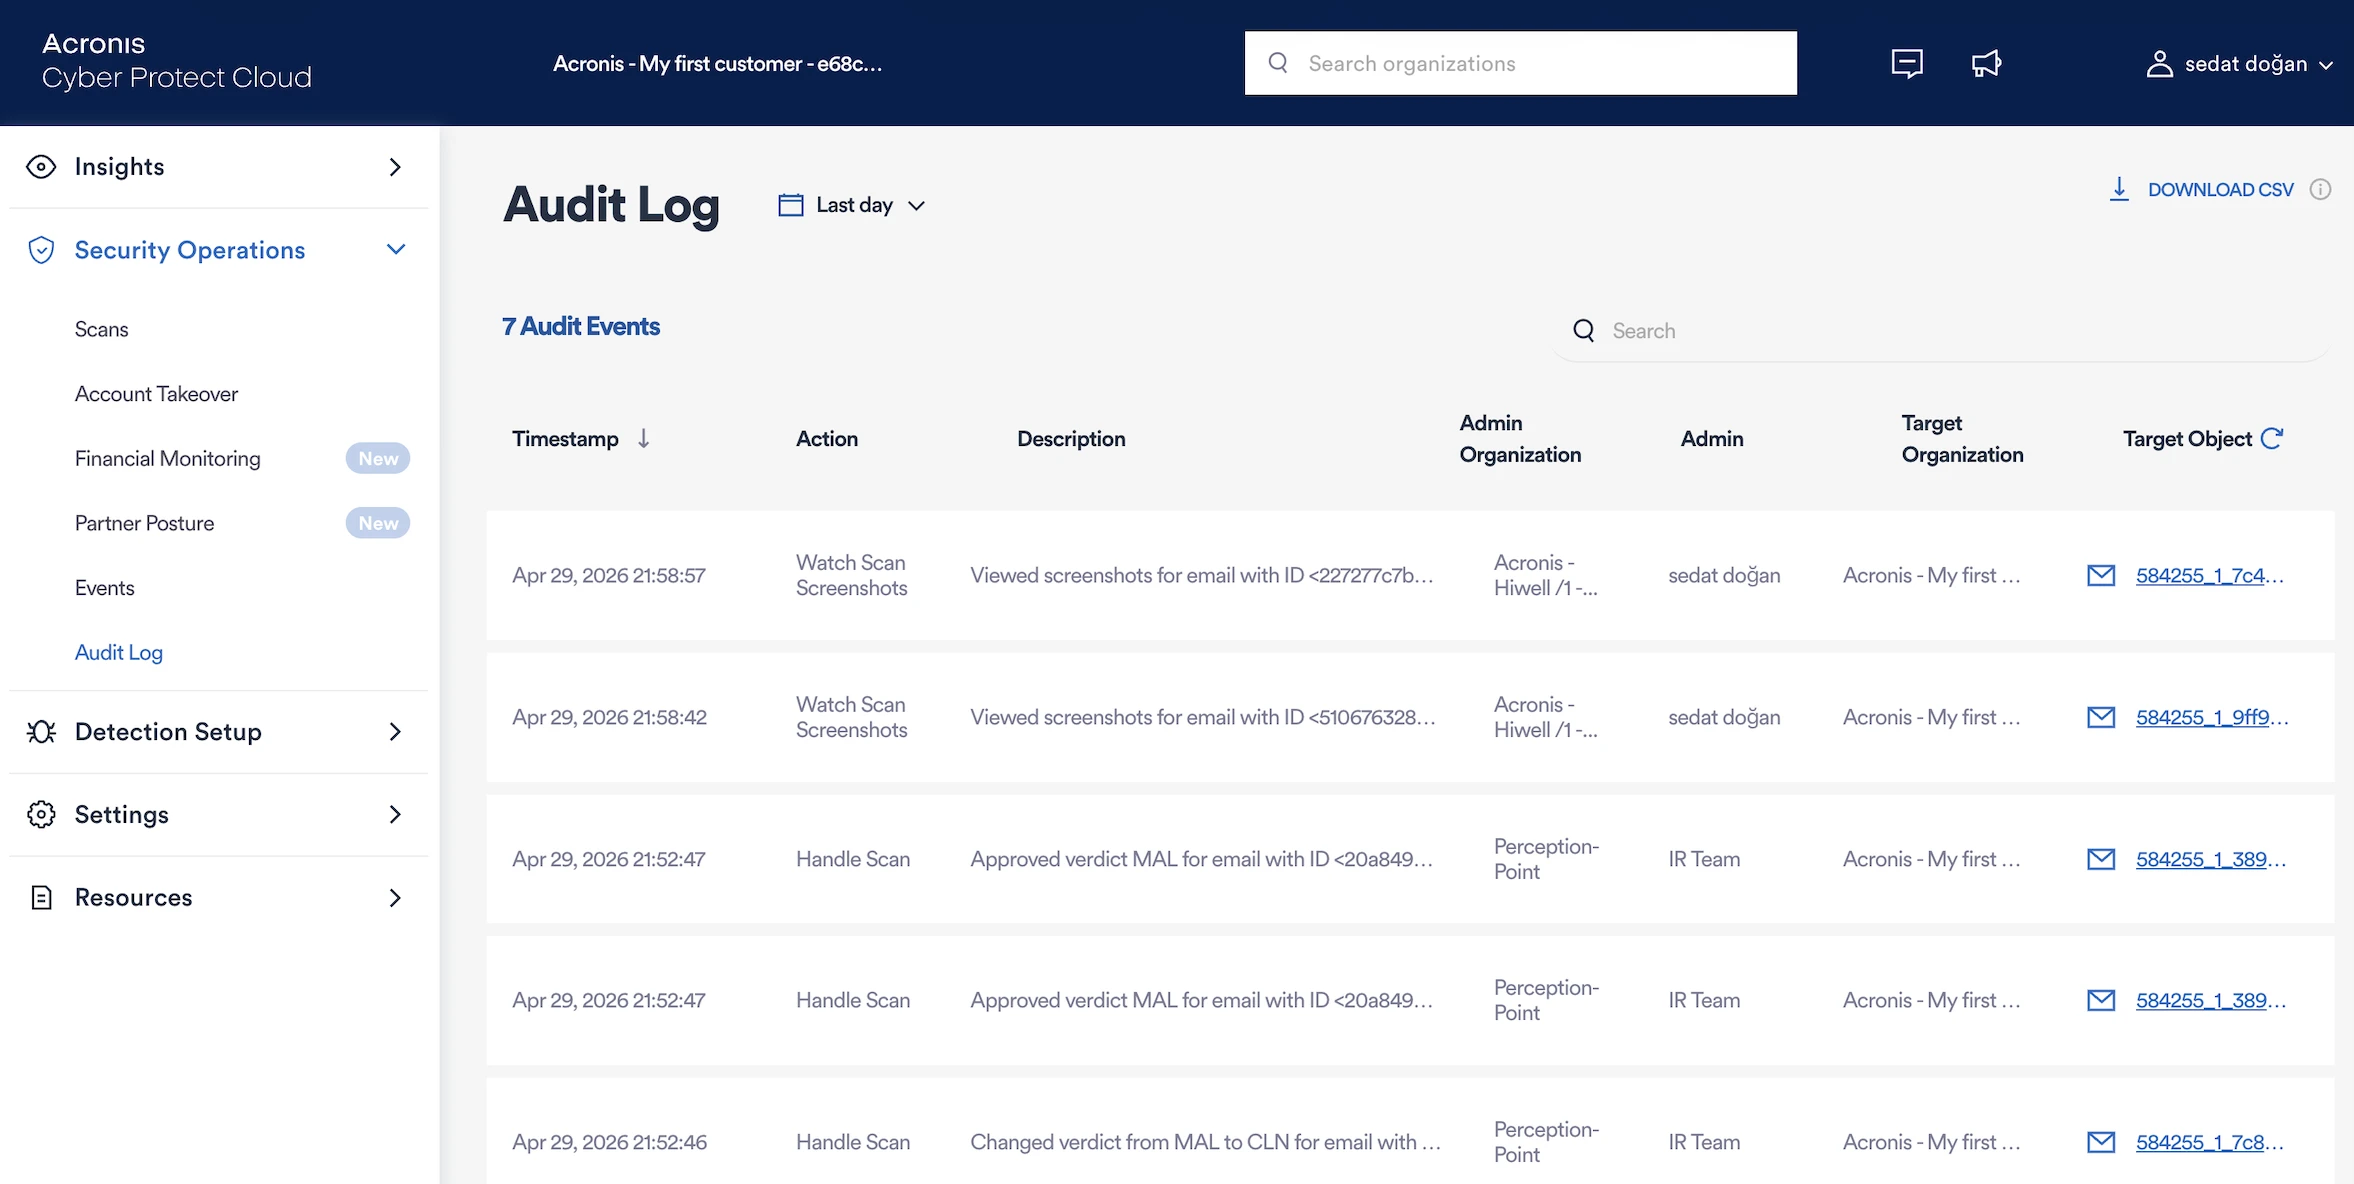
As ações dos usuários observadas neste teste estavam disponíveis no Registro de auditoria no menu à esquerda. Alguns desses registros são:
- Ver capturas de tela da verificação
- Tratar verificação
- Ação de IU
Cada registro grava o carimbo de data/hora, a ação, a descrição, o administrador ou equipe, a organização de destino e o e-mail ou objeto de destino relacionado.
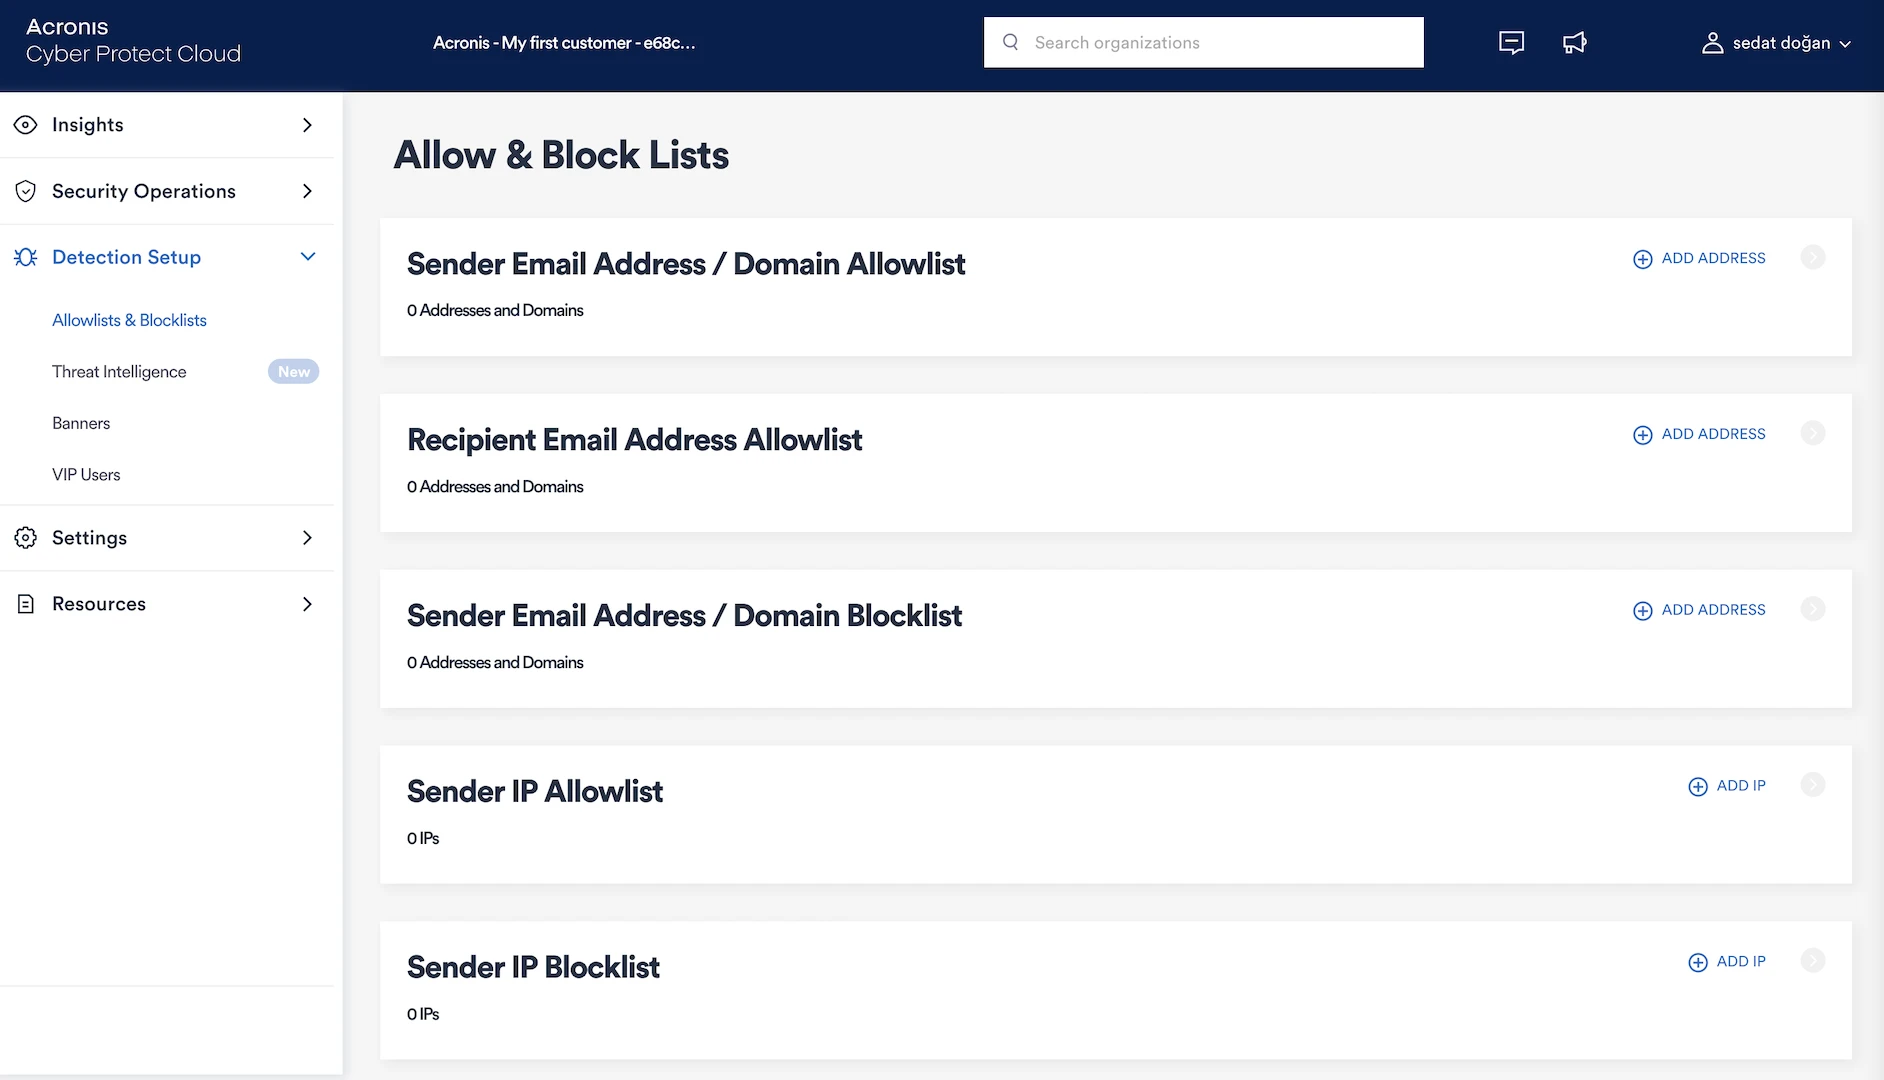
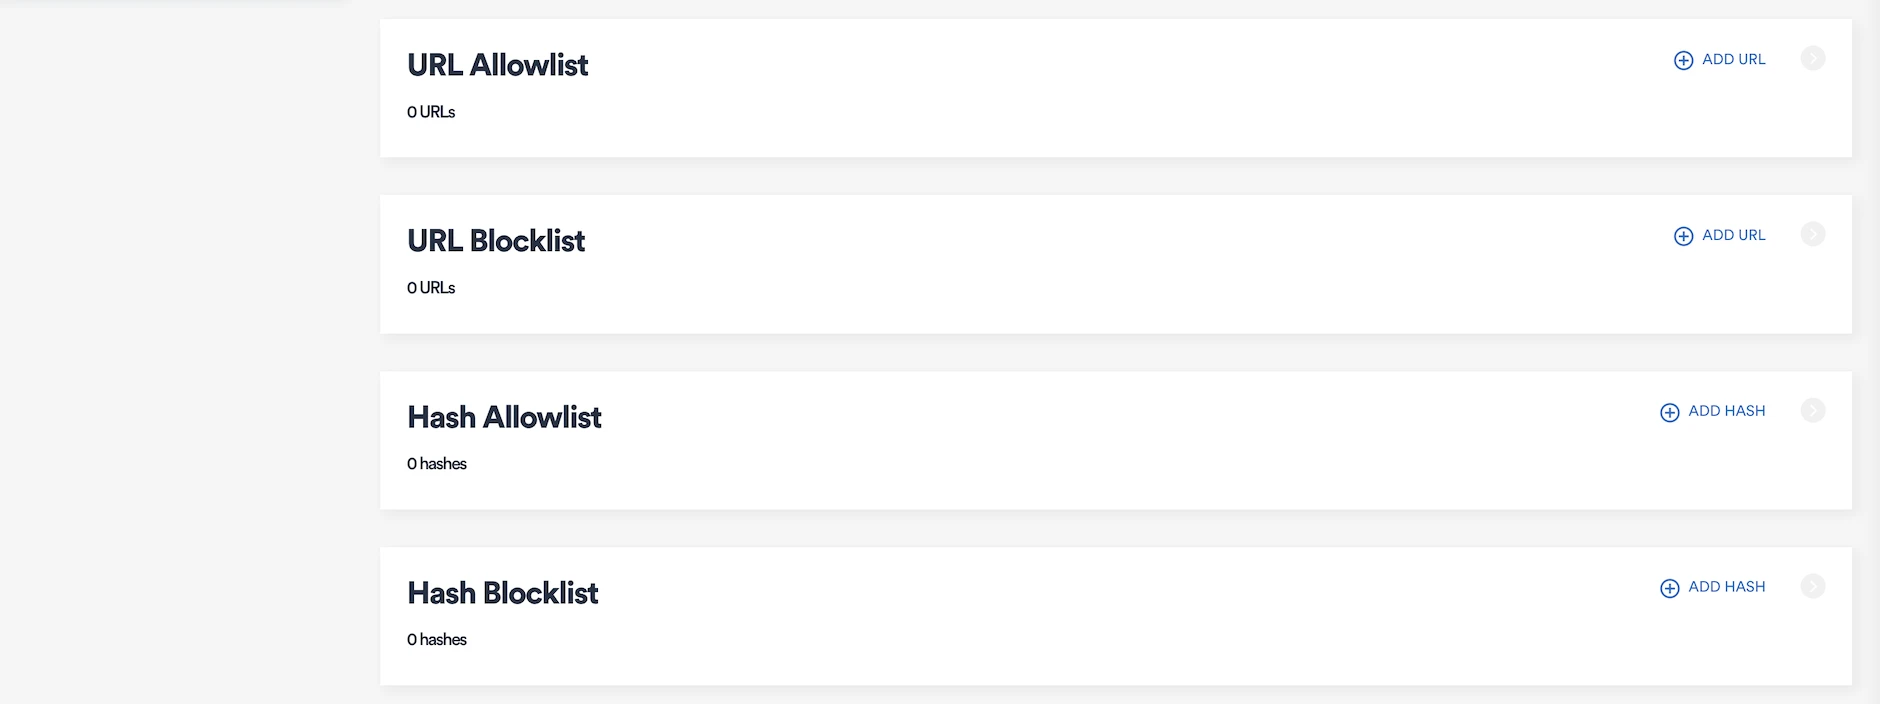
Em Configuração de detecção no menu à esquerda, podemos gerenciar listas de permissões e listas de bloqueio em detalhes, o que é um recurso altamente útil:
- Lista de permissões de endereço/domínio do remetente: E-mails de endereços ou domínios desta lista são sempre confiáveis e ignoram os filtros de spam/ameaças. Isso pode ser útil para colocar na lista de permissões parceiros conhecidos ou sistemas internos que, de outra forma, poderiam gerar falsos positivos.
- Lista de permissões de endereço de e-mail do destinatário: Especifica endereços de destinatários internos que devem receber todos os e-mails recebidos sem filtragem. Isso garante que certos usuários (por exemplo, uma caixa de entrada de captura geral) sempre recebam e-mails, mesmo de remetentes desconhecidos.
- Lista de bloqueio de endereço/domínio do remetente: E-mails de endereços ou domínios desta lista são rejeitados ou colocados em quarentena automaticamente. Pode ser usada para bloquear permanentemente fontes de spam conhecidas, domínios maliciosos ou remetentes em massa indesejados.
- Lista de permissões de IP do remetente: Servidores de e-mail com IPs nesta lista são considerados confiáveis, e seus e-mails ignoram as verificações de reputação baseadas em IP. Pode ser usada para serviços de e-mail de terceiros confiáveis ou relays de e-mail locais.
- Lista de bloqueio de IP do remetente: Conexões desses IPs são bloqueadas, independentemente do endereço do remetente. Isso pode ser eficaz contra servidores de e-mail maliciosos conhecidos ou infraestrutura comprometida.
- Lista de permissões de URL: Links que correspondem a essas URLs ou domínios dentro do corpo do e-mail são considerados seguros e não serão sinalizados.
- Lista de bloqueio de URL: E-mails que contêm essas URLs são sinalizados, bloqueados ou colocados em quarentena.
- Lista de permissões de hash: Anexos de arquivo que correspondem a esses hashes criptográficos são tratados como seguros e passam sem alertas de verificação.
- Lista de bloqueio de hash: Anexos cujo hash corresponde a uma entrada nesta lista são bloqueados imediatamente. Isso fornece bloqueio preciso, baseado em assinatura, de arquivos maliciosos conhecidos, mesmo que sejam renomeados ou disfarçados.
Alguns dos recursos que vale a pena mencionar, mas que não testamos especificamente, são:
Na configuração de detecção:
- Inteligência de ameaças: Obtém indicadores de fontes externas de inteligência de ameaças. Esse recurso ajuda a capturar malware comum generalizado, URLs maliciosas e campanhas de ataque ativas.
- Banners: Adiciona banners personalizáveis aos e-mails recebidos com base em políticas e regras.
- Usuários VIP: Permite que os administradores mantenham uma lista de usuários de alto valor (executivos, equipe financeira, etc.).
Em operações de segurança:
Tomada de conta (ATO): Detecta sinais de caixas de correio do Microsoft 365 comprometidas.
O mecanismo sinaliza regras suspeitas de caixa de correio (encaminhamento, redirecionamento, movimentação ou exclusão de e-mails), logins de viagem impossível e entradas de locais ou dispositivos desconhecidos. Ao detectar um desses sinais, ele abre um caso no console, e a equipe de resposta a incidentes entra em contato com o administrador para investigar em conjunto.
Sophos Email Security análise detalhada
Para começar com a Sophos, criamos um link de avaliação e somos direcionados para a tela a seguir. Semelhante ao Barracuda, a Sophos pede que selecionemos uma região.
O sistema então pergunta qual produto queremos instalar. Selecionamos Email Security. Outros produtos que podem ser configurados incluem Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix e Switches.
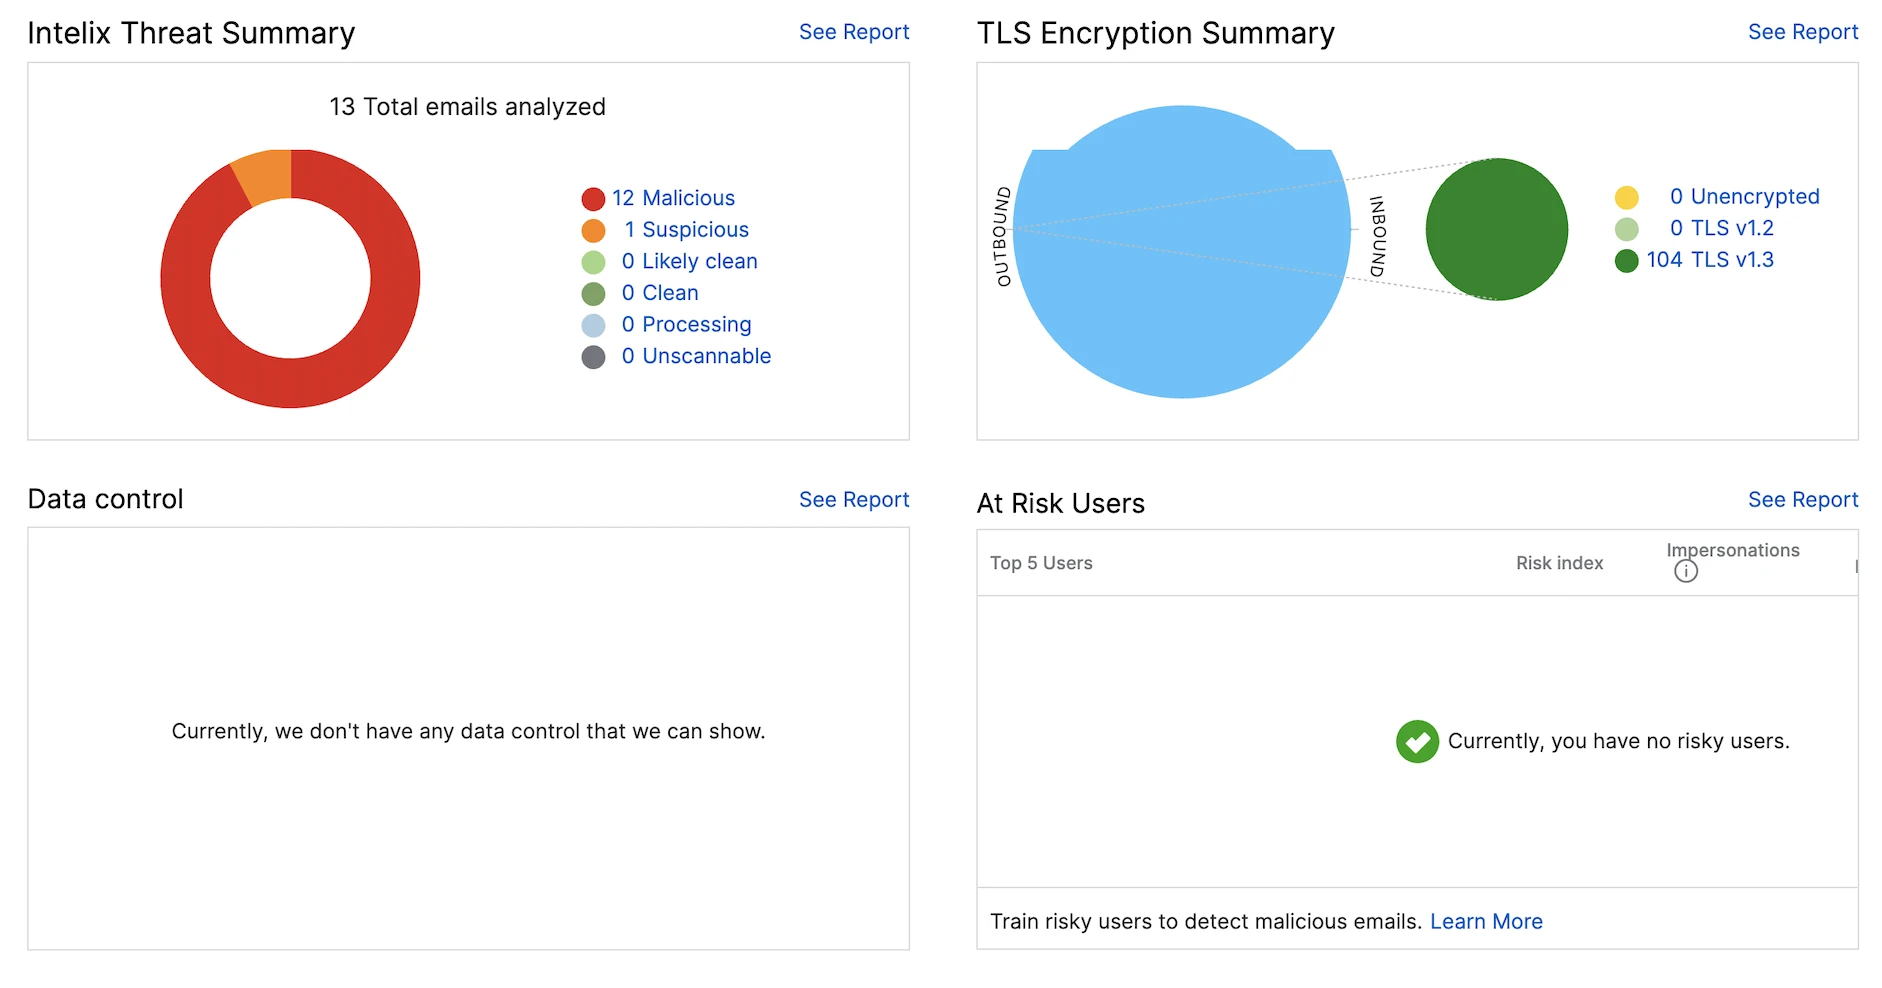
Enviaremos 100 e-mails, e a imagem abaixo mostra o painel. Ele inclui estatísticas como o número total de e-mails recebidos verificados, ameaças potenciais e tipos de ameaças detectadas. Também há estatísticas para e-mails enviados, mas não estamos testando a segurança de e-mails enviados neste benchmark.
Também podemos ver outros elementos do painel, como tendências de atividade de e-mail, resumos de ameaças e indicadores de status de segurança.
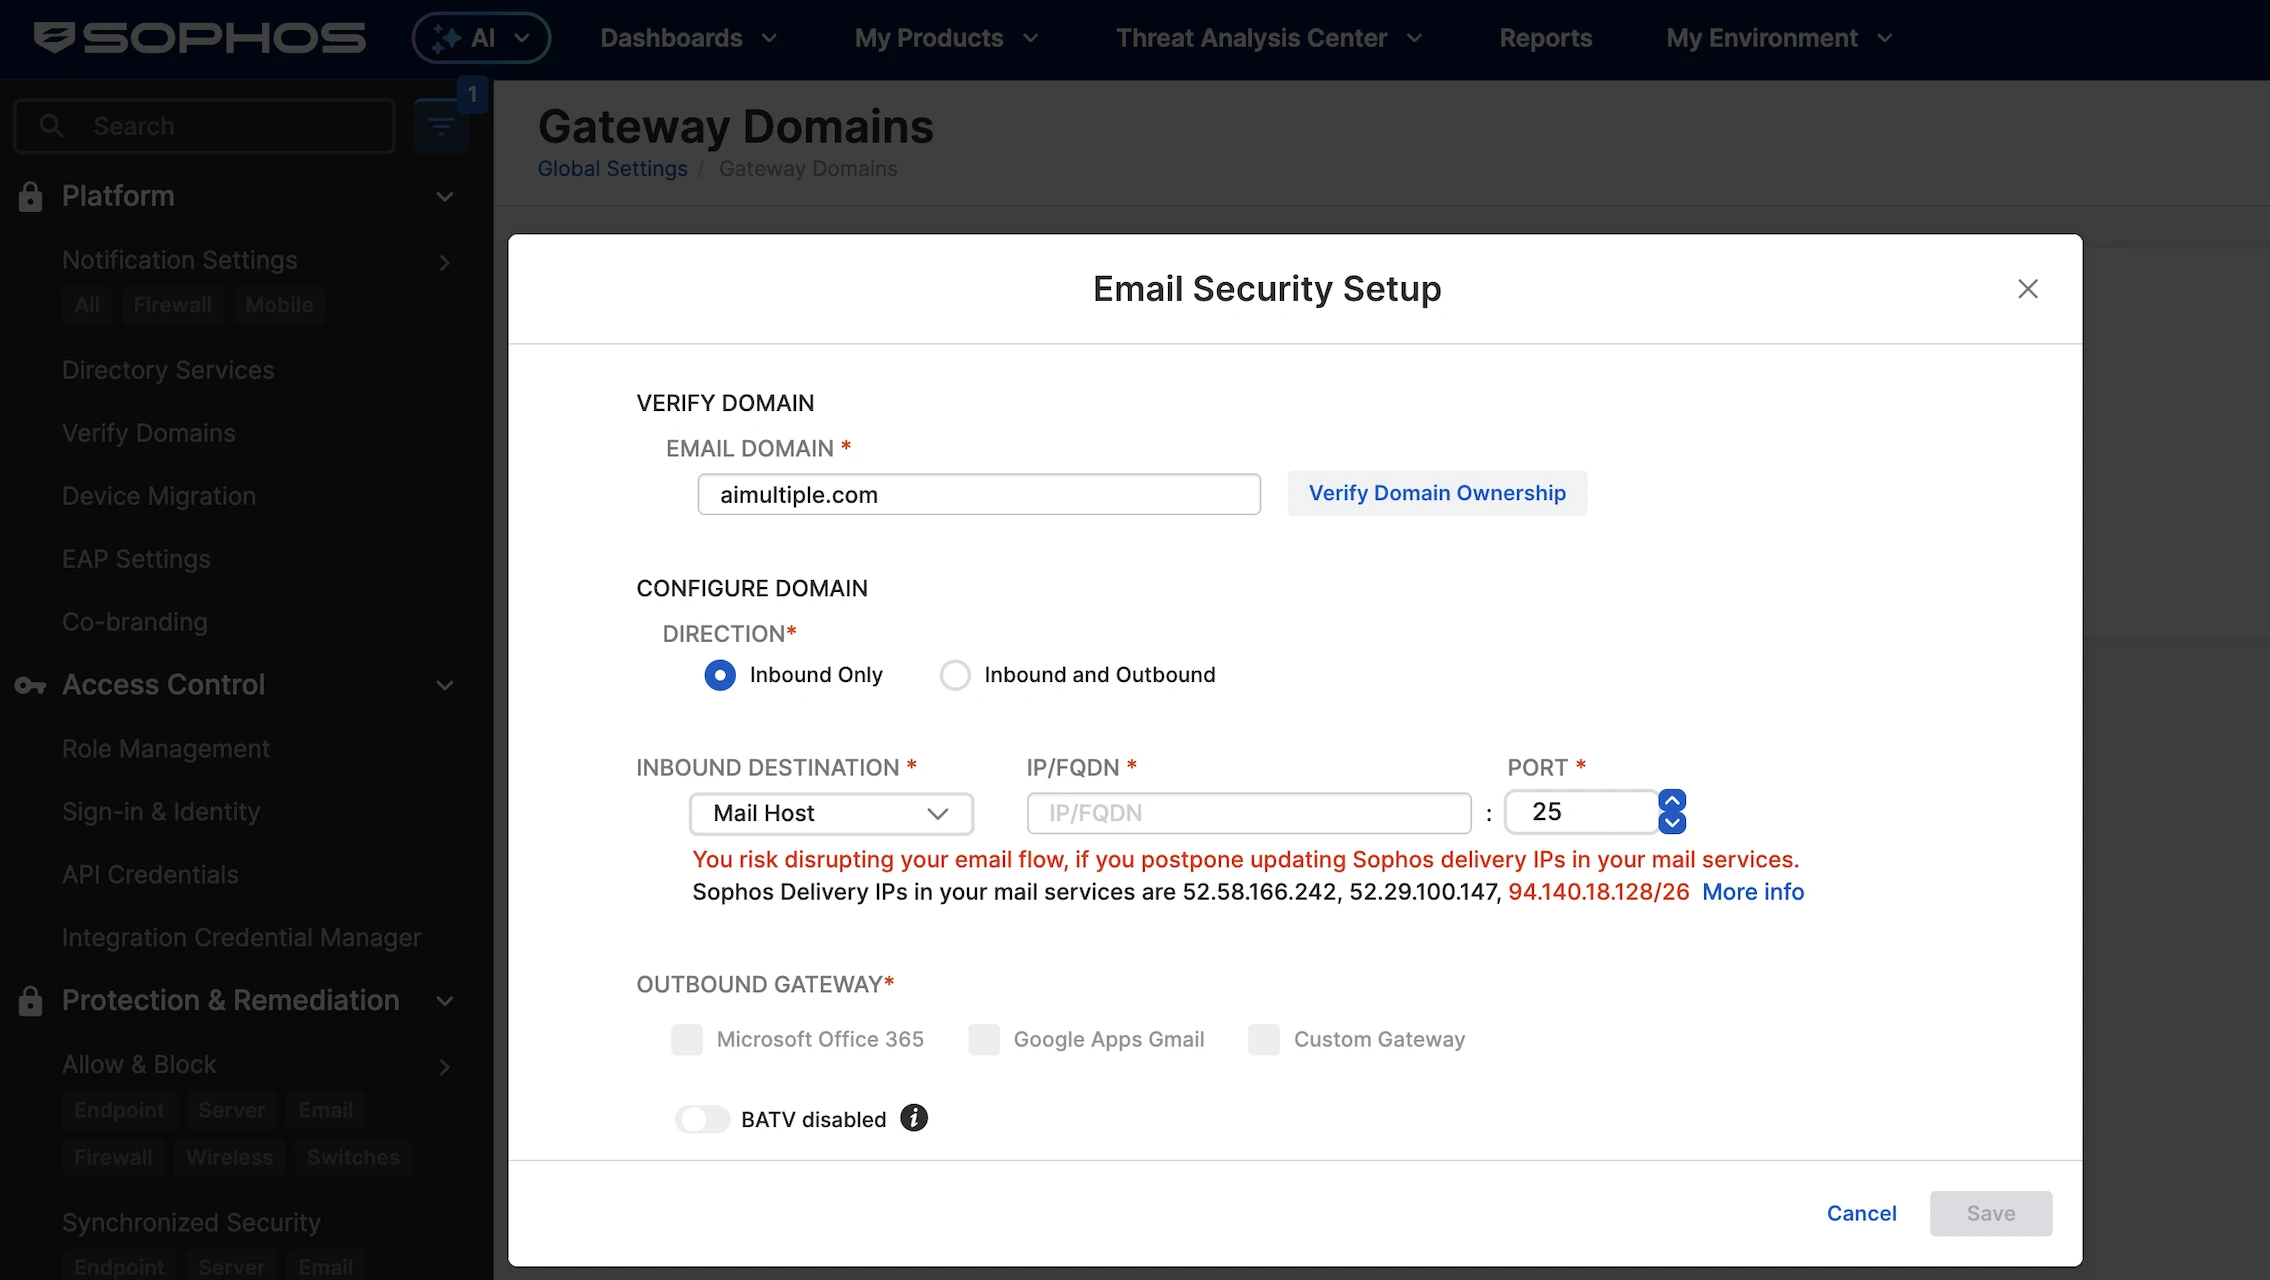
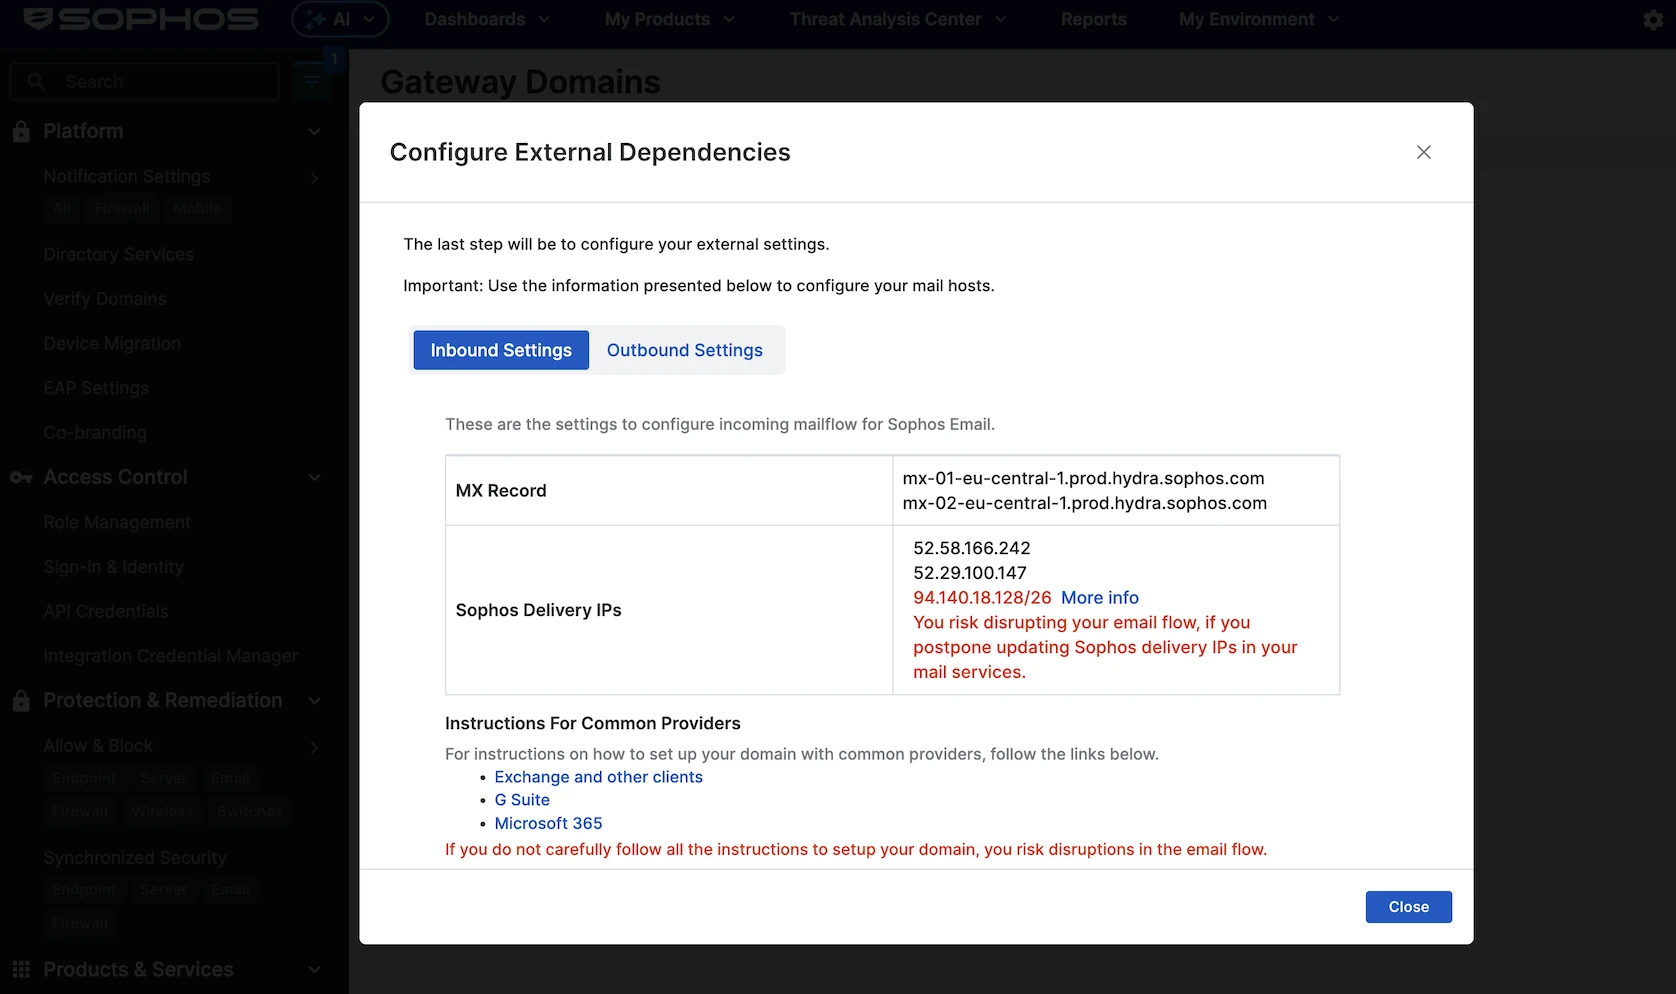
Clicamos em Configurar definições do gateway de e-mail. O sistema pede que verifiquemos nosso domínio. Em seguida, observamos uma configuração útil na qual podemos escolher somente entrada ou entrada e saída. Ela também verifica e-mails enviados para evitar problemas de segurança.
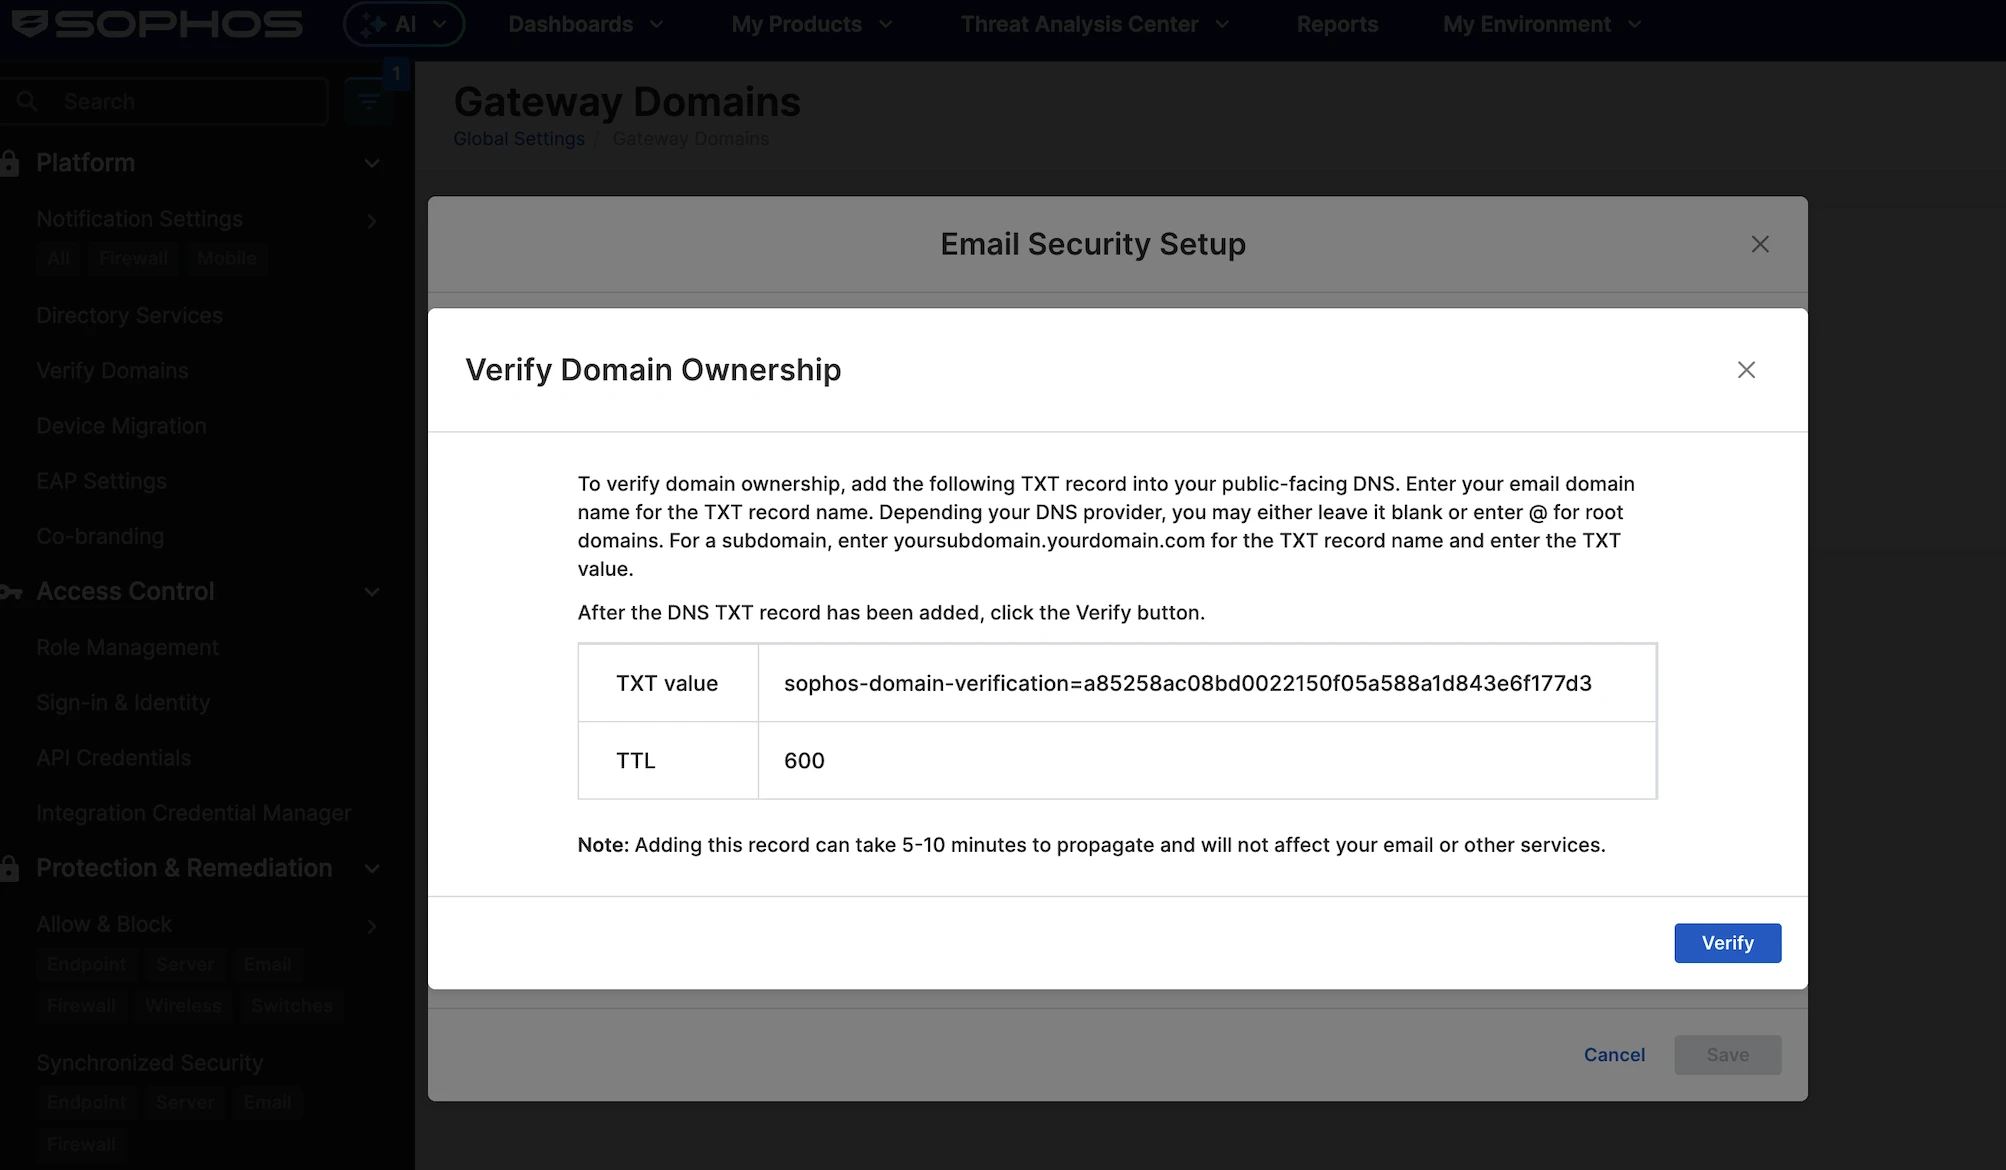
O sistema mostra o registro DNS que precisamos inserir. Em seguida, o adicionamos e prosseguimos.
Adicionamos o registro TXT ao DNS público do domínio. O valor TXT é um token de verificação de domínio da Sophos, e o TTL é definido como 600. Após adicionar o registro DNS, aguardamos a propagação e clicamos em Verificar para que a Sophos possa confirmar que somos os proprietários do domínio.
Adicionamos o registro e verificamos nosso domínio. Para o destino de entrada, selecionamos MX e inserimos o registro MX do Google Workspace: aspmx.l.google.com.
Assim como o Barracuda, a Sophos exige roteamento MX. Diferente da Sophos e do Barracuda, o Acronis tratou esse processo de forma limpa por meio de uma API, e não precisamos alterar nenhuma configuração.
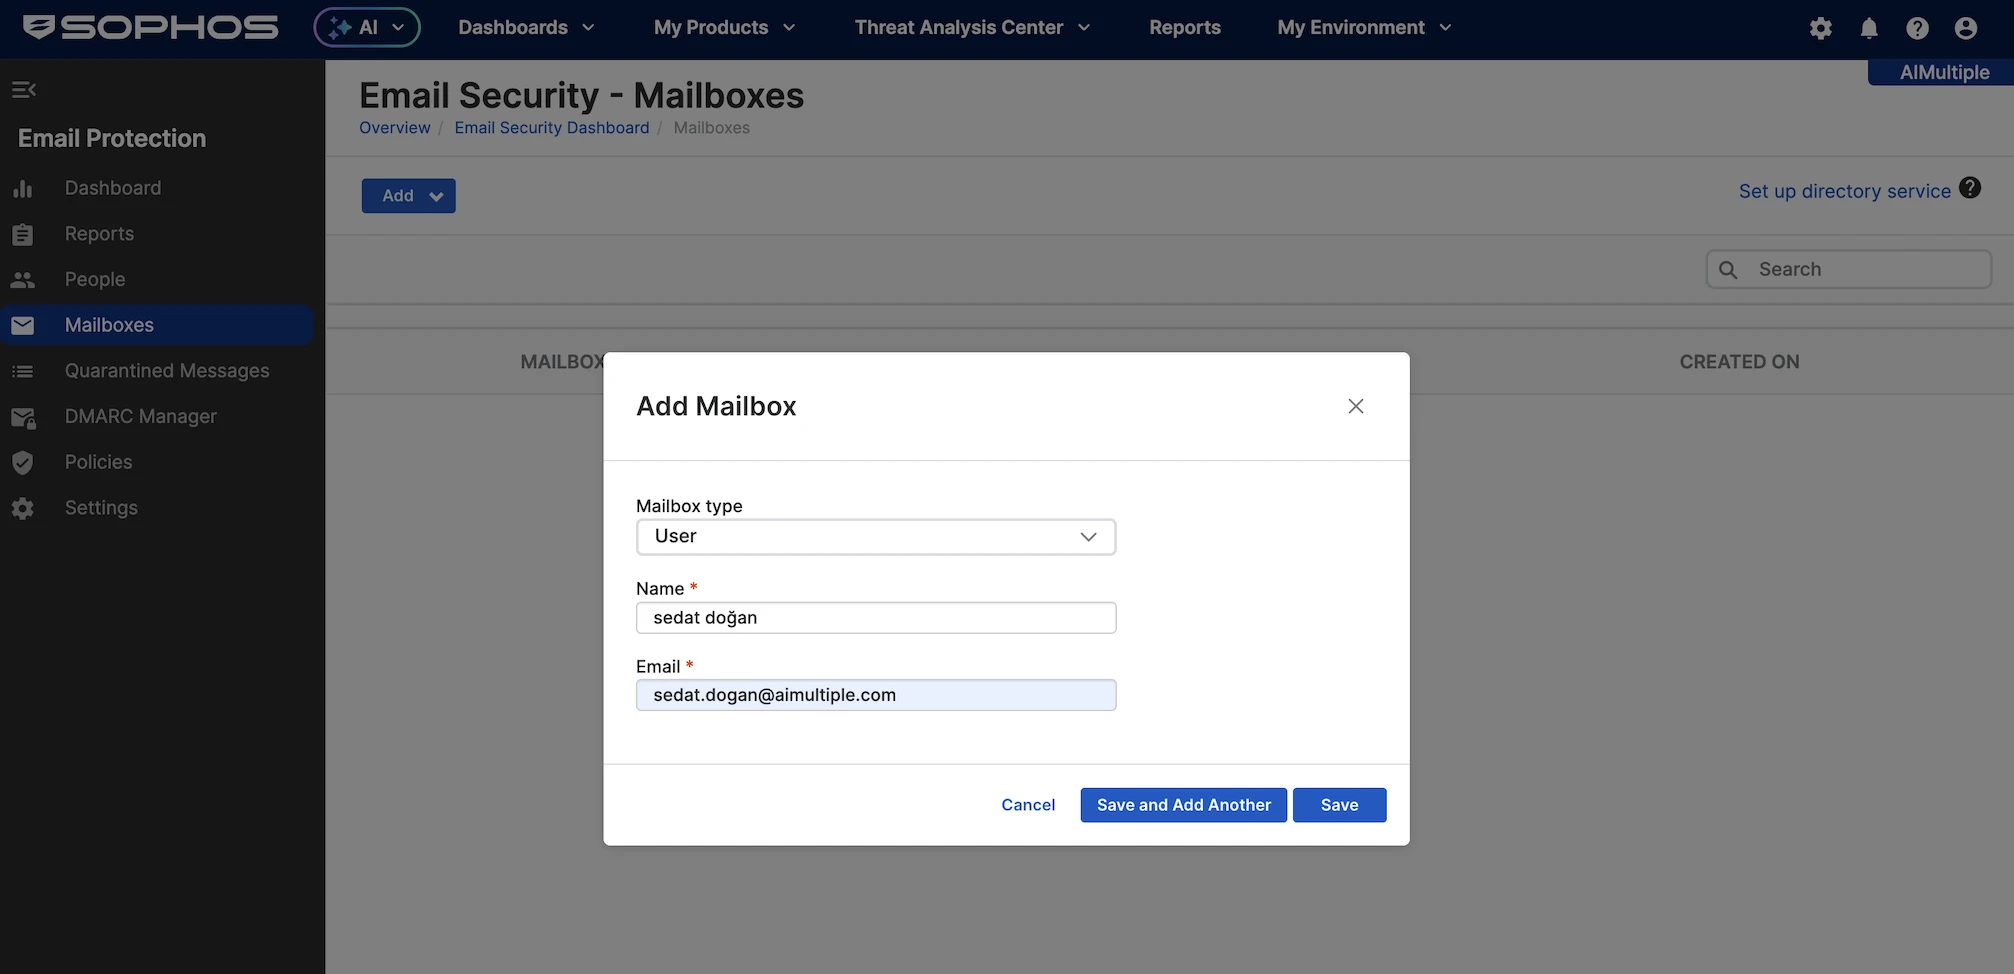
Concluímos as configurações de MX e enviamos um e-mail de teste, mas ele não foi entregue. Após alguma investigação, vimos que o erro era: “Este endereço de e-mail não foi encontrado”, o que foi inesperado.
Precisamos entrar no painel, abrir a seção Caixas de correio no menu esquerdo e adicionar manualmente os usuários um por um. Esse é um problema de usabilidade que prejudica a experiência geral, pois tanto o Acronis quanto o Barracuda funcionaram imediatamente. Para o teste, adicionamos nosso próprio endereço de e-mail e continuamos os testes por essa conta.
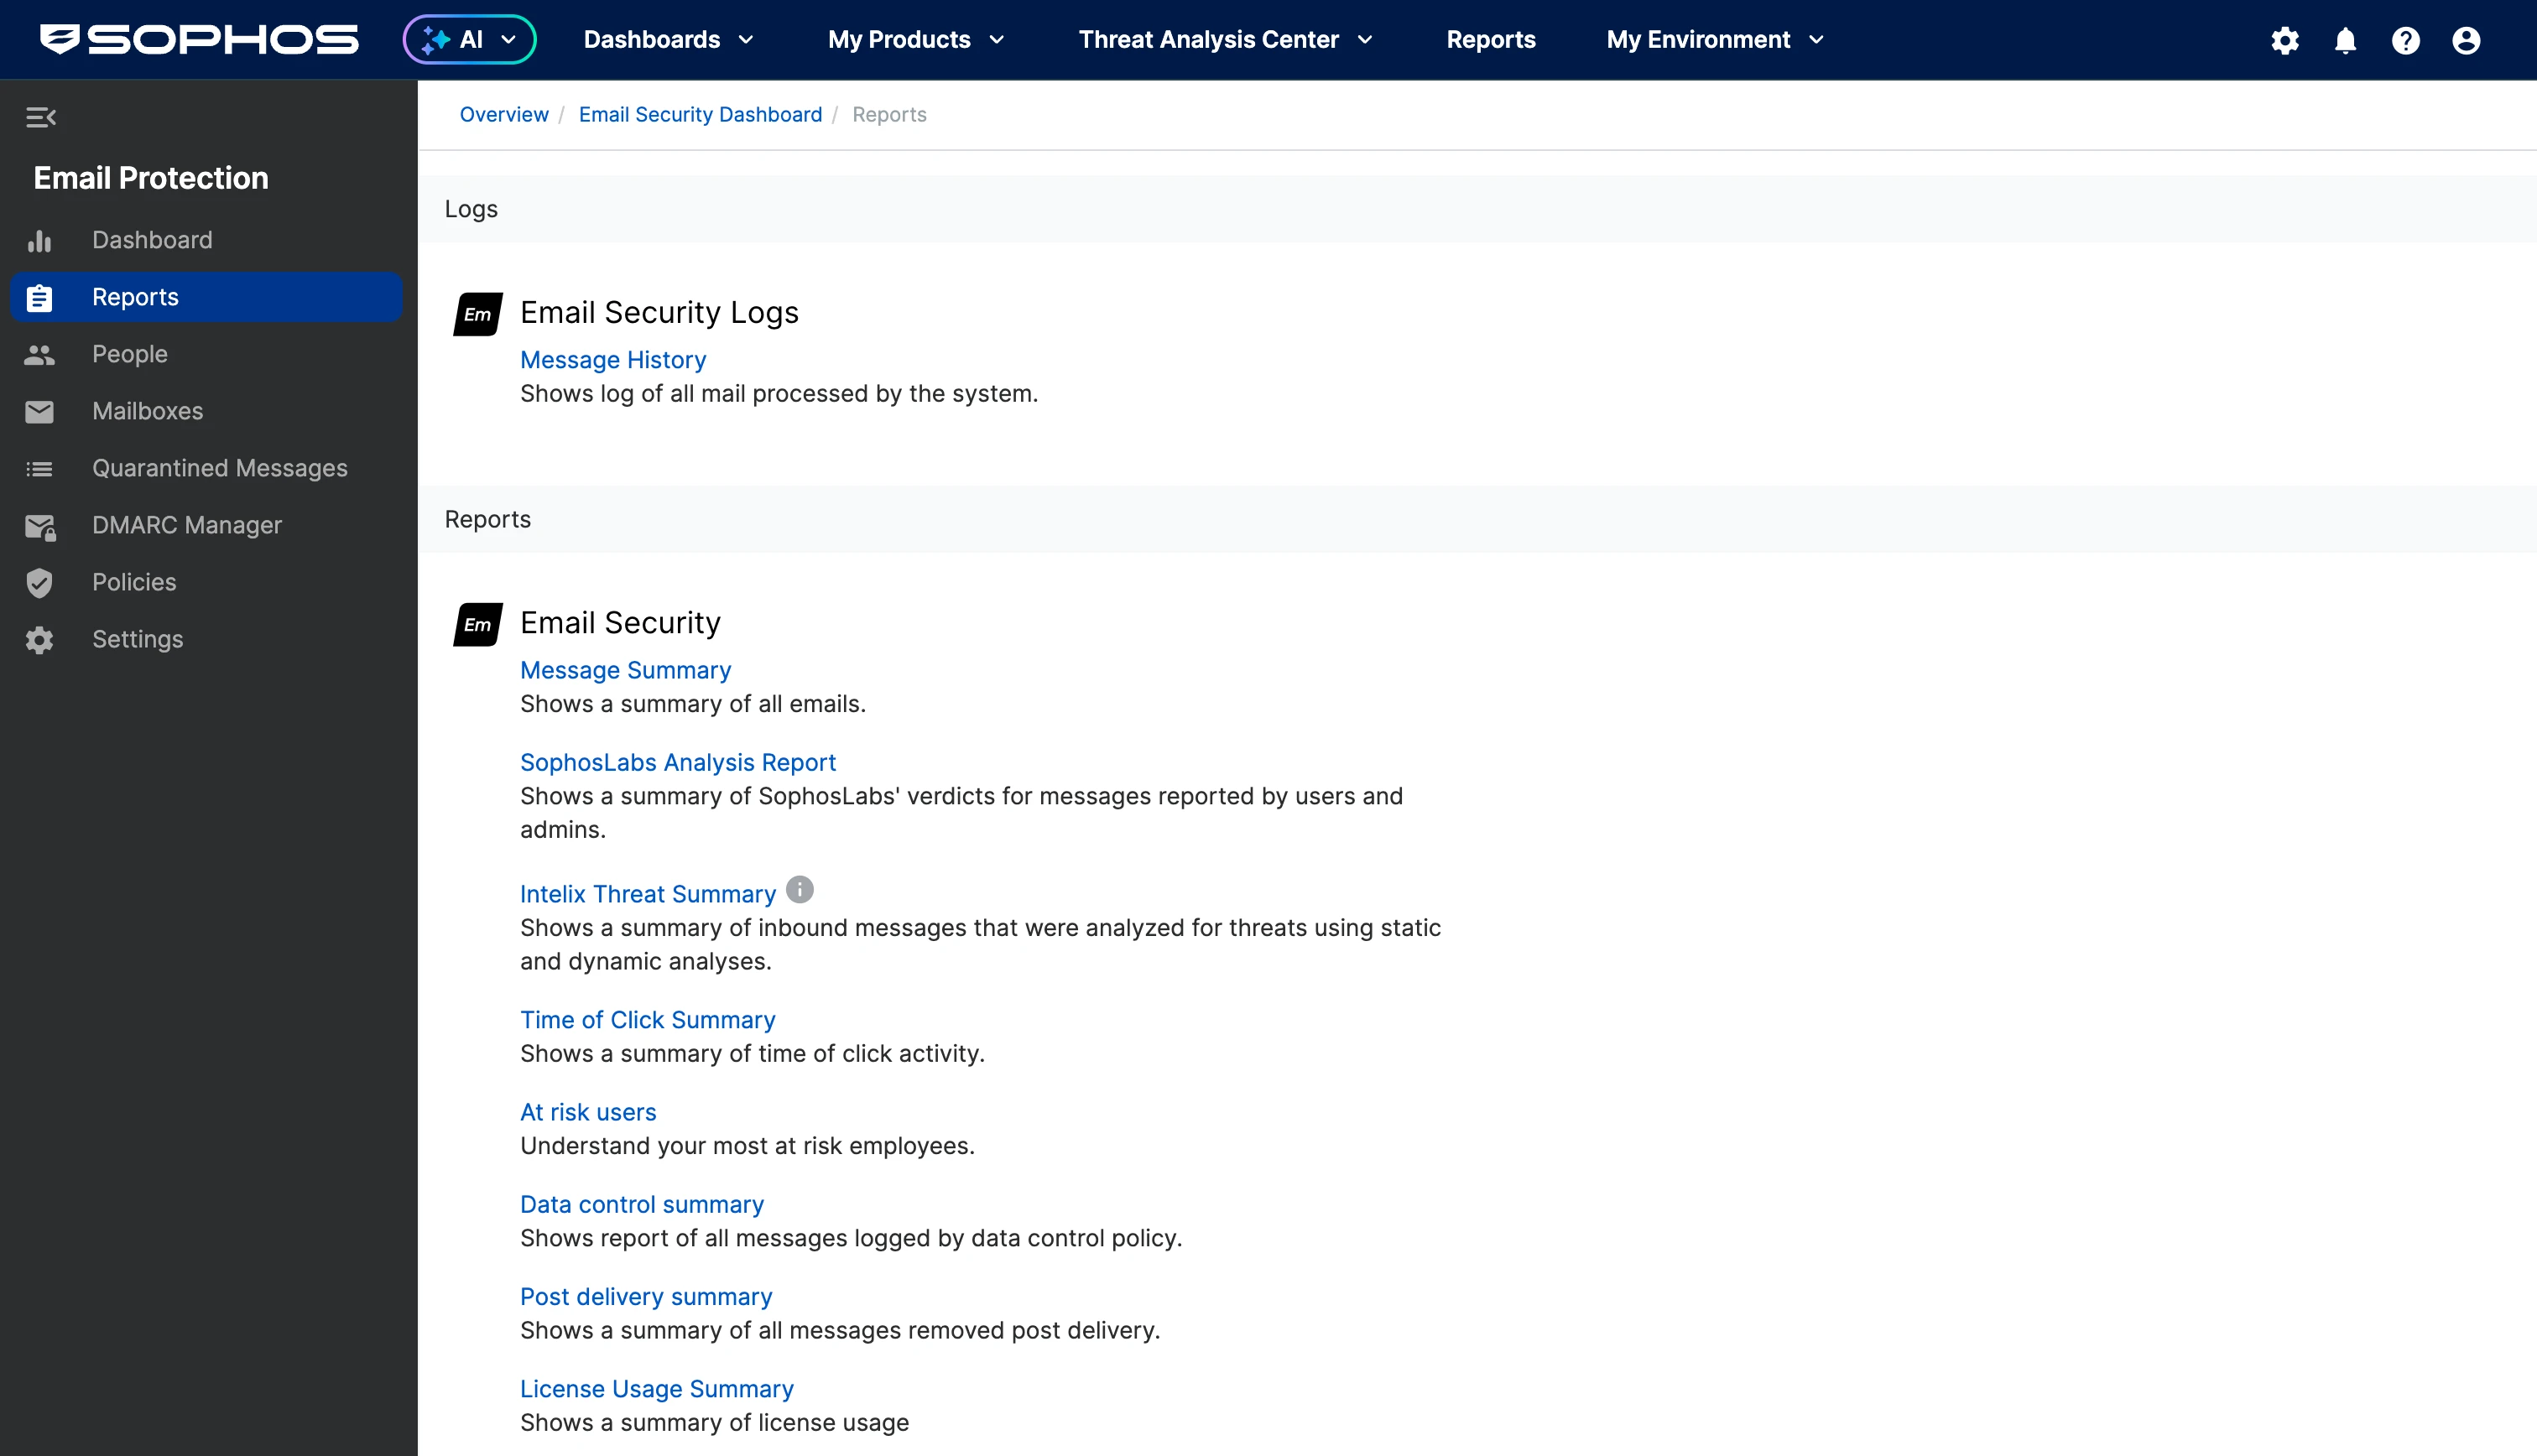
A seção de relatórios está no menu à esquerda. Aqui estão alguns dos relatórios que podemos criar:
- Resumo da mensagem: Volume geral de e-mails e status.
- Relatório de análise SophosLabs: Vereditos de mensagens reportados por usuários/administradores.
- Resumo de ameaças do Intelix: Análise de ameaças para e-mails recebidos.
- Resumo de horário de clique: Relatório de atividade de cliques em links.
- Usuários em risco: Funcionários mais vulneráveis.
- Resumo de controle de dados: Correspondências com políticas de perda de dados.
- Resumo pós-entrega: E-mails removidos após a entrega.
- Resumo de uso de licenças: Uso de licenças de segurança de e-mail.
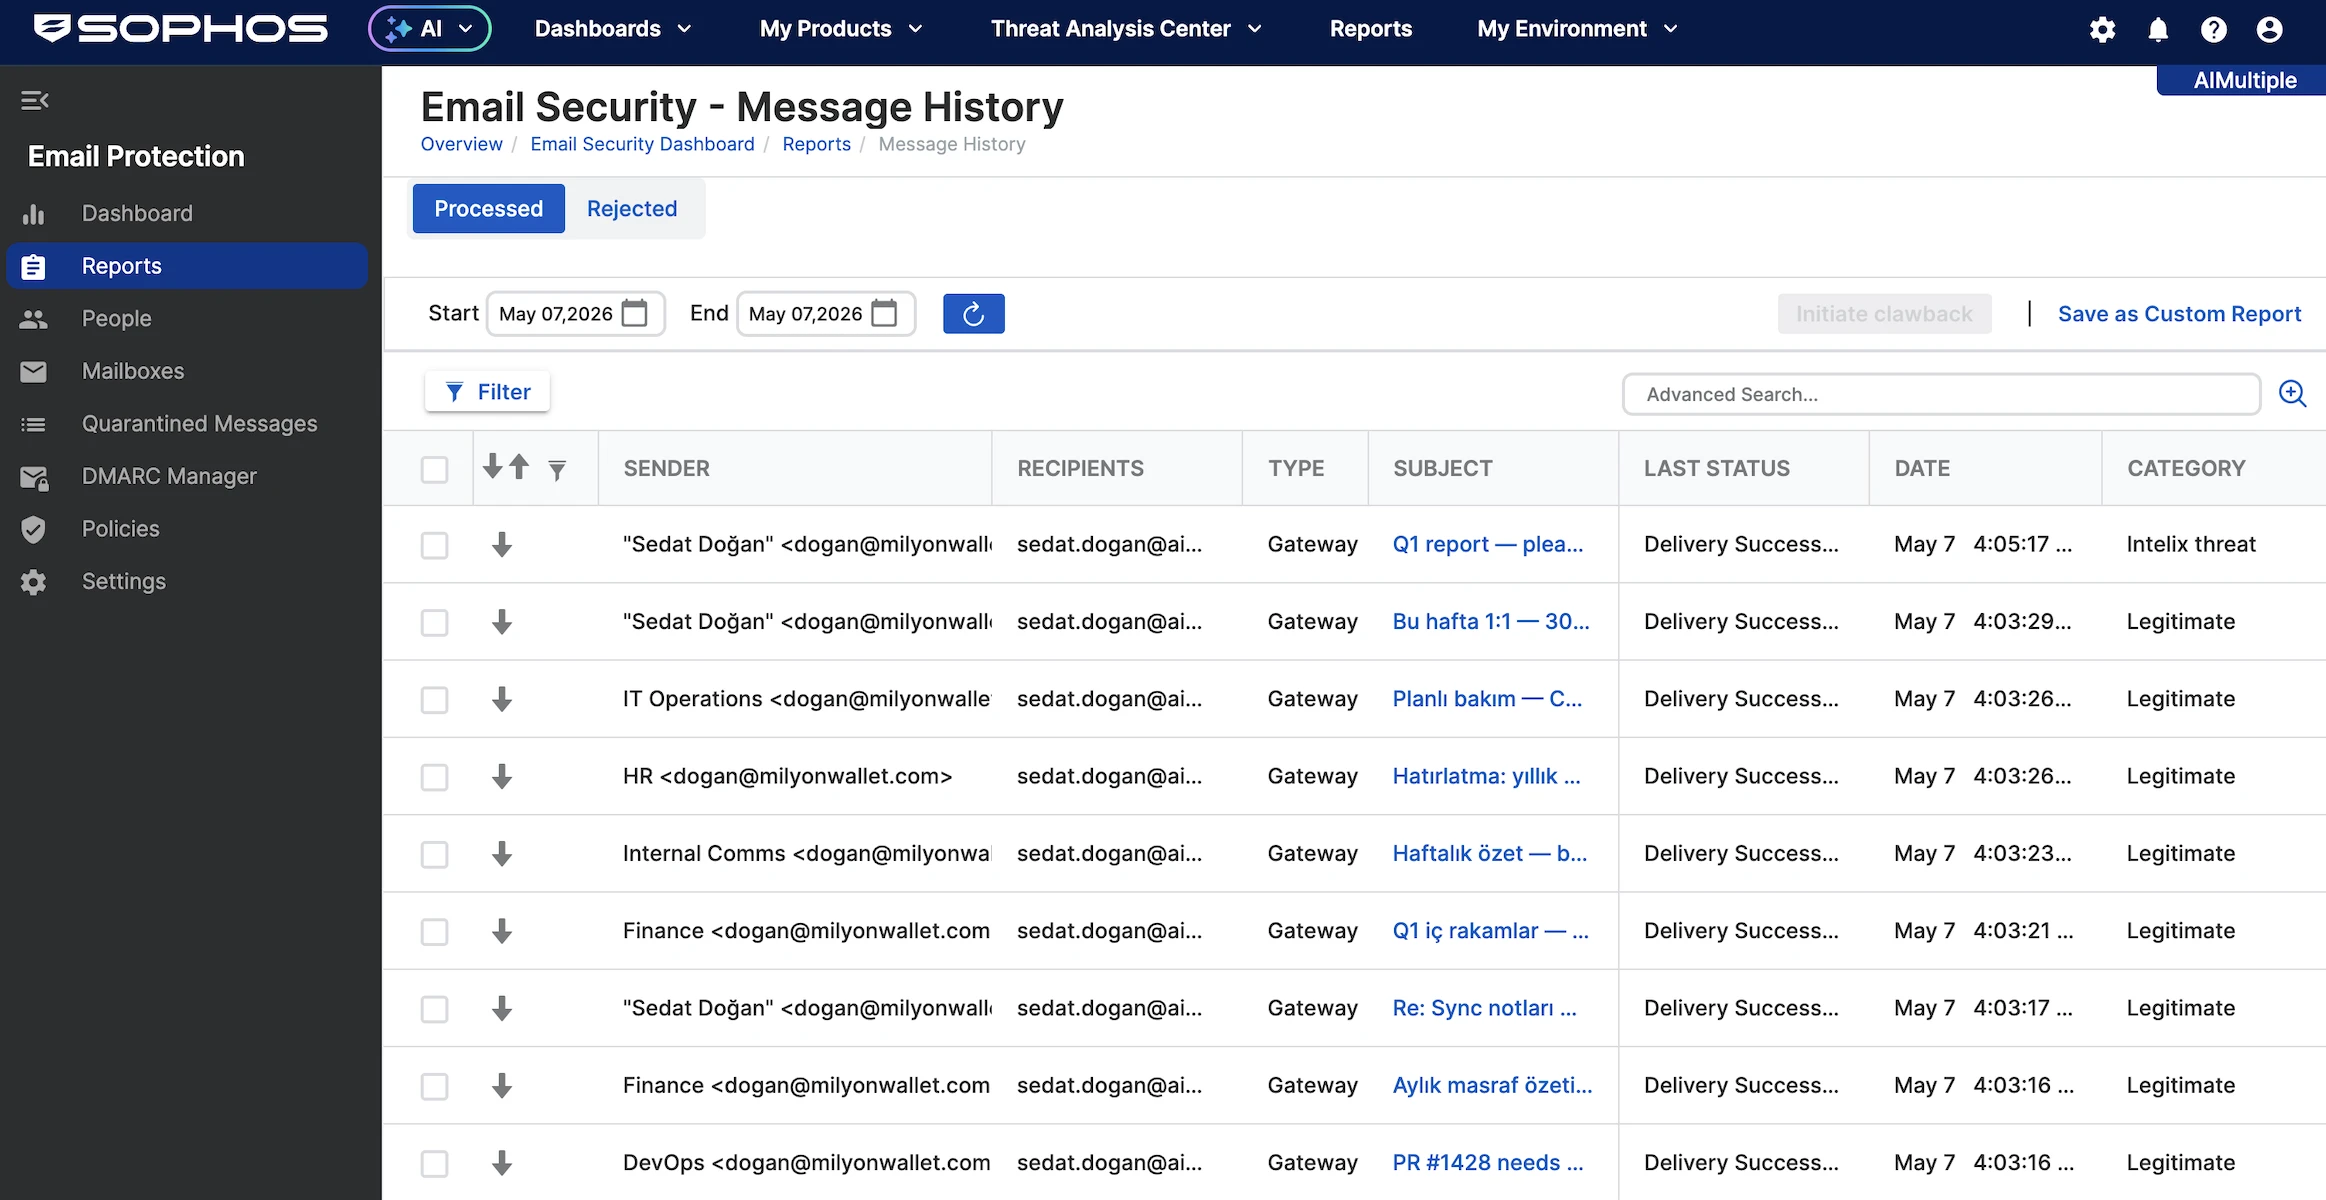
Ao acessar Email Security > Histórico de mensagens, podemos ver todos os e-mails recebidos e como cada um foi classificado. Este relatório de Histórico de mensagens lista os e-mails individuais processados pelo Sophos Email Security. Alguns campos principais são:
- Remetente: De quem o e-mail parecia ter vindo.
- Destinatários: Quem recebeu a mensagem.
- Tipo: Como o e-mail entrou no sistema, geralmente Gateway.
- Assunto: A linha de assunto do e-mail.
- Último status: O que a Sophos fez com ele, como Entregue, Excluído ou Em quarentena.
- Data: Quando o e-mail foi processado.
- Categoria: Classificação da Sophos, como Legítimo, Spam, Malware, Ameaça Intelix ou Autenticação.
Alguns exemplos das categorias são:
- Legítimo: E-mails normais que foram liberados.
- Spam: E-mails suspeitos ou indesejados; muitos são colocados em quarentena.
- Malware: E-mails perigosos que contêm conteúdo malicioso; eles são excluídos.
- Ameaça Intelix: E-mails analisados pelo Sophos Intelix que foram considerados suspeitos ou ameaçadores.
- Em quarentena: O e-mail foi bloqueado e colocado em quarentena para revisão.
- Excluído: O e-mail foi removido em vez de entregue.
Os filtros abaixo permitem que os usuários restrinjam o registro de e-mails por categoria de mensagem:
- Legítimo: E-mails normais permitidos.
- Mensagem segura: E-mails criptografados ou protegidos.
- Controle de dados: E-mails que correspondem a regras de perda/segurança de dados.
- Falha de autenticação: Verificações de SPF, DKIM ou DMARC com falha.
- Falsificação: Possível falsificação de remetente ou fraude de identidade.
- Em massa: E-mails de marketing em massa ou automatizados.
- Spam: E-mails indesejados ou suspeitos.
- URL/Código QR: E-mails com links arriscados ou códigos QR.
- Ameaça Intelix: E-mails sinalizados pela análise de ameaças da Sophos.
- Não verificável: E-mails que a Sophos não pôde inspecionar totalmente.
- Malware: E-mails que contêm arquivos ou conteúdo maliciosos.
- Bloqueado pela empresa: E-mails bloqueados pela política da empresa.
O menu Caixas de correio mostra as caixas de correio monitoradas. Ao abrir uma caixa de correio, podemos selecionar quais políticas aplicar. Na Política base – Email Security, as seguintes configurações estão disponíveis:
Autenticação inclui verificações de autenticação de e-mail para mensagens recebidas. Podemos configurar como a Sophos lida com falhas de DMARC, SPF e DKIM, incluindo ações como obedecer à política do remetente ou marcar a linha de assunto com um aviso.
- Também inclui verificações de remetente para anomalias de cabeçalho e de domínio, que ajudam a detectar e-mails que parecem vir do seu próprio domínio ou de domínios suspeitos sem registros DNS adequados. Também podemos ativar banners para o usuário final para mostrar aos destinatários o nível de confiança das mensagens recebidas e nos ajudar a decidir se devemos permitir ou bloquear remetentes.
Antimalware gerencia a verificação antimalware de entrada para mensagens de e-mail. Podemos escolher a ação padrão para detecções de malware, como Excluir, e ativar a verificação aprimorada de malware para análise mais profunda de conteúdo e arquivos.
- Também permite controle sobre e-mails não verificados e a Análise de Ameaças Intelix, em que a Sophos pode usar análise estática e dinâmica para classificar mensagens suspeitas. Com base no veredito, podemos definir ações como excluir, entregar ou tratar e-mails maliciosos e suspeitos de forma diferente.
Antispam gerencia como a Sophos lida com spam e e-mails em massa. Podemos definir ações para categorias como Spam confirmado e Em massa, incluindo colocar mensagens em quarentena e decidir se elas aparecem na quarentena do usuário final. Também inclui um controle deslizante personalizável de taxa de captura de spam, em que níveis mais altos aumentam a agressividade da detecção de spam.
Novo domínio/remetente inclui proteções para domínios recém-registrados e novos remetentes. Podemos ativar verificações para e-mails enviados de domínios criados recentemente, que são frequentemente usados em campanhas de phishing. Também permite que um banner de Novo remetente seja exibido quando um destinatário ainda não recebeu e-mails desse remetente antes.
O país de origem permite controlar e-mails com base no país do remetente. Países específicos podem ser selecionados de uma lista, e os e-mails correspondentes podem ser colocados em quarentena ou tratados de outra forma de acordo com a política.
- Também há uma opção para verificar cada salto da mensagem, o que ajuda a inspecionar a rota que um e-mail percorreu antes de chegar ao destinatário.
Idioma gerencia a filtragem por idioma da mensagem. Podemos selecionar idiomas específicos que queremos proibir e escolher a ação que a Sophos deve tomar, como colocar em quarentena as mensagens correspondentes.
A proteção contra falsificação ativa verificações para tentativas de falsificação de VIP, marca e gerais.
Para proteção de URL e código QR, podemos verificar e-mails em busca de URLs maliciosas e códigos QR. A Sophos pode verificar links e extract URLs de códigos QR para detectar ameaças antes que os usuários interajam com eles. Também gerencia a Proteção de URL no Momento do Clique, em que os links são reescritos e verificados quando o usuário clica neles.
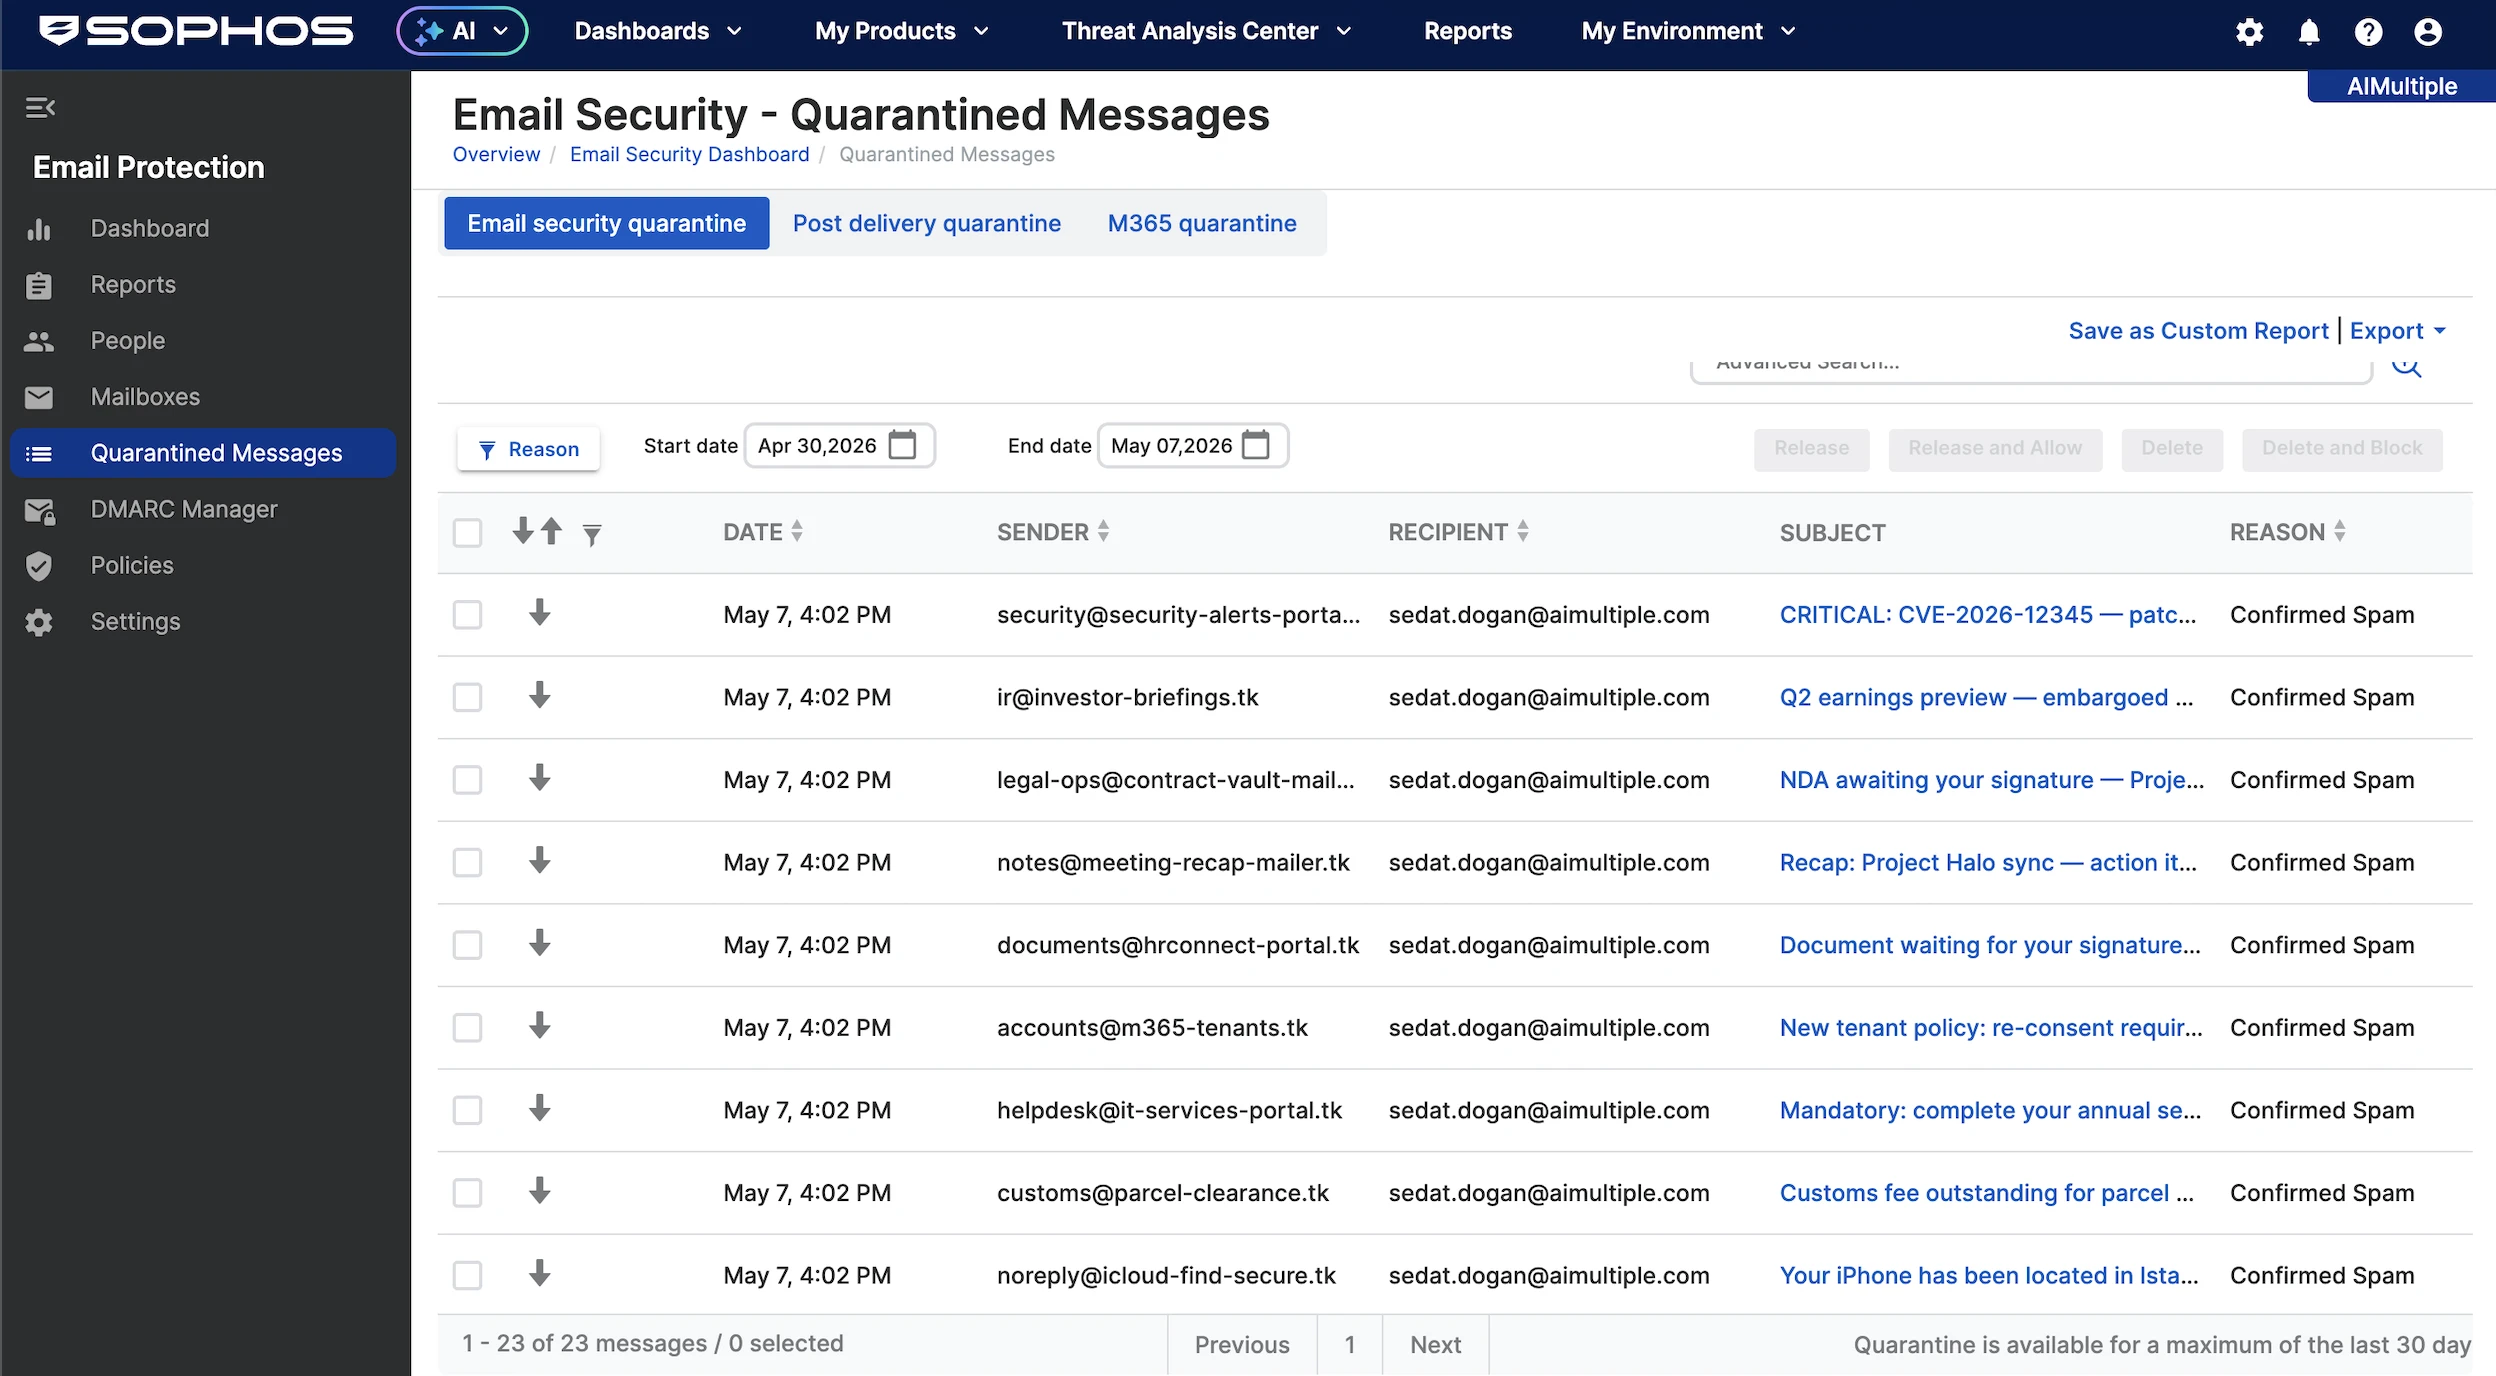
No menu à esquerda, a seção Mensagens em quarentena mostra todos os e-mails em que uma ameaça foi detectada. Podemos filtrar por:
- Antimalware: E-mails sinalizados durante a verificação de malware. Isso inclui mensagens com anexos perigosos, conteúdo malicioso ou itens que a Sophos não pôde inspecionar totalmente:
- Malware: E-mails confirmados como contendo arquivos, links ou conteúdo maliciosos. Eles geralmente são excluídos ou colocados em quarentena.
- Não verificável: E-mails que a Sophos não pôde inspecionar adequadamente, por exemplo, devido a criptografia, corrupção, anexos protegidos por senha ou tipos de arquivo não suportados.
- Antispam: E-mails classificados por regras de detecção de spam:
- Em massa: E-mails enviados em massa, como boletins informativos, campanhas de marketing ou notificações automatizadas.
- Spam confirmado: E-mails identificados com confiança como spam. Eles normalmente são colocados em quarentena ou bloqueados.
- Spam suspeito: E-mails que parecem suspeitos, mas não são spam confirmado. Eles podem ser colocados em quarentena, marcados ou entregues, dependendo da política.
- Falsificação: E-mails que podem estar fingindo vir de uma pessoa, marca, domínio ou remetente interno confiável.
- País não permitido: E-mails bloqueados ou colocados em quarentena por terem origem em um país restrito pela política.
- Idioma não permitido: E-mails bloqueados ou colocados em quarentena porque o idioma detectado não é permitido pela política.
- BATV: E-mails relacionados à Validação de Tag de Endereço de Retorno, usada para ajudar a detectar mensagens de retorno forjadas ou spam de backscatter.
- Novo domínio/NRD: E-mails de domínios recém-registrados, que são frequentemente usados em phishing ou campanhas de ataque de curta duração.
- Autenticação: E-mails filtrados com base em verificações de autenticação do remetente, como falhas de SPF, DKIM ou DMARC.
Ao clicar em um e-mail, podemos ver as mensagens explicando por que ele foi colocado em quarentena. Podemos excluí-lo e bloquear o remetente, liberar a mensagem da quarentena ou liberá-la e permitir mensagens semelhantes no futuro.
Na seção Cabeçalho bruto, podemos visualizar todas as informações de cabeçalho do e-mail. Também podemos ver seus anexos e as URLs contidas na mensagem. Isso não pareceu suficientemente detalhado em nossa avaliação. O Acronis e o Barracuda proporcionaram uma experiência mais abrangente e informativa nesse aspecto.
Na guia Mensagem, podemos ver o conteúdo e-mail como ele é, o que pode ser inseguro. Seria melhor se pudéssemos ver o conteúdo e-mail como uma captura de tela, como observamos no Acronis.
Há 23 e-mails aqui porque eles foram marcados como spam, enquanto alguns outros foram rejeitados diretamente. Em resumo, o sistema coloca em quarentena os e-mails marcados como spam.
Quando queremos exportar todos os e-mails recebidos, não podemos fazê-lo diretamente das telas de relatório. Precisamos criar um relatório personalizado em Registros de e-mail, abri-lo, selecionar Gerar relatório, escolher CSV e, por fim, exportar tudo como CSV. Esse fluxo de trabalho parece desnecessariamente indireto e não é amigável.
Barracuda Email Protection análise detalhada
Após obter uma avaliação do Barracuda, navegamos até o painel, clicamos em Abrir para Email Protection e prosseguimos.
Em Disponível em sua avaliação, podemos ver os principais produtos incluídos:
- Proteção de e-mail: Previne ameaças por e-mail, protege o e-mail antes e depois da entrega e automatiza a resposta a incidentes de e-mail.
- Backup de nuvem para nuvem: Faz backup de dados do Microsoft 365.
- Inspetor de dados: Encontra dados confidenciais e malware não detectado no OneDrive e no SharePoint.
- Treinamento de conscientização em segurança: Treina funcionários sobre ameaças à segurança de e-mail.
- Serviço de arquivamento em nuvem: Impõe a retenção de e-mails para conformidade e e-discovery.
Como ainda não havíamos configurado nenhum domínio ou configuração relacionada, o sistema nos levou diretamente ao assistente de configuração, o que é um recurso útil para definir as configurações de e-mail.
Ao clicar em Avançar, o sistema nos forçou a conectar uma conta do Microsoft 365. No entanto, usamos o Google Workspace e estamos avaliando o serviço para esse ambiente.
Mais tarde descobrimos que o Barracuda oferece suporte ao Google Workspace. Continuamos com a configuração padrão.
O sistema nos pediu para selecionar uma região de dados. Esse é um recurso importante para conformidade com o GDPR, então selecionamos Alemanha e continuamos.
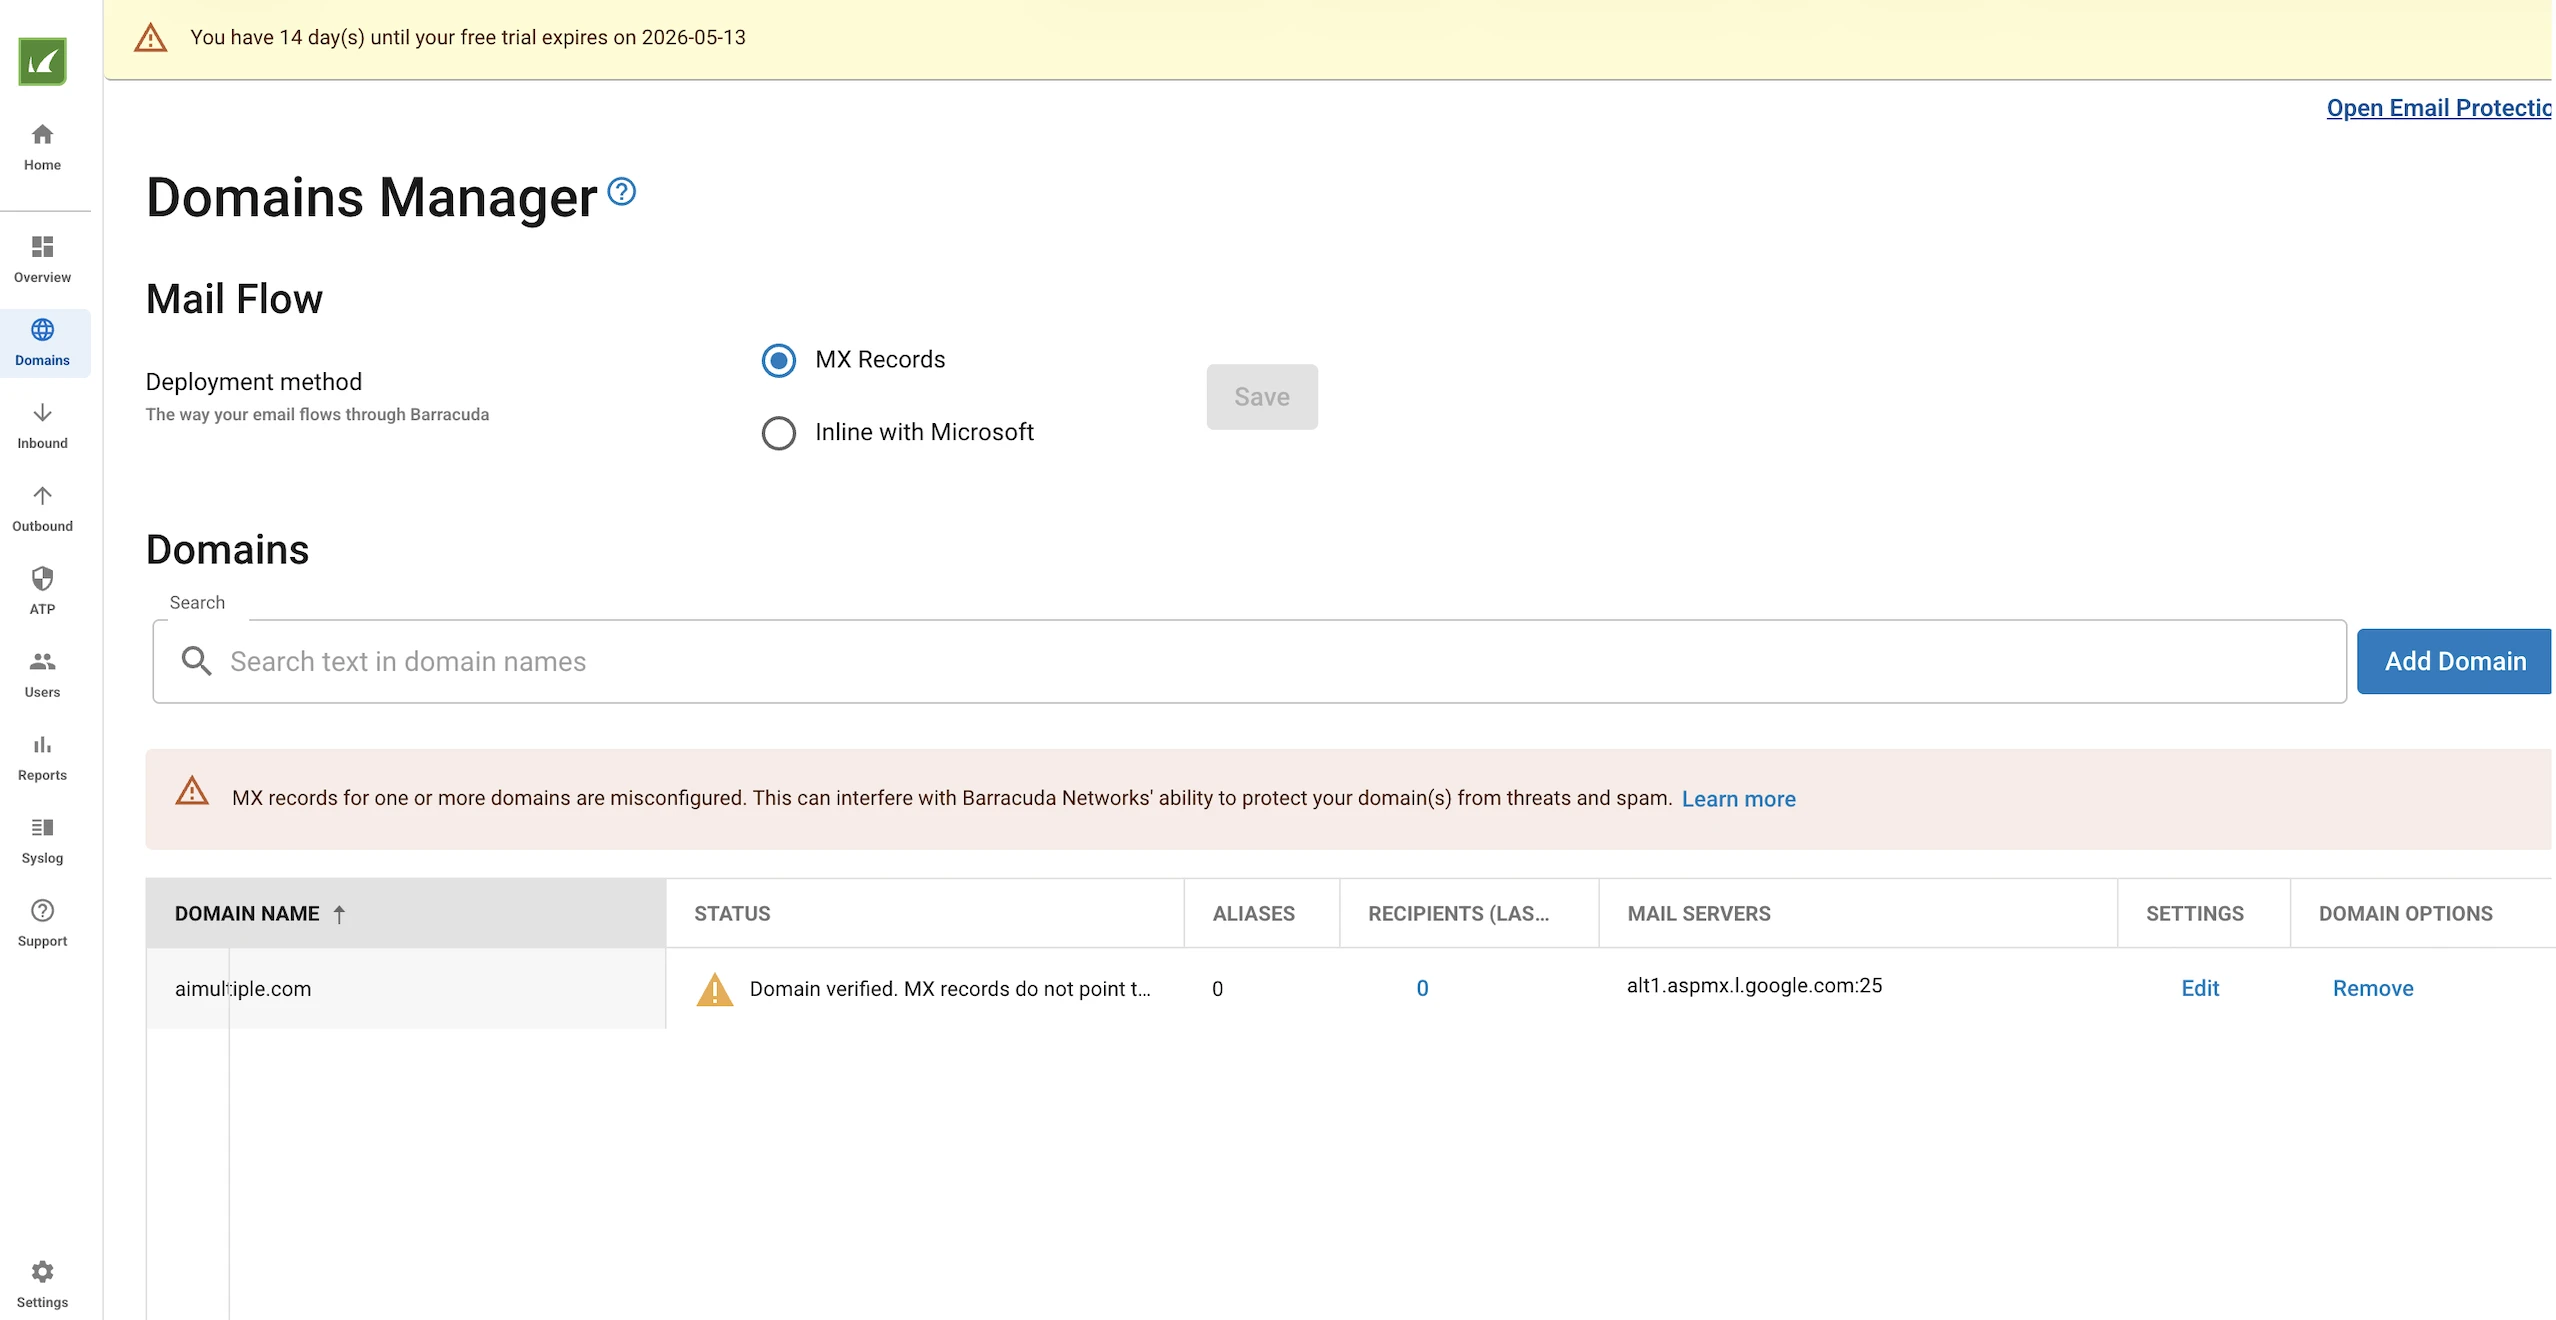
Depois, o Barracuda nos pediu para inserir um endereço de e-mail pertencente ao nosso domínio e verificar nossos registros MX. Clicamos no botão de verificação e não realizamos nenhuma ação adicional. O sistema verificou os registros com sucesso.
Nas fases posteriores da nossa configuração, descobrimos que o Barracuda não tinha integração nativa com o Google Workspace. Em vez disso, ele nos forneceu novos registros MX para substituir os existentes. Quando atualizamos esses registros MX, os e-mails recebidos parecem chegar primeiro ao Barracuda.
O Barracuda então filtra e-mails inadequados e encaminha os aceitáveis. Exigir alterações de registros MX para integração com o Google Workspace é uma abordagem ruim.
Depois disso, atualizamos os registros MX e os verificamos. Concluímos a configuração e começamos a enviar e-mails.
Ao enviar os e-mails, observamos que o Barracuda rejeitou algumas solicitações SMTP e recusou alguns anexos. Quando realizamos o mesmo teste com o Acronis, todos os e-mails foram entregues e visíveis no sistema. Aqui, o Barracuda rejeita alguns e-mails antes que eles apareçam no painel.
Embora os rejeite por serem genuinamente maliciosos, perdemos visibilidade como resultado desse processo automatizado. Em outras palavras, talvez nem saibamos se um ataque chegou e foi rejeitado. Esse é um desafio para usar o Barracuda para segurança de e-mail, pois visibilidade é tudo em contextos de segurança. Se um produto rejeita arbitrariamente incidentes e os torna invisíveis, isso prejudica a equipe de segurança.
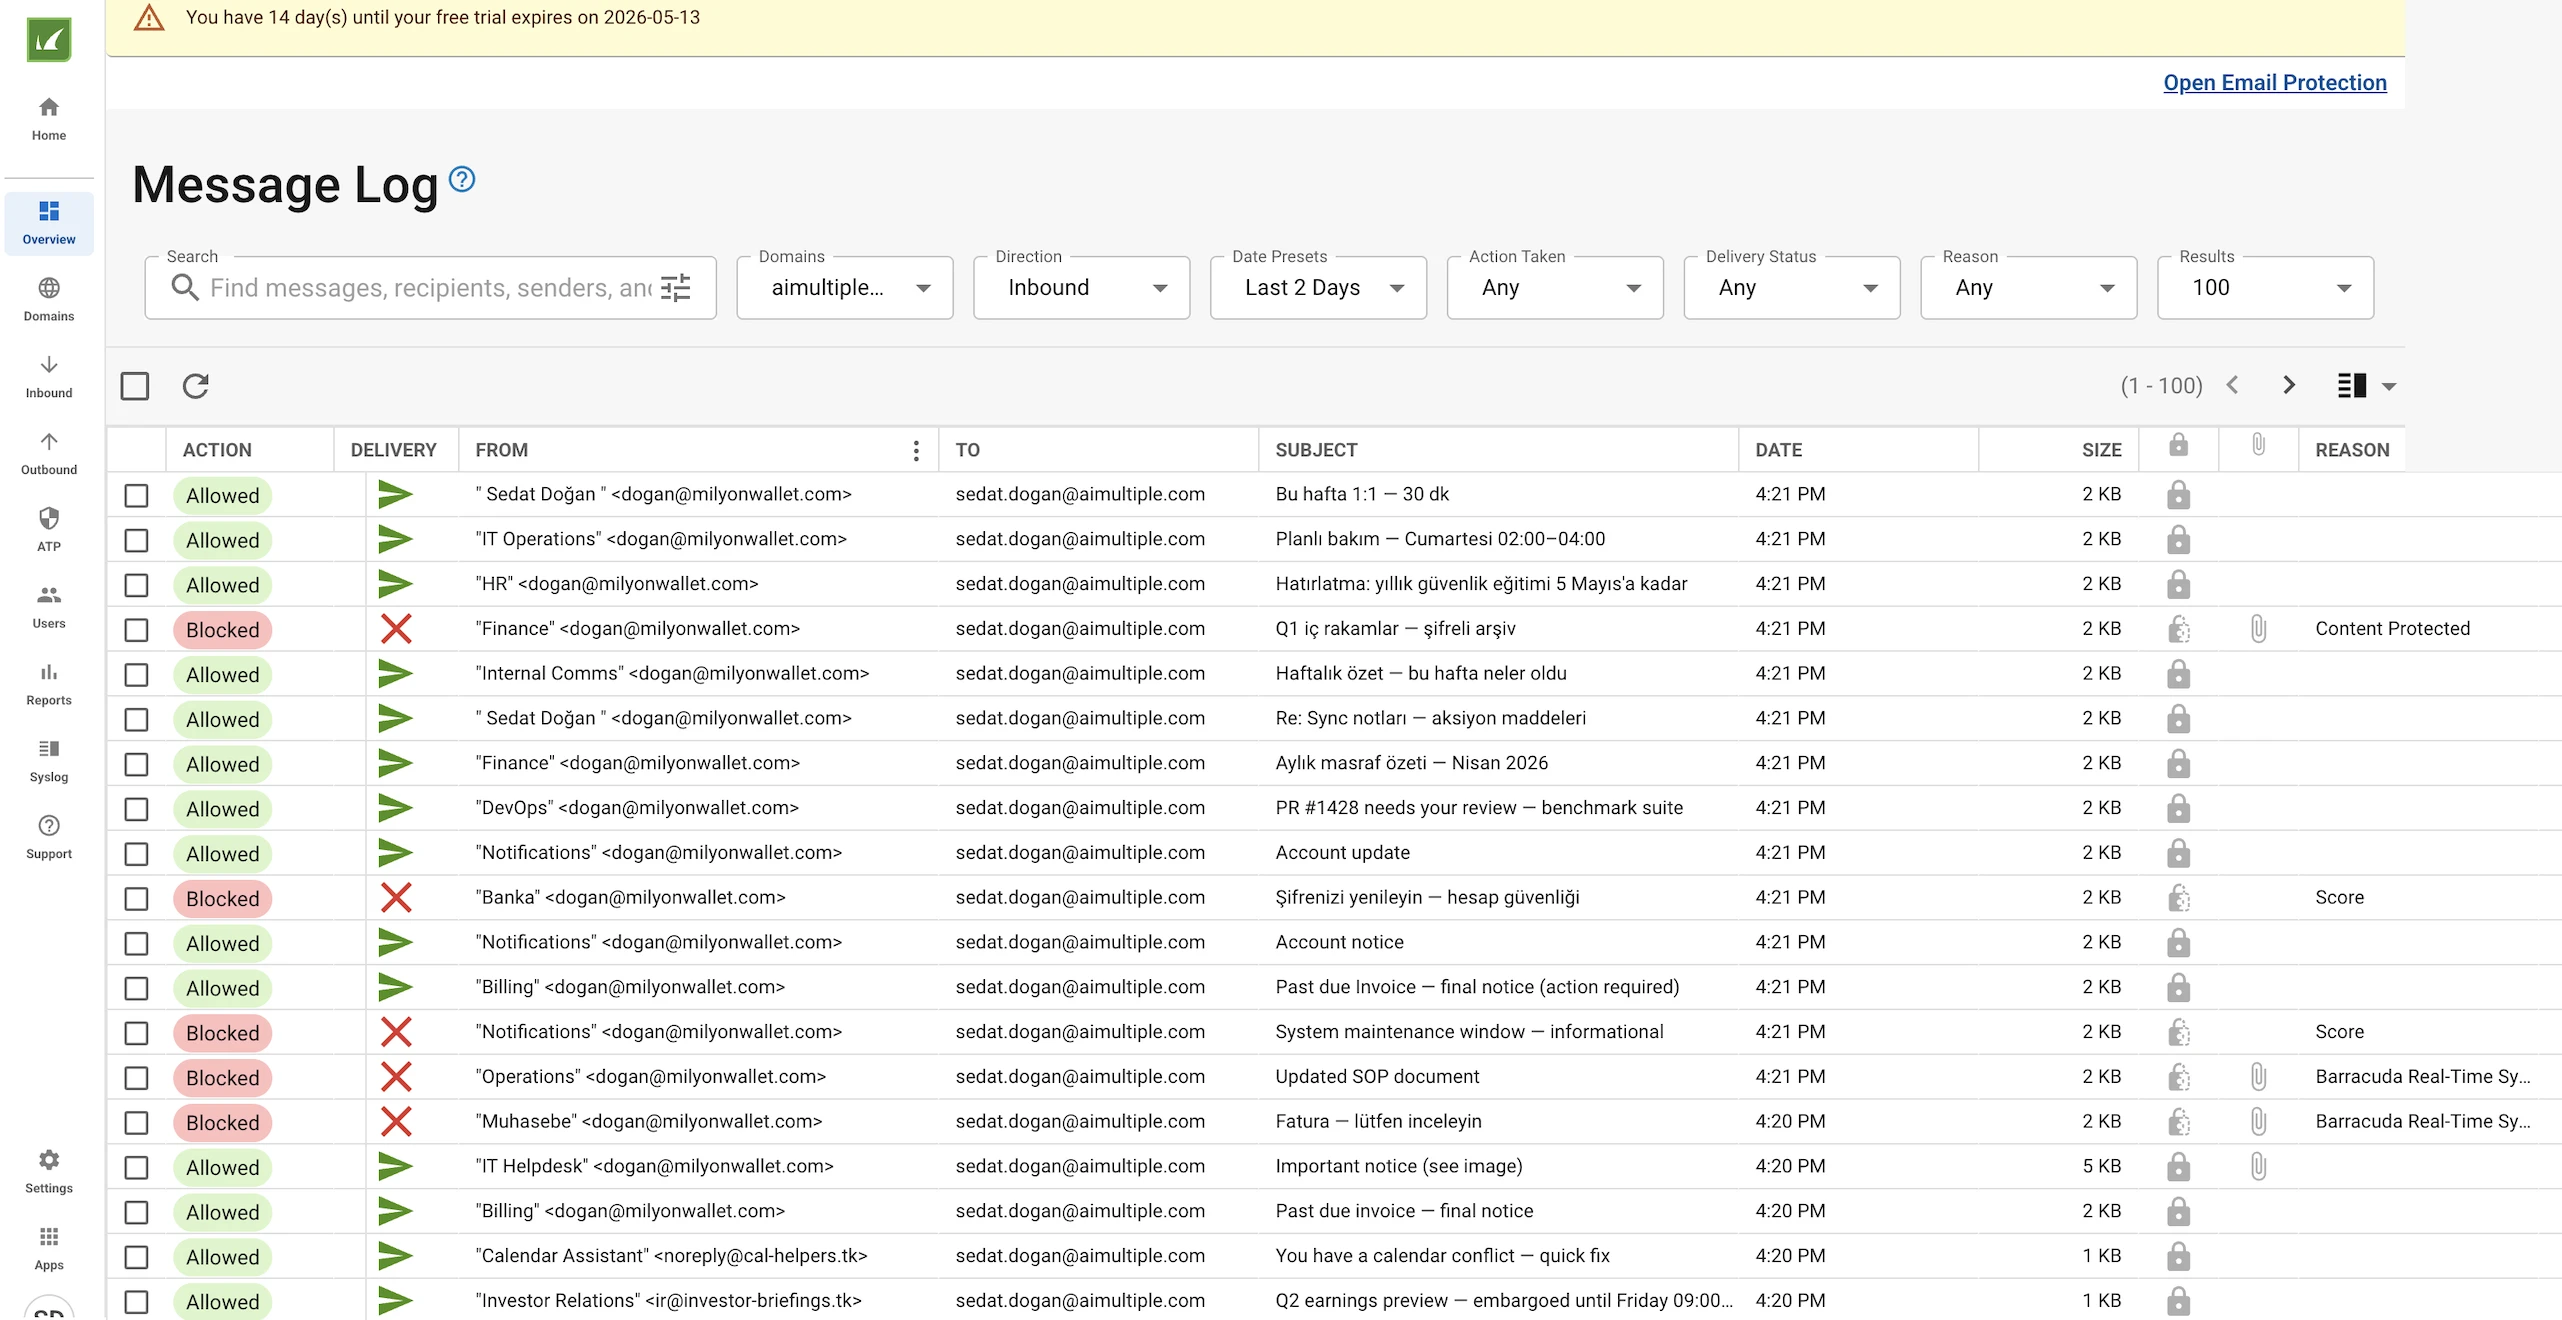
Apesar desses desafios, todos os e-mails de teste foram enviados. No painel do Barracuda, somos direcionados para a tela Registro de mensagens, onde todos os e-mails verificados são listados.
A seção Registro de mensagens inclui uma área de filtragem no topo. Aqui estão as opções de filtragem:
- Pesquisa: Pesquisa de texto em mensagens, destinatários, remetentes e outros campos.
- Domínios: Filtra resultados pelo domínio selecionado.
- Direção: Filtra por direção do e-mail; Entrada ou Saída.
- Intervalo de data/hora: Limita os resultados a uma janela de tempo específica.
- Ação executada: Filtra pela ação executada, por exemplo, Permitido, Bloqueado, Adiado.
- Status de entrega: Filtra se o e-mail foi entregue, falhou, foi colocado em quarentena, etc.
- Motivo: Filtra pelo motivo de detecção que acionou uma ação (por exemplo, Pontuação, DMARC, Antivírus, Conteúdo Protegido).
- Resultados: Controla quantos registros são exibidos por página.
Podemos reportar como classificado incorretamente. Por exemplo, um e-mail é seguro, mas classificado incorretamente como prejudicial. Reportamos o e-mail como seguro.
Outro e-mail é bloqueado, mas o painel não fornece detalhes adicionais. Portanto, o Barracuda fica aquém nessa área. Seria mais útil se pudéssemos ver mais informações sobre por que a mensagem está bloqueada, além da pontuação de bloqueio.
Na seção Domínios à esquerda, podemos visualizar, adicionar e excluir os domínios que queremos incluir na proteção de e-mail, que são funções padrão.
No menu Entrada à esquerda, o Barracuda fornece os filtros usados para esses controles. Podemos configurar esses filtros.
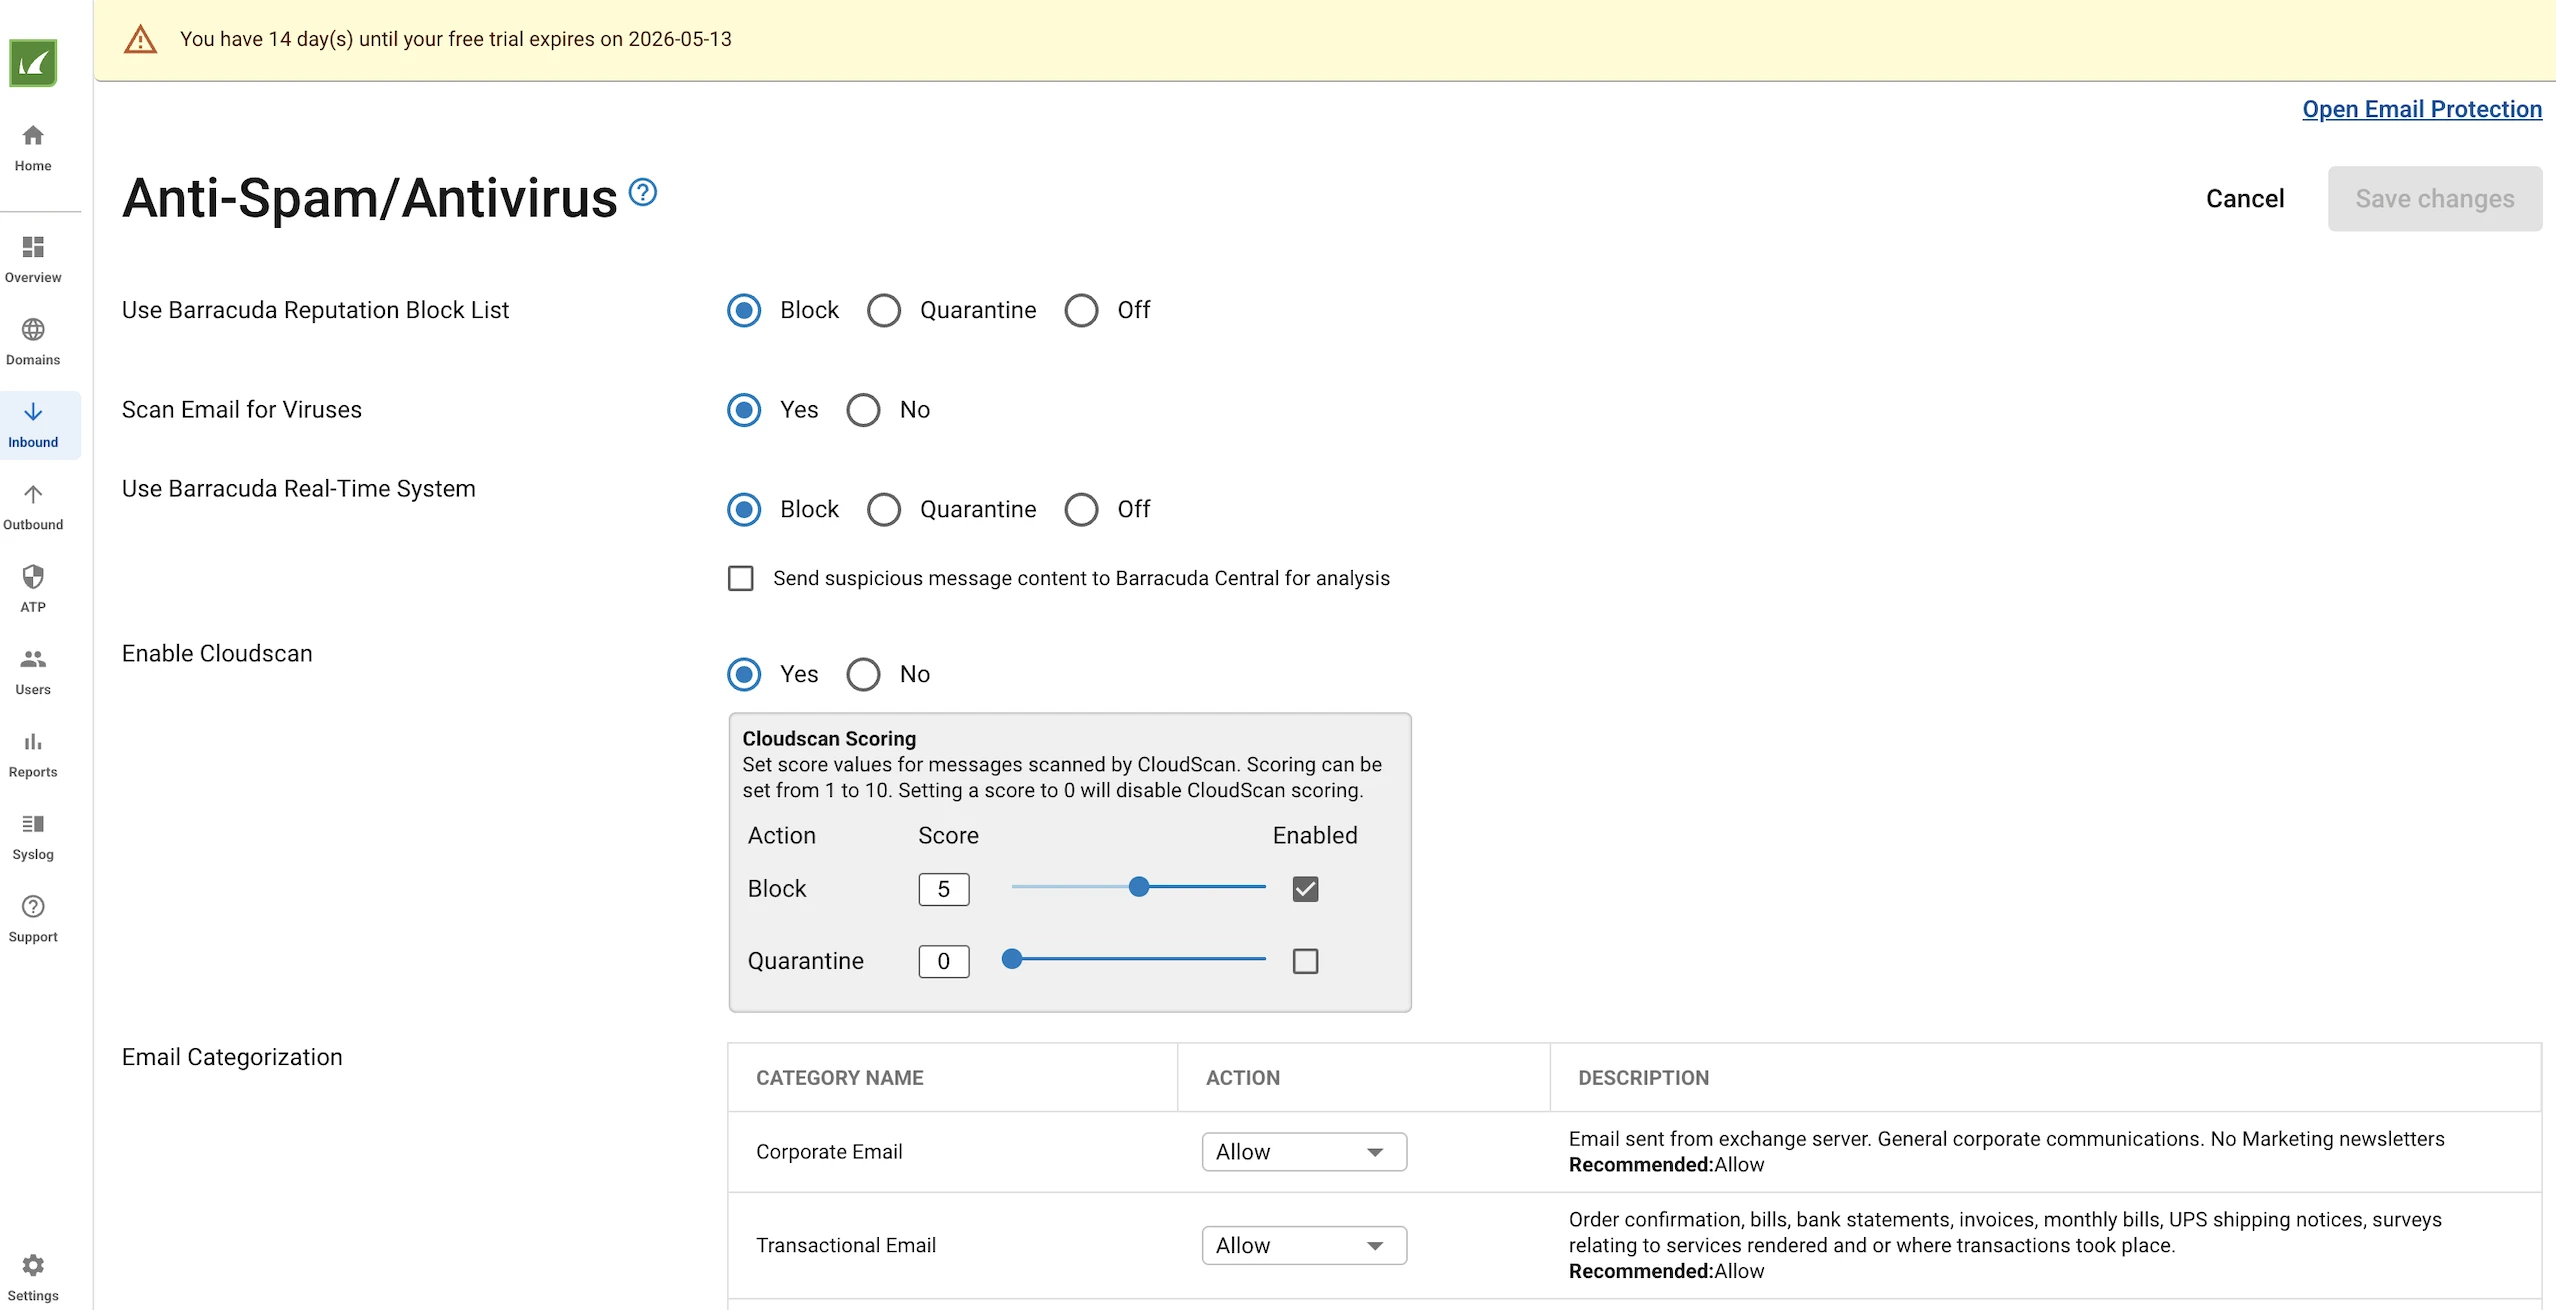
Por exemplo, em configurações Antispam/antivírus, podemos configurar:
- Usar lista de bloqueio de reputação do Barracuda: Verifica e-mails recebidos em relação ao banco de dados do Barracuda de remetentes maliciosos conhecidos. Pode ser definido como Block, Quarentena ou Desativado.
- Verificar e-mails em busca de vírus: Ativa ou desativa a verificação de vírus em todos os e-mails recebidos.
- Usar sistema em tempo real do Barracuda: Cruza e-mails com o feed de inteligência de ameaças ao vivo do Barracuda. Pode ser bloqueado, colocado em quarentena ou desativado. Opcionalmente, envia conteúdo suspeito ao Barracuda Central para análise adicional.
- Ativar cloudscan: Transfere a pontuação de spam para o mecanismo em nuvem do Barracuda. As pontuações variam de 1 a 10; e-mails que excedem o limite acionam a ação configurada.
- Categorização de e-mail: Classifica os e-mails recebidos por tipo e aplica uma ação por categoria. As categorias incluem E-mail corporativo, E-mail transacional, Materiais de marketing e boletins informativos, Listas de discussão e Mídias sociais, cada um definido independentemente como Permitir, Quarentena, Block ou Desativado.
- Detecção de e-mail em massa: Detecta e age sobre e-mails em massa/enviados em massa. Quando definido como Desativado, os e-mails em massa não são filtrados separadamente.
- Isenções para e-mail em massa: Permite que endereços de e-mail ou domínios específicos ignorem a detecção de e-mail em massa, definidos por remetente ou destinatário.
As páginas de Limite de taxa definem quantos e-mails um endereço IP de remetente pode enviar em cada período de 30 minutos, o que é uma configuração útil. Isso pode evitar abuso de e-mail e ataques repentinos de alto volume de um único IP de remetente.
Ao limitar quantos e-mails um endereço IP pode enviar em um período de 30 minutos, o sistema pode reduzir o impacto de:
- Campanhas de spam
- Picos de phishing
- Distribuição de malware
- Contas de remetente ou servidores comprometidos
- Inundação de e-mail do tipo negação de serviço
Na página Lista de permissões/Lista de bloqueio de IP, podemos ignorar a verificação de e-mails vindos de endereços IP específicos ou bloqueá-los diretamente.
Em Políticas regionais, podemos aplicar bloqueio geográfico ou lista de permissões. Também podemos bloquear ou permitir e-mails com base no idioma do conteúdo.
Em Políticas de destinatário, podemos configurar regras de verificação ou de bypass com base no endereço de e-mail do destinatário.
O Barracuda também fornece políticas semelhantes para remetentes. Podemos aplicar exceções com base no remetente.
Também há um painel onde podemos definir exceções com base em controles padrão de segurança de e-mail, como DMARC, DKIM e SPF.
Em Políticas de conteúdo, podemos configurar se desejamos verificar ou ignorar e-mails com base no nome ou tipo do arquivo. Também podemos definir regras de verificação ou bypass com base no conteúdo corpo da mensagem usando expressões regulares.
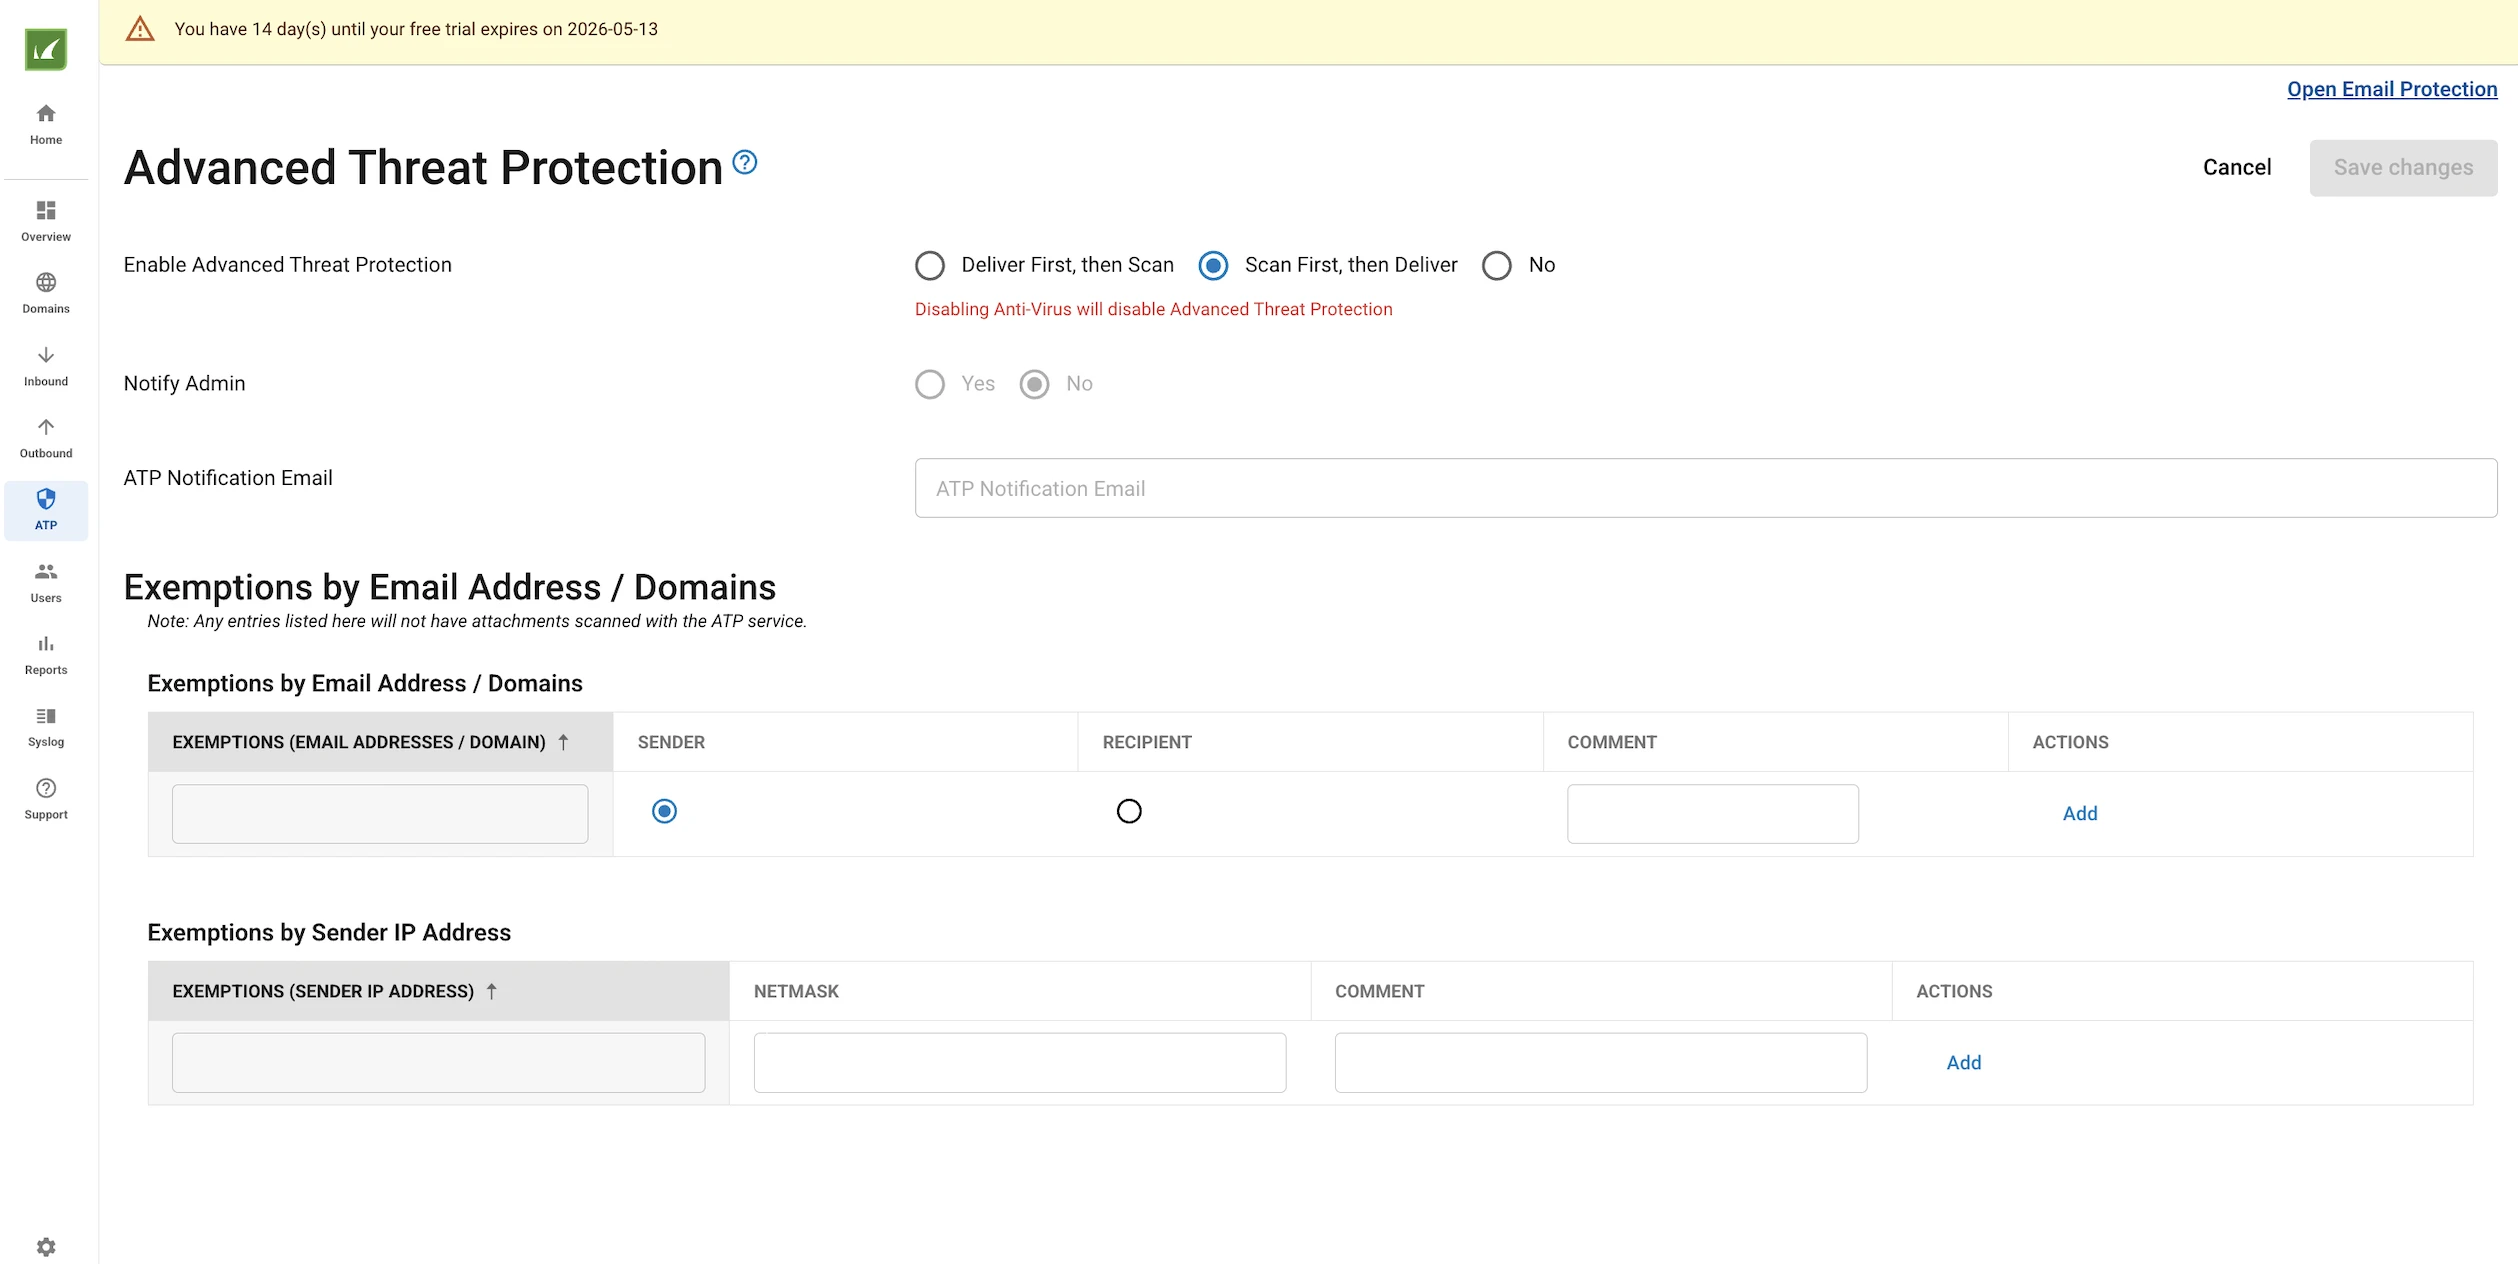
O Barracuda oferece Advanced Threat Protection como assinatura, além do verificador de vírus regular. Advanced Threat Protection (ATP) é um serviço de verificação baseado em nuvem que analisa anexos de e-mail em um ambiente de nuvem seguro para detectar ameaças que os verificadores de vírus padrão podem não perceber. Aplica-se a mensagens recebidas e oferece suporte à maioria dos tipos de arquivo MIME.
Existem três modos no ATP:
- Entregar primeiro, depois verificar tenta verificar o anexo em tempo real conforme o e-mail chega. Se a verificação for concluída a tempo e uma ameaça for detectada, o e-mail é bloqueado. Se a verificação não terminar a tempo, o e-mail é entregue imediatamente sem esperar pelo resultado. A verificação continua em segundo plano e, se uma ameaça for encontrada depois, o destinatário é notificado, mas o e-mail já chegou à caixa de entrada. Isso significa que o destinatário pode abrir um anexo infectado antes que a ameaça seja identificada.
- Verificar primeiro, depois entregar verifica o anexo antes da entrega. Se uma ameaça for detectada, o e-mail é bloqueado. Se estiver limpo, ele é entregue. E-mails com verificação pendente aparecem no Registro de mensagens com “Verificação pendente” como motivo. Se uma mensagem permanecer adiada por mais de quatro horas, ela é colocada em quarentena. Esse modo é mais seguro, mas pode atrasar a entrega.
- Desativado: O ATP é totalmente desligado.
A principal troca aqui é entre velocidade e segurança. “Entregar primeiro” prioriza a velocidade de entrega, mas introduz uma janela de risco. “Verificar primeiro” elimina esse risco, mas pode atrasar ou adiar mensagens com anexos.
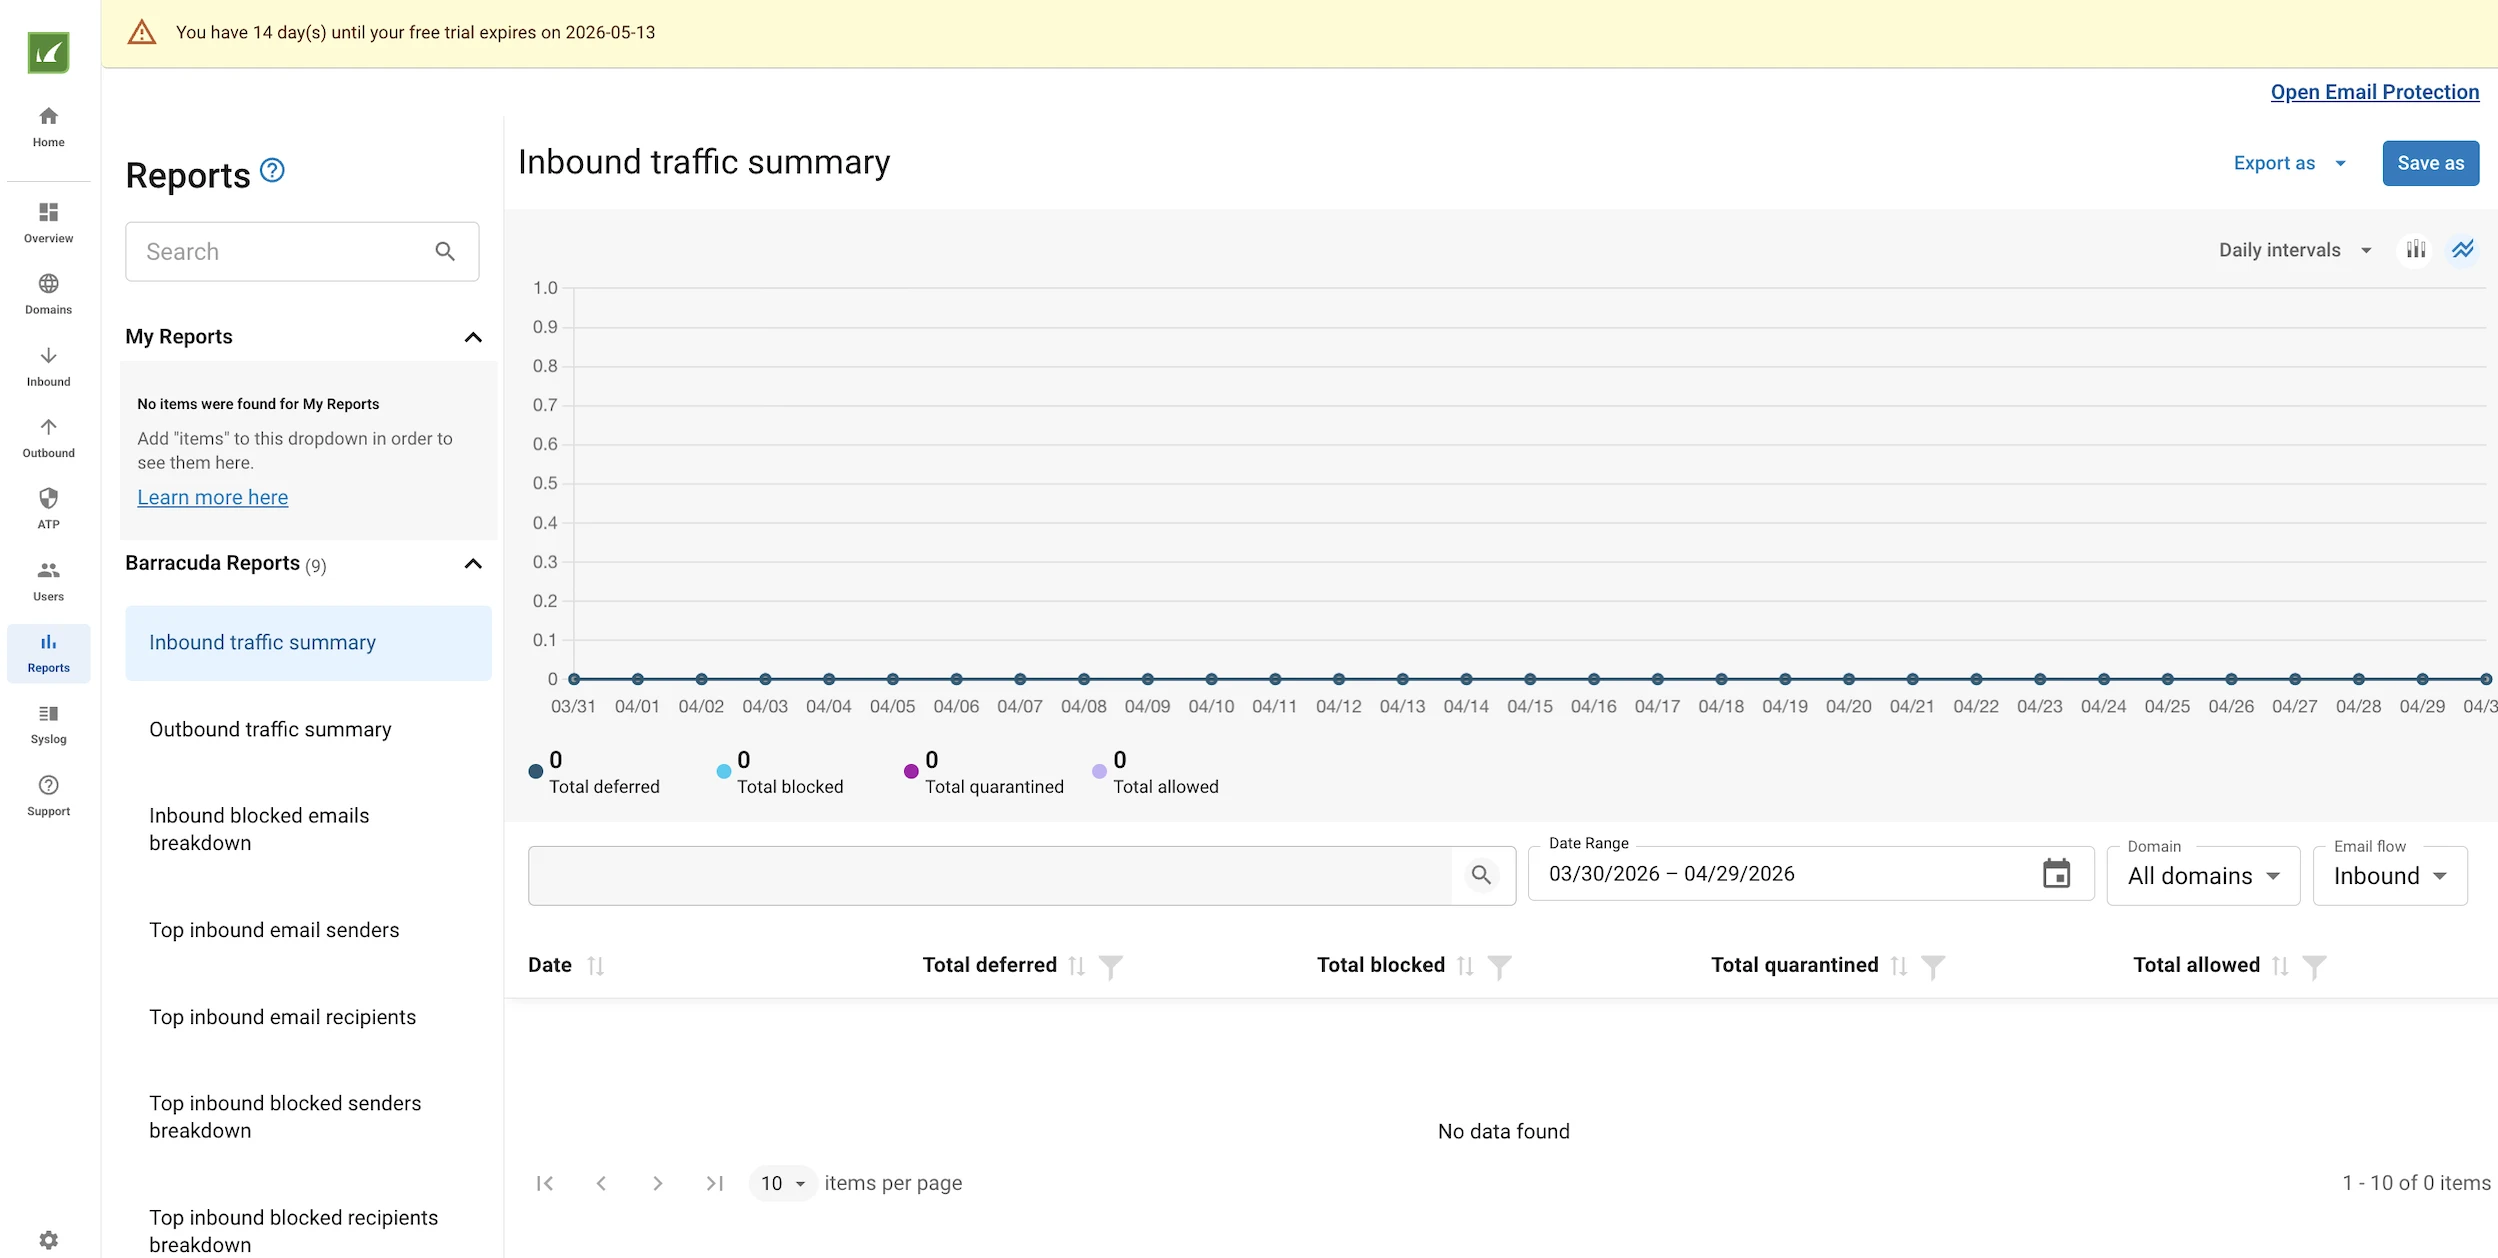
Na seção Relatórios, o Barracuda cria relatórios detalhados sobre segurança de e-mail:
- Resumo do tráfego de entrada/saída: Visão geral de toda a atividade de e-mail de entrada e saída, dividida em adiado, bloqueado, em quarentena e permitido.
- Detalhamento de e-mails de entrada bloqueados: Detalhamento de por que os e-mails de entrada foram bloqueados.
- Principais remetentes/destinatários de e-mail de entrada: Mostra os remetentes/destinatários de e-mail de entrada mais frequentes.
- Detalhamento dos principais remetentes bloqueados de entrada: Lista os remetentes cujos e-mails são bloqueados com mais frequência, com justificativa.
- Detalhamento dos principais destinatários bloqueados de entrada: Mostra os destinatários internos que são alvo mais frequente de e-mails bloqueados.
- Principais remetentes de e-mail de saída: Visão geral dos usuários internos que enviam o maior volume de e-mails de saída.
- Principais remetentes bloqueados de saída: Mostra os usuários internos cujos e-mails de saída são bloqueados com mais frequência.
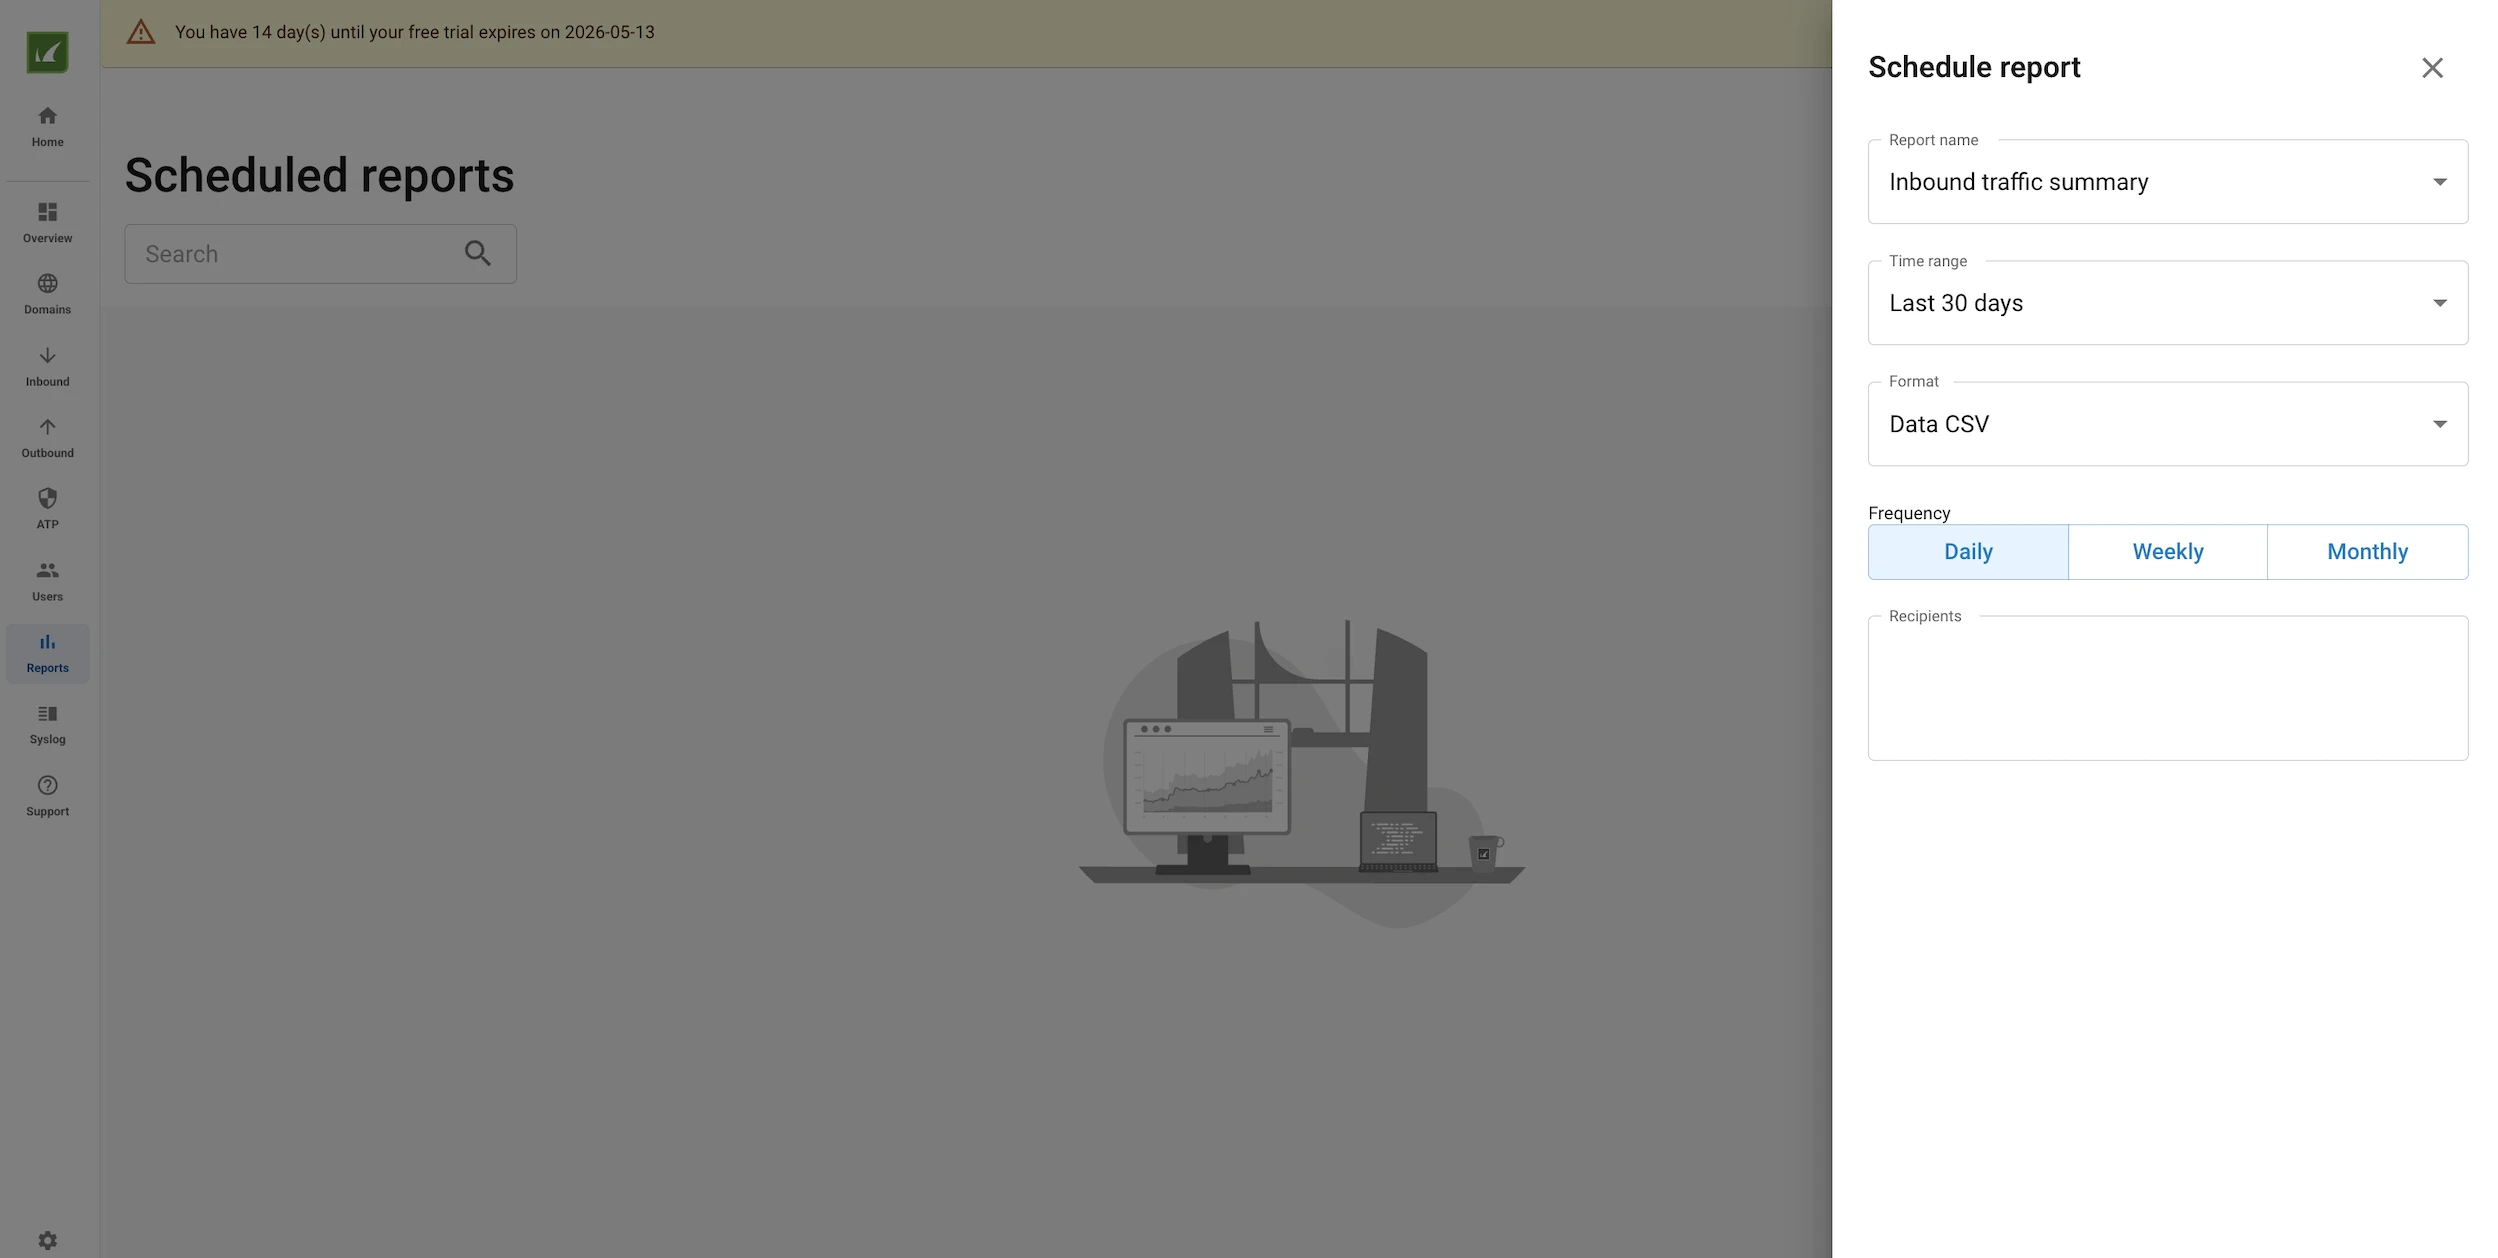
Além disso, podemos agendar relatórios automatizados, o que é um recurso útil. Em vez de fazer login repetidamente para verificar painéis, podemos receber resumos regulares de ameaças, mensagens em quarentena, tendências de spam, detecções de malware, tentativas de falsificação, ações de política e risco do usuário. Relatórios agendados também podem ajudar os usuários a identificar padrões antecipadamente, como aumento de e-mails de phishing, ataques repetidos contra usuários específicos ou aumento de anexos maliciosos bloqueados.
O menu Syslog à esquerda permite encaminhar todos esses registros para um servidor de log de nossa escolha. Esse é um recurso útil para integrações SIEM.
No geral, o produto oferece uma ampla variedade de recursos, mas tem desempenho inferior na detecção de ameaças neste teste. Uma parte significativa da configuração é deixada para o usuário, levantando a questão de saber se o valor agregado justifica a sobrecarga, especialmente para organizações que usam o Google Workspace ou o Microsoft 365 Compliance Center.
Principais recursos das soluções de segurança de e-mail em nuvem
Capacidades diferenciadoras das plataformas de segurança de e-mail em nuvem
Segurança focada no usuário (camada humana)
Muitos incidentes começam com uma ação do usuário. É por isso que as plataformas modernas de segurança de e-mail incluem ferramentas que orientam o comportamento em vez de depender apenas da filtragem.
- Banners de aviso contextuais podem alertar os usuários quando uma mensagem parece suspeita.
- O treinamento também está se tornando mais adaptativo. Em vez de simulações genéricas, os usuários recebem orientação adaptada aos seus padrões de interação.
Segurança unificada e integração de plataforma
A integração com sistemas de endpoint e identidade permite respostas coordenadas. Por exemplo, se um e-mail levar ao roubo de credenciais, o sistema pode acionar ações além da caixa de entrada.
Painéis centralizados dão às equipes uma visão mais clara de sua postura geral de segurança, reduzindo falhas de comunicação entre ferramentas.
Proteção de dados, criptografia e conformidade
O e-mail geralmente transporta contratos, detalhes financeiros e outros dados confidenciais. Proteger essas informações exige mais do que detecção de ameaças.
- A criptografia garante que as mensagens permaneçam privadas em trânsito e em repouso. Políticas de prevenção de perda de dados ajudam a evitar compartilhamentos não autorizados, sejam acidentais ou intencionais.
- Recursos de conformidade apoiam requisitos regulatórios, incluindo trilhas de auditoria e políticas de retenção. Isso é especialmente relevante para organizações que operam além das fronteiras e lidam com dados sujeitos a regras legais ou setoriais rígidas.
 Adicionar como fonte preferencial
Metodologia do benchmark de segurança de e-mail em nuvem
Avaliamos três produtos de segurança de e-mail: Acronis Email Security (com tecnologia Perception Point), Sophos Email Security e Barracuda Email Protection.
O benchmark incluiu 100 testes de ponta a ponta e seguiu quatro princípios.
- Orientado por cobertura: Cada teste mapeia uma capacidade que o fornecedor declara publicamente oferecer.
- Ponderado por dificuldade: Falhar em um teste simples de 1/10 sinaliza uma lacuna grave no produto. Falhar em um teste de 9/10 é mais compreensível porque esses casos refletem problemas de detecção em nível especializado. O método de pontuação separa esses casos em vez de tratar todas as falhas igualmente.
- Reproduzível: O benchmark é executado com um harness de teste PHP independente e verificado por uma suíte de verificação separada. Antes de qualquer e-mail de teste ser enviado, o verificador executa mais de 1.800 verificações para confirmar que as cargas de teste estão completas, válidas e configuradas corretamente.
- Ético: Os testes de malware usam a string de teste de antivírus EICAR. As URLs de phishing apontam para infraestrutura canário inerte ou inexistente. Todas as caixas de correio de teste pertencem à equipe de teste.
Selecionamos os testes para que as alegações públicas de cada fornecedor fossem exercitadas pelo menos uma vez. Priorizamos ameaças que os três fornecedores afirmam detectar para manter a comparação direta justa. Também incluímos um número menor de casos específicos de fornecedores quando relevantes. Por exemplo, o sequestro de conversas é uma alegação central do Barracuda, e iscas de GenAI no estilo deepfake são mais frequentemente promovidas por fornecedores que priorizam IA.
O benchmark é organizado em onze categorias. Cada categoria testa um mecanismo de detecção diferente. As contagens de testes são mostradas entre parênteses, com 100 testes no total.
Categoria A: Spam (9 testes)
Esta categoria abrange anúncios farmacêuticos em massa, e-mails de pump-and-dump de criptomoedas, golpes de loteria, empréstimos consignados, mensagens de abertura de plataformas de namoro e B2B SEO prospecção fria.
A maioria dos testes nesta categoria é intencionalmente fácil. Dois testes, marketing de graymail e B2B cold outreach, ficam mais próximos do limite de falso positivo porque a filtragem agressiva pode bloquear e-mails comerciais legítimos.
Categoria B: Malware conhecido usando a string de teste EICAR (9 testes)
Esta categoria testa a entrega do EICAR em formatos de anexo comuns e aninhados:
- Anexo .txt simples,
- ZIP comum,
- ZIP protegido por senha com a senha incluída no corpo do e-mail,
- ZIP aninhado dentro de outro ZIP,
- EICAR com extensão .exe para testar o tratamento de incompatibilidade entre extensão e conteúdo,
- .tar.gz, arquivo recursivo de três níveis,
- Arquivo único .gz sem wrapper tar,
- EICAR com quatro kilobytes de lixo no início para testar a tolerância a deslocamento.
Esses testes exercitam a extração de arquivos, o suporte a formatos e a extração de senha do corpo do e-mail. Essas são capacidades básicas para gateways de e-mail modernos.
Categoria C: Tipos de arquivos transportadores (10 testes)
Esta categoria testa formatos de arquivo comumente usados para transportar ou acionar comportamento malicioso. O conjunto inclui:
- PDF com JavaScript incorporado e um gatilho OpenAction,
- HTML smuggling usando URL.createObjectURL em um blob codificado em Base64,
- SVG com script onload e XHR remoto,
- Atalho .lnk do Windows com um payload PowerShell no bloco de argumentos,
- Arquivo poliglota PDF/ZIP,
- Aplicativo HTML .hta com VBScript,
- Dropper JavaScript do Windows Script Host usando XMLHTTP e ADODB.Stream,
- Imagem ISO 9660 contendo EICAR,
- Arquivo de atalho da Internet .url,
- Arquivo .iqy de consulta da Internet do Excel.
Esta é uma das categorias mais discriminantes, pois os resultados dos produtos variam amplamente entre esses tipos de transportadores.
Categoria D: Phishing por URL (10 testes)
Esta categoria mede a análise de URL em links diretos, redirecionamentos, ofuscação e locais fora do corpo. Inclui:
- URL de phishing direta em um TLD suspeito,
- Destino encurtado com Bitly,
- Cadeia de redirecionamento multi-hop através do redirecionador aberto do Google e t.co,
- Homóglifo IDN punycode usando “а” cirílico em раypal.com,
- URL oculta em HTML usando caracteres de largura zero e texto branco de um pixel,
- URL presente dentro de uma anotação de PDF,
- URI carregando HTML codificado em Base64 com link de phishing,
- URL extremamente longa com o host real oculto na string de consulta,
- Parâmetro de redirecionamento aberto em um host de aparência legítima,
- URL do cache AMP do Google que oculta o destino de phishing atrás de google.com/amp/s/.
Categoria E: Phishing por código QR (8 testes)
Esta categoria testa se os produtos podem extract e inspecionar URLs de phishing ocultas em códigos QR. O conjunto inclui:
- Códigos QR PNG inline para re-registro de MFA,
- Assinatura DocuSign,
- Acesso a holerite,
- Aviso de reentrega de remessa
- Acesso a correio de voz
- Redefinição de 2FA bancária.
Também inclui variantes de evasão: um código QR incorporado em um PDF sem conteúdo de QR no corpo do e-mail, um código QR entregue como imagem embrulhada em SVG e um código QR definido como uma URI de dados de background-image em CSS em vez de uma tag <img>.
Esses casos testam se o scanner examina imagens fora dos contêineres HTML mais óbvios.
Categoria F: Falsificação de marca e domínio (9 testes)
Esta categoria testa falsificação de remetente, domínio, marca e cabeçalho e inclui:
- Falsificação de nome de exibição de uma conta genérica do Gmail,
- Domínio typosquat usando m1crosoft-account.com,
- Homóglifo IDN punycode para Apple
- Abuso de subdomínio por meio de microsoft.support-team-portal.tk
- Imitação do kit de marca da Microsoft usando o logotipo real e o estilo Segoe UI
- Incompatibilidade entre remetente e cabeçalho From
- Falsificação de banco local
- Uma empresa de comércio eletrônico com typosquatting
- Injeção de cabeçalho Authentication-Results em que o invasor adiciona valores forjados spf=pass, dkim=pass e dmarc=pass à mensagem.
O último caso testa se os parsers downstream confiam em cabeçalhos de autenticação fornecidos pelo invasor em vez de validar os resultados reais upstream.
Categoria G: BEC e spear phishing sem payloads (9 testes)
Esta categoria se concentra em engenharia social sem anexos ou links maliciosos e inclui:
- Solicitação de transferência bancária do CEO enviada de uma conta do Gmail,
- Pretexto de alteração bancária de Comprometimento de E-mail do Fornecedor,
- Redirecionamento de salário em autoatendimento do funcionário,
- Golpe de cartão-presente online de um falsificador de CFO
- Sequestro de conversa usando assunto Re:Re: e cabeçalhos In-Reply-To forjados,
- Solicitação de evidência confidencial de um escritório de advocacia falso,
- Contato externo de head-hunter com currículo anexado,
- Pretexto de tomada de conta de autenticação de dois fatores do WhatsApp,
- Pretexto de insider de M&A que combina linguagem de confidencialidade com urgência.
Categoria H: Extorsão e golpes (9 testes)
Esta categoria abrange padrões comuns de golpes e extorsão. Os testes incluem:
- E-mail usando uma senha antiga vazada,
- Fatura falsa com link de pagamento malicioso em um PDF,
- Carta de taxa antecipada,
- Ameaça de confisco da autoridade tributária,
- Extorsão DDoS contra um site,
- Aviso falso de bloqueio do iCloud da Apple com link de desbloqueio,
- Golpe de taxa alfandegária de transportadora
- Extorsão de doxing,
- Golpe do parente preso na alfândega.
Categoria I: Phishing de qualidade GenAI (10 testes)
Esta categoria testa e-mails de phishing refinados que removem as pistas óbvias nas quais os sistemas mais antigos geralmente se baseiam. O conjunto inclui:
- E-mail de reverificação do helpdesk de TI com etapas estruturadas e um botão de marca,
- Pré-leitura falsa do conselho com linguagem de confidencialidade e um link de workspace,
- Atualização de política de locatário do Microsoft 365 exigindo novo consentimento em sete dias,
- Solicitação de assinatura eletrônica do Código de Conduta de RH,
- Acompanhamento de sucesso do cliente após uma reunião fictícia,
- Falsificação de resumo de reunião,
- NDA legal de uma contraparte fictícia,
- Aviso crítico de CVE no estilo CISO,
- Prévia de lucros de relações com investidores com linguagem de embargo,
- Resolvedor de conflito de calendário exigindo login SSO único.
Todos os e-mails desta categoria foram escritos para parecer uma mensagem comercial competente em inglês nativo. Os testes evitam deliberadamente pistas antigas de phishing, como gramática incorreta, frases estranhas e incompatibilidades óbvias de marca.
Categoria J: Técnicas de evasão (9 testes)
Esta categoria testa ofuscação que pode quebrar a inspeção superficial de conteúdo e inclui:
- Caracteres Unicode de largura zero dentro de palavras-gatilho,
- Bypass de OCR em que toda a mensagem de phishing é renderizada como PNG sem texto corporal verificável,
- Caractere de substituição da direita para a esquerda em um nome de arquivo de anexo,
- Nome de arquivo com extensão dupla,
- Isca oculta por CSS em que o texto renderizado parece benigno enquanto o DOM contém o conteúdo de phishing,
- Assunto de palavra codificada RFC 2047,
- URL com caracteres codificados em hexadecimal no host,
- Homóglifo de assunto usando “е” cirílico para “e” latino,
- URL oculta em um atributo HTML data-* e recuperada no momento do clique por JavaScript inline.
Categoria K: Conjunto de controle e teste de falso positivo (8 testes)
O conjunto de controle contém e-mails comerciais legítimos que devem passar sem aviso e inclui:
- Notificações internas da equipe,
- Relatórios mensais de despesas,
- Acompanhamentos de reuniões,
- Resumos semanais,
- Arquivos ZIP protegidos por senha usados para compartilhamento interno legítimo,
- Lembretes de treinamento,
- Avisos de manutenção de TI,
- E-mails de agendamento individual.
Qualquer produto que sinalize uma dessas mensagens recebe uma penalidade de falso positivo.
Limitações do benchmark de segurança de e-mail
Excluímos várias categorias porque elas exigem infraestrutura ou condições além de um benchmark único:
- Troca de URL no momento do clique: Esse ataque entrega uma URL que parece benigna no momento da entrega e depois redireciona para um destino de phishing. Testá-lo exigiria um servidor HTTP com estado que modifica seu conteúdo, além de uma ação de clique do lado do usuário.
- Tomada de conta e phishing lateral: Isso exigiria o controle de uma caixa de correio interna, o que estava fora da configuração do benchmark.
- Malware dinâmico com consciência de sandbox: Amostras polimórficas reais que detectam virtualização e evitam detonação foram excluídas por razões éticas.
- Páginas de destino de kits de phishing ao vivo: Todas as URLs resolvem para hosts inertes. O benchmark não testa a experiência pós-clique.
O remetente do Grupo S exige um relay SMTP que permita cabeçalhos From desalinhados. Os serviços SMTP em nuvem geralmente rejeitam esses testes no nível da rede. Quando um relay permissivo não está disponível, o benchmark degrada para o Grupo L, o que deixa 38 testes orientados por conteúdo.
Arquitetura de dois remetentes
Muitos testes de segurança de e-mail ignoram uma distinção importante entre ataques orientados por conteúdo e orientados por identidade do remetente. Algumas ameaças são perigosas por causa de seus corpos de mensagem ou anexos, independentemente de quem as envia. Outras são perigosas porque o e-mail alega vir de alguém que não representa. Essas duas classes exigem configurações de envio diferentes.
Dividimos o benchmark em dois grupos de remetentes.
- Grupo L, Legítimo, 38 testes: Esses e-mails são enviados de um serviço SMTP autenticado. SPF, DKIM e DMARC se alinham corretamente para o domínio de envio. O nome de exibição muda por teste, como Financeiro, Helpdesk de TI ou o nome real do testador, mas o endereço From permanece o endereço do remetente autenticado.
- O Grupo L é usado para categorias orientadas por conteúdo: K, B, C, J e os dois testes de phishing por URL, em que a URL é a ameaça independentemente do remetente.
- Grupo S, Spoof, 62 testes: Esses e-mails são enviados por meio de um relay SMTP permissivo que não impõe o alinhamento do domínio From. O endereço From é o que o caso de teste especificar, portanto o alinhamento de SPF e DMARC falha por design.
- O Grupo S é usado para categorias orientadas por identidade do remetente: A, a maior parte de D, E, F, G, H e I.
Essa divisão reflete o comportamento real dos invasores. Os operadores de phishing geralmente usam servidores virtuais baratos e domínios descartáveis porque os serviços SMTP em nuvem tradicionais, como Gmail, Office 365 e AWS SES, com domínios verificados, impedem que e-mails sejam enviados com um cabeçalho From desalinhado.
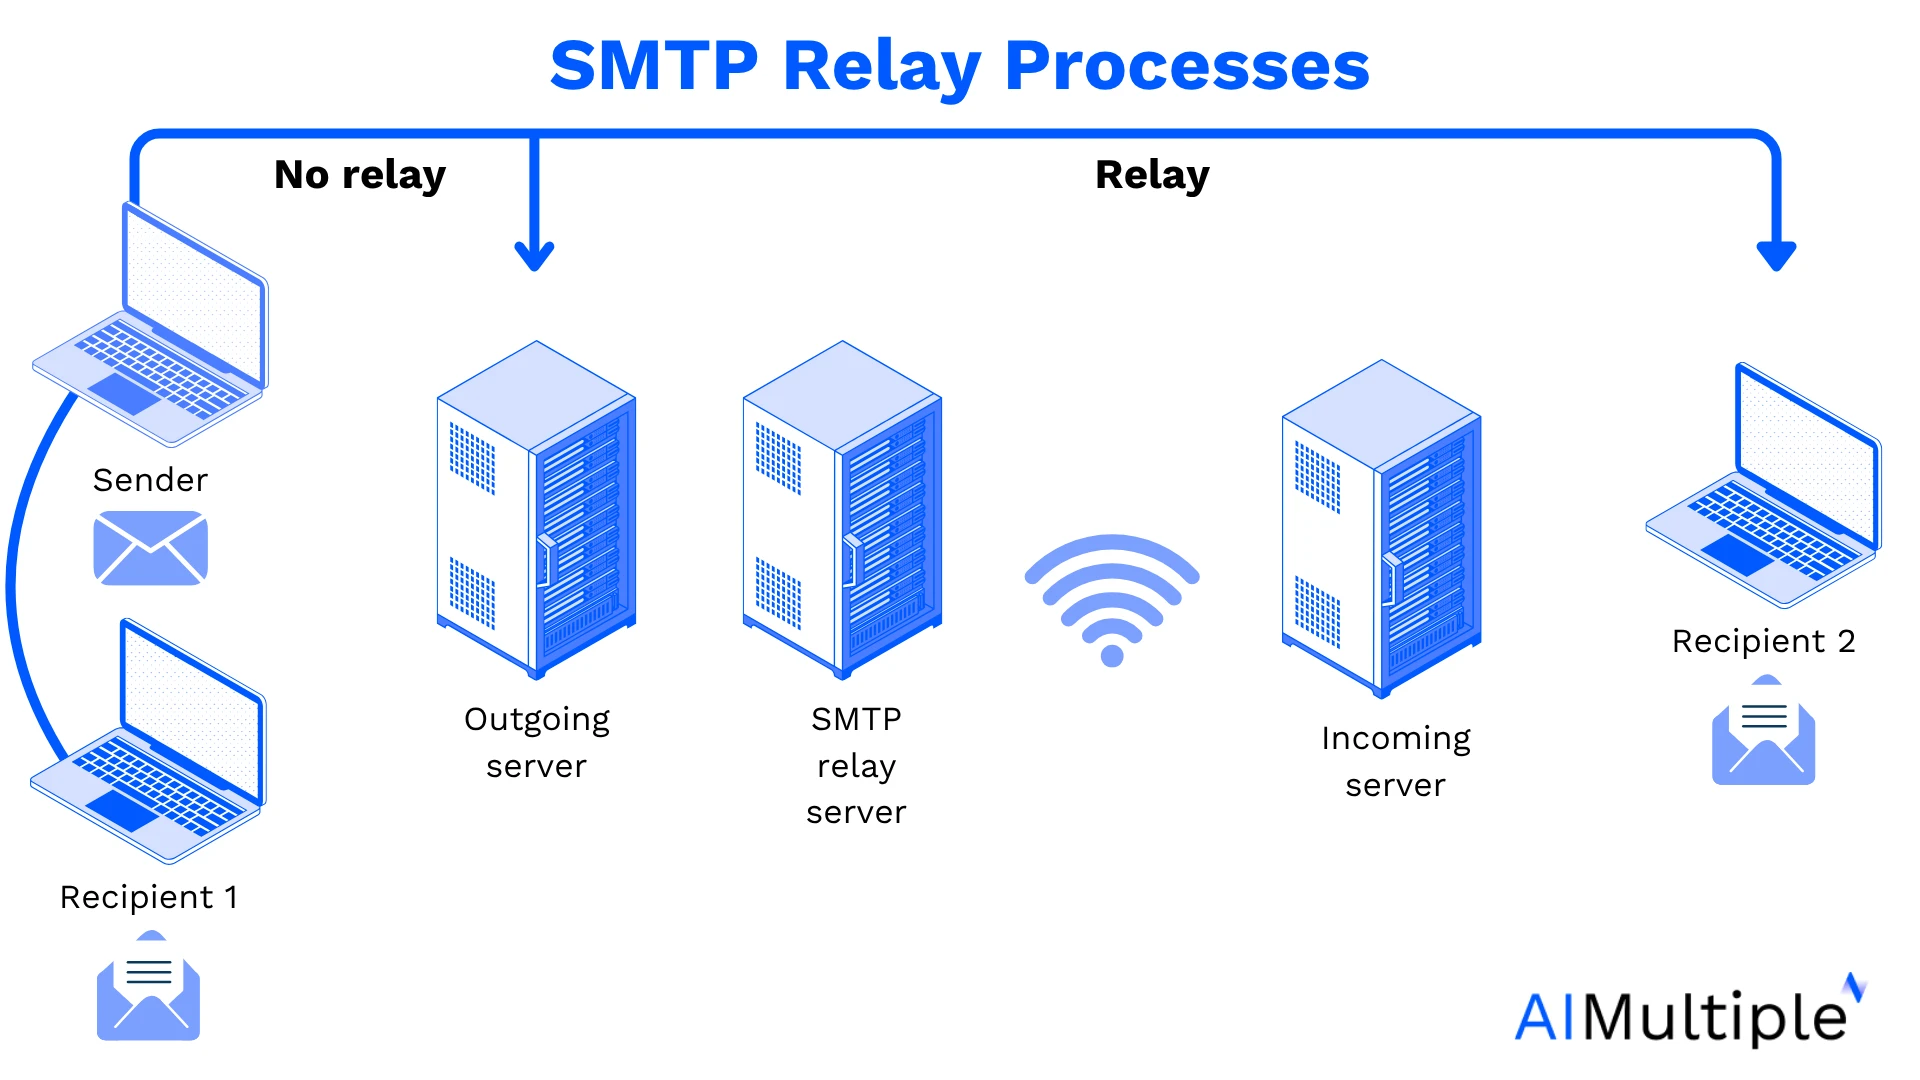
Figura 1: Figura mostrando como funciona um servidor de relay SMTP. Um servidor de relay SMTP é um servidor de e-mail de terceiros que recebe e-mails de um remetente e os encaminha para servidores de destinatários fora do domínio do provedor de e-mail do remetente.
Ponderação de dificuldade
Cada teste tem uma classificação de dificuldade de 1 a 10. A classificação indica o quão difícil um produto competente de segurança de e-mail deve achar o teste.
- 1 a 2, trivial: Estas são assinaturas de livro didático sem ofuscação significativa. Falhar nelas indica uma lacuna fundamental de detecção. Exemplos são spam farmacêutico, EICAR simples em um ZIP e uma carta nigeriana 419.
- 3 a 4, bem conhecidas: São padrões familiares que os produtos modernos devem capturar. Exemplos incluem JavaScript em PDF, sextorsão com senha vazada e falsificação de nome de exibição de CEO.
- 5 a 6, intermediárias: Esses casos exigem análise mais forte, como IA moderna, sandboxing ou visão computacional, incluindo HTML smuggling, URLs de homóglifos IDN e phishing por código QR inline.
- 7 a 8, avançadas: São casos extremos que produtos mais fortes tratam de forma consistente, como poliglotas PDF/ZIP, cadeias de redirecionamento multi-hop, falsificação visual de kit de marca e iscas de bypass de OCR somente com imagem.
- 9 a 10, especialista: São casos genuinamente difíceis em que capturar é um resultado forte e falhar é comum em todo o setor. Exemplos incluem sequestro de conversa com thread forjado, um acompanhamento de sucesso do cliente de qualidade GenAI e um NDA legal falso de uma contraparte anteriormente desconhecida.
- Testes de controle: Mensagens da categoria K devem passar. Qualquer detecção nesta categoria conta como falso positivo.
As médias das categorias seguem a curva de dificuldade pretendida: spam A tem média 2.2/10, EICAR B tem média 2.8/10, extorsão H tem média 3.8/10, arquivos transportadores C têm média 5.0/10, falsificação de marca F e evasão J têm média 5.6/10, phishing por URL D tem média 5.8/10, phishing por código QR E tem média 6.8/10, BEC G tem média 6.8/10 e phishing GenAI I tem média 8.2/10.
Pontuação do benchmark
Cada produto recebe um dos cinco vereditos por teste:
- BLOCK: A mensagem é colocada em quarentena ou rejeitada (2 pontos).
- WARN: O produto injeta um banner, envia o e-mail para a pasta de lixo eletrônico ou remove o anexo (0.5 pontos).
- LATE: A mensagem é entregue primeiro e depois removida após a entrega (1 ponto).
- MISS: A mensagem chega à caixa de entrada sem aviso (0 pontos).
- FP: Uma mensagem do conjunto de controle é sinalizada incorretamente (penalidade de -2 pontos).
A taxa de detecção é calculada como o total de pontos dividido pela pontuação máxima possível para os testes de ataque, expressa em porcentagem. A pontuação máxima possível é igual ao número de testes de ataque multiplicado por dois.
A taxa de falsos positivos é relatada separadamente. Um produto que atinge 90% de detecção bloqueando e-mails legítimos representa mais risco operacional do que um que atinge 80% de detecção sem falsos positivos.
Reprodutibilidade e ferramentas
O benchmark é executado a partir de um único script PHP independente. O script cria 100 mensagens MIME em memória com um construtor multipart personalizado. Ele gera as cargas localmente, incluindo ZIPs, ZIPs criptografados com AES-256, arquivos tar.gz, arquivos .gz de arquivo único, PDFs com ações JavaScript, amostras de HTML smuggling, arquivos SVG com JavaScript onload, arquivos .lnk do Windows com o CLSID Shell Link correto e bloco de argumentos UTF-16LE, e uma imagem de disco ISO 9660 mínima.
O script envia cada teste pelo caminho SMTP correto com base em seu grupo de remetentes.
Cada mensagem inclui cabeçalhos de rastreamento: X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case e X-Bench-Group. Esses cabeçalhos tornam cada teste rastreável entre caixas de entrada, consoles de quarentena e registros do produto.
Um harness de verificação separado executa mais de 1.800 verificações de sanidade antes da transmissão. Ele valida que cada teste tem os campos obrigatórios, que cada classificação de dificuldade está dentro de [1, 10] ou zero para controles, e que o EICAR está presente e recuperável de cada anexo da categoria B, incluindo arquivos protegidos por senha e com aninhamento triplo.
O verificador também confere se os PDFs contêm cabeçalhos %PDF- válidos e marcadores %%EOF, os PNGs contêm assinaturas válidas e chunks IEND, os SVGs são analisados como XML bem formado, o arquivo LNK tem o CLSID Shell Link correto e a string de argumento PowerShell esperada, o Descritor de Volume Primário ISO 9660 aparece no setor 16 com a assinatura \x01CD001 correta e a inferência de grupo corresponde à divisão documentada do Grupo L e do Grupo S.
Um terceiro script processa os CSVs de cada produto após a entrada manual dos vereditos. Ele produz um relatório comparativo com uma tabela de vereditos lado a lado por teste, taxas de detecção por categoria, pontuações totais, percentuais de taxa de detecção, contagens de falsos positivos e três subtabelas forenses:
- casos triviais, mas não detectados, definidos como dificuldade ≤ 2 com pelo menos um MISS
- casos de alta dificuldade, porém capturados, definidos como dificuldade ≥ 8 com pelo menos um BLOCK
- todos os incidentes de falso positivo
Ética e restrições operacionais
Nenhum malware real foi criado ou transmitido. Os anexos maliciosos usam a string de teste de antivírus EICAR, um documento de teste de 68 caracteres definido pelo Instituto Europeu de Pesquisa de Antivírus de Computador, ou demonstradores benignos. Exemplos incluem um PDF cujo JavaScript chama app.alert, uma página HTML que usa URL.createObjectURL na string EICAR e um SVG cujo onload chama um endpoint inexistente.
Nenhuma infraestrutura de phishing ao vivo foi usada. As URLs de teste resolvem para um de três destinos seguros: o TLD reservado .invalid definido na RFC 2606, domínios placeholder .tk sob nosso controle que servem um 404, ou hosts de paródia como m1crosoft-account.com e xn--pple-43d.com registrados para o benchmark e que não servem conteúdo.
Nenhuma página de coleta de credenciais foi implantada. Todas as caixas de correio de teste pertencem e são monitoradas pela equipe de teste. As credenciais SMTP são restritas ao benchmark e rotacionadas após cada engajamento.
Cite este benchmark
Escolha o formato adequado ao local onde você vai publicar. Colar a versão com link no seu CMS preserva o backlink.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{Soluções de segurança de e-mail: Acronis Email Security & Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Acessado em 30 setembro 2026}
}Resultados e carimbos de data/hora de 15 pontos de dados. Baixe os dados resumidos exibidos nos gráficos e tabelas deste artigo como um arquivo ZIP contendo 4 arquivos CSV.
Quer os dados granulares por trás disso? Assine o Premium
- Tem 20 anos de experiência como hacker de chapéu branco e guru de desenvolvimento, com ampla experiência em linguagens de programação e arquiteturas de servidores.
- É conselheiro de administração em uma VC que investe em empresas de tecnologia em estágio inicial e na Ödeal, uma plataforma regional de pagamentos digitais que atende 125.000 comerciantes.
- Liderou a infraestrutura tecnológica e a cibersegurança de sete eleições nacionais e foi reconhecido no Hall da Fama da cibersegurança por líderes globais de tecnologia, incluindo o Twitter.






Seja o primeiro a comentar
Seu endereço de e-mail não será publicado. Todos os campos são obrigatórios. Os comentários são deixados em seu idioma original.