


Top 3 des outils open source d'audit de pare-feu comparés
Les outils open source d'audit de pare-feu permettent aux équipes informatiques de vérifier si leurs pare-feu sont correctement configurés sans engendrer de coûts élevés. Cependant, les entreprises du marché intermédiaire et les grandes entreprises peuvent envisager des logiciels d'audit de pare-feu propriétaires pour des solutions plus complètes.
Explorez les principaux acteurs des outils open source d'audit de pare-feu, avec un aperçu complet de leurs fonctionnalités, avantages et inconvénients :
Comparatif des logiciels
* Tous les logiciels analysés sont compatibles avec Windows
Classement : Les entreprises sont classées en fonction du nombre total d'étoiles GitHub.
1. Firewall Orchestrator
Firewall Orchestrator importe les configurations de pare-feu de plusieurs fournisseurs et produit des rapports de conformité et une documentation des jeux de règles. Il offre des capacités couramment associées aux outils de gestion des politiques de sécurité réseau (NSPM), notamment l'analyse des règles, les rapports et les flux de travail de conformité.
Il se connecte aux fournisseurs de pare-feu, notamment Check Point, Fortinet, Cisco et Juniper, et stocke les données importées dans une base de données PostgreSQL. Les rapports peuvent être exportés pour les contrôles de conformité.
Il est distribué sous licence Apache-2.0. Il prend en charge Windows et offre une prise en charge partielle de Linux.
2. Firewall Audit
Firewall Audit vérifie les règles de pare-feu par rapport à un fichier de politique défini par l'utilisateur. Il lit un ensemble de règles, le compare à vos critères et signale tout ce qui ne correspond pas. L'outil est basé sur la CLI, il s'exécute en ligne de commande plutôt que via une interface web, et il est multiplateforme.
Firewall Audit est sous double licence Apache-2.0 et MIT. Il est compatible avec Linux. L'installation est minimale : il s'exécute sous la forme d'un binaire unique avec un fichier de configuration, et un processus automatisé de livraison logicielle exécute des contrôles de sécurité à chaque modification.
3. Batfish
Batfish analyse les configurations des équipements réseau, notamment les routeurs, les commutateurs et les pare-feu, afin de vérifier que le réseau se comporte comme prévu. Il le fait sans se connecter aux équipements en production ; il travaille entièrement à partir des fichiers de configuration.
L'analyse de base nécessite les fichiers de configuration des équipements. Aucun accès direct aux équipements réseau n'est nécessaire. C'est important pour les environnements vastes ou sensibles où connecter un outil d'audit à l'équipement de production n'est pas envisageable.
Sa principale force est l'analyse de scénarios (what-if) : vous pouvez tester une modification de configuration proposée par rapport à vos listes de contrôle d'accès (ACL), c'est-à-dire les règles qui déterminent quel trafic est autorisé, avant de la déployer. Batfish peut confirmer si la modification autoriserait ou bloquerait un flux donné sur le réseau.
Il est distribué sous la licence Apache 2.0. Il est compatible avec MacOS.
Principales fonctionnalités des solutions d'audit de pare-feu open source
Lorsqu'il s'agit de choisir le meilleur outil d'audit de pare-feu, plusieurs facteurs clés doivent être pris en compte pour garantir une fonctionnalité optimale et un alignement avec les besoins de l'organisation. Voici les aspects essentiels à évaluer :
1. Licence
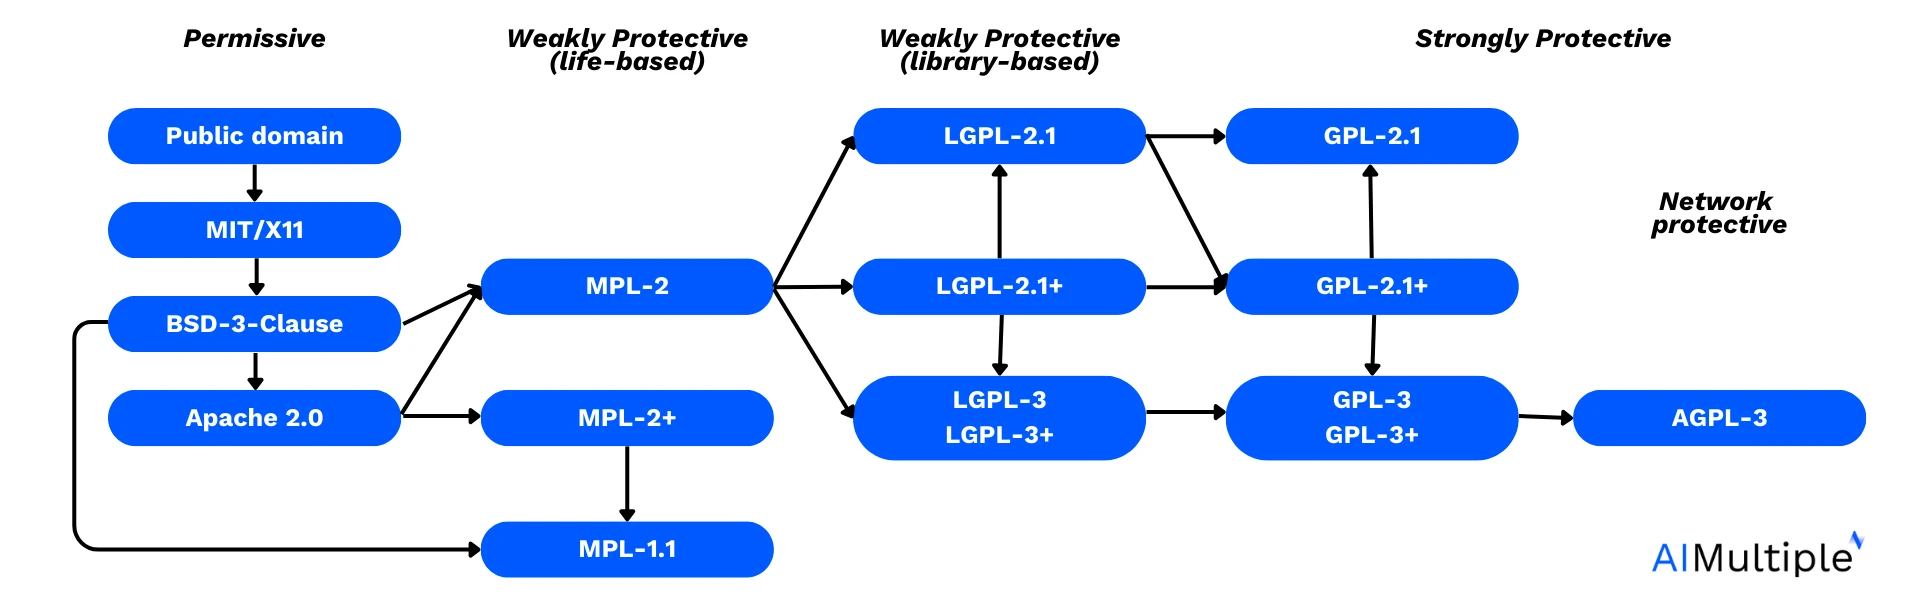
Source : David A. Wheeler (2007)1
La licence de l'outil détermine les droits d'utilisation, la redistribution et la compatibilité avec les politiques de votre organisation. La licence du logiciel détermine ses droits d'utilisation, ses politiques de redistribution et son alignement avec les exigences organisationnelles et les normes de conformité.
Apache 2.0 est connu pour sa nature permissive, permettant aux utilisateurs de modifier et de distribuer des œuvres dérivées sous certaines conditions. GPL-2, GPL-2+ et LGPL-2.1 sont des licences qui privilégient les principes open source, exigeant que les œuvres dérivées soient également open source et respectent des conditions de distribution spécifiques.
MIT est une autre licence permissive, accordant aux utilisateurs la liberté d'utiliser, de modifier et de distribuer les logiciels avec un minimum de restrictions, ce qui la rend compatible avec une large gamme de projets et de licences.
2. Compatibilité de plateforme
Prendre en compte la compatibilité de plateforme du logiciel garantit une intégration fluide avec l'infrastructure existante, les équipements réseau et les fournisseurs de services cloud. La compatibilité avec Windows, MacOS, Linux et d'autres systèmes d'exploitation est essentielle pour un déploiement à grande échelle et pour faciliter la gestion.
3. Méthode de déploiement
La méthode de déploiement détermine la rapidité avec laquelle un outil peut être mis en place et l'infrastructure qu'il nécessite. Les méthodes de déploiement courantes incluent les binaires CLI autonomes, qui s'exécutent sans dépendances supplémentaires, et les configurations conteneurisées utilisant Docker, qui nécessitent un environnement d'exécution de conteneurs mais simplifient la gestion des dépendances. Certains outils nécessitent également une base de données pour stocker les configurations importées à des fins de rapports et de requêtes.
Raisons d'utiliser des outils open source d'audit de pare-feu
1. Conformité continue
Les outils open source d'audit de pare-feu permettent des audits réguliers des pare-feu, garantissant le respect de normes réglementaires telles que NIS2, DORA, PCI DSS et le RGPD, et favorisant un environnement réseau sécurisé.
Aucune réglementation n'impose un outil spécifique. Mais toutes deux exigent des preuves documentées des contrôles de pare-feu au moment de l'audit. Un outil d'audit open source qui exporte des rapports peut répondre à cette exigence sans frais.
2. Détection de l'inflation et de la dérive des règles
Les ensembles de règles de pare-feu grossissent. Les règles ajoutées à un projet sont rarement supprimées à la fin du projet. Un outil d'audit recherche les règles redondantes, trop permissives ou contradictoires, des problèmes qu'un examen manuel ne détecte pas à grande échelle.
3. Validation avant déploiement
Des outils comme Batfish peuvent vérifier une modification de règle proposée avant sa mise en production. Cela permet de détecter des erreurs qui apparaîtraient autrement en production, que ce soit sous la forme d'un service bloqué ou d'un port ouvert non souhaité.
 Ajouter comme source préférée
Avantages et inconvénients des outils open source d'audit de pare-feu
Avantages
1. Aucun coût de licence
Les logiciels open source sont généralement gratuit à utiliser, ce qui élimine les frais de licence et réduit les coûts globaux liés à l'acquisition de logiciels d'audit de pare-feu. Cette rentabilité est particulièrement avantageuse pour les organisations disposant de budgets limités ou celles qui recherchent des solutions économiques sans compromettre la qualité.
2. Personnalisation et flexibilité
L'un des principaux atouts des outils open source d'audit de pare-feu réside dans leur personnalisation. Les utilisateurs ont la liberté de modifier et d'adapter le code source en fonction de leurs configurations de pare-feu, de leurs politiques de sécurité réseau et de leurs exigences de conformité. Ce niveau de flexibilité permet aux organisations d'adapter l'outil à leurs besoins uniques en matière de gestion de la sécurité, garantissant une approche plus robuste et plus personnalisée de l'audit des pare-feu.
3. Soutien communautaire et collaboration
Les projets open source prospèrent grâce au soutien et à la collaboration de la communauté. Les utilisateurs peuvent tirer parti de l'expertise collective et des contributions d'une communauté diversifiée de développeurs, de professionnels de la sécurité et de passionnés.
Cet environnement collaboratif favorise l'amélioration continue, l'innovation et le développement rapide de nouvelles fonctionnalités, ce qui améliore la qualité et l'efficacité globales des outils open source d'audit de pare-feu.
4. Code auditable
La transparence des outils open source d'audit de pare-feu offre aux organisations une meilleure visibilité sur le code source de l'outil, ses mécanismes de sécurité et ses pratiques de traitement des données. Cette transparence favorise la confiance dans la posture de sécurité de l'outil, car les utilisateurs peuvent examiner et auditer indépendamment le code source pour détecter les vulnérabilités, vérifier la conformité aux normes de sécurité et le respect des meilleures pratiques.
En outre, la nature ouverte du logiciel permet des mises à jour et des correctifs de sécurité rapides, renforçant davantage la sécurité du réseau et la résilience face aux menaces émergentes.
5. Intégration et compatibilité
Les outils basés sur la CLI s'exécutent dans les flux de travail CI/CD. Une vérification des jeux de règles peut faire partie de chaque déploiement, de la même manière qu'un linter de code s'exécute à chaque commit.
De plus, les outils open source prennent souvent en charge divers protocoles et formats standards de l'industrie, facilitant l'interopérabilité et l'échange de données avec d'autres outils de sécurité et plateformes de gestion.
Inconvénients
1. Absence de support fournisseur
Bien que les communautés open source puissent offrir une aide et des ressources précieuses, le support n'est pas toujours aussi complet ou rapide que celui fourni par les fournisseurs de pare-feu propriétaires. Cela peut être préoccupant pour les organisations qui ont besoin d'une assistance immédiate pour des configurations de pare-feu complexes, le dépannage d'incidents de sécurité ou la résolution rapide de problèmes techniques.
2. L'installation nécessite une expertise technique
Si la personnalisation permet aux organisations d'adapter les configurations de pare-feu et les politiques de sécurité à leurs besoins spécifiques, elle peut également entraîner de la complexité, en particulier pour les utilisateurs disposant d'une expertise technique limitée.
Firewall Orchestrator nécessite Docker Compose et une base de données. Batfish s'exécute sous forme de conteneur Docker avec un client Python. Aucun des deux n'est une installation simple pour un utilisateur non technique.
Configurer et gérer efficacement les outils open source d'audit de pare-feu peut nécessiter une compréhension approfondie des principes de sécurité réseau, des politiques de pare-feu et des processus d'audit, qui peuvent ne pas être facilement accessibles à tous les utilisateurs.
3. Défis d'intégration
Les problèmes de compatibilité avec les fournisseurs de services cloud, l'infrastructure réseau ou d'autres outils de sécurité peuvent nécessiter des efforts de développement supplémentaires ou des solutions de contournement, ce qui ajoute de la complexité au processus de mise en œuvre. Les organisations doivent évaluer soigneusement la compatibilité des outils open source d'audit de pare-feu avec leur infrastructure existante et estimer le niveau d'effort requis pour une intégration fluide.
FAQ
Les outils open source d'audit de pare-feu sont disponibles gratuit ou à un coût relativement faible, car ils sont pilotés par la communauté et n'impliquent pas de frais de licence.
En revanche, les outils d'audit de pare-feu propriétaires peuvent avoir des structures tarifaires incluant des frais de licence uniques, des modèles d'abonnement basés sur des paiements mensuels ou annuels, ou une tarification à l'usage pour les solutions cloud. Il est essentiel de rechercher et de comparer différents outils d'audit de pare-feu pour déterminer l'option la plus adaptée aux besoins et au budget de votre organisation.
Les logiciels d'audit de pare-feu peuvent recommander automatiquement des optimisations des règles de pare-feu basées sur les meilleures pratiques du secteur. Ces recommandations sont souvent générées par l'analyse des modèles de trafic réseau, des politiques de sécurité et des vulnérabilités connues.
En s'appuyant sur des algorithmes d'apprentissage automatique et des moteurs basés sur des règles, les outils open source d'audit de pare-feu peuvent identifier les règles redondantes ou inefficaces, détecter les failles de sécurité potentielles et proposer des optimisations pour améliorer la posture de sécurité globale du réseau.
Ces recommandations peuvent inclure des suggestions telles que :
Supprimer les règles de pare-feu redondantes ou inutilisées pour réduire la complexité et améliorer les performances.
Consolider les règles qui se chevauchent pour rationaliser la gestion des politiques de pare-feu.
Identifier et traiter les règles trop permissives susceptibles d'exposer le réseau à des risques de sécurité.
Mettre en œuvre des optimisations de règles basées sur des exigences de conformité spécifiques, telles que PCI DSS ou HIPAA.
Hiérarchiser les règles ou le trafic critiques pour une prévention et une atténuation plus efficaces des menaces.
Logiciels de sécurité à combiner avec les outils open source d'audit de pare-feu
Les outils d'audit de sécurité réseau : Identifient les menaces, les vulnérabilités et les activités malveillantes pour aider les entreprises à atténuer les cyberattaques et à se conformer aux réglementations.
Fournisseurs DSPM : Offrent une visibilité réseau sur l'emplacement des données sensibles, qui y a accès et comment elles ont été utilisées dans le cloud.
Solutions de gestion des politiques de sécurité réseau (NSPM) : Protègent l'infrastructure réseau à l'aide de pare-feu et de politiques de sécurité contre toutes les menaces.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{Top 3 des outils open source d'audit de pare-feu comparés}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall-audit-tools}},
  note   = {AIMultiple. Consulté le 4 juin 2026}
}Résultats et horodatages de 43 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
4 mises à jourAjout d'un critère de méthode de déploiement dans la section des caractéristiques clés et suppression du critère d'inclusion de 4 000 étoiles GitHub.
Remplacé les trois outils comparés par Firewall Orchestrator, Firewall Audit et Batfish, classés par étoiles GitHub.
Liens de référence





Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.