Signes de la prolifération des agents IA et liste de contrôle pour la gérer

Près de 80 % des organisations ont déployé une IA agentique.1 Pourtant, seules 21 % ont un modèle de gouvernance mature pour ces systèmes. Cet écart se traduit en pratique par une prolifération des agents IA, c’est-à-dire une accumulation d’agents IA redondants, non gouvernés et conflictuels dans toute l’entreprise. 40 % des projets d’IA agentique devraient échouer d’ici 2027 en raison d’une faible gouvernance des agents IA et de contrôles des risques insuffisants.2
Nous couvrons les signes et les causes de la prolifération des agents, ainsi que les plateformes et une liste de contrôle de gouvernance pour y remédier.
Qu’est-ce que la prolifération des agents IA ?
La prolifération des agents IA est la multiplication incontrôlée des agents IA au sein d’une organisation, sans moyen centralisé de les suivre, d’en attribuer la propriété ou de les gouverner. Lorsque différentes équipes créent et déploient des agents autonomes de manière indépendante, un problème d’agents en double peut survenir. Aucune équipe ne sait à elle seule combien d’agents existent, qui possède chacun d’eux ou à quelles données chacun peut accéder.
Signes de la prolifération des agents IA
La prolifération des agents est probablement déjà en cours si plusieurs des affirmations suivantes sont vraies :
- Il n’existe aucune gouvernance centralisée pour le déploiement des agents.
- Les outils de création d’agents diffèrent d’une équipe à l’autre.
- Les agents passent en production sans examen de sécurité.
- Les nouveaux agents ont tendance à n’apparaître qu’après un incident ou lors d’un audit.
- Rien ne définit comment ni quand un agent est mis hors service.
- Deux équipes ou plus ont créé la même capacité sans le savoir.
Pourquoi la prolifération des agents IA se produit-elle ?
La prolifération des agents IA survient lorsque les équipes de sécurité expérimentent puis passent à l’échelle sans plan commun. Quelques causes se distinguent.
Créer un agent est désormais à la portée de presque tout le monde
Les plateformes no-code et low-code telles que Creatio Studio et n8n permettent à des personnes n’ayant jamais écrit une ligne de code de créer des agents. Une équipe produit peut lancer un chatbot pour répondre aux questions des clients. Une équipe des opérations peut configurer un agent pour traiter les factures. Une équipe de recrutement peut automatiser la présélection initiale. Aucune d’entre elles ne vérifie auprès des autres.
Aucun registre partagé n’existe
Peu d’entreprises tiennent une liste officielle unique de leurs agents. Le nommage est ad hoc, et il n’existe aucun emplacement commun indiquant qui a créé chaque agent, ce qu’il fait ou ce à quoi il peut accéder. Ainsi, un agent lancé par un groupe est souvent invisible pour les autres.
Le déploiement contourne les points de contrôle
Les agents ont tendance à passer directement de l’expérimentation à une utilisation en production, en contournant l’approbation formelle, les contrôles de sécurité et tout plan convenu pour les arrêter ultérieurement.
L’outillage est fragmenté
Les équipes informatiques construisent également sur des piles technologiques différentes. Un groupe peut utiliser LangChain, tandis qu’un autre travaille avec CrewAI ou AutoGen. Le rapport Connectivity Benchmark 2026 de Salesforce évalue l’entreprise type à une douzaine d’agents ou plus, dont environ la moitié fonctionnent de manière isolée plutôt que comme un système connecté.3 Le chiffre d’IBM est tout aussi révélateur : seules 18 % des organisations tiennent à jour une liste complète des agents qu’elles utilisent.4
La trajectoire est abrupte. Gartner prévoit que d’ici la fin de 2026, 40 % des applications d’entreprise seront livrées avec des agents spécifiques à des tâches, contre moins de 5 % l’année précédente.5
Les cinq formes de prolifération des agents
La prolifération ne se manifeste pas sous une seule forme. Elle tend à suivre cinq schémas, chacun ayant son propre coût commercial. Le tableau ci-dessous les présente.1
La plupart des organisations observent plusieurs de ces formes à la fois. La duplication fonctionnelle gaspille de l’argent, les agents fantômes masquent des risques de sécurité, les agents orphelins s’attardent, la dérive des permissions élargit le rayon d’exposition et la délégation non surveillée rend les défaillances difficiles à tracer. Identifier les formes présentes dans votre organisation est une première étape utile avant de choisir une solution.
Plateformes pour contrôler la prolifération des agents
Gravitee IA Agent Management (Agent Mesh)
Cette plateforme rassemble les agents, les modèles et les outils dans un catalogue unique couvrant des hôtes tels qu’AWS Bedrock et GCP Vertex AI, ainsi que des frameworks tels que LangChain et CrewAI. Elle ajoute des analyses d’utilisation, des contrôles de dépenses et l’application de politiques pour limiter les agents isolés et les coûts incontrôlés.
Boomi Agentstudio
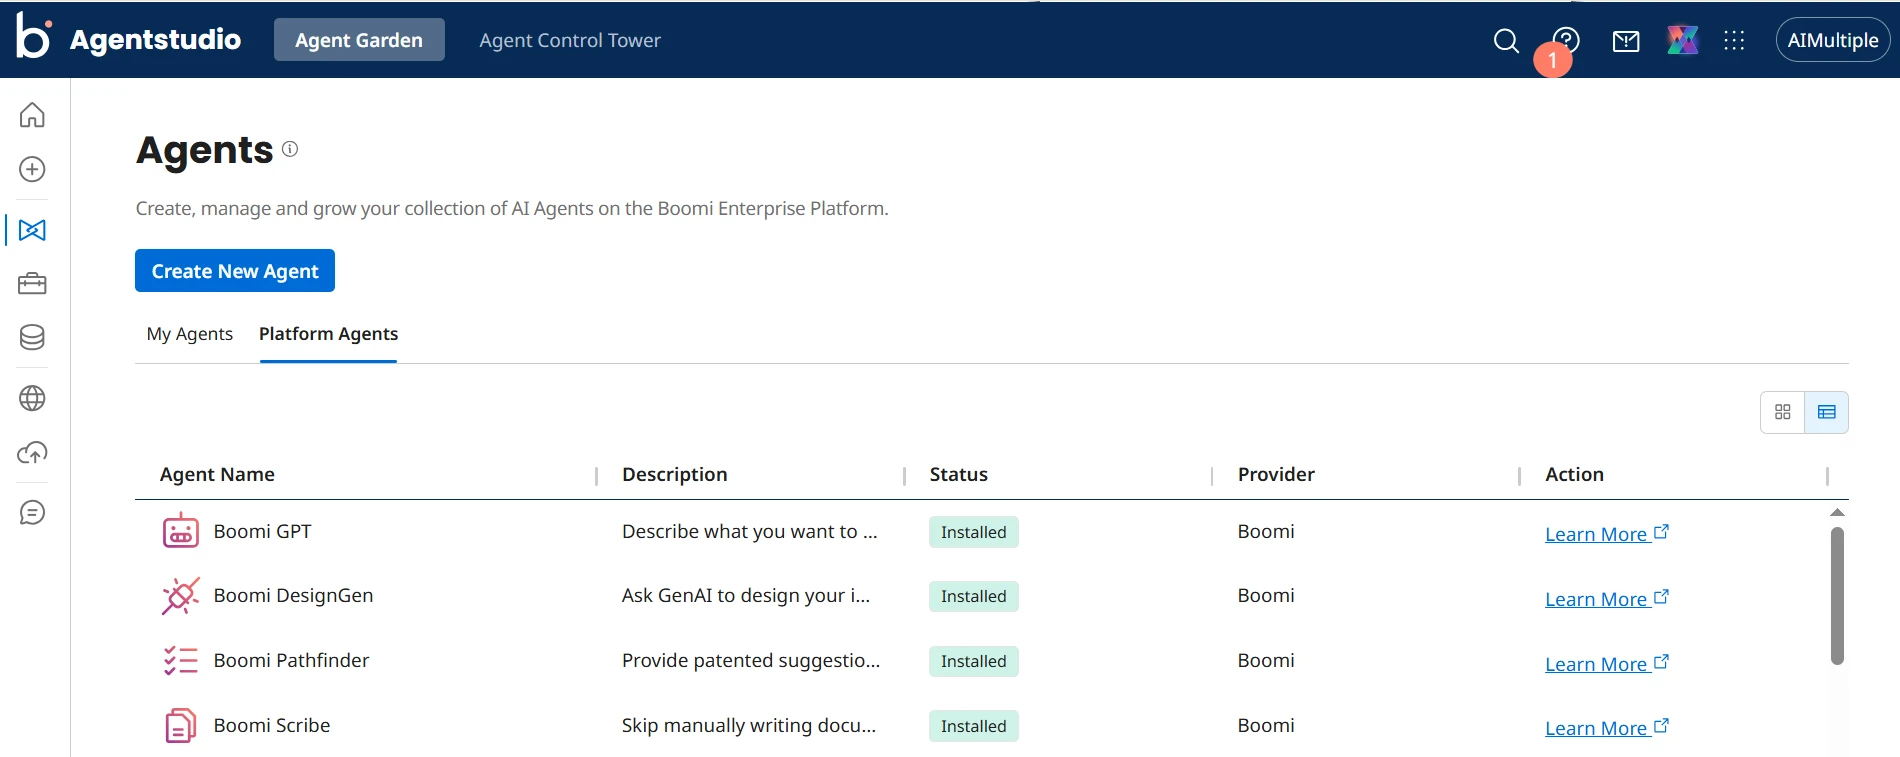
Boomi Agentstudio détecte automatiquement les agents dans les environnements cloud, sur site et hybrides, et gouverne à la fois les agents créés avec Boomi et les agents externes, comme ceux d’Amazon Bedrock. Il fournit un registre central, des permissions basées sur les rôles, une surveillance en direct avec détection d’anomalies et des journaux d’audit complets.
Okta for IA Agents
Okta for IA Agents traite chaque agent comme sa propre identité, tout comme il le fait pour les connexions des employés. Il peut trouver les agents en cours d’exécution dans un environnement, y compris ceux non approuvés, puis attribuer à chacun un propriétaire humain et suivre à quoi il se connecte. Lorsqu’un agent commence à se comporter anormalement, les administrateurs peuvent couper son accès avec un dispositif d’arrêt d’urgence et consulter l’enregistrement complet de son activité.
IBM watsonx Orchestrate
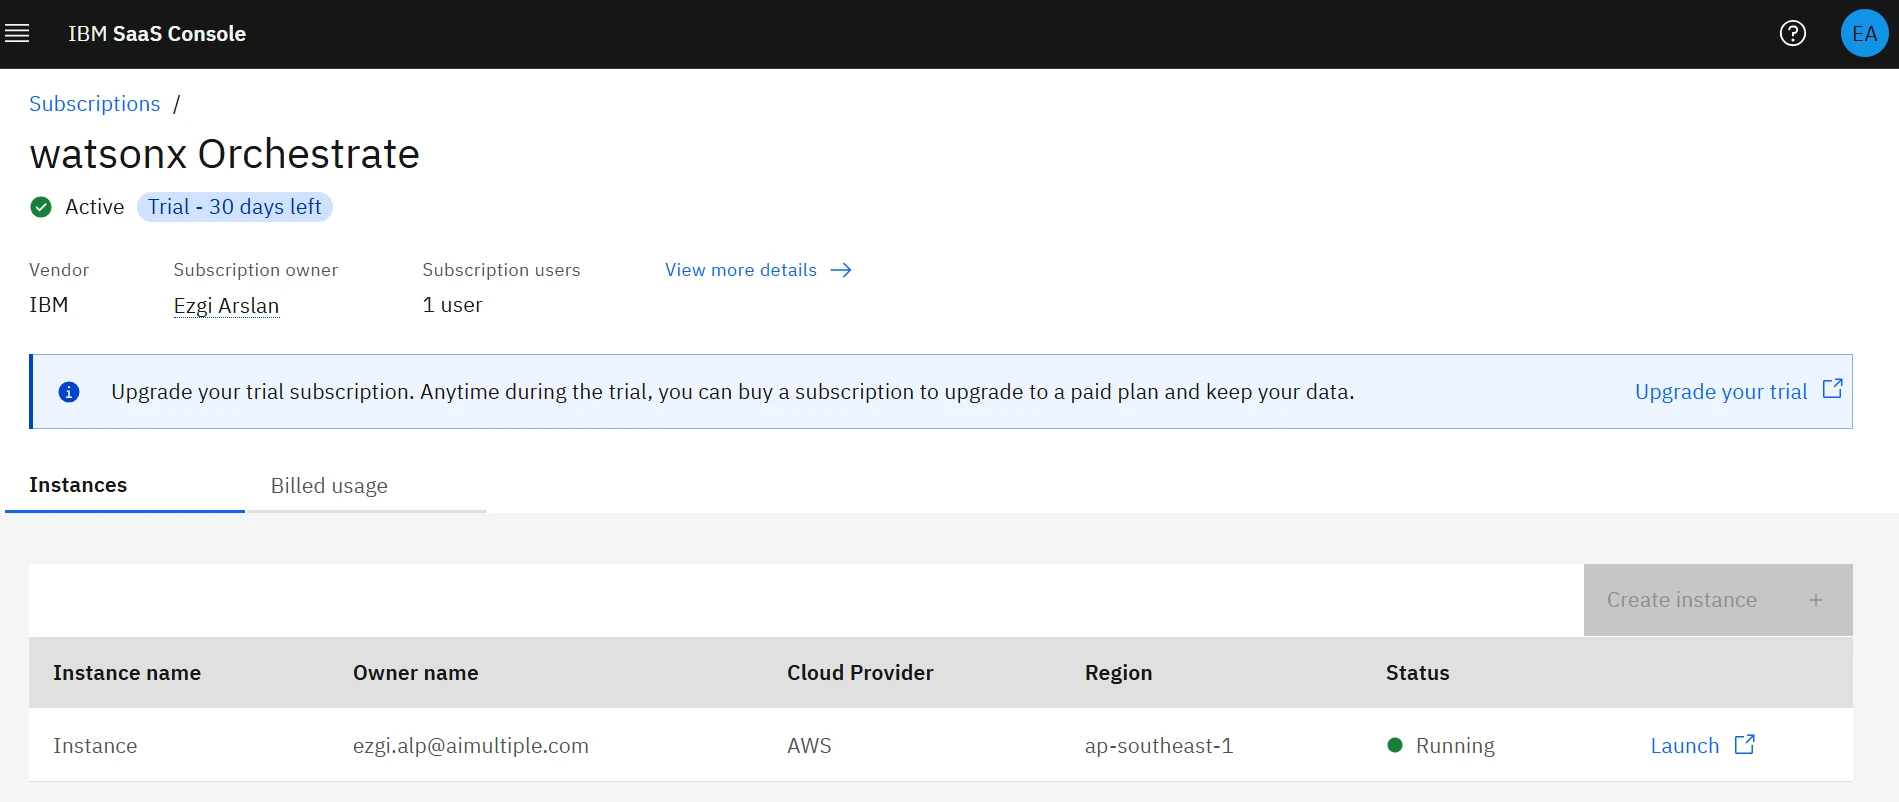
watsonx Orchestrate fonctionne comme un plan de contrôle qui rassemble les agents IA dispersés en un seul endroit pour les gérer. Les équipes peuvent voir ce que fait chaque agent, définir des règles pour leur exécution et les coordonner entre les applications et les flux de travail. Il se connecte également aux agents et outils déjà utilisés, de sorte qu’il n’est pas nécessaire de les reconstruire pour les maîtriser.
 Ajouter comme source préférée
Liste de contrôle pratique en 7 étapes pour la gouvernance des agents IA
D’ici 2028, les entreprises du Fortune 500 devraient utiliser plus de 150 000 agents. 6 Gouverner les agents pour gérer la prolifération des agents IA devient plus difficile qu’actuellement. Nous avons créé une liste de contrôle en 7 étapes et 22 points pour la gouvernance des agents IA :
Étape 1 : Gestion de la demande
- Examinez chaque demande avant approbation. Toutes les tâches ne nécessitent pas un agent. Un cadre de décision simple est utile : utilisez une automatisation fixe fondée sur des règles pour les travaux déterministes à volume élevé, comme le routage des factures, la validation des données ou le signalement de conformité, et réservez les agents aux travaux qui nécessitent réellement du raisonnement, de l’adaptation ou des résultats probabilistes.
- Vérifiez qu’un agent existant ne fait pas déjà le travail avant d’en commander un nouveau.
Étape 2 : Découverte
- Exécutez une découverte systématique sur l’ensemble du parc. Inventoriez chaque agent avec son objectif, son héritage d’identité, ainsi que ses permissions et chemins d’accès aux données, et incluez à la fois les agents autorisés et l’IA fantôme découverte de manière organique dans les équipes.
- Identifiez ce qui existe avant d’adopter un nouvel agent IA. Les équipes ne peuvent pas gérer ce qu’elles ne voient pas ; localisez donc d’abord tous les agents existants dans chaque département.
- Rendez la découverte continue, et non un audit ponctuel, car de nouveaux agents ne cessent d’apparaître.
- Construisez un registre central. Créez un emplacement unique pour le registre des agents, y compris leurs fonctions et leurs propriétaires, afin d’éviter le développement en double et de clarifier les responsabilités.
Étape 3 : Identité et sécurité des agents
- Donnez à chaque agent sa propre identité. Traitez les agents comme des identités de premier ordre et appliquez la même gestion des accès que pour les comptes du personnel et de service.
- Appliquez le moindre privilège. La ruée initiale a donné aux agents des clés API de haut niveau et des permissions étendues sur les sources de données sensibles pour les rendre sans friction, ce qui crée un rayon d’exposition massif lorsqu’un agent IA sur-privilégié interprète mal un prompt ou rencontre une dépendance compromise.
- Utilisez des permissions limitées dans le temps qui expirent au lieu de persister indéfiniment.
- Définissez dès le départ le cycle de vie et le modèle de permissions. Gérez l’identité des agents, le modèle de permissions et les contrôles d’accès, puis examinez et mettez hors service les agents redondants pour éviter une prolifération incontrôlée.
Étape 4 : Gouvernance et politiques
- Définissez des règles claires sur qui peut créer et partager des agents. Définissez qui peut créer des agents, qui peut les partager et quels connecteurs sont autorisés.
- Exigez une approbation avant le déploiement. Empêchez les équipes de déployer des agents sans validation tout en leur permettant de travailler sur des projets approuvés, en équilibrant innovation et supervision.
- Gouvernez la couche de données. Contrôlez les informations auxquelles chaque agent peut accéder, tenez ces données à jour, gérez les permissions pour éviter le partage excessif et archivez les données obsolètes.
- Cartographiez les flux de données personnelles et réglementées, afin que la conformité au RGPD, à la HIPAA et aux règles similaires reste vérifiable.
Étape 5 : Stratégie de plateforme
- Choisissez tôt une plateforme de construction standard. Choisissez une plateforme standard pour les nouveaux agents et commencez à démêler les anciens construits ailleurs, car la prolifération ne fait qu’empirer avec le temps, et imposer la norme tôt évite d’en payer le coût plus tard.
- Placez la gouvernance au-dessus de tout fournisseur unique. Les piles d’entreprise sont multivendeurs par défaut ; une couche de contrôle unifiée, des normes de communication partagées et une orchestration indépendante des fournisseurs sont donc nécessaires plutôt que des contrôles par outil.
- Proposez des modèles approuvés afin qu’il soit plus facile de construire à l’intérieur des garde-fous que de les contourner.
Étape 6 : Opérations
- Établissez une visibilité continue sur le comportement des agents. Surveillez l’utilisation des agents, vérifiez la conformité aux politiques, détectez les comportements anormaux et corrigez les agents qui dépassent leur périmètre prévu ou leur tolérance au risque.
- Surveillez les intégrations SaaS et les connexions OAuth, car détecter les agents non autorisés nécessite une découverte continue des applications dans l’environnement SaaS.
- Mettez les agents hors service selon un calendrier. Élaborez un processus documenté de mise hors service afin que les agents orphelins ne continuent pas à fonctionner et à facturer pour rien.
Étape 7 : Responsabilité organisationnelle
- Attribuez un responsable individuel pour la gestion du cycle de vie de chaque agent.
- Instaurez une culture d’utilisation responsable. Soutenez les collaborateurs par la formation et une communauté de pratique pour favoriser l’adoption et diffuser les bonnes habitudes de gestion des agents dans toute l’organisation.
- Formez un groupe de gouvernance interfonctionnel couvrant l’informatique, la sécurité, le juridique, la conformité et les métiers.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{arslan2026,
  author = {Arslan, Ezgi},
  title  = {{Signes de la prolifération des agents IA et liste de contrôle pour la gérer}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/ai-agent-sprawl}},
  note   = {AIMultiple. Consulté le 5 juin 2026}
}Résultats et horodatages de 5 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant un fichier CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Liens de référence


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.