


Top 5 Cyber-Threat-Intelligence-Dienste im Benchmark
Wir haben 5 Cyber-Threat-Intelligence-Dienste in praktischen Proof-of-Concept-Tests untersucht und jeden anhand derselben 33 Kriterien in 8 Kategorien bewertet. Dabei verwendeten wir einen gemeinsamen Prüfsatz aus historischen IOCs, 6 Bedrohungsakteuren und 4 ausgenutzten CVEs. Das überraschendste Ergebnis: Das kostenlos AlienVault OTX zog bei der Automatisierung mit CrowdStrike, der teuersten Plattform hier, gleich.
Sehen Sie, wie die 5 Dienste abgeschnitten haben, wo jeder einzelne führend ist und wie Sie zu einem mehrschichtigen Threat-Intelligence-Programm kombinieren können:
| Platform | Handwriting |
|---|---|
| CrowdStrike | 0.91 |
| Feedly | 0.58 |
| IBM X-Force | 0.49 |
| GreyNoise | 0.3 |
| AlienVault OTX | 0.24 |
Cyber-Threat-Intelligence-Dienste im Vergleich
BestätigtTeilweise oder in separater StufeFehlend*CrowdStrike wird auf Produktfamilienebene bewertet, da sich seine Funktionen über mehr als 4 Abonnements erstrecken (siehe Methodik).
Punktzahlen nach Kategorie
BestätigtTeilweise oder in separater StufeFehlendDiese 5 Dienste repräsentieren 5 unterschiedliche Threat-Intelligence-Archetypen; der Benchmark zeigt daher die Positionierung auf, statt einen einzelnen Gewinner zu küren: Jedes Produkt erfüllt in einem Threat-Intelligence-Programm eine andere Aufgabe.
Wichtigste Erkenntnisse
Preis und Tarifstufe sagen die Leistungsfähigkeit nicht in allen 8 Kategorien in dieselbe Richtung voraus:
- Die kostenlos Plattform zog bei den Automatisierungsschnittstellen mit den Premium-Spitzenreitern gleich. AlienVault OTX stellt REST-APIs, SDKs und TAXII kostenlos bereit und erreicht volle Punktzahl bei Integration und API – dieselben 4 von 4 wie CrowdStrike und Feedly –, während CrowdStrike seinen STIX/TAXII-Feed hinter Premium versteckt und X-Force bei API-Aufrufen aus seiner kostenlos Stufe 403 zurückgibt.
- Der Spitzenreiter bei der Abdeckung hat die CVE-Intelligence in ein separates Produkt ausgelagert. CrowdStrike bestätigte 30 der 33 Kriterien, mit 0 fehlenden Fähigkeiten und 1 strukturellen Lücke. CVE-Daten und der ExPRT.KI-Score liegen in der separaten SKU Falcon Exposure Management und nicht in Adversary Intelligence. In Bezug auf die CVE-Tiefe sind die Freemium-Versionen X-Force und Feedly stärker integriert als das teuerste Produkt im Benchmark.
- Die niedrigste Punktzahl bedeutet nicht das schlechteste Produkt. GreyNoise bestätigte 10 Kriterien und wurde bei 16 als fehlend bewertet. Die bestätigten Punkte konzentrieren sich auf einen Ort: die Klassifizierung scannender IPs als gutartig, bösartig, verdächtig oder unbekannt – was keiner der anderen 4 Dienste tut. Die 16 fehlenden Kriterien sind Attribution, Malware, Dark Web und fertige Intelligence.
- Die vollständigste Freemium-Plattform wird eingestellt. X-Force bot das vollständigste Freemium-Erlebnis im Benchmark. IBMs X-Force Threat Intelligence erreichte am 31. August 2026 das Ende ihrer Lebensdauer; Kunden wechseln zur Cortex-Plattform von Palo Alto Networks.1
- Der OSINT-Aggregator landete auf Platz zwei. Feedly bestätigte 19 Fähigkeiten durch KI-basierte IoC- und TTP-Extraktion, EPSS-bewertete Schwachstellen-Intelligence und die breiteste Export- und Zustellpalette der 5.
CrowdStrike Falcon Adversary Intelligence
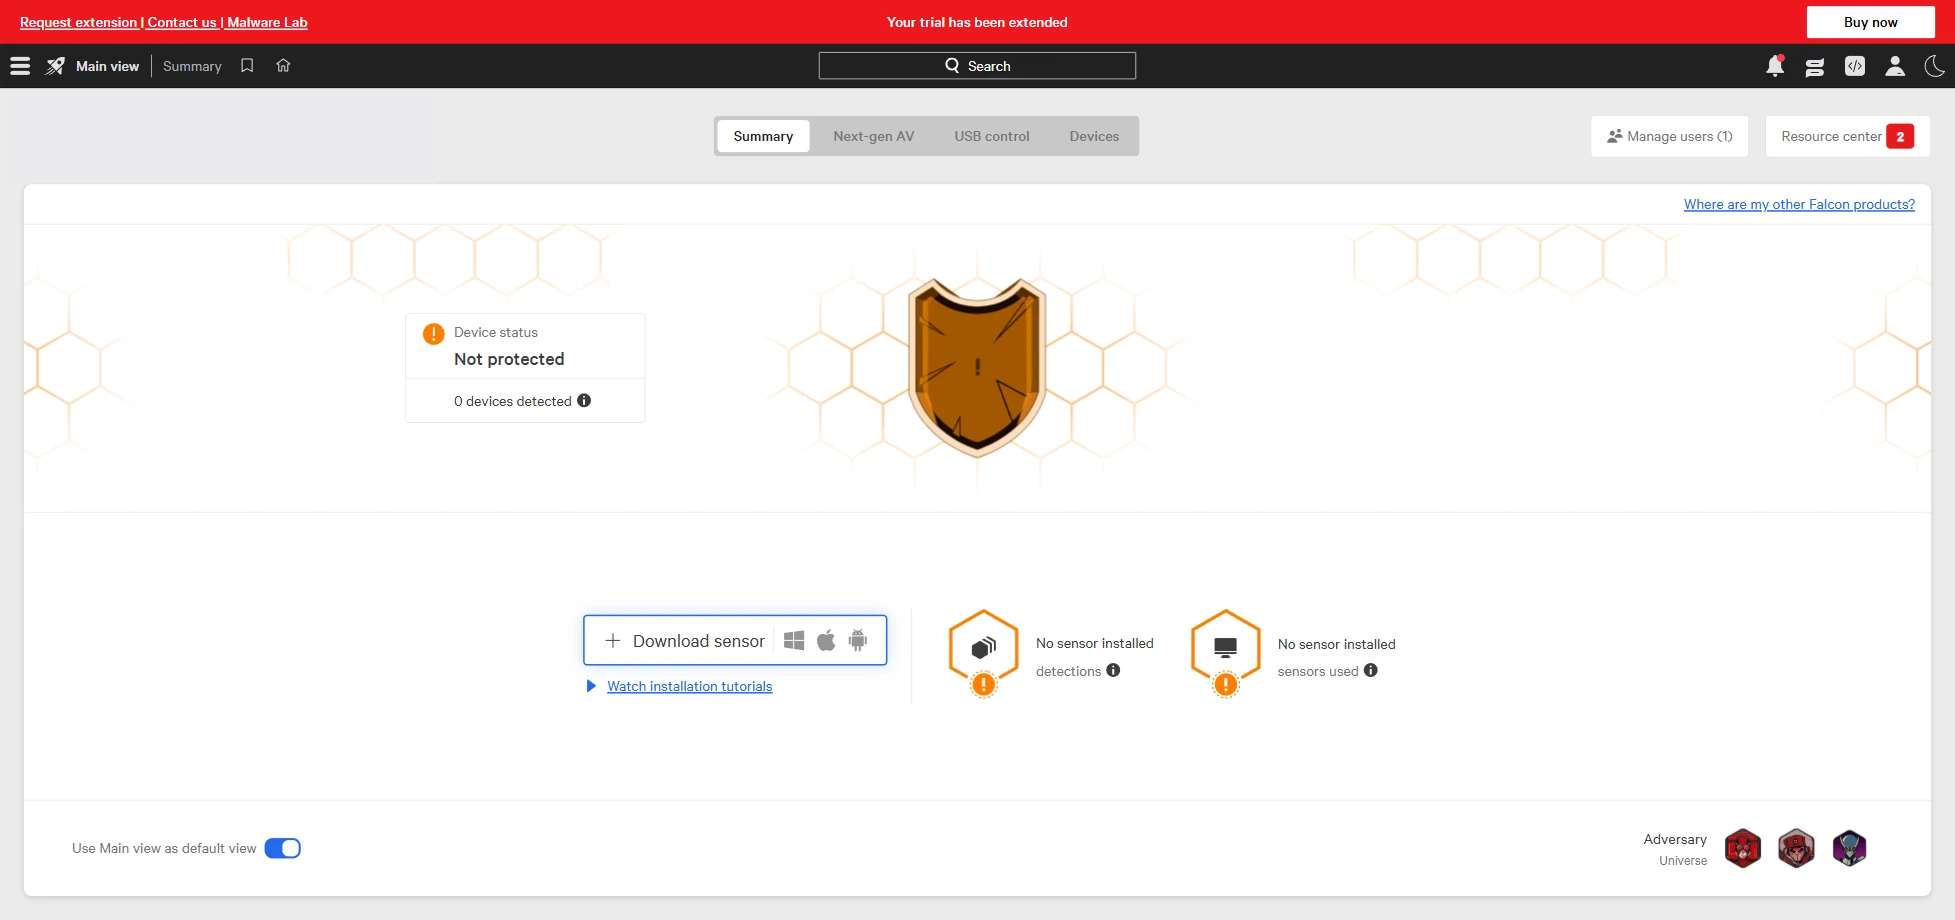
Abbildung 1. Hauptansicht von CrowdStrike Falcon Adversary Intelligence
CrowdStrike deckt auf Produktfamilienebene alle 33 Kriterien ab, wobei 3 nur teilweise verfügbar sind. Wir haben den Dienst in einer Premium-Testversion in der Region EU-1 getestet. Die Testversion verlangte kein MFA, allerdings wurden Sitzungen nach etwa einer Stunde beendet. Die CTI-Funktionen von CrowdStrike sind kein einzelnes Produkt, sondern eine Familie: Adversary Intelligence (Basis), Adversary Intelligence Premium, Counter Adversary Operations (CAO) Elite, Recon und Recon+ sowie Exposure Management. Aus diesem Grund wird die Punktzahl auf Produktfamilienebene gemessen.
Datenquellen
Die Basis bildet First-Party-Telemetrie der Falcon-Sensoren in Kombination mit der Forschung von Counter Adversary Operations und OverWatch sowie die Recon-Sammlung im offenen, tiefen und Dark Web.
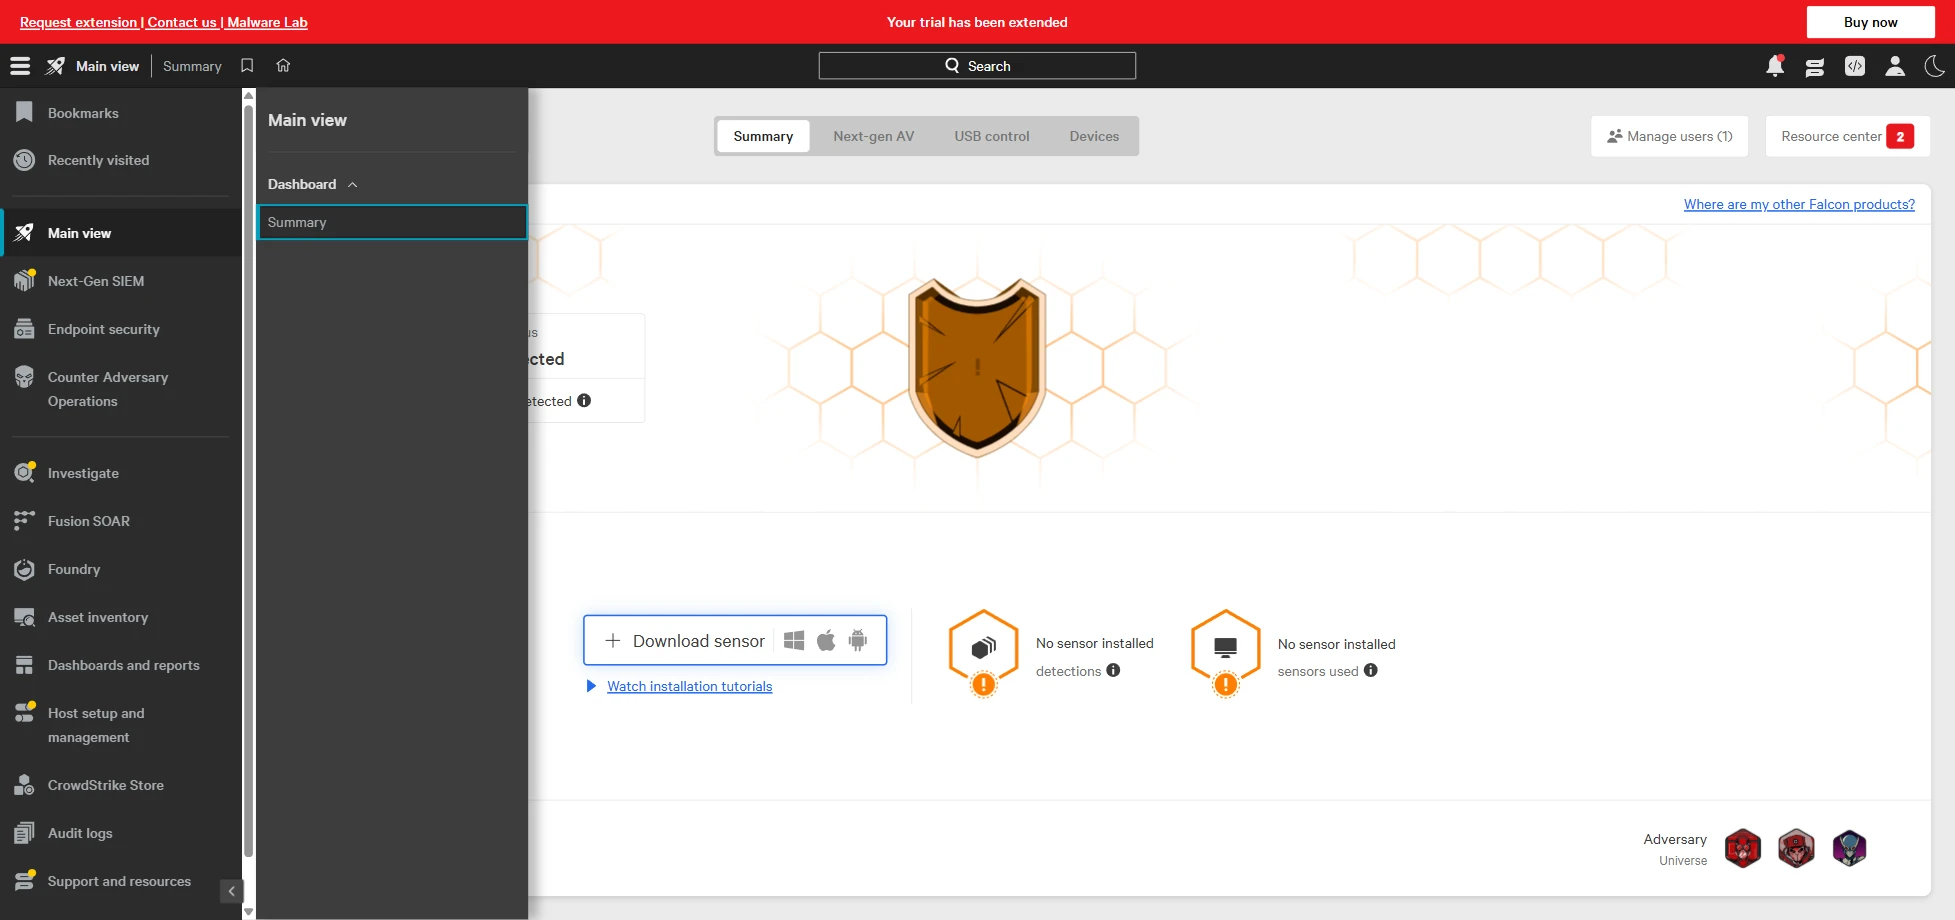
Abbildung 2. Das CrowdStrike-Falcon-Dashboard ermöglicht das Hinzufügen eingeschränkter Seiten
Recon überwacht Millionen eingeschränkter Seiten, kriminelle Foren und verschlüsselte Plattformen – als einziger Dienst hier erreicht es innerhalb der Produktfamilie Underground-Quellen.
Abdeckung und Intelligence-Arten
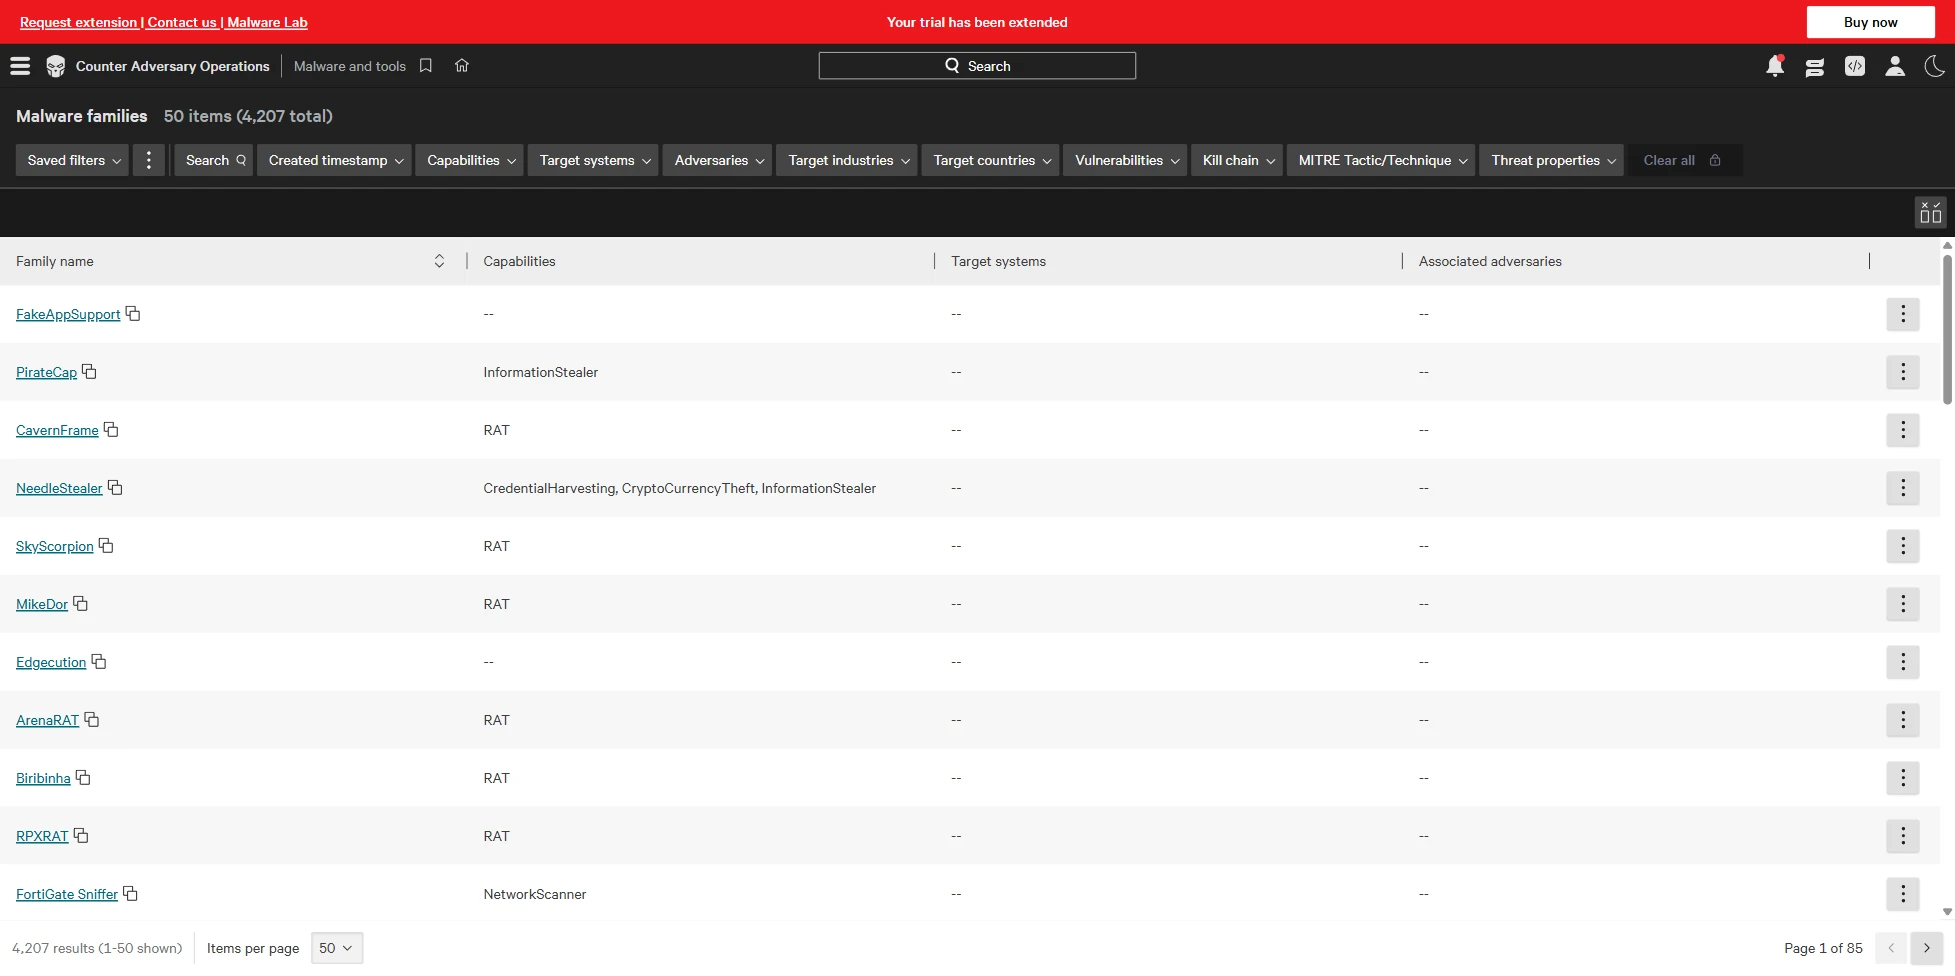
Das Malware-Modul listet 4.207 Malware-Familien auf, jeweils mit Fähigkeiten (RAT, InfoStealer, Credential-Harvesting, Botnetz), Zielsystemen, zugehörigen Akteuren und Filtern für Schwachstellen, Kill Chain und MITRE.
Abbildung 3. Das Malware-Modul
MalQuery durchsucht über 3.5B Dateien, und Falcon Sandbox läuft in der Basisstufe. Markenüberwachung, Domain- und Social-Media-Imitation (Recon) sowie die Erkennung exponierter Zugangsdaten mit erzwungenem Reset durch Falcon Identity Protection (Recon) gibt es hier und in keinem anderen getesteten Dienst. Die einzige Lücke ist Schwachstellen-Intelligence. CVE-Daten und der ExPRT.KI-Score liegen in der separaten SKU Exposure Management; um einen Akteur mit einer CVE zu verbinden, sind daher zwei Abonnements nötig.
Analyse und Anreicherung
Jedes Akteursprofil enthält direkt in der Oberfläche der Basisstufe eine MITRE-ATT&CK-Matrix und einen Kill-Chain-Tab – ohne API-Aufruf und ohne Premium-Barriere. Kein anderer getesteter Dienst rendert ATT&CK nativ. OTX liefert es nur über die API, X-Force reserviert es für Premium-Inhalte, und Feedly leitet es durch Aggregation ab.
Abbildung 4. ATT&CK-Matrix pro Akteur
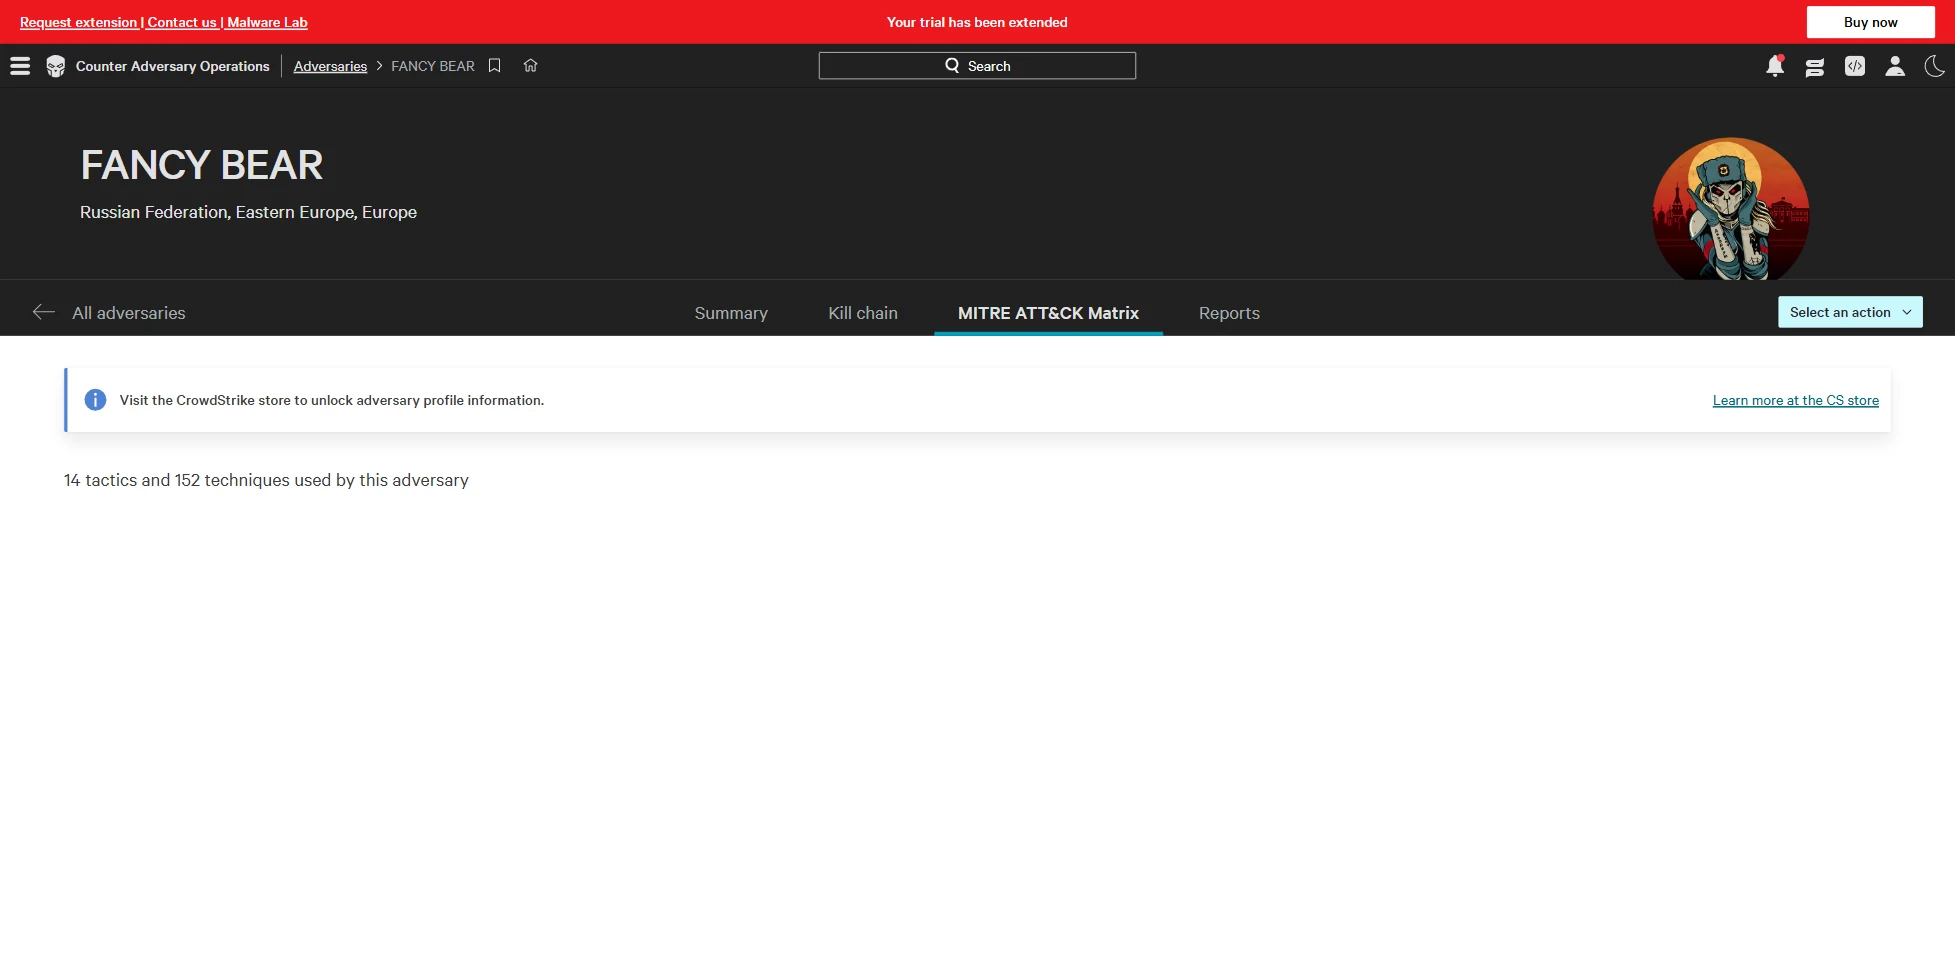
Der Intel Explorer verbindet Akteur, Malware, Schwachstelle und Bericht, und die Indicator-Graph-API legt diese Beziehungen offen. Das IOC-Risiko verwendet malicious_confidence-Stufen (hoch, mittel, niedrig, unbestätigt), die gröber sind als die numerische Skala von 1 bis 10 von X-Force.
287 benannte Akteure, jeweils mit strukturiertem Profil zu Herkunft, Motivation, Zielbranchen und über 30 Zielländern. In unseren Tests stimmte die APT28-Alias-Zuordnung (STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, BlueDelta) exakt mit unserem Lösungsschlüssel überein.
Attribution
Die Konsole führte 287 benannte Akteure auf (öffentliche Quellen nennen für 2026 über 281), jeweils strukturiert mit Herkunft, Motivation, Zielbranchen und -ländern, Anzahl der Intel-Berichte und Community-ID.
Abbildung 5. Akteure in CrowdStrike Falcon
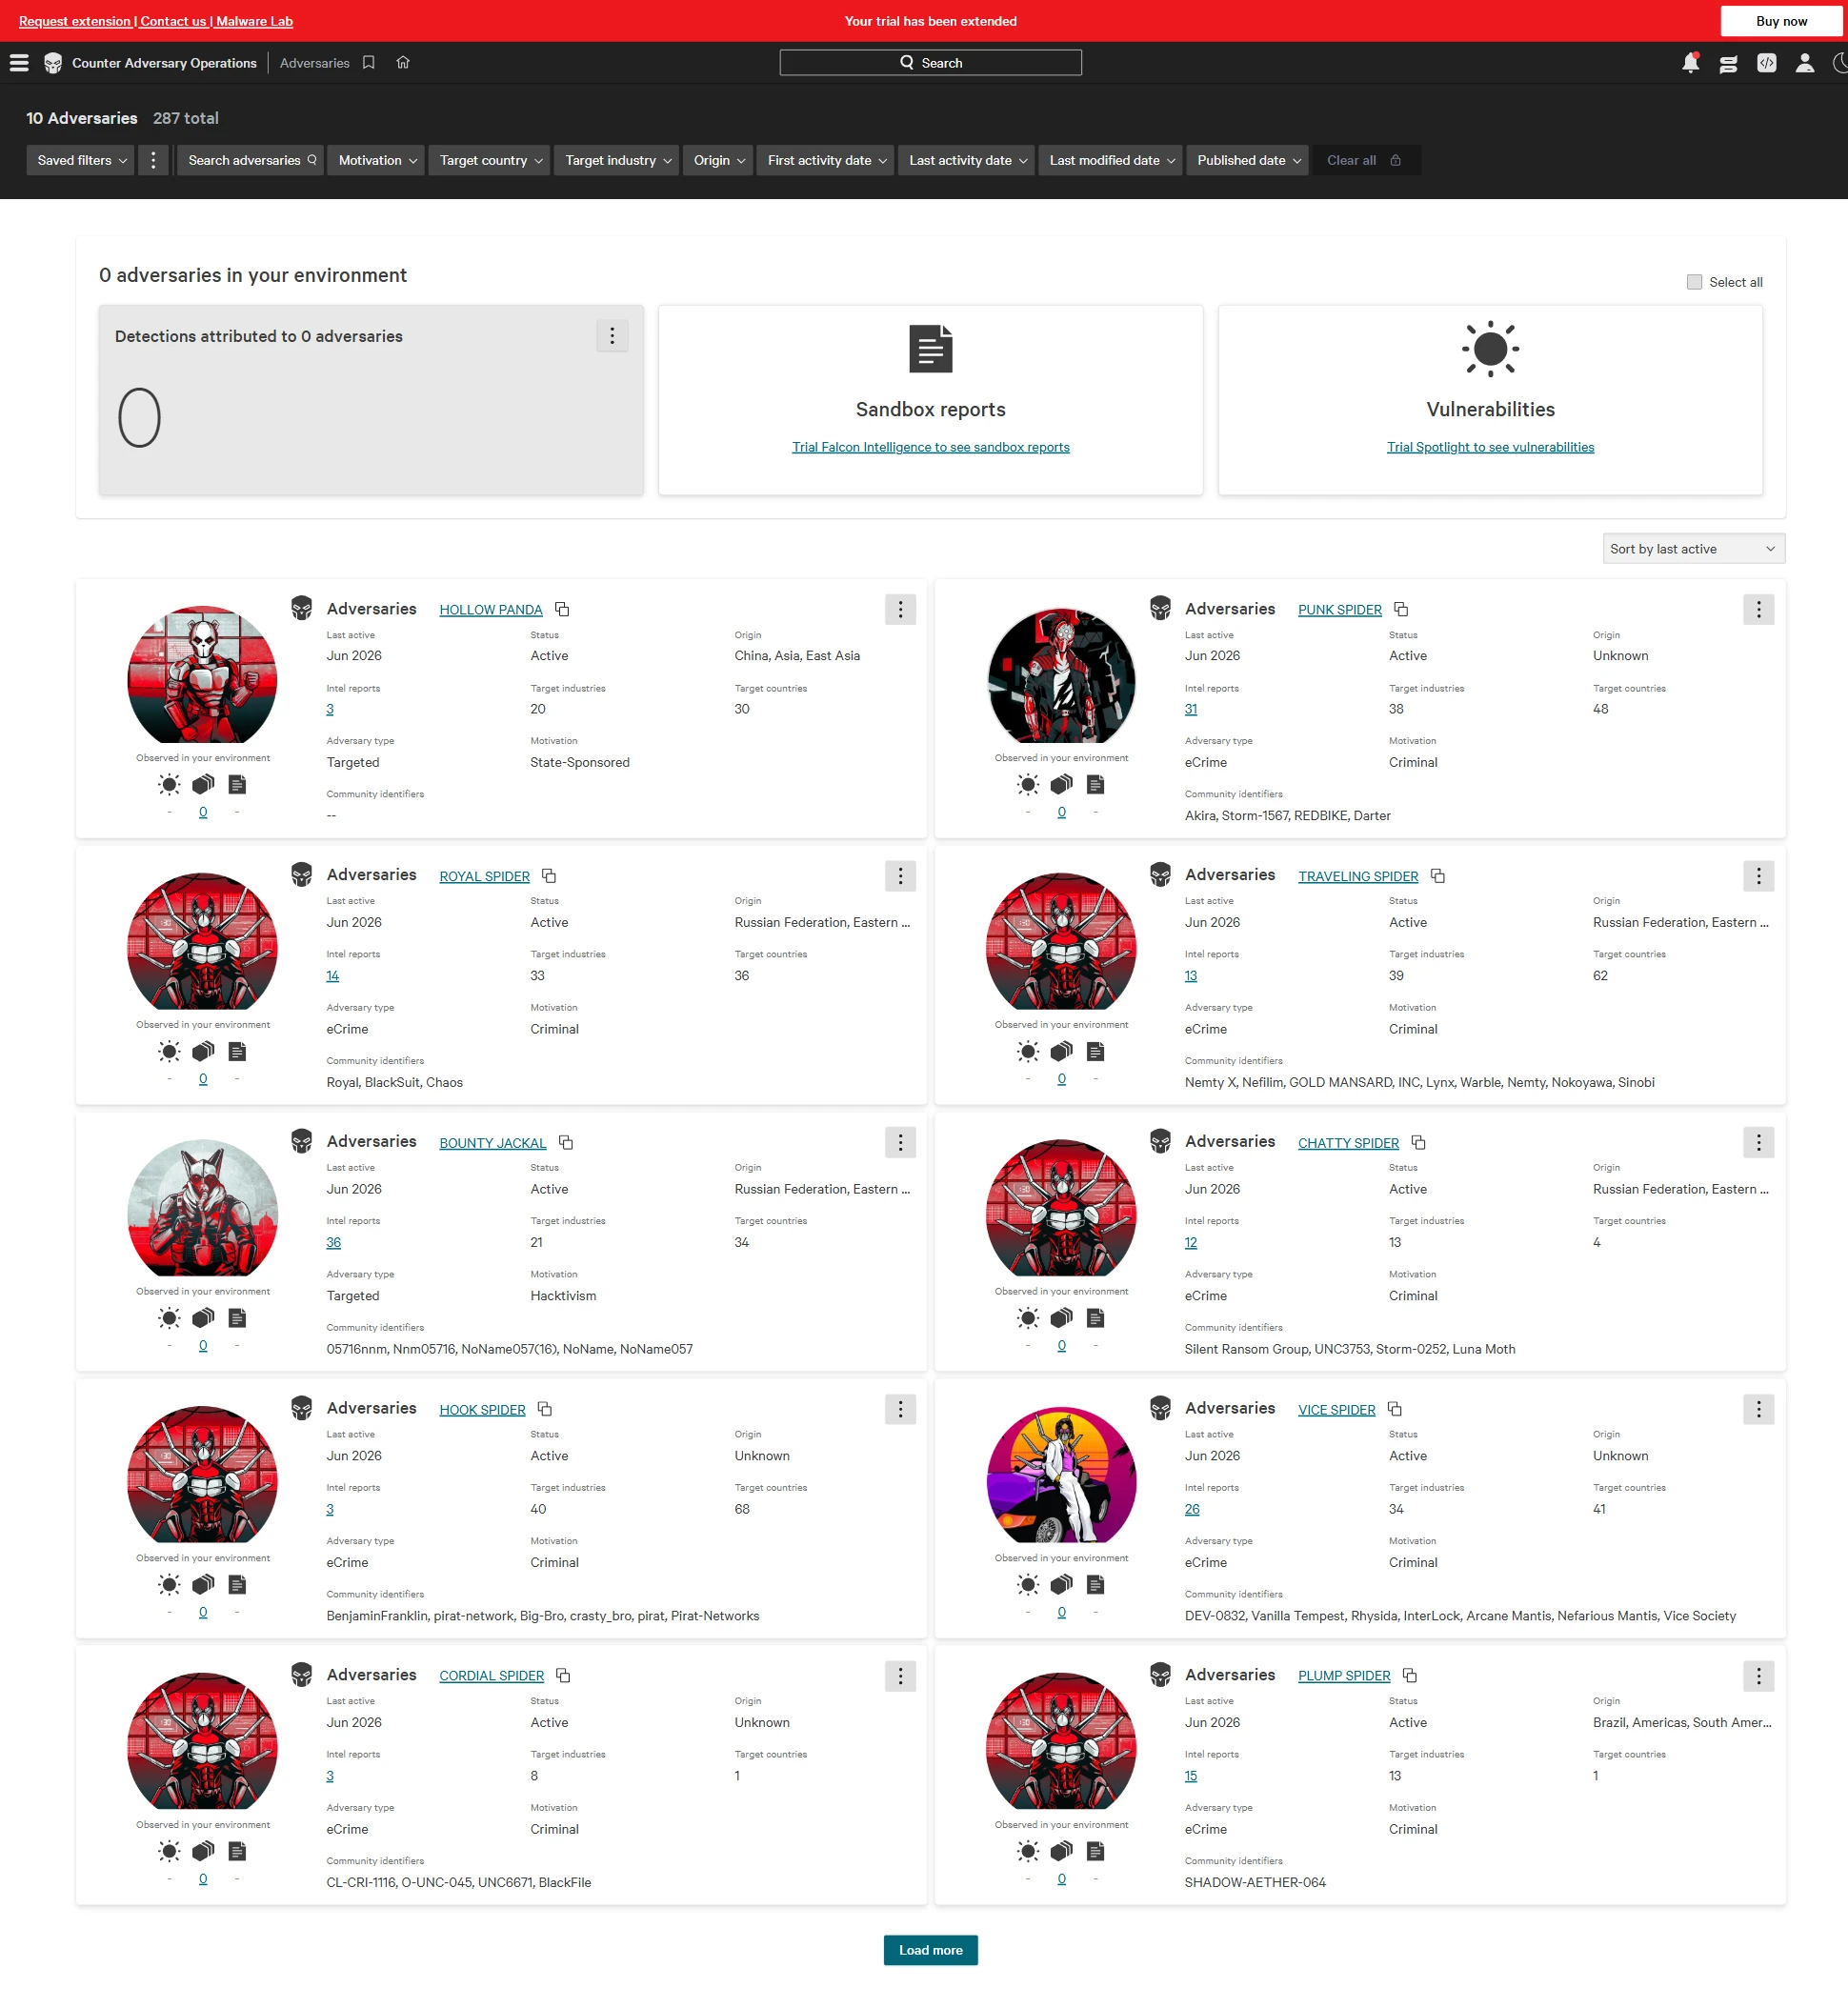
Das Profil FANCY BEAR (APT28) reichte von einem ersten Sichtungsdatum 2007 bis zur letzten Sichtung im April 2026, war als staatlich gesponsert markiert, Ursprung Russische Föderation, über 30 Zielländer, mit vollständiger Alias-Abgleichung: STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, Iron Twilight, BlueDelta und APT28 – exakt übereinstimmend mit unserem Lösungsschlüssel.
Abbildung 6. Zusammenfassung der Threat Intelligence zu Fancy Bear
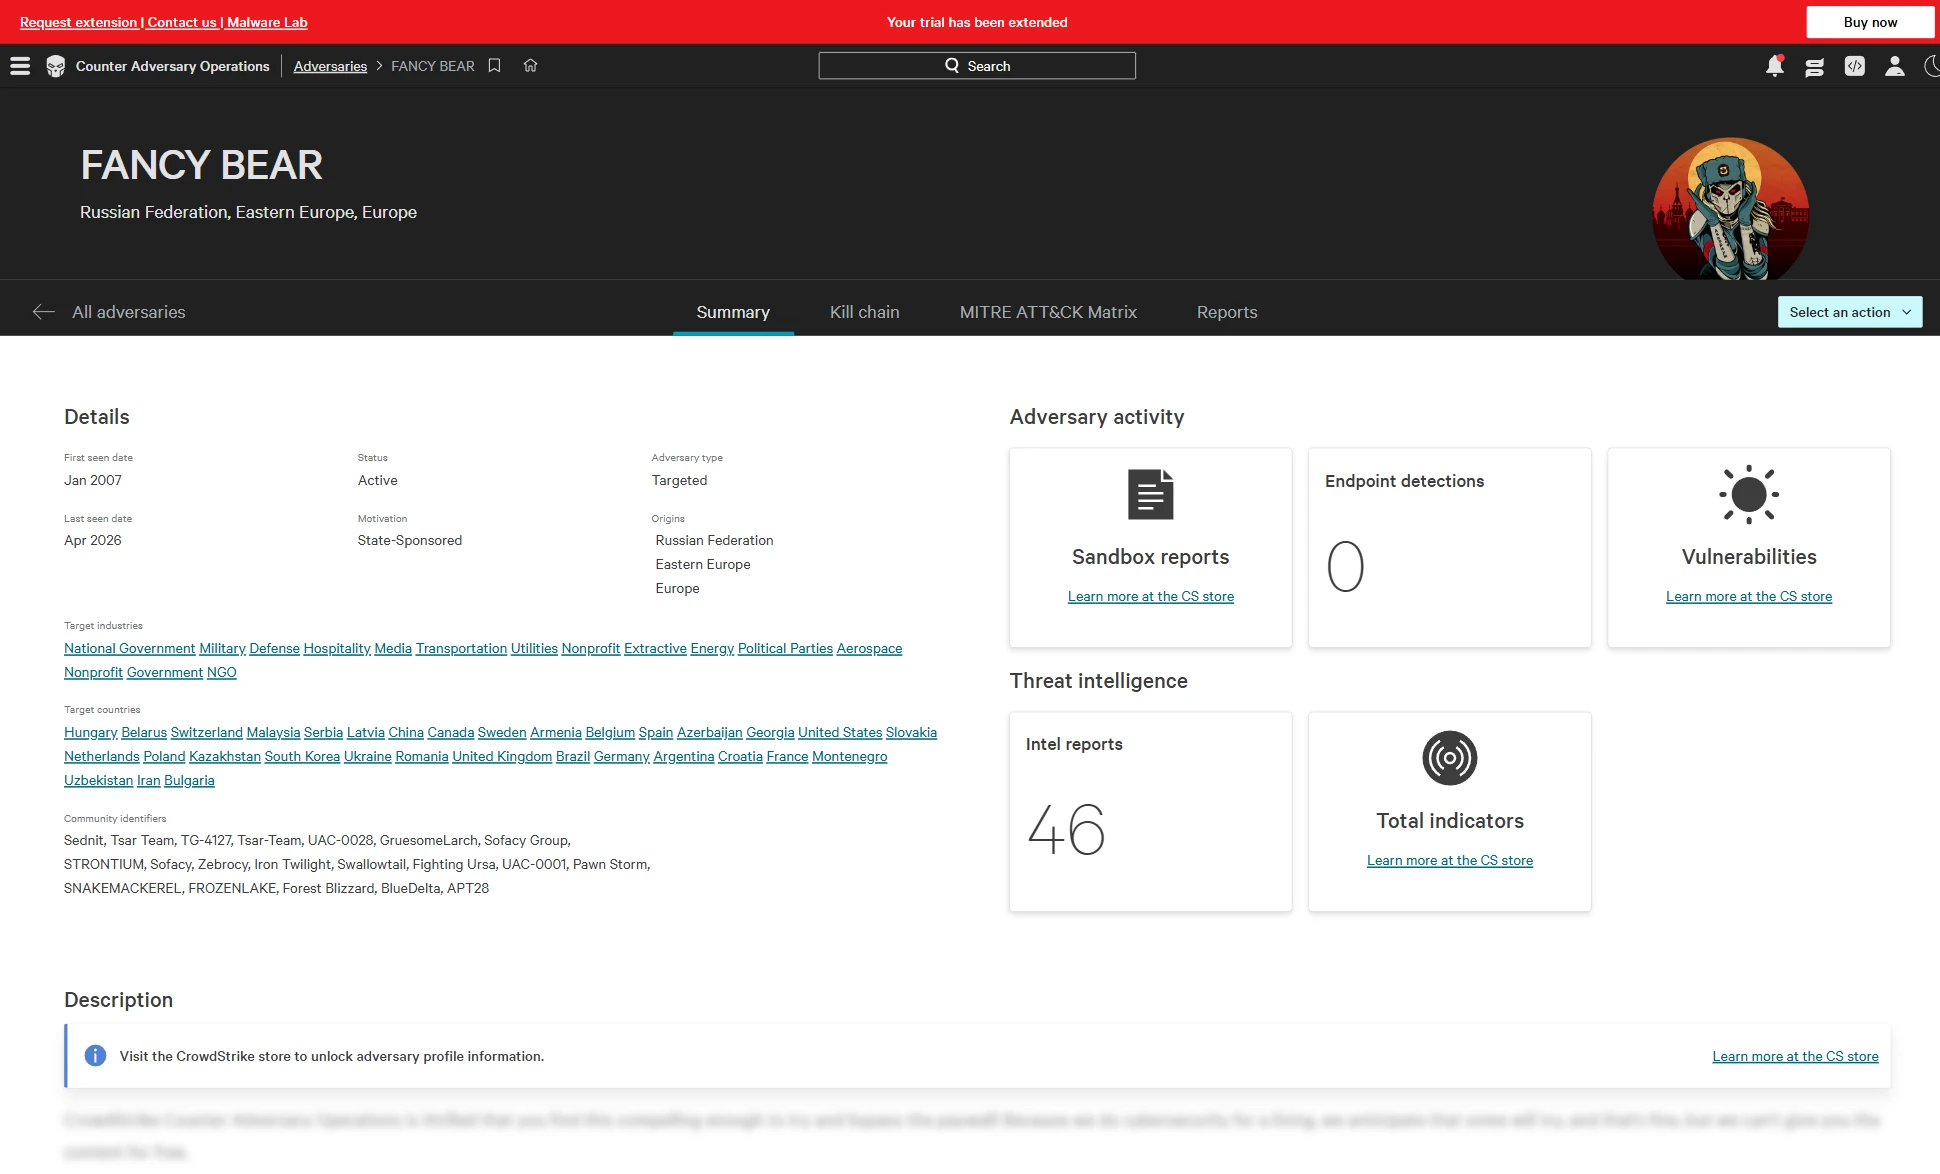
Labyrinth Chollima wurde Lazarus zugeordnet und Carbon Spider FIN7; LockBit, Scattered Spider und MuddyWater waren per Community-ID auffindbar. All dies ist in der Basisstufe verfügbar.
Plattform
Eine facettierte Akteurssuche plus plattformweite FQL und eine SearchIndicators-API decken die Abfrageanforderungen ab; der Intelligence-Hub enthält Dashboards, Lesezeichen und Benachrichtigungen, mit Recon-Überwachungsregeln für Marken- und Identitätsalarme.
Das Berichtsmodul enthält 429 fertige Intelligence-Berichte (filterbar nach Akteur, MITRE, Branche, Land und Malware) sowie den Threat Hunting Report 2025; die vollständige Bibliothek ist Premium.
Kein anderer getesteter Dienst bietet RFI-Zugang (5 pro Jahr, Premium) oder einen zugewiesenen Analysten (CAO Elite). Da CTI eine Konsole mit Falcon EDR/XDR, NG-SIEM, Investigate und Fusion SOAR teilt, kann ein bestehender Falcon-Kunde sie über dieselbe Konsole wie EDR/XDR, NG-SIEM, Investigate und Fusion SOAR nutzen.
Integration und API.
Eine OAuth2-REST-API (Create-API-Client, api.eu-1-Basis) wird mit zwei offiziellen SDKs ausgeliefert: FalconPy für Python und PSFalcon für PowerShell – der ausgereifteste programmatische Zugang der 5.
Abbildung 7. Liste der OAuth2-REST-API-Clients von CrowdStrike Falcon
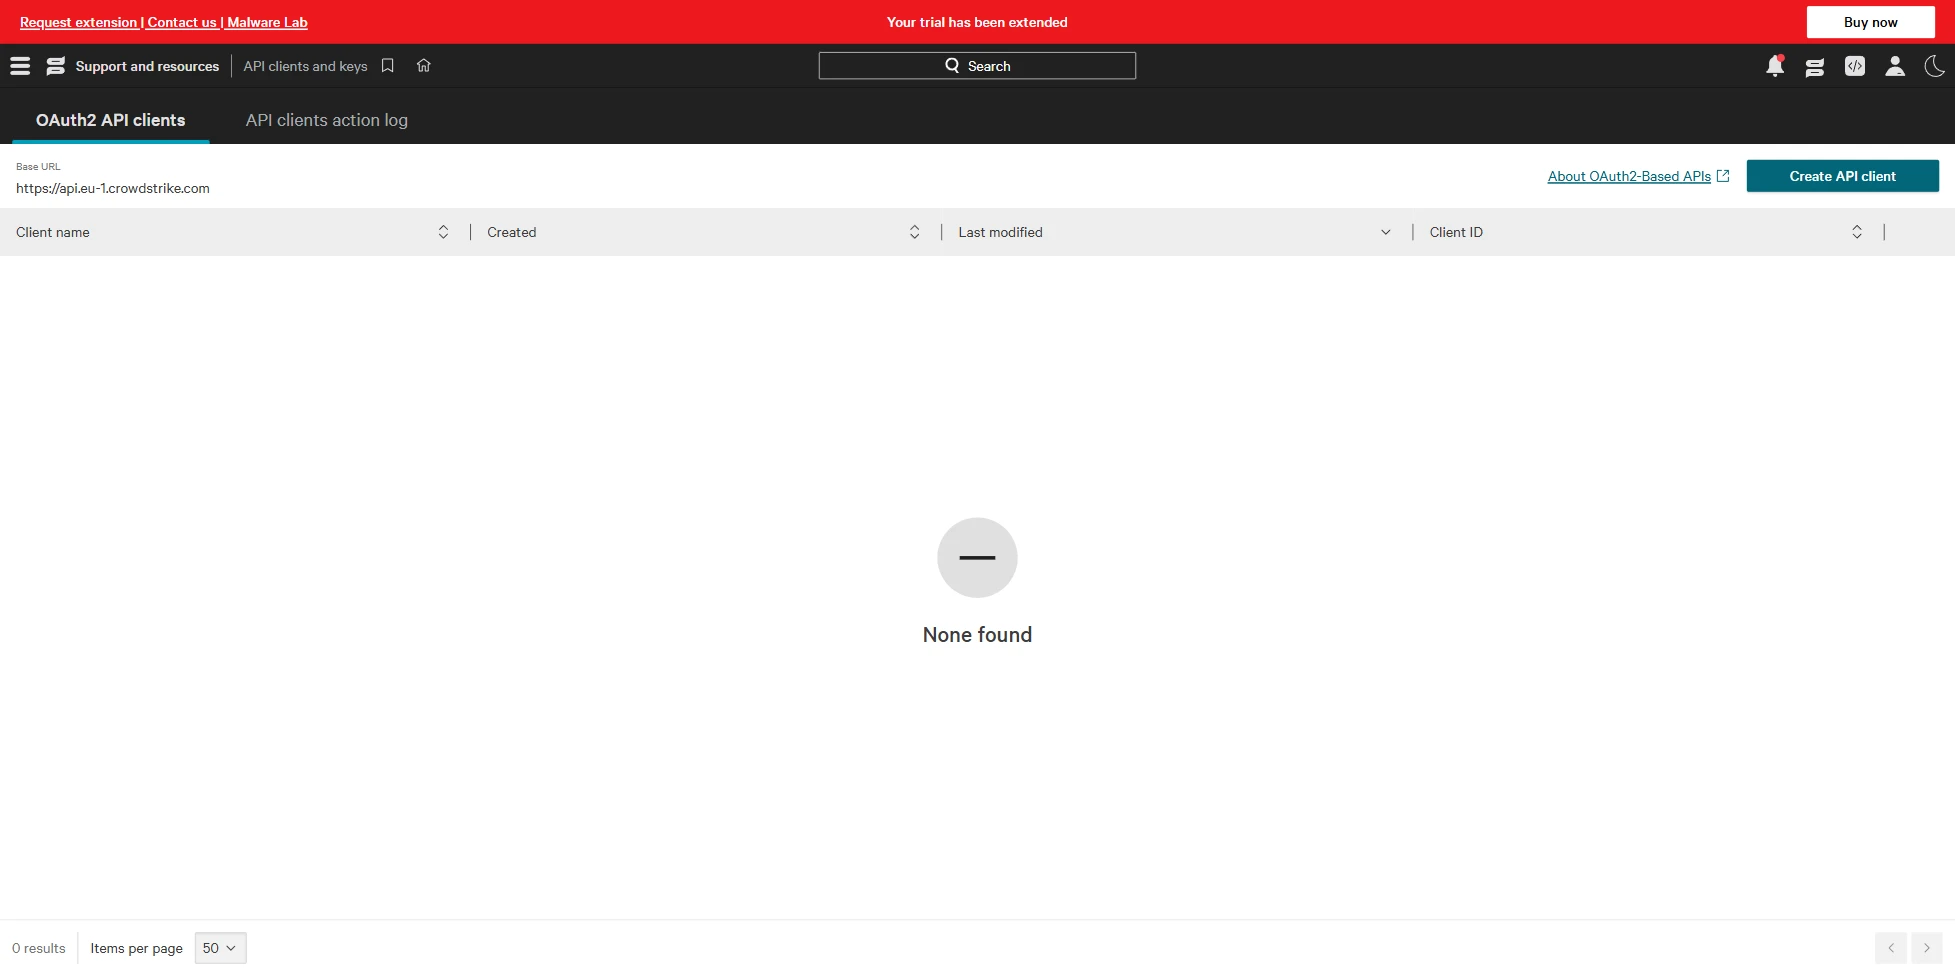
Fusion SOAR ist nativ, und der Intel-Feed exportiert STIX/TAXII/JSON, wobei der STIX/TAXII-Feed Premium ist. Allein auf der Achse free-Automatisierung ist OTX stärker.
Berichtswesen
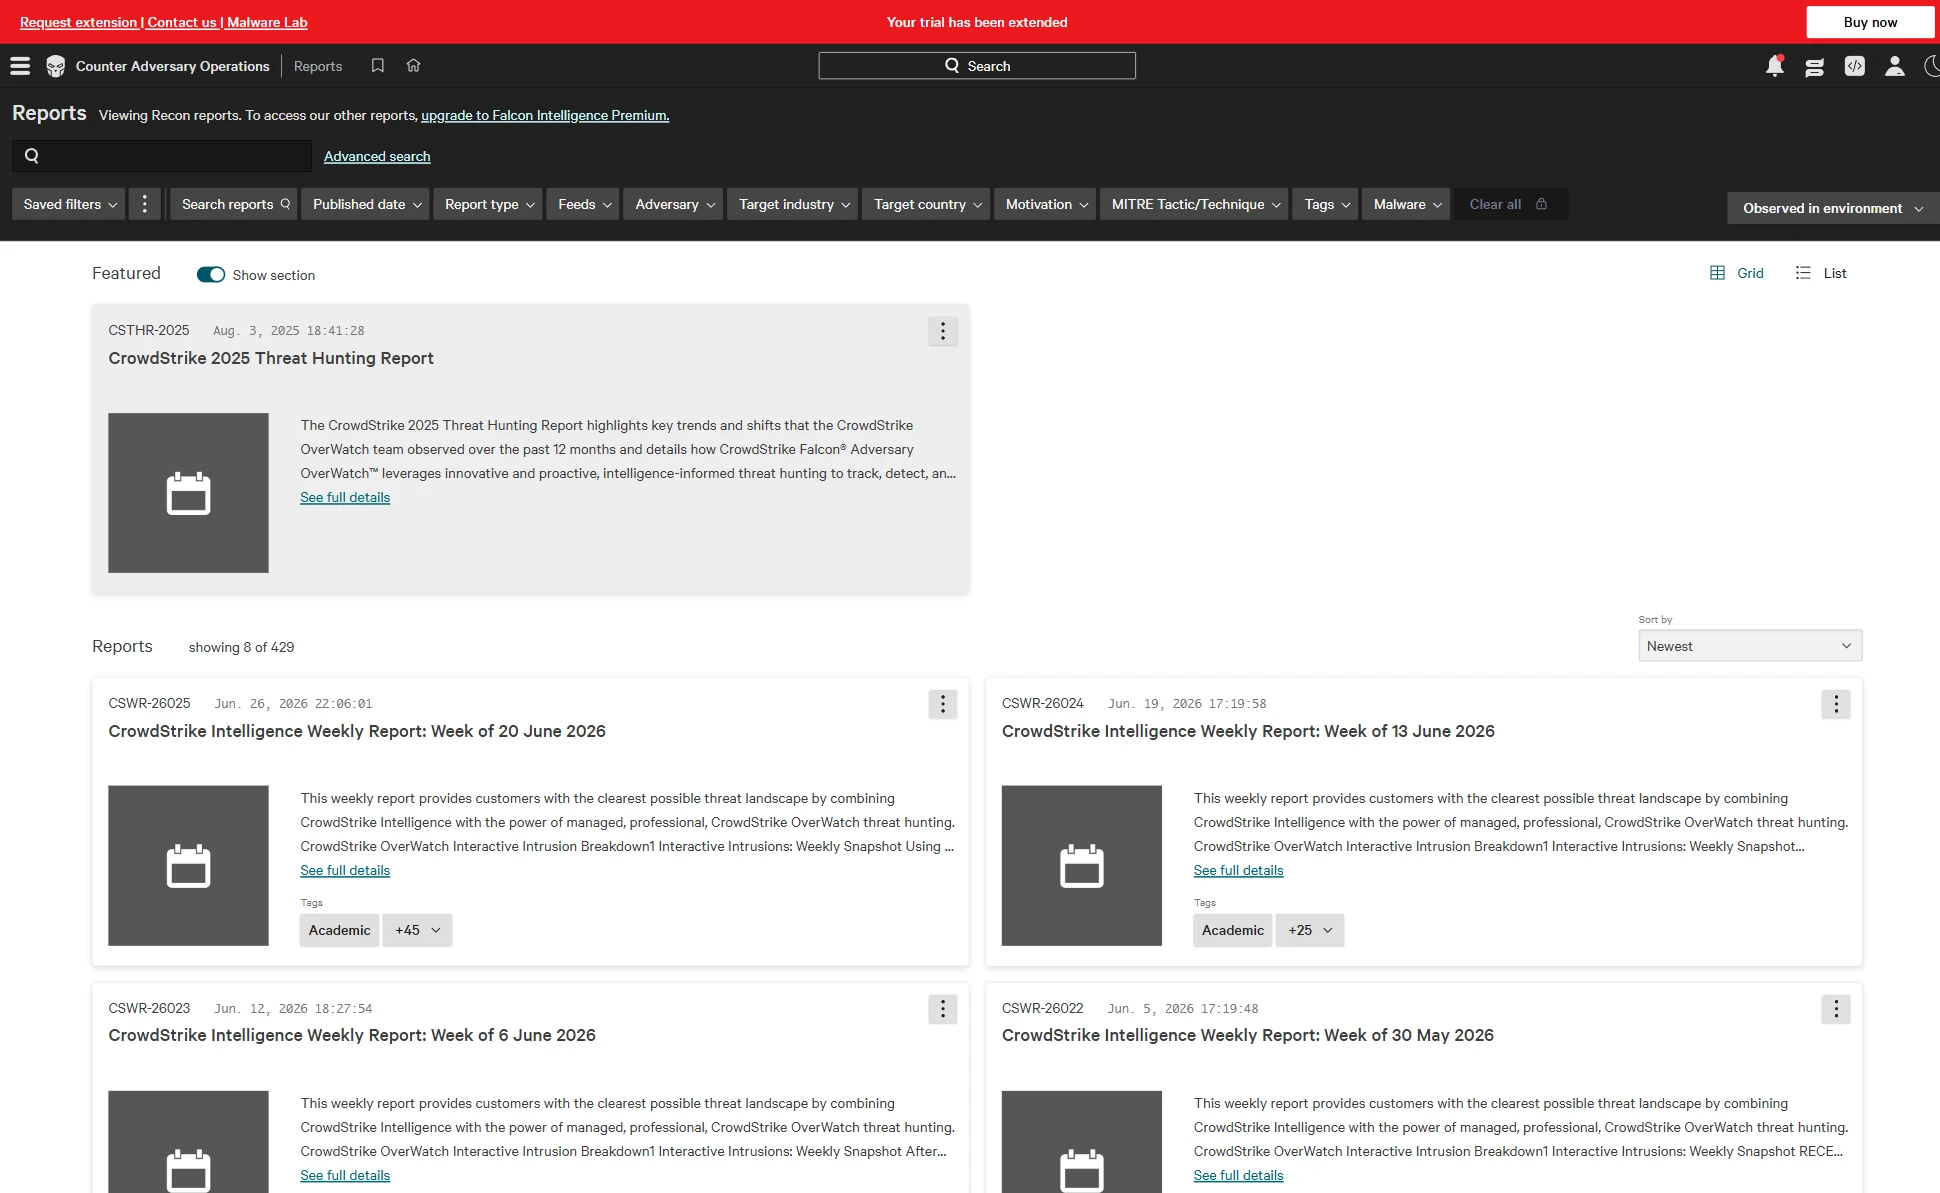
Das Tool umfasst strategische, operative, taktische und branchenspezifische Berichte mit PDF-Report, API, STIX/TAXII sowie Zustellung per E-Mail oder SIEM. Das Berichtsmodul enthält 429 fertige Intelligence-Berichte (Filter für Akteur, MITRE, Branche, Land und Malware) sowie den Threat Hunting Report 2025; die vollständige Bibliothek ist Premium.
Abbildung 8. Fertige Recon-Berichte von CrowdStrike Falcon
Operative Szenarien
Recon+ bietet eine durchgängig gemanagte Takedown-Leistung (gefälschte Konten, Phishing, Domains) mit CSC Global per Mausklick – der einzige In-Platform-Takedown der 5. OverWatch Managed Hunting, Fusion SOAR, FalconPy und YARA/SNORT unterstützen Intel-geführtes Hunting (Premium). CrowdStrike verliert beide Teilpunkte an die Verpackung: Die Schwachstellenpriorisierung (ExPRT.KI) liegt in Exposure Management, und das Recon-Supply-Chain-Monitoring konzentriert sich auf Partner- und Lieferantenimitation statt auf ein vollständiges Lieferantenrisiko-Rating.
Wo es führend ist und wo es kostet
Zwei der 3 Teilpunkte entstehen, weil die CVE-Intelligence in einer separaten SKU liegt. Der dritte betrifft die Supply-Chain-Abdeckung, die bei Partner- und Lieferantenimitation endet und kein Lieferantenrisiko-Rating umfasst. Die eigentlichen Kompromisse sind die SKU-Fragmentierung über mehr als 4 Abonnements, die höchsten Gesamtkosten der 5, keine kostenlos Feed-Ebene und eine gröbere Risikobewertung als bei X-Force oder GreyNoise.
Am besten geeignet für: Reife SOC- und CTI-Teams mit einem attributionszentrierten Threat-Intelligence-Programm (APT-Tracking, Kampagnen, ATT&CK) und Budget für Digital Risk Protection, insbesondere bestehende Falcon-EDR/XDR-Kunden. Teams mit knappem Budget oder solche, die nur eine einzelne begrenzte Funktion benötigen, sollten sich anderswo umsehen.
Feedly Threat Intelligence
Die KI-OSINT-Aggregationsschicht und die zweithöchste Punktzahl der 5. Wir haben den Dienst in einer 30-tägigen Threat-Intelligence-Testversion („Playground“) mit passwortlosem Magic-Link-Login getestet. Feedly erzeugt keine First-Party-Telemetrie. Seine Leo KI liest Quellen, und sein Threat Graph umfasst über 10M Artikel, über 681M IoCs, über 300K CVEs, 979 Bedrohungsakteure, über 12K Malware-Familien und 800 TTPs. Die Preise liegen bei etwa 19,2K USD pro Jahr für Standard und 38,4K USD für Advanced, wobei der MCP-Server und die erweiterte API in Advanced oder Enterprise enthalten sind.
Datenquellen
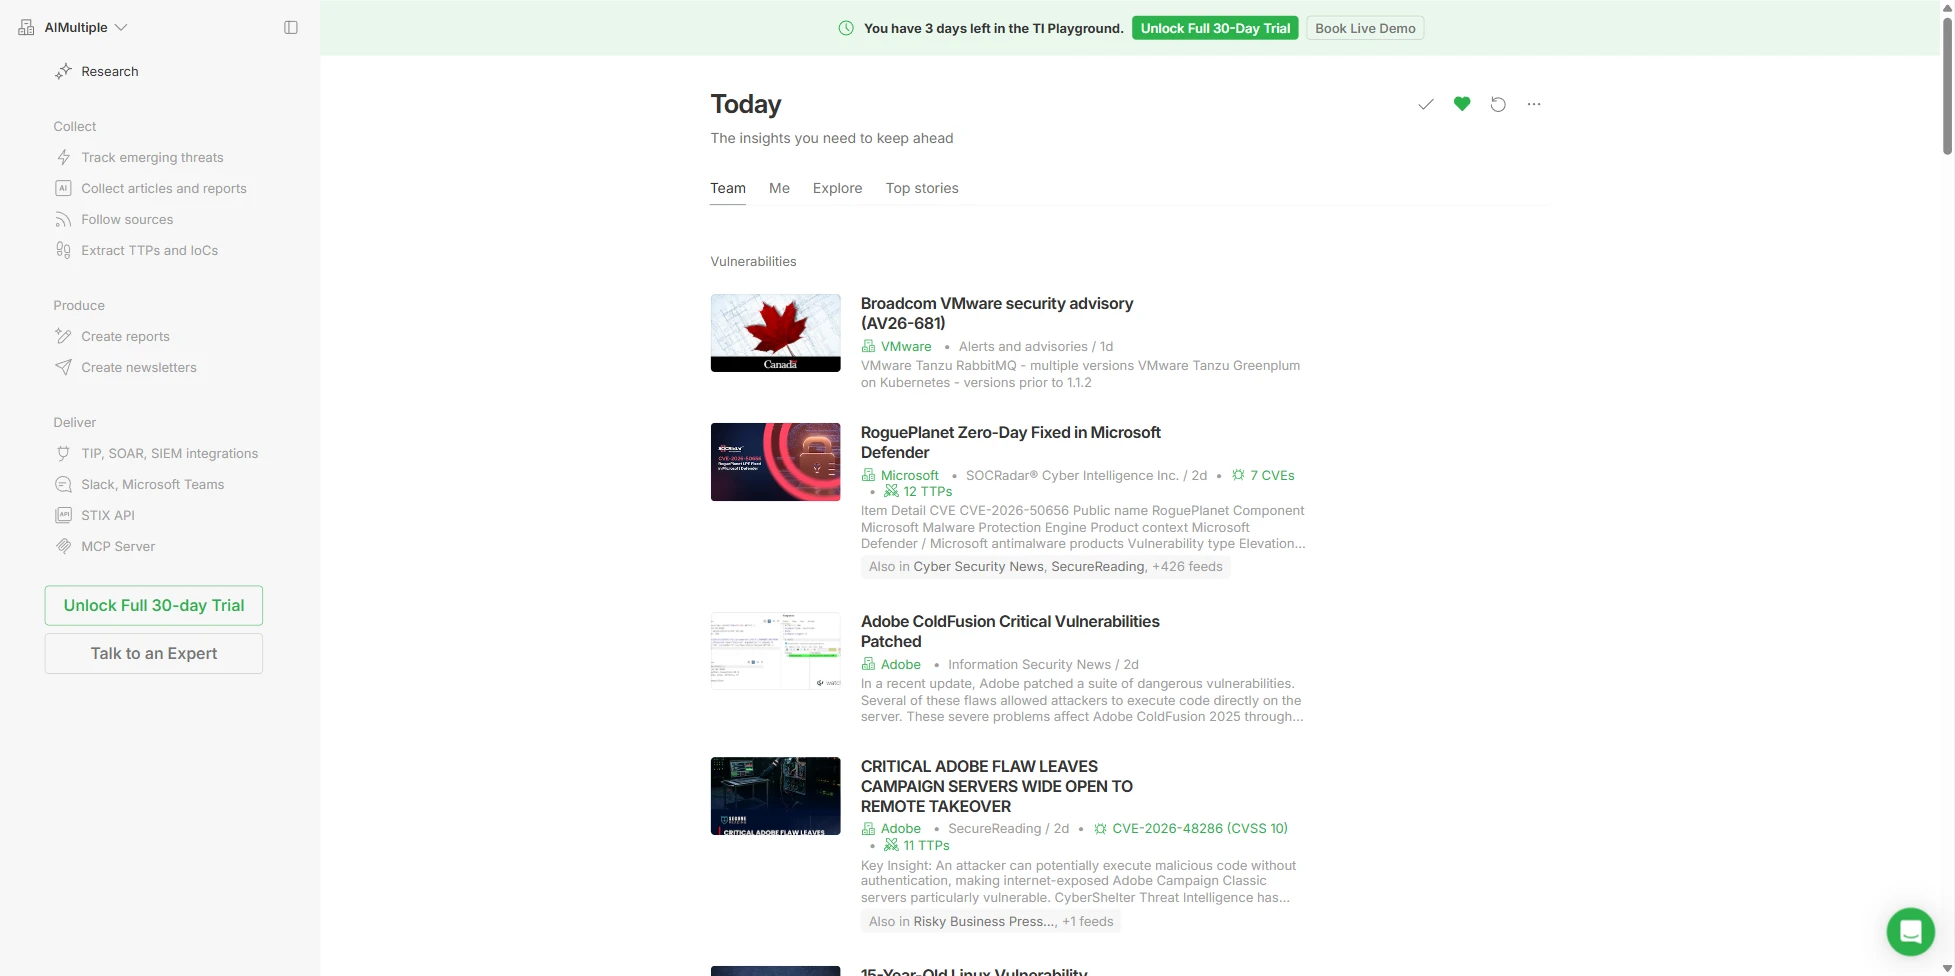
Das Today-Board sortiert Artikel in KI-kuratierte Kategorien (Schwachstellen, Cyberangriffe, Threat Intel, Sicherheitsnachrichten, Herstellerhinweise) und dedupliziert die Berichterstattung über ein Ereignis aus vielen Quellen, indem es eine mit „+426 Feeds“ markierte Karte zu einem einzigen Eintrag zusammenführt. Dahinter stehen über 10.000 kuratierte, klare und Dark-Web-Quellen sowie Millionen von Roh-Feeds. Feedly betreibt kein eigenes Sensornetz – das ist die 1 fehlende Markierung in dieser Kategorie – und erreicht das Dark Web durch die Aggregation veröffentlichter Quellen.
Abbildung 9. Feedly Threat Intelligence Workspace
Abdeckung und Intelligence-Arten
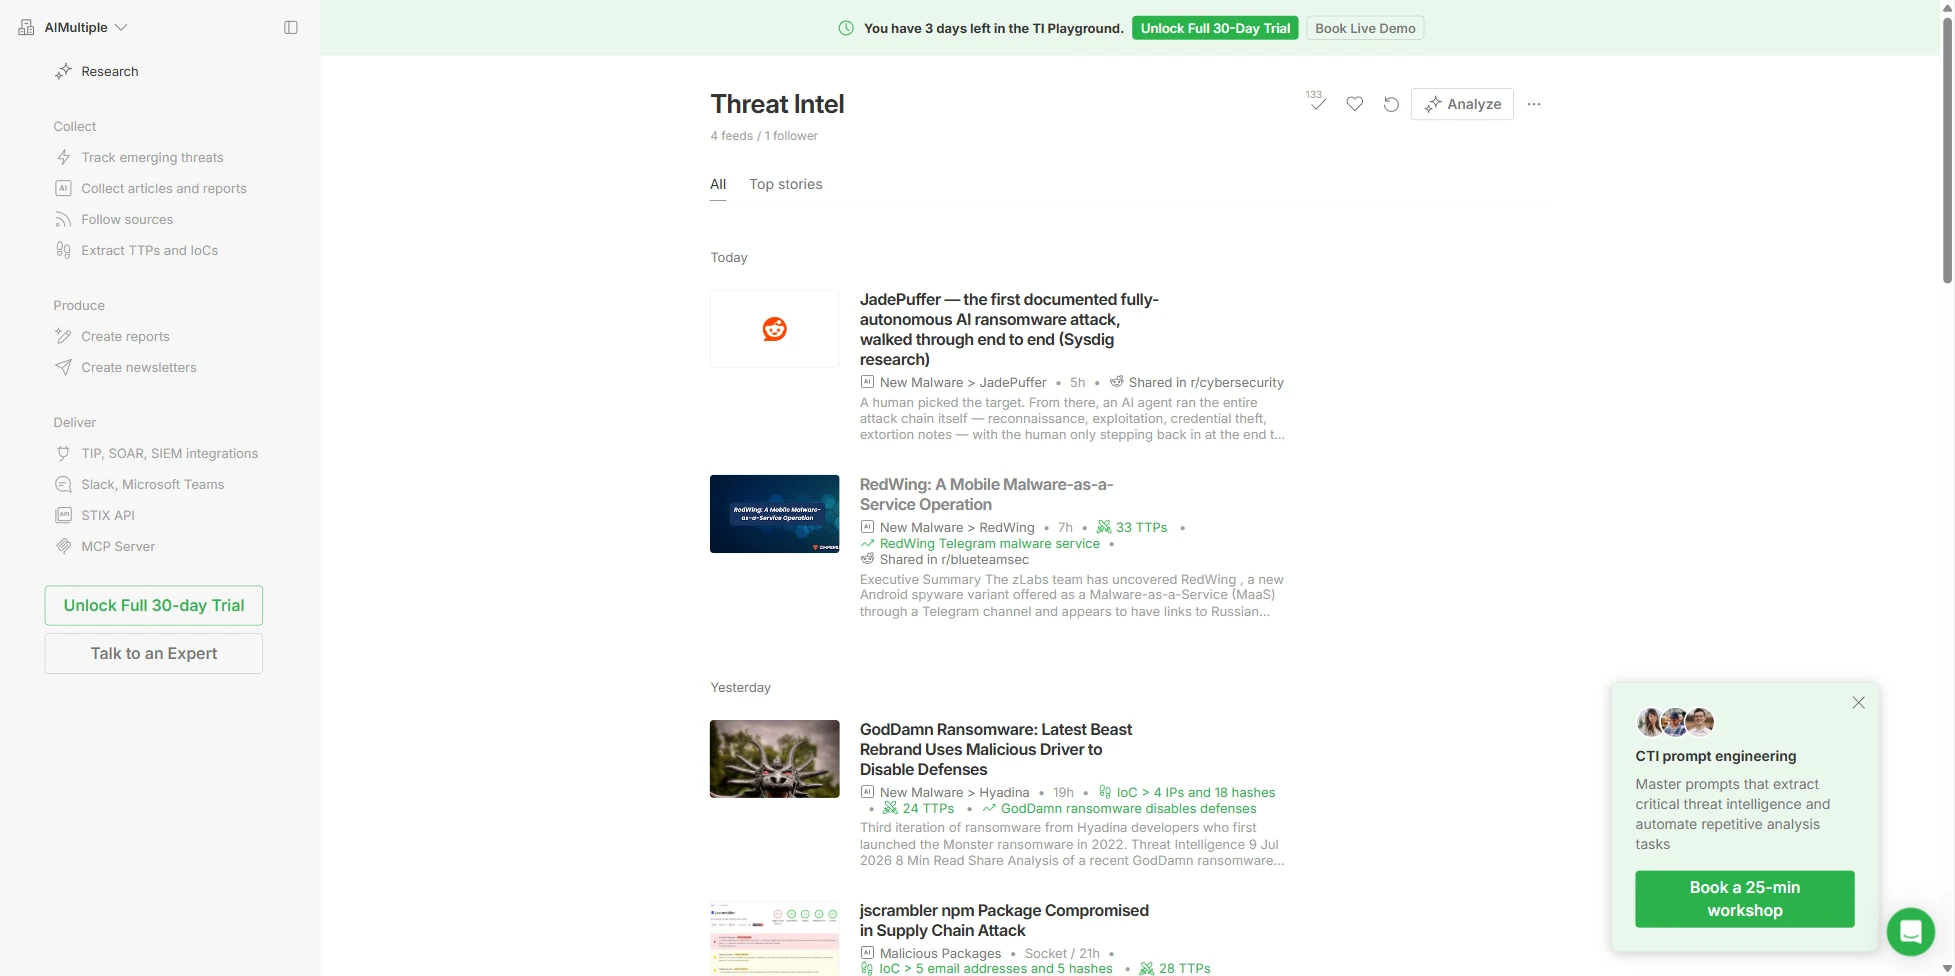
Leo extrahiert IoCs automatisch aus Artikeltexten: Eine GodDamn-Ransomware-Karte wurde mit „IoC > 4 IPs und 18 Hashes“ und eine jscrambler-Supply-Chain-Karte mit „5 E-Mail-Adressen und 5 Hashes“ gekennzeichnet, wodurch strukturell 4 IoC-Typen gezogen werden – etwas, das Pulse-Tags und Reputationsabfragen nicht leisten.
Abbildung 10. Threat Intel Board
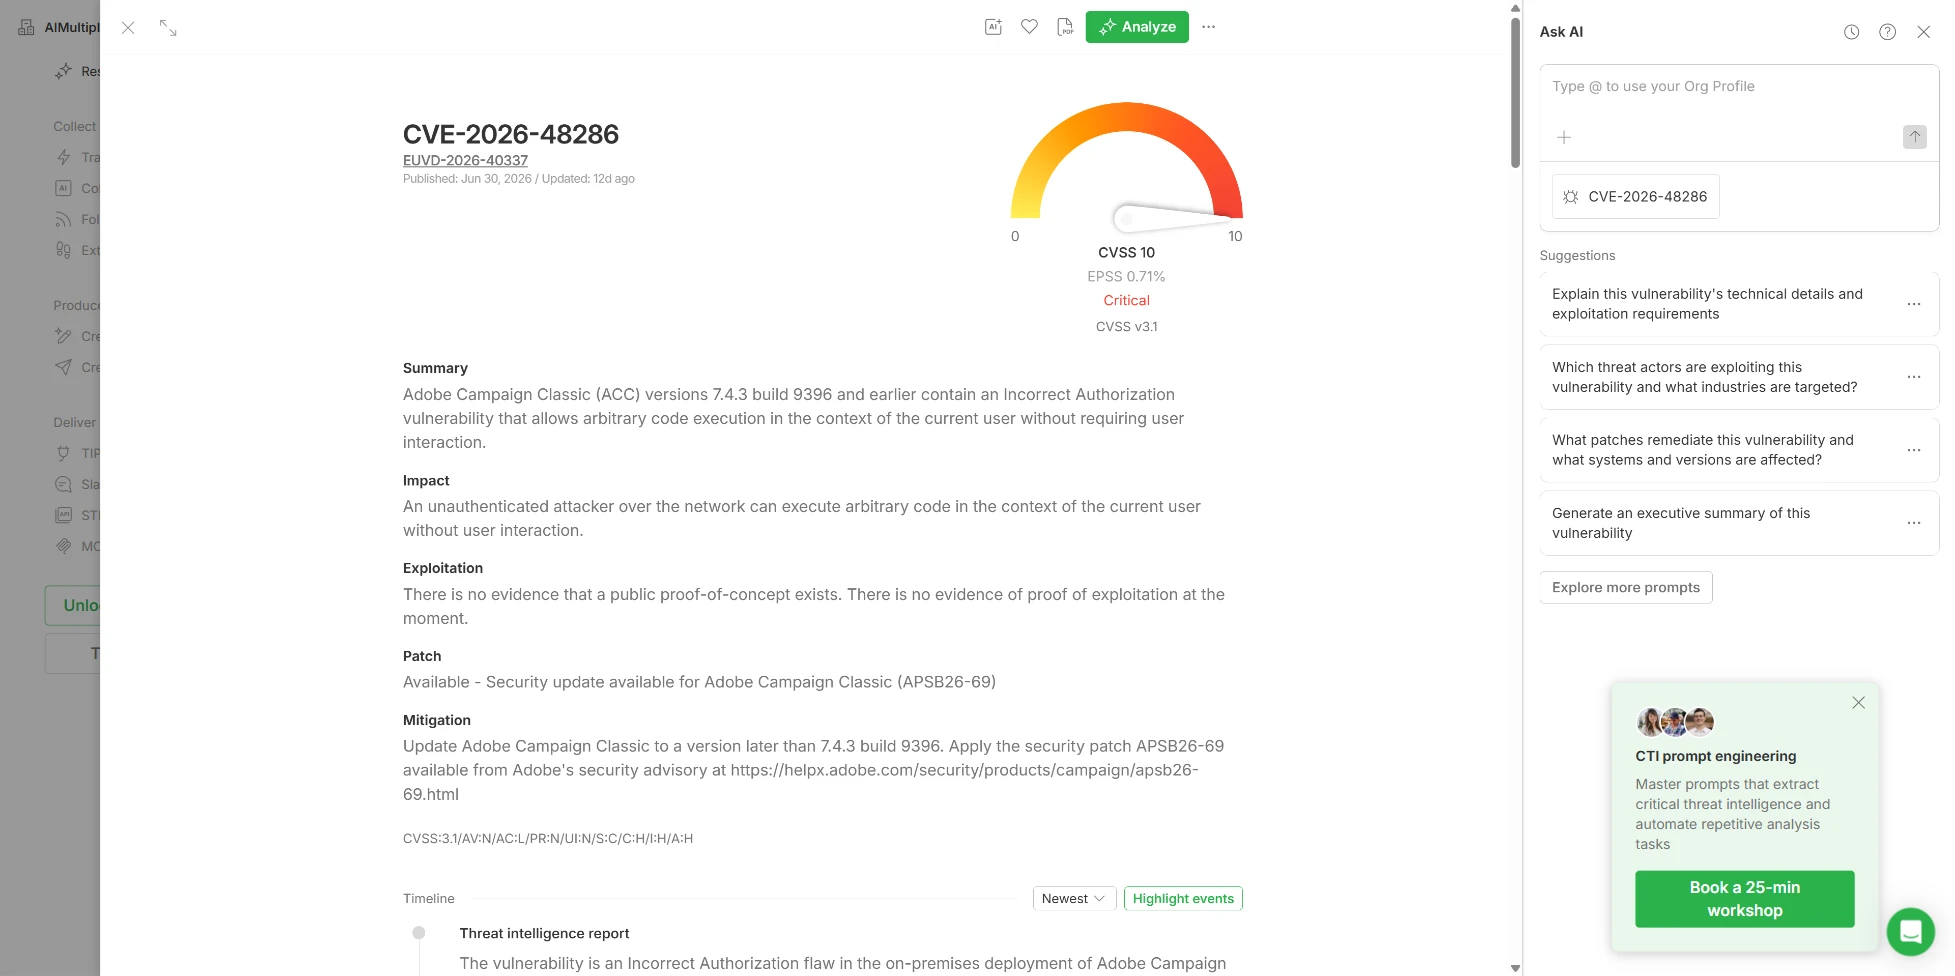
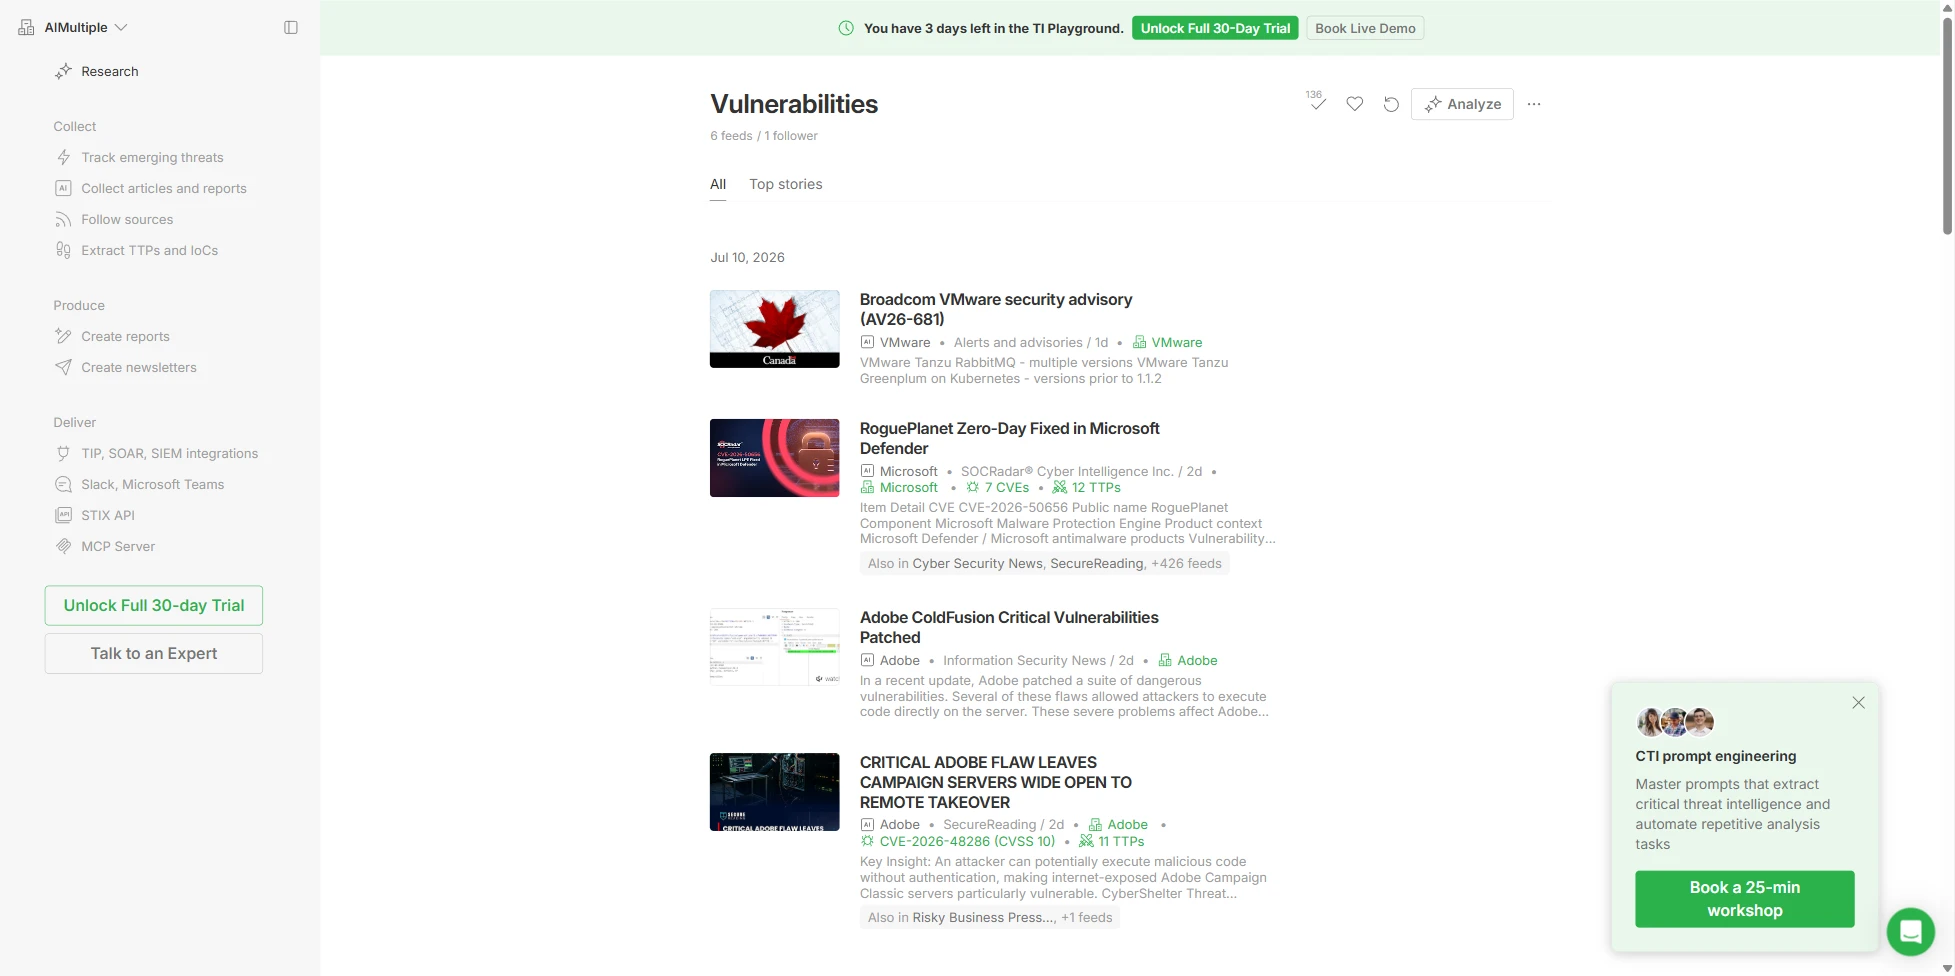
Kein anderer getesteter Dienst zeigt CVSS, EPSS, KEV und den Ausnutzungsstatus auf einem einzigen Bildschirm.
Abbildung 11. CVE-Details
Die zwei Lücken sind Marken-Tracking (teilweise, keywordbasiert) und geleakte Zugangsdaten (fehlend).
Analyse und Anreicherung
Leo taggt Artikel mit ATT&CK-Techniken („33 TTPs“, „24 TTPs“, „TA0004“) und exportiert sie in den Navigator, und der Real-Time Threat Graph ist ein funktionierender Beziehungsgraph über Artikel, IoC, CVE, TTP, Akteur und Malware. Die Reputation von Roh-IPs und -Hashes stammt nicht aus eigenen Engines; sie verweist auf VirusTotal und GreyNoise. Es gibt keinen formalen Artikel-Risiko-Score; das Scoring bleibt über EPSS und CVSS auf der Schwachstellenseite.
Attribution
Threat-Actor-Insights-Karten decken 979 Akteure ab, mit Alias-Abgleichung und Links zu Zielen, TTPs, Malware und CVEs. Allerdings stammen die Inhalte aus OSINT und nicht aus eigener Erhebung, sodass Feedly die Attribution zusammenstellt, statt sie selbst zu erstellen.
Plattform
KI Feeds verwenden boolesche Abfragen, Ask KI natürliche Sprache, und Team Boards enthalten Watchlist-Alarme. Fertige Intelligence wird maschinell über Ask KI und Insights Cards erzeugt; das wurde teilweise gegenüber einem Kriterium bewertet, das für von Analysten verfasste Bibliotheken geschrieben wurde. RFI und Analyst-on-Demand fehlen.
Integration und API
Eine STIX-2.1-REST-API, über 11 SIEM/SOAR-Konnektoren (Anomali, MISP, Cortex XSOAR, EclecticIQ, ThreatQ, ThreatConnect, Sentinel, Splunk, OpenCTI), Multi-Format-Export und Zustellung an Slack, Teams, E-Mail und Newsletter sind alle vorhanden. Der MCP-Server für KI-gestützte CTI-Automatisierung erscheint in keinem anderen getesteten Dienst.
Berichtswesen
Report Builder und Ask KI generieren Zusammenfassungen für Führungskräfte, Schwachstellenhinweise, Akteurs-TTP-Briefings und Newsletter, sodass das Produkt fertige Ergebnisse statt Rohdaten liefert.
Operative Szenarien
Das Vulnerability Dashboard ist die integrierte EPSS/KEV-Priorisierung im Hauptprodukt eines jeden getesteten Dienstes. IoC-Matching versorgt SOAR und TIP mit Kontext, und es existiert ein MCP-gesteuerter ServiceNow-Ticketpfad. Das Vulnerability Dashboard ist die einzige integrierte EPSS/KEV-Priorisierung, die direkt im Hauptprodukt und nicht als Add-on enthalten ist.
Abbildung 12. Schwachstellen-Board von Feedly Threat Intelligence
Wo es führend ist und wo es zu kurz greift
Feedly wurde bei 4 Kriterien als fehlend bewertet: First-Party-Sensor-Telemetrie, eine Datenbank für geleakte Zugangsdaten, RFI-Zugang und Takedown-Service. Seine 4 Attributionskriterien wurden als teilweise bewertet, weil die Akteursdaten aus veröffentlichter Forschung zusammengestellt und nicht intern erzeugt werden.
Am besten geeignet für: Self-Service-CTI-Teams, die OSINT-Triage beschleunigen, CVEs und TTPs verfolgen und fertige Intelligence-Ergebnisse produzieren möchten. Behandeln Sie es als Compiler-Schicht über Primärquellen, nicht als Ersatz dafür.
IBM X-Force Exchange (wird bald eingestellt)
⚠ X-Force Threat Intelligence erreichte am 31. August 2026 das Ende seiner Lebensdauer. QRadar- und X-Force-Threat-Intelligence-Kunden wurden auf die Cortex-Plattform von Palo Alto Networks migriert. Die folgenden Ergebnisse spiegeln unsere Tests vor diesem Datum wider.
Abbildung 13. IBM X-Force Exchange Dashboard
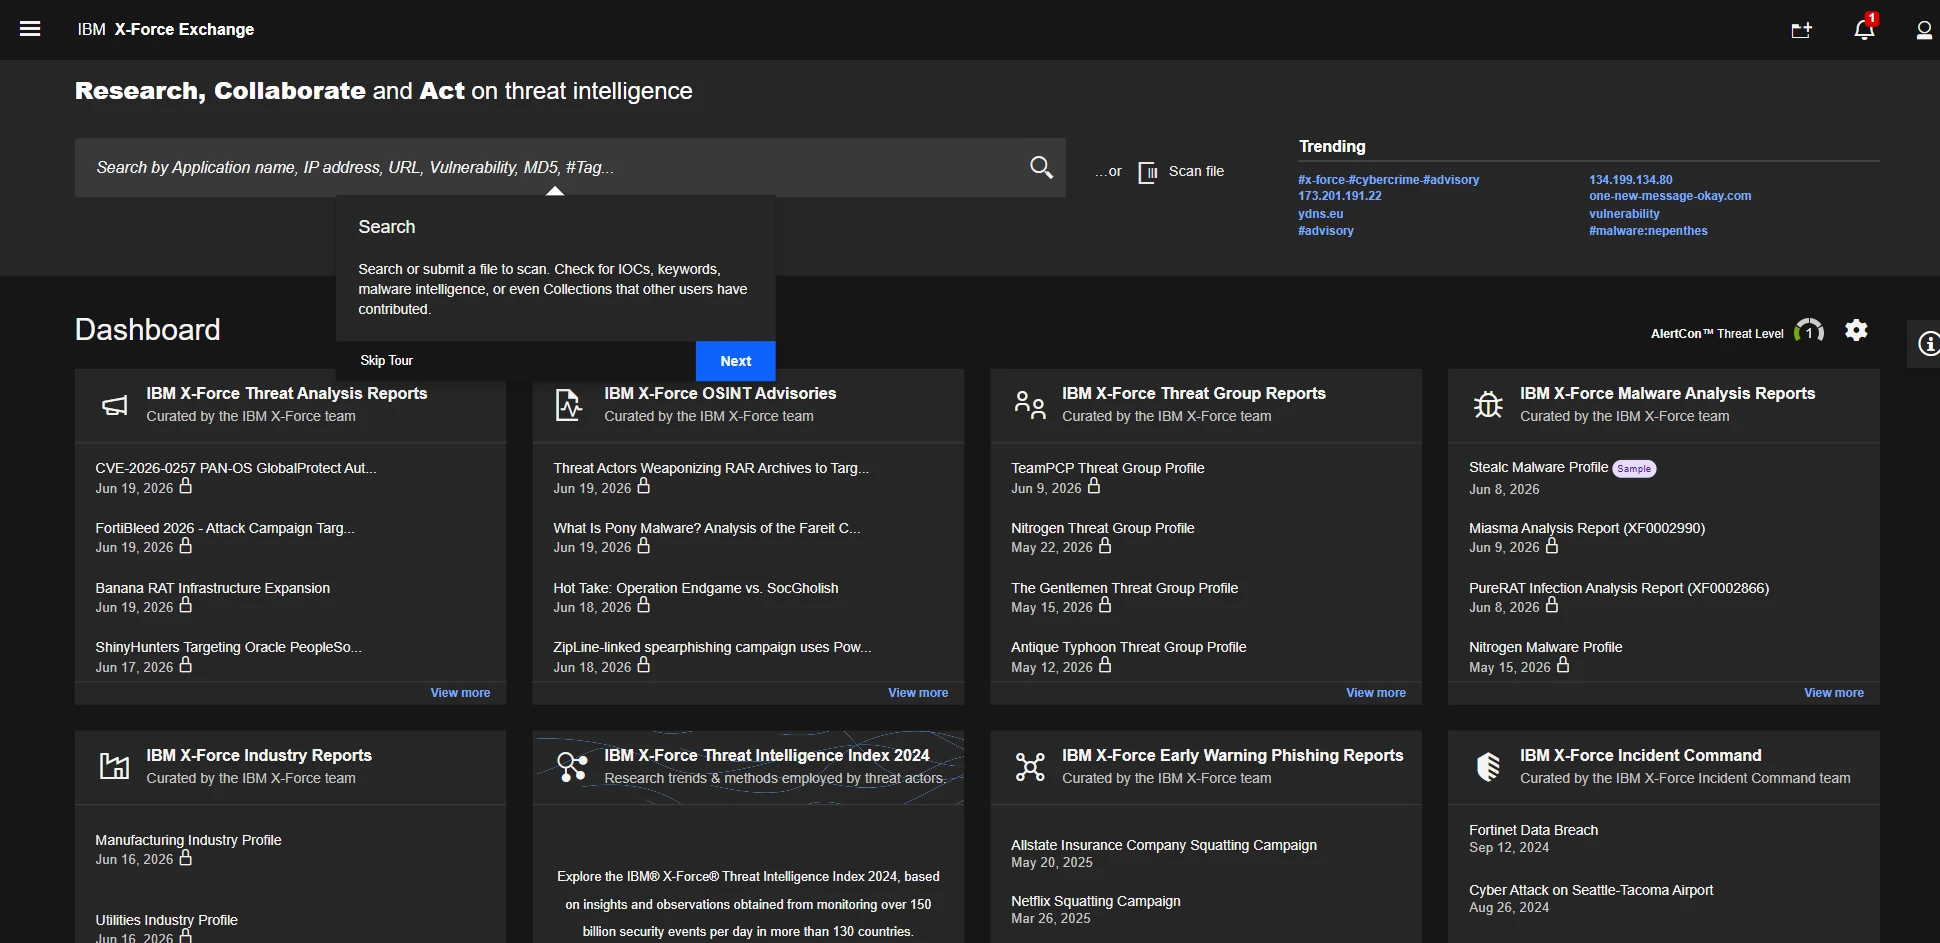
X-Force erreichte 16 bestätigte, 12 teilweise und 5 fehlende Kriterien – die höchste bestätigte Anzahl unter den getesteten free- und Freemium-Stufen. Wir testeten die kostenlos Freemium-Stufe mit einer IBMid.2 Der erste Login erzwang eine E-Mail-OTP-MFA-Anmeldung und die Annahme der Nutzungsbedingungen. Das Stufenmodell trennt die Funktionen nach Preis. Freemium bietet das Portal und Beispielberichte ohne API; Essentials ergänzt die REST-API, Anreicherung und TAXII; Standard fügt einen Bulk-Feed hinzu, und Premium entsperrt Threat-Group-, Branchen-, Malware- und ATT&CK-Tiefe.
Datenquellen
Der Feed kombiniert IBMs eigene Forschungsteams, eine ReversingLabs-Malware-Partnerschaft, IP-, URL-, Schwachstellen- und Signatur-Feeds sowie Quad9-DNS-Telemetrie. Das Volumen liegt unter den rund 20M IoCs pro Tag von OTX. Die SUNBURST-Domain lieferte eine einzelne Botnet-C2-Klassifizierung, verglichen mit den 1.487 Tags, die derselbe Indikator auf OTX erhielt. Das Dark Web fehlt in der Plattform; echtes Monitoring läuft in separaten X-Force-IRIS-Diensten.
Abdeckung und Intelligence-Arten
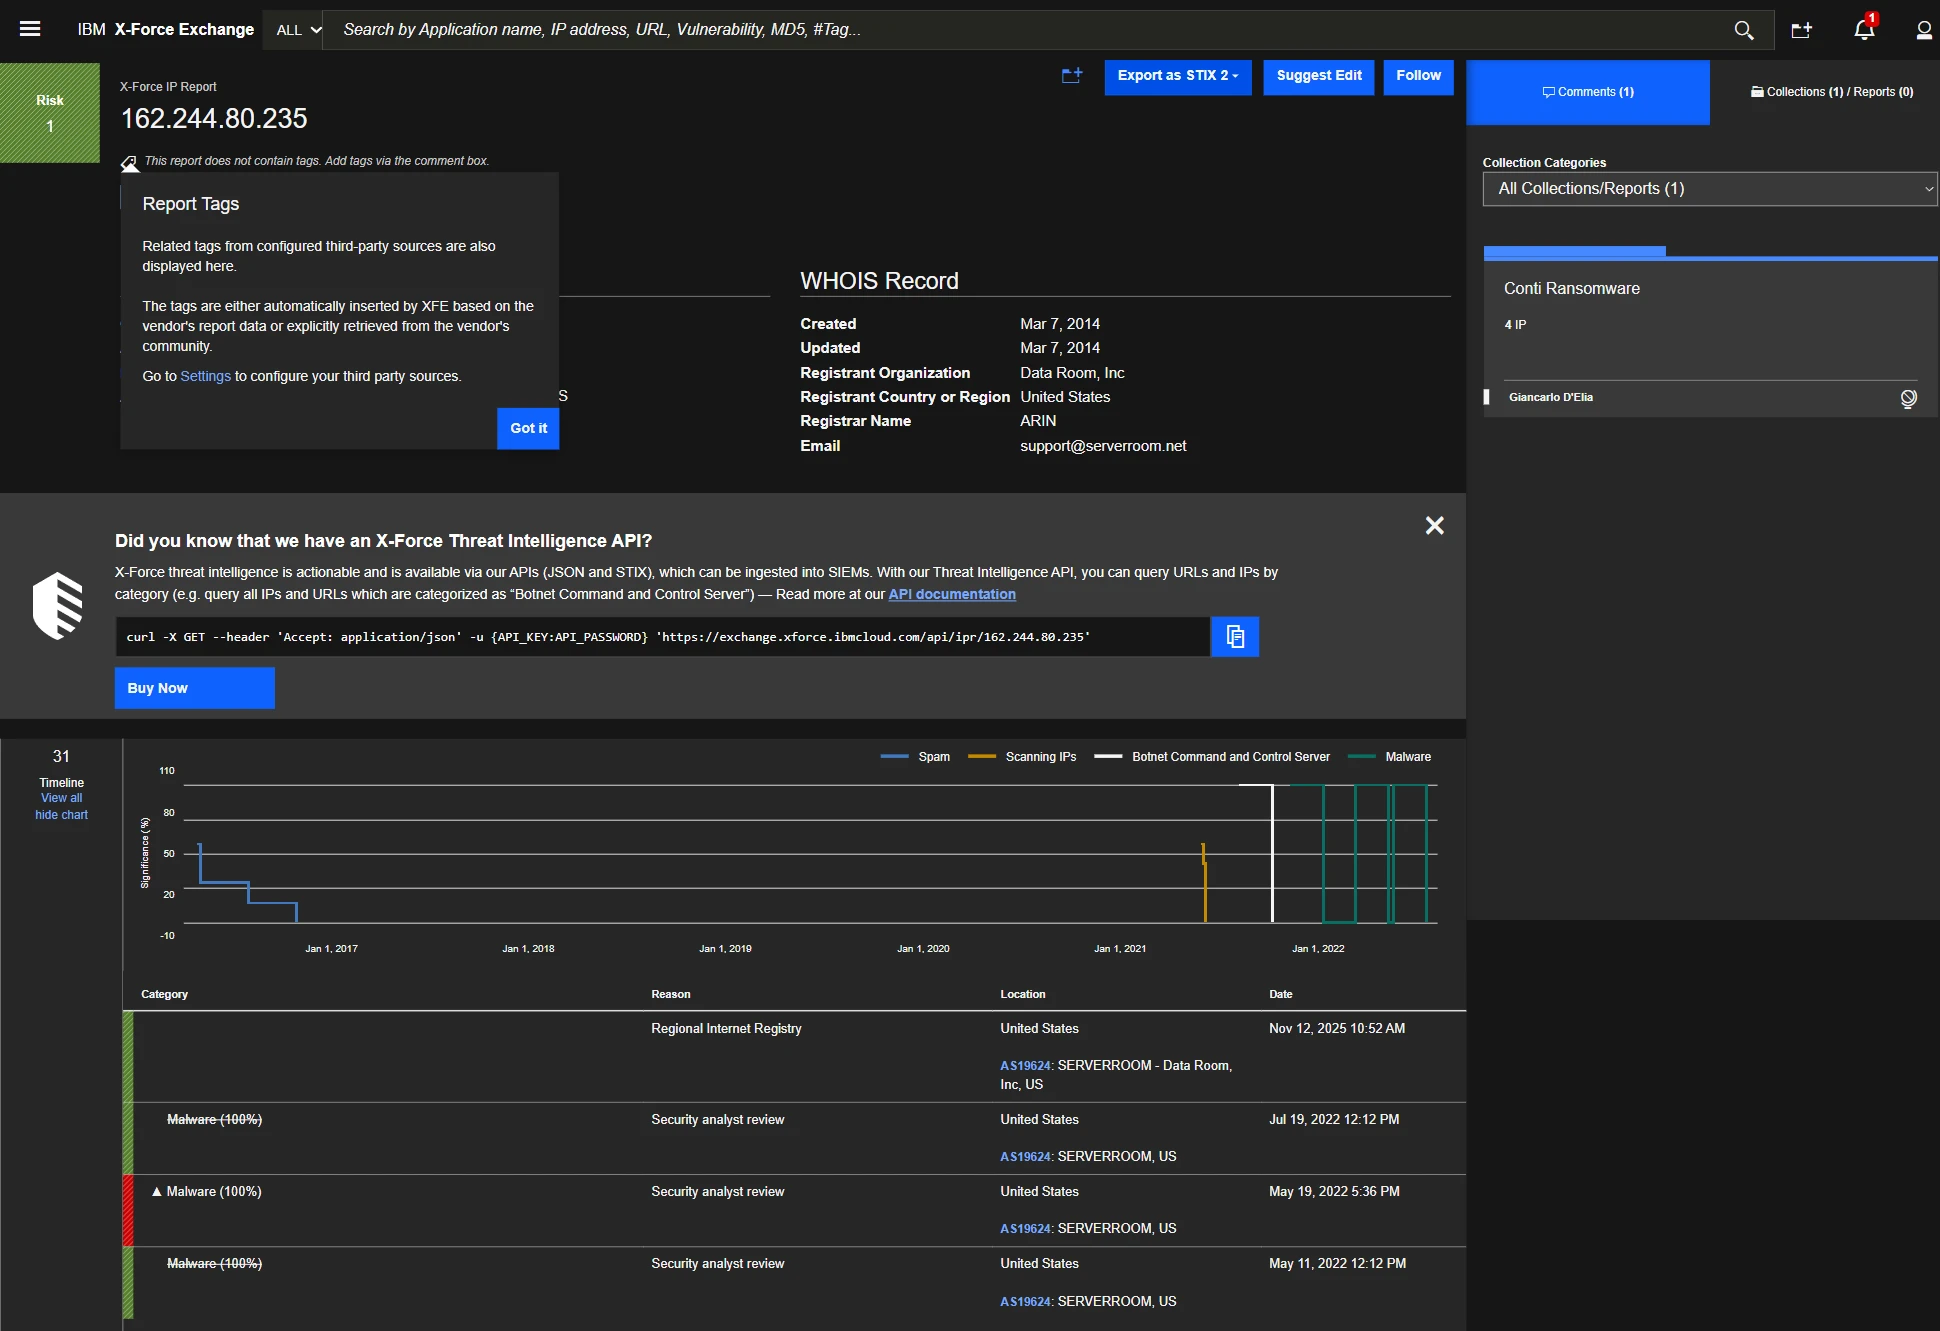
Die Conti-C2-IP (162.244.80[.]235) lieferte nach der Alterung ein numerisches Risiko 1/10, einen Kategorisierungsverlauf (heute als „Unsuspicious“ markiert, nachdem eine Analystenprüfung im Jahr 2022 den Malware-Tag entfernt hatte), eine 31-Ereignis-Zeitleiste, ASN und Subnetz, WHOIS und passives DNS.
Abbildung 14. IBM X-Force Conti C2 IP
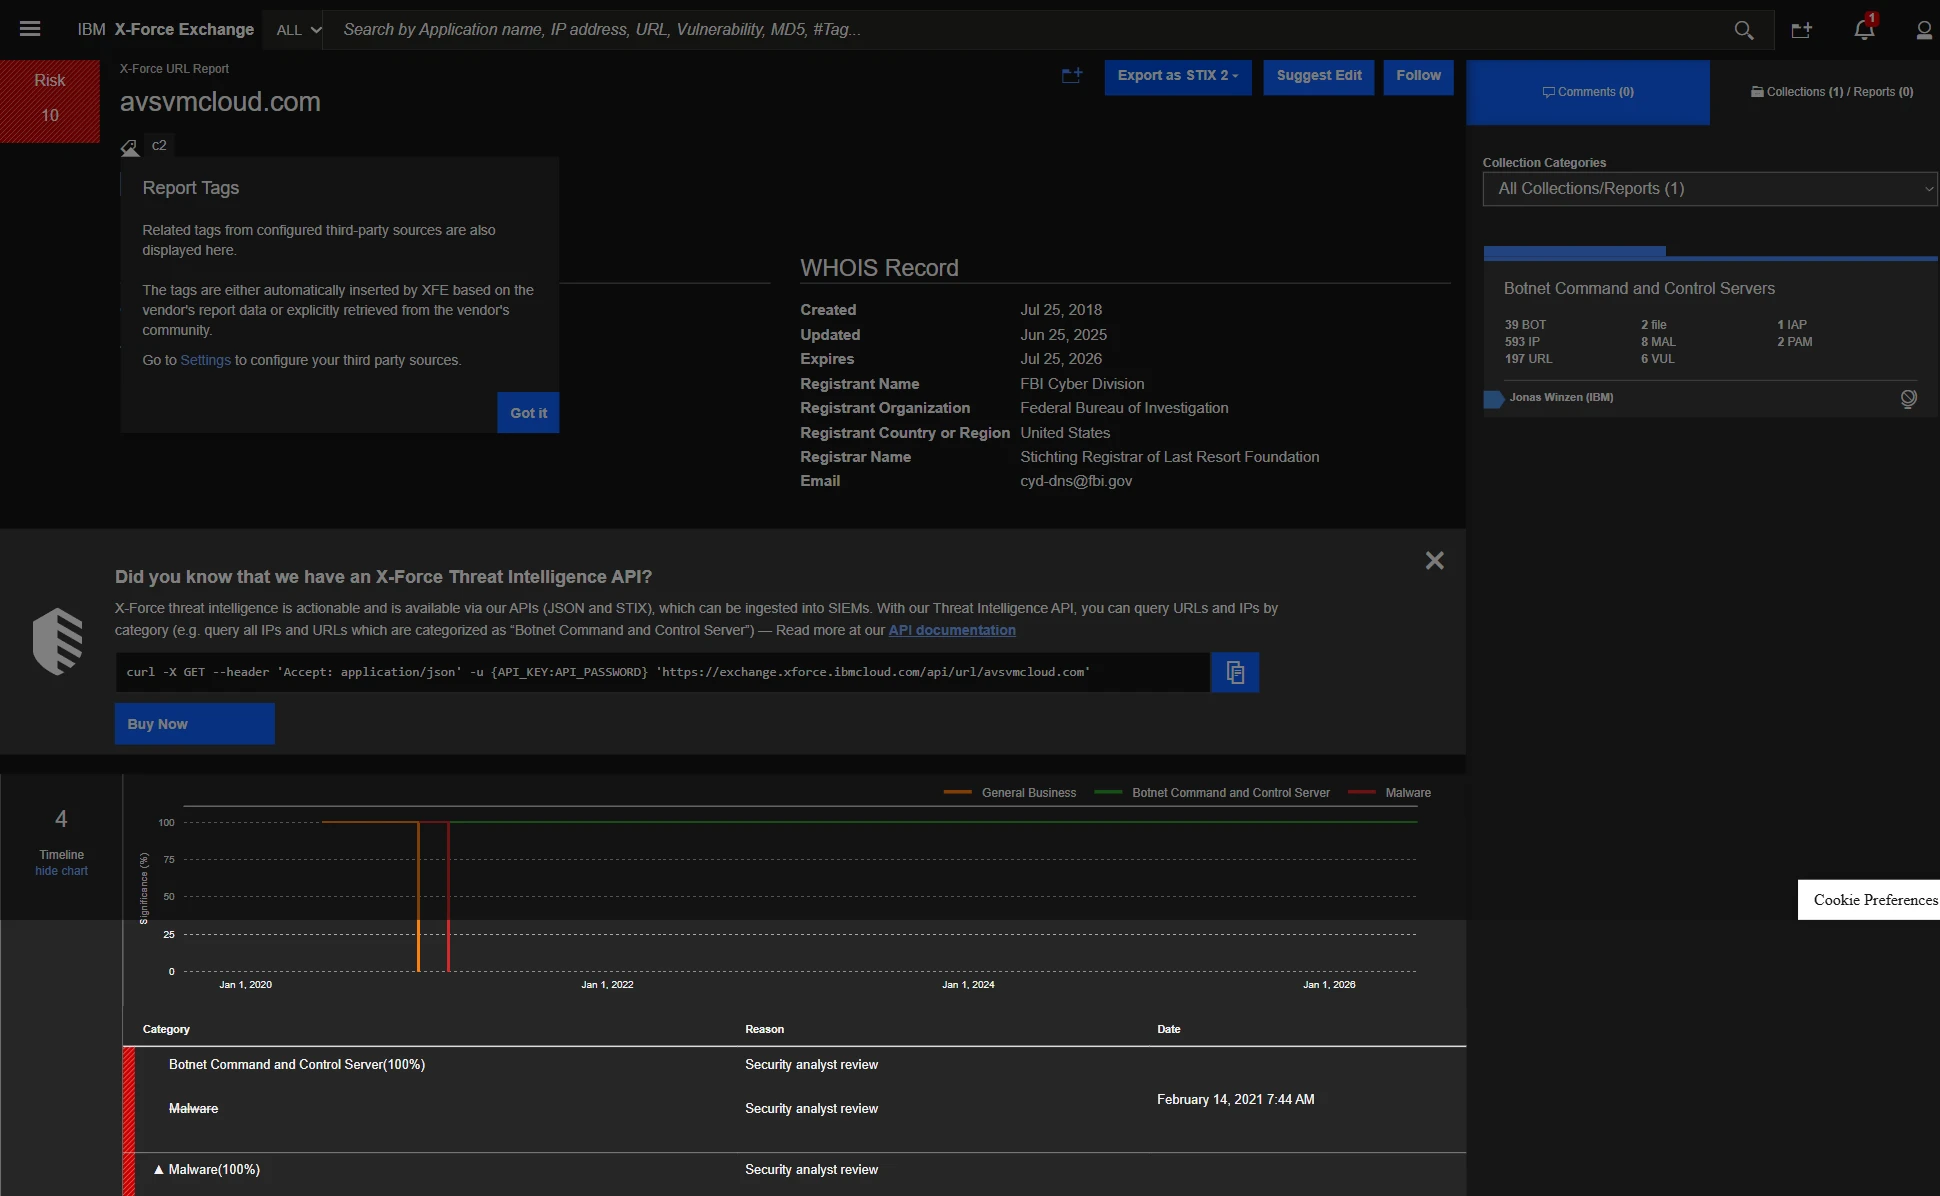
Die SUNBURST-Domain (avsvmcloud[.]com) lieferte Risiko 10/10, Botnet C2, mit dem im WHOIS verzeichneten FBI-Cyber-Division-Sinkhole – gegenüber den 1.487 Tags, die derselbe Indikator auf OTX erhielt.
Abbildung 15. SUNBURST-URL-Suche
Die Signaturfunktion ist die X-Force Database mit über 260K Schwachstellen: Eine Log4Shell-Suche verknüpfte 50 Schwachstellen, 200 Signaturen, 200 ausnutzende IPs, 5 Bedrohungsgruppen-Profile, 11 Malware-Analysen und 3 Branchen – ohne zusätzliche SKU.
Abbildung 16. Log4Shell-Tracking
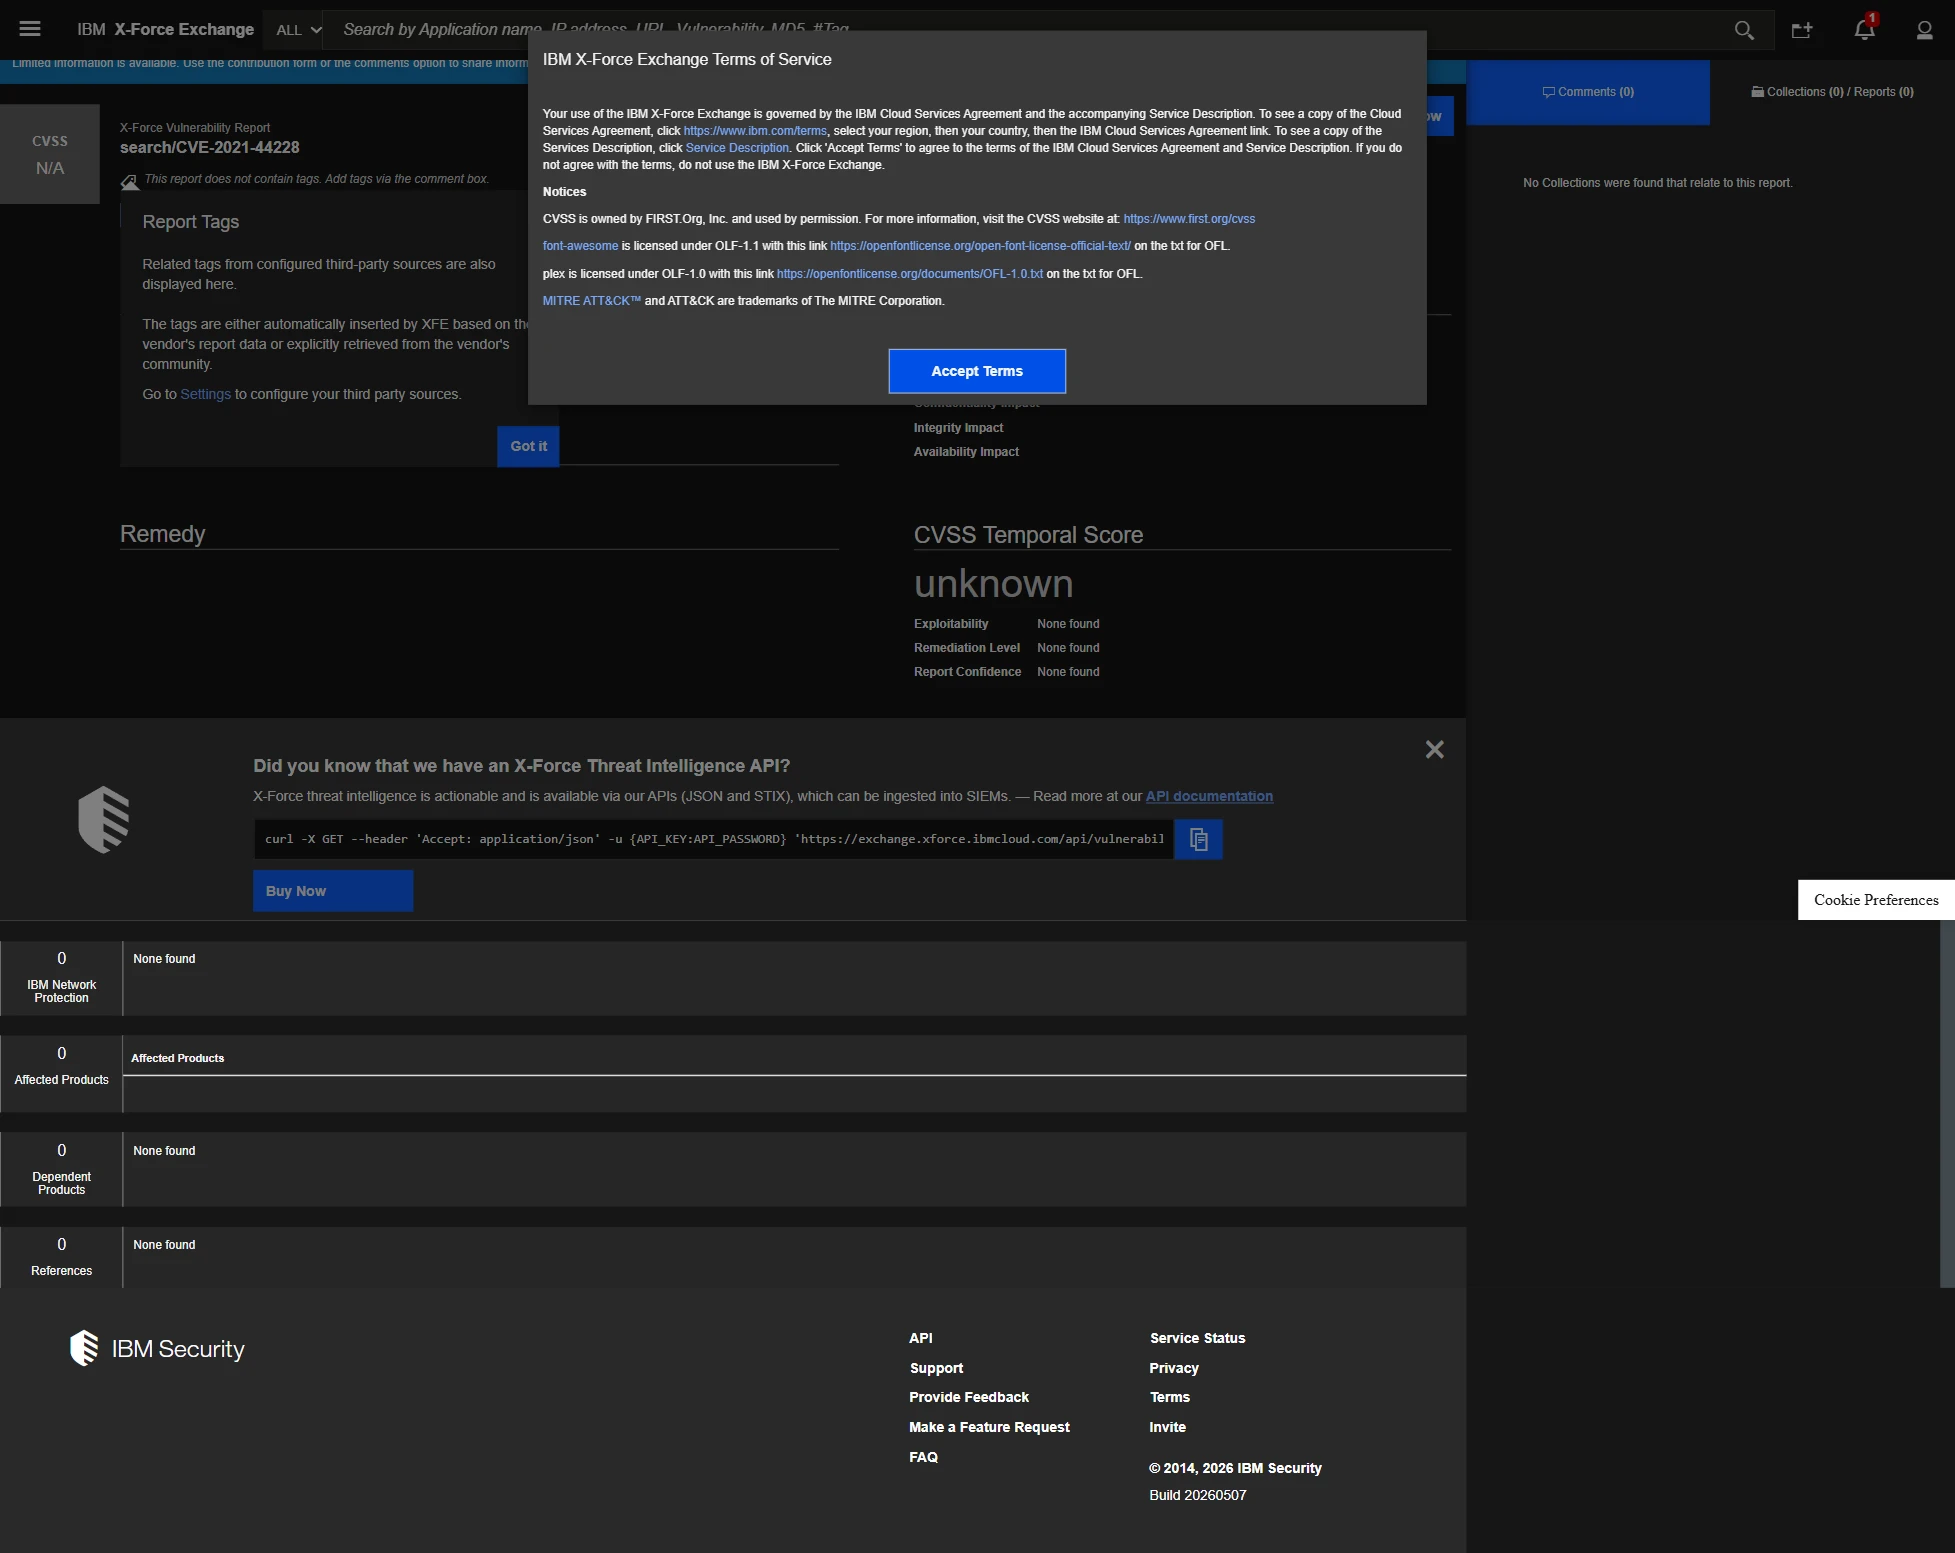
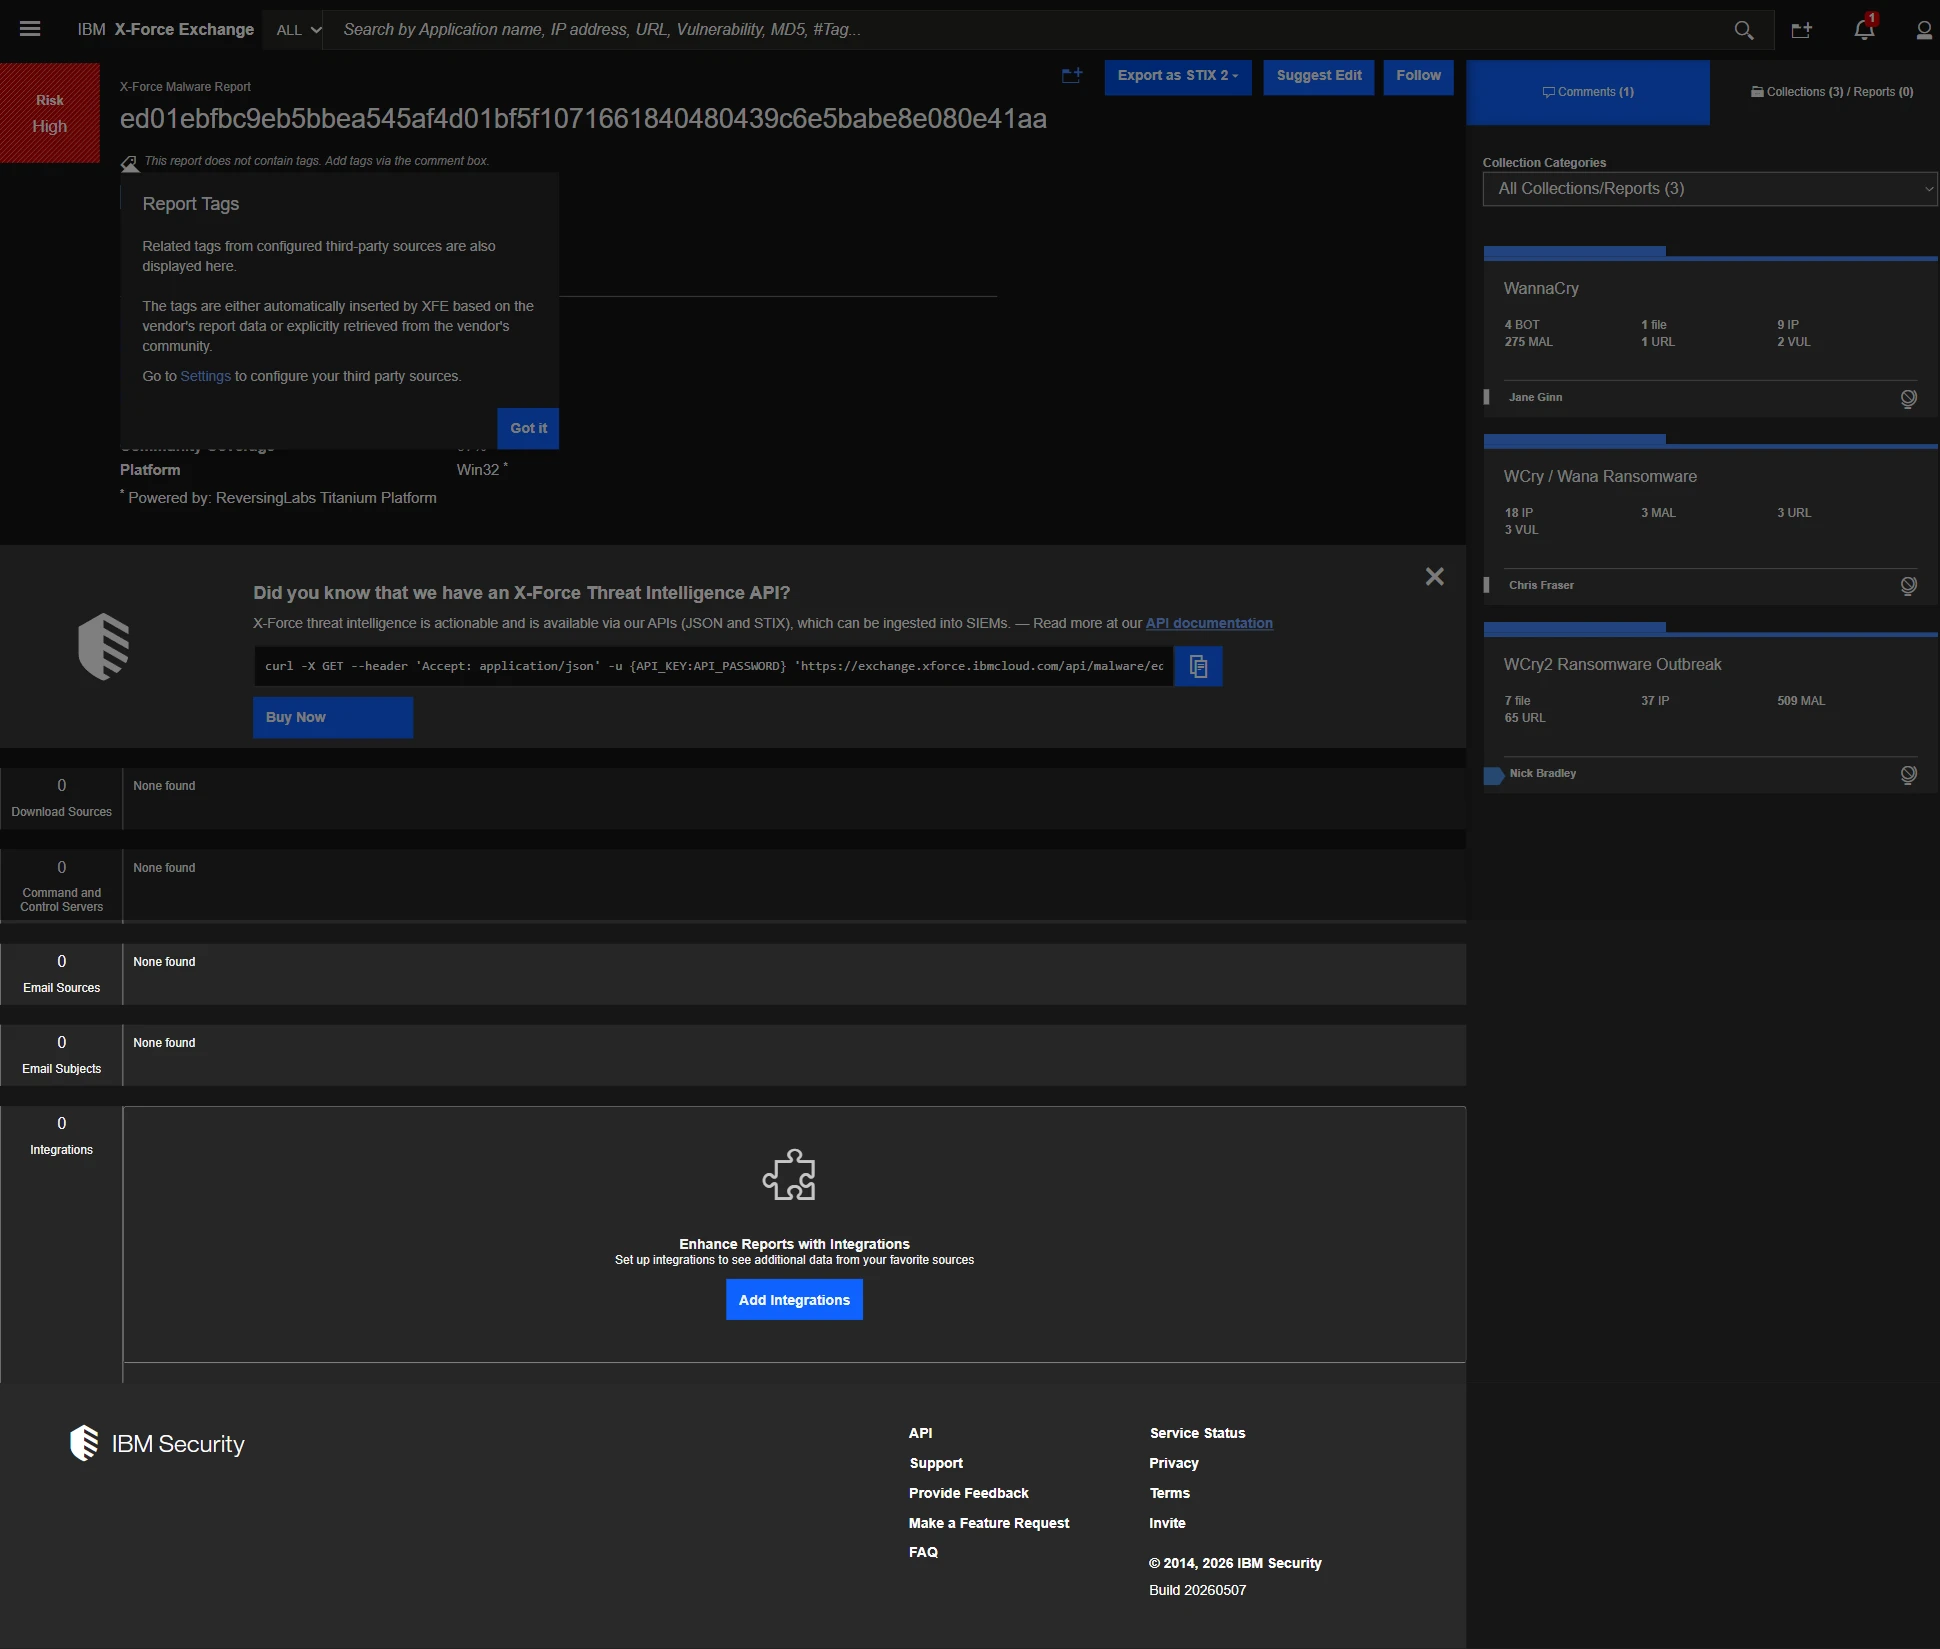
Der WannaCry-Hash lieferte Familie, Typ, Plattform, 97 % Community-Abdeckung und ReversingLabs-Titanium-Daten mit Erst- und Letztsichtungsdaten. Geleakte Zugangsdaten fehlen, und Marke ist teilweise.
Abbildung 17. WannaCry-Malware-Bericht
Analyse und Anreicherung
Der numerische Risiko-Score von 1 bis 10 enthält eine Zeitachse der Analystenprüfung – das einzige numerische Scoring-Modell in einer kostenlos Stufe. OTX bietet keinen numerischen Score, und GreyNoise verwendet 4 Kategorien. ATT&CK ist nicht auf der IOC-Seite; es erscheint in Premium-Inhalten, und es gibt keinen visuellen Linkgraphen.
Attribution
Strukturierte Threat-Group- und IRIS-ITG-Profile existieren, und der Advisory-Stream 2026 ist aktuell (APT28 PRISMEX, Early Warning). Aber Freemium zeigt nur Beispiele, tiefe Profile sind Premium, und die meisten großen APTs haben unter der ITG-Benennung von IBM kein eigenes Profil, sodass die Alias-Abgleichung dem Analysten überlassen bleibt. Dies liegt hinter CrowdStrikes 287 Akteursprofilen mit UI-nativem ATT&CK.
Plattform
Facettierte Suche (über 10 Typen plus Risikofilter), eine auf Schwachstellen ausgerichtete Watchlist, Collections und Notifications machen das kostenlos Portal zum ausgereiftesten der Freemium- und Community-Stufen. Die Lücke ist der Analystenzugang: kein RFI im Produkt.
Berichtswesen
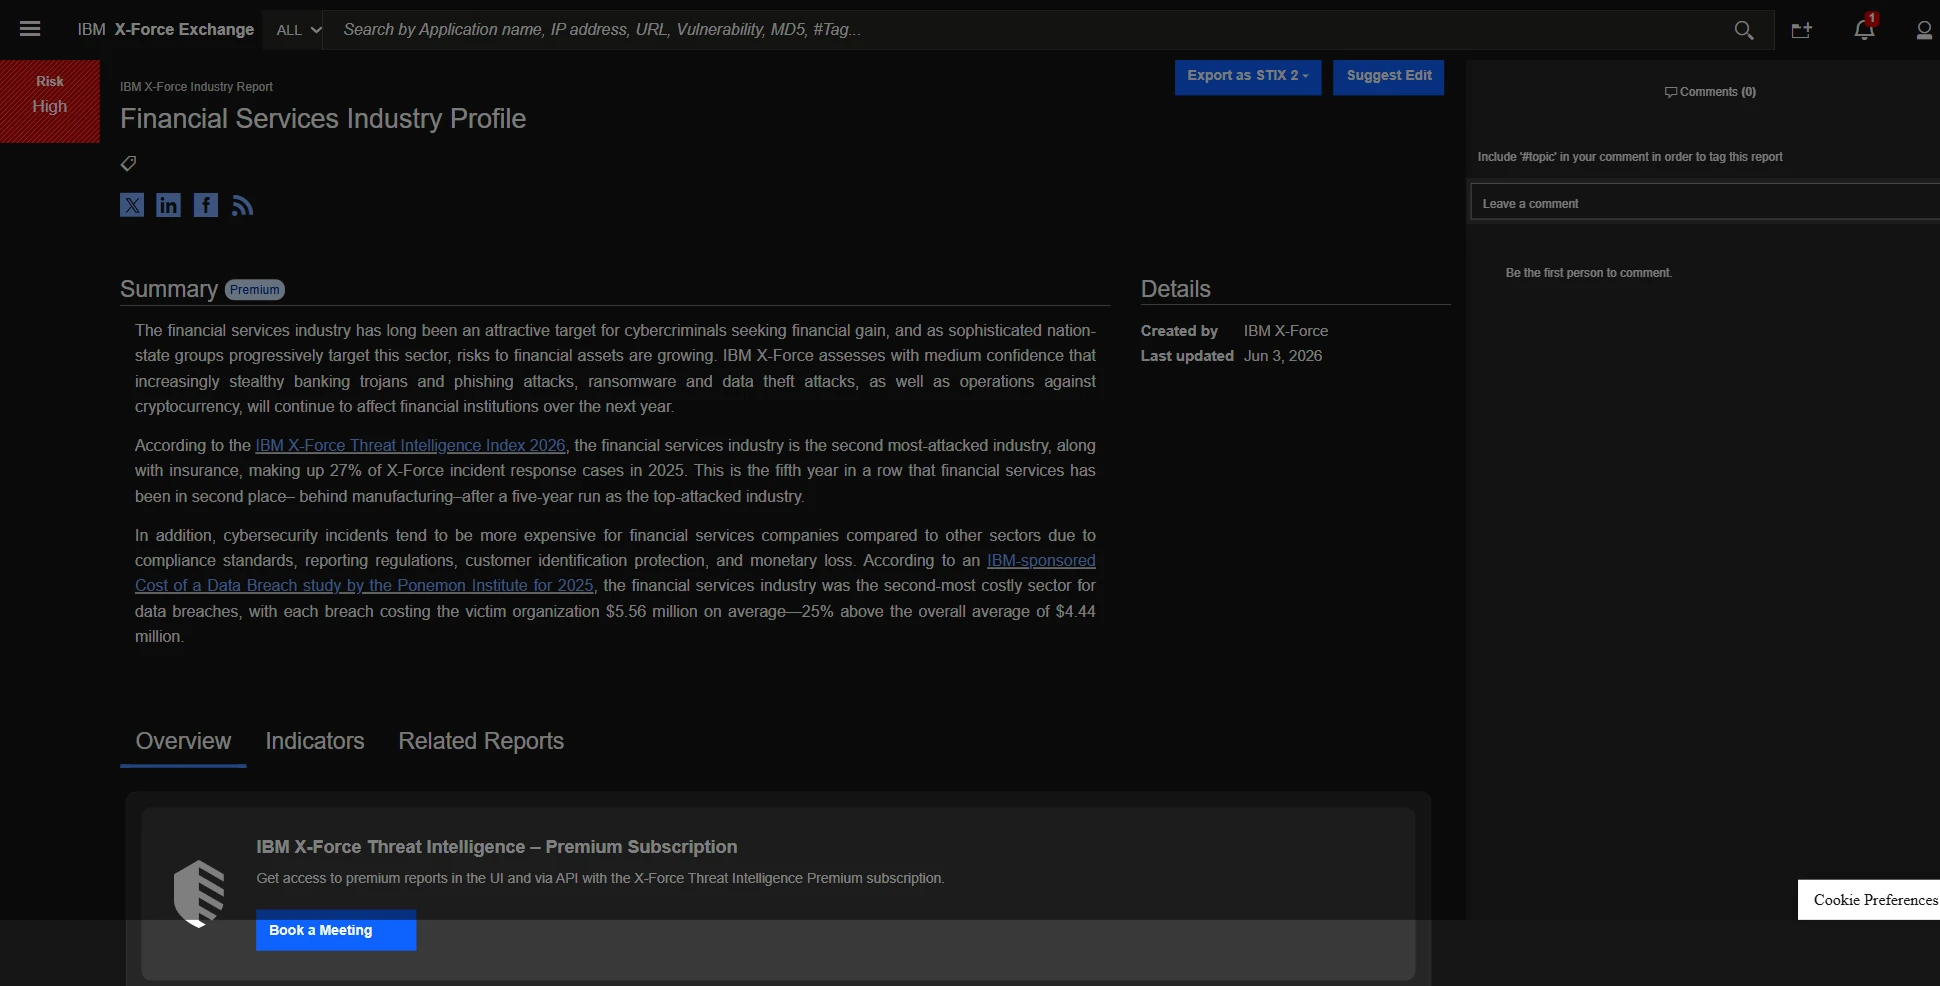
Die Bibliothek fertiger Intelligence umfasst über 8 Berichtstypen (Threat Group, OSINT, Malware, Industry, Threat Index) und bleibt bis 2026 aktuell; ein Branchenprofil Finanzdienstleistungen schlüsselt Sektor und Geografie auf. CVSS-Ausnutzbarkeitsbewertung und Querverweise sind vorhanden. EPSS fehlt, und es gibt keinen produktisierten Pfad von der CVE-Liste zur Patch-Reihenfolge.
Abbildung 18. Branchenprofil-Bericht Finanzdienstleistungen
Integration und API
Per-Report-STIX-2-Export funktioniert in Freemium, und die QRadar-Integration ist nativ, aber die API und TAXII beginnen erst bei Essentials und der Bulk-Feed bei Standard, sodass die kostenlos Stufe bei API-Aufrufen 403 zurückgibt. X-Force verschenkt die Oberfläche und verlangt für Automatisierung Geld. OTX macht es umgekehrt.
Operative Szenarien
Dark-Web-Monitoring, geleakte Zugangsdaten, Takedowns und RFIs liegen außerhalb der Plattform, teils in separaten X-Force-IR- und TI-Diensten. Threat Hunting stützt sich auf Collections, STIX-Export und QRadar, wobei die Bulk-Operationalisierung an die kostenpflichtige API gebunden ist.
Wo es führend ist und wo es zu kurz greift
Die XFDB-Schwachstellendatenbank, die numerische Risikoanreicherung und die aktuelle Bibliothek fertiger Intel platzieren X-Force über OTX und unter CrowdStrike im mittleren bis oberen Bereich. Schwächen: das End-of-Life-Datum, kostenpflichtige Automatisierung, keine In-Platform-Aktionsschicht und Premium-gesteuerte Attribution.
Am besten geeignet für: Analysten, die kostenlos, strukturierte IOC-Anreicherung und Schwachstellenrecherche im IBM/QRadar-Ökosystem benötigen – bis zur Migration.
GreyNoise
Abbildung 19. Landing-Dashboard von GreyNoise
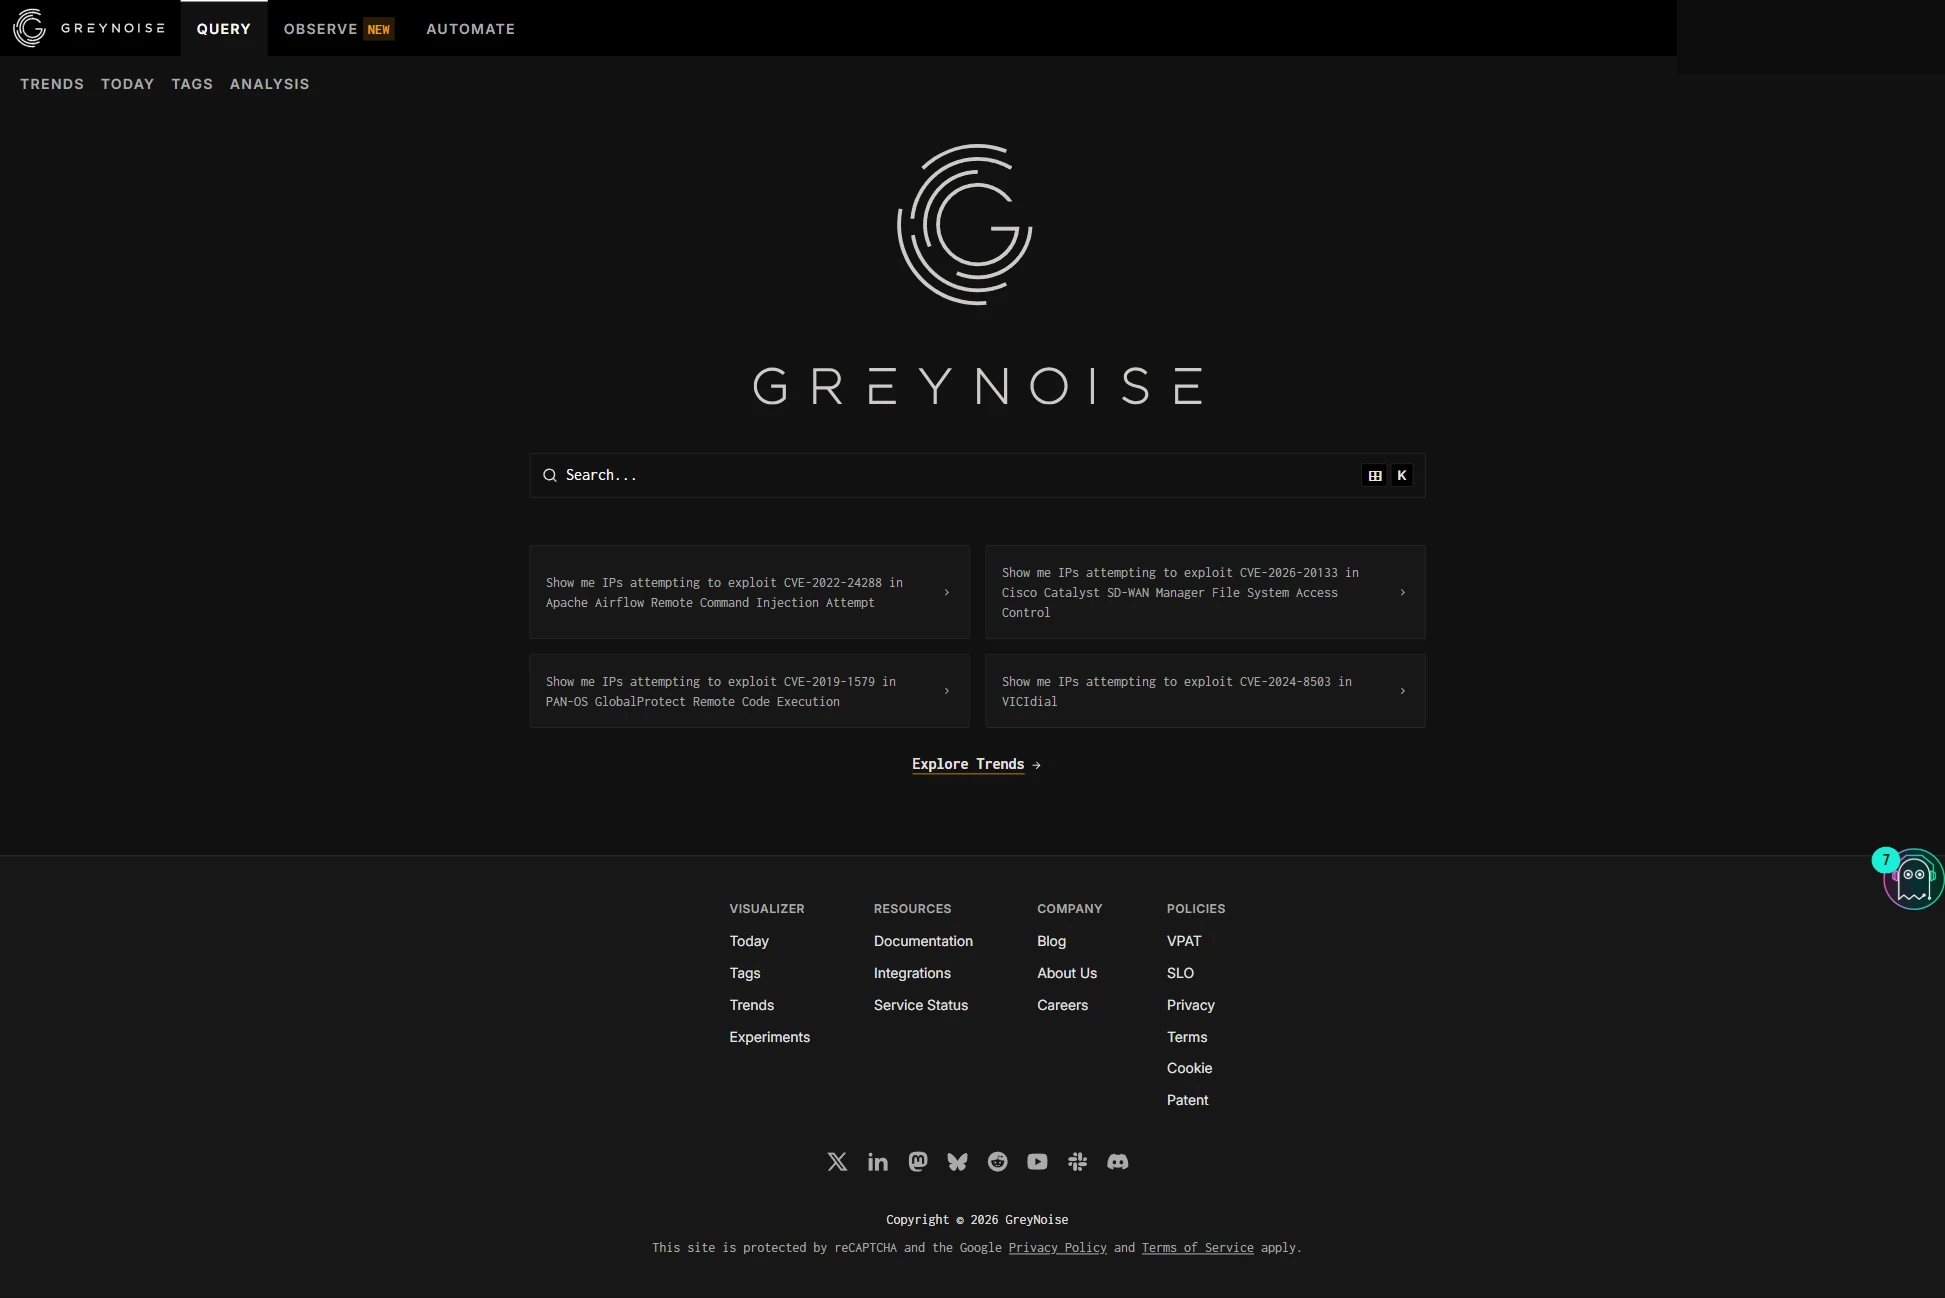
GreyNoise erreichte 10 bestätigte, 7 teilweise und 16 fehlende Kriterien – die niedrigste bestätigte Anzahl der 5 und der engste Umfang. Wir testeten die kostenlos Community-Stufe3 über einen Auth0-Login ohne MFA. GreyNoise klassifiziert einen einzelnen Indikatortyp. Für eine gegebene IP gibt es zurück, ob die Adresse das Internet massenhaft scannt, eine Klassifizierung als bösartig, gutartig, verdächtig oder unbekannt sowie die Tags, die beschreiben, worauf sie zielt.
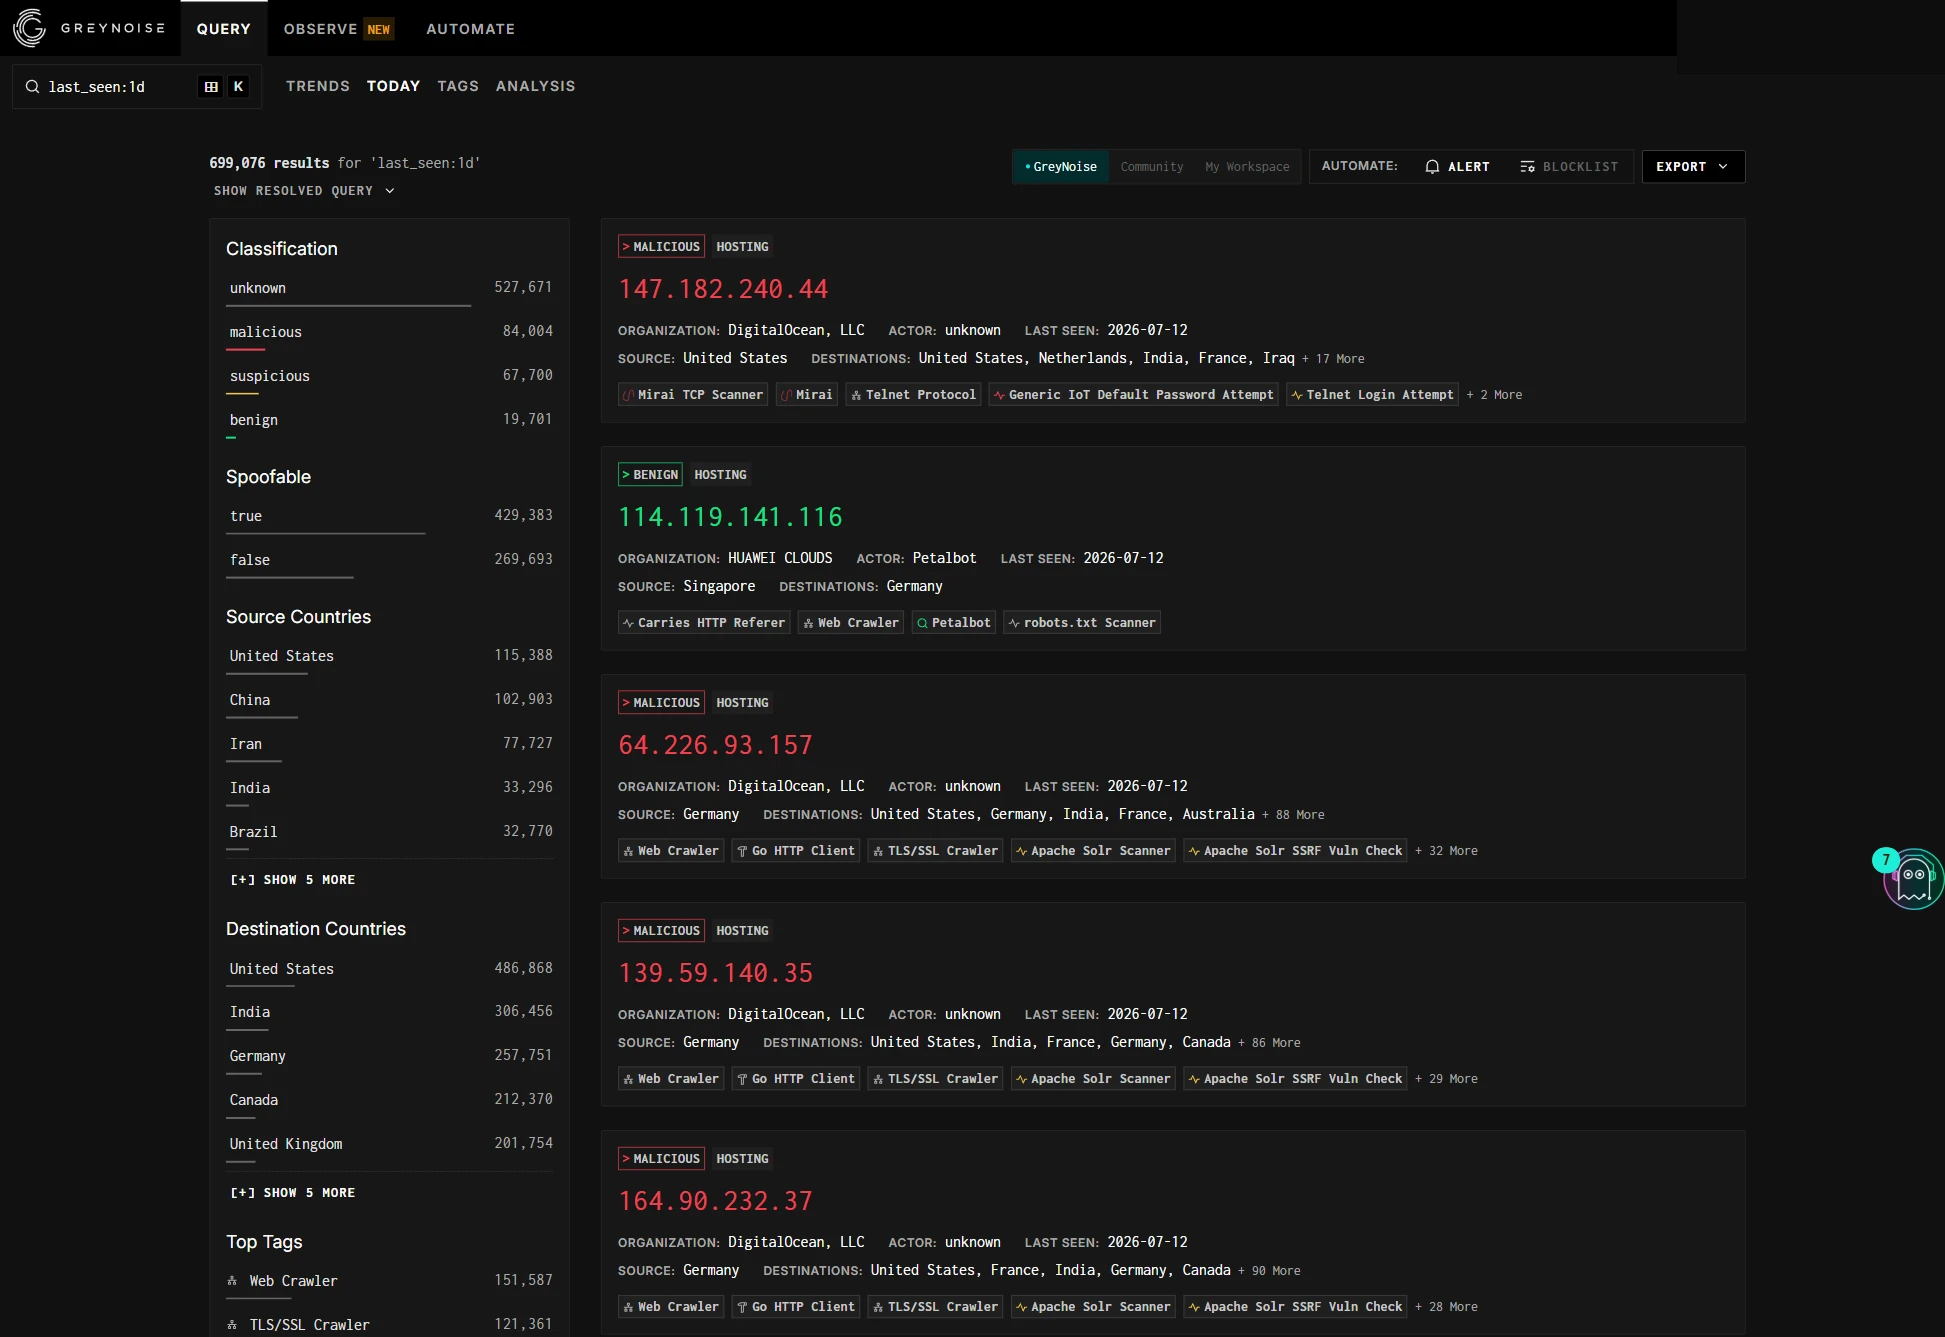
Die Daten stammen aus dem eigenen Global Observation Grid: über 5.000 Sensoren in rund 80 Ländern, 500M bis 1B Sitzungen pro Tag und über 50M beobachtete IPs. Eine last_seen:1d-Abfrage am Testtag lieferte 699.076 aktive Scanner-IPs. Das Stufenmodell begrenzt die Lookback-Tiefe statt der Funktionen. Community bietet ein 10-Tage-Fenster und grundlegende Anreicherung; RIOT, die cve:-Facette und längere Fenster gibt es in höheren Stufen. 17 der 33 Kriterien sind in Community erreichbar.
Datenquellen
GreyNoise besitzt seine Scan-Telemetrie, was der crowdsourcte Feed von OTX und die Aggregation von Feedly nicht tun und was auf einer anderen Achse liegt als CrowdStrikes Endpoint-Telemetrie. Der Rest der Kategorie ist eng: Die Quelle ist ein Typ (scannende IPs), IP-Geo-Metadaten sind technisch statt ein regionales Bedrohungsprofil, und das Dark Web liegt außerhalb des Scopes.
Abbildung 20. Suchergebnisse für last_seen:1d
Abdeckung und Intelligence-Arten
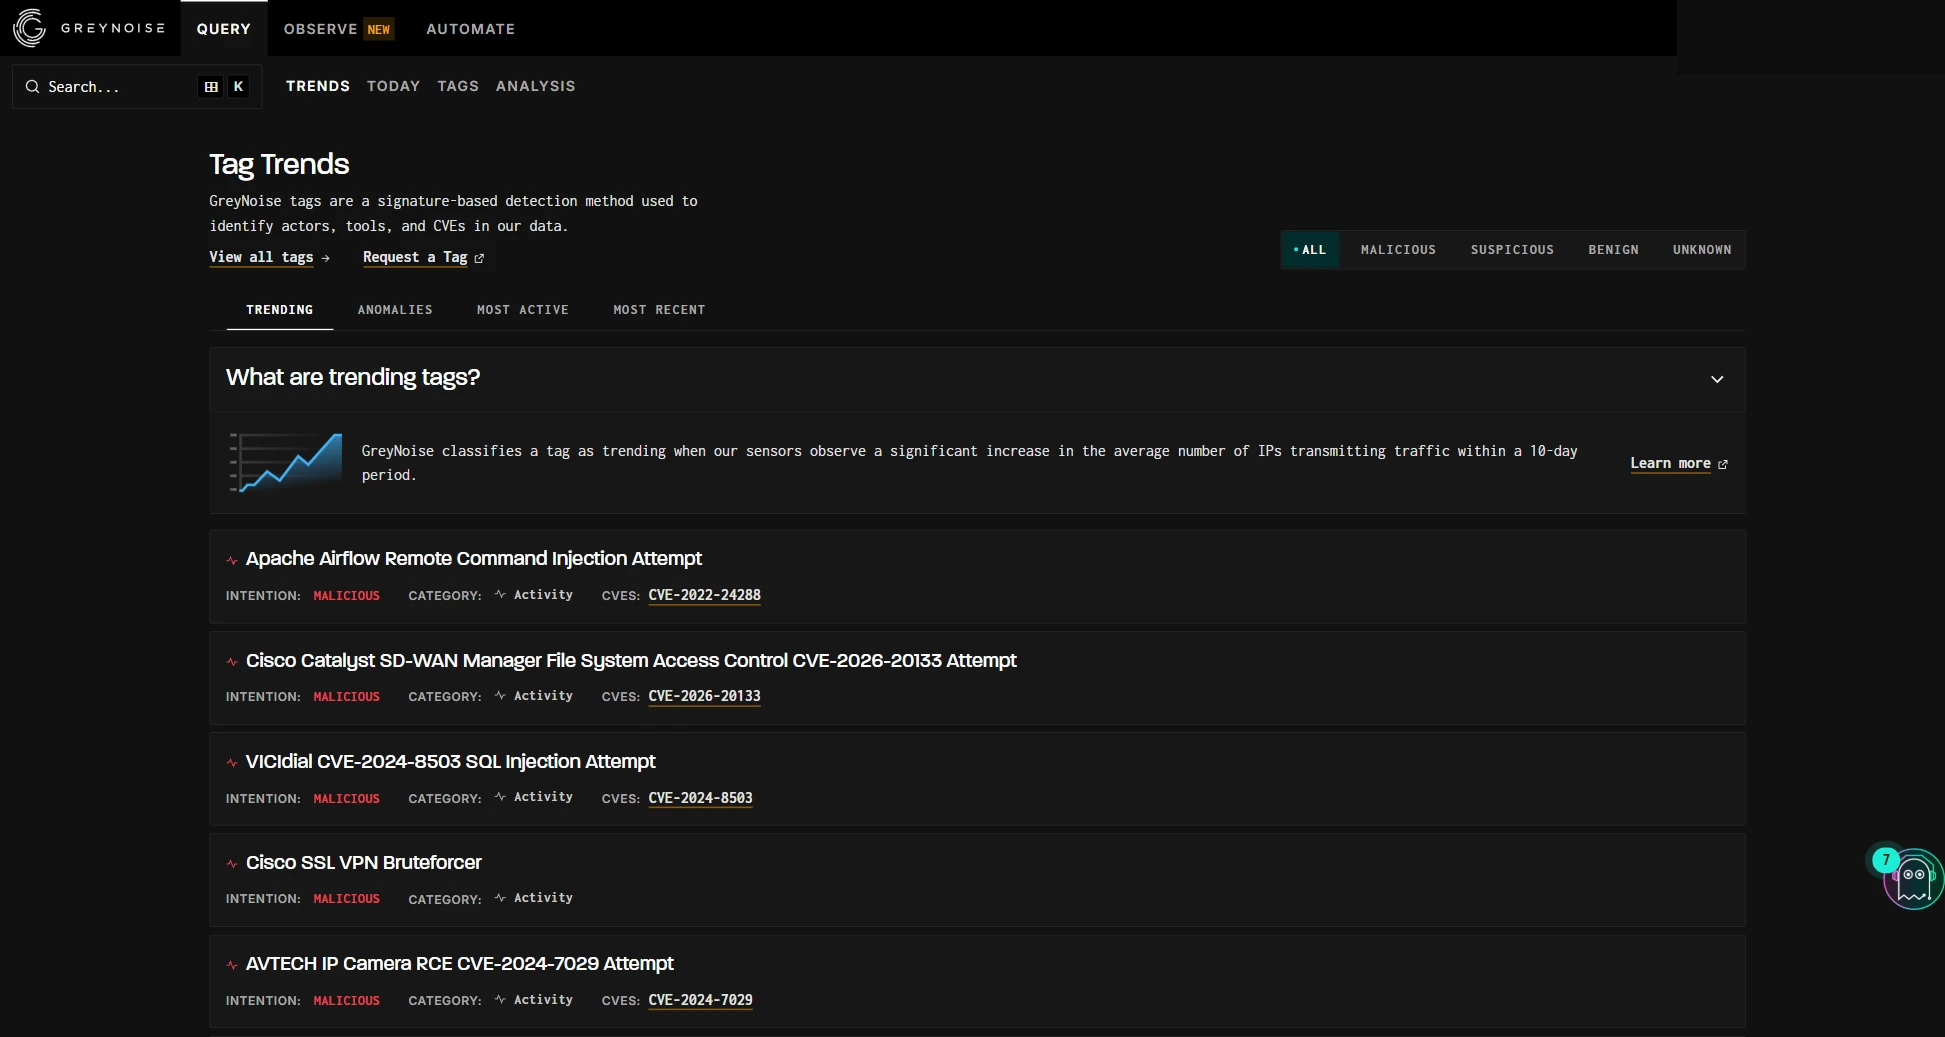
GreyNoise erreichte hier 0 bestätigte, 2 teilweise und 3 fehlende Kriterien – seine schwächste Kategorie. GreyNoise behandelt einen einzigen Indikatortyp, IP-Adressen, plus IP-verknüpfte CVE-, Tag- und JA4-Daten, ohne native Hash-, Domain- oder URL-Reputation. Eine Abfrage nach 8.8.8.8 (Google DNS) lieferte korrekt NOT OBSERVED, da ein DNS-Server kein Scanner ist. Die cve:-Facette ist oberhalb von Community gesperrt. Die Trends-Ansicht listet CVEs, die zum Abfragezeitpunkt massenhaft ausgenutzt werden, ohne angehängte CVSS-, EPSS- oder Patch-Daten.
Abbildung 21. CVE-zugeordnete Trend-Ausnutzung
Analyse und Anreicherung
Eine bösartige IP (139.59.140[.]35) lieferte einen Klassifizierungsverlauf, 34 Tags, ein Spoofable-Flag, Geo (Deutschland, Hessen, Frankfurt, AS14061 DigitalOcean), Carrier und rDNS – mehr Kontext pro IP als jeder andere getestete Dienst. Das Risiko verwendet ein kategoriales 4-Klassen-Modell (bösartig, gutartig, verdächtig, unbekannt) mit RIOT-Known-Good-Matching statt eines numerischen Scores; am Testtag lag die Live-Verteilung bei bösartig 84K, gutartig 20K, verdächtig 68K und unbekannt rund 528K. Es gibt kein ATT&CK-Mapping.
Attribution
Alle 4 Kriterien wurden als fehlend bewertet. Es gibt keine benannten APTs, und die Akteurs-Tags benennen gutartige Scanner wie Shodan und Censys.
Plattform
GNQL ist eine Lucene-basierte Abfragesprache über IP, Klassifizierung, Tags, Akteur, CVE und Metadatenfelder – die einzige Abfragesprache unter den 5, mit Lucene-Syntax über IP, Klassifizierung, Tags, Akteur, CVE und Metadatenfelder. Alerts (eine gespeicherte GNQL-Abfrage per E-Mail), eine abfragebasierte Blocklist und ein Trends-Dashboard decken das Monitoring ab, auch wenn das Dashboard begrenzt ist. Fertige Intelligence und RFI fehlen beide.
Integration und API
Über fünfzig Integrationen umfassen SIEM, SOAR, TIP und Firewall (Splunk, Sentinel, QRadar, Tines, ThreatConnect, MISP, OpenCTI, Palo Alto, Fortinet); drei API-Stufen (Community, Enterprise, On-Prem) werden mit dem offiziellen pygreynoise SDK geliefert, und jede GNQL-Abfrage dient zugleich als firewallkompatible Live-Blocklist-URL. Die Lücke ist natives STIX/TAXII, das eine MISP- oder OpenCTI-Brücke erfordert.
Berichtswesen
Export erfolgt als JSON und CSV sowie über die Blocklist-URL und Alerts-Zustellung, und die Daten sind nahezu in Echtzeit verfügbar; es gibt jedoch kein Berichtsformat und keine fertige Intel- oder Branchenberichterstattung.
Operative Szenarien
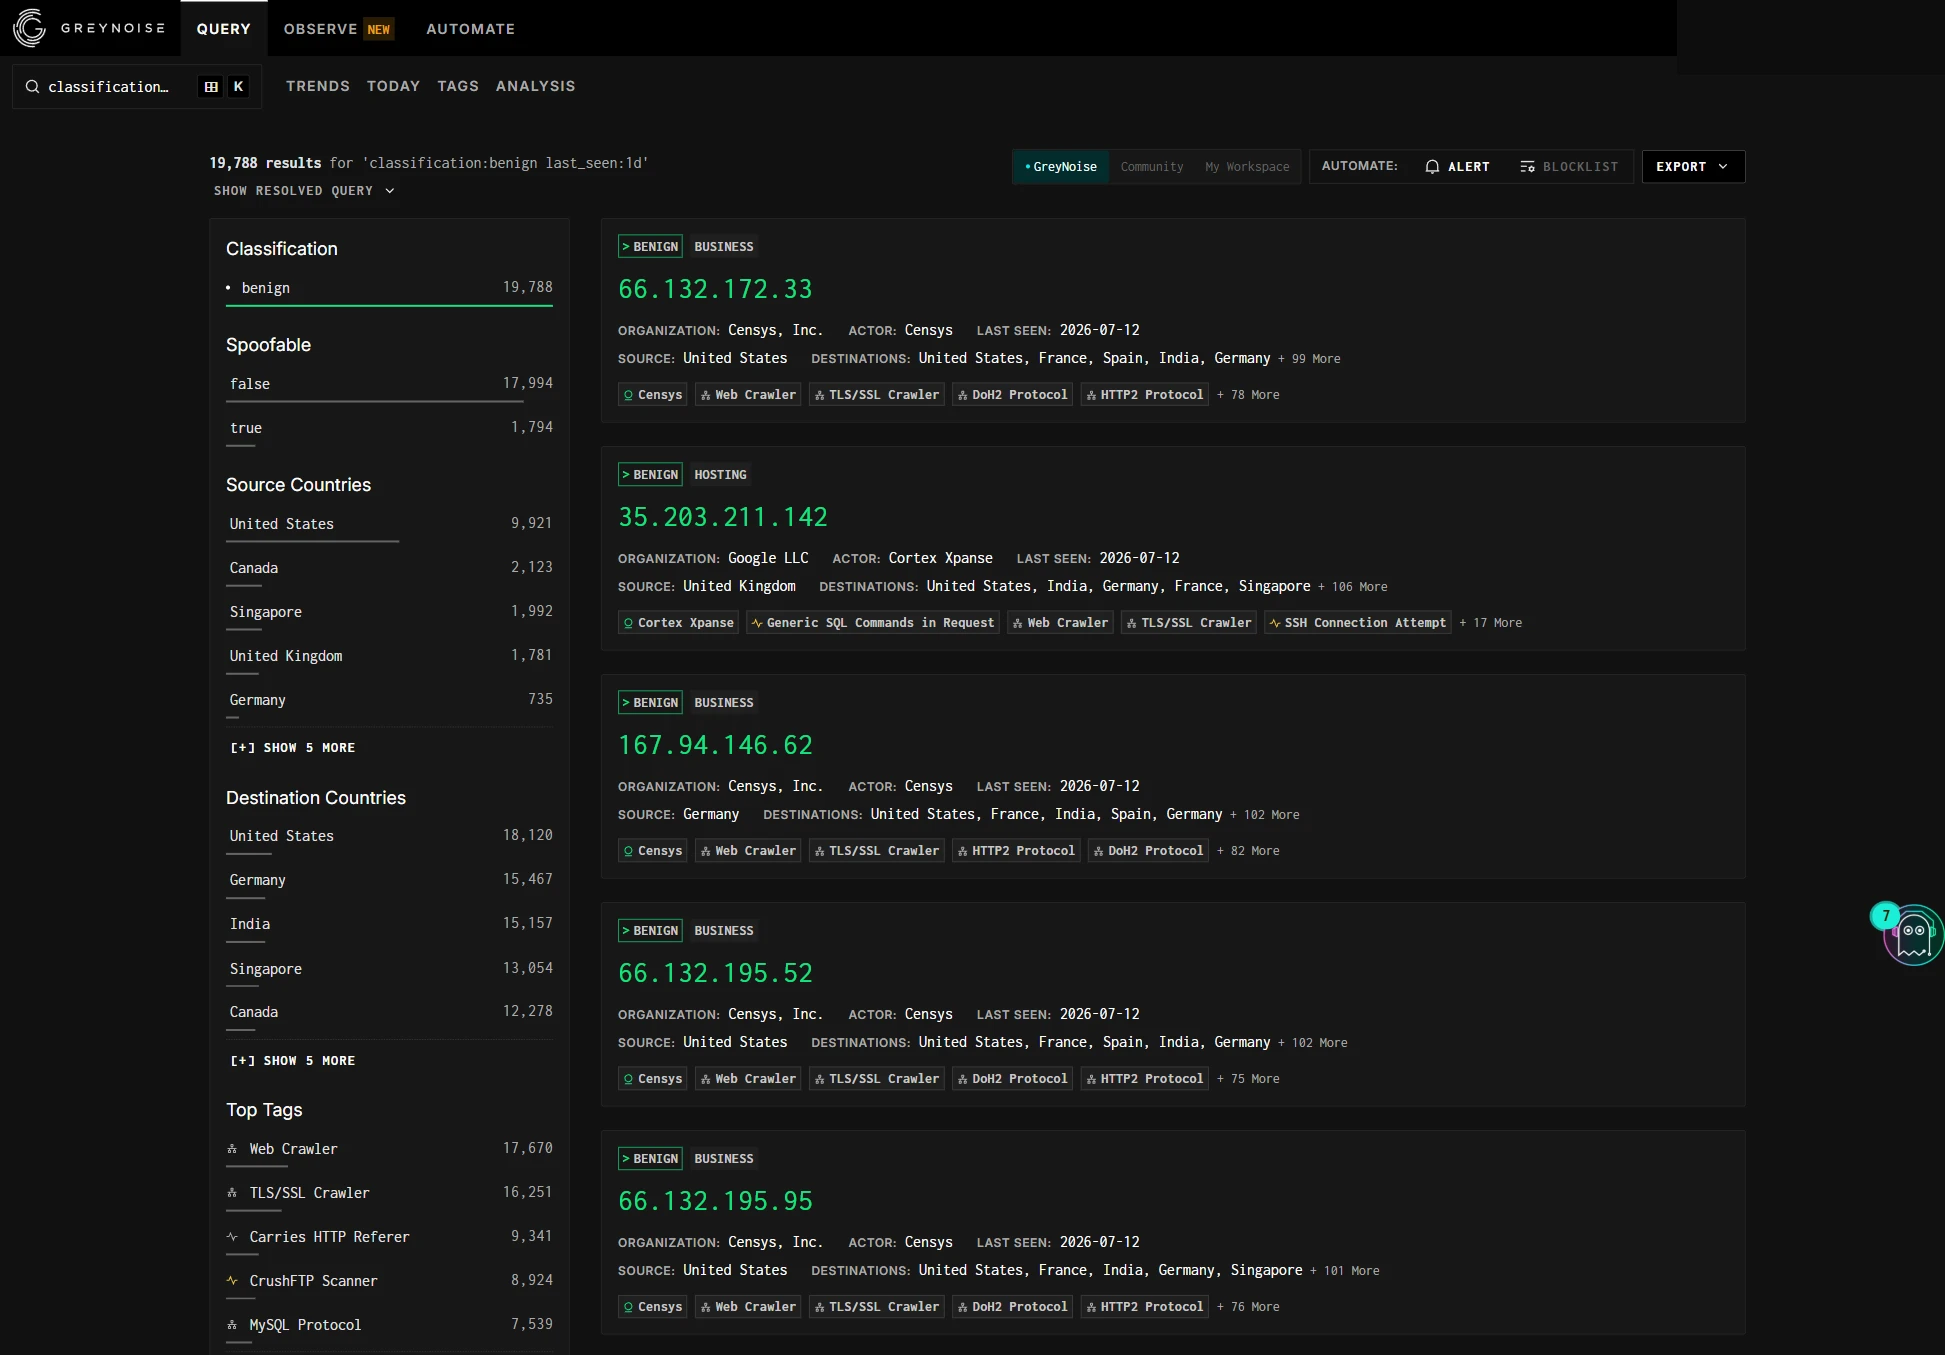
Das Kernszenario besteht darin, SOC-Alert-Rauschen zu reduzieren, indem bekannte Scanner als gutartig klassifiziert werden, bevor sie das SIEM erreichen, plus Bulk-IP-Analyse. Keiner der anderen 4 Dienste leistet das. Das Trends-Ausnutzungssignal ergänzt wahrscheinlichkeitsbasierte Scores, wobei das vollständige Produkt in einem kostenpflichtigen Add-on steckt. Takedown und Supply Chain liegen außerhalb des Scopes.
Abbildung 22. Suchergebnisse für gutartig last_seen:1d
Wo es führend ist und wo es zu kurz greift
GreyNoise verfehlt 16 Kriterien, die es nie erreichen wollte. Die Schwächen gegenüber einer Vollplattform-Erwartung sind: Umfang auf IPs begrenzt, keine Attribution, keine fertige Intel oder RFI, kein numerischer Risiko-Score und kein natives STIX/TAXII. Es funktioniert als Schicht, nicht als Plattform.
Am besten geeignet für: Eine ergänzende Schicht vor einem bestehenden SIEM- oder Threat-Intelligence-Stack: Alert-Triage, Bulk-IP-Analyse und „Wird diese CVE tatsächlich ausgenutzt?“-Prüfungen. Es kann nicht als eigenständige Threat-Intelligence-Plattform dienen, und das behauptet es auch nicht.
AlienVault OTX
Abbildung 23. AlienVault OTX Haupt-Dashboard
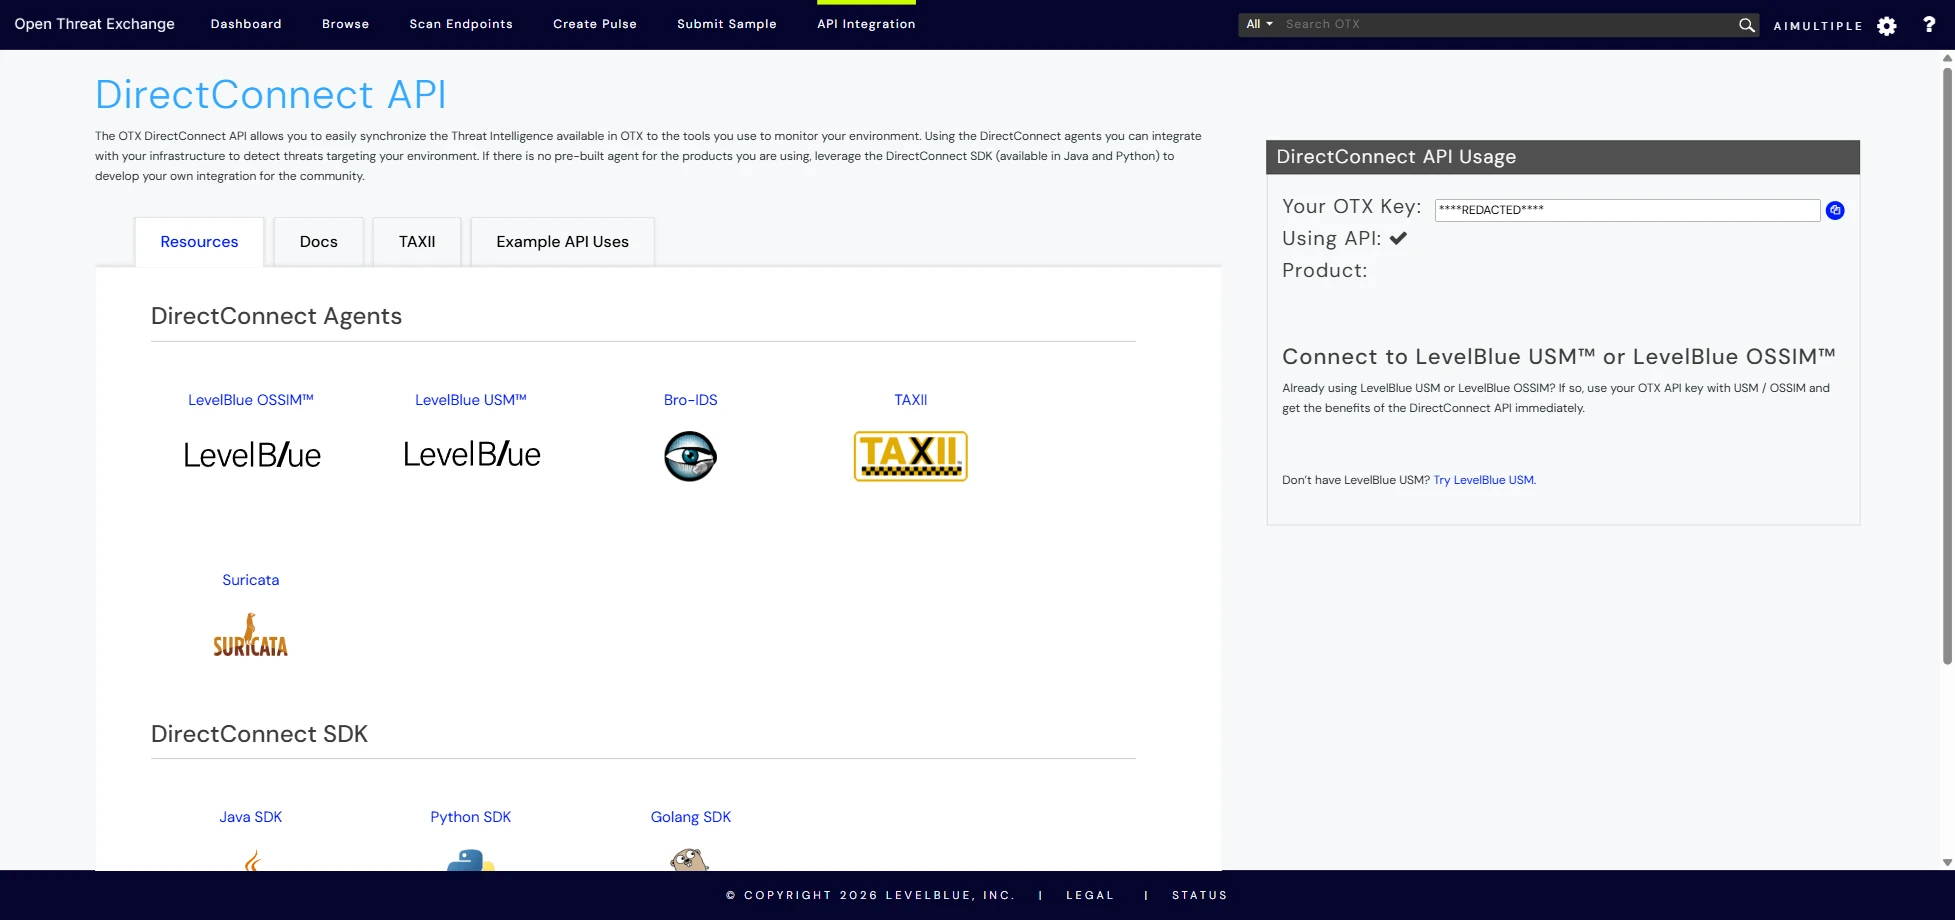
Der kostenlos Feed- und Automatisierungsmotor, betrieben von LevelBlue (vormals AT&T Cybersecurity / AlienVault). Wir testeten die Community-Stufen-Konsole,4 den reibungslosesten Zugang der 5: keine Kreditkarte, kein Testzähler, kein MFA und eine persistente Sitzung. Ein API-Schlüssel ist mit einem Klick in den Einstellungen verfügbar, und DirectConnect dokumentiert die REST-API, SDKs und den TAXII-Server.
Datenquellen
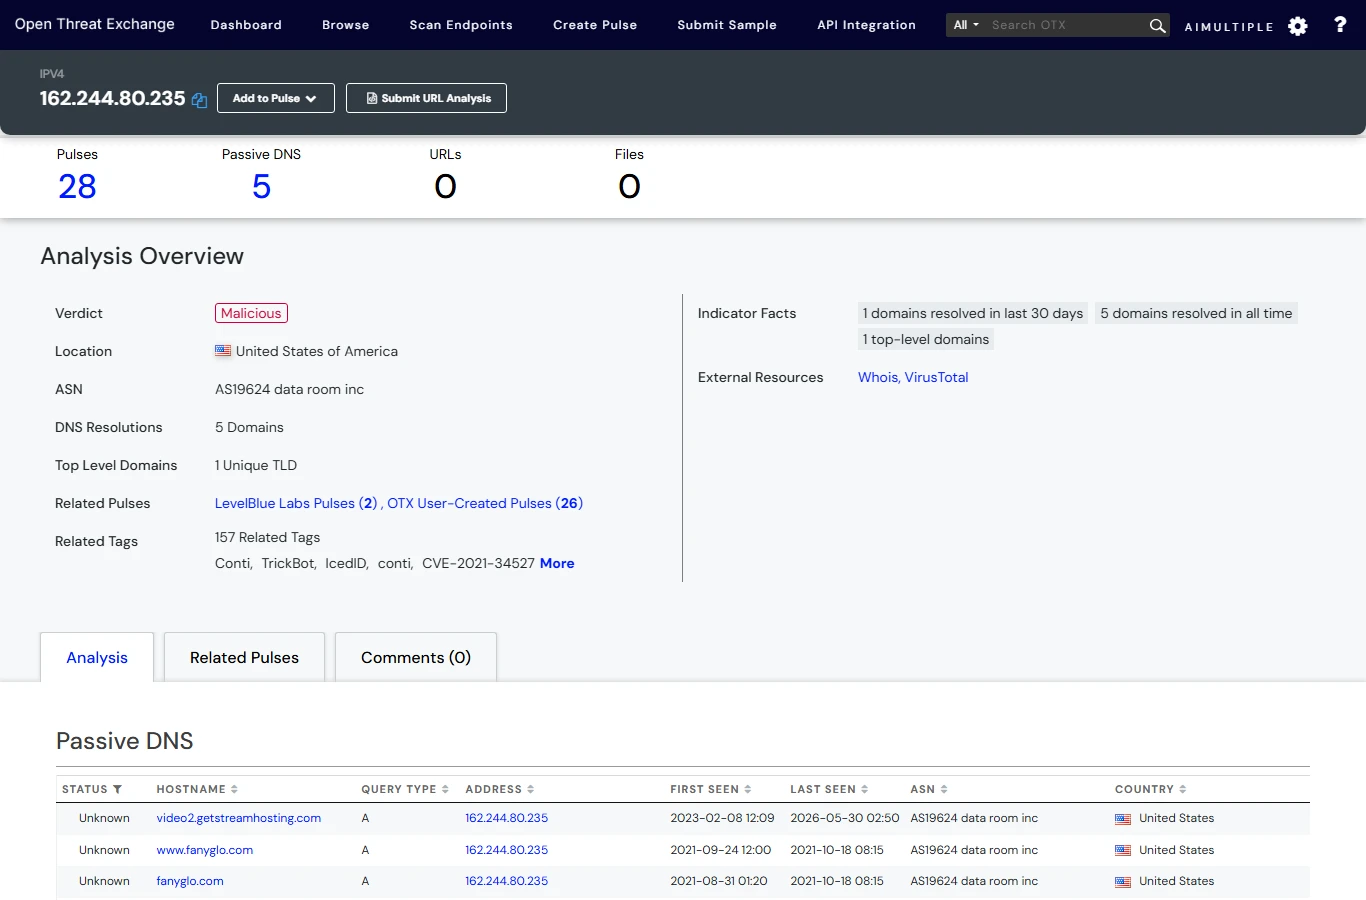
OTX verarbeitet täglich rund 20M IoCs von etwa 200K Teilnehmern, mit 95M durchsuchbaren Indikatoren. Alle 4 historischen IOC-Proben wurden gefunden. Die Conti-C2-IP (162.244.80[.]235, CISA AA21-265A) lieferte ein bösartiges Urteil, ASN AS19624, passives DNS mit Erst- und Letztsichtungsdaten und 28 Pulse.
Abbildung 24. Conti C2 IP-Analyse
Die First-Party-Forschung ist dünn. Von Alien Labs geprüfte Pulse lösen sich im Community-Stream auf, und kuratierte First-Party-Intelligence steckt im kostenpflichtigen USM-Produkt. Das Dark Web fehlt im kostenlos Kern; es lebt im separaten Dark-Web-Monitoring-AlienApp USM Anywhere mit SpyCloud.
Abdeckung und Intelligence-Arten
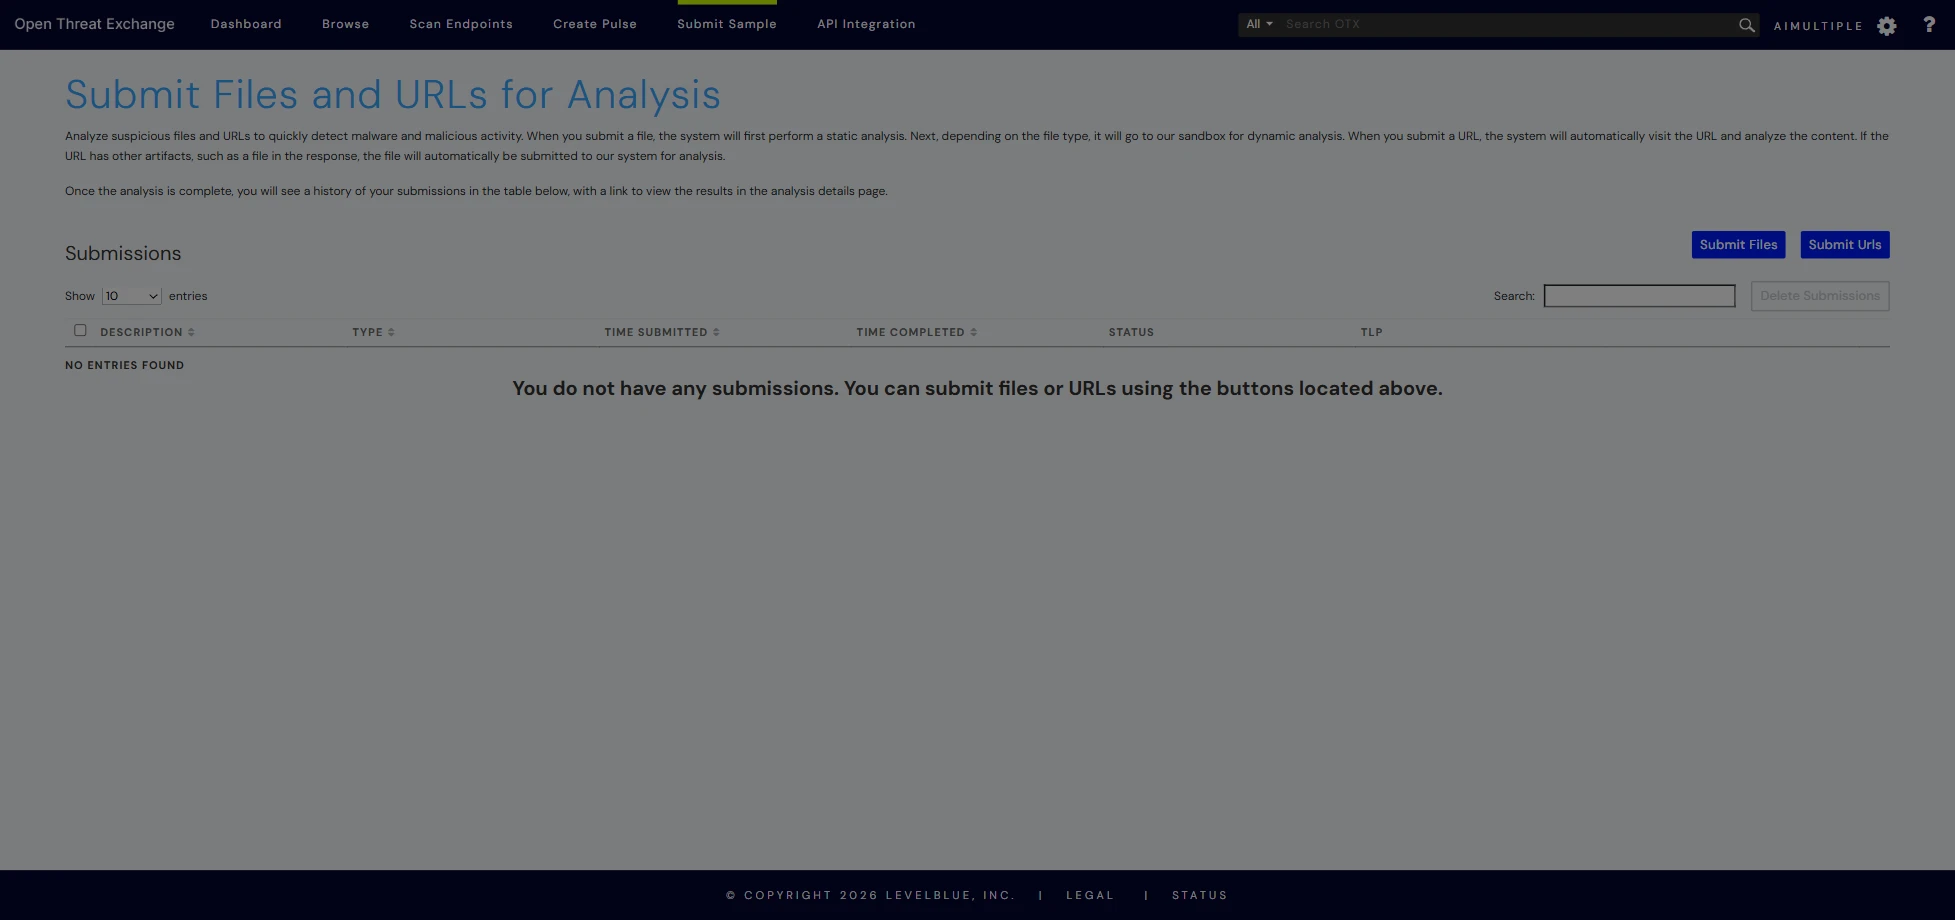
Jede historische Probe lieferte 28 bis 50 Pulse-Treffer gegenüber 95M durchsuchbaren Indikatoren. Die kostenlos Submit-Sample-Seite führt statische und dynamische Sandbox-Analysen für Dateien und URLs mit YARA-Unterstützung aus – eine brauchbare Alternative zu kostenpflichtigen Sandboxes.
Abbildung 25. Files- und URL-Einreichung zur Analyse
Schwachstellendaten sind ein partielles Skelett (eine CVE-Indikatorseite mit Exploits 40 und Targeted Products 373 sowie CVSS in der API), ohne EPSS, KEV oder Priorisierung. Marke und geleakte Zugangsdaten fehlen beide.
Analyse und Anreicherung
Es gibt kein strukturiertes Akteursprofil, keinen abstimmbaren Risiko-Score, keinen visuellen Graphen, und ATT&CK-Daten sind in der API, aber nicht in der UI verfügbar. Community-Aliasse stimmten mit unserem Lösungsschlüssel überein: Sofacy für APT28, Anunak für FIN7, Muddled Libra für Scattered Spider, UTA0218 für die PAN-OS-Aktivität und Lace Tempest für MOVEit. Demgegenüber trug die SUNBURST-Domain 1.487 Tags, der WannaCry-Killswitch-Eintrag enthielt LLM-generierte gefälschte Labels, die meisten Akteurs-Pulse stammen aus den Jahren 2015 bis 2017, und der LockBit-Akteurs-Tag war leer. Ohne numerischen Risiko-Score ist die automatisierte Triage schwierig.
Attribution
Akteurs-Tags und Pulse existieren, und die Aliasse sind gut, aber es gibt kein strukturiertes Profil, und die meisten Inhalte sind veraltet.
Plattform
Es gibt ein Dashboard und ein Pulse-Abonnement, aber kein Asset- oder Keyword-Monitoring, keine Bibliothek fertiger Intelligence und kein RFI. OTX ist eher eine Feed-Quelle als eine Research-Konsole.
Integration und API
Dieser Teil ist der einzige klare Vorteil von OTX unter den 5. Eine REST-API, Python-, Java- und Go-SDKs, ein nativer TAXII-Server und STIX/JSON/CSV/OpenIOC/MAEC-Export machen es zum einzigen Dienst der 5, der vollständigen programmatischen Zugang kostenlos öffnet.
Abbildung 26. AlienVault OTX DirectConnect API
Die API liefert umfangreichere Daten als die UI, einschließlich ATT&CK-IDs und Malware-Familien. Eine undokumentierte Rate-Limitierung ist die praktische Einschränkung. Bulk-Abfragen liefen in Timeouts, 4 von 13 in der ersten Runde, und erforderten Retry und Backoff.
Berichtswesen
Starker IOC-Feed-Export in mehreren Formaten, aber keine Berichtszustellung und keine branchen- oder anpassbare Berichterstattung.
Operative Szenarien
Threat Hunting wird über die kostenlos API, den osquery-basierten OTX Endpoint und Pulse-Abonnements operationalisiert, die SIEM-Blocklisten speisen. Takedown, Schwachstellenpriorisierung und Supply Chain fehlen alle; sie liegen in separaten kostenpflichtigen Produkten von LevelBlue, USM, SpyCloud oder Tenable.
Wo es führend ist und wo es zu kurz greift
Zehn Kriterien fehlen im kostenlos Kern (Dark Web, geleakte Zugangsdaten, Marke, Takedown, fertige Intel, RFI, Branchenberichte, Schwachstellenpriorisierung und Lieferkette), die meisten davon sind in separaten kostenpflichtigen Produkten von LevelBlue, USM oder SpyCloud vorhanden; OTX ist die kostenlos Basis dieser Familie. Schwächen: null volle Punktzahlen in Analyse und Attribution, hohes Community-Rauschen ohne Risiko-Score und eine undokumentierte API-Rate-Limitierung. OTX versorgt Maschinen gut; menschliche Entscheidungsfindung unterstützt es allein nicht.
Am besten geeignet für: Teams, die einen kostenlos, hochvolumigen IOC-Feed in ein SIEM, MISP oder TIP sowie kostenlose Automatisierung und Hunting benötigen. OTX versorgt Maschinen gut; menschliche Entscheidungsfindung unterstützt es allein nicht.
Welcher Dienst passt zu welchem Szenario
- Sie betreiben Falcon EDR/XDR und verfolgen APTs: CrowdStrike, für Akteurs-Intelligence in einer Konsole, ATT&CK- und Kampagnenkontext.
- Sie benötigen Dark-Web-, Leaked-Credential-, Takedown- oder Analyst-on-Demand-Abdeckung: CrowdStrike Recon/Recon+/CAO Elite, die einzige Option unter den 5.
- Ihr SOC ertrinkt in Alerts von scannenden IPs: GreyNoise vor dem SIEM, um Rauschen zu klassifizieren und Fehlalarme zu reduzieren.
- Sie müssen Tausende offengelegte Schwachstellen priorisieren: Feedly (EPSS + KEV + CVSS in einer Karte); validieren Sie mit GreyNoises Ausnutzungsbeobachtungen.
- Sie haben kein Budget, benötigen aber Threat-Intelligence-Feeds und Automatisierung: OTX kostenlos API, SDKs und TAXII-Server.
- Sie benötigen fertige Berichte und Newsletter, ohne Analysten einzustellen: Feedlys Report Builder und Ask KI.
 Als bevorzugte Quelle hinzufügen
Der mehrschichtige Stack: Wie sich die 5 Dienste kombinieren lassen
Über die 5 Dienste hinweg ergaben unsere Proben 83 volle, 47 teilweise und 35 fehlende Markierungen, und kein einzelnes Produkt stellt ein vollständiges Threat-Intelligence-Programm dar. Eine realistische Architektur behandelt sie als komplementäre Schichten statt als Konkurrenten:
- Kostenlose Feed-Basis: OTX liefert rohes IOC-Volumen und kostenlose Automatisierung in SIEM/TIP.
- Rauschfilter: GreyNoise sitzt vor dem SIEM, unterdrückt gutartige Scanner-Alerts und kennzeichnet aktive Ausnutzung.
- Aggregation und Zustellung: Feedly kompiliert OSINT, extrahiert IoCs/TTPs und erstellt Berichte; seine Anreicherung verweist auf GreyNoise und VirusTotal.
- Premium-Attribution und Digital Risk: CrowdStrike steht an der Spitze des Stacks für Intelligence zu benannten Akteuren, Dark-Web-Monitoring, Takedowns und Analystenzugang.
Die richtige Frage lautet nicht „Welche Threat-Intelligence-Plattform ist die beste?“, sondern „Welche Schicht fülle ich mit welchem Produkt, und was ersetzt X-Force nach seinem End of Life?“
Methodik des Cyber-Threat-Intelligence-Benchmarks
Wir haben fünf Cyber-Threat-Intelligence-Dienste einem Benchmark unterzogen: AlienVault OTX (Community), IBM X-Force Exchange (Freemium), CrowdStrike Falcon Adversary Intelligence (Premium-Testversion), GreyNoise (Community) und Feedly Threat Intelligence (30-Tage-Testversion).
Jeder Dienst wurde anhand derselben 33 Kriterien in 8 Kategorien bewertet und mit einem identischen Prüfsatz abgefragt. Die 8 Kategorien bilden den Threat-Intelligence-Lebenszyklus ab. Datenquellen und Abdeckung messen die Sammlung, Analyse und Attribution messen die Analysephase, und Integration, Berichtswesen sowie operative Szenarien messen Verteilung und Aktion.
Kategorie 1: Datenquellen und Sammlung (4 Kriterien)
Woher die Intelligence stammt, bevor irgendeine Verarbeitung erfolgt.
- DK-01 — OSINT- und technische Feed-Abdeckung: Breite der aufgenommenen Open-Source- und technischen Feeds.
- DK-02 — Dark- und Deep-Web-Zugang: Foren, Marktplätze, Leak-Sites und verschlüsselte Plattformen.
- DK-03 — First-Party-Sensornetz und eigene Forschung: Telemetrie, die der Anbieter selbst erzeugt, im Gegensatz zu Material, das er von anderen sammelt.
- DK-04 — Sprachliche und geografische Abdeckung: regionale und mehrsprachige Reichweite der Sammlung.
Diese Kategorie trennt Produzenten von Kompilierern. Eine last_seen:1d-Abfrage auf GreyNoise lieferte am Testtag 699.076 aktive Scanner-IPs aus dem eigenen Sensorgitter, während Feedlys Abdeckung auf über 10.000 kuratierten Quellen ohne eigenes Sensornetz beruht.
Kategorie 2: Abdeckung und Intelligence-Arten (5 Kriterien)
Welche Bedrohungstypen der Dienst abdeckt, geprüft anhand des Prüfsatzes statt anhand des Datenblatts.
- KP-01 — IOC-Abdeckung und -Volumen: IPs, Domains, Hashes und URLs.
- KP-02 — Malware- und Tooling-Intelligence: Familien, Sandbox-Analyse und YARA-Unterstützung.
- KP-03 — Schwachstellen-Intelligence: CVE-Daten, Scoring und Ausnutzungskontext.
- KP-04 — Marken- und Digital-Risk: Typosquatting, Imitation und Domain-Monitoring.
- KP-05 — Geleakte Zugangsdaten und exponierte Daten: Lookups zu Datenlecks und Zugangsdaten-Exposition.
In dieser Kategorie treten die Archetypgrenzen am schärfsten hervor. Eine Abfrage nach 8.8.8.8 auf GreyNoise lieferte NOT OBSERVED – die korrekte Antwort für einen DNS-Server statt eines Scanners und zugleich ein Beleg dafür, dass das Produkt einen einzelnen Indikatortyp behandelt.
Kategorie 3: Analyse und Anreicherung (4 Kriterien)
Wie viel Interpretation der Dienst zu einem Rohindikator hinzufügt.
- AN-01 — Tiefe der IOC-Anreicherung: was eine einzelne Indikatorabfrage zurückgibt.
- AN-02 — Risiko-Scoring und Priorisierung: numerisch, kategorial oder fehlend.
- AN-03 — MITRE ATT&CK-Mapping: ob Techniken zugeordnet werden und ob das Mapping in der Oberfläche oder in der API erfolgt.
- AN-04 — Beziehungs- und Graphanalyse: Pivotieren über Entitäten und ob ein visueller Graph existiert.
Die Conti-C2-IP-Probe machte die Unterschiede sichtbar. X-Force lieferte nach der Alterung ein numerisches Risiko 1/10, einen Kategorisierungsverlauf, eine 31-Ereignis-Zeitleiste, ASN und Subnetz, WHOIS und passives DNS. OTX lieferte ein bösartiges Urteil, ASN AS19624, passives DNS und 28 Pulse gegen 157 Tags.
Kategorie 4: Attribution und Akteursverfolgung (4 Kriterien)
Ob der Dienst Akteure benennt und auf welcher methodischen Grundlage.
- AT-01 — Benannte Akteure und APT-Tracking: strukturierte Akteursprofile.
- AT-02 — Kampagnen- und Operationsverfolgung: benannte Kampagnen mit Zeitachsen.
- AT-03 — TTP-Profile und Attributionsmethodik: die Begründung, die Aktivität mit einem Akteur verbindet, plus Alias-Abgleichung.
- AT-04 — Branchen- und geografische Bedrohungsprofile: welche Branchen und Länder ein Akteur angreift.
Diese Kategorie wies die größte Streuung der acht auf. Die Sechs-Akteur-Probe wurde anhand des Lösungsschlüssels bewertet, sodass ein Dienst, der einen mit dem Schlüssel übereinstimmenden Alias-Satz auflistete, anders abschnitt als einer, der einen leeren Akteurs-Tag zurückgab.
Kategorie 5: Plattform und Benutzerfreundlichkeit (4 Kriterien)
Ob das Produkt eine Datenquelle oder eine Konsole ist, in der ein Analyst arbeiten kann.
- PL-01 — Suche und Abfragesprache: Operatoren, Facetten oder eine echte Abfragesprache.
- PL-02 — Dashboard, Watchlist und Alerting: Monitoring-Oberflächen und Benachrichtigungsregeln.
- PL-03 — Bibliothek fertiger Intelligence: von Analysten verfasste Berichte, die im Produkt verfügbar sind.
- PL-04 — RFI und Analystenzugang: die Möglichkeit, einem menschlichen Analysten eine Frage zu stellen.
PL-03 und PL-04 sind die zwei Kriterien, bei denen free- und Bezahlstufen über die fünf Produkte hinweg am konsistentesten auseinandergehen.
Kategorie 6: Integration und API (4 Kriterien)
Wie die Intelligence den Rest des Security-Stacks erreicht.
- EN-01 — STIX- und TAXII-Unterstützung: nativer Server, per REST geliefertes STIX oder erforderliche Brücke.
- EN-02 — SIEM-, SOAR- und TIP-Integration: verfügbare Konnektoren.
- EN-03 — REST-API-Abdeckung, SDKs und Dokumentation: programmatische Oberfläche und offizielle Client-Bibliotheken.
- EN-04 — Feed-Verteilung und -Formate: Exportformate und Zustellkanäle.
Wir testeten diese Kategorie manuell, wo es die Stufe erlaubte. Bei OTX holten wir einen API-Schlüssel aus den Einstellungen und führten die Indikatorproben über DirectConnect aus, das ATT&CK-IDs, Akteurs-Tags und Malware-Familien zurückgab, die UI nicht anzeigte. Bei CrowdStrike erstellten wir einen OAuth2-API-Client gegen die api.eu-1-Basis. Bei X-Force gab die Freemium-Stufe 403 zurück, sodass der Per-Report-STIX-Export das Maximum dessen war, was ohne Bezahlung funktionierte.
Kategorie 7: Berichtswesen und fertige Intelligence (4 Kriterien)
Die Schicht, die verarbeitete Intelligence von Rohdaten trennt.
- RP-01 — Berichtstypen: strategische, operative und taktische Abdeckung.
- RP-02 — Publikationsfrequenz und Aktualität: wie aktuell die Bibliothek ist.
- RP-03 — Anpassung und branchenspezifische Berichterstattung: Branchen- und Regionsaufschlüsselungen.
- RP-04 — Export und Zustellung: Formate und Zustellkanäle für fertige Ergebnisse.
Kategorie 8: Operative Szenarien (4 Kriterien)
Ob die Intelligence in einem SOC- oder Incident-Response-Workflow in Aktion umgesetzt wird.
- OP-01 — Takedown- und Remediation-Service: verwaltete Entfernung bösartiger Infrastruktur.
- OP-02 — Workflow zur Schwachstellenpriorisierung: ein produktisierter Pfad von der CVE-Liste zur Patch-Reihenfolge.
- OP-03 — Threat Hunting und IOC-Operationalisierung: Einspeisen von Indikatoren in Hunting, Blocklisten und SIEM.
- OP-04 — Third-Party- und Supply-Chain-Risiko-Intelligence: Exposition von Anbietern und Partnern.
OP-04 war das schwächste Kriterium des gesamten Benchmarks; kein Produkt erreichte eine bestätigte Markierung.
Was ist Cyber Threat Intelligence?
Cyber Threat Intelligence (CTI) bezeichnet die Erfassung und Analyse von Rohdaten zu aktuellen und aufkommenden Bedrohungen, die umsetzbare Erkenntnisse liefert, damit Sicherheitsteams Cyberangriffe verhindern, erkennen und darauf reagieren können. CTI-Dienste sammeln Bedrohungsdaten aus Quellen wie Sensornetzen, Open Source Intelligence, Dark-Web-Foren und Schwachstellendatenbanken und verarbeiten sie zu Bedrohungsindikatoren, Akteursprofilen und Berichten, die Entscheidungen unterstützen.
Cyber Threat Intelligence hilft Unternehmen, künftige Bedrohungen zu antizipieren, statt erst nach eingetretenem Schaden auf Sicherheitsvorfälle zu reagieren. Sie bewegt Unternehmen zu proaktiver Cyber-Abwehr: exponierte Assets identifizieren, um die Angriffsfläche zu verringern, aufkommende Hacker-Trends vor einem Angriff erkennen und Sicherheitsinvestitionen anhand der spezifischen Bedrohungen ihrer Branche priorisieren.
Arten von Threat Intelligence
Threat Intelligence lässt sich in 4 Frameworks einteilen, und ein ausgereiftes Threat-Intelligence-Programm nutzt alle 4:
- Strategische Threat Intelligence bietet Führungskräften einen übergeordneten Blick auf die Cyber-Bedrohungslandschaft und übersetzt technische Komplexität in kommerzielles Risiko für relevante Stakeholder. Beispiel aus unserem Benchmark: IBMs Threat Index und CrowdStrikes Threat Hunting Report.
- Taktische Threat Intelligence konzentriert sich auf Taktiken, Techniken und Verfahren (TTPs) der Angreifer, typischerweise auf MITRE ATT&CK gemappt. Beispiel: CrowdStrikes ATT&CK-Matrizen pro Akteur und Feedlys automatische TTP-Extraktion.
- Operative Threat Intelligence deckt laufende Kampagnen und Angriffe ab und gibt Incident-Response-Teams Echtzeitkontext. Beispiel: X-Force-Bedrohungsanalyseberichte und Early-Warning-Kampagnen.
- Technische Threat Intelligence besteht aus Indicators of Compromise (IOCs) wie IPs, Domains, Hashes und URLs, die automatisierte Erkennung speisen. Beispiel: OTX-Pulse und GreyNoise-IP-Klassifizierungen.
Der Threat-Intelligence-Lebenszyklus
Der Threat-Intelligence-Lebenszyklus umfasst 6 Phasen, die Rohdaten in umsetzbare Threat Intelligence verwandeln:
- Anforderungen: definieren, was das Sicherheitsteam und die Stakeholder wissen müssen.
- Datensammlung: Rohdaten aus Feeds, Sensoren, OSINT und dem Dark Web erfassen.
- Verarbeitung: die erfassten Daten normalisieren, deduplizieren und strukturieren.
- Analyse: verarbeitete Daten in Bewertungen, Scores und Berichte umwandeln.
- Verteilung: Intelligence an die Personen und Tools liefern, die darauf reagieren, etwa SIEM, SOAR und Firewalls.
- Feedback: Stakeholder berichten, was funktioniert hat, und informieren so Anpassungen, damit sich das Programm an die sich entwickelnden Bedrohungen anpasst.
Unsere 8 Benchmark-Kategorien bilden diesen Lebenszyklus ab: Datenquellen und Abdeckung messen die Sammlung, Analyse und Attribution messen die Analysephase, und Integration, Berichtswesen sowie operative Szenarien messen Verteilung und Aktion.
Warum Threat Intelligence in Security Operations integrieren?
- Frühwarnungen: Die Kombination von Threat-Intelligence-Feeds mit einem SIEM klassifiziert risikoreiche Aktivitäten, sobald sie in Logs erscheinen, bevor ein Vorfall eskaliert.
- Weniger Fehlalarme: Alerts mit hoher Genauigkeit, wie GreyNoises Klassifizierung gutartiger Scanner, verringern die Alert-Müdigkeit, damit sich Sicherheitsanalysten auf echte Bedrohungen konzentrieren.
- Schnellere Incident Response: Sofortiger Kontext zu Malware-Operationen und Bedrohungsakteuren verbessert die Incident-Response-Fähigkeiten und hilft, kompromittierte Systeme vor lateraler Bewegung zu isolieren.
- Bedrohungsinformiertes Patchen: Jährlich werden Tausende Software-Schwachstellen veröffentlicht; ausnutzungsbewusste Scores (EPSS, KEV, ExPRT.KI, GreyNoise-Beobachtungen) priorisieren die, die tatsächlich ausgenutzt werden.
- Informierte Ressourcenallokation: Unternehmen, die Threat Intelligence nutzen, können Cybersecurity-Ressourcen auf die Angriffsvektoren und potenziellen Bedrohungsakteure ausrichten, die für ihre Branche relevant sind.
FAQs
Keiner der 5 gewinnt eindeutig. CrowdStrike führt bei der Abdeckung (30 von 33 Kriterien), kostet aber am meisten und verteilt die Funktionen auf über 4 SKUs. Feedly führt bei der Self-Service-Aggregation, GreyNoise bei der IP-Triage und OTX bei der kostenlos Automatisierung. Die meisten Unternehmen kombinieren 2-3 davon in Schichten.
Für IOC-Feeds, Anreicherungs-Lookups und Hunting: ja. OTX, GreyNoise Community und X-Force Freemium decken diese kostenlos ab. Fertige Intelligence, Dark-Web-Monitoring, Erkennung geleakter Zugangsdaten, Takedowns und Analystenzugang gab es nur in Bezahlstufen, vor allem in der CrowdStrike-Familie.
Indem sie Aktivitäten klassifizieren, bevor Analysten sie sehen. In unseren Tests kennzeichnete GreyNoise bekannte Scanner wie Shodan und Censys als gutartig, X-Force stufte eine ehemalige Conti-C2-IP nach Analystenprüfung auf Risiko 1/10 herab, und Feedly deduplizierte 426 Feeds, die ein Ereignis abdeckten, zu einer einzigen Karte.
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Top 5 Cyber-Threat-Intelligence-Dienste im Benchmark}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/cyber-threat-intelligence-services}},
  note   = {AIMultiple. Abgerufen am 31. August 2026}
}Ergebnisse und Zeitstempel von 19 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 3 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Referenzlinks
- Verfügt über 20 Jahre Erfahrung als White-Hat-Hacker und Entwicklungsguru mit umfassender Expertise in Programmiersprachen und Serverarchitekturen.
- Ist Beiratsmitglied bei einer VC, die in frühphasige Technologieunternehmen investiert, und bei Ödeal, einer regionalen digitalen Zahlungsplattform, die 125.000 Händler bedient.
- Hat die technologische Infrastruktur und Cybersicherheit von sieben nationalen Wahlen geleitet und wurde von globalen Technologieführern wie Twitter in die Hall of Fame für Cybersicherheit aufgenommen.



Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.