


Top 10 DAST-Tools: Benchmark-Ergebnisse & Vergleich
Als CISO habe ich intensiv mit DAST-Tools gearbeitet. Bei der Bewertung der Top-Lösungen habe ich Fähigkeiten wie Genauigkeit, Erkennungsleistung nach Schweregrad und mehr untersucht. Nachfolgend finden Sie eine detaillierte Aufschlüsselung meiner wichtigsten Erkenntnisse:
DAST-Benchmark-Ergebnisse
Richtig- und Falsch-Positiv-Raten
Benchmark-Umgebungen:
1. Holdout: Zwei privat erstellte Websites werden in der Methodik verwendet, um zu bewerten, wie effektiv die Tools Schwachstellen in individuellen, nicht öffentlichen Anwendungen erkennen.
2. Holdout (ohne Informationselemente): Zwei privat erstellte Websites, die verwendet werden, um die Schwachstellenerkennung in individuellen, nicht öffentlichen Anwendungen zu bewerten. Eine zweite Variante schließt Erkenntnisse zur Offenlegung von Informationen (ausführliche Fehlermeldungen, Metadatenlecks) aus, um die Erkennung ausnutzbarer Schwachstellen zu isolieren.
3. DVWA (Damn Vulnerable Web Application): Open-Source-PHP/MySQL-Anwendung zur Validierung der Erkennung bekannter Schwachstellen.1Zielt darauf ab, Tools anhand bekannter Schwachstellen zu bewerten und die Konsistenz der Erkennung zu validieren.
4. Broken Crystals: Eine mit React erstellte Open-Source-Web-App.2Zielt darauf ab, die Effektivität der Tools bei Schwachstellen zu bewerten, die in frontend-lastigen Anwendungen häufig vorkommen.
Wichtige Kennzahlen zur Bewertung von DAST-Tools:
1. Schwachstellenabdeckung: Wie viele echte Schwachstellen das Tool korrekt findet. (Eine höhere Abdeckung bedeutet weniger blinde Flecken in Ihrer Sicherheit.)
Formel = True Positives (d. h. korrekt identifizierte Sicherheitslücken) / Gesamtzahl der Schwachstellen.
2. Invertierte Falsch-Positiv-Rate: Der Anteil der Befunde, die keine Fehlalarme sind. Dadurch wird sichergestellt, dass Sicherheitsteams keine Zeit mit nicht realen Problemen verschwenden. (Wir invertieren die Rate, sodass höher immer besser ist.)
Formel = 1 − (False Positives ÷ Gesamtzahl der Befunde).
Unsere Empfehlungen
Basierend auf unserem Benchmark empfehlen wir Unternehmen Folgendes:
Machen Sie DAST zum Bestandteil jedes Release-Zyklus: Scans nach jedem Release erkennen wiederkehrende Schwachstellen, bevor sie in die Produktion gelangen.
Verlassen Sie sich nicht nur auf DAST: Ergänzen Sie es durch SAST für die Code-Analyse, IAST für die Laufzeitüberwachung und manuelle Tests für komplexe Logikfehler.
Geschwindigkeit und Genauigkeit ausbalancieren: Die nützlichsten Tools zeigen die richtigen Schwachstellen schnell mit klarer Behebungsanleitung auf, nicht die längste Liste von Befunden.
Holdout-Benchmark im Detail
Wir haben die Holdout-Ergebnisse im Detail analysiert und sind über die Erkennung hinaus auf Priorisierung und Berichterstellung eingegangen:
Wichtige Leistung bei der Schwachstellenerkennung
Als informativ eingestufte Schwachstellen (z. B. ausführliche Meldungen, Metadatenlecks) wurden aus der Analyse ausgeschlossen, um sich ausschließlich auf kritische Schwachstellen zu konzentrieren, die Sicherheit beeinträchtigen könnten.
Berichte und weitere Funktionen
- Scanzeit: Geschwindigkeit ist entscheidend, wenn DAST-Scans in CI/CD-Pipelines integriert sind. Ein langsamer Scan kann Entwicklungszyklen verzögern und die häufige Nutzung behindern.
- Behebungsvorschläge: Tools mit Behebungsvorschlägen können umsetzbare, hochwertige Anleitungen bieten, um Entwicklern zu helfen, Sicherheitsprobleme schnell zu beheben. (Hinweis: Wir haben die Qualität der Behebungsvorschläge noch nicht formal bewertet.)
- Berichtsqualität: Wir haben die Berichtsqualität basierend auf unserer Erfahrung mit den getesteten DAST-Tools als hoch, mittel oder niedrig eingestuft. Hochwertige Berichte waren gut strukturiert, leicht lesbar und lieferten klare Erkenntnisse.
Schwachstellenerkennung nach Schweregrad
Tools mit höheren Erkennungsraten (z. B. HCL AppScan mit 75 %) sind effektiver.
- Kritische Schwachstellen: Schwerwiegende Probleme (z. B. Remotecodeausführung), die sofortige Aufmerksamkeit erfordern.
- Hohe, mittlere und niedrige Schwachstellen: Probleme mit hohem Schweregrad erfordern dringendes Handeln, während mittlere und niedrige weniger kritisch sind.
- Best Practice: Nicht kritische Probleme (z. B. unsichere Konfigurationen), die Sicherheitshygiene verbessern.
- Informativ: Nicht ausnutzbare Probleme (z. B. ausführliche Fehler), die eine niedrige Priorität haben.
Priorisierungsgenauigkeit
Ein Wert von 100 % bedeutet nicht, dass alle Schwachstellen erkannt wurden. Er zeigt an, dass unter den erkannten Schwachstellen alle korrekt priorisiert wurden.
Benchmark-Methodik
Holdout-Set: Wir haben 2 Websites eingerichtet:
- Eine mit allen OWASP-Top-10-Schwachstellen, die absichtlich eingebaut wurden, wie z. B. SQL-Injection.
- Die andere enthielt keine wichtigen Schwachstellen.
Die Websites sind nicht öffentlich. Wir bewahren sie als Holdout-Set auf, um sicherzustellen, dass Anbieter sie nicht zur Verbesserung ihrer DAST-Tools verwenden, was den Zweck des Benchmarks zunichte machen würde: die Leistung dieser Tools in realen Anwendungen zu messen.
Teilnehmende DAST-Lösungen: Um Benchmark-Ergebnisse zu erzeugen, haben wir:
- Zugang zu 6 führenden DAST-Lösungen erhalten.
- Jedes Tool als Web-DAST-Scanner verwendet, um Benchmark-Tests mit der Konfiguration zur Erkennung der OWASP Top 10 durchzuführen.
Die im Holdout-Set verwendeten DAST-Lösungen sind unten aufgeführt:
- Acunetix von Invicti – neueste Version Stand Juni/2024
- HCL AppScan Standard 10.5.0
- Qualys WAS – neueste Version Stand Oktober/2024
- Netsparker von Invicti – neueste Version Stand Juni/2024
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA und Broken Crystals:
Die Ergebnisse stammen aus dem Benchmark von Pentest-Tools.com.3
Nächste Schritte
Wir planen, Open-Source-Benchmark-Ergebnisse hinzuzufügen, einschließlich des OWASP Benchmark Project (eine Java-Testsuite zur Bewertung von Genauigkeit, Abdeckung und Geschwindigkeit). Wir bemühen uns aktiv, die folgenden Tools in zukünftige Benchmark-Läufe aufzunehmen:
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Warum führen wir DAST-Benchmarks durch?
Unternehmen verlassen sich auf DAST, um Daten und Anwendungen im Rahmen ihrer Cybersicherheitsstrategie zu schützen. Die wichtigsten Kennzahlen eines DAST-Tools, wie etwa die Falsch-Positiv-Rate, sind jedoch nicht verfügbar.
Unternehmen sollten einen Proof of Concept (PoC) durchführen, bevor sie DAST-Tools einführen; PoCs sind jedoch nicht perfekt:
Anwendungen, die während des PoC getestet werden, weisen möglicherweise bestimmte Schwachstellen nicht auf, sodass Unternehmen die vollen Fähigkeiten der Tools in ihrem PoC möglicherweise nicht verstehen.
PoCs sind kostspielig; Unternehmen können möglicherweise nicht jedes DAST-Tool in ihrem PoC abdecken und verpassen so die am besten geeignete Lösung für ihr Unternehmen.
Die Überprüfung von Benchmark-Ergebnissen und die Auswahl einer Anbieter-Shortlist für den PoC können Unternehmen dabei helfen, die optimale Lösung für ihre Anwendungen zu identifizieren.
Standardisierte Kriterien für die Bewertung von Web-Schwachstellenscannern
Nachfolgend finden Sie einige der von uns verwendeten Kriterien und die Gründe für deren Auswahl:
True-Positive-Rate: Die automatisierte Schwachstellenerkennung ist die Hauptaufgabe eines DAST-Tools. Es ist entscheidend, dass automatisierte Sicherheitsscanner für Webanwendungen Schwachstellen in Anwendungen erkennen.
Falsch-Positiv-Rate: False Positives verringern das Vertrauen in DAST-Lösungen und verlangsamen Sicherheitsteams. In der Grafik wollten wir leistungsstärkere Lösungen in der oberen rechten Ecke platzieren, daher haben wir die Falsch-Positiv-Rate invertiert.
Priorisierungsgenauigkeit ist entscheidend für die Priorisierung. Ohne sie können sich Sicherheitsteams in einer langen Liste von Schwachstellen verlieren.
Wie sollten Unternehmen DAST-PoCs durchführen?
Wir empfehlen:
Eine breite Vielfalt an Anwendungen zu verwenden, um zu sehen, wie verschiedene Tools in verschiedenen Szenarien abschneiden.
Benchmark-Ziele einzubeziehen, die den Zielanwendungen des Unternehmens so weit wie möglich ähneln.
Top 10 DAST-Tools im Vergleich
Erkenntnisse aus Bewertungen stammen von 5 und 6
Hier haben wir sowohl kostenpflichtige als auch kostenlos DAST-Lösungen aufgeführt. Wenn Sie an kostenlos Lösungen interessiert sind, sehen Sie sich die kostenlos DAST-Tools an.
Scan-Abdeckung
- Erkennt XSS: Identifiziert Schwachstellen, bei denen Angreifer bösartige Skripte einschleusen, die Daten stehlen oder Benutzersitzungen kapern können.
- Erkennt SQL-Injection: Erkennt Schwachstellen, bei denen Angreifer SQL-Abfragen manipulieren, um auf eine Datenbank zuzugreifen oder sie zu verändern.
- OAuth 2.0: Bewertet die Sicherheit von OAuth-2.0-Autorisierungsabläufen, um eine ordnungsgemäße Zugriffskontrolle sicherzustellen.
- Erkennt Command Injection: Erkennt Schwachstellen, bei denen Angreifer beliebige Befehle auf dem Server oder System einschleusen und ausführen.
Invicti
Invicti ist ein Tool für dynamische Anwendungssicherheitstests (DAST) und interaktive Anwendungssicherheitstests (IAST), das entwickelt wurde, um Schwachstellen in Webanwendungen und APIs zu identifizieren.
Dieser duale Ansatz ermöglicht es Invicti, Echtzeit-Scans sowohl von laufenden Anwendungen als auch von deren Code mit hoher Genauigkeit durchzuführen und tiefere Einblicke in potenzielle Schwachstellen zu liefern.
Es unterstützt eine breite Palette von Sicherheitstests, einschließlich Prüfungen auf:
- SQL-Injection
- XSS (Cross-Site-Scripting, eine Web-Schwachstelle)
- API-bezogene Schwachstellen
Stärken
- Basis- und inkrementelles Scanning: Eine der Differenzierungsfähigkeiten von Invicti ist das Baseline-Scanning für erste Schwachstellenbewertungen und das inkrementelle Scanning, um sich auf neue Änderungen zu konzentrieren. Dieser Ansatz optimiert die laufende Überwachung im Vergleich zu einigen anderen Tools, die sich ausschließlich auf vollständige, statische Scans verlassen.
- CI/CD-Integration: Lässt sich nahtlos in CI/CD-Pipelines integrieren und ermöglicht automatisierte Sicherheitsscans während des Entwicklungsprozesses.
Schwächen
- False Positives und Schwachstellenanalyse: Obwohl Invicti bei der Schwachstellenerkennung gut abschneidet, gibt es Verbesserungspotenzial bei der False-Positive-Analyse und den allgemeinen Schwachstellenanalyse-Bibliotheken. Die aktuelle Falsch-Positiv-Rate von 23 % bedeutet, dass Sicherheitsteams möglicherweise weiterhin Zeit für die Validierung der Ergebnisse aufwenden müssen.
- Begrenzte Abdeckung für GraphQL-API: Obwohl Invicti ein starkes Tool zum Scannen verschiedener Schwachstellentypen ist, ist seine Abdeckung der GraphQL-API-Sicherheit im Vergleich zu anderen spezialisierten API-Testlösungen weniger umfassend. Es ist effektiv beim Testen von APIs, einschließlich REST, SOAP und GraphQL, ohne dass zusätzliche Konfiguration erforderlich ist. Es ist jedoch weniger effektiv beim Testen komplexer Geschäftslogik oder bei der eingehenden Analyse von GraphQL-APIs im Vergleich zu anderen Tools, die speziell für diese Anwendungsfälle entwickelt wurden.
- Spezifität der Berichte: Die Spezifität der von Invicti erstellten Berichte könnte verbessert werden, indem detailliertere Kontextinformationen, klarere Behebungsanleitungen und eine bessere Klarheit bei der Priorisierung bereitgestellt werden.
PortSwigger Burp Suite
Burp Suite unterstützt sowohl automatisierte als auch manuelle dynamische Anwendungssicherheitstests (DAST). In unserem Benchmark erreichte es eine Abdeckung kritischer Schwachstellen von 29 % und ist damit sowohl für automatisierte als auch manuelle Schwachstellentests effektiv.
Verfügbar in verschiedenen Editionen, einschließlich der Editionen Professional, Enterprise und Community.
Die Community-Edition kann Web-Apps intern oder extern scannen oder crawlen, während die kostenpflichtige Version zusätzliche Funktionen für Unternehmen bietet, die ein komplexeres Tool suchen.
Stärken
- Genauigkeit: In unserem Benchmark wies Burp Suite eine Falsch-Positiv-Rate von 15 % auf, die niedriger ist als bei anderen Tools wie Invicti, das eine Falsch-Positiv-Rate von 23 % hatte.
- Unkomplizierte Einrichtung: Der Einrichtungsprozess ist einfach und benutzerfreundlich.
Schwächen
- Hohe Speicherauslastung: Bei Scans, insbesondere bei größeren Anwendungen, verbraucht Burp Suite viel Arbeitsspeicher, was die Leistung beeinträchtigt.
- Begrenzte Integrationen: Burp Suite bietet keine umfassenderen Integrationen mit Tools wie Jenkins zur Automatisierung von DAST-Scans, was seinen Nutzen in CI/CD-Workflows (Continuous Integration/Continuous Deployment) einschränkt.
- Berichtsqualität: Burp Suite erhielt eine niedrige Bewertung für die Berichtsqualität. Außerdem war die bereitgestellte Behebungsanleitung oft zu allgemein.
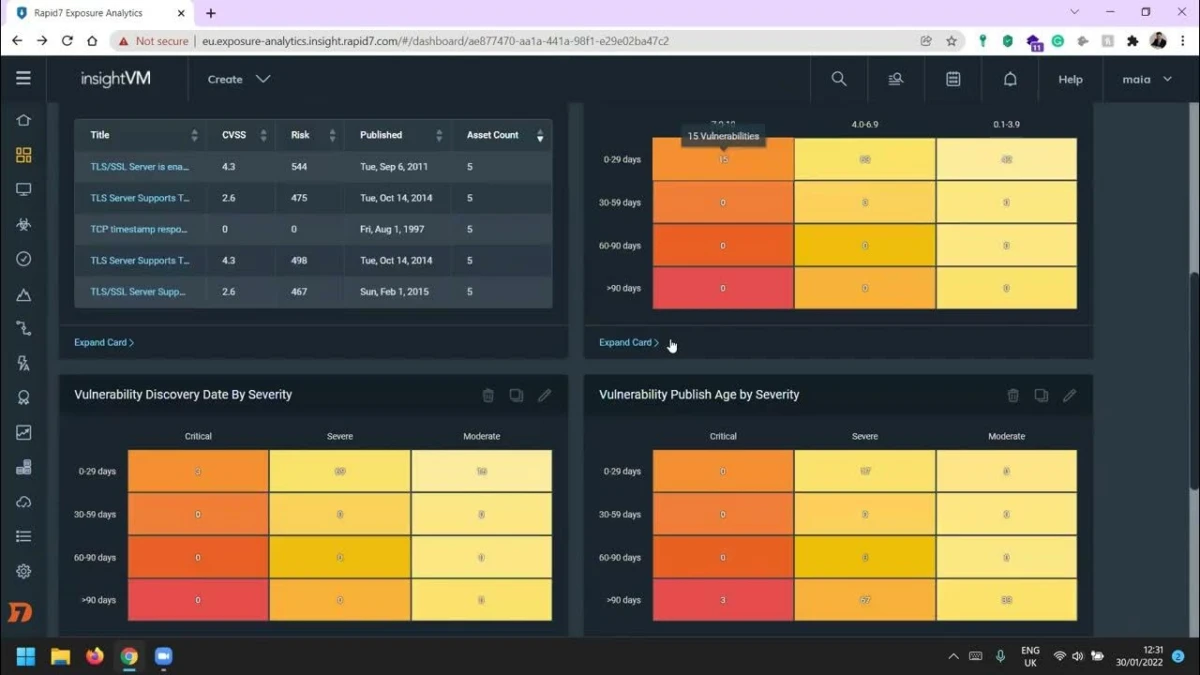
InsightVM Rapid7
Am besten geeignet für: Identifizieren und Verfolgen von Schwachstellen
InsightVM ist kein DAST-Tool. Es handelt sich um eine Plattform für das Schwachstellenmanagement, die Risiken in IT-Umgebungen anhand der Schwachstellenforschung von Rapid7, globaler Angreiferdaten und Internet-Scans bewertet. Sie integriert sich mit Metasploit zur Exploit-Bestätigung und bietet Echtzeitüberwachung von Cloud-, virtuellen und Container-Assets.
Stärken
- Schwachstellenmanagement und -verfolgung: Bietet Echtzeit-Asset-Bewertungen für Cloud-, virtuelle und Container-Umgebungen und integriert sich mit Metasploit zur Exploit-Bestätigung.
- Risikobewertung und Priorisierung: Die Plattform verwendet reale Risikobewertungen, um Schwachstellen zu priorisieren, und unterstützt agentenbasiertes Management für effizientes Patchen.
Schwächen
- Hoher Speicherverbrauch: Bei Scans, insbesondere in großen Umgebungen, kann InsightVM viel Arbeitsspeicher verbrauchen, was die Systemleistung beeinträchtigen und zu Stabilitätsproblemen führen kann.
- Unausgereifte grafische Benutzeroberfläche (GUI): Die GUI ist inkonsistent und nicht ausgereift, was Navigation und Konfiguration für Benutzer erschwert, insbesondere für diejenigen ohne technisches Fachwissen.
- Eingeschränkter Abfrage-Builder: Der Abfrage-Builder ist eingeschränkt und verhindert die Anpassung komplexer Abfragen oder Berichte, was die Datenextraktion und Berichtserstellung erschwert.
- Verzögerte Bugfixes: Bugs bei komplexen Schwachstellenprüfungen können lange brauchen, bis sie behoben sind, was Schwachstellenbewertungen und Behebungsmaßnahmen verzögert.
Die Plattformversion vom Februar 2026 reduzierte die Speicherauslastung der Security Console und optimierte die Verarbeitung von Schwachstelleninhalten und das Scan-Management, wodurch die seit langem bestehende Schwäche beim Speicherverbrauch der Plattform behoben wurde. Eine Schwachstelle bei der Signaturvalidierung, die cloudbasierte Komponente Exposure Analytics betraf, wurde ohne erforderliches Kundenhandeln gepatcht.7
 Als bevorzugte Quelle hinzufügen
Tenable Nessus Professional
Am besten geeignet für: Netzwerk-Scanning
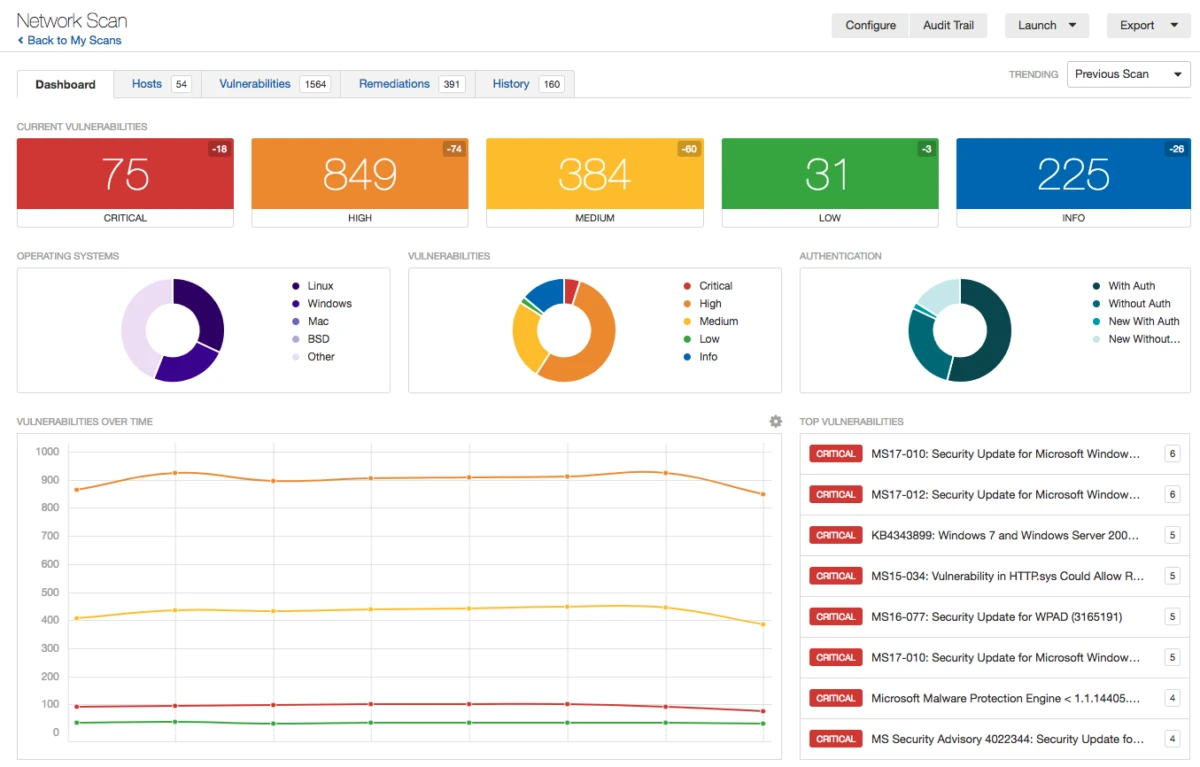
Tenable Nessus Professional ist in erster Linie auf Netzwerk-Schwachstellenscans und nicht auf herkömmliche Sicherheitstests für Webanwendungen ausgerichtet.
Es führt agentenlose und evaluative Scans durch, um Schwachstellen in Netzwerk-Assets zu bewerten, und eignet sich daher für Unternehmen, die umfassende Sicherheitsbewertungen ihrer IT-Umgebungen benötigen.
Es ist nicht auf die Sicherheit von Webanwendungen spezialisiert, bietet jedoch häufige Updates zur Identifizierung der neuesten Schwachstellen und enthält Behebungsempfehlungen.
Für diejenigen, die eher unternehmenstaugliche Scanfunktionen benötigen, wie z. B. das Scannen von Webanwendungen und der externen Angriffsfläche, bietet Tenable Nessus Expert als höherwertige Option an.
Wir haben die Preisgestaltung von DAST-Tools und mehr in DAST-Preise: Vergleich der Anbietergebühren besprochen.
Stärken
- Netzwerk-Scanning: Bietet agentenlose und evaluative Scans für gründliche Bewertungen über eine Reihe von Assets hinweg.
- Dualer Implementierungsansatz: Nessus unterstützt sowohl agentenbasierte als auch rechtebasierte Scanlösungen und bietet Flexibilität je nach den Anforderungen des Unternehmens.
Schwächen
- Inkonsistente Scandauer und -ergebnisse: Schwankungen bei der Scandauer und Inkonsistenzen bei den Ergebnissen können die Zuverlässigkeit des Tools in großen oder komplexen Umgebungen beeinträchtigen.
Wenn Sie Tenable Nessus verwenden und nach Alternativen suchen, lesen Sie Tenable Nessus Alternativen.
HCL AppScan
Am besten geeignet für: Verwaltung von Anwendungsschwachstellen auf Unternehmensniveau
Die AppScan-Suite umfasst mehrere Produkte (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source und AppScan Enterprise).
HCL AppScan bietet Integrationsmöglichkeiten mit verschiedenen Entwicklungs- und Bereitstellungsumgebungen, Berichte zur Einhaltung gesetzlicher Vorschriften und Anpassungsmöglichkeiten über das AppScan Extension Framework.
Stärken
- Genauigkeit: Unter den Top-2-Performern in unserem DAST-Benchmark zeigte HCL AppScan:
- Hohe True-Positive-Rate: 66 % für kritische Schwachstellen.
- Niedrige Falsch-Positiv-Rate: 2 % Falsch-Positiv-Rate.
- Hohe Genauigkeit bei der Zuweisung des Schweregrads zu Problemen: Demonstrierte eine Genauigkeit von 60 % bei der Zuweisung des korrekten Schweregrads zu Schwachstellen.
Schwächen
- Dashboard und Berichte: Die Dashboard- und Übersichtsabschnitte in den Berichten hinken denen anderer kommerzieller DAST-Tools hinterher.
- Begrenzte Container-Integration: In bestimmten Umgebungen keine gute Wahl für containerisierte Anwendungen.
- CI/CD-Integration: Aufgrund von Lizenzbeschränkungen kein effektives Tool für die kontinuierliche CI/CD-Integration.
- Langsame Scandauer: HCL AppScan hatte die längste Scanzeit in unserem Benchmark.
NowSecure
Am besten geeignet für: Mobile-App-Scanning
NowSecure DAST ist auf das Testen mobiler Anwendungen fokussiert; es bietet keine Tests für Webanwendungen.
Da der Markt für Mobile-App-Scanning begrenzt ist, sind nur wenige Tools ausschließlich auf das Scannen mobiler Apps fokussiert. NowSecure könnte eine geeignete Option für Unternehmen sein, die
- Mobile Anwendungen testen.
- Sich ein dediziertes Tool für das Mobile-App-Scanning leisten können.
Stärken
- Mobile-App-Scanning: Unterstützt das automatisierte Scannen mobiler Anwendungen.
Schwächen
- Komplexe Tests und manuelle Eingriffe: Einige Testszenarien erfordern manuelle Eingriffe, insbesondere bei benutzerdefinierten Anmeldeabläufen oder komplexen Konfigurationen mobiler Apps.
- Einschränkungen bei der Anpassung: Die Anpassungsmöglichkeiten für Berichte und spezifische Testkonfigurationen sind begrenzt.
- Scandauer: Die Scandauer kann lang sein.
Checkmarx DAST
Am besten geeignet für: Anwendungssicherheit in schnelllebigen CI/CD-Umgebungen
Checkmarx DAST kann on-prem, hybrid oder in der Cloud bereitgestellt werden. Es bietet SQL-Injection-Erkennung und XSS-Erkennung.
Checkmarx DAST ist Teil der Checkmarx-One-Plattform, die verschiedene Anwendungssicherheitstools (wie SAST, API-Security, Container-Security usw.) in einer einzigen Plattform konsolidiert.
Stärken
- Schwachstellenverfolgung: Kategorisiert Schwachstellen nach dem damit verbundenen Risiko und unterstützt Delta-Scanning, um geänderten Code erneut zu scannen.
- Plattformbreite: Eine einzige Plattform für SAST, DAST, API-Scanning, SCA und Container-Sicherheit.
Schwächen
- False Positives: Hohe Anzahl von False Positives, insbesondere bei großen Anwendungscodebasen.
- Einschränkungen bei der Anpassung: Die Anpassungsmöglichkeiten sind begrenzt, insbesondere in Bezug auf benutzerdefinierte Berichte und das Erstellen neuer Widgets für das Dashboard.
- Komplexe Jenkins-Integration: Obwohl Checkmarx sich in CI/CD-Pipelines integrieren lässt, ist das Jenkins-Code-Snippet schwierig zu implementieren.
Indusface WAS
Am besten geeignet für: Sicherheitstests für Webanwendungen
Die Indusface-DAST-Lösung bietet cloudbasierte Web Application Firewall (WAF)-Funktionen. Indusface WAS kann nicht on-prem bereitgestellt werden, was als Nachteil angesehen werden könnte, wenn Benutzer die Nutzung von Cloud-Diensten vermeiden möchten.
Stärken
- Scanning Abdeckung: Kombiniert das Scannen der Sicherheit von Webanwendungen mit Schwachstellen auf Betriebssystemebene und Malware-Scans.
- Automatisiertes und manuelles Scannen: Die Plattform unterstützt sowohl automatisierte Scans als auch manuelles VAPT (Vulnerability Assessment and Penetration Testing).
Schwächen
- Verbesserungen an der Benutzeroberfläche (UI) erforderlich: Layout und Navigation der UI können verbessert werden, um einen leichteren Zugriff auf Sicherheitsberichte und Scanfunktionen zu ermöglichen.
- Begrenzte Anpassungsmöglichkeiten: Es fehlen Anpassungsoptionen für stärker zugeschnittene Sicherheitstests.
- Scandauer: Der Scanprozess ist bei großen Anwendungen langsamer.
Contrast Assess
Am besten geeignet für: Analyse von Schwachstellen direkt in laufenden Anwendungen
Das Tool von Contrast Security, Contrast Assess, verwendet in erster Linie einen Ansatz des interaktiven Anwendungssicherheitstestens (IAST).
Stärken
- IAST-Ansatz: Korreliert Erkenntnisse aus SAST- und DAST-Methoden, reduziert False Positives und identifiziert Schwachstellen sowohl in eigenentwickeltem Code als auch in Open-Source-Bibliotheken.
- Schwachstellenerklärungen: Jeder Befund enthält Risiko, Ursache und Details zur Behebung.
- CI/CD-Integration: Lässt sich sauber in bestehende Pipelines integrieren.
Schwächen
- Begrenzte Sprachunterstützung: Die Unterstützung von IAST-Tests für Legacy-Anwendungen oder ältere Programmiersprachen ist etwas eingeschränkt.
- False Positives/Negatives: False Positives und False Negatives werden gemeldet, was manuelle Überprüfung und Anpassungen erfordert.
OWASP ZAP
Am besten geeignet für: Open-Source-Sicherheit für Webanwendungen
Ein kostenlos und quelloffenes Tool, ZAP ist hochgradig anpassbar und unterstützt Web-Apps und APIs. Es wird häufig in DevSecOps- und CI/CD-Pipelines eingesetzt. Es bietet zwar nicht dasselbe Maß an Geschäftslogiktests wie andere Tools, ist aber dennoch ein solides Tool, das mit Plugins und Integrationen erweitert werden kann.
Es fungiert als Man-in-the-Middle-Proxy, sodass es Nachrichten, die zwischen einem Browser und einem Webserver gesendet werden, abfangen und prüfen kann, um Sicherheitslücken in Echtzeit zu finden.
Stärken
- Benutzerfreundlichkeit: Verfügt über eine gut strukturierte grundlegende Benutzeroberfläche.
- Integrationen: Lässt sich einfach mit CI/CD-Tools wie Jenkins integrieren. Lässt sich auch mit DevSecOps-Tools wie DefectDojo integrieren.8
- Pentesting-Effizienz: Effektiv für Penetrationstests und kombiniert manuelle und automatisierte Testfunktionen, um Schwachstellen zu identifizieren.
Schwächen
- False Positives: Markiert nicht ausnutzbare Probleme bei automatisierten Tests als Schwachstellen.
- Schlechte Dokumentation: Die Dokumentation ist unzureichend.
- Begrenzter Umfang: Es fehlen Automatisierungsfunktionen wie dynamisches API-Scanning. Außerdem werden containerisierte Anwendungen nicht vollständig unterstützt.
Die Roadmap von ZAP umfasst KI-Integration, erweiterte Integrationen von Drittanbieter-Tools und verbesserte Erkundungsfunktionen. ZAP hat in den letzten Releases außerdem die Erkennung von GraphQL-Zyklen (Risiko von Denial-of-Service) hinzugefügt.9
FAQs
DAST-Tools sind Anwendungssicherheitslösungen, die Schwachstellen in Webanwendungen erkennen, während diese in einer Live-Umgebung ausgeführt werden. Sie simulieren Angriffe aus der Perspektive eines böswilligen Benutzers, um potenzielle Sicherheitsprobleme zu identifizieren. Sie können auch als Teil der Schwachstellen-Scan-Tools betrachtet werden.
DAST-Tools interagieren in der Regel über das Frontend mit einer Anwendung und testen auf Schwachstellen wie SQL-Injection, Cross-Site-Scripting (XSS) und andere Standard-Sicherheitsbedrohungen. Sie benötigen keinen Zugriff auf den Quellcode.
DAST-Tools sind für Sicherheitsteams, Entwickler und IT-Fachleute unerlässlich, die mit der Aufrechterhaltung der Sicherheit von Webanwendungen befasst sind. Sie sind besonders nützlich für Unternehmen mit dynamischen, häufig aktualisierten Webanwendungen.
Zu den wichtigsten Vorteilen gehören die Fähigkeit, reale Angriffsvektoren zu identifizieren, die einfache Nutzung ohne Zugriff auf den Quellcode sowie die Möglichkeit, Anwendungen in ihrem endgültigen laufenden Zustand zu testen.
Nein, DAST ergänzt andere Testmethoden wie statische Anwendungssicherheitstests (SAST) und interaktive Anwendungssicherheitstests (IAST). Eine umfassende Sicherheitsstrategie erfordert eine Mischung verschiedener Testansätze.
Ja, DAST-Tools können Schwachstellen übersehen, die nicht über die Weboberfläche zugänglich sind, und sie können False Positives erzeugen. Außerdem können sie den Quellcode normalerweise nicht auf zugrunde liegende Probleme untersuchen.
Es wird empfohlen, DAST-Tools regelmäßig zu verwenden, insbesondere nach wesentlichen Änderungen an der Anwendung oder ihrer Umgebung. Umgebungen mit Continuous Integration können von häufigeren Tests profitieren.
Einige DAST-Tools sind in der Lage, mobile Anwendungen zu testen, aber ihre Effektivität kann je nach Tool und spezifischer Anwendungsarchitektur variieren.
DAST-Tools sind vielseitig, aber ihre Effektivität kann je nach Komplexität und Technologie der Webanwendung variieren. Sie sind für herkömmliche Webanwendungen effektiver als für Single-Page-Anwendungen oder Dienste, die umfangreiches clientseitiges Scripting verwenden.
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{Top 10 DAST-Tools: Benchmark-Ergebnisse & Vergleich}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Abgerufen am 21. August 2026}
}Ergebnisse und Zeitstempel von 42 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 6 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
22 AktualisierungenDie Daten zur Erkennungsgenauigkeit und Fehlalarmrate von Invicti wurden aktualisiert.
Referenzlinks





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.