


En İyi 5 DNS Güvenlik Çözümü: Özellikler ve Kıyaslama

En iyi DNS güvenlik çözümlerini, özelliklerini, fiyatlandırmalarını ve benzersiz yönlerini karşılaştırarak ağınız için doğru korumayı bulmanıza yardımcı olduk. Neden önerdiğimizi görmek için ürün adlarına tıklayın:
Kıyaslama Sonuçları
Piyasada 20'den fazla DNS güvenlik aracı varken doğru olanı seçmek kolay değildir. Çoğu değerlendirme beş faktöre dayanır.
- Tehdit Algılama Yetenekleri aracın kötü amaçlı alan adlarını, kimlik avı girişimlerini ve DNS tünellemesini ağınıza ulaşmadan önce yakalayıp engelleyip engelleyemeyeceğini belirler.
- Yanıt Süresi aracın tehditleri ne kadar hızlı tanımlayıp tepki verdiğini ölçer. DNS katmanındaki gecikme ağdaki her kullanıcıyı etkiler; bu nedenle hız ve güvenliğin bir arada olması gerekir.
- Mevcut Güvenlik Yığınıyla Entegrasyon aracın güvenlik duvarlarınız, SIEM'ler ve uç nokta korumasıyla veri paylaşıp paylaşmadığını ve koordinasyon sağlayıp sağlamadığını ya da yalıtılmış bir katman olarak çalışıp çalışmadığını kapsar.
- Yönetici Paneli İşlevselliği yönetim panelindeki kullanım kolaylığını, yapılandırılabilirliği ve kontrol derinliğini yansıtır. Bu, özellikle politikaların hızla değiştirilmesi gerektiğinde veya olayların derhal incelenmesi gerektiğinde önemlidir.
- Politika Yönetimi erişimi kullanıcılara, cihazlara veya ağ segmentlerine göre ne kadar ayrıntılı kontrol edebileceğinizi belirler; bu, karma ortamlara veya ekipler arasında değişen güven düzeylerine sahip kuruluşlar için kritiktir.
DNS Güvenliği Zorluklarını Anlamak
DNS altyapısı, geleneksel güvenlik araçlarının genellikle gözden kaçırdığı birden çok tehdit vektörüyle karşı karşıyadır:
- DNS Tünelleme: Saldırganlar, veri sızıntısı veya komut kanallarını DNS sorgularının içine gizleyerek geleneksel güvenlik duvarlarını aşar.
- Önbellek Zehirlenmesi: Kötü aktörler, çözümleyicilere sahte DNS kayıtları enjekte ederek kullanıcıları sahte web sitelerine veya kötü amaçlı sunuculara yönlendirir.
- DDoS Saldırıları: Büyük hacimli DNS sorguları sunucuları aşırı yükleyip hizmetleri çevrimdışı bırakabilir.
- Alan Adı Ele Geçirme: Alan adı kayıtlarındaki yetkisiz değişiklikler trafiği saldırgan kontrolündeki altyapıya yönlendirir.
- DNS Amplifikasyonu: Saldırganlar, meşru DNS altyapısını kullanarak saldırı trafiğini büyütmek için açık DNS çözümleyicilerini istismar eder.
- Yapay Zeka ile Üretilen Kötü Amaçlı Alan Adları: Saldırganlar, engel listelerini atlatmak için kampanya başına binlerce yeni, benzersiz alan adı kaydederek ölçekli şekilde kötü amaçlı alan adları oluşturmak için üretken yapay zekayı kullanır. Yapay zeka ile üretilen kimlik avı saldırıları 2025'te %204 arttı ve kimlik avı e-postalarının %82,6'sı artık yapay zeka ile üretilen içerik içeriyor. 1 Statik engel listeleri buna ayak uyduramaz; DNS güvenlik araçları artık bir saat önce var olmayan alan adlarını tespit etmek için gerçek zamanlı yapay zeka kategorizasyonu gerektirir.
Karşılaştırılan En İyi 5 DNS Güvenlik Aracı
DNS Güvenlik Çözümlerinin Özellikleri
Beş sağlayıcının tümü (Cisco Umbrella, DNS Sense, DNSFilter, Zscaler ve NextDNS) temel özellikleri sunar: gerçek zamanlı DNS filtreleme, özelleştirilebilir kara liste/beyaz liste kontrolleri, kategori tabanlı engelleme ve izleme ile politika yönetimi için merkezi bir pano.
Cisco Secure Access DNS Defense
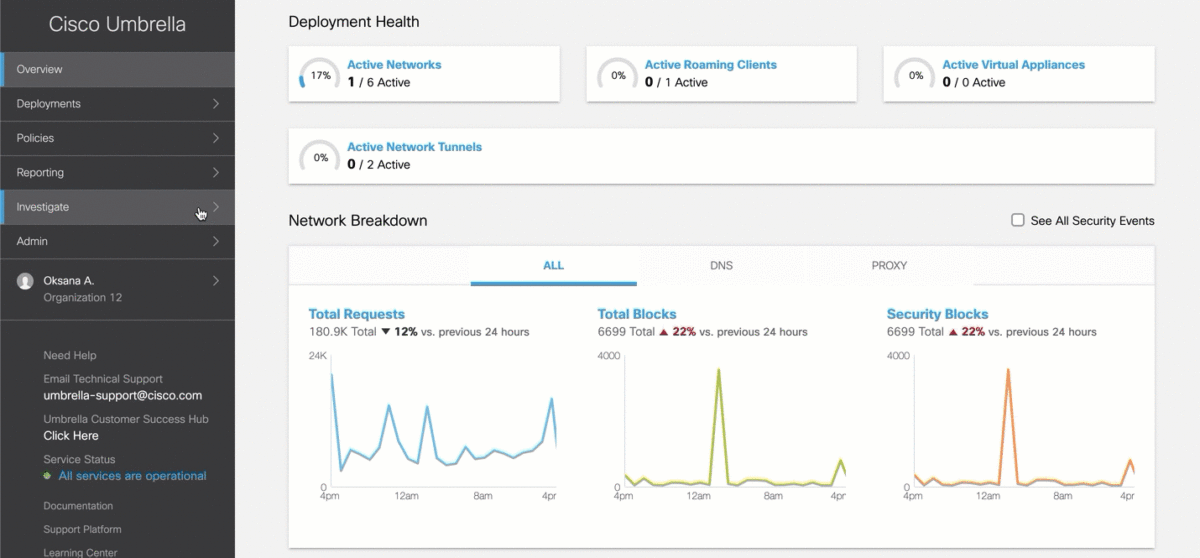
Cisco Secure Access DNS Defense, DNS isteklerini ağınıza ulaşmadan önce filtreler; her sorguyu tehdit istihbaratıyla karşılaştırır ve kötü amaçlı sitelere giden bağlantıları engeller.
Temel Yetenekler:
- 620+ milyon alan adından gelen tehdit istihbaratına dayalı gerçek zamanlı DNS filtreleme
- Yapay zeka destekli tehdit algılama, günde 820+ milyar internet isteğini işler2
- Komuta ve kontrol kötü amaçlı yazılım iletişimlerini engellemek için Alan Adı Üretim Algoritması (DGA) algılama
- SaaS API veri kaybı önleme (DLP) ve bulut kötü amaçlı yazılım taraması ek ücret olmadan dahildir
- DNS korumasıyla entegre güvenli web ağ geçidi işlevselliği
- Bulut erişim güvenlik aracısı (CASB) özellikleri SaaS uygulama görünürlüğü için
- SSL şifre çözme ve gelişmiş tehdit algılama için akıllı proxy
Dağıtım Seçenekleri:
- Güvenlik orkestrasyon platformları için API bağlantısı
- Minimum altyapı gerektiren buluttan sunulan hizmet
- Cisco Secure Client aracılığıyla mevcut Cisco güvenlik ekosistemiyle entegrasyon
Eski Umbrella Roaming Client, Nisan 2025'te kullanım ömrünün sonuna ulaştı. Tüm aktif dağıtımların Cisco Secure Client'a geçmeleri gerekiyor. Hâlâ eski istemciyi çalıştıran kuruluşların güvenlik güncellemesi olmayan yönetilmeyen uç noktaları vardır.3
DNS Sense
DNS Sense, çalışan rollerine, ağ segmentlerine veya IP aralıklarına göre farklı DNS politikaları atamanıza olanak tanır. Konuk WiFi ağınızın geliştirici ekibinizin ağından daha katı engellemeye sahip olması gerekiyorsa bu önemlidir.
Temel Özellikler:
- Yapay zeka destekli tehdit sınıflandırması ile gerçek zamanlı DNS tehdit istihbaratı
- Davranış analizi kullanan gelişmiş kötü amaçlı yazılım alan adı algılama
- Hızlı alan adı itibar puanlaması ile kimlik avı ve dolandırıcılık koruması
Teknik Yetenekler:
- Özel entegrasyonlar için API öncelikli mimari
- Minimum gecikme etkisiyle yüksek performanslı DNS çözümleme
- Büyük SIEM platformları ve güvenlik orkestrasyon araçlarıyla entegrasyon
Dağıtım Seçenekleri: Hibrit ortamlar için şirket içi cihaz seçenekleriyle bulut tabanlı hizmet
DNSFilter
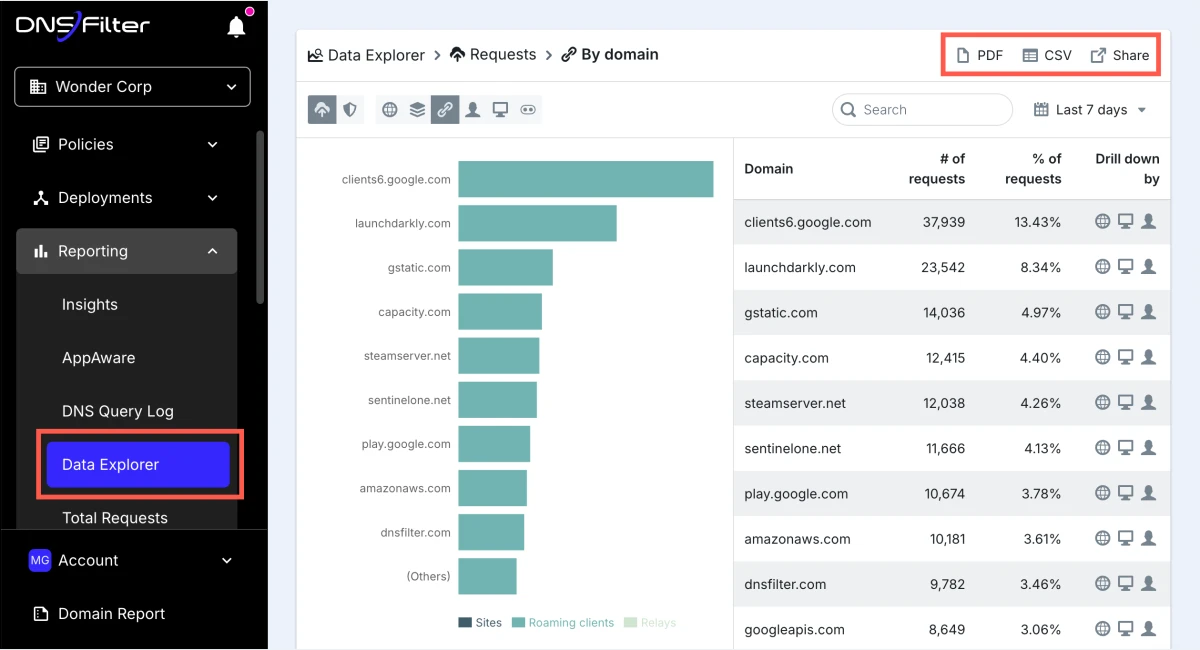
DNSFilter bulutta çalışır ve statik engel listelerine güvenmek yerine yeni alan adlarını gerçek zamanlı olarak kategorize etmek için Webshrinker AI motorunu kullanır; saldırganlar sürekli olarak yeni kötü amaçlı alan adları üretmek için yapay zekayı kullandığından bu önemli bir avantajdır. İçerik filtreleme 36 kategoride çalışır ve politikalar kullanıcı başına veya konum başına ayarlanabilir. Yönetilen hizmet sağlayıcıları ve kurumsal ağlarla, ölçekli MSP yönetimi için tasarlanmış çok kiracılı bir pano aracılığıyla kolayca entegre olur.
 Tercih edilen kaynak olarak ekle
Zscaler Internet Access (ZIA)
Şirketler Zscaler'i esas olarak güvenli internet erişimi ve bulut bağlantıları için kullanır. DNS filtreleme, Sıfır Güven güvenlik modelinin bir parçasıdır.
DNS Güvenlik Özellikleri:
- Tam SSL denetimi ve gelişmiş tehdit korumasıyla entegre DNS filtreleme
- Optimum performans için 160+ küresel veri merkezine sahip bulut tabanlı mimari4
- Sandbox analizi ile gelişmiş kalıcı tehdit (APT) koruması
- Bulut uygulama kontrolü ve gölge BT keşfi
- DNS güvenlik politikalarıyla entegre veri kaybı önleme (DLP)
- NSA ve CISA gereksinimleriyle uyumlu olarak devlet tarafından zorunlu kılınan çözümleyicilere DNS trafiğini şifrelemek için Koruyucu DNS (PDNS) desteği
Dağıtım Modelleri:
- PAC dosyaları veya GRE/IPSec tünelleri aracılığıyla aracısız dağıtım
- Kapsamlı uç nokta koruması için Zscaler Client Connector
- Yüksek riskli alan adları için tarayıcı tabanlı izolasyon
- Güvenlik orkestrasyonu ve otomatik yanıt için API entegrasyonu
NextDNS
NextDNS, tehditleri, izleyicileri ve reklamları engellerken gizliliğe odaklanır. Ayrıntılı sorgu günlükleri, cihaz düzeyinde kurallar ve kapsamlı özelleştirme elde edersiniz. Bireyler, aileler ve küçük işletmeler için iyi çalışır.
DNS Güvenlik Özellikleri:
- Sıfır gün alan adı tehditleri için yapay zeka destekli tehdit algılama
- Şifreli sorgular için DNS-over-HTTPS (DoH) ve DNS-over-TLS (DoT) desteği
- Dünya çapında 45+ sunucu konumuna sahip küresel anycast ağı
- Popüler reklam engelleyiciler ve gizlilik araçlarıyla entegrasyon
- iOS ve Android cihazlar için mobil uygulama desteği
Dağıtım Esnekliği:
- Ağ genelinde koruma için basit DNS sunucu yapılandırması
- Bağlı tüm cihazlarda otomatik koruma için yönlendirici entegrasyonu
- Ayrıntılı kurulum kılavuzlarıyla bireysel cihaz yapılandırması
- Programatik yönetim ve otomasyon için API erişimi
Farklılaştırıcı özellikler neden önemlidir?
DNSSEC Desteği
DNS, yanıtların meşru olduğunu doğrulamaz. DNSSEC, yanıtın kurcalanmadığını kanıtlamak için dijital imzalar ekler. O olmadan saldırganlar DNS önbelleğinizi zehirleyebilir veya yanıtları taklit edebilir. DNSSEC, DNS kayıtlarındaki kriptografik imzaları doğrulayarak bunu önler. Bir imza başarısız olursa yanıt reddedilir.
DNS Güvenlik Duvarı / Filtreleme
Bir DNS güvenlik duvarı, zararlı veya yetkisiz içerikle ilişkili alan adlarına erişimi engellemek için DNS sorgularını izler ve filtreler. Her web sitesi ziyareti bir DNS sorgusuyla başlar; bu da burayı mümkün olan en erken müdahale noktası yapar. Buradaki filtreleme, herhangi bir yük teslim edilmeden önce kimlik avı, kötü amaçlı yazılım ve botnet alan adlarına bağlantıları durdurur. Ayrıca içerik kategorilerini kısıtlayarak kullanım politikalarını uygular.
Şifreli DNS Protokolü Desteği (DoH, DoT, DoQ)
DNS-over-HTTPS (DoH) ve DNS-over-TLS (DoT), DNS sorgularını aktarım sırasında ele geçirilmeye ve manipülasyona karşı şifreler. DNS-over-QUIC (DoQ), eşdeğer gizlilik sağlarken DoT'den daha düşük gecikme sunan yeni bir protokoldür. 2026 değerlendirmelerinde DoQ desteği, gecikmeye duyarlı ortamlar için giderek farklılaştırıcı bir özellik olarak görülmektedir.5 Seçtiğiniz satıcının hangi protokolleri desteklediğini doğrulayın. Tüm araçlar üçünü de desteklemez.
DDoS Koruması (DNS)
DNS için DDoS koruması, DNS sunucularını büyük hacimli kötü amaçlı trafikle aşırı yüklenmekten korur. DNS sunucuları yüksek değerli hedeflerdir; başarılı bir saldırı kullanıcıların alan adlarını çözümlemesini engelleyerek web sitelerini, uygulamaları ve iletişim sistemlerini çökertebilir. Koruma mekanizmaları arasında anycast yönlendirme (sorguları ani artışları emmek için coğrafi olarak dağılmış sunuculara dağıtır), hız sınırlama (tek bir kaynaktan gelen sorguları kısıtlar), trafik filtreleme (bilinen kötü aktörleri engeller) ve meydan okuma-yanıt testleri (meşru kullanıcıları botlardan ayırır) bulunur.
Güvenlik Yığınıyla Entegrasyon
Entegrasyon, DNS güvenlik araçlarının veri paylaştığı ve güvenlik duvarları, EDR, SIEM ve kimlik sağlayıcıları gibi diğer güvenlik sistemleriyle eylemleri koordine ettiği anlamına gelir. Yalıtılmış sistemler parçalı algılamaya ve yavaş yanıta neden olur. DNS güvenliği diğer araçlarla entegre olduğunda tehdit bağlamı katmanlar arasında akar; bu da daha hızlı algılama ve koordineli yanıt sağlar.
Bulut Dağıtımı
Bulut dağıtımı, kendi DNS sunucularınızı veya şirket içi güvenlik donanımınızı yönetme ihtiyacını ortadan kaldırır. Altyapı maliyetlerini azaltır, bakımı basitleştirir, uzak kullanıcılar için tutarlı koruma sağlar ve manuel güncellemeler olmadan kurumsal büyümeyle ölçeklenir.
SSS'ler
DNS güvenlik kıyaslaması, farklı DNS güvenlik çözümlerini değerlendirir ve karşılaştırır. Her aracın tehdit koruması, filtreleme, performans ve yönetim özelliklerinde ne kadar iyi performans gösterdiğini anlamanıza yardımcı olur. Amaç, özel iş ihtiyaçlarınıza, altyapınıza ve risk toleransınıza göre en uygun çözümü seçmektir.
Satıcılar; pazar varlıkları, özellik setleri ve yaygın iş kullanım senaryolarıyla (ör. kurumsal, KOBİ, uzak ekipler) ilgililiklerine göre seçildi. Çözümler, küçük ekipler için uygun hafif araçlardan kurumsal düzey platformlara kadar karmaşıklık açısından farklılık gösterir.
DNSSEC, DNS yanıtlarına kimlik doğrulaması ekleyerek aktarım sırasında kurcalanmadıklarından emin olur. Bu, kullanıcıları sahte veya kötü amaçlı web sitelerine yönlendirebilecek DNS sahtekarlığı veya önbellek zehirlenmesi gibi saldırıları önlemeye yardımcı olur.
DNS filtreleme, kullanıcıların bilinen kötü amaçlı alan adlarına veya istenmeyen içeriğe erişmesini engeller. Bağlantı kurulmadan önce DNS katmanında zararlı istekleri engelleyerek kuruluşlar kötü amaçlı yazılım, kimlik avı ve veri sızıntısına maruz kalma riskini azaltabilir.
Kuruluşunuzun uyumluluk gereksinimleri, uzak çalışan desteği, tehdit maruziyeti ve bütçe gibi özel ihtiyaçlarını belirleyerek başlayın. Ardından ortamınız için en önemli özelliklere göre araçları karşılaştırın. Kısa listenizi daraltmak için bu kıyaslamayı bir rehber olarak kullanın.
Bu benchmarkı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dogan2026,
  author = {Dogan, Sedat and Sezer, Sena},
  title  = {{En İyi 5 DNS Güvenlik Çözümü: Özellikler ve Kıyaslama}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/dns-security}},
  note   = {AIMultiple. Erişim tarihi: 30 Mart 2026}
}15 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
3 güncellemeYapay zeka üretimi kötü amaçlı alan adları tehdit maddesi ve DoH, DoT ve DoQ'yu kapsayan şifreli DNS protokol desteği bölümü eklendi.
Referans Linkleri
- Programlama dilleri ve sunucu mimarileri konusunda kapsamlı uzmanlığa sahip, 20 yıllık deneyime sahip bir beyaz şapkalı hacker ve geliştirme gurusudur.
- Erken aşama teknoloji şirketlerine yatırım yapan bir VC'de ve 125.000 işletmeye hizmet veren bölgesel bir dijital ödeme platformu olan Ödeal'da yönetim kurulu danışmanıdır.
- Yedi ulusal seçimin teknoloji altyapısını ve siber güvenliğini yönetmiş ve Twitter dahil küresel teknoloji liderleri tarafından siber güvenlik Onur Listesi'nde tanınmıştır.









Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.