


Solutions de sécurité des e-mails: Acronis Email Security & Sophos

L’e-mail est l’un des points d’entrée les plus courants pour les cyberattaques, et les protections intégrées ne suffisent plus à gérer les menaces ciblées. Nous avons testé trois plateformes de sécurité des e-mails dans le cloud (Acronis Email Security, Sophos Email Security et Barracuda Email Protection) avec 100 tests répartis sur 11 catégories de menaces.
Résultats du benchmark des solutions de sécurité des e-mails dans le cloud
Lisez la méthodologie du benchmark des solutions de sécurité des e-mails pour découvrir comment nous avons testé ces outils et mesuré les résultats.
Comparaison des solutions de sécurité des e-mails basée sur les catégories de verdict
Acronis Email Security
- Acronis obtient le score de détection global le plus élevé (122/200) et est le plus performant contre le phishing GenAI avec 100 %. Les dix prétextes commerciaux soignés ont été bloqués, y compris les faux dossiers de pré-lecture, les flux de re-consentement Microsoft 365 et les NDA juridiques fictives.
- C’était la catégorie la plus difficile du benchmark, avec une difficulté moyenne de 8.2/10. Le fait de toutes les attraper suggère qu’Acronis a bien géré les indices sémantiques et contextuels du phishing dans ce benchmark, plutôt que de dépendre uniquement de signaux évidents de grammaire ou de formatage.
- La catégorie F et la catégorie D confortent également ce tableau : Acronis a obtenu 89 % en usurpation de marque/domaine et 90 % en phishing par URL, y compris un BLOCAGE lors du test d’injection d’en-tête authentication-results. Les résultats agrégés suggèrent une bonne gestion des cas d’usurpation et d’analyse d’URL.
- Le bilan sans faux positifs est opérationnellement significatif. Aucun des huit messages de contrôle n’a été bloqué, ce qui signifie que le taux de détection de 66 % n’entraîne aucun coût compensatoire en perte de courrier légitime.
- Les points négatifs se concentrent sur les niveaux de difficulté inférieurs. Le spam basique (catégorie A, 44 %) est inférieur à celui des autres outils, avec des échecs sur le spam pharmaceutique, les arnaques à la loterie et une arnaque sentimentale basique aux niveaux de difficulté 1 à 2. Cet écart suggère qu’Acronis privilégie les attaques sophistiquées au détriment du trafic en masse à faible effort.
Sophos Email Security
- Sophos a le deuxième meilleur score global (105.5/200). Il a obtenu 100 % dans la catégorie B (variantes de malware EICAR), en attrapant toutes les variantes d’imbrication d’archives, les ZIP protégés par mot de passe et les tests de tolérance au décalage.
- Les faiblesses les plus visibles de Sophos sont le phishing par URL (catégorie D, 58 %) et les techniques d’évasion (catégorie J, 22 %). L’écart en phishing par URL est notable car les liens sont parmi les mécanismes de livraison de phishing les plus courants, et la catégorie D teste plusieurs façons réalistes dont les attaquants les masquent ou les acheminent.
- Le score de Sophos de 58 %, comparé aux 90 % d’Acronis, suggère que sa couche d’analyse d’URL a été moins cohérente sur les redirections, l’obfuscation et les placements d’URL hors corps de message.
Barracuda Email Protection
- Le score de détection de Barracuda de 60/200 est inférieur aux deux autres produits. La catégorie I (phishing GenAI) a donné 0 % de détection, et la catégorie A (spam : 33 %) a le score le plus bas parmi les concurrents. Cela suggère que Barracuda a été moins efficace dans cette configuration contre le spam du benchmark, le phishing GenAI et les scénarios d’ingénierie sociale.
- La catégorie B (détection de malware connu via les chaînes de test EICAR, 89 %) et la catégorie C (types de fichiers porteurs tels que les PDF avec JavaScript intégré, le HTML smuggling et les raccourcis LNK, 70 %) sont compétitives avec celles des autres fournisseurs.
- Les résultats de Barracuda en catégorie J (techniques d’évasion, 44 %) sont les meilleurs des trois fournisseurs. Cela suggère que le moteur d’inspection de contenu sous-jacent peut gérer raisonnablement bien des fonctionnalités telles que les caractères de largeur nulle, les sujets encodés et les homoglyphes.
- Les faiblesses sont plus marquées dans les catégories qui comptent le plus pour la protection contre les menaces modernes. Le phishing par QR-code (catégorie E, 13 %), l’usurpation de marque (catégorie F, 11 %), la BEC (catégorie G, 11 %) et l’extorsion (catégorie H, 22 %) sont tous bien en dessous de la comparaison.
- Sur les onze tests du niveau difficile, Barracuda en a bloqué un et a raté les dix autres.
Top 3 des solutions de sécurité des e-mails dans le cloud
Acronis Email Security : analyse détaillée
Lorsque nous sélectionnons Acronis Email Security dans le menu de gauche de l’interface Acronis Cyber Protect Cloud, nous voyons l’écran suivant. Nous cliquons ensuite pour accéder à la console Email Security.
Comme nous n’avons pas encore effectué de configuration, notre tableau de bord affiche les éléments de menu :
- Incidents : Incidents de sécurité détectés et activité d’attaque.
- Réponse aux incidents : Outils pour enquêter et répondre aux incidents.
- Trafic : Visibilité sur les modèles de trafic e-mail ou web analysés.
- Rapports périodiques : Rapports planifiés de sécurité et de protection.
- Opérations de sécurité : Contrôles de sécurité opérationnels et outils de surveillance.
- Configuration de la détection : Configuration des règles de détection, de l’analyse et des paramètres de protection.
Depuis le menu Paramètres à gauche, nous allons dans Actifs e-mail protégés.
Comme il n’y a pas encore d’actifs, le système nous redirige vers le flux de configuration. Nous cliquons sur Configurer la protection des e-mails. Le système nous demande une adresse e-mail d’escalade pour signaler les problèmes et nous demande quel service de messagerie nous utilisons.
Pour ce test, nous allons procéder avec un fournisseur personnalisé via MX. Nous faisons cela pour comparer directement les fournisseurs, sans être affectés par les protections intégrées de Microsoft 365 ou de Google Workspace.
Nous sélectionnons le service e-mail et choisissons la méthode de connexion Inline. Cela signifie qu’Acronis analyse et bloque les e-mails malveillants avant leur distribution.
Nous ajoutons également un contact d’escalade qu’Acronis peut utiliser pour les problèmes de prise de contrôle de compte, de sécurité ou de connexion. L’étape suivante consiste à activer l’application Google Workspace, qui prend en charge l’intégration, le comptage précis des utilisateurs pour la facturation et les actions de remédiation, telles que la suppression des e-mails malveillants distribués par erreur.
Nous ajoutons le domaine connecté, aimultiple.com, et le système récupère automatiquement les enregistrements MX.
Nous définissons également la méthode de calcul des licences sur « Selon les sièges déclarés » et saisissons 100 sièges. Après ces réglages, nous passons à Suivant pour continuer la configuration MX.
Le système nous demande d’ajouter un enregistrement TXT pour vérifier la propriété du domaine. Nous ajoutons l’enregistrement et attendons la vérification.
Nous pouvons également gérer les serveurs de destination SMTP configurés, confirmer que TLS est activé et utiliser l’action Vérifier pour vérifier que l’enregistrement TXT a été publié correctement. Cette page permet aussi de modifier les paramètres du serveur et de TLS ou de supprimer le domaine si nécessaire.
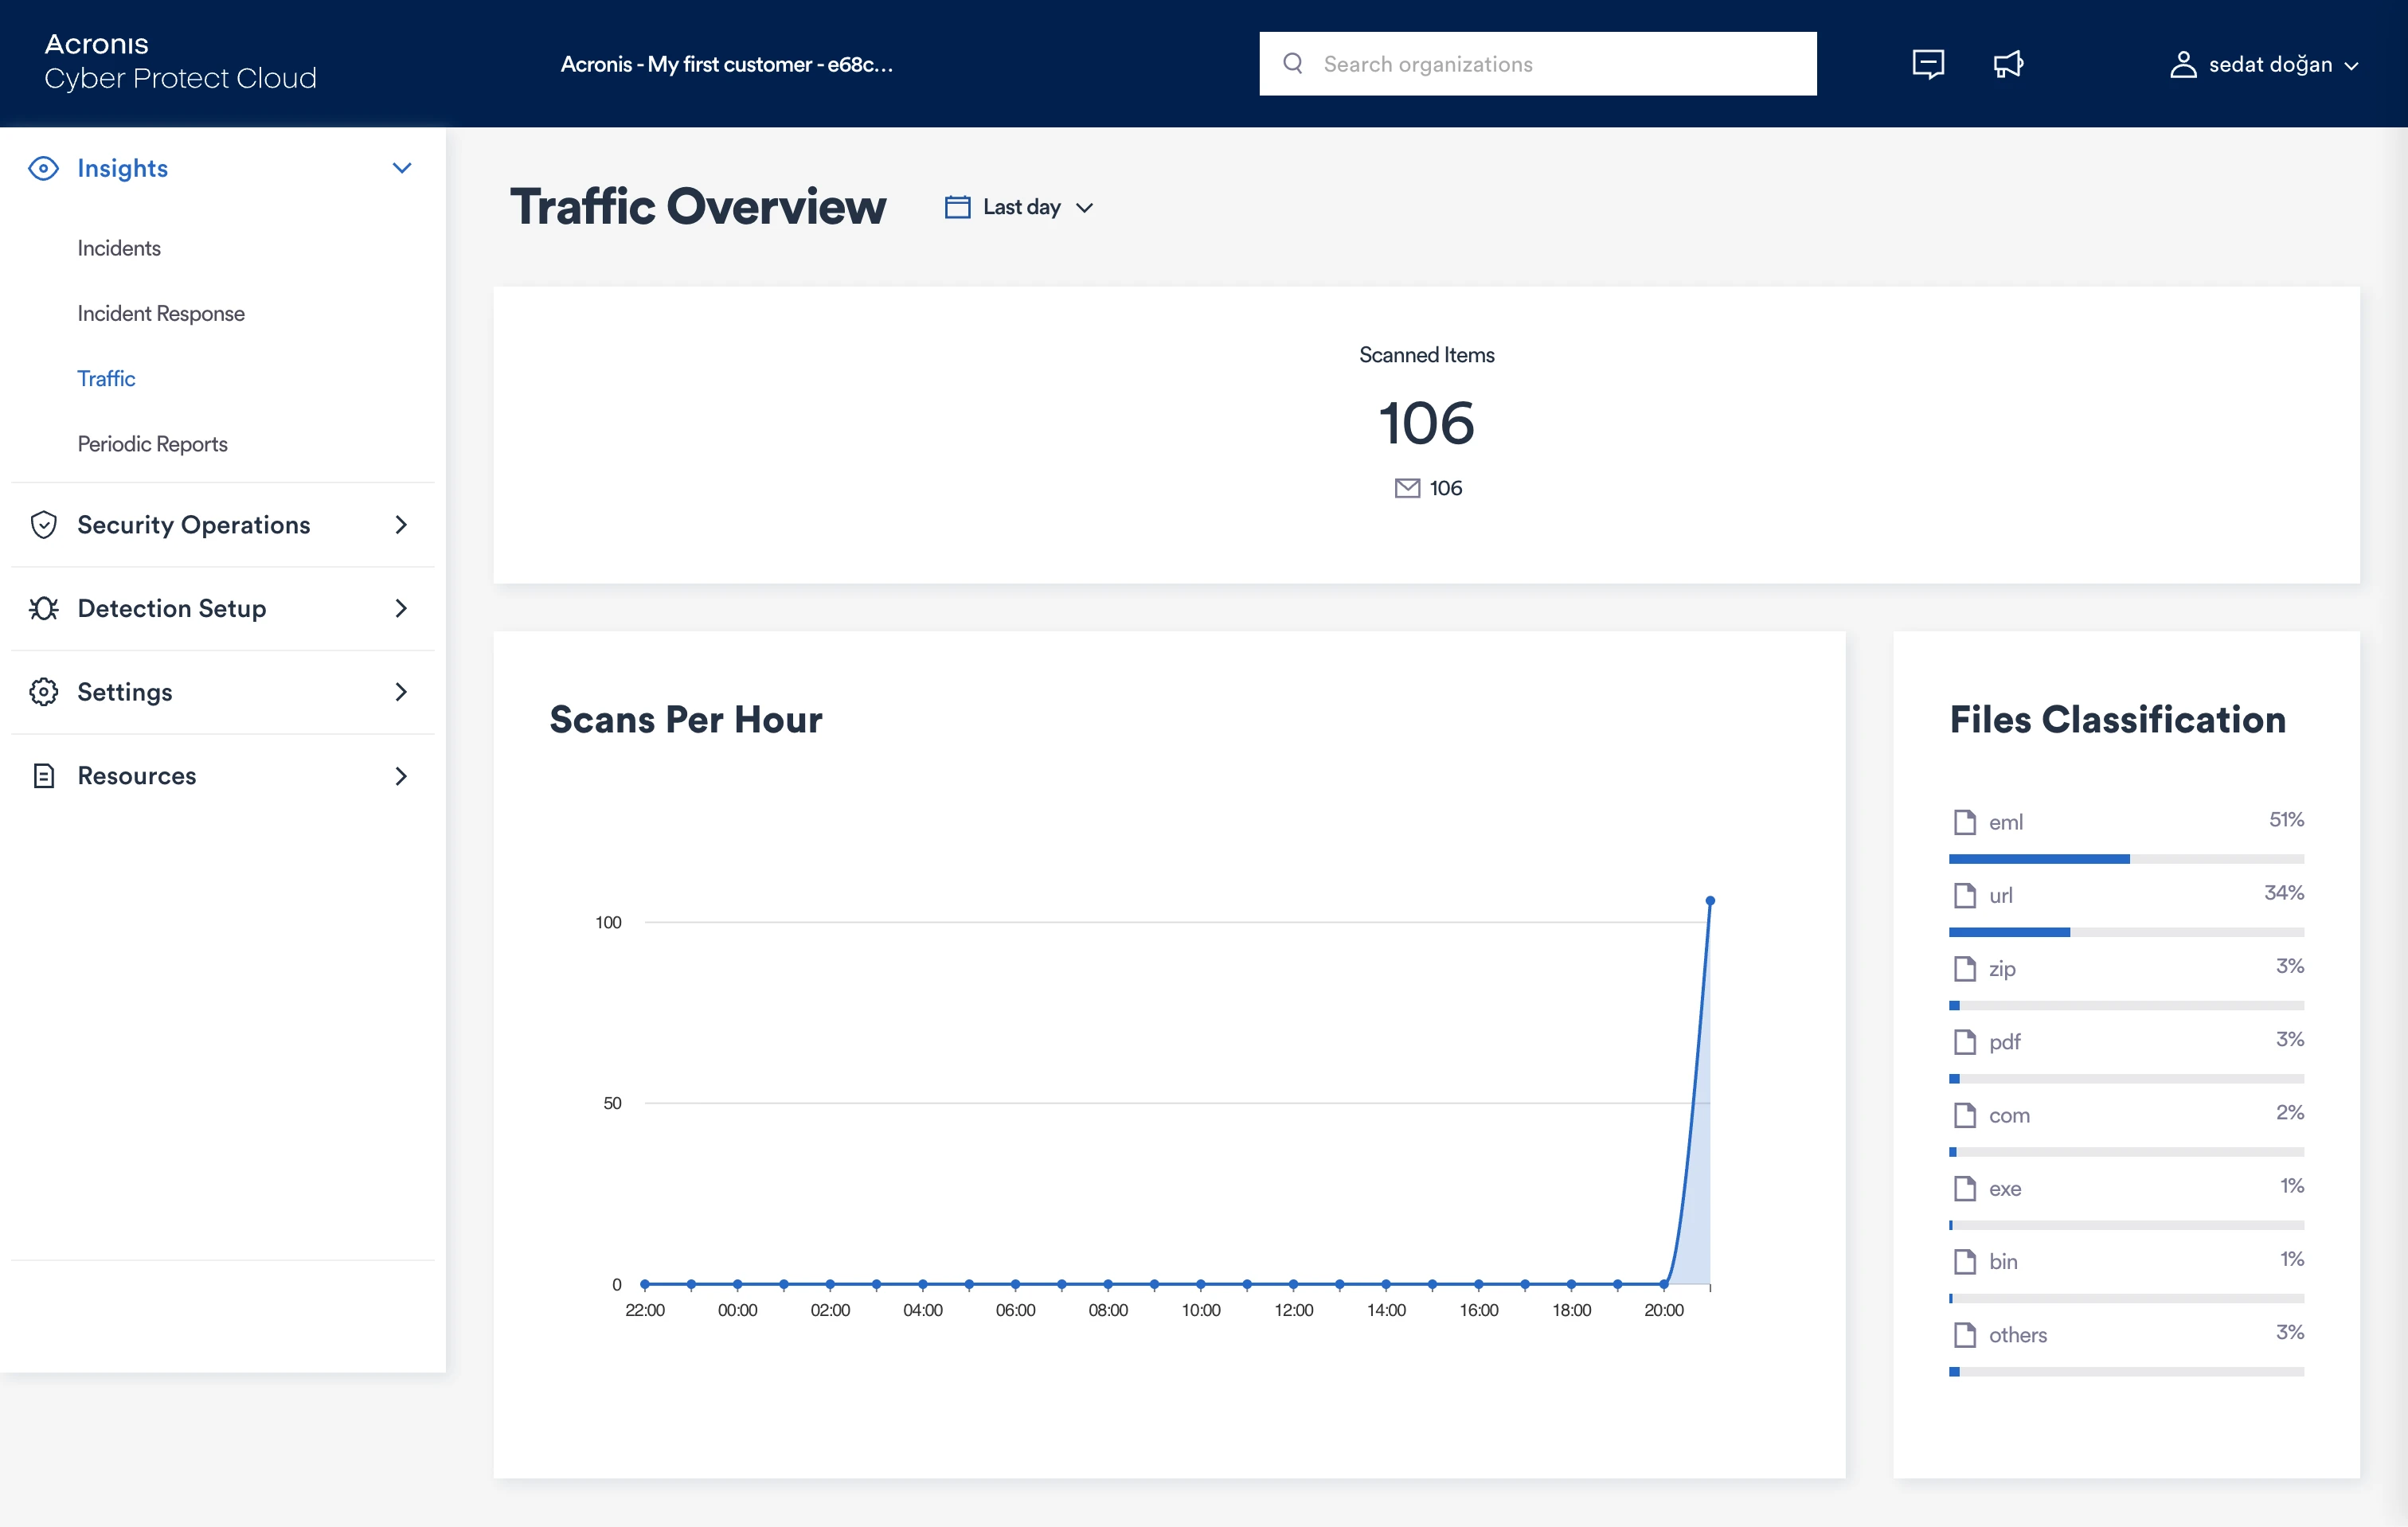
Nous avons envoyé un total de 100 e-mails pouvant être considérés comme malveillants ou spam. Le tableau de bord affiche maintenant des statistiques telles que le nombre d’e-mails analysés, classés comme spam, classés comme malveillants, et le nombre d’e-mails reçus par type d’attaque. Il y a aussi une statistique indiquant quelles adresses e-mail ont été attaquées le plus fréquemment.
Dans le menu Analyses, nous pouvons voir les statistiques d’analyse de tous les e-mails entrants. La répartition par type de fichier est également un détail utile. De plus, dans toute l’application, nous pouvons ajuster la plage de dates en cliquant sur Dernier jour en haut de la page.
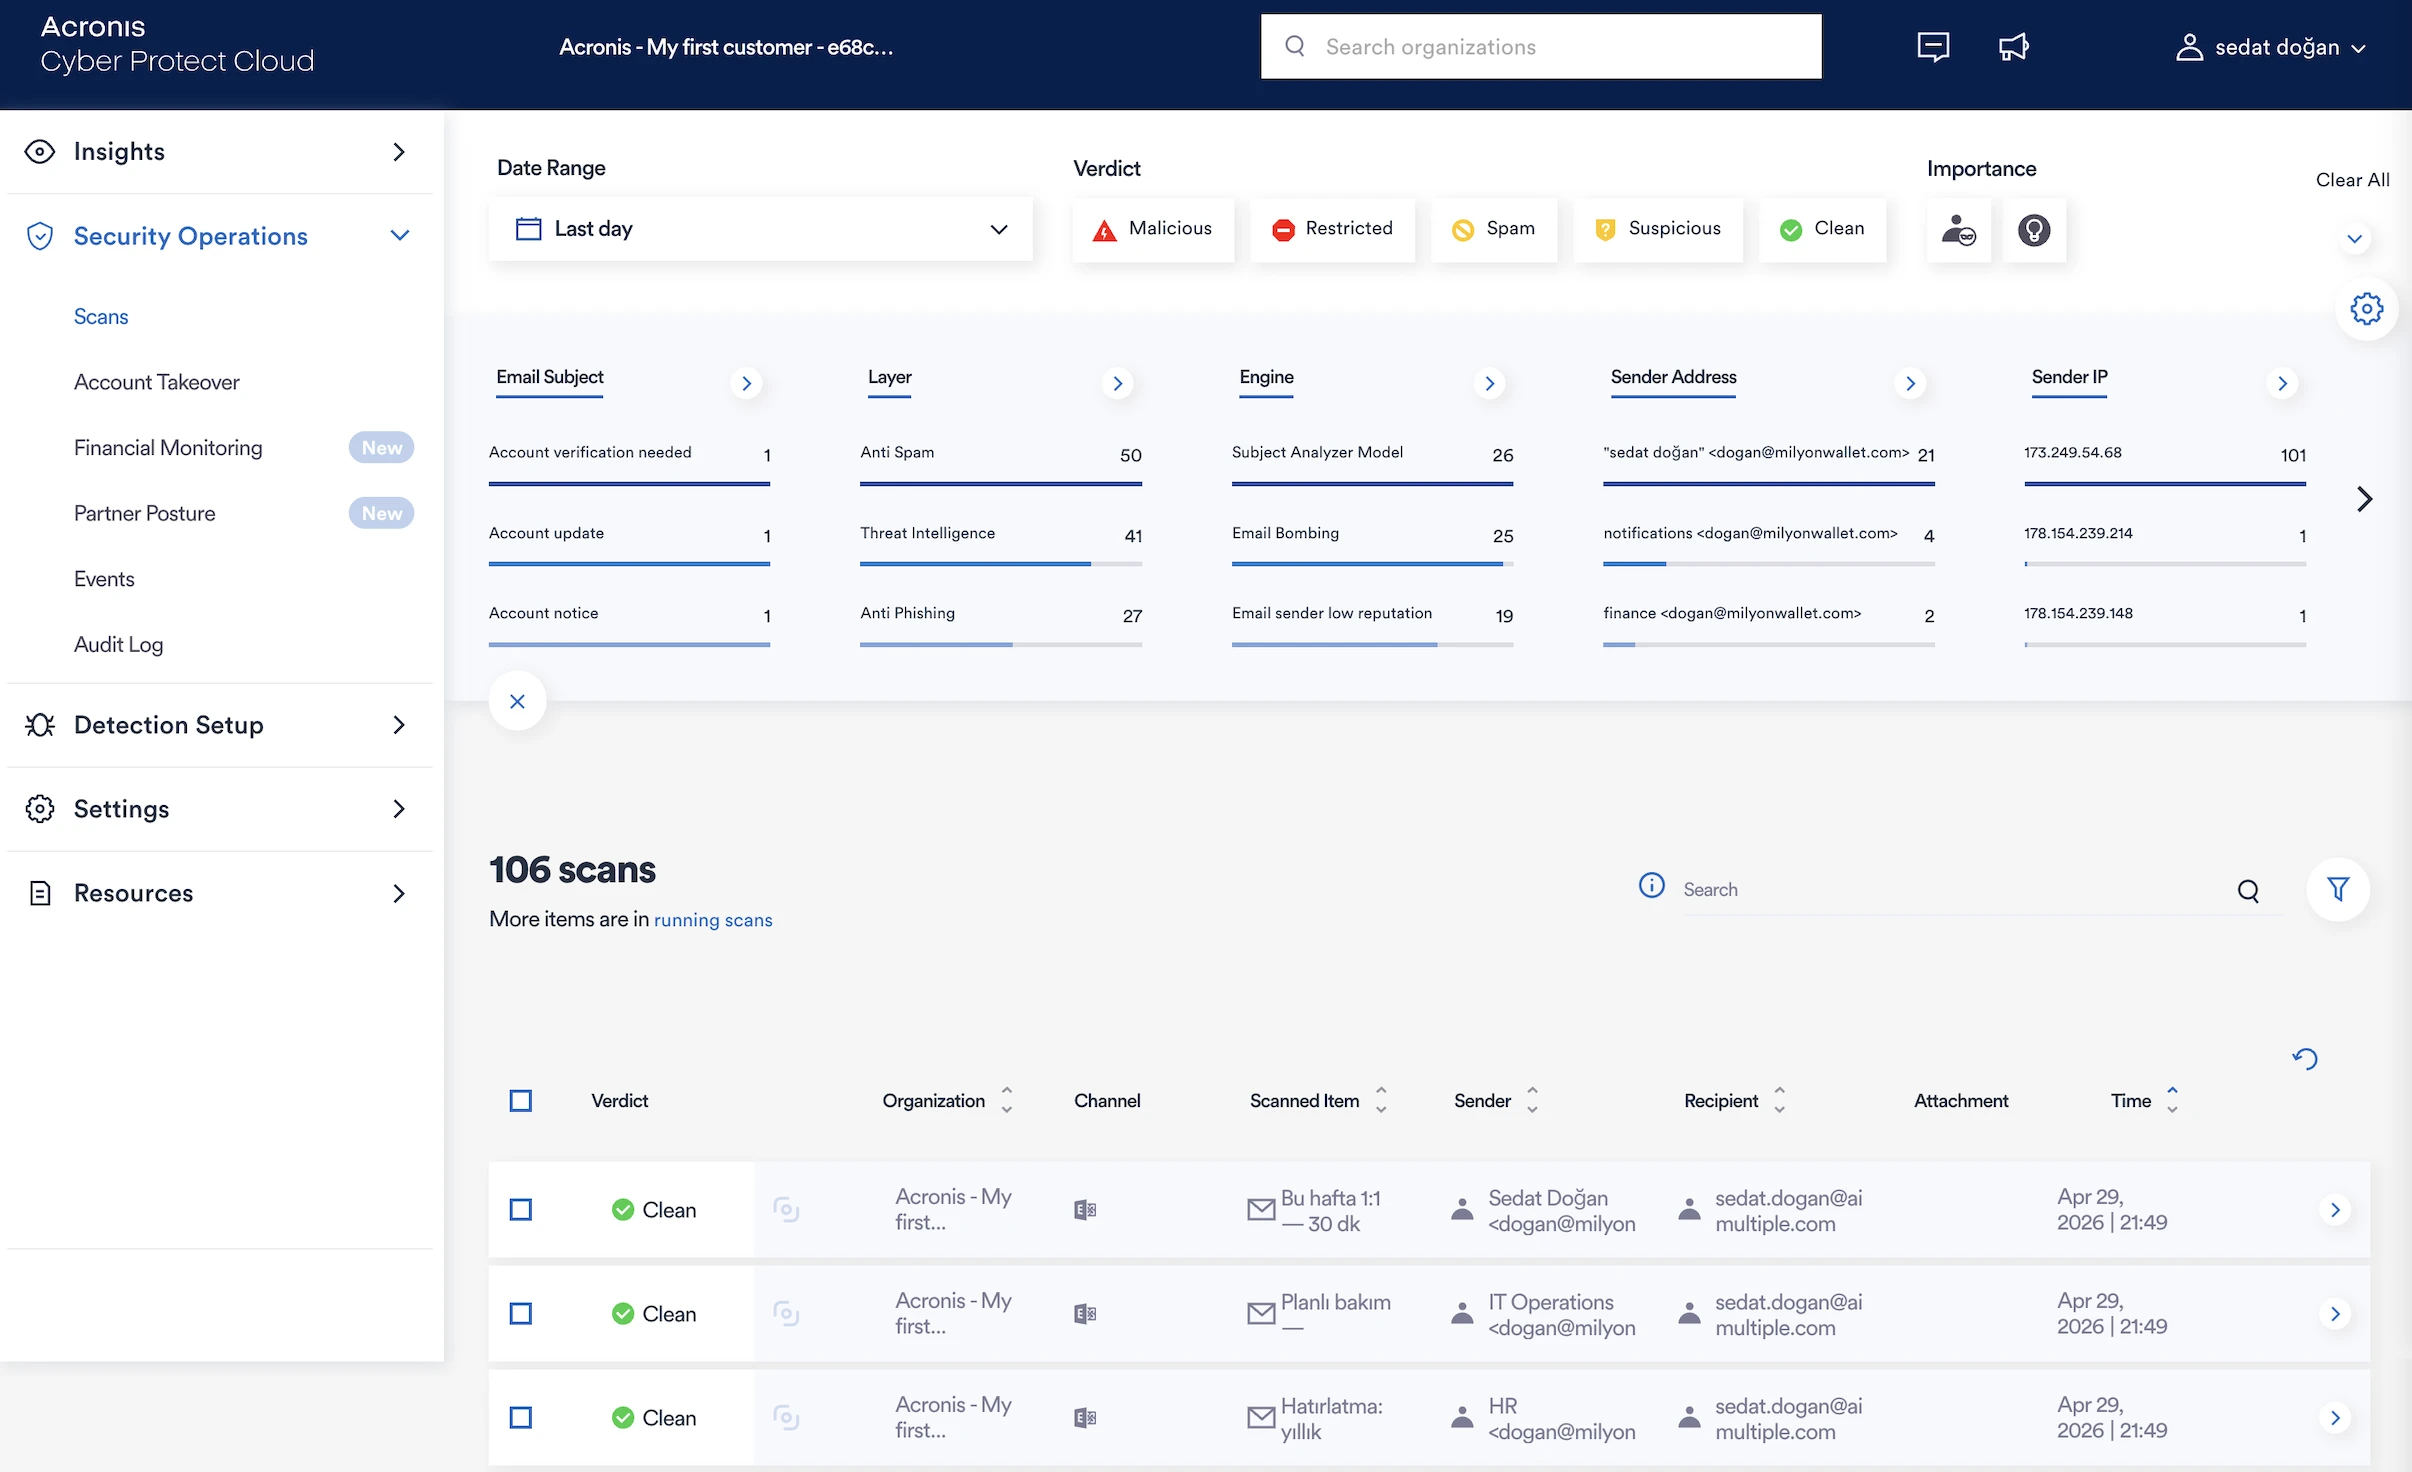
Le filtrage dans la section Analyses est très détaillé. Voici quelques options :
- Adresse/domaine/IP de l’expéditeur : Les indicateurs principaux pour identifier les expéditeurs malveillants ou usurpés.
- Nom d’affichage usurpé : Cible directement l’une des techniques de phishing les plus courantes, où le nom visible semble légitime, mais l’adresse réelle ne l’est pas.
- Adresse de réponse : Un autre signal d’alarme important du phishing. Lorsque l’adresse de réponse diffère de l’adresse de l’expéditeur, cela signale souvent une tentative de rediriger les réponses vers une boîte contrôlée par l’attaquant.
- Action (mis en quarantaine/distribué) : Essentiel pour comprendre si une menace a été interceptée ou a atteint le destinataire.
- Objet : Pour identifier les campagnes de phishing qui utilisent des lignes d’objet identiques ou quasi identiques sur plusieurs cibles.
- Adresse du destinataire : Critique pour déterminer l’ampleur d’une attaque. Indique combien d’utilisateurs ont été ciblés et si des personnes à forte valeur (dirigeants, finance) en faisaient partie.
- Charge utile (pièces jointes/URL) : Limite la recherche aux e-mails transportant les mécanismes de distribution de malware les plus courants.
Lorsque nous allons dans Opérations de sécurité depuis le menu de gauche, nous atteignons la section Analyses. Depuis cet écran, nous pouvons accéder aux détails liés aux analyses. Toutes les analyses sont listées ici, et nous pouvons également voir les catégorisations résultantes, telles que propre, spam et malveillant.
Lorsque nous ouvrons les détails d’un e-mail, nous pouvons voir comment le système l’a évalué et son statut actuel. Nous pouvons également changer son statut en :
- Approuver le verdict (Traiter) : Accepter le verdict actuel et traiter l’e-mail en conséquence.
- Marquer l’e-mail comme restreint : Classer l’e-mail comme restreint ou violant la politique.
- Marquer l’e-mail comme spam : Classer l’e-mail comme indésirable ou non sollicité.
- Marquer l’e-mail comme suspect : Signaler l’e-mail comme potentiellement risqué et nécessitant de la prudence.
- Marquer l’e-mail comme propre (FP) : Marquer l’e-mail comme sûr et indiquer qu’il s’agissait d’un faux positif.
La vue ci-dessous est la vue compacte. Lorsque nous cliquons sur l’onglet Détails dans le coin supérieur droit, nous pouvons voir de nombreux détails supplémentaires.
Dans la vue compacte, nous pouvons voir les détails d’analyse d’un e-mail de phishing malveillant mis en quarantaine par Acronis. Il comprend un aperçu généré par l’IA expliquant pourquoi l’e-mail est considéré comme malveillant et montrant des indicateurs tels qu’un domaine d’expéditeur suspect, un comportement de bombardement d’e-mails et une URL risquée. Dans la section Détails, nous pouvons vérifier le canal, l’action effectuée, l’heure d’analyse, le temps de traitement, l’organisation et le statut IR.
Dans l’Inspecteur d’e-mails, nous pouvons consulter les métadonnées du message, notamment l’objet, l’expéditeur, le destinataire, l’heure, le chemin de retour et l’IP source. Le corps de l’e-mail est également affiché, ce qui nous permet d’évaluer directement la tentative d’ingénierie sociale.
Les critères d’évaluation des incidents sont clairs et transparents. Pour un incident, nous pouvons également cliquer sur le bouton Demander une enquête, sélectionner « Je pense que cet e-mail est propre » et l’envoyer à l’équipe Acronis pour examen. Nous pouvons consulter les analyses précédentes liées au même e-mail.
Avec le bouton Captures d’écran, nous pouvons voir la version rendue de l’e-mail, ce qui est une fonctionnalité utile. Notamment, le système ne rend pas l’e-mail en HTML dans le navigateur, de sorte qu’une vulnérabilité non détectée dans l’e-mail ne peut pas déclencher une violation pendant l’examen.
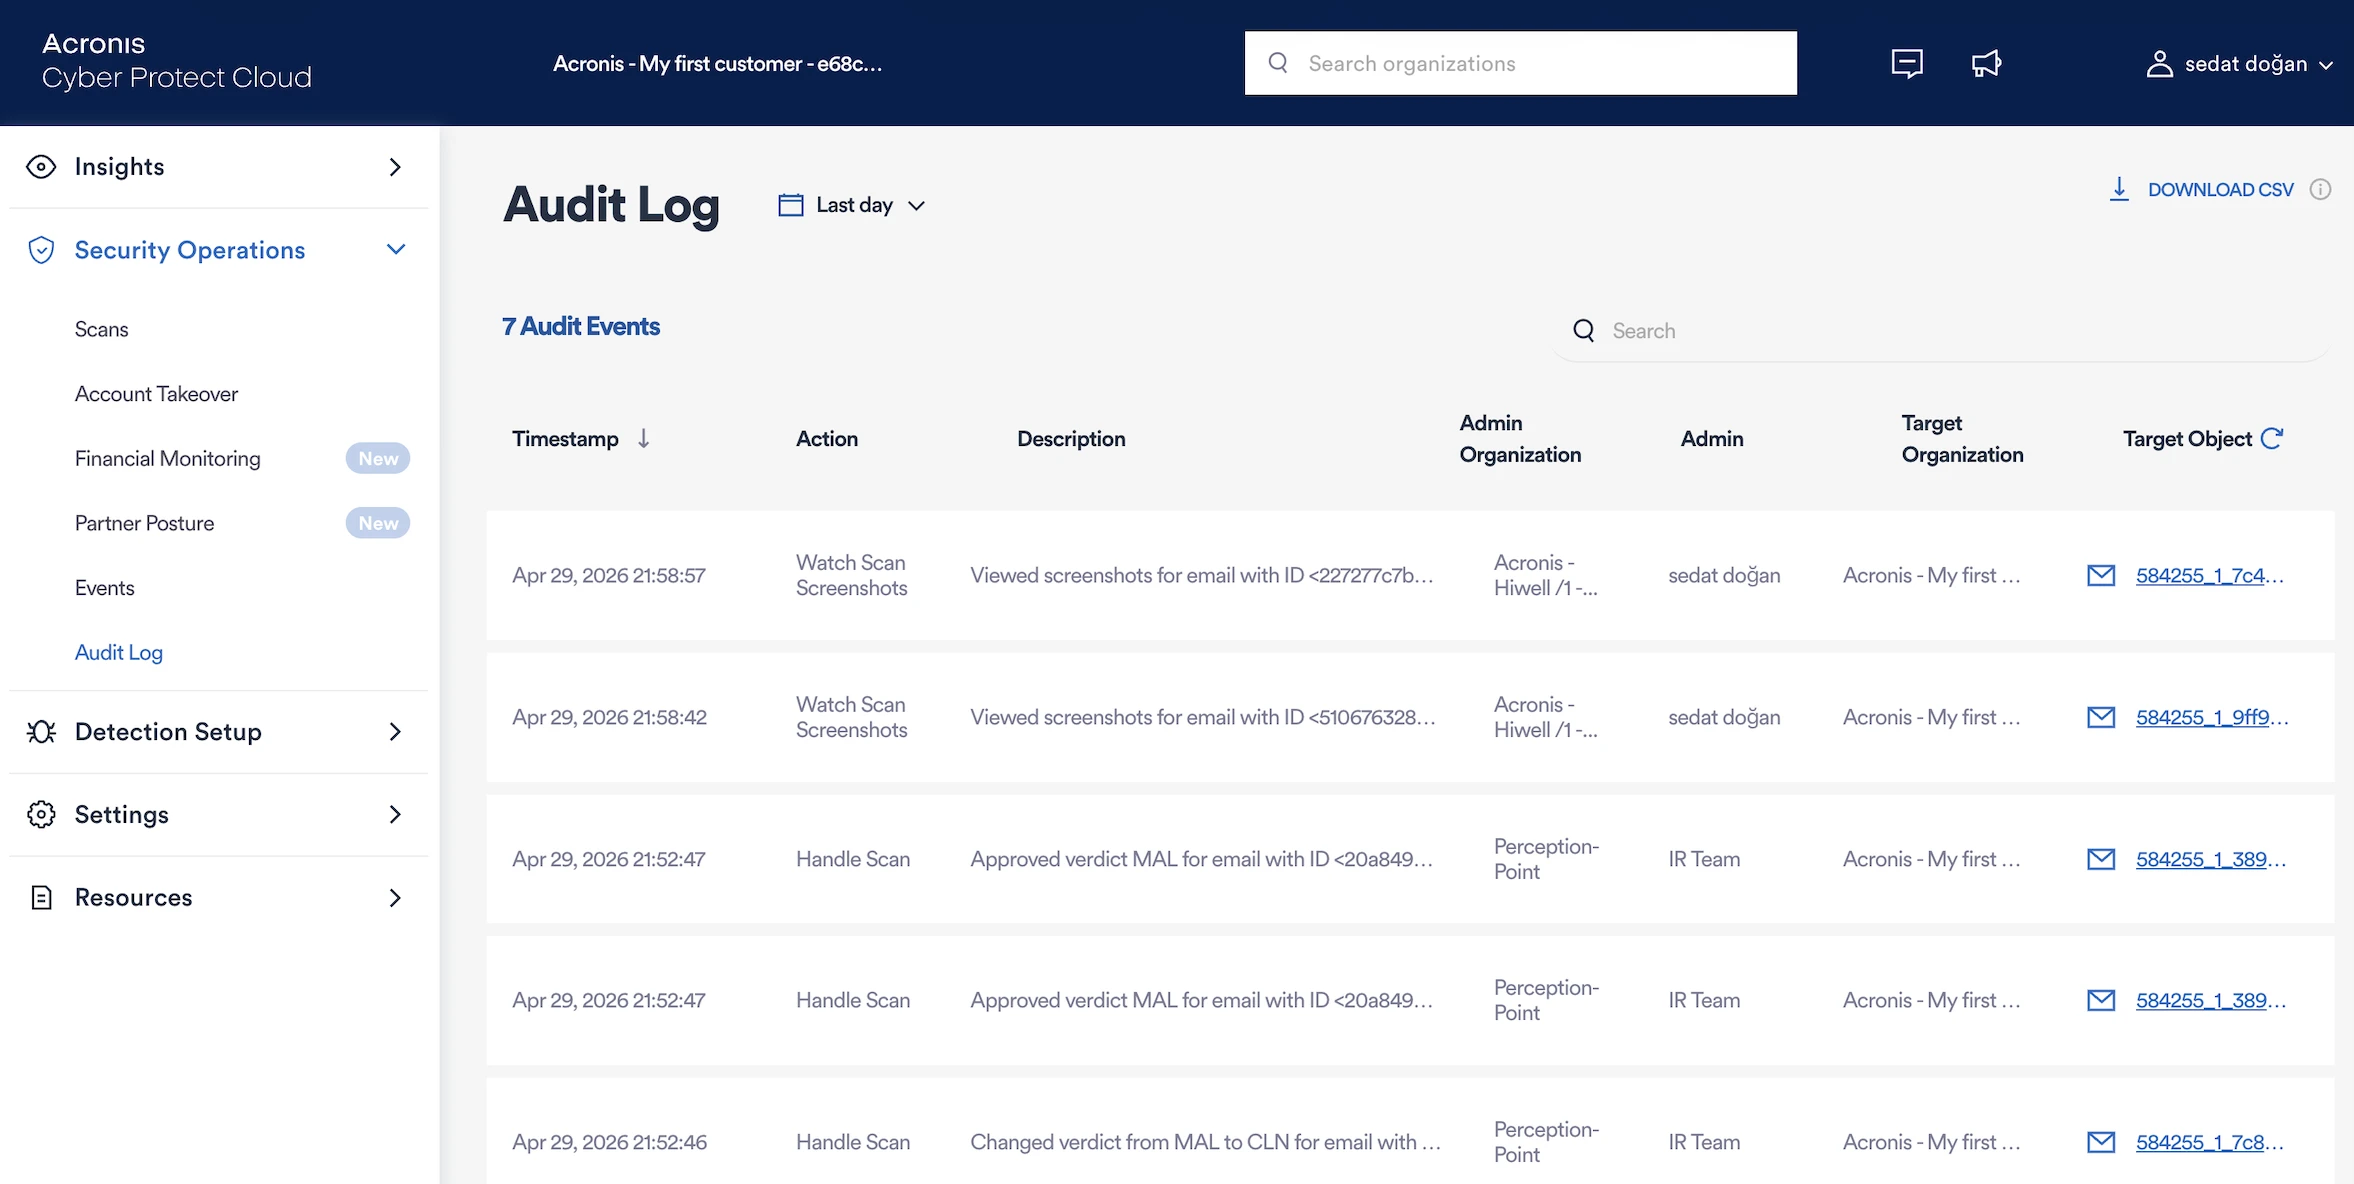
Les actions des utilisateurs observées lors de ce test étaient disponibles dans le journal d’audit depuis le menu de gauche. Certains de ces enregistrements sont :
- Voir les captures d’écran d’analyse
- Traiter l’analyse
- Action UI
Chaque journal enregistre l’horodatage, l’action, la description, l’administrateur ou l’équipe, l’organisation cible et l’e-mail ou l’objet cible associé.
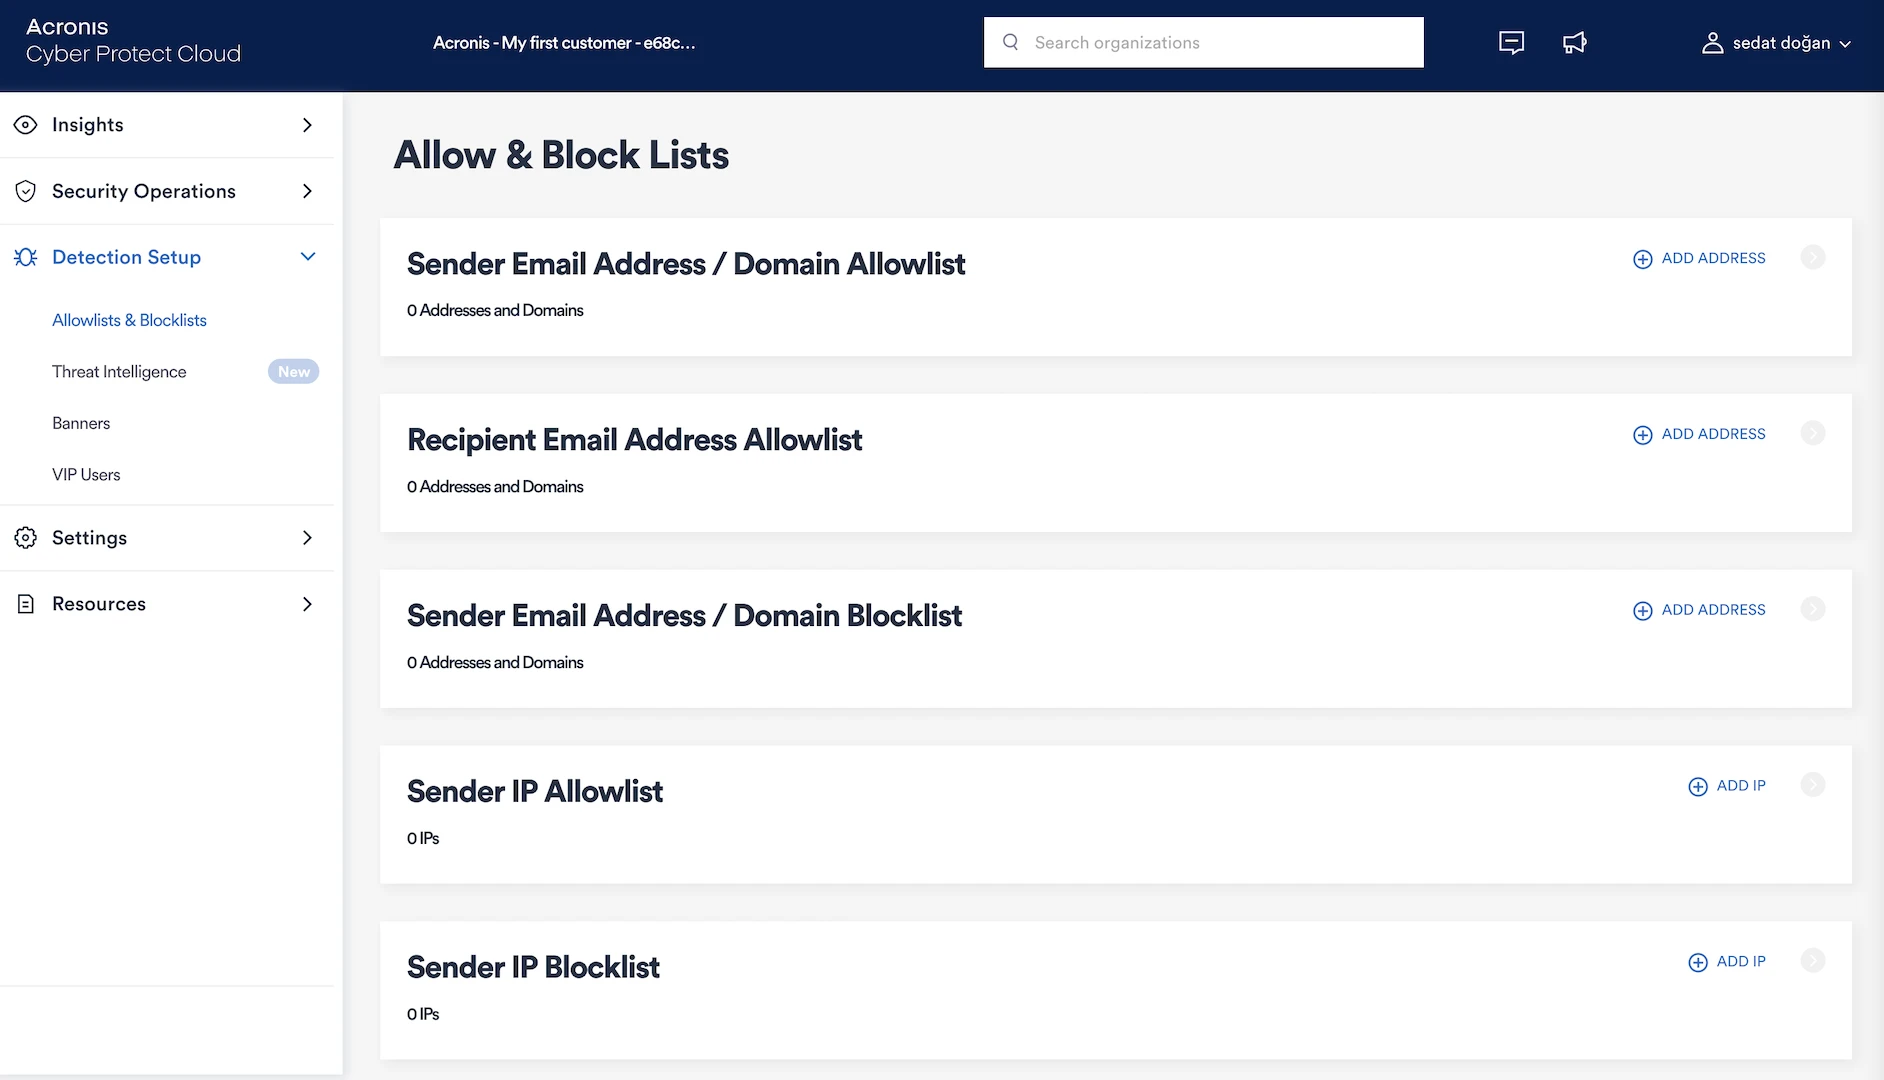
Dans Configuration de la détection du menu de gauche, nous pouvons gérer en détail les listes d’autorisation et de blocage, ce qui est une fonctionnalité très utile :
- Liste d’autorisation des adresses e-mail/domaines de l’expéditeur : Les e-mails provenant d’adresses ou de domaines de cette liste sont toujours fiables et contourneront les filtres spam/menaces. Cela peut être utile pour mettre sur liste blanche des partenaires connus ou des systèmes internes qui pourraient autrement déclencher des faux positifs.
- Liste d’autorisation des adresses e-mail du destinataire : Spécifie les adresses de destinataires internes qui doivent recevoir tout le courrier entrant sans filtrage. Cela garantit que certains utilisateurs (par exemple, une boîte de réception fourre-tout) reçoivent toujours les e-mails, même d’expéditeurs inconnus.
- Liste de blocage des adresses e-mail/domaines de l’expéditeur : Les e-mails provenant d’adresses ou de domaines de cette liste sont automatiquement rejetés ou mis en quarantaine. Elle peut être utilisée pour bloquer définitivement les sources de spam connues, les domaines malveillants ou les expéditeurs en masse indésirables.
- Liste d’autorisation des IP de l’expéditeur : Les serveurs de messagerie dont les IP figurent sur cette liste sont considérés comme fiables et leurs e-mails ignorent les contrôles de réputation basés sur l’IP. Peut être utilisée pour les services de messagerie tiers de confiance ou les relais de messagerie sur site.
- Liste de blocage des IP de l’expéditeur : Les connexions provenant de ces IP sont bloquées, quelle que soit l’adresse de l’expéditeur. Cela peut être efficace contre les serveurs de messagerie malveillants connus ou les infrastructures compromises.
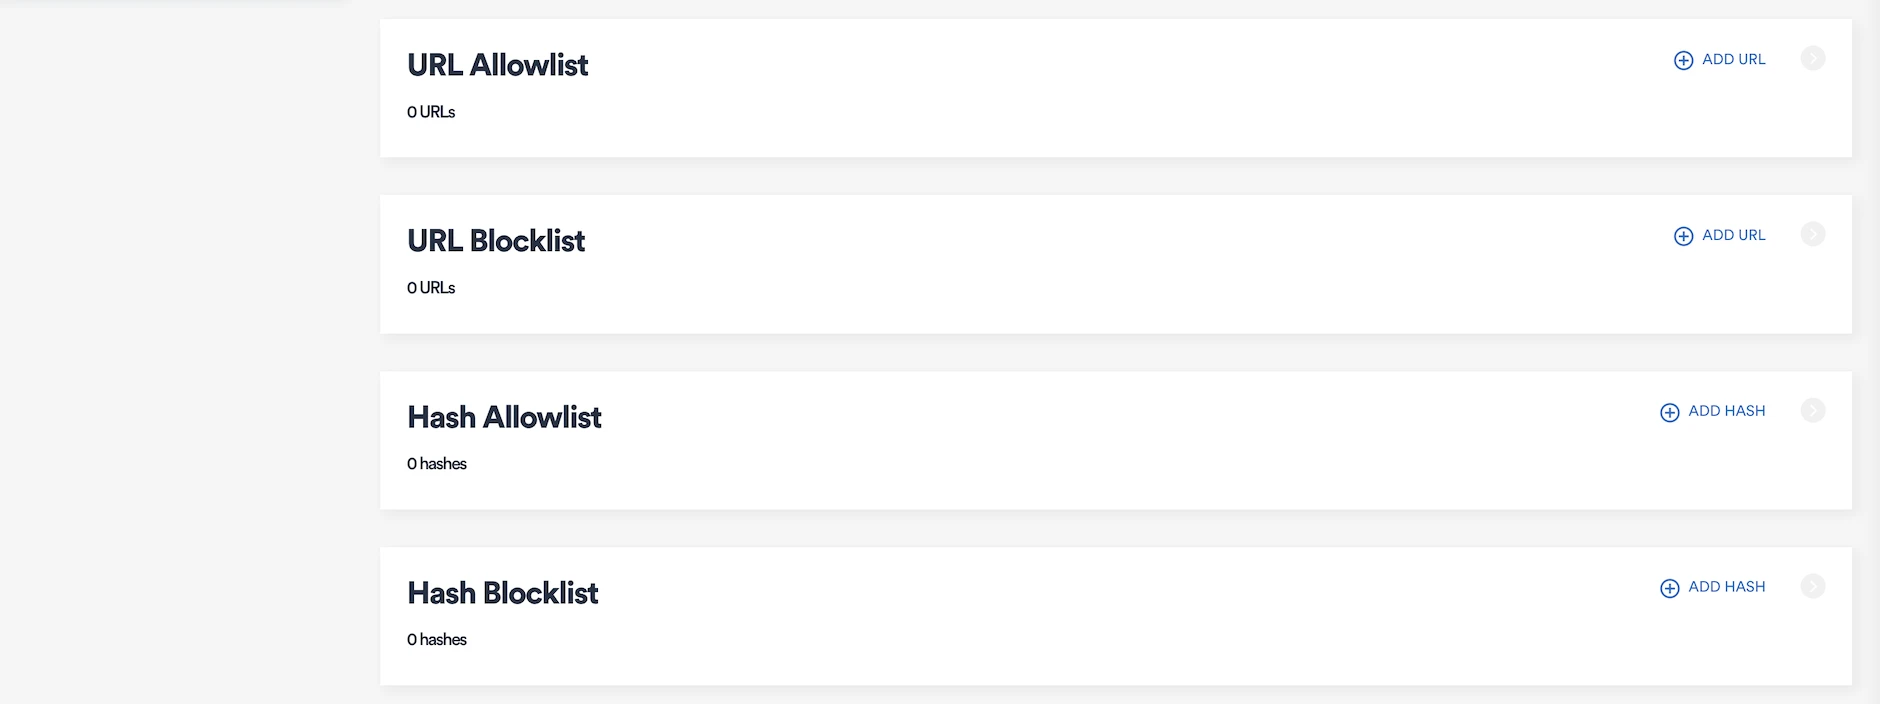
- Liste d’autorisation des URL : Les liens correspondant à ces URL ou domaines dans le corps des e-mails sont considérés comme sûrs et ne seront pas signalés.
- Liste de blocage des URL : Les e-mails contenant ces URL sont signalés, bloqués ou mis en quarantaine.
- Liste d’autorisation des hachages : Les pièces jointes correspondant à ces hachages cryptographiques sont traitées comme sûres et passent sans alertes d’analyse.
- Liste de blocage des hachages : Les pièces jointes dont le hachage correspond à une entrée de cette liste sont bloquées immédiatement. Cela fournit un blocage précis, basé sur la signature, de fichiers malveillants connus, même s’ils sont renommés ou déguisés.
Certaines fonctionnalités qui méritent d’être mentionnées, mais que nous n’avons pas spécifiquement testées, sont :
Sous Configuration de la détection :
- Renseignement sur les menaces : Récupère des indicateurs provenant de sources externes de renseignement sur les menaces. Cette fonctionnalité aide à attraper les malwares grand public répandus, les URL malveillantes et les campagnes d’attaque actives.
- Bannières : Ajoute des bannières personnalisables aux e-mails entrants en fonction des politiques et des règles.
- Utilisateurs VIP : Permet aux administrateurs de maintenir une liste d’utilisateurs à forte valeur (dirigeants, personnel financier, etc.).
Sous Opérations de sécurité :
Prise de contrôle de compte (ATO) : Détecte les signaux de boîtes aux lettres Microsoft 365 compromises.
Le moteur signale les règles de boîte aux lettres suspectes (transfert, redirection, déplacement ou suppression d’e-mails), les connexions impossibles et les connexions depuis des emplacements ou appareils inhabituels. Lorsqu’il repère l’un de ces signaux, il ouvre un cas dans la console et l’équipe de réponse aux incidents contacte l’administrateur pour enquêter ensemble.
Sophos Email Security : analyse détaillée
Pour commencer avec Sophos, nous créons un lien d’essai et sommes dirigés vers l’écran suivant. Comme Barracuda, Sophos nous demande de sélectionner une région.
Le système demande ensuite quel produit nous voulons installer. Nous sélectionnons Email Security. Les autres produits pouvant être configurés incluent Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix et Switches.
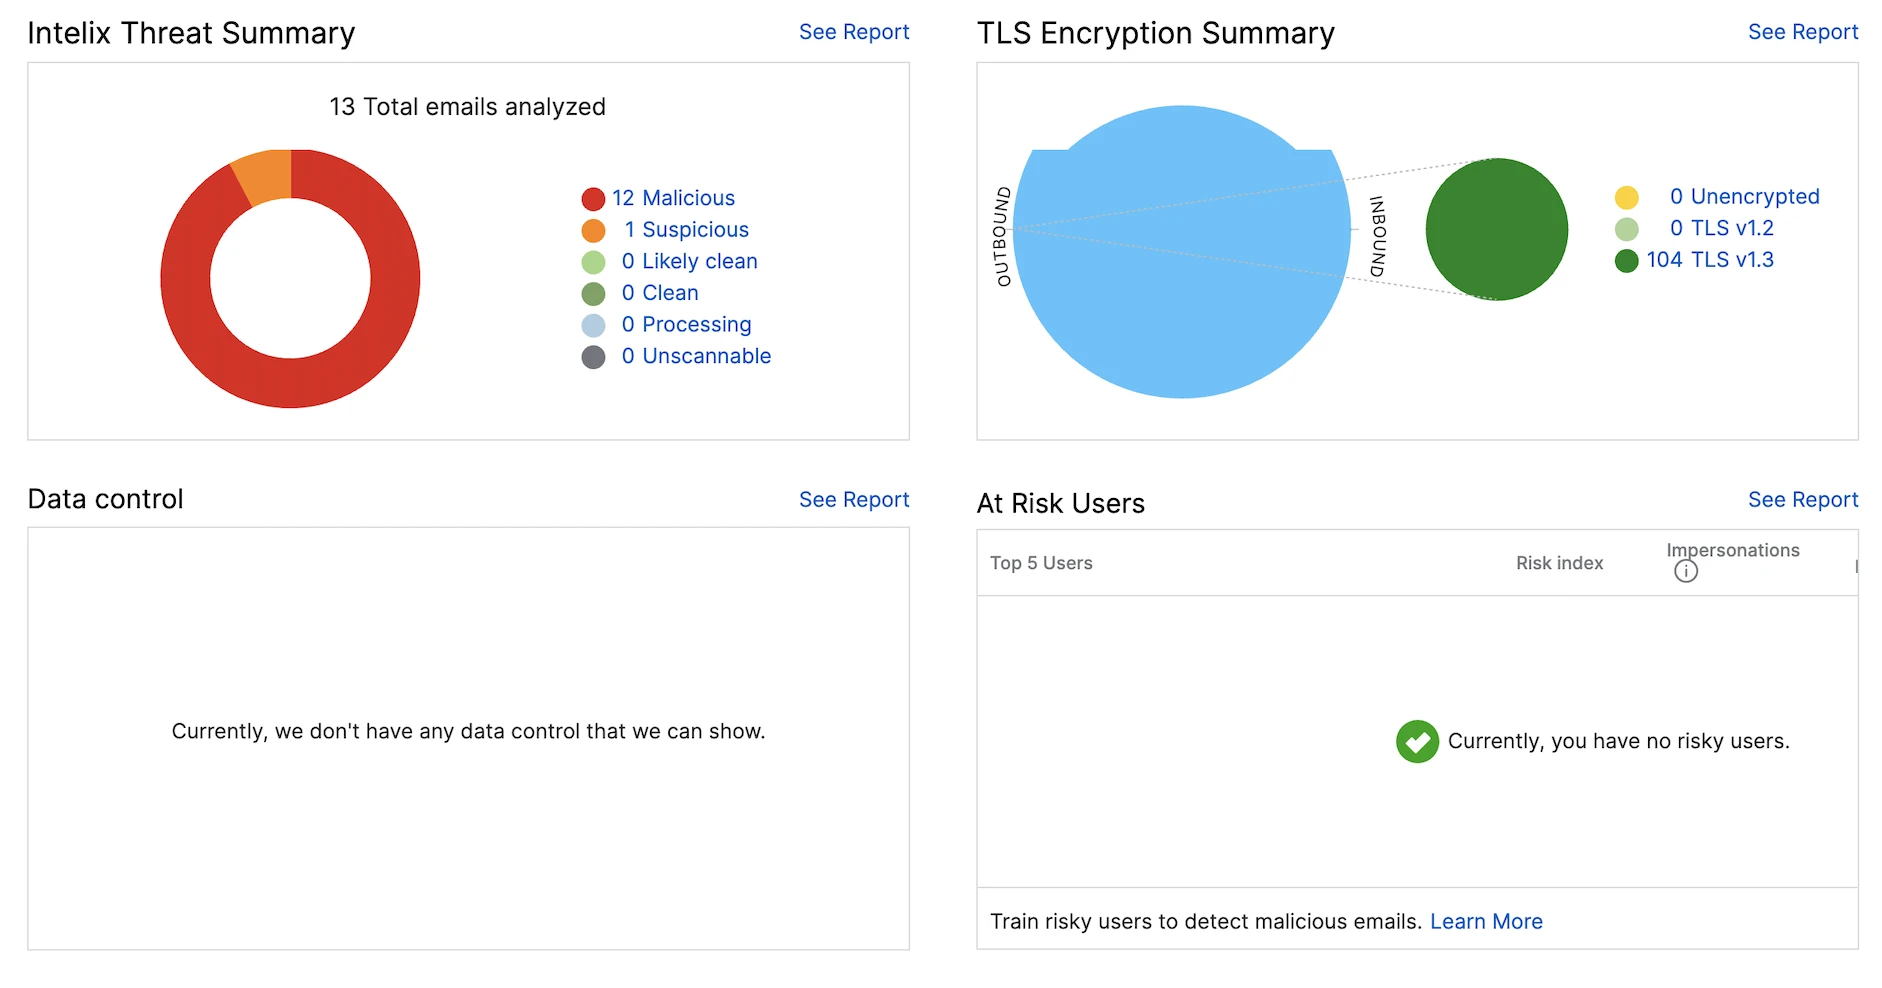
Nous enverrons 100 e-mails, et l’image ci-dessous montre le tableau de bord. Il comprend des statistiques telles que le nombre total d’e-mails entrants analysés, les menaces potentielles et les types de menaces détectés. Il y a aussi des statistiques pour les e-mails sortants, mais nous ne testons pas la sécurité des e-mails sortants dans ce benchmark.
Nous pouvons également voir d’autres éléments du tableau de bord tels que les tendances d’activité des e-mails, les résumés de menaces et les indicateurs d’état de sécurité.
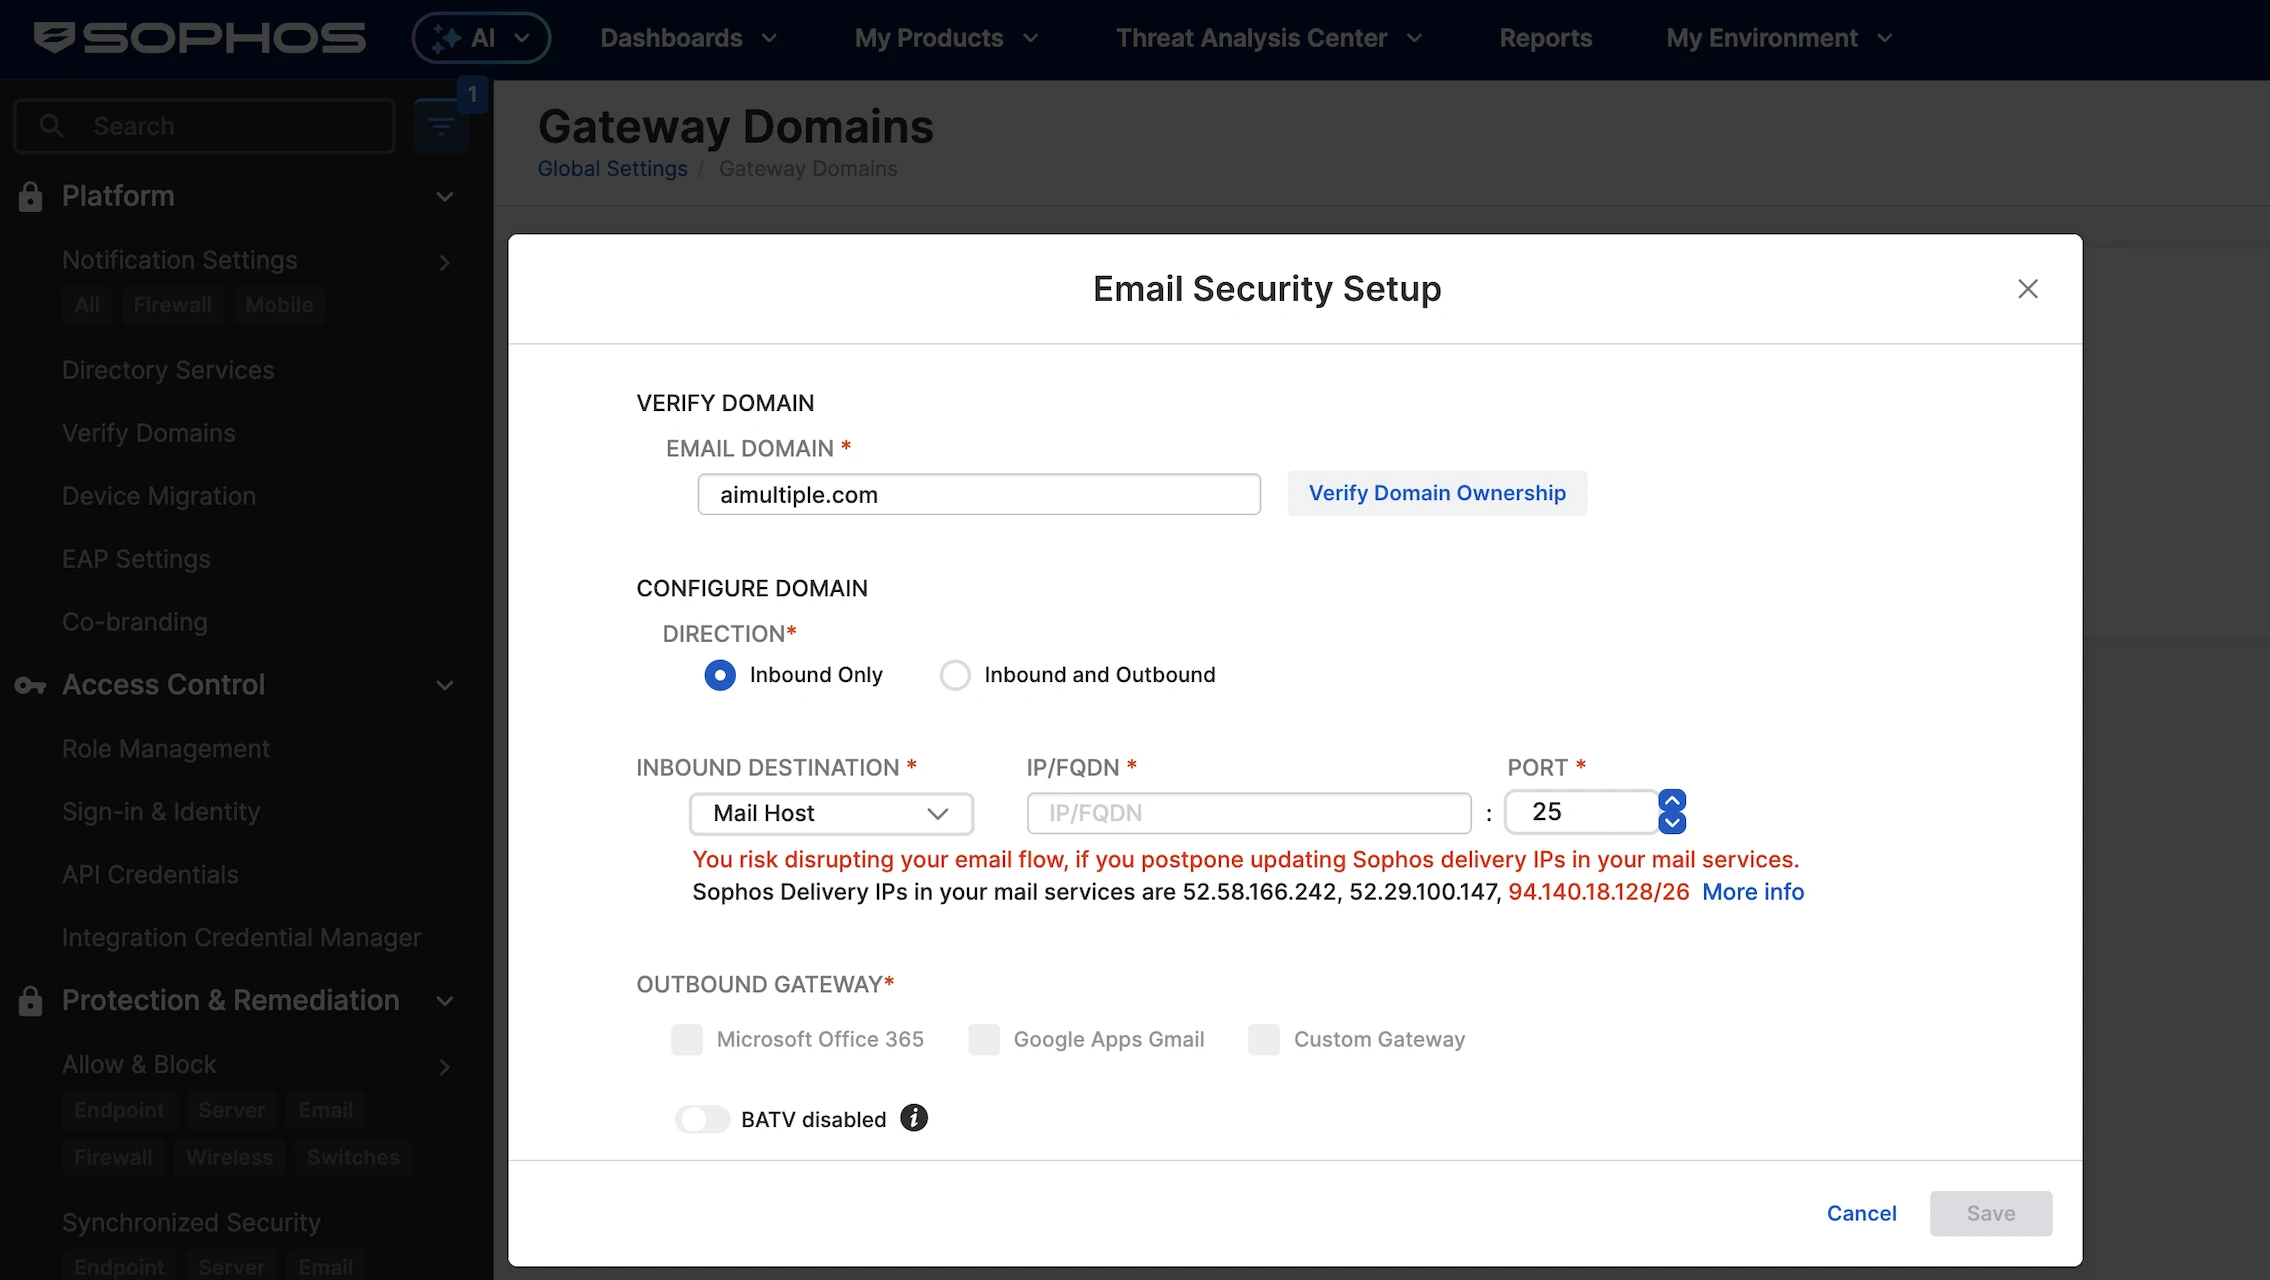
Nous avons cliqué sur Configurer les paramètres de la passerelle e-mail. Le système nous demande de vérifier notre domaine. Ensuite, nous observons un paramètre utile dans lequel nous pouvons choisir entrant uniquement ou entrant et sortant. Il vérifie également les e-mails sortants pour prévenir les problèmes de sécurité.
Le système affiche l’enregistrement DNS que nous devons saisir. Nous l’ajoutons ensuite et continuons.
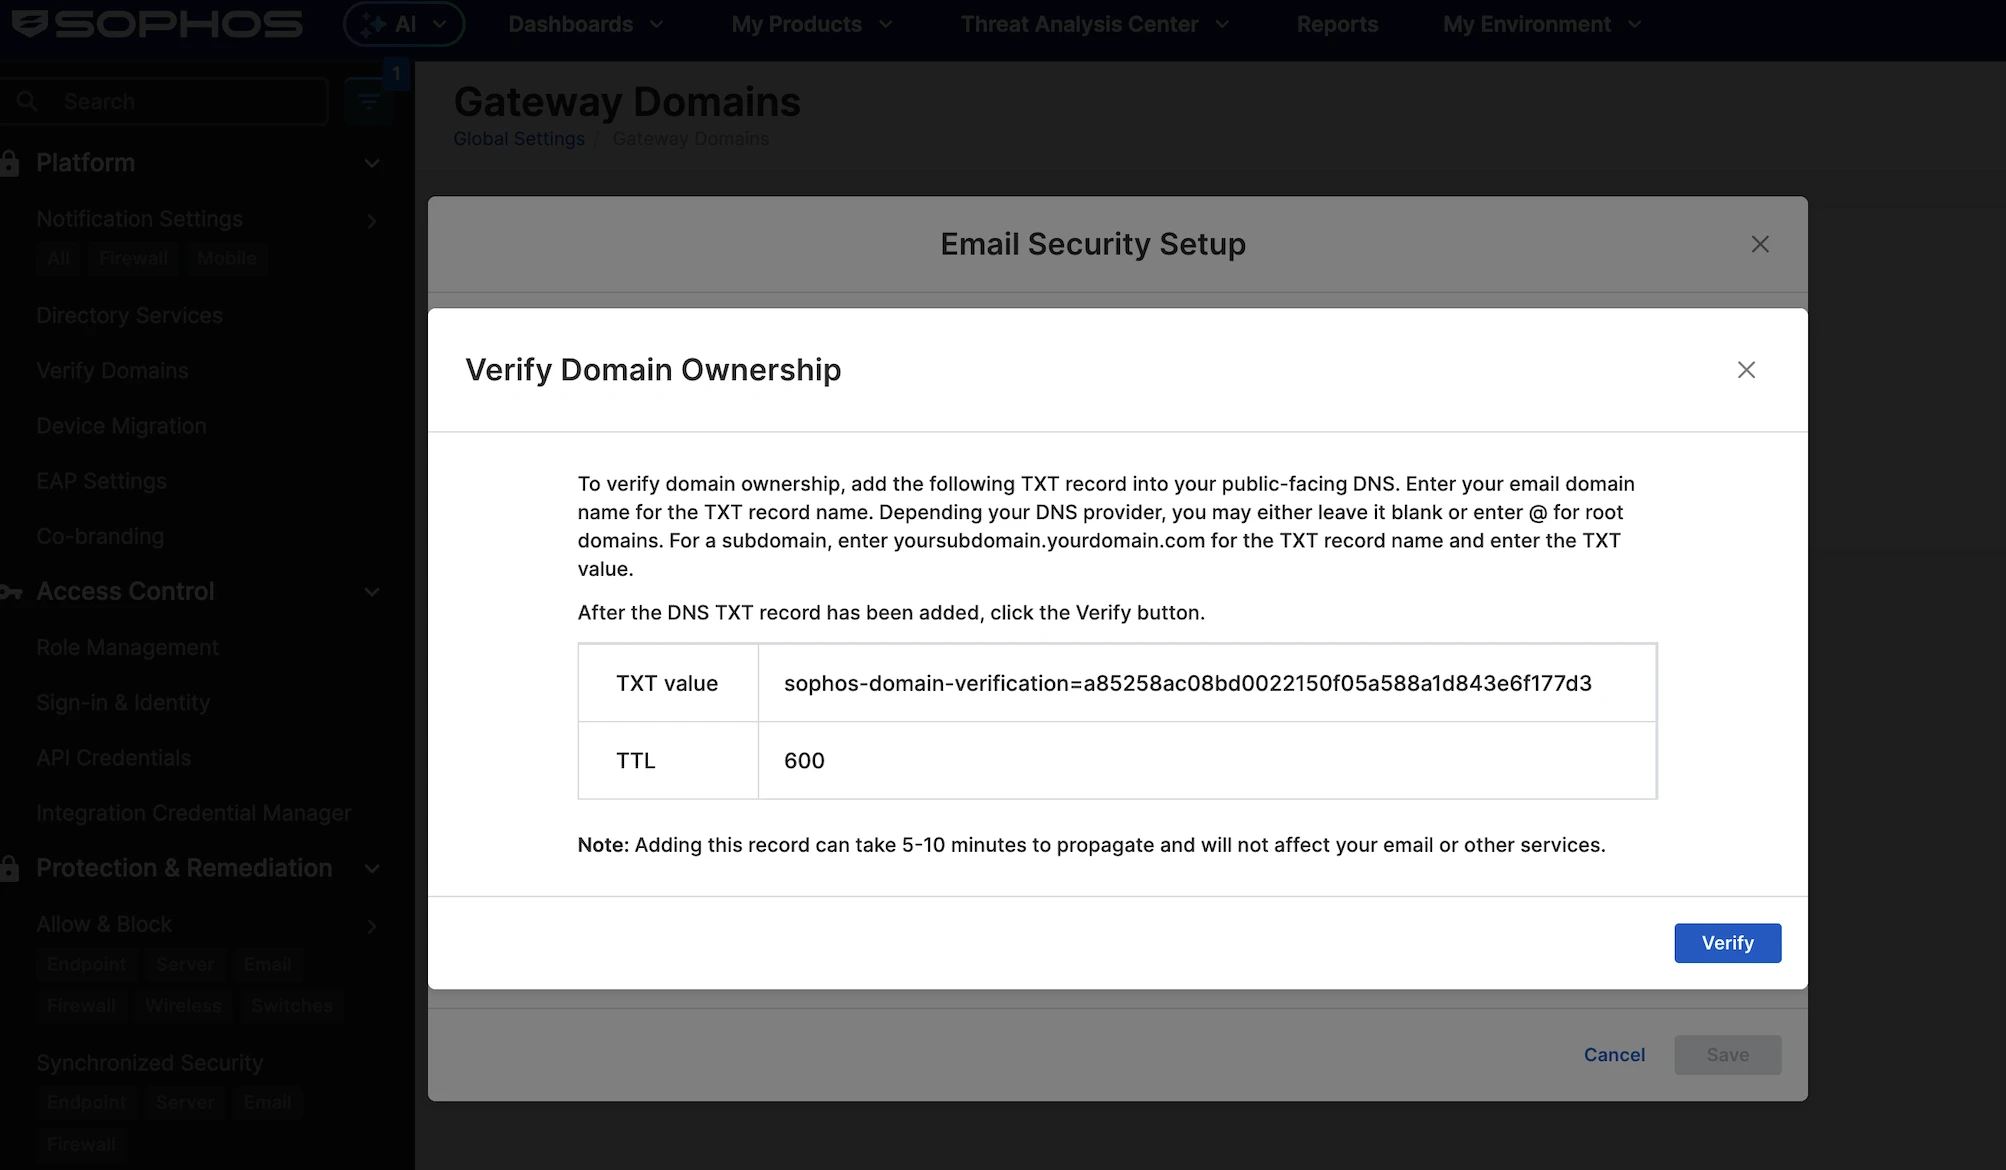
Nous ajoutons l’enregistrement TXT au DNS public du domaine. La valeur TXT est un jeton de vérification de domaine Sophos, et le TTL est défini sur 600. Après avoir ajouté l’enregistrement DNS, nous attendons la propagation, puis cliquons sur Vérifier pour que Sophos confirme que nous possédons le domaine.
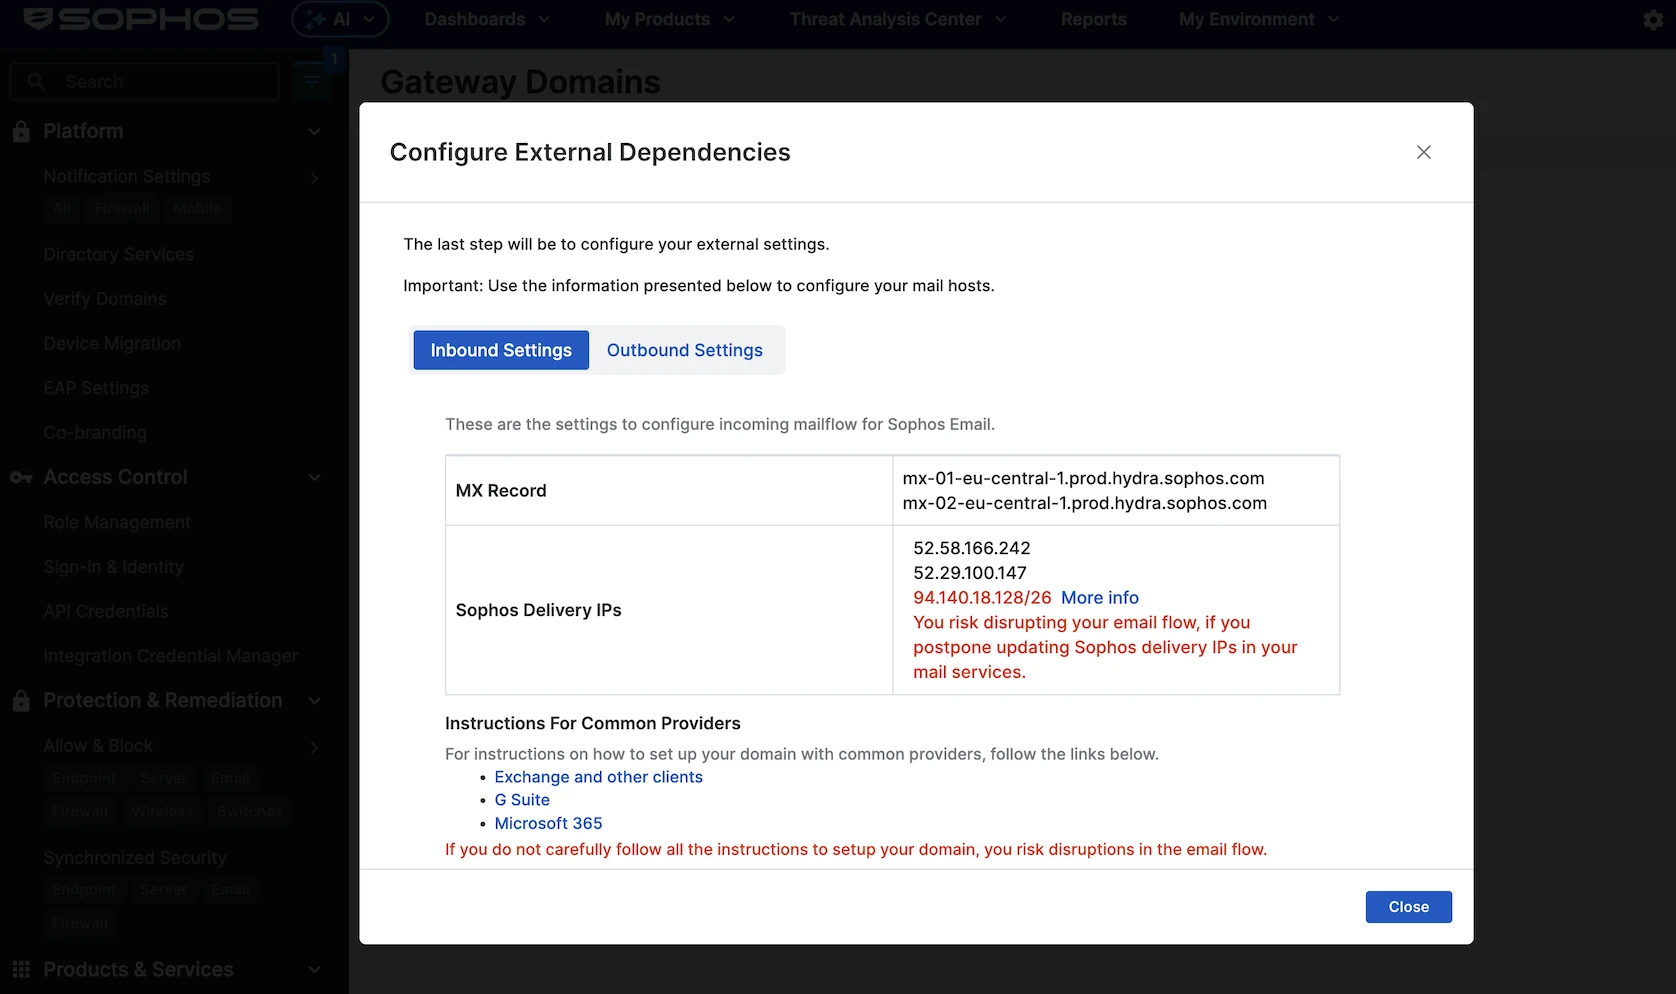
Nous avons ajouté l’enregistrement et vérifié notre domaine. Pour la destination entrante, nous avons sélectionné MX et saisi l’enregistrement MX de Google Workspace : aspmx.l.google.com.
Comme Barracuda, Sophos nécessite un routage MX. Contrairement à Sophos et Barracuda, Acronis a géré ce processus proprement via une API, et nous n’avons eu besoin de modifier aucun paramètre.
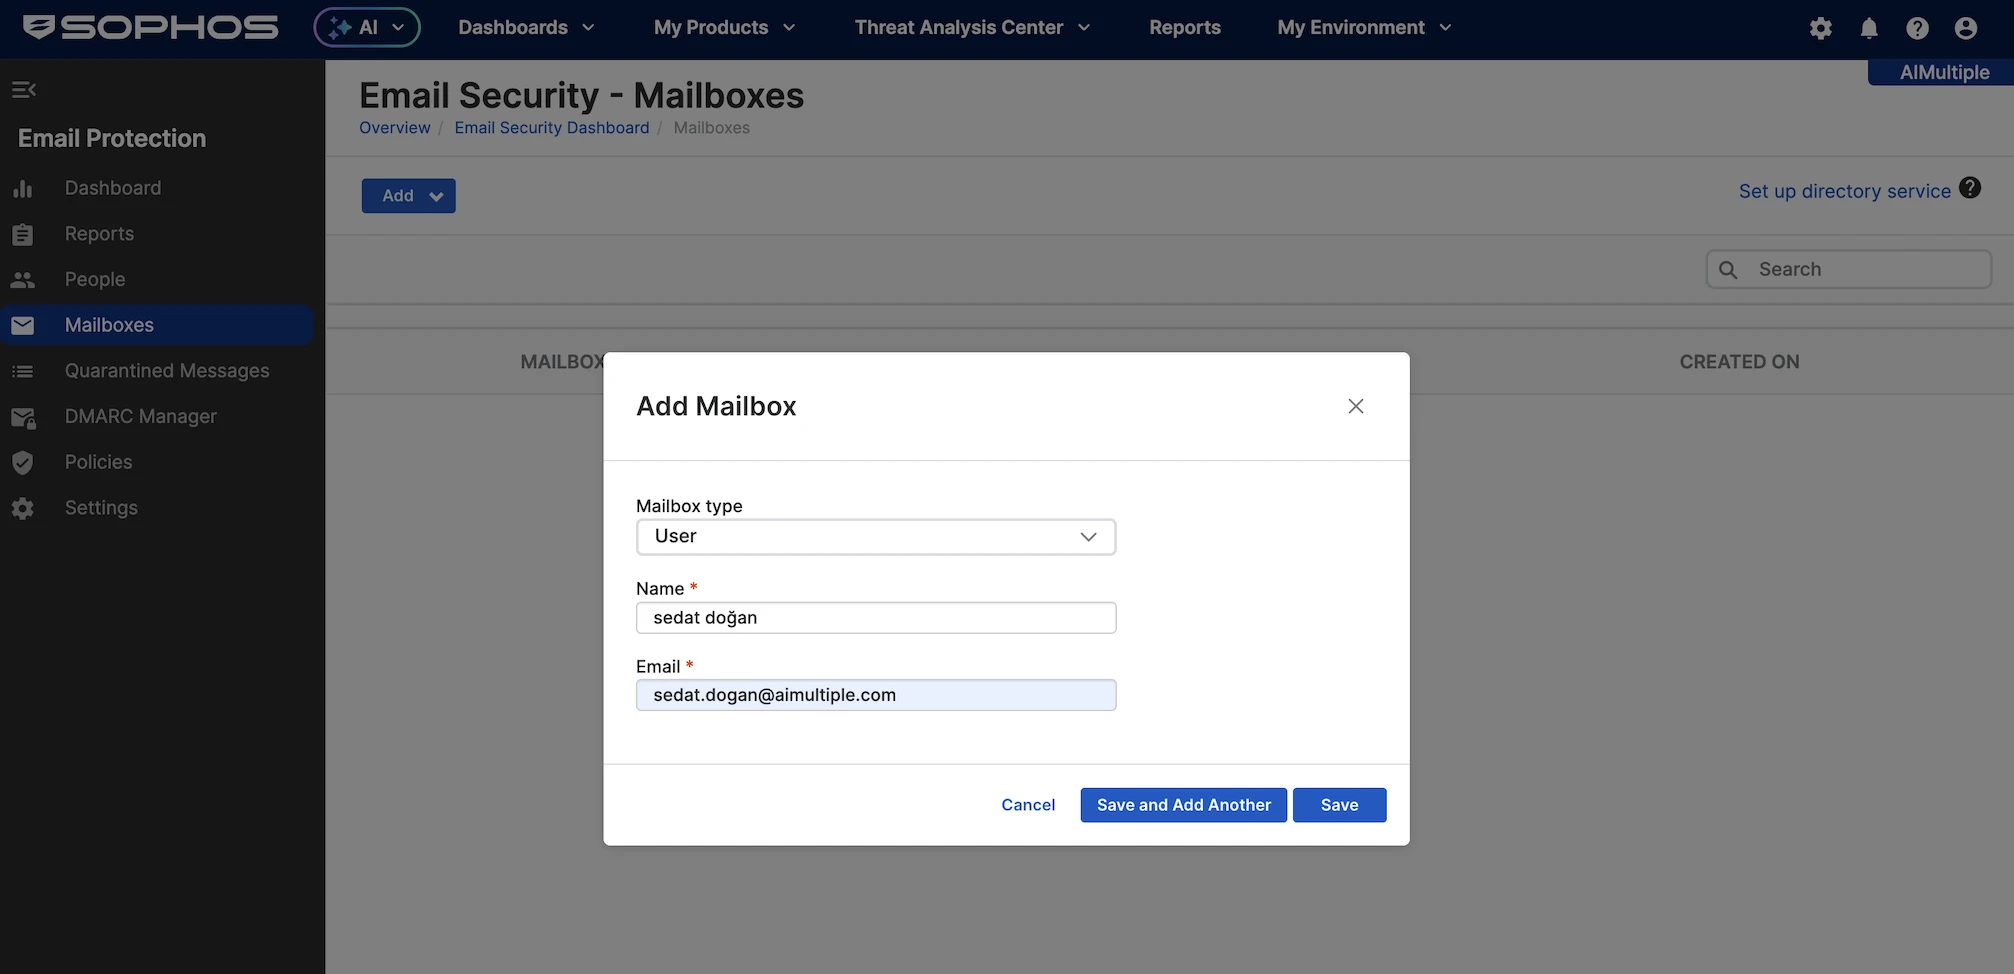
Nous avons terminé les paramètres MX et envoyé un e-mail de test, mais il n’est pas passé. Après quelques investigations, nous avons vu que l’erreur était : « Cette adresse e-mail est introuvable », ce qui était inattendu.
Nous devons aller dans le panneau, ouvrir la section Boîtes aux lettres dans le menu de gauche et ajouter manuellement les utilisateurs un par un. C’est un problème d’utilisabilité qui nuit à l’expérience globale, car Acronis et Barracuda ont fonctionné immédiatement. Pour le test, nous avons ajouté notre propre adresse e-mail et avons continué les tests via ce compte.
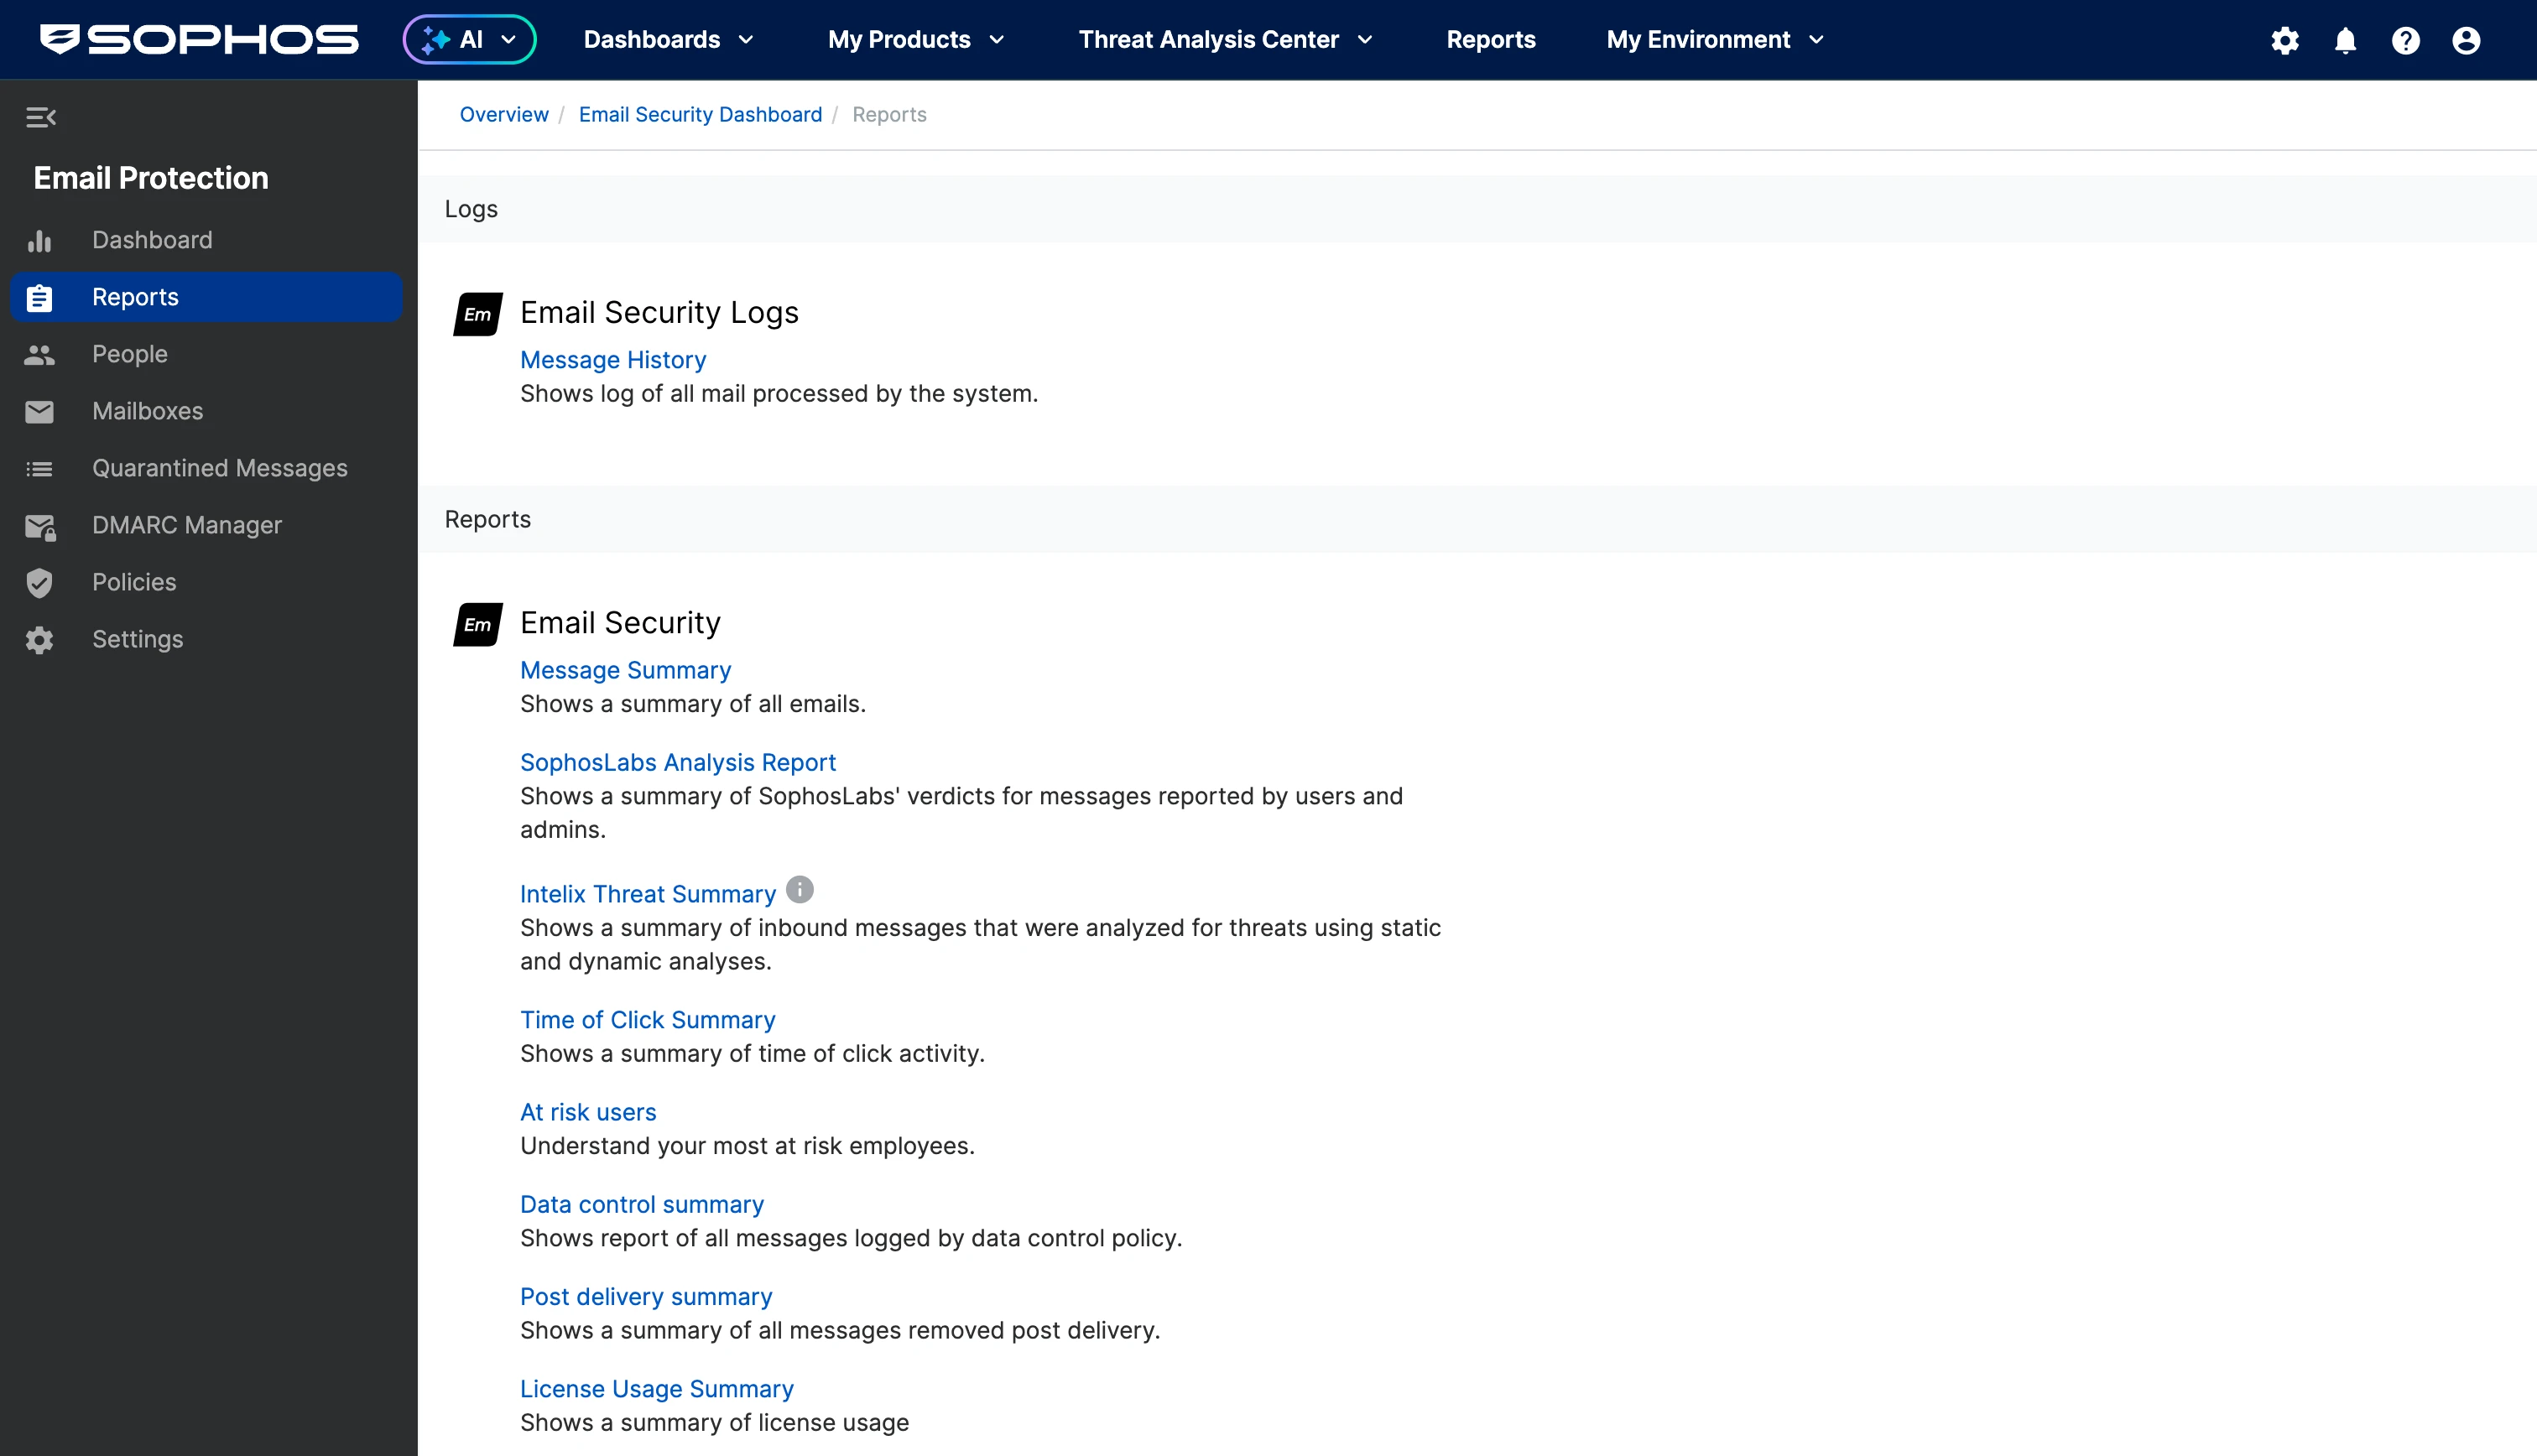
La section Rapports se trouve dans le menu de gauche. Voici quelques-uns des rapports que nous pouvons créer :
- Résumé des messages : Volume global des e-mails et statut.
- Rapport d’analyse SophosLabs : Verdicts des messages signalés par les utilisateurs/administrateurs.
- Résumé des menaces Intelix : Analyse des menaces pour les e-mails entrants.
- Résumé de l’heure de clic : Rapport d’activité des clics sur les liens.
- Utilisateurs à risque : Employés les plus vulnérables.
- Résumé du contrôle des données : Correspondances de politique de perte de données.
- Résumé post-distribution : E-mails supprimés après distribution.
- Résumé de l’utilisation des licences : Utilisation des licences de sécurité des e-mails.
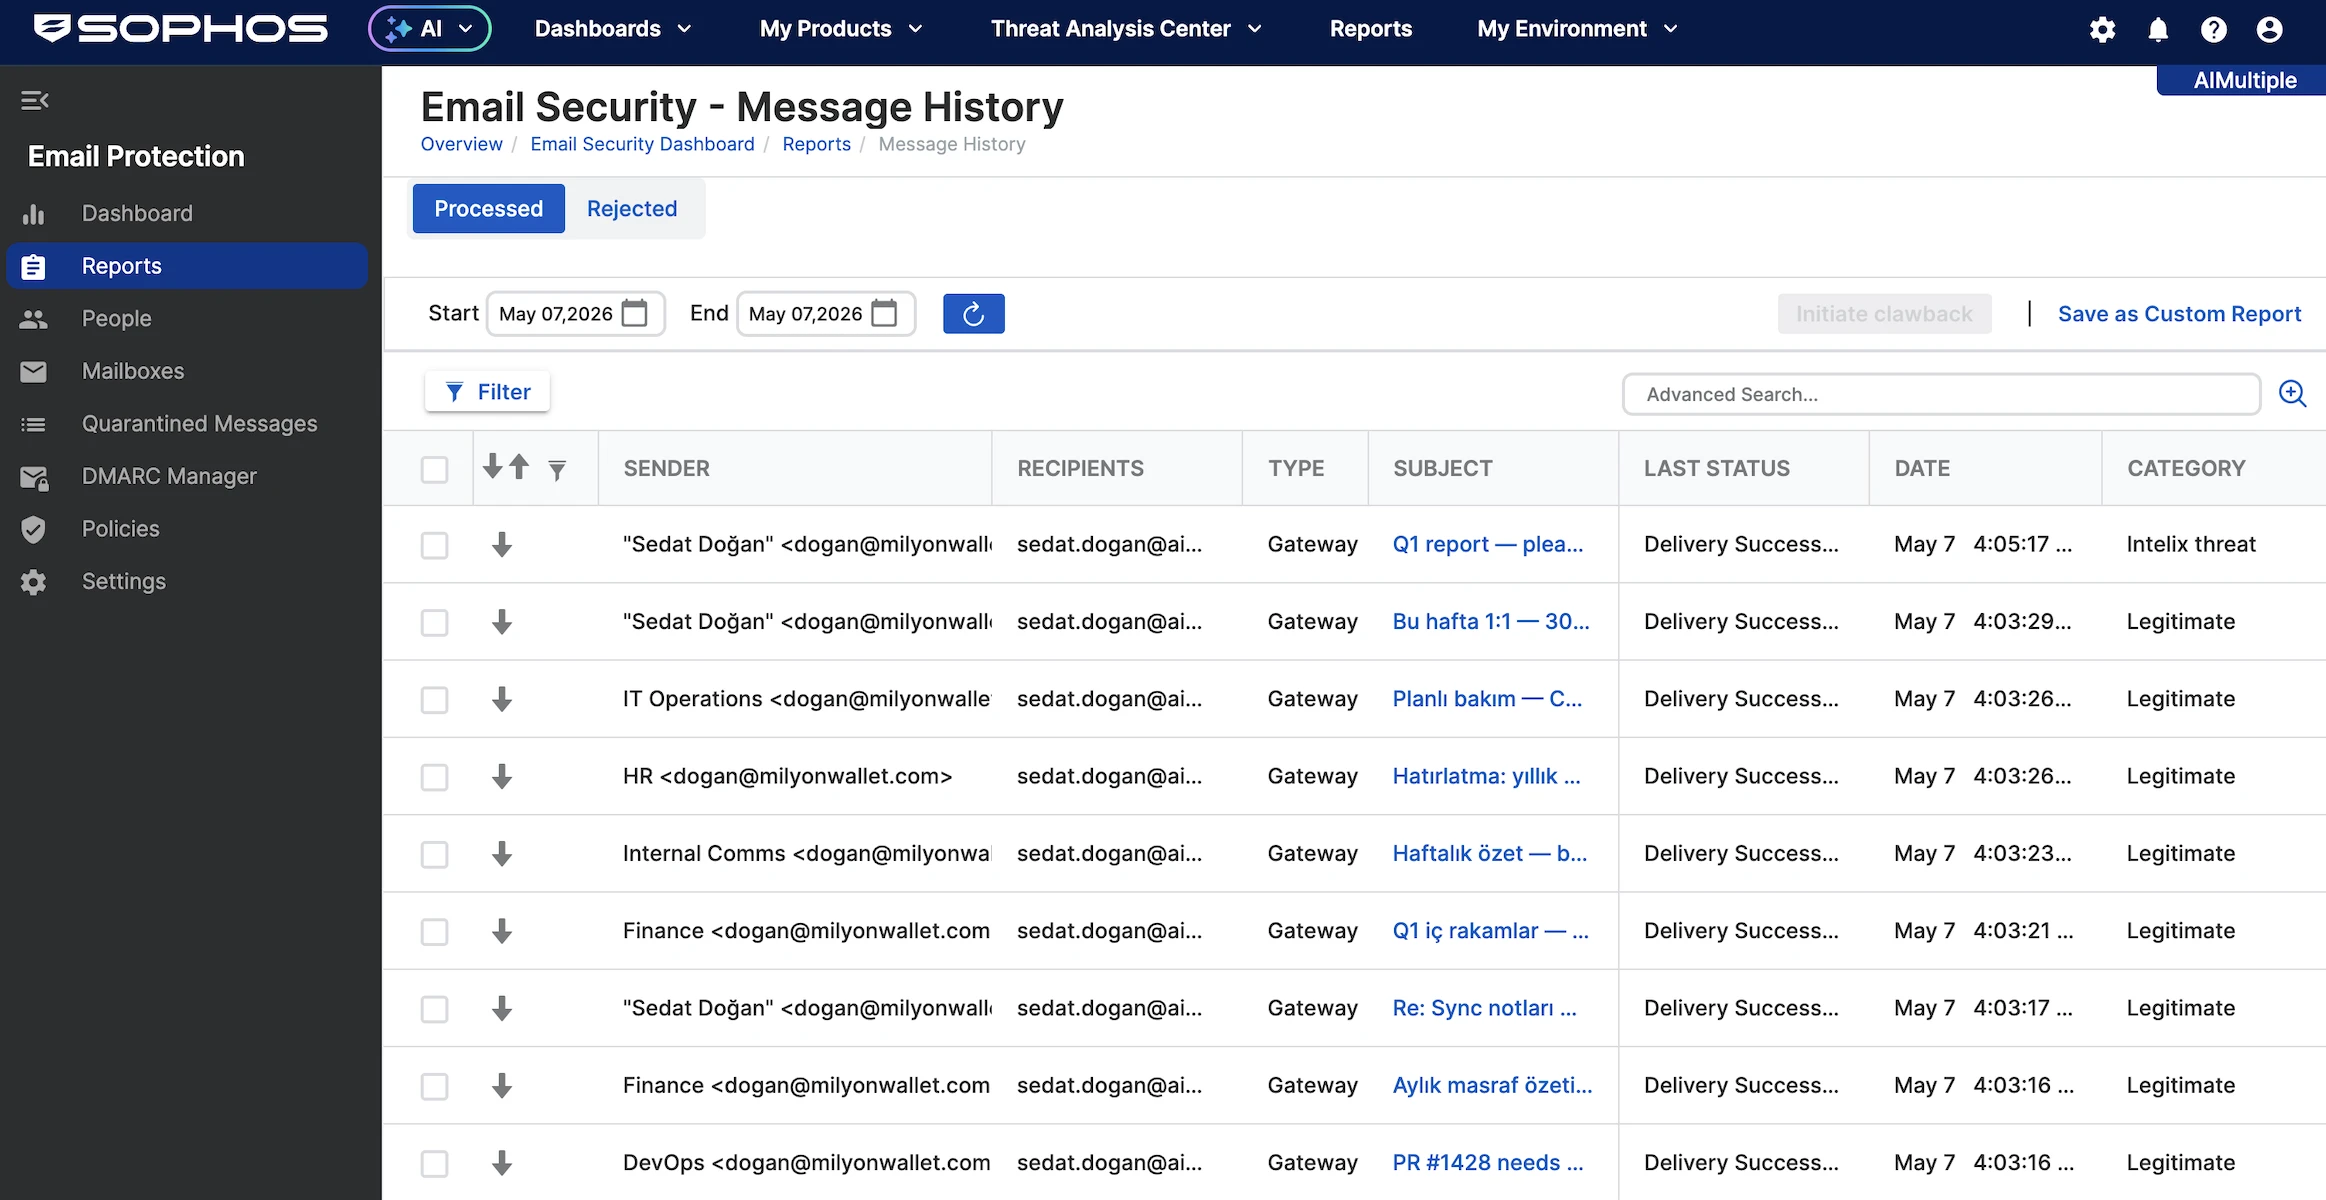
Lorsque nous allons dans Sécurité des e-mails > Historique des messages, nous pouvons voir tous les e-mails entrants et comment chacun a été classifié. Ce rapport Historique des messages liste les e-mails individuels traités par Sophos Email Security. Quelques champs clés sont :
- Expéditeur : De qui l’e-mail semblait provenir.
- Destinataires : Qui a reçu le message.
- Type : Comment l’e-mail est entré dans le système, généralement Passerelle.
- Objet : La ligne d’objet de l’e-mail.
- Dernier statut : Ce que Sophos en a fait, comme Distribué, Supprimé ou Mis en quarantaine.
- Date : Quand l’e-mail a été traité.
- Catégorie : Classification de Sophos, comme Légitime, Spam, Malware, Menace Intelix ou Authentification.
Quelques exemples des catégories sont :
- Légitime : E-mails normaux qui ont été autorisés.
- Spam : E-mails suspects ou indésirables ; beaucoup sont mis en quarantaine.
- Malware : E-mails dangereux contenant du contenu malveillant ; ils sont supprimés.
- Menace Intelix : E-mails analysés par Sophos Intelix qui ont été jugés suspects ou menaçants.
- Mis en quarantaine : L’e-mail a été bloqué et placé en quarantaine pour examen.
- Supprimé : L’e-mail a été supprimé au lieu d’être distribué.
Les filtres ci-dessous permettent aux utilisateurs de restreindre le journal des e-mails par catégorie de message :
- Légitime : E-mails normaux autorisés.
- Message sécurisé : E-mails chiffrés ou protégés.
- Contrôle des données : E-mails correspondant aux règles de perte de données/sécurité.
- Échec d’authentification : Échecs des vérifications SPF, DKIM ou DMARC.
- Usurpation : Usurpation possible de l’expéditeur ou fraude d’identité.
- En masse : E-mails de marketing de masse ou automatisés.
- Spam : E-mails indésirables ou suspects.
- URL/QR Code : E-mails contenant des liens ou des QR codes risqués.
- Menace Intelix : E-mails signalés par l’analyse des menaces Sophos.
- Non analysable : E-mails que Sophos n’a pas pu inspecter complètement.
- Malware : E-mails contenant des fichiers ou du contenu malveillants.
- Bloqué par l’entreprise : E-mails bloqués par la politique de l’entreprise.
Le menu Boîtes aux lettres affiche les boîtes aux lettres surveillées. En ouvrant une boîte aux lettres, nous pouvons sélectionner les politiques à appliquer. Sous Politique de base – Sécurité des e-mails, les paramètres suivants sont disponibles :
Authentification inclut les vérifications d’authentification des e-mails pour les messages entrants. Nous pouvons configurer la façon dont Sophos gère les échecs DMARC, SPF et DKIM, y compris des actions telles que se conformer à la politique de l’expéditeur ou étiqueter la ligne d’objet avec un avertissement.
- Cela inclut également des vérifications de l’expéditeur pour les anomalies d’en-tête et de domaine, qui aident à détecter les e-mails semblant provenir de votre propre domaine ou de domaines suspects sans enregistrements DNS appropriés. Nous pouvons également activer des bannières pour les utilisateurs finaux afin d’afficher aux destinataires le niveau de confiance des messages entrants et nous aider à décider d’autoriser ou de bloquer des expéditeurs.
Anti-malware gère l’analyse anti-malware entrante pour les messages e-mail. Nous pouvons choisir l’action par défaut pour les détections de malware, comme Supprimer, et activer l’analyse améliorée des malwares pour une analyse plus approfondie du contenu et des fichiers.
- Cela permet également de contrôler les e-mails non analysés et l’analyse des menaces Intelix, où Sophos peut utiliser l’analyse statique et dynamique pour classifier les messages suspects. En fonction du verdict, nous pouvons définir des actions telles que supprimer, distribuer ou traiter différemment les e-mails malveillants et suspects.
Anti-spam gère la façon dont Sophos traite le spam et les e-mails en masse. Nous pouvons définir des actions pour des catégories telles que Spam confirmé et En masse, y compris la mise en quarantaine des messages et le choix de leur apparition dans la quarantaine de l’utilisateur final. Cela inclut également un curseur personnalisable de taux de capture du spam, où des niveaux plus élevés augmentent l’agressivité de la détection du spam.
Nouveau domaine/expéditeur inclut des protections pour les domaines nouvellement enregistrés et les nouveaux expéditeurs. Nous pouvons activer des vérifications pour les e-mails envoyés depuis des domaines récemment créés, souvent utilisés dans les campagnes de phishing. Cela permet également d’afficher une bannière Nouvel expéditeur lorsqu’un destinataire n’a jamais reçu d’e-mails de cet expéditeur auparavant.
Le pays d’origine permet de contrôler les e-mails en fonction du pays de l’expéditeur. Des pays spécifiques peuvent être sélectionnés dans une liste, et les e-mails correspondants peuvent être mis en quarantaine ou traités autrement conformément à la politique.
- Il existe également une option pour vérifier chaque saut de message, ce qui aide à inspecter l’itinéraire qu’un e-mail a emprunté avant d’atteindre le destinataire.
Langue gère le filtrage par langue du message. Nous pouvons sélectionner des langues spécifiques que nous voulons interdire et choisir l’action que Sophos doit entreprendre, comme mettre en quarantaine les messages correspondants.
La protection contre l’usurpation permet des vérifications pour les tentatives d’usurpation de VIP, de marque et d’usurpation générale.
Pour la protection des URL et des QR codes, nous pouvons vérifier les e-mails pour les URL malveillantes et les QR codes. Sophos peut analyser les liens et extraire les URL des QR codes pour détecter les menaces avant que les utilisateurs n’interagissent avec eux. Cela gère également la protection des URL au moment du clic, où les liens sont réécrits et vérifiés lorsque l’utilisateur clique dessus.
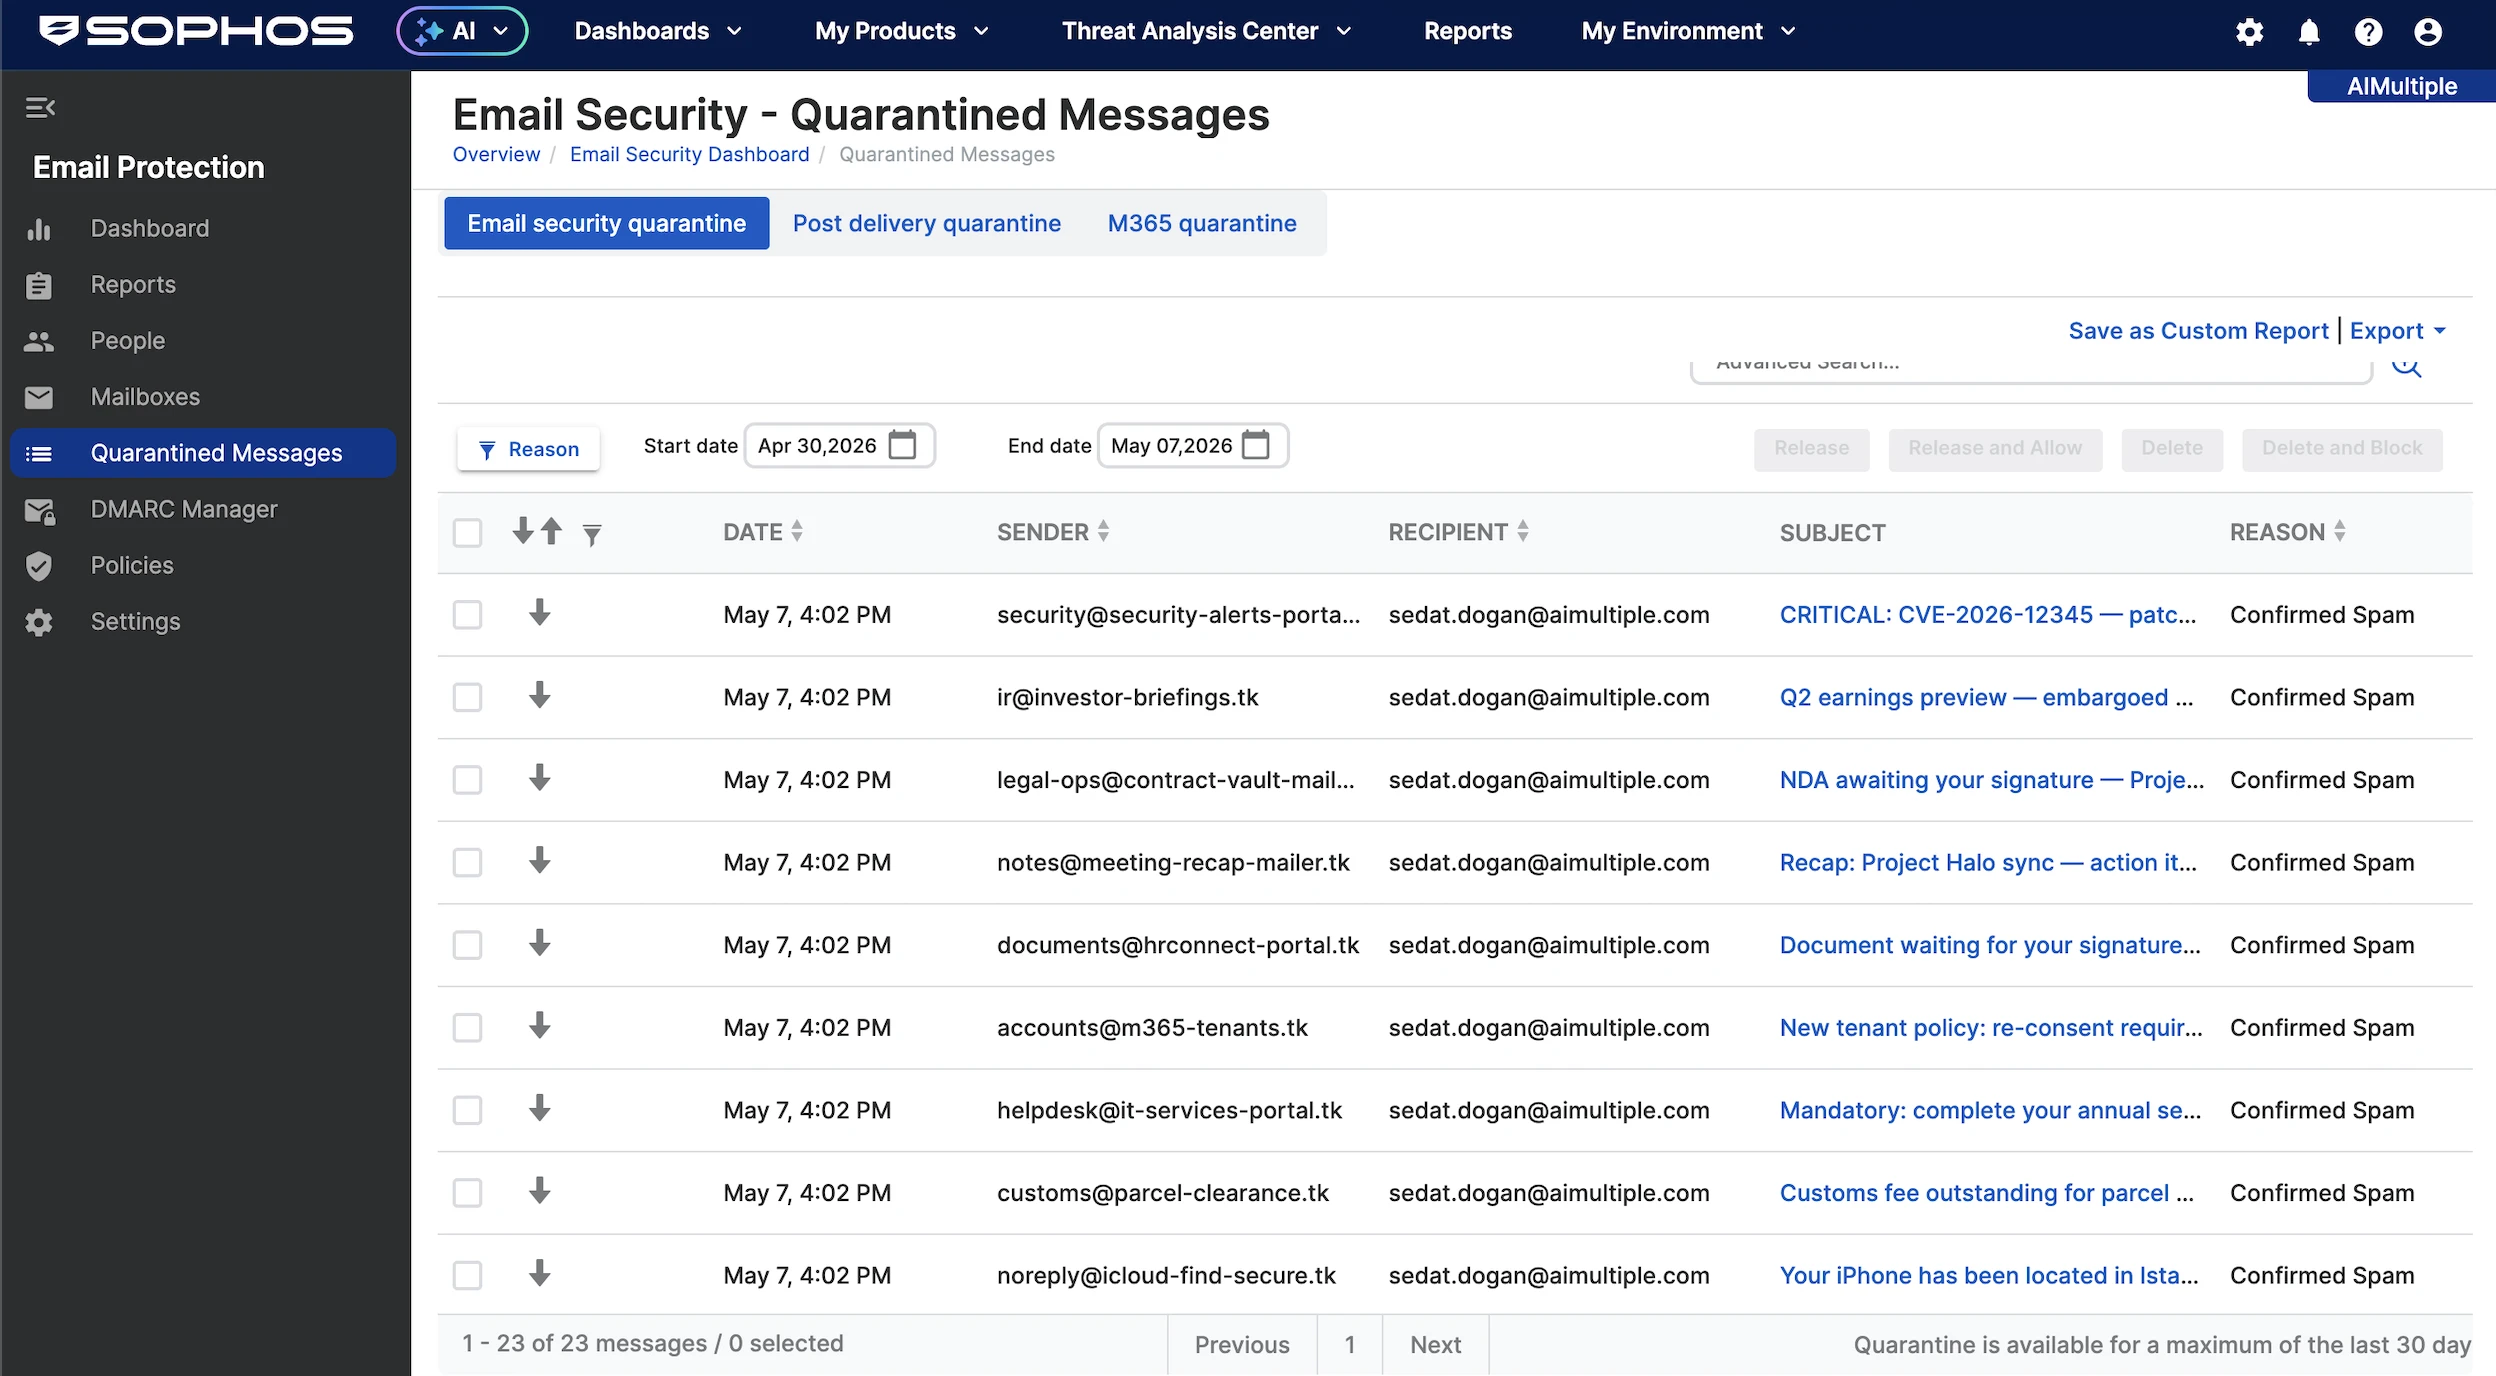
Dans le menu de gauche, la section Messages en quarantaine affiche tous les e-mails dans lesquels une menace a été détectée. Nous pouvons filtrer par :
- Anti-malware : E-mails signalés lors de l’analyse des malwares. Cela inclut les messages avec des pièces jointes dangereuses, du contenu malveillant ou des éléments que Sophos n’a pas pu inspecter complètement :
- Malware : E-mails confirmés contenant des fichiers, des liens ou du contenu malveillants. Ils sont généralement supprimés ou mis en quarantaine.
- Non analysable : E-mails que Sophos n’a pas pu inspecter correctement, par exemple en raison de chiffrement, de corruption, de pièces jointes protégées par mot de passe ou de types de fichiers non pris en charge.
- Anti-spam : E-mails classés via les règles de détection du spam :
- En masse : E-mails envoyés en masse tels que des newsletters, des campagnes marketing ou des notifications automatisées.
- Spam confirmé : E-mails identifiés avec confiance comme spam. Ils sont généralement mis en quarantaine ou bloqués.
- Spam suspecté : E-mails qui semblent suspects mais ne sont pas confirmés comme spam. Ils peuvent être mis en quarantaine, étiquetés ou distribués selon la politique.
- Usurpation : E-mails pouvant prétendre provenir d’une personne, d’une marque, d’un domaine ou d’un expéditeur interne de confiance.
- Pays non autorisé : E-mails bloqués ou mis en quarantaine car ils proviennent d’un pays restreint par la politique.
- Langue non autorisée : E-mails bloqués ou mis en quarantaine car leur langue détectée n’est pas autorisée par la politique.
- BATV : E-mails liés à la validation des balises d’adresse de rebond, utilisée pour aider à détecter les messages de rebond falsifiés ou le spam de rétrodiffusion.
- Nouveau domaine/NRD : E-mails provenant de domaines nouvellement enregistrés, souvent utilisés dans le phishing ou les campagnes d’attaque de courte durée.
- Authentification : E-mails filtrés en fonction des vérifications d’authentification de l’expéditeur telles que les échecs SPF, DKIM ou DMARC.
Lorsque nous cliquons sur un e-mail, nous pouvons voir les messages expliquant pourquoi il a été mis en quarantaine. Nous pouvons le supprimer et bloquer l’expéditeur, libérer le message de la quarantaine, ou le libérer et autoriser des messages similaires à l’avenir.
Dans la section En-tête brut, nous pouvons voir toutes les informations d’en-tête de l’e-mail. Nous pouvons également voir ses pièces jointes et les URL contenues dans le message. Cela ne nous a pas semblé suffisamment détaillé dans notre évaluation. Acronis et Barracuda ont fourni une expérience plus complète et informative à cet égard.
Dans l’onglet Message, nous pouvons voir le contenu de l’e-mail tel quel, ce qui peut être dangereux. Il serait préférable de pouvoir voir le contenu de l’e-mail sous forme de capture d’écran, comme nous l’avons observé chez Acronis.
Il y a 23 e-mails ici car ils ont été marqués comme spam, tandis que d’autres ont été directement rejetés. En bref, le système met en quarantaine les e-mails marqués comme spam.
Lorsque nous voulons exporter tous les e-mails entrants, nous ne pouvons pas le faire directement depuis les écrans de rapport. Nous devons créer un rapport personnalisé à partir des journaux d’e-mails, puis l’ouvrir, sélectionner Générer un rapport, choisir CSV et enfin tout exporter en CSV. Ce flux de travail semble inutilement indirect et peu convivial.
Barracuda Email Protection : analyse détaillée
Après avoir obtenu un essai de Barracuda, nous avons navigué vers le panneau, cliqué sur Ouvrir pour Email Protection et continué.
Sous Disponible dans votre essai, nous pouvons voir les principaux produits inclus :
- Protection des e-mails : Empêche les menaces par e-mail, sécurise les e-mails avant et après la distribution et automatise la réponse aux incidents par e-mail.
- Sauvegarde cloud-to-cloud : Sauvegarde les données de Microsoft 365.
- Inspecteur de données : Trouve les données sensibles et les malwares non détectés dans OneDrive et SharePoint.
- Formation à la sensibilisation à la sécurité : Forme les employés aux menaces de sécurité par e-mail.
- Service d’archivage cloud : Applique la rétention des e-mails pour la conformité et l’e-discovery.
Comme nous n’avions pas encore configuré de domaines ou de paramètres associés, le système nous a directement emmenés dans l’assistant de configuration, ce qui est une fonctionnalité utile pour configurer les paramètres de messagerie.
Lorsque nous avons cliqué sur Suivant, le système nous a forcés à connecter un compte Microsoft 365. Cependant, nous utilisons Google Workspace et évaluons le service pour cet environnement.
Nous avons découvert plus tard que Barracuda prend en charge Google Workspace. Nous avons continué avec la configuration standard.
Le système nous a demandé de sélectionner une région de données. C’est une fonctionnalité importante pour la conformité RGPD, nous avons donc sélectionné l’Allemagne et continué.
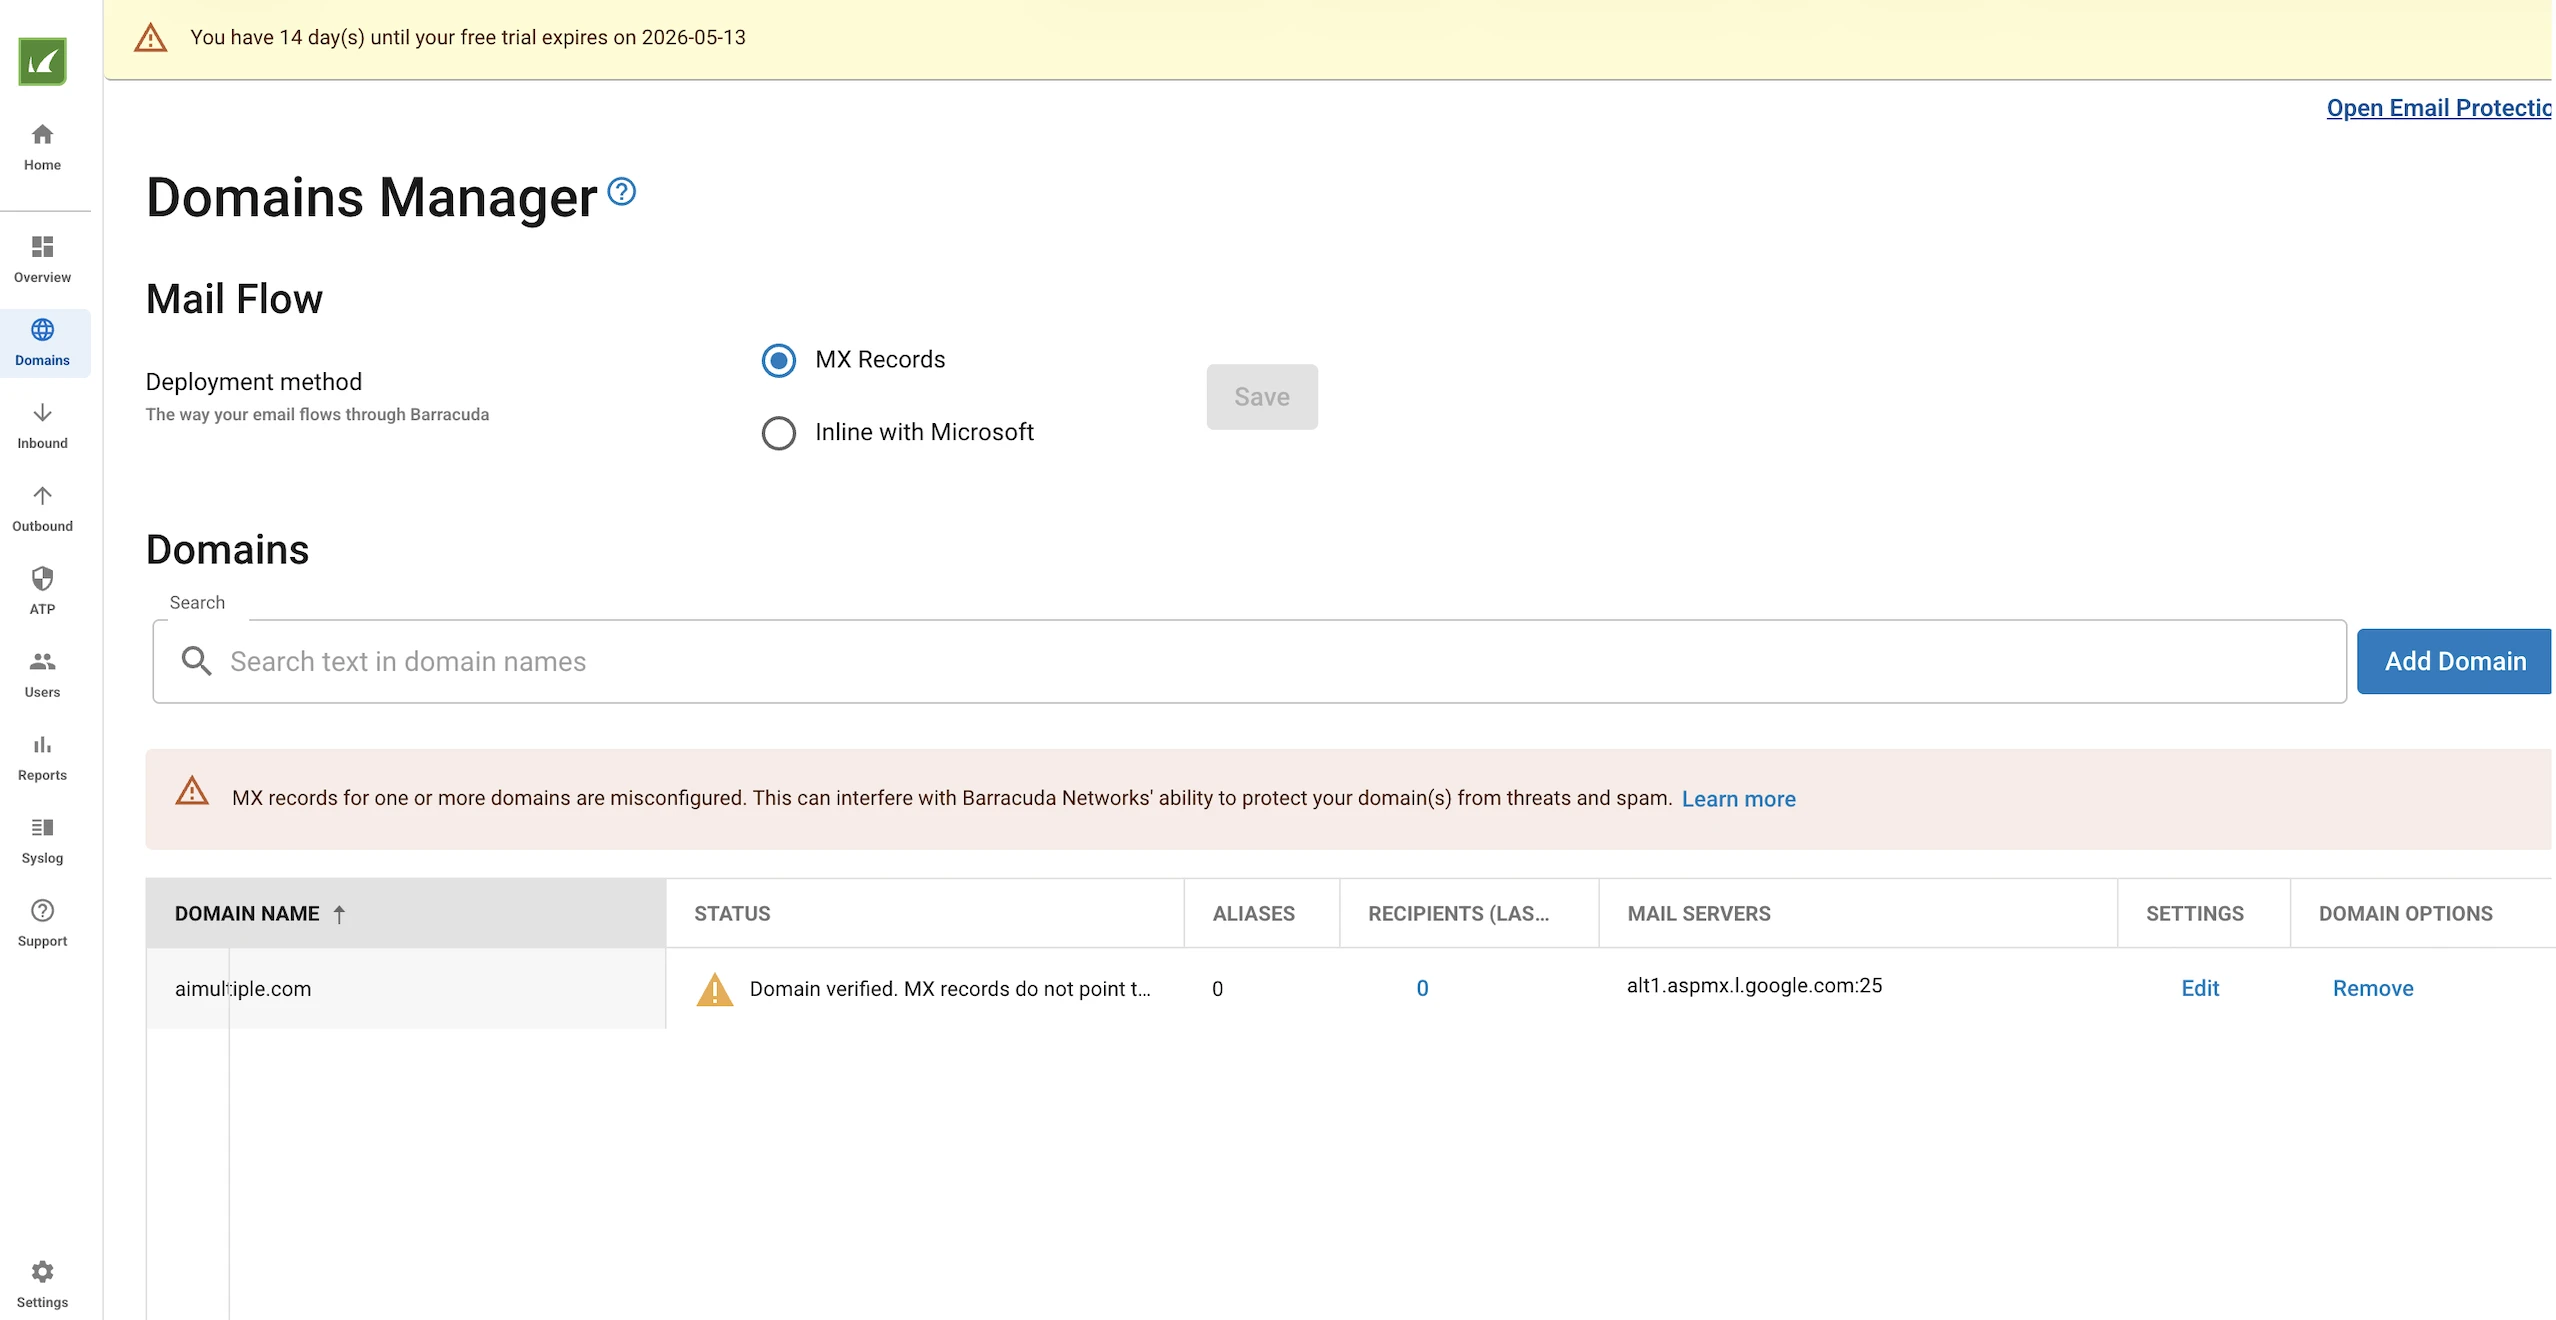
Barracuda nous a ensuite demandé de saisir une adresse e-mail appartenant à notre domaine et de vérifier nos enregistrements MX. Nous avons cliqué sur le bouton de vérification et n’avons effectué aucune action supplémentaire. Le système a vérifié les enregistrements avec succès.
Lors des étapes ultérieures de notre configuration, nous avons constaté que Barracuda manquait d’intégration native avec Google Workspace. Au lieu de cela, il nous a donné de nouveaux enregistrements MX pour remplacer les nôtres. Lorsque nous mettons à jour ces enregistrements MX, les e-mails entrants semblent atteindre Barracuda en premier.
Barracuda filtre ensuite les e-mails inappropriés et transfère ceux qui sont acceptables. Exiger des modifications d’enregistrements MX pour l’intégration de Google Workspace est une mauvaise approche.
Après cela, nous avons mis à jour les enregistrements MX et les avons vérifiés. Nous avons terminé la configuration et commencé à envoyer des e-mails.
Lors de l’envoi des e-mails, nous avons observé que Barracuda rejetait certaines requêtes SMTP et refusait certaines pièces jointes. Lorsque nous avons effectué le même test avec Acronis, tous les e-mails ont été distribués et visibles dans le système. Ici, Barracuda rejette certains e-mails avant qu’ils n’apparaissent dans le tableau de bord.
Bien qu’il les rejette parce qu’ils sont réellement malveillants, nous perdons en visibilité à cause de ce processus automatisé. En d’autres termes, nous pouvons ne pas savoir si une attaque est arrivée et a été rejetée. C’est un défi pour l’utilisation de Barracuda pour la sécurité des e-mails, car la visibilité est primordiale dans les contextes de sécurité. Si un produit rejette arbitrairement des incidents et les rend invisibles, cela nuit à l’équipe de sécurité.
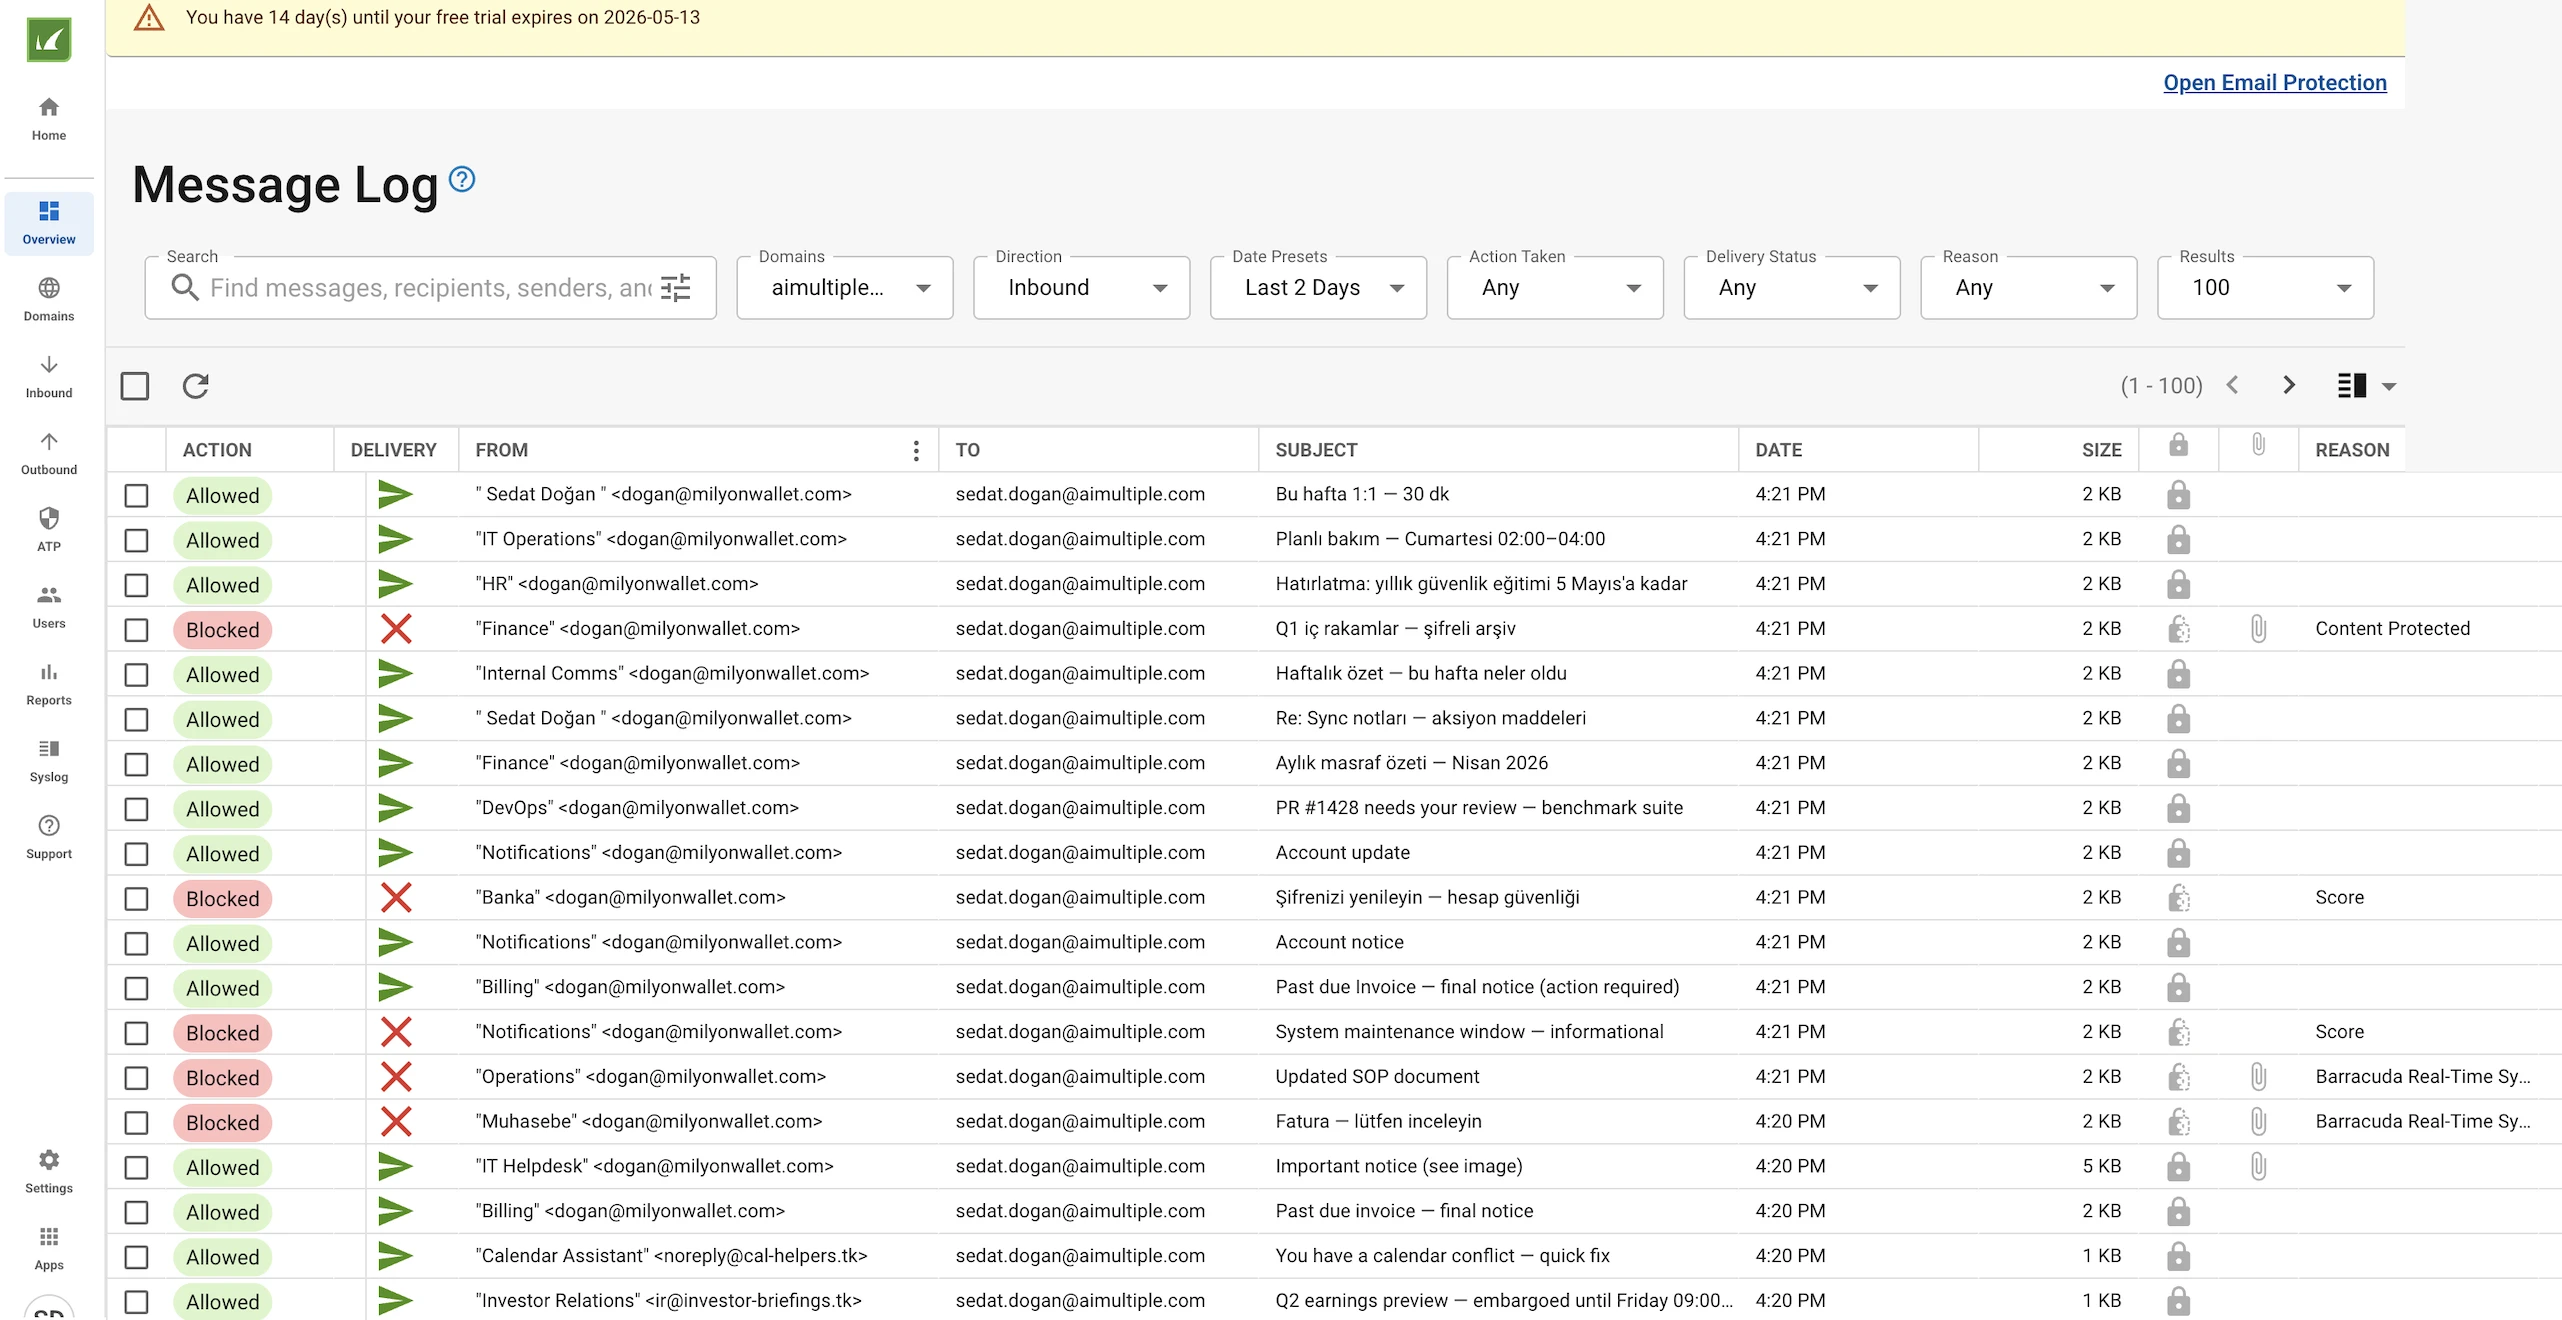
Malgré ces défis, tous les e-mails de test ont été envoyés. Dans le tableau de bord Barracuda, nous sommes dirigés vers l’écran Journal des messages, où tous les e-mails analysés sont listés.
La section Journal des messages comprend une zone de filtrage en haut. Voici les options de filtrage :
- Recherche : Recherche de texte dans les messages, destinataires, expéditeurs et autres champs.
- Domaines : Filtre les résultats par domaine sélectionné.
- Direction : Filtre par direction de l’e-mail ; Entrant ou Sortant.
- Plage de date/heure : Limite les résultats à une fenêtre temporelle spécifique.
- Action effectuée : Filtre par l’action effectuée, par exemple Autorisé, Bloqué, Différé.
- État de distribution : Filtre selon que l’e-mail a été distribué, a échoué, mis en quarantaine, etc.
- Raison : Filtre par la raison de détection qui a déclenché une action (par exemple Score, DMARC, Antivirus, Contenu protégé).
- Résultats : Contrôle nombre d’enregistrements affichés par page.
Nous pouvons le signaler comme mal classé. Par exemple, un e-mail est sûr mais incorrectement classé comme nuisible. Nous avons signalé l’e-mail comme sûr.
Un autre e-mail est bloqué, mais le tableau de bord ne fournit aucun détail supplémentaire. Par conséquent, Barracuda est insuffisant dans ce domaine. Il serait plus utile de pouvoir voir plus d’informations sur la raison du blocage du message, en plus du score de blocage.
Dans la section Domaines à gauche, nous pouvons afficher, ajouter et supprimer les domaines que nous voulons inclure dans la protection de la messagerie, ce sont des fonctions standard.
Dans le menu Entrant à gauche, Barracuda fournit les filtres utilisés pour ces contrôles. Nous pouvons configurer ces filtres.
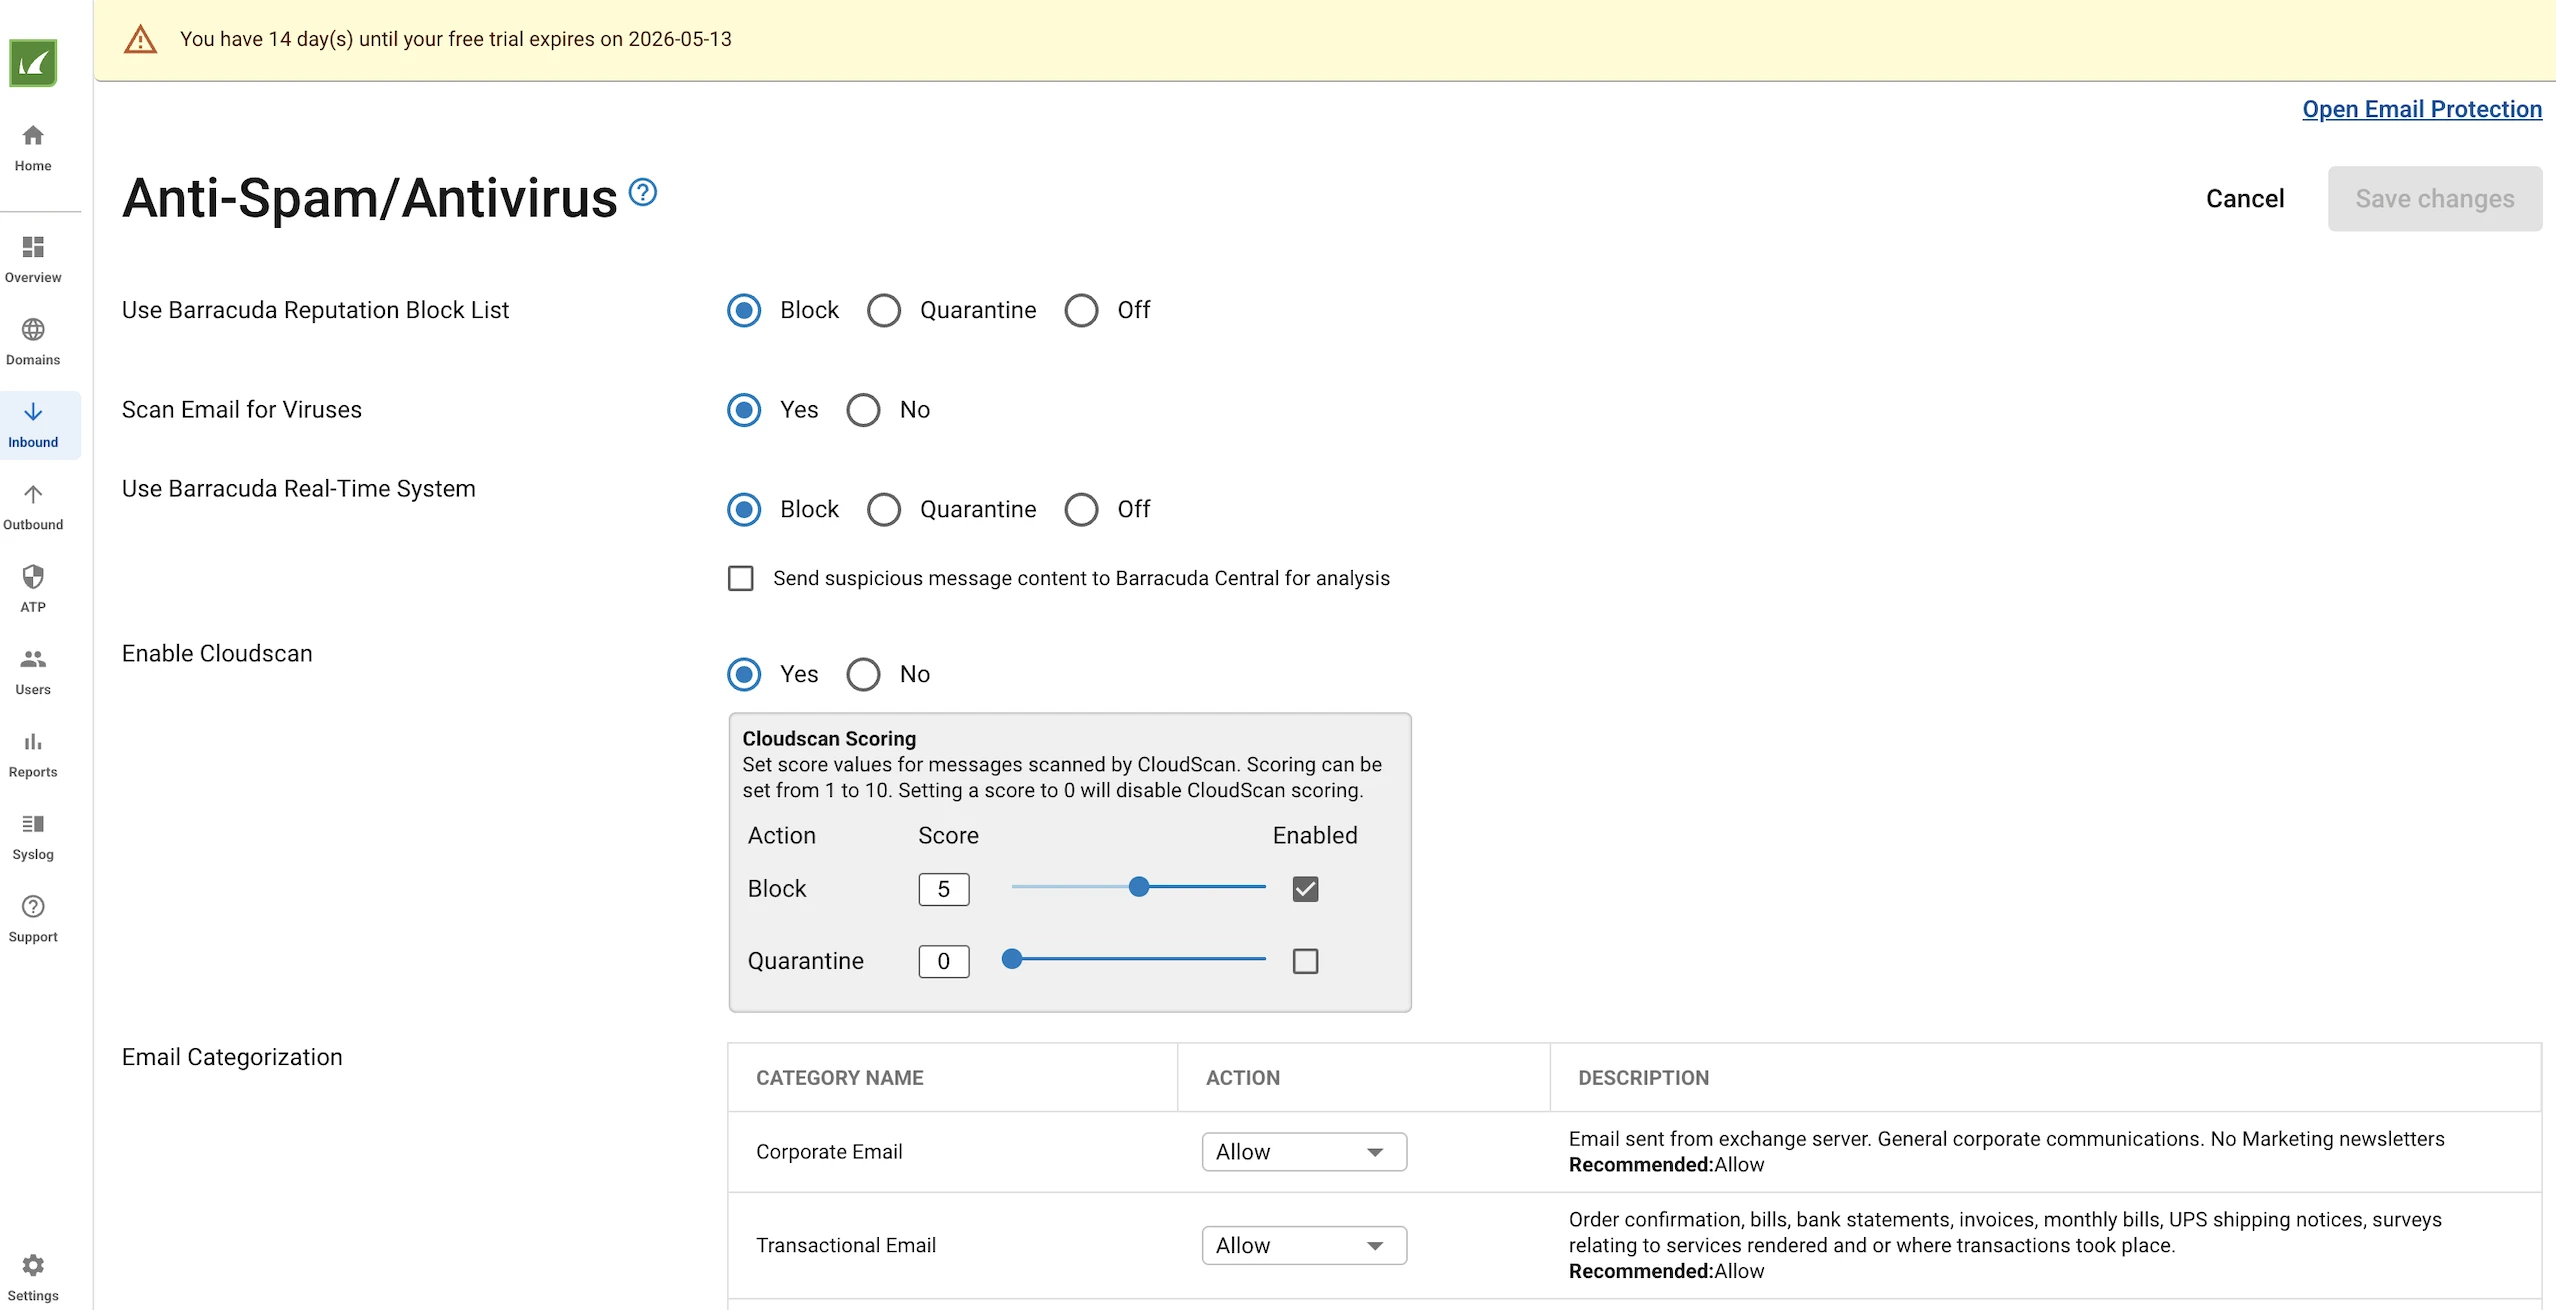
Par exemple, sous les paramètres Anti-spam/antivirus, nous pouvons configurer :
- Utiliser la liste de blocage de réputation Barracuda : Vérifie le courrier entrant par rapport à la base de données de Barracuda des expéditeurs malveillants connus. Peut être réglé sur Bloquer, Quarantaine ou Désactivé.
- Analyser les e-mails à la recherche de virus : Active ou désactive l’analyse virale de tous les e-mails entrants.
- Utiliser le système en temps réel Barracuda : Recoupe les e-mails avec le flux de renseignement sur les menaces en direct de Barracuda. Peut être bloqué, mis en quarantaine ou désactivé. Envoie éventuellement le contenu suspect à Barracuda Central pour une analyse plus approfondie.
- Activer cloudscan : Décharge l’évaluation du spam vers le moteur cloud de Barracuda. Les scores vont de 1 à 10 ; les e-mails dépassant le seuil déclenchent l’action configurée.
- Catégorisation des e-mails : Classe les e-mails entrants par type et applique une action par catégorie. Les catégories incluent E-mail d’entreprise, E-mail transactionnel, Marketing et Newsletters, Listes de diffusion, et Médias sociaux, chacune pouvant être réglée indépendamment sur Autoriser, Quarantaine, Bloquer ou Désactivé.
- Détection des e-mails en masse : Détecte et agit sur les e-mails en masse/envoyés en masse. Lorsqu’il est réglé sur Désactivé, les e-mails en masse ne sont pas filtrés séparément.
- Exemptions pour les e-mails en masse : Permet à des adresses e-mail ou domaines spécifiques de contourner la détection des e-mails en masse, définis par expéditeur ou destinataire.
Les pages de Limite de débit définissent combien d’e-mails une adresse IP d’expéditeur peut envoyer en 30 minutes, ce qui est un paramètre utile. Cela peut empêcher les abus de messagerie et les attaques soudaines à volume élevé depuis une seule IP d’expéditeur.
En limitant le nombre d’e-mails qu’une adresse IP peut envoyer en 30 minutes, le système peut réduire l’impact de :
- Campagnes de spam
- Rafales de phishing
- Distribution de malwares
- Comptes ou serveurs d’expéditeurs compromis
- Inondation d’e-mails de type déni de service
Sur la page Liste blanche/noire d’IP, nous pouvons contourner l’analyse pour les e-mails provenant d’adresses IP spécifiques ou les bloquer directement.
Dans les politiques régionales, nous pouvons appliquer un blocage ou une liste blanche géographique. Nous pouvons également bloquer ou autoriser des e-mails en fonction de la langue du contenu.
Dans les politiques de destinataire, nous pouvons configurer des règles d’analyse ou de contournement basées sur l’adresse e-mail du destinataire.
Barracuda fournit également des politiques similaires pour les expéditeurs. Nous pouvons appliquer des exceptions basées sur l’expéditeur.
Il y a aussi un tableau de bord où nous pouvons définir des exceptions basées sur des contrôles de sécurité standard des e-mails tels que DMARC, DKIM et SPF.
Dans les politiques de contenu, nous pouvons configurer l’analyse ou le contournement des e-mails en fonction du nom ou du type de fichier. Nous pouvons également définir des règles d’analyse ou de contournement basées sur le contenu du corps du message en utilisant des expressions régulières.
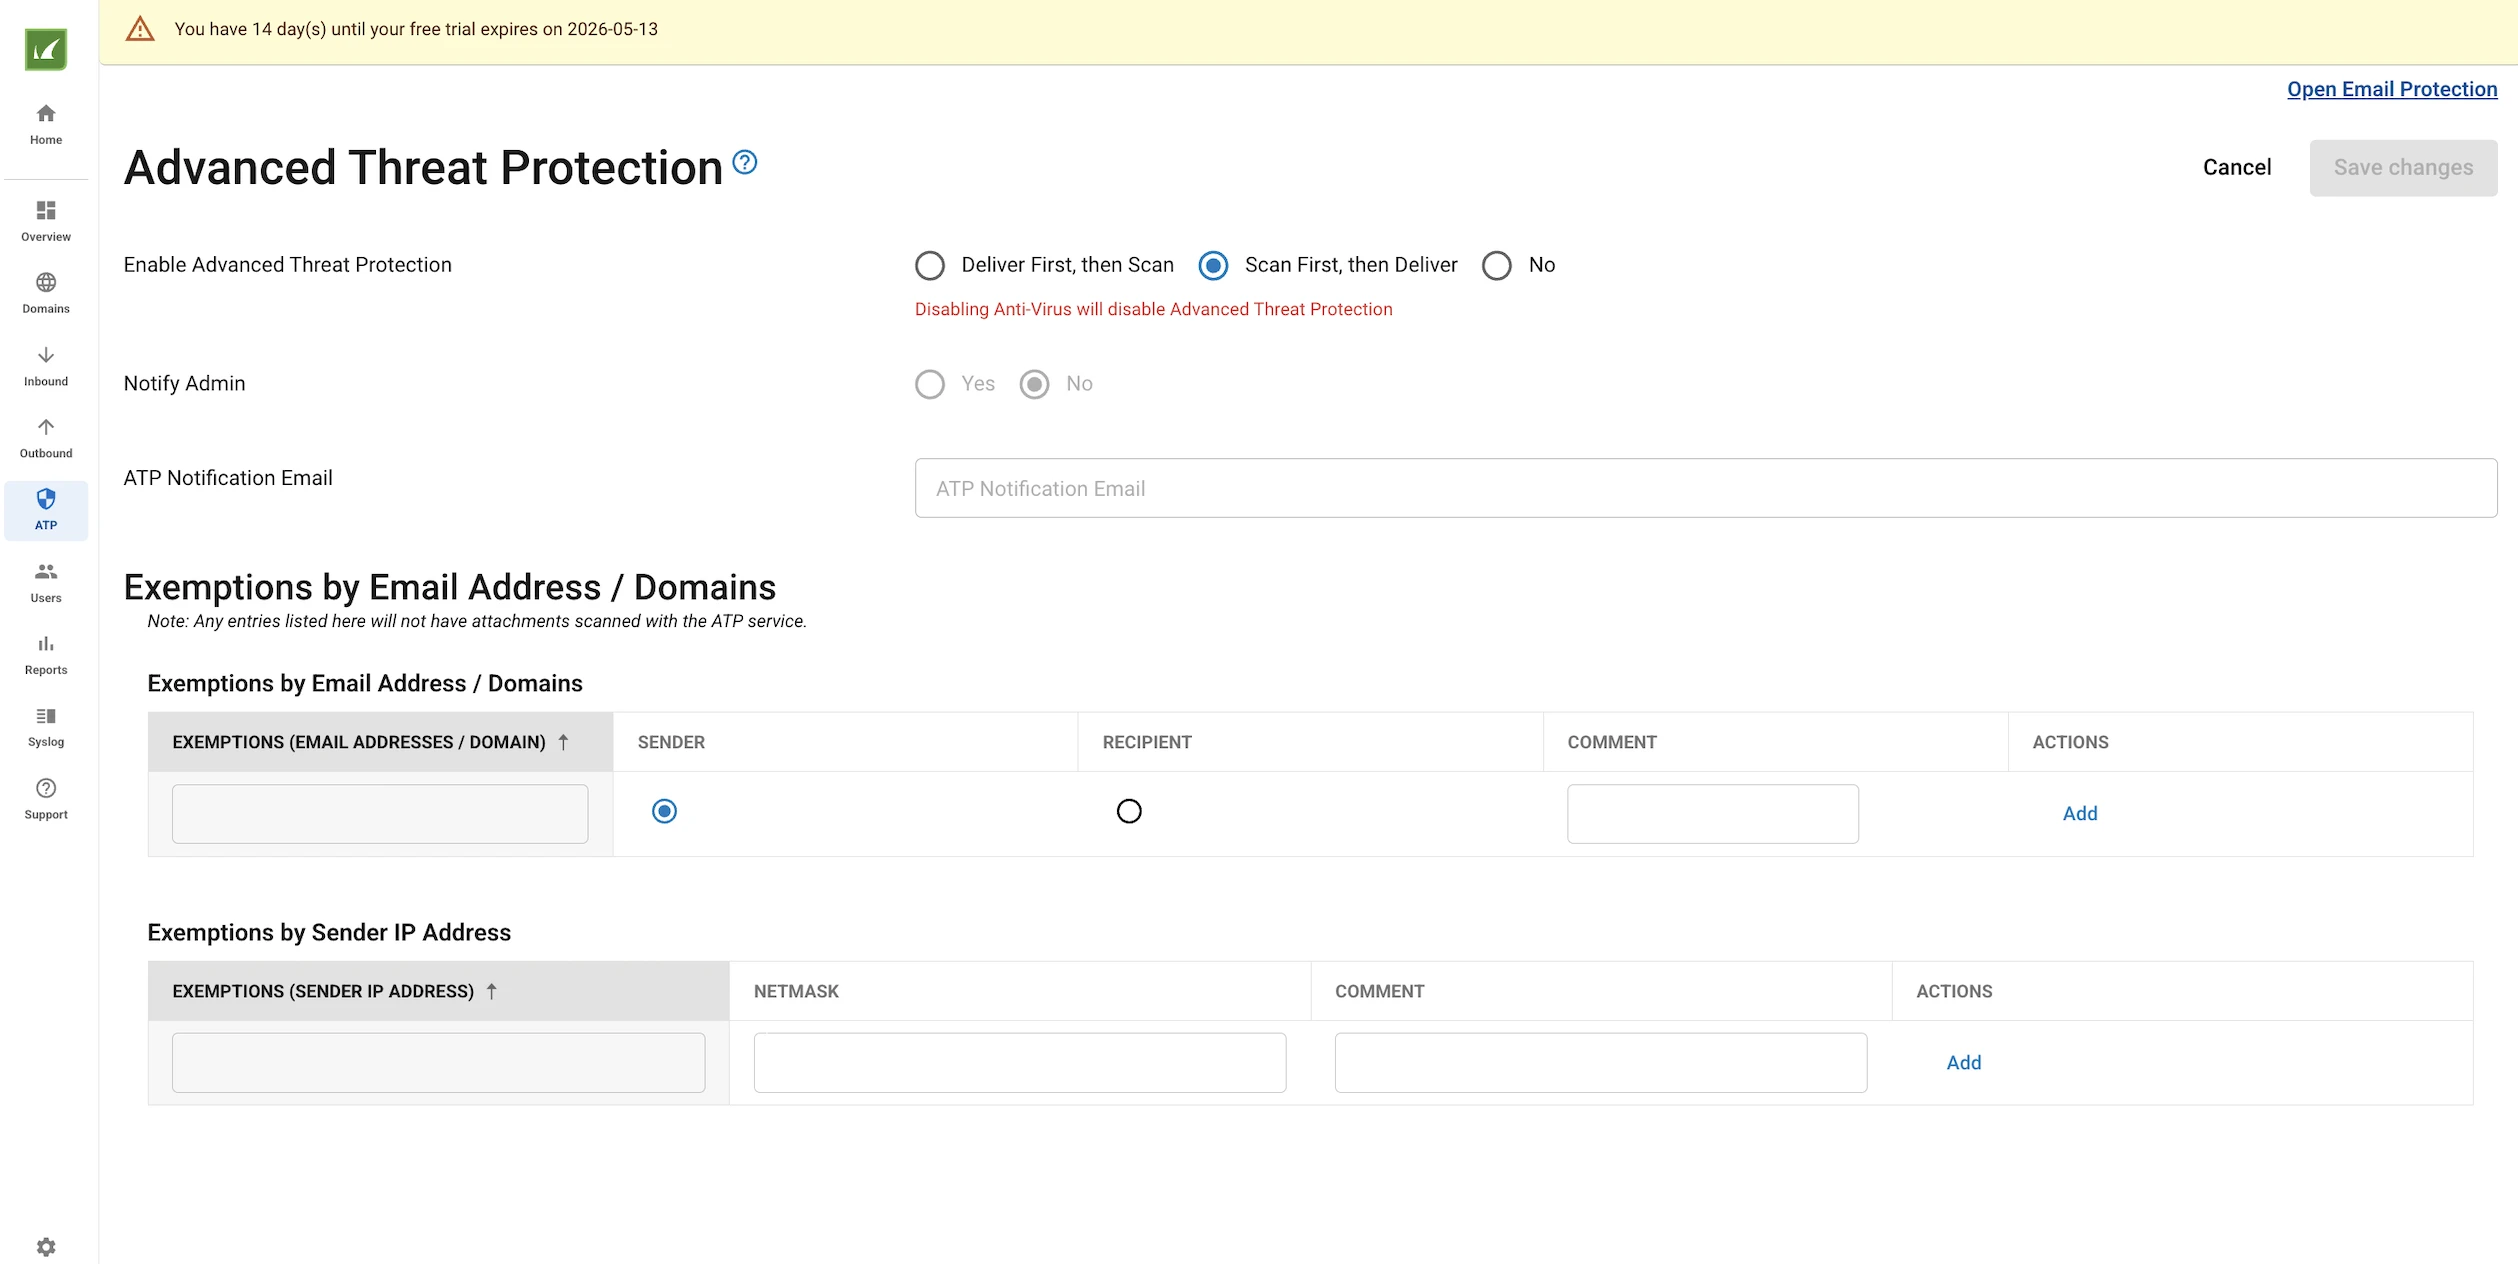
Barracuda fournit Advanced Threat Protection en tant qu’abonnement en plus de l’antivirus standard. Advanced Threat Protection (ATP) est un service d’analyse basé sur le cloud qui analyse les pièces jointes des e-mails dans un environnement cloud sécurisé pour détecter les menaces que les antivirus standard peuvent manquer. Cela s’applique aux messages entrants et prend en charge la plupart des types de fichiers MIME.
Il y a trois modes dans ATP :
- Distribuer d’abord, puis analyser tente d’analyser la pièce jointe en temps réel à l’arrivée de l’e-mail. Si l’analyse se termine à temps et qu’une menace est détectée, l’e-mail est bloqué. Si l’analyse ne se termine pas à temps, l’e-mail est distribué immédiatement sans attendre le résultat. L’analyse continue en arrière-plan, et si une menace est trouvée par la suite, le destinataire est averti, mais l’e-mail a atteint sa boîte de réception. Cela signifie que le destinataire pourrait ouvrir une pièce jointe infectée avant que la menace ne soit identifiée.
- Analyser d’abord, puis distribuer analyse la pièce jointe avant la distribution. Si une menace est détectée, l’e-mail est bloqué. S’il est propre, il est distribué. Les e-mails en attente d’analyse apparaissent dans le Journal des messages avec « Analyse en attente » comme raison. Si un message reste différé pendant plus de quatre heures, il est mis en quarantaine. Ce mode est plus sûr mais peut retarder la distribution.
- Désactivé : ATP est complètement désactivé.
Le compromis clé ici est entre rapidité et sécurité. « Distribuer d’abord » privilégie la rapidité de distribution mais introduit une fenêtre de risque. « Analyser d’abord » élimine ce risque mais peut retarder ou différer les messages avec des pièces jointes.
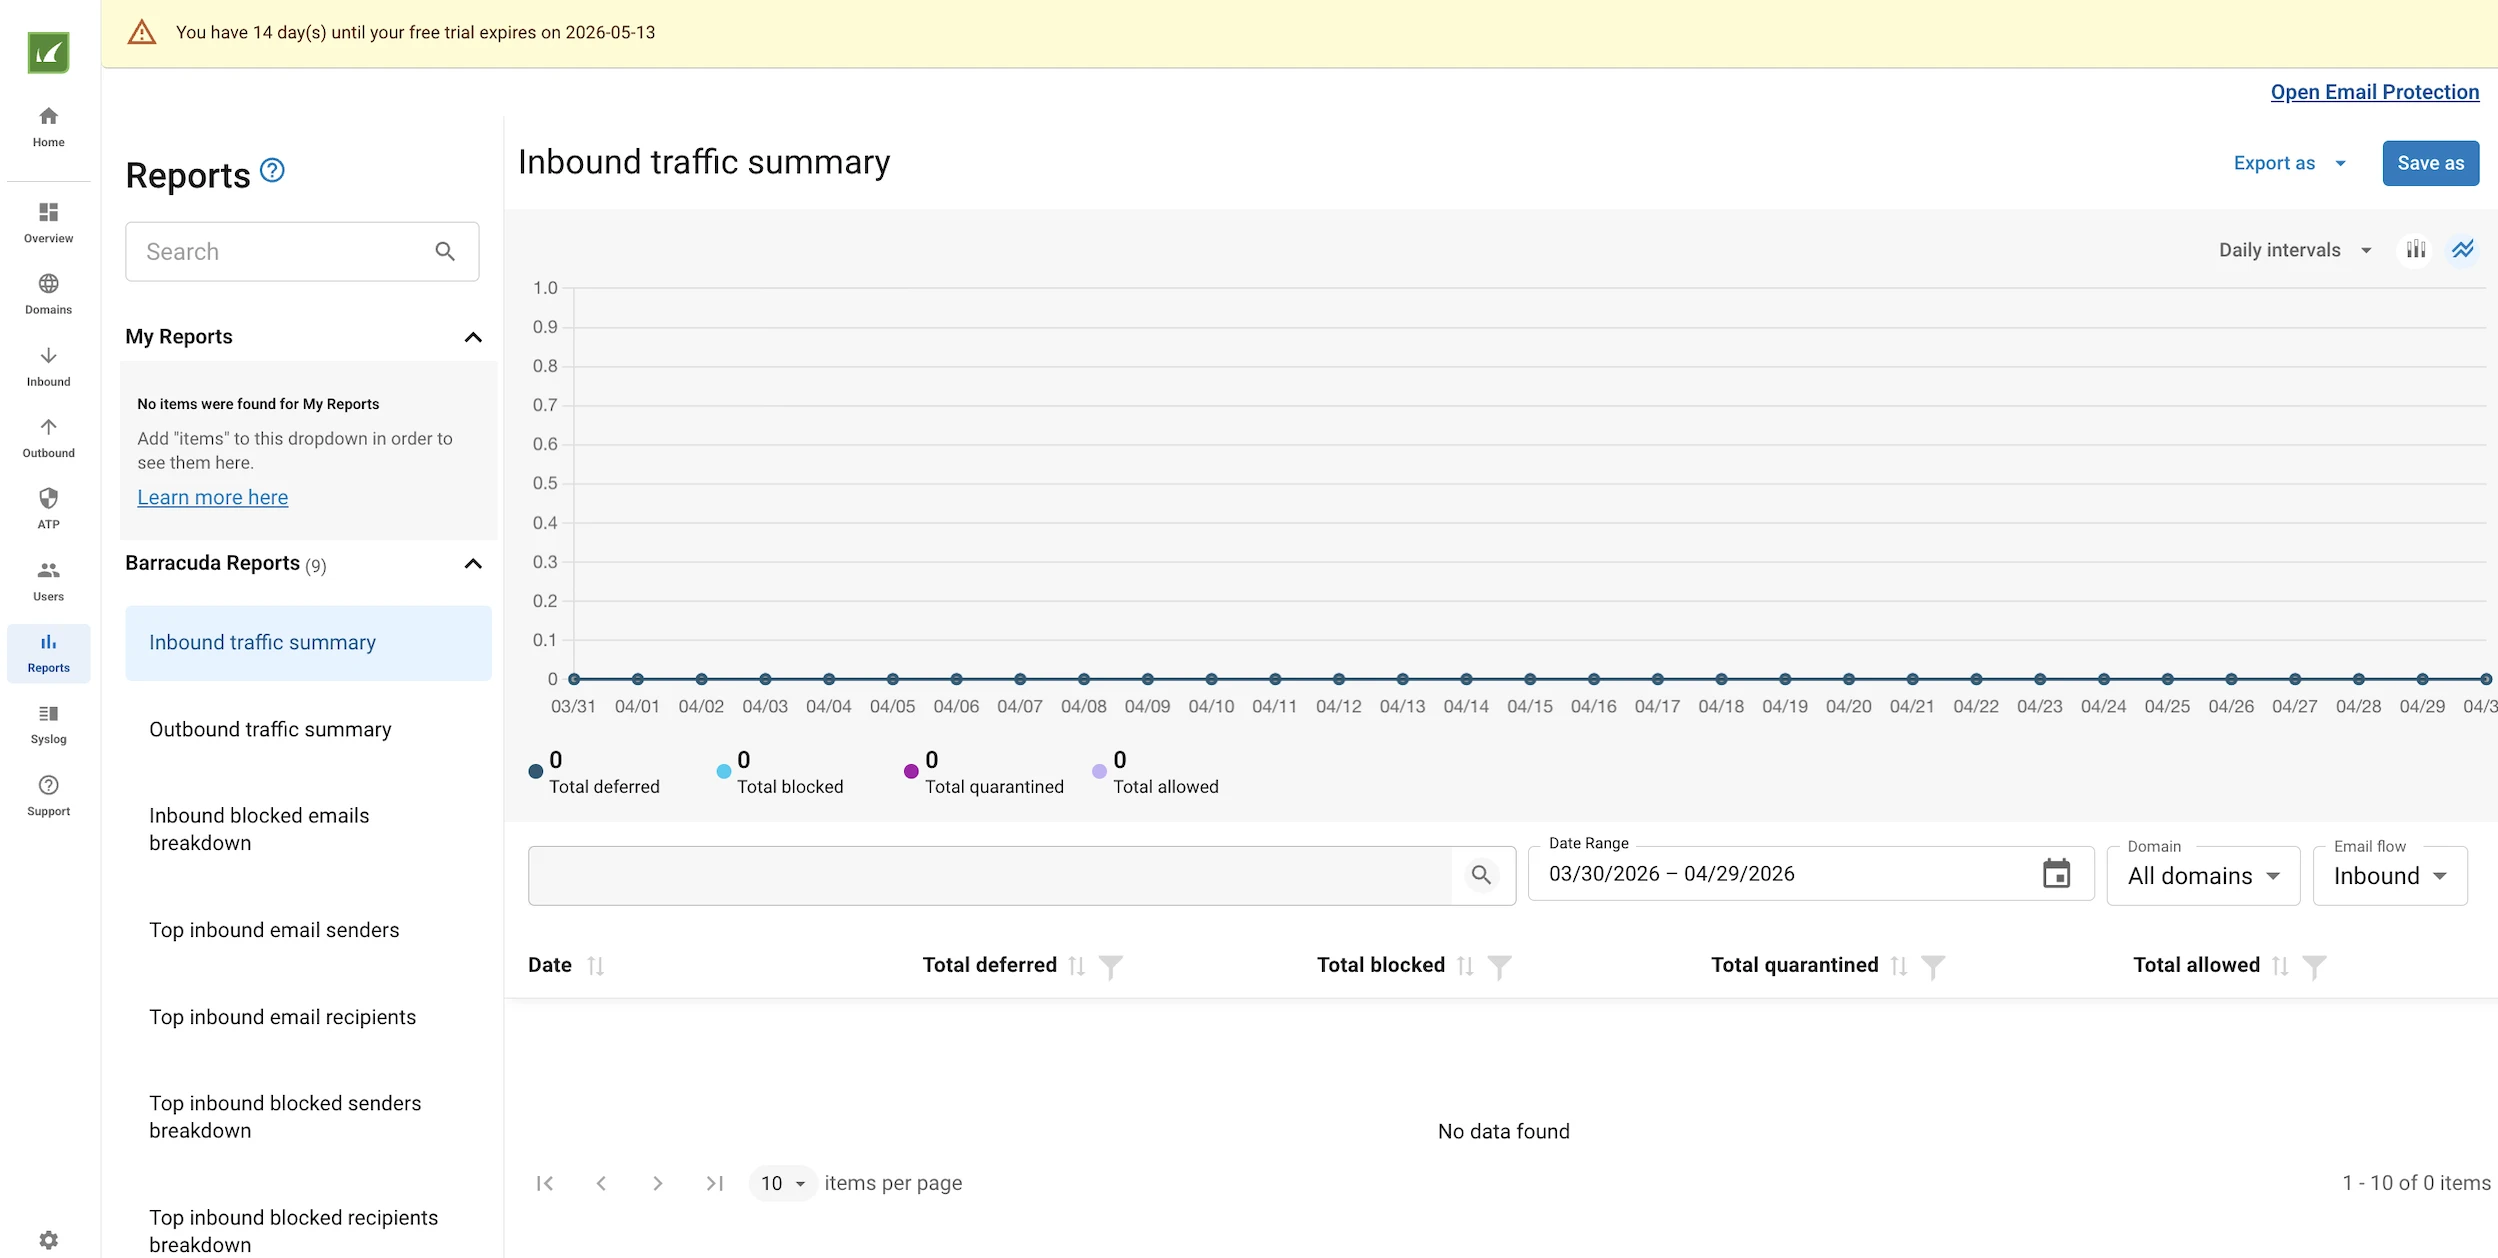
Dans la section Rapports, Barracuda crée des rapports détaillés sur la sécurité des e-mails :
- Résumé du trafic entrant/sortant : Aperçu de toute l’activité de messagerie entrante et sortante, ventilée par différé, bloqué, mis en quarantaine et autorisé.
- Répartition des e-mails entrants bloqués : Répartition détaillée des raisons pour lesquelles les e-mails entrants ont été bloqués.
- Principaux expéditeurs/destinataires d’e-mails entrants : Affiche les expéditeurs/destinataires les plus fréquents d’e-mails entrants.
- Répartition des principaux expéditeurs entrants bloqués : Liste les expéditeurs dont les e-mails sont les plus souvent bloqués, avec justification.
- Répartition des principaux destinataires entrants bloqués : Affiche les destinataires internes les plus souvent ciblés par des e-mails bloqués.
- Principaux expéditeurs d’e-mails sortants : Aperçu des utilisateurs internes envoyant le plus grand volume d’e-mails sortants.
- Principaux expéditeurs sortants bloqués : Affiche les utilisateurs internes dont les e-mails sortants sont les plus souvent bloqués.
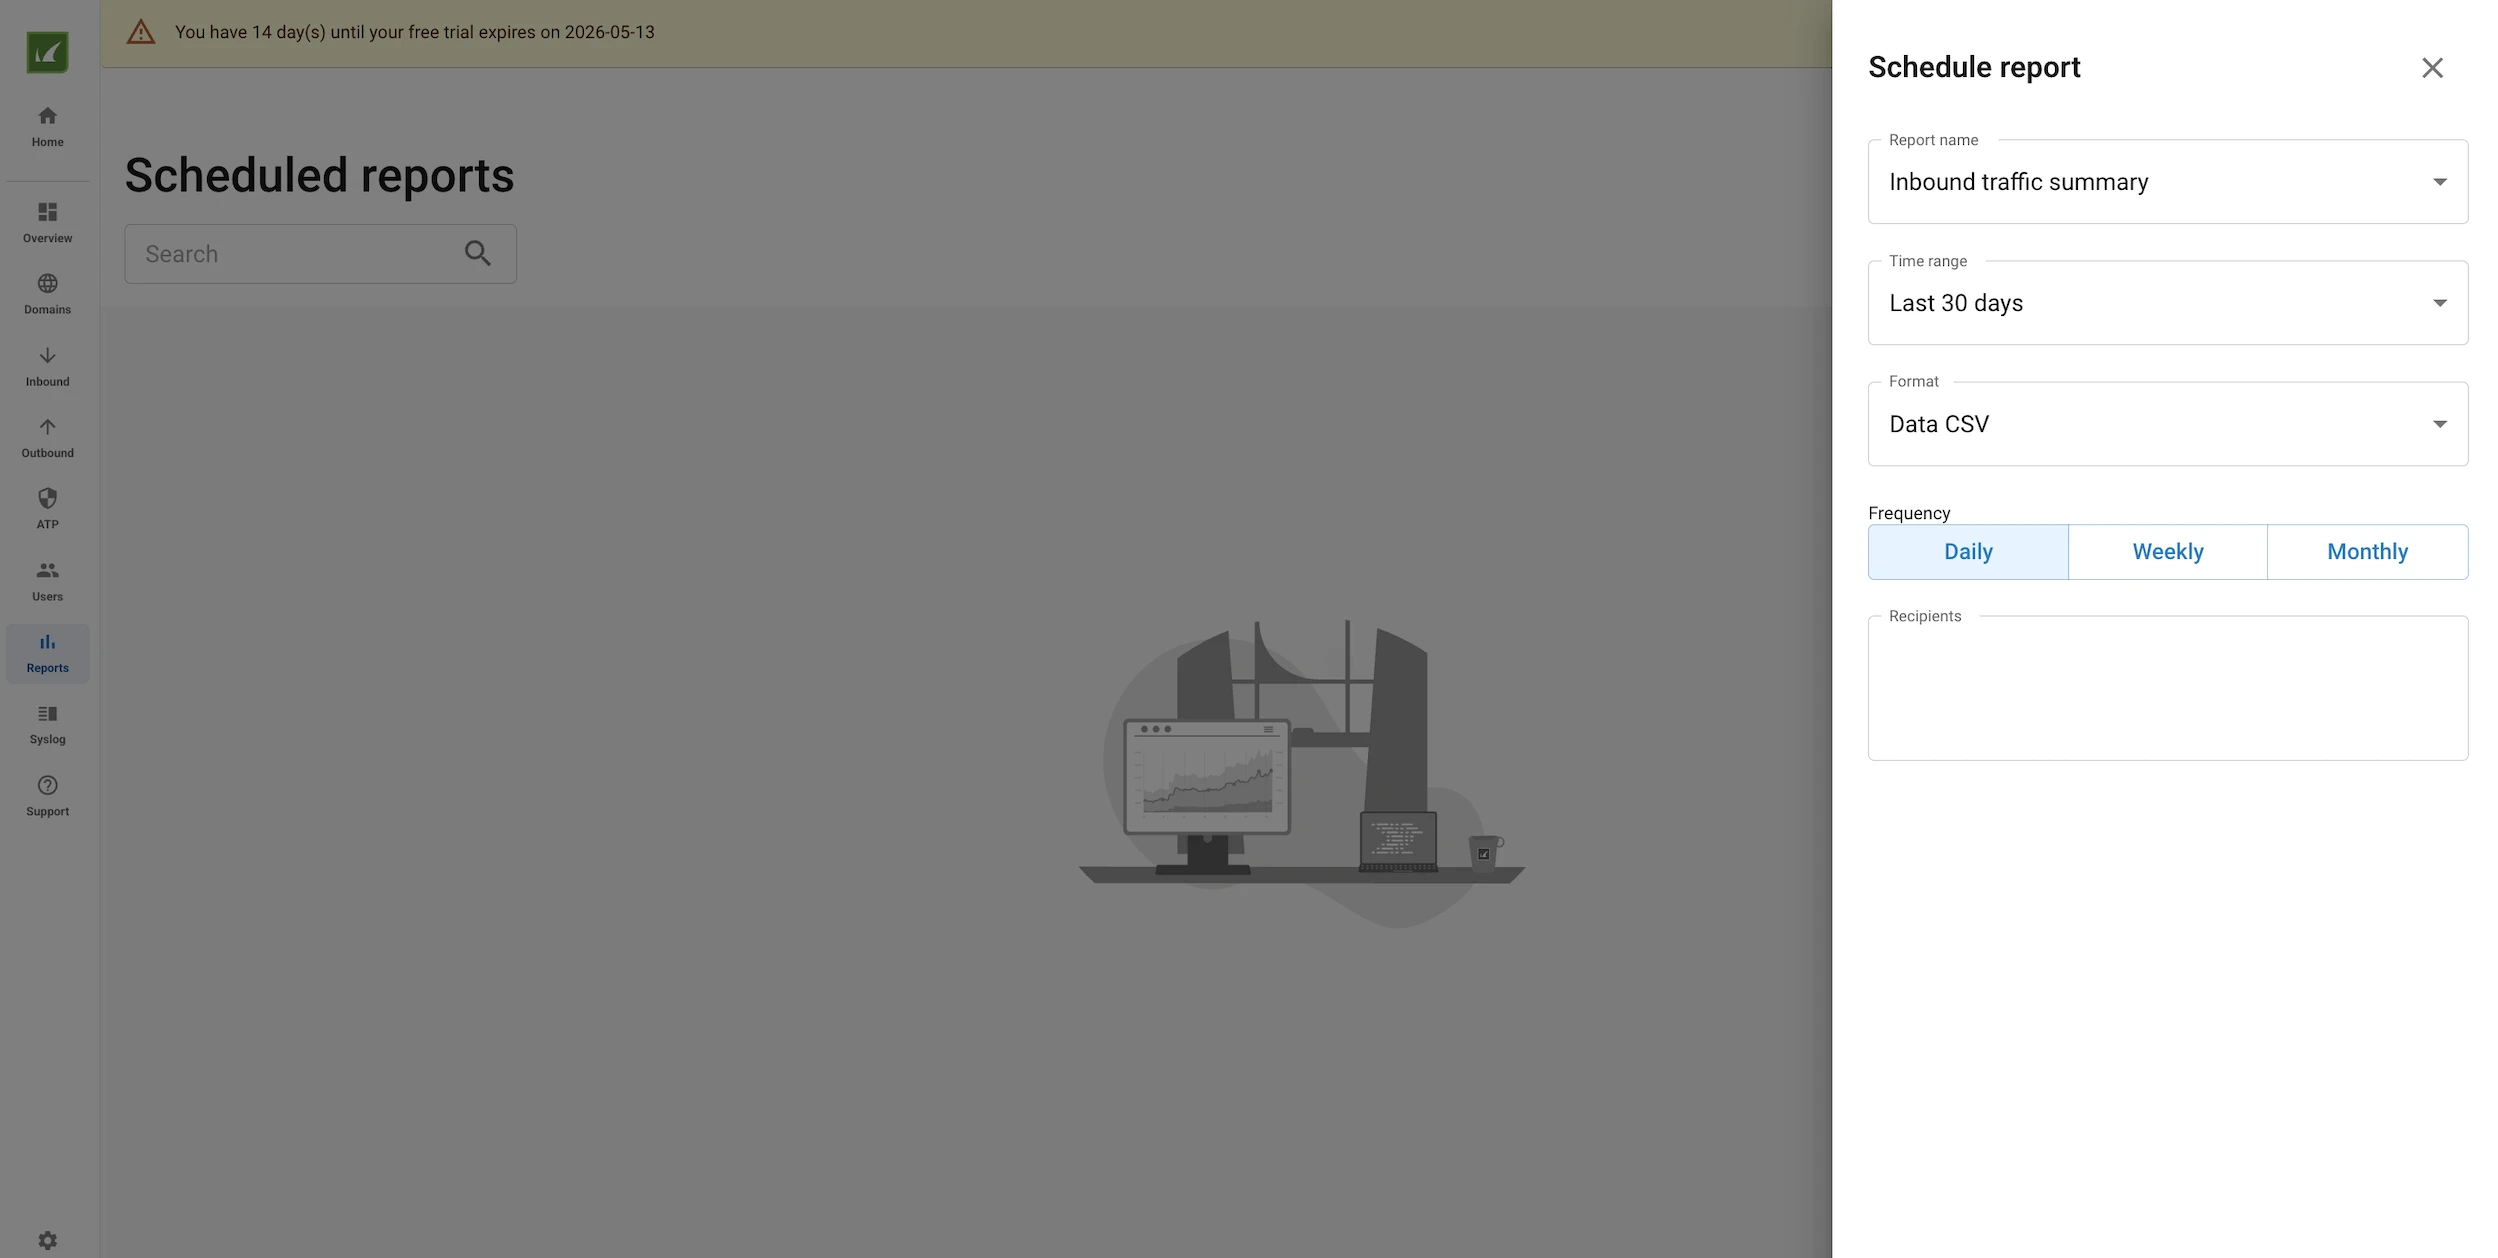
De plus, nous pouvons planifier des rapports automatisés, ce qui est une fonctionnalité utile. Au lieu de se connecter à plusieurs reprises pour vérifier les tableaux de bord, nous pouvons recevoir des résumés réguliers des menaces, des messages mis en quarantaine, des tendances de spam, des détections de malwares, des tentatives d’usurpation, des actions de politique et des risques utilisateur. Les rapports planifiés peuvent également aider les utilisateurs à identifier tôt des schémas, comme une augmentation des e-mails de phishing, des attaques répétées contre des utilisateurs spécifiques ou une augmentation des pièces jointes malveillantes bloquées.
Le menu Syslog à gauche nous permet de transférer tous ces enregistrements vers un serveur de journaux de notre choix. C’est une fonctionnalité utile pour les intégrations SIEM.
Dans l’ensemble, le produit offre une large gamme de fonctionnalités, mais sous-performe en détection des menaces dans ce test. Une part importante de la configuration est laissée à l’utilisateur, ce qui soulève la question de savoir si la valeur ajoutée justifie la charge, en particulier pour les organisations qui utilisent Google Workspace ou le Centre de conformité Microsoft 365.
Fonctionnalités clés des solutions de sécurité des e-mails dans le cloud
Capacités différenciatrices des plateformes de sécurité des e-mails dans le cloud
Sécurité centrée sur l’utilisateur (couche humaine)
De nombreux incidents commencent par une action de l’utilisateur. C’est pourquoi les plateformes modernes de sécurité des e-mails incluent des outils qui guident le comportement plutôt que de se fier uniquement au filtrage.
- Les bannières d’avertissement contextuelles peuvent alerter les utilisateurs lorsqu’un message semble suspect.
- La formation devient également plus adaptative. Au lieu de simulations génériques, les utilisateurs reçoivent des conseils adaptés à leurs schémas d’interaction.
Sécurité unifiée et intégration de plateforme
L’intégration avec les systèmes de terminaux et d’identité permet des réponses coordonnées. Par exemple, si un e-mail conduit au vol d’identifiants, le système peut déclencher des actions au-delà de la boîte de réception.
Les tableaux de bord centralisés donnent aux équipes une vue plus claire de leur posture de sécurité globale, réduisant les problèmes de communication entre les outils.
Protection des données, chiffrement et conformité
Les e-mails contiennent souvent des contrats, des détails financiers et d’autres données sensibles. Protéger ces informations exige plus que la détection des menaces.
- Le chiffrement garantit que les messages restent privés en transit et au repos. Les politiques de prévention des pertes de données aident à empêcher le partage non autorisé, qu’il soit accidentel ou intentionnel.
- Les fonctionnalités de conformité prennent en charge les exigences réglementaires, notamment les pistes d’audit et les politiques de rétention. Cela est particulièrement pertinent pour les organisations opérant au-delà des frontières et traitant des données soumises à des règles juridiques ou sectorielles strictes.
 Ajouter comme source préférée
Méthodologie du benchmark de sécurité des e-mails dans le cloud
Nous avons benchmarké trois produits de sécurité des e-mails : Acronis Email Security (propulsé par Perception Point), Sophos Email Security et Barracuda Email Protection.
Le benchmark comprenait 100 tests de bout en bout et suivait quatre principes.
- Axé sur la couverture : Chaque test correspond à une capacité que le fournisseur déclare publiquement fournir.
- Pondéré par la difficulté : Manquer un test simple de 1/10 signale un grave manque dans le produit. Manquer un test de 9/10 est plus compréhensible car ces cas reflètent des problèmes de détection de niveau expert. La méthode de notation sépare ces cas plutôt que de traiter tous les échecs de la même manière.
- Reproductible : Le benchmark est exécuté avec un harnais de test PHP autonome et vérifié par une suite de vérification séparée. Avant l’envoi de tout e-mail de test, le vérificateur effectue plus de 1 800 vérifications pour confirmer que les charges utiles de test sont complètes, valides et correctement configurées.
- Éthique : Les tests de malwares utilisent la chaîne de test antivirus EICAR. Les URL de phishing pointent vers une infrastructure canari inerte ou inexistante. Toutes les boîtes aux lettres de test appartiennent à l’équipe de test.
Nous avons sélectionné les tests de sorte que les déclarations publiques de chaque fournisseur soient exercées au moins une fois. Nous avons priorisé les menaces que les trois fournisseurs prétendent détecter pour maintenir une comparaison directe équitable. Nous avons également inclus un plus petit nombre de cas spécifiques aux fournisseurs lorsqu’ils étaient pertinents. Par exemple, le détournement de conversation est une revendication centrale de Barracuda et les leurres GenAI de style deepfake sont le plus souvent promus par les fournisseurs axés sur l’IA.
Le benchmark est organisé en onze catégories. Chaque catégorie teste un mécanisme de détection différent. Le nombre de tests est indiqué entre parenthèses, avec 100 tests au total.
Catégorie A : Spam (9 tests)
Cette catégorie couvre les publicités pharmaceutiques en masse, les e-mails de pompage et de vidage de cryptomonnaies, les arnaques à la loterie, les prêts sur salaire, les ouvertures de plateformes de rencontres et la prospection à froid B2B SEO.
La plupart des tests de cette catégorie sont intentionnellement faciles. Deux tests, le marketing gris et la prospection à froid B2B, se rapprochent de la frontière des faux positifs car un filtrage agressif peut bloquer des e-mails professionnels légitimes.
Catégorie B : Malware connu utilisant la chaîne de test EICAR (9 tests)
Cette catégorie teste la livraison d’EICAR dans des formats de pièces jointes courants et imbriqués :
- Pièce jointe .txt simple,
- ZIP standard,
- ZIP protégé par mot de passe avec le mot de passe inclus dans le corps de l’e-mail,
- ZIP imbriqué dans un autre ZIP,
- EICAR avec une extension .exe pour tester la gestion des incohérences d’extension et de contenu,
- .tar.gz, archive récursive à trois niveaux,
- .gz à fichier unique sans conteneur tar,
- EICAR avec quatre kilo-octets de données parasites préfixées pour tester la tolérance au décalage.
Ces tests exercent le dépaquetage d’archives, le support des formats et l’extraction de mots de passe du corps de l’e-mail. Ce sont des capacités de base pour les passerelles de messagerie modernes.
Catégorie C : Types de fichiers porteurs (10 tests)
Cette catégorie teste les formats de fichiers couramment utilisés pour transporter ou déclencher un comportement malveillant. L’ensemble comprend :
- PDF avec JavaScript intégré et un déclencheur OpenAction,
- HTML smuggling utilisant URL.createObjectURL sur un blob encodé en Base64,
- SVG avec un script onload et XHR distant,
- Raccourci Windows .lnk avec une charge utile PowerShell dans le bloc d’arguments,
- Fichier polyglotte PDF/ZIP,
- Application HTML .hta avec VBScript,
- Dropper JavaScript Windows Script Host utilisant XMLHTTP et ADODB.Stream,
- Image ISO 9660 contenant EICAR,
- Fichier de raccourci Internet .url,
- Fichier de requête Internet Excel .iqy.
C’est l’une des catégories les plus discriminantes car les résultats des produits varient considérablement selon ces types de porteurs.
Catégorie D : Phishing par URL (10 tests)
Cette catégorie mesure l’analyse des URL à travers les liens directs, les redirections, l’obfuscation et les emplacements hors corps. Elle comprend :
- URL de phishing directe sur un TLD suspect,
- Destination raccourcie Bitly,
- Chaîne de redirection multi-sauts via le redirecteur ouvert de Google et t.co,
- Homoglyphe IDN punycode utilisant le « а » cyrillique dans раypal.com,
- URL masquée en HTML utilisant des caractères de largeur nulle et du texte blanc d’un pixel,
- URL présente dans une annotation PDF,
- URI transportant du HTML encodé en Base64 avec un lien de phishing,
- URL extrêmement longue avec l’hôte réel enfoui dans la chaîne de requête,
- Paramètre de redirection ouverte sur un hôte d’apparence légitime,
- URL du cache AMP de Google qui masque la destination de phishing derrière google.com/amp/s/.
Catégorie E : Phishing par QR-code (8 tests)
Cette catégorie teste si les produits peuvent extraire et inspecter les URL de phishing cachées dans les QR codes. L’ensemble comprend :
- QR codes PNG en ligne pour la réinscription MFA,
- Signature DocuSign,
- Accès au bulletin de paie,
- Avis de relivraison d’expédition
- Accès à la messagerie vocale
- Réinitialisation de la banque 2FA.
Elle comprend également des variantes d’évasion : un QR code intégré dans un PDF sans contenu QR dans le corps de l’e-mail, un QR code livré sous forme d’image enveloppée en SVG, et un QR code défini comme URI de données d’image d’arrière-plan CSS au lieu d’une balise <img>.
Ces cas testent si le scanner examine les images en dehors des conteneurs HTML les plus évidents.
Catégorie F : Usurpation de marque et de domaine (9 tests)
Cette catégorie teste l’usurpation d’expéditeur, de domaine, de marque et d’en-tête, et comprend :
- Usurpation du nom d’affichage depuis un compte Gmail générique,
- Domaine typosquatté utilisant m1crosoft-account.com,
- Homoglyphe IDN punycode pour Apple
- Abus de sous-domaine via microsoft.support-team-portal.tk
- Imitation de la charte de marque Microsoft utilisant le vrai logo et le style Segoe UI
- Incohérence entre l’expéditeur et l’en-tête From
- Usurpation d’une banque locale
- Typosquatting d’une entreprise de commerce électronique
- Injection d’en-tête Authentication-Results où l’attaquant ajoute des valeurs falsifiées spf=pass, dkim=pass et dmarc=pass au message.
Le dernier cas teste si les analyseurs en aval font confiance aux en-têtes d’authentification fournis par l’attaquant plutôt que de valider les résultats réels en amont.
Catégorie G : BEC et spear phishing sans charge utile (9 tests)
Cette catégorie se concentre sur l’ingénierie sociale sans pièces jointes ni liens malveillants et comprend :
- Demande de virement bancaire du PDG envoyée depuis un compte Gmail,
- Prétexte de compromission d’e-mail fournisseur avec changement bancaire,
- Redirection de salaire en libre-service par l’employé,
- Arnaque à la carte-cadeau en ligne par un imitateur du directeur financier
- Détournement de conversation utilisant un sujet Re:Re: et des en-têtes In-Reply-To falsifiés,
- Demande de preuves confidentielles d’un faux cabinet d’avocats,
- Prospection externe de chasseur de têtes avec CV joint,
- Prétexte de prise de contrôle de l’authentification à deux facteurs WhatsApp,
- Prétexte d’initié en fusion-acquisition combinant langage de confidentialité et urgence.
Catégorie H : Extorsion et arnaques (9 tests)
Cette catégorie couvre les schémas courants d’escroquerie et d’extorsion. Les tests comprennent :
- E-mail utilisant un ancien mot de passe divulgué,
- Fausse facture avec un lien de paiement malveillant dans un PDF,
- Lettre de frais préalables,
- Menace de confiscation de la part de l’administration fiscale,
- Extorsion DDoS contre un site web,
- Fausse notification de verrouillage iCloud Apple avec un lien de déverrouillage,
- Arnaque aux frais de douane du transporteur
- Extorsion par doxing,
- Arnaque au proche bloqué à la douane.
Catégorie I : Phishing de qualité GenAI (10 tests)
Cette catégorie teste des e-mails de phishing soignés qui éliminent les indices évidents sur lesquels les anciens systèmes s’appuient souvent. L’ensemble comprend :
- E-mail de re-vérification du service d’assistance informatique avec étapes structurées et un bouton de marque,
- Faux dossier de pré-lecture avec langage de confidentialité et un lien vers un espace de travail,
- Mise à jour de politique de locataire Microsoft 365 exigeant un re-consentement dans les sept jours,
- Demande de signature électronique du code de conduite RH,
- Suivi de réussite client après une réunion fictive,
- Usurpation de récapitulatif de réunion,
- NDA juridique d’une contrepartie fictive,
- Avis critique de CVE de style RSSI,
- Aperçu des résultats de relations investisseurs avec langage d’embargo,
- Résolveur de conflit d’agenda exigeant une connexion SSO unique.
Chaque e-mail de cette catégorie a été rédigé pour ressembler à un message professionnel compétent en anglais natif. Les tests évitent délibérément les anciens signes révélateurs de phishing comme une grammaire cassée, une formulation maladroite et des incohérences évidentes de marque.
Catégorie J : Techniques d’évasion (9 tests)
Cette catégorie teste l’obfuscation qui peut casser l’inspection superficielle du contenu et comprend :
- Caractères Unicode de largeur nulle dans les mots déclencheurs,
- Contournement OCR où tout le message de phishing est rendu sous forme de PNG sans texte corporel analysable,
- Caractère de substitution droite-à-gauche dans un nom de fichier de pièce jointe,
- Nom de fichier à double extension,
- Leurre masqué par CSS où le texte rendu semble bénin alors que le DOM contient le contenu de phishing,
- Sujet encodé en mot RFC 2047,
- URL avec des caractères encodés en hexadécimal dans l’hôte,
- Homoglyphe de sujet utilisant le « е » cyrillique pour le « e » latin,
- URL masquée dans un attribut HTML data-* et récupérée au moment du clic par du JavaScript en ligne.
Catégorie K : Ensemble de contrôle et test des faux positifs (8 tests)
L’ensemble de contrôle contient des e-mails professionnels légitimes qui devraient passer sans avertissement et comprend :
- Notifications internes d’équipe,
- Rapports de frais mensuels,
- Suivis de réunion,
- Résumés hebdomadaires,
- Fichiers ZIP protégés par mot de passe utilisés pour un partage interne légitime,
- Rappels de formation,
- Avis de maintenance informatique,
- E-mails de planification individuelle.
Tout produit qui signale l’un de ces messages reçoit une pénalité de faux positif.
Limites du benchmark de sécurité des e-mails
Nous avons exclu plusieurs catégories car elles nécessitent une infrastructure ou des conditions au-delà d’un benchmark ponctuel :
- Retournement d’URL au moment du clic : Cette attaque livre une URL qui semble bénigne au moment de la distribution et redirige ensuite vers une destination de phishing. La tester nécessiterait un serveur HTTP avec état qui mute son contenu, plus une action de clic côté utilisateur.
- Prise de contrôle de compte et phishing latéral : Cela nécessiterait le contrôle d’une boîte aux lettres interne, ce qui était hors du cadre du benchmark.
- Malware dynamique conscient de la sandbox : Les échantillons polymorphes réels qui détectent la virtualisation et évitent la détonation ont été exclus pour des raisons éthiques.
- Pages d’atterrissage de kits de phishing en direct : Toutes les URL se résolvent vers des hôtes inertes. Le benchmark ne teste pas l’expérience post-clic.
Le groupe d’expéditeurs S nécessite un relais SMTP qui autorise des en-têtes From désalignés. Les services SMTP cloud rejettent généralement ces tests au niveau du réseau. Lorsqu’un relais permissif n’est pas disponible, le benchmark se dégrade vers le groupe L, ce qui laisse 38 tests axés sur le contenu.
Architecture à deux expéditeurs
De nombreux tests de sécurité des e-mails négligent une distinction importante entre les attaques axées sur le contenu et celles axées sur l’identité de l’expéditeur. Certaines menaces sont dangereuses en raison de leur corps de message ou de leurs pièces jointes, indépendamment de qui les envoie. D’autres sont dangereuses car l’e-mail prétend provenir de quelqu’un qu’il ne représente pas. Ces deux classes nécessitent des configurations d’envoi différentes.
Nous avons divisé le benchmark en deux groupes d’expéditeurs.
- Groupe L, Légitime, 38 tests : Ces e-mails sont envoyés depuis un service SMTP authentifié. SPF, DKIM et DMARC s’alignent correctement pour le domaine d’envoi. Le nom d’affichage change selon le test, comme Finance, Support informatique ou le vrai nom du testeur, mais l’adresse From reste l’adresse de l’expéditeur authentifié.
- Le groupe L est utilisé pour les catégories axées sur le contenu : K, B, C, J et les deux tests de phishing URL où l’URL est la menace quel que soit l’expéditeur.
- Groupe S, Usurpé, 62 tests : Ces e-mails sont envoyés via un relais SMTP permissif qui n’applique pas l’alignement du domaine From. L’adresse From est ce que le cas de test spécifie, donc l’alignement SPF et DMARC échoue par conception.
- Le groupe S est utilisé pour les catégories axées sur l’identité de l’expéditeur : A, la plupart de D, E, F, G, H et I.
Cette division reflète le comportement réel des attaquants. Les opérateurs de phishing utilisent souvent des serveurs virtuels bon marché et des domaines jetables car les services SMTP cloud grand public, comme Gmail, Office 365 et AWS SES, avec des domaines vérifiés, empêchent l’envoi de courrier avec un en-tête From désaligné.
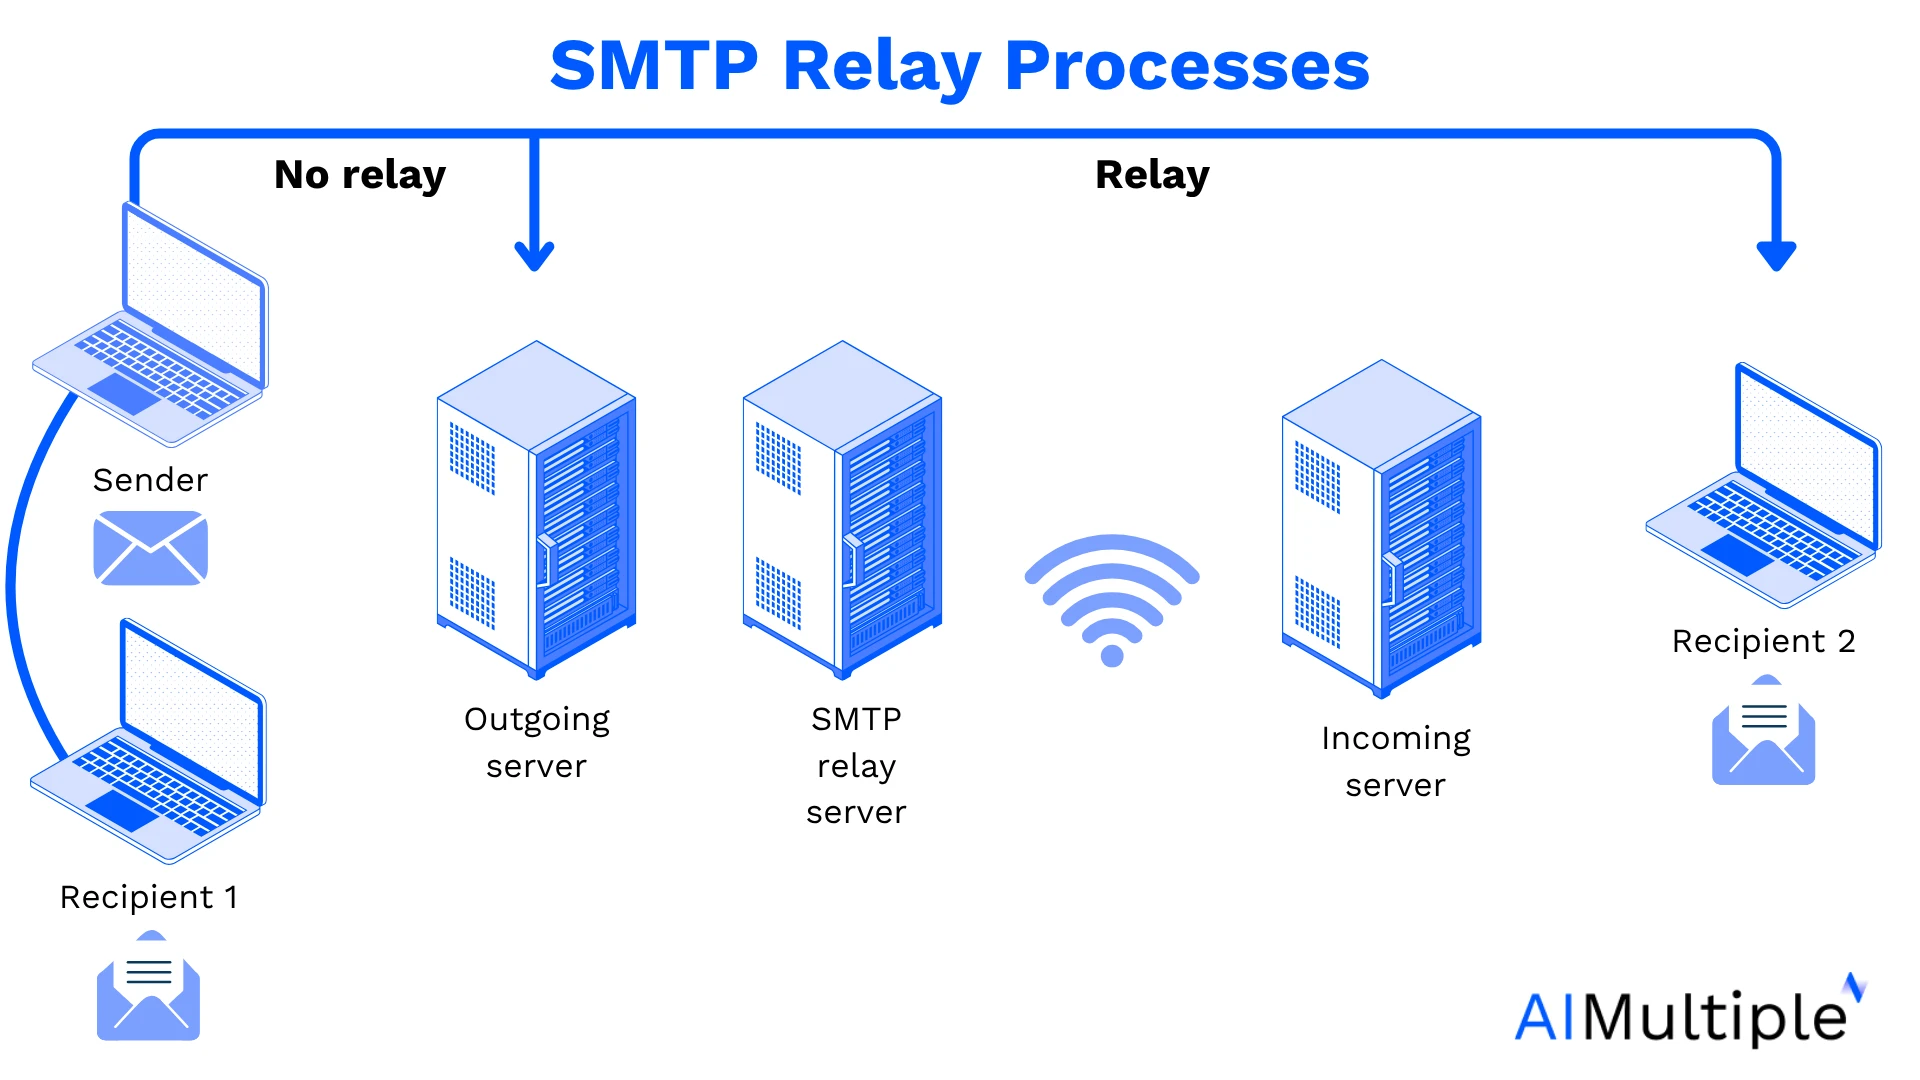
Figure 1 : Figure montrant comment fonctionne un serveur relais SMTP. Un serveur relais SMTP est un serveur de messagerie tiers qui reçoit des e-mails d’un expéditeur et les transfère vers des serveurs destinataires en dehors du domaine du fournisseur de messagerie de l’expéditeur.
Pondération de la difficulté
Chaque test a une note de difficulté de 1 à 10. La note indique à quel point un produit de sécurité des e-mails compétent devrait trouver le test difficile.
- 1 à 2, trivial : Ce sont des signatures classiques sans obfuscation significative. Les manquer indique une lacune fondamentale de détection. Exemples : spam pharmaceutique, EICAR simple dans un ZIP, et une lettre nigériane 419.
- 3 à 4, bien connu : Ce sont des schémas familiers que les produits modernes devraient attraper. Exemples : JavaScript PDF, sextorsion par mot de passe divulgué, usurpation du nom d’affichage du PDG.
- 5 à 6, intermédiaire : Ces cas nécessitent une analyse plus poussée, comme l’IA moderne, la sandboxing ou la vision par ordinateur, notamment le HTML smuggling, les URL homoglyphes IDN et le phishing par QR-code en ligne.
- 7 à 8, avancé : Ce sont des cas limites que les produits plus robustes gèrent de manière cohérente, comme les polyglottes PDF/ZIP, les chaînes de redirection multi-sauts, l’usurpation visuelle de charte de marque et les leurres de contournement OCR en image uniquement.
- 9 à 10, expert : Ce sont des cas réellement difficiles où attraper est un résultat fort et manquer est courant dans l’industrie. Exemples : détournement de conversation avec fil falsifié, suivi de réussite client de qualité GenAI, et une fausse NDA juridique d’une contrepartie inconnue auparavant.
- Tests de contrôle : Les messages de la catégorie K doivent passer. Toute détection dans cette catégorie compte comme un faux positif.
Les moyennes des catégories suivent la courbe de difficulté prévue : le spam A moyenne 2.2/10, l’EICAR B moyenne 2.8/10, l’extorsion H moyenne 3.8/10, les fichiers porteurs C moyenne 5.0/10, l’usurpation de marque F et l’évasion J moyenne 5.6/10, le phishing URL D moyenne 5.8/10, le phishing QR-code E moyenne 6.8/10, la BEC G moyenne 6.8/10, et le phishing GenAI I moyenne 8.2/10.
Notation du benchmark
Chaque produit reçoit l’un des cinq verdicts par test :
- BLOQUER : Le message est mis en quarantaine ou rejeté (2 points).
- AVERTIR : Le produit injecte une bannière, envoie l’e-mail dans le courrier indésirable ou supprime la pièce jointe (0.5 points).
- TARDIF : Le message est distribué d’abord, puis supprimé après distribution (1 point).
- MANQUER : Le message atteint la boîte de réception sans avertissement (0 points).
- FP : Un message de l’ensemble de contrôle est incorrectement signalé (pénalité de -2 points).
Le taux de détection est calculé comme le total des points divisé par le score maximum possible pour les tests d’attaque, puis exprimé en pourcentage. Le score maximum possible est égal au nombre de tests d’attaque multiplié par deux.
Le taux de faux positifs est rapporté séparément. Un produit qui atteint 90 % de détection en bloquant du courrier légitime présente plus de risque opérationnel qu’un produit qui atteint 80 % de détection sans faux positifs.
Reproductibilité et outillage
Le benchmark s’exécute à partir d’un seul script PHP autonome. Le script construit 100 messages MIME en mémoire avec un constructeur multipart personnalisé. Il génère les charges utiles localement, notamment des ZIP, des ZIP chiffrés AES-256, des fichiers tar.gz, des fichiers .gz à fichier unique, des PDF avec actions JavaScript, des échantillons de HTML smuggling, des fichiers SVG avec JavaScript onload, des fichiers Windows .lnk avec le bon CLSID Shell Link et un bloc d’arguments UTF-16LE, et une image disque ISO 9660 minimale.
Le script envoie chaque test via le bon chemin SMTP en fonction de son groupe d’expéditeur.
Chaque message comprend des en-têtes de traçabilité : X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case et X-Bench-Group. Ces en-têtes rendent chaque test traçable à travers les boîtes de réception, les consoles de quarantaine et les journaux produit.
Un harnais de vérification séparé exécute plus de 1 800 vérifications de cohérence avant la transmission. Il valide que chaque test possède les champs requis, que chaque note de difficulté est dans [1, 10] ou zéro pour les contrôles, et que l’EICAR est présent et récupérable dans chaque pièce jointe de catégorie B, y compris les archives protégées par mot de passe et triplement imbriquées.
Le vérificateur vérifie également que les PDF contiennent des en-têtes %PDF- valides et des marqueurs %%EOF, que les PNG contiennent des signatures valides et des blocs IEND, que les SVG s’analysent comme du XML bien formé, que le fichier LNK a le bon CLSID Shell Link et la chaîne d’arguments PowerShell attendue, que le descripteur de volume primaire ISO 9660 apparaît au secteur 16 avec la bonne signature \x01CD001, et que l’inférence de groupe correspond à la division documentée Groupe L et Groupe S.
Un troisième script traite les CSV par produit après la saisie manuelle des verdicts. Il produit un rapport comparatif avec un tableau de verdicts côte à côte par test, des taux de détection par catégorie, des scores totaux, des pourcentages de taux de détection, des compteurs de faux positifs et trois sous-tableaux forensiques :
- les cas triviaux mais manqués, définis comme difficulté ≤ 2 avec au moins un MANQUER
- les cas de difficulté élevée mais attrapés, définis comme difficulté ≥ 8 avec au moins un BLOQUER
- tous les incidents de faux positifs
Éthique et contraintes opérationnelles
Aucun malware réel n’a été créé ou transmis. Les pièces jointes malveillantes utilisent soit la chaîne de test antivirus EICAR, un document de test de 68 caractères défini par l’Institut européen de recherche antivirus informatique, soit des démonstrateurs bénins. Exemples : un PDF dont le JavaScript appelle app.alert, une page HTML qui utilise URL.createObjectURL sur la chaîne EICAR, et un SVG dont l’onload appelle un point de terminaison inexistant.
Aucune infrastructure de phishing en direct n’a été utilisée. Les URL de test se résolvent vers l’une des trois destinations sûres : le TLD réservé .invalid défini dans la RFC 2606, des domaines .tk de placeholder sous notre contrôle qui servent une 404, ou des hôtes parodiques tels que m1crosoft-account.com et xn--pple-43d.com enregistrés pour le benchmark et ne servant aucun contenu.
Aucune page de collecte d’identifiants n’a été déployée. Toutes les boîtes aux lettres de test appartiennent à l’équipe de test et sont surveillées par elle. Les identifiants SMTP sont limités au benchmark et renouvelés après chaque engagement.
Citez ce benchmark
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{Solutions de sécurité des e-mails: Acronis Email Security & Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Consulté le 30 septembre 2026}
}Résultats et horodatages de 15 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 4 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
- A 20 ans d’expérience en tant que hacker white-hat et gourou du développement, avec une expertise approfondie des langages de programmation et des architectures de serveurs.
- Est conseiller d’administration auprès d’un VC qui investit dans des entreprises technologiques en phase de démarrage et chez Ödeal, une plateforme de paiement numérique régionale servant 125 000 commerçants.
- A dirigé l’infrastructure technologique et la cybersécurité de sept élections nationales, et a été reconnu au Hall of Fame de la cybersécurité par des leaders technologiques mondiaux dont Twitter.
À lire ensuite
Benchmark des logiciels d'archivage d'e-mails

Top 5 des solutions de sécurité DNS: fonctionnalités et benchmark

Comparer les tarifs du marketing par e-mail: Top 20 fournisseurs




Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.