


Top 12 des logiciels de gestion des privilèges des endpoints (EPM)
La gestion des privilèges des endpoints (EPM) consiste à supprimer les droits d’administrateur local permanents des utilisateurs d’endpoints et à les remplacer par une élévation temporaire, basée sur des politiques, pour des applications et des tâches spécifiques. Cette approche répond aux risques de ransomware et de déplacement latéral associés aux comptes sur-privilégiés.
Nous summarize 12 solutions de gestion des privilèges des endpoints avec fonctionnalités et tarifs.
Caractéristiques différenciantes des outils de gestion des privilèges des endpoints
Produit | Agent macOS | Agent Linux | Déploiement sur site | Intégration SIEM native |
|---|---|---|---|---|
✓ | ✓ | ✓ | ✓ | |
Admin By Request | ✓ | ✓ | ✕ | ✓ |
ARCON Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
BeyondTrust Endpoint Privilege Management | ✓ | ✓ | ✓ | ✓ |
Delinea Privilege Manager | ✓ | ✕ | ✓ | ✓ |
Idira Endpoint Privilege Manager (Palo Alto Networks) | ✓ | ✓ | ✕ | ✓ |
Ivanti Application Control | ✕ | ✓ | ✓ | ✕ |
ManageEngine Application Control Plus | ✓ | ✕ | ✓ | ✕ |
Microsoft Intune Endpoint Privilege Management | ✕ | ✕ | ✕ | ✓ |
Netwrix Endpoint Privilege Manager | ✓ | ✕ | ✓ | ✕ |
Les produits sont classés par ordre alphabétique, les abonnés aux services de benchmarking d’AIMultiple étant en tête.
Le tableau ci-dessus compare les fonctionnalités qui varient parmi les douze produits évalués.
- Intégration SIEM native indique des connecteurs documentés et pris en charge par le fournisseur ou des APIs pour Splunk, Microsoft Sentinel ou des plateformes équivalentes, plutôt qu’un transfert manuel des journaux.
- Non documenté signale les cas où le fournisseur ne publie aucune documentation de connecteur pour le produit spécifique examiné ; cela ne confirme pas l’absence d’une capacité.
Chaque produit de cette comparaison élève les droits par application plutôt que par session, journalise chaque élévation avec l’utilisateur, l’hôte et l’horodatage, et prend en charge un chemin d’approbation entre automatique et manuel. Ces capacités ne différencient pas les outils.
Les différences qui comptent sont le lieu où l’élévation est appliquée lorsqu’un appareil est hors ligne, si un processus élevé peut accéder à d’autres programmes et quels systèmes d’exploitation l’agent couvre réellement.
Comparaison des tarifs des solutions EPM
Non divulgué indique que le fournisseur ne publie pas de tarifs publics pour ce niveau.
Fournisseurs et produits
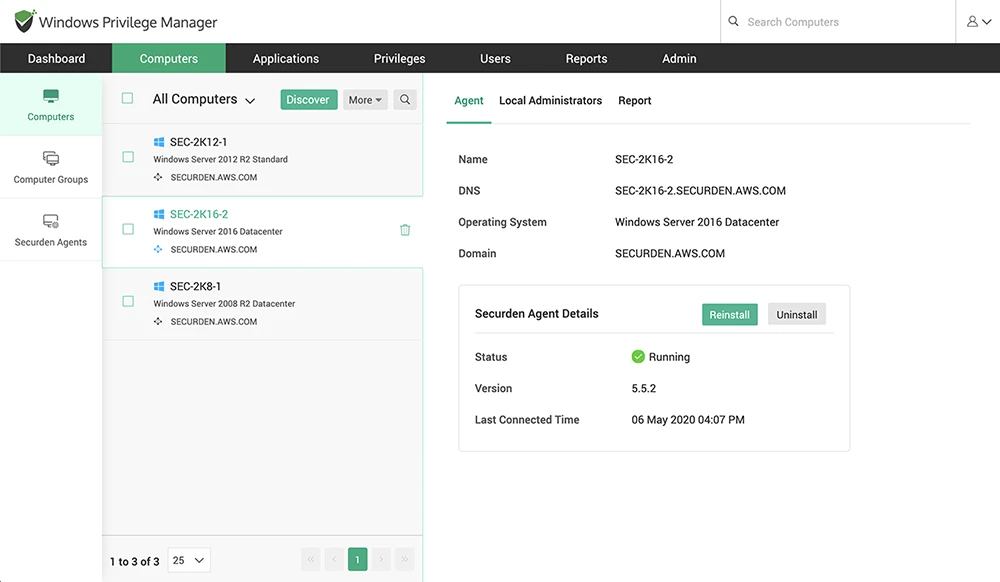
Securden Endpoint Privilege Manager
Securden Endpoint Privilege Manager applique le moindre privilège avec une élévation juste-à-temps, un contrôle granulaire des applications et une surveillance continue des endpoints.1
Les politiques continuent d’être appliquées lorsqu’un endpoint perd son chemin réseau, de sorte que les ordinateurs portables de terrain restent soumis aux règles de moindre privilège hors ligne. Les utilisateurs standard élèvent eux-mêmes les applications approuvées. Les techniciens obtiennent des droits temporaires pour l’assistance à distance au lieu d’un compte administrateur permanent.
Avantages :
- Options de déploiement à la fois sur site et en SaaS.
Inconvénients :
- L’application hors ligne et l’assistance à distance sont configurées séparément de la politique d’élévation de base, ce qui ajoute des étapes de configuration.
Idira Endpoint Privilege Manager (Palo Alto Networks)
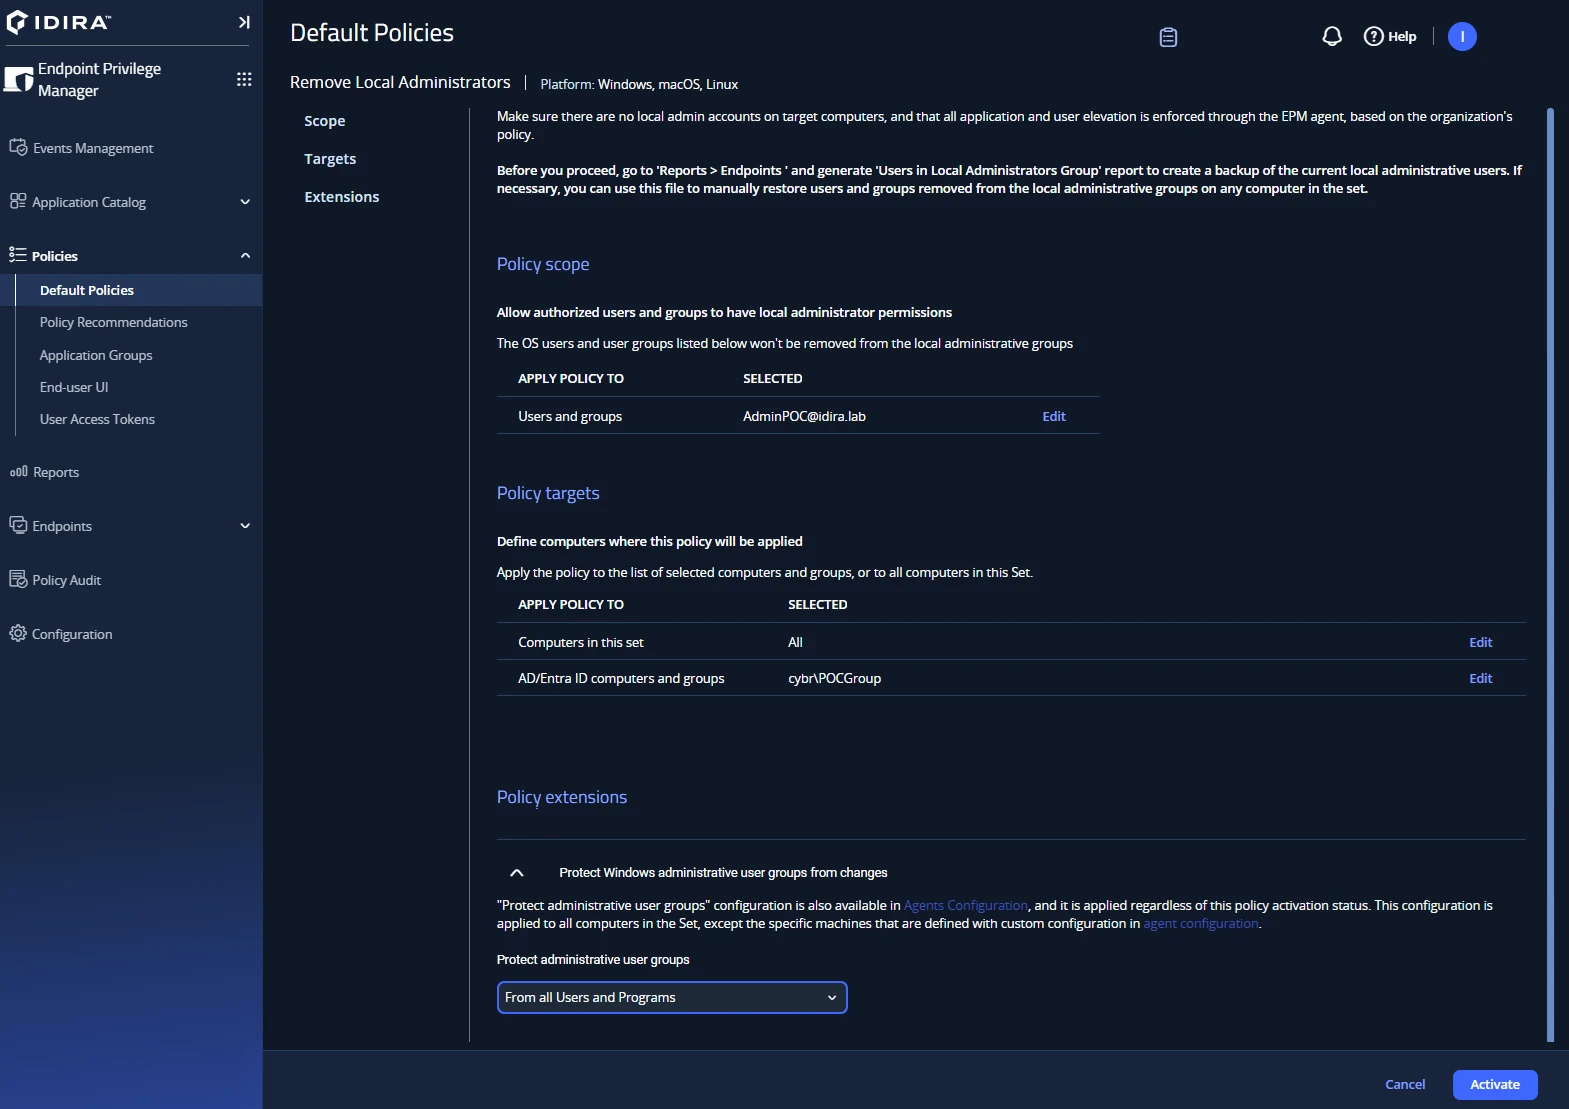
Idira Endpoint Privilege Manager est le successeur rebaptisé de CyberArk Endpoint Privilege Manager, intégré à la plateforme Idira Identity Security Platform de Palo Alto Networks. Palo Alto Networks a finalisé l’acquisition de CyberArk en février 2026 et a lancé la marque Idira en mai 2026.2 Les clients CyberArk existants continuent sur la même plateforme sous la nouvelle marque.
Il n’y a pas de serveur de gestion sur site. Un seul agent couvre Windows, Windows Server, macOS et Linux, et les données d’élévation alimentent Cortex XDR et XSIAM directement. Un Linux Identity Bridge dédié fournit le pontage Active Directory et la gestion centralisée des règles sudo. Le cloisonnement des applications limite ce que les applications élevées peuvent faire au-delà des simples décisions d’autorisation et de blocage.
Avantages :
- Gestion des privilèges Linux native avec authentification indépendante de l’annuaire et gestion centralisée de sudo.
Inconvénients :
- Les tarifs ne sont pas publiés, ce qui empêche la comparaison des coûts sans contact commercial.
Le compromis est l’engagement envers la plateforme : la profondeur Linux et l’intégration XDR sont fournies avec l’ensemble plus large de Palo Alto Networks.
BeyondTrust Endpoint Privilege Management
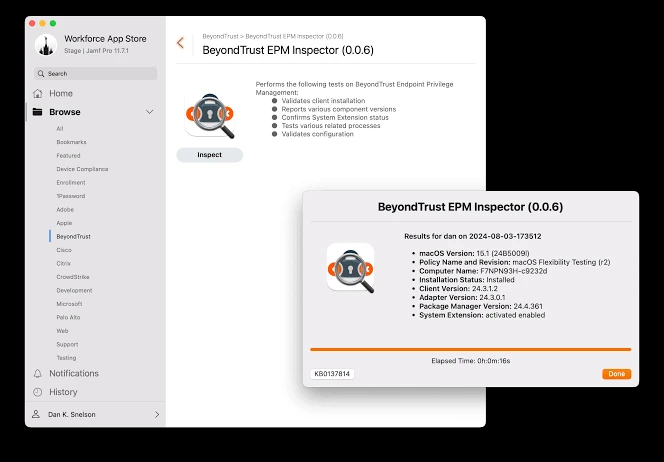
BeyondTrust Endpoint Privilege Management étend le contrôle des privilèges au-delà des postes de travail et serveurs traditionnels aux appareils IoT/OT et à l’infrastructure réseau, avec une architecture REST API permettant l’automatisation et l’intégration SIEM.3
L’enregistrement de session et la journalisation des frappes s’exécutent en parallèle de l’élévation, de sorte qu’une session privilégiée laisse un enregistrement rejouable plutôt qu’une simple ligne de journal. Les modèles QuickStart s’appuient sur des déploiements de plus de 100 000 endpoints.
Avantages :
- L’intégration ServiceNow native permet de gérer les demandes d’accès privilégié via les workflows de tickets existants.
- Périmètre d’appareils plus large que la plupart des concurrents, y compris les appareils IoT/OT et réseau.
Inconvénients :
- La configuration des politiques couvre Windows, macOS, Linux et les modes de travail des appareils réseau, ce qui ajoute une charge administrative dans les environnements mixtes.
Peu de concurrents couvrent les équipements réseau et les appareils OT, ce qui est la principale raison de se tourner vers cette solution plutôt que vers un outil limité aux postes de travail.
Delinea Privilege Manager
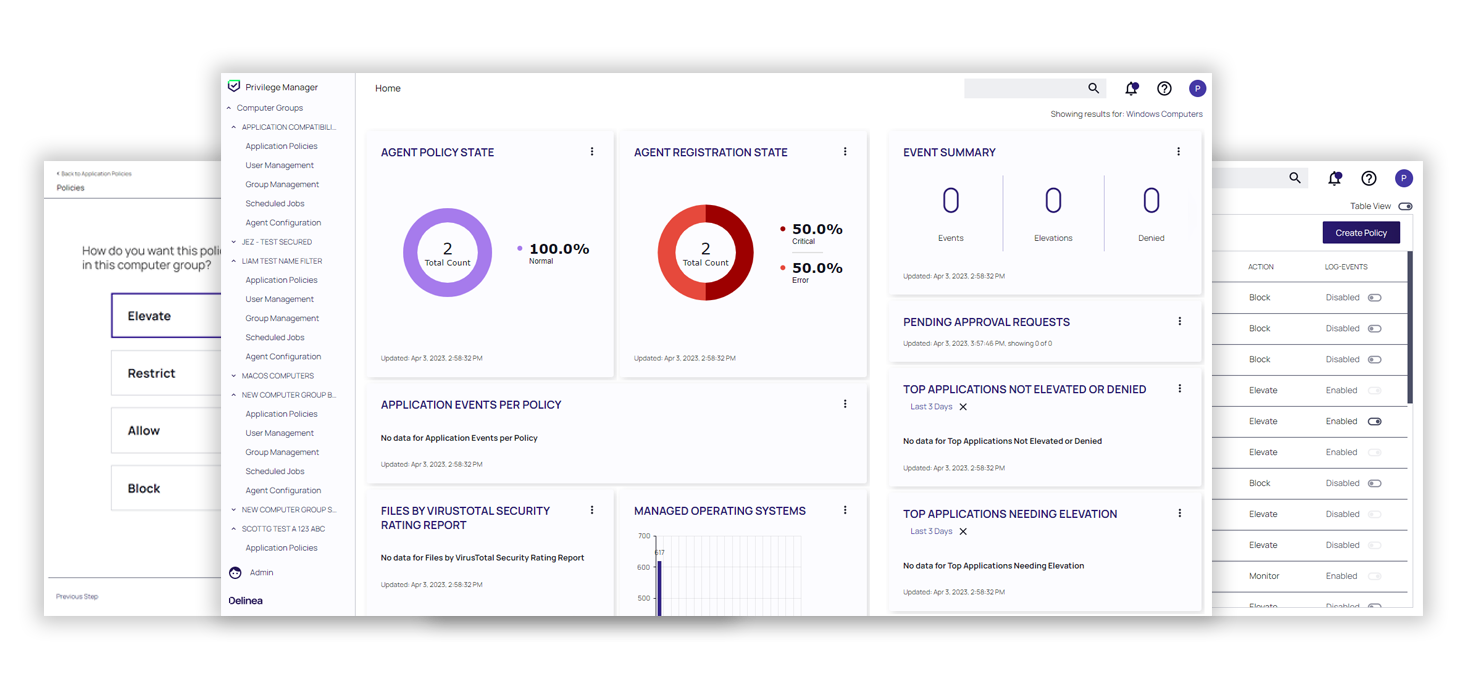
Delinea Privilege Manager fournit la gestion des privilèges des endpoints et le contrôle des applications via un agent unique prenant en charge les machines jointes au domaine et non jointes au domaine.4
Les informations d’identification des comptes de service tournent automatiquement. Les applications élevées s’exécutent sous le contrôle des processus enfants et dans un bac à sable. L’élévation d’application intègre la MFA basée sur Microsoft Entra ID au moment de l’élévation.
Delinea ne prend plus en charge Linux. Privilege Manager pour Unix/Linux a atteint la fin de renouvellement en août 2025 et la fin de vie en août 2026. L’agent Linux reste téléchargeable, mais Delinea a déclaré qu’il ne recevra plus de mises à jour.5 La documentation produit actuelle décrit Privilege Manager comme une solution Windows et macOS.
Avantages :
- Un agent unique couvre les endpoints joints au domaine et non joints sans dépendance à Active Directory.
- Le mode d’apprentissage découvre les applications nécessitant des droits d’administrateur avant l’application des politiques.
Inconvénients :
- La prise en charge de Linux et Unix s’est terminée en août 2026 ; la couverture se limite désormais à Windows et macOS.
- La gestion des privilèges des serveurs nécessite le produit distinct Cloud Suite.
Étant donné que l’agent Linux a atteint la fin de vie en août 2026, les parcs mixtes ont besoin d’un second outil pour les hôtes Unix et Linux.
Microsoft Intune Endpoint Privilege Management
Microsoft Intune Endpoint Privilege Management est un module complémentaire natif de Microsoft Intune qui installe automatiquement un agent léger côté client via l’affectation de stratégie Intune existante, limité aux endpoints Windows.6
Deux modes d’élévation sont disponibles : entièrement automatique et confirmé par l’utilisateur avec une invite de justification. L’élévation utilise un compte virtuel isolé plutôt que d’ajouter les utilisateurs au groupe des administrateurs locaux.
Avantages :
- Inclus sans coût supplémentaire pour les détenteurs de licences Microsoft 365 E5 et E7.
- Aucune console de gestion distincte pour les organisations utilisant Intune, bien qu’un agent EPM léger s’installe automatiquement sur les appareils gérés.
Inconvénients :
- Non inclus dans Microsoft 365 E3, qui a reçu Intune Plan 2, Remote Help et Advanced Analytics lors du changement de packaging de juillet 2026.
- Nécessite l’inscription dans Intune ou la cogestion Configuration Manager, inutilisable en tant que produit autonome en dehors de l’écosystème Microsoft.
ManageEngine Application Control Plus
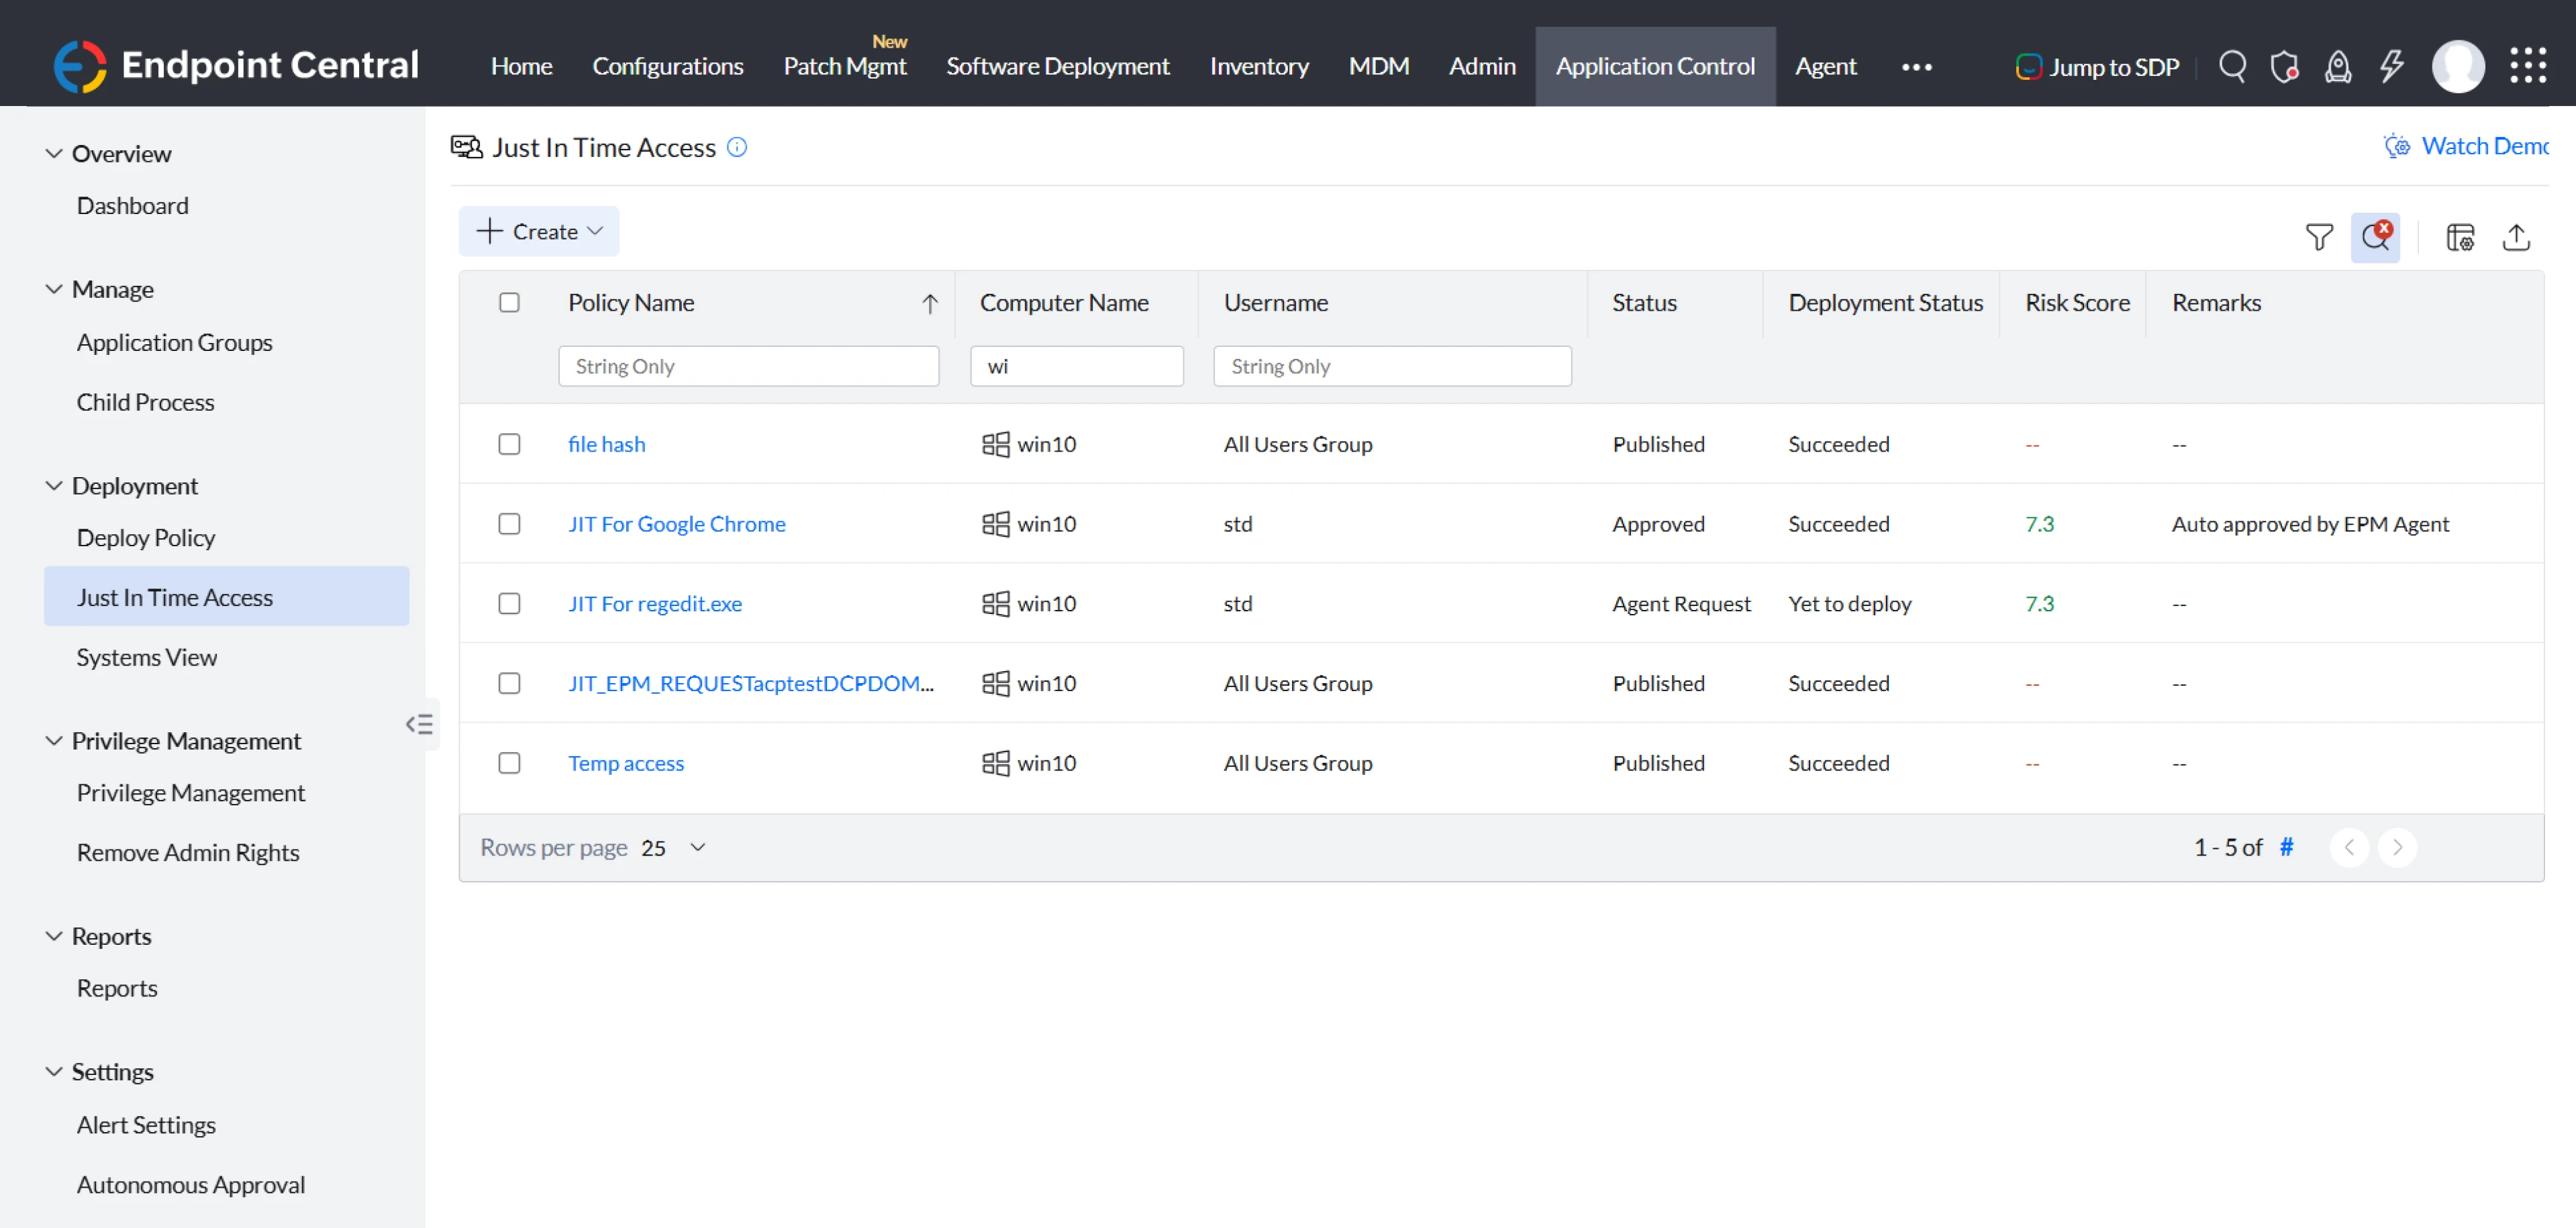
ManageEngine Application Control Plus combine l’autorisation et le blocage d’applications avec la gestion des privilèges des endpoints dans une console unique, avec création automatisée de listes d’autorisation basée sur les règles de contrôle configurées.
Un paramètre « Flexibility Regulator » contrôle la rigueur de l’application de l’allowlisting. Le mode audit enregistre le comportement des applications avant qu’une politique ne commence à bloquer.7
Avantages :
- L’édition gratuit est pleinement fonctionnelle jusqu’à 25 appareils et n’est pas limitée dans le temps.
Inconvénients :
- La documentation officielle couvre la prise en charge de macOS pour les versions 11 à 14, y compris les appareils Apple Silicon, mais ne documente pas la prise en charge de Linux.
Admin By Request
Admin By Request est un produit de gestion des accès privilégiés en SaaS qui intercepte les demandes de privilèges avec une élévation juste-à-temps et des pistes d’audit complètes.8
L’agent endpoint fait moins de 3MB. Les demandes peuvent être approuvées hors ligne avec un code PIN lorsqu’un appareil n’a pas de chemin vers le portail. Break Glass crée des comptes administrateurs locaux d’urgence limités dans le temps comme alternative à LAPS. Chaque fichier passant par l’élévation ou l’approbation de téléchargement est analysé par 37 moteurs anti-malware ou plus via OPSWAT MetaDefender.9
Avantages :
- Le plan gratuit couvre 25 postes de travail et 10 postes Windows Server sans limite de temps et avec une seule restriction de fonctionnalité.
- Compatibilité native avec SCCM, Microsoft Intune et Jamf pour un déploiement aux côtés des outils existants.
Inconvénients :
- L’application mobile prend en charge les approbations et la consultation des journaux d’audit, mais l’administration et la configuration complètes nécessitent le portail de bureau.
Le modèle axé sur les applications convient aux équipes qui pratiquent l’allowlisting et souhaitent que l’élévation soit régie par le même objet de politique.
ThreatLocker Elevation Control
ThreatLocker Elevation Control accorde des droits d’administrateur local à des applications désignées pour des utilisateurs spécifiques sans conférer de privilèges d’administrateur local permanents.10
Les droits s’attachent à l’application, pas à la session, de sorte que l’utilisateur n’a jamais d’administrateur en dehors de ce processus. Les politiques temporelles révoquent les droits lorsqu’une fenêtre d’installation se ferme. Le cloisonnement empêche une application élevée d’accéder à d’autres programmes. Les politiques d’application à haut risque ciblent spécifiquement PowerShell, Command Prompt et les moteurs de script.
Avantages :
- Génération automatique de la liste d’approbation initiale par apprentissage des applications existantes.
Inconvénients :
- Elevation Control gère les administrateurs locaux sur les endpoints Windows et macOS ; Linux n’est pas couvert.11
ThreatLocker Elevation Control s’adresse aux organisations axées sur la sécurité qui privilégient le confinement des applications et les architectures sans privilège permanent.
ARCON Endpoint Privilege Management
ARCON Endpoint Privilege Management applique l’accès privilégié juste-à-temps selon les principes de Zero Trust et de moindre privilège sur les endpoints Windows, macOS, Linux et Unix.12
La surveillance de l’intégrité des fichiers est incluse plutôt que vendue séparément, avec détection des modifications, restauration et suivi historique. L’analyse par apprentissage automatique établit le profil du comportement privilégié par rapport à une base de référence.
Avantages :
- Déploiement flexible sur site, en SaaS et en modèles IaaS.
Inconvénients :
- La valeur du produit dépend fortement de l’adoption de la suite ARCON PAM plus large plutôt que de l’EPM seul.
La couverture Unix est rare dans cette catégorie et constitue la raison la plus claire de présélectionner ARCON par rapport à un concurrent axé sur les postes de travail.
Netwrix Endpoint Privilege Manager
Netwrix Endpoint Privilege Manager, anciennement Least Privilege Manager, supprime les droits d’administrateur local permanents et met sur liste d’autorisation les applications, installateurs, scripts et processus approuvés.
Un moteur de politique unique couvre les appareils joints au domaine, non joints, inscrits en MDM et virtuels. La distribution s’effectue via Group Policy, Intune, SCCM ou le service cloud Endpoint Policy Manager, afin de réutiliser les canaux existants.13
Avantages :
- Options de distribution sur site et dans le cloud, ainsi que plusieurs canaux de déploiement tiers.
Inconvénients :
- La couverture est limitée à Windows et macOS, sans prise en charge native des endpoints Linux.
One Identity Safeguard Privilege Manager for Windows
One Identity Safeguard Privilege Manager for Windows permet aux utilisateurs finals d’élever leurs propres droits d’administrateur pour des tâches approuvées sans contacter un administrateur.14
Les politiques se déploient sous forme d’objets de stratégie de groupe, sans serveur de gestion distinct. La technologie Validation Logic Targeting Technology restreint les machines et utilisateurs auxquels une règle s’applique. Une bibliothèque de règles pré-packagées et issues de la communauté couvre les cas d’élévation courants.
Avantages :
- La bibliothèque de règles d’élévation communautaires réduit l’effort initial de création de politiques.
Inconvénients :
- Périmètre exclusivement Windows ; aucune prise en charge macOS ou Linux documentée.
Ivanti Application Control
Ivanti Application Control, anciennement AppSense, applique l’accès au moindre privilège en limitant l’exécution aux logiciels approuvés avec auto-élévation contextuelle.
La vérification Trusted Ownership utilise la propriété des fichiers NTFS pour décider de ce qui s’exécute, de sorte que les fichiers écrits par un utilisateur standard sont bloqués sans maintenir de liste de hachage ou de chemins. Les rapports passent par Ivanti UWM Management Center ou Ivanti Xtraction plutôt que par une console EPM dédiée.
Avantages :
- Les demandes et approbations d’élévation automatisées sont acheminées via les systèmes de helpdesk intégrés.
Inconvénients :
- Périmètre axé sur Windows ; la prise en charge de macOS n’est pas documentée pour Application Control.
Application Control est concédé sous licence au sein de la suite User Workspace Manager, de sorte qu’il est rarement pertinent comme premier achat EPM.
Tendances de la gestion des privilèges des endpoints
Deux tendances ont redessiné le paysage de la gestion des privilèges des endpoints en 2026 : la consolidation des fournisseurs et l’intégration native aux plateformes.
Consolidation du marché parmi les fournisseurs d’identité et de privilèges
Palo Alto Networks a finalisé l’acquisition de CyberArk le 11 février.2 Le 12 mai 2026, Palo Alto Networks a présenté Idira comme sa plateforme de sécurité des identités de nouvelle génération, consolidant la gestion des accès privilégiés, la gouvernance et l’administration des identités, la sécurité des identités des machines et la sécurité des identités agentiques.
L’acquisition signale une évolution plus large du marché dans laquelle la gestion des privilèges des endpoints est de plus en plus intégrée aux plateformes unifiées de sécurité des identités, réduisant le rôle des produits autonomes de gestion des privilèges.
EPM intégré nativement aux plateformes de gestion des appareils
Le 1er juillet 2026, Microsoft a transféré Endpoint Privilege Management, Enterprise Application Management et Cloud PKI dans Microsoft 365 E5 sans coût supplémentaire, parallèlement à une augmentation du prix public de 57 $ à 60 $ par utilisateur et par mois.15 Microsoft 365 E3 a reçu un ensemble plus restreint couvrant Intune Plan 2, Remote Help et Advanced Analytics, laissant EPM exclusif à E5 et E7.
Ce changement réduit la prolifération des agents pour les organisations centrées sur Windows, bien qu’il limite la couverture EPM aux endpoints Windows inscrits dans Intune et nécessite l’infrastructure Intune comme prérequis.
Lectures complémentaires
 Ajouter comme source préférée
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 12 des logiciels de gestion des privilèges des endpoints (EPM)}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-privilege-management}},
  note   = {AIMultiple. Consulté le 1 septembre 2026}
}Résultats et horodatages de 24 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.