


Los 5 mejores servicios de inteligencia de amenazas cibernéticas evaluados
Ejecutamos pruebas de concepto prácticas en 5 servicios de inteligencia de amenazas cibernéticas, puntuando cada uno con los mismos 33 criterios en 8 categorías, utilizando un conjunto de sondas compartido de IOC históricos, 6 actores de amenazas y 4 CVE explotados. El resultado más contraintuitivo es que gratis AlienVault OTX igualó a CrowdStrike, la plataforma más cara aquí, en automatización.
Vea cómo puntuaron los 5 servicios, dónde lidera cada uno y cómo combinarlos en un programa de inteligencia de amenazas por capas:
| Platform | Handwriting |
|---|---|
| CrowdStrike | 0.91 |
| Feedly | 0.58 |
| IBM X-Force | 0.49 |
| GreyNoise | 0.3 |
| AlienVault OTX | 0.24 |
Servicios de inteligencia de amenazas cibernéticas comparados
ConfirmadoParcial o detrás de un nivel separadoAusente*CrowdStrike se puntúa a nivel de familia de productos, ya que sus capacidades abarcan más de 4 suscripciones (consulte la metodología).
Puntuaciones por categoría
ConfirmadoParcial o detrás de un nivel separadoAusenteEstos 5 servicios representan 5 arquetipos distintos de inteligencia de amenazas, por lo que el benchmark identifica posicionamiento en lugar de declarar un único ganador: cada producto realiza una función diferente en un programa de inteligencia de amenazas.
Hallazgos clave
El precio y el nivel no predicen la capacidad en la misma dirección en las 8 categorías:
- La plataforma gratis igualó a los líderes premium en interfaces de automatización. AlienVault OTX expone APIs REST, SDK y TAXII sin costo, y obtiene la máxima puntuación en integración y API, el mismo 4 de 4 que CrowdStrike y Feedly, mientras que CrowdStrike limita su feed STIX/TAXII detrás de Premium y X-Force devuelve 403 en las llamadas a la API desde su nivel gratis.
- El líder en cobertura trasladó la inteligencia de CVE a un producto separado. CrowdStrike confirmó 30 de los 33 criterios, con 0 capacidades ausentes y 1 brecha estructural. Los datos de CVE y la puntuación ExPRT.IA viven en el SKU separado Falcon Exposure Management en lugar de en Adversary Intelligence. En términos de profundidad de CVE, el freemium X-Force y Feedly están más integrados que el producto más caro del benchmark.
- La puntuación más baja no significa el peor producto. GreyNoise confirmó 10 criterios y obtuvo ausente en 16. Sus marcas confirmadas se concentran en un solo lugar: clasificar IP de escaneo como benignas, maliciosas, sospechosas o desconocidas, algo que ninguno de los otros 4 servicios hace. Los 16 criterios ausentes son atribución, malware, dark web e inteligencia finalizada.
- La plataforma freemium más completa se está retirando. X-Force ofreció la experiencia freemium más completa del benchmark. La inteligencia de amenazas X-Force de IBM llegó al final de su vida útil el 31 de agosto de 2026, y los clientes se trasladan a la plataforma Cortex de Palo Alto Networks.1
- El agregador OSINT quedó segundo. Feedly confirmó 19 capacidades mediante extracción de IoC y TTP basada en IA, inteligencia de vulnerabilidades con puntuación EPSS y la gama más amplia de exportación y entrega de los 5.
CrowdStrike Falcon Adversary Intelligence
Figura 1. Vista principal de CrowdStrike Falcon Adversary Intelligence
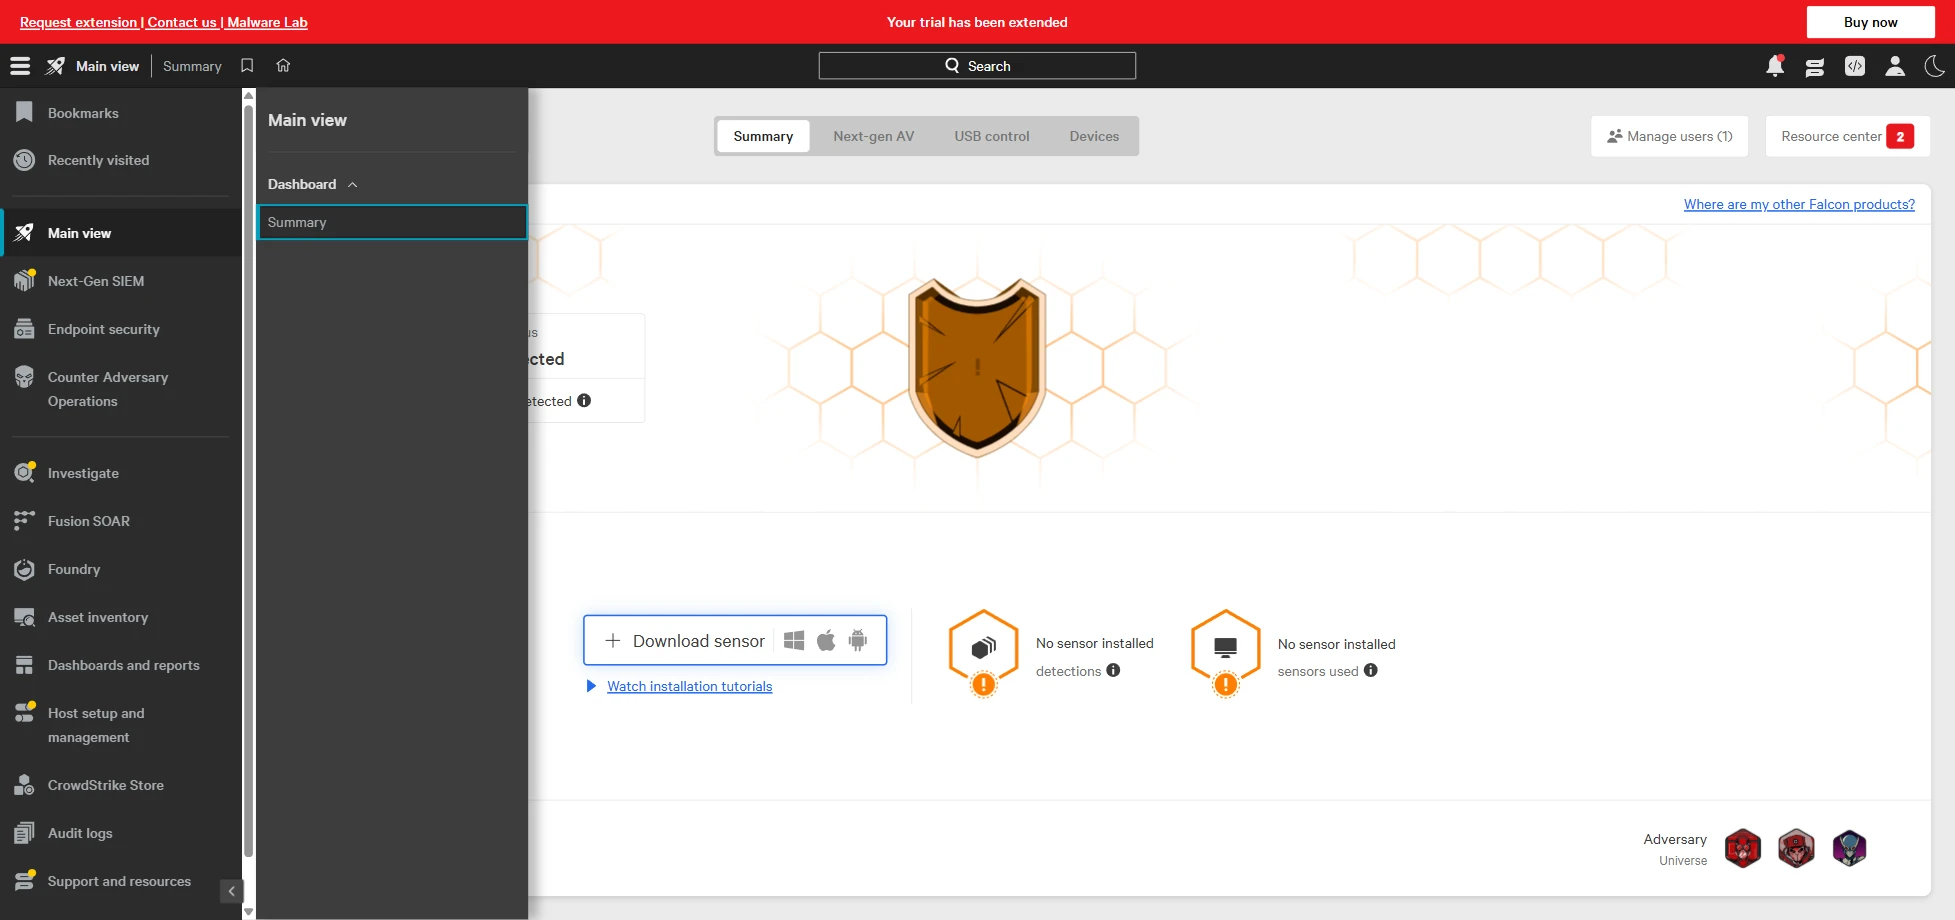
CrowdStrike cubre los 33 criterios a nivel de familia de productos, aunque 3 están parcialmente disponibles. Lo probamos en una prueba premium en la región EU-1. La prueba no requirió MFA, aunque las sesiones se interrumpían después de aproximadamente una hora. Las capacidades CTI de CrowdStrike no son un producto único, sino una familia que abarca Adversary Intelligence (base), Adversary Intelligence Premium, Counter Adversary Operations (CAO) Elite, Recon y Recon+, y Exposure Management. La puntuación se mide a nivel de familia de productos por ese motivo.
Fuentes de datos
La base es la telemetría de primera parte del sensor Falcon combinada con Counter Adversary Operations y la investigación de OverWatch, más la recopilación de Recon en la web abierta, profunda y oscura.
Figura 2. El panel de CrowdStrike Falcon permite añadir páginas restringidas
Recon monitorea millones de páginas restringidas, foros criminales y plataformas cifradas, el único servicio aquí que alcanza fuentes subterráneas dentro de la familia de productos.
Cobertura y tipos de inteligencia
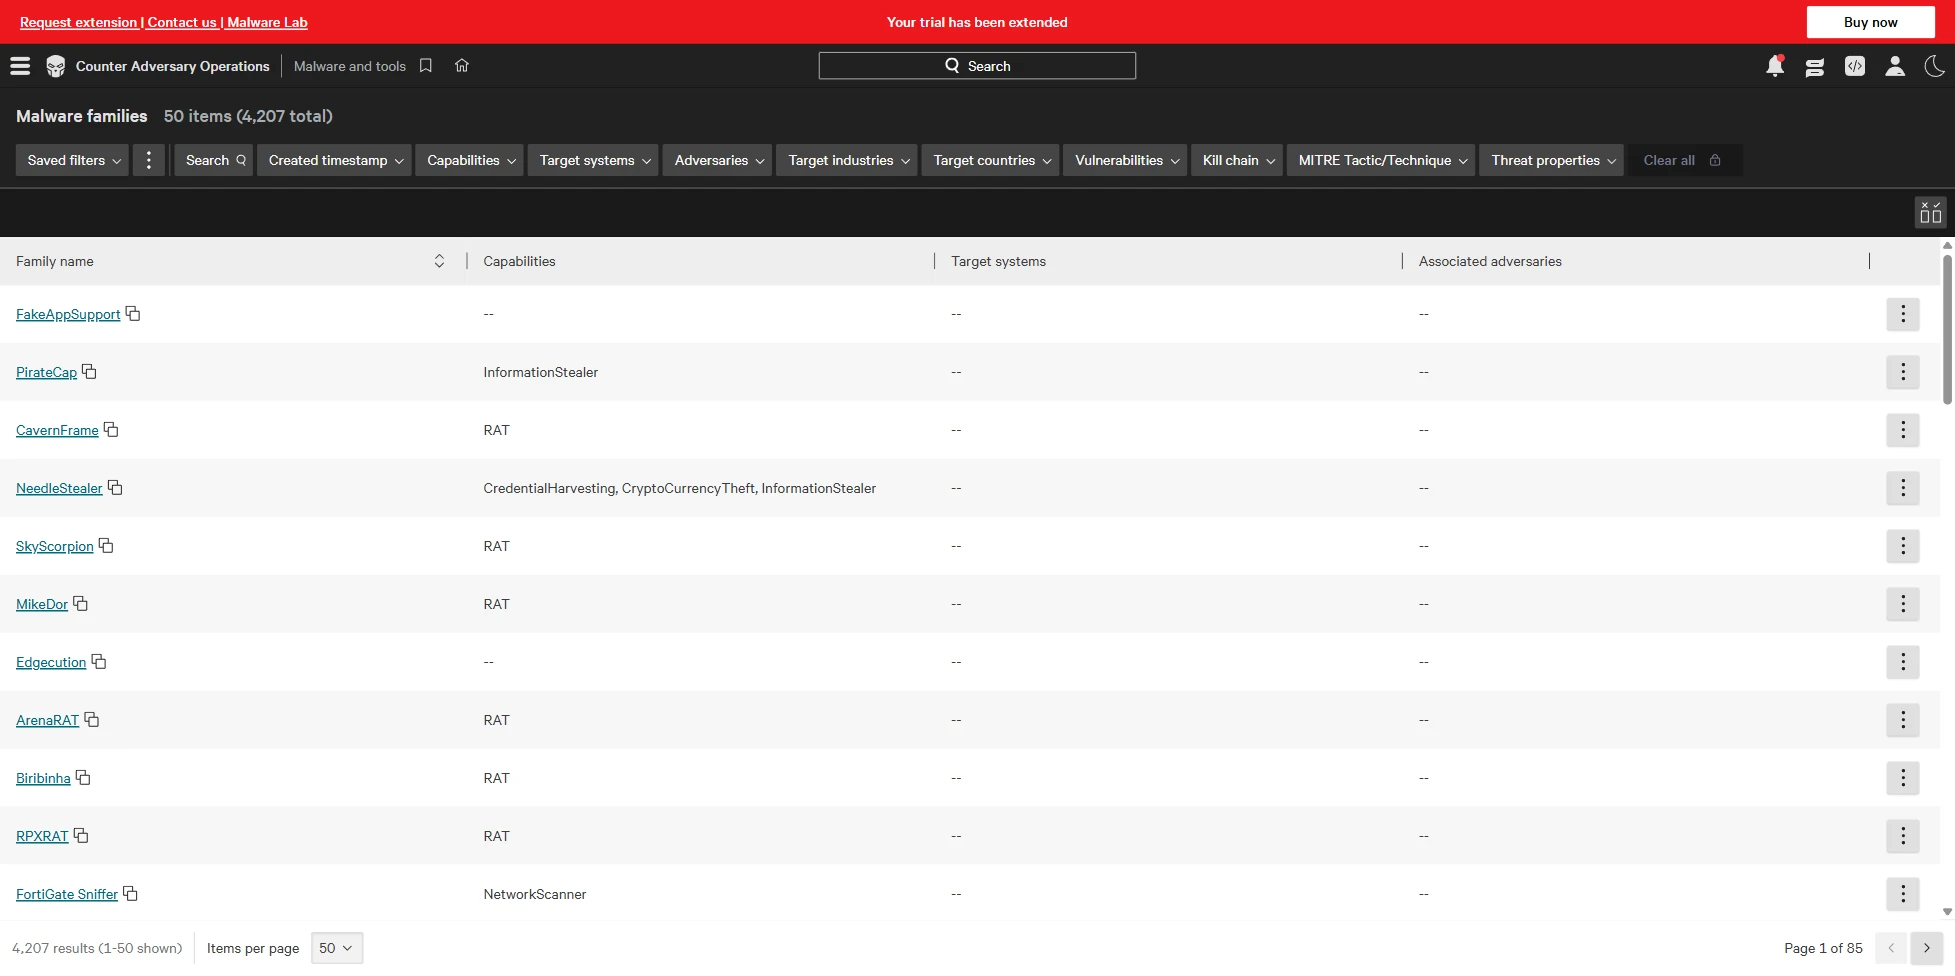
El módulo de malware enumera 4.207 familias de malware, cada una con capacidades (RAT, InfoStealer, robo de credenciales, botnet), sistemas objetivo, adversarios asociados y filtros para vulnerabilidades, cadena de eliminación y MITRE.
Figura 3. El módulo de malware
MalQuery busca en 3.5B+ archivos y Falcon Sandbox se ejecuta en el nivel base. El monitoreo de marca, la suplantación de dominios y redes sociales (Recon) y la detección de credenciales expuestas con restablecimiento forzado de Falcon Identity Protection (Recon) existen aquí y en ningún otro servicio probado. La única brecha es la inteligencia de vulnerabilidades. Los datos de CVE y la puntuación ExPRT.IA se encuentran en el SKU separado Exposure Management, por lo que conectar un adversario con un CVE requiere dos suscripciones.
Análisis y enriquecimiento
Cada perfil de adversario incluye una matriz MITRE ATT&CK y una pestaña de cadena de eliminación directamente en la interfaz, en el nivel base, sin llamadas a la API y sin muro Premium. Ningún otro servicio probado renderiza ATT&CK de forma nativa. OTX lo devuelve solo a través de la API, X-Force lo reserva para contenido Premium y Feedly lo deriva mediante agregación.
Figura 4. Matriz ATT&CK por adversario
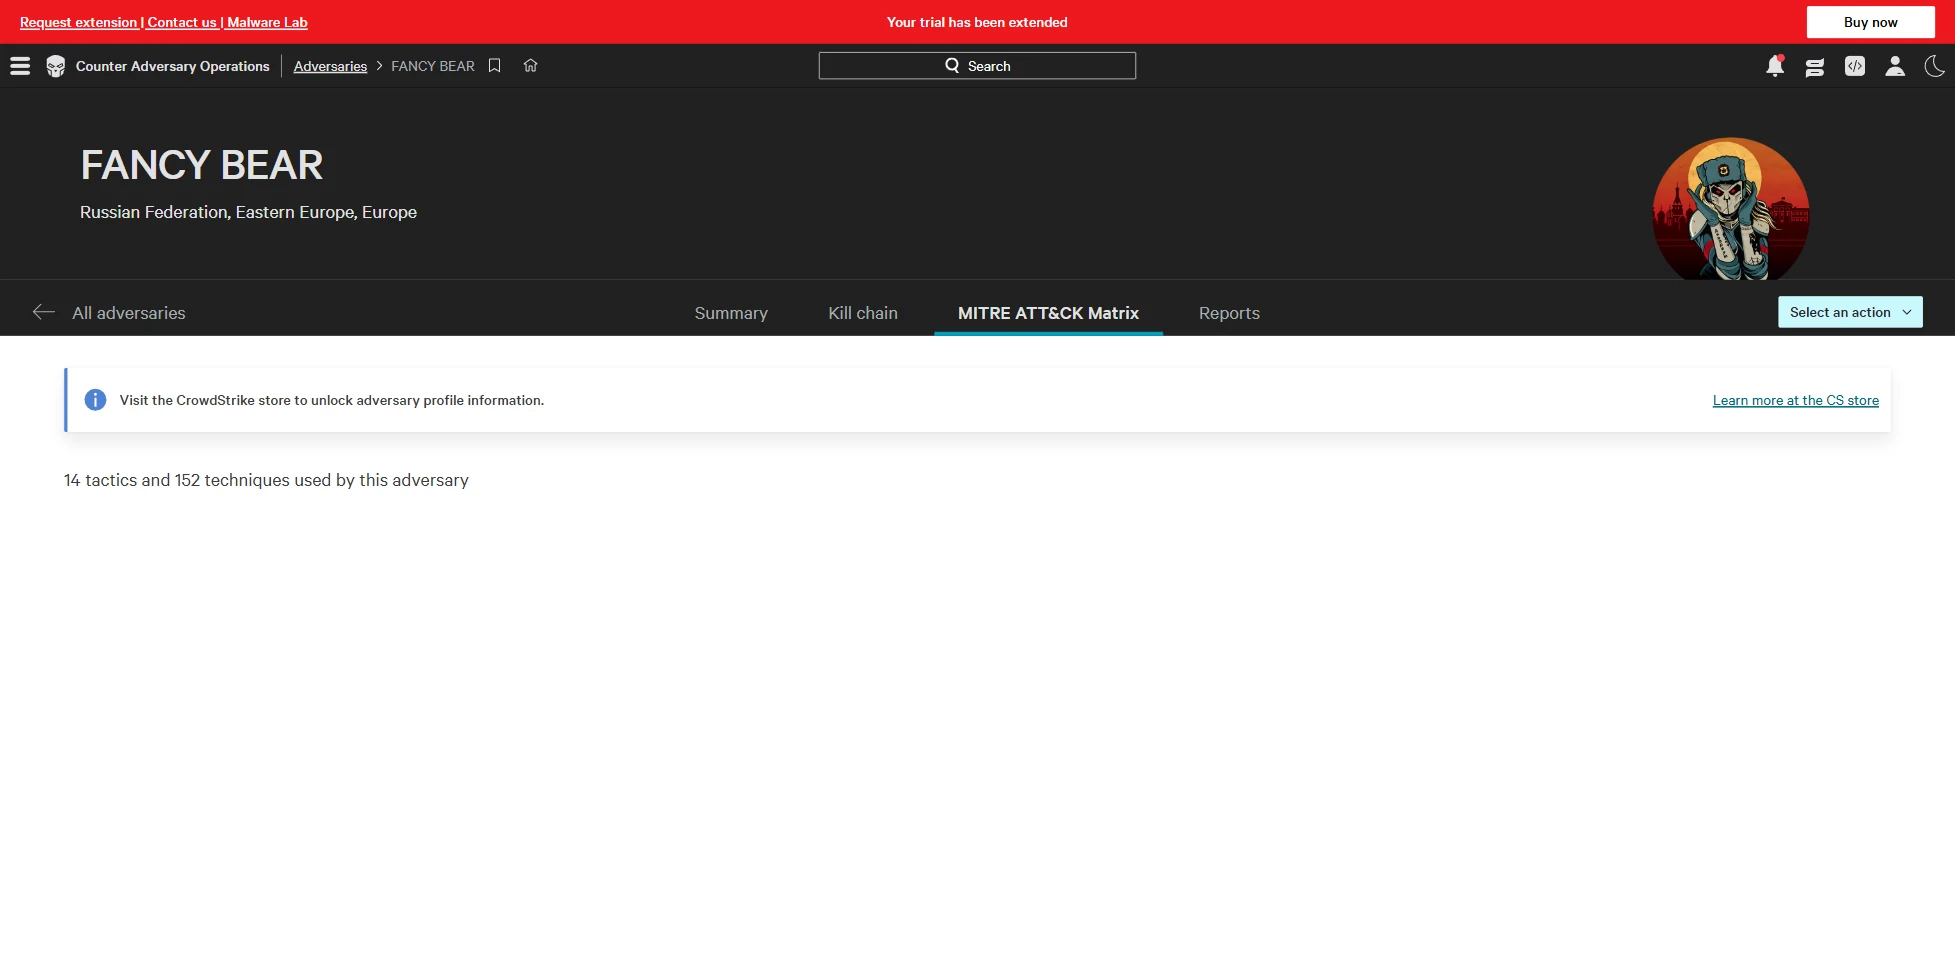
Intel Explorer une adversario, malware, vulnerabilidad e informe, y la API Indicator Graph expone esas relaciones. El riesgo de IOC usa depósitos de malicious_confidence (alto, medio, bajo, no verificado), que son más gruesos que la escala numérica de 1 a 10 de X-Force.
287 adversarios nombrados, cada uno con un perfil estructurado que cubre origen, motivación, industrias objetivo y 30+ países objetivo. En nuestras sondas, el mapeo de alias de APT28 (STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, BlueDelta) coincidió exactamente con nuestra clave de respuestas.
Atribución
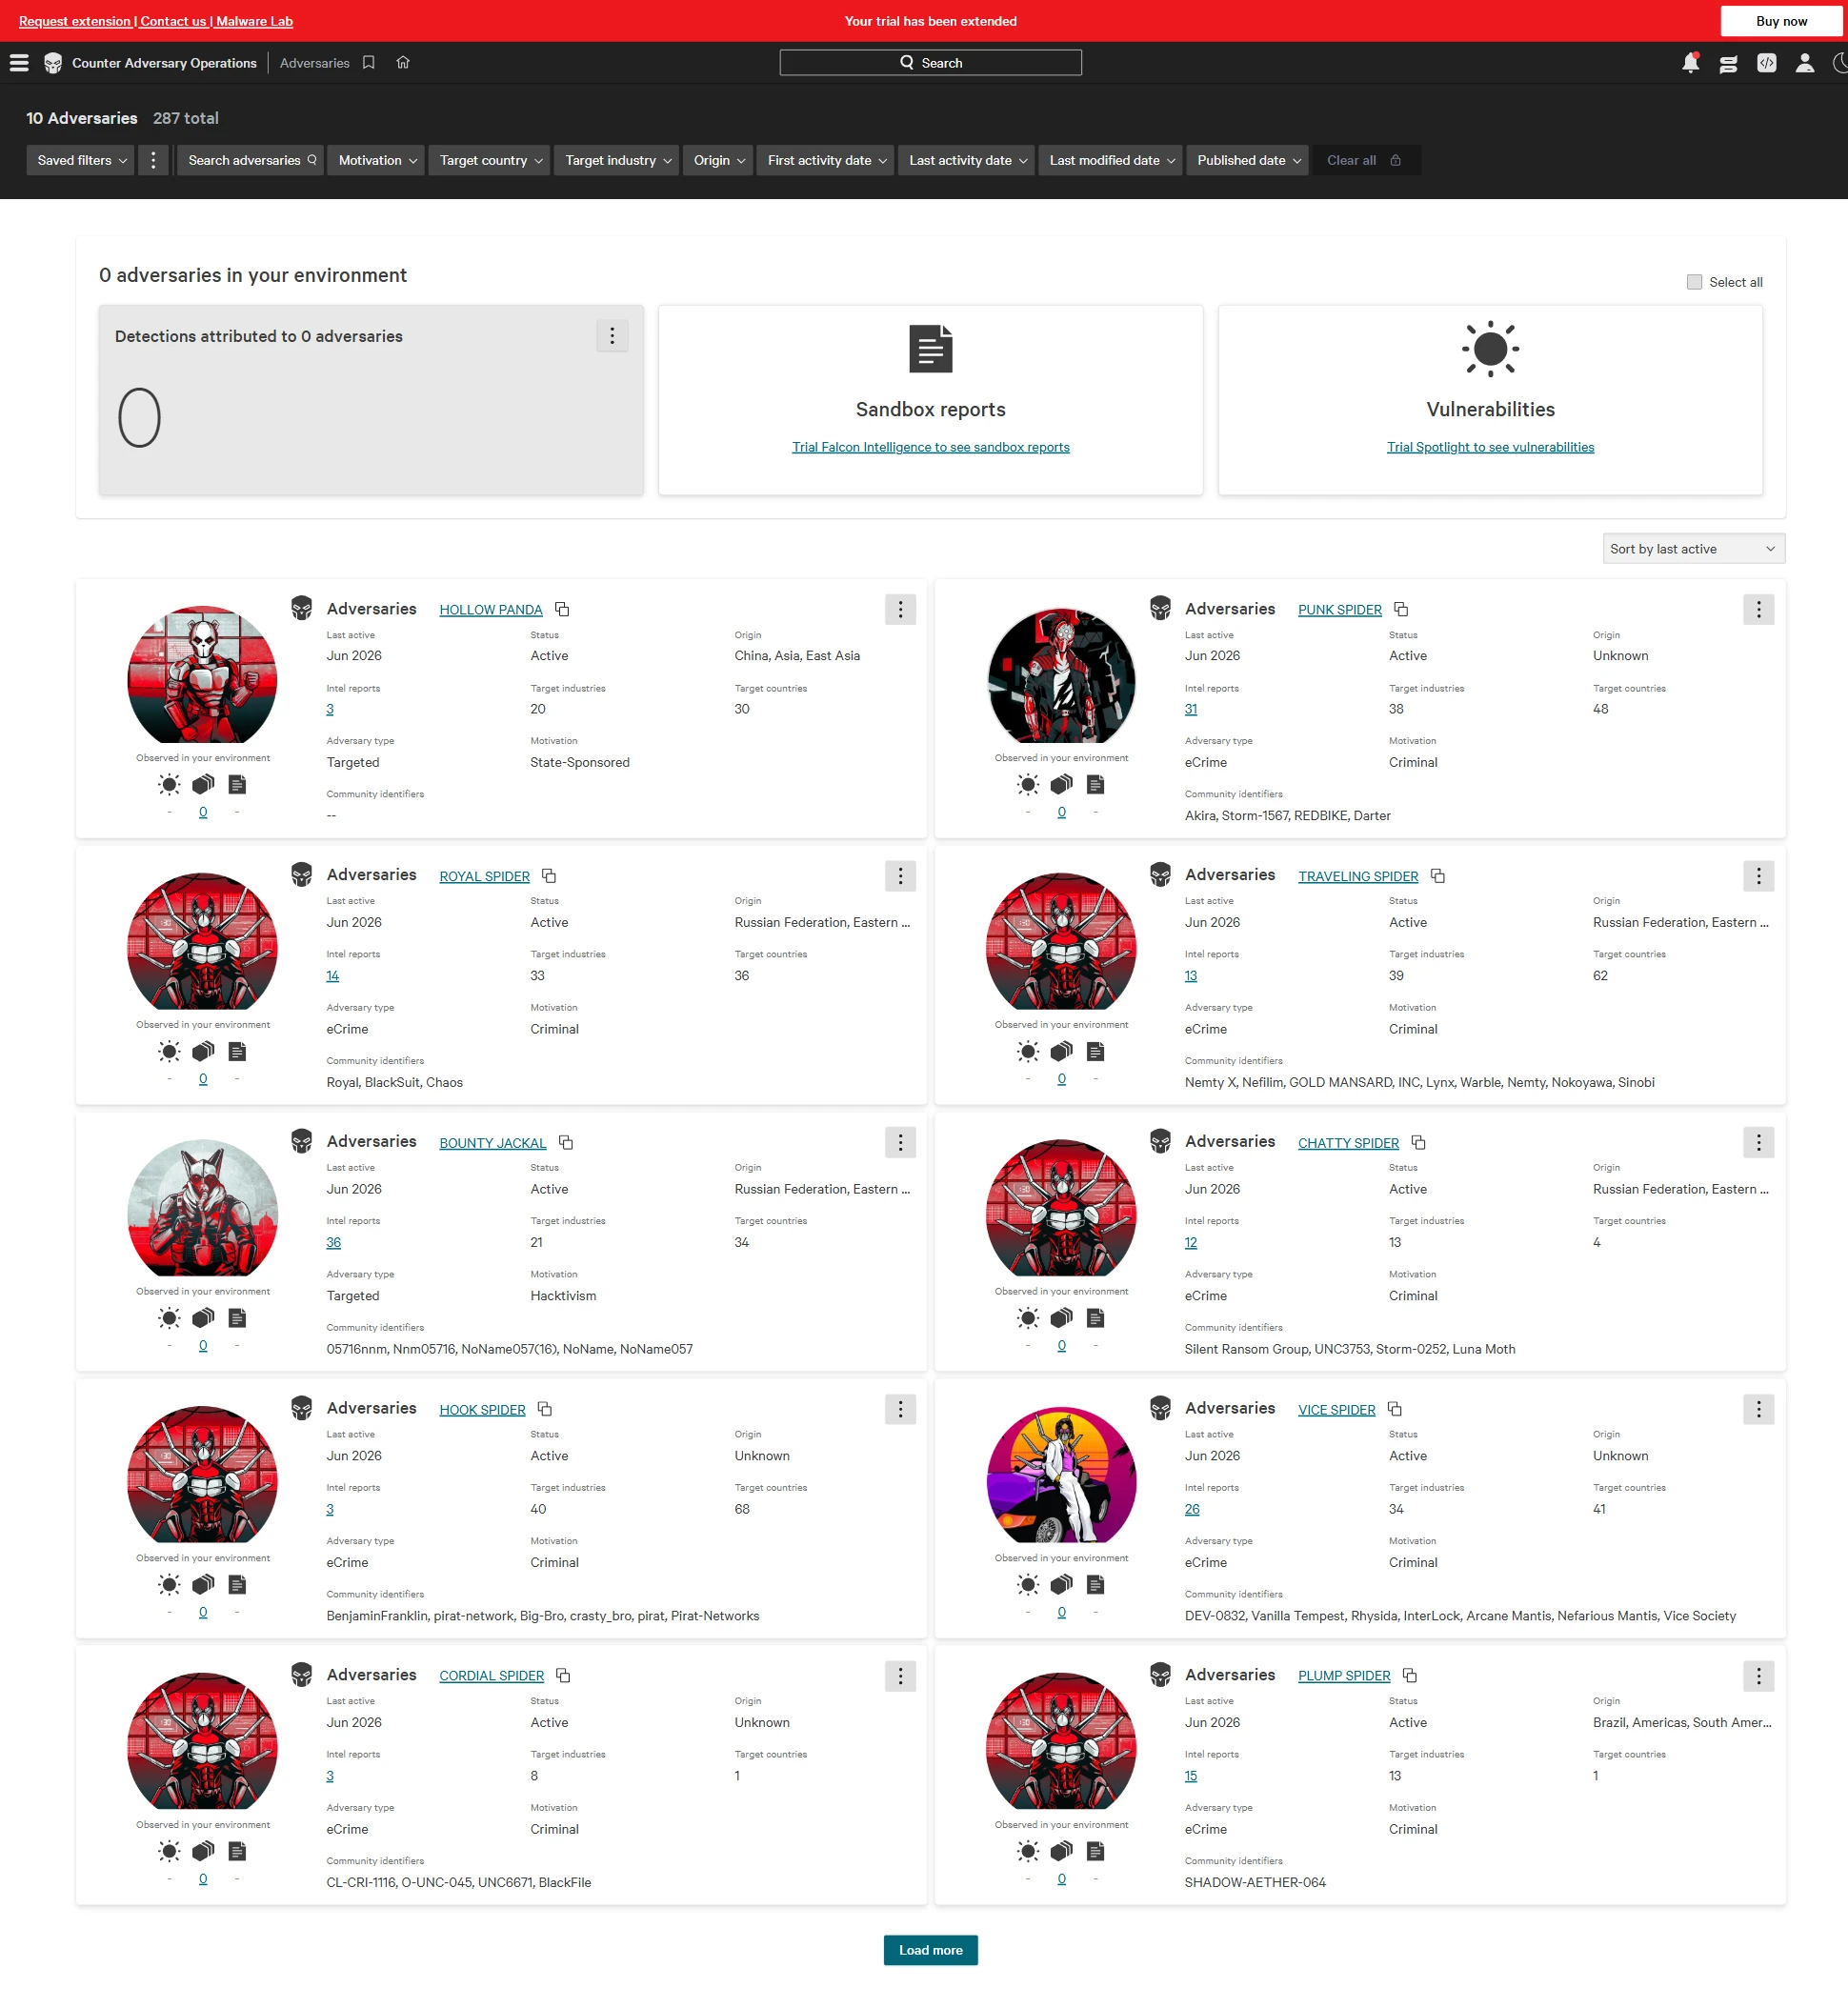
La consola listaba 287 adversarios nombrados (los materiales públicos citan 281+ para 2026), cada uno estructurado con origen, motivación, industrias y países objetivo, recuento de informes de inteligencia e ID de comunidad.
Figura 5. Adversarios de CrowdStrike Falcon
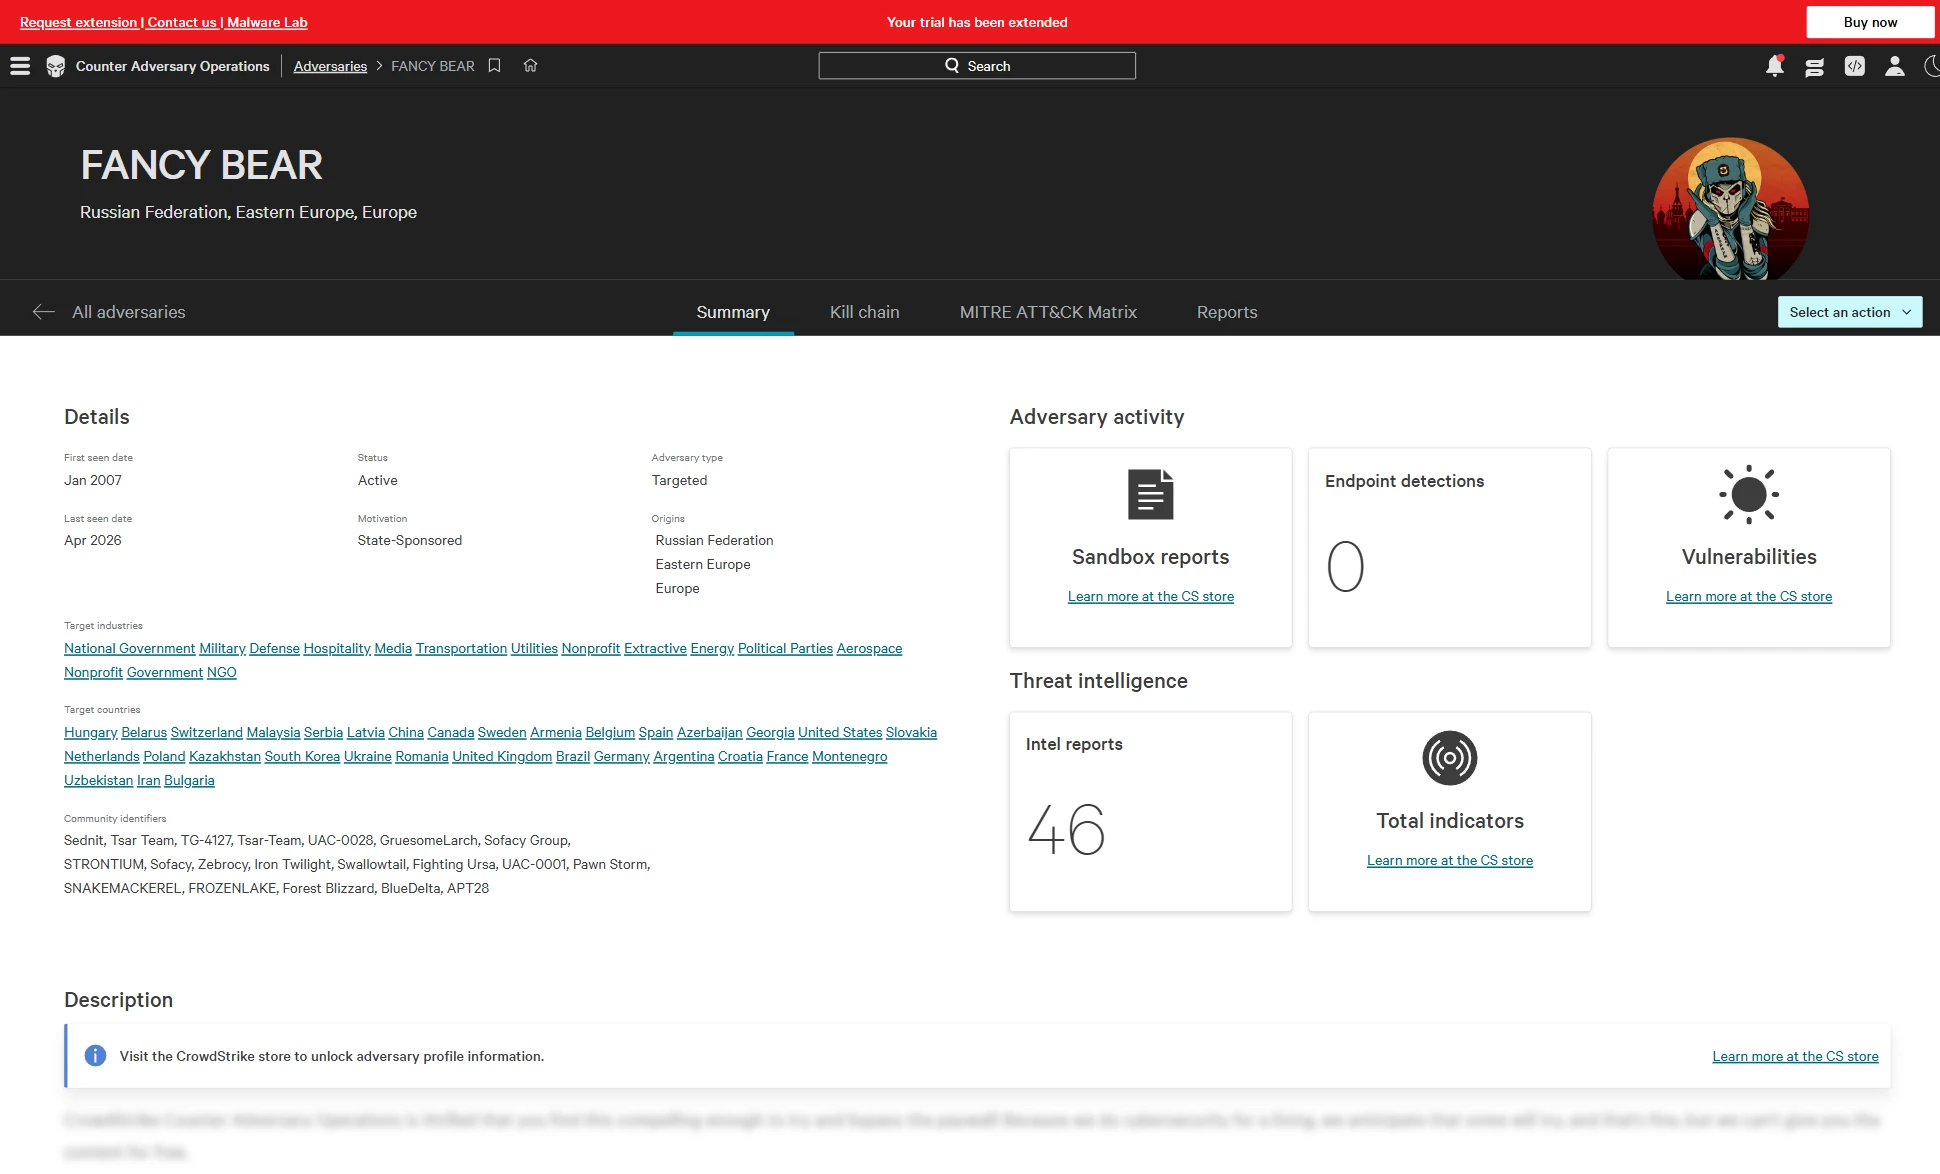
El perfil FANCY BEAR (APT28) abarcaba desde una primera aparición en 2007 hasta la última en abril de 2026, marcado como patrocinado por un estado, origen Federación Rusa, 30+ países objetivo, con reconciliación completa de alias: STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, Iron Twilight, BlueDelta y APT28, coincidiendo exactamente con nuestra clave de respuestas.
Figura 6. Resumen de inteligencia de amenazas con Fancy Bear
Labyrinth Chollima se asignó a Lazarus y Carbon Spider a FIN7; LockBit, Scattered Spider y MuddyWater se podían buscar por ID de comunidad. Todo esto está en el nivel base.
Plataforma
La búsqueda facetada de adversarios más FQL en toda la plataforma y una API SearchIndicators cubren las necesidades de consulta; el centro de inteligencia incluye paneles, marcadores y notificaciones, con reglas de monitoreo de Recon para alertas de marca e identidad.
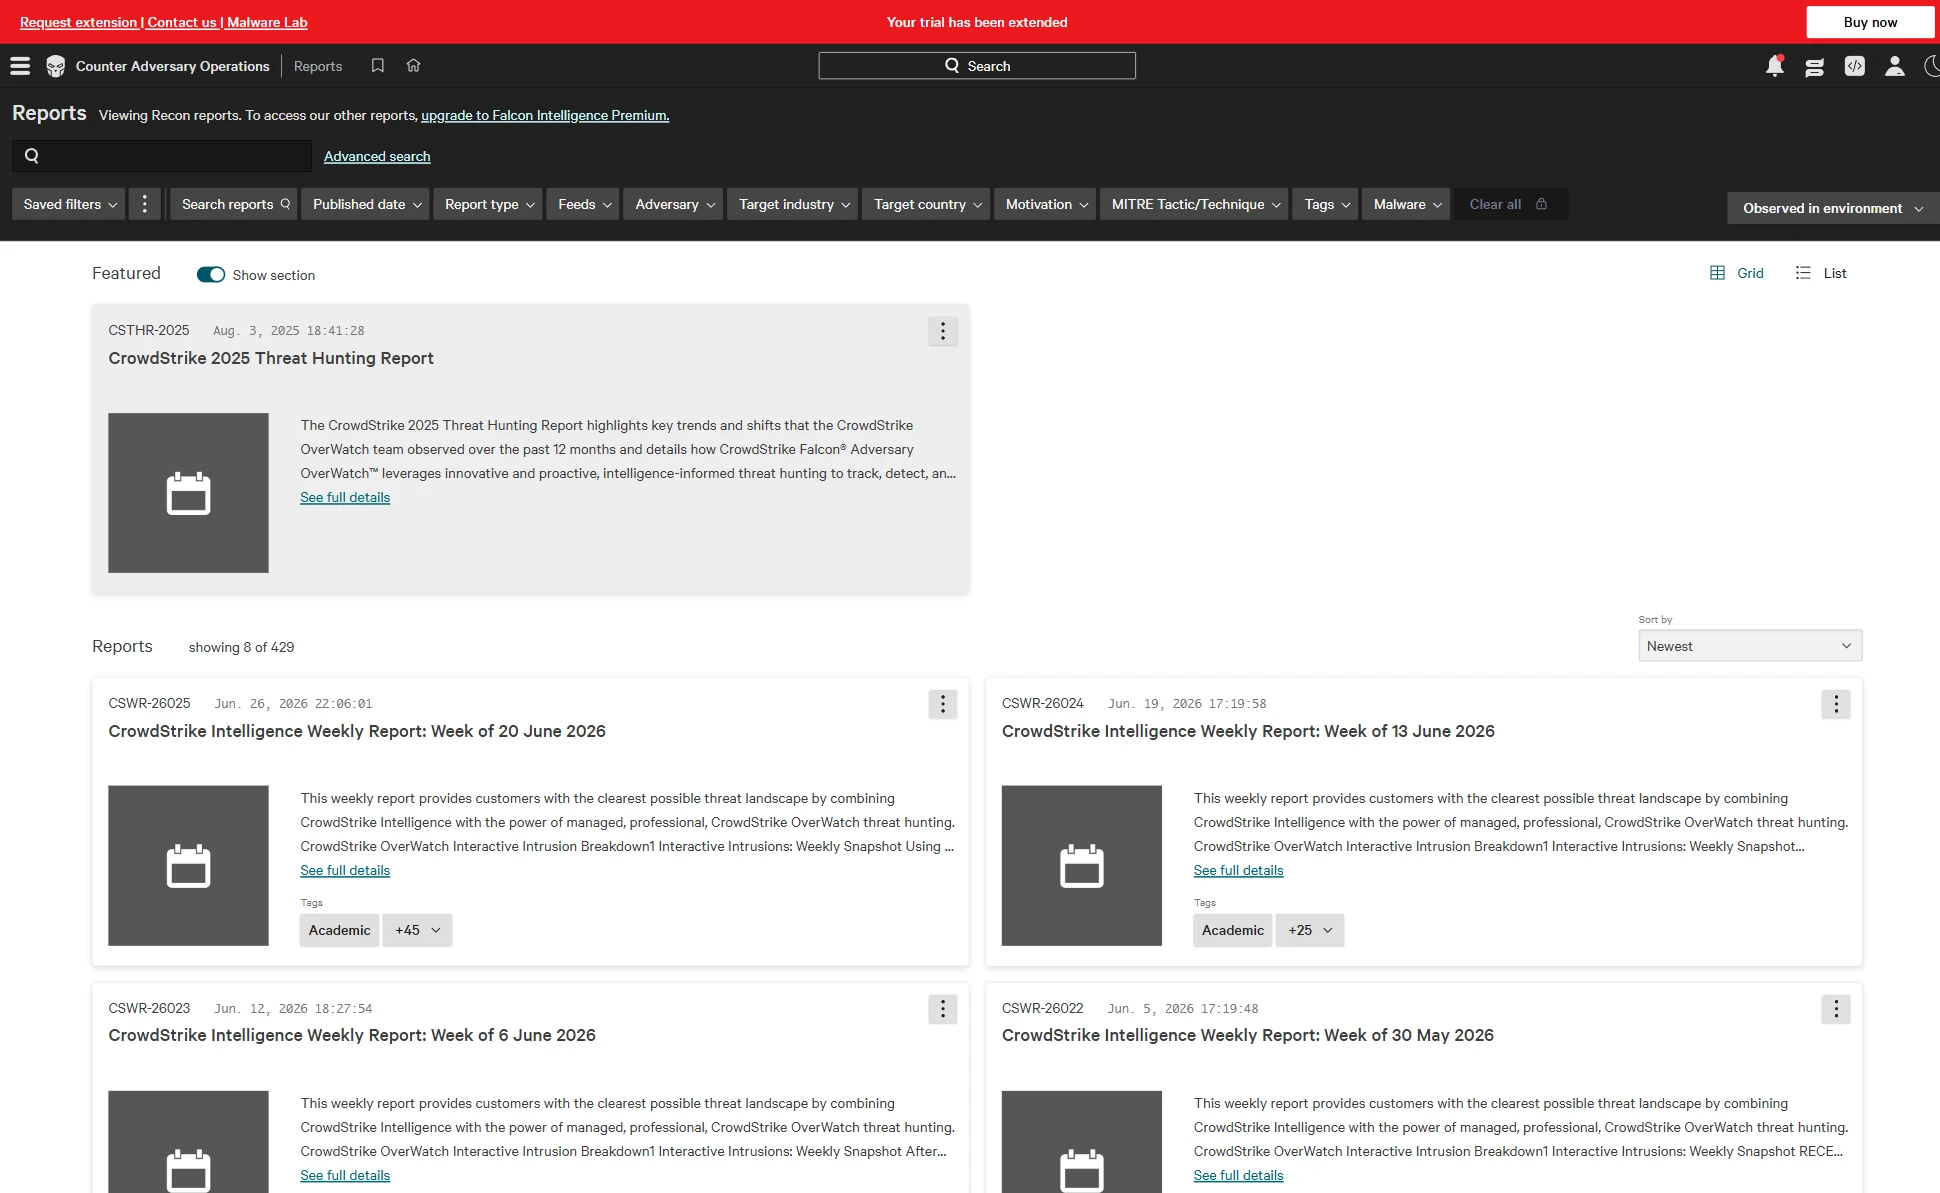
El módulo de informes contiene 429 informes de inteligencia completados (filtrados por adversario, MITRE, industria, país y malware), además del Informe de Threat Hunting 2025; la biblioteca completa es Premium.
Ningún otro servicio probado ofrece acceso RFI (5 al año, Premium) ni un analista asignado (CAO Elite). Debido a que CTI comparte consola con Falcon EDR/XDR, NG-SIEM, Investigate y Fusion SOAR, un cliente existente de Falcon puede acceder a través de la misma consola que EDR/XDR, NG-SIEM, Investigate y Fusion SOAR.
Integración y API.
Una API REST OAuth2 (crear cliente API, base api.eu-1) incluye dos SDK oficiales, FalconPy para Python y PSFalcon para PowerShell, el acceso programático más maduro de los 5.
Figura 7. Lista de clientes de la API REST OAuth2 de CrowdStrike Falcon
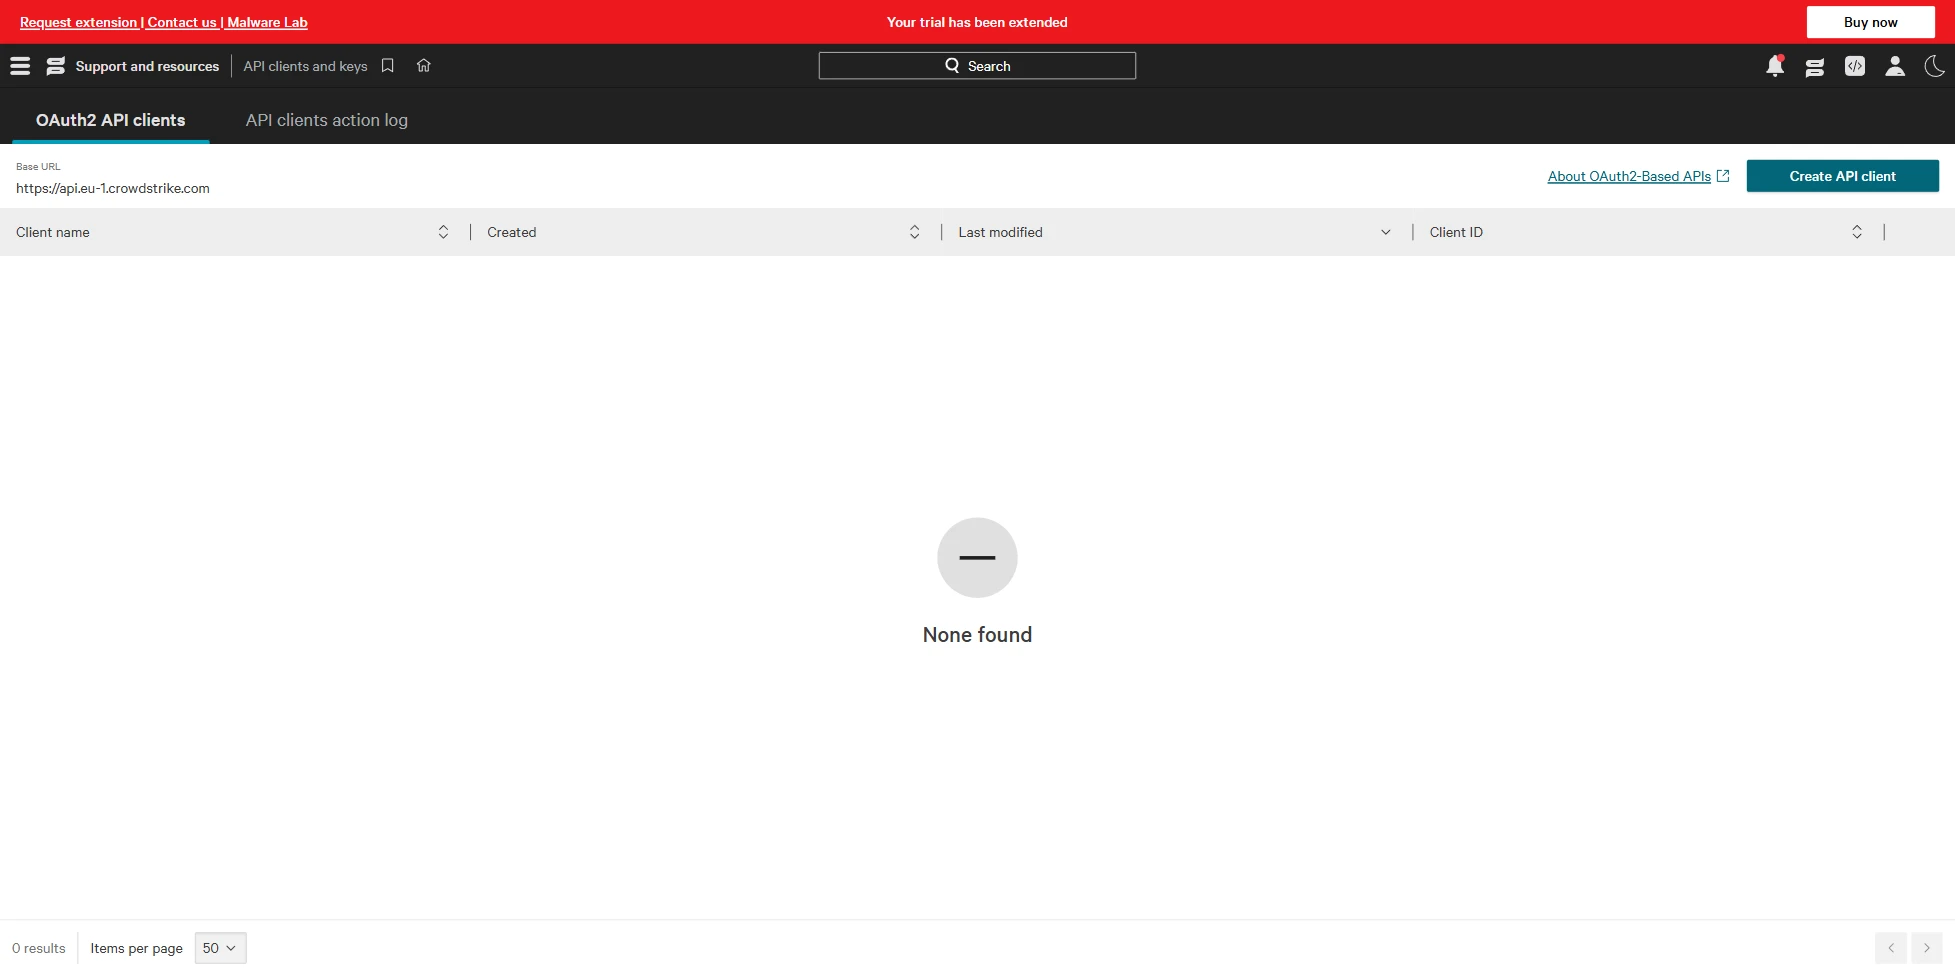
Fusion SOAR es nativo y el feed de inteligencia exporta STIX/TAXII/JSON, aunque el feed STIX/TAXII es Premium. Solo en el eje de automatización gratis, OTX es más fuerte.
Informes
La herramienta abarca informes estratégicos, operativos, tácticos y sectoriales, con PDF de informes, API, STIX/TAXII y entrega por correo electrónico o SIEM. El módulo de informes contiene 429 informes de inteligencia finalizados (filtros por adversario, MITRE, industria, país y malware) más el Informe de Threat Hunting 2025; la biblioteca completa es Premium.
Figura 8. Informes finalizados de Recon de CrowdStrike Falcon
Escenarios operativos
Recon+ ofrece una eliminación gestionada de extremo a extremo (cuentas falsas, phishing, dominios) con CSC Global de un clic, la única eliminación dentro de la plataforma entre los 5. La caza gestionada de OverWatch, Fusion SOAR, FalconPy y el soporte de YARA/SNORT permiten una caza guiada por inteligencia (Premium). CrowdStrike pierde ambas marcas parciales por empaquetado: la priorización de vulnerabilidades (ExPRT.IA) se encuentra en Exposure Management, y el monitoreo de la cadena de suministro de Recon se centra en la suplantación de socios y proveedores en lugar de una calificación completa de riesgo de proveedores.
Dónde lidera y dónde cuesta
Dos de las 3 marcas parciales provienen de que la inteligencia de CVE se encuentra en un SKU separado. La tercera es la cobertura de la cadena de suministro, que se detiene en la suplantación de socios y proveedores y no se extiende a la calificación de riesgo de proveedores. Las verdaderas contrapartidas son la fragmentación en más de 4 SKU, el costo total más alto de los 5, la ausencia de una capa de feed gratis y una puntuación de riesgo más gruesa que la de X-Force o GreyNoise.
Ideal para: equipos SOC y CTI maduros con un programa de inteligencia de amenazas centrado en la atribución (seguimiento de APT, campañas, ATT&CK) y presupuesto para protección de riesgo digital, especialmente clientes existentes de Falcon EDR/XDR. Los equipos con presupuesto limitado o los que necesitan una única capacidad estrecha deberían buscar en otra parte.
Feedly Threat Intelligence
La capa de agregación IA-OSINT y la segunda puntuación más alta de los 5. La probamos en una prueba de 30 días de Threat Intelligence (“Playground”) con inicio de sesión sin contraseña mediante enlace mágico. Feedly no produce telemetría de primera parte. Su Leo IA lee fuentes y su Threat Graph contiene 10M+ artículos, 681M+ IoC, 300K+ CVE, 979 actores de amenazas, 12K+ familias de malware y 800 TTP. El precio ronda los 19,2K dólares al año para Standard y 38,4K para Advanced, con MCP Server y API avanzada en Advanced o Enterprise.
Fuentes de datos
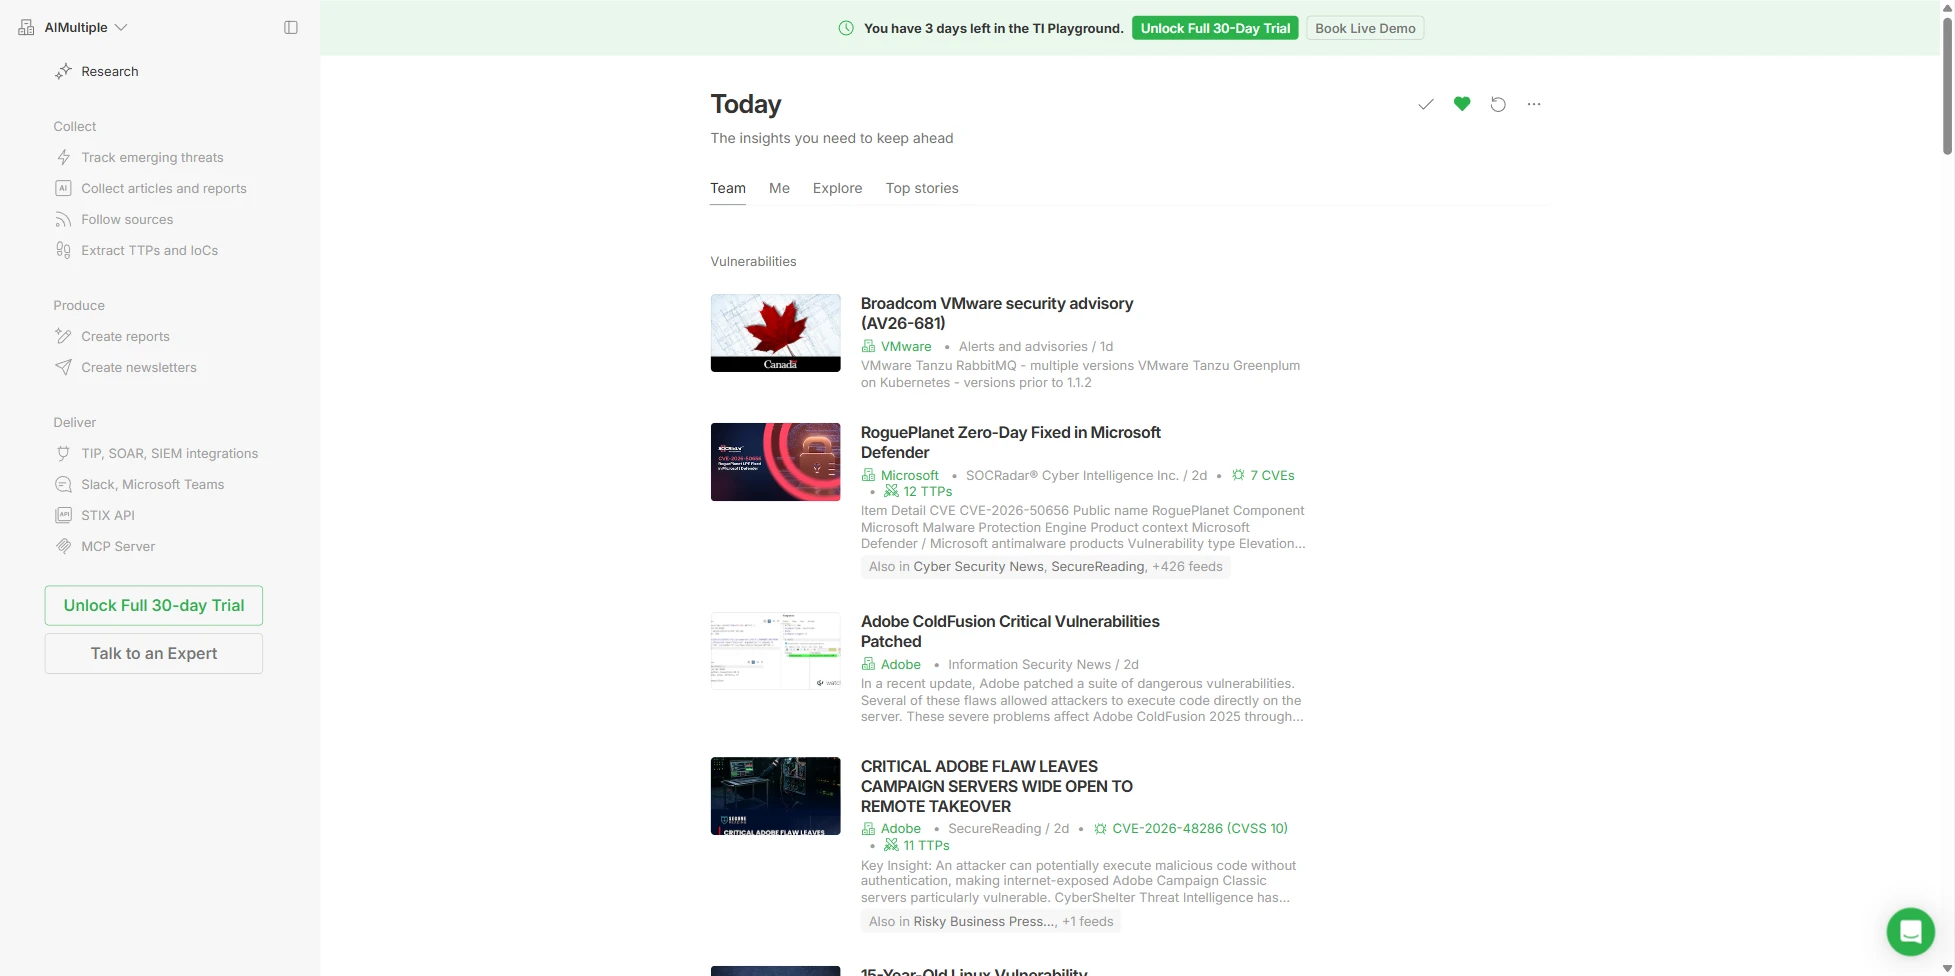
El tablero Today clasifica artículos en categorías curadas por IA (vulnerabilidades, ciberataques, inteligencia de amenazas, noticias de seguridad, avisos de proveedores) y deduplica la cobertura de un evento en muchas fuentes, colapsando una tarjeta marcada “+426 feeds” en un solo elemento. Detrás se encuentran 10.000+ fuentes curadas, claras y de la web oscura, además de millones de feeds brutos. Feedly no opera una red de sensores propia, la única marca ausente en esta categoría, y llega a la web oscura mediante la agregación de fuentes publicadas.
Figura 9. Espacio de trabajo de Feedly Threat Intelligence
Cobertura y tipos de inteligencia
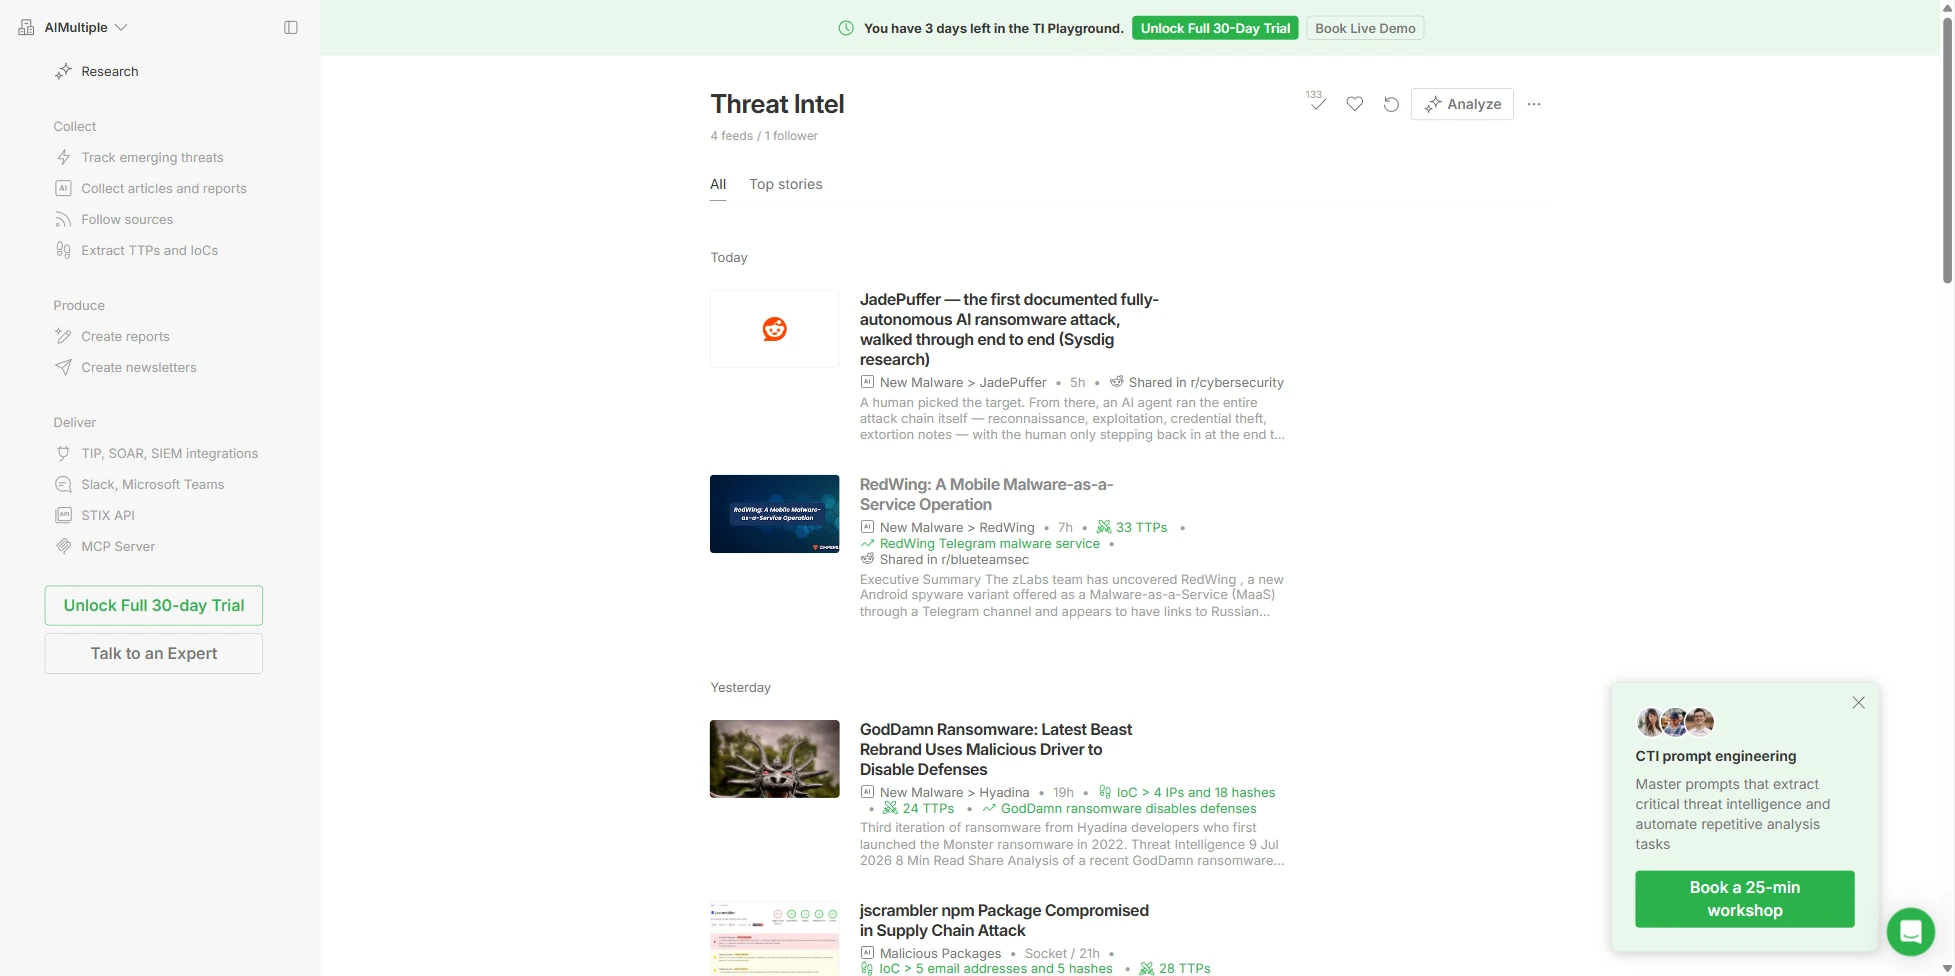
Leo extrae IoC del texto de los artículos automáticamente: una tarjeta de GodDamn Ransomware fue etiquetada “IoC > 4 IP y 18 hashes” y una tarjeta de cadena de suministro de jscrambler “5 direcciones de correo electrónico y 5 hashes”, extrayendo 4 tipos de IoC estructuralmente, algo que las etiquetas de pulso y las búsquedas de reputación no pueden hacer.
Figura 10. Tablero de Threat Intel
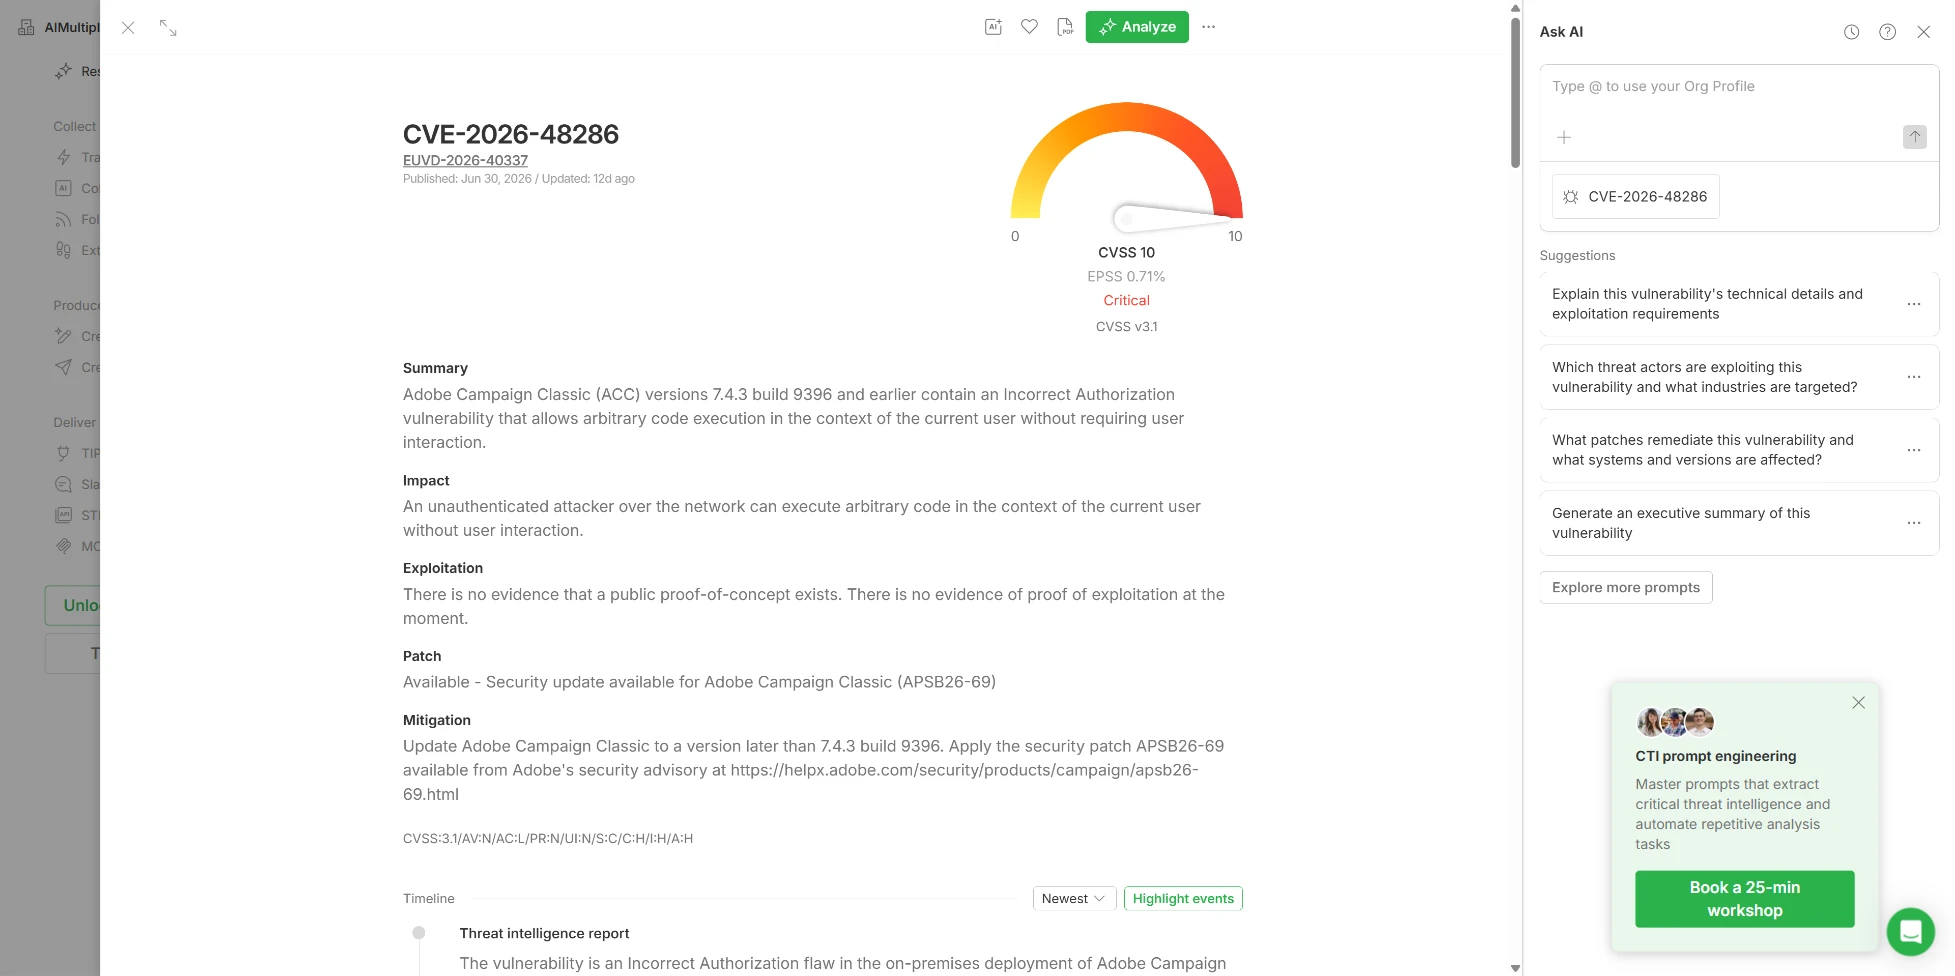
Ningún otro servicio probado coloca CVSS, EPSS, KEV y el estado de explotación en una sola pantalla.
Figura 11. Detalle de elemento CVE
Las dos brechas son el seguimiento de marca (parcial, basado en palabras clave) y las credenciales filtradas (ausente).
Análisis y enriquecimiento
Leo etiqueta artículos con técnicas ATT&CK (“33 TTP”, “24 TTP”, “TA0004”) y los exporta a Navigator, y el Real-Time Threat Graph es un gráfico de relaciones funcional entre artículo, IoC, CVE, TTP, actor y malware. La reputación bruta de IP y hash no son motores propios; hacen referencias cruzadas con VirusTotal y GreyNoise. No hay una puntuación formal de riesgo de artículos; la puntuación se mantiene en el lado de vulnerabilidades a través de EPSS y CVSS.
Atribución
Las Threat Actor Insights Cards cubren 979 actores, con reconciliación de alias y enlaces a objetivos, TTP, malware y CVE. Sin embargo, el contenido proviene de OSINT y no de primera parte, por lo que Feedly compila la atribución en lugar de generarla.
Plataforma
Los IA Feeds aceptan consultas booleanas, Ask IA acepta lenguaje natural y los Team Boards incluyen alertas de listas de seguimiento. La inteligencia finalizada se genera automáticamente mediante Ask IA e Insights Cards, que se calificó parcialmente frente a un criterio redactado para bibliotecas elaboradas por analistas. RFI y analista a pedido están ausentes.
Integración y API
Una API REST STIX 2.1, 11+ conectores SIEM/SOAR (Anomali, MISP, Cortex XSOAR, EclecticIQ, ThreatQ, ThreatConnect, Sentinel, Splunk, OpenCTI), exportación multiformato y entrega a Slack, Teams, correo electrónico y boletines están presentes. El MCP Server, para automatización de CTI asistida por IA, no aparece en ningún otro servicio probado.
Informes
Report Builder y Ask IA generan resúmenes ejecutivos, avisos de vulnerabilidad, informes de TTP de actores y boletines, de modo que el producto produce entregables listos en lugar de datos brutos.
Escenarios operativos
El Vulnerability Dashboard es la priorización integrada EPSS/KEV en el producto principal de cualquier servicio probado. La coincidencia de IoC alimenta SOAR y TIP con contexto, y existe una ruta de tickets de ServiceNow impulsada por MCP. El Vulnerability Dashboard es la única priorización integrada EPSS/KEV, incorporada en el producto principal en lugar de un complemento.
Figura 12. Tablero de vulnerabilidades de Feedly Threat Intelligence
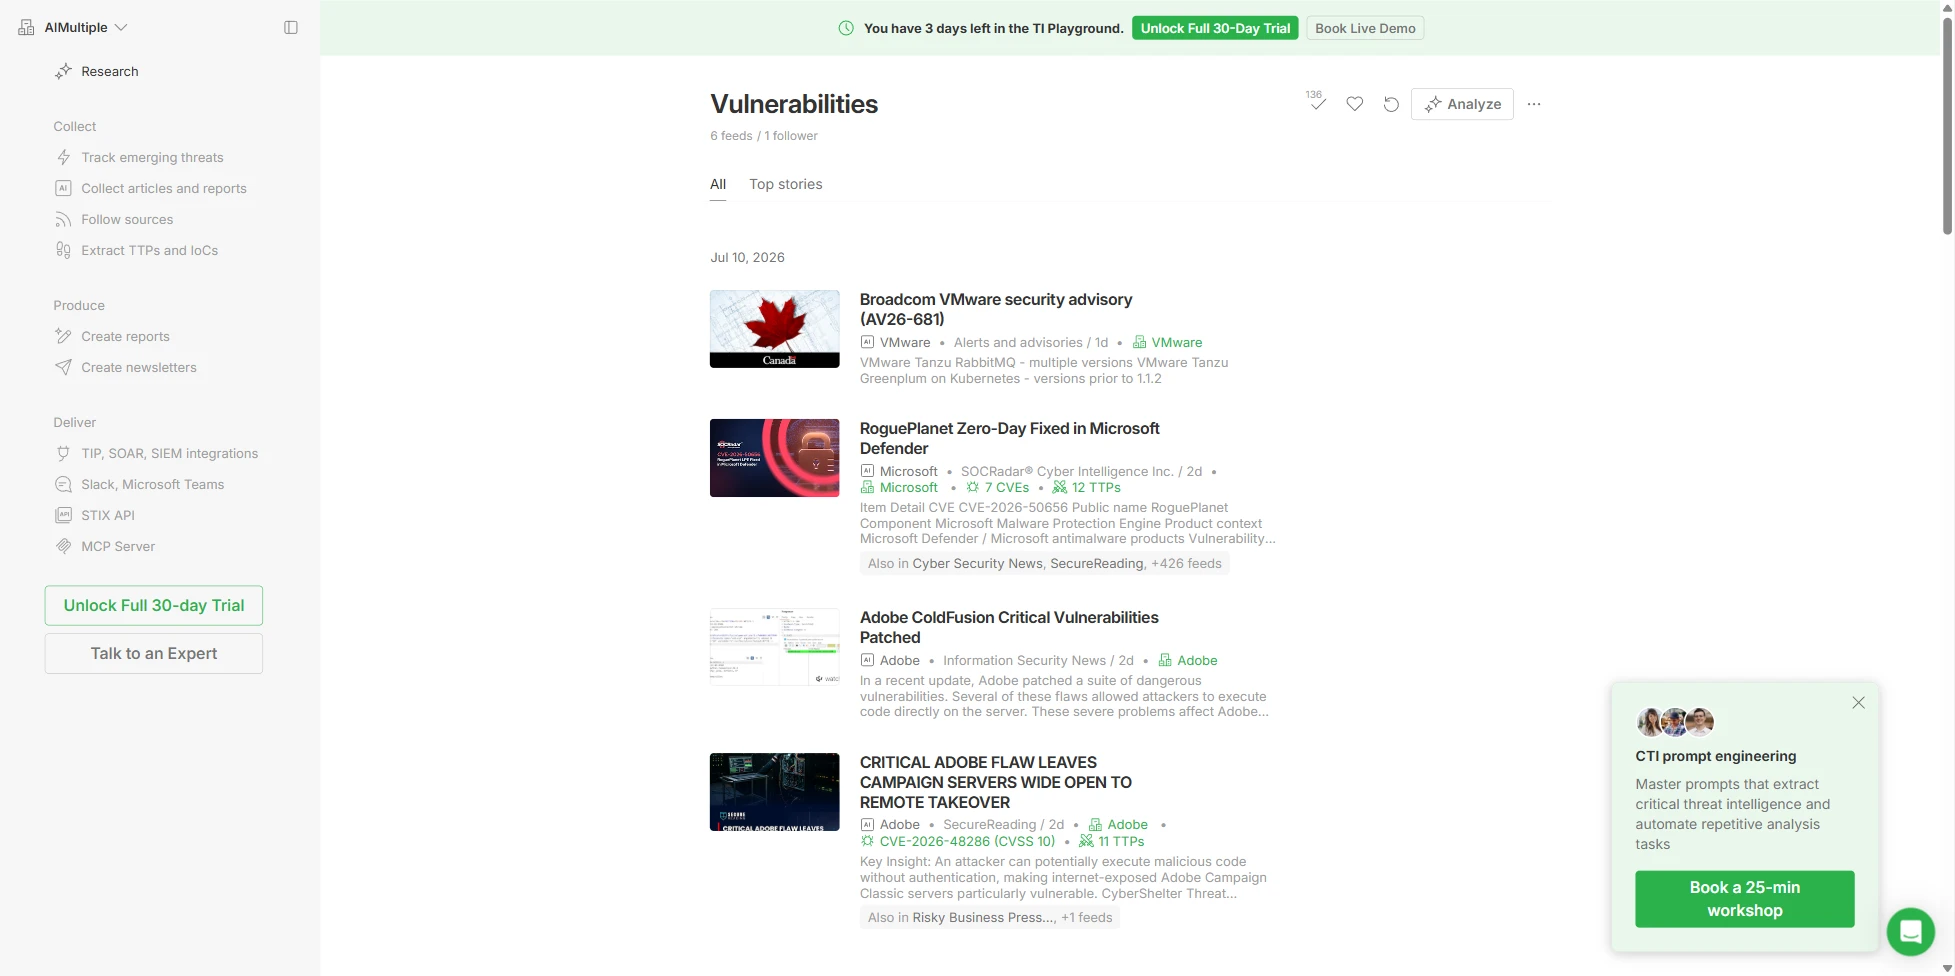
Dónde lidera y dónde se queda corto
Feedly obtuvo ausente en 4 criterios: telemetría de sensores de primera parte, base de datos de credenciales filtradas, acceso RFI y servicio de eliminación. Sus 4 criterios de atribución se calificaron parciales porque los datos de actores se compilan de investigaciones publicadas y no se generan internamente.
Ideal para: equipos CTI de autoservicio que quieren acelerar el triaje OSINT, rastrear CVE y TTP y producir entregables de inteligencia listos. Trátelo como una capa compiladora sobre fuentes primarias, no como un reemplazo de ellas.
IBM X-Force Exchange (se retira pronto)
⚠ X-Force Threat Intelligence llegó al final de su vida útil el 31 de agosto de 2026. Los clientes de QRadar y X-Force Threat Intelligence fueron trasladados a la plataforma Cortex de Palo Alto Networks. Los resultados a continuación reflejan nuestras pruebas antes de esa fecha.
Figura 13. Panel de IBM X-Force Exchange
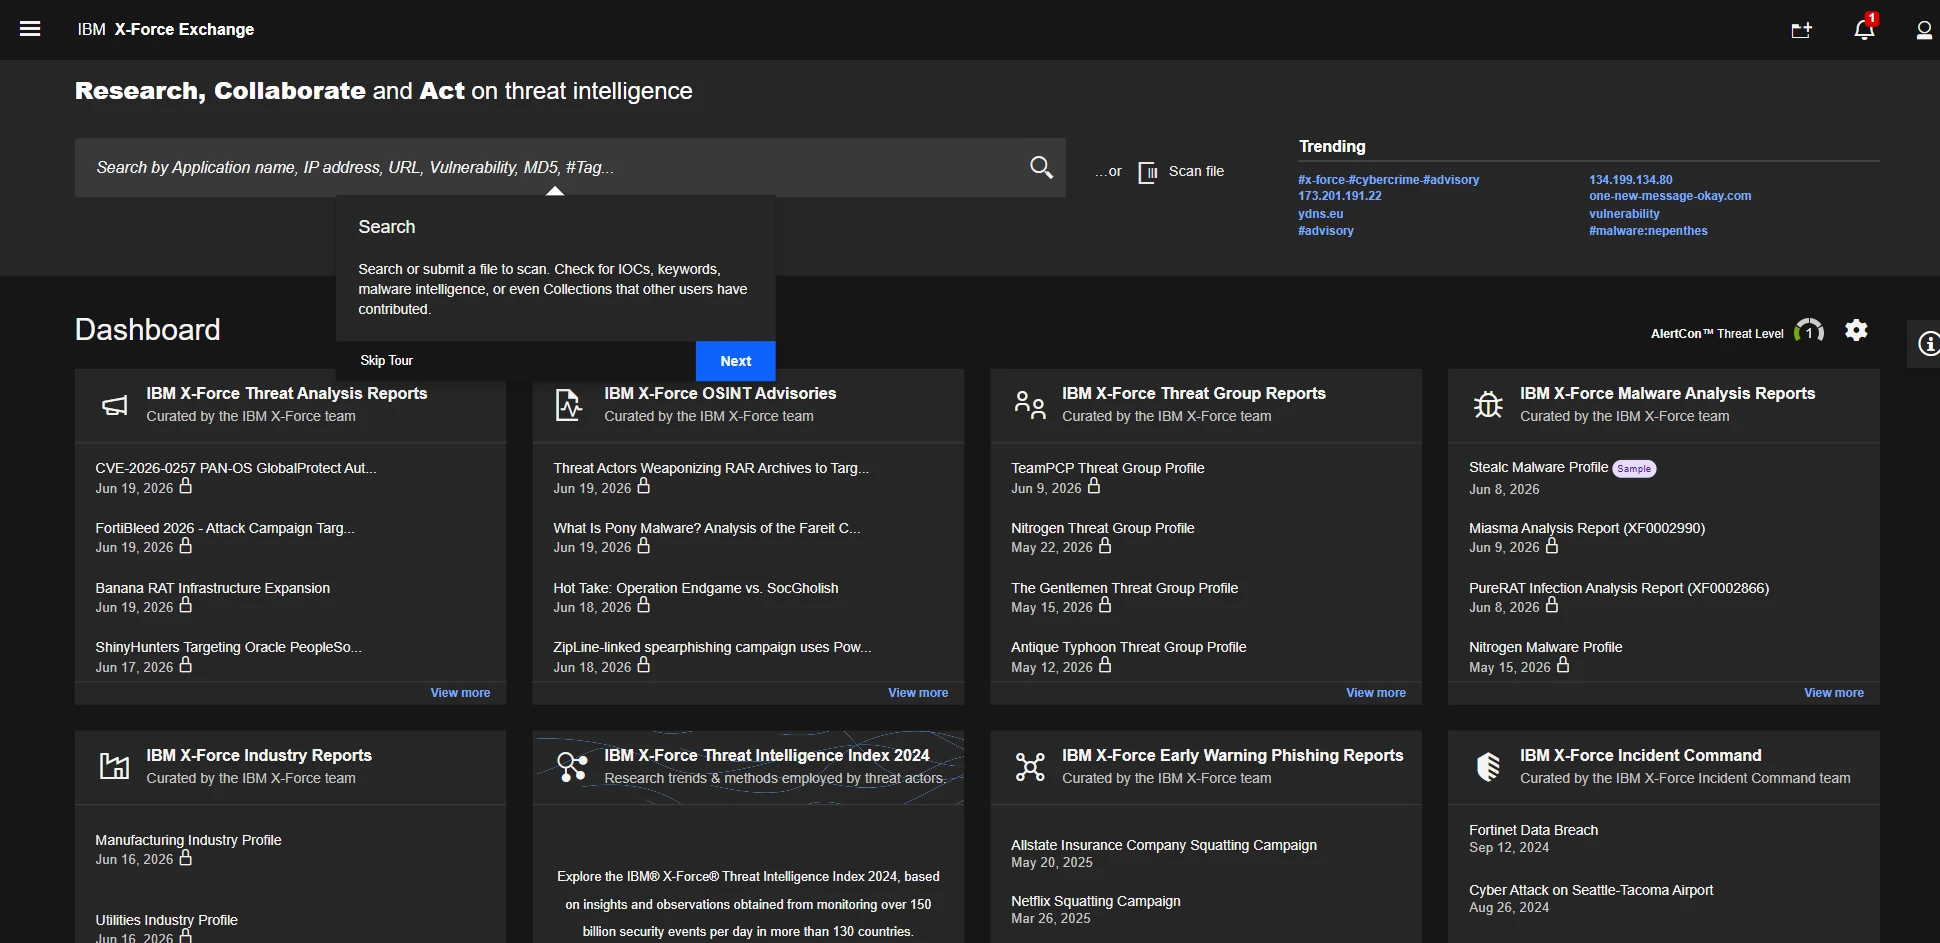
X-Force obtuvo 16 confirmados, 12 parciales y 5 ausentes, el mayor número de confirmados entre los niveles gratis y freemium probados. Lo probamos en el nivel Freemium gratis con un IBMid.2 El primer inicio de sesión obligaba a inscribirse en MFA con OTP por correo electrónico y a aceptar los términos de servicio. El modelo de niveles divide la capacidad por precio. Freemium ofrece el portal e informes de muestra sin API; Essentials añade la API REST, enriquecimiento y TAXII; Standard añade un feed masivo; y Premium desbloquea la profundidad de grupos de amenazas, industrias, malware y ATT&CK.
Fuentes de datos
El feed combina los equipos de investigación propios de IBM, una asociación de malware con ReversingLabs, feeds de IP, URL, vulnerabilidades y firmas, y telemetría DNS de Quad9. El volumen está por debajo de los aproximadamente 20M de IOC diarios de OTX. El dominio SUNBURST devolvió una única clasificación Botnet C2 frente a las 1.487 etiquetas que el mismo indicador obtuvo en OTX. La web oscura está ausente de la plataforma; el monitoreo real se ejecuta en servicios separados de X-Force IRIS.
Cobertura y tipos de inteligencia
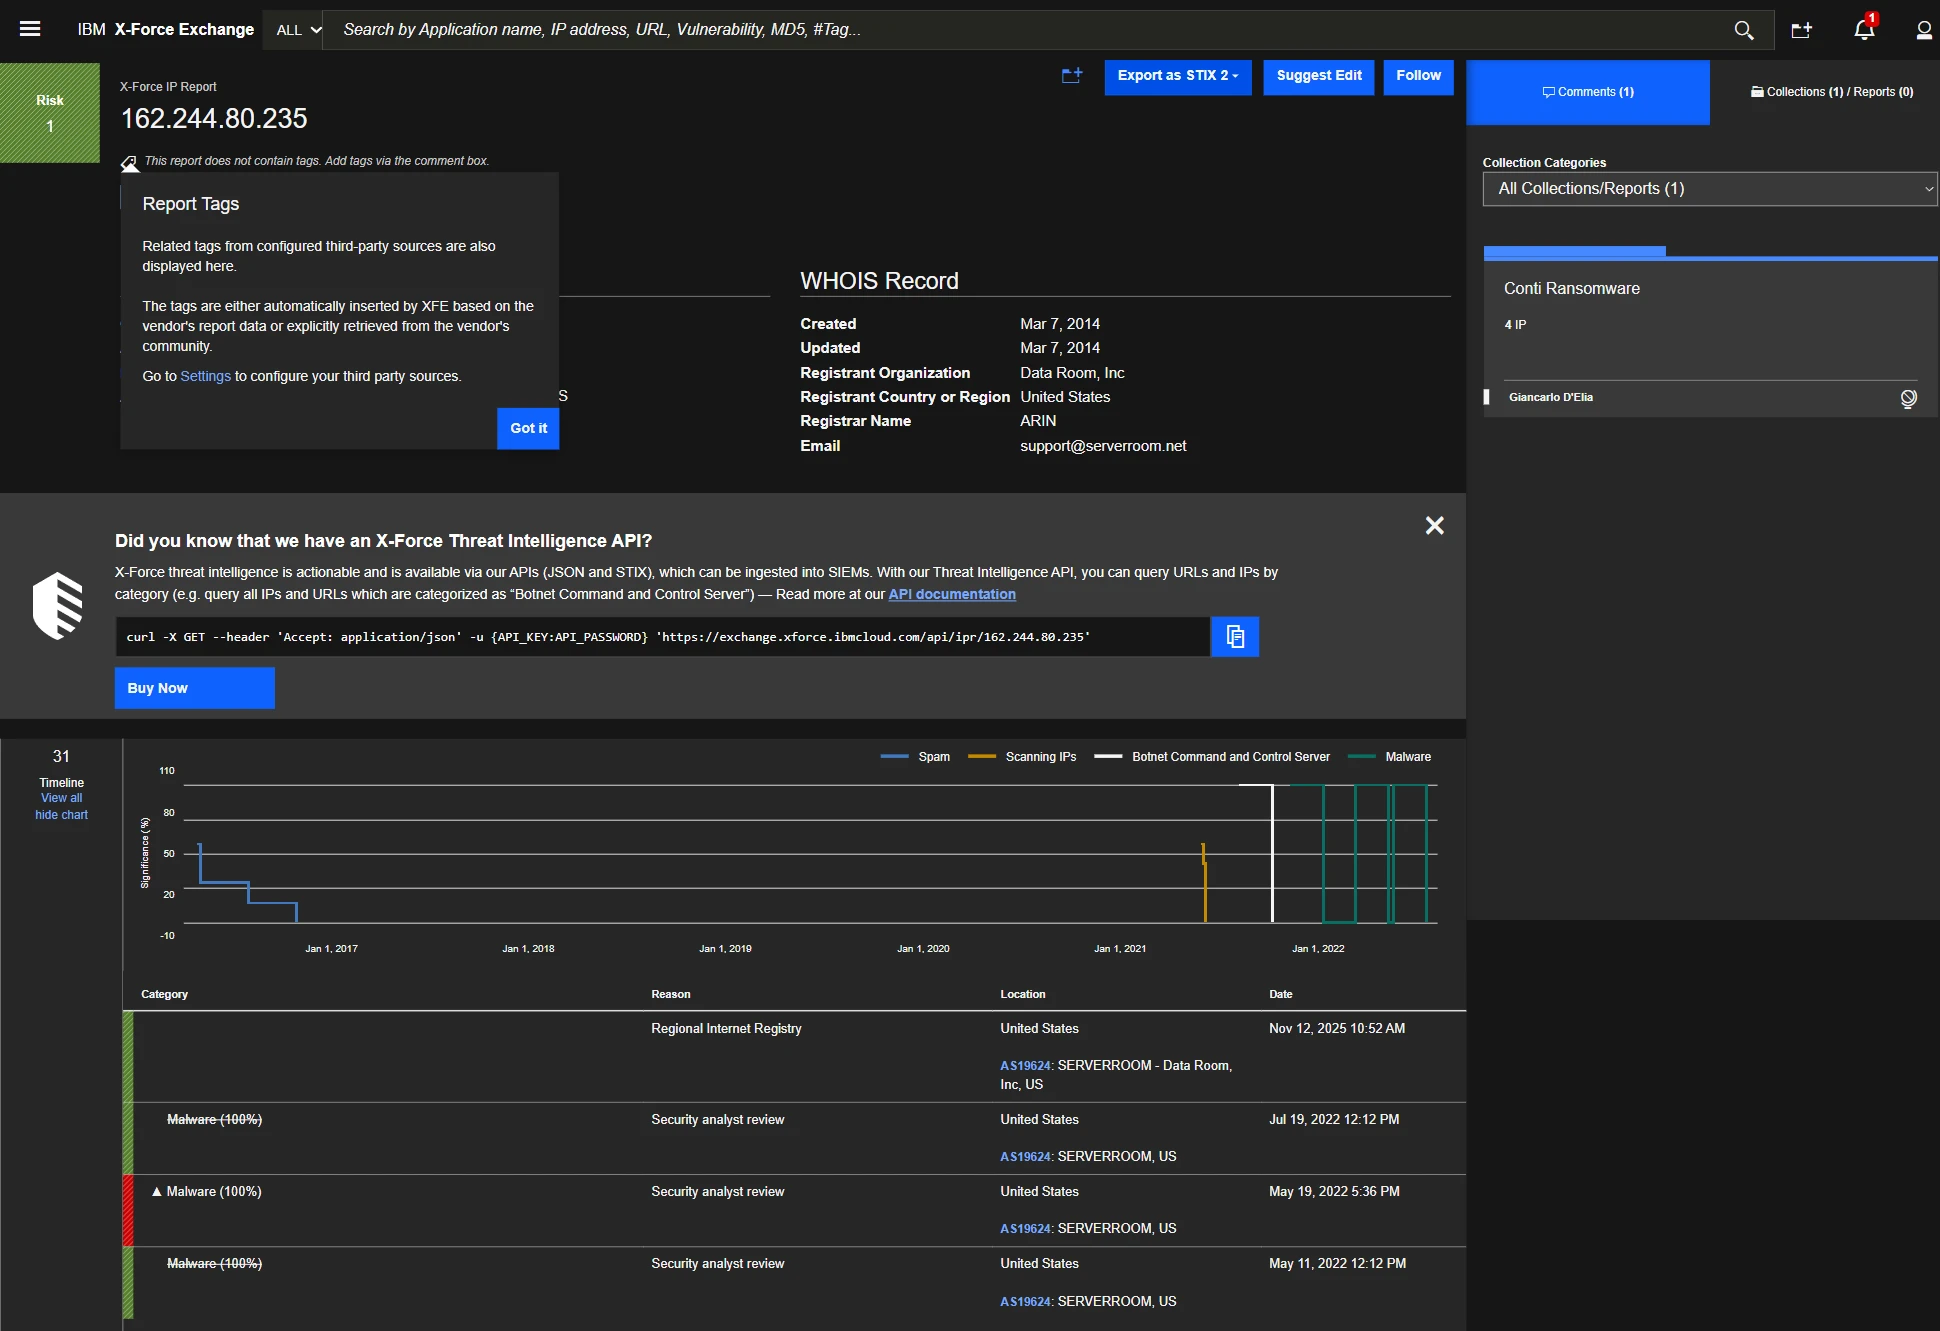
La IP C2 de Conti (162.244.80[.]235) devolvió un riesgo numérico 1/10 después del envejecimiento, un historial de categorización (marcado “Insospechoso” hoy después de que una revisión de analistas de 2022 eliminara la etiqueta de malware), una línea de tiempo de 31 eventos, ASN y subred, WHOIS y DNS pasivo.
Figura 14. IP C2 de Conti en IBM X-Force
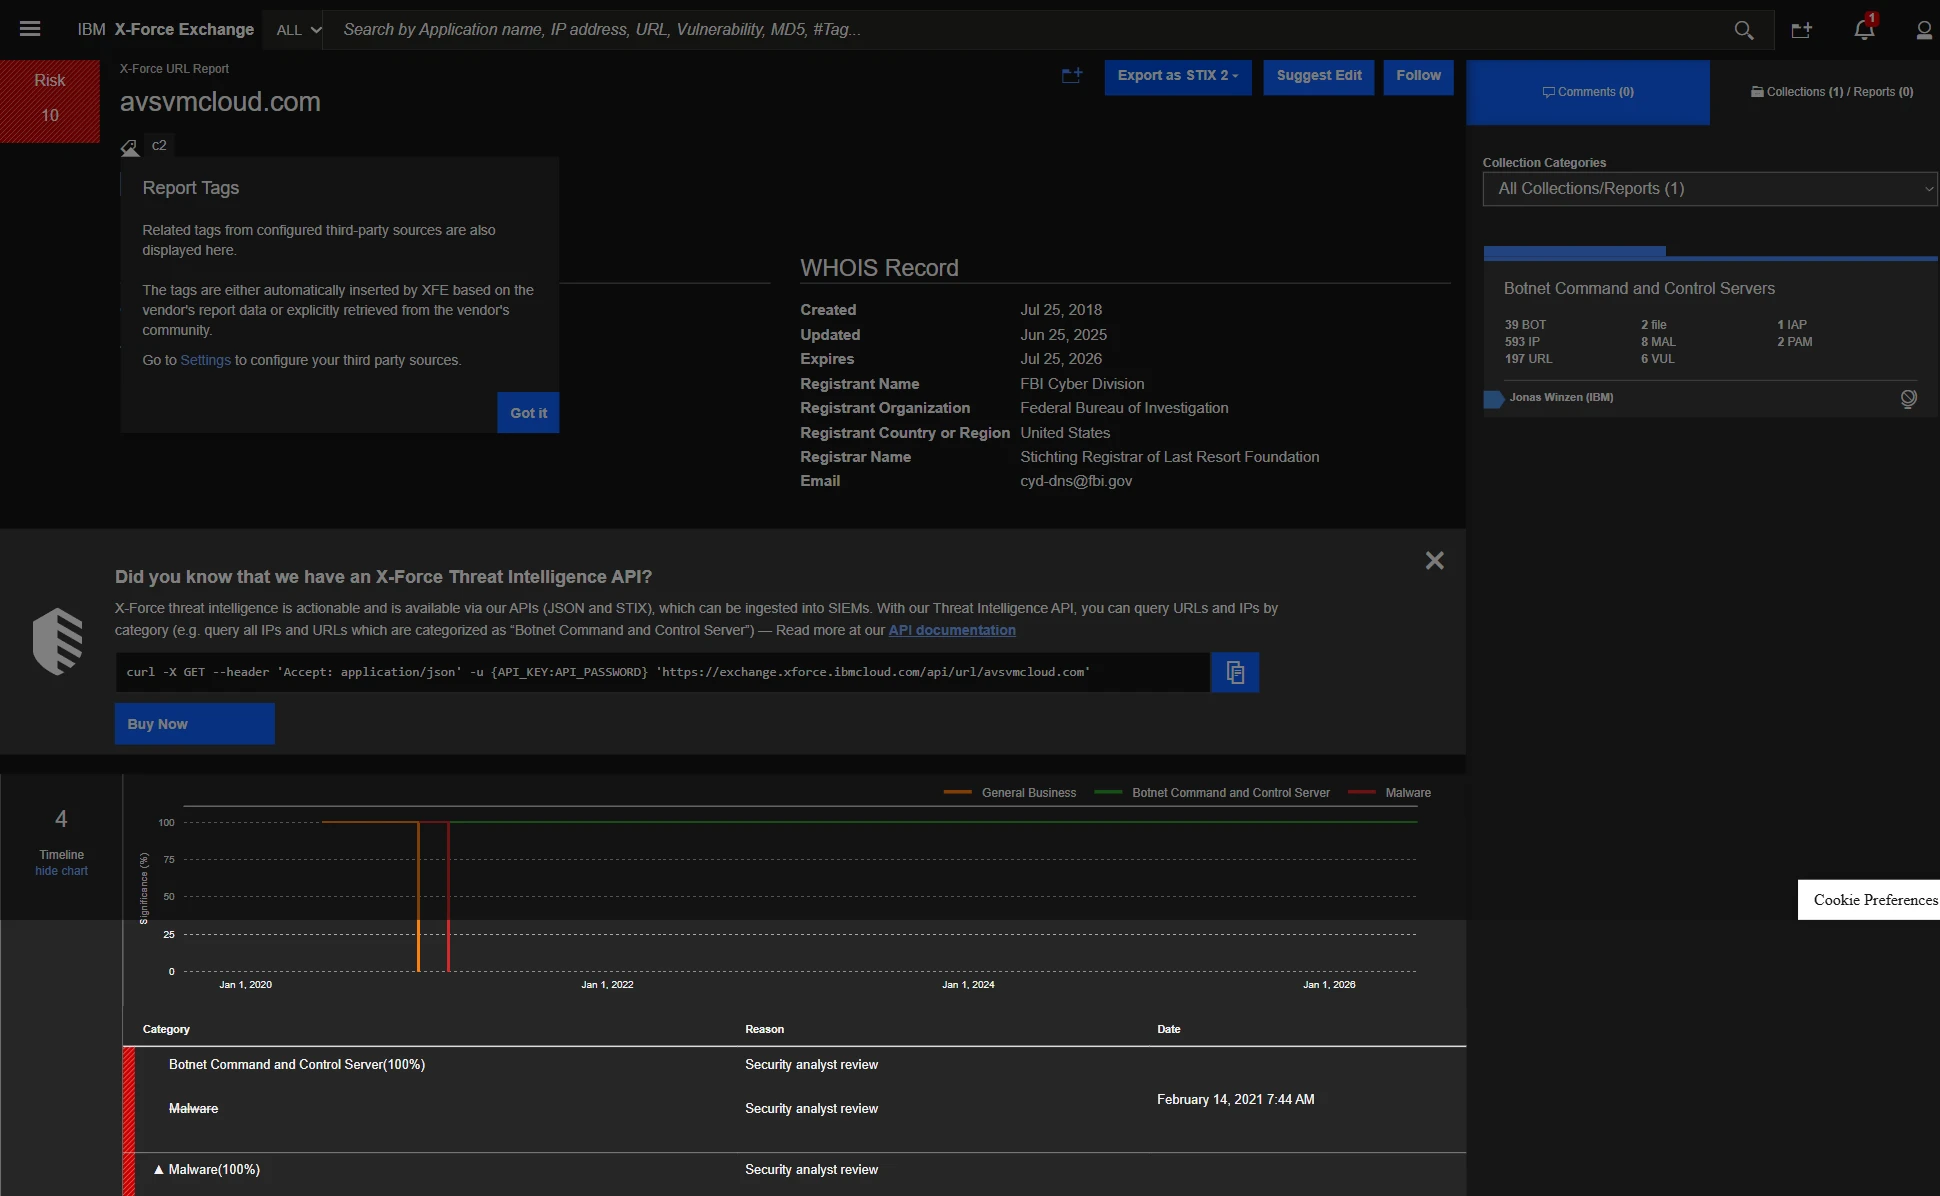
El dominio SUNBURST (avsvmcloud[.]com) devolvió riesgo 10/10, Botnet C2, con el sumidero de la División Cibernética del FBI registrado en WHOIS, frente a las 1.487 etiquetas que el mismo indicador obtuvo en OTX.
Figura 15. Búsqueda de URL de SUNBURST
La capacidad de firmas es la Base de Datos X-Force, con 260K+ vulnerabilidades: una búsqueda de Log4Shell cruzó 50 vulnerabilidades, 200 firmas, 200 IP explotadoras, 5 perfiles de grupos de amenazas, 11 análisis de malware y 3 industrias, sin ningún SKU adicional.
Figura 16. Seguimiento de Log4Shell
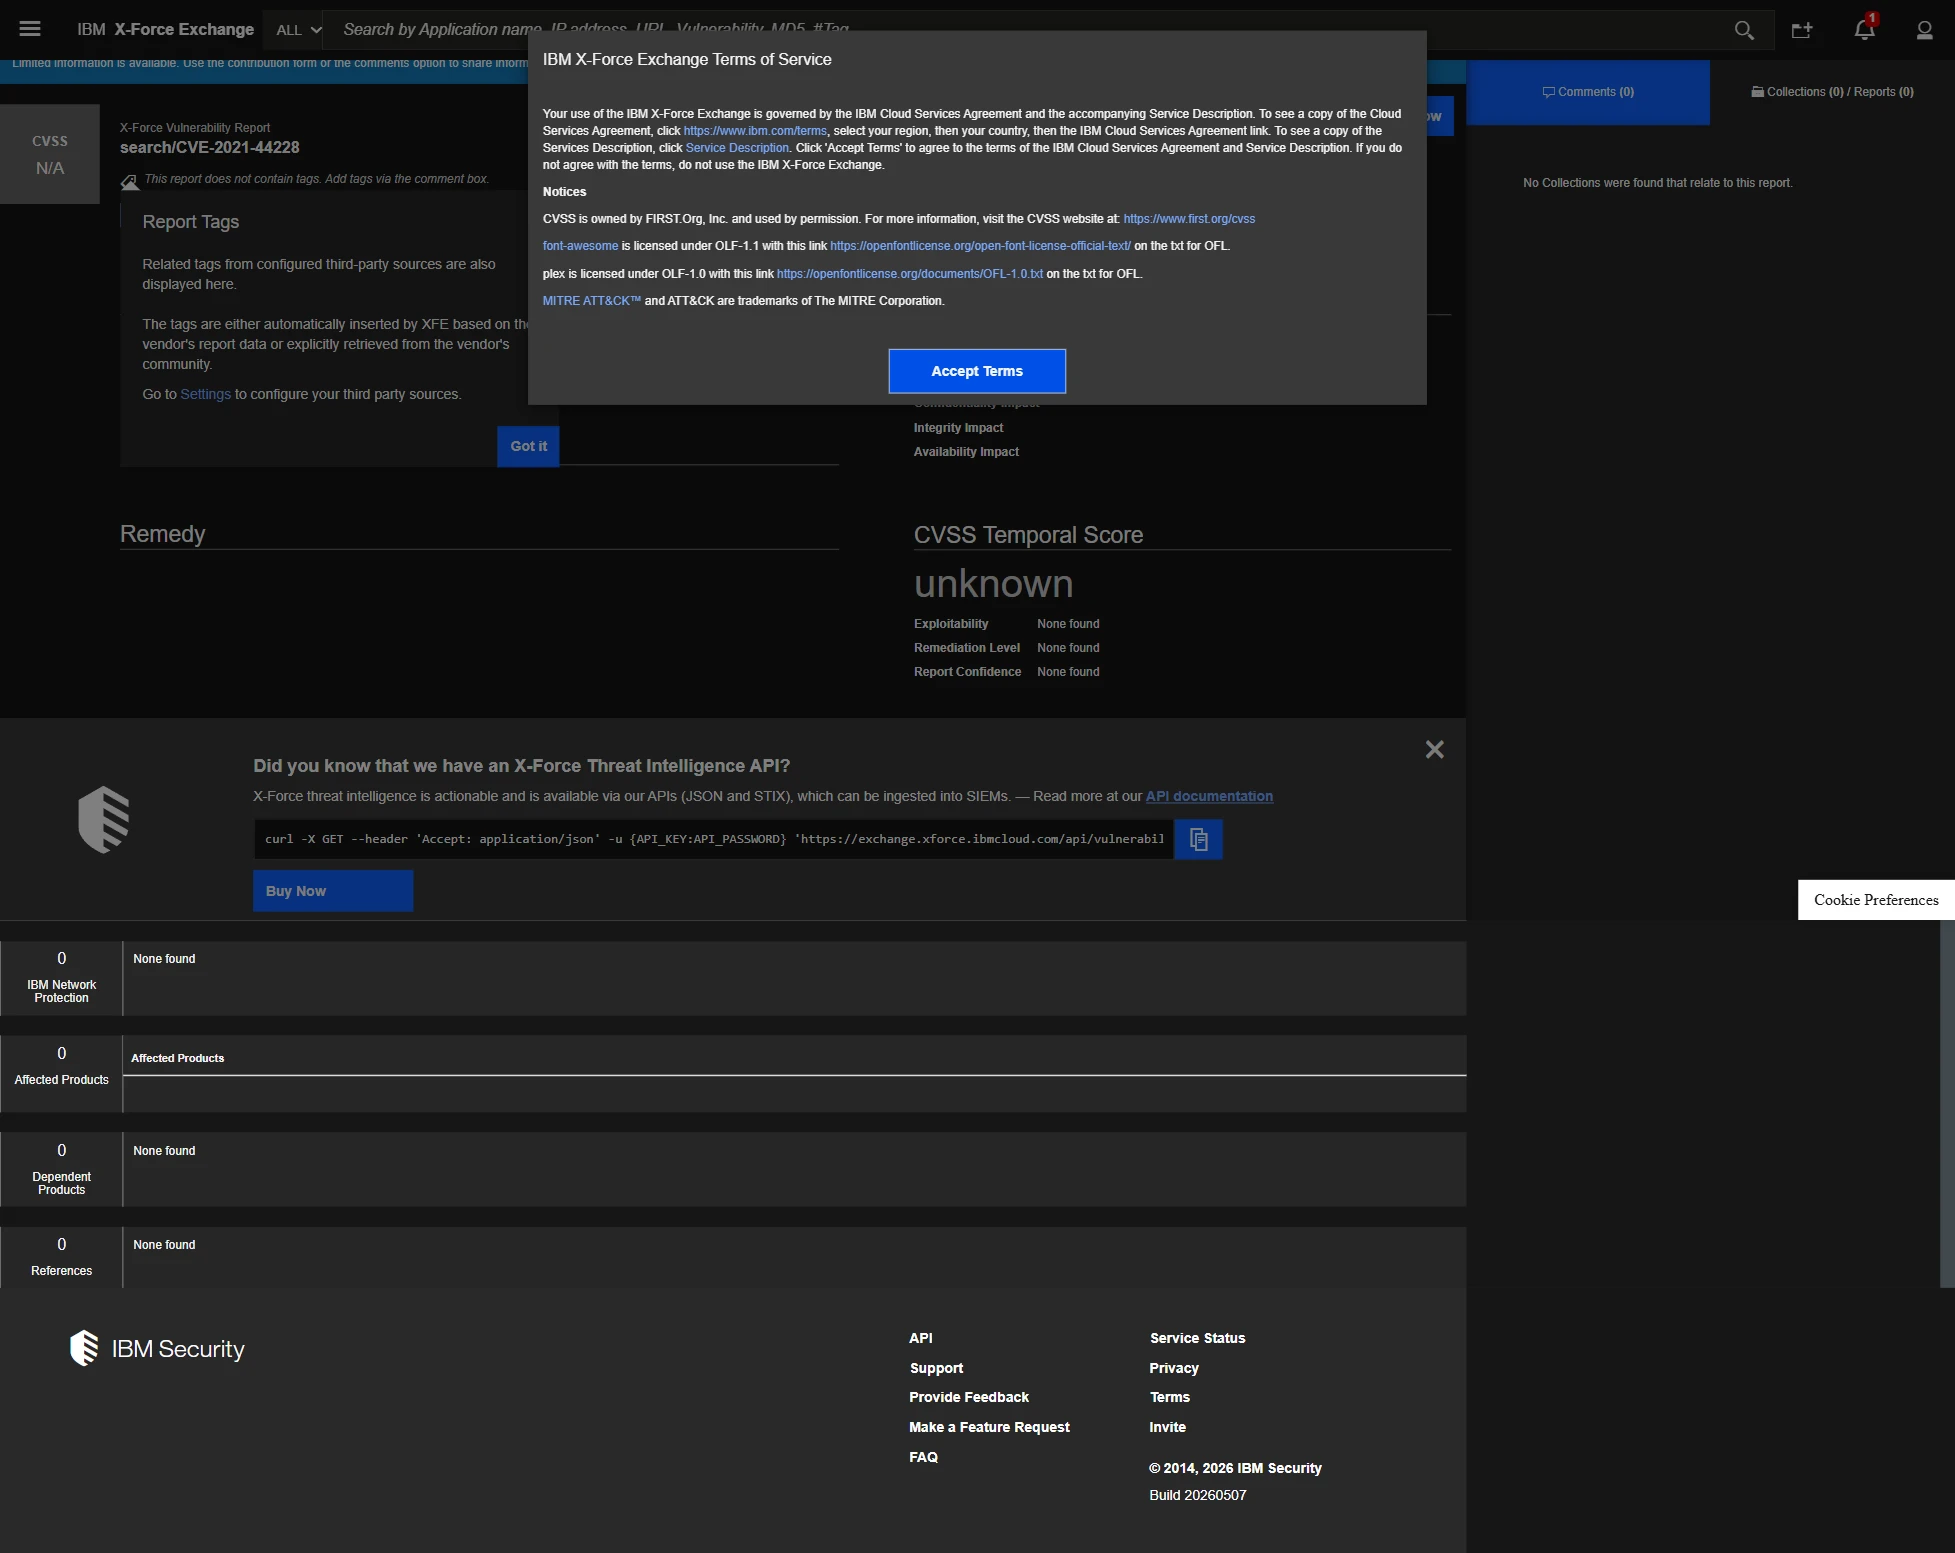
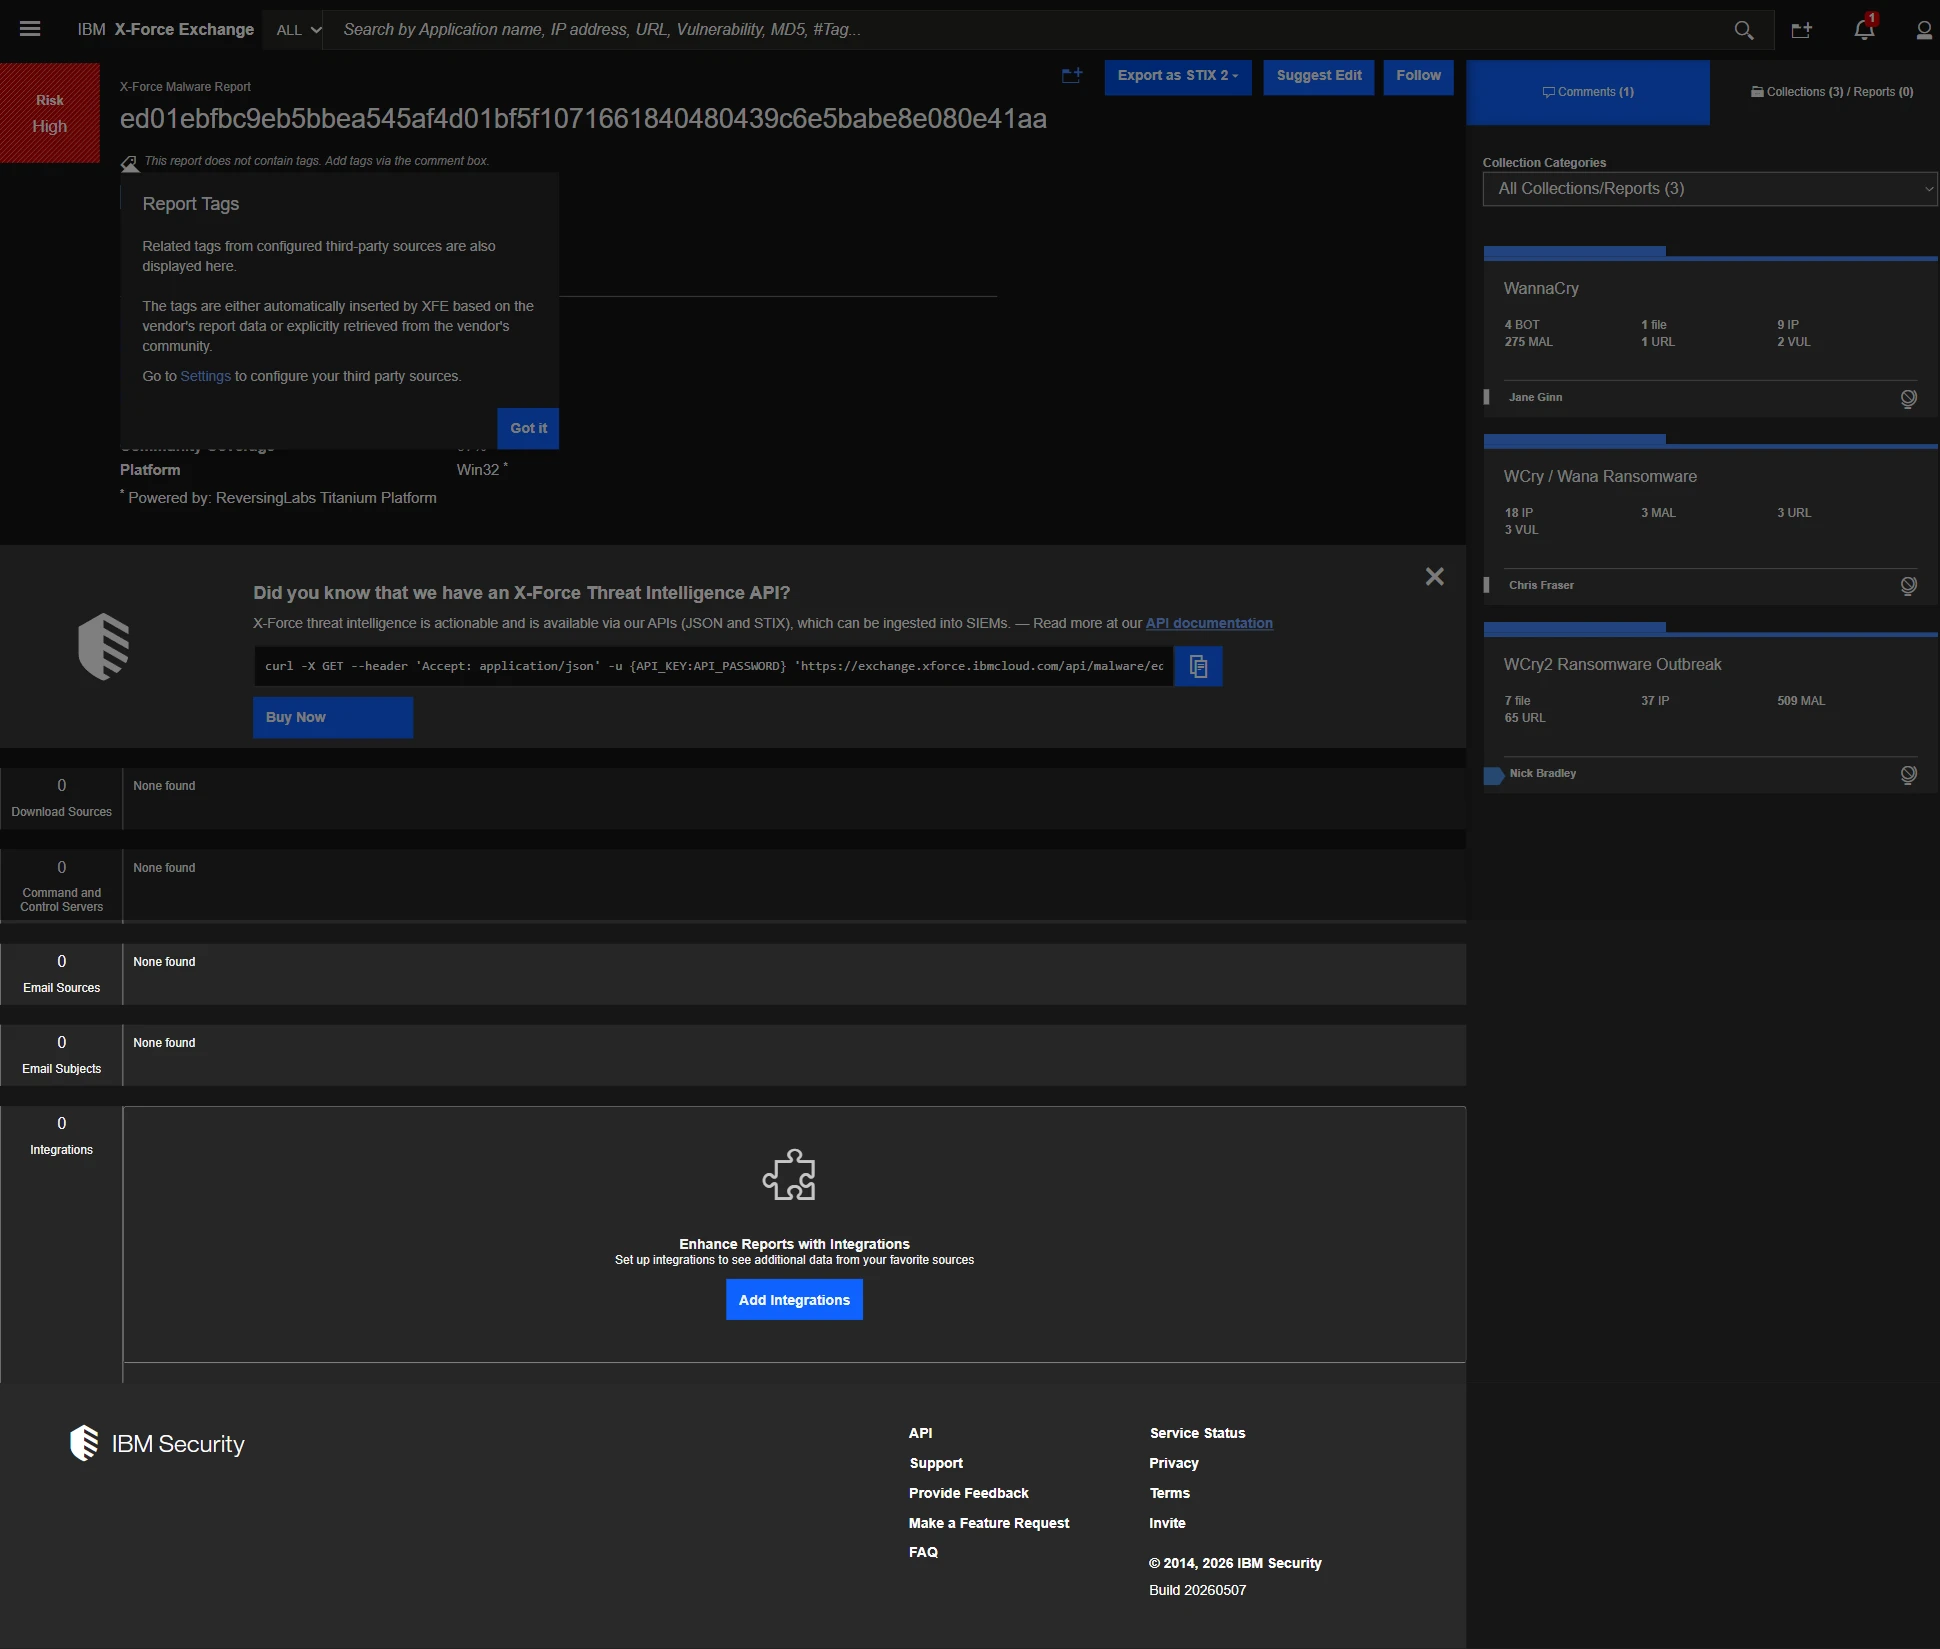
El hash de WannaCry devolvió familia, tipo, plataforma, 97 % de cobertura comunitaria y datos de ReversingLabs Titanium con fechas de primera y última aparición. Las credenciales filtradas están ausentes y la marca es parcial.
Figura 17. Informe de malware de WannaCry
Análisis y enriquecimiento
La puntuación numérica de riesgo 1 a 10 incluye una línea de tiempo temporal de revisión de analistas, el único modelo de puntuación numérica en un nivel gratis. OTX no ofrece puntuación numérica y GreyNoise usa 4 categorías. ATT&CK no está en la página de IOC; aparece en contenido Premium y no hay un gráfico visual de enlaces.
Atribución
Existen perfiles estructurados de Threat Group e IRIS ITG, y el flujo de avisos de 2026 está actualizado (APT28 PRISMEX, Early Warning). Pero Freemium muestra solo muestras, los perfiles profundos son Premium y la mayoría de los APT grandes no tienen un perfil dedicado bajo la nomenclatura ITG de IBM, por lo que la reconciliación de alias recae en el analista. Esto queda por detrás de los 287 perfiles de adversarios de CrowdStrike con ATT&CK nativo en la interfaz.
Plataforma
La búsqueda facetada (10+ tipos más un filtro de riesgo), una Watchlist centrada en vulnerabilidades, Collections y Notifications hacen del portal gratis el más maduro de los niveles freemium y comunitarios. La brecha es el acceso a analistas: no hay RFI en el producto.
Informes
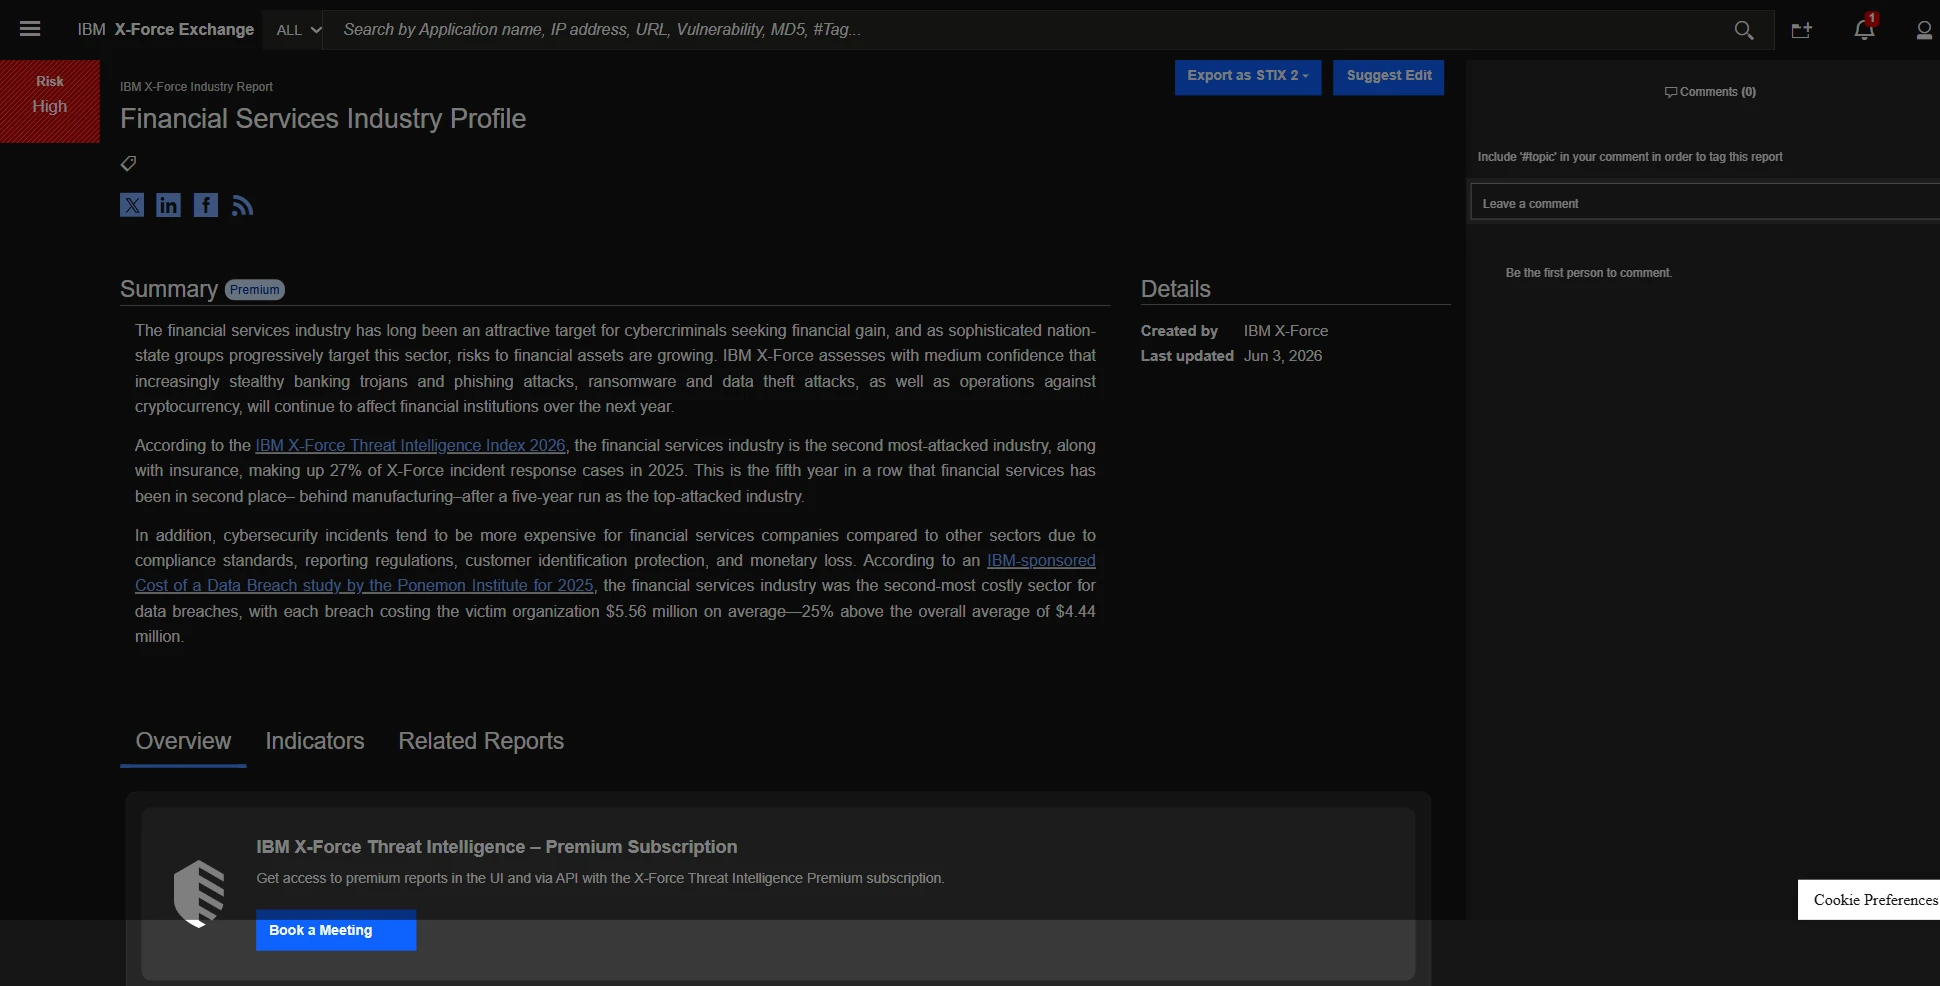
La biblioteca de inteligencia finalizada abarca más de 8 tipos de informes (Threat Group, OSINT, Malware, Industry, Threat Index) y se mantiene actualizada hasta 2026, con un perfil de industria de Servicios Financieros que desglosa sector y geografía. La puntuación de explotabilidad CVSS y las referencias cruzadas están presentes. EPSS está ausente y no hay una ruta productizada desde la lista de CVE hasta el orden de parches.
Figura 18. Informe de perfil de industria de Servicios Financieros
Integración y API
La exportación STIX 2 por informe funciona en Freemium y la integración con QRadar es nativa, pero la API y TAXII comienzan en Essentials y el feed masivo en Standard, por lo que el nivel gratis devuelve 403 en las llamadas a la API. X-Force regala la interfaz y cobra por la automatización. OTX hace lo contrario.
Escenarios operativos
El monitoreo de la web oscura, las credenciales filtradas, las eliminaciones y las RFI están fuera de la plataforma, algunos en servicios separados de X-Force IR y TI. La caza de amenazas depende de Collections, exportación STIX y QRadar, con la operacionalización masiva vinculada a la API de pago.
Dónde lidera y dónde se queda corto
La base de datos de vulnerabilidades XFDB, el enriquecimiento de riesgo numérico y la biblioteca actual de inteligencia finalizada colocan a X-Force por encima de OTX y por debajo de CrowdStrike, en la banda media-alta. Debilidades: la fecha de fin de vida útil, la automatización de pago, la ausencia de una capa de acción en la plataforma y la atribución bloqueada por Premium.
Ideal para: analistas que necesitan enriquecimiento de IOC estructurado gratis e investigación de vulnerabilidades dentro del ecosistema IBM/QRadar, hasta la migración.
GreyNoise
Figura 19. Panel de inicio de GreyNoise
GreyNoise obtuvo 10 confirmados, 7 parciales y 16 ausentes, el recuento confirmado más bajo de los 5 y el alcance más estrecho. Probamos el nivel Community gratis3 mediante inicio de sesión Auth0 sin MFA. GreyNoise clasifica un único tipo de indicador. Para una IP dada, devuelve si la dirección está escaneando masivamente Internet, una clasificación de maliciosa, benigna, sospechosa o desconocida, y las etiquetas que describen a qué apunta.
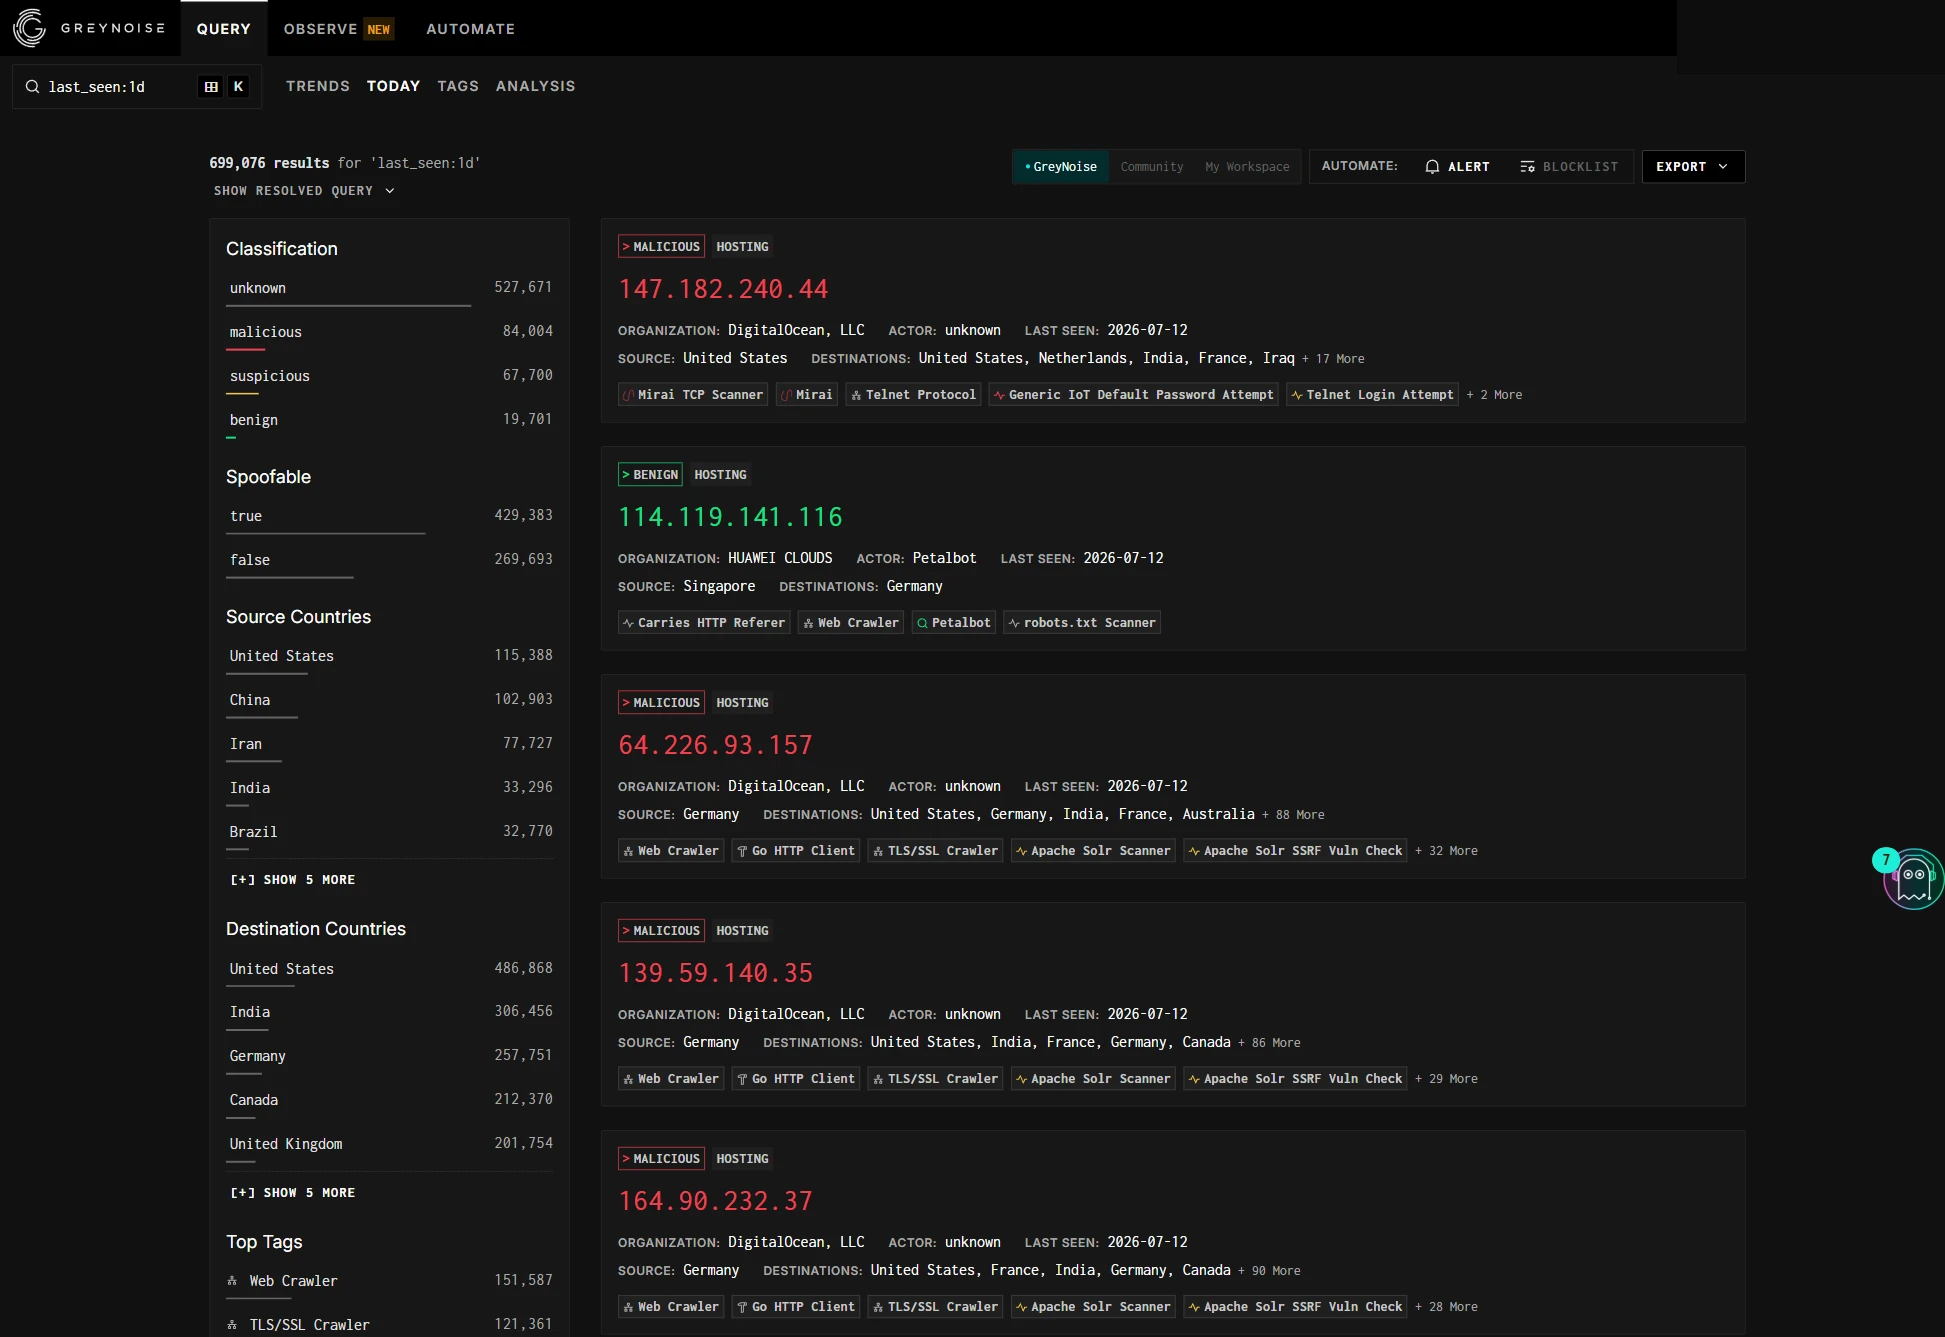
Los datos provienen de su propia Global Observation Grid: 5.000+ sensores en unos 80 países, 500M a 1B sesiones al día y 50M+ IP observadas. Una consulta last_seen:1d el día de la prueba devolvió 699.076 IP de escáner activas. El modelo de niveles limita la profundidad de retrospectiva en lugar de las funciones. Community ofrece una ventana de 10 días y enriquecimiento básico, con RIOT, la faceta cve: y ventanas más largas en niveles superiores. 17 de los 33 criterios son alcanzables en Community.
Fuentes de datos
GreyNoise posee su telemetría de escaneo, algo que el feed colaborativo de OTX y la agregación de Feedly no poseen, y que se sitúa en un eje diferente de la telemetría de endpoints de CrowdStrike. El resto de la categoría es estrecho: la fuente es un solo tipo (IP de escaneo), los metadatos de geolocalización de IP son técnicos más que un perfil regional de amenazas, y la web oscura está fuera de alcance.
Figura 20. Resultados de búsqueda para last_seen:1d
Cobertura y tipos de inteligencia
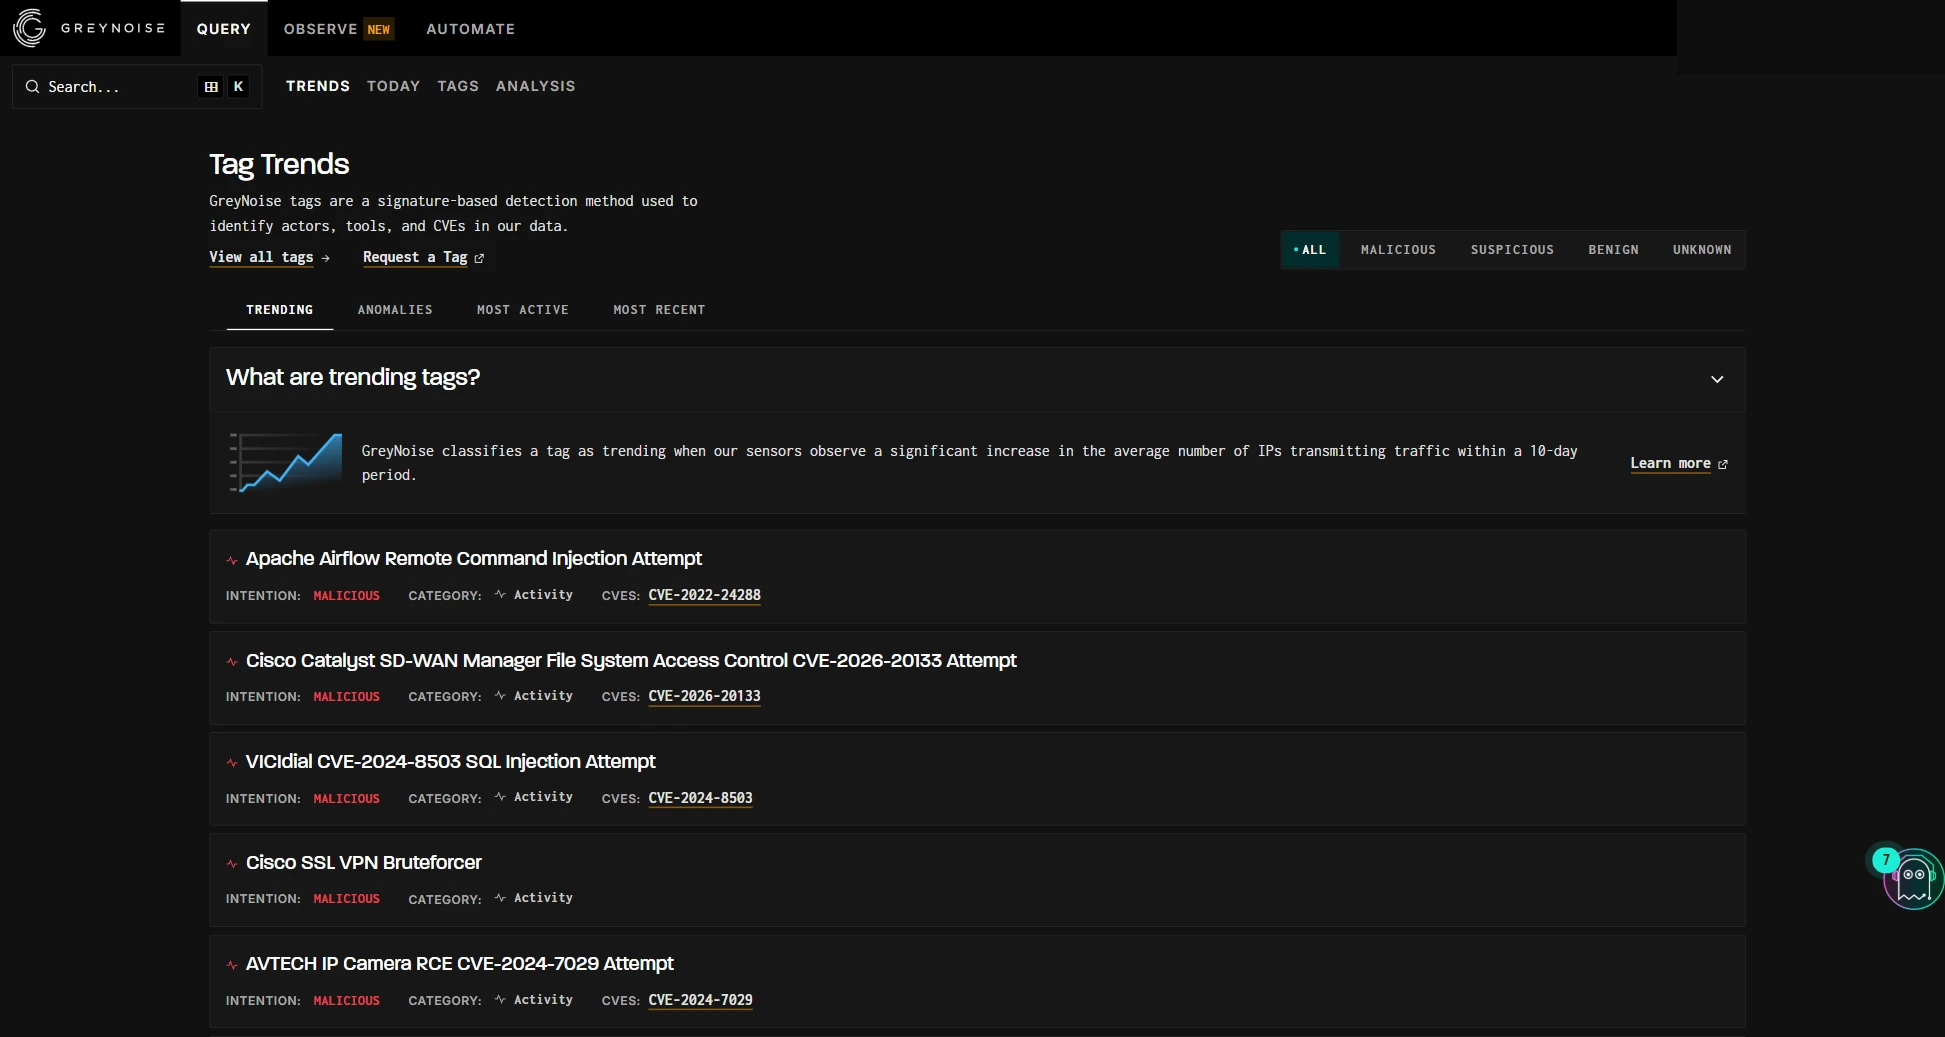
GreyNoise obtuvo 0 confirmados, 2 parciales y 3 ausentes aquí, su categoría más baja. GreyNoise maneja un único tipo de indicador, direcciones IP, más datos de CVE, etiquetas y JA4 vinculados a IP, sin reputación nativa de hash, dominio o URL. Una consulta para 8.8.8.8 (Google DNS) devolvió correctamente NO OBSERVADO, ya que un servidor DNS no es un escáner. La faceta cve: está bloqueada por encima de Community. La vista Trends enumera los CVE bajo explotación masiva en el momento de la consulta, sin CVSS, EPSS ni datos de parches adjuntos.
Figura 21. Explotación en tendencia mapeada a CVE
Análisis y enriquecimiento
Una IP maliciosa (139.59.140[.]35) devolvió una línea de tiempo de clasificación, 34 etiquetas, un indicador de falsificación, geolocalización (Alemania, Hesse, Frankfurt, AS14061 DigitalOcean), operador y rDNS, más contexto por IP que cualquier otro servicio probado. El riesgo utiliza un modelo categórico de 4 clases (maliciosa, benigna, sospechosa, desconocida) con coincidencia de RIOT de buenos conocidos en lugar de una puntuación numérica; el día de la prueba, la distribución en vivo mostró 84K maliciosas, 20K benignas, 68K sospechosas y alrededor de 528K desconocidas. No hay mapeo ATT&CK.
Atribución
Los 4 criterios se calificaron ausentes. No hay APT nombrados y las etiquetas de actores nombran escáneres benignos como Shodan y Censys.
Plataforma
GNQL es un lenguaje de consulta basado en Lucene en campos de IP, clasificación, etiquetas, actor, CVE y metadatos, el único lenguaje de consulta entre los 5, con sintaxis Lucene en campos de IP, clasificación, etiquetas, actor, CVE y metadatos. Las alertas (una consulta GNQL guardada para correo electrónico), una lista de bloqueo basada en consultas y un panel de Trends cubren el monitoreo, aunque el panel es limitado. La inteligencia finalizada y RFI están ausentes.
Integración y API
Más de cincuenta integraciones abarcan SIEM, SOAR, TIP y firewall (Splunk, Sentinel, QRadar, Tines, ThreatConnect, MISP, OpenCTI, Palo Alto, Fortinet), tres niveles de API (Community, Enterprise, On-Prem) incluyen el SDK oficial pygreynoise, y cada consulta GNQL funciona también como una URL de lista de bloqueo en vivo compatible con firewalls. La brecha es STIX/TAXII nativo, que requiere un puente MISP u OpenCTI.
Informes
La exportación se realiza a JSON y CSV, más la URL de lista de bloqueo y la entrega de Alertas, y los datos están casi en tiempo real, pero no hay formato de informe ni inteligencia finalizada o informes sectoriales.
Escenarios operativos
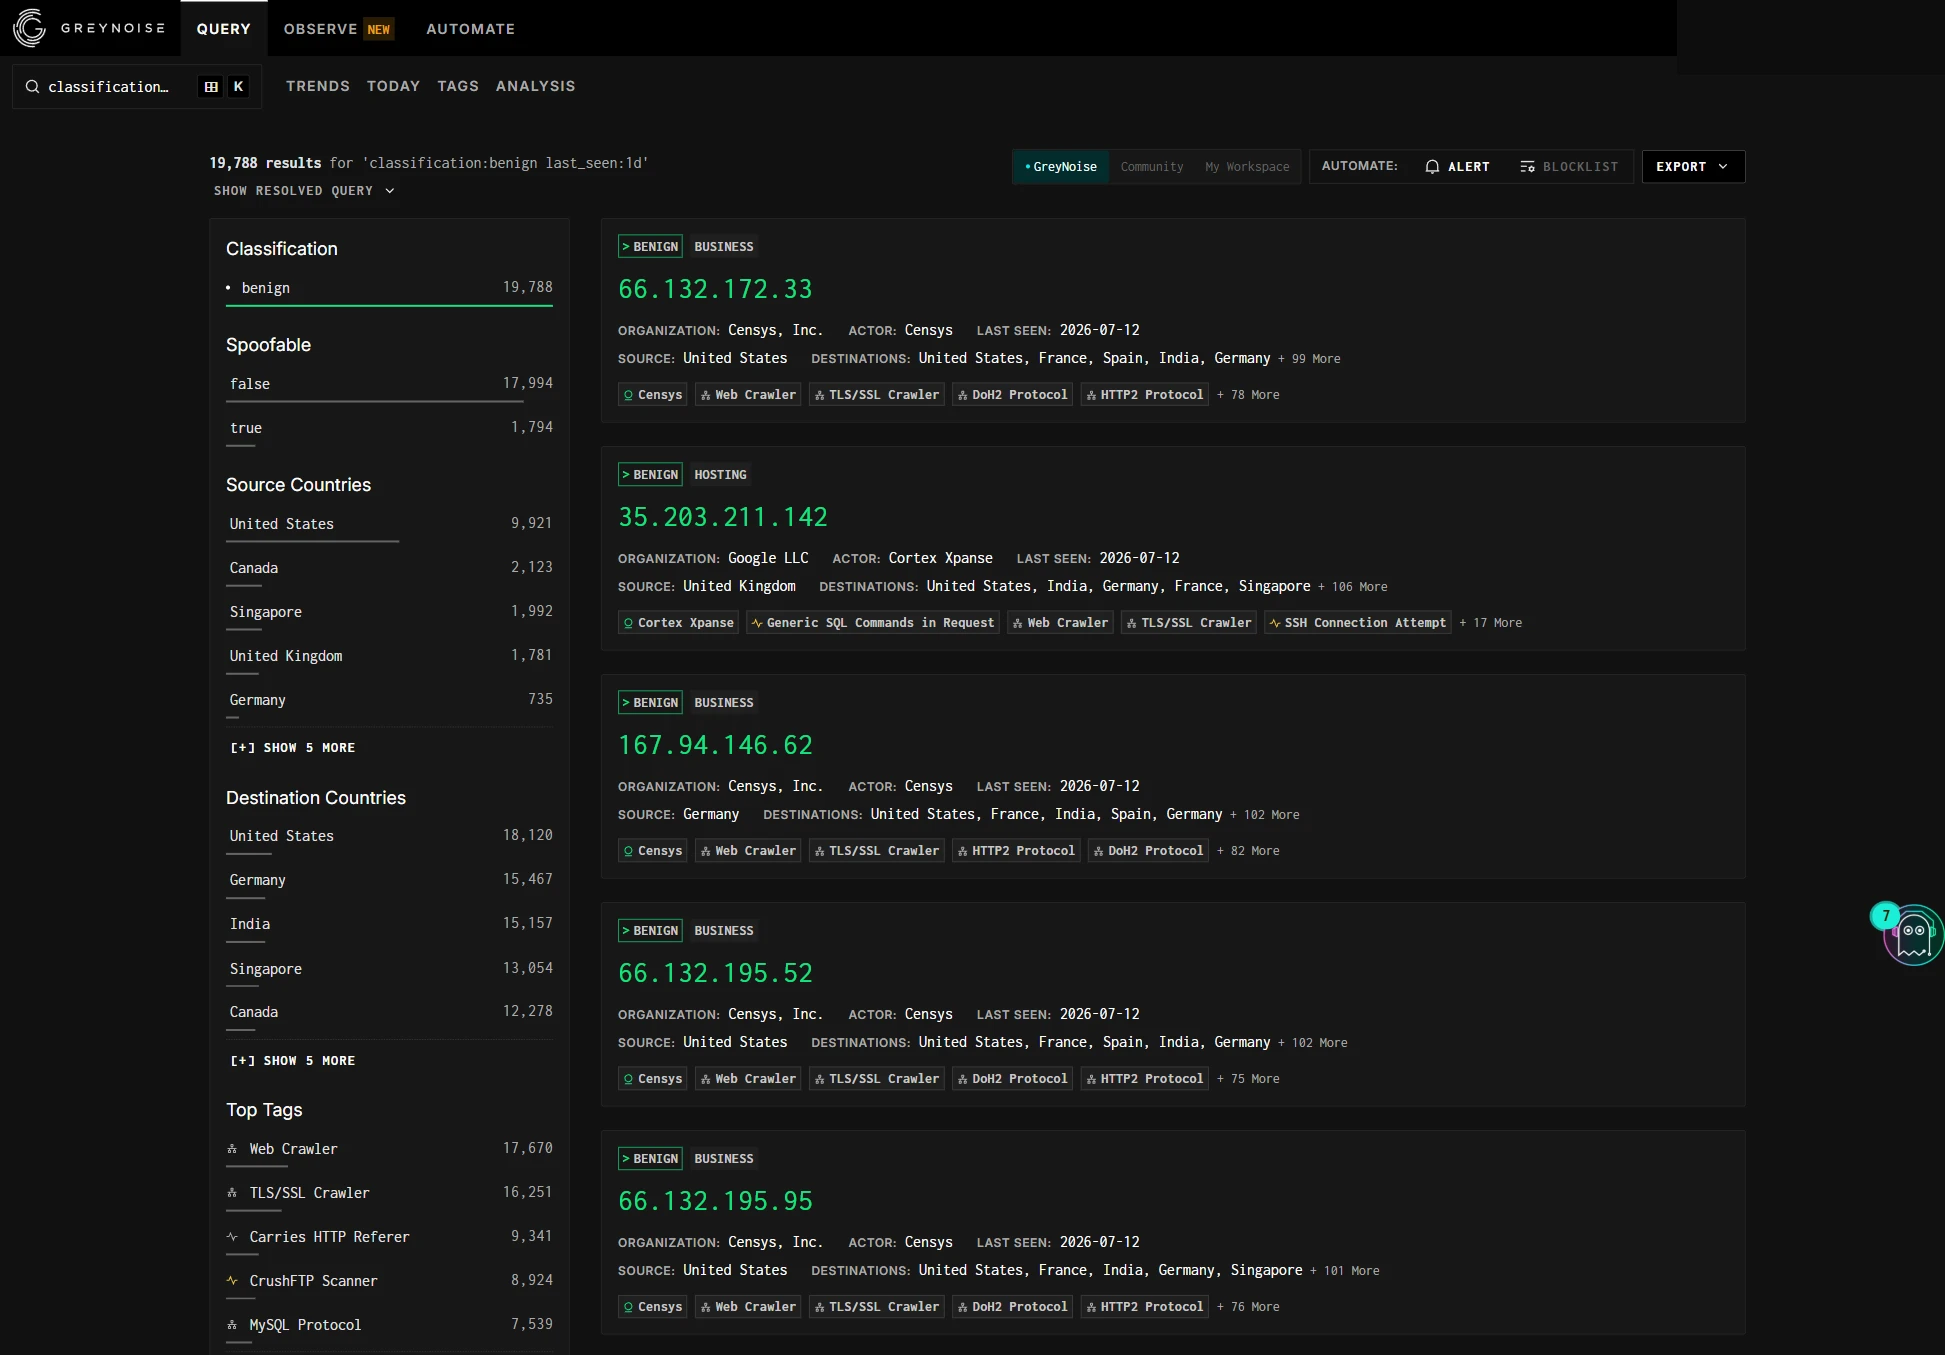
El escenario principal es reducir el ruido de alertas del SOC clasificando escáneres conocidos como benignos antes de que lleguen al SIEM, además del análisis masivo de IP. Ninguno de los otros 4 hace esto. La señal de explotación de Trends complementa las puntuaciones basadas en probabilidad, con el producto completo en un complemento de pago. La eliminación y la cadena de suministro están fuera de alcance.
Figura 22. Resultados de búsqueda para benign last_seen:1d
Dónde lidera y dónde se queda corto
GreyNoise no cumple 16 criterios que nunca se propuso cumplir. Las debilidades frente a una expectativa de plataforma completa son: alcance limitado a IP, sin atribución, sin inteligencia finalizada ni RFI, sin puntuación de riesgo numérica y sin STIX/TAXII nativo. Funciona como una capa, no como una plataforma.
Ideal para: una capa complementaria delante de un SIEM o pila de inteligencia de amenazas existente: triaje de alertas, análisis masivo de IP y comprobaciones de “¿este CVE está siendo realmente explotado?”. No puede servir como plataforma independiente de inteligencia de amenazas, y no pretende hacerlo.
AlienVault OTX
Figura 23. Panel principal de AlienVault OTX
El feed gratis y el motor de automatización, dirigido por LevelBlue (anteriormente AT&T Cybersecurity / AlienVault). Probamos la consola del nivel Community,4 el acceso más fluido de los 5, sin tarjeta de crédito, sin contador de prueba, sin MFA y con sesión persistente. Una clave de API está a un clic en Configuración, y DirectConnect documenta la API REST, los SDK y el servidor TAXII.
Fuentes de datos
OTX transporta alrededor de 20M de IOC al día de aproximadamente 200K participantes, con 95M de indicadores navegables. Se encontraron las 4 sondas históricas de IOC. La IP C2 de Conti (162.244.80[.]235, CISA AA21-265A) devolvió un veredicto malicioso, ASN AS19624, DNS pasivo con fechas de primera y última aparición, y 28 pulsos.
Figura 24. Análisis de la IP C2 de Conti
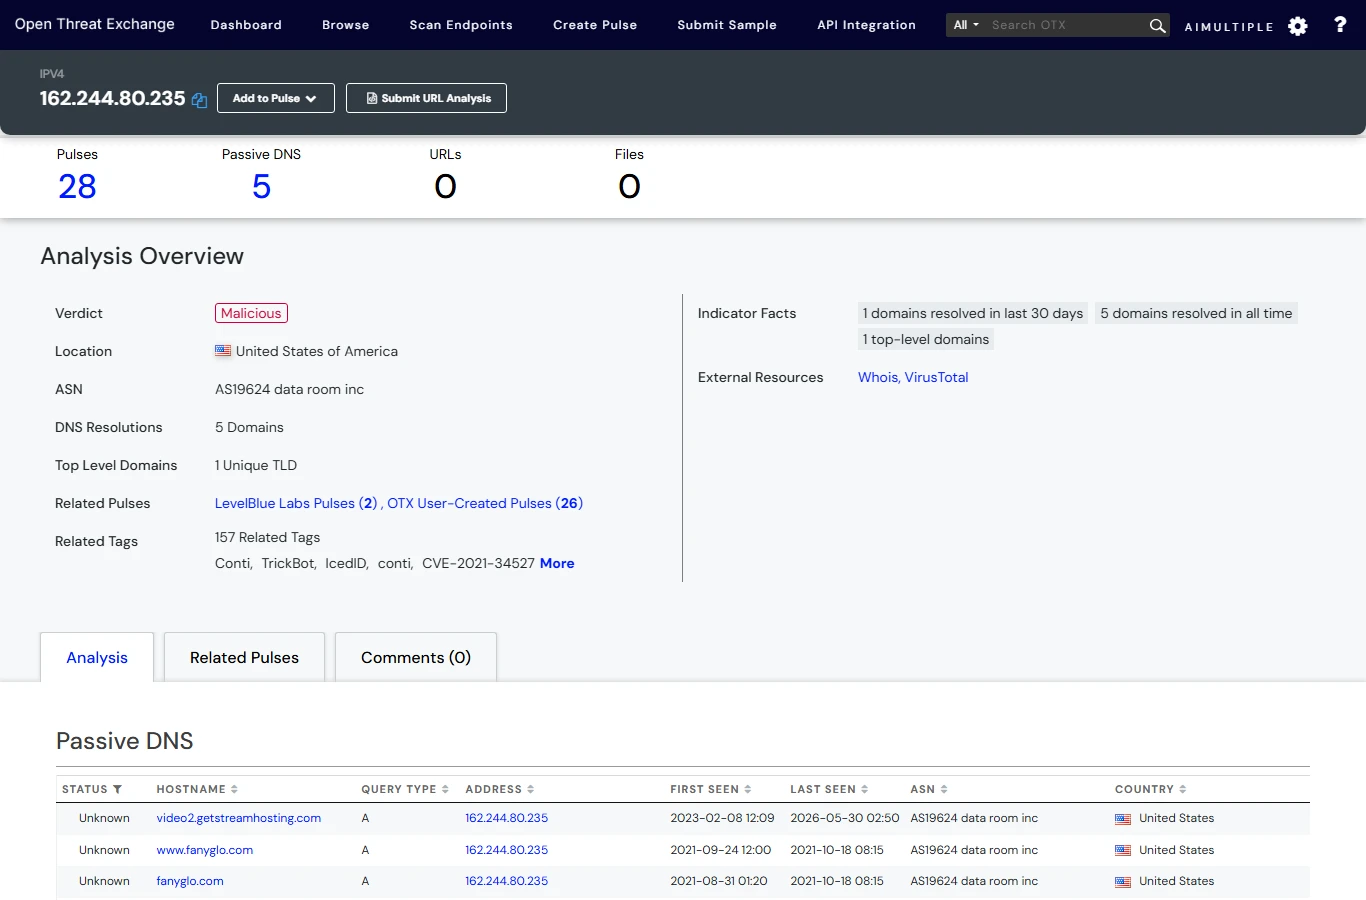
La investigación de primera parte es escasa. Los pulsos verificados de Alien Labs se disuelven en el flujo de la comunidad, y la inteligencia curada de primera parte se encuentra en el producto de pago USM. La web oscura está ausente del núcleo gratis; vive en el monitoreo de web oscura separado de USM Anywhere con SpyCloud.
Cobertura y tipos de inteligencia
Cada sonda histórica devolvió entre 28 y 50 coincidencias de pulsos contra 95M de indicadores navegables. La página gratis Submit Sample ejecuta análisis estáticos y dinámicos de sandbox en archivos y URL con soporte YARA, una alternativa viable a los sandboxes de pago.
Figura 25. Envío de Files y URL para análisis
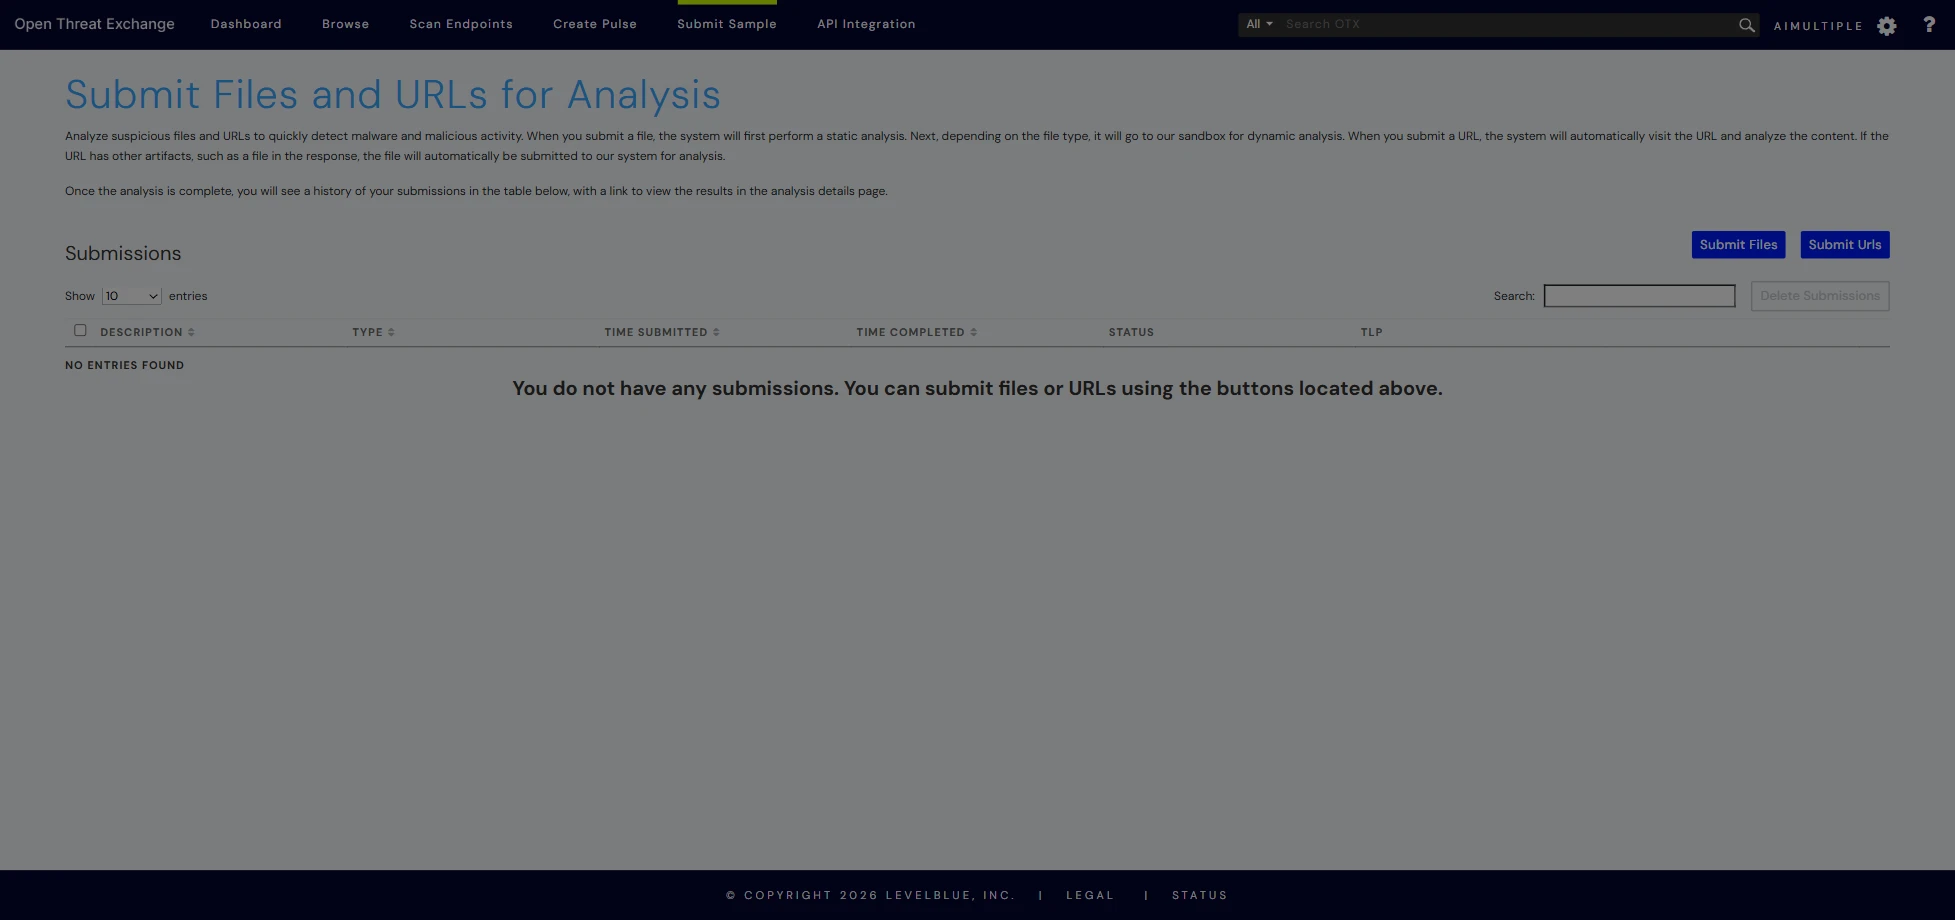
Los datos de vulnerabilidad son un esqueleto parcial (una página de indicador CVE con Exploits 40 y Targeted Products 373, más CVSS en la API) sin EPSS, KEV ni priorización. La marca y las credenciales filtradas están ausentes.
Análisis y enriquecimiento
No hay un perfil estructurado de actor, ni puntuación de riesgo ajustable, ni gráfico visual, y los datos ATT&CK están disponibles en la API pero no en la interfaz. Los alias de la comunidad coincidieron con nuestra clave de respuestas: Sofacy para APT28, Anunak para FIN7, Muddled Libra para Scattered Spider, UTA0218 para la actividad de PAN-OS y Lace Tempest para MOVEit. En contra, el dominio SUNBURST llevaba 1.487 etiquetas, la entrada del killswitch de WannaCry contenía etiquetas falsas generadas por LLM, la mayoría de los pulsos de actores datan de 2015 a 2017 y la etiqueta de adversario LockBit estaba vacía. Sin una puntuación de riesgo numérica, el triaje automatizado es difícil.
Atribución
Existen etiquetas y pulsos de adversarios, y los alias son buenos, pero no hay un perfil estructurado y la mayor parte del contenido está desactualizado.
Plataforma
Hay un panel y una suscripción a pulsos, pero no hay monitoreo de activos o palabras clave, ni biblioteca de inteligencia finalizada, ni RFI. OTX es una fuente de feed más que una consola de investigación.
Integración y API
Esta parte es la única ventaja clara de OTX entre los 5. Una API REST, SDK de Python, Java y Go, un servidor TAXII nativo y exportación STIX/JSON/CSV/OpenIOC/MAEC lo convierten en el único servicio de los 5 que abre acceso programático completo sin costo.
Figura 26. DirectConnect API de AlienVault OTX
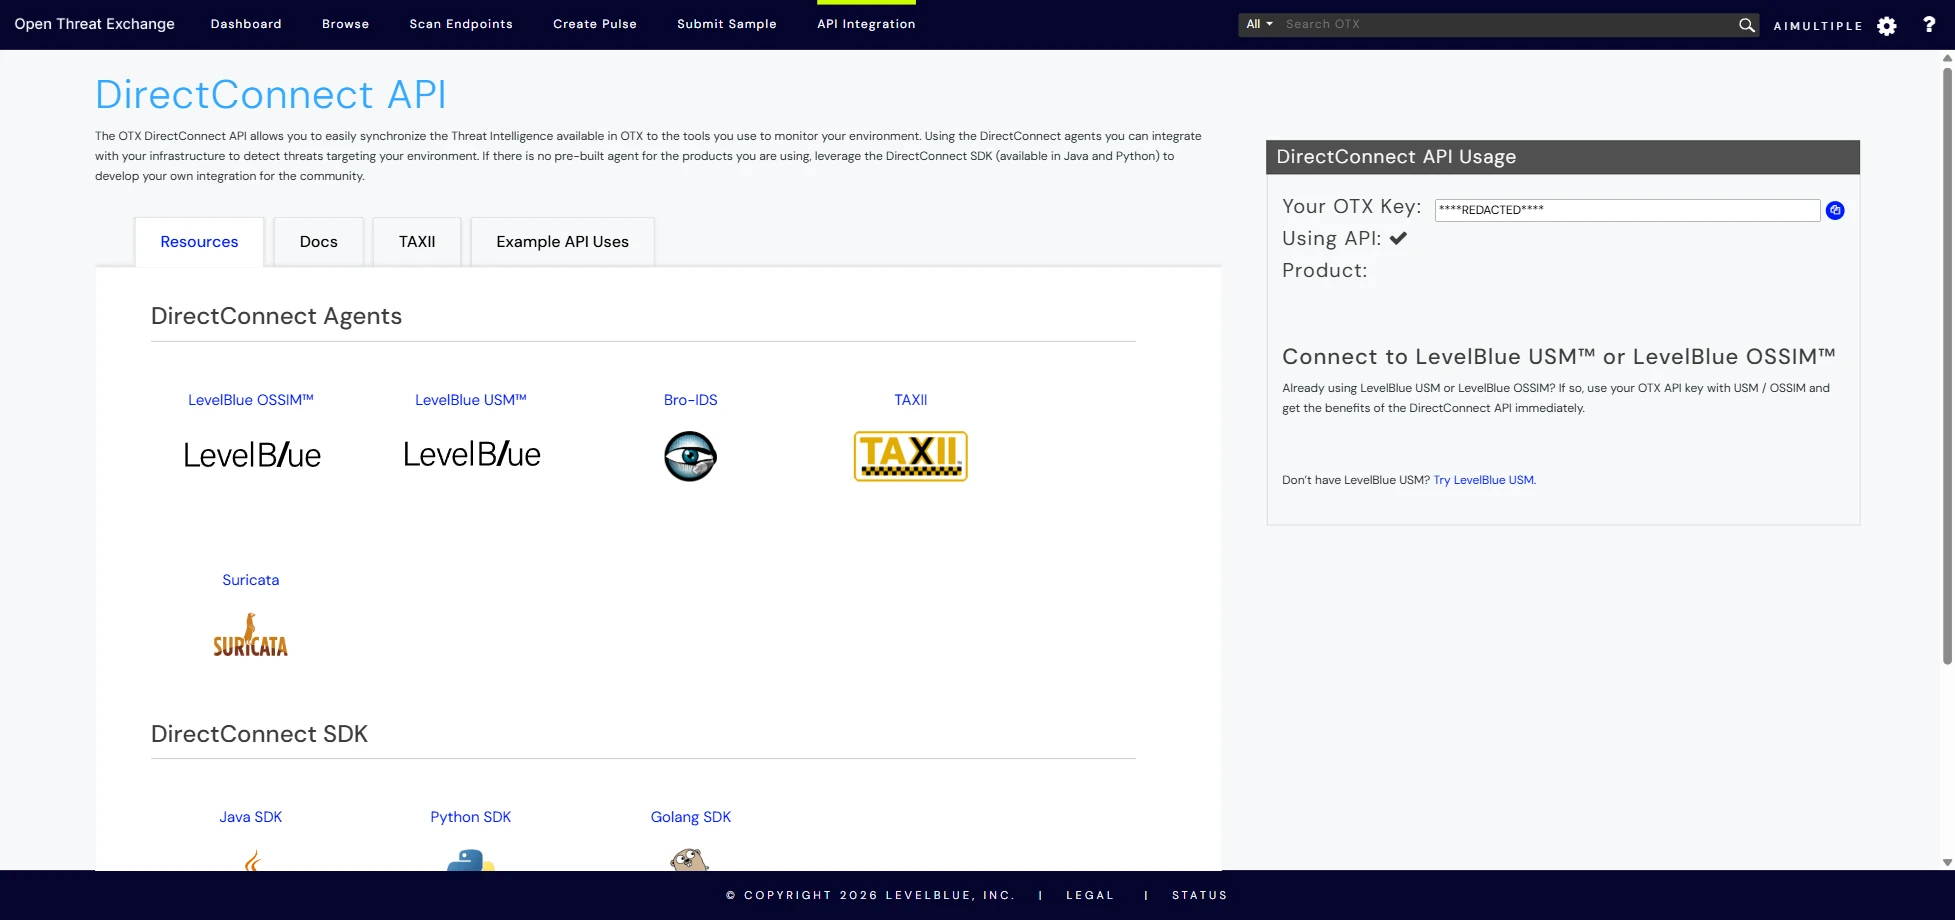
La API devuelve datos más ricos que la interfaz, incluidos IDs ATT&CK y familias de malware. Un límite de velocidad no documentado es la restricción práctica. Las consultas masivas agotaron el tiempo de espera, 4 de 13 en la primera ronda, y necesitaron reintentos y retroceso.
Informes
Fuerte exportación de feeds de IOC en múltiples formatos, pero sin entrega de informes y sin informes sectoriales o personalizables.
Escenarios operativos
La caza de amenazas se operacionaliza a través de la gratis API, OTX Endpoint basado en osquery y suscripciones a pulsos que alimentan listas de bloqueo del SIEM. La eliminación, la priorización de vulnerabilidades y la cadena de suministro están ausentes, y se encuentran en productos separados de pago de LevelBlue, USM, SpyCloud o Tenable.
Dónde lidera y dónde se queda corto
Diez criterios están ausentes del núcleo gratis (web oscura, credenciales filtradas, marca, eliminación, inteligencia finalizada, RFI, informes sectoriales, priorización de vulnerabilidades y cadena de suministro), la mayoría presentes en productos separados de pago de LevelBlue, USM o SpyCloud; OTX es la línea base gratis de esa familia. Debilidades: cero puntuaciones completas en análisis y atribución, alto ruido comunitario sin puntuación de riesgo y un límite de velocidad de API no documentado. OTX alimenta bien a las máquinas; no apoya la toma de decisiones humanas por sí solo.
Ideal para: equipos que necesitan un feed de IOC gratis de alto volumen hacia un SIEM, MISP o TIP, más automatización y caza sin costo. OTX alimenta bien a las máquinas; no apoya la toma de decisiones humanas por sí solo.
Qué servicio se adapta a cada escenario
- Usted ejecuta Falcon EDR/XDR y rastrea APT: CrowdStrike, para inteligencia de adversarios en una sola consola, ATT&CK y contexto de campañas.
- Necesita cobertura de web oscura, credenciales filtradas, eliminación o analista a pedido: CrowdStrike Recon/Recon+/CAO Elite, la única opción entre los 5.
- Su SOC se ahoga en alertas de IP de escaneo: GreyNoise delante del SIEM para clasificar el ruido y reducir falsos positivos.
- Debe priorizar miles de vulnerabilidades divulgadas: Feedly (EPSS + KEV + CVSS en una tarjeta); valide con las observaciones de explotación de GreyNoise.
- No tiene presupuesto pero necesita feeds de inteligencia de amenazas y automatización: la gratis API, los SDK y el servidor TAXII de OTX.
- Necesita informes finalizados y boletines sin contratar analistas: Report Builder y Ask IA de Feedly.
 Añadir como fuente preferida
La pila en capas: cómo se combinan los 5 servicios
En los 5 servicios, nuestras sondas produjeron 83 marcas completas, 47 parciales y 35 ausentes, y ningún producto por sí solo constituye un programa completo de inteligencia de amenazas. Una arquitectura realista los trata como capas complementarias en lugar de rivales:
- Base de feed gratuita: OTX suministra volumen bruto de IOC y automatización sin costo al SIEM/TIP.
- Filtro de ruido: GreyNoise se sitúa delante del SIEM, suprimiendo alertas de escáneres benignos y marcando la explotación activa.
- Agregación y entrega: Feedly compila OSINT, extrae IoC/TTP y produce informes; su enriquecimiento cruza GreyNoise y VirusTotal.
- Atribución premium y riesgo digital: CrowdStrike corona la pila en inteligencia de adversarios nombrados, monitoreo de web oscura, eliminaciones y acceso a analistas.
La pregunta correcta no es “¿qué plataforma de inteligencia de amenazas es mejor?”, sino “¿qué capa estoy llenando con qué producto y qué reemplaza a X-Force después de su fin de vida útil?”
Metodología del benchmark de inteligencia de amenazas cibernéticas
Evaluamos cinco servicios de inteligencia de amenazas cibernéticas: AlienVault OTX (Community), IBM X-Force Exchange (Freemium), CrowdStrike Falcon Adversary Intelligence (prueba premium), GreyNoise (Community) y Feedly Threat Intelligence (prueba de 30 días).
Cada servicio se puntuó con los mismos 33 criterios en 8 categorías y se consultó con un conjunto de sondas idéntico. Las 8 categorías se asignan al ciclo de vida de la inteligencia de amenazas. Las fuentes de datos y la cobertura miden la recopilación; el análisis y la atribución miden la etapa de análisis; y la integración, los informes y los escenarios operativos miden la distribución y la acción.
Categoría 1: Fuentes de datos y recopilación (4 criterios)
De dónde se origina la inteligencia, antes de cualquier procesamiento.
- DK-01 — Cobertura OSINT y de feeds técnicos: amplitud de fuentes abiertas y feeds técnicos ingeridos.
- DK-02 — Acceso a la web oscura y profunda: foros, mercados, sitios de filtraciones y plataformas cifradas.
- DK-03 — Red de sensores de primera parte e investigación original: telemetría que el proveedor genera por sí mismo, en lugar de material que recopila de otros.
- DK-04 — Cobertura lingüística y geográfica: alcance regional y multilingüe de la recopilación.
Esta categoría separa a los productores de los compiladores. Una consulta last_seen:1d en GreyNoise devolvió 699.076 IP de escáner activas de su propia red de sensores el día de la prueba, mientras que la cobertura de Feedly descansa en 10.000+ fuentes curadas sin red de sensores propia.
Categoría 2: Cobertura y tipos de inteligencia (5 criterios)
Qué tipos de amenazas cubre el servicio, probados contra el conjunto de sondas en lugar de contra la hoja de datos.
- KP-01 — Cobertura y volumen de IOC: IP, dominios, hashes y URL.
- KP-02 — Inteligencia de malware y herramientas: familias, análisis de sandbox y soporte YARA.
- KP-03 — Inteligencia de vulnerabilidades: datos de CVE, puntuación y contexto de explotación.
- KP-04 — Marca y riesgo digital: typosquatting, suplantación y monitoreo de dominios.
- KP-05 — Credenciales filtradas y datos expuestos: búsquedas de exposición de credenciales y brechas.
Esta es la categoría donde los límites de los arquetipos aparecen con mayor nitidez. Una consulta para 8.8.8.8 en GreyNoise devolvió NOT OBSERVED, la respuesta correcta para un servidor DNS en lugar de un escáner, y también demuestra que el producto maneja un solo tipo de indicador.
Categoría 3: Análisis y enriquecimiento (4 criterios)
Cuánta interpretación añade el servicio a un indicador bruto.
- AN-01 — Profundidad de enriquecimiento de IOC: qué devuelve una única búsqueda de indicador.
- AN-02 — Puntuación de riesgo y priorización: numérica, categórica o ausente.
- AN-03 — Mapeo MITRE ATT&CK: si las técnicas están mapeadas y si el mapeo está en la interfaz o en la API.
- AN-04 — Análisis de relaciones y gráficos: pivotaje entre entidades y si existe un gráfico visual.
La sonda de la IP C2 de Conti hizo legibles las diferencias. X-Force devolvió un riesgo numérico 1/10 después del envejecimiento, un historial de categorización, una línea de tiempo de 31 eventos, ASN y subred, WHOIS y DNS pasivo. OTX devolvió un veredicto malicioso, ASN AS19624, DNS pasivo y 28 pulsos contra 157 etiquetas.
Categoría 4: Atribución y seguimiento de actores (4 criterios)
Si el servicio nombra a los adversarios y sobre qué base metodológica.
- AT-01 — Seguimiento de adversarios nombrados y APT: perfiles estructurados de actores.
- AT-02 — Seguimiento de campañas y operaciones: campañas nombradas con líneas de tiempo.
- AT-03 — Perfiles de TTP y metodología de atribución: el razonamiento que conecta la actividad con un actor, más la reconciliación de alias.
- AT-04 — Perfilado de amenazas sectoriales y geográficas: qué industrias y países ataca un actor.
Esta categoría produjo la mayor dispersión de las ocho. La sonda de seis actores se puntuó contra la clave de respuestas, de modo que un servicio que listó un conjunto de alias coincidente con la clave puntuó de manera diferente a uno que devolvió una etiqueta de adversario vacía.
Categoría 5: Plataforma y usabilidad (4 criterios)
Si el producto es una fuente de datos o una consola en la que un analista puede trabajar.
- PL-01 — Búsqueda y lenguaje de consulta: operadores, facetas o un lenguaje de consulta real.
- PL-02 — Panel, lista de seguimiento y alertas: superficies de monitoreo y reglas de notificación.
- PL-03 — Biblioteca de inteligencia finalizada: informes escritos por analistas disponibles dentro del producto.
- PL-04 — RFI y acceso a analistas: la capacidad de hacer una pregunta a un analista humano.
PL-03 y PL-04 son los dos criterios donde los niveles gratis y de pago divergen de manera más consistente en los cinco productos.
Categoría 6: Integración y API (4 criterios)
Cómo llega la inteligencia al resto de la pila de seguridad.
- EN-01 — Soporte STIX y TAXII: servidor nativo, STIX entregado por REST o puente necesario.
- EN-02 — Integración SIEM, SOAR y TIP: conectores disponibles.
- EN-03 — Cobertura de API REST, SDK y documentación: superficie programática y bibliotecas de cliente oficiales.
- EN-04 — Distribución de feeds y formatos: formatos de exportación y canales de entrega.
Probamos esta categoría manualmente donde el nivel lo permitía. En OTX sacamos una clave de API de Configuración y ejecutamos las sondas de indicadores a través de DirectConnect, que devolvió IDs ATT&CK, etiquetas de adversarios y familias de malware que la interfaz no mostraba. En CrowdStrike creamos un cliente OAuth2 de API contra la base api.eu-1. En X-Force, el nivel Freemium devolvió 403, por lo que la exportación STIX por informe fue el alcance de lo que funcionó sin pago.
Categoría 7: Informes e inteligencia finalizada (4 criterios)
La capa que separa la inteligencia procesada de los datos brutos.
- RP-01 — Tipos de informes: cobertura estratégica, operativa y táctica.
- RP-02 — Frecuencia de publicación y puntualidad: qué tan actual está la biblioteca.
- RP-03 — Personalización e informes sectoriales: desgloses por industria y región.
- RP-04 — Exportación y entrega: formatos y canales de entrega para el producto final.
Categoría 8: Escenarios operativos (4 criterios)
Si la inteligencia se convierte en acción dentro de un flujo de trabajo de SOC o de respuesta a incidentes.
- OP-01 — Servicio de eliminación y remediación: eliminación gestionada de infraestructura maliciosa.
- OP-02 — Flujo de trabajo de priorización de vulnerabilidades: una ruta productizada desde la lista de CVE hasta el orden de parches.
- OP-03 — Caza de amenazas y operacionalización de IOC: alimentar indicadores en caza, listas de bloqueo y SIEM.
- OP-04 — Inteligencia de riesgo de terceros y cadena de suministro: exposición de proveedores y socios.
OP-04 fue el criterio más débil de todo el benchmark: ningún producto alcanzó una marca confirmada.
¿Qué es la inteligencia de amenazas cibernéticas?
La inteligencia de amenazas cibernéticas (CTI) se refiere a la recopilación y análisis de datos brutos sobre amenazas actuales y emergentes, lo que produce información procesable que ayuda a los equipos de seguridad a prevenir, detectar y responder a los ciberataques. Los servicios de CTI recopilan datos de amenazas de fuentes como redes de sensores, inteligencia de fuentes abiertas, foros de la web oscura y bases de datos de vulnerabilidades, y luego los procesan en indicadores de amenazas, perfiles de actores e informes que fundamentan las decisiones.
La inteligencia de amenazas cibernéticas ayuda a las organizaciones a anticipar amenazas futuras en lugar de reaccionar a incidentes de seguridad después de que se produzcan los daños. Desplaza a las empresas hacia una defensa cibernética proactiva: identificar activos expuestos para reducir la superficie de ataque, detectar tendencias emergentes de hackers antes de un ataque y priorizar las inversiones en seguridad frente a las amenazas específicas que apuntan a su industria.
Tipos de inteligencia de amenazas
La inteligencia de amenazas se puede categorizar en 4 marcos, y un programa maduro de inteligencia de amenazas consume los 4:
- Inteligencia de amenazas estratégica ofrece una visión de alto nivel del panorama de amenazas cibernéticas para ejecutivos y traduce las complejidades técnicas en riesgo comercial para las partes interesadas relevantes. Ejemplo de nuestro benchmark: el Threat Index de IBM y el Informe de Threat Hunting de CrowdStrike.
- Inteligencia de amenazas táctica se centra en las tácticas, técnicas y procedimientos (TTP) de los atacantes, normalmente mapeados a MITRE ATT&CK. Ejemplo: las matrices ATT&CK por adversario de CrowdStrike y la extracción automática de TTP de Feedly.
- Inteligencia de amenazas operativa cubre campañas y ataques específicos en curso, dando a los equipos de respuesta a incidentes contexto en tiempo real. Ejemplo: los informes de análisis de amenazas de X-Force y las campañas de Early Warning.
- Inteligencia de amenazas técnica consiste en indicadores de compromiso (IOC) como IP, dominios, hashes y URL que alimentan la detección automatizada. Ejemplo: los pulsos de OTX y las clasificaciones de IP de GreyNoise.
El ciclo de vida de la inteligencia de amenazas
El ciclo de vida de la inteligencia de amenazas tiene 6 etapas que transforman los datos brutos en inteligencia de amenazas procesable:
- Requisitos: definir lo que el equipo de seguridad y las partes interesadas necesitan saber.
- Recopilación de datos: recopilar datos brutos de feeds, sensores, OSINT y la web oscura.
- Procesamiento: normalizar, deduplicar y estructurar los datos recopilados.
- Análisis: convertir los datos procesados en evaluaciones, puntuaciones e informes.
- Distribución: entregar inteligencia a las personas y herramientas que actúan sobre ella, como SIEM, SOAR y firewalls.
- Retroalimentación: las partes interesadas informan qué funcionó, lo que permite ajustes para que el programa se adapte a las amenazas en evolución.
Nuestras 8 categorías del benchmark se asignan a este ciclo de vida: las fuentes de datos y la cobertura miden la recopilación; el análisis y la atribución miden la etapa de análisis; y la integración, los informes y los escenarios operativos miden la distribución y la acción.
¿Por qué integrar la inteligencia de amenazas con las operaciones de seguridad?
- Alertas tempranas: combinar los feeds de inteligencia de amenazas con un SIEM clasifica la actividad de alto riesgo a medida que aparece en los registros, antes de que un incidente escale.
- Menos falsos positivos: alertas de alta fidelidad, como la clasificación de escáneres benignos de GreyNoise, minimizan la fatiga de alertas para que los analistas de seguridad investiguen amenazas reales.
- Respuesta a incidentes más rápida: el contexto inmediato sobre operaciones de malware y actores de amenazas mejora las capacidades de respuesta a incidentes y ayuda a aislar los sistemas comprometidos antes del movimiento lateral.
- Parches informados por amenazas: anualmente se divulgan miles de vulnerabilidades de software; las puntuaciones conscientes de la explotación (EPSS, KEV, ExPRT.IA, observaciones de GreyNoise) priorizan las que están siendo explotadas.
- Asignación informada de recursos: las organizaciones que usan inteligencia de amenazas pueden dirigir los recursos de ciberseguridad hacia los vectores de ataque y los posibles actores de amenazas relevantes para su sector.
Preguntas frecuentes
Ninguno de los 5 gana de manera absoluta. CrowdStrike lidera en cobertura (30 de 33 criterios), pero cuesta más y divide las capacidades en más de 4 SKU. Feedly lidera en agregación de autoservicio, GreyNoise lidera en triaje de IP y OTX lidera en automatización gratis. La mayoría de las organizaciones combinan 2 o 3 de ellos en capas.
Para feeds de IOC, búsquedas de enriquecimiento y caza, sí: OTX, GreyNoise Community y X-Force Freemium cubren eso sin costo. La inteligencia finalizada, el monitoreo de la web oscura, la detección de credenciales filtradas, las eliminaciones y el acceso a analistas aparecieron solo en niveles de pago, principalmente en la familia CrowdStrike.
Clasificando la actividad antes de que los analistas la vean. En nuestras pruebas, GreyNoise etiquetó escáneres conocidos como Shodan y Censys como benignos, X-Force redujo una antigua IP C2 de Conti a riesgo 1/10 tras la revisión de analistas, y Feedly deduplicó 426 feeds que cubrían un evento en una sola tarjeta.
Cita este benchmark
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Los 5 mejores servicios de inteligencia de amenazas cibernéticas evaluados}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/cyber-threat-intelligence-services}},
  note   = {AIMultiple. Recuperado el 31 de agosto de 2026}
}Resultados y marcas de tiempo de 19 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Enlaces de referencia
- Tiene 20 años de experiencia como hacker de sombrero blanco y gurú del desarrollo, con amplia experiencia en lenguajes de programación y arquitecturas de servidores.
- Es asesor de la junta directiva en un capital de riesgo que invierte en empresas tecnológicas en etapas tempranas y en Ödeal, una plataforma regional de pagos digitales que atiende a 125.000 comercios.
- Ha dirigido la infraestructura tecnológica y la ciberseguridad de siete elecciones nacionales y ha sido reconocido en el Salón de la Fama de la ciberseguridad por líderes tecnológicos globales, incluido Twitter.



Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.