


Top 5 des services de renseignement sur les cybermenaces évalués
Nous avons réalisé des preuves de concept pratiques sur 5 services de renseignement sur les cybermenaces, en notant chacun selon les mêmes 33 critères répartis en 8 catégories, à l’aide d’un jeu de sondes partagé composé d’IOC historiques, de 6 acteurs de la menace et de 4 CVE exploitées. Le résultat le plus contre-intuitif est que gratuit AlienVault OTX a égalé CrowdStrike, la plateforme la plus chère ici, en matière d’automatisation.
Découvrez comment les 5 services ont été notés, où chacun excelle et comment les combiner dans un programme de renseignement sur les cybermenaces en couches :
| Platform | Handwriting |
|---|---|
| CrowdStrike | 0.91 |
| Feedly | 0.58 |
| IBM X-Force | 0.49 |
| GreyNoise | 0.3 |
| AlienVault OTX | 0.24 |
Comparatif des services de renseignement sur les cybermenaces
ConfirmésPartiel ou derrière un palier séparéAbsents*CrowdStrike est noté au niveau de la famille de produits car ses capacités couvrent plus de 4 abonnements (voir la méthodologie).
Scores par catégorie
ConfirmésPartiel ou derrière un palier séparéAbsentsCes 5 services représentent 5 archétypes distincts de renseignement sur les cybermenaces ; le benchmark identifie donc le positionnement plutôt qu’il ne désigne un unique vainqueur : chaque produit remplit une fonction différente dans un programme de renseignement sur les cybermenaces.
Principaux enseignements
Le prix et le niveau d’abonnement ne prédisent pas les capacités dans le même sens pour les 8 catégories :
- La plateforme gratuit a égalé les leaders premium sur les interfaces d’automatisation. AlienVault OTX expose des API REST, des SDK et TAXII sans frais, et obtient la note maximale en intégration et en API, soit 4 sur 4 comme CrowdStrike et Feedly, tandis que CrowdStrike réserve son flux STIX/TAXII au niveau Premium et que X-Force renvoie 403 sur les appels API de son offre gratuit.
- Le leader en couverture a déplacé le renseignement sur les CVE vers un produit séparé. CrowdStrike a confirmé 30 des 33 critères, avec 0 capacité absente et 1 lacune structurelle. Les données CVE et le score ExPRT.IA se trouvent dans le SKU distinct Falcon Exposure Management plutôt que dans Adversary Intelligence. En termes de profondeur CVE, les offres freemium X-Force et Feedly sont plus intégrées que le produit le plus cher du benchmark.
- Le score le plus bas ne désigne pas le pire produit. GreyNoise a confirmé 10 critères et a été noté absent sur 16. Ses marques confirmées se concentrent au même endroit : classer les IP de scan comme bénignes, malveillantes, suspectes ou inconnues, ce qu’aucun des 4 autres services ne fait. Les 16 critères absents sont l’attribution, les malwares, le dark web et le renseignement finalisé.
- La plateforme freemium la plus complète est en cours d’arrêt. X-Force offrait l’expérience freemium la plus complète du benchmark. Le service X-Force Threat Intelligence d’IBM a atteint sa fin de vie le 31 août 2026, les clients étant transférés vers la plateforme Cortex de Palo Alto Networks.1
- L’agrégateur OSINT est arrivé deuxième. Feedly a confirmé 19 capacités grâce à l’extraction d’IoC et de TTP basée sur l’IA, au renseignement sur les vulnérabilités noté EPSS et à la plus large gamme d’export et de livraison des 5.
CrowdStrike Falcon Adversary Intelligence
Figure 1. Vue principale de CrowdStrike Falcon Adversary Intelligence
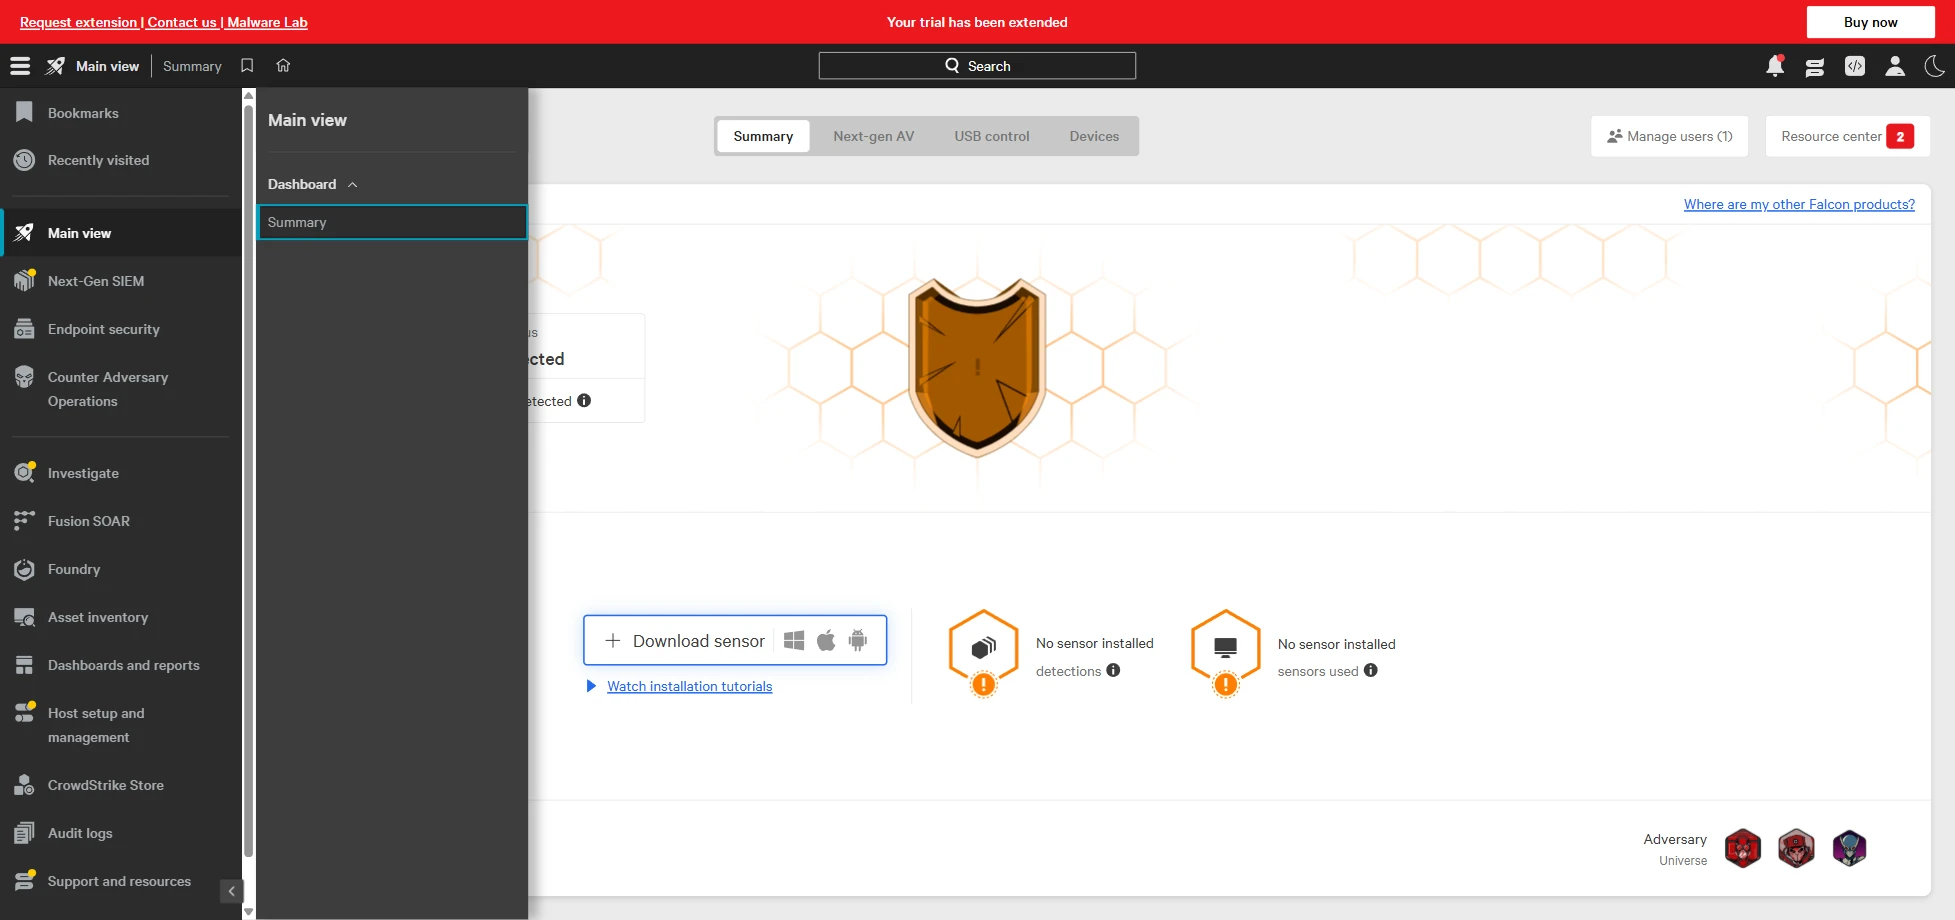
CrowdStrike couvre les 33 critères au niveau de la famille de produits, bien que 3 soient partiellement disponibles. Nous l’avons testé dans le cadre d’un essai Premium dans la région EU-1. L’essai ne nécessitait pas d’authentification multifacteur (MFA), même si les sessions ont expiré après environ une heure. Les capacités CTI de CrowdStrike ne constituent pas un produit unique mais une famille, comprenant Adversary Intelligence (base), Adversary Intelligence Premium, Counter Adversary Operations (CAO) Elite, Recon et Recon+, ainsi qu’Exposure Management. Le score est mesuré au niveau de la famille de produits pour cette raison.
Sources de données
La base combine la télémétrie propriétaire des capteurs Falcon avec la recherche Counter Adversary Operations et OverWatch, ainsi que la collecte Recon sur le web ouvert, profond et dark.
Figure 2. Le tableau de bord CrowdStrike Falcon permet d’ajouter des pages restreintes
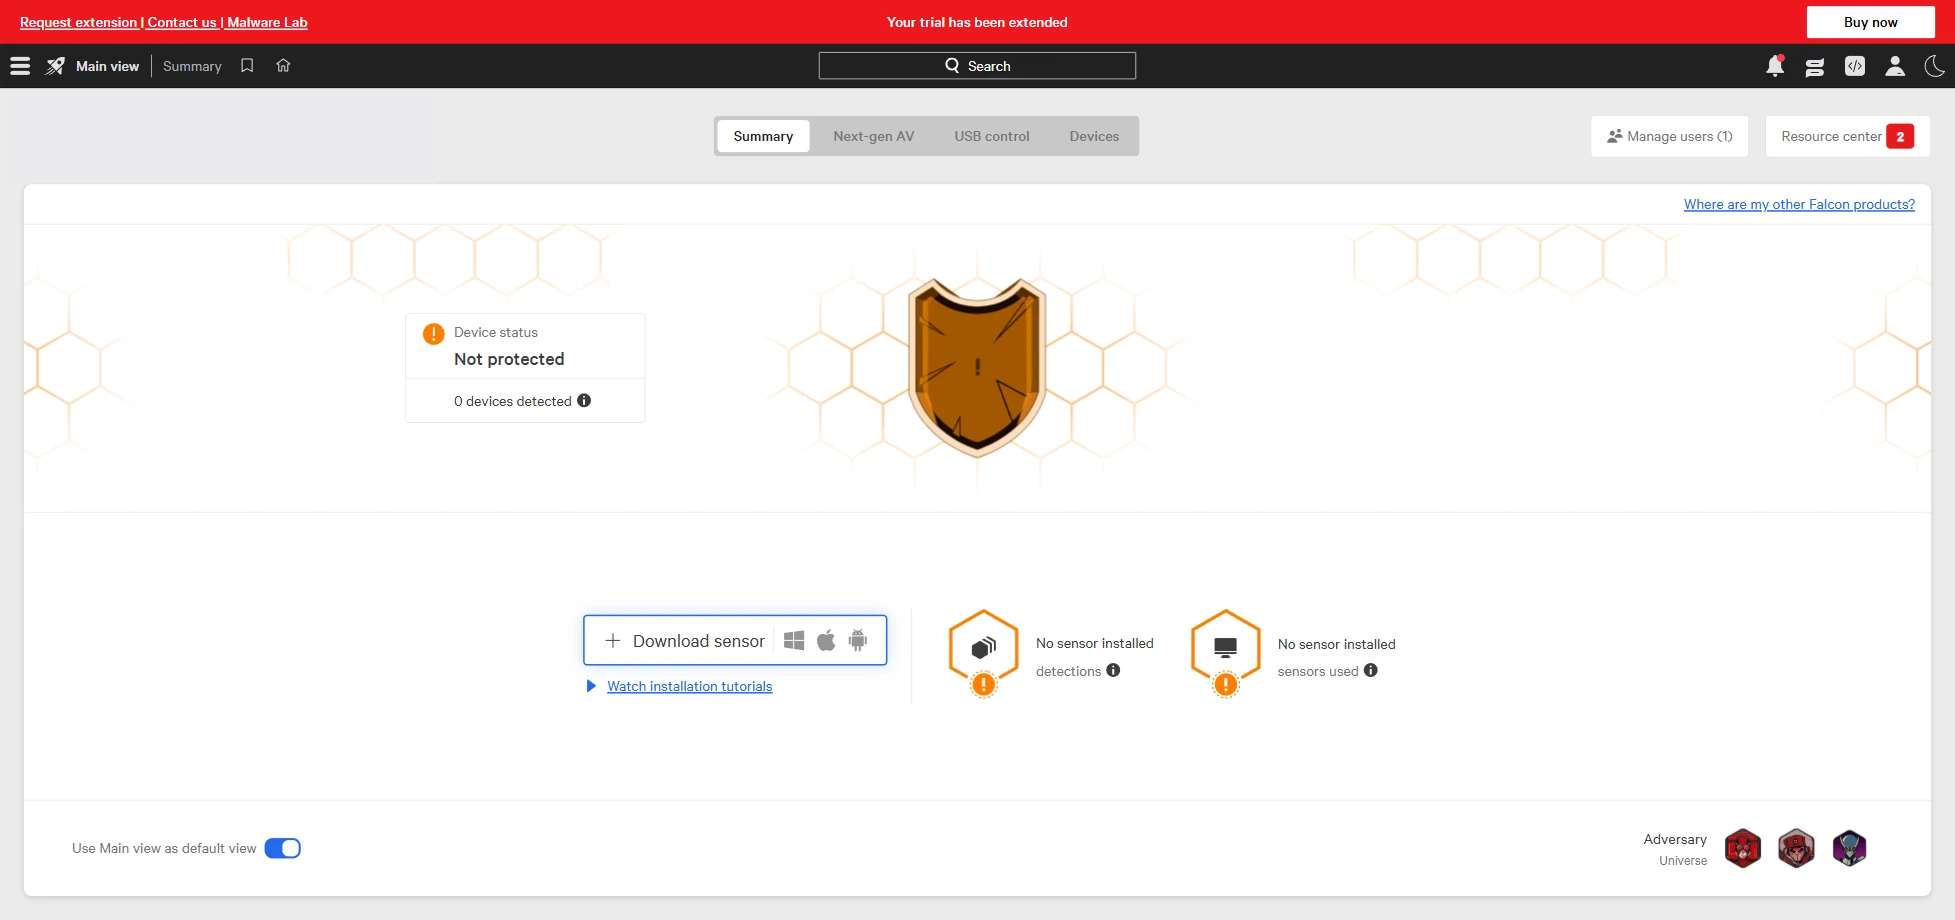
Recon surveille des millions de pages restreintes, de forums criminels et de plateformes chiffrées ; c’est le seul service ici qui atteint les sources souterraines au sein de la famille de produits.
Couverture et types de renseignement
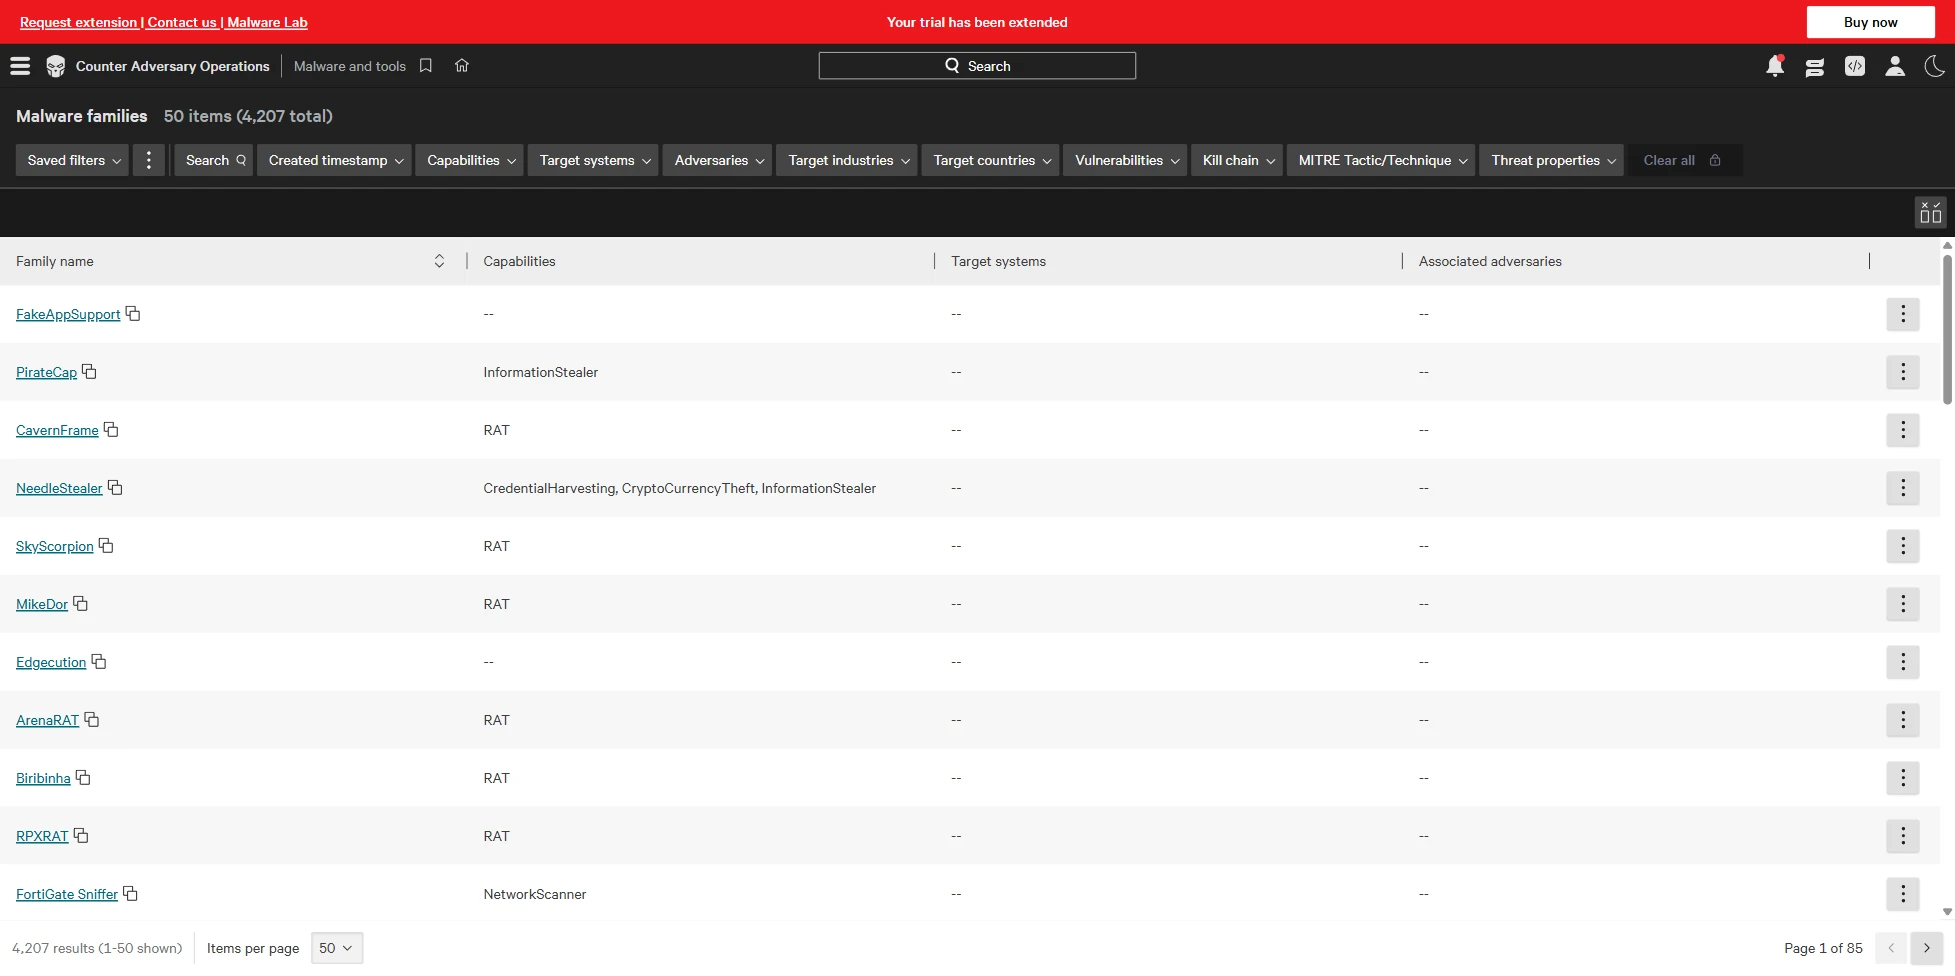
Le module malware répertorie 4 207 familles de malwares, chacune avec ses capacités (RAT, InfoStealer, collecte d’identifiants, botnet), les systèmes ciblés, les adversaires associés et des filtres sur les vulnérabilités, la kill chain et MITRE.
Figure 3. Le module malware
MalQuery recherche plus de 3.5B fichiers et Falcon Sandbox fonctionne dans l’offre de base. La surveillance de marque, l’usurpation de domaine et sur les réseaux sociaux (Recon) et la détection d’identifiants exposés avec réinitialisation forcée Falcon Identity Protection (Recon) existent ici et dans aucun autre service testé. La seule lacune est le renseignement sur les vulnérabilités. Les données CVE et le score ExPRT.IA se trouvent dans le SKU distinct Exposure Management ; relier un adversaire à une CVE nécessite donc deux abonnements.
Analyse et enrichissement
Chaque profil d’adversaire comprend une matrice MITRE ATT&CK et un onglet kill chain directement dans l’interface, dans l’offre de base, sans appel d’API ni mur Premium. Aucun autre service testé n’affiche ATT&CK nativement. OTX le renvoie uniquement via l’API, X-Force le réserve au contenu Premium et Feedly le déduit par agrégation.
Figure 4. Matrice ATT&CK par adversaire
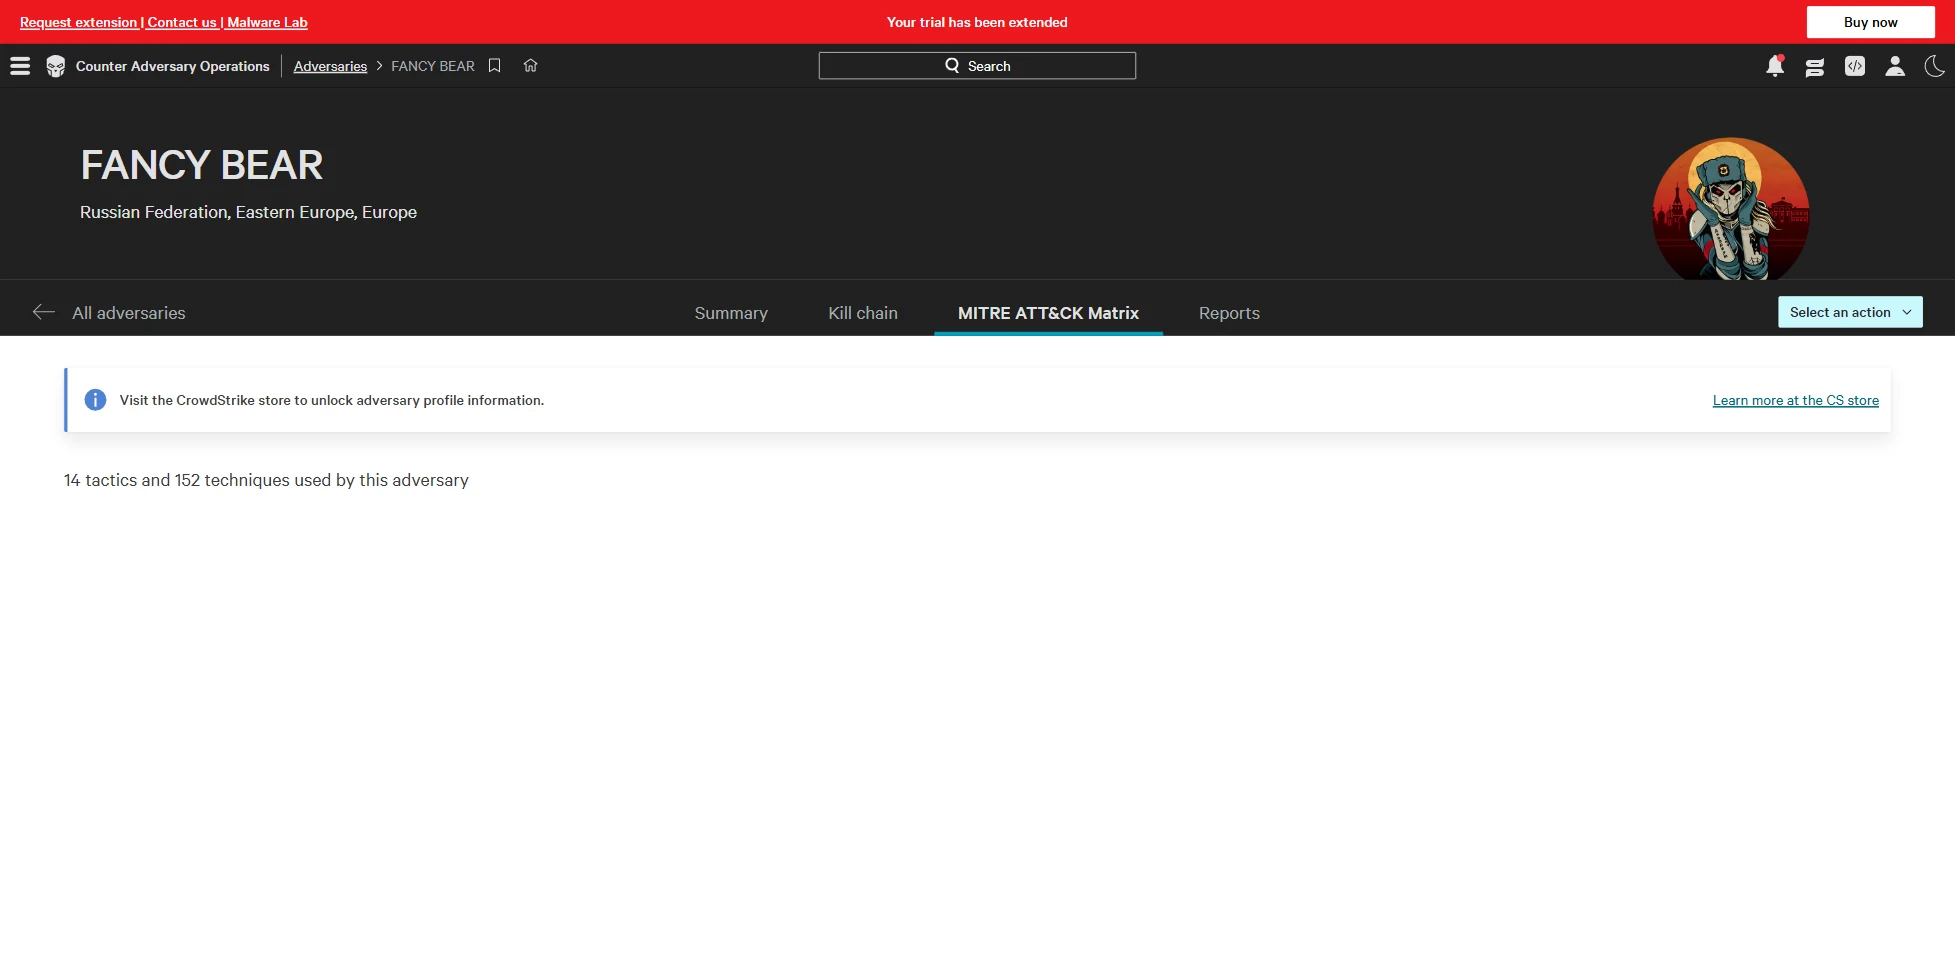
Le module Intel Explorer relie adversaires, malwares, vulnérabilités et rapports, et l’API Indicator Graph expose ces relations. Le risque IOC utilise des catégories malicious_confidence (élevé, moyen, faible, non vérifié), plus grossières que l’échelle numérique de 1 à 10 de X-Force.
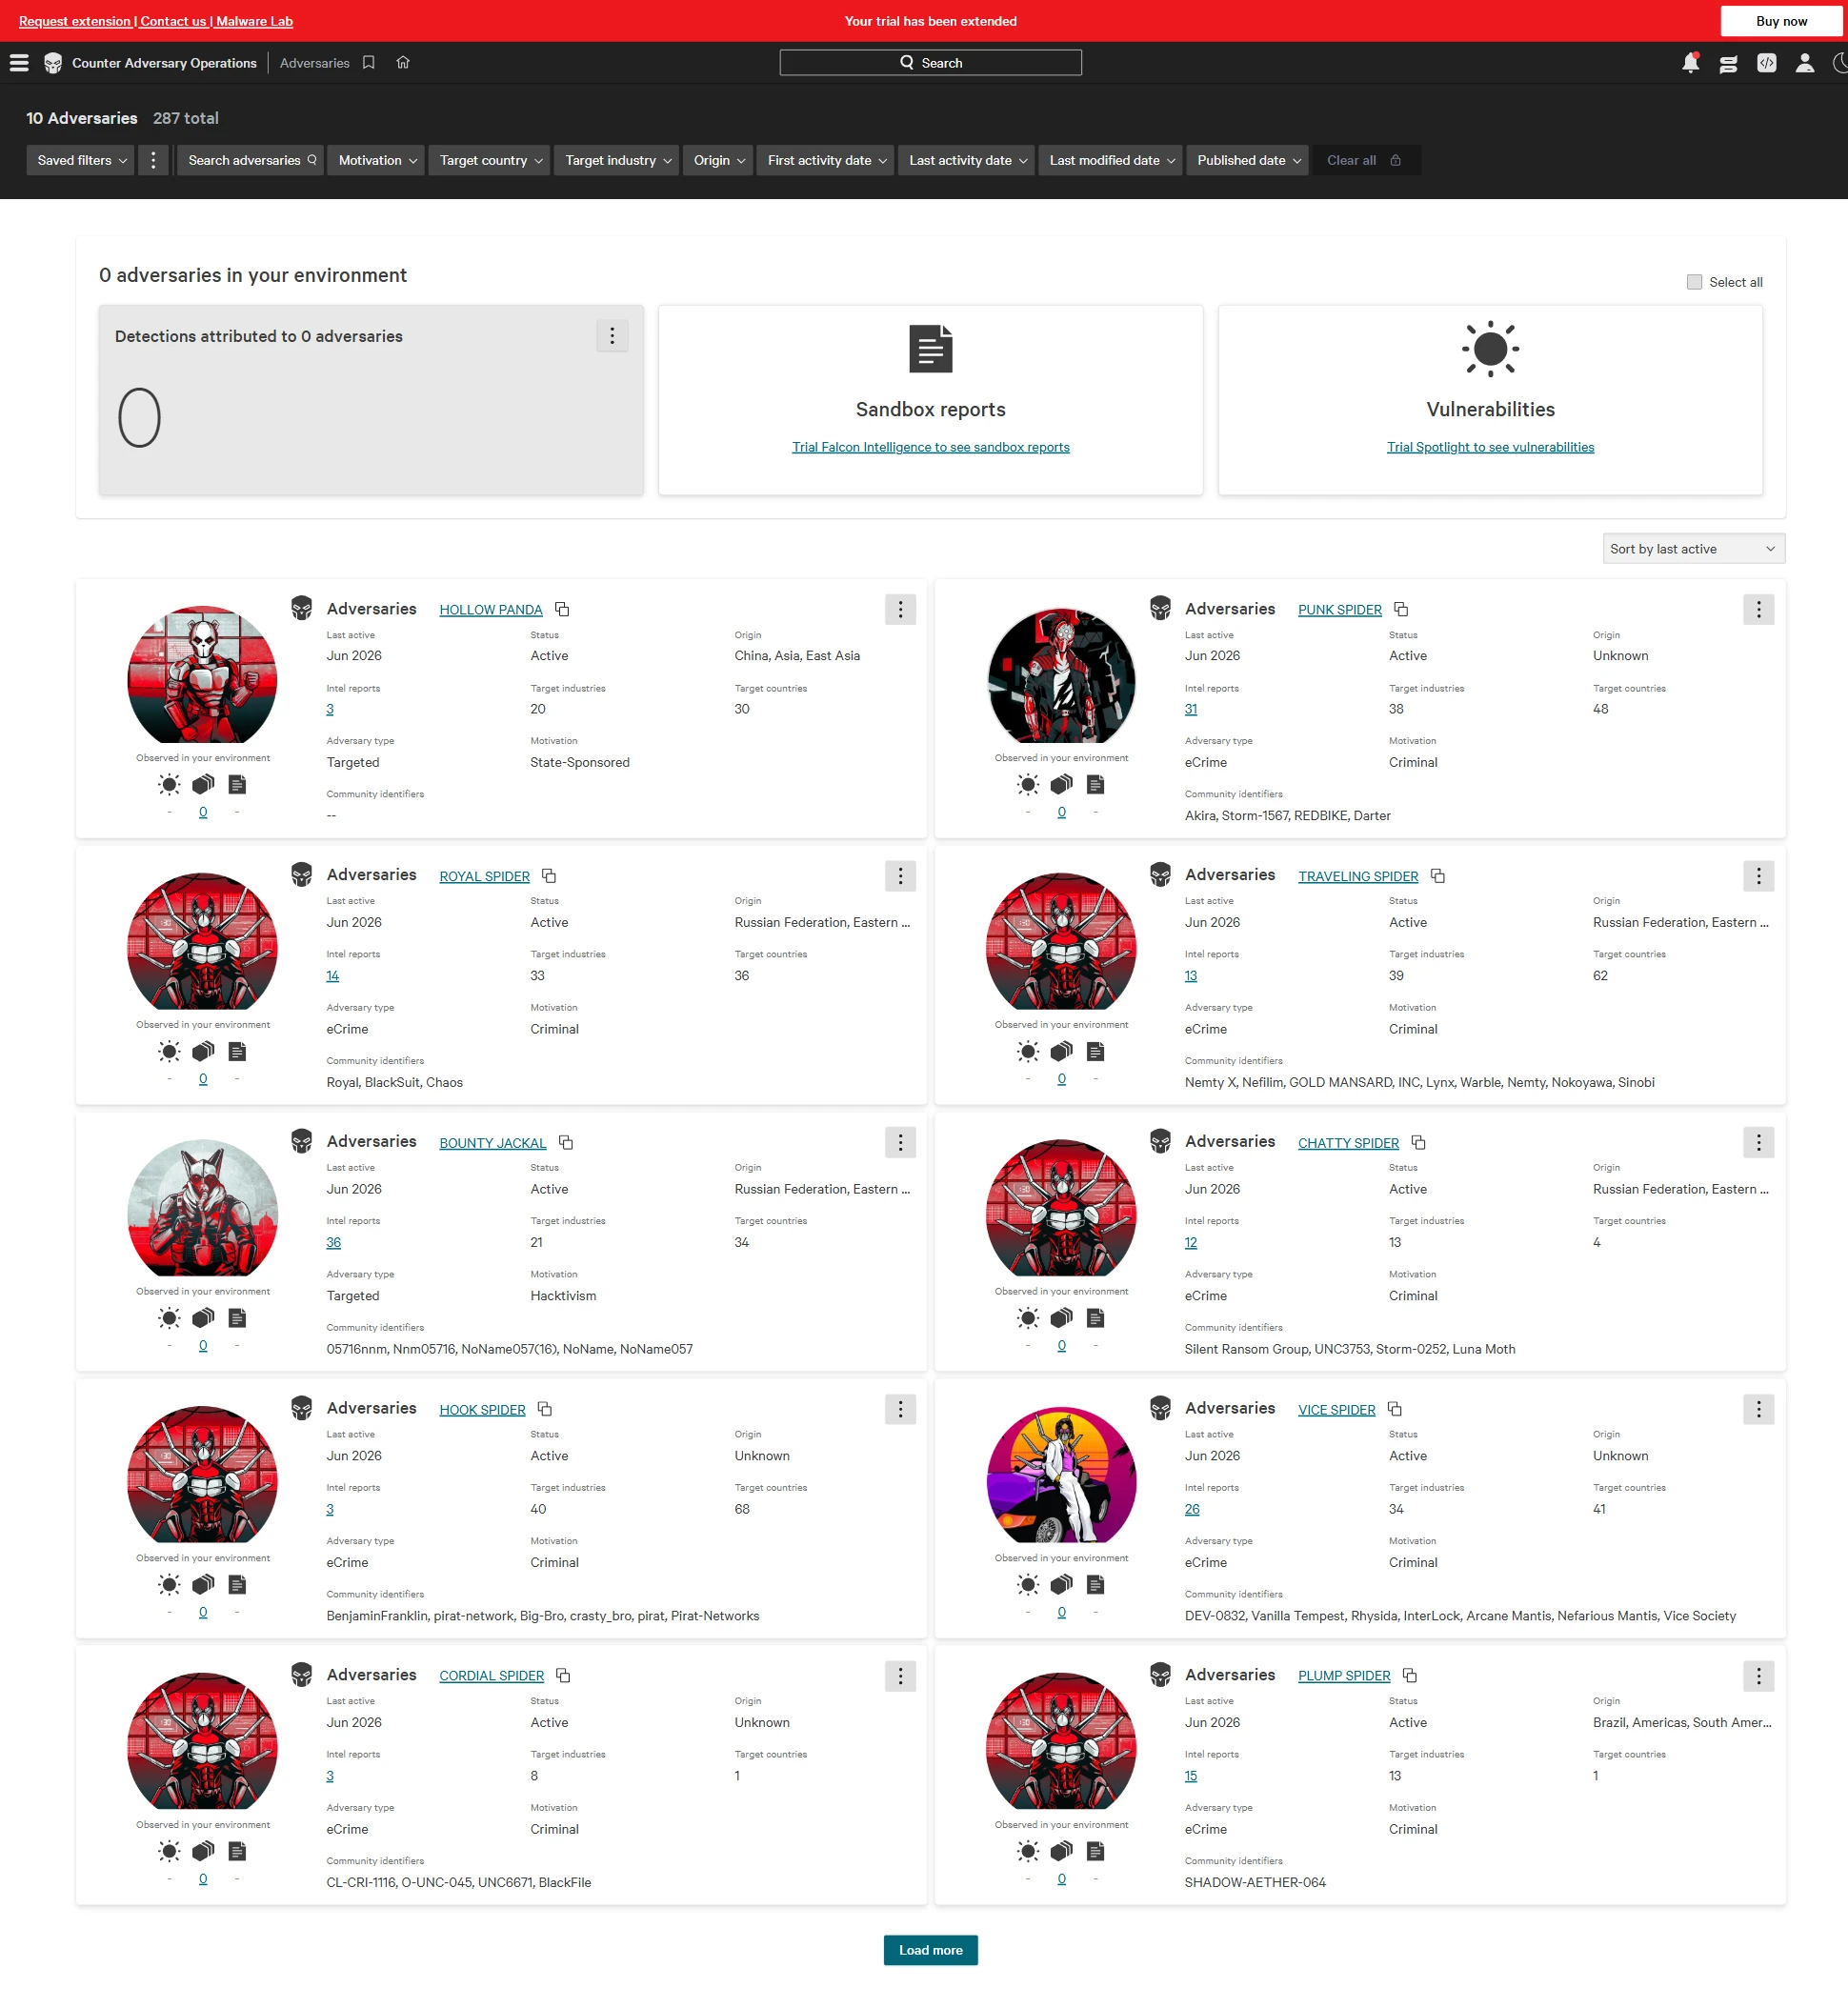
287 adversaires nommés, chacun avec un profil structuré couvrant l’origine, la motivation, les secteurs ciblés et plus de 30 pays cibles. Dans nos sondes, la correspondance des alias d’APT28 (STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, BlueDelta) correspondait exactement à notre grille de référence.
Attribution
La console répertoriait 287 adversaires nommés (les documents publics en citent 281+ pour 2026), chacun structuré avec l’origine, la motivation, les secteurs et pays ciblés, le nombre de rapports de renseignement et l’ID communautaire.
Figure 5. Adversaires CrowdStrike Falcon
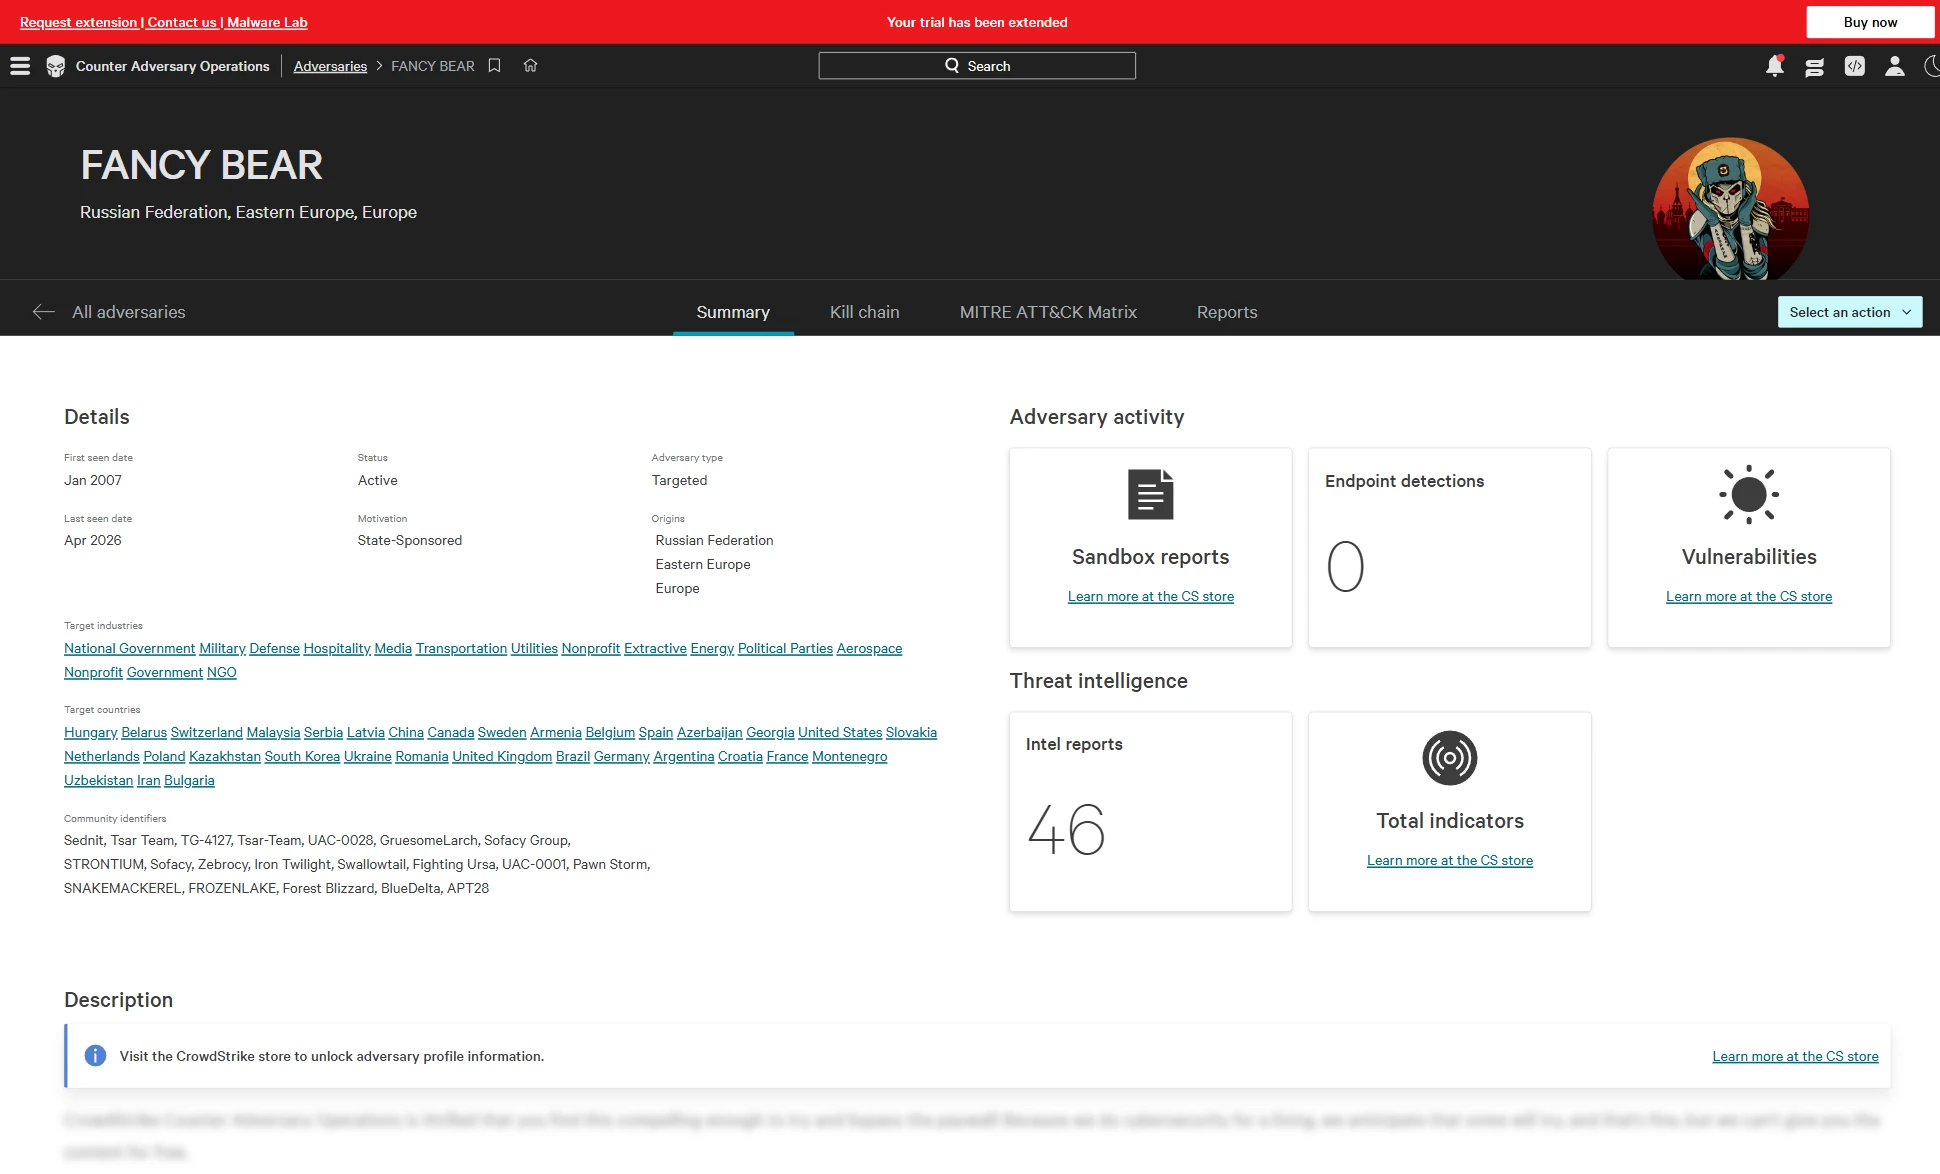
Le profil FANCY BEAR (APT28) s’étendait d’une première observation en 2007 à une dernière observation en avril 2026, marqué comme parrainé par un État, originaire de la Fédération de Russie, avec plus de 30 pays cibles et une réconciliation complète des alias : STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, Iron Twilight, BlueDelta et APT28, correspondant exactement à notre grille de référence.
Figure 6. Synthèse du renseignement sur les menaces avec Fancy Bear
Labyrinth Chollima a été associé à Lazarus et Carbon Spider à FIN7 ; LockBit, Scattered Spider et MuddyWater étaient recherchables par ID communautaire. Tout cela se trouve dans l’offre de base.
Plateforme
La recherche à facettes sur les adversaires, le FQL à l’échelle de la plateforme et l’API SearchIndicators couvrent les besoins de requête ; le hub Intelligence comprend des tableaux de bord, des favoris et des notifications, avec des règles de surveillance Recon pour les alertes de marque et d’identité.
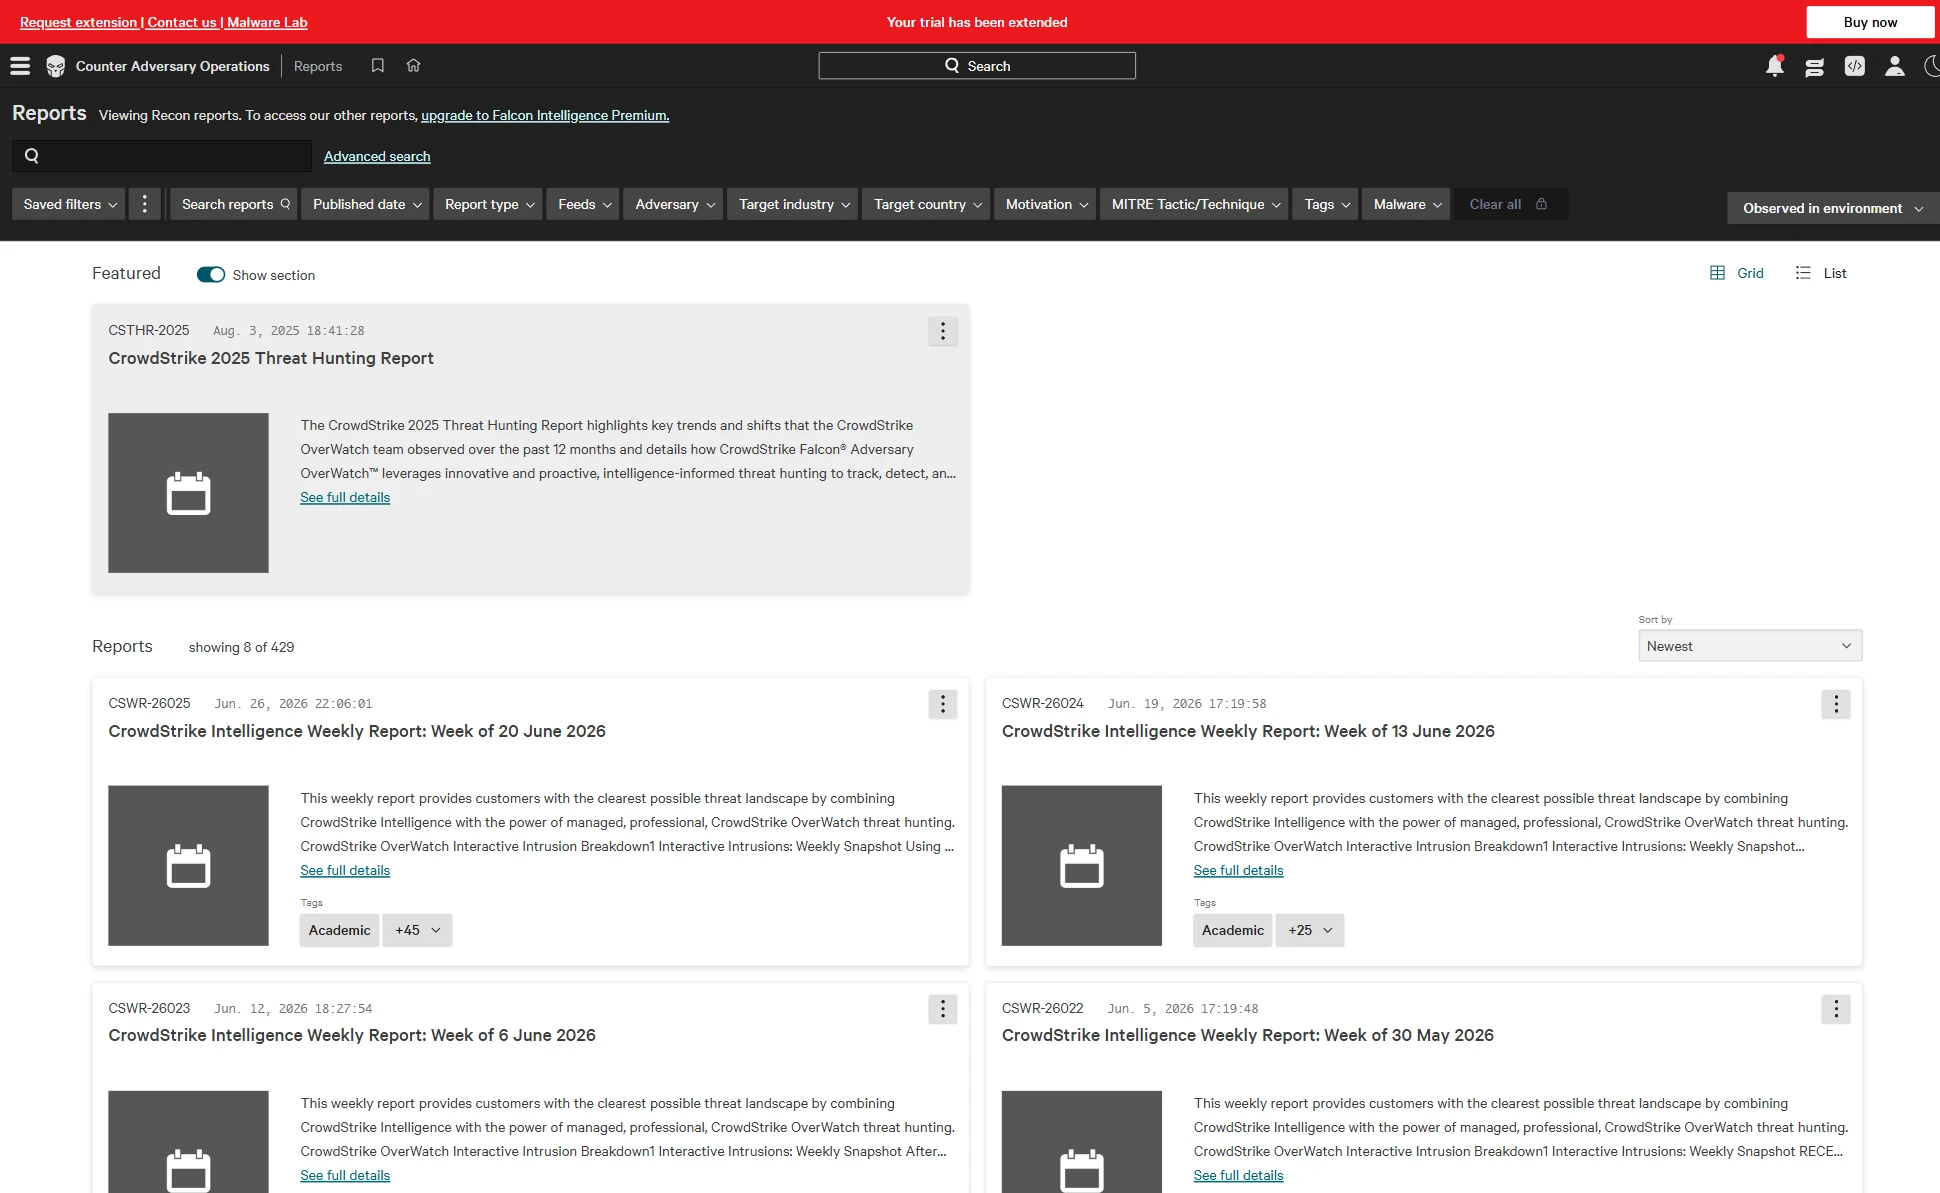
Le module Reports contient 429 rapports de renseignement terminés (filtrés par adversaire, MITRE, secteur, pays et malware), plus le rapport Threat Hunting 2025 ; la bibliothèque complète est Premium.
Aucun autre service testé n’offre d’accès RFI (5 par an, Premium) ni d’analyste dédié (CAO Elite). Comme la CTI partage une console avec Falcon EDR/XDR, NG-SIEM, Investigate et Fusion SOAR, un client Falcon existant peut y accéder via la même console qu’EDR/XDR, NG-SIEM, Investigate et Fusion SOAR.
Intégration et API.
Une API REST OAuth2 (création d’un client API, base api.eu-1) est livrée avec deux SDK officiels, FalconPy pour Python et PSFalcon pour PowerShell, l’accès programmatique le plus mature des 5.
Figure 7. Liste des clients API REST OAuth2 CrowdStrike Falcon
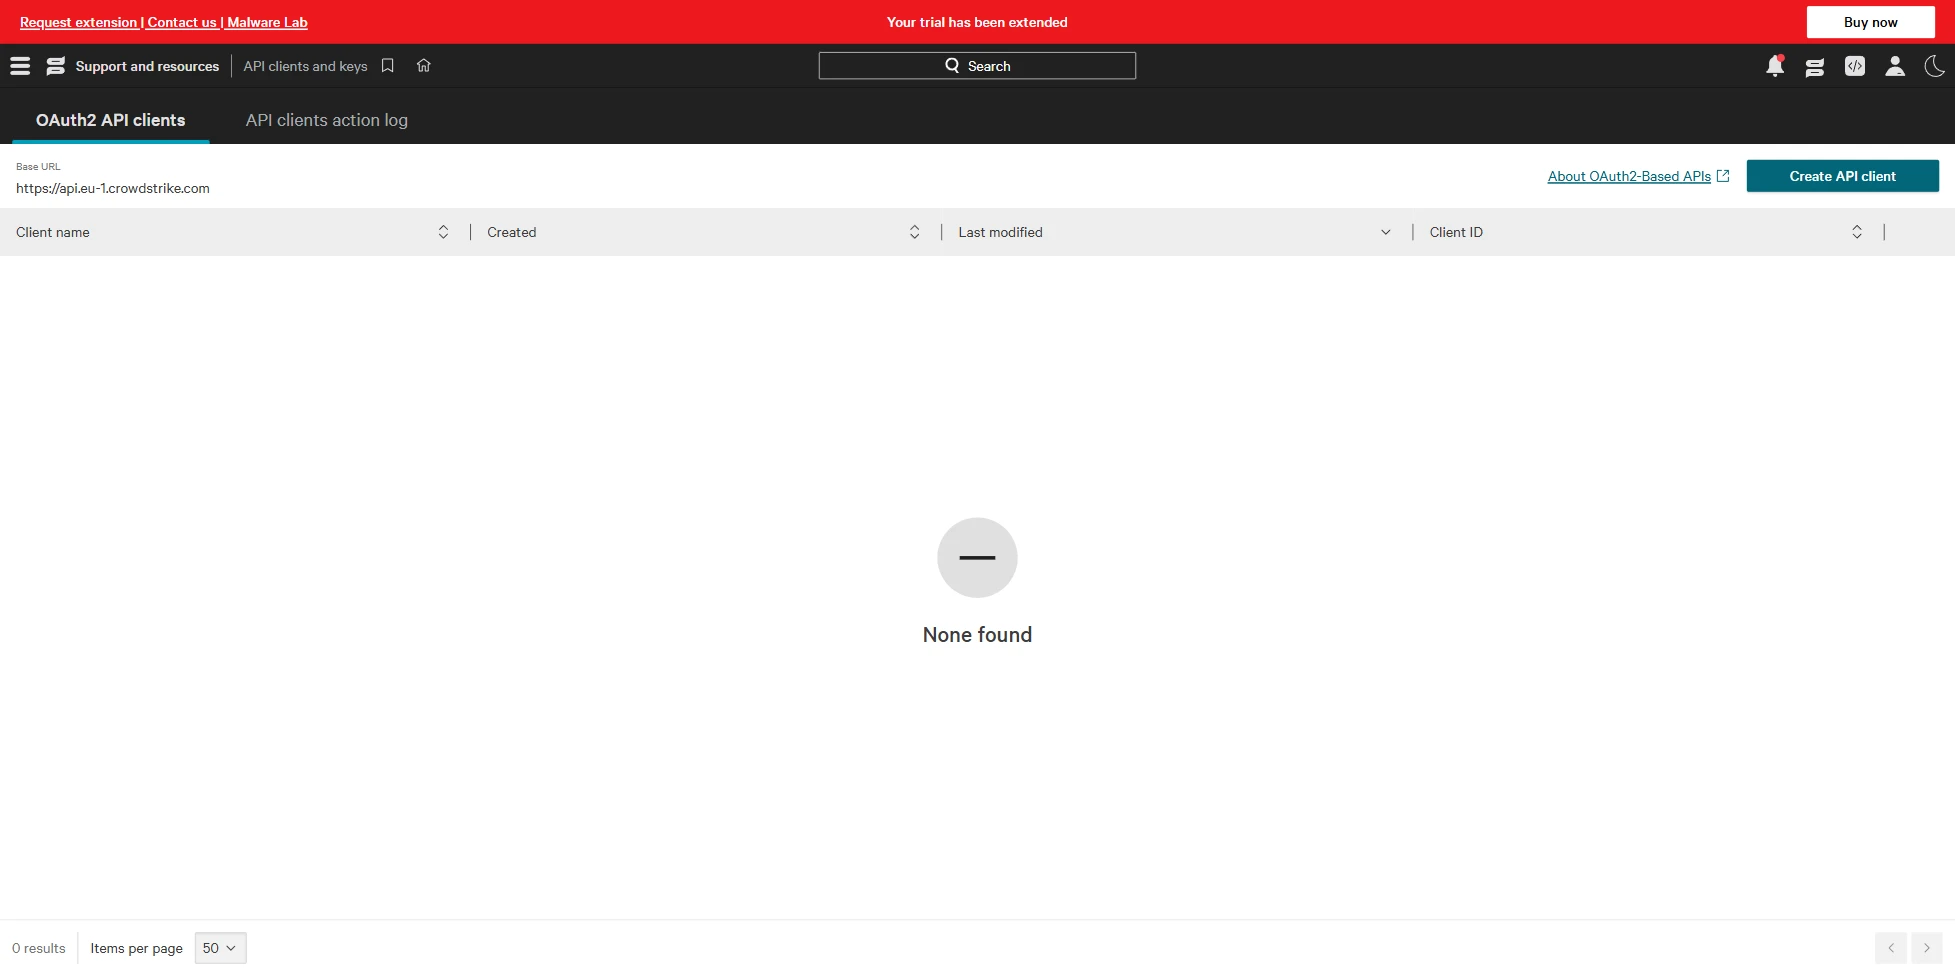
Fusion SOAR est natif et le flux de renseignement exporte STIX/TAXII/JSON, bien que le flux STIX/TAXII soit Premium. Sur le seul axe free-automatisation, OTX est plus fort.
Rapports
L’outil couvre les rapports stratégiques, opérationnels, tactiques et sectoriels, avec des rapports PDF, API, STIX/TAXII et une livraison par e-mail ou SIEM. Le module Reports contient 429 rapports de renseignement finalisés (filtres par adversaire, MITRE, secteur, pays et malware) plus le rapport Threat Hunting 2025 ; la bibliothèque complète est Premium.
Figure 8. Rapports Recon finalisés de CrowdStrike Falcon
Scénarios opérationnels
Recon+ assure un démantèlement géré de bout en bout (faux comptes, phishing, domaines) avec CSC Global en un clic, le seul démantèlement intégré parmi les 5. La chasse gérée OverWatch, Fusion SOAR, FalconPy et YARA/SNORT soutiennent la chasse pilotée par le renseignement (Premium). CrowdStrike perd ses deux notes partielles à cause du packaging : la priorisation des vulnérabilités (ExPRT.IA) se trouve dans Exposure Management, et la surveillance de la chaîne d’approvisionnement Recon se concentre sur l’usurpation de partenaires et de fournisseurs plutôt que sur une évaluation complète du risque fournisseur.
Ses points forts et ses coûts
Deux des 3 notes partielles viennent du fait que le renseignement CVE se trouve dans un SKU distinct. La troisième est la couverture de la chaîne d’approvisionnement, qui s’arrête à l’usurpation de partenaires et de fournisseurs et ne s’étend pas à l’évaluation du risque fournisseur. Les vrais compromis sont la fragmentation en SKU sur plus de 4 abonnements, le coût total le plus élevé des 5, l’absence de flux gratuit et un score de risque plus grossier que X-Force ou GreyNoise.
Idéal pour : les équipes SOC et CTI matures disposant d’un programme de renseignement sur les cybermenaces axé sur l’attribution (suivi des APT, campagnes, ATT&CK) et d’un budget pour la protection contre les risques numériques, en particulier les clients Falcon EDR/XDR existants. Les équipes à budget limité ou celles qui n’ont besoin que d’une capacité étroite doivent chercher ailleurs.
Feedly Threat Intelligence
La couche d’agrégation OSINT pilotée par l’IA, et le deuxième score le plus élevé des 5. Nous l’avons testée avec un essai Threat Intelligence de 30 jours (« Playground ») avec connexion par lien magique sans mot de passe. Feedly ne produit aucune télémétrie propriétaire. Son IA Leo IA lit les sources et son Threat Graph contient plus de 10M articles, 681M+ d’IoC, 300K+ de CVE, 979 acteurs de la menace, 12K+ familles de malwares et 800 TTP. Le prix est d’environ 19,2 K$ par an pour Standard et 38,4 K$ pour Advanced, avec le serveur MCP et l’API avancée dans Advanced ou Enterprise.
Sources de données
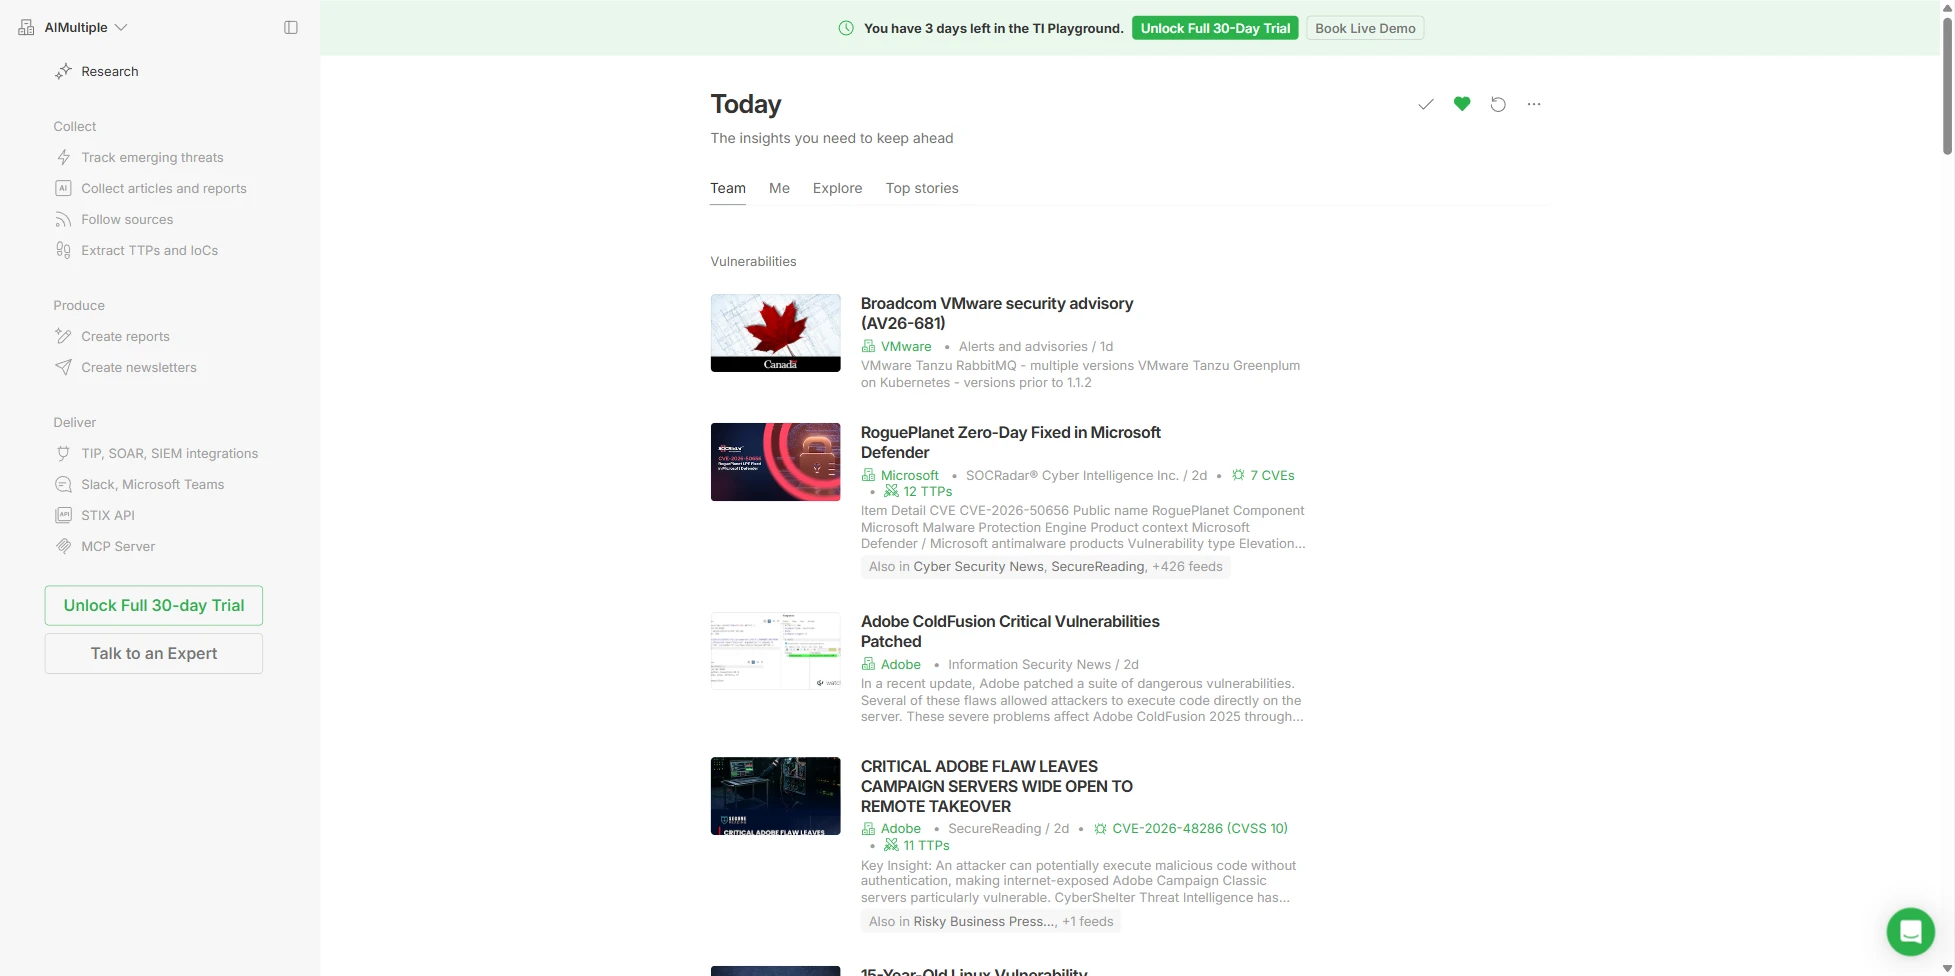
Le tableau Today trie les articles en catégories organisées par l’IA (vulnérabilités, cyberattaques, renseignement sur les menaces, actualités de sécurité, avis des fournisseurs) et déduplique la couverture d’un même événement à travers de nombreuses sources, en rassemblant une carte marquée « +426 feeds » en un seul élément. Derrière se trouvent plus de 10 000 sources curées, ouvertes et du dark web, ainsi que des millions de flux bruts. Feedly n’exploite pas son propre réseau de capteurs, ce qui correspond à l’unique marque absente de cette catégorie, et atteint le dark web par agrégation de sources publiées.
Figure 9. Espace de travail Feedly Threat Intelligence
Couverture et types de renseignement
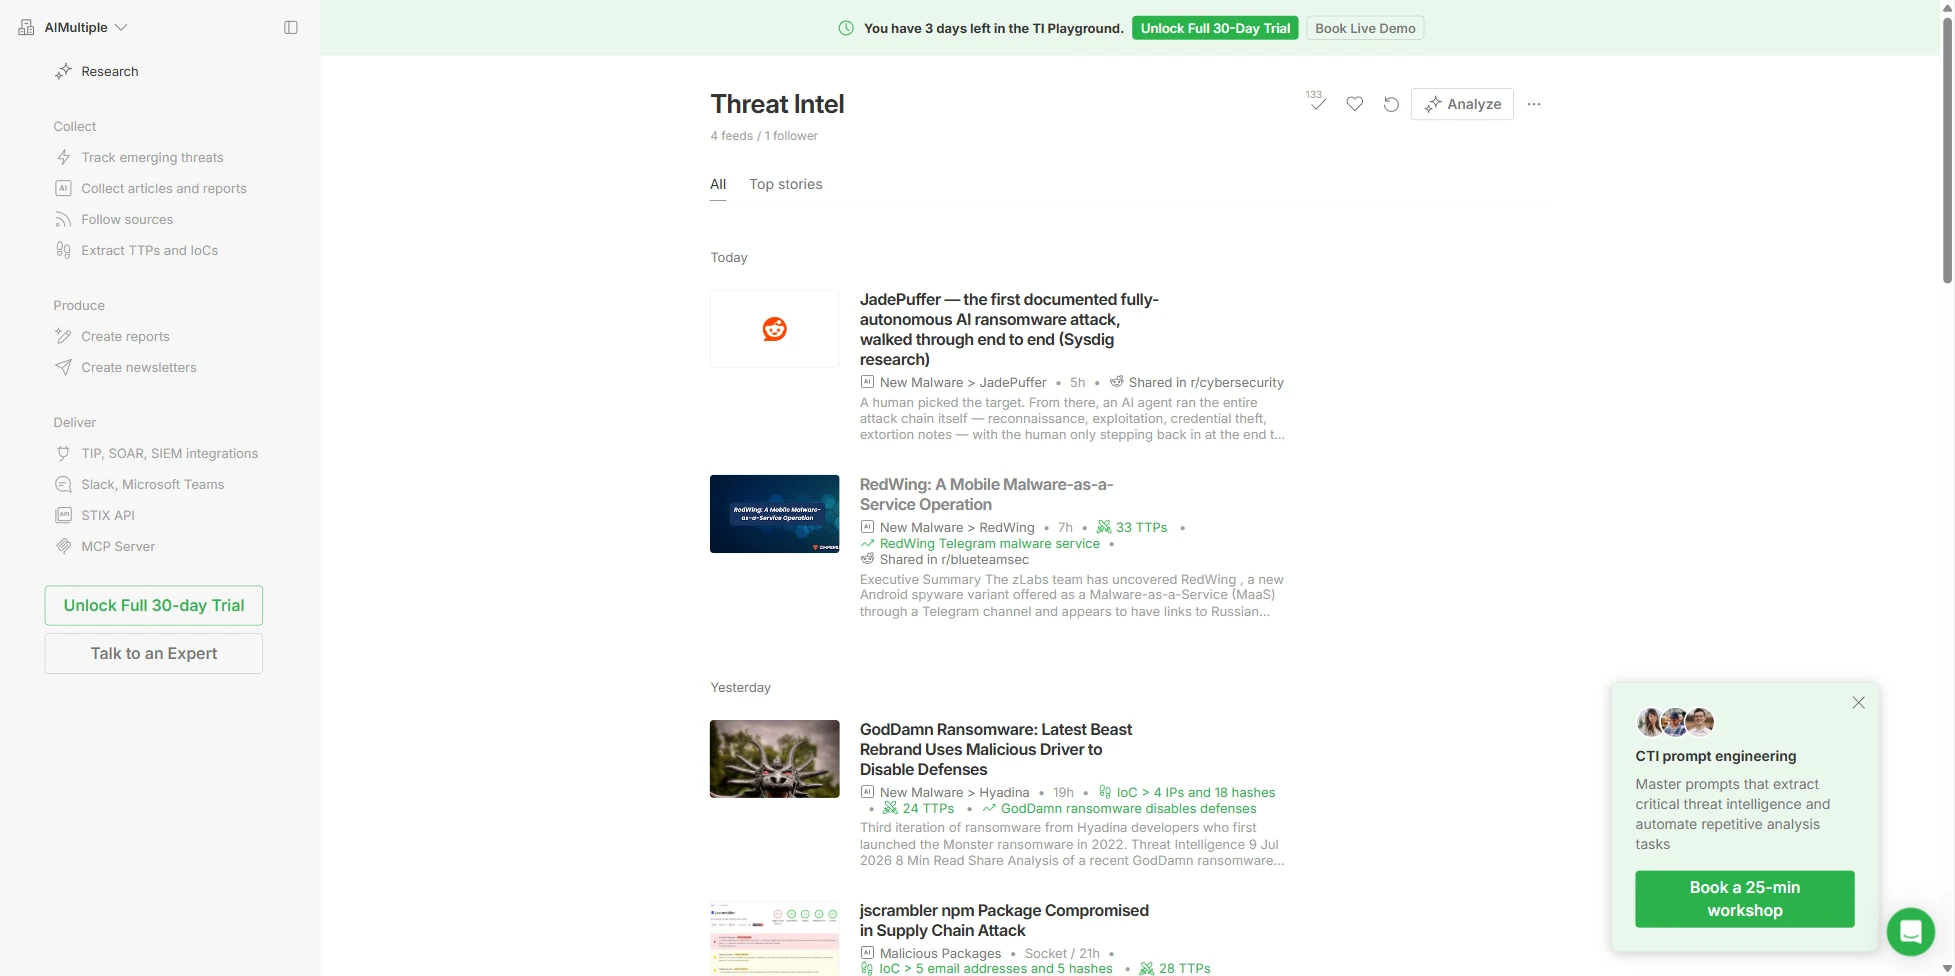
Leo extrait automatiquement les IoC du texte des articles : une carte GodDamn Ransomware a été étiquetée « IoC > 4 IP et 18 hashs » et une carte jscrambler sur la chaîne d’approvisionnement « 5 adresses e-mail et 5 hashs », en extrayant structurellement 4 types d’IoC, ce que les balises de pulse et les recherches de réputation ne peuvent pas faire.
Figure 10. Tableau Threat Intel
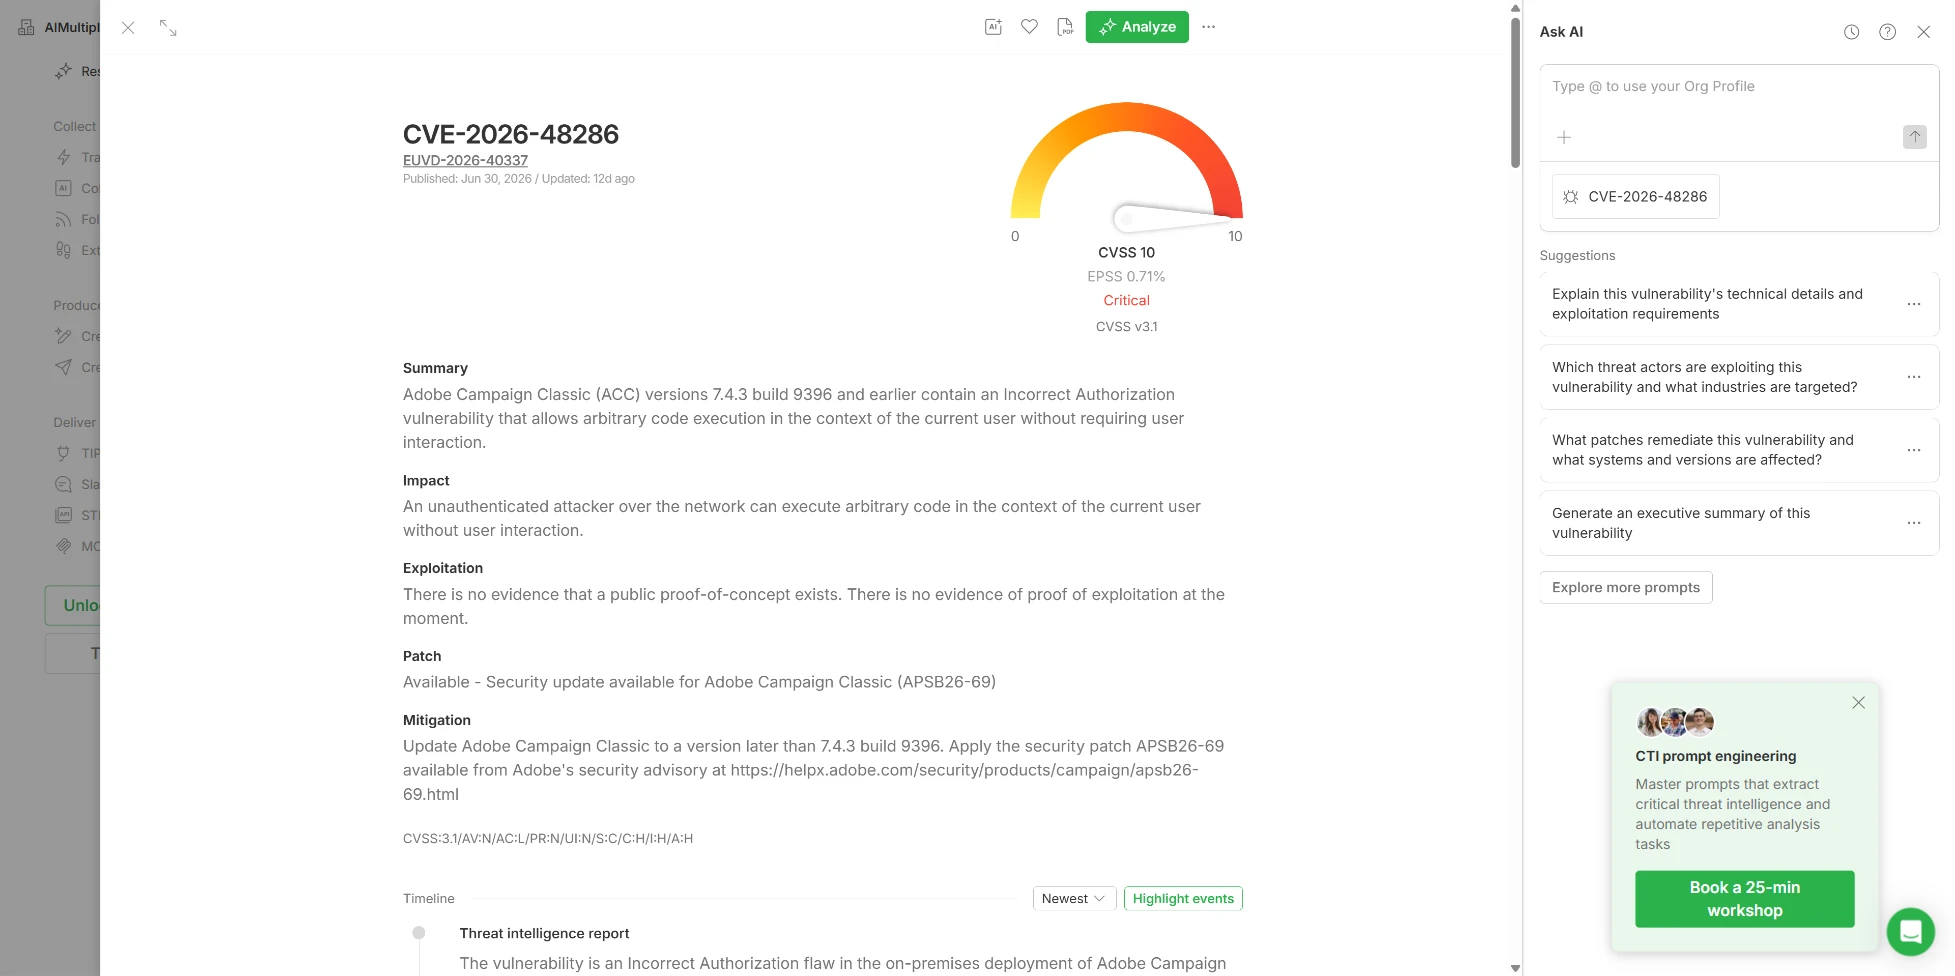
Aucun autre service testé n’affiche CVSS, EPSS, KEV et l’état d’exploitation sur un seul écran.
Figure 11. Détail de l’élément CVE
Les deux lacunes sont le suivi de marque (partiel, basé sur des mots-clés) et les identifiants divulgués (absent).
Analyse et enrichissement
Leo étiquette les articles avec les techniques ATT&CK (« 33 TTP », « 24 TTP », « TA0004 ») et les exporte vers Navigator, et le Real-Time Threat Graph est un graphe de relations exploitable entre articles, IoC, CVE, TTP, acteurs et malwares. La réputation brute des IP et des hashs n’est pas assurée par leurs propres moteurs ; ils croisent les données de VirusTotal et de GreyNoise. Il n’existe pas de score de risque formel pour les articles ; la notation reste du côté des vulnérabilités via EPSS et CVSS.
Attribution
Les cartes Threat Actor Insights couvrent 979 acteurs, avec une réconciliation des alias et des liens vers les cibles, les TTP, les malwares et les CVE. Cependant, le contenu est issu de l’OSINT plutôt que de sources propriétaires ; Feedly compile donc l’attribution au lieu de la produire.
Plateforme
IA Feeds accepte les requêtes booléennes, Ask IA le langage naturel, et les Team Boards assurent les alertes de liste de surveillance. Le renseignement finalisé est généré par machine via Ask IA et les Insights Cards, ce qui a été noté partiel au regard d’un critère conçu pour des bibliothèques rédigées par des analystes. Les fonctions RFI et analyste à la demande sont absentes.
Intégration et API
Une API REST STIX 2.1, plus de 11 connecteurs SIEM/SOAR (Anomali, MISP, Cortex XSOAR, EclecticIQ, ThreatQ, ThreatConnect, Sentinel, Splunk, OpenCTI), l’export multi-format et la livraison vers Slack, Teams, l’e-mail et les newsletters sont tous présents. Le serveur MCP, destiné à l’automatisation CTI assistée par l’IA, n’apparaît dans aucun autre service testé.
Rapports
Report Builder et Ask IA génèrent des synthèses pour la direction, des avis de vulnérabilité, des notes d’acteur sur les TTP et des newsletters ; le produit donc des livrables prêts à l’emploi plutôt que des données brutes.
Scénarios opérationnels
Le tableau de bord des vulnérabilités est la priorisation EPSS/KEV intégrée au produit principal de tous les services testés. La correspondance d’IoC alimente le SOAR et la TIP avec du contexte, et un chemin de tickets ServiceNow piloté par MCP existe. Le tableau de bord des vulnérabilités est l’unique priorisation EPSS/KEV intégrée, incluse dans le produit principal plutôt qu’un module complémentaire.
Figure 12. Tableau des vulnérabilités Feedly Threat Intelligence
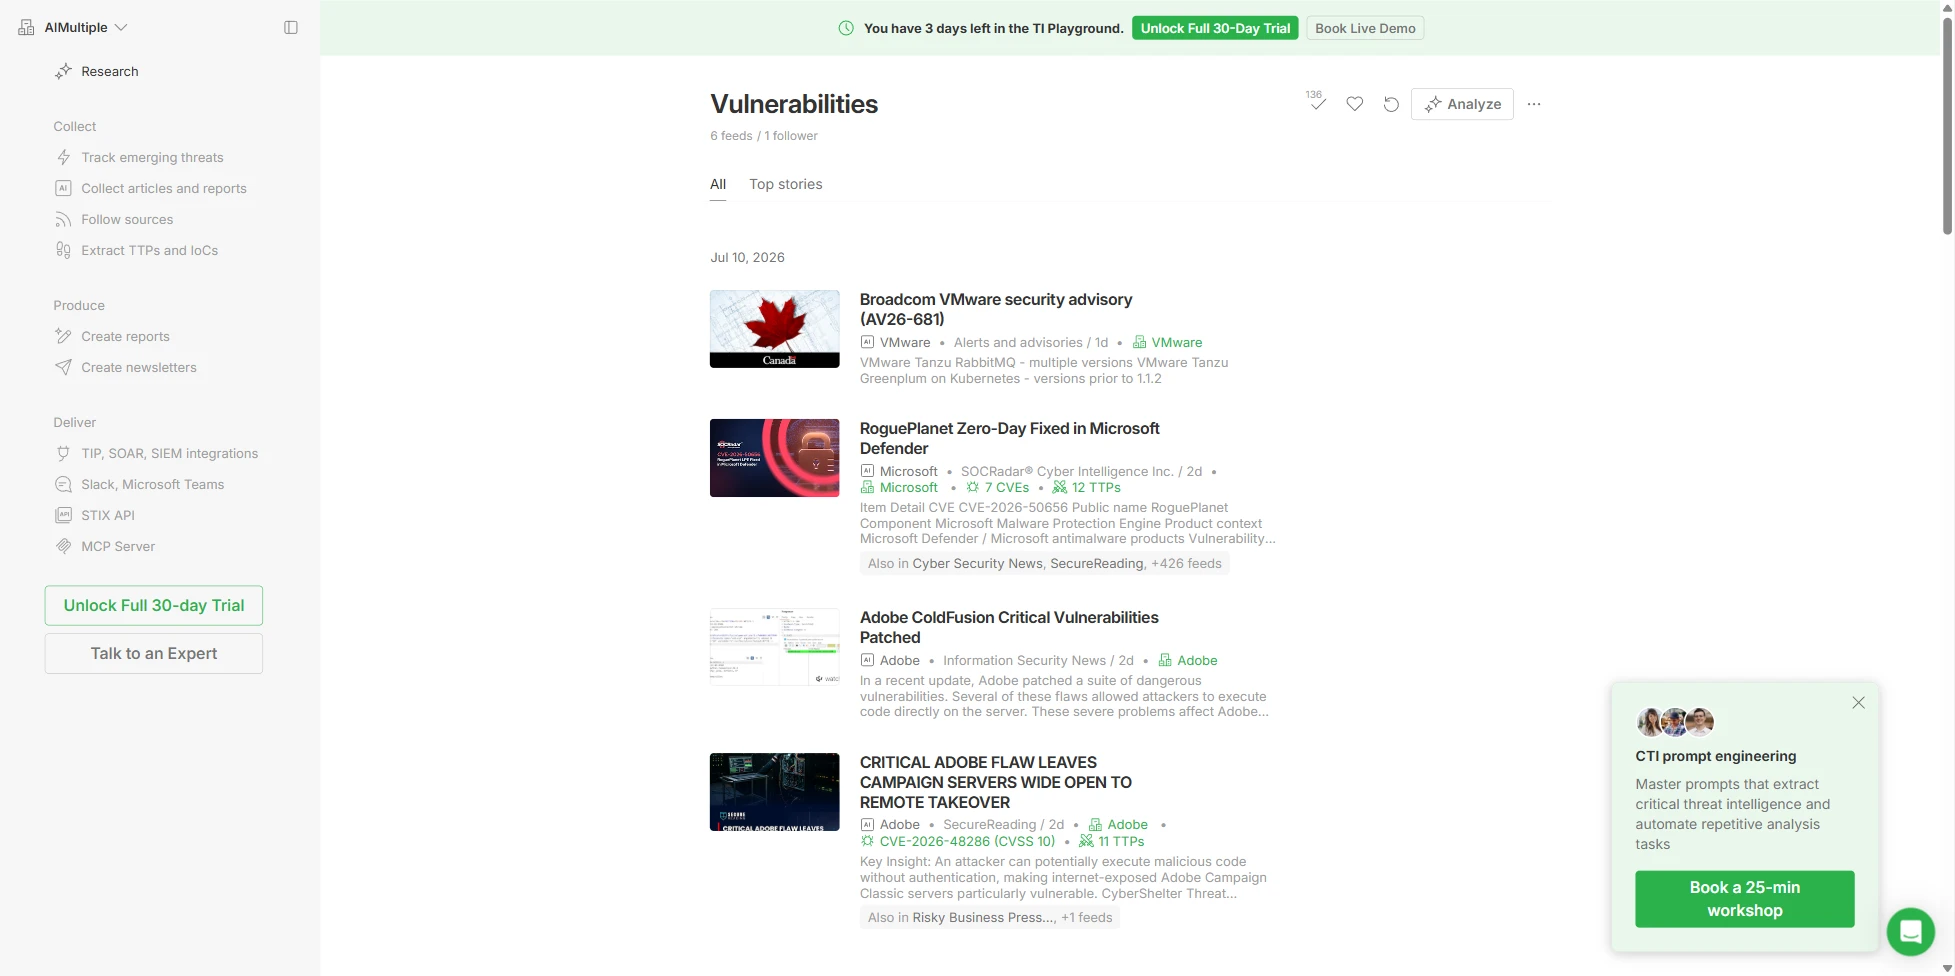
Ses points forts et ses limites
Feedly a été noté absent sur 4 critères : la télémétrie de capteurs propriétaires, une base de données d’identifiants divulgués, l’accès RFI et le service de démantèlement. Ses 4 critères d’attribution ont été notés partiels car les données sur les acteurs sont compilées à partir de recherches publiées plutôt que produites en interne.
Idéal pour : les équipes CTI en libre-service qui veulent accélérer le tri OSINT, suivre les CVE et les TTP et produire des livrables de renseignement prêts à l’emploi. Considérez-le comme une couche de compilation au-dessus des sources primaires, pas comme un remplacement de celles-ci.
IBM X-Force Exchange (bientôt en fin de vie)
⚠ X-Force Threat Intelligence a atteint sa fin de vie le 31 août 2026. Les clients QRadar et X-Force Threat Intelligence ont été transférés vers la plateforme Cortex de Palo Alto Networks. Les résultats ci-dessous reflètent nos tests effectués avant cette date.
Figure 13. Tableau de bord IBM X-Force Exchange
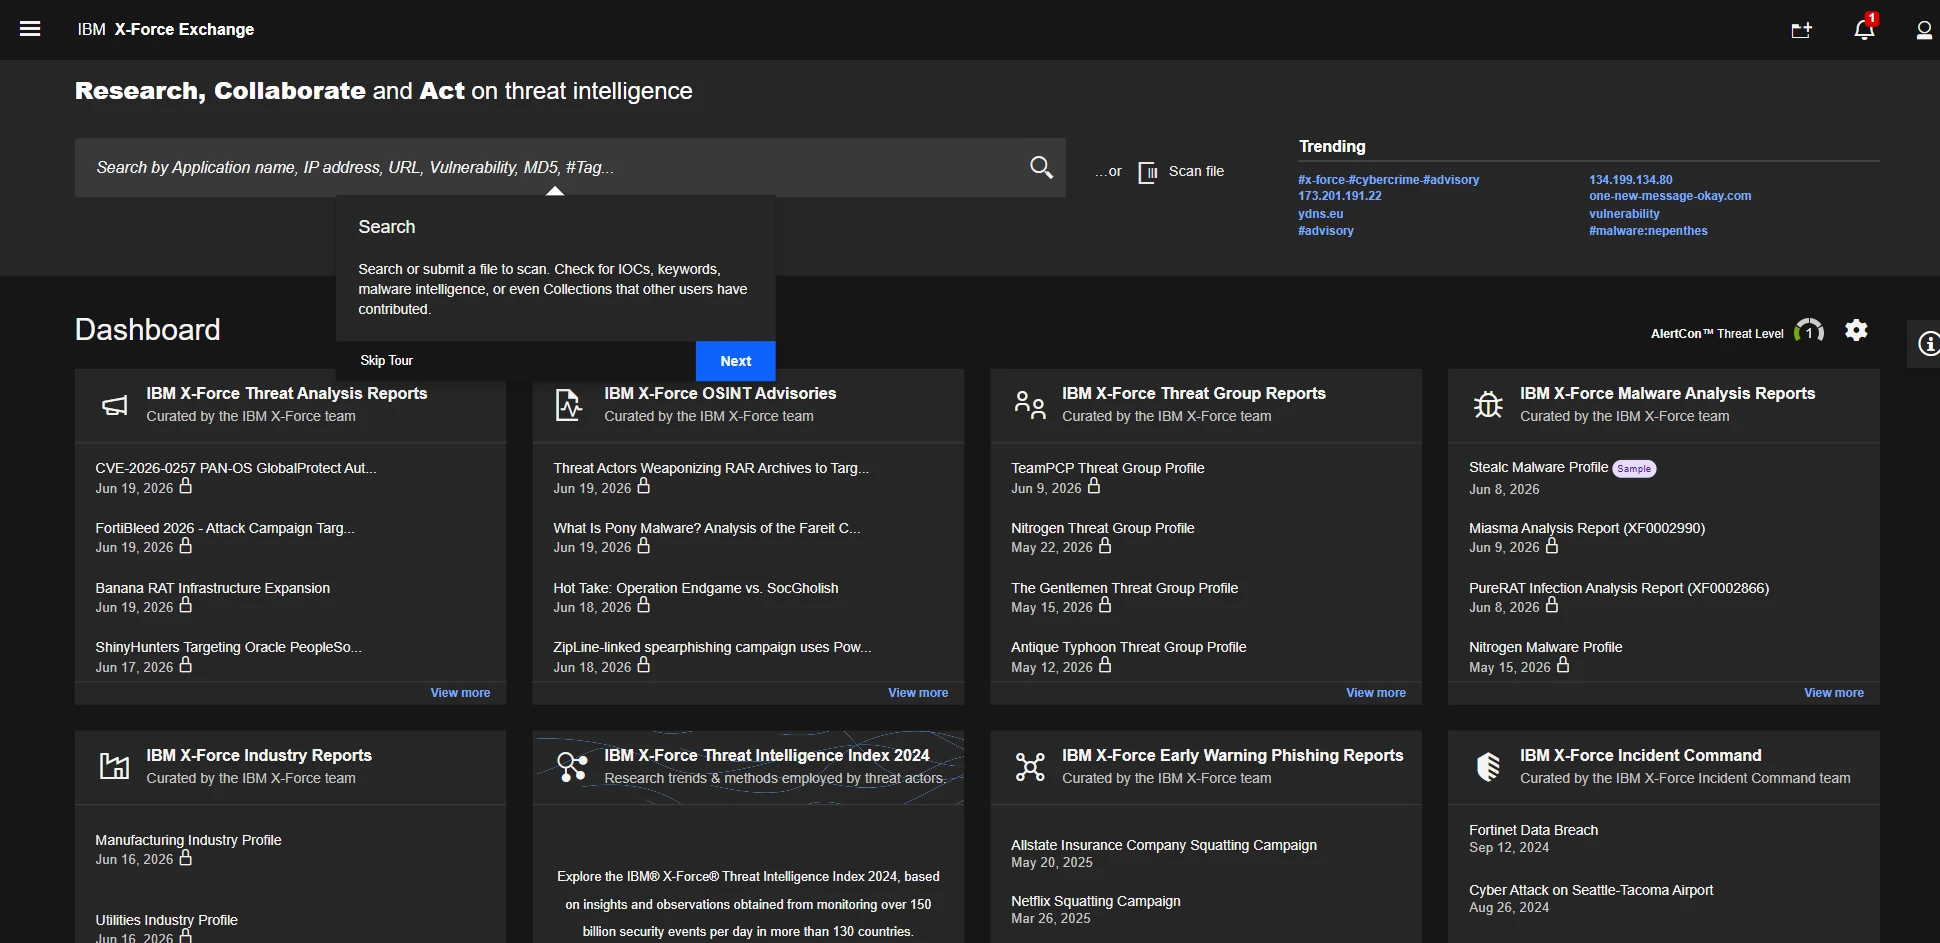
X-Force a obtenu 16 confirmés, 12 partiels et 5 absents, le plus grand nombre de confirmations parmi les offres gratuit et freemium testées. Nous l’avons testé sur l’offre Freemium gratuit avec un IBMid.2 La première connexion imposait l’inscription de l’authentification multifacteur par e-mail OTP et l’acceptation des conditions d’utilisation. Le modèle par paliers répartit les capacités selon le prix. Le Freemium donne accès au portail et à des exemples de rapports sans API, Essentials ajoute l’API REST, l’enrichissement et TAXII, Standard ajoute un flux en masse, et Premium débloque la profondeur sur les groupes de menaces, les secteurs, les malwares et ATT&CK.
Sources de données
Le flux combine les équipes de recherche d’IBM, un partenariat malware avec ReversingLabs, des flux d’IP, d’URL, de vulnérabilités et de signatures, ainsi que la télémétrie DNS Quad9. Le volume est inférieur aux quelque 20M d’IoC par jour d’OTX. Le domaine SUNBURST n’a renvoyé qu’une seule classification Botnet C2, contre les 1 487 balises que le même indicateur a recueillies sur OTX. Le dark web est absent de la plateforme ; la surveillance réelle s’exécute dans des services X-Force IRIS distincts.
Couverture et types de renseignement
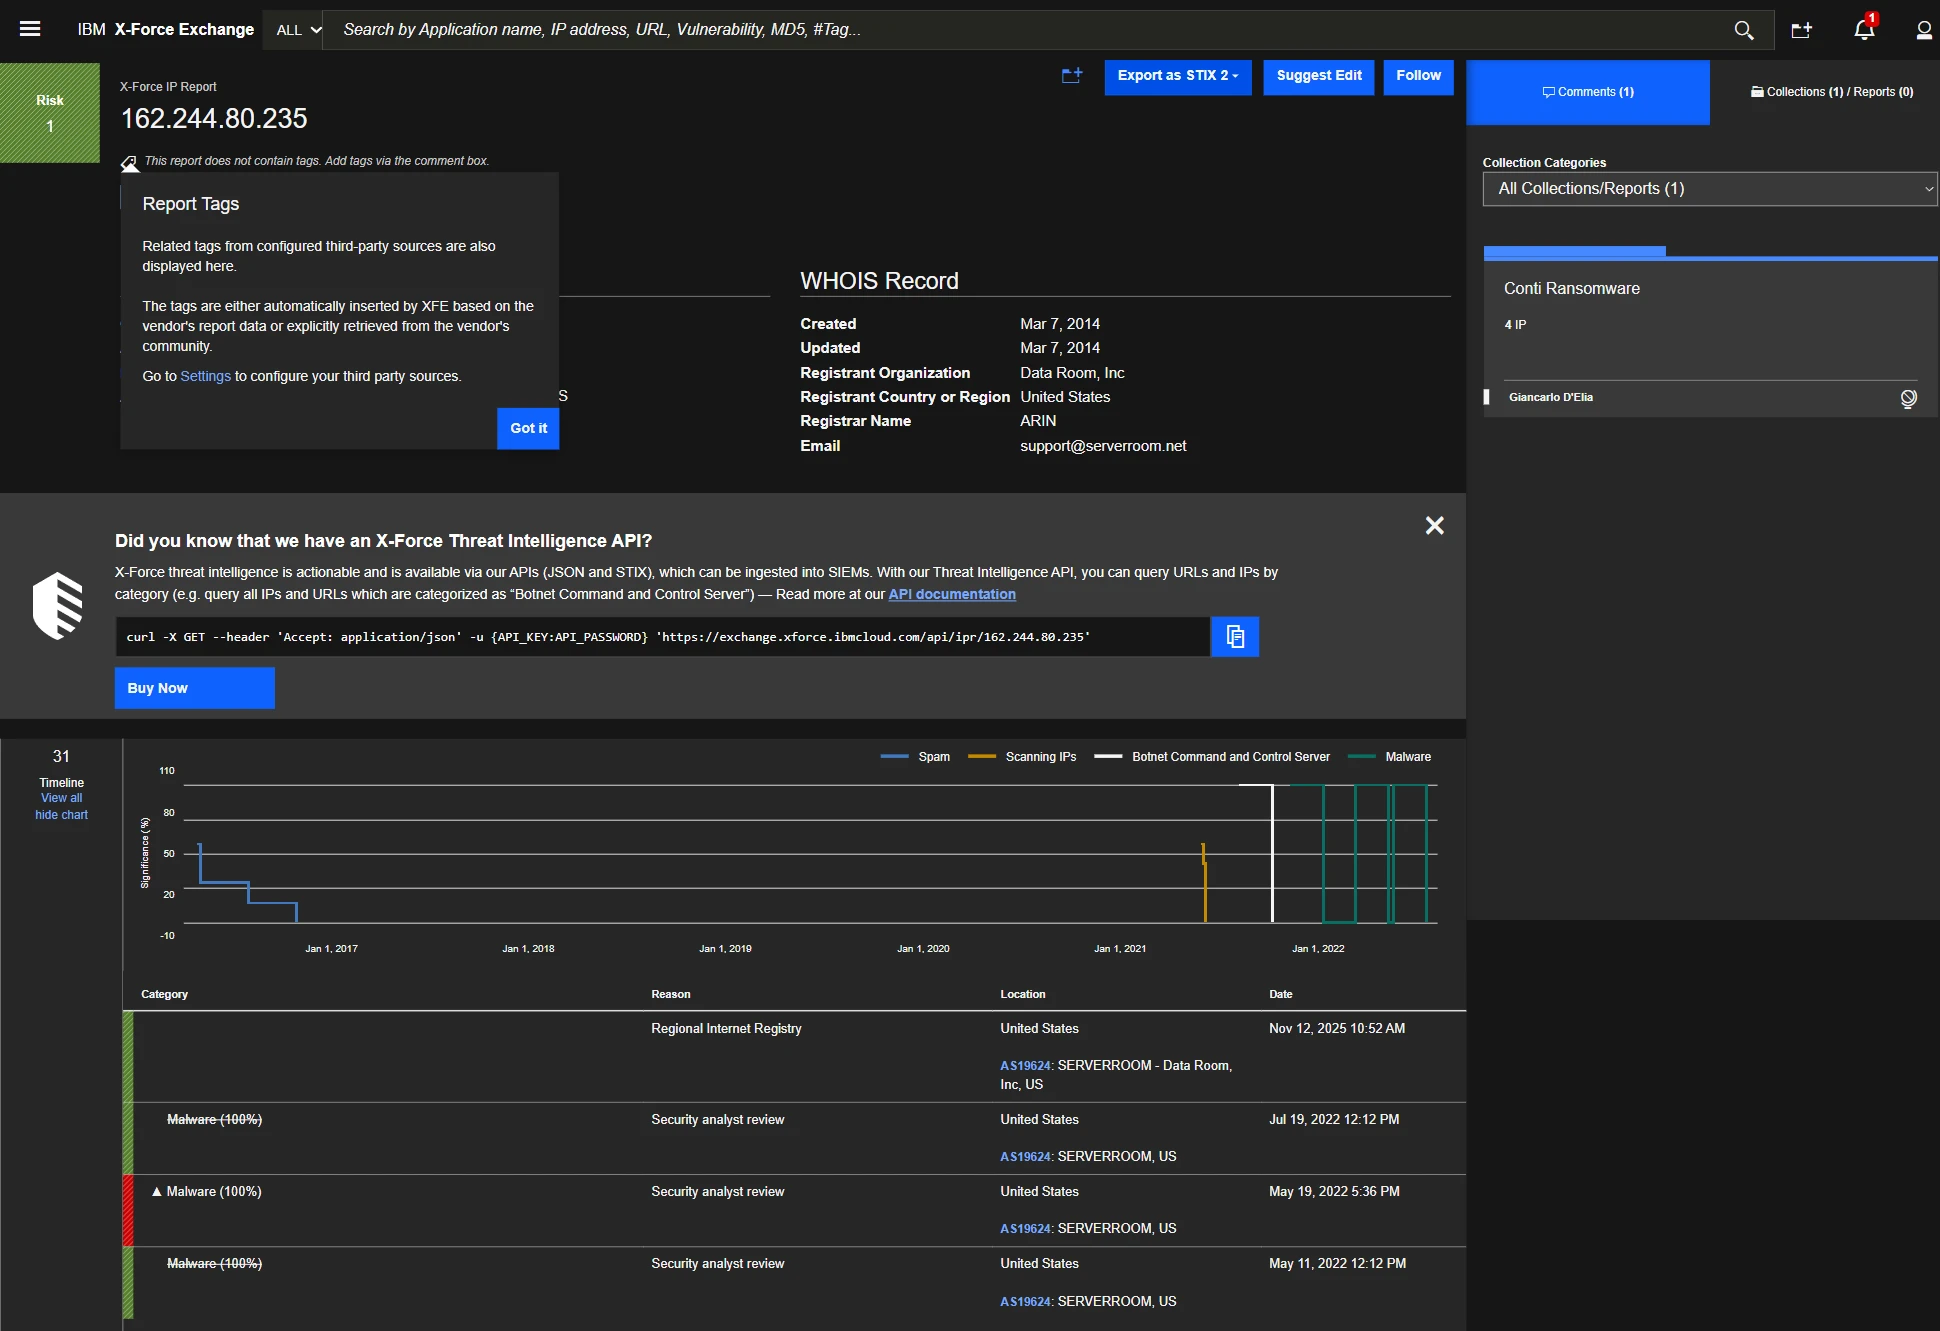
L’IP C2 Conti (162.244.80[.]235) a renvoyé un risque numérique de 1/10 après vieillissement, un historique de catégorisation (marqué « Unsuspicious » aujourd’hui après qu’une revue d’analyste de 2022 a supprimé la balise malware), une chronologie de 31 événements, l’ASN et le sous-réseau, le WHOIS et le DNS passif.
Figure 14. IP C2 Conti d’IBM X-Force
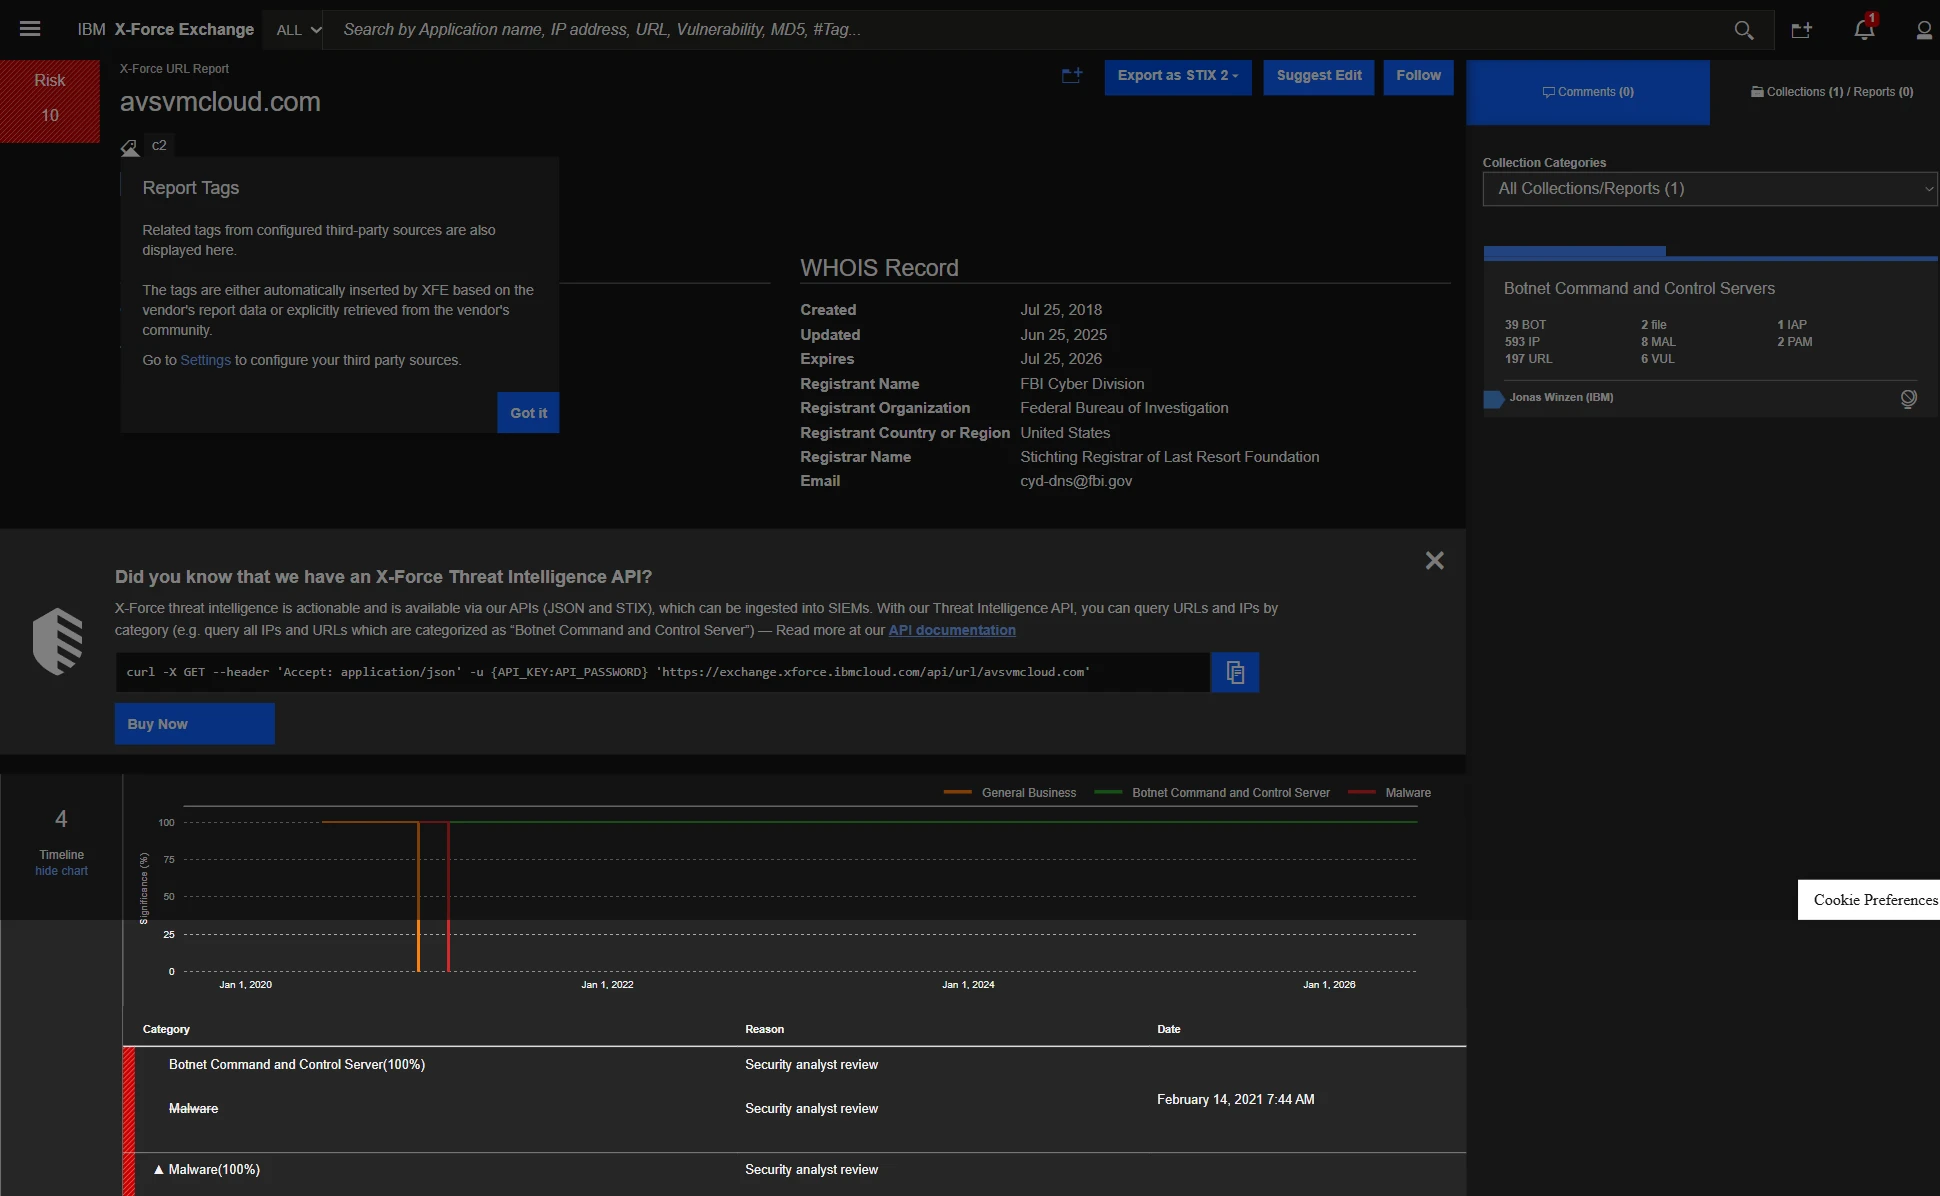
Le domaine SUNBURST (avsvmcloud[.]com) a renvoyé un risque de 10/10, Botnet C2, avec le sinkhole de la division cyber du FBI enregistré dans le WHOIS, contre les 1 487 balises que le même indicateur a recueillies sur OTX.
Figure 15. Recherche d’URL SUNBURST
La capacité signature est la base X-Force Database, avec plus de 260K vulnérabilités : une recherche Log4Shell a croisé 50 vulnérabilités, 200 signatures, 200 IP d’exploitation, 5 profils de groupes de menaces, 11 analyses de malwares et 3 secteurs, sans aucun SKU supplémentaire.
Figure 16. Suivi Log4Shell
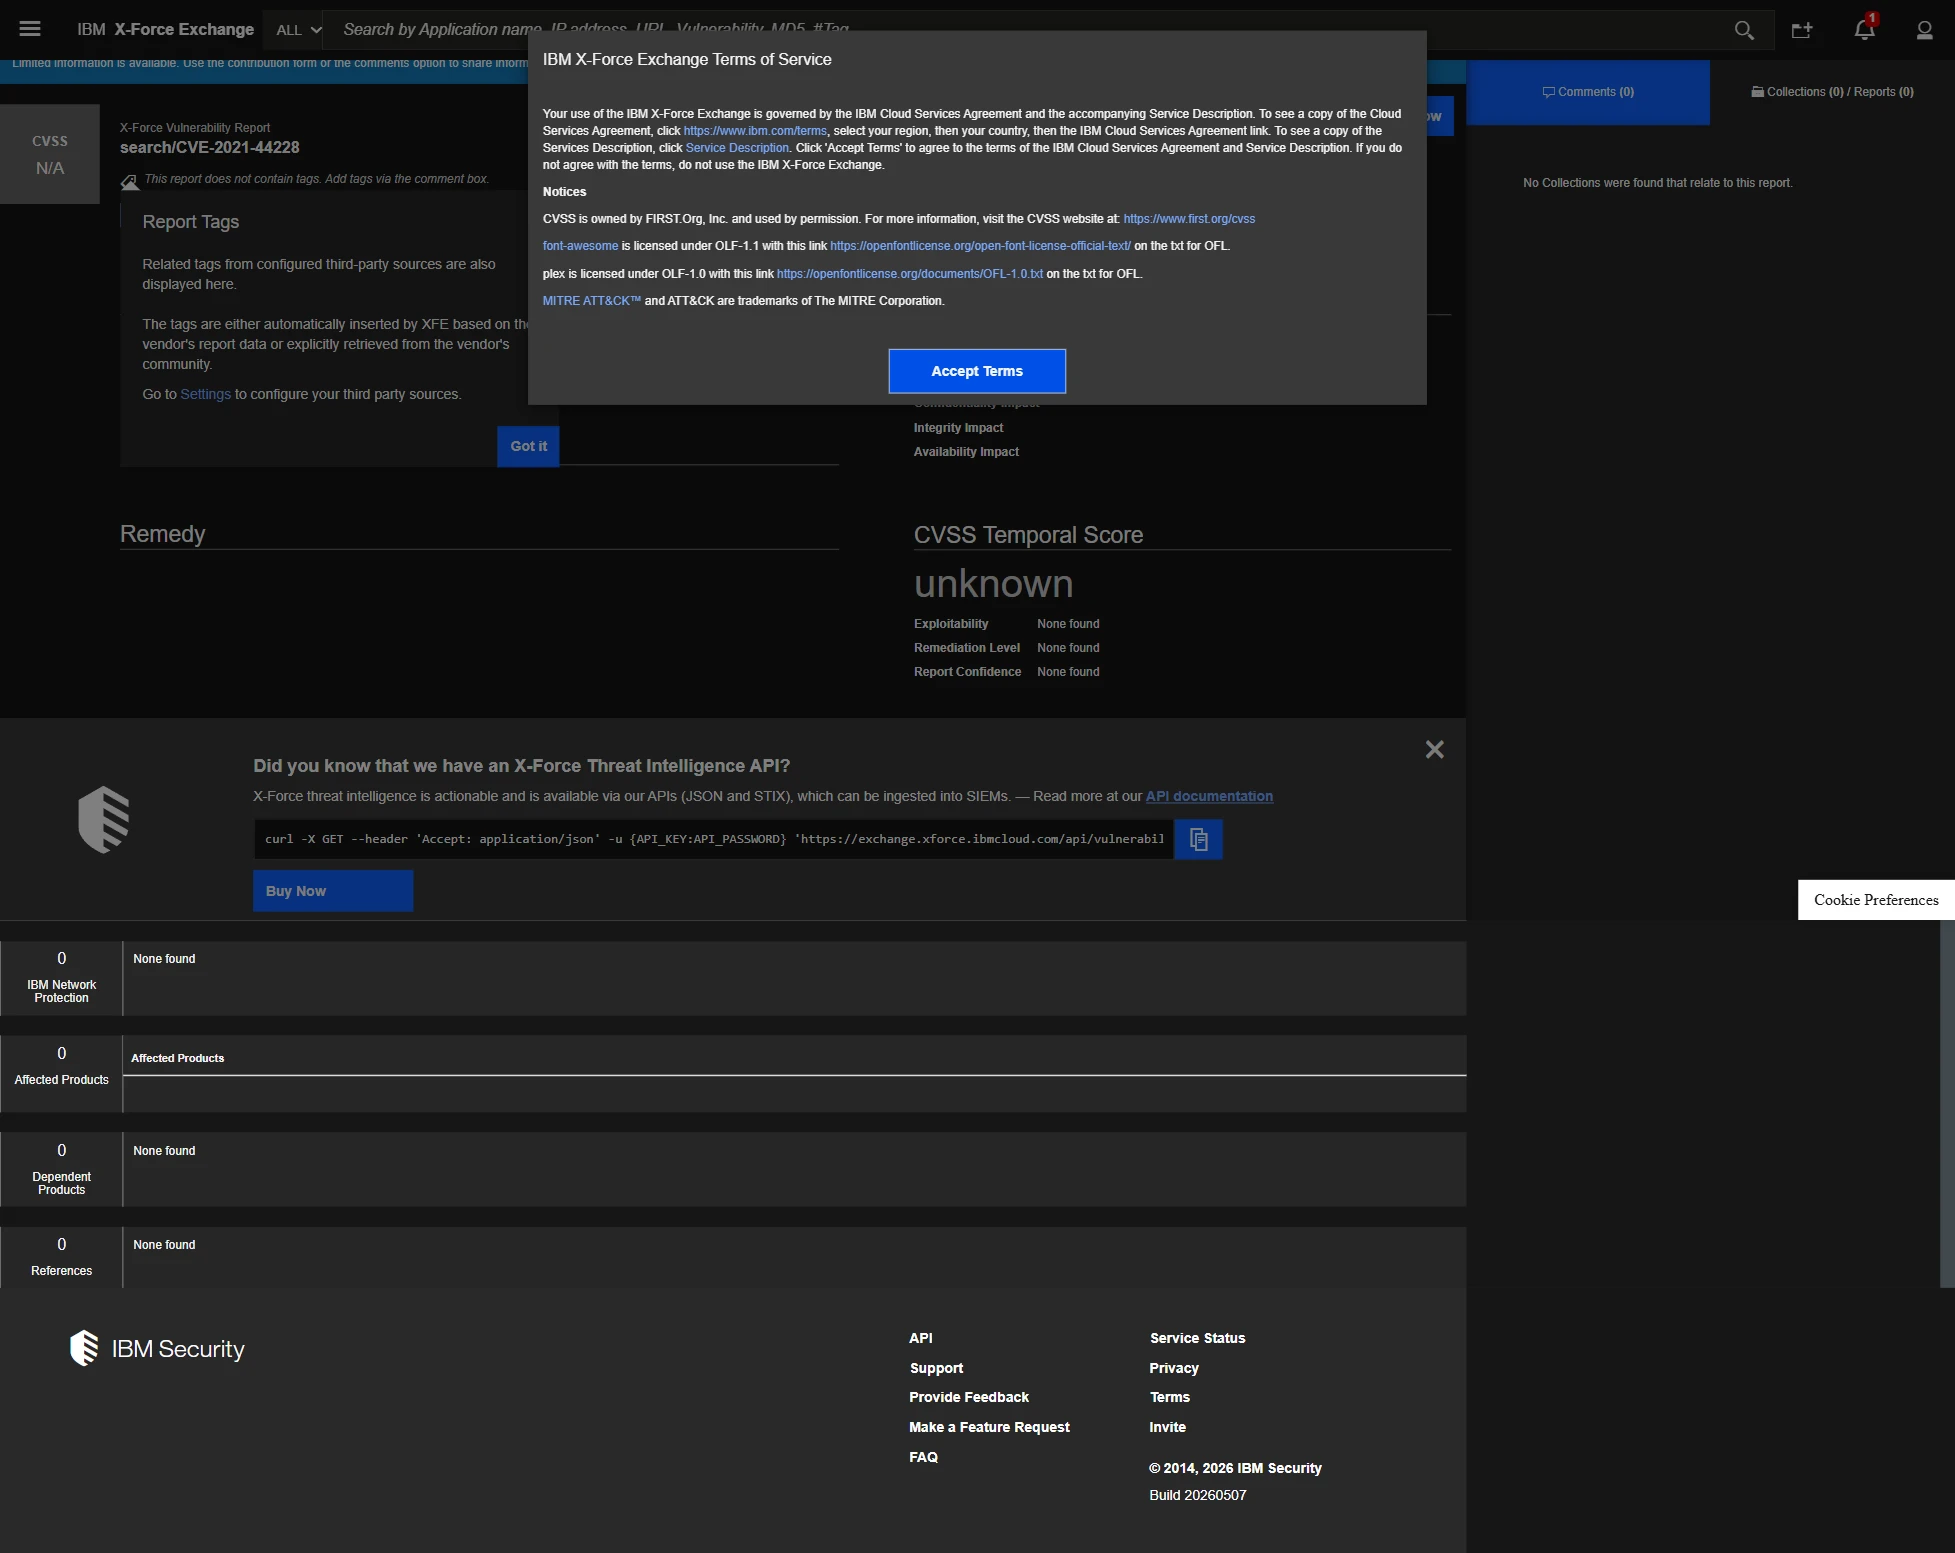
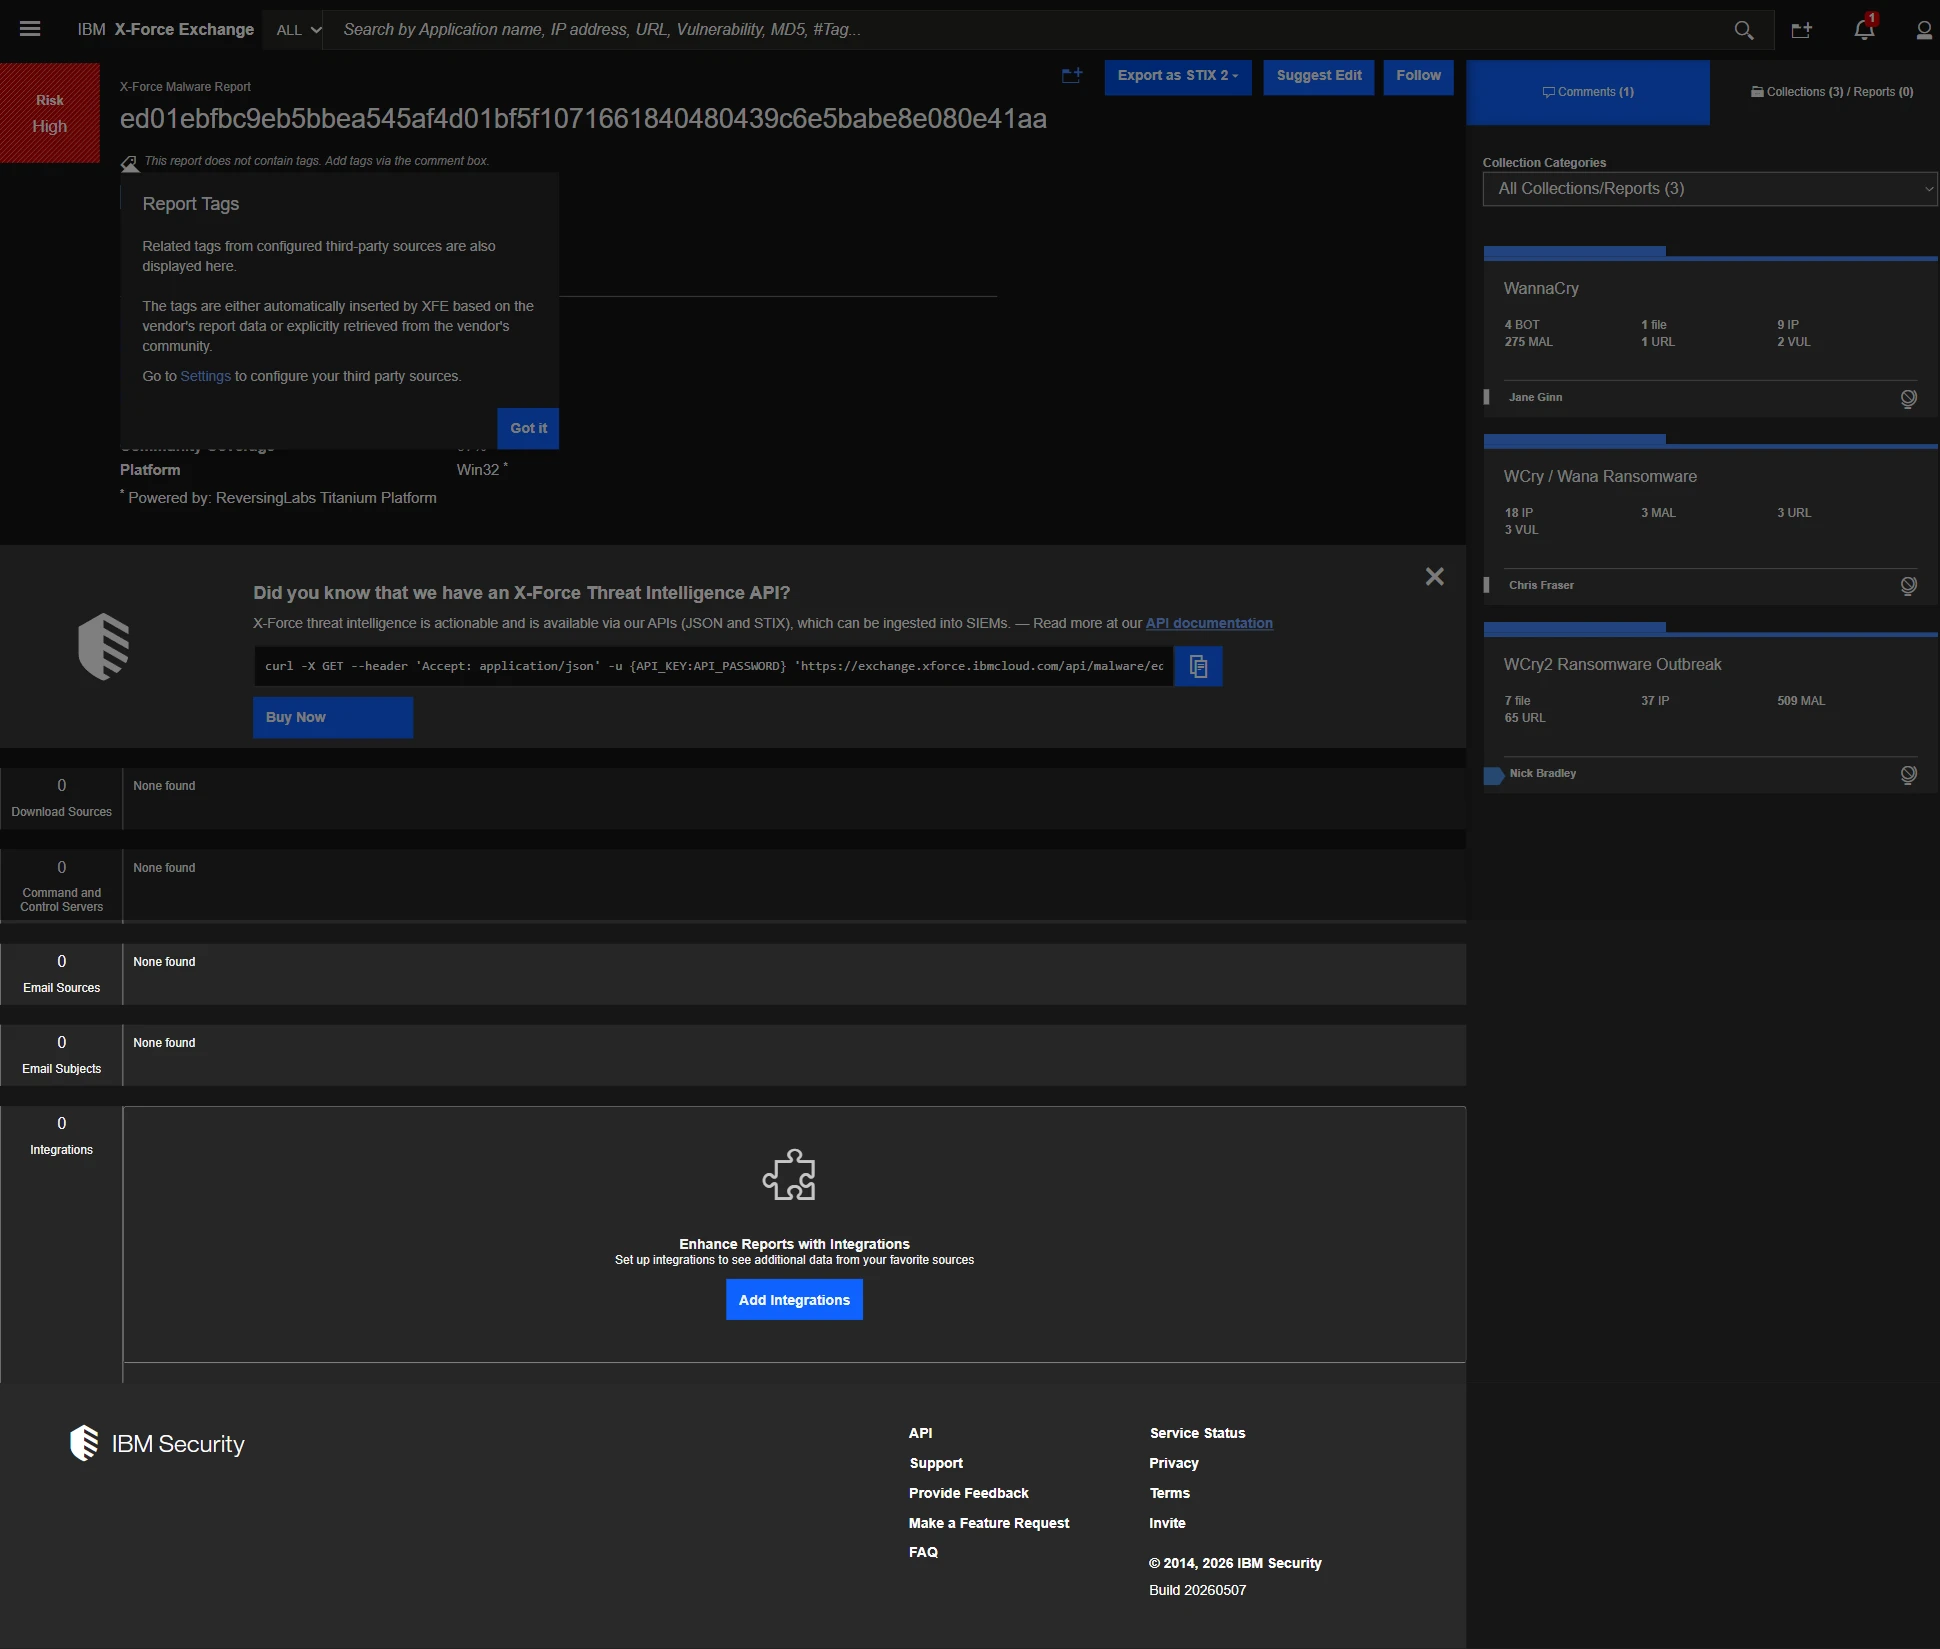
Le hash WannaCry a renvoyé la famille, le type, la plateforme, une couverture communautaire de 97 % et des données ReversingLabs Titanium avec les dates de première et de dernière observation. Les identifiants divulgués sont absents et la marque est partielle.
Figure 17. Rapport malware WannaCry
Analyse et enrichissement
Le score numérique de risque de 1 à 10 s’accompagne d’une chronologie temporelle de revue par les analystes, le seul modèle de notation numérique dans une offre gratuit. OTX n’offre aucun score numérique et GreyNoise utilise 4 catégories. ATT&CK n’est pas sur la page des IOC ; il apparaît dans le contenu Premium, et il n’existe pas de graphe de liens visuel.
Attribution
Des profils structurés Threat Group et IRIS ITG existent, et le flux d’avis 2026 est à jour (APT28 PRISMEX, Early Warning). Mais le Freemium ne montre que des échantillons, les profils approfondis sont Premium, et la plupart des grands APT n’ont pas de profil dédié sous la dénomination ITG d’IBM ; la réconciliation des alias incombe donc à l’analyste. Cela reste en deçà des 287 profils d’adversaires de CrowdStrike avec ATT&CK natif dans l’interface.
Plateforme
La recherche à facettes (plus de 10 types ainsi qu’un filtre de risque), une liste de surveillance axée sur les vulnérabilités, les collections et les notifications font du portail gratuit le plus mature des offres freemium et communautaires. La lacune est l’accès aux analystes : pas de RFI dans le produit.
Rapports
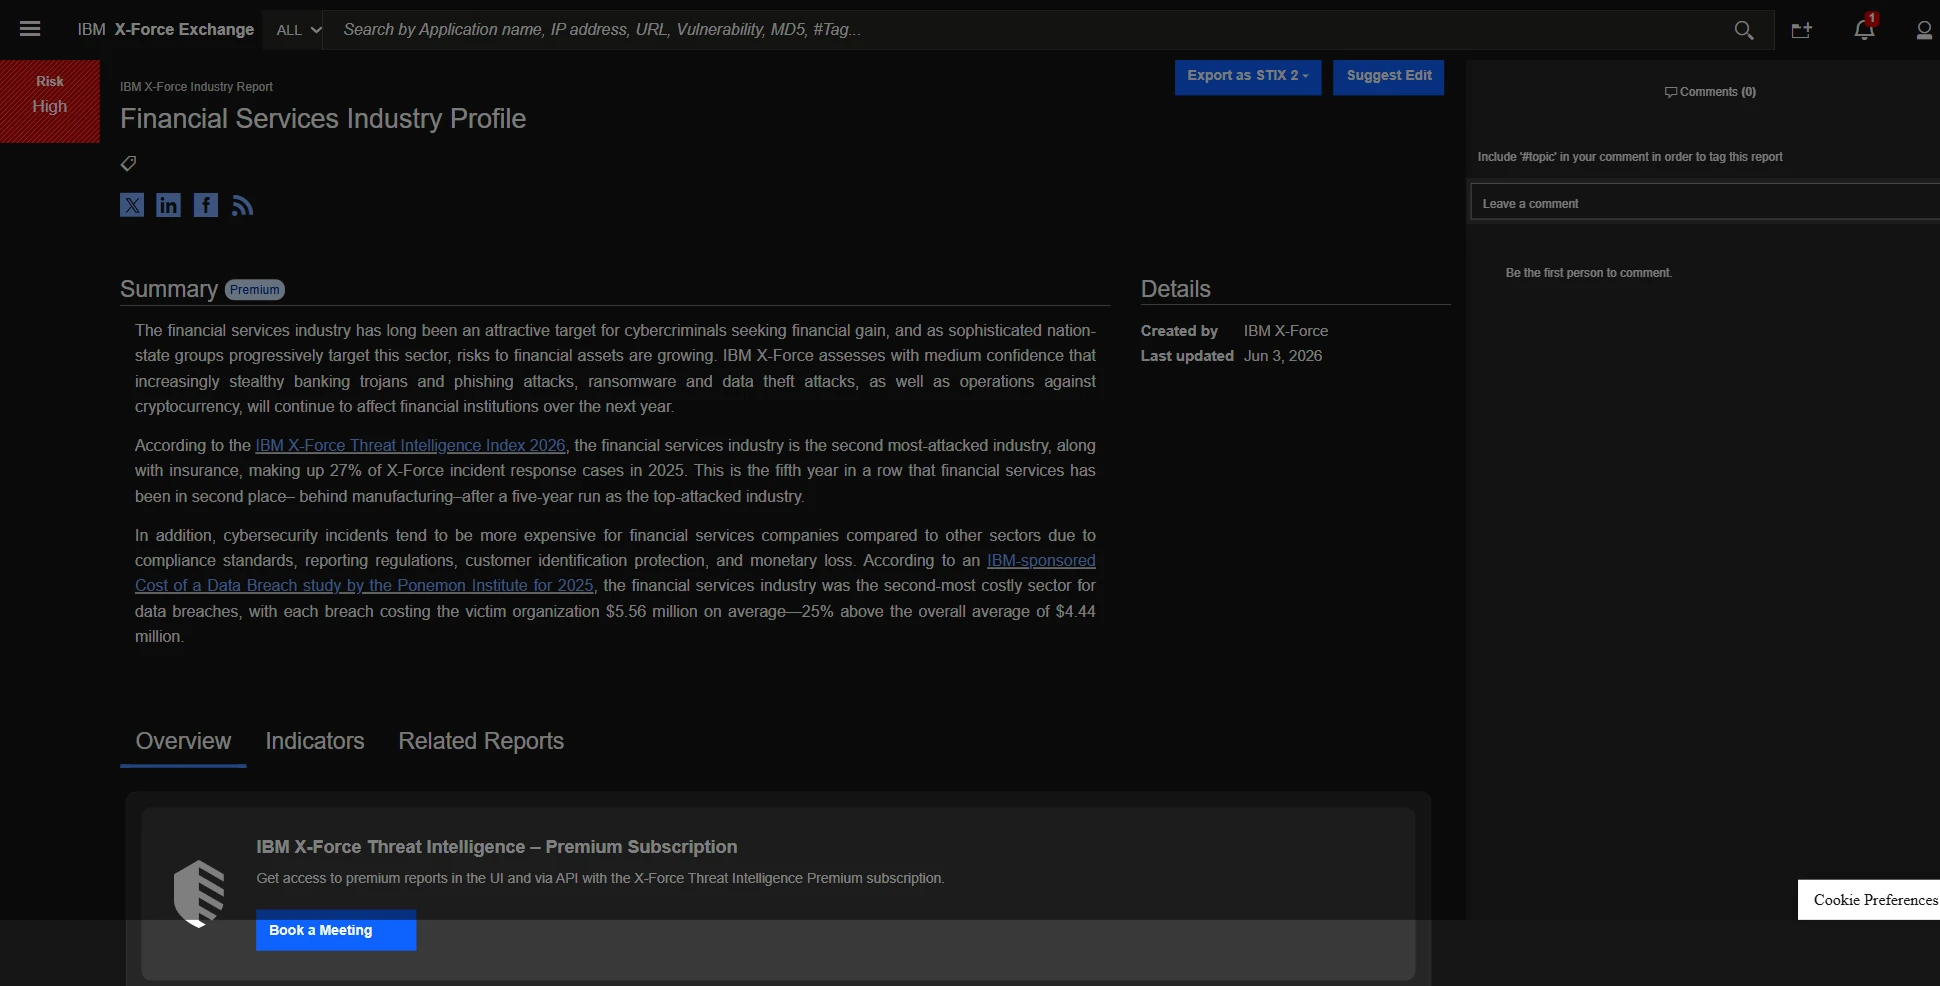
La bibliothèque de renseignement finalisé compte plus de 8 types de rapports (Threat Group, OSINT, Malware, Industry, Threat Index) et reste à jour jusqu’en 2026, avec un profil sectoriel des services financiers détaillant le secteur et la géographie. La notation d’exploitabilité CVSS et les références croisées sont présentes. EPSS est absent et il n’existe pas de chemin industrialisé de la liste des CVE vers l’ordre de correctifs.
Figure 18. Rapport de profil sectoriel des services financiers
Intégration et API
L’export STIX 2 par rapport fonctionne dans le Freemium et l’intégration QRadar est native, mais l’API et TAXII commencent avec Essentials et le flux en masse avec Standard ; l’offre gratuit renvoie donc 403 sur les appels d’API. X-Force offre l’interface et facture l’automatisation. OTX fait l’inverse.
Scénarios opérationnels
La surveillance du dark web, les identifiants divulgués, les démantèlements et les RFI sont hors de la plateforme, certains dans des services X-Force IR et TI distincts. La chasse aux menaces repose sur les collections, l’export STIX et QRadar, l’opérationnalisation en masse étant liée à l’API payante.
Ses points forts et ses limites
La base de vulnérabilités XFDB, l’enrichissement du risque numérique et la bibliothèque actuelle de renseignement finalisé placent X-Force au-dessus d’OTX et en dessous de CrowdStrike, dans la tranche moyenne-supérieure. Faiblesses : la date de fin de vie, l’automatisation payante, l’absence de couche d’action intégrée à la plateforme et l’attribution réservée au Premium.
Idéal pour : les analystes qui ont besoin d’un enrichissement d’IOC structuré et de recherche sur les vulnérabilités gratuit au sein de l’écosystème IBM/QRadar, jusqu’à la migration.
GreyNoise
Figure 19. Tableau de bord d’accueil de GreyNoise
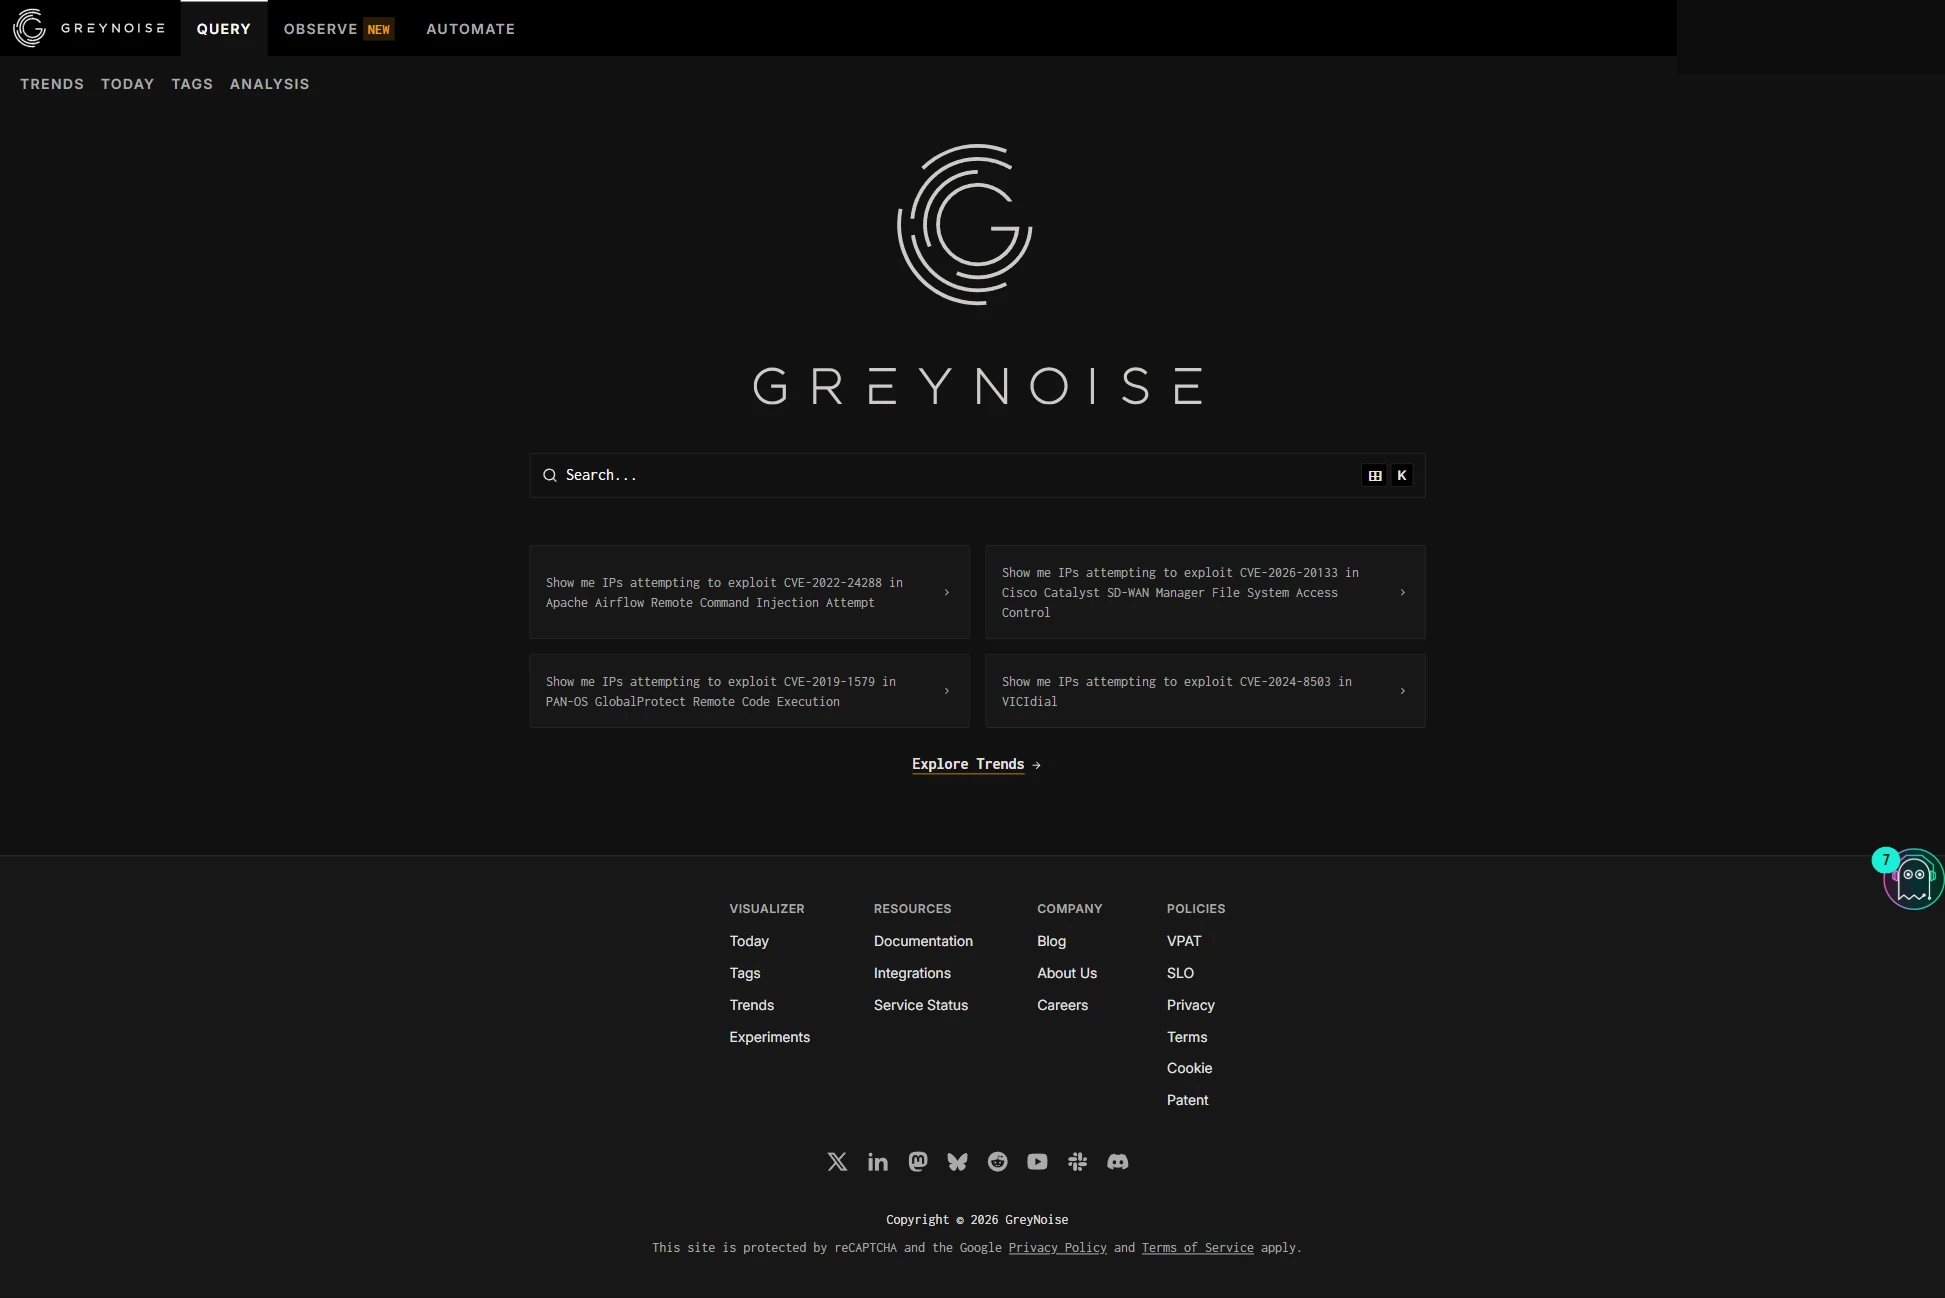
GreyNoise a confirmé 10 critères, 7 partiels et 16 absents, soit le plus faible nombre de confirmations des 5 et le périmètre le plus étroit. Nous avons testé l’offre Community gratuit3 via une connexion Auth0 sans MFA. GreyNoise classe un seul type d’indicateur. Pour une IP donnée, il indique si l’adresse scanne massivement Internet, une classification malveillant, bénin, suspect ou inconnu, et les balises décrivant ce qu’elle cible.
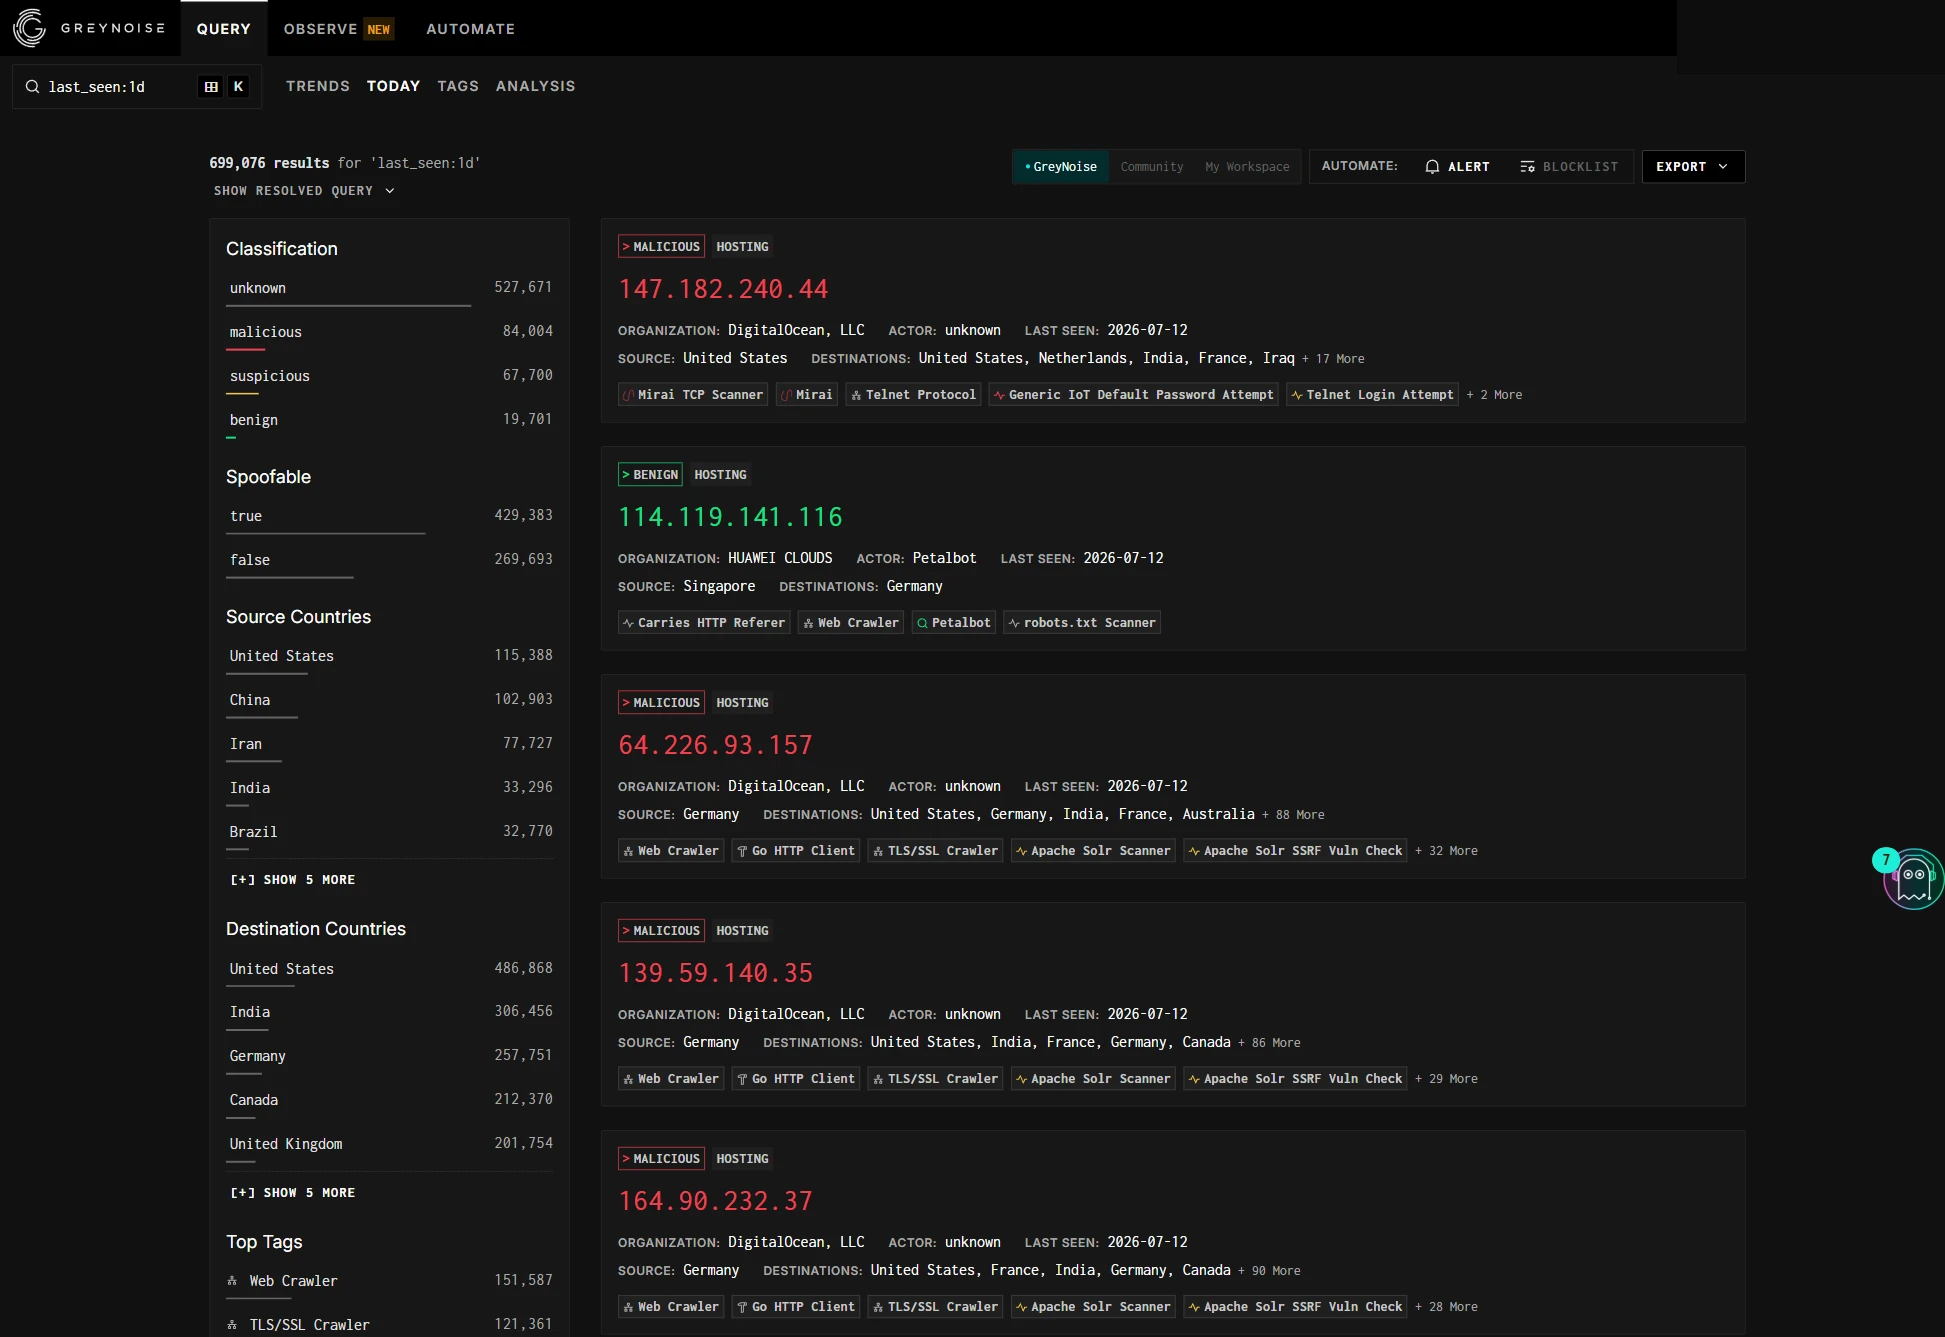
Les données proviennent de son propre Global Observation Grid : plus de 5 000 capteurs dans environ 80 pays, de 500M à 1B sessions par jour et plus de 50M IP observées. Une requête last_seen:1d le jour du test a renvoyé 699 076 IP de scanneurs actives. Le modèle par paliers limite davantage la profondeur d’historique que les fonctionnalités. Community offre une fenêtre de 10 jours et un enrichissement de base, avec RIOT, la facette cve:, et des fenêtres plus longues dans les paliers supérieurs. 17 des 33 critères sont accessibles dans Community.
Sources de données
GreyNoise possède sa propre télémétrie de scan, ce que ni le flux participatif d’OTX ni l’agrégation de Feedly ne font, et qui se situe sur un axe différent de la télémétrie des endpoints de CrowdStrike. Le reste de la catégorie est étroit : la source est d’un seul type (IP de scan), les métadonnées de géolocalisation IP sont techniques plutôt qu’un profil de menace régional, et le dark web est hors périmètre.
Figure 20. Résultats de recherche pour last_seen:1d
Couverture et types de renseignement
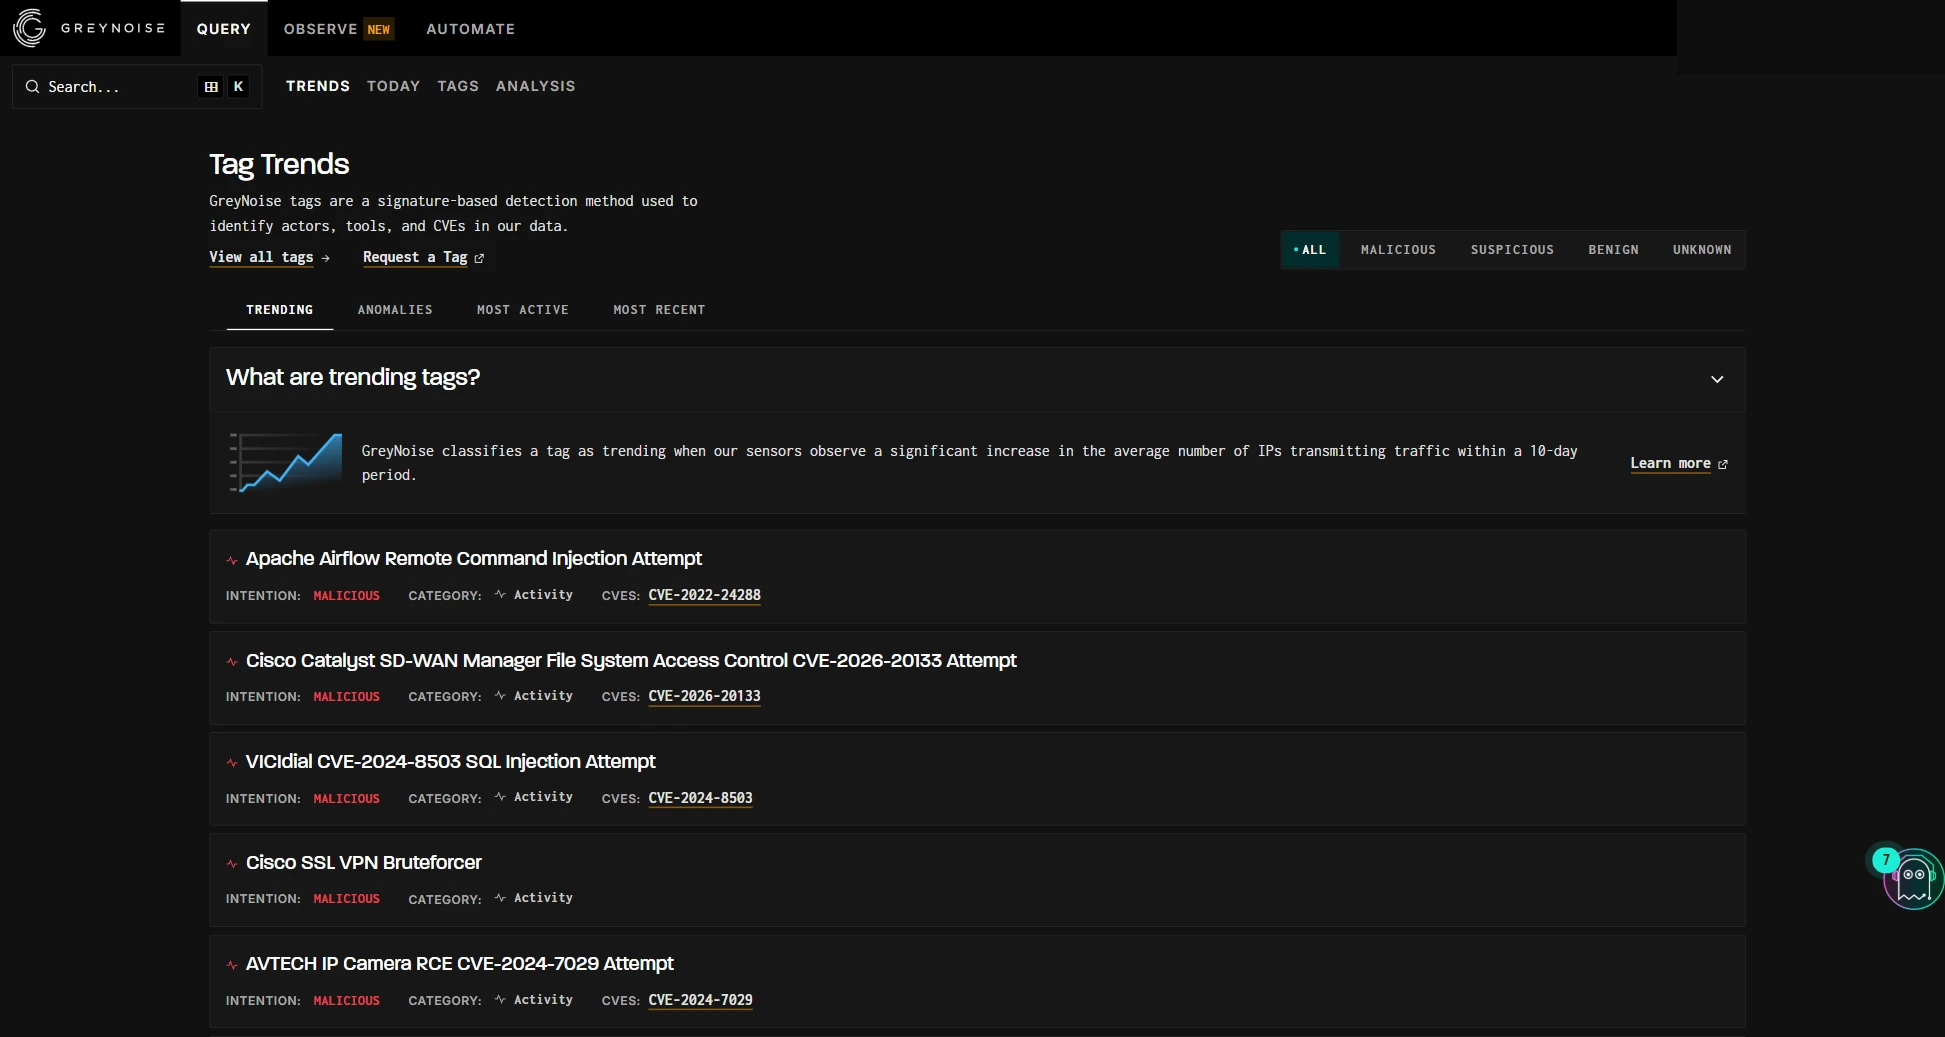
GreyNoise a obtenu 0 confirmé, 2 partiels et 3 absents ici, sa catégorie la plus faible. GreyNoise traite un seul type d’indicateur, les adresses IP, plus les données CVE, les balises et les données JA4 liées à l’IP, sans réputation native des hashs, domaines ou URL. Une requête pour 8.8.8.8 (Google DNS) a correctement renvoyé NOT OBSERVED, car un serveur DNS n’est pas un scanneur. La facette cve: est réservée aux paliers supérieurs à Community. La vue Trends liste les CVE en cours d’exploitation massive au moment de la requête, sans données CVSS, EPSS ou correctif jointes.
Figure 21. Exploitation tendance mappée CVE
Analyse et enrichissement
Une IP malveillante (139.59.140[.]35) a renvoyé une chronologie de classification, 34 balises, un indicateur d’usurpation possible, la géolocalisation (Allemagne, Hesse, Francfort, AS14061 DigitalOcean), l’opérateur et le rDNS, soit plus de contexte par IP qu’aucun autre service testé. Le risque utilise un modèle catégoriel à 4 classes (malveillant, bénin, suspect, inconnu) avec la correspondance RIOT de bien connus plutôt qu’un score numérique ; le jour du test, la distribution en direct affichait 84K malveillants, 20K bénins, 68K suspects et environ 528K inconnus. Il n’y a pas de mappage ATT&CK.
Attribution
Les 4 critères ont été notés absents. Il n’y a pas d’APT nommés, et les balises d’acteurs désignent des scanneurs bénins comme Shodan et Censys.
Plateforme
GNQL est un langage de requête basé sur Lucene couvrant les champs IP, classification, balises, acteur, CVE et métadonnées, le seul langage de requête parmi les 5, avec une syntaxe Lucene sur IP, classification, balises, acteur, CVE et métadonnées. Les alertes (une requête GNQL sauvegardée envoyée par e-mail), une liste de blocage basée sur des requêtes et un tableau de bord Trends couvrent la surveillance, même si le tableau de bord est limité. Le renseignement finalisé et la RFI sont tous deux absents.
Intégration et API
Plus de cinquante intégrations couvrent SIEM, SOAR, TIP et pare-feu (Splunk, Sentinel, QRadar, Tines, ThreatConnect, MISP, OpenCTI, Palo Alto, Fortinet), trois paliers d’API (Community, Enterprise, On-Prem) sont livrés avec le SDK officiel pygreynoise, et chaque requête GNQL sert également d’URL de liste de blocage en direct compatible pare-feu. La lacune est l’absence native de STIX/TAXII, qui nécessite un pont MISP ou OpenCTI.
Rapports
L’export se fait en JSON et CSV, avec l’URL de liste de blocage et la livraison d’alertes, et les données sont quasi en temps réel, mais il n’existe pas de format de rapport ni de rapports de renseignement finalisé ou sectoriel.
Scénarios opérationnels
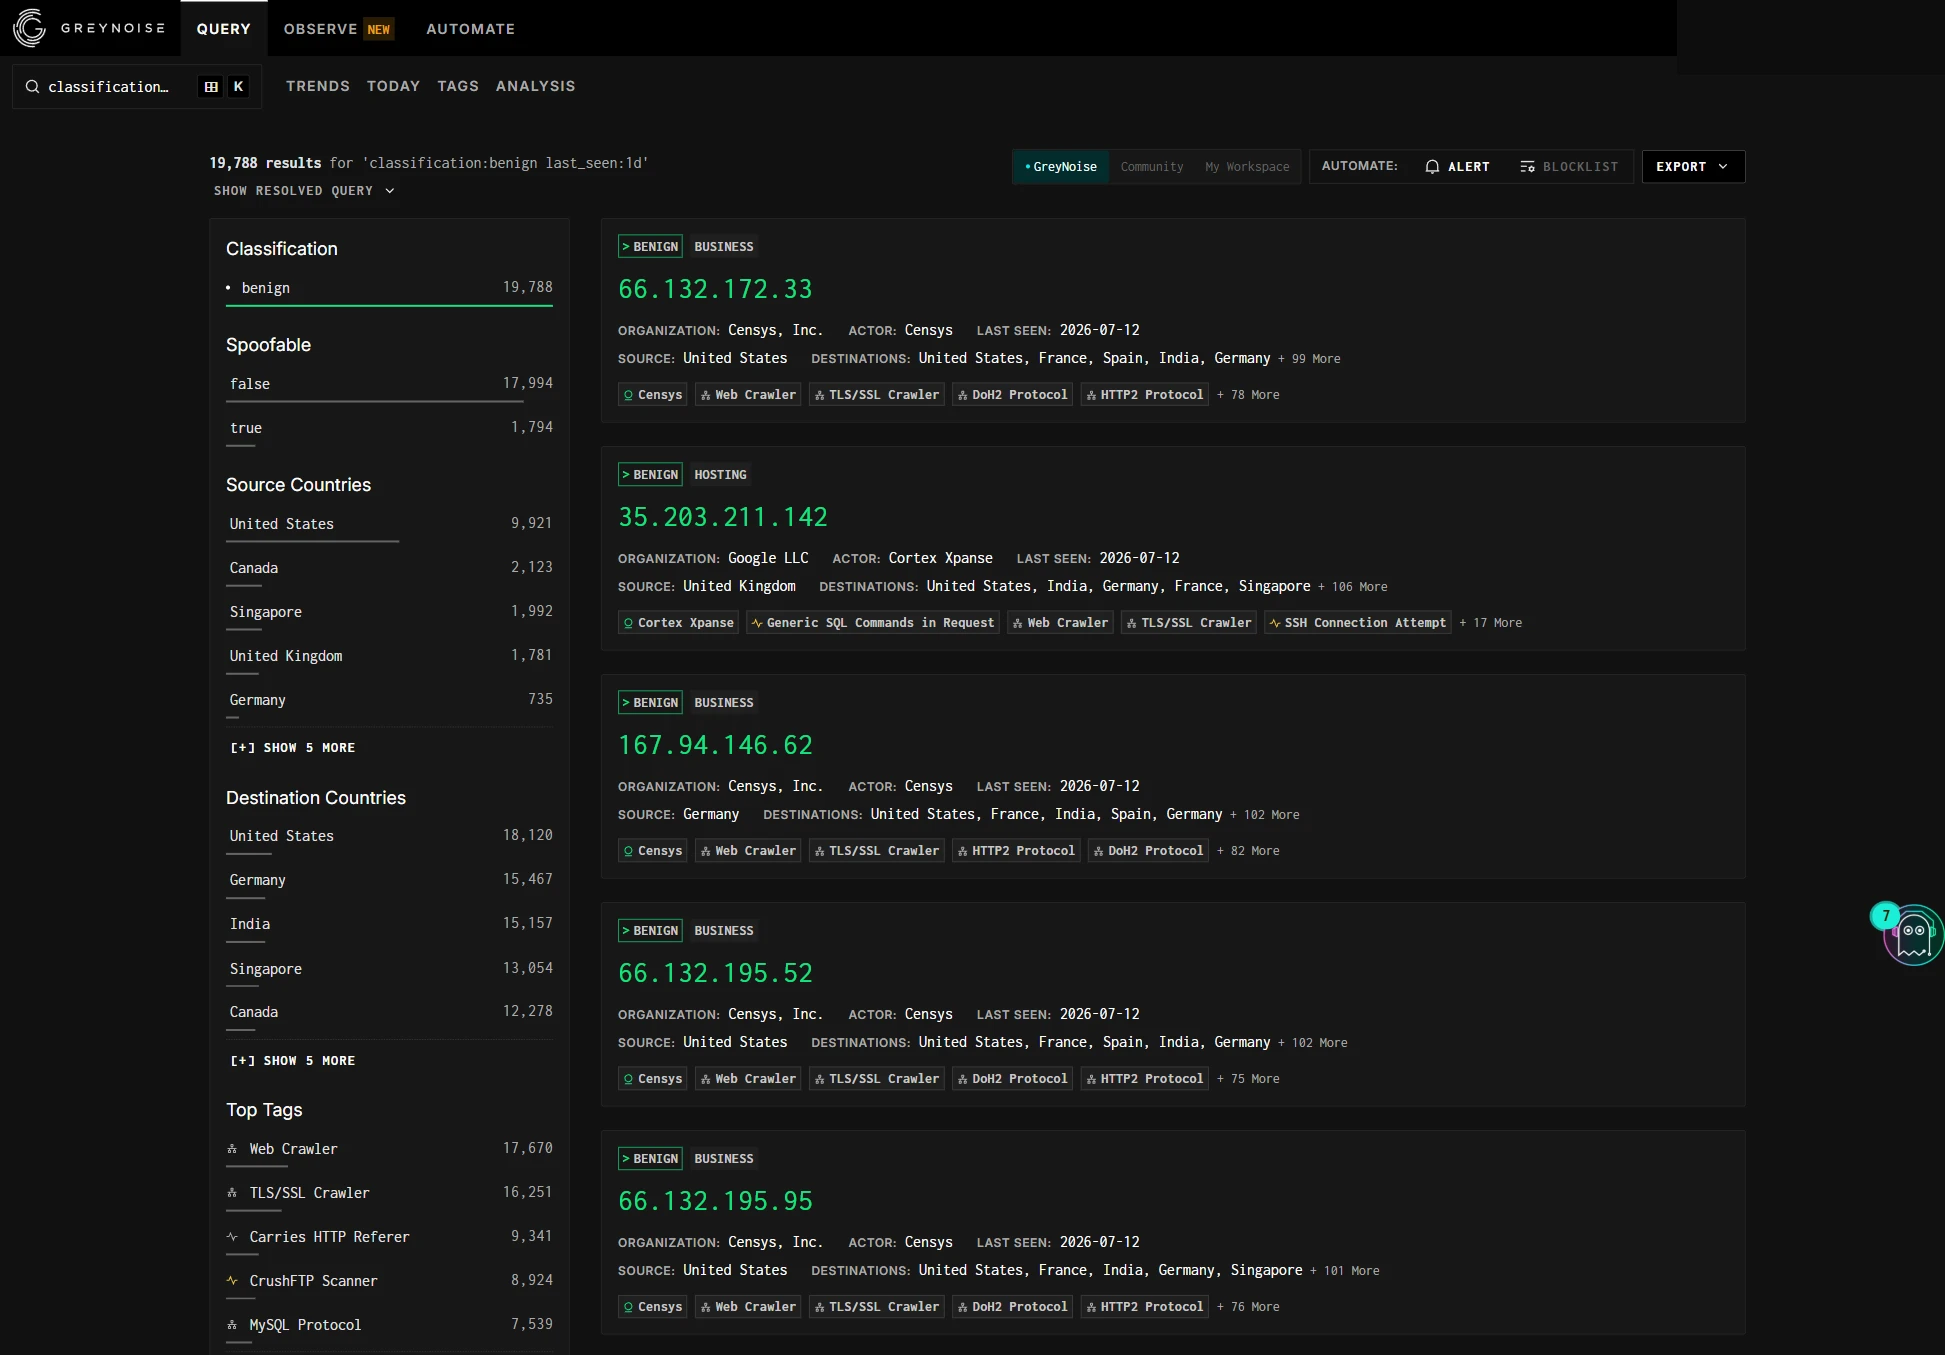
Le scénario central consiste à réduire le bruit des alertes SOC en classant les scanneurs connus comme bénins avant qu’ils n’atteignent le SIEM, ainsi qu’à analyser des IP en masse. Aucun des 4 autres ne le fait. Le signal d’exploitation Trends complète les scores probabilistes, le produit complet se trouvant dans un module payant. Le démantèlement et la chaîne d’approvisionnement sont hors périmètre.
Figure 22. Résultats de recherche pour benign last_seen:1d
Ses points forts et ses limites
GreyNoise ne remplit pas 16 critères qu’il n’a jamais cherché à satisfaire. Par rapport à une attente de plateforme complète, ses faiblesses sont un périmètre limité aux IP, l’absence d’attribution, de renseignement finalisé ou de RFI, de score de risque numérique et de STIX/TAXII natif. Il fonctionne comme une couche, pas comme une plateforme.
Idéal pour : une couche complémentaire devant un SIEM ou un empilement de renseignement sur les menaces existant : tri des alertes, analyse d’IP en masse et vérifications « cette CVE est-elle réellement exploitée ? ». Il ne peut pas servir de plateforme autonome de renseignement sur les cybermenaces, et il ne le prétend pas.
AlienVault OTX
Figure 23. Tableau de bord principal d’AlienVault OTX
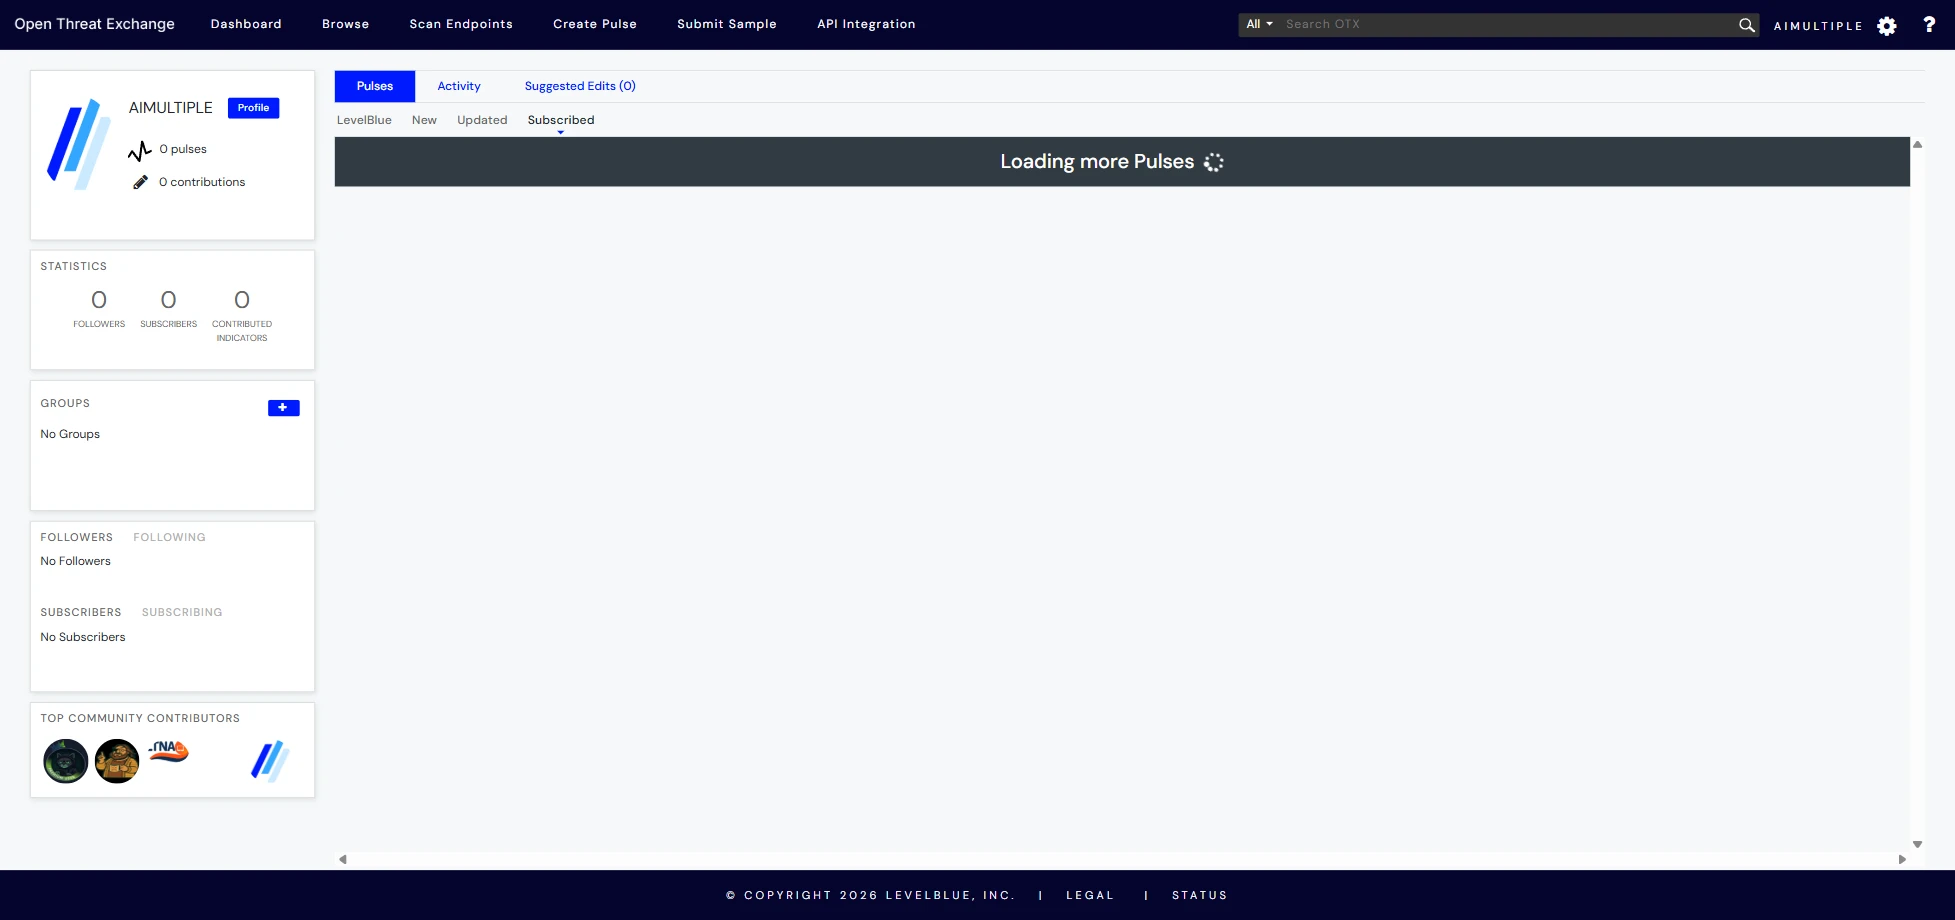
Le flux et le moteur d’automatisation gratuit, gérés par LevelBlue (anciennement AT&T Cybersecurity / AlienVault). Nous avons testé la console de l’offre Community,4 l’accès le plus fluide des 5, sans carte bancaire, sans compteur d’essai, sans MFA et avec une session persistante. Une clé d’API s’obtient en un clic depuis les paramètres, et DirectConnect documente l’API REST, les SDK et le serveur TAXII.
Sources de données
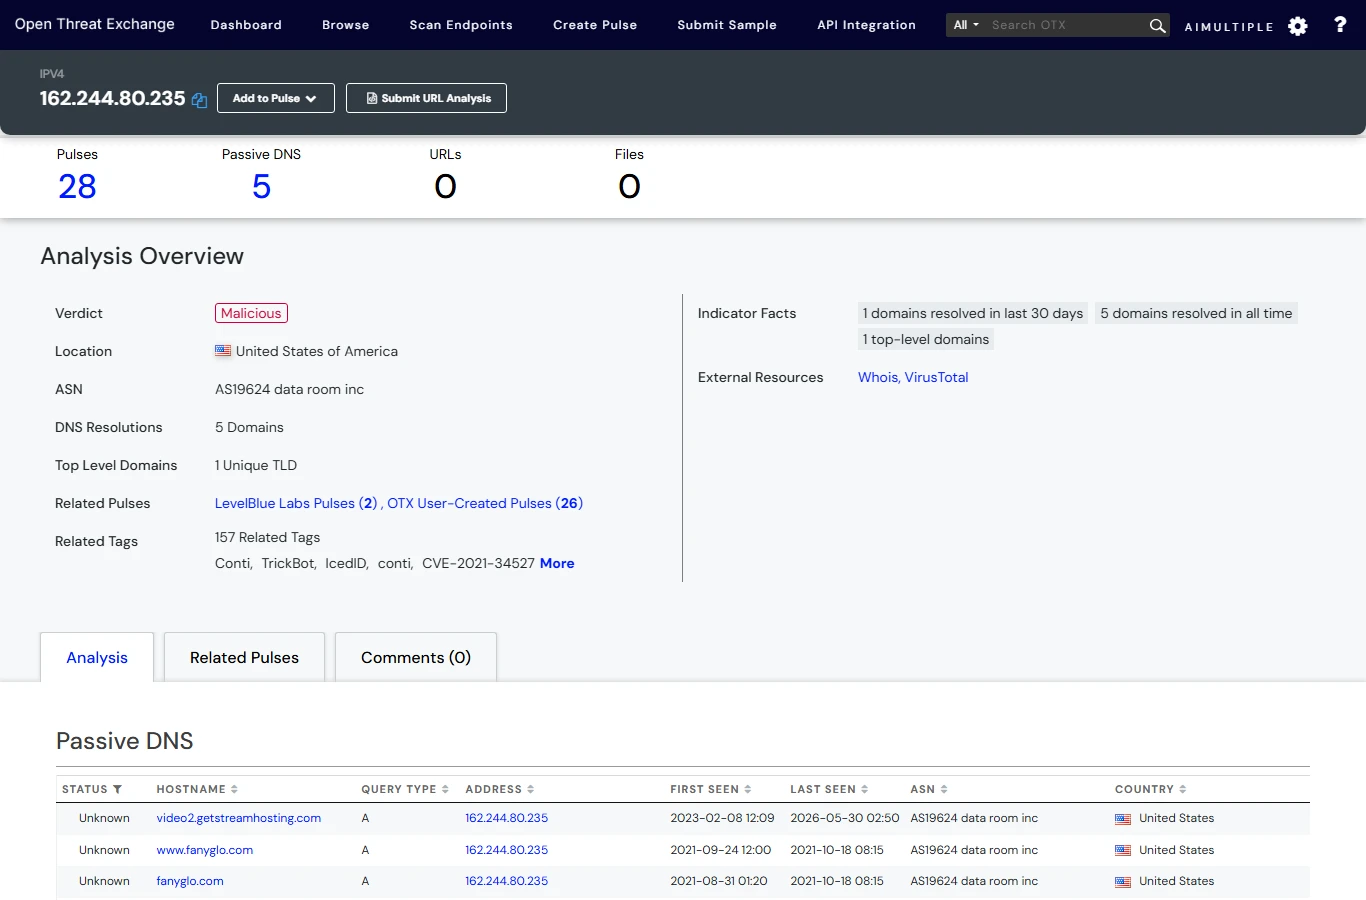
OTX transporte environ 20M d’IoC par jour provenant d’environ 200K participants, avec 95M indicateurs consultables. Les 4 sondes d’IOC historiques ont toutes été trouvées. L’IP C2 Conti (162.244.80[.]235, CISA AA21-265A) a renvoyé un verdict malveillant, l’ASN AS19624, le DNS passif avec les dates de première et de dernière observation, et 28 pulses.
Figure 24. Analyse de l’IP C2 Conti
La recherche propriétaire est limitée. Les pulses vérifiés par Alien Labs se fondent dans le flux communautaire, et le renseignement propriétaire curé se trouve dans le produit payant USM. Le dark web est absent du cœur gratuit ; il vit dans l’AlienApp distincte de surveillance du dark web USM Anywhere avec SpyCloud.
Couverture et types de renseignement
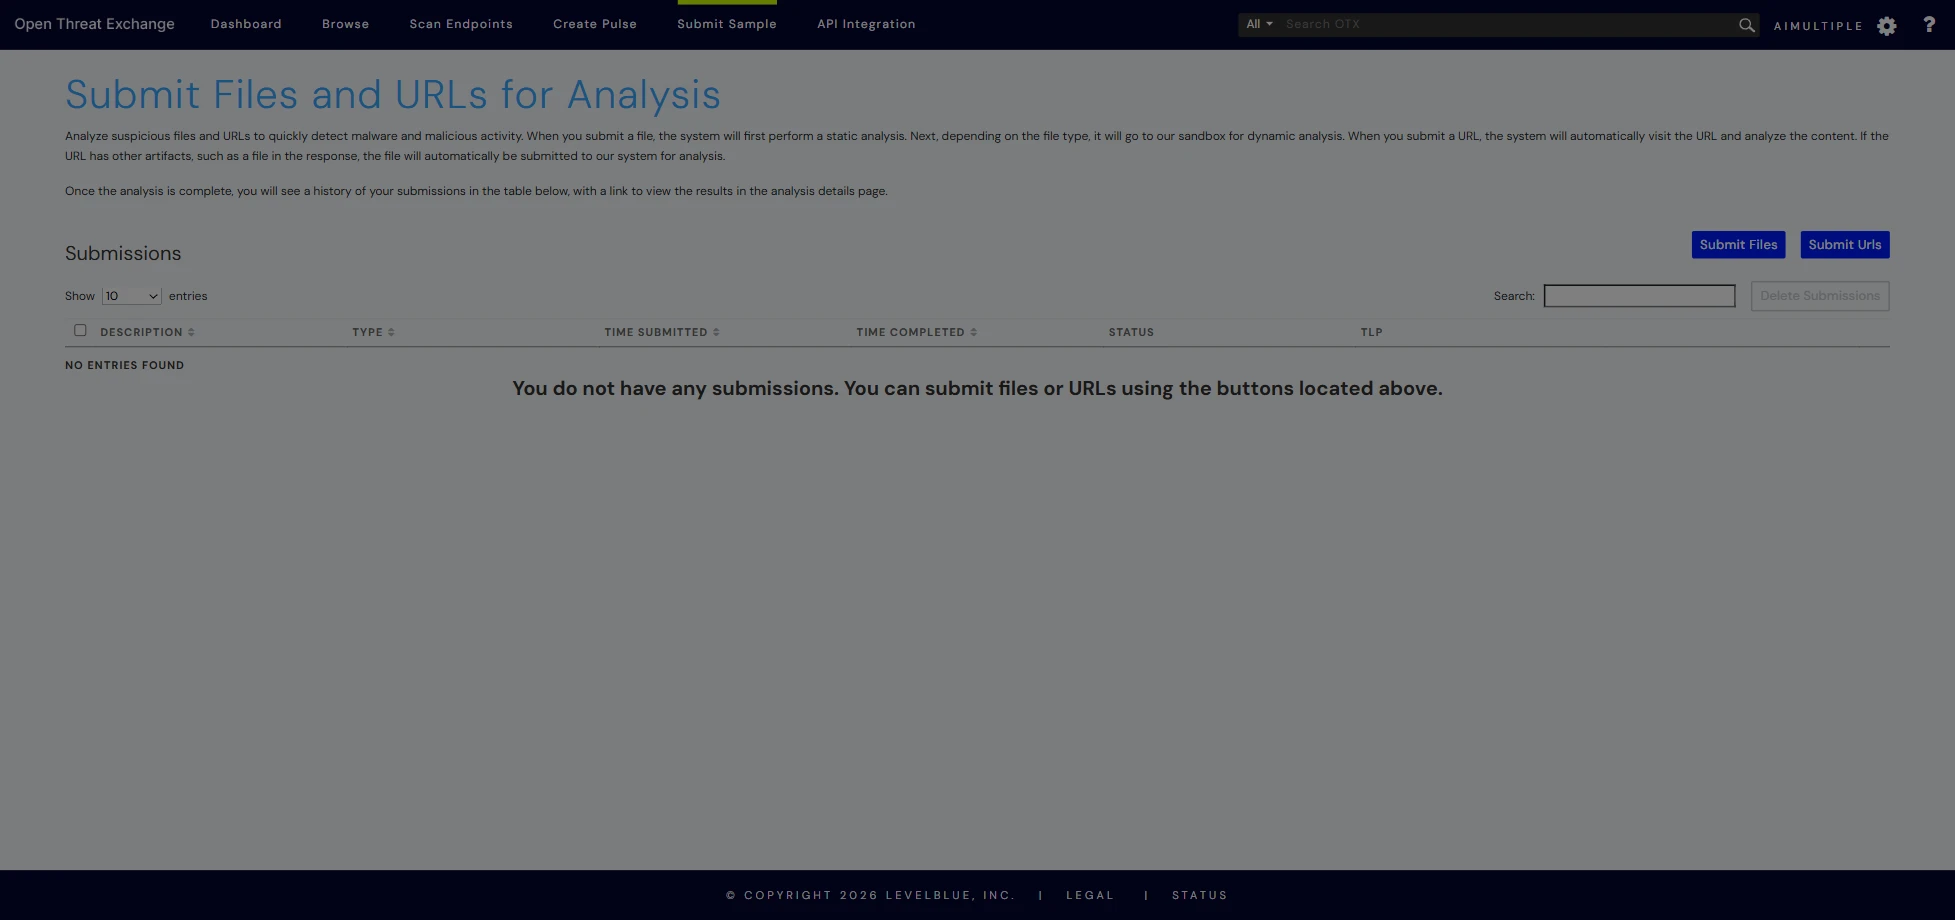
Chaque sonde historique a renvoyé entre 28 et 50 correspondances de pulse parmi 95M indicateurs consultables. La page Submit Sample gratuit exécute une analyse sandbox statique et dynamique sur les fichiers et les URL avec le support YARA, une alternative viable aux sandboxes payantes.
Figure 25. Soumission de Files et d’URL pour analyse
Les données de vulnérabilités sont un squelette partiel (une page d’indicateur CVE avec Exploits 40 et Targeted Products 373, plus le CVSS dans l’API), sans EPSS, KEV ni priorisation. La marque et les identifiants divulgués sont tous deux absents.
Analyse et enrichissement
Il n’existe pas de profil d’acteur structuré, pas de score de risque ajustable, pas de graphe visuel, et les données ATT&CK sont disponibles dans l’API mais pas dans l’interface. Les alias communautaires correspondaient à notre grille de référence : Sofacy pour APT28, Anunak pour FIN7, Muddled Libra pour Scattered Spider, UTA0218 pour l’activité PAN-OS et Lace Tempest pour MOVEit. En revanche, le domaine SUNBURST portait 1 487 balises, l’entrée du killswitch WannaCry contenait de fausses étiquettes générées par LLM, la plupart des pulses d’acteurs dataient de 2015 à 2017 et la balise d’adversaire LockBit était vide. Sans score de risque numérique, le tri automatisé est difficile.
Attribution
Les balises d’adversaires et les pulses existent, et les alias sont bons, mais il n’y a pas de profil structuré et la plupart du contenu est obsolète.
Plateforme
Il existe un tableau de bord et un abonnement aux pulses, mais pas de surveillance d’actifs ni de mots-clés, pas de bibliothèque de renseignement finalisé ni de RFI. OTX est une source de flux plutôt qu’une console de recherche.
Intégration et API
C’est le seul avantage net d’OTX parmi les 5. Une API REST, des SDK Python, Java et Go, un serveur TAXII natif et l’export STIX/JSON/CSV/OpenIOC/MAEC en font le seul service des 5 à offrir un accès programmatique complet sans frais.
Figure 26. API DirectConnect d’AlienVault OTX
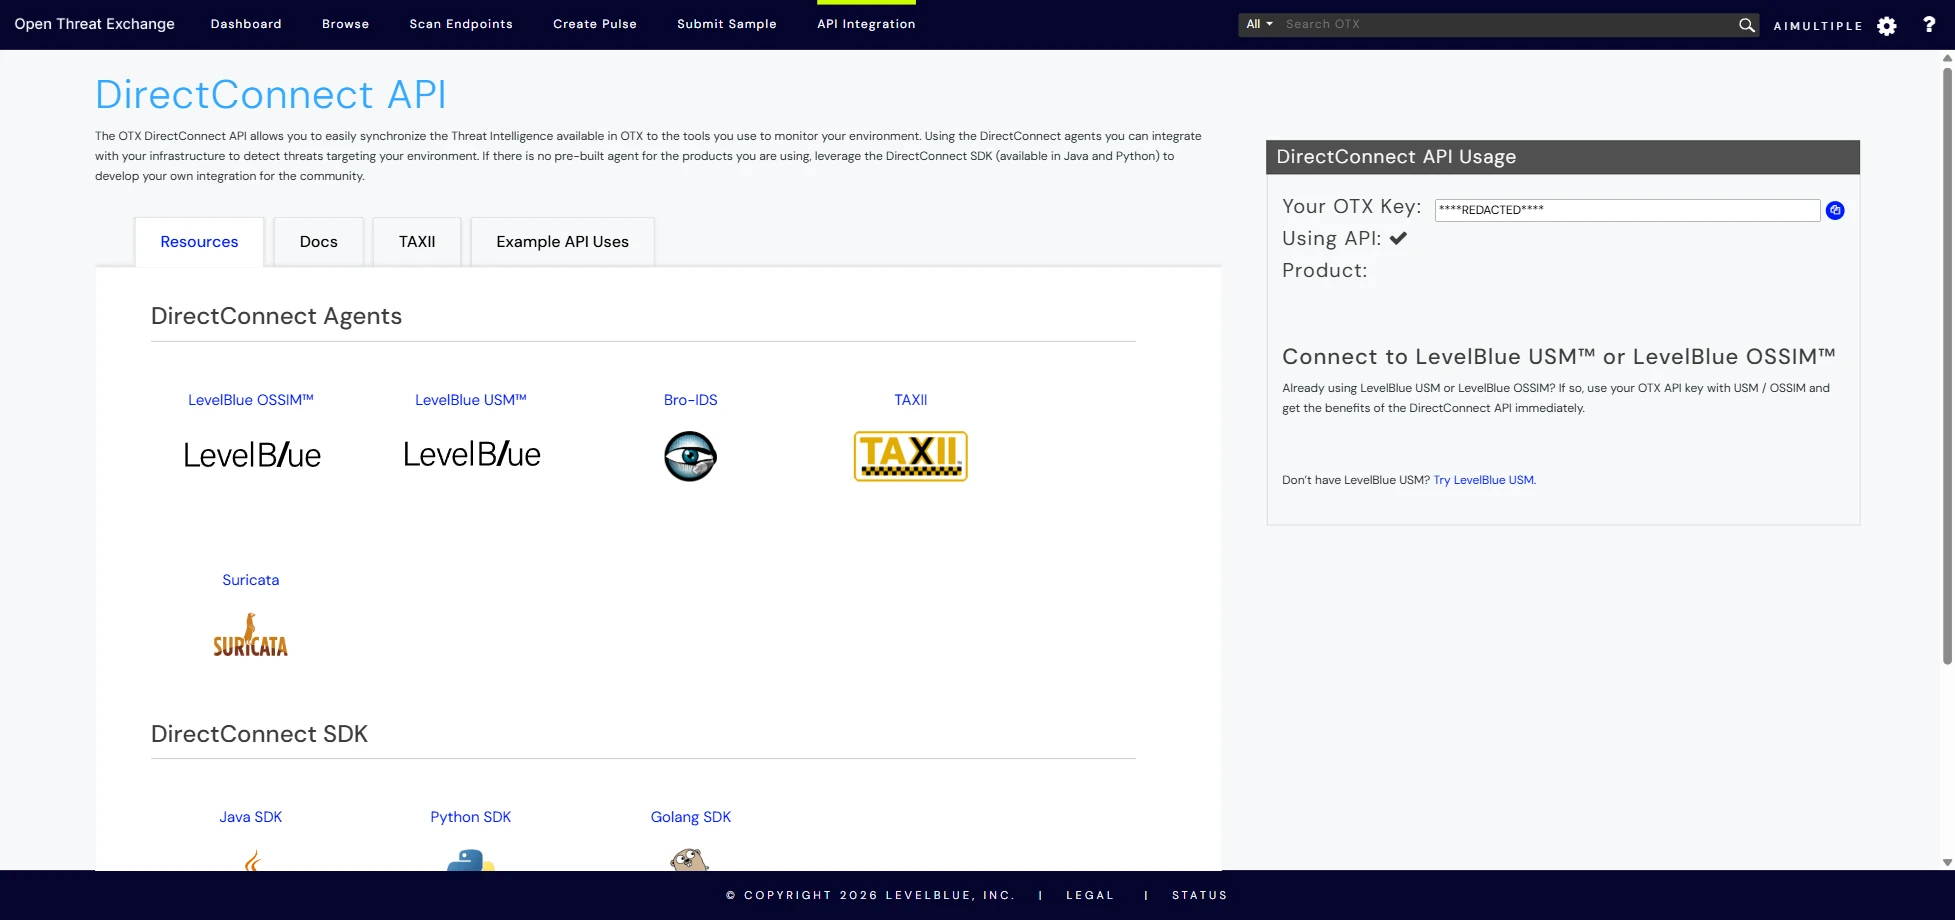
L’API renvoie des données plus riches que l’interface, y compris les identifiants ATT&CK et les familles de malwares. Une limite de débit non documentée constitue la contrainte pratique. Les requêtes en masse ont expiré, 4 sur 13 au premier tour, et ont nécessité de nouvelles tentatives avec backoff.
Rapports
Export de flux d’IOC solide dans plusieurs formats, mais aucune livraison de rapports ni reporting sectoriel ou personnalisable.
Scénarios opérationnels
La chasse aux menaces est opérationnalisée via l’gratuit API, l’Endpoint OTX basé sur osquery et les abonnements aux pulses qui alimentent les listes de blocage du SIEM. Le démantèlement, la priorisation des vulnérabilités et la chaîne d’approvisionnement sont tous absents et se trouvent dans des produits payants distincts LevelBlue, USM, SpyCloud ou Tenable.
Ses points forts et ses limites
Dix critères sont absents du cœur gratuit (dark web, identifiants divulgués, marque, démantèlement, renseignement finalisé, RFI, rapports sectoriels, priorisation des vulnérabilités et chaîne d’approvisionnement), la plupart étant présents dans des produits payants distincts LevelBlue, USM ou SpyCloud ; OTX est la base gratuit de cette famille. Faiblesses : aucun sans faute en analyse et en attribution, un bruit communautaire élevé sans score de risque et une limite de débit d’API non documentée. OTX alimente bien les machines ; il ne soutient pas la prise de décision humaine à lui seul.
Idéal pour : les équipes qui ont besoin d’un flux d’IOC gratuit à haut volume vers un SIEM, MISP ou une TIP, ainsi que d’une automatisation et d’une chasse sans frais. OTX alimente bien les machines ; il ne soutient pas la prise de décision humaine à lui seul.
Quel service pour quel scénario
- Vous utilisez Falcon EDR/XDR et suivez les APT : CrowdStrike, pour le renseignement sur les adversaires dans une console unique, le contexte ATT&CK et des campagnes.
- Vous avez besoin d’une couverture dark web, d’identifiants divulgués, de démantèlement ou d’analyste à la demande : CrowdStrike Recon/Recon+/CAO Elite, la seule option parmi les 5.
- Votre SOC est noyé sous les alertes d’IP de scan : GreyNoise devant le SIEM pour classer le bruit et réduire les faux positifs.
- Vous devez prioriser des milliers de vulnérabilités divulguées : Feedly (EPSS + KEV + CVSS dans une seule carte) ; validez avec les observations d’exploitation de GreyNoise.
- Vous n’avez pas de budget mais besoin de flux de renseignement sur les menaces et d’automatisation : l’gratuit API, les SDK et le serveur TAXII d’OTX.
- Vous avez besoin de rapports finalisés et de newsletters sans embaucher d’analystes : Report Builder et Ask IA de Feedly.
 Ajouter comme source préférée
L’architecture en couches : comment les 5 services se combinent
Sur les 5 services, nos sondes ont produit 83 notes complètes, 47 partielles et 35 absentes, et aucun produit ne constitue à lui seul un programme complet de renseignement sur les cybermenaces. Une architecture réaliste les traite comme des couches complémentaires plutôt que des rivaux :
- Socle de flux gratuit : OTX fournit le volume brut d’IOC et l’automatisation sans frais vers le SIEM/la TIP.
- Filtre anti-bruit : GreyNoise se place devant le SIEM, supprime les alertes de scanneurs bénins et signale l’exploitation active.
- Agrégation et livraison : Feedly compile l’OSINT, extrait les IoC/TTP et produit des rapports ; son enrichissement croise GreyNoise et VirusTotal.
- Attribution premium et risque numérique : CrowdStrike occupe le sommet de l’architecture pour le renseignement sur les adversaires nommés, la surveillance du dark web, les démantèlements et l’accès aux analystes.
La bonne question n’est pas « quelle plateforme de renseignement sur les cybermenaces est la meilleure ? » mais « quelle couche suis-je en train de remplir avec quel produit, et qu’est-ce qui remplace X-Force après sa fin de vie ? »
Méthodologie du benchmark de renseignement sur les cybermenaces
Nous avons évalué cinq services de renseignement sur les cybermenaces : AlienVault OTX (Community), IBM X-Force Exchange (Freemium), CrowdStrike Falcon Adversary Intelligence (essai Premium), GreyNoise (Community) et Feedly Threat Intelligence (essai de 30 jours).
Chaque service a été noté selon les mêmes 33 critères répartis en 8 catégories et interrogé avec un jeu de sondes identique. Les 8 catégories correspondent au cycle de vie du renseignement sur les menaces. Les sources de données et la couverture mesurent la collecte, l’analyse et l’attribution mesurent la phase d’analyse, et l’intégration, les rapports et les scénarios opérationnels mesurent la diffusion et l’action.
Catégorie 1 : Sources de données et collecte (4 critères)
D’où provient le renseignement, avant tout traitement.
- DK-01 — Couverture OSINT et des flux techniques : étendue des sources ouvertes et des flux techniques ingérés.
- DK-02 — Accès au dark web et au web profond : forums, places de marché, sites de fuites et plateformes chiffrées.
- DK-03 — Réseau de capteurs propriétaire et recherche originale : télémétrie que le fournisseur génère lui-même, par opposition aux éléments qu’il collecte auprès de tiers.
- DK-04 — Couverture linguistique et géographique : portée régionale et multilingue de la collecte.
Cette catégorie distingue les producteurs des compilateurs. Une requête last_seen:1d sur GreyNoise a renvoyé 699 076 IP de scanneurs actives provenant de son propre réseau de capteurs le jour du test, tandis que la couverture de Feedly repose sur plus de 10 000 sources curées sans réseau de capteurs propre.
Catégorie 2 : Couverture et types de renseignement (5 critères)
Quels types de menaces le service couvre, testés par rapport au jeu de sondes plutôt qu’à la fiche technique.
- KP-01 — Couverture et volume des IOC : IP, domaines, hashs et URL.
- KP-02 — Renseignement sur les malwares et les outils : familles, analyse sandbox et support YARA.
- KP-03 — Renseignement sur les vulnérabilités : données CVE, notation et contexte d’exploitation.
- KP-04 — Marque et risque numérique : typosquatting, usurpation et surveillance des domaines.
- KP-05 — Identifiants divulgués et données exposées : recherches de violations et d’exposition d’identifiants.
C’est la catégorie où les frontières entre archétypes apparaissent le plus nettement. Une requête pour 8.8.8.8 sur GreyNoise a renvoyé NOT OBSERVED, ce qui est la bonne réponse pour un serveur DNS plutôt qu’un scanneur, et démontre aussi que le produit traite un seul type d’indicateur.
Catégorie 3 : Analyse et enrichissement (4 critères)
Quelle interprétation le service ajoute à un indicateur brut.
- AN-01 — Profondeur d’enrichissement des IOC : ce que renvoie la recherche d’un seul indicateur.
- AN-02 — Notation et priorisation du risque : numérique, catégorielle ou absente.
- AN-03 — Mappage MITRE ATT&CK : si les techniques sont mappées, et si le mappage se trouve dans l’interface ou l’API.
- AN-04 — Analyse des relations et des graphes : pivot entre les entités, et existence ou non d’un graphe visuel.
La sonde d’IP C2 Conti a rendu les différences lisibles. X-Force a renvoyé un risque numérique de 1/10 après vieillissement, un historique de catégorisation, une chronologie de 31 événements, l’ASN et le sous-réseau, le WHOIS et le DNS passif. OTX a renvoyé un verdict malveillant, l’ASN AS19624, le DNS passif et 28 pulses contre 157 balises.
Catégorie 4 : Attribution et suivi des acteurs (4 critères)
Si le service nomme les adversaires, et sur quelle base méthodologique.
- AT-01 — Suivi des adversaires nommés et des APT : profils d’acteurs structurés.
- AT-02 — Suivi des campagnes et des opérations : campagnes nommées avec chronologies.
- AT-03 — Profils TTP et méthodologie d’attribution : le raisonnement qui relie l’activité à un acteur, plus la réconciliation des alias.
- AT-04 — Profilage sectoriel et géographique des menaces : les secteurs et les pays qu’un acteur cible.
Cette catégorie a produit la plus grande dispersion des huit. La sonde à six acteurs a été notée par rapport à la grille de référence ; un service qui listait un ensemble d’alias correspondant à la grille a donc été noté différemment de celui qui renvoyait une balise d’adversaire vide.
Catégorie 5 : Plateforme et utilisabilité (4 critères)
Si le produit est une source de données ou une console dans laquelle un analyste peut travailler.
- PL-01 — Langage de recherche et de requête : opérateurs, facettes ou véritable langage de requête.
- PL-02 — Tableau de bord, liste de surveillance et alertes : surfaces de surveillance et règles de notification.
- PL-03 — Bibliothèque de renseignement finalisé : rapports rédigés par des analystes disponibles dans le produit.
- PL-04 — RFI et accès aux analystes : la possibilité de poser une question à un analyste humain.
PL-03 et PL-04 sont les deux critères où les offres gratuit et payantes divergent le plus régulièrement parmi les cinq produits.
Catégorie 6 : Intégration et API (4 critères)
Comment le renseignement atteint le reste de l’empilement de sécurité.
- EN-01 — Support STIX et TAXII : serveur natif, STIX livré par REST ou pont requis.
- EN-02 — Intégration SIEM, SOAR et TIP : connecteurs disponibles.
- EN-03 — Couverture de l’API REST, SDK et documentation : surface programmatique et bibliothèques clientes officielles.
- EN-04 — Diffusion et formats des flux : formats d’export et canaux de livraison.
Nous avons testé cette catégorie manuellement lorsque le palier le permettait. Sur OTX, nous avons extrait une clé d’API depuis les paramètres et exécuté les sondes d’indicateurs via DirectConnect, qui a renvoyé des identifiants ATT&CK, des balises d’adversaires et des familles de malwares que l’interface n’affichait pas. Sur CrowdStrike, nous avons créé un client API OAuth2 sur la base api.eu-1. Sur X-Force, le palier Freemium a renvoyé 403 ; l’export STIX par rapport était donc la seule chose fonctionnelle sans paiement.
Catégorie 7 : Rapports et renseignement finalisé (4 critères)
La couche qui sépare le renseignement traité des données brutes.
- RP-01 — Types de rapports : couverture stratégique, opérationnelle et tactique.
- RP-02 — Fréquence de publication et actualité : à quel point la bibliothèque est à jour.
- RP-03 — Personnalisation et rapports sectoriels : ventilations par secteur et par région.
- RP-04 — Export et livraison : formats et canaux de livraison pour le résultat finalisé.
Catégorie 8 : Scénarios opérationnels (4 critères)
Si le renseignement se transforme en action dans un SOC ou un flux de réponse aux incidents.
- OP-01 — Service de démantèlement et de remédiation : suppression gérée des infrastructures malveillantes.
- OP-02 — Flux de priorisation des vulnérabilités : un chemin industrialisé de la liste des CVE vers l’ordre de correctifs.
- OP-03 — Chasse aux menaces et opérationnalisation des IOC : injection des indicateurs dans la chasse, les listes de blocage et le SIEM.
- OP-04 — Renseignement sur les risques tiers et de la chaîne d’approvisionnement : exposition des fournisseurs et des partenaires.
OP-04 a été le critère le plus faible de tout le benchmark, aucun produit n’atteignant une marque confirmée.
Qu’est-ce que le renseignement sur les cybermenaces ?
Le renseignement sur les cybermenaces (CTI) désigne la collecte et l’analyse de données brutes sur les menaces actuelles et émergentes, produisant des informations exploitables qui aident les équipes de sécurité à prévenir, détecter et répondre aux cyberattaques. Les services de CTI collectent des données sur les menaces auprès de sources telles que les réseaux de capteurs, l’open source intelligence, les forums du dark web et les bases de données de vulnérabilités, puis les transforment en indicateurs de menace, profils d’acteurs et rapports qui éclairent les décisions.
Le renseignement sur les cybermenaces aide les organisations à anticiper les menaces futures plutôt qu’à réagir aux incidents de sécurité après que les dégâts sont survenus. Il fait évoluer les entreprises vers une cyberdéfense proactive : identifier les actifs exposés pour réduire la surface d’attaque, repérer les tendances émergentes des attaquants avant une attaque et prioriser les investissements de sécurité en fonction des menaces spécifiques qui ciblent leur secteur.
Types de renseignement sur les menaces
Le renseignement sur les menaces peut être classé en 4 cadres, et un programme mature de renseignement sur les menaces les consomme tous les 4 :
- Renseignement stratégique sur les menaces : offre une vue d’ensemble du paysage des cybermenaces aux dirigeants et traduit les complexités techniques en risque commercial pour les parties prenantes concernées. Exemple de notre benchmark : le Threat Index d’IBM et le rapport Threat Hunting de CrowdStrike.
- Renseignement tactique sur les menaces : se concentre sur les tactiques, techniques et procédures (TTP) des attaquants, généralement mappées à MITRE ATT&CK. Exemple : les matrices ATT&CK par adversaire de CrowdStrike et l’extraction automatique de TTP de Feedly.
- Renseignement opérationnel sur les menaces : couvre des campagnes et des attaques précises en cours, donnant aux équipes de réponse aux incidents un contexte en temps réel. Exemple : les rapports d’analyse des menaces X-Force et les campagnes Early Warning.
- Renseignement technique sur les menaces : se compose d’indicateurs de compromission (IOC) tels que les IP, les domaines, les hashs et les URL qui alimentent la détection automatisée. Exemple : les pulses OTX et les classifications IP de GreyNoise.
Le cycle de vie du renseignement sur les menaces
Le cycle de vie du renseignement sur les menaces comporte 6 étapes qui transforment les données brutes en renseignement exploitable :
- Exigences : définir ce que l’équipe de sécurité et les parties prenantes doivent savoir.
- Collecte de données : collecter des données brutes à partir des flux, des capteurs, de l’OSINT et du dark web.
- Traitement : normaliser, dédupliquer et structurer les données collectées.
- Analyse : convertir les données traitées en évaluations, scores et rapports.
- Diffusion : livrer le renseignement aux personnes et aux outils qui agissent dessus, tels que les SIEM, SOAR et pare-feu.
- Retour d’information : les parties prenantes indiquent ce qui a fonctionné, éclairant les ajustements pour que le programme s’adapte aux menaces en évolution.
Nos 8 catégories de benchmark correspondent à ce cycle de vie : les sources de données et la couverture mesurent la collecte, l’analyse et l’attribution mesurent la phase d’analyse, et l’intégration, les rapports et les scénarios opérationnels mesurent la diffusion et l’action.
Pourquoi intégrer le renseignement sur les menaces aux opérations de sécurité ?
- Avertissements précoces : combiner les flux de renseignement sur les menaces avec un SIEM classe l’activité à haut risque dès son apparition dans les journaux, avant qu’un incident ne s’aggrave.
- Moins de faux positifs : des alertes de haute fidélité, comme la classification des scanneurs bénins de GreyNoise, réduisent la fatigue des alertes afin que les analystes de sécurité enquêtent sur les vraies menaces.
- Réponse aux incidents plus rapide : un contexte immédiat sur les opérations malveillantes et les acteurs de la menace améliore les capacités de réponse aux incidents et aide à isoler les systèmes compromis avant les mouvements latéraux.
- Correctifs éclairés par la menace : des milliers de vulnérabilités logicielles sont divulguées chaque année ; les scores tenant compte de l’exploitation (EPSS, KEV, ExPRT.IA, observations GreyNoise) priorisent celles qui sont exploitées.
- Allocation éclairée des ressources : les organisations qui utilisent le renseignement sur les menaces peuvent orienter les ressources de cybersécurité vers les vecteurs d’attaque et les acteurs potentiels pertinents pour leur secteur.
FAQ
Aucun des 5 ne l’emporte nettement. CrowdStrike est en tête pour la couverture (30 des 33 critères) mais coûte le plus cher et répartit ses capacités sur plus de 4 SKU. Feedly est en tête pour l’agrégation en libre-service, GreyNoise pour le tri des IP et OTX pour l’automatisation gratuit. La plupart des organisations en combinent 2 à 3 en couches.
Pour les flux d’IOC, les recherches d’enrichissement et la chasse, oui : OTX, GreyNoise Community et X-Force Freemium les couvrent sans frais. Le renseignement finalisé, la surveillance du dark web, la détection d’identifiants divulgués, les démantèlements et l’accès aux analystes n’apparaissent que dans les offres payantes, principalement dans la famille CrowdStrike.
En classant l’activité avant que les analystes ne la voient. Lors de nos tests, GreyNoise a qualifié de bénins des scanneurs connus comme Shodan et Censys, X-Force a fait vieillir une ancienne IP C2 Conti jusqu’à un risque de 1/10 après revue d’analyste, et Feedly a dédupliqué 426 flux couvrant un même événement en une seule carte.
Citez ce benchmark
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Top 5 des services de renseignement sur les cybermenaces évalués}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/cyber-threat-intelligence-services}},
  note   = {AIMultiple. Consulté le 31 août 2026}
}Résultats et horodatages de 19 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 3 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Liens de référence
- A 20 ans d’expérience en tant que hacker white-hat et gourou du développement, avec une expertise approfondie des langages de programmation et des architectures de serveurs.
- Est conseiller d’administration auprès d’un VC qui investit dans des entreprises technologiques en phase de démarrage et chez Ödeal, une plateforme de paiement numérique régionale servant 125 000 commerçants.
- A dirigé l’infrastructure technologique et la cybersécurité de sept élections nationales, et a été reconnu au Hall of Fame de la cybersécurité par des leaders technologiques mondiaux dont Twitter.



Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.